Laboratorio en Delhi: salvaguardas avanzadas para drones militares y la revisión de la cadena de suministro


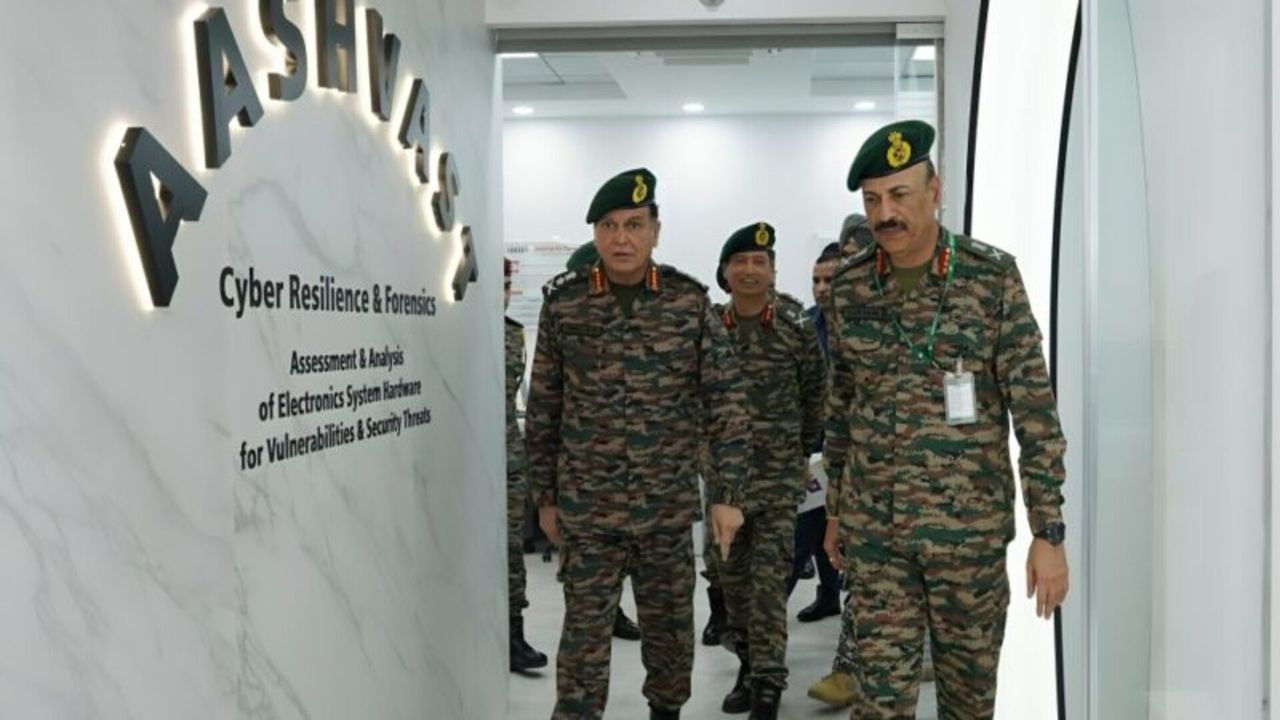
En un esfuerzo por fortalecer la seguridad y la confiabilidad de los sistemas aéreos no tripulados empleados por las fuerzas armadas, se ha inaugurado un laboratorio en Nueva Delhi diseñado para inspeccionar drones militares en busca de vulnerabilidades de software ocultas y componentes no autorizados. Esta instalación, gestionada por la AASHVAST (Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats), se centra en verificar que los componentes de un dron realmente correspondan con lo que declaran sus documentos y en detectar posibles sustituciones no autorizadas.

Entre los aspectos de mayor atención se encuentran los circuitos y chips que podrían haber sido originados por proveedores chinos, en contraste con los fabricantes autorizados listados en los registros de adquisición. Los técnicos buscan señales de posibles vulnerabilidades que podrían permitir accesos no autorizados, como contraseñas ocultas, rutas de comando secretas y claves de cifrado incrustadas en el sistema de control a bordo o en las cámaras.

El equipo también examina posibles modificaciones en los límites de vuelo y herramientas que podrían permitir la toma de control remota del dron. Otro objetivo es verificar que las actualizaciones instaladas provengan únicamente del fabricante original, cerrando así una ruta común para la manipulación. Además, se evalúa la resistencia del sistema de navegación ante interferencias de jamming o spoofing para garantizar la robustez operativa en entornos adversos.

Cabe resaltar que todo el proceso se realiza sin conexión a internet y sin copiar datos del dron probado a sistemas externos. Tampoco se modifica el software del dron durante la evaluación; en ningún momento se escribe nada de vuelta en el hardware. Este diseño offline busca prevenir la fuga de información clasificada fuera de la custodia militar y reducir el riesgo de filtraciones sensibles.

Una vez identificadas vulnerabilidades, éstas se clasifican por severidad y se consolidan en un informe escrito único. Este documento ofrece a los técnicos que realizaron la prueba y a la autoridad que autorizó la evaluación una visión compartida y verificable antes de la aprobación final.

El laboratorio opera dentro de la dirección técnica del ejército, órgano responsable de la evaluación técnica y reparación de una amplia gama de vehículos y sistemas electrónicos. El acto de inauguración fue formalizado por el propio jefe del ejército, General Dhiraj Seth, señalando que la instalación estará disponible para su uso ampliado en toda la fuerza.

Las autoridades señalan que la iniciativa fortalecerá las defensas cibernéticas de plataformas sensibles y apoyará la manufactura de electrónica dentro del sector de defensa nacional. Sin embargo, analistas advierten que la verificación de la procedencia de hardware es solo una parte de garantizar la idoneidad general de un dron para operaciones en campo. Queda por ver en qué medida este tipo de controles contribuirán a reducir la dependencia de componentes fabricados en el extranjero en los programas de drones de la nación.

Para más contexto, se han difundido informaciones sobre esta iniciativa a través de publicaciones especializadas, que destacan el papel de QuickPay Tech, una empresa de Noida, cuyo software de evaluación ayuda a detectar código alterado, componentes inesperados y cambios de configuración que podrían pasar inadvertidos en controles rutinarios.

La apertura de este laboratorio refleja una tendencia creciente en defensa: aumentar la vigilancia de hardware y software desde la cadena de suministro hasta la plataforma operativa, con especial atención a la soberanía tecnológica y a la seguridad de la información crítica.

from Latest from TechRadar https://ift.tt/qTfo1H6
via IFTTT IA
La Ley de Moore y el Futuro de la Computación: ¿Qué Nos Espera en la Era de los Semiconductores?


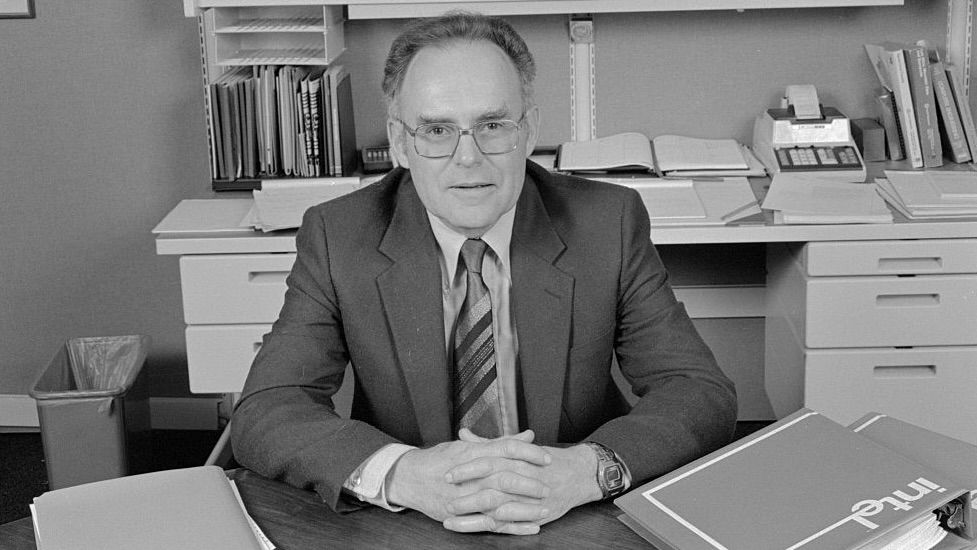
La industria de la computación debe gran parte de su impulso a la visión orientadora del cofundador de Intel, Gordon Moore, cuya predicción sobre el ritmo de avance en el sector ha sido una referencia durante más de medio siglo. Pero, ¿cuánto espacio queda para que esta regla siga vigente?

La Ley de Moore

Moore, quien ejercía como presidente de Intel en aquel entonces, presentó su famosa predicción —conocida como la Ley de Moore— durante la IEEE International Electron Devices Meeting de 1975, según el Computer History Museum.

Cita del día

Este artículo forma parte del proyecto QOTD de TechRadar Pro, que busca ofrecer una visión de las mentes más brillantes y reconocidas del sector tecnológico hoy y en años pasados. Lee la serie completa aquí.

Esta predicción, sin embargo, no fue su primera intuición. Una década antes, Moore escribió un artículo titulado ‘Cramming more components onto integrated circuits‘, en el que anticipaba que la cantidad de transistores en los circuitos integrados se duplicaría cada año.

Las proyecciones iniciales no fueron exactas, pero confiaba en que, gracias a los avances tecnológicos, su proyección podría realizarse con precisión si actualizaba sus cronogramas.

Con el tiempo se convirtió en una profecía autocumplida, con la industria de semiconductores utilizando casi ese pronóstico como referencia para medir el progreso, desafiando a los ingenieros a lograr avances que garantizaran que su trabajo cumpliera con la Ley de Moore.

El futuro de la fabricación de chips

La Ley de Moore se sostuvo durante muchos años, pero la naturaleza del crecimiento exponencial puede parecer poco realista cuando existen limitaciones físicas claras en los semiconductores basados en silicio ampliamente utilizados.

Aunque no hay una fecha fija en la que la Ley de Moore deje de aplicarse, existe un consenso general de que la duplicación de transistores cada dos años se ha desacelerado aproximadamente hace una década.

En la era actual, cada vez resulta más complejo empaquetar más transistores en un solo chip, aunque científicos están experimentando con nuevas tecnologías o enfoques que podrían garantizar la continuidad del progreso. Estas ideas incluyen el apilamiento 3D, así como nuevos materiales semiconductores.

https://kwizly.com/embed/OdvAJe.js

from Latest from TechRadar https://ift.tt/tKX4YxU
via IFTTT IA

Galaxy Buds On: perspectivas sobre el nuevo clip-in earbud de Samsung y sus posibles características


Samsung parece avanzar con un nuevo concepto de auriculares de clip que, tras varias filtraciones, podría estar tomando forma bajo el nombre Galaxy Buds On, dejando atrás la denominación previa Buds Able. En este borrador, examinamos lo que se sabe hasta ahora y qué podría significar para los usuarios y el ecosistema Galaxy.

Contexto y antecedentes
– En los primeros meses de 2026, varias filtraciones sugerían el debut de unos auriculares de clip de Samsung. Incluso la app Galaxy Wearable llegó a insinuar el nombre Buds Able. Tras un periodo de silencio, las señales indican que el proyecto sigue vivo, pero con un naming distinto: Galaxy Buds On.
– Informes de sitios especializados, como SammyGuru, afirman haber encontrado indicios en la app Buds Manager que revelan detalles sobre el diseño y las funciones previstas.
– La fecha de lanzamiento sigue en el aire. Algunas filtraciones apuntan a un lanzamiento para octubre en paralelo con otras novedades de Samsung, pero también existe la posibilidad de que la marca espere a 2027 para presentar, además, unos auriculares supra-aurales. Por ahora, la fecha se mantiene como TBC (por confirmar).

Qué esperar en términos de características
– Control de movimiento y gestos: tras el anuncio de los Galaxy Buds 4 Pro, que introdujeron el control por movimiento de cabeza para aceptar o rechazar llamadas, se espera que Buds On cuente con una funcionalidad similar de head-tracking. Este tipo de control podría ampliar la experiencia sin necesidad de tocar los auriculares.
– Ajuste de volumen y experiencia en entornos abiertos: para compensar la ausencia de cancelación de ruido efectiva en un diseño de clip abierto, podrían llegar herramientas como Volume Boost, que incrementarían el volumen cuando sea necesario, y Auto Volume, que eleva el volumen en ambientes ruidosos para mejorar la intelligibilidad.
– Asistentes y reconocimiento por voz: en un año 2026 donde la IA está integrada en muchos dispositivos, es previsible que Gemini (Google) o Bixby estén disponibles mediante un comando de voz o un toque en el propio auricular, permitiendo activar funciones o realizar tareas rápidamente.
– Grabación de notas de voz: se mencionan gestos táctiles que permitirían grabar notas de voz al instante, una funcionalidad que ya ofrecen algunos competidores y que podría ser atractiva para usuarios que buscan productividad rápida.

Reflexiones sobre diseño y experiencia de usuario
– El éxito de un auricular de clip depende en gran medida de su diseño. En el pasado, los auriculares abiertos y con drivers vecinos a la cavidad auditiva enfrentan retos como la variabilidad de volumen y la calidad sonora percibida. En ese sentido, las mejoras de volumen y la gestión de entornos ruidosos serán piezas críticas para la aceptación del producto.
– Más allá de las características técnicas, la experiencia de uso se verá influida por la compatibilidad con el ecosistema Galaxy, la continuidad entre dispositivos y la facilidad de emparejamiento y configuración a través de la app Galaxy Wearable.

Perspectivas de lanzamiento y posicionamiento
– A día de hoy, la fecha de llegada de Buds On no está definida con claridad. Un posible estreno en octubre podría alinearse con otras novedades de Samsung, mientras que la opción de esperar a 2027 podría estar vinculada a un plan más amplio de auriculares y productos de audio.
– El nombre Galaxy Buds On sugiere una intención de reposicionar o ampliar la familia de auriculares livianos de Samsung, con un énfasis en la experiencia de uso cotidiano y en soluciones prácticas para entornos dinámicos.

Conclusión
El interés en los Galaxy Buds On radica tanto en su posibilidad de introducir un formato de clip ligero como en las potenciadas herramientas de interacción y adaptación al entorno sonoro. Aunque las especificaciones definitivas aún no se han oficializado, las filtraciones apuntan a una propuesta que combina facilidad de uso, integración con IA y mejoras perceptibles de volumen y audio para compensar el diseño abierto. Para quienes siguen de cerca el ecosistema Galaxy, Buds On podría representar una adición interesante, siempre que el diseño y la experiencia de usuario acompasen las características anunciadas.

from Latest from TechRadar https://ift.tt/umS2tLT
via IFTTT IA

Reconfigurar el trabajo en la era de la inteligencia artificial: ¿cómo aprovechar la productividad sin perder el talento humano?


La experiencia de Gartner sugiere un escenario matizado: alrededor del 33% de las personas que fueron desvinculadas por un giro corporativo hacia la IA podrían ser recontratadas para 2029, o ver anunciadas sus antiguas funciones en un nuevo marco laboral. Este pronóstico invita a reflexionar sobre cómo las organizaciones pueden gestionar la transición sin perder el valor del talento humano.

El análisis anticipa que para 2027, el 75% de las empresas que esperaban obtener ahorros de costos mediante la productividad impulsada por IA serán superadas por competidores que reinviertan esos ahorros en modernización y capacitación. En otras palabras, la verdadera ventaja competitiva podría residir en una filosofía centrada en la modernización continua y en la ampliación de las habilidades de la fuerza laboral, más que en una mera automatización de procesos.

Las organizaciones que recortaron significativamente su plantilla para capitalizar mejoras de productividad percibidas por la automatización podrían verse obligadas a adoptar una nueva mentalidad centrada en el ser humano, donde las habilidades y capacidades se amplifican y la IA realiza las tareas repetitivas o de menor valor estratégico.

IA vs. gestión

Las decisiones tomadas por las empresas a lo largo de distintos sectores podrían generar arrepentimientos en el futuro, cuando se revele el verdadero alcance de lo que la IA puede entregar. En lugar de ver a la automatización como un disruptor del empleo, la idea de una automatización inteligente podría considerarse una oportunidad perdida para aquellas organizaciones que no alinearon tecnología y talento humano.

“Cuando directivos de negocio y tecnología miren hacia atrás en la era temprana de la IA, reconocerán que su mayor error fue creer que la automatización del trabajo era el objetivo, cuando la oportunidad real residía en la amplificación de la fuerza laboral,” señaló Tori Paulman, analista líder de Gartner.

Este equívoco —que podría acarrear consecuencias severas para la empresa— podría haber afectado a individuos debido a una comprensión insuficiente de lo que la IA puede lograr realmente. “La ventaja competitiva irá a aquellos CIOs y ejecutivos que construyan una organización con forma de IA, donde el valor de la IA se potencie al reconfigurar roles y permitir que los flujos de trabajo crucen límites tradicionales, aumentando la velocidad y reduciendo la fricción,” añadió Paulman.

Productividad de la IA… ¿ganancias?

La predicción de Gartner dibuja un panorama desafiante para aquellas organizaciones que no han potenciado las capacidades de sus empleados tras una apuesta total por la IA. Sin embargo, aún hay tiempo para corregir la trayectoria. Aunque la proyección de 2027 parece cercana, 2029 —cuando se estima que casi un tercio de la fuerza laboral podría requerir una recontratación— tiene margen para volver a ponerse en marcha con una reorganización estratégica.

“Los ejecutivos de negocio y de IT deberían desarrollar una estrategia de ‘remix de talento’ que use la IA para redefinir roles y retirar a los trabajadores de labores menos productivas hacia nuevas oportunidades,” afirmó Paulman.

La conclusión subyacente es que la IA debe emplearse para fortalecer la toma de decisiones, la creatividad y el liderazgo, en lugar de desplazar personas por buscar supuestas mejoras de productividad mal calibradas.

from Latest from TechRadar https://ift.tt/O14h3ZT
via IFTTT IA

Protegiendo a los usuarios: lecciones clave de una extensión de Twitch que filtraba tokens OAuth


Un análisis detallado sobre un incidente reciente en el ecosistema de Twitch revela prácticas preocupantes en una extensión de navegador conocida como Twitch Enhanced Viewer | JeeBot. Este caso subraya la importancia de la seguridad en extensiones y la necesidad de acciones rápidas por parte de desarrolladores y usuarios para mitigar riesgos.

Resumen del hallazgo
– Investigadores de seguridad identificaron una extensión para Chrome y Firefox, con aproximadamente 30,000 usuarios en Chrome y unas 600 en Firefox. La extensión se promovía como una herramienta para streamers y espectadores que busca calidad, conveniencia y control, prometiendo mejoras como claridad en la reproducción, visualización en 2K, bloqueo de anuncios y elementos no deseados, e incluso incluir un bot de IA para facilitar la interacción con el chat.
– El problema central fue que la extensión recuperaba las URL de las listas de reproducción de video de Twitch a través de servidores proxy propios, y, en lugar de simplemente reenviar las solicitudes, adjuntaba los tokens OAuth de los usuarios en la URL. Esto hacía que los tokens aparecieran en los registros de los servidores proxy.

Evidencias y respuesta de los actores
– Después de la denuncia, el desarrollador de la extensión (identificado como HISHIMIRO/jeetbot.cc) lanzó una nueva versión (85.8.7 para Firefox; la versión de Chrome estaba en revisión) que aparentemente corrigió este fallo, eliminando el token de las solicitudes a los proxies al recuperar listas de reproducción. Este cambio sugiere una respuesta responsable ante una vulnerabilidad.
– Sin embargo, la fuente de la investigación, Socket, señaló que las versiones en uso en ese momento enviaban tokens inline como un parámetro de consulta (auth) en redirecciones a los proxies operados por terceros, con una excepción intencional para una lista de diez canales de streamers rusos, cuyas sesiones supuestamente estaban exentas del reenvío de tokens.
– La existencia de una lista de excepciones tan específica sugiere un conocimiento profundo de las implicaciones de seguridad y, posiblemente, una motivación determinada detrás de esa configuración.

Qué deben hacer los usuarios
– Aunque la extensión se actualizó para corregir el comportamiento, las prácticas de seguridad aconsejan tomar medidas proactivas. En particular:
– Revocar los tokens OAuth expuestos de Twitch para las cuentas afectadas y generar nuevos tokens si corresponde.
– Revisar las extensiones instaladas y deshabilitar o desinstalar aquellas que soliciten permisos excesivos o que realicen solicitudes inusuales a través de proxies externos.
– Mantener el software actualizado y seguir las recomendaciones de seguridad de los equipos de investigación y de la plataforma Twitch.
– En caso de duda, monitorizar actividad de sesión y access logs para detectar usos no autorizados.

Reflexiones finales para la comunidad
Este incidente resalta la necesidad de análisis riguroso de extensiones de terceros y de transparencia por parte de los desarrolladores respecto a cómo manejan credenciales y tokens. La existencia de una lista de exención de diez canales sugiere que los riesgos pueden estar concebidos desde el desarrollo, lo que eleva la responsabilidad de auditoría y respuesta rápida ante vulnerabilidades. El camino hacia una mayor seguridad pasa por:
– Auditorías de seguridad abiertas y gestionadas por la comunidad.
– Divulgación responsable y correcciones rápidas por parte de los desarrolladores.
– Educación continua de usuarios sobre permisos, tokens y prácticas seguras al usar extensiones y herramientas de streaming.

Fuente de referencia y contexto adicional
– Este análisis se apoya en informes de seguridad y cobertura mediática de The Hacker News, entre otros, que documentaron el incidente y las respuestas asociadas. Leer estos informes puede proporcionar una visión más amplia de las implicaciones técnicas y las respuestas de la comunidad tecnológica.

from Latest from TechRadar https://ift.tt/KmVZqxd
via IFTTT IA

AI, Regulación y Liderazgo Global: Un Análisis de la Controversia Actual


Las compañías de IA están en un punto de inflexión: existe una probabilidad no nula de que la IA pueda, de alguna manera, afectar a la humanidad. No es un futuro probable, pero hay incertidumbre suficiente para que figuras como el CEO de OpenAI, Sam Altman, y el CEO de Anthropic, Dario Amodei, entre otros, coincidan en que cierta ralentización y supervisión en el desarrollo de la IA es razonable. ¿Quién no está de acuerdo? El presidente de Estados Unidos, Donald Trump.

A medida que crece la preocupación global por la sorprendente capacidad de la IA para hacer cosas para las que sus creadores no estaban preparados, Trump recurrió a su plataforma Truth Social para advertir sobre la necesidad de salvaguardas en la IA.

“The only control or “guardrails” that AI needs is a STRONG AND SMART (High IQ!) PRESIDENT, and the U.S.A. has that, in spades! The Trump Administration has stopped AI “people” from doing bad, or potentially bad, “things,“ like Dario (Anthropic!), who is now pretending to be a “perfect little angel” – and we will continue to do so! We already have tremendous CRIMINAL and REGULATORY power over these companies! There is a SICK conspiracy going on against AI and Data Centers, and the only one that is happy about it is China. WHOEVER WINS AI, WINS! We are leading China, and all others, and will continue to do so. Conspiracy Theorists, Treasonists, Traitors, and Leakers, BEWARE!”

Además de la afirmación poco realista de protección federal, el presidente afirma que Estados Unidos ya cuenta con una regulación de IA, cuando en realidad no es así. Existe un conjunto disperso de propuestas de regulación de IA a nivel estatal, pero no hay regulación a nivel federal.

El presidente también confunde las preocupaciones crecientes sobre el desarrollo de centros de datos con la ansiedad sobre la IA que podría volverse catastrófica. Aunque el desarrollo de modelos de IA y su uso están limitados por el crecimiento de centros de datos y por la propia tecnología, la cuestión de la alineación (cuando la acción no se alinea con la intención o el interés de las personas) está más relacionada con la regulación y la supervisión.

Se menciona específicamente a Dario Amodei debido a que el Salón Blanco intentó etiquetar a Anthropic, una posible amenaza para la seguridad nacional como riesgo de cadena de suministro, tras negarse a permitir que sus modelos fueran usados con fines militares o de vigilancia masiva. El resentimiento de Trump hacia Anthropic y Amodei persiste.

Mientras tanto, distintos grupos de vigilancia continúan pidiendo regulación y ya advierten que no confían en que las empresas tecnológicas hagan el trabajo suficiente, incluso con evaluadores embebidos no empleados.

Los Tech Bros no pueden hacerlo

“No podemos confiar en que la industria de IA se autoregule. No podemos confiar realmente en nada de lo que estos multimillonarios autodenominados ofrecen. Pero debemos tomarlos en serio, porque la tecnología que están construyendo es peligrosa”, escribió Evan Greer, director de Fight for the Future, en una declaración publicada. El grupo de defensa tecnológico añadió: “Es claro que estos líderes de la industria piensan que están mejor posicionados para redactar políticas de IA para el bien de toda la humanidad. Eso es una tontería. Los legisladores deberían escuchar a expertos independientes, investigadores, sociedad civil y las comunidades más afectadas. Deben elaborar políticas que aborden el daño de la IA sin socavar modelos de código abierto ni favorecer a los grandes jugadores”.

No es sorprendente que la organización, que aboga por políticas tecnológicas con impacto positivo en minorías desatendidas y subrepresentadas, tenga poca confianza en las promesas de las empresas tecnológicas.

Aun así, me pregunté si Fight for the Future comparte la preocupación de Trump y de Amodei de que una regulación unilateral (en Estados Unidos y no en otros lugares) podría darle a China una ventaja en esta carrera por la IA.

¿Qué pasa con China?

“Los cabilderos de las grandes tecnológicas han usado al boogeyman de China para evitar la regulación durante más de una década. Es uno de sus viejos argumentos y, francamente, es vergonzoso que alguien en el Congreso siga creyéndolo”, escribió Greer en respuesta por correo.
Greer no tiene mucha confianza en el Congreso de EE. UU., pero señaló que la cuestión podría llegar a un punto de acción. La verdadera pregunta es qué hará el Congreso: ¿permitirá que gigantes como OpenAI y Anthropic redacten las leyes que deben regularlos? ¿O escuchará a los expertos y a las comunidades afectadas?

Greer coincidió en que hay necesidad de regulación y coordinación a nivel internacional, pero cree que debe ser impulsada por la sociedad civil, no por las empresas tecnológicas y los multimillonarios.

Si hay una buena noticia, es que la amenaza de la IA para la humanidad no es necesariamente inminente.

Quizá no sea tan grave

“No creo en la narrativa de la extinción”, dijo Pete Pachal, fundador de The Media Copilot y asesor de IA, por correo. “La realidad tiene una fuerte sesgo hacia el statu quo, y la mayoría de los escenarios catastróficos requieren que la sociedad simplemente se rinda de una manera que no suele ocurrir. Lo que sí me preocupa es la alineación”.

Como muchos expertos, Pachal apoya una pausa en el desarrollo. Al igual que Greer, sostiene que la razón por la que pocos están discutiéndolo abiertamente es China. Aun así, cree que China tampoco quiere una IA fuera de control. Mientras tanto, la IA está escalando para beneficiar a los buenos y a los malos por igual.

En definitiva, parece haber una confrontación entre Trump y, en apariencia, personas de su propio espectro político. Muchos citan publicaciones de figuras relevantes como Jacon Coxon para expresar alarma, y senadores como Ted Cruz o Bernie Sanders han señalado riesgos y demandas de estándares de seguridad claros.

Qué está realmente pasando ahora

Varias verdades pueden coexistir: Estados Unidos y China están en una competencia tecnológica de IA; la apertura de China a ciertos modelos ha llevado a algunos desarrolladores a recurrir a ellos para resolver problemas difíciles (como detener un ataque en Hugging Face); la IA se está volviendo cada vez más compleja, un sistema de cajas negras que podría estar desarrollándose a sí mismo a medida que avanza; y, sin embargo, aún no hay confiabilidad para que estas tecnologías causen un daño masivo de forma intencionada. Los humanos siguen siendo el factor X: las decisiones y los fines que las personas asignan a las IA determinan el resultado.

Las reglas que deben impedir daños humanos aún no están claras, y diferentes grupos pueden hacer solicitudes a modelos de IA que, al combinarse, podrían causar daños catastróficos. En este sentido, la regulación y la supervisión podrían ser beneficiosas, siempre que no erosionen la innovación ni el liderazgo estratégico ante actores como China.

En resumen: la regulación y la coordinación internacional son deseables, siempre que se hagan de manera inclusiva y con la participación de la sociedad civil, para evitar perder la delantera tecnológica sin sacrificar la seguridad y el interés público.

from Latest from TechRadar https://ift.tt/7bRex0H
via IFTTT IA

Huawei en la Mira de la Justicia Estadounidense: Acusaciones de Robo de Secretos y un Debate sobre Innovación vs. Delito


La Justicia de Estados Unidos ha iniciado un proceso legal contra Huawei, con la acusación de robo de secretos comerciales de cinco empresas estadounidenses. El Departamento de Justicia sostiene que la corporación llevó a cabo una campaña prolongada de robo durante un periodo de dos décadas, y que las admisiones del director financiero Meng Wanzhou podrían utilizarse como evidencia en el juicio.

Huawei, que se define a sí misma como propiedad de sus empleados y, a diferencia de muchas multinacionales chinas, no está bajo control estatal directo, ha negado todas las acusaciones de espionaje industrial, propiedad intelectual y otras irregularidades. Los cargos señalan conductas de robo de secretos y malversación de propiedad intelectual de empresas como T-Mobile US, Cisco Systems, Motorola, CNEX Labs y Akhan Semiconductor.

En la exposición inicial, el fiscal del DOJ, Taylor Stout, afirmó: “Durante 20 años… Huawei, una gran compañía de telecomunicaciones china, victimiza a empresas americanas y abusa del sistema financiero estadounidense, todo con el fin de dominar la industria de telecomunicaciones a nivel mundial.” En defensa, el equipo de Huawei sostiene que se trata de innovación y competencia legítima: “Huawei ha ganado su éxito. Se trata de competencia, no de conspiración. Innovación, no robo. Negocios ordinarios, no conducta delictiva.”

¿A quién ha espiado Huawei?

La atención pública se centra en las acusaciones de espionaje industrial, con menciones de empresas como T-Mobile US, Cisco Systems, Motorola, CNEX Labs y Akhan Semiconductor. Aunque el tono de la administración estadounidense hacia China es firme, se han realizado concesiones en este caso, incluido el uso de evidencias relacionadas con Meng Wanzhou, cuya acusación fue retirada en su momento, pero cuya declaración podría emplearse como prueba.

El historial de Huawei también incluye vínculos con Skycom, una empresa que supuestamente intentó vender tecnología vetada a un negocio iraní, lo que subraya preocupaciones sobre conductas controvertidas en el pasado. A diferencia de otros conglomerados chinos, Huawei no es una empresa controlada por el Estado; pertence de forma total a sus trabajadores. Esta estructura reduce, en la teoría, las probabilidades de que exista una intervención estatal directa en las decisiones corporativas.

El proceso está previsto que tenga una duración aproximada de tres meses, tras ocho años desde que se inició la investigación, y las partes esperan el desarrollo de testigos y evidencias durante el juicio.

from Latest from TechRadar https://ift.tt/0bZl74q
via IFTTT IA

HP Envy 6165: una opción asequible para imprimir, escanear y copiar en casa


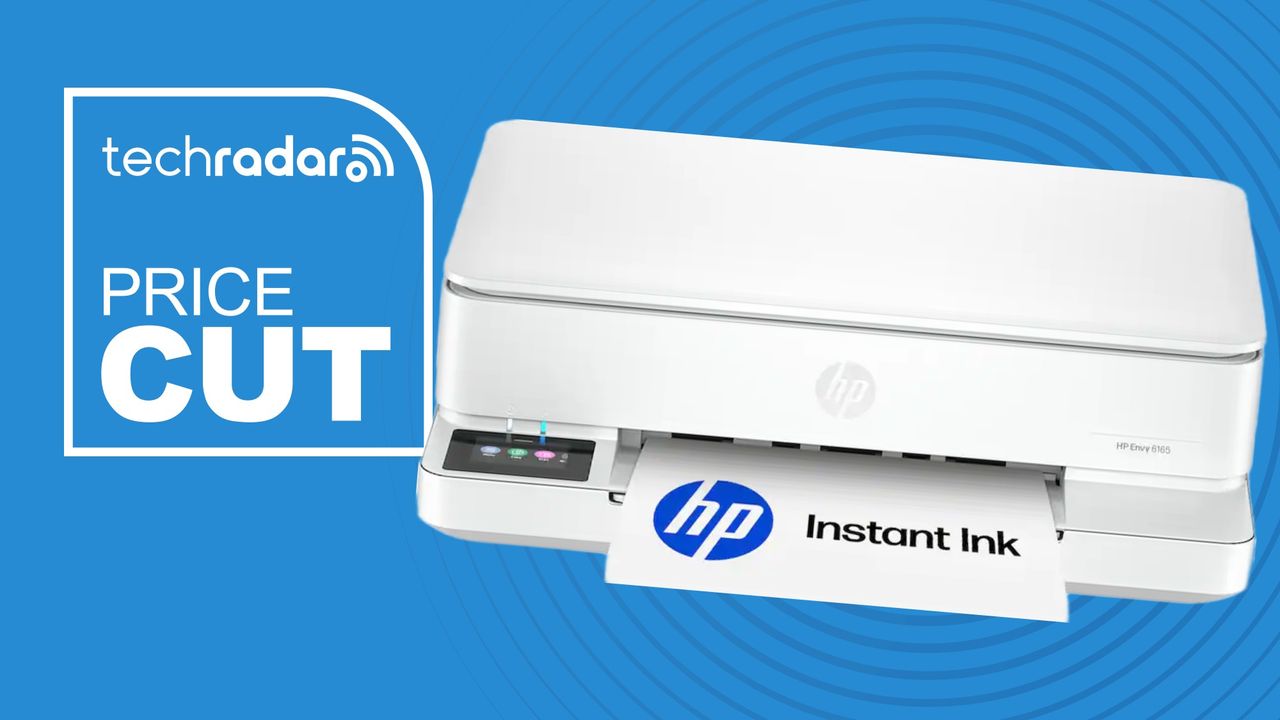
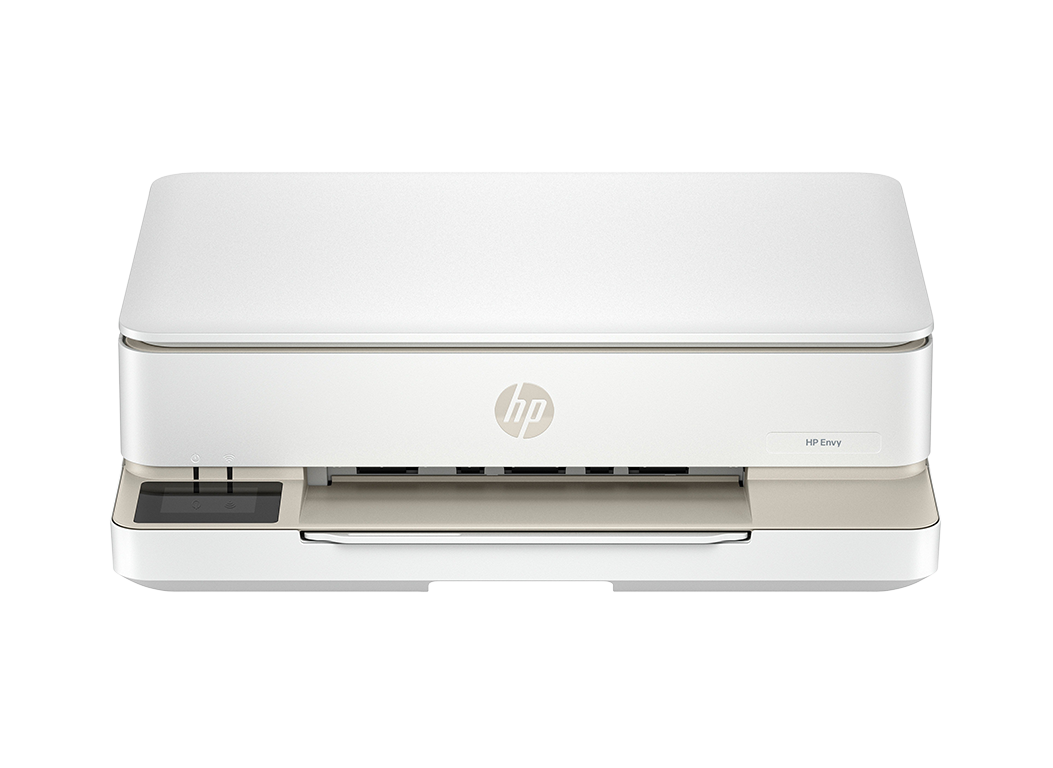
El HP Envy 6165 es una de las impresoras de tinta más económicas disponibles en este momento, y cubre todo lo que la mayoría de usuarios domésticos y de oficina en casa necesitan. Es, por tanto, una de las formas más económicas de añadir capacidad de impresión, escaneo y copiado a un escritorio.

Ideal para: Familias, estudiantes y trabajadores remotos que requieren una impresora multifunción capaz de imprimir, escanear y copiar.

La oferta: La impresora HP Envy 6165 todo en uno con impresión móvil, 6 meses de Instant Ink y otras funciones está disponible por $80 (antes $160) en Best Buy.

Por qué nos gusta: Es una de las tintas más económicas del mercado, procedente de una marca que destaca en nuestras pruebas de impresoras. HP ha ofrecido consistentemente una impresión doméstica confiable en nuestras revisiones. Si necesitas una impresora que funcione sin complicaciones, en lugar de un equipo orientado a altas velocidades o a impresiones de alto volumen para uso empresarial, este modelo cumple con lo necesario.

La pega: Como suele ocurrir con las impresoras de presupuesto, no es especialmente rápida. No lo consideramos un problema para imprimir documentos e imágenes de manera ocasional, pero si imprimes muchos páginas cada mes, una impresora de tanque de tinta de gama alta o láser podría resultar más adecuada.

Envy 6165

Envy 6165: fue $159.99, ahora $79.99
Impresión a color, escaneo y copiado con impresión a dos caras automática, bandeja de entrada de 100 hojas, una pantalla táctil de 2,4 pulgadas, conectividad inalámbrica de doble banda y opciones por cable, y la impresión asistida por IA de HP que recorta contenido no deseado de páginas web y correos antes de imprimir. Incluye una prueba de 6 meses de Instant Ink.

Por qué lo recomendamos

A 79,99 dólares, se trata de un precio realmente bajo para una multifunción inalámbrica que cubre lo básico con buen rendimiento: impresión a doble cara automática, una bandeja de 100 hojas para no estar recargando papel con frecuencia y una pantalla táctil en lugar de un panel con solo botones. Para una oficina en casa que necesita una impresora en modo reposo, ese conjunto de características es razonable para el precio.

La impresión asistida por IA de HP es un detalle pequeño pero útil. Recorta contenido innecesario, anuncios, barras laterales y saltos de página incómodos de páginas web y correos antes de imprimir, lo que reduce el desperdicio de papel y tinta cuando cada página cuenta, especialmente dada la baja inversión inicial.

La prueba Instant Ink de 6 meses incluida añade valor al producto, ya que permite evaluar si el modelo de suscripción se ajusta a tus hábitos de impresión antes de comprometerte a costos continuos.

Para más opciones destacadas, consulta nuestras guías sobre las mejores impresoras para el hogar, las mejores impresoras de inyección y las mejores impresoras baratas.

Contexto de precio y valor histórico

Este precio representa una rebaja sólida para una impresora con estas características. Una caída del 50% al pasar de 159,99 a 79,99 dólares sitúa a una impresora con impresión asistida por IA y pantalla táctil en un umbral de precio generalmente reservado para modelos mucho más básicos.

¿Deberías comprarla?

Compra la HP Envy 6165 si… necesitas una impresora básica y confiable para una oficina en casa sin gastar mucho, imprimes de forma ocasional en lugar de a alto volumen, o quieres la flexibilidad de probar Instant Ink gratis antes de decidir si quieres mantenerlo.

Evita la HP Envy 6165 si… imprimes en gran volumen y necesitas velocidades más rápidas que 10 páginas por minuto en negro, no quieres gestionar una prueba de Instant Ink que se factura automáticamente al finalizar, o específicamente necesitas una impresora láser para textos nítidos a gran escala.

La pega: lo que conviene saber antes de comprar

Las velocidades de impresión son moderadas: 10 PPM en negro y 7 PPM en color, por lo que no es la impresora para grandes volúmenes. Instant Ink también genera facturación automática una vez que termina el periodo de prueba de 6 meses, a menos que la canceles, y como ocurre con la mayoría de impresoras HP, hay límites de seguridad dinámicos sobre qué cartuchos de terceros funcionarán, así que verifica la compatibilidad antes de asumir que cualquier tinta de marca blanca funcionará.

from Latest from TechRadar https://ift.tt/lekCcXd
via IFTTT IA

Leeds versus Newcastle: Guía de visualización global para la Premier League 2026/27


El enfrentamiento de este lunes a las 20:00 BST (15:00 ET, 05:00 AEST del martes) entre Leeds United y Newcastle United promete ser uno de los duelos más atractivos de la jornada inicial de la Premier League 2026/27. Elland Road acoge un encuentro que enfrenta a dos equipos con arranque inédito y sólido, lo que añade un toque de emoción a una noche de fútbol que podría definir dinámicas de la temporada.

Análisis corto de los equipos
– Leeds: El equipo de Daniel Farke llega tras terminar la campaña anterior con buena forma y ha mantenido ese impulso en el inicio de esta temporada, sumando cinco puntos en sus primeros tres encuentros. En el último encuentro de liga empató 1-1 con Brighton y afronta este choque con confianza, aunque una derrota reciente en la Carabao Cup ante Chelsea evidenció cierta vulnerabilidad defensiva. Ilia Gruev podría regresar tras superar una lesión, mientras Joe Rodon continúa fuera.
– Newcastle: Bajo la dirección de Matthias Jaissle, la marcha del equipo ha sido estable, con tres cambios mínimos en su último triunfo de Copa. La baja de Amar Dedic por lesión de isquiotibial representa un golpe importante para la defensa de los magpies. El equipo ha mostrado solidez en la Premier League pese a un empate tardío ante Bournemouth que frustró su victoria, y sigue contando con el rendimiento de fichajes recientes como Matias Fernandez-Pardo, que aún busca su primer inicio.

Cómo ver Leeds vs Newcastle desde cualquier lugar
El partido se emite en EE. UU. a través de USA Network. Si te encuentras fuera de EE. UU. o buscas pruebas gratuitas para ver el encuentro, existen opciones de streaming y VPN que permiten acceder a estos servicios de forma legal y segura:

– Opciones de streaming con pruebas gratuitas (EE. UU.): YouTube TV (10 días), Fubo (5 días) y DirecTV Stream (5 días). Cada una ofrece acceso a USA Network y, por lo general, a un periodo de prueba sin costo.
– Si estás fuera de EE. UU.: NordVPN te permite desbloquear estos servicios y ver el partido como si estuvieras en casa. Un VPN facilita conectarte a una ubicación donde puedas acceder a Sky Sports, Sky Go, Fubo, YouTube TV, o los canales disponibles en tu región.
– Cómo usar una VPN en tres pasos simples:
1) Instala la VPN de tu elección (NordVPN es nuestra recomendación).
2) Conéctate a la ubicación deseada (por ejemplo, Reino Unido para Sky Sports).
3) Accede al servicio de streaming correspondiente y disfruta del partido.

Cobertura por región
– Reino Unido: Sky Sports (Main Event y Premier League) y NOW Sports con pases de 24 horas disponibles.
– Estados Unidos: USA Network a través de cord-cutters como YouTube TV, Fubo, DirecTV Stream y Hulu + Live TV.
– Canadá: Fubo ofrece la transmisión de todos los partidos de la EPL, y DAZN puede complementar la oferta según el paquete.
– Australia: Stan Sport será el canal de transmisión para Leeds vs Newcastle.
– Otros países: Un VPN puede facilitar el acceso a tu suscripción habitual desbloqueando la ubicación correcta.

Notas sobre la experiencia de visualización y seguridad
– Este artículo enfatiza el uso legal de servicios de streaming y VPN para acceder a contenidos donde esté permitido por los términos del servicio y las leyes locales. No promovemos usos ilícitos ni piratería.
– Si decides usar una VPN, elige servicios reconocidos que ofrezcan políticas claras de privacidad y seguridad, y verifica que tu suscripción cumpla con los términos de uso de la plataforma que pretendes ver.

Guía rápida para el inicio del partido
– Inicio: 20:00 BST / 15:00 ET / 12:00 PT (lunes, 14 de septiembre).
– En Australia, la transmisión será a las 05:00 AEST del martes 15 de septiembre.
– Revisa la disponibilidad en tu región y prepara tu acceso a través de tu proveedor de streaming o VPN preferido.

Conclusión
Leeds vs Newcastle promete ser un duelo estratégico entre equipos con inicio prometedor. Ya sea que sigas la cobertura desde el Reino Unido, Estados Unidos o cualquier otra parte del mundo, hay opciones para disfrutar del partido con la calidad deseada. Mantente atento a las formaciones y a las decisiones tácticas que podrían marcar el desarrollo de la temporada para ambos clubes.

from Latest from TechRadar https://ift.tt/QvpI7sF
via IFTTT IA

GitLab CVE-2026-85706: una vulnerabilidad crítica en el path traversal y su impacto en KEV de CISA


En el panorama de la seguridad informática, las vulnerabilidades de alto impacto requieren una atención inmediata por parte de equipos de seguridad y desarrollo. Este artículo aborda la reciente incorporación por parte de la Agencia de Seguridad de Ciberseguridad e Infraestructura (CISA) de GitLab CVE-2026-85706 al catálogo KEV (Known Exploited Vulnerabilities), así como las implicaciones para las operaciones de DevSecOps que dependen de esta plataforma.

Resumen de la vulnerabilidad y la respuesta de GitLab
– CVE-2026-85706 corresponde a una debilidad crítica de tipo path traversal en la API de commits del repositorio, que permite a actores maliciosos no autenticados leer archivos sensibles. La puntuación de severidad es 10/10, lo que subraya un riesgo extremo para la confidencialidad de credenciales, secretos u otra información crítica alojada en repositorios.
– GitLab lanzó parches en sus versiones CE y EE (Community Edition y Enterprise Edition) para mitigar estas fallas. Las versiones afectadas y sus actualizaciones son: 19.3.2, 19.2.6 y 19.1.
– Además del path traversal, se abordó una vulnerabilidad de deserialización insegura asociada al serializer de GraphQL en suscripciones, sumándose a un grupo de mejoras de seguridad críticas en estas releases.

Implicaciones operativas para las organizaciones
– Explotación en curso: ya se han observado intentos de explotación en el mundo real, lo que eleva la necesidad de aplicar las actualizaciones de seguridad con prontitud, especialmente en entornos que gestionan código sensible o secretos dentro de repositorios GitLab.
– Aviso para equipos gubernamentales: CISA añadió CVE-2026-85706 al KEV, otorgando a las entidades gubernamentales un plazo corto de mitigación (tres días) para desplegar los parches y reducir la exposición.
– Detección y monitoreo: los defensores deben revisar logs para identificar indicios de explotación. Una búsqueda específica recomendada es en los registros HTTP POST dirigidos a la ruta /api/v4/projects/{id}/repository/commits/ con posibles parámetros file.path, que podrían indicar intentos de lectura de archivos mediante la vulnerabilidad.

Contexto amplio sobre GitLab y su impacto
GitLab es una plataforma de orquestación para equipos de DevSecOps, diseñada para automatizar y optimizar el ciclo de desarrollo de software. Con una base de usuarios que supera los 50 millones, y una adopción significativa entre empresas de la lista Fortune 100, la seguridad de esta plataforma es crítica para una amplia gama de entidades, desde startups hasta grandes corporaciones y agencias gubernamentales.

Notas sobre divulgación y seguimiento
– Aunque el propio proveedor no indicó que estas fallas estuvieran siendo explotadas de manera activa en su comunicado, informes de terceros, como watchTowr, señalaron actividad en la naturaleza en tiempo real, reforzando la necesidad de parche rápido y validación post-actualización.
– La combinación de un path traversal crítico con deserialización insegura aumenta el riesgo de exposición de datos y posibles compromisos más amplios si se acompaña de otros vectores de ataque en una cadena de herramientas de desarrollo.

Recomendaciones para equipos de seguridad y DevOps
– Priorizar la actualización a las versiones 19.3.2, 19.2.6 o 19.1 de GitLab CE/EE y verificar la correcta implementación de los parches.
– Realizar una verificación de configuración y aseguramiento de credenciales para evitar filtraciones vía archivos de repositorio, especialmente en proyectos que manejan secretos o claves API.
– Implementar monitoreo de seguridad y detección de anomalías en las rutas afectadas, con énfasis en las operaciones de commits y solicitudes a la API de commits.
– Realizar un inventario de los repositorios y proyectos que podrían verse afectados y aplicar controles de acceso más estrictos durante el periodo de parcheo.
– Mantenerse atento a comunicados oficiales de CISA y GitLab para confirmar el estado de las mitigaciones y cualquier actualización adicional.

Conclusión
La inclusión de CVE-2026-85706 en el KEV subraya la necesidad de una respuesta rápida ante vulnerabilidades críticas en plataformas de desarrollo colaborativo. La combinación de una falla de autenticación, http path traversal y deserialización insegura representa una amenaza sustancial que puede traducirse en exposición de información sensible. Adoptar las actualizaciones proporcionadas y fortalecer las prácticas de detección compensará el riesgo y ayudará a mantener la integridad de los procesos de desarrollo y operación de software.

from Latest from TechRadar https://ift.tt/RpYWt16
via IFTTT IA