ShieldBreak y la persistencia de vulnerabilidades en Windows: un análisis profesional sobre una campaña de exploits


Nightmare Eclipse ha vuelto a las gestas de investigación de seguridad, revelando un nuevo fallo de escalada de privilegios local denominado ShieldBreak. Este zero-day, descrito como una vulnerabilidad que permite a actores maliciosos obtener privilegios SYSTEM en sistemas vulnerables, continúa desafiando la seguridad de entornos Windows 11 completamente actualizados. La amplitud de los sistemas afectados es notable, abarcando todas las versiones de Windows 11, incluso las que cuentan con los parches más recientes.

El investigador publicó que la Prueba de Concepto (PoC) fue probada en Windows 11 25h2 (Canary) y Windows Server 2025, con una tasa de éxito reportada del 100%. También se advierte que Windows 10 y sus ediciones server no están actualmente soportados por la PoC, aunque siguen siendo vulnerables. Este contexto subraya la necesidad de que las organizaciones mantengan una vigilancia constante sobre vulnerabilidades que pueden superar parches recientes.

Una bypass para la corrección RoguePlanet

Según el atacante, ShieldBreak funciona como un bypass completo para la corrección publicada por Microsoft para la vulnerabilidad RoguePlanet (CVE-2026-50656). Microsoft confirmó que está investigando la validez de estas afirmaciones y que apoya la divulgación coordinada de vulnerabilidades, un estándar de la industria para proteger a los usuarios mientras se evalúan y corrigen las fallas.

La cobertura mediática ha subrayado la tensión entre la investigación responsable y la necesidad de evitar daños a los clientes. Aun así, las declaraciones oficiales destacan el compromiso de la empresa con la seguridad y la investigación de incidentes, así como la cooperación con la comunidad de seguridad para acelerar las mitigaciones cuando es posible.

Un actor con una agenda clara

Con ShieldBreak se eleva el recuento de vulnerabilidades y exploits revelados por Nightmare Eclipse, que ya acumula una serie de presentaciones desde abril de 2026. Entre los casos anteriores se cuentan BlueHammer, RedSun, UnDefend, YellowKey, GreenPlasma, MiniPlasma, RoguePlanet, GreatXML y LegacyHive. Algunos de estos exploits mostraron daños significativos y, en ciertos casos, requirieron trabajos adicionales para alcanzar un desarrollo plenamente reproducible por terceros.

La respuesta de la comunidad ha sido variada: ciertos investigadores han señalado la dificultad de reproducir algunas fallas con la misma facilidad con la que se emiten, mientras que otros han confirmado la funcionalidad de ShieldBreak en entornos recientes de Windows 11. La comparación entre RoguePlanet y ShieldBreak ilustra diferencias técnicas sustanciales en los mecanismos de explotación, desde manipulación de archivos del sistema hasta ataques a través de interfaces de usuario y procesos de defensa en tiempo de ejecución.

En este momento, ShieldBreak se ubica como una amenaza que exige un monitoreo continuo, ya que la distribución de vulnerabilidades no ha concluido y existen aún componentes no parcheados en varias líneas de defensa de Windows. La conversación entre investigadores y proveedores de seguridad seguirá siendo crucial para entender la propagación de estas técnicas y para mantener a las organizaciones informadas sobre las mejores prácticas de mitigación.

from Latest from TechRadar https://ift.tt/bycpmWi
via IFTTT IA

Se presume que el subtítulo de The Elder Scrolls 6 podría ser ‘Sentinel’: un análisis sobre las pistas ocultas


En el ecosistema de los videojuegos, los secretos y las teorías de los aficionados suelen convertirse en el combustible de la conversación, y The Elder Scrolls 6 no es la excepción. Recientemente, una teoría popular sugiere que el subtítulo de la próxima entrega podría ser «Sentinel», una hipótesis que surge a raíz de una combinación de pistas y referencias dentro de Starfield que, según los fans, podrían haber pasado inadvertidas durante años. Este artículo explora el porqué de la especulación, las evidencias presentadas y el contexto más amplio sobre el desarrollo y la espera de TES VI.

La conversación comenzó cuando un usuario de Reddit, bajo el seudónimo ‘starfieldnovember’, planteó que el posible subtítulo podría ser «Sentinel». La base de la teoría reside en una supuesta clave encontrada en Starfield durante la creación de personajes, donde el elenco de números asignado al empleado de la cuenta (employee number) podría, al dividirse en pares y convertir cada par en letras mediante el abecedario, formar la palabra SENTINEL. Este hallazgo, según el autor de la teoría, estaría reforzado por una insinuación previa de Bethesda, que habría dejado guiños en Starfield años atrás. En palabras del propio Redditor: “Sentinel ya fue insinuado en Starfield; en Starfield Direct y en el juego final, vemos nuestro número de empleado durante la creación de personajes. Al principio parece una cadena de números sin sentido, pero al dividirla en pares y convertirlos en letras, obtenemos SENTINEL.”

La propuesta ha encontrado simpatía entre parte de la comunidad, no solo por la tradición de Bethesda de ocultar easter eggs, sino también por la conexión geográfica entre Sentinel y Hammerfell, una ciudad capital costera en la región noroeste de Hammerfell, que, según rumores, podría ser el escenario de TES VI. Adicionalmente, el propio Michael Kirkbride, conocido por su trabajo en el universo de The Elder Scrolls, respondió con un simple “Yep” ante una publicación en Reddit que sugería la posibilidad de que Sentinel fuera el nombre, lo que ha alimentado aún más la conversación entre los fans.

En términos de cronología y expectativa, The Elder Scrolls 6 fue revelado en 2018, y desde entonces la información oficial ha sido escasa. A principios de noviembre de 2025, Todd Howard, director y productor ejecutivo de Bethesda Game Studios, afirmó que el juego “aún está lejos” y reveló que el estudio realizó una gran prueba de juego. En paralelo, circulan rumores sobre posibles estratégias de lanzamiento, como un shadow drop, comparable a la llegada de The Elder Scrolls 4: Oblivion Remastered en 2025, una posibilidad que Howard no descartó por completo cuando se le planteó.

Entre las piezas de desarrollo actuales, Bethesda continúa con la remasterización de dos títulos de la saga Fallout (Fallout 3 y Fallout: New Vegas) y mantiene el soporte para Starfield, lo que sugiere que TES VI podría seguir un camino de desarrollo paralelo a una estrategia de actualizaciones y remasterizaciones de su catálogo.

Más allá de la hipótesis específica sobre el subtítulo, el debate subraya una dinámica habitual en las comunidades de fans: la expectativa de que los creadores esconden mensajes significativos dentro de sus obras y que la interpretación de pequeñas señales puede alterar la narrativa pública y las conjeturas previas a un anuncio oficial. Mientras tanto, los aficionados continúan observando cada pista, cada referencia contextual y cada guiño de Bethesda, esperando que, algún día, la confirmación llegue de forma inequívoca y con el detalle correcto que cierre las conjeturas que, durante años, han mantenido en vilo a la comunidad.

Para quienes siguen de cerca la saga, la pregunta persiste: ¿será Sentinel el subtítulo real de The Elder Scrolls 6 o simplemente otra teoría que emergió en el vasto ecosistema de rumores? La respuesta podría estar a la vista de los próximos comunicados oficiales o, tal vez, en una revelación sorpresa que cambie el curso de la conversación tal como lo han hecho otros lanzamientos emblemáticos de Bethesda.

from Latest from TechRadar https://ift.tt/RrKWByj
via IFTTT IA

Cuando el engaño se disfraza de eficiencia: el riesgo de dominios baratos y la exposición de datos confidenciales


En el mundo de la seguridad informática, la vigilancia constante y la evaluación de riesgos deben estar por encima de la comodidad operativa. Un reciente caso ha puesto de manifiesto cómo la simplicidad de algunas tácticas, combinada con una falta de controles, puede transformar una inversión aparentemente mínima en una brecha de seguridad de gran alcance. Dos investigadores de seguridad adquirieron varios dominios de bajo costo, entre ellos noreply.net y deleteduser.com, y configuraron servicios para recibir correos electrónicos. Lo que en un primer momento podría parecer una maniobra inocua para pruebas y monitoreo terminó por desencadenar un fenómeno de captura masiva de datos: cientos de empresas comenzaron a enviar información confidencial a estas direcciones, sin comprender el origen ni la finalidad de las solicitudes.

Este incidente plantea preguntas críticas sobre las prácticas de verificación y mitigación de riesgos en la adopción de herramientas y dominios de bajo costo. En primer lugar, la obtención de dominios baratos a menudo implica una menor inversión en servicios de seguridad y supervisión de tráfico. Si no se implementan filtros, autenticaciones y políticas de enrutamiento de correos, los peligros se multiplican: suplantación de identidad, filtración de datos y confusión operativa entre equipos que asumen que la correspondencia está destinada a direcciones oficiales de una organización. En segundo lugar, la configuración de servicios de recepción de correos para fines de pruebas debe estar claramente aislada y documentada, con controles estrictos que impidan la exposición de información sensible a terceros no autorizados.

La consecuencia práctica de este episodio es doble. Por un lado, las empresas que envían datos confidenciales a direcciones aparentemente legítimas pueden sufrir exposiciones involuntarias: datos de clientes, informes internos, y contraseñas o credenciales enviados por error pueden quedar capturados por actores no autorizados. Por otro, la investigación de seguridad que llevó a esta situación puede generar diferencias entre lo que se presume seguro y lo que realmente está protegido, subrayando la necesidad de una definición más rigurosa de “entorno de pruebas” versus “entorno de producción”.

Para las organizaciones, la lección es contundente: la seguridad no se negocia por comodidad operativa ni por costos aparentes. Implementar controles de autenticación de correo, políticas de recepción de mensajes, y monitoreo de dominios debe ser una prioridad incluso cuando se trabajan proyectos de pruebas o auditorías internas. Algunas medidas prácticas incluyen:
– Verificar siempre la procedencia de cualquier comunicación que solicite datos sensibles y evitar enviar información confidencial a direcciones no verificadas.
– Emplear dominios de prueba aislados por separado de los dominios de producción y aplicar reglas de filtrado estricto para la entrada de correos.
– Implementar autenticación de correo (SPF, DKIM, DMARC) y registros de auditoría para detectar usos no autorizados de dominios reservados para pruebas.
– Establecer un plan de respuesta ante incidentes específico para proyectos de seguridad que involucren recopilación de datos, con responsables, plazos y criterios de escalamiento.
– Realizar revisiones periódicas de las prácticas de adquisición de dominios y servicios, asegurando que cada elección tecnológica esté alineada con políticas de seguridad y gobernanza de datos.

Los responsables de seguridad deben enfatizar una cultura de diligencia razonable: cada decisión, incluso aquellas que buscan eficiencia o rapidez, debe someterse a un escrutinio de posibles impactos adversos. La transparencia en la finalidad de las pruebas, la correcta segmentación de entornos y la adopción de medidas de protección de datos son pilares para evitar que una táctica legítima se convierta en una brecha de seguridad de gran alcance.

En última instancia, este caso funciona como un recordatorio de que la seguridad no es un estado, sino un proceso continuo. La combinación de dominios económicos, configuración de servicios de correo y el comportamiento de los usuarios puede generar resultados no intencionados si no se gestionan con rigor. Adoptar un enfoque proactivo, con políticas claras, controles técnicos robustos y una comunicación adecuada entre equipos, es la única vía para convertir los desafíos de seguridad en oportunidades para fortalecer la confianza y la resiliencia organizacional.
from Wired en Español https://ift.tt/ozmXK1a
via IFTTT IA

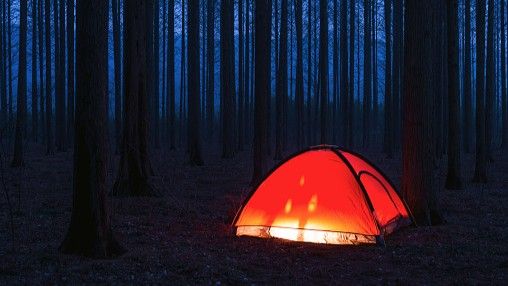
Una tienda que genera su propia electricidad: el tent de magnetoelastic que podría transformar el camping y las zonas de desastre


En la vanguardia de la innovación para actividades al aire libre, surge una propuesta que podría cambiar la forma en que pensamos la autonomía energética en campamentos y escenarios de emergencia: una tienda fabricada con material magnetoelástico capaz de generar y recolectar electricidad. Aunque aún se encuentra en fases tempranas, los investigadores vislumbran un futuro en el que estos refugios podrían alimentar dispositivos pequeños sin depender de paneles solares ni de una red eléctrica cercana.

Este concepto se basa en un tejido con magnetoelasticidad, una propiedad textil que produce energía eléctrica a partir de movimientos de flexión y estiramiento. El término, acuñado por primera vez por el físico Emilio Villari en 1865, se aprovecha aquí mediante una combinación de capas, tramas de tejido y fibras conductoras para que la tienda responda a la movilidad, al viento y a las vibraciones del entorno.

La estructura se compone de dos grandes componentes: una base para el suelo y una cubierta superior. En el suelo, el tejido incorpora cintas magnetoelásticas, mientras que la cubierta está formada por una capa multicapa de fibras conductoras y película magnetoelástica. Esta configuración permite que, al doblarse y flexionarse, se genere electricidad que luego puede almacenarse o utilizarse para alimentar dispositivos pequeños.

Un aspecto especialmente interesante es que la generación eléctrica no depende únicamente de la presencia de personas moviéndose dentro de la tienda. El diseño responde también a acciones ambientales, como el viento y el movimiento durante el montaje, ampliando su potencial de uso en escenarios reales.

Durante las pruebas, los investigadores observaron que golpear ligeramente un pequeño tramo del material podía cargar un capacitor de 0.22 μF a 5.80 V en 1.5 segundos. Aunque este rendimiento no es suficiente para alimentar un teléfono móvil de inmediato, demuestra un potencial significativo: la capacidad de convertir movimiento mecánico en energía eléctrica de forma directa.

Aún hay camino por recorrer antes de convertir este concepto en un producto comercial fiable. Sin embargo, la visión de sus desarrolladores es clara: estas tiendas no están concebidas para excursiones recreativas de alto perfil, sino como refugios seguros en zonas afectadas por desastres, campamentos off-grid y lugares con acceso limitado a electricidad o con dependencia de la luz solar.

Una de las ventajas destacadas es que no requieren luz solar para generarar energía. El movimiento y las vibraciones pueden mantener la tienda provee de energía, lo que permite su uso en condiciones de sombra o durante la noche. En resumen, se trata de un enfoque ingenioso para una fuente de energía independiente, con aplicaciones especialmente valiosas en contextos humanitarios y de emergencia.

Aunque, en la práctica, la idea es prometedora, aún quedan numerosos ensayos por realizar. Es plausible pensar que no veremos una tienda magnetoelástica en las tiendas de campaña convencionales en un futuro cercano, por lo menos no para Glastonbury 2027, pero la investigación continúa avanzando y podría abrir nuevas rutas para la autonomía energética portátil.

from Latest from TechRadar https://ift.tt/WU6Ywik
via IFTTT IA

WindRelay: una campaña que transforma smartphones en dispositivos POS mediante vishing y malware personalizado


En un panorama de ciberamenazas en constante evolución, seguridad y tecnología convergen para revelar tácticas cada vez más sofisticadas. Un reciente informe de Group-IB desvela una campaña que convierte teléfonos inteligentes en dispositivos de Punto de Venta (POS) maliciosos, permitiendo el robo directo desde las tarjetas de pago de las víctimas. Aunque el ataque fue dirigido y extremadamente selectivo, sus métodos subrayan una tendencia inquietante: la combinación de ingeniería social precisa con malware a medida para lograr objetivos financieros de alto valor.

La campaña, bautizada por los investigadores como WindRelay, emplea una cadena de intrusión cuidadosamente orquestada. Primero se realiza un reconocimiento para identificar a la víctima, obtener el número de teléfono y otros datos relevantes. Aunque el informe no detalla todos los orígenes de estos datos, es razonable inferir que pueden haber procedido de filtraciones o bases de datos previamente comprometidas. Con esta información, los atacantes ejecutan una táctica de vishing (fraude telefónico) para convencer a la víctima de instalar software malicioso en su dispositivo.

La primera fase implica la preparación de un Remote Access Trojan (RAT) llamado SpyNote, que se personaliza con el nombre de la víctima para generar confianza y reducir la sospecha. El diálogo con la víctima suele incluir la pretensión de pertenecer al banco y la instrucción para instalar SpyNote a través del instalador de paquetes del teléfono (sideload fuera de una tienda oficial). Este engaño busca maximizar la probabilidad de que la víctima permita la instalación sin cuestionamientos.

Una vez instalado, SpyNote se utiliza para desplegar la segunda capa de malware, WindRelay, un software NAC (Near Field Communication) malicioso diseñado para capturar datos de tarjetas de pago sin contacto en tiempo real, cada vez que la víctima aproxima la tarjeta al teléfono. En términos prácticos, el teléfono se convierte en un POS improvisado y, cuando se produce un contacto entre la tarjeta y el dispositivo, la información de la tarjeta se transmite al terminal del atacante.

Este enfoque de vishing combinado con malware es una evolución notable de técnicas anteriores. A diferencia de operaciones que buscan solo credenciales o datos aislados, WindRelay está orientado a interceptar transacciones en tiempo real, permitiendo a los atacantes realizar movimientos bancarios inmediatos, incluidas consultas de crédito y solicitudes de préstamos en la cuenta de la víctima en el banco atacado.

La campaña mostró un grado de personalización sin precedentes: los mensajes y las interfaces de la aplicación maliciosa estaban adaptados al idioma y a los contextos de las víctimas en Europa Central y del Este (República Checa, Eslovaquia y Eslovenia). Se observó que, entre noviembre de 2025 y julio de 2026, se subieron 23 muestras a VirusTotal, lo que indica una ventana operativa de aproximadamente siete meses con un número limitado de víctimas, reforzando la idea de un actor de alto valor objetivo y recursos significativos.

Los informes señalan que algunos samples contenían elementos de interfaz y textos personalizados, incluso usando el nombre de la víctima, lo que sugiere que el grupo tenía la capacidad de construir aplicaciones maliciosas dinámicamente para víctimas específicas. En el análisis, Group-IB recomienda a los usuarios ser cautos ante etiquetas personalizadas en apps y aplicar mayor fricción en procesos de solicitud de préstamos, ya que esas señales pueden indicar campañas extremadamente focalizadas.

Lecciones clave para la seguridad: mantener actualizaciones de seguridad y, especialmente, deshabilitar instalaciones de fuentes no oficiales; desestimar solicitudes de instalación de software a través de llamadas telefónicas que pretenden ser del banco; utilizar autenticación multifactor (MFA) para transacciones y monitorear alertas inusuales en cuentas bancarias. Aunque WindRelay se dirigió a un conjunto reducido de víctimas, su enfoque demuestra que la protección de dispositivos móviles y la verificación de la legitimidad de las aplicaciones instaladas son más importantes que nunca para evitar que un teléfono se convierta en un escáner POS portátil.

from Latest from TechRadar https://ift.tt/TqcZGvw
via IFTTT IA

Entre rumores y diseños: posibles ediciones especiales de Nintendo Switch 2 y Pro Controller con temática de The Legend of Zelda


En el panorama actual de la industria de los videojuegos, las filtraciones sobre hardware en desarrollo suelen generar gran expectativa entre la comunidad. Recientemente, han surgido imágenes que presuntamente muestran el empaquetado de una edición especial de la Nintendo Switch 2 y su mando Pro, ambas inspiradas en The Legend of Zelda, con motivo de su 40. aniversario. Aunque Nintendo no ha hecho ningún anuncio oficial, estas imágenes han alimentado el debate entre fans y analistas sobre qué esperar en el próximo ciclo de consola y accesorios.

Según lo reportado por la cuenta Centro LEAKS en X (Twitter) y recogido por medios como VideoGamesChronicle, las fotografías filtradas presentan la consola Switch 2 con Joy-Cons en negro y verde y el emblema icónico de Trifuerza en un lateral, además de un dock con un diseño más elaborado que incluye la Trifuerza en dorado. Del mismo modo, el Pro Controller mostraría agarres en negro y verde, con una Trifuerza dorada en el centro y un logotipo conmemorativo de 40 años en la packaging. Estas señales apuntan a una posible edición limitada para celebrar cuatro décadas desde el nacimiento de la saga.

La polémica se mantiene, ya que Nintendo no ha confirmado oficialmente estas imágenes ni el lanzamiento de ninguna edición especial asociada a Zelda. Un reportero brasileño, Felipe Lima, ha afirmado haber visto ambos productos y, en una publicación adicional, afirmó que las imágenes son exactamente las que le mostraron previamente, lo que refuerza la posibilidad de que se trate de material auténtico, aunque aún no verificado de manera oficial.

Si estas filtraciones resultaran ser verídicas, podrían influir en la decisión de muchos consumidores que esperan invertir en una Switch 2 y, en particular, en quienes estaban a la espera de alternativas de edición limitada. No obstante, también se ha especulado sobre otros proyectos en el ecosistema de Zelda, como un posible remake de The Legend of Zelda: Ocarina of Time para Switch 2. Aunque este remake fue anunciado para este año, la información sobre fechas de lanzamiento sigue pendiente.

En conclusión, el interés por ediciones conmemorativas de Zelda para la Switch 2 y su Pro Controller es alto, pero las dudas persisten hasta que Nintendo ofrezca una confirmación oficial. Este tipo de lanzamientos no solo impacta en la colección de los fans, sino que también puede influir en la estrategia de marketing y la percepción del público frente a la llegada de una nueva generación de consolas. Estaremos atentos a cualquier anuncio formal por parte de Nintendo para traerles la información más precisa y actualizada.

from Latest from TechRadar https://ift.tt/sRlbf89
via IFTTT IA

Persistencia de los Perseidos: una noche de meteoros, técnicas y reflexiones de un aficionado a la fotografía astronómica


  • Este año, la lluvia de meteoros Perseidas está activa hasta el 24 de agosto
  • Tuvo su punto álgido entre el 12 y 13 de agosto, pero volverá a ser claramente visible en el hemisferio norte esta noche
  • Dirígete a un lugar con cielo oscuro y mira hacia arriba en cualquier momento entre las 11 p.m. y las 5 a.m.

Como si no fuera suficiente un eclipse total antes del atardecer en partes de Europa, las Perseidas alcanzaron su punto máximo el mismo día, 12 de agosto (con una rara alineación de seis planetas para rematar).

Podrías pensar que, como fotógrafo profesional, ya tendría todo el equipo para el eclipse de 2026 (que alcanzó alrededor de un 91% donde me encontraba en el Reino Unido), pero opté por simplemente disfrutarlo en familia con un colador. En cambio, las Perseidas fueron el espectáculo celeste para el que saqué mi equipo.

Al igual que las seis planetas, las condiciones se alinearon para una fotografía óptima de la lluvia de meteoros Perseidas: luna nueva oscura y cielos claros en mi zona durante la actividad máxima. También hizo calor para salir en pantalón corto.

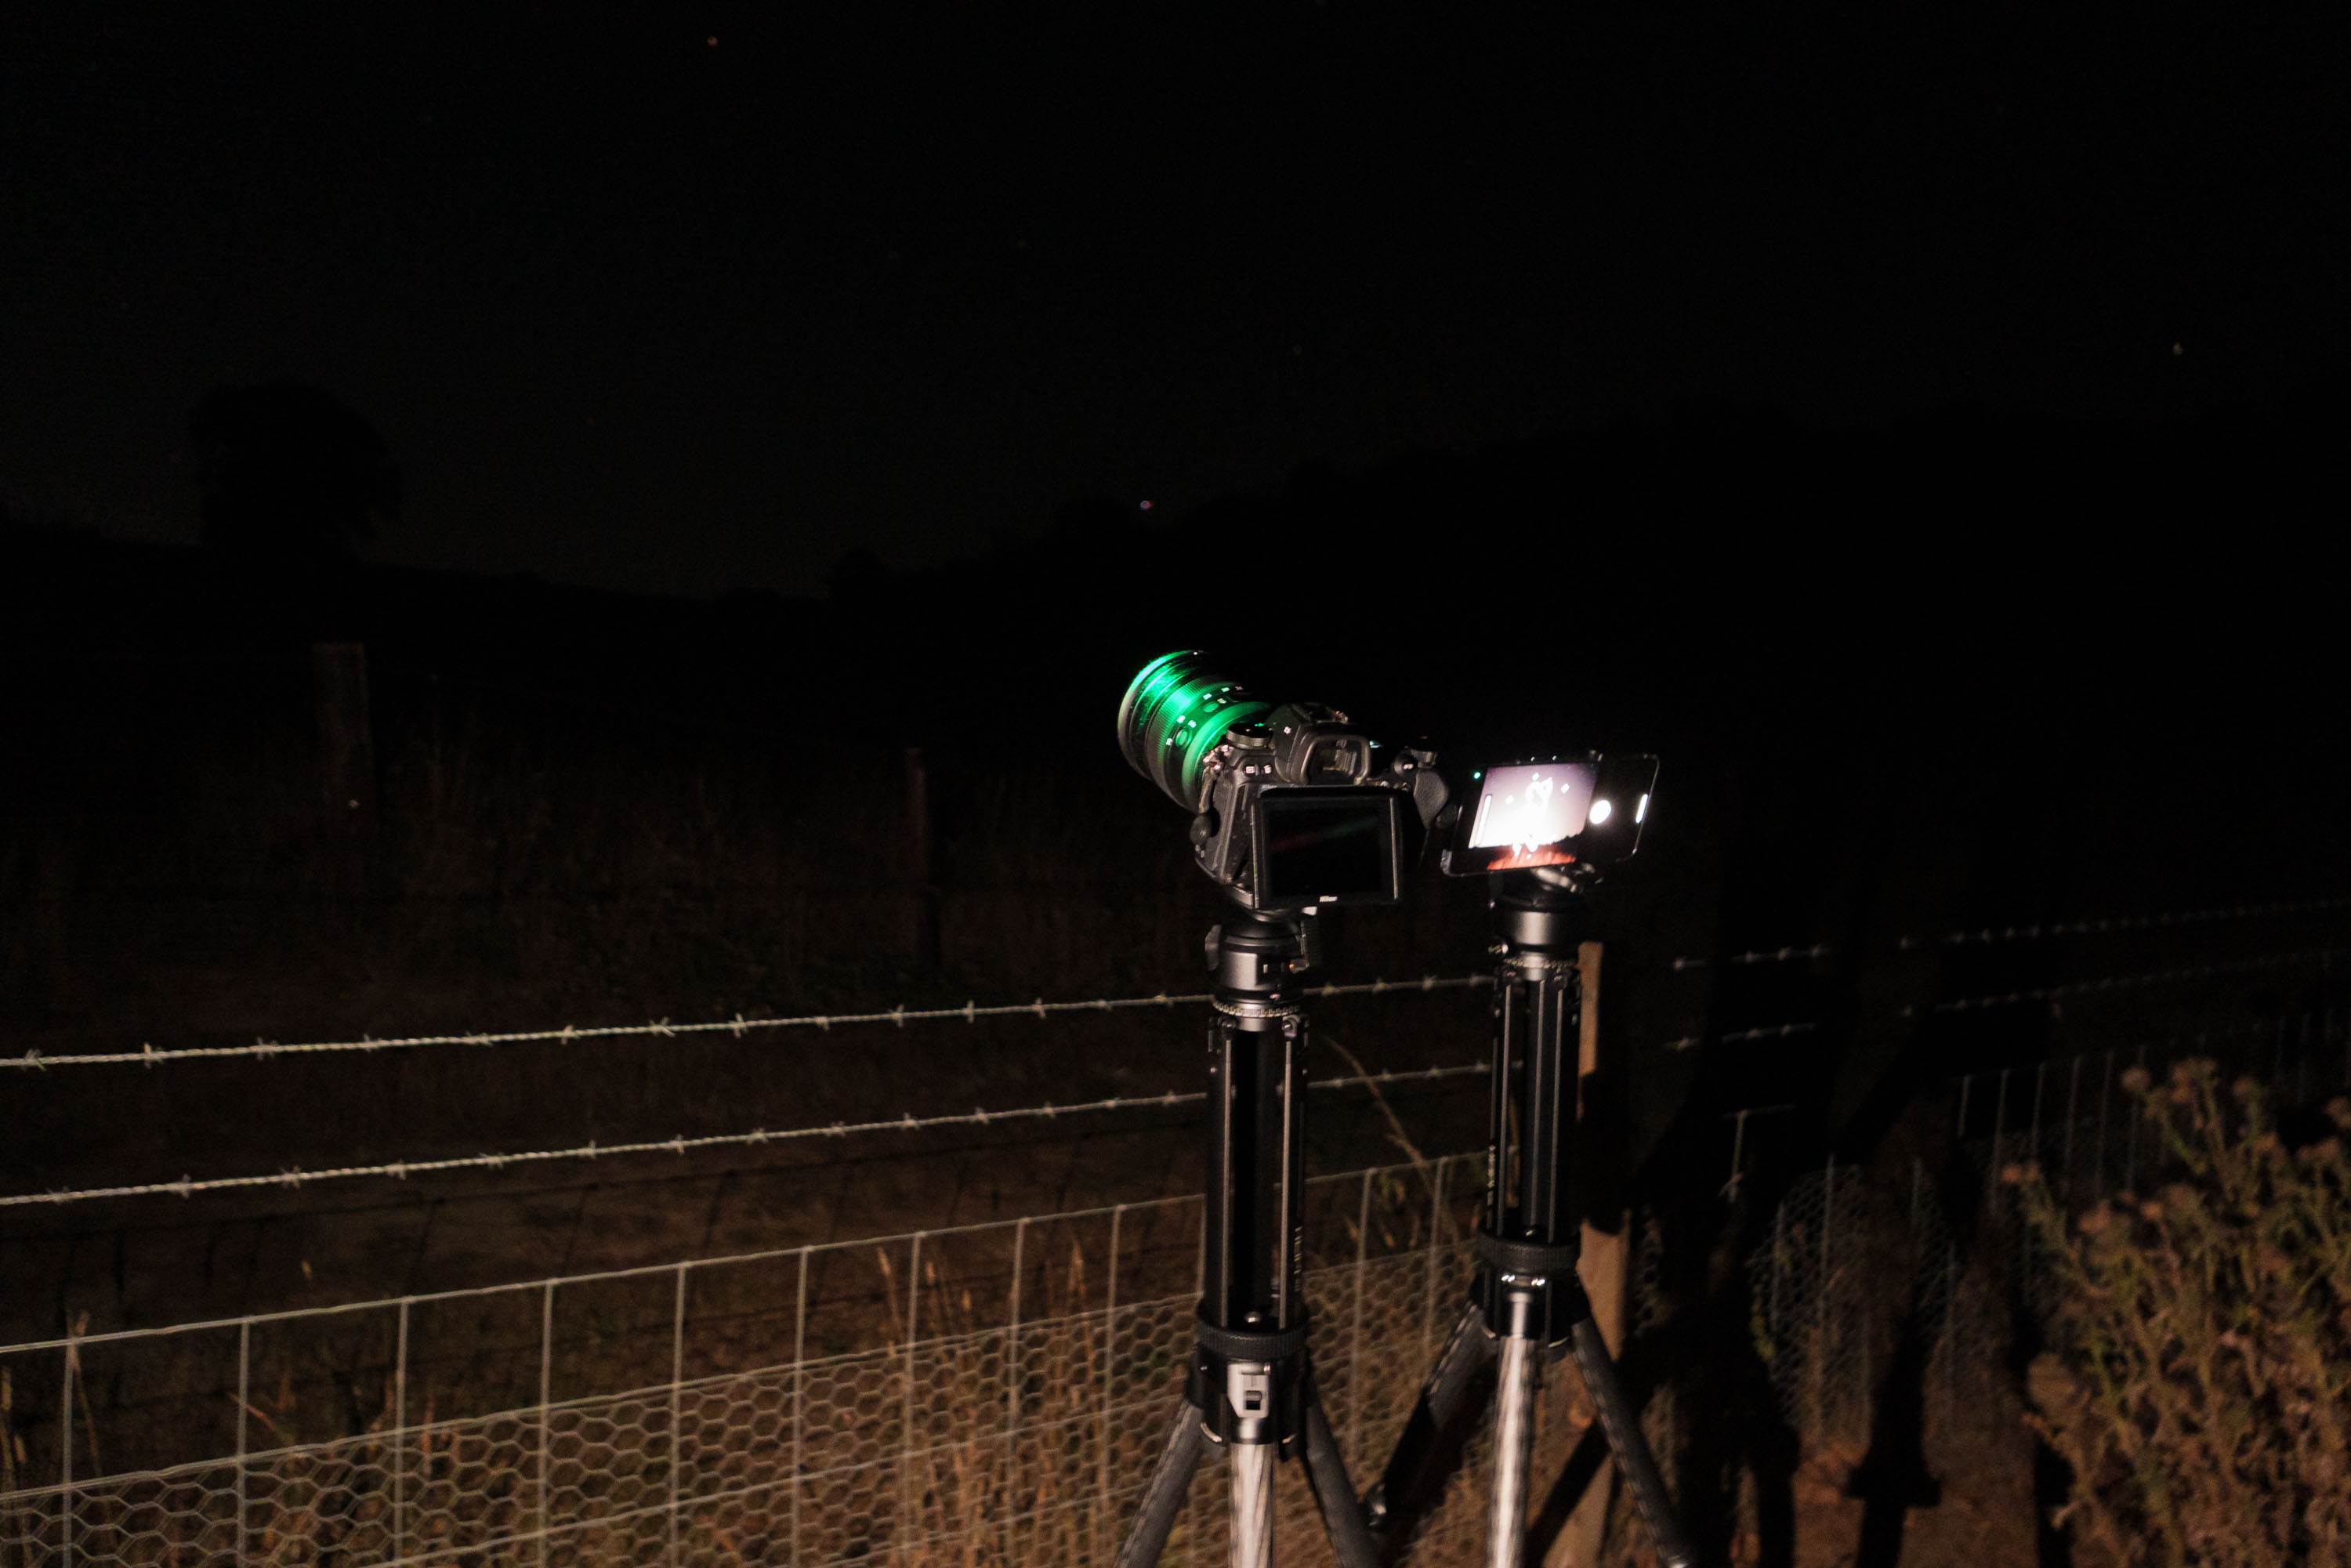
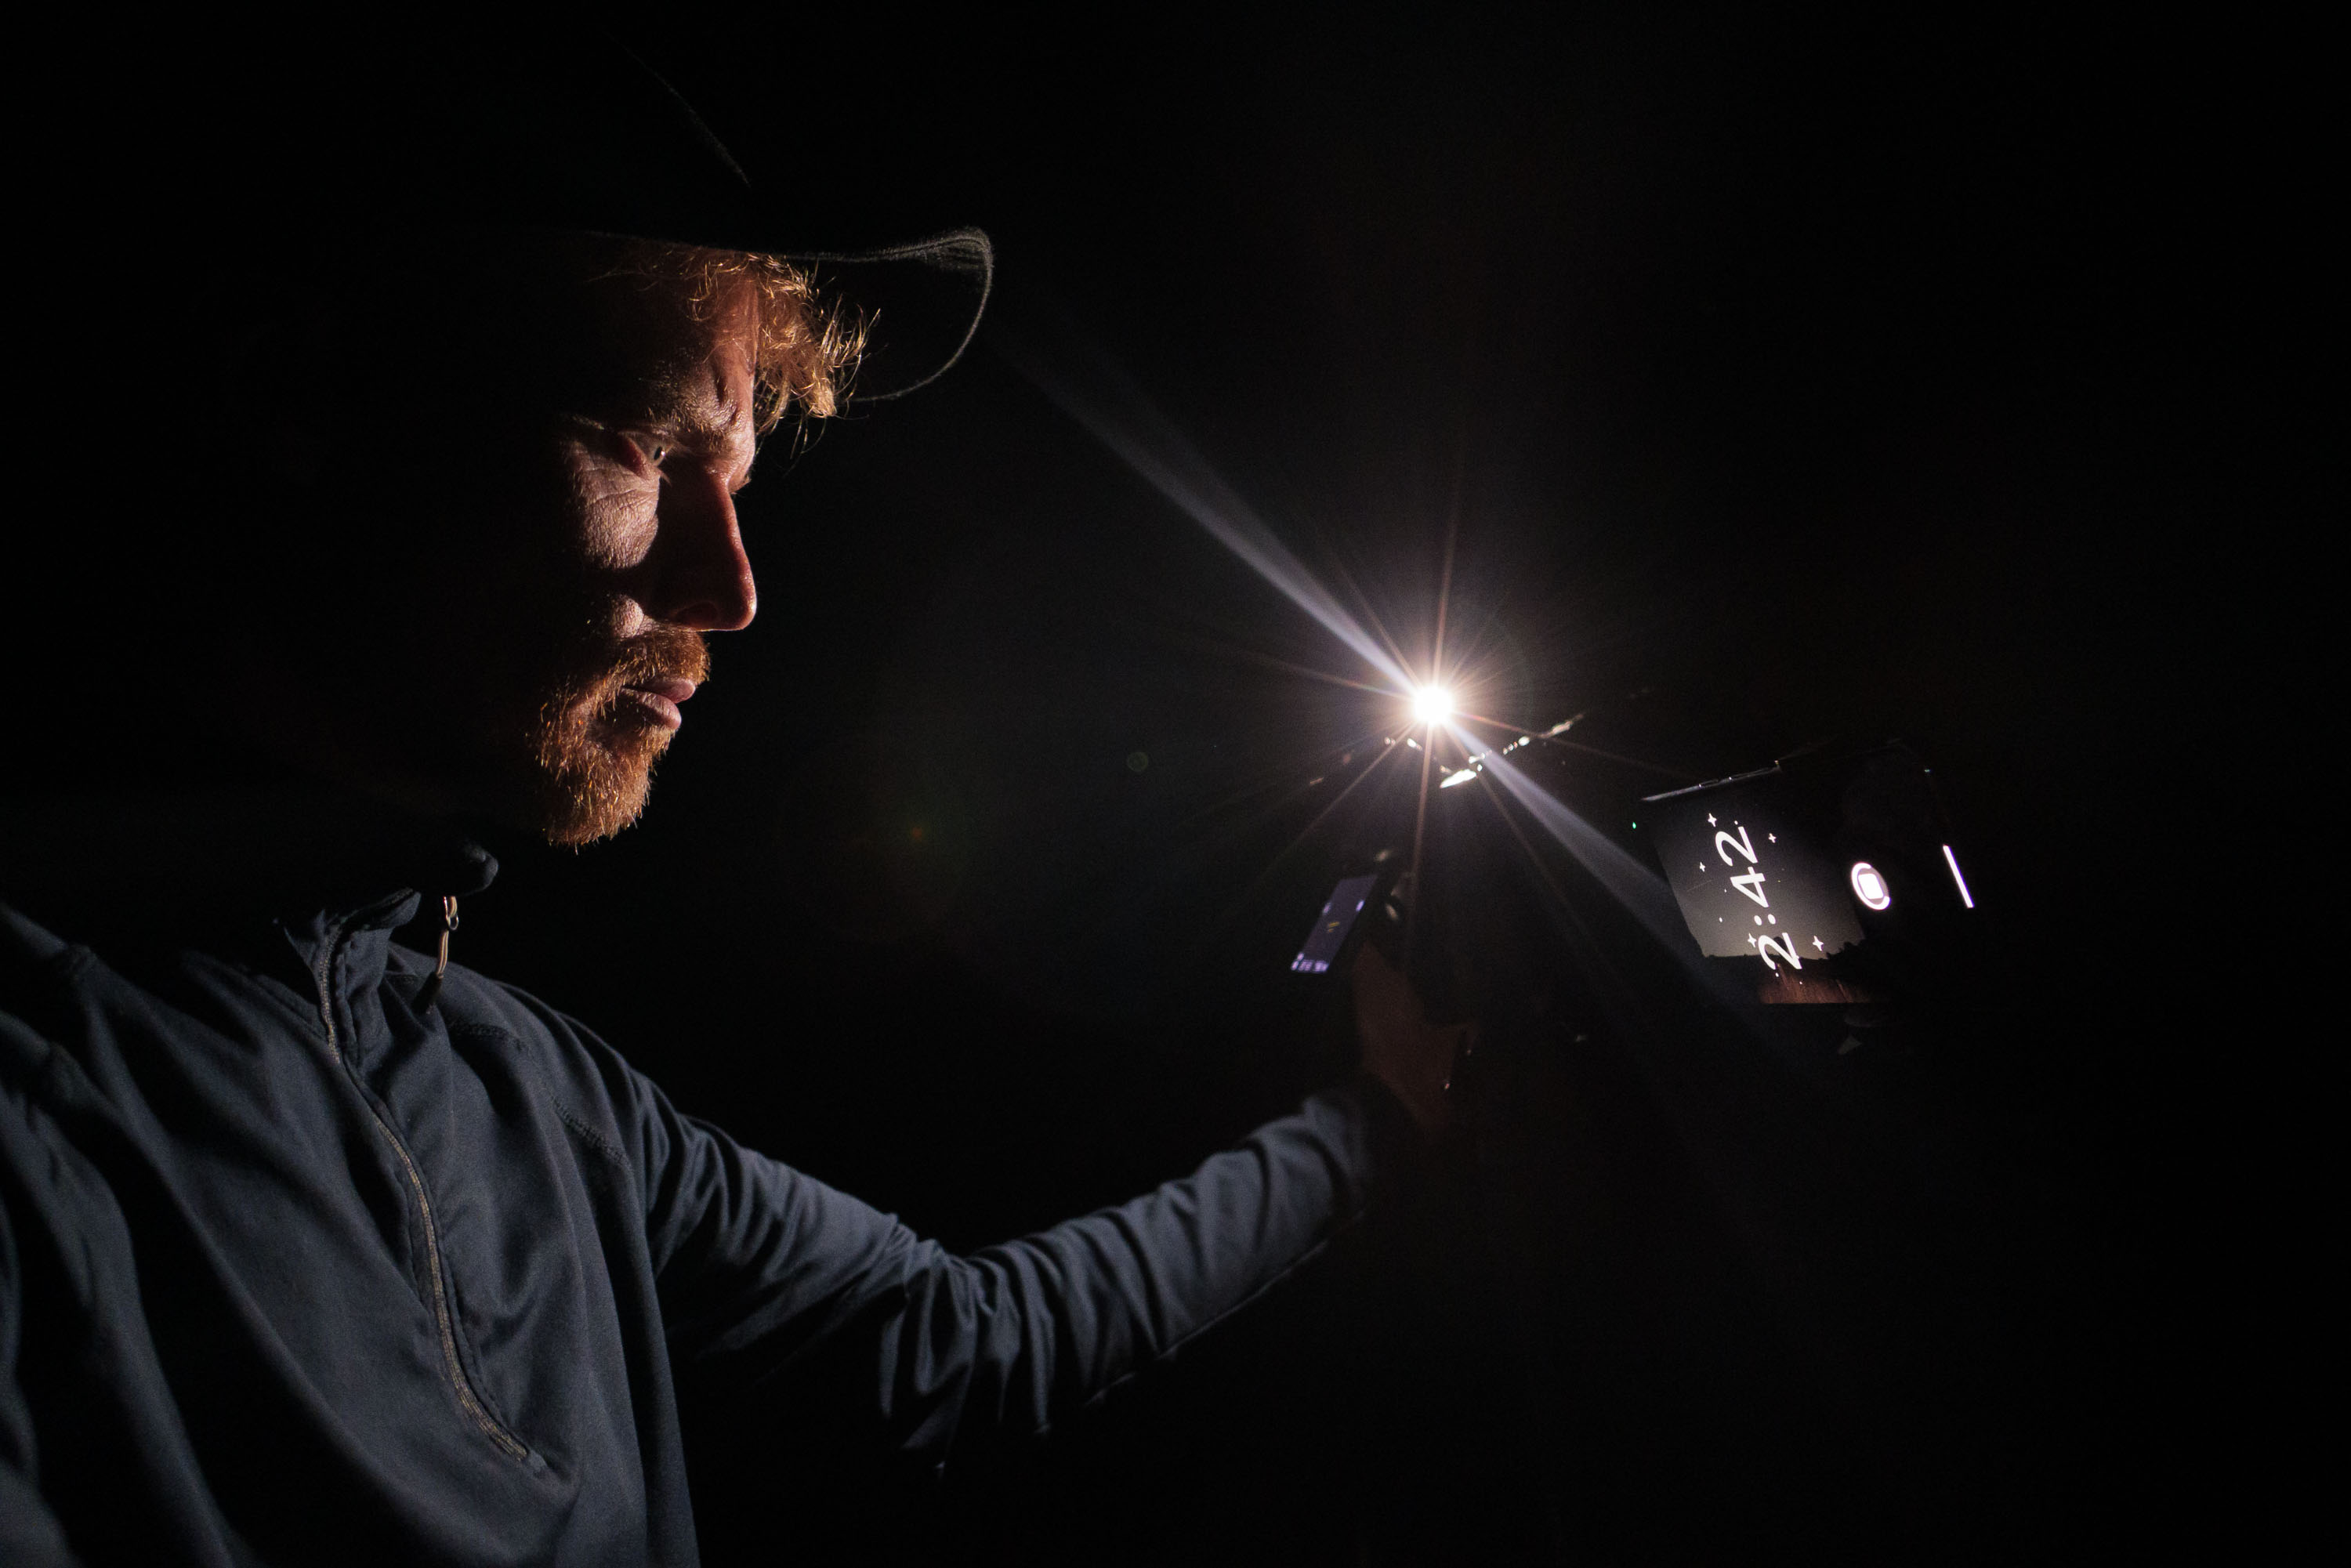
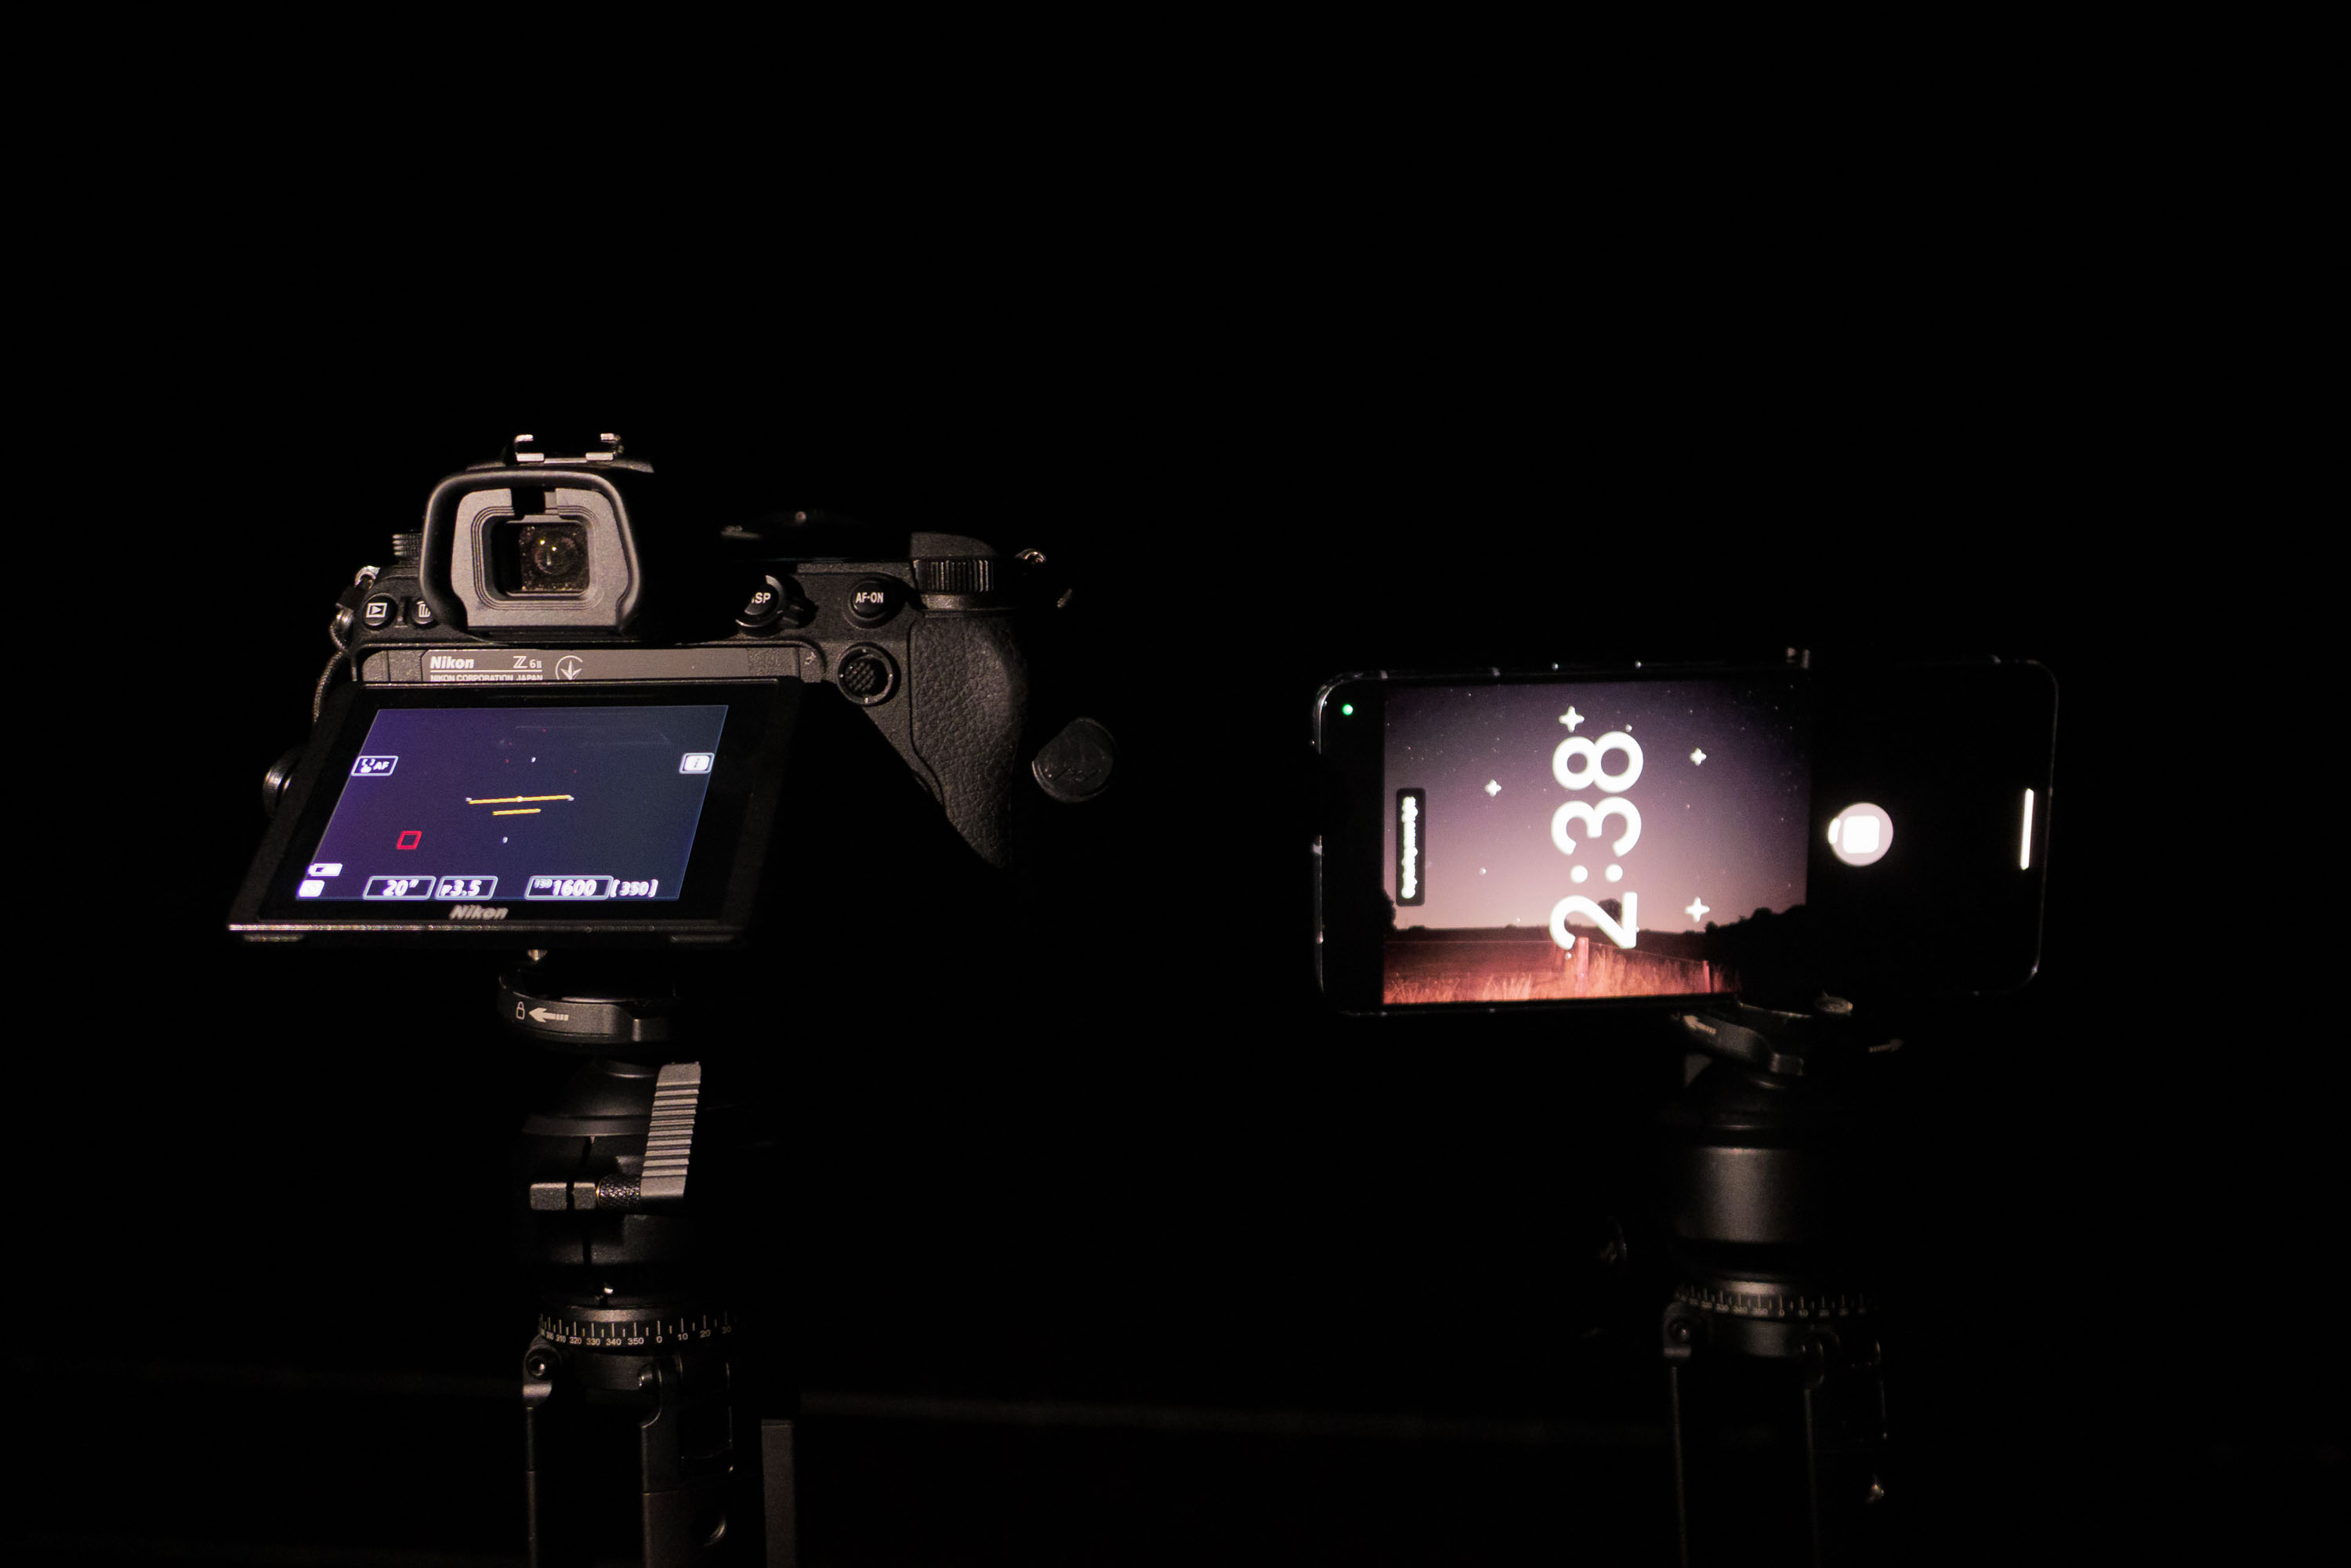
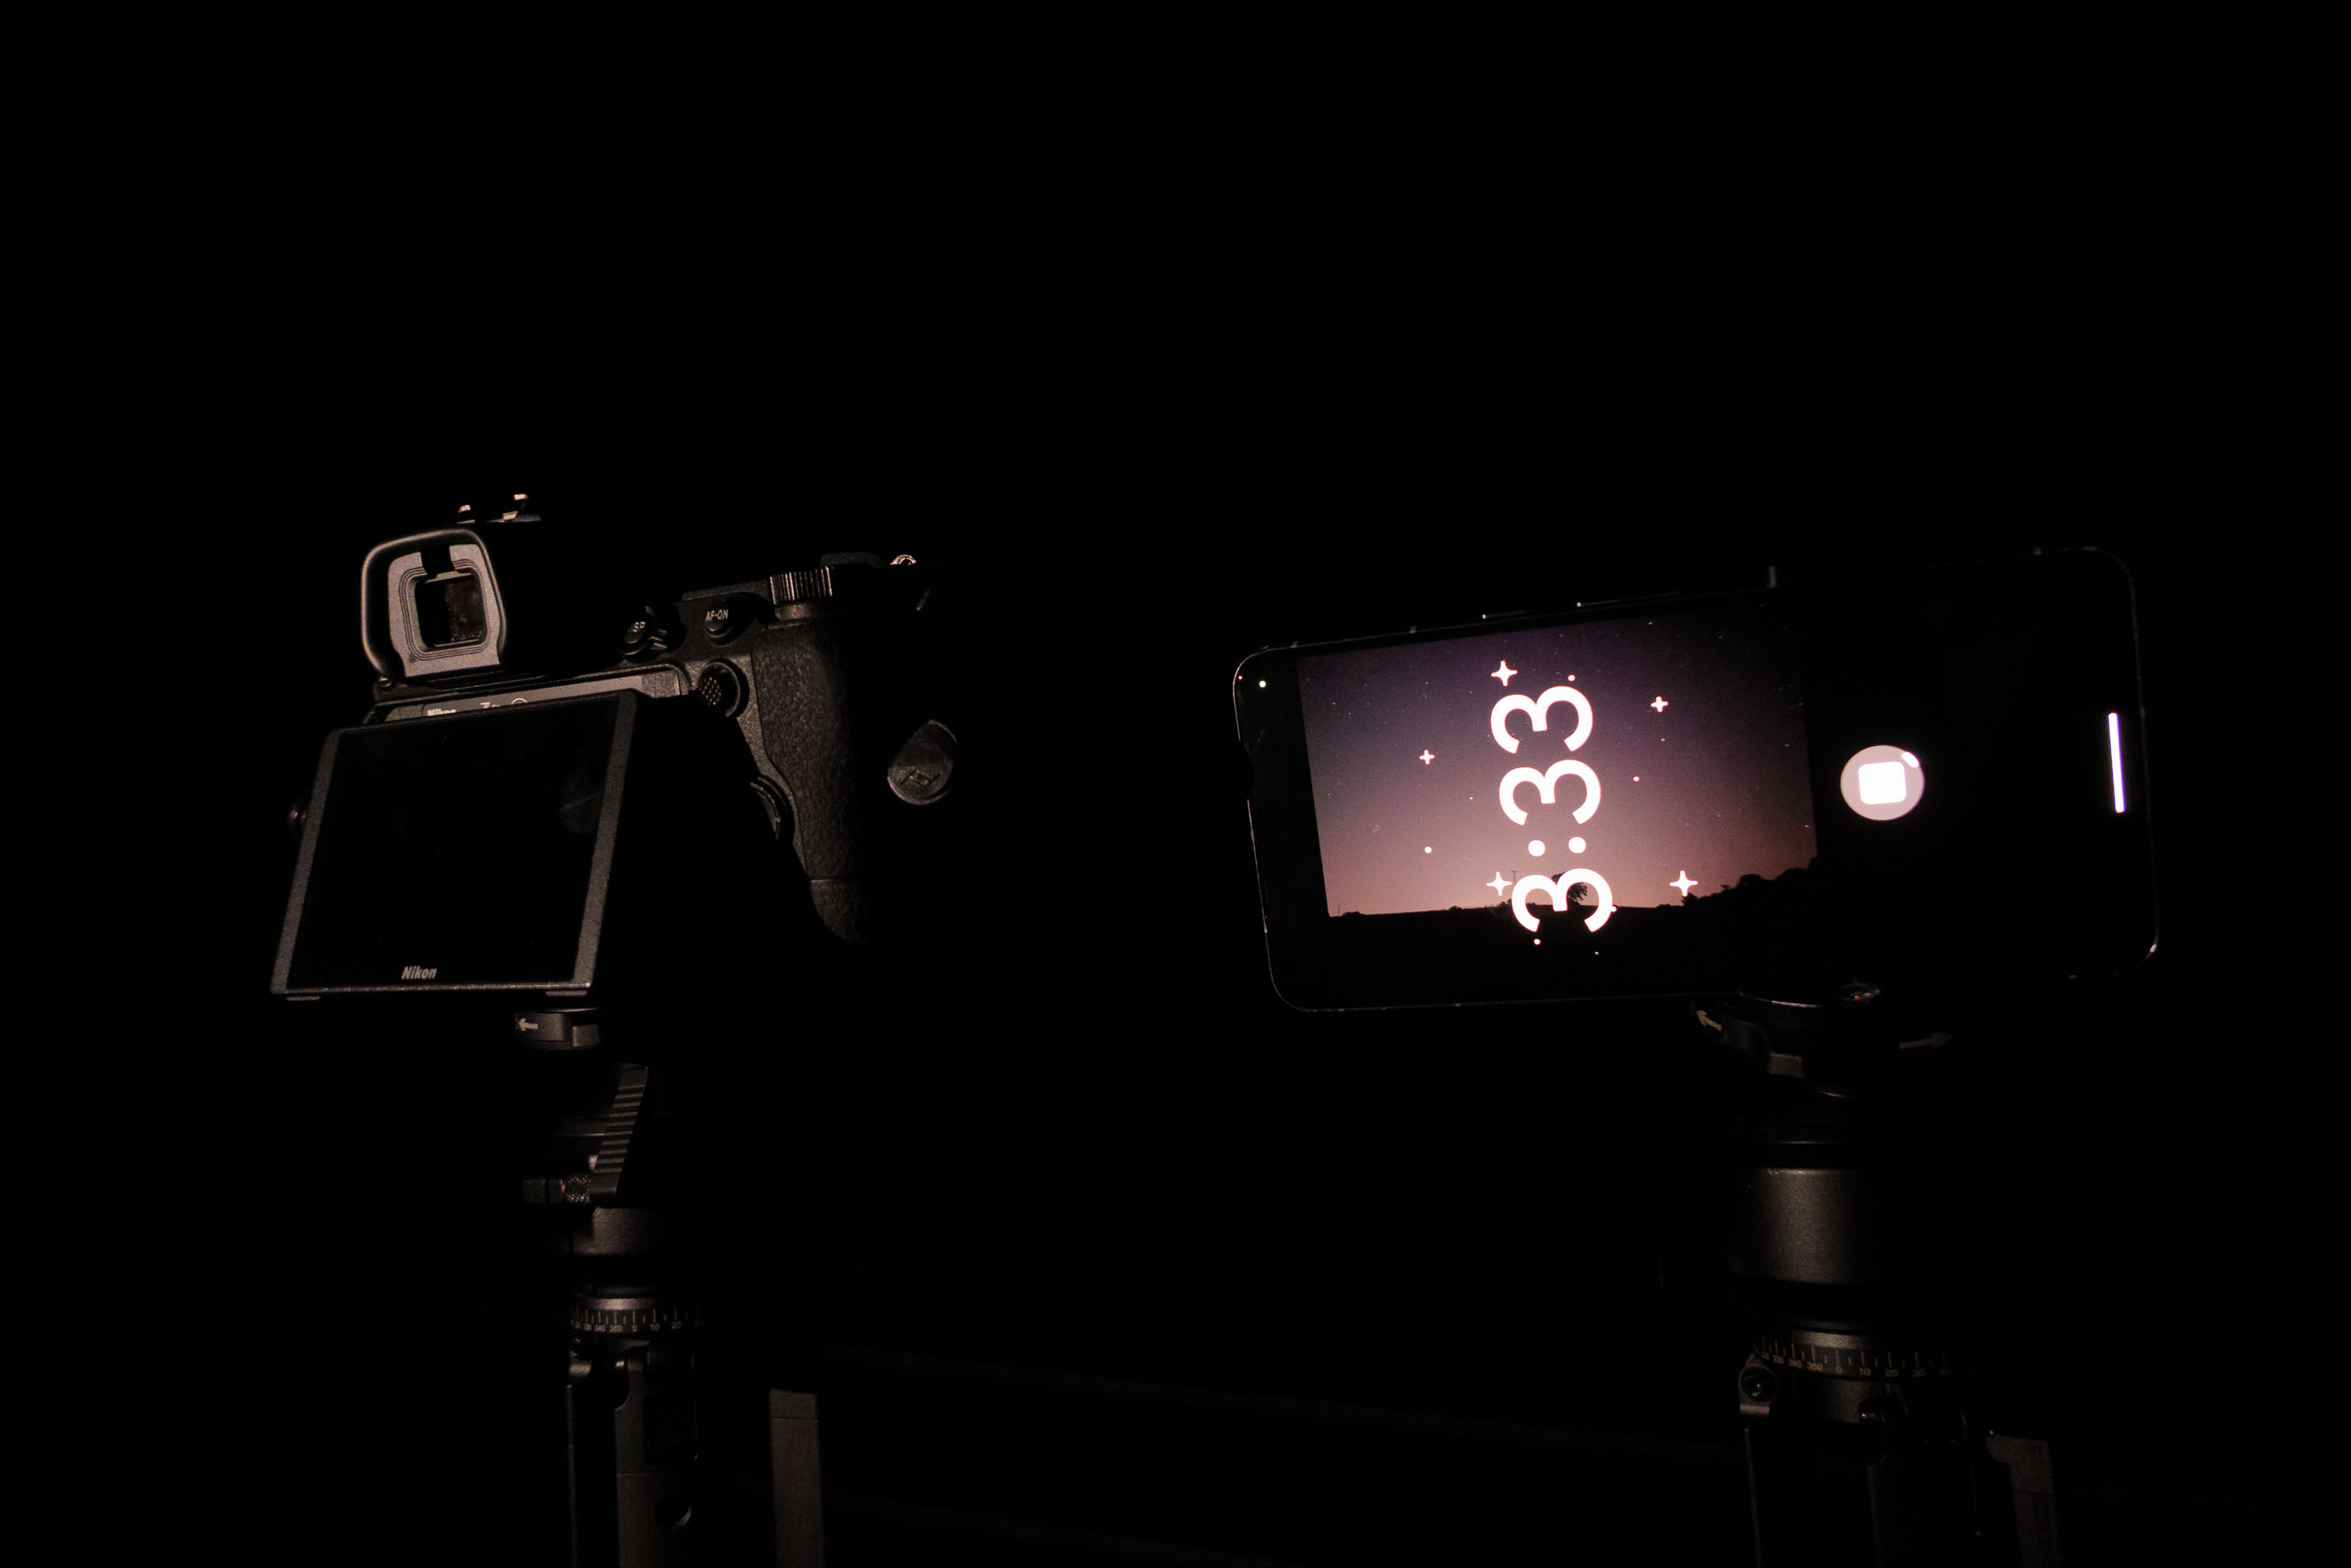
Instalé mi teléfono Pixel 8 Pro en un trípode y una cámara sin espejo Nikon Z6 II con un objetivo profesional 24-70mm f/2.8 S en otro extremo, lado a lado en mi jardín, y me acomodé a ver cómo la oscuridad revelaba la acción en minutos.

Pixel phone and Nikon mirrorless camera side by side mounted to tripods at night, with the astrophotography mode active on the Pixel
Tim Coleman
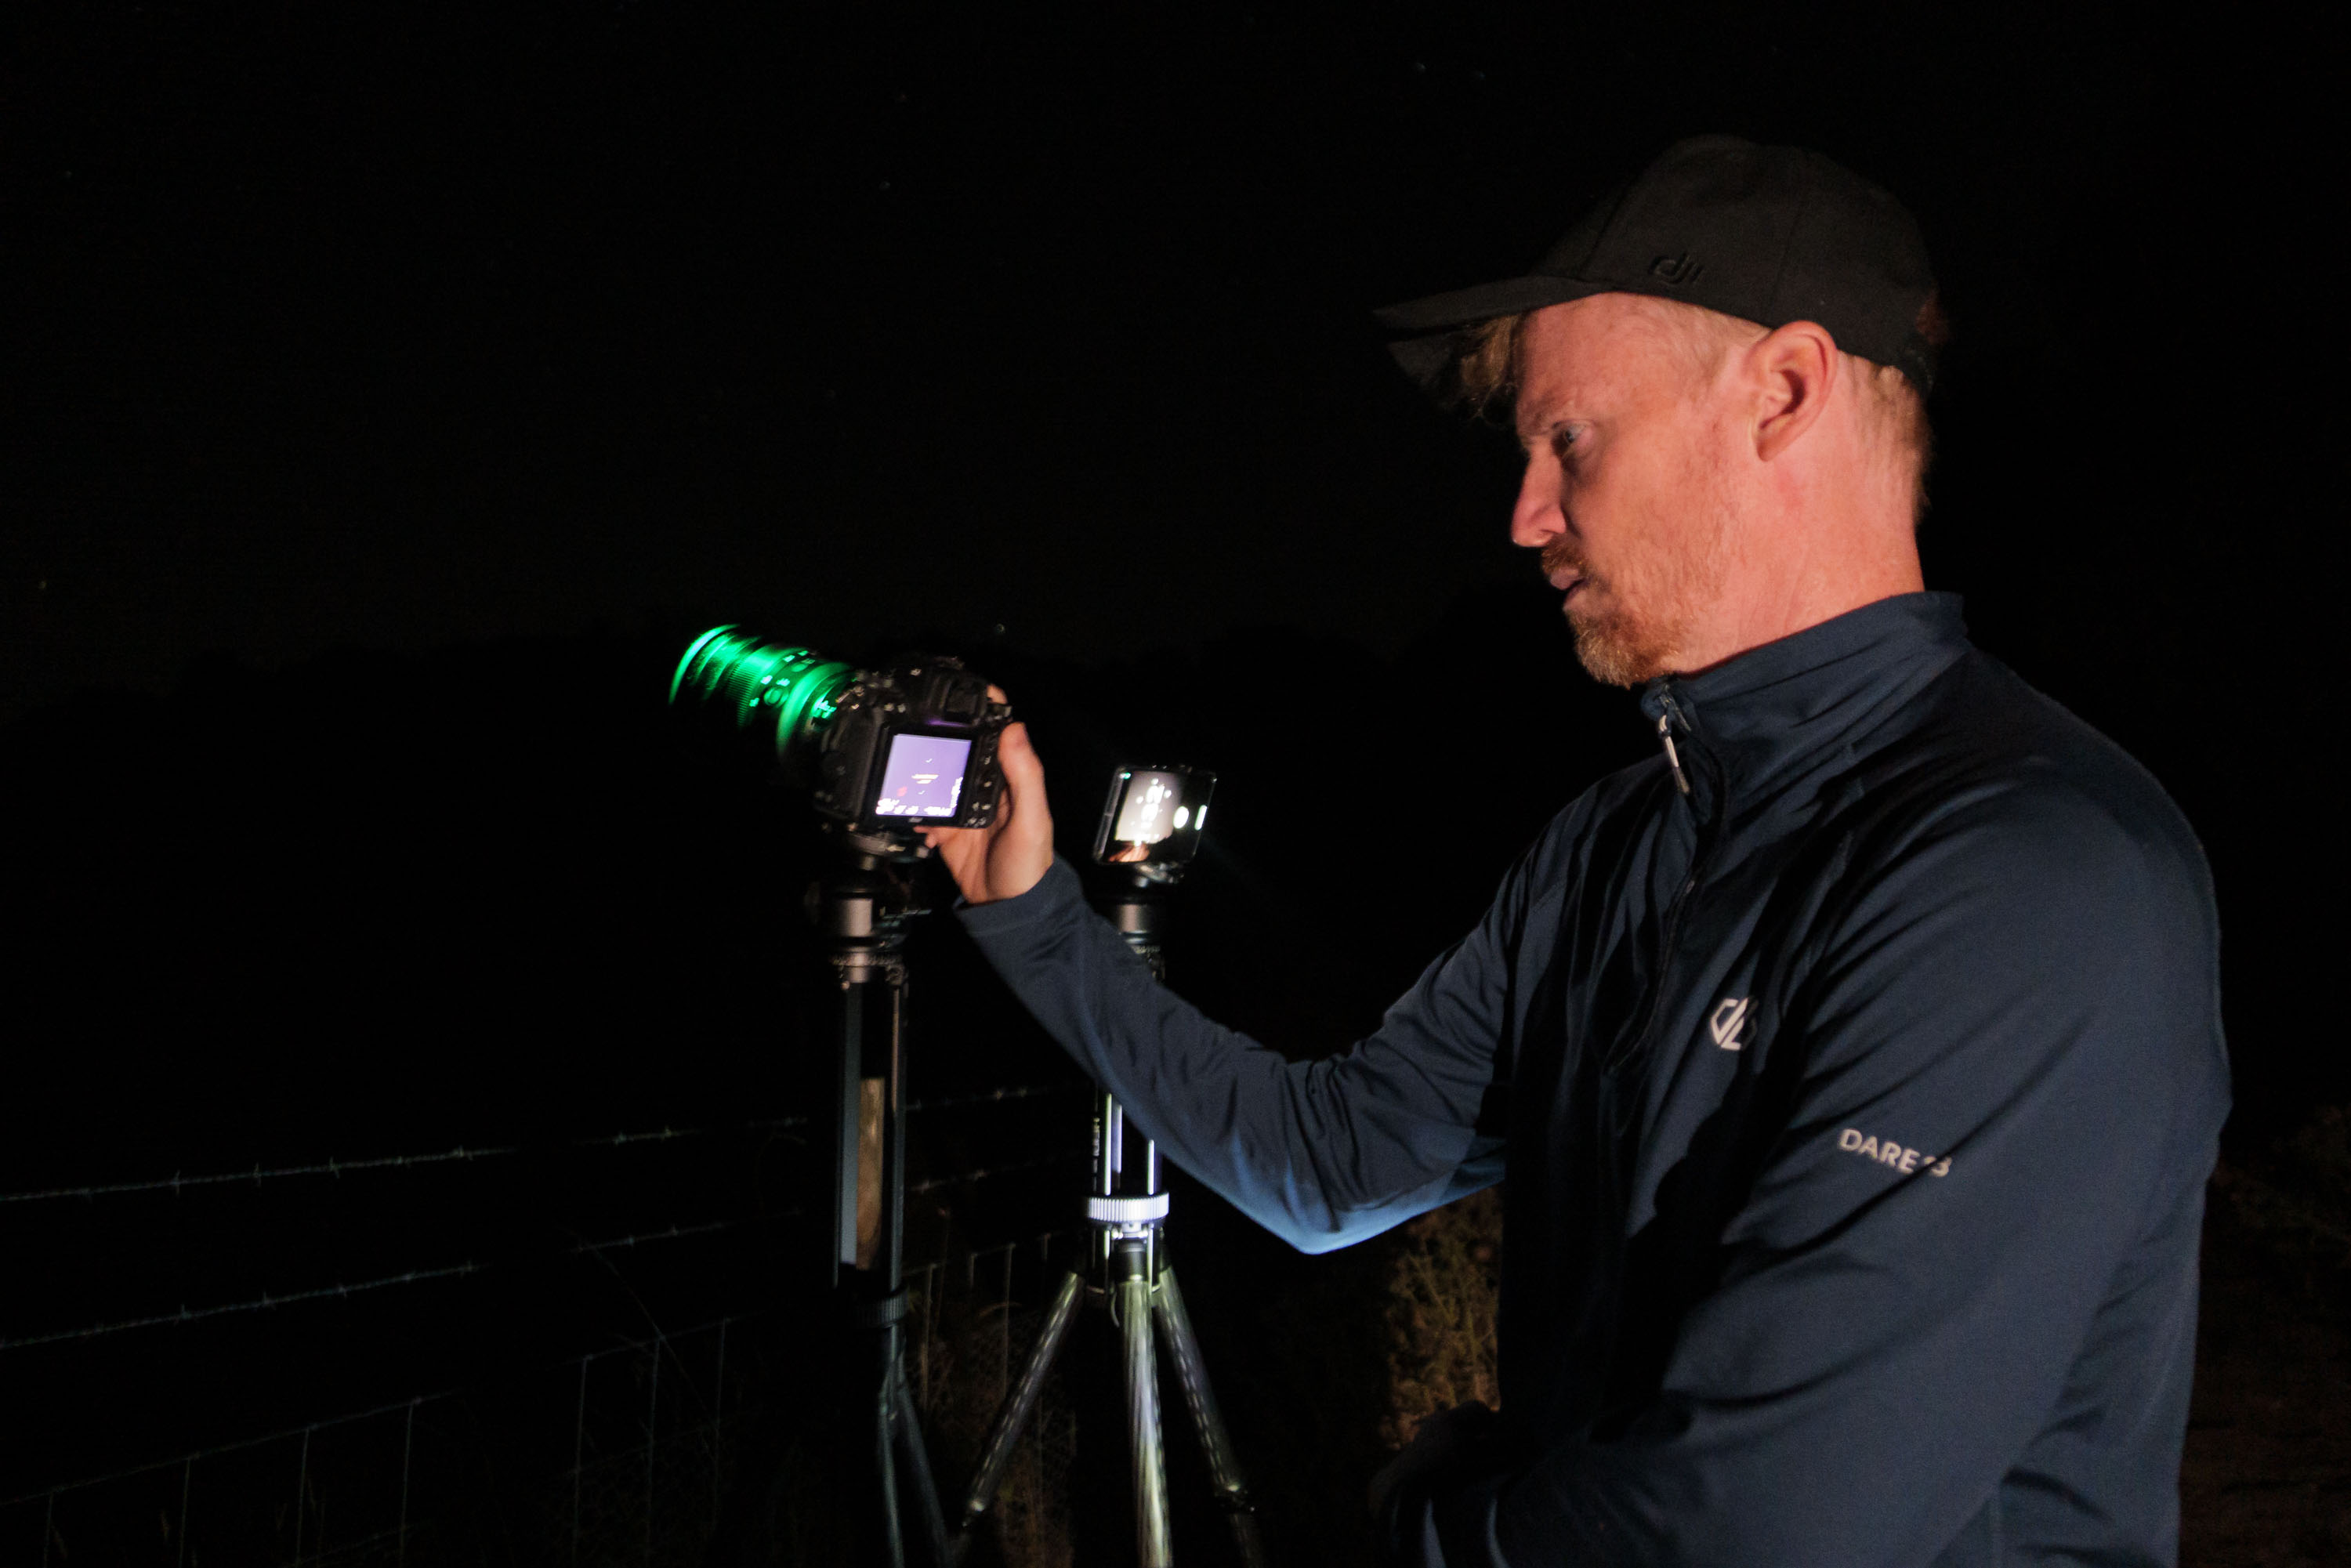
Pixel phone and Nikon mirrorless camera side by side mounted to tripods at night, with the astrophotography mode active on the Pixel and Tim Coleman controlling the camera
Tim Coleman
Pixel phone and Nikon mirrorless camera side by side mounted to tripods at night, with the astrophotography mode active on the Pixel and Tim Coleman controlling the camera
Tim Coleman
Pixel phone and Nikon mirrorless camera side by side mounted to tripods at night, with the astrophotography mode active on the Pixel
Tim Coleman

Cómo fotografié las Perseidas

Para la fotografía de meteoros, es imprescindible mantener la cámara completamente inmóvil. Recomiendo un trípode; si no, apóyalo en una superficie sólida.

Para mi Pixel, seleccioné el modo Night Sight en la app de cámara. Una vez detectó que el dispositivo montado en trípode estaba completamente estable, el icono de luna creciente cambió a estrellas, indicando que el modo astrofotografía estaba disponible.

Al tocar el icono de foto, se activa un temporizador de cuatro minutos y, al final, aparece una imagen nocturna optimizada en la galería junto con un video de un segundo que recorre toda la secuencia.

Alternativamente, está el modo Night Sight estándar; para lograr una exposición suficientemente brillante, debes aumentar manualmente el tiempo de exposición hasta el máximo posible de seis segundos. La opción de astrofotografía ofrece resultados de mayor calidad. En otros dispositivos, busca modos fotográficos equivalentes.

Mientras tanto, ajusté mi lente Nikon a su focal más amplia de 24 mm y una apertura de f/3.5, y configuré manualmente la exposición de la Z6 II a 20 segundos y ISO 3200. A velocidades más lentas, las estrellas comienzan a dejarse ver como trazos; la regla general para estrellas nítidas es focal multiplicada por velocidad de obturación igual a 500 o menos.

Usualmente fotografío el cielo nocturno en RAW y ajusto el balance de blancos a tungsteno para obtener un azul profundo. Enfoqué manualmente a infinito y luego ajusté ligeramente hacia atrás.

Con el equipo listo, tomé las fotos de meteoros con temporizador para evitar vibraciones al pulsar el obturador. La Z6 II puede tomar hasta nueve imágenes consecutivas con el temporizador, lo que en este escenario cubre tres minutos por toma (cada foto es de 20 segundos). También podría haber bloqueado el obturador con un disparador remoto para toda la noche, como hago en fotografía de estelas de estrellas.

Pixel phone and Nikon mirrorless camera side by side mounted to tripods at night, with the astrophotography mode active on the Pixel

La cámara Nikon fue más agradable en la experiencia(Crédito de la imagen: Tim Coleman)

Smartphone vs. mirrorless: ¿qué equipo prefirió?

Dados los requisitos de un trípode, el teléfono no resultó más cómodo que el sistema más voluminoso de la mirrorless, a pesar de su diseño más simple.

Además, el modo de astrofotografía permanece iluminado en la pantalla durante el proceso de más de cuatro minutos para capturar una sola imagen, lo que resulta una distracción al observar meteoros; la pantalla de la Nikon se apaga durante cada exposición larga, lo que complementa mejor la experiencia.

Más importante aún, descubrí que no podía confiar en la edición automática de astrofotografía del Pixel. En casi todas las fotos finales no aparecían meteoros a pesar de ocurrir durante la captura de cuatro minutos y estar en el encuadre, como se comprueba al revisar los videos de un segundo. Esto sugiere que el Pixel tiende a editar en exceso, eliminando meteoros y aviones que cruzan el cielo.

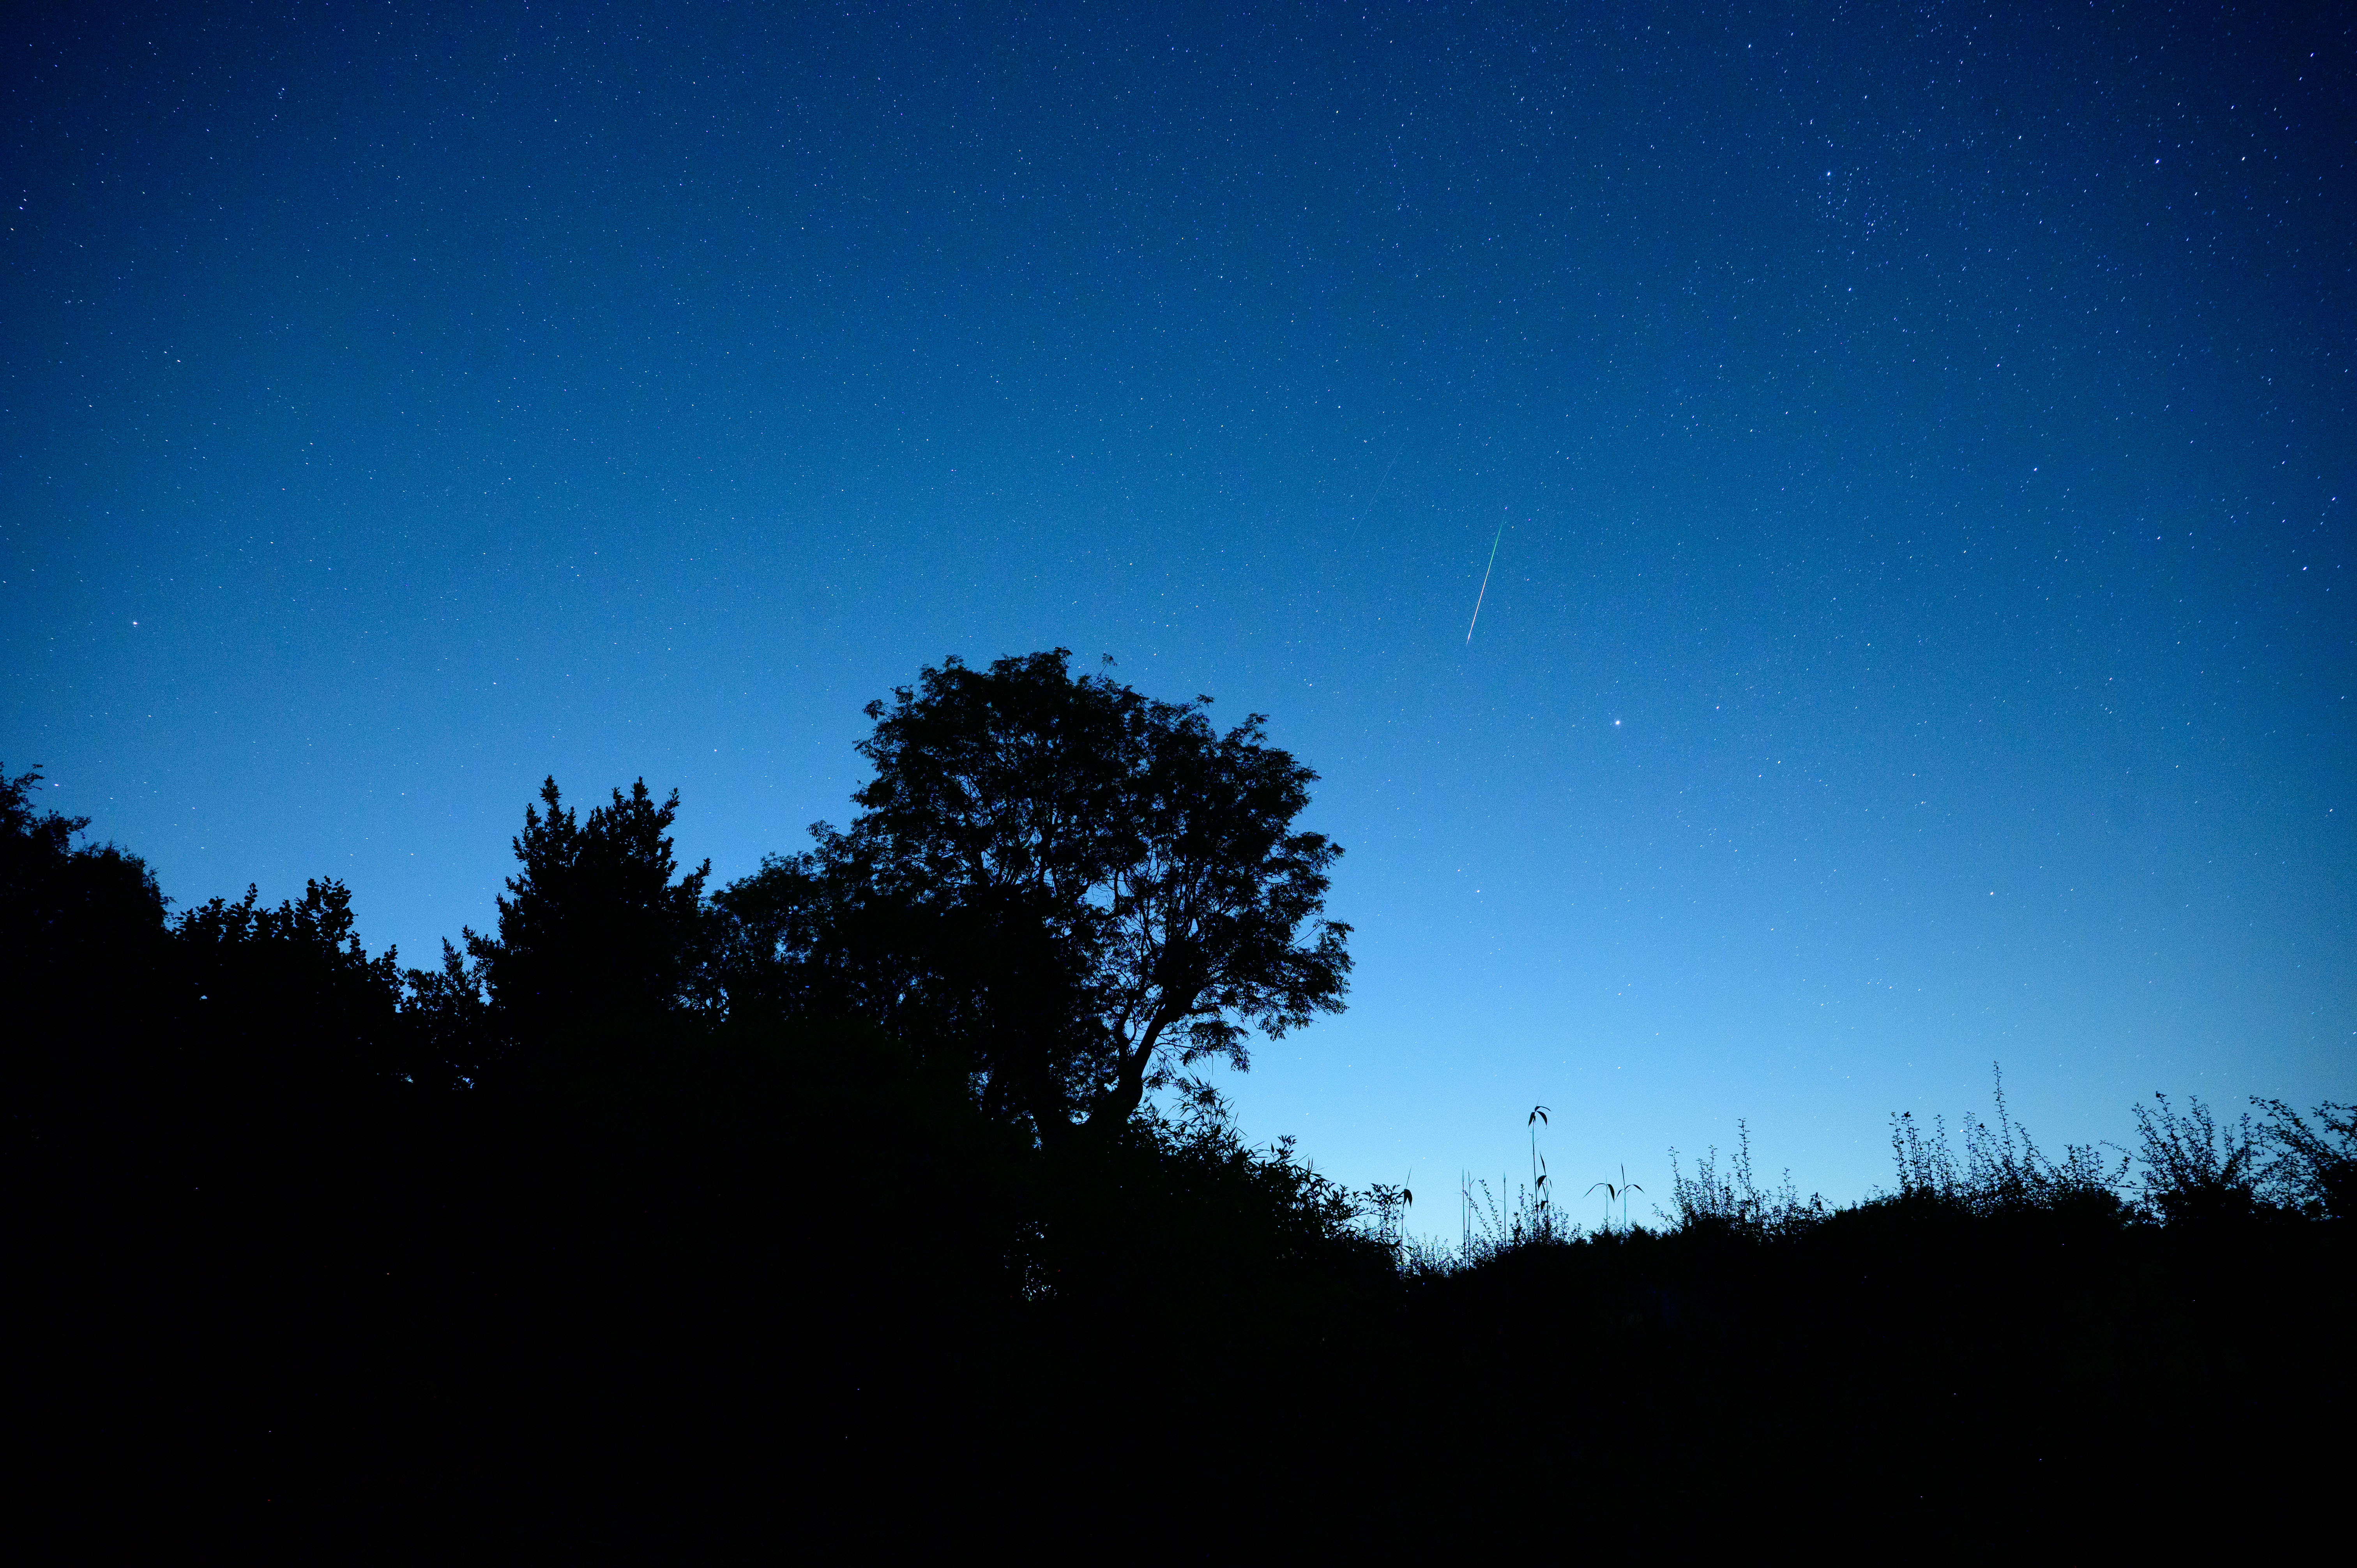
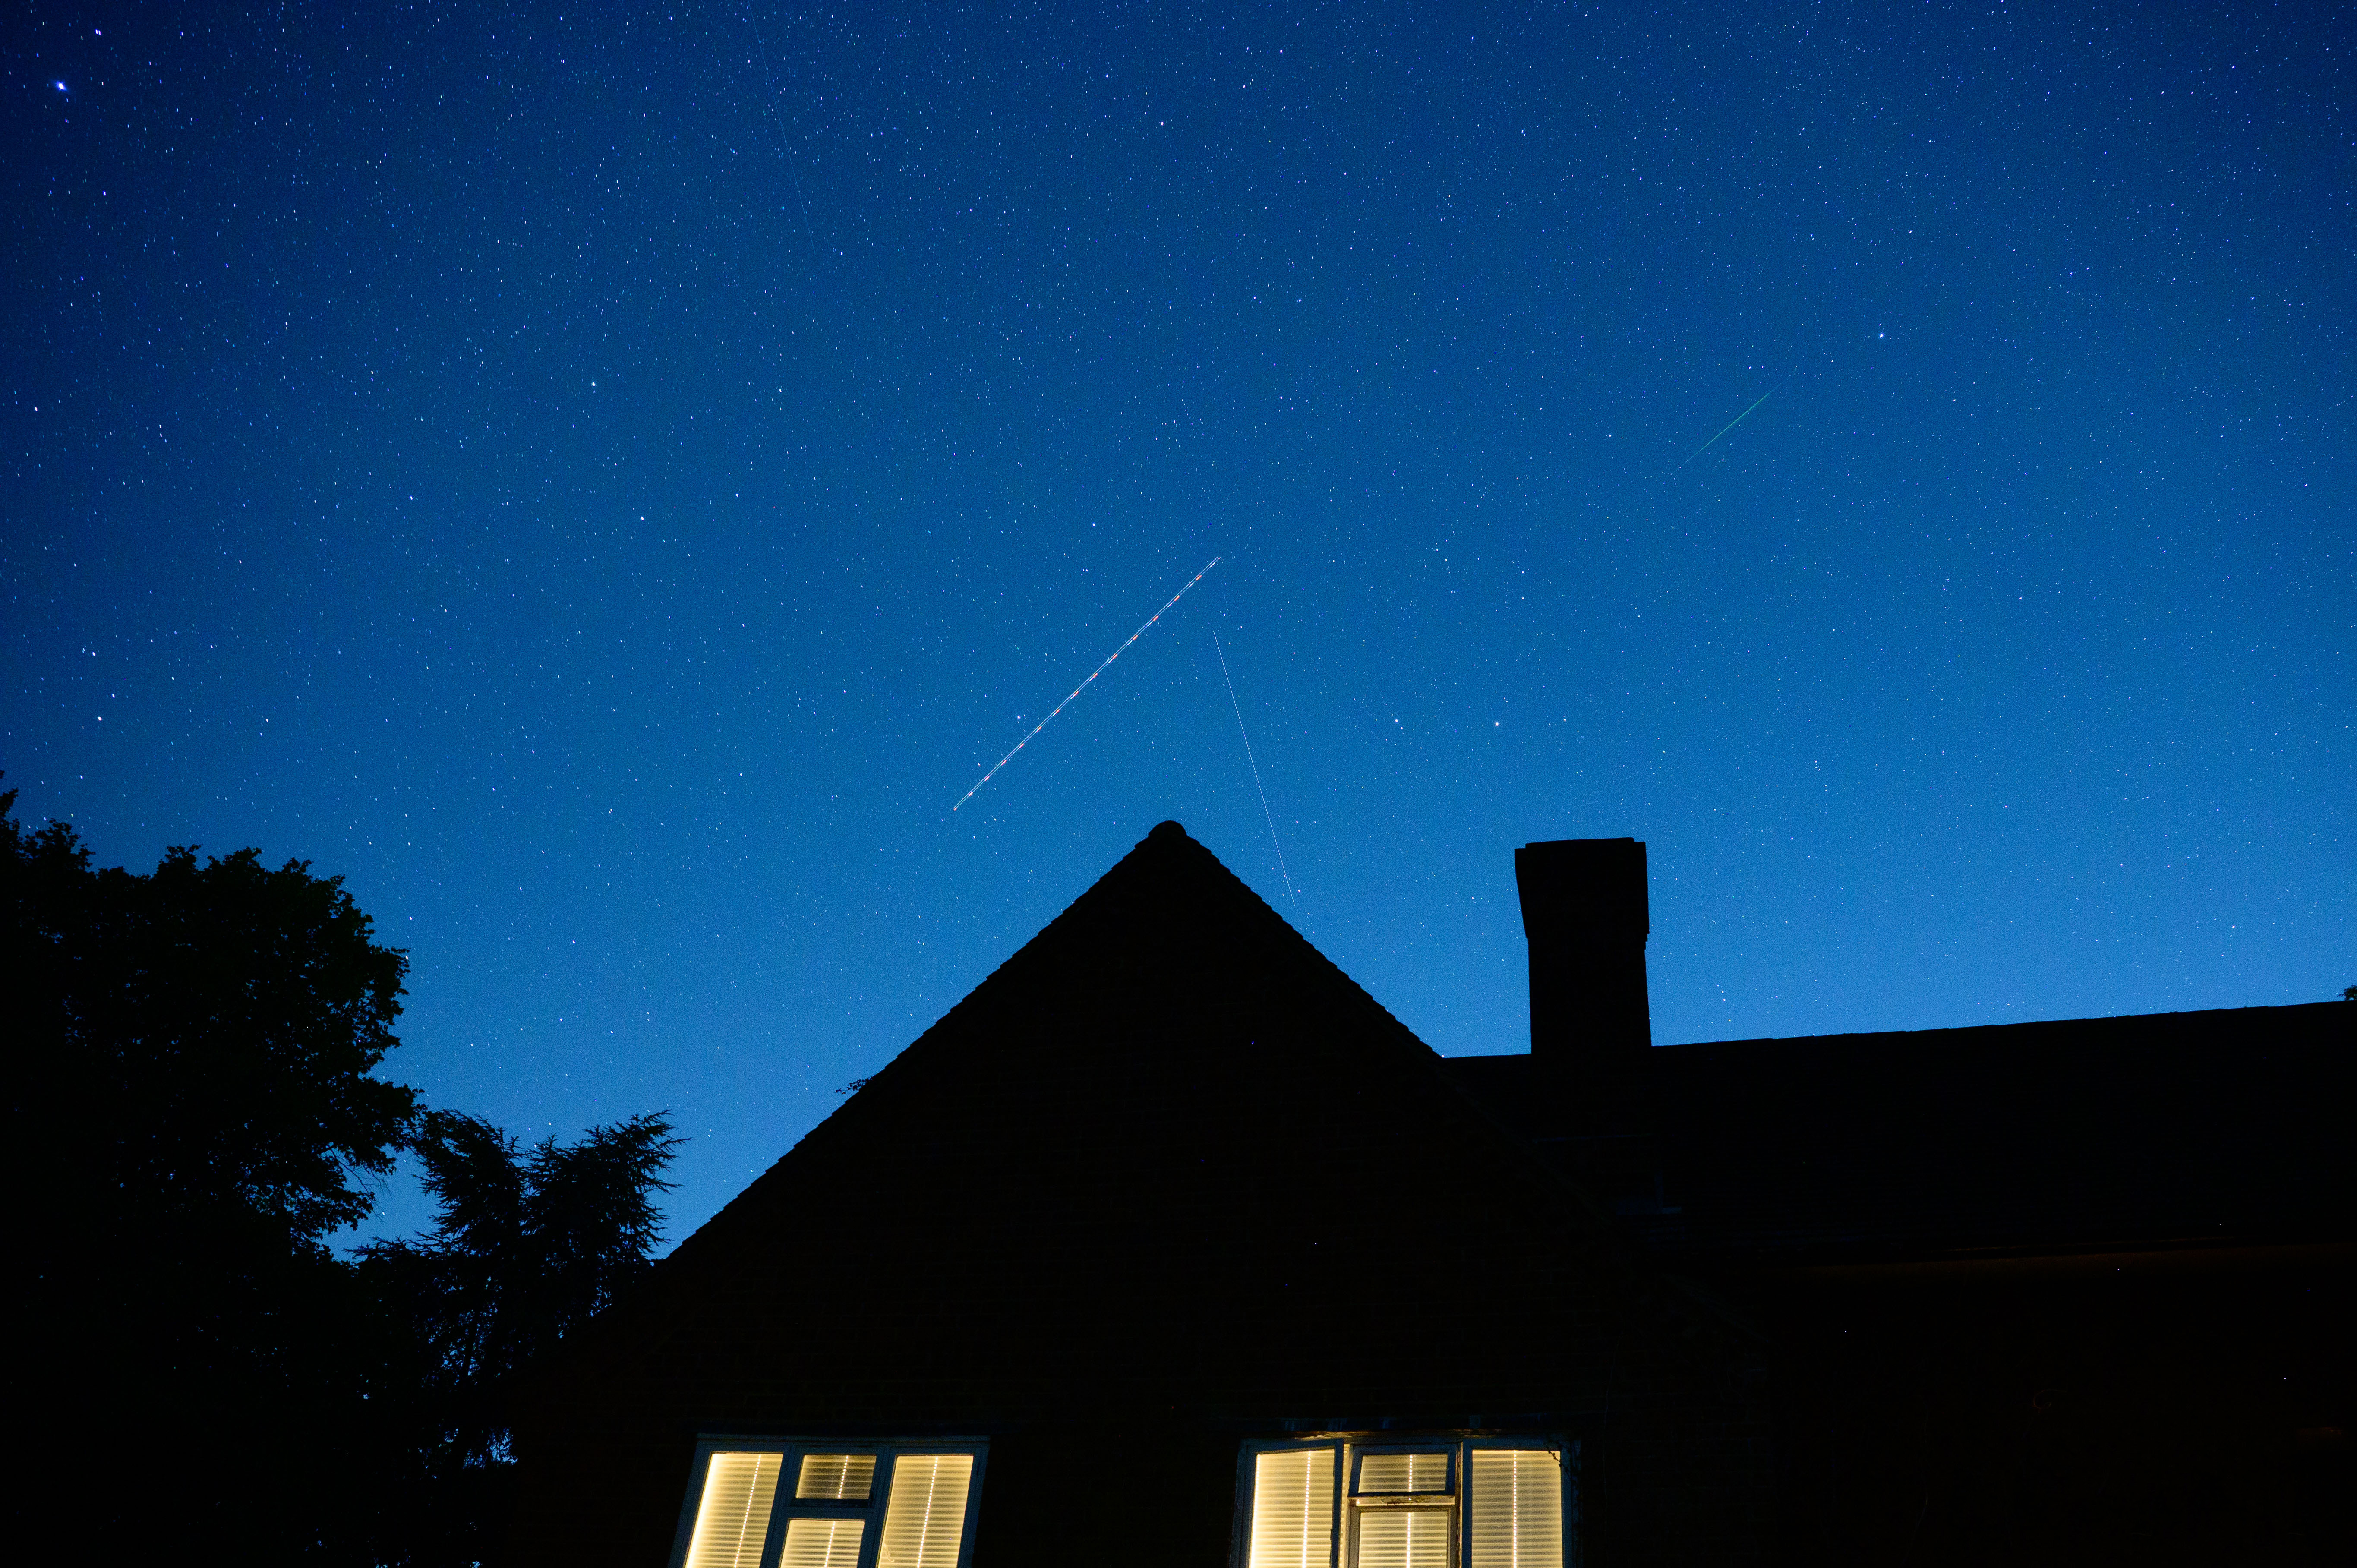
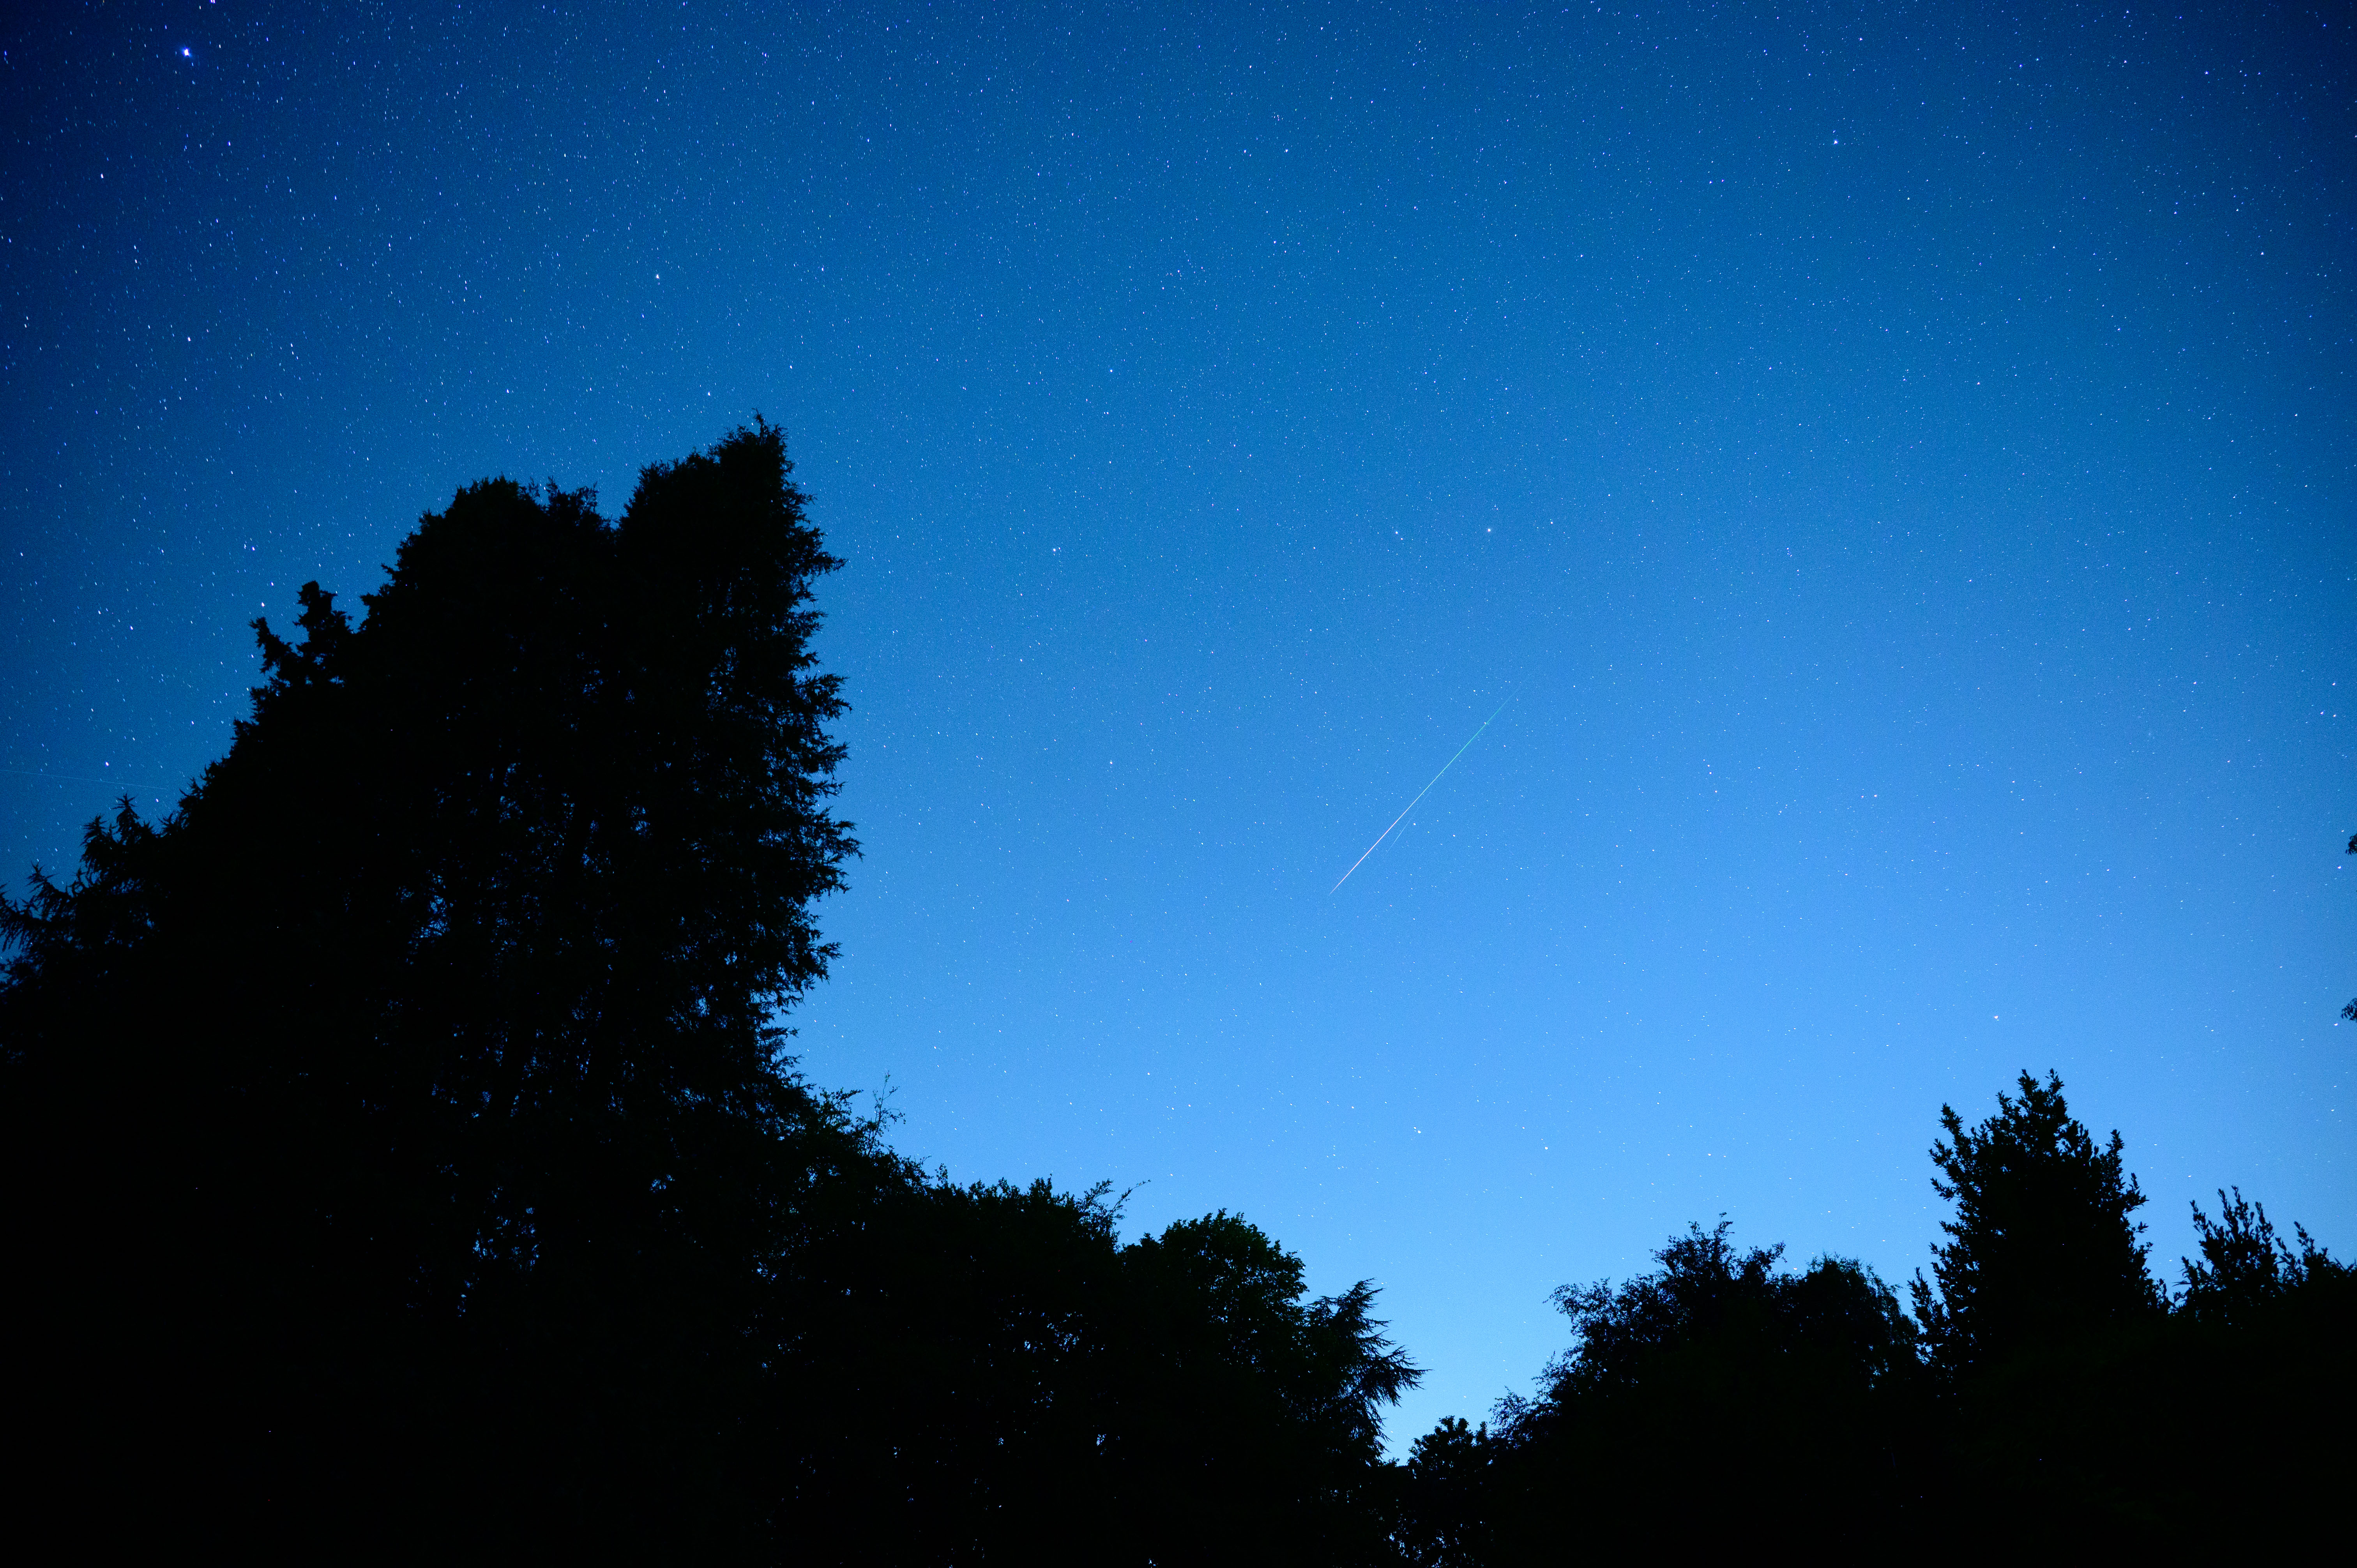
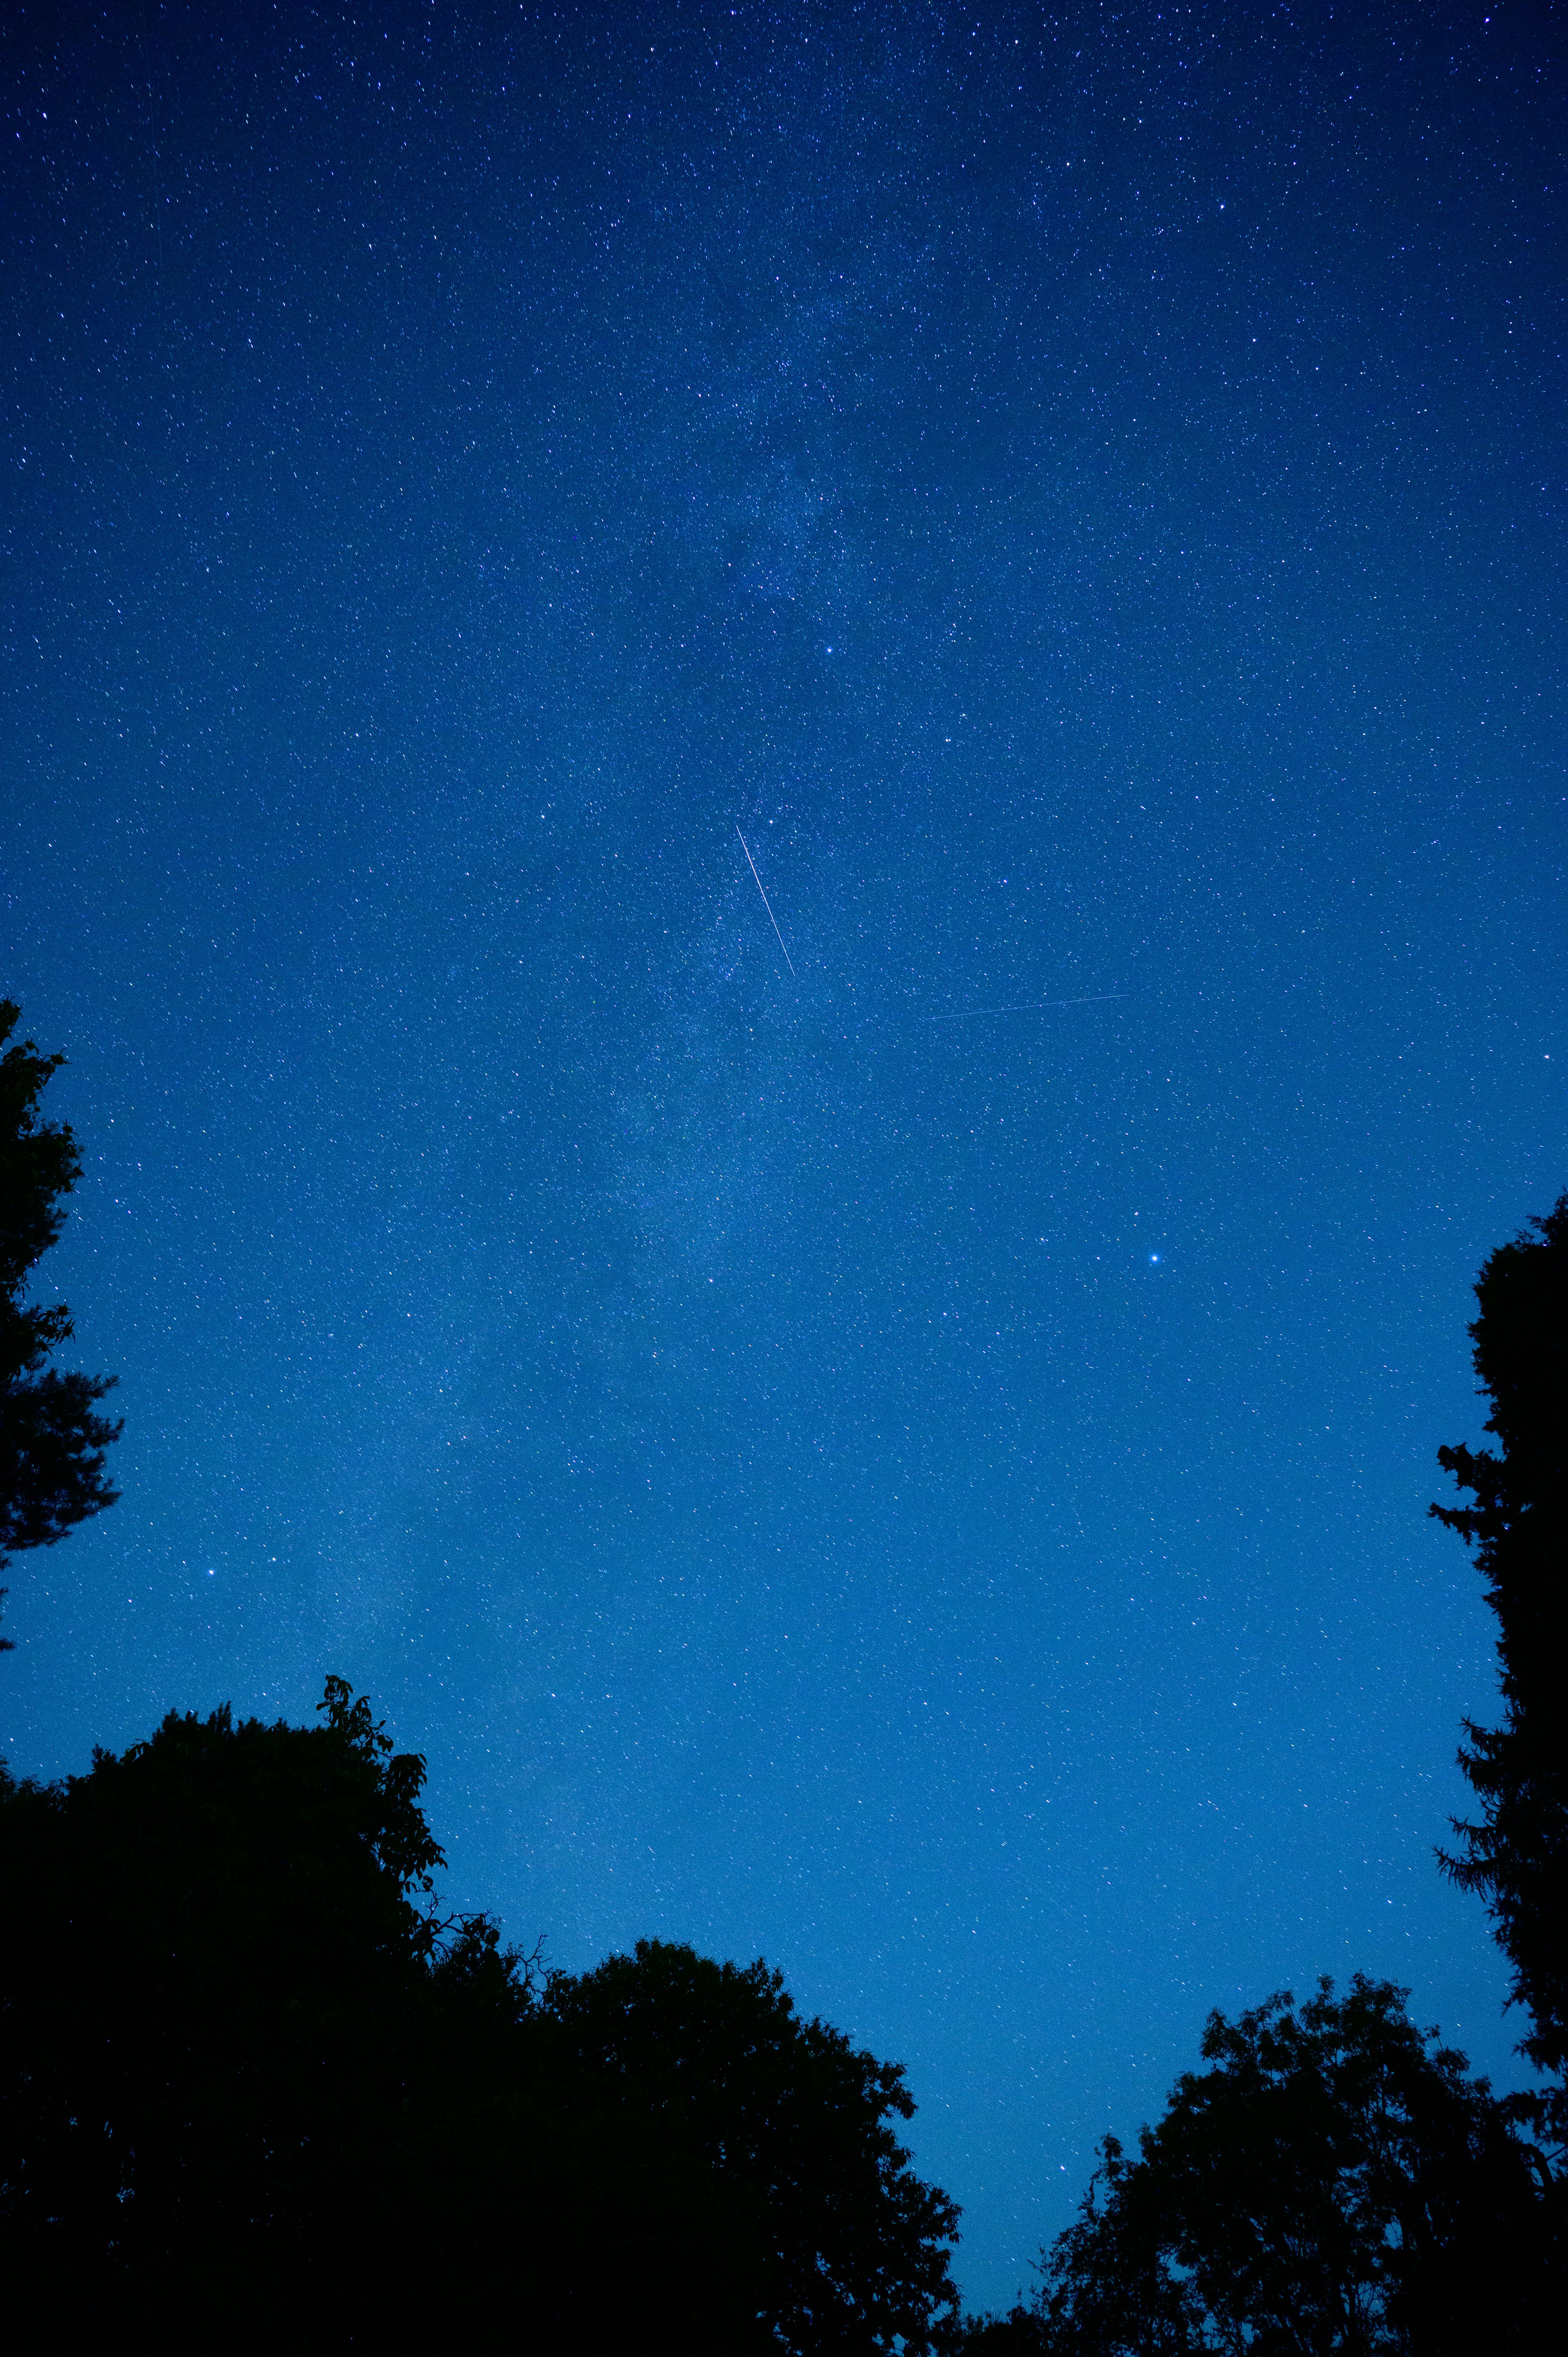
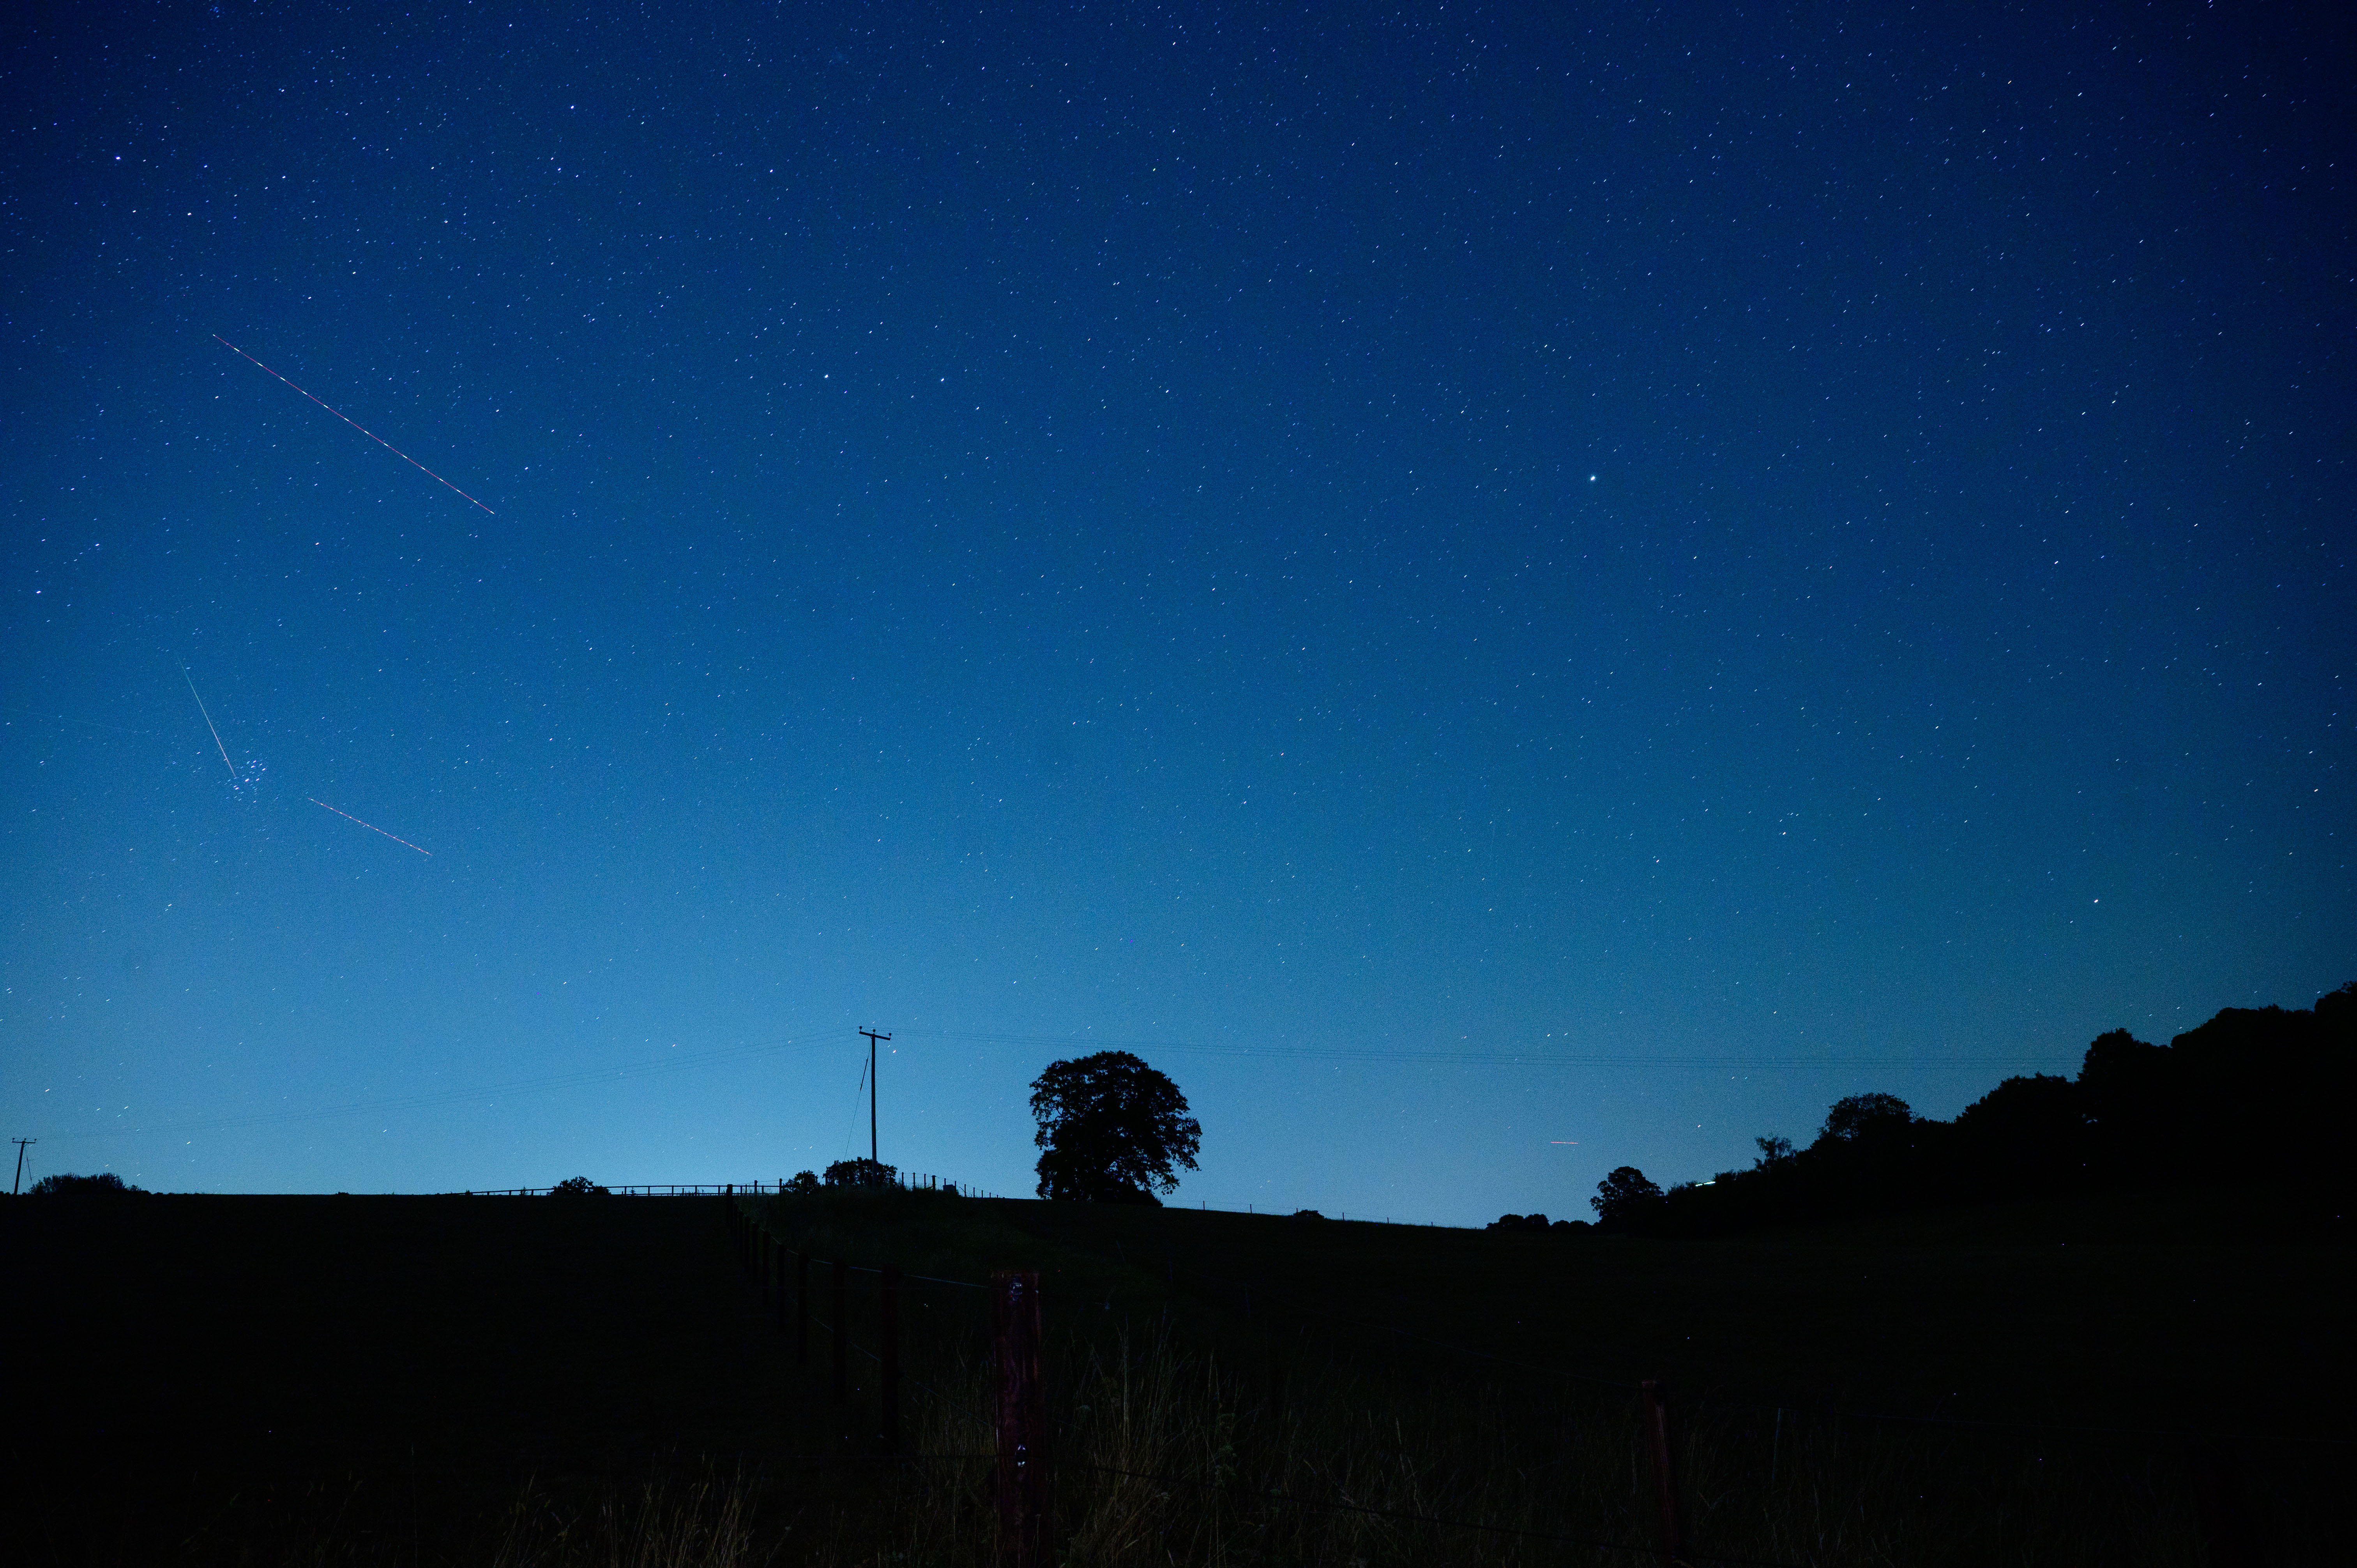
Para muestra, recordé una experiencia anterior fotografiando auroras con Pixel y su modo de astrofotografía; la edición excesiva quedó clara. En contraste, la Nikon registró cada meteorito en el fotograma durante las exposiciones de 20 segundos. Con una edición creativa, puedo componer múltiples meteoros de distintas tomas en una sola imagen con composición idéntica. Abajo se ven algunas de mis fotos.

Meteor flashes across the night sky during the Perseid Meteor Shower 2026
Aceptación de la colección de fotos tomadas con la Nikon
Meteor flashes across the night sky during the Perseid Meteor Shower 2026
Tim Coleman
Meteor flashes across the night sky during the Perseid Meteor Shower 2026
Tim Coleman
Meteor flashes across the night sky during the Perseid Meteor Shower 2026
Tim Coleman
Meteor flashes across the night sky during the Perseid Meteor Shower 2026
Tim Coleman

En resumen, prefiero el manejo de la mirrorless y la fidelidad de las imágenes que produce, frente a mi experiencia con el Pixel.

El resumen de las Perseidas para esta noche

Las Perseidas están activas hasta el 24 de agosto, pero lo más recomendable es salir lo antes posible esta semana. La noche del 12-13 de agosto fue el punto máximo, pero se pueden ver muchos meteoros esta noche y en las próximas jornadas bajo cielos oscuros en el hemisferio norte.

En pleno máximo, se esperan alrededor de 50-100 meteoros Perseidos visibles bajo cielos oscuros en el hemisferio norte. Las horas previas al amanecer son recomendadas, aunque durante la medianoche también se observó buena actividad cuando me instalé. Intenta entre las 11 p. m. y las 5 a. m. hora local.

Puedes seguir mis consejos de equipo descritos arriba, pero, como con el eclipse solar, la Perseida es, en esencia, un espectáculo mágico que merece ser disfrutado sin complicarse demasiado con el equipo.

He pasado más de una hora con mi hijo observando el cielo buscando el próximo meteorito, y otra hora más después de que él se fue a dormir. Algunos meteoros aparecieron como líneas blancas débiles, otros comenzaron como estelas multicolores y terminaron como bolas de fuego. La ley de Murphy se cumplió: el meteorito más intenso de la noche apareció después de haber empacado el equipo a las 2:30 a. m. Realmente fue algo especial.

Planeo volver esta noche a un sitio histórico cercano, con ambos equipos, para obtener cuadros mejor encuadrados que incluyan puntos de interés; pero será la Nikon la cámara en la que confíe para el resultado final.

from Latest from TechRadar https://ift.tt/l36t5Ka
via IFTTT IA

ProtoArc XK01 TP: una solución portátil que transforma tu tablet en un mini‑estudio de trabajo


Trabajar desde una tableta o teléfono puede ser cómodo, hasta que necesitas escribir algo largo o importante. La solución a este reto empresarial es el ProtoArc XK01 TP, que ahora está a 49 dólares (antes 60) para miembros Prime.

El XK01 TP combina un teclado Bluetooth de 88 teclas con un panel táctil multitáctil y se pliega en tres secciones para guardarlo cuando lo necesites.

También incluye un soporte para teléfono y una funda de transporte, ofreciéndote prácticamente todo lo necesario para convertir un teléfono o una tableta en una pequeña estación de trabajo móvil. En el Reino Unido, el ProtoArc XK01 y el conjunto con el touchpad ahora cuesta £50 (antes £60) en Amazon.

Este teclado tri‑pliegable combina 88 teclas, teclas de 0.65 pulgadas, un panel táctil multitáctil, conectividad Bluetooth 5.1 para tres dispositivos, carga USB‑C, un soporte para teléfono, una funda de transporte y una autonomía de espera de hasta 120 días.

En el Reino Unido: ahora £50 (antes £60)Ver oferta

Por qué lo recomendamos

El XK01 TP es más interesante que un simple teclado plegable de viaje, porque reemplaza varios accesorios a la vez. Obtienes el teclado, el panel táctil multipunta, el soporte para teléfono y la funda en un solo paquete, lo que puede marcar la diferencia al viajar.

La distribución de 88 teclas es una característica destacada, especialmente porque los teclados portátiles suelen sacrificar el tamaño de las teclas y atajos útiles para ahorrar espacio. Las teclas más grandes de 0.65 pulgadas y una fila completa de atajos hacen que sea más práctico para escribir durante periodos prolongados que muchos teclados de viaje compactos.

La conexión Bluetooth 5.1 permite emparejar tres dispositivos y cambiar entre ellos. Y la batería recargable de 300 mAh ofrece hasta 120 días en modo de espera, con apagado automático tras 60 minutos de inactividad y al doblar el teclado también se apaga; la carga se realiza mediante USB‑C.

Aunque no hemos revisado este modelo exacto, nuestro experto Collin otorgó una reseña de cuatro y medio estrellas al más avanzado (y más caro) ProtoArc XKM01 y lo describió como «un conjunto bien diseñado y pensado para mejorar la productividad».

También consideres

Otorgamos a este conjunto de teclado plegable 4.5 estrellas en nuestra revisión y descubrimos que realmente te permite trabajar sobre la marcha casi en cualquier lugar.

En el Reino Unido: ahora £59 (antes £67)Ver oferta

Si no necesitas todo el conjunto de panel táctil y funda, este descuento es solo para el teclado Bluetooth plegable para trabajar sobre la marcha.

En el Reino Unido: ahora £33 (antes £45)Ver oferta

Contexto de precios y valor histórico

Amazon normalmente lista el ProtoArc XK01 TP a 59.99 dólares, pero los miembros Prime pueden comprarlo actualmente por 48.99 dólares. Es 11 dólares menos, o una reducción de poco más del 18%.

Ha estado más barato en el pasado, aunque solo por debajo de los 42 dólares, lo que no representa una gran diferencia respecto al precio actual.

A menos de 50 dólares (y £50 en el Reino Unido) es una opción asequible para cualquiera que esté considerando un teclado portátil para viajar, desplazarse o trabajar desde una tableta.

Además, obtienes el panel táctil y el soporte para teléfono en lugar de pagar por accesorios de viaje por separado.

¿Deberías comprarlo?

✅ Compra el ProtoArc XK01 TP si…

Trabajas habitualmente desde una tableta o teléfono pero no quieres cargar con un teclado de tamaño completo y un ratón separado. Tener el teclado y el panel táctil en un dispositivo plegable ofrece una configuración mucho más parecida a una portátil, con la cantidad de equipo reducida.

La capacidad de emparejar con tres dispositivos es particularmente útil si viajas con una mezcla de dispositivos. Puedes conectar tu teléfono, tableta y portátil, y cambiar entre ellos sin tener que quitar y emparejar repetidamente el teclado.

❌ Evita el ProtoArc XK01 TP si…

Pasan la mayor parte de su jornada de trabajo en la misma mesa. Un teclado de escritorio convencional te proporcionará más espacio, mayor estabilidad y, posiblemente, una experiencia de escritura mejor si la portabilidad no es importante.

También debes tener en cuenta que el panel táctil y las funciones Bluetooth están pensados principalmente para Windows y Android. Verifica la compatibilidad con tus dispositivos y sistemas operativos si el panel táctil es esencial.

La catch: qué saber antes de comprar

El paquete aquí es específicamente un precio para miembros Prime, así que los compradores sin Prime no disfrutarán de la misma oferta. Sin embargo, los otros teclados plegables que he añadido están disponibles para todos.

También está diseñado en torno a la portabilidad más que a reemplazar un teclado premium de escritorio. El mecanismo de plegado divide inevitablemente el teclado en secciones, y aunque sus teclas de mayor tamaño deberían hacer que escribir sea más cómodo que en muchos teclados de viaje compactos, quien trabaje principalmente en un escritorio fija podría evitarlo.

from Latest from TechRadar https://ift.tt/g7yRrVE
via IFTTT IA

Equilibrio y sabiduría nutricional: los beneficios y riesgos del consumo excesivo de un nutriente clave


En la era de la información y las dietas personalizadas, entender el papel de un nutriente específico en nuestra salud se ha convertido en un objetivo común para muchos. Este enfoque no solo ayuda a optimizar el rendimiento físico y el bienestar general, sino que también facilita la toma de decisiones informadas sobre la dieta diaria. El nutriente en cuestión ofrece beneficios reconocidos por la ciencia cuando se consume en cantidades adecuadas, apoyando funciones vitales como la regulación metabólica, el mantenimiento de tejidos y la protección frente a deficiencias.

Beneficios destacados:
– Apoyo a procesos metabólicos: cuando se ingiere en las dosis recomendadas, puede facilitar conversiones enzymáticas y la producción de moléculas necesarias para la energía y el crecimiento celular.
– Mantenimiento de la estructura y función de tejidos: ciertas propiedades permiten preservar la integridad de tejidos conectivos, músculos y órganos, contribuyendo a una mayor resiliencia ante esfuerzos físicos y ambientales.
– Función antioxidante y protección celular: en niveles adecuados, puede intervenir en la defensa contra el estrés oxidativo, reduciendo el daño celular asociado con el tiempo y con hábitos de vida modernos.
– Apoyo al sistema inmunológico: una ingesta adecuada colabora con la respuesta inmunitaria, ayudando a mantener la resistencia ante infecciones y enfermedades frecuentes.
– Mantenimiento de la salud ósea y neurológica: algunos estudios señalan beneficios en la mineralización, la transmisión neuronal y la salud ósea cuando se respetan las dosis recomendadas.

Sin embargo, el mensaje clave no es simplemente “más es mejor”. Un consumo excesivo de este nutriente puede acarrear consecuencias no deseadas que van más allá de la simple incomodidad gastrointestinal. Entre las posibles complicaciones se encuentran:
– Desequilibrios metabólicos: dosis por encima de la recomendación pueden interferir con procesos hormonales o enzimáticos, alterando la homeostasis del organismo.
– Riesgo de efectos adversos en órganos diana: ciertos excesos prolongados pueden afectar órganos como el hígado, riñones o el sistema cardiovascular, dependiendo del nutriente y de la duración de la ingesta excesiva.
– Interacciones con medicamentos: una sobredosis o uso concomitante de suplementos puede interferir con recetas farmacológicas, reduciendo la eficacia de tratamientos o aumentando la toxicidad.
– Desequilibrio nutricional: priorizar la cantidad por encima de la calidad puede desplazar otros nutrientes esenciales, generando deficiencias de micronutrientes y desequilibrios dietéticos.
– Síntomas agudos y crónicos: desde malestar gastrointestinal hasta alteraciones en el ánimo, la energía y el rendimiento cognitivo, el exceso sostenido puede manifestarse con distintos signos según la persona.

Cómo lograr un consumo responsable y eficiente:
– Consulte las dosis recomendadas: basarse en las guías oficiales y en la recomendación de un profesional de la salud, ajustando la ingesta a la edad, sexo, actividad física y condiciones fisiológicas.
– Priorice la fuente de la ingesta: prefiera alimentos naturales y fortificados de forma balanceada antes de recurrir a suplementos, y evite depender exclusivamente de una única fuente.
– Mantenga una dieta variada: una dieta equilibrada disminuye el riesgo de desequilibrios y garantiza un perfil nutricional completo.
– Monitoree signos de exceso: conocimiento de posibles efectos adversos para actuar de forma temprana ante señales como malestar persistente, cambios en el metabolismo o alteraciones en el sueño.
– Busque asesoría profesional: un nutricionista o médico puede ayudar a determinar necesidades personales, revisar interacciones y planificar una estrategia de ingesta segura y efectiva.

Conclusión:
El valor de este nutriente dentro de una dieta equilibrada es indiscutible cuando se consume de forma adecuada. Sus beneficios pueden contribuir significativamente a la salud general y al rendimiento diario. No obstante, el exceso puede desbalancear el tejido metabólico y desencadenar efectos adversos. La clave está en encontrar el punto óptimo, guiado por evidencia científica y la orientación de profesionales, para que cada bocado trabaje a favor de una vida más sana y sostenible.
from Wired en Español https://ift.tt/mDyvVBR
via IFTTT IA

La esquizofrenia frente a un planeta que se calienta: riesgos y resiliencia en un contexto climático cambiante


En un mundo que se recalienta a un ritmo acelerado, las personas con esquizofrenia enfrentan una combinación de desafíos que van más allá de la manifestación clínica de la condición. El vínculo entre salud mental y ambiente no es nuevo, pero la magnitud de los impactos se vuelve más evidente cuando el calor extremo, la inestabilidad social y las infrastructures debilitadas se entrelazan para crear un terreno particularmente arduo.

El calor extremo y las olas de calor prolongadas pueden agravar los síntomas de ansiedad, irritabilidad y paranoia que, en algunas personas, ya forman parte del cuadro clínico de la esquizofrenia. Los episodios de desregulación del sueño, la deshidratación y la fatiga física pueden intensificar la confusión, dificultar la concentración y complicar la adherencia a tratamientos y rutinas diarias. En comunidades con acceso limitado a servicios de salud mental y recursos de apoyo, estos efectos se amplifican, aumentando el riesgo de crisis agudas y de hospitalización.

La infraestructura urbana también desempeña un papel crítico. Espacios públicos calurosos, viviendas mal aisladas y sistemas de transporte que colapsan ante temperaturas extremas crean situaciones de vulnerabilidad. Las personas con esquizofrenia pueden encontrar más difícil navegar por estos entornos estresantes, lo que eleva la probabilidad de desorientación, aislamiento y ruptura del soporte social. La interrupción de redes de apoyo –familia, cuidadores, servicios comunitarios– puede dejar a individuos sin las señales de alerta temprana o asistencia que necesitan para evitar crisis.

Asimismo, los factores sociales y económicos asociados al cambio climático, como el incremento de costos de energía, desplazamientos por eventos climáticos y la pérdida de empleo, pueden agravar el estrés psicosocial. El estigma y la discriminación pueden limitar el acceso a recursos esenciales, dificultando la obtención de alimentos, vivienda estable y atención médica regular. En este contexto, la gestión de la medicación y las consultas clínicas puede verse interrumpida, con consecuencias directas sobre la estabilidad mental y la calidad de vida.

Sin embargo, no todo es pesimismo. Existen estrategias prácticas para reducir vulnerabilidades y fortalecer la resiliencia de las personas con esquizofrenia ante un clima en cambio constante:

– Acceso continuo a atención de salud mental: telemedicina, servicios móviles y centros comunitarios que ofrezcan apoyo regular, monitoreo de síntomas y manejo de crisis.
– Entornos seguros y estables: viviendas con buena ventilación y aislamiento térmico, espacios de descanso climatizados y planes de emergencia que prevengan interrupciones en la medicación y la asistencia.
– Educación y reducción del estigma: capacitaciones para cuidadores, familiares y personal de primeros auxilios para reconocer signos de crisis y saber cuándo derivar a servicios especializados.
– Apoyo social y comunitario: redes de apoyo entre pares, grupos de convivencia y programas de inserción laboral que mitiguen el estrés económico y fortalezcan el sentido de pertenencia.
– Consideraciones de tratamiento: revisión periódica de esquemas farmacológicos para minimizar efectos secundarios relacionados con el calor, así como ajustes que faciliten la adherencia en condiciones ambientales variables.

La intersección entre la esquizofrenia y un planeta más cálido es una llamada a la acción para profesionales de la salud, responsables de políticas públicas y comunidades. Es imprescindible considerar el contexto ambiental al planificar intervenciones, priorizar la continuidad de la atención y construir sistemas de apoyo que sean sensibles al cambio climático. Al hacerlo, no solo protegemos la salud mental de las personas más vulnerables, sino que fortalecemos la resiliencia social ante un desafío global que ya es irreversible en sus efectos.

En definitiva, la cooperación entre salud mental, urbanismo, servicios sociales y políticas climáticas puede transformar la vulnerabilidad en capacidad de respuesta. Cada paso hacia entornos más seguros, estables y previsibles acerca a las personas con esquizofrenia a una vida más digna y plena, incluso cuando el planeta continúa calentándose.
from Wired en Español https://ift.tt/IyRtVJ2
via IFTTT IA