Windows 11 prepara una nueva función de rendimiento, pero necesitará hardware de próxima generación


Microsoft está preparando Windows 11 para admitir Advanced Performance Extensions (APX), una tecnología de Intel diseñada para mejorar el rendimiento de ciertas aplicaciones. La opción ya aparece en una versión preliminar del sistema, pero por ahora no funciona y no ofrece ventajas en los equipos actuales.

APX amplía el conjunto de instrucciones x86 y permite utilizar más registros, lo que puede ayudar a mejorar el rendimiento de propósito general. Los desarrolladores podrán aprovechar estas capacidades para acelerar sus programas, aunque el beneficio dependerá de cada aplicación. Para incorporar APX, el software deberá recompilarse, si bien Intel señala que no deberían ser necesarios cambios en el código fuente. Los juegos, en particular, probablemente obtengan poco provecho.

La función se ha detectado en la versión preliminar 29695 de Windows 11. Su presencia indica que Microsoft está preparando el soporte, no que la opción ya esté lista para los usuarios. Por el momento, no hay procesadores Intel compatibles: se espera que APX llegue con los Core Ultra Series 4, basados en la próxima generación de procesadores de escritorio Nova Lake, prevista para principios de 2027.

### El soporte dependerá de nuevos procesadores

APX requiere compatibilidad física en el procesador, por lo que no podrá añadirse a los chips ya fabricados. En consecuencia, las generaciones actuales de Intel no recibirán esta mejora. Además, los procesadores Core Ultra Series 4 exigirán un nuevo socket y, por tanto, una placa base compatible. En equipos de escritorio, adoptar APX podría implicar una actualización considerable; en muchos portátiles, cambiar el procesador ni siquiera será una opción práctica.

Aunque APX es una tecnología de Intel, AMD también está colaborando para que sus procesadores puedan admitirla. La compatibilidad podría llegar con una futura generación Ryzen, quizá basada en Zen 6 o en una arquitectura posterior. La fecha aún no está clara, pero el respaldo de AMD podría animar a más desarrolladores a optimizar sus aplicaciones para APX.

Linux ya incorporó soporte para esta tecnología, mientras que en Windows 11 la función sigue en fase de preparación. Hasta que haya procesadores compatibles y programas adaptados, no es posible saber cuánto mejorará el rendimiento en el uso cotidiano.

Por ahora, APX es una promesa para futuras plataformas, no una mejora que los usuarios puedan activar en sus PC actuales. Microsoft continúa trabajando en otras optimizaciones de Windows 11, como la velocidad de apertura de aplicaciones y menús, además de reducir el consumo de memoria. Sin embargo, el impacto real de APX dependerá de la llegada del hardware compatible y de que los desarrolladores decidan aprovecharlo.

from Latest from TechRadar https://ift.tt/HLlQcgr
via IFTTT IA

Suecia restringe ChatGPT y Claude en el trabajo gubernamental por motivos de seguridad


Las autoridades suecas han prohibido el uso de ChatGPT y Claude para tareas oficiales del Gobierno, ante la preocupación de que información sensible pueda terminar en plataformas que no cuentan con las garantías de seguridad y regulación requeridas.

La medida no implica que se haya vetado toda herramienta de inteligencia artificial. El personal podrá seguir utilizando servicios aprobados, como Microsoft Copilot, aunque bajo controles de seguridad más estrictos. Además, un grupo limitado de empleados conservará acceso a ChatGPT y Claude mediante una plataforma especial para asistentes de IA, según indicó el Gobierno.

El riesgo de usar herramientas no autorizadas

Mikael Wettercrantz, director de información (CIO) y de digitalización, advirtió que el uso de herramientas de IA no aprobadas —una práctica que puede formar parte de la llamada «IA en la sombra»— podría tener consecuencias para la seguridad de la información de Suecia.

La decisión se produce después de que una revisión de las herramientas utilizadas por empleados de la Administración Sueca de Transporte detectara usos problemáticos de plataformas de IA en tareas oficiales. Uno de los riesgos señalados es que, sin un contrato empresarial adecuado y las protecciones correspondientes, los datos ingresados en un chatbot puedan compartirse con el proveedor y almacenarse para entrenar sus sistemas.

La falta de acuerdos empresariales también puede dificultar la auditoría del uso de estas herramientas y plantear dudas sobre la protección de datos. Esto resulta especialmente relevante cuando la información se procesa fuera del Espacio Económico Europeo y queda sujeta a otras jurisdicciones.

Antecedentes de restricciones a la IA

La medida se suma a la restricción previa de DeepSeek para el trabajo gubernamental en Suecia, motivada por preocupaciones relacionadas con la privacidad y el cumplimiento del Reglamento General de Protección de Datos (RGPD).

En Estados Unidos también se han impuesto restricciones a productos y servicios vinculados con DeepSeek. Entre las inquietudes mencionadas figuran las posibles implicaciones de las leyes chinas sobre el acceso a los datos, así como advertencias del Departamento de Seguridad Nacional estadounidense sobre posibles vulnerabilidades de seguridad.

El caso sueco refleja un desafío cada vez más presente para las instituciones públicas: aprovechar las capacidades de la inteligencia artificial sin exponer datos confidenciales ni perder visibilidad sobre cómo se procesan. Para ello, las organizaciones necesitan definir qué herramientas están autorizadas, establecer controles claros y ofrecer alternativas seguras al personal.

from Latest from TechRadar https://ift.tt/egTMA3h
via IFTTT IA

En la era de la IA, la seguridad de identidades sigue siendo la prioridad


La inteligencia artificial agéntica está acelerando las operaciones y creando nuevas superficies de ataque. Algunos proveedores afirman que sus modelos más avanzados pueden escapar de entornos aislados e incluso vulnerar organizaciones. Sea cual sea el grado de realidad o de exageración de esas afirmaciones, los responsables de seguridad deben mantener el foco en los fundamentos: proteger las identidades y controlar los accesos.

Los CISO deben anticiparse a los cambios, pero no a costa de descuidar las medidas esenciales. Muchas brechas, incluso en empresas sofisticadas, siguen aprovechando credenciales expuestas, permisos excesivos y accesos que deberían haberse revocado. La novedad puede estar en la herramienta utilizada; la debilidad subyacente suele ser conocida.

También es necesario distinguir los riesgos concretos del ruido. El llamado «lavado de IA» —exagerar el papel de la inteligencia artificial en un producto o una estrategia— existe. Para tomar buenas decisiones, los líderes necesitan explicaciones precisas sobre las amenazas y sus consecuencias, no más confusión alrededor de la tecnología de moda.

El desafío de las identidades

Presentar cada incidente relacionado con agentes como un problema de «seguridad de la IA» puede resultar comprensible, pero no siempre ayuda a decidir qué hacer. Para reducir el riesgo de manera práctica, conviene plantear una pregunta más específica: quién o qué tiene acceso a cada sistema, con qué permisos y durante cuánto tiempo.

La gestión de identidades ya es compleja en organizaciones con plantillas cambiantes. Además de empleados, muchas empresas conceden acceso a consultores, proveedores, auditores, contratistas y personal temporal. Si esas cuentas no se revisan ni se eliminan cuando dejan de ser necesarias, se convierten en accesos huérfanos y sobreprivilegiados.

Ese problema también afecta a las identidades no humanas (NHI, por sus siglas en inglés), como cuentas de servicio, aplicaciones y agentes de IA. La brecha de Hugging Face ilustra el riesgo: una identidad no humana con permisos excesivos y sin supervisión permitió obtener acceso de administrador a clústeres en dos entornos. El ataque pudo ser novedoso; la falla de control no lo era. Se concedió acceso, pero nadie lo revisó ni lo revocó.

Una responsabilidad que no puede quedar entre equipos

La gestión de accesos implica a distintas áreas. ¿Quién es responsable de una identidad de IA: el CIO, el CISO, Recursos Humanos, el equipo de riesgos o el área que implementó el agente? Si la respuesta no está clara, las tareas pueden quedar desatendidas. Y un proceso de incorporación riguroso no basta si nadie se ocupa de retirar permisos cuando una persona o un sistema deja de necesitarlos.

Los datos de Verizon en su informe DBIR de 2026 señalan que la explotación de vulnerabilidades superó por primera vez en 19 años al robo de credenciales como principal vector inicial de acceso. Sin embargo, las credenciales siguen desempeñando un papel importante en la escalada de privilegios y el movimiento lateral. Una vulnerabilidad puede abrir la puerta; una identidad sin control permite desplazarse por la organización.

Los agentes de IA pueden ayudar a descubrir fallas con una velocidad extraordinaria. Pero, incluso cuando se explota una vulnerabilidad, el acceso de mínimo privilegio, los permisos temporales y una gobernanza adecuada de las identidades no humanas pueden limitar el alcance del incidente. No se puede resolver un problema de identidad únicamente instalando parches.

Aprender de las olas tecnológicas anteriores

La expansión de la computación en la nube ofrece una comparación útil. La brecha de Capital One de 2019, en la que quedaron expuestos datos de más de 100 millones de personas a través de un rol de AWS mal configurado, mostró cómo la expansión de permisos en la nube podía superar la capacidad de las organizaciones para gobernarlos. De esa experiencia surgieron prácticas y herramientas de gestión de derechos de infraestructura en la nube (CIEM) para aplicar el principio de mínimo privilegio a gran escala.

La IA presenta un patrón parecido. Los agentes reciben permisos amplios, se incorporan credenciales a flujos de trabajo sin rotación ni alcance limitado, y a veces no está claro quién debe supervisar esos accesos. La respuesta no tiene por qué consistir en inventar un nuevo acrónimo. Se trata de aplicar con rigor principios conocidos —mínimo privilegio, acceso justo a tiempo y revisión continua de derechos— y adaptarlos a los sistemas de IA.

La tecnología cambia, pero la pregunta central permanece: quién —persona o máquina— puede acceder a qué recursos, bajo qué condiciones y durante cuánto tiempo. Las organizaciones deben asignar claramente las responsabilidades, compartir conocimientos entre equipos y establecer planes de transición para cuando alguien cambie de función o deje la empresa.

Más herramientas para crear también significa más riesgo

La IA ha simplificado la creación de aplicaciones y agentes. Hoy, personas sin experiencia tradicional en programación pueden construir herramientas capaces de gestionar credenciales, consultar API e interactuar con sistemas de producción. Esa capacidad es transformadora, pero amplía la superficie de ataque, especialmente cuando el software se desarrolla y despliega sin controles de identidad adecuados.

Las credenciales estáticas almacenadas en texto sin formato, los permisos excesivos y las cuentas sin propietario siguen siendo riesgos evitables. Los principios de confianza cero y mínimo privilegio pueden reducir tanto la probabilidad de un acceso indebido como el impacto de una brecha. Las herramientas existen; el reto consiste en aplicarlas de forma coherente.

La atención a los agentes que actúan de manera autónoma está justificada. Pero los atacantes seguirán aprovechando las oportunidades que encuentren, como siempre lo han hecho. La prioridad para los líderes de seguridad no es perseguir cada nueva narrativa tecnológica, sino garantizar que cada identidad —humana o no— tenga solo los permisos necesarios, durante el tiempo necesario, bajo una responsabilidad claramente asignada.

Las organizaciones que extiendan esa disciplina a la gobernanza de las identidades no humanas estarán mejor preparadas para la próxima ola tecnológica. Poner los fundamentos en orden no impide innovar: permite hacerlo con menos riesgo.

from Latest from TechRadar https://ift.tt/nv5O6o3
via IFTTT IA

La tecnología redefine el futuro de la movilidad de lujo


La innovación está transformando la manera en que concebimos los vehículos de lujo. Hoy, el diseño y el rendimiento conviven con avances tecnológicos que pueden hacer cada trayecto más conectado, intuitivo y adaptado a las necesidades de quienes están al volante.

Jaguar Land Rover (JLR) representa una visión de la movilidad en la que la tecnología forma parte integral de la experiencia. Desde la concepción del vehículo hasta su interacción con el conductor, cada decisión de diseño puede contribuir a crear automóviles que combinan carácter, funcionalidad y sofisticación.

Esta evolución también requiere pensar más allá del vehículo. La conectividad, los servicios digitales y la integración de sistemas están cambiando las expectativas de los conductores. Una experiencia fluida depende de que estos elementos trabajen en conjunto y resulten fáciles de utilizar, sin restar protagonismo a la conducción.

Al mismo tiempo, el sector automotor se enfrenta al desafío de innovar con una perspectiva de largo plazo. La transformación tecnológica implica revisar procesos, materiales y soluciones de movilidad, y exige equilibrar las expectativas de los clientes con las prioridades de la industria.

El futuro del lujo automotor no dependerá de una sola característica, sino de cómo se integren diseño, tecnología y experiencia. Para JLR, esa oportunidad consiste en seguir desarrollando vehículos que reflejen una identidad distintiva y respondan a un mundo en constante cambio.

from Latest from TechRadar https://ift.tt/pdYIUVO
via IFTTT IA

Microsoft Teams incorporará IA para detectar phishing y estafas


Microsoft Teams se prepara para reforzar la seguridad de sus usuarios con una nueva función de detección de amenazas impulsada por inteligencia artificial. La herramienta analizará el contexto de las conversaciones para identificar posibles ataques de phishing, intentos de suplantación y otras formas de ingeniería social.

A diferencia de los sistemas que dependen principalmente de señales conocidas —como enlaces maliciosos o archivos sospechosos—, esta protección buscará indicios de comportamiento engañoso dentro de los mensajes. Microsoft destaca que el análisis contextual podría resultar especialmente útil en situaciones de mayor riesgo, como los chats iniciados por personas externas con las que el usuario no había interactuado antes.

La compañía describe la función como una medida de seguridad para detectar phishing, suplantación de identidad y posibles intenciones fraudulentas. También señala que podrían aplicarse protecciones adicionales en determinadas regiones o situaciones.

Microsoft aún no ha especificado qué modelos o plataformas de IA utilizará. Sin embargo, ha aclarado que la función tendrá un propósito exclusivamente relacionado con la seguridad: no se empleará para resumir conversaciones, ofrecer recomendaciones de productividad, mostrar publicidad ni supervisar a los usuarios. Según la empresa, el contenido de los mensajes no se conservará para entrenar modelos ni para otros usos secundarios.

La función figura actualmente como en desarrollo y su implementación general está prevista para noviembre de 2026, para los usuarios de Microsoft Teams de todo el mundo. Los administradores de TI no tendrán que realizar ninguna acción para habilitarla.

La incorporación de esta herramienta refleja una tendencia creciente en la seguridad digital: utilizar la IA no solo para reconocer amenazas conocidas, sino también para detectar señales sospechosas en el contexto de una conversación. Su eficacia dependerá de cómo se aplique en la práctica, pero el objetivo es ofrecer a los usuarios una capa adicional de protección frente a estafas cada vez más convincentes.

from Latest from TechRadar https://ift.tt/OG0Xm2d
via IFTTT IA

La IA en finanzas: menos tareas rutinarias, mejores decisiones


La inteligencia artificial ha dejado atrás los proyectos piloto para convertirse en una parte central de la función financiera. Según Deloitte CFO Signals, cerca del 93 % de los directores financieros ya utiliza IA en operaciones clave, un cambio notable frente a la experimentación cautelosa de hace apenas dos años. La adopción avanza con rapidez, pero las organizaciones que obtengan mejores resultados no serán necesariamente las que automaticen más, sino las que elijan con criterio dónde aplicar la tecnología.

En finanzas, muchas tareas parecen automatizables, aunque dependen de un contexto que los datos no reflejan. Un aumento en los costes de un proveedor podría parecer un problema contractual, hasta que se descubre que responde a un cambio estratégico acordado por la dirección.

Del mismo modo, una variación puede parecer una señal de alerta cuando, en realidad, está vinculada a un cambio operativo planificado. La IA puede detectar anomalías, pero no siempre comprende los matices de la organización que explican lo ocurrido. La distancia entre lo que muestran los datos y lo que sabe el negocio es precisamente donde la confianza puede deteriorarse.

Por eso, los equipos financieros necesitan saber no solo si la IA puede identificar un problema, sino también cuándo es razonable confiar en su interpretación y en qué momento debe intervenir el criterio humano. Esta cuestión será fundamental en la siguiente etapa de adopción.

La IA no elimina el criterio: cambia dónde se aplica

La transformación en finanzas no consiste en eliminar por completo el juicio humano, sino en desplazarlo. En lugar de dedicar tiempo a revisar cada transacción o analizar manualmente cada variación, los equipos pueden delegar en la IA buena parte del análisis inicial. Así, las personas se concentran en definir los parámetros, decidir qué requiere atención e intervenir cuando algo no encaja.

La forma en que los directores financieros ya emplean esta tecnología refleja ese cambio. La encuesta global de directores financieros de FTI Consulting reveló que casi el 70 % utiliza información generada por IA junto con su experiencia y criterio, en vez de considerar que la tecnología los sustituye. El juicio profesional sigue siendo esencial, pero se aplica cada vez más en las etapas donde se toman decisiones de mayor alcance.

La confianza debe incorporarse desde el principio

A medida que la IA asume más responsabilidades en finanzas, la pregunta ya no es solo si puede completar una tarea, sino si el equipo está preparado para confiar en el resultado.

Esto es especialmente importante cuando se manejan datos sensibles o se toman decisiones en las que un error pequeño puede tener consecuencias financieras o regulatorias. Una herramienta que prepara un borrador de informe implica un nivel de riesgo distinto al de un agente que recomienda un proveedor, señala gastos inusuales o ejecuta un pago.

La confianza debe formar parte del diseño y el funcionamiento de estos sistemas, no añadirse más tarde mediante una política o una sesión de capacitación. Los equipos necesitan suficiente visibilidad sobre cómo se obtuvo un resultado para poder cuestionarlo cuando sea necesario. También deben establecer límites claros sobre lo que la IA puede hacer de forma autónoma y sobre cuándo debe devolver una decisión a una persona.

El principal obstáculo no suele ser el modelo, sino los datos

El mayor reto para la IA en finanzas rara vez es el modelo: es la información que lo alimenta. Durante años, los equipos financieros han conectado datos procedentes de sistemas contables, plataformas de gastos, herramientas de compras y hojas de cálculo. Si esos sistemas contienen proveedores duplicados, códigos incoherentes o información desactualizada, la IA no resolverá el problema: simplemente acelerará sus consecuencias.

La calidad de los datos debe ser una prioridad antes de poner en marcha proyectos de IA más ambiciosos. Una información financiera limpia, coherente y accesible ofrece una base fiable. En cambio, los datos fragmentados hacen que incluso los sistemas más sofisticados sean difíciles de aprovechar y de aceptar. Gran parte del trabajo importante ocurre antes de la implementación: conectar sistemas, depurar datos y crear una visión única y precisa de la información financiera.

Con esa base, la IA puede ir más allá de automatizar tareas administrativas. Puede ayudar a detectar anomalías, comprender patrones de gasto y ofrecer a los equipos información más útil para tomar decisiones.

El valor suele encontrarse en tareas poco llamativas, pero importantes: agilizar el procesamiento de facturas, mejorar la clasificación de gastos, detectar a tiempo irregularidades en el gasto o facilitar el acceso a los datos de planificación. Empezar con casos de uso concretos permite observar cómo se comporta la IA en el entorno propio, dónde aporta valor y qué debe ajustarse antes de ampliar su función.

Este enfoque es más realista que intentar transformar toda la función financiera de una sola vez. Las organizaciones que avanzan resuelven problemas específicos y amplían el alcance cuando comprueban que la solución funciona con sus datos y flujos de trabajo reales.

Un equipo financiero más estratégico

La oportunidad que ofrece la IA no consiste en que el área financiera haga menos, sino en que dedique menos tiempo a la administración y más a las decisiones importantes.

Al asumir tareas repetitivas, la IA permite que los equipos se concentren en analizar el negocio, identificar riesgos y oportunidades, y poner a prueba las suposiciones. En lugar de esperar al cierre de mes para entender qué ha ocurrido, pueden avanzar hacia un análisis y una toma de decisiones más continuos.

La IA no reduce la necesidad de experiencia financiera. Al contrario, puede hacerla más valiosa: las personas siguen teniendo que decidir qué preguntas plantear, evaluar si una respuesta tiene sentido y determinar qué acciones conviene tomar.

El objetivo no es automatizarlo todo

La adopción de IA en finanzas no debería medirse por la cantidad de procesos que se entregan a un agente, sino por la capacidad de los equipos para tomar mejores decisiones con menos carga administrativa.

El reto para los directores financieros es determinar dónde la IA puede actuar de forma autónoma, dónde debe limitarse a recomendar y dónde sigue siendo imprescindible el criterio humano. Los equipos que encuentren ese equilibrio podrán dejar atrás la experimentación y convertir la IA en una fuente real de mejoras.

from Latest from TechRadar https://ift.tt/CKUnmOV
via IFTTT IA
Samsung y OnePlus se suman a la fiebre de los auriculares abiertos de clip


Si has estado consultando nuestra guía de los mejores auriculares abiertos, quizá te resulte cada vez más difícil elegir. ¿La razón? Parece que cada semana aparece un nuevo modelo con diseño de clip. Dos opciones recientes ilustran bien esta tendencia, aunque por ahora ninguna está al alcance de todos.

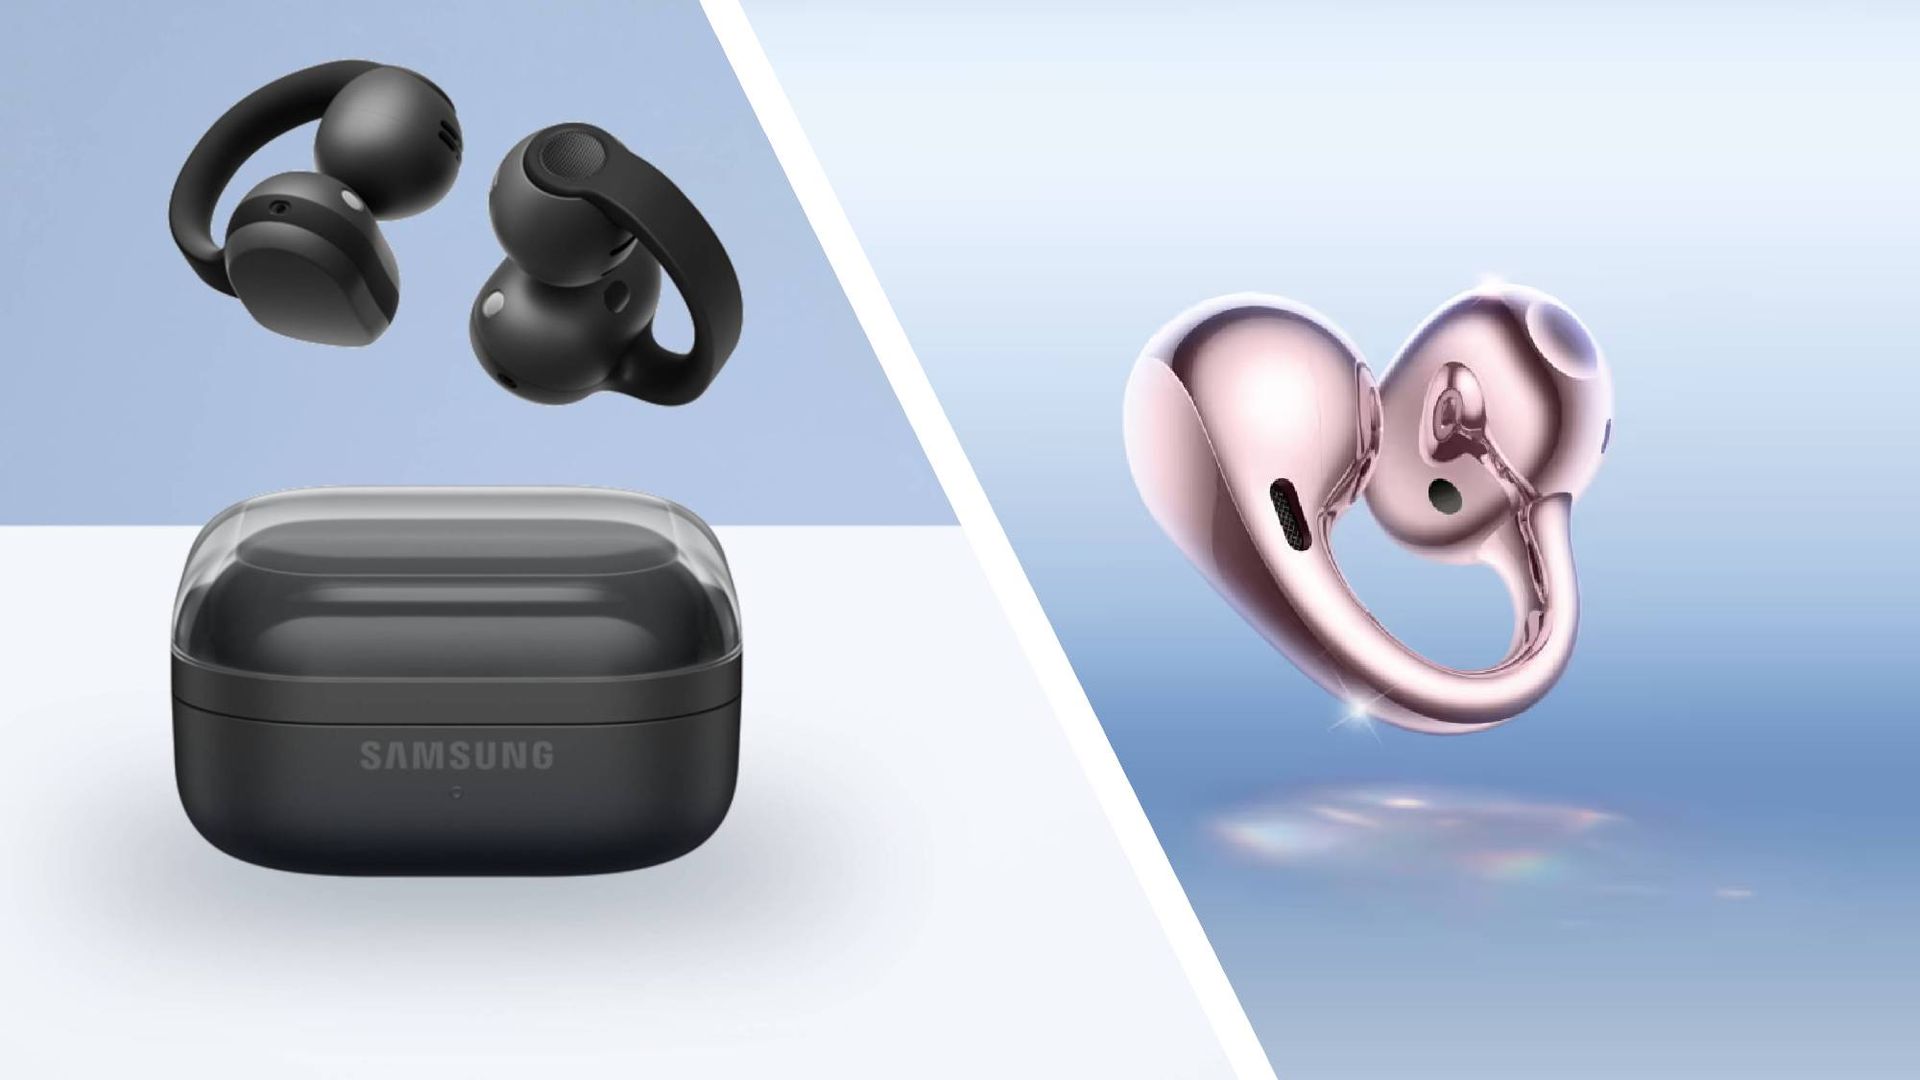
Los Samsung Galaxy Buds On, los primeros auriculares abiertos de la marca, saldrán a la venta el martes 27 de octubre en Corea del Sur. Todavía no hay información oficial sobre su disponibilidad internacional. Sin embargo, algunos sitios web europeos llegaron a publicar brevemente el producto, una señal de que el lanzamiento en otros mercados podría estar próximo.

También se han presentado los OnePlus Buds Clip, un modelo que promete características interesantes: doble transductor, reducción de la fuga de sonido, una autonomía superior a la media y detección automática de izquierda y derecha. Esta última función permitiría colocar cada auricular en cualquiera de las dos orejas sin preocuparse por invertir los canales.

El inconveniente es que OnePlus se retiró de Estados Unidos y Reino Unido a principios de este año. Los Buds Clip llegarán a Asia, Europa y otros mercados, pero no estarán disponibles en esos dos países. En un mercado que ya ofrece una cantidad abrumadora de opciones, es una lástima que algunos compradores no puedan probar una alternativa nueva.

Demasiados auriculares de clip

Los auriculares abiertos viven un gran momento. Son cómodos, permiten seguir escuchando el entorno y, al no depender normalmente de la cancelación activa de ruido, suelen ofrecer una buena autonomía. Además, a menudo cuestan menos que unos auriculares intrauditivos comparables y su calidad de sonido ha mejorado notablemente.

Su popularidad ayuda a explicar la avalancha de lanzamientos. Muchas marcas ya cuentan con varios modelos: Bose ha presentado dos opciones recientes; Shokz ofrece los OpenDots Air junto a un modelo prémium; Soundcore ha ampliado su catálogo con alternativas muy parecidas, y fabricantes como Soundpeats, Baseus y Earfun también compiten en este segmento.

La competencia beneficia a los consumidores, pero puede llegar a ser excesiva. A diferencia de los auriculares intrauditivos, los modelos abiertos de clip tienen menos margen para diferenciarse. Muchos de los que probamos se ajustan, suenan y funcionan de manera muy similar.

Para quienes compran por primera vez, tanta oferta puede complicar la decisión. Además, el ritmo de lanzamientos hace que resulte fácil preguntarse si habría sido mejor esperar a la siguiente novedad.

Un consejo sencillo: reduce el ruido y elige una marca de confianza dentro de tu presupuesto. En un mercado tan saturado, encontrar un modelo que se ajuste a tus necesidades importa más que perseguir cada nuevo lanzamiento.

from Latest from TechRadar https://ift.tt/SXVCWd0
via IFTTT IA

De la analítica reactiva a la inteligencia de decisiones: cómo aprovechar la IA con criterio


Las organizaciones británicas ya perciben el impacto de la inteligencia artificial (IA) en sus resultados. Un estudio reciente señala que el 66 % de las empresas del Reino Unido experimenta mejoras significativas de productividad impulsadas por la IA. Según sus directivos, estas herramientas no solo automatizan tareas rutinarias: también liberan tiempo para dedicarlo a la toma de decisiones estratégicas.

Este cambio es relevante porque, durante años, la analítica ha sido principalmente retrospectiva y dependiente de una intensa intervención humana. Los sistemas basados en reglas fijas, código rígido y flujos de trabajo estáticos resultaban eficaces en entornos previsibles, pero tenían dificultades para responder con agilidad a escenarios dinámicos y ricos en datos.

La IA está transformando ese modelo y dando paso a la inteligencia de decisiones: sistemas capaces de analizar información, evaluar alternativas y recomendar acciones. La IA autónoma puede ir más allá, planificando escenarios y ejecutando acciones sensibles al contexto con distintos niveles de supervisión humana. A diferencia de la automatización tradicional, que sigue procesos predefinidos, los sistemas de IA agéntica pueden trabajar en equipos de agentes para analizar fuentes diversas y encadenar decisiones complejas.

Por ejemplo, un agente de IA para la evaluación de solicitudes de crédito puede estimar la solvencia de una persona, ajustar el precio de un préstamo, derivar documentación y alertar a los supervisores sobre posibles problemas de cumplimiento. Son tareas que antes recaían en personas y que ahora pueden distribuirse entre sistemas coordinados.

La oportunidad económica es considerable. Se estima que el mercado europeo de inteligencia de decisiones alcanzará los 4.350 millones de dólares en 2025 y podría llegar a 20.610 millones en 2035. Las organizaciones del Reino Unido están en condiciones de captar una parte significativa de ese crecimiento si avanzan de forma deliberada y responsable.

## Definir los límites entre la IA y el criterio humano

El principal desafío no es únicamente tecnológico. Las organizaciones deben decidir qué decisiones puede tomar un sistema por sí solo y cuáles requieren intervención humana. Sin un marco formal, es fácil que los niveles de autonomía se establezcan de manera improvisada, sin límites claros ni mecanismos de supervisión.

La respuesta consiste en integrar desde el principio reglas explícitas sobre las responsabilidades de cada agente: qué puede resolver de forma autónoma y en qué circunstancias debe detenerse y escalar el caso. En el ejemplo de evaluación crediticia, el agente podría fijar un precio dentro de unos parámetros aprobados o gestionar documentación. Pero si detecta un posible incumplimiento o se encuentra con un perfil que queda fuera de sus criterios, debe remitir la decisión a una persona, en lugar de improvisar ante una situación excepcional.

La empresa del futuro no dependerá de sustituir el juicio humano, sino de complementarlo mediante una delegación inteligente. Los sistemas empresariales de inteligencia de decisiones, apoyados en modelos especializados y datos contextualizados, pueden asumir decisiones de gran volumen y basadas en datos en áreas como las cadenas de suministro, la atención al cliente, la fijación de precios y la activación de campañas.

La experiencia humana seguirá siendo imprescindible para la gobernanza, la supervisión ética, la gestión de excepciones y las decisiones en las que el contexto del negocio pese más que la certeza algorítmica.

## Gran potencial, riesgos que deben gestionarse

Los beneficios pueden ser importantes. Algunas empresas de belleza y perfumería, por ejemplo, han utilizado motores de decisión basados en IA para determinar cuándo y con qué propuesta contactar a cada cliente, y han obtenido un retorno de la inversión de dos dígitos gracias a esa colaboración entre estrategia e inteligencia artificial.

Sin embargo, estos sistemas también plantean riesgos. Entre ellos se encuentran las amenazas de ciberseguridad, los incumplimientos normativos, la falta de transparencia y rendición de cuentas, y la posibilidad de producir resultados inadecuados. Además, la inversión inicial —especialmente en soluciones agénticas— puede ser elevada. Los modelos fundacionales diseñados para el entorno empresarial pueden ayudar a optimizar costes, pero no eliminan la necesidad de una implementación cuidadosa.

La adopción debe ser gradual e iterativa. No se trata solo de actualizar la tecnología: también implica adaptar el modelo operativo, integrar los sistemas existentes, desarrollar capacidades especializadas y establecer un marco sólido de ética y gobernanza. La transparencia, la responsabilidad y la confianza deben formar parte del diseño desde el inicio.

A medida que las organizaciones acumulen experiencia, podrán pasar progresivamente de una analítica reactiva a una inteligencia de decisiones proactiva. La ventaja no será necesariamente para quienes avancen más rápido, sino para quienes definan mejor cómo deben colaborar las personas y la IA.

from Latest from TechRadar https://ift.tt/qrlWyM6
via IFTTT IA

La amenaza cuántica ya está en marcha: por qué las organizaciones deben prepararse hoy


La computación cuántica promete avances importantes en ámbitos como la modelización financiera, la optimización energética y la gestión de cadenas de suministro. Pero también podría poner en riesgo algunos de los métodos criptográficos que hoy protegen las comunicaciones digitales y la información confidencial de gobiernos, empresas e infraestructuras críticas.

Aunque a menudo se compara con la inteligencia artificial, la computación cuántica plantea un desafío distinto. La IA está transformando procesos y operaciones; un ordenador cuántico suficientemente potente podría comprometer ciertos fundamentos matemáticos de la criptografía de clave pública. No se sabe cuándo llegará esa capacidad, pero las organizaciones pueden empezar a prepararse desde ahora.

## La computación cuántica avanza

La inversión pública y privada en computación cuántica está creciendo. Estados Unidos y otras economías destinan recursos importantes al desarrollo de esta tecnología. El Reino Unido, por su parte, ha anunciado compromisos de hasta 2.000 millones de libras para impulsar la innovación cuántica y aspira a fabricar y desplegar ordenadores cuánticos a gran escala.

El potencial es considerable. Los ordenadores cuánticos podrían abordar determinados cálculos complejos que resultarían impracticables para los sistemas convencionales, con aplicaciones posibles en redes de transporte y energía, finanzas y logística. Sin embargo, esa capacidad también plantea riesgos para la ciberseguridad.

Gran parte de la criptografía de clave pública utilizada actualmente, incluidos RSA y los sistemas basados en curvas elípticas (ECC), depende de problemas matemáticos difíciles de resolver para los ordenadores tradicionales. Un ordenador cuántico suficientemente avanzado que ejecute algoritmos adecuados podría resolver algunos de esos problemas con mucha más eficiencia y debilitar los mecanismos de protección que dependen de ellos.

No existe una fecha confirmada para el llamado «Q-Day», el momento en que esta capacidad podría poner en peligro ampliamente la criptografía actual. Pero las organizaciones no necesitan esperar a que llegue para actuar.

## El riesgo ya existe

Los ciberdelincuentes pueden recurrir a una estrategia conocida como «capturar ahora, descifrar después»: recopilan y almacenan información cifrada en la actualidad con la intención de descifrarla cuando la tecnología cuántica lo permita. Por eso, un dato que hoy está protegido todavía podría quedar expuesto en el futuro.

El riesgo es especialmente relevante para la información que debe conservarse confidencial durante muchos años, como datos gubernamentales, información de infraestructuras críticas, propiedad intelectual y documentos empresariales sensibles. Si se interceptan hoy, podrían seguir siendo valiosos cuando las capacidades cuánticas hayan avanzado.

Por tanto, las organizaciones de todos los sectores deberían evaluar su exposición antes de que exista una amenaza inmediata. La transición a medidas resistentes a la computación cuántica requiere planificación, pruebas y coordinación; postergarla puede reducir el margen para proteger los datos a tiempo.

## Cómo empezar a protegerse

El primer paso es saber qué se debe proteger y cómo. Una auditoría criptográfica puede ayudar a identificar los datos que requieren confidencialidad a largo plazo, los algoritmos que se utilizan y los sistemas que dependen de ellos. Con esa información, los equipos pueden priorizar los riesgos y establecer un plan de migración gradual.

La criptografía poscuántica (PQC) será un componente central de esa transición. El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) ha publicado estándares de PQC que ofrecen una referencia práctica para evaluar alternativas y planificar la actualización de los entornos existentes. Las organizaciones deberían comprobar qué sistemas pueden adaptarse y qué proveedores tienen una hoja de ruta clara.

La distribución cuántica de claves (QKD) puede ser adecuada para ciertos usos de alto valor. Utiliza principios de la mecánica cuántica para distribuir claves y permite detectar determinados intentos de interceptación. Sin embargo, requiere infraestructura especializada y no es una solución universal. La opción más adecuada dependerá de los activos que se protejan, del tiempo durante el que deban permanecer confidenciales y de las características de cada sistema.

La experiencia con la inteligencia artificial demuestra que las tecnologías emergentes pueden cambiar rápidamente el panorama de la ciberseguridad. La computación cuántica podría ser el siguiente gran desafío. Las organizaciones pueden tomar medidas desde hoy: inventariar sus sistemas criptográficos, identificar la información de larga duración, probar alternativas y definir prioridades de migración.

Prepararse con anticipación no elimina todos los riesgos, pero ofrece tiempo para tomar decisiones informadas y gestionar la transición de manera ordenada, antes de que la información protegida hoy pueda quedar expuesta mañana.

from Latest from TechRadar https://ift.tt/sa8jvqC
via IFTTT IA

Passkeys: ¿son realmente la solución definitiva para proteger tus cuentas?


Las passkeys se presentan como una alternativa más segura y sencilla a las contraseñas. Apple, Google y Microsoft ya las han incorporado a sus plataformas, y cada vez más sitios web permiten iniciar sesión con ellas. Pero ¿cumplen lo que prometen? La respuesta es, en gran medida, sí, aunque conviene conocer sus límites y las nuevas consideraciones que implican.

Este artículo cierra una serie sobre el Mes de Concienciación sobre la Ciberseguridad 2026. En las entregas anteriores se abordaron la privacidad en redes sociales, las alertas de filtraciones en la web oscura, la protección de las VPN al usar herramientas de inteligencia artificial y las ventajas de contar con un antivirus dedicado.

## Por qué las contraseñas se han quedado atrás

Las contraseñas son difíciles de gestionar. Es complicado recordar una distinta y robusta para cada servicio, por lo que muchas personas reutilizan las mismas credenciales. Cuando un sitio web sufre una filtración, esos datos pueden terminar en manos de delincuentes y servir para intentar acceder a otras cuentas, como el correo electrónico, las redes sociales o la banca en línea.

Los gestores de contraseñas ayudan a crear y almacenar claves únicas, pero no eliminan todos los riesgos: por ejemplo, una página de inicio de sesión falsa todavía puede engañar a alguien para que introduzca sus datos. Este tipo de fraude, conocido como phishing, puede afectar incluso a usuarios experimentados.

Las passkeys cambian el mecanismo de autenticación. En lugar de una contraseña que el usuario escribe, emplean un par de claves criptográficas: una clave pública que conserva el servicio y una clave privada protegida en el dispositivo. Al iniciar sesión, el dispositivo demuestra que posee la clave privada sin enviarla al sitio web. Así, no hay una contraseña que pueda ser robada mediante una página falsa o una filtración del servicio.

## ¿Qué ocurre con los datos biométricos?

Para desbloquear una passkey, normalmente se utiliza la huella dactilar, el reconocimiento facial o el PIN del dispositivo. Esto puede suscitar dudas sobre la privacidad, pero la plantilla biométrica no se comparte con el sitio web ni, por lo general, con el proveedor de la plataforma.

La biometría sirve para desbloquear el mecanismo seguro del dispositivo que protege la clave privada. El servicio recibe una confirmación criptográfica de que la autenticación se ha completado; no recibe una copia de la huella o del rostro del usuario.

## Los riesgos: acceso al dispositivo y dependencia de una plataforma

Las passkeys reducen muchos ataques remotos, pero no hacen que la seguridad física del dispositivo deje de importar. Si alguien consigue un teléfono o una computadora desbloqueados —y conoce el PIN de acceso— podría intentar entrar en las cuentas asociadas. Muchos dispositivos exigen una nueva verificación para cada inicio de sesión, pero mantener un bloqueo de pantalla seguro y actualizar el sistema sigue siendo esencial.

También hay que considerar la dependencia del ecosistema. Las passkeys pueden sincronizarse mediante servicios como iCloud Keychain o Google Password Manager. Esto facilita utilizarlas en varios dispositivos de una misma plataforma, pero cambiar de iPhone a Android, o viceversa, puede requerir pasos adicionales. Antes de reemplazar un dispositivo o cambiar de ecosistema, conviene comprobar cómo se transferirán las passkeys y asegurarse de conservar métodos alternativos de recuperación.

## El veredicto

Las passkeys ofrecen una protección superior a las contraseñas frente al phishing y muchos ataques remotos. Al sustituir claves reutilizables por autenticación criptográfica, eliminan varias de las debilidades más habituales del inicio de sesión tradicional.

No son infalibles: hacen más importante proteger los dispositivos y tener en cuenta cómo se gestionan las credenciales al cambiar de plataforma. Aun así, para la mayoría de las personas son una mejora recomendable. Úsalas cuando estén disponibles, mantén tus dispositivos actualizados, configura un bloqueo de pantalla robusto y revisa las opciones de recuperación de tus cuentas. Son una herramienta eficaz, no una solución mágica.

from Latest from TechRadar https://ift.tt/F1Dy62N
via IFTTT IA