Jarvis Bamboo Standing Desk de Herman Miller: rendimiento premium y valor en oferta estacional


Herman Miller es un icono en el mundo del mobiliario de oficina ergonómico, y su gama de sillas de escritorio y escritorios pioneros ha seguido impresionándonos durante las pruebas. Esto incluye el Jarvis Bamboo standing desk, que actualmente se encuentra a 994 USD (historial de 1325 USD) en la gran oferta de otoño de Herman Miller.

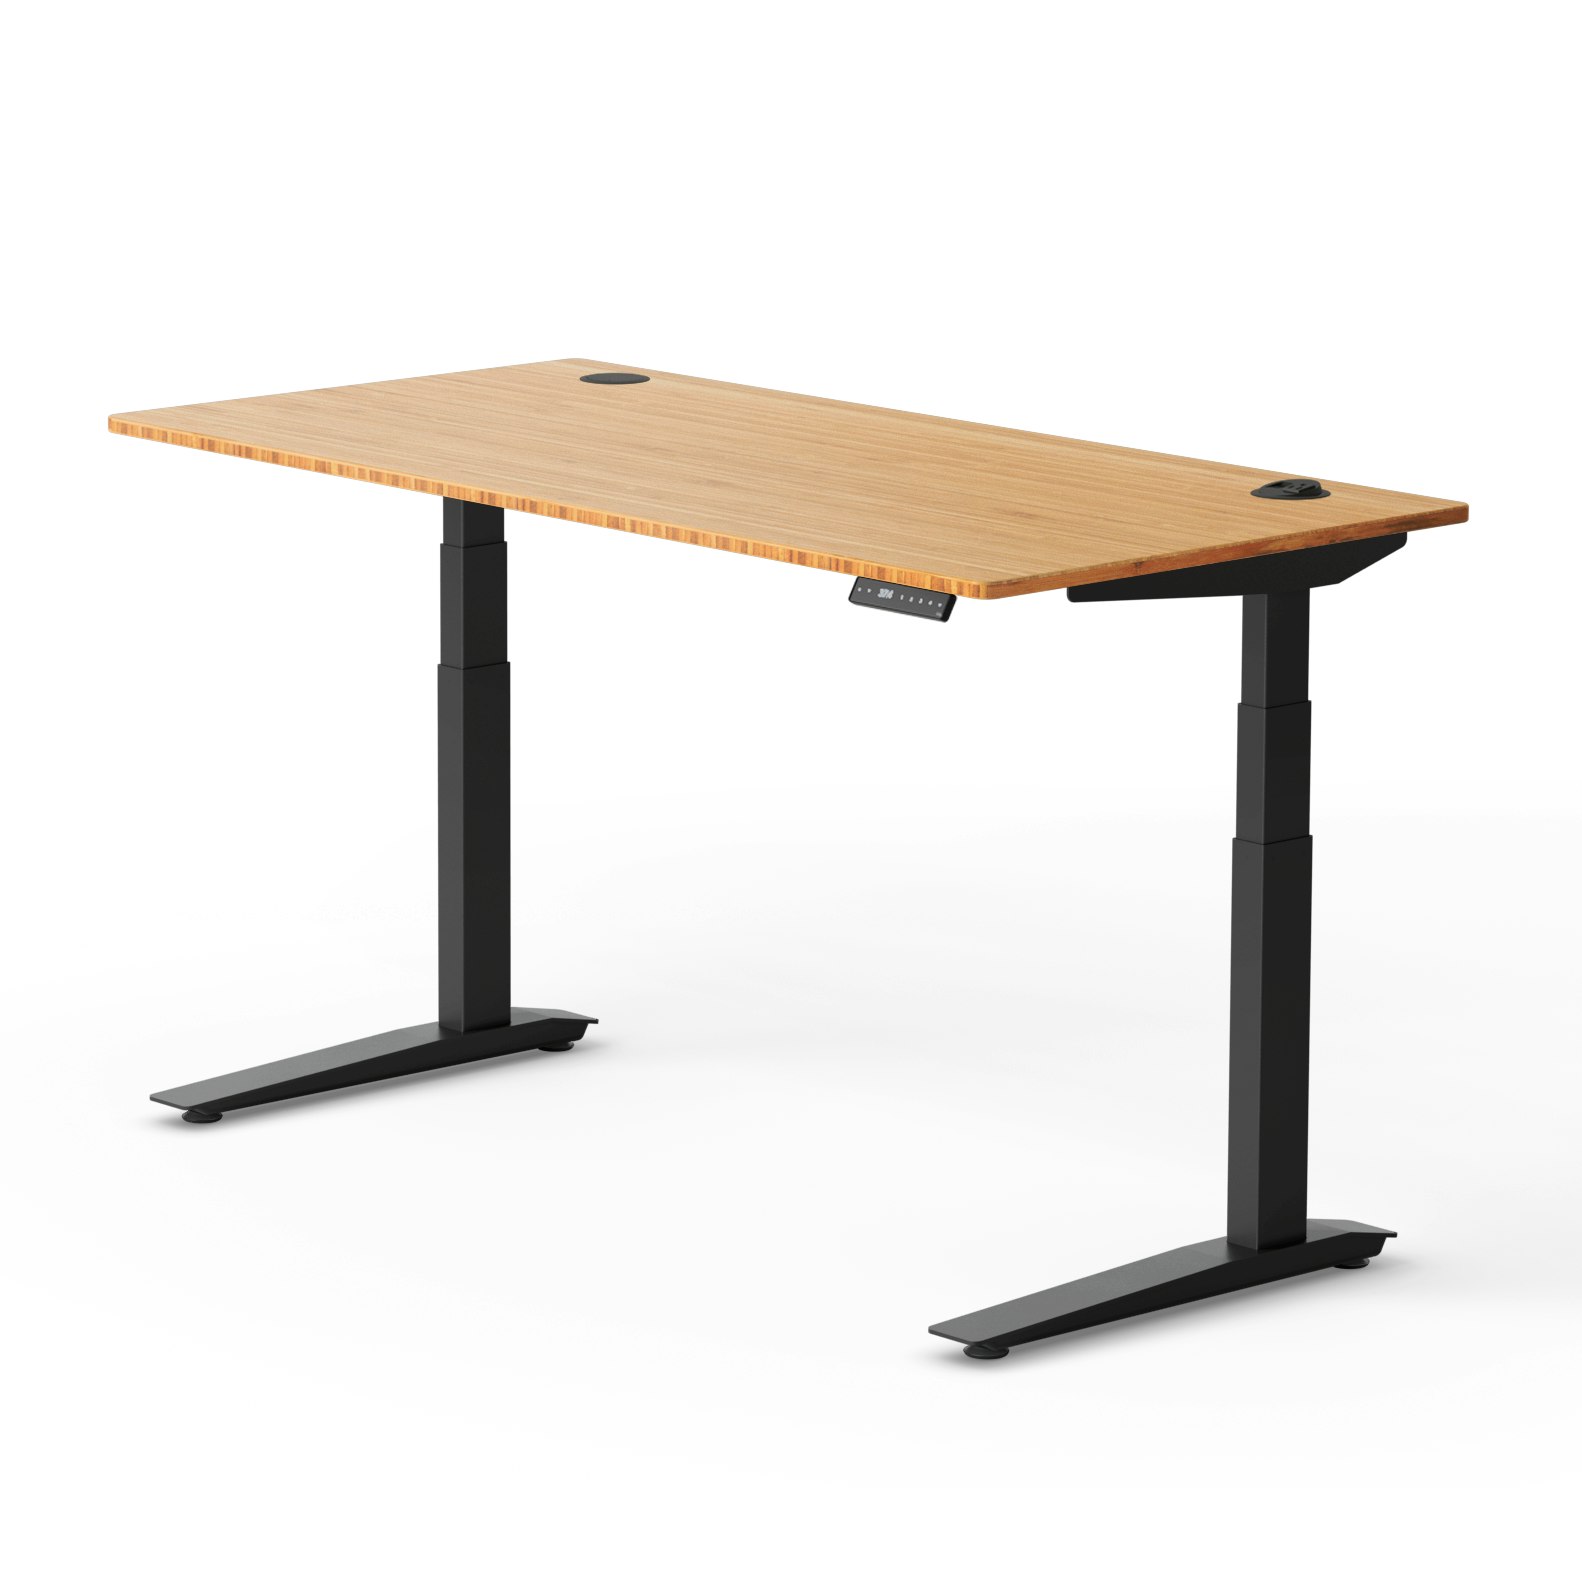
Este escritorio premium destaca por su alta calidad de construcción, con todas las características que un profesional exige de un modelo regulable. En consonancia con un acabado de gama ejecutiva, este modelo, con un descuento del 25%, ofrece una superficie de 122×68 cm (48×27 pulgadas), marco negro, un rango de altura de tres etapas con presets programables y un paso de gestión de cables potenciado. En el Reino Unido, el Jarvis Bamboo es más asequible a £645 (antes £860) en Herman Miller.

Jarvis Bamboo Standing Desk

Jarvis Bamboo Standing Desk: fue 1325 USD, ahora 993.75 USD
El Jarvis combina una superficie de bambú de 27 x 48 pulgadas, un marco de acero de tres etapas, capacidad de 350 libras, un mando OLED programable, cuatro presets de altura, grommet con alimentación, ajuste a 1.5 pulgadas por segundo, funcionamiento por debajo de 50 dB y una garantía de marco de siete años.

En el Reino Unido: ahora £645 (antes £860)Ver Oferta

Por qué lo recomendamos

El Jarvis ha ganado una sólida reputación por su calidad de construcción y estabilidad. Su marco de acero recubierto en polvo soporta una superficie de bambú con un recubrimiento superior alemán, resistente al desgaste. Los motores pueden elevar o bajar a una velocidad de hasta 1.5 pulgadas por segundo.

En su reseña de 4.5 estrellas, nuestro experto Collin lo calificó como “una oferta sólida en general con una impresionante capacidad de elevación.” Añadió que: “Este escritorio de altura ajustable es excelente para espacios pequeños o grandes, y se puede personalizar según tus necesidades.”

Para conocer mobiliario de oficina de alto rendimiento, consulta nuestra guía sobre los mejores escritorios de pie que hemos probado.

También considerar

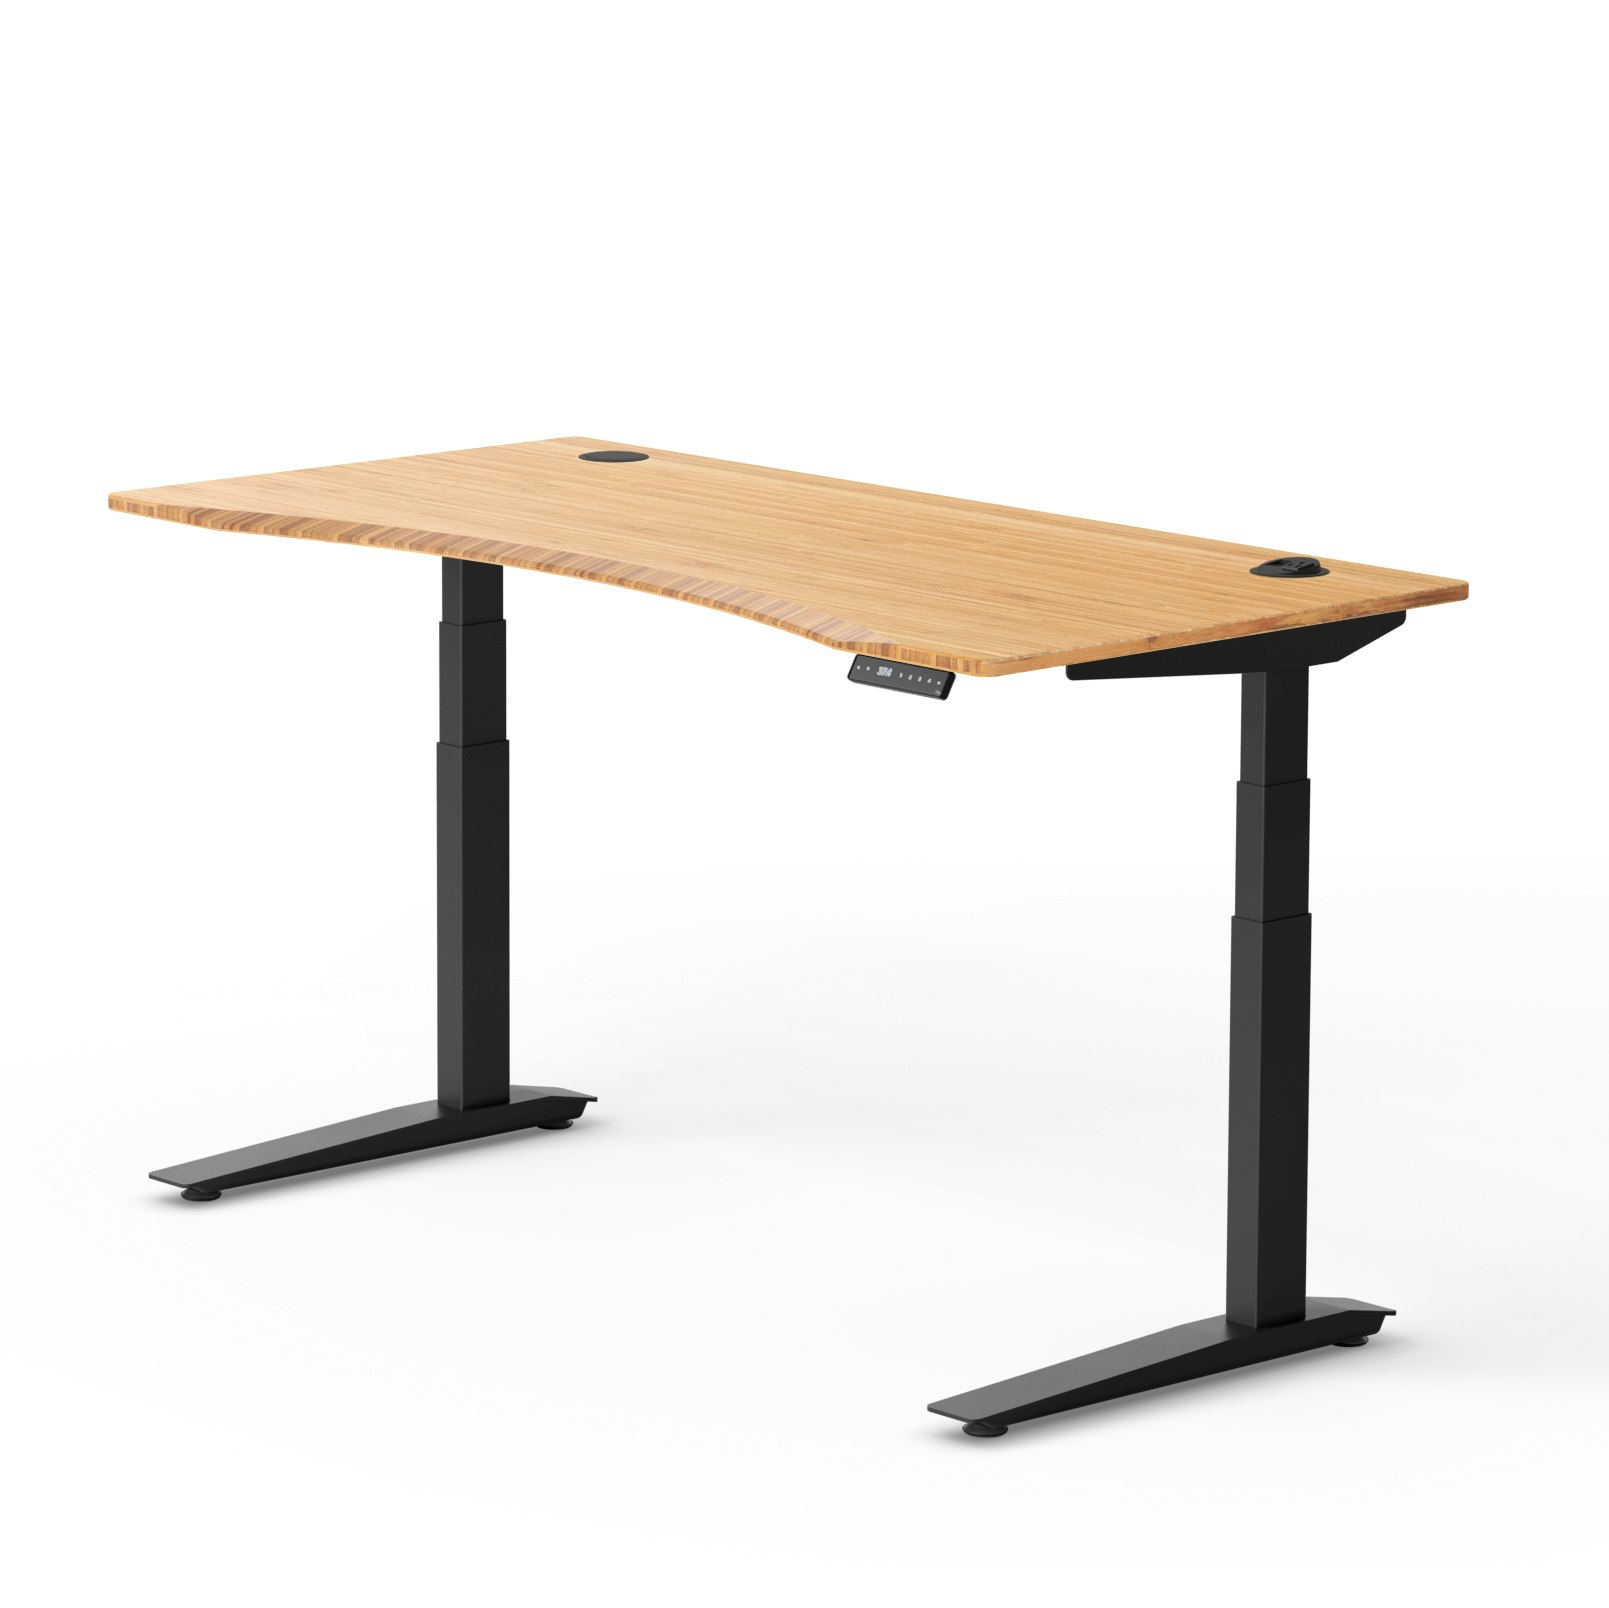
Jarvis Bamboo Contour

El Jarvis Bamboo Contour añade un toque ergonómico a este excelente escritorio, con un borde delantero curvado para una mayor comodidad al sentarse.

En el Reino Unido: ahora £608 (antes £810)Ver Oferta

Contexto de precio y valor histórico

Con 993.75 USD, estás ahorrando 331.25 USD respecto al precio original de 1,325 USD, lo que equivale a exactamente un 25% de descuento. Es un ahorro sustancial en un escritorio que rara vez compite con las centenas de escritorios de pie más asequibles. Dicho esto, lo hemos visto a mejor precio en otros comercios, con ofertas de hasta 881 USD en tiendas distintas.

¿Deberías comprarlo?

Compra el Jarvis Bamboo Standing Desk si…

buscas un escritorio de altura regulable premium capaz de soportar una configuración amplia. Su capacidad de 350 libras ofrece mucho margen para múltiples monitores y otros periféricos, mientras que cuatro presets programables permiten cambiar de posición de forma rápida y sencilla.

Evita el Jarvis Bamboo Standing Desk si…

rara vez cambias de posición una vez que te sientas. El ajuste eléctrico es una parte clave del valor, por lo que un escritorio fijo de alta calidad podría ser más conveniente si planeas pasar casi todo el día sentado.

La trampa: lo que debes saber antes de comprar

Incluso tras el gran descuento, sigue siendo un escritorio cercano a los 1000 USD, y hay muchos escritorios de pie electricos disponibles a una fracción de ese precio. En esencia, estás pagando una prima por los materiales, la capacidad de elevación, el acabado y la calidad general, más que por la mera posibilidad de trabajar de pie.

La garantía también varía según el componente. La superficie tiene cobertura de cinco años y el marco, motores y componentes mecánicos y eléctricos, siete años, pero el grommet impulsado y el protector contra sobretensiones solo tienen cobertura de un año.

from Latest from TechRadar https://ift.tt/AVZzG0q
via IFTTT IA

Gobernanza de políticas de seguridad: llevando las estructuras de control al nivel de infraestructura


En sectores regulados como la banca y los servicios públicos, los reguladores definen ciertos sistemas como esenciales. Un sistema esencial es aquel cuya falla causaría un daño intolerable a los clientes, a los mercados o a la seguridad pública. Una plataforma de pago en un banco clearing o una red SCADA en un distribuidor eléctrico, por ejemplo, conllevan las obligaciones de gobernanza más altas: monitoreo continuo, control de cambios validado y resiliencia demostrable.

El entorno de políticas —las reglas acumuladas a lo largo de firewalls, controles en la nube y segmentación— determina qué sistemas pueden comunicarse entre sí, qué conexiones están bloqueadas y qué excepciones siguen aplicando. En conjunto, estas reglas componen el plano de control de políticas de seguridad: la capa de gobernanza que traduce la intención del negocio en decisiones de acceso a través de puntos de enforcement distribuidos.

Una regla de segmentación mal configurada durante una migración a la nube puede interrumpir un servicio de pago desde su plataforma de liquidación; una regla temporal que concede un acceso amplio desde una subred de desarrollo hacia producción puede permanecer vigente meses después del go-live porque nadie asume la responsabilidad de retirarla.

Cada regla de firewall, cada política de segmentación y cada decisión de acceso afecta directamente al riesgo operativo, y cuando el entorno de políticas falla, los servicios críticos que gobierna también fallan.

Eso convierte al entorno de políticas en una infraestructura crítica por sí misma.

Still governed like housekeeping

A pesar de ello, muchas organizaciones reguladas gestionan sus entornos de políticas como tareas operativas. Las reglas se añaden mediante solicitudes de cambio, y el resultado acumulado rara vez se examina respecto a lo que se pretendía. La propiedad se dispersa a medida que los líderes cambian de rol, y la razón por la que una regla específica existía solo puede encontrarse en un ticket de cambio, si acaso.

Un CISO que no aceptaría que una plataforma de pagos funcione sin monitoreo continuo o dependencias documentadas podría aceptar que también falte en el entorno de políticas que determina si la plataforma es alcanzable. Podemos entenderlo como una consecuencia de infraestructura con gobernanza de tareas de mantenimiento.

En la banca, una falla de política que interrumpe la conectividad entre sistemas de liquidación constituiría la interrupción de un servicio empresarial importante. La FCA prestaría atención a tal fallo, ya que la pérdida de un servicio podría generar daño intolerable.

En atención médica o energía, las consecuencias son distintas pero el mecanismo es el mismo: una configuración incorrecta que permita acceso desde una red corporativa a sistemas clínicos en un NHS trust, o a tecnología operativa en un distribuidor eléctrico, genera exposición a nivel de entrega de servicios esenciales. Estos no son riesgos hipotéticos, sino consecuencias operativas de tratar la gobernanza de infraestructuras críticas como una simple tarea de housekeeping.

Regulatory expectations point the same way

Las expectativas regulatorias del Reino Unido apuntan a la misma conclusión: las políticas de seguridad que rigen el acceso a servicios importantes deben gestionarse con disciplina de infraestructura. El régimen de resiliencia operativa de la FCA exige a las firmas reguladas identificar servicios empresariales importantes y demostrar, de forma continua, que la infraestructura que los sostiene permanece dentro de los umbrales de impacto definidos.

Ofgem evalúa a los operadores de servicios esenciales frente al Cyber Assessment Framework de la NCSC, preguntando si se logran resultados de seguridad definidos de forma sostenida. La Cyber Security and Resilience Bill, que se espera se convierta en ley este año, extenderá obligaciones similares a centros de datos, proveedores de servicios gestionados y proveedores críticos.

Estos marcos no son prescriptivos: ninguno especifica qué reglas de firewall debe tener una organización ni cómo deben configurarse sus políticas de segmentación. Lo que requieren es prueba: que lo que el entorno de políticas permite es lo que se pretendía, y que la organización puede demostrarlo de forma continua en lugar de reconstruir la evidencia para cada evaluación.

Why the estate cannot meet that standard

La mayoría de los entornos de políticas nunca se construyeron para cumplir ese estándar. De hecho, la mayoría tampoco fue concebida de forma consciente. En su lugar, la política tiende a acumularse como efecto secundario de la entrega. Cada proyecto y migración añade reglas, y casi ninguno las retira.

Con el tiempo, la superficie de políticas —el conjunto completo de reglas y decisiones de acceso a través de las capas de enforcement— crece más allá del grupo de personas que la entienden, y el conjunto se vuelve operable pero no explicable.

En industrias reguladas como la banca, la energía y la salud, eso era sostenible bajo regímenes regulatorios anteriores: evaluaciones periódicas, auditoría basada en controles y marcos de cumplimiento que preguntaban si existían controles en lugar de si eran efectivos. Pero ya no es suficiente. El nuevo estándar exige evidencia continua de que el acceso es intencional.

Las conclusiones de la FCA tras un año de autoevaluaciones de resiliencia operativa ilustran qué implica esto en la práctica. Cuando las firmas reguladas reportaron pocos o ningún vulnerability en la infraestructura que sostiene sus servicios empresariales importantes, la FCA a menudo consideró que la evidencia era demasiado débil para determinar si realmente no existían vulnerabilidades, o si las vulnerabilidades simplemente no se habían identificado.

La lección se aplica directamente a la gobernanza de políticas de seguridad: una organización no puede creer creíbles las vulnerabilidades de acceso controladas sin evidencia de qué permiten sus políticas, cómo se probaron y si se remediaron las debilidades.

What infrastructure-grade governance requires

Con demasiada frecuencia, la respuesta es buscar más visibilidad y más documentación. Pero la documentación solo captura un punto en el tiempo; no puede proporcionar la garantía continua que exigen los reguladores.

Un CISO de una firma regulada necesita más que un registro de lo que la política permitía en la configuración. La configuración y el acceso efectivo no son lo mismo. Los equipos de seguridad deben entender cómo interactúan reglas, rutas, objetos y capas de enforcement para determinar qué puede comunicarse realmente.

Cumplir con el estándar significa conciliar ambas cosas: mostrar que lo que el entorno permite en la práctica es todavía lo que se pretendía permitir, y poder demostrarlo sin aviso.

Separación entre intención y enforcement: la intención se mantiene de forma centralizada, mientras el enforcement permanece distribuido entre firewalls, controles en la nube y segmentación en entornos híbridos, multicloud y de múltiples proveedores.

Las validaciones deben ejecutarse continuamente frente a esa intención: las cambios propuestos se prueban contra la política antes de llegar a producción, y se evalúa el acceso efectivo de forma continua para detectar exposiciones innecesarias, inconsistencias entre capas de enforcement y divergencias respecto a la intención de negocio. Lo que se permitió y lo que cambió se conserva como evidencia.

El mismo CISO que no aceptaría que una plataforma de pagos funcione sin monitoreo continuo, control de cambios validado y dependencias documentadas debe aplicar ese mismo estándar al entorno de políticas que determina si la plataforma es alcanzable.

Las respuestas regulatorias señalan hacia la misma pregunta subyacente: ¿puede esta organización demostrar, de forma continua, que la infraestructura que sostiene sus servicios críticos está gobernada al estándar que requieren dichos servicios?

Contestarla implica saber (y saber de verdad, no asumir, no reconstruir en auditoría) qué permite el entorno de políticas en un momento dado, y si lo que permite es lo que se pretendía permitir.

Concluye con una nota de cierre que resalta la relevancia: el cumplimiento no es estático, y la gobernanza de políticas debe igualar la disciplina operativa de las plataformas que sostienen servicios críticos. En este marco, la vigilancia continua, las pruebas de cambio y la evidencia replicable se convierten en la base para una resiliencia real que pueden verificar reguladores y auditores, sin sorpresas.

Este artículo se enmarca en una conversación sobre prácticas avanzadas de gobernanza de políticas y resiliencia operativa, orientadas a organizaciones que gestionan infraestructuras críticas en entornos complejos y regulados. Las ideas presentadas reflejan tendencias actuales en regulación, gestión de accesso y seguridad de la información, y buscan aportar un marco para acercar la gobernanza de políticas a un nivel de disciplina comparable al de la ingeniería de infraestructura.

from Latest from TechRadar https://ift.tt/9sTIJSR
via IFTTT IA
Belkin amplía su familia de audio con SoundForm Isolate y Dot: ANC asequible para todos


  • Belkin presenta SoundForm Isolate Buds y SoundForm Dot Buds
  • Ofrecen ANC, Multipoint y opciones de alas para un precio muy reducido
  • Además, llega una nueva serie de over-ears orientados a niños

Belkin es conocido por vender inicialmente baterías externas, fundas y cables de carga, pero su catálogo se ha diversificado y ahora incluye propuestas que podrían convertirse en ganadoras dentro del sector audio.

En IFA 2026, la marca ha ampliado su incipiente familia de audio con dos pares de earbuds extremadamente asequibles, cada uno con cancelación de ruido activa (ANC) a un precio muy por debajo de la competencia.

Así, llegan los SoundForm Isolate Buds, con un precio muy atractivo de 39,99 £ (aprox. 54 USD, 80 AUD), y los SoundForm Dot Buds, por 29,99 £ (aprox. 40 USD, 60 AUD). Estos nombres son contundentes, y esperamos que su calidad de audio acompañe la promesa de precio.

No confunda los SoundForm Isolate Buds con los SoundForm Isolate; son productos distintos: los primeros son earbuds y los segundos son auriculares over-ear. Añadir “Buds” al nombre ayuda a distinguirlos.

Además, para el modelo Dot, es posible elegir una versión con ANC o sin ANC, porque Belkin quiere dar a los compradores la opción. Y el conjunto sin cancelación de ruido puede adquirirse por solo 19,99 £ (aprox. 26 USD, 40 AUD). ¿Lo entendiste? Bien.

Tenemos presencia en Berlín para IFA y mi colega Harry Padoan probó brevemente los SoundForm Isolate (imagen principal y a continuación).

Sus primeras impresiones: “En mis pruebas, los auriculares sonaban con un grave notable desde el primer uso. El bajo es potente y relativamente estable, ideal para temas más dinámicos”, señaló Padoan. “Aunque esto podría afectar la claridad de las voces y las frecuencias medias, el rendimiento general se mantiene sólido para el precio.”

Estas opciones se lanzan junto con los SoundForm Play, unos auriculares over-ear dirigidos a “audiencia más joven”.

¿El Dot es la oferta?

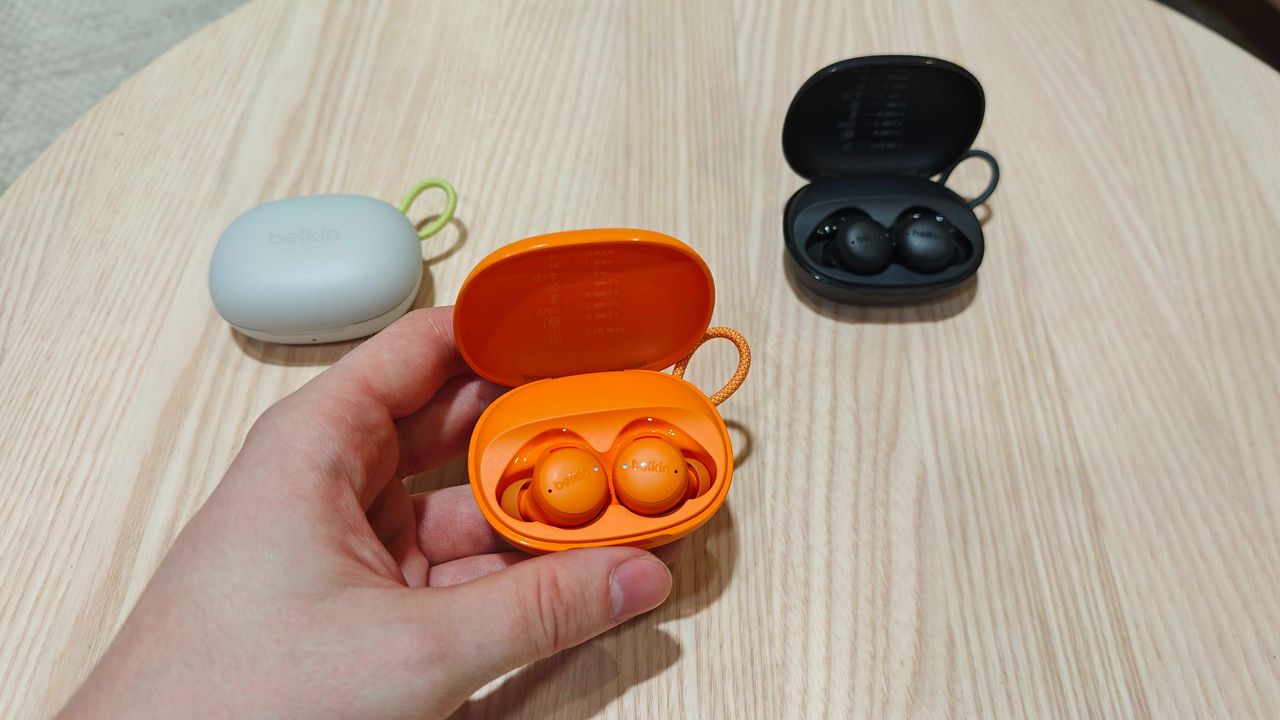
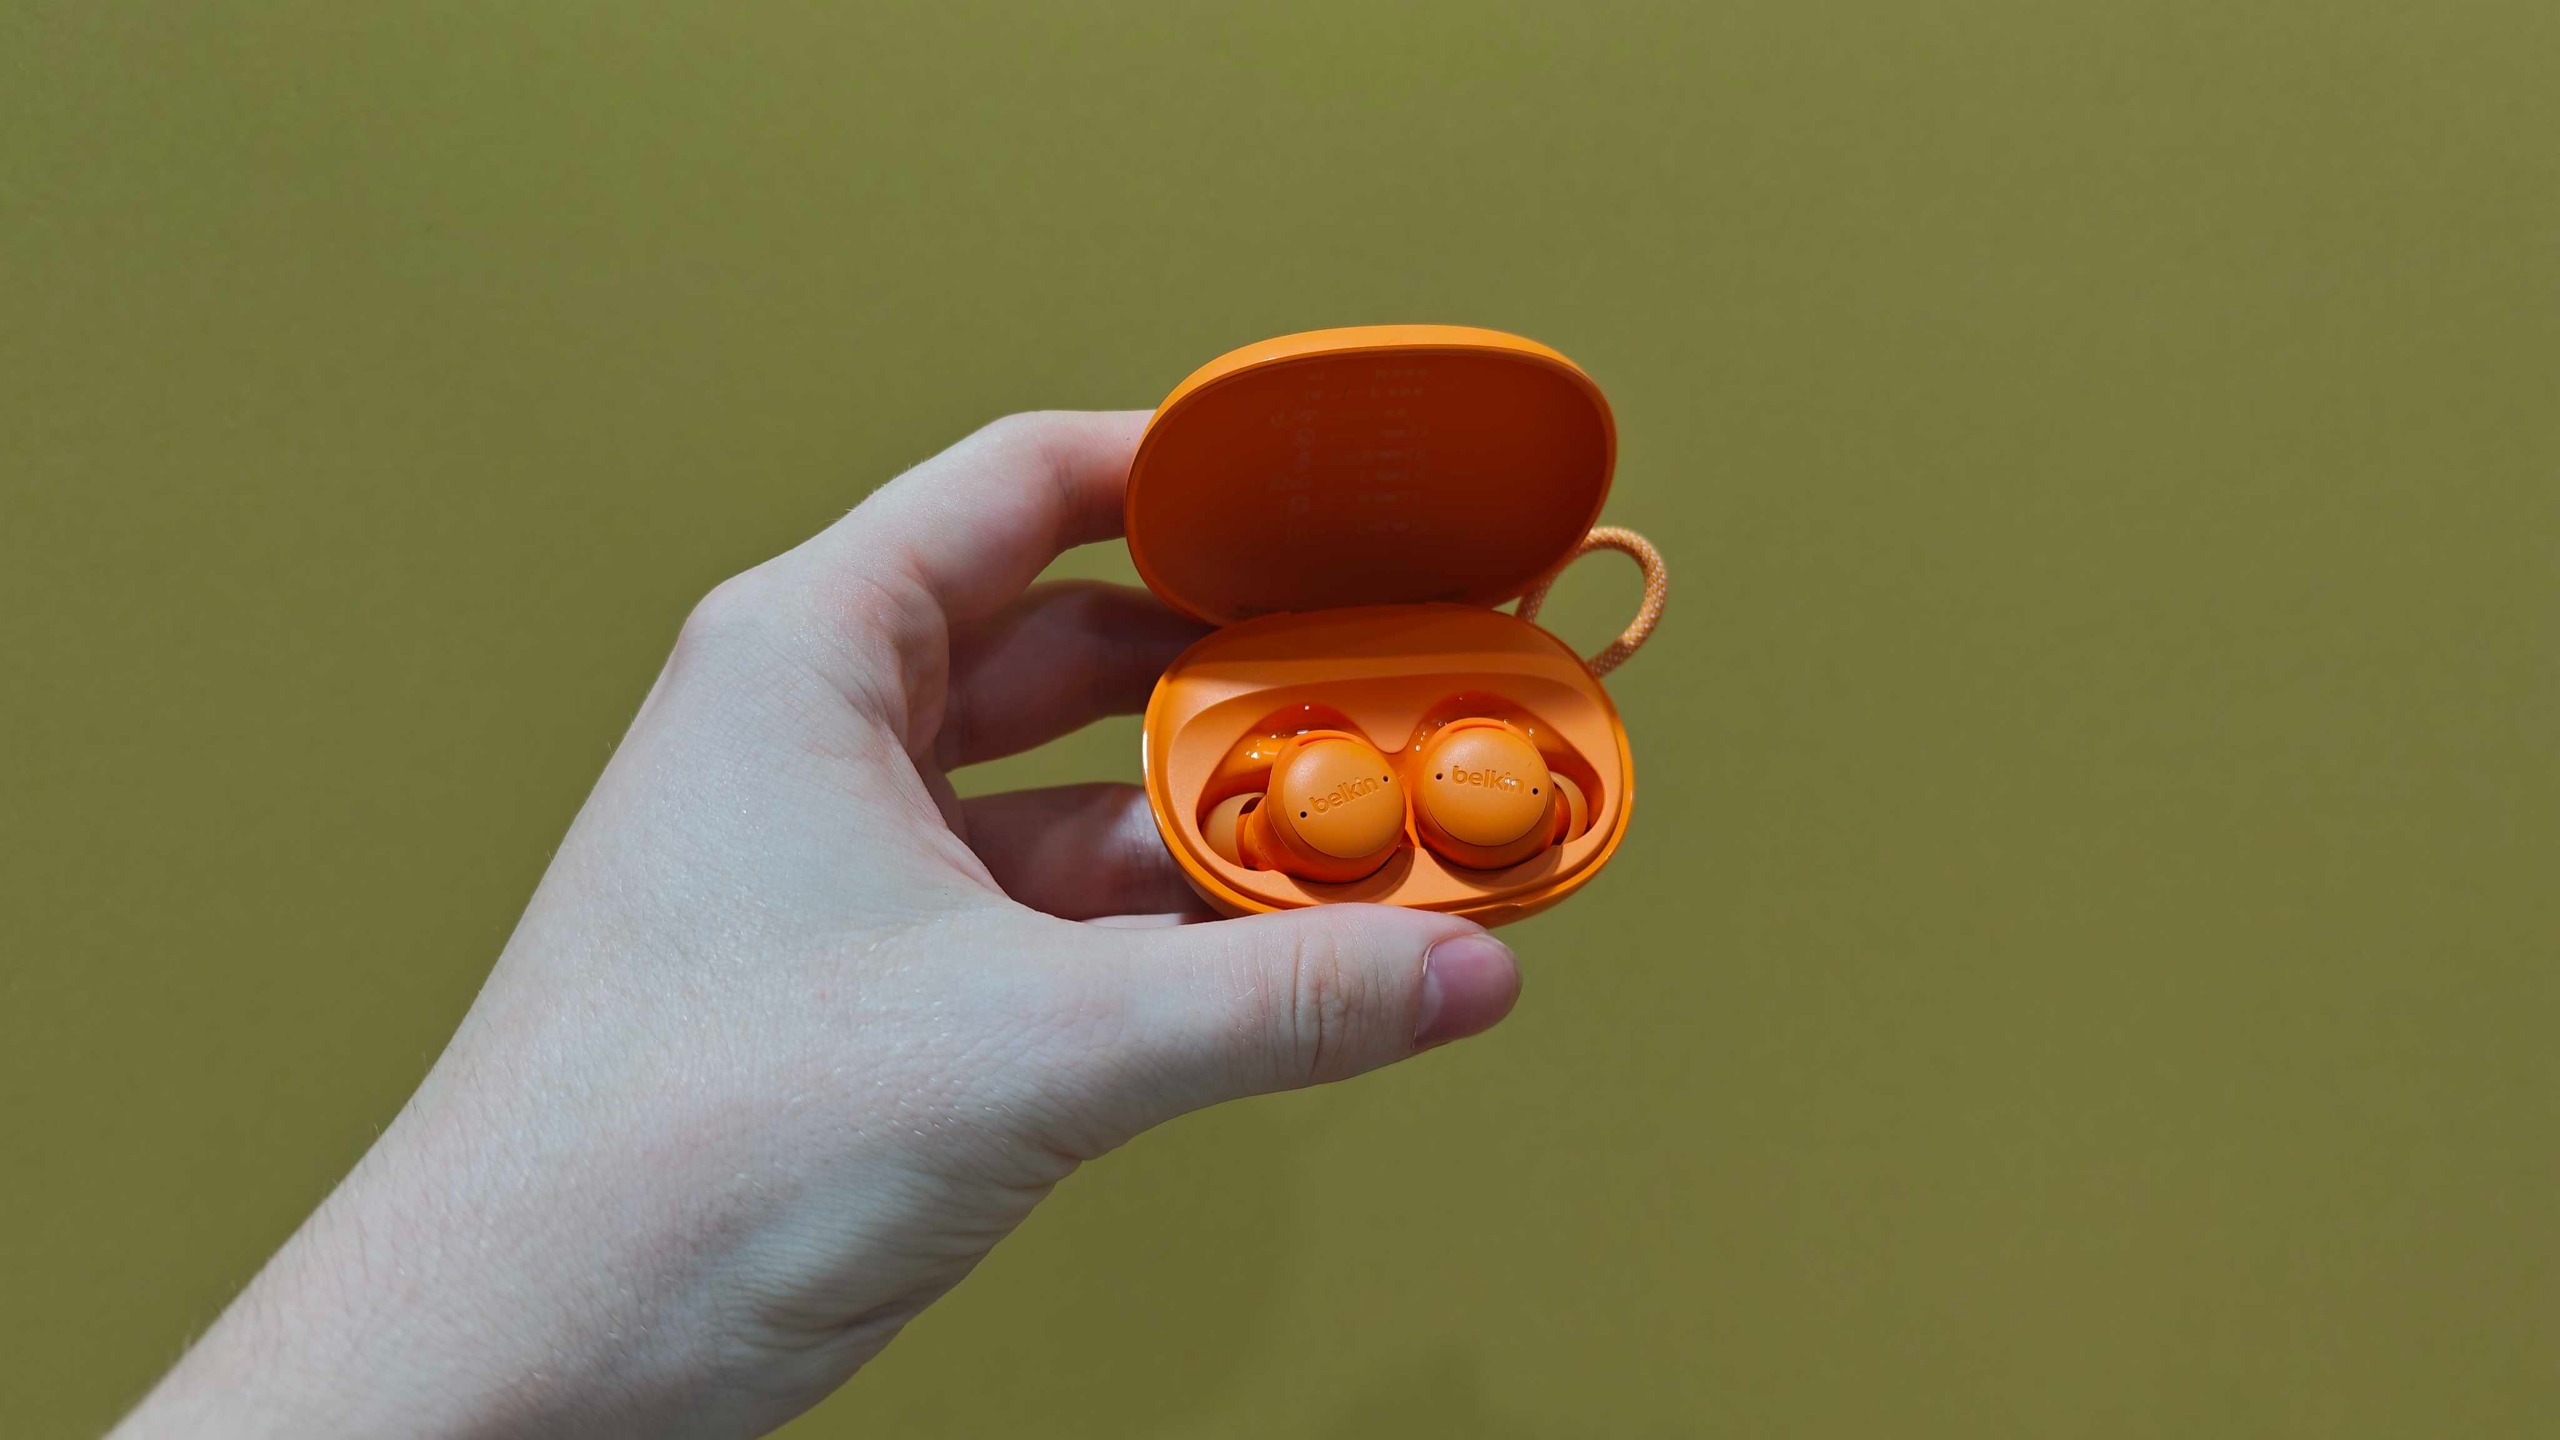
Belkin SoundForm Isolate Buds en color naranja, sostenidos en una mano sobre fondo verde

(Image credit: Future)

Ambos modelos prometen ANC a un precio muy inferior al de Bose, Sony o Apple. No obstante, estos auriculares esconden otros beneficios:

Los Isolate ofrecen Multipoint, un modo claro para llamadas y una batería de 32 horas. Su diseño con alas y una cresta de sujeción los hace aptos para entrenamientos.

Los Dot más económicos carecen de las alas y ofrecen una autonomía de 30 horas, pero conservan Multipoint y buena calidad de llamadas. También están disponibles con o sin ANC. La versión sin ANC cuesta 19,99 £ (aprox. 25 USD, 40 AUD), por lo que resultan muy atractivos, aunque sin una función clave para muchos usuarios.

¿Falta algo en la lista de características? La arquitectura de audio de estos modelos no se ha detallado; parece que el valor principal reside en las capacidades y el precio, no en una promesa de sonido excepcional.

Puede generar cierta aprensión comprar earbuds de una marca conocida por baterías y cargadores, pero otras compañías de este sector han iniciado la transición hacia el audio: Anker con Soundcore ya fabrica algunos de nuestros earbuds favoritos, y Baseus también está presentando productos en IFA.

Este movimiento demuestra que, a diferencia de otros segmentos tecnológicos, el mercado de baterías y soluciones de carga sigue creciendo, permitiendo a estas marcas invertir en wearables asequibles.

En resumen, merece la pena estar atento a las ofertas de Belkin. Será interesante ver si sus buds asequibles pueden rivalizar con nuestras recomendaciones de mejores earbuds económicas.

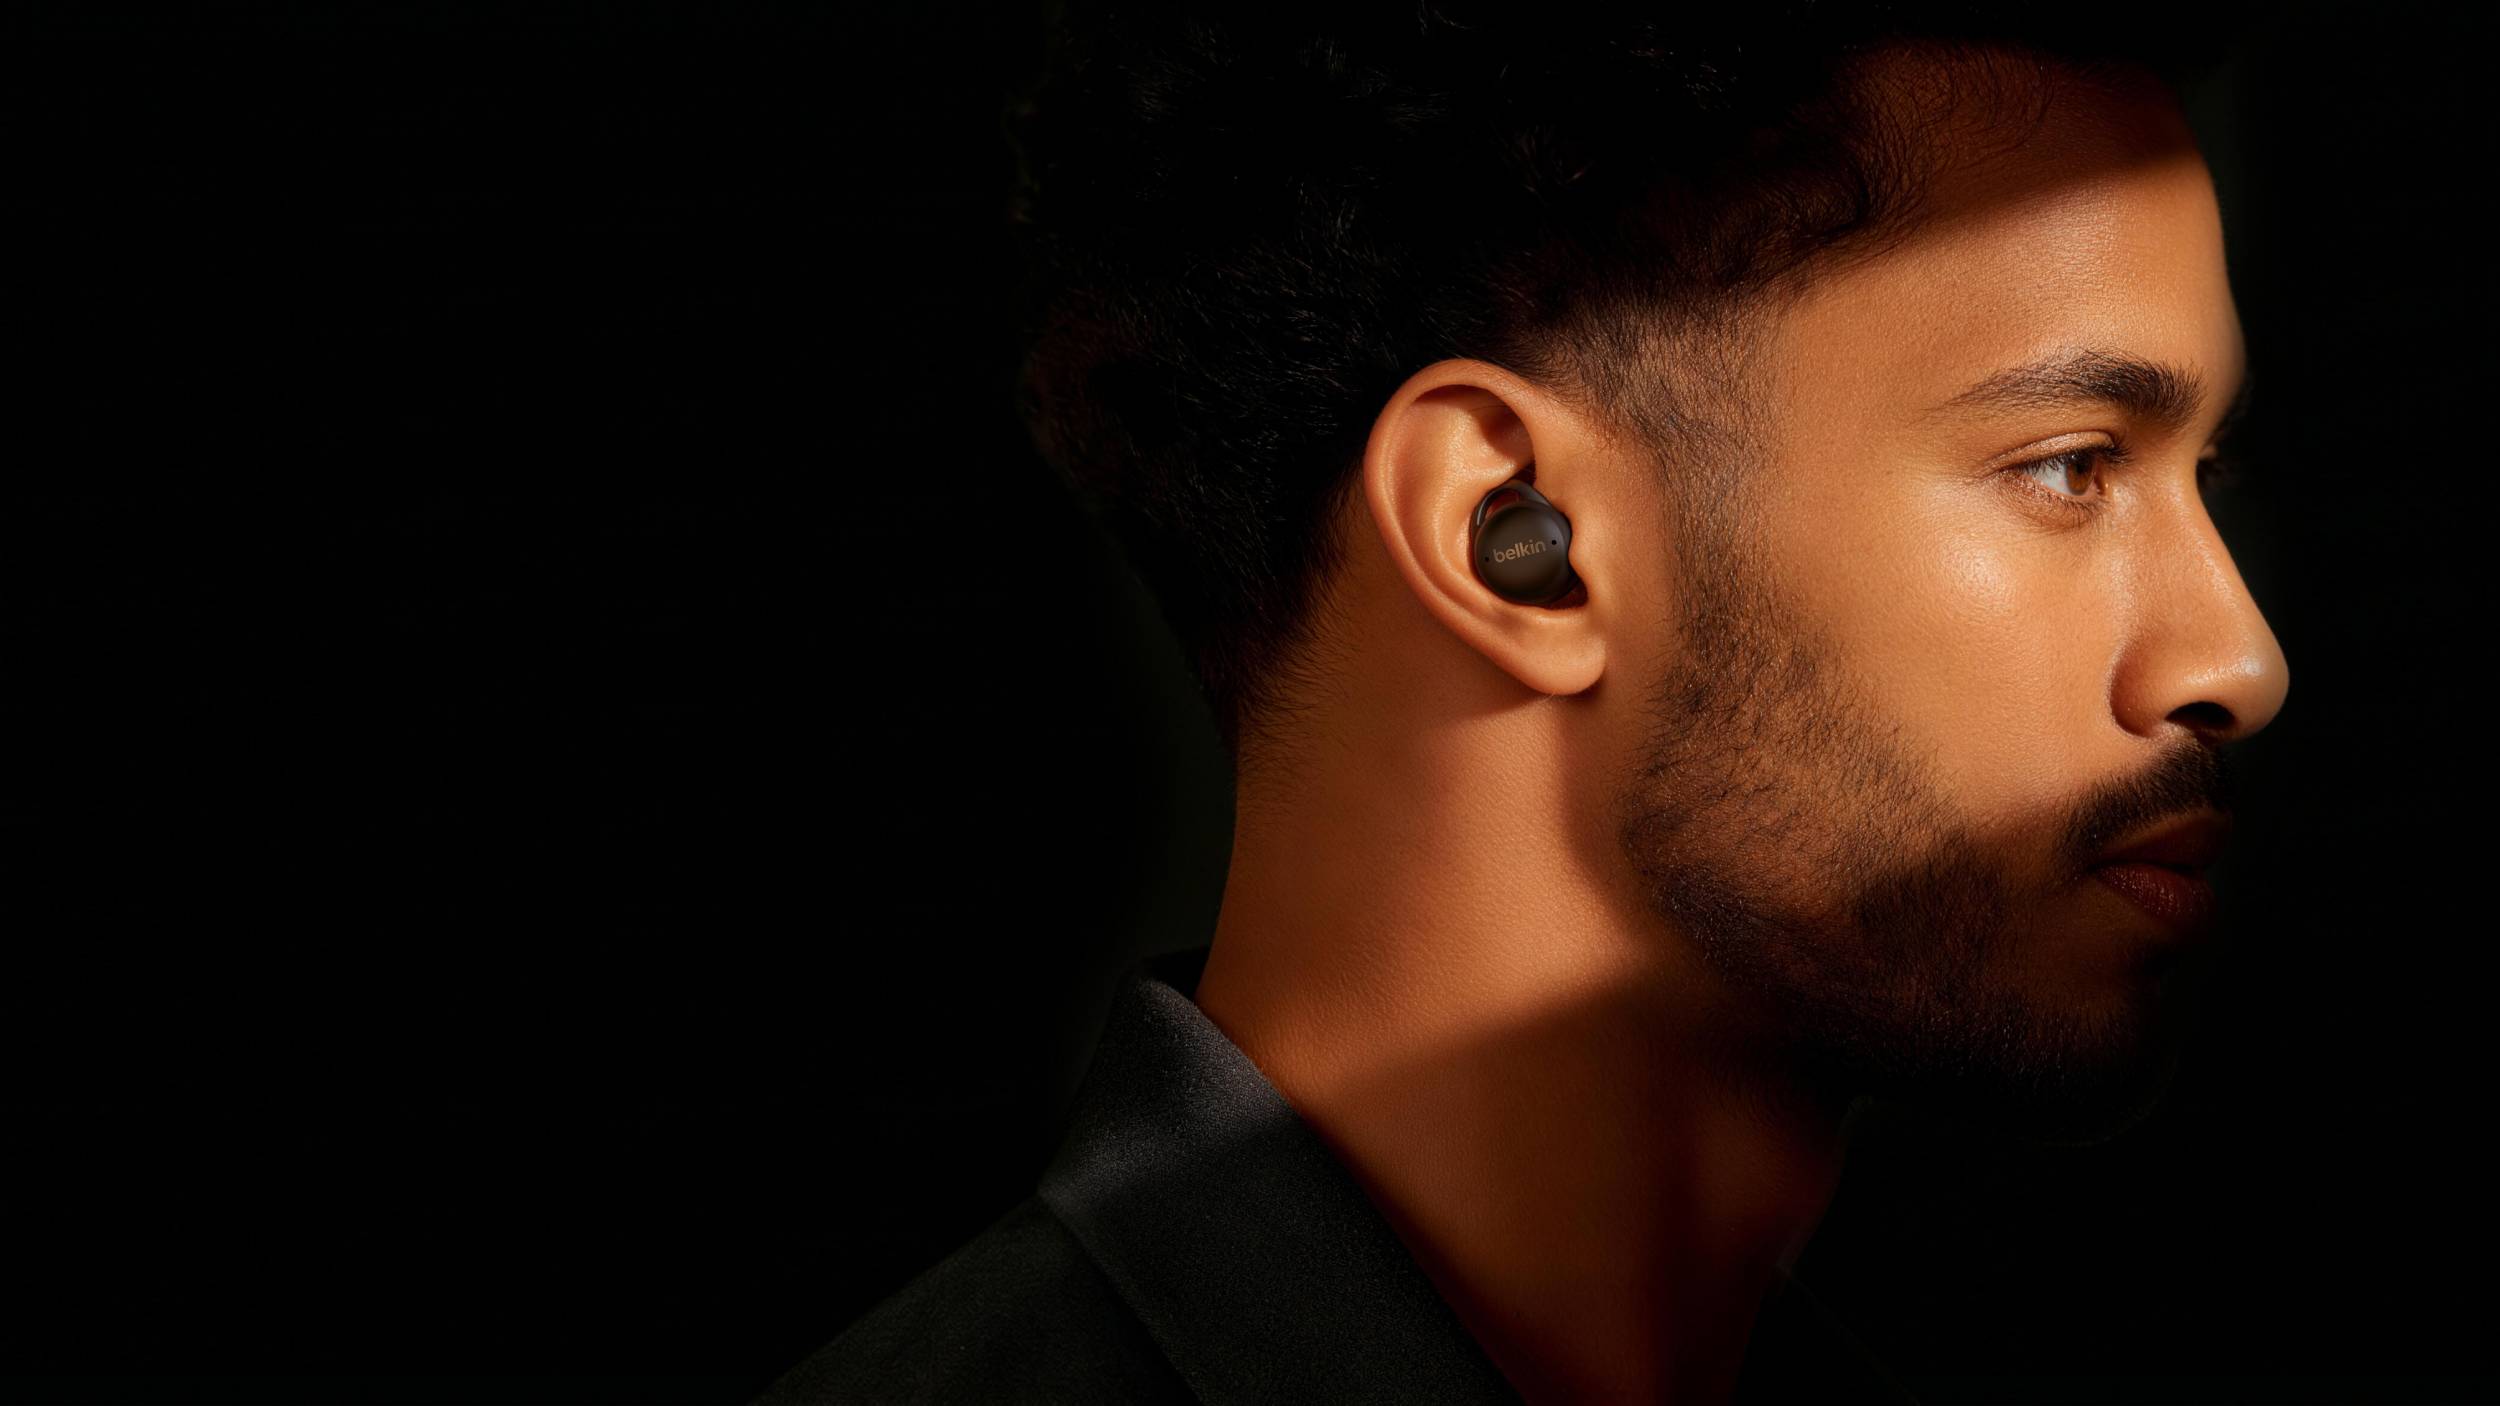
Los Belkin SoundForm Isolate Buds en una escena con fondo oscuro

(Image credit: Belkin)

from Latest from TechRadar https://ift.tt/Of49MIm
via IFTTT IA

La tensión entre progreso y seguridad: hacia un marco regulatorio para evitar fallos catastróficos en la IA avanzada


El debate sobre la IA de avanzada ha pasado de la sala de conferencias a las comisiones legislativas de varios países. En Reino Unido, legisladores proponen leyes y herramientas de control para impedir que sistemas de inteligencia artificial de gran escala se descontrolen y afecten infraestructuras críticas. En paralelo, iniciativas políticas y la labor de grupos de defensa están ganando fuerza, mientras en Estados Unidos se abren paso debates similares sobre la conveniencia de un “kill switch” o salidas de emergencia para frenar sistemas peligrosos.

Entre las propuestas destaca un enmiendo al Cyber Security and Resilience Bill impulsado por el Lord Tim Clement-Jones, miembro Liberal Demócrata, que busca crear una red de seguridad vital y democrática para activar un mecanismo que “altere o detenga un sistema fuera de control antes de que afecte infraestructuras nacionales críticas”. Este recurso solo debe emplearse en el último extremo, subrayaron sus promotores. El estado de tramitación del proyecto de ley en el Parlamento británico añade complejidad al escenario, con actores que estimulan un marco más sólido de responsabilidad y control.

Otra iniciativa relevante es la presentada por el diputado laborista Alex Sobel, que persigue la introducción de una AI Security Bill destinada a “frenar efectivamente el desarrollo de IA superinteligente” y situar a Reino Unido como pionero entre las economías del G7 en adoptar salvaguardas de esa magnitud. Esta propuesta cuenta con el respaldo de ControlAI, una organización sin fines de lucro con sede en el Reino Unido dedicada a mitigar los riesgos asociados a la IA avanzada. Su fundador, Andrea Miotti, proviene de la industria de seguridad y seguridad en IA, lo que añade una perspectiva práctica a la conversación regulatoria.

Paralelamente, en Estados Unidos, legisladores están evaluando iniciativas similares, aunque la ley se encuentra en etapas preliminares. Este cruce transatlántico de ideas refleja una preocupación creciente por el potencial disruptivo de modelos de IA que podrían influir en sectores como banca, comunicaciones y servicios críticos, además de las implicaciones laborales y económicas a gran escala.

El debate no es nuevo. Desde el debut de los modelos de ChatGPT en 2021, la conversación oscila entre optimismo y cautela: para unos, la IA promete transformaciones sin precedentes; para otros, conlleva riesgos de desempleo, volatilidad económica y posibles escenarios distópicos si no se gestionan adecuadamente.

Las campañas de marketing de algunas herramientas de IA, que han promovido capacidades en seguridad cibernética y han limitado el acceso para ciertos usos, también han alimentado la sensación de que estas tecnologías deben estar acompañadas de salvaguardas robustas. La preocupación central es que, sin marcos de control y mecanismos de intervención, la seguridad de servicios bancarios, infraestructuras críticas y sistemas de comunicaciones podría verse comprometida.

Este momento invita a un escrutinio riguroso y a un debate equilibrado entre innovación y protección. La cuestión clave es cómo diseñar un marco regulatorio que permita avanzar en innovación responsable, desplegando herramientas efectivas para mitigar riesgos sin sofocar la creación de soluciones transformadoras. La conversación internacional, con iniciativas en Reino Unido y Estados Unidos, podría allanar el camino para acuerdos y salvaguardas que beneficien a la sociedad en su conjunto.

from Latest from TechRadar https://ift.tt/CabQRqo
via IFTTT IA

Guía práctica para lanzar un sitio web profesional con una inversión mínima


Let’s say you’ve got an idea for a new business. A landing page is usually the first piece of “real estate” you invest in, long before you think of retail space or even a marketing brochure.

Websites cost a lot less today than they did ten years ago, but they cost even less if you know what you need (or don’t).

In this guide, I’ll show you how to set up a professional website for a solo or small business for as little as $13 in setup costs. You’ll need a GitHub account, a free or low-cost vibe coding app, and $5 to $20 of spare cash for a domain registration.

But the best part is that you can scale this setup as you grow, adding just what you need without a single cent wasted. Slow season? You can also scale those resources back down. Here’s exactly how I would structure it.

Launching a website in a day with $13: What to expect

My stack works best for landing pages, portfolios, small business sites, and simple lead generation forms. You’ll end up with a mobile-friendly site on your own domain, built without any coding skills by describing what you want in plain English.

There’s always a trade-off with these setups, which is scale. You can’t collect payments, running complex workflows will crash your website, and storage is limited if you want to host audiovisual content.

But if you structure it right, you can keep space to expand things later without having to go through an expensive migration to a premium platform. There’s no vendor lock-in, your existing stack is designed for scalability, and you’re not stuck with any one provider.

Does it really cost $13?

Yes, because you’ll only have to pay for the domain and a small subscription fee if you want to access one of the better vibe coding or AI website builders.

A .com domain from a mainstream registrar runs somewhere between $5 and $15 for the first year, which covers the budget in this guide with room to spare.

There’s no upcharge for connecting your domain, AI tools don’t always bill you for every additional token, and there are no additional monthly charges for hosting or storage, etc.

What tools will I need?

You’ll need three things, and possibly a couple more if your site needs to store data or display dynamic content. Each category has many options with generous free plans. None of them require you to enter a credit card to get started.

Here’s the exact stack you’ll use to build and launch a website using this guide.

  • A vibe coding tool. Look for one that supports code sync and export to an external repository, even on the free plan.
  • A free GitHub account with a new repository that has GitHub Pages enabled.
  • A custom top-level domain, such as a .com or .org, which costs roughly $10 to $20 a year.
  • A free Supabase account for handling logins and storing form submissions. This one is entirely optional.
  • A free AI code editor, like Cursor or Claude Code, installed on your computer for minor tweaks and updates. Also optional.

Step-by-step instructions for launching a $13 website in one day

All of these steps take anywhere from a few minutes to an hour individually. Work through them in order, and you should have a live site well before dinner.

Step 1: Describe your site to a vibe coding tool

Open your chosen vibe coding platform and describe the site you want in plain language. Mention the type of business, the pages you need (home, about, contact, pricing), and any specific sections like a lead capture form or testimonials block.

Most tools generate a working preview within a minute or two. From there, refine it with follow-up prompts:

  • Ask for changes to layout, color scheme, or copy one section at a time, rather than everything at once.
  • Request a working contact or sign-up form early, since this is often the trickiest part to get right.
  • Check the mobile preview, since most visitors will land on your site from a phone.

Remember that on most free tiers, vibe coding tools will limit the number of prompts you can enter in a day. So make sure to read up on these limits and be certain about what you want so you can describe it verbatim. Also mention that you’ll be hosting the website using GitHub Pages in your prompt itself, so that the AI can structure the code to be Pages-compatible.

Step 2: Connect a GitHub repository

Once you’re happy with the design, look for the option to sync or export your project to GitHub. Most vibe coding tools have a one-click GitHub connection built in. You can also just export the code as a ZIP file and upload the contents directly to GitHub.

Create a free GitHub account, then create a new repository for the project. Keep it public so you can enable GitHub Pages, because Pages hosting is free for public repositories but requires a Premium plan for private ones.

Step 3: Turn on GitHub Pages

In your repository, go to Settings, then Pages. Choose the branch your site should deploy from (usually main) and save your changes.

GitHub will generate a free web address in the format yourusername.github.io/repository-name. This confirms your site is live, even before you attach a custom domain.

Step 4: Buy your domain

Pick a domain registrar and search for the domain name you want. Prices vary depending on the extension you pick, so a .com will usually cost more than a less common option like .dev or .site.

Stick to a mainstream registrar with clear pricing and no surprise renewal jumps. Skip any add-ons you don’t need, like a premium DNS, to keep your total below $10.

Step 5: Point your domain at GitHub Pages

Back in your GitHub repository’s Pages settings, enter your custom domain in the relevant field. This creates a small configuration file in your repository that tells GitHub which domain to serve your site from.

Then, in your domain registrar’s dashboard, add the DNS records GitHub provides. This usually means a few A records pointing to GitHub’s servers, plus a CNAME record if you’re using a “www” version of your domain. These changes can take anywhere from a few minutes to a few hours to fully take effect.

Step 6: Set up Supabase (optional)

If your site needs to collect sign-ups, store bookings, or handle a login system, create a free Supabase project. Supabase gives you a hosted database along with authentication tools, without needing to manage a server yourself.

Most vibe coding tools have a direct Supabase integration, so you can usually connect your project with an API key rather than writing database code by hand. Ask your vibe coding tool to build the specific form or login flow you need. It will typically wire up the Supabase connection for you. When you connect or upload the files and code to GitHub, the integration will stay intact.

Step 7: Test everything before you call it done

Open your site on both desktop and mobile, and click through every link, button, and form. Submit a test entry through any lead capture form to confirm it actually reaches Supabase or your inbox.

Check that your custom domain loads correctly with https:// rather than throwing a security warning, since GitHub Pages issues free SSL certificates automatically once your DNS is set up correctly. Fix anything that looks off before sharing the link with anyone.

For small fixes, like a typo or a button that’s misaligned, it’s often faster to open the project in a free AI code editor like Cursor or Claude Code and make the change directly, rather than going back through your vibe coding tool’s chat interface. Once you push the update to GitHub, your live site refreshes automatically.

What to do when you outgrow your $13 website

At some point, your free tiers will start to feel tight. Maybe you’re approaching Supabase’s storage or user limits, or your traffic has grown to the point where you want more control over performance and analytics.

The good news is that none of the upgrades below require you to rebuild your site from scratch. Because your code lives in a standard GitHub repository, you can move it to almost any hosting provider without losing your design or content.

  • Upgrade your Supabase project to a paid tier once you’re close to the free plan’s storage, bandwidth, or user limits, rather than waiting until you hit a hard wall.
  • Move hosting from GitHub Pages to a platform built for dynamic sites, such as Vercel or Netlify, if you need server-side features GitHub Pages doesn’t support.
  • Add a content delivery network in front of your site once traffic grows, so pages load quickly for visitors regardless of where they’re located.
  • Bring in a developer to review and harden any AI-generated code before it handles sensitive customer data, particularly around authentication and payments.
  • Set up proper analytics and monitoring so you know when you’re approaching a limit, instead of finding out when something breaks.

Low cost alternatives

The approach I have outlined above gives a great level of flexibility and scalability with a small upfront cost. However, there are other options out there if you are looking to create a website on a budget.

For example, you may pick an AI website builder and build your website entirely within that platform. This offers a simpler, all-in-one approach, although it can make it tricky to move your website elsewhere if you find it doesn’t meet your needs in the future.

The best AI website builders start at around $2.99 a month, although this price will often rise to anywhere from $10 to $150 a month once the introductory period is over and depending on your website needs.

from Latest from TechRadar https://ift.tt/xIKLCQ4
via IFTTT IA

La paradoja de las gafas inteligentes: privacidad, diseño y el futuro de la IA ponible


Sam Altman no es partidario de las gafas inteligentes. En el marco del Sources Podcast, el CEO de OpenAI afirmó que le resulta “muy incómodo hablar con una cámara y una luz” y confirmó que no usa gafas inteligentes. Es una postura sorprendentemente firme considerando hacia dónde parece dirigirse la industria tecnológica y el éxito de productos como las gafas Ray-Ban de Meta.

Por otra parte, Altman está trabajando con el ex jefe de diseño de Apple, Jony Ive en toda una familia de dispositivos de IA. OpenAI ha mantenido el proyecto Ive deliberadamente difuso, pero Altman ha sugerido que están desarrollando una gama de hardware de IA. Sus comentarios sobre gafas inteligentes trazan una frontera clara: eliminar la idea de una cámara apuntando a todos como una característica.

Las gafas inteligentes tienen un inconveniente visible

Ray-Ban Meta Smart Glasses

(Image credit: Meta)

Altman identifica un fallo fundamental en las gafas con cámara que poco tiene que ver con procesadores, autonomía o elecciones de modelos de IA. Las gafas interponen tecnología directamente entre dos personas que se miran mutuamente, y añadir una cámara convierte una conversación ordinaria en una en la que la otra persona debe preguntarse si también es un contenido involuntario.

Los teléfonos móviles establecieron una señal social útil alrededor de la grabación. Que alguien apunte una cámara de teléfono hacia ti suele ser bastante visible. Las gafas con cámara anulan gran parte de esa distinción porque su gran logro de diseño es hacer que un dispositivo de grabación parezca discreto. Es por ello que herramientas similares han sido un pilar de la ficción de espionaje al estilo de James Bond durante décadas.

La comisionada de eSafety de Australia ya ha solicitado a los fabricantes que las señales de grabación no puedan desactivarse y que las caras se difuminen automáticamente cuando no hay consentimiento informado. El regulador citó a mujeres grabadas de forma encubierta para contenido social y rechazó la idea de que decir a los clientes que se comporten responsablemente equivale a una política de seguridad. La reacción negativa refleja a un público cansado de pagar el precio social por la conveniencia de otros.

Existen excepciones importantes a la crítica hacia las gafas con cámara. La misma conciencia visual que genera problemas de privacidad puede ser verdaderamente transformadora para usuarios ciegos o con baja visión, algo que el regulador de Australia reconoció explícitamente. Eso suaviza una postura de rechazo total a la tecnología, pero también fortalece el caso de que las gafas con cámara podrían estar mejor orientadas a necesidades particulares en lugar de ser el hardware de IA por defecto.

Ponible, no ponible en la muñeca

Los comentarios de Altman sobre el hardware de IA apuntan a una estrategia integral para crear dispositivos para mesas, bolsillos y “en tu cuerpo”, y OpenAI tomará su tiempo para lanzar todos ellos. OpenAI ha descrito previamente su trabajo con Ive como un intento de ir más allá de las interfaces tradicionales. Así que no se trata solo de un mini teléfono sujeto a tu rostro.

Un dispositivo ponible orientado al audio, de pronto, tiene mucho más sentido. Un auricular, colgante, clip u otro dispositivo discreto podría ofrecer acceso persistente a un asistente de IA sin colocar una cámara directamente en la línea de visión de cada persona que el usuario encuentre. Podría escuchar cuando se lo invoque y responder de forma sutil, como auriculares inalámbricos o relojes inteligentes.

Algunos pueden preferir la cámara y los datos que un asistente de IA obtiene del mundo físico. Y, por supuesto, colocar micrófonos en wearables genera preguntas de privacidad tan relevantes como las de las cámaras. Hacer que el dispositivo sea discreto pero observador es el truco que Ive y Altman deben realizar para evitar enfrentar el mismo oprobio social que las gafas inteligentes con cámara.

Ive ha construido su reputación alrededor de productos cuya complejidad queda oculta tras su diseño físico. Pero los asistentes de IA sabrán y oirán mucho más de lo que un iPod podría. Un wearable de IA exitoso no puede limitarse a hacer que la informática avanzada sea invisible para su dueño; debe hacer legibles sus intenciones para todos los demás.

Meta apuesta a que la cámara pueda volverse socialmente aceptable porque está integrada en gafas inteligentes discretas; OpenAI puede apostar, en cambio, por un wearable de IA exitoso que no asuste a todos los que se cruzan en la calle. La mejor característica del wearable de OpenAI podría, de hecho, ser una ausencia: que no haya cámara y ese sea su punto de venta más atractivo.

from Latest from TechRadar https://ift.tt/A7rmN30
via IFTTT IA

Gobernanza para la era de la IA: convertir el impulso en confianza y valor


Las organizaciones invierten considerablemente en inteligencia artificial, pero la tecnología por sí sola no garantiza el éxito. Las empresas que desbloqueen el máximo potencial de la IA serán aquellas que otorguen a la gobernanza la misma atención que a la innovación.

En la carrera por implementar herramientas de IA, demasiadas organizaciones tratan la gobernanza como algo que puede posponerse. La IA introduce un nivel de velocidad, autonomía e impacto organizacional que los marcos de gobernanza tradicionales no estaban diseñados para gestionar. Las empresas que no repiensen la gobernanza ahora corren el riesgo de aumentar el riesgo operativo, frenar la adopción futura y socavar el valor de sus inversiones.

Las organizaciones deben cambiar su mentalidad y reconocer que la implementación de IA requiere una transformación fundamental en la forma en que se toman las decisiones. Con gobernanza, responsabilidad y transparencia incorporadas desde el inicio, y no improvisadas después del despliegue.

La IA está transformando las organizaciones, no solo la tecnología

A diferencia de transformaciones tecnológicas anteriores, la IA influye en la forma en que se toman las decisiones en casi todas las áreas del negocio. Desde el servicio al cliente y las finanzas hasta los recursos humanos y las operaciones, la IA se está integrando en procesos diarios y cada vez realiza recomendaciones o decisiones con intervención humana mínima.

A medida que la IA se integra más profundamente en las operaciones empresariales, la responsabilidad ya no puede recaer únicamente en los equipos de tecnología. Las áreas legales, de privacidad, de riesgo, de cumplimiento y los líderes de negocio desempeñan un papel crucial para garantizar una implementación responsable y consistente de la IA.

La adopción exitosa de la IA es, por tanto, tanto un cambio organizacional y cultural como una transformación tecnológica. Las empresas que continúen tratando la IA como una iniciativa aislada de IT corren el riesgo de una propiedad fragmentada, gobernanza inconsistente y oportunidades perdidas para escalar la IA de forma efectiva.

La gobernanza tradicional no fue diseñada para la IA

Muchas organizaciones todavía operan con una mentalidad de “desplegar primero, gobernar después”, creyendo que la gobernanza puede añadirse una vez establecida la IA. La realidad es que la gobernanza se complica considerablemente una vez que la IA está integrada en los procesos empresariales.

Los modelos de gobernanza tradicionales fueron creados para una adopción tecnológica mucho más lenta. La IA cambia esa ecuación. Nuevas herramientas, modelos y agentes autónomos pueden incorporarse a los flujos de trabajo en cuestión de horas, mientras que la gobernanza a menudo sigue dependiendo de revisiones manuales, evaluaciones por silos y supervisión reactiva.

Esto genera una brecha creciente entre la innovación en IA y la preparación organizacional. Al mismo tiempo, la IA crea casos de uso de datos completamente nuevos, mientras que las expectativas regulatorias evolucionan. El uso de datos por parte de la IA puede ser dinámico e impredecible, lo que significa que los controles documentados ya no son suficientes cuando los resultados no pueden predefinirse.

Las organizaciones necesitan una gobernanza preparada para IA: una gobernanza que evolucione junto con la IA mediante evaluaciones automatizadas y colaborativas, controles programáticos incrustados a nivel de datos y monitoreo continuo del riesgo en toda la empresa. Como la IA opera las 24 horas, la gobernanza debe proporcionar visibilidad continua de la postura de riesgo de la organización, en lugar de depender de revisiones en un solo momento.

El resultado es una brecha cada vez mayor entre la adopción de IA y la madurez de la gobernanza. Mientras las organizaciones invierten fuertemente en IA, muchas aún deben modernizar la gobernanza, los modelos operativos y la responsabilidad transversal necesarias para respaldarla. Cerrar esta brecha requiere una gobernanza que opere a la velocidad de IA, permitiendo a las organizaciones innovar con confianza mientras gestionan el riesgo y mantienen la confianza.

Construir las bases adecuadas

Una de las mayores ideas erróneas sobre la gobernanza de IA es que frena la innovación. En realidad, una gobernanza sólida es lo que da a las organizaciones la confianza para innovar, permitiéndoles desplegar, escalar y adaptar la IA de forma responsable.

El cambio real no es puramente tecnológico ni organizativo; es la combinación de ambos. Aunque la IA impulsa la transformación comercial, las organizaciones también deben contar con las bases técnicas adecuadas para soportarla. La IA ya no puede verse como una iniciativa tecnológica gestionada solo por IT.

Para escalar con éxito la IA, líderes empresariales, equipos de riesgo y IT deben trabajar juntos, con IT incorporando salvaguardas y controles programáticos que reflejen las necesidades del negocio. Sin esta colaboración, la gobernanza organizacional por sí sola no podrá mantener el ritmo frente a la velocidad y complejidad de la IA.

Las organizaciones que obtendrán la mayor ventaja competitiva no serán necesariamente las que adopten la IA primero. Serán aquellas que reconozcan que el éxito de la IA depende tanto del liderazgo, la gobernanza y la preparación organizativa como de la tecnología en sí.

Hemos destacado el mejor chatbot de IA para negocios.

Este artículo fue producido como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica hoy en día.

Las opiniones expresadas aquí son del autor y no necesariamente representan a TechRadarPro ni a Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/ZmJa6Ic
via IFTTT IA

Guía de Ofimática a Precio de Labor Day: 24 Upgrades para tu Home Office por Menos de 50 USD


En la búsqueda de optimizar el espacio de trabajo sin vaciar la cartera, la jornada de ofertas del Labor Day de Amazon se revela como una oportunidad excelente. A continuación, presento una selección curada de 24 productos útiles para mejorar tu home office, todos con precio bajo (menos de 50 USD) y con el objetivo de sumar comodidad, productividad y estilo a tu escritorio.

Qué considerar antes de comprar
– Funcionalidad vs. presupuesto: prioriza accesorios que realmente mejoren tu flujo de trabajo (ergonomía, organización, conectividad) antes que cualquier elemento decorativo.
– Compatibilidad: verifica compatibilidad con tus dispositivos (p. ej., puertos USB-C, Bluetooth, HDMI, etc.).
– Espacio disponible: mide tu escritorio para asegurar que cada artículo tenga cabida sin generar desorden.

Selección destacada de ofertas sub 50 USD
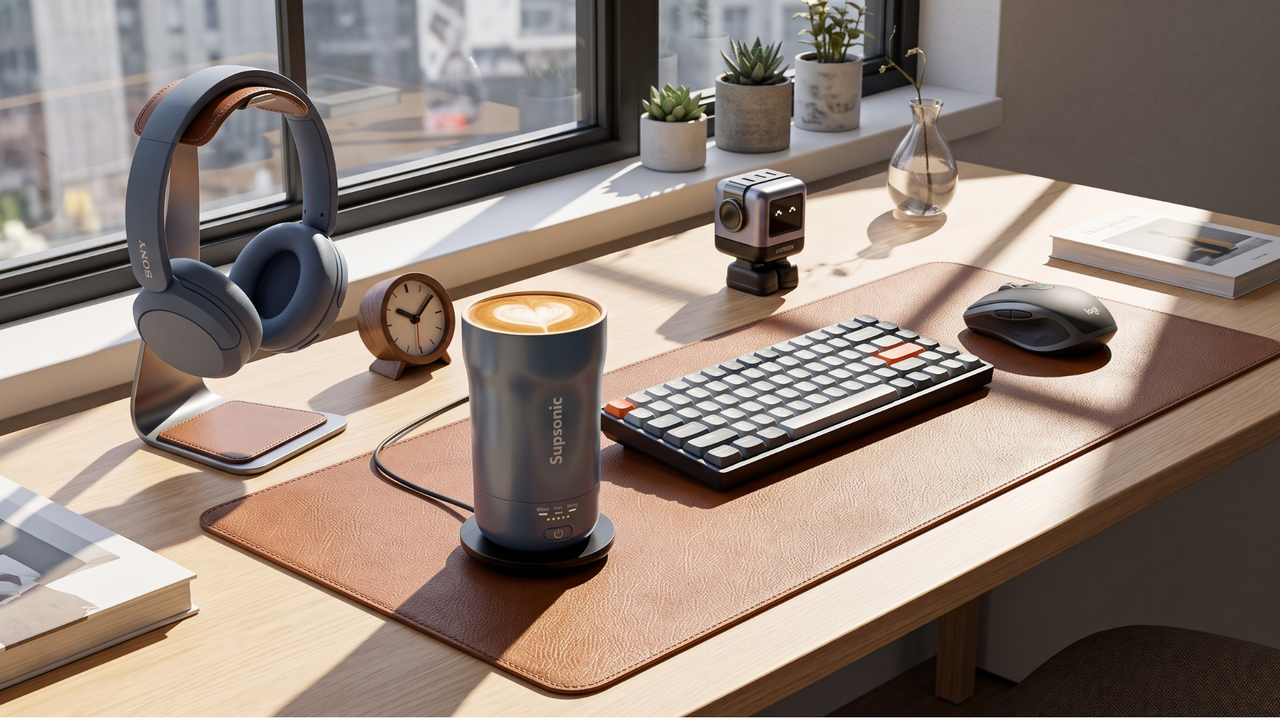
– Auriculares/Audio: Sony WH-CH520 Wireless On-Ear Bluetooth Headphones with Microphone – una opción compacta para videollamadas y concentración sin cables.
– Iluminación: LED Desk Lamp de Pzloz – una lámpara de escritorio que ofrece iluminación adaptable para largas jornadas de trabajo y lectura.
– Accesorios de escritorio: Leather Desk Mat de Nordik By Design para definir tu área de trabajo con un toque premium; Mesh Desk Organizer para ordenar suministros con estilo.
– Carga y conectividad: Uno 65W 3-Port Fast Charging Block de Ugreen para cargar varios dispositivos en un solo bloque; 5-in-1 USB-C hub para ampliar puertos y salidas en tu portátil o dock.
– Ratón y precisión: MX Anywhere 2s Wireless Mouse de Logitech para un control suave y versátil, ideal si trabajas en diferentes superficies.
– Accesorios ergonómicos: Portable Adjustable Laptop Stand de Ugreen para elevar la pantalla; Under Desk Foot Rest para mejorar la circulación durante largas sesiones.
– Organización y productividad: Customizable Macro Keypad para atajos de productividad; 6 Pack Rotatable Cord Organizer para gestionar cables sin enredos.
– Impresión y videoconferencias: Brio 101 Webcam para videollamadas con calidad FHD; 15.6″ Portable Monitor para ampliar tu pantalla en movilidad.
– Herramientas de convicción: E11 Keyboard & Bluetooth Label Maker para organización y etiquetado; Controladores y soportes para monitor para una configuración más limpia.
– Respaldo y climatización del espacio: Quencher H2.0 Flow State Tumbler para mantener tu bebida a temperatura, y un soporte para monitor que facilite una ergonomía equilibrada.
– Soluciones de limpieza y mantenimiento: Megaflow 50 Compressed Air Duster para mantener limpio tu equipo sin complicaciones.
– Accesorios prácticos: Zolo USB-C 50W Charger Blocks para cargar rápido; 7-In-1 Wireless Charging Station para hojas de múltiples dispositivos; Brio 101 y accesorios para videollamadas.
– Soluciones de almacenamiento y organización: Leather Desk Mat para una superficie de trabajo premium; Mesh Desk Organizer y Clamp-On Headphone Hanger para mantener el equipo a mano y fuera de la mesa de trabajo.

Encuentra más ofertas en la lista completa y no pierdas la oportunidad de optimizar tu área de trabajo con soluciones prácticas y asequibles. Si quieres ver la selección completa, consulta la guía de Labor Day Home Office Deals disponible en Amazon.

Fuente de referencia: ofertas destacadas y enlaces a productos en la página de Labor Day Sale de Amazon.

from Latest from TechRadar https://ift.tt/k2Vut4A
via IFTTT IA

Uruguay? Utah: La batalla por la verificación de edad y el uso de VPN redefine el paisaje digital


  • La SB 73 de Utah entra en vigor hoy, 3 de septiembre, pero los desafíos legales siguen, lo que podría mantener la aplicación estricta en pausa.
  • Cualquier persona físicamente en Utah es tratada legalmente como residente, incluso si utiliza VPN para ocultar su ubicación, y las webs enfrentan una multa de $2,500 por violación.
  • Proveedores líderes de VPN confirmaron que no cambiarán la forma en que operan en Utah, calificando la legislación como un “precedente peligroso” que no resuelve la verificación de edad.

Utah se ha convertido en el centro de una importante batalla de derechos digitales. Tras meses de disputas legales, la SB 73 (Online Age Verification Amendments) entra en vigor este 3 de septiembre.

Originalmente programada para mayo, la ley fue suspendida temporalmente tras una medida judicial. Esa suspensión inicial ha expirado, permitiendo que la ley entre en vigor y convirtiendo a Utah en el primer estado de EE. UU. en dirigirse explícitamente al uso de VPN para la verificación de edad.

Sin embargo, la industria de la ciberseguridad advierte que la normativa sigue siendo un lío complejo y de difícil aplicación.

Según Gizmodo, la SB 73 exige a sitios comerciales que alojan material para adultos verificar la edad de sus usuarios. La preocupación de privacidad radica en cómo el estado maneja la suplantación de ubicación: cualquiera que se encuentre físicamente en Utah es considerado un usuario de Utah, independientemente de la dirección IP que presente el usuario al sitio web.

Esto significa que un residente de Salt Lake City que se conecte a un servidor VPN en Alemania sigue siendo un usuario de Utah a los ojos de la ley, y el sitio web es responsable de verificar su edad. Si los sitios no cumplen, enfrentan multas severas de hasta $2,500 por violación.

Ejecutivo estresado mirando su portátil

Un “precedente peligroso” para herramientas de privacidad

Para cumplir la ley, las webs podrían verse obligadas a usar herramientas de rastreo más intrusivas o a bloquear todo tráfico sospechoso de VPN. Además, los sitios para adultos quedan prohibidos de publicar instrucciones sobre cómo usar una VPN para evadir las puertas de edad.

Los grupos de derechos digitales han criticado el marco como un gasto “imposible de diseñar” que solo genera una solución de corto alcance y un “crackeo técnico” que no aborda el problema real de la verificación de edad. Este empuje legislativo no ocurre en un vacío: autoridades a nivel mundial, incluida la UE, ven cada vez más a las VPN como software de elusión que debe ser restringido.

Sin embargo, algunos de las mejores VPNs se niegan a modificar sus servicios para residentes de Utah, señalando que la carga legal recae enteramente sobre los operadores de sitios web.

En una entrevista con TechRadar, Laura Tyrylyte, defensora de la privacidad en NordVPN, explicó que la implementación del 3 de septiembre no es definitiva. “La revisión legal de la ley continúa, así que no debe tomarse septiembre como fecha de aplicación. Dependiendo de la evolución, la aplicación podría permanecer pausada durante el litigio”, comentó.

“Dicho esto, SB 73 no afecta directamente a NordVPN ya que las obligaciones recaen sobre sitios que alojan contenido dañino para menores, no sobre proveedores de VPN”, añadió. “Sin embargo, la tendencia de leyes apresuradas y difíciles de cumplir no es tranquilizadora, y seguiremos defendiendo enfoques de seguridad infantil que no sacrifiquen herramientas de ciberseguridad y privacidad para todos.”

AdGuard VPN adoptó una postura similar. Denis Vyazovoy, Jefe de Productos de AdGuard, confirmó a TechRadar que la compañía no tiene intención de restringir a sus usuarios locales. “No vemos actualmente que la SB 73 de Utah genere obligaciones de cumplimiento directas para proveedores de VPN, así que no planeamos cambiar cómo funciona AdGuard VPN para usuarios en Utah. En un sentido más amplio, tratar las VPNs como un agujero legal en la política de verificación de edad establece un precedente peligroso: las VPNs son herramientas de privacidad y seguridad de uso general, y restringirlas podría perjudicar a usuarios legítimos sin resolver el problema subyacente de la verificación de edad.”

Gytis Malinauskas, Jefe de Asesoría Legal en Surfshark, afirmó a TechRadar que la SB 73 de Utah establece un precedente preocupante. “En la práctica, exige a los sitios que alojan contenido considerado dañino para menores bloquear las VPN. Esto trata a una herramienta de ciberseguridad como una ‘laguna’. Las VPNs son una herramienta de seguridad que millones de estadounidenses usan diariamente para proteger sus datos. Bloquearlas solo erosionaría la privacidad de los usuarios comunes.”

Por ahora, el cifrado cotidiano sigue siendo totalmente legal en Utah. Sin embargo, a medida que la carga de prueba se desplaza hacia los operadores de sitios web, los usuarios pueden esperar controles de identidad mucho más invasivos o listas de bloqueo generalizadas, mientras las compañías intentan navegar por las nuevas reglas estatales.

from Latest from TechRadar https://ift.tt/RKTvb9r
via IFTTT IA

Cerrar la brecha entre visibilidad y acción: gestionando vulnerabilidades en sistemas ciberfísicos


Cuando una alerta de vulnerabilidad crítica llega en un entorno de TI tradicional, rara vez es motivo de pánico para la continuidad operativa del negocio. Los laptops, servidores y aplicaciones afectados pueden identificarse con rapidez y, si es urgente, un equipo competente puede catalogarlos y aplicar parches en cuestión de horas. Las prioridades son claras y apenas hay conjeturas involucradas.

Ahora imagine la misma alerta llegando a equipos de imagenología de un hospital, a sistemas de control en una planta de fabricación o a la red de HVAC de un edificio. Estos sistemas ciberfísicos (CPS), dispositivos conectados que gestionan operaciones físicas en lugar de solo procesar datos, se sitúan en la primera línea de la convergencia entre TI y OT (tecnología operativa).

Pero a diferencia de los activos de TI tradicionales, confirmar si la alerta corresponde a un dispositivo específico puede tomar días y, en ocasiones, termina en una conjetura en lugar de una respuesta.

Mientras que este tipo de incertidumbre sería considerado una falla de higiene básica, para los CPS es, desafortunadamente, la norma con demasiada frecuencia.

¿Por qué ocurre este problema generalizado en los CPS y cómo pueden los equipos de seguridad volver a alinear estos activos vitales con la red de TI?

Visibilidad deficiente en sistemas ciberfísicos: una problemática amplificada

La incapacidad para gestionar vulnerabilidades entrantes en CPS no es una anomalía ni un escenario extremo, lo cual es especialmente preocupante cuando estos activos están en el corazón de infraestructuras críticas como energía y salud. El problema se debe a los códigos de producto que ayudan a las redes a identificar qué CPS hay en el entorno, lo cual es clave para identificar y aplicar parches de seguridad.

A partir de un conjunto de datos de 17 millones de activos ciberfísicos, nuestra investigación encontró que el 88% no transmitía un código de producto exacto y el 76% enviaba un código que no coincidía con el registro del fabricante. Es un efecto secundario de la forma en que estos sistemas fueron diseñados e integrados posteriormente en entornos modernos de TI. Los controladores lógicos programables (PLCs), escáneres médicos e sensores industriales fueron concebidos para décadas de fiabilidad física, no para etiquetado digital ordenado. La identificación de red rara vez formó parte del diseño; por lo tanto, el mismo dispositivo puede reportarse de forma diferente según el protocolo o la integración que pregunte.

También encontramos una situación similar respecto a los sistemas operativos que sustentan el hardware físico. En nuestra investigación, el 41% de los dispositivos no tenía una versión de OS disponible y el 24% no tenía nombre de OS alguno.

Sin estos detalles, emparejar un dispositivo con una vulnerabilidad conocida deja de ser una simple consulta de base de datos o un proceso automatizado y se convierte en un juego de conjeturas o una búsqueda manual meticulosa.

Además, las advisory CVE, el mecanismo estándar de la industria para rastrear vulnerabilidades, se elaboran a partir de estos datos defectuosos de los fabricantes. Un aviso oficial puede ser tan incompleto como la red que pretende proteger.

Traducir el caos de códigos de producto en riesgo para la Junta Directiva

Este tipo de punto ciego añade otra capa de preocupación a una dirección que ya está ansiosa por la visibilidad de amenazas. Entre 1.100 líderes de seguridad encuestados a nivel global, el 44% señaló entender la exposición al riesgo de su organización como una de sus mayores preocupaciones operativas, por encima de la presión de cumplimiento o las limitaciones presupuestarias.

Un 45% afirmó además que le resultaba difícil reducir el riesgo cibernético a sus activos y procesos más importantes, pero la conexión entre esa lucha y un inventario de activos poco fiable a menudo pasa desapercibida. El liderazgo ve el síntoma, un aumento en la sensación de que el riesgo es ingobernable, sin ver la causa subyacente.

Aquí es donde seguridad y negocio pueden terminar hablando en paralelo sin conectarse. Los equipos de seguridad que describen el problema en términos de códigos de producto ausentes y convenciones de nomenclatura inconsistentes no avanzarán mucho.

Los líderes del negocio oyen solo que el riesgo no puede cuantificarse con confianza. Hasta que esas dos conversaciones se conecten, cada registro de riesgo que presente un CISO llevará un asterisco que nadie en la sala puede ver.

La contextualización es clave para cerrar la brecha

La resolución de este problema empieza por un cambio en lo que significa visibilidad. Saber que un dispositivo existe en la red es solo la mitad del trabajo. Saber qué hace, qué proceso depende de él y qué sucede si se ve comprometido es lo que realmente hace que un registro de riesgos sea útil.

Para lograr este cambio a escala se requieren herramientas especializadas que gestionen la naturaleza a menudo eclecta y propietaria de los activos CPS, así como un enfoque automatizado para hacer frente a la escala.

En un ejemplo, aplicar técnicas de mapeo impulsadas por IA al catálogo de dispositivos de un fabricante elevó la identificación de códigos de producto del 4% al 83%, convirtiendo un punto ciego cercano en una imagen casi completa. El seguimiento fue igual de importante, con el 56% de los dispositivos recibiendo una recomendación de firmware nueva o actualizada como resultado, y la precisión de la identificación de vulnerabilidades mejorando en un 25%.

Números como estos importan porque cambian la pregunta que las equipos de seguridad pueden responder. En lugar de preguntar qué está conectado a la red, los equipos pueden preguntar qué sistemas causarían la mayor interrupción si se ven comprometidos y actuar con confianza en lugar de conjeturas. Esa es la diferencia entre un inventario de activos que existe en papel y uno resiliente que aguanta la presión.

Arreglar la base, no solo la alarma

Nada de esto se soluciona con añadir otra herramienta a la pila. En su lugar, significa tratar la calidad de los datos de activos como un tema de riesgo a nivel de junta, con el mismo rigor aplicado a presupuestos, cumplimiento y acceso de terceros.

Lograrlo significa que una nueva alerta de CVE ya no provoque una carrera para determinar qué dispositivos críticos podrían verse afectados, sino la respuesta confirmada y priorizada que esperaría cualquier programa sólido de gestión de vulnerabilidades.

La llegada de la alerta a un equipo de imagenología hospitalaria o a sistemas de control de una planta no debería ser más difícil de actuar que la que llega a un portátil. Empezar por hacer visible lo invisible es el primer paso para una acción eficaz.

Para más, hemos destacado las mejores herramientas de firewall y perspectivas de tecnología.

Esta visión se presenta como parte de TechRadar Pro Perspectives, nuestra vía para presentar ideas y expertos sobresalientes de la industria tecnológica actual.

Las opiniones expresadas son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, puede descubrir más aquí: https://ift.tt/g9sG58r

from Latest from TechRadar https://ift.tt/8yHGnco
via IFTTT IA