GhostLock: una mirada profunda a la vulnerabilidad de alto impacto en el kernel de Linux y sus implicaciones

GhostLock

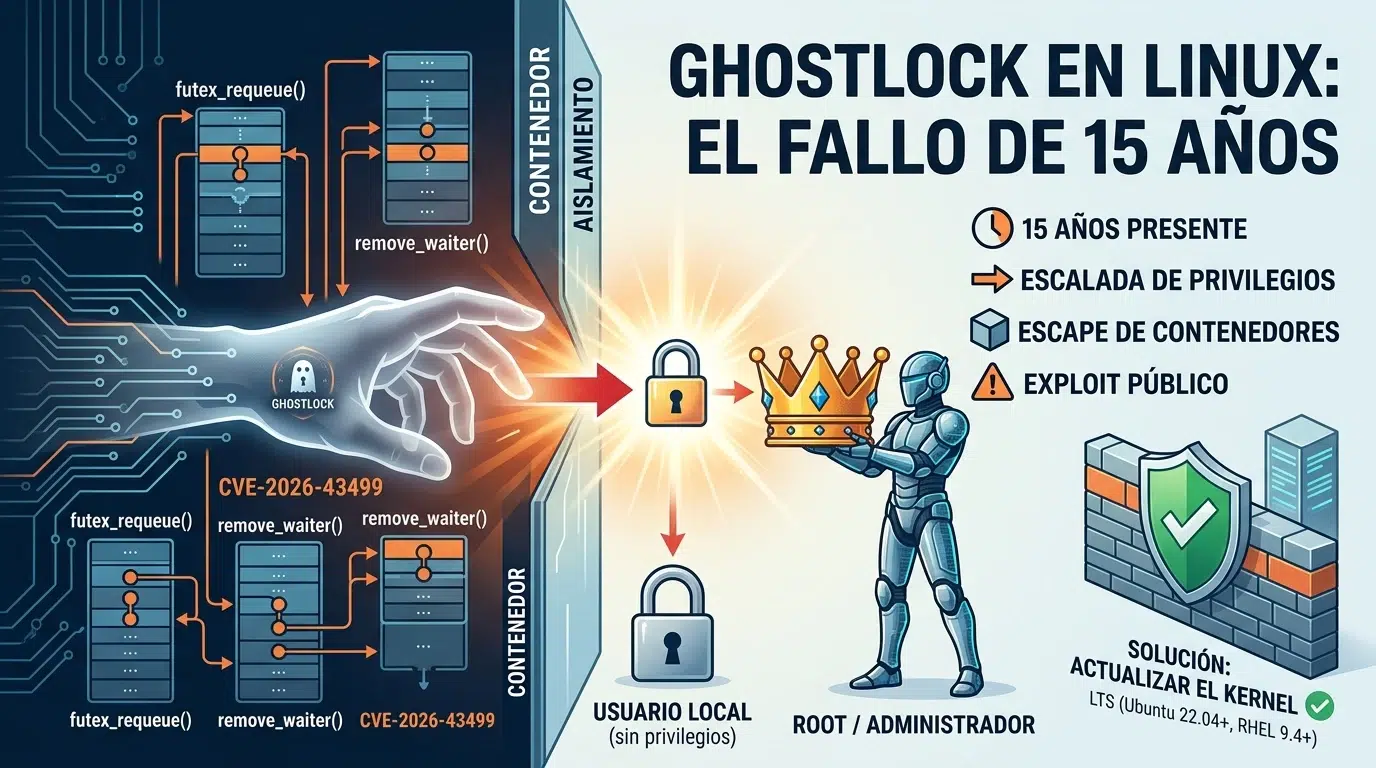
GhostLock es el nombre con el que se ha dado a una vulnerabilidad de alta gravedad descubierta en el kernel de Linux. Identificada como CVE-2026-43499, afecta al subsistema de bloqueos rtmutex y puede provocar una condición de use-after-free en determinadas operaciones de futex con herencia de prioridad. Un atacante local sin privilegios podría aprovechar el fallo para elevar sus permisos hasta root y, en determinados escenarios, escapar de un contenedor hacia el sistema anfitrión.

El problema resulta especialmente relevante porque el código vulnerable lleva presente en Linux desde hace años y forma parte de una funcionalidad utilizada por los kernels de las principales distribuciones. La corrección ya llegó al kernel principal y también ha sido retroportada a las ramas mantenidas, pero los usuarios deben asegurarse de que su distribución haya instalado un kernel que incluya el parche. No basta con fijarse únicamente en el número de versión del kernel, ya que las distribuciones suelen incorporar correcciones de seguridad mediante backports.

GhostLock es una vulnerabilidad del subsistema rtmutex

El origen de GhostLock se encuentra en el código de gestión de mutex con herencia de prioridad del kernel Linux, concretamente en kernel/locking/rtmutex.c. Estos mecanismos forman parte de la infraestructura utilizada para coordinar la ejecución de diferentes hilos y evitar problemas de prioridad en determinadas cargas de trabajo.

La vulnerabilidad está relacionada con la función remove_waiter(). En determinadas circunstancias, el código podía limpiar la información asociada a un proceso equivocado durante la gestión de una espera de futex. El resultado era que un puntero podía quedar apuntando a una zona de memoria de la pila del kernel que ya había sido liberada.

Esta condición constituye un use-after-free: el kernel conserva una referencia a memoria cuyo tiempo de vida ya ha terminado y posteriormente puede intentar utilizarla como si siguiera siendo válida. Cuando un atacante consigue controlar las condiciones necesarias para reutilizar esa memoria, el fallo puede convertirse en una vulnerabilidad mucho más grave que un simple bloqueo del sistema.

El fallo afecta a los futex con herencia de prioridad

Para explotar GhostLock es necesario interactuar con la ruta de priority inheritance de los futex. Los futex son una de las primitivas fundamentales que Linux proporciona para sincronizar hilos entre espacio de usuario y kernel, y son utilizados indirectamente por numerosas aplicaciones y bibliotecas.

La ruta problemática entra en juego con operaciones de reencolado de futex que utilizan herencia de prioridad. En un escenario concreto de interbloqueo, el kernel tiene que deshacer parte de la operación y retirar un proceso de una estructura de espera. Es durante esta recuperación cuando se producía el comportamiento incorrecto de remove_waiter().

El error consistía, en esencia, en que la función utilizaba current cuando debía utilizar la tarea asociada al waiter. El parche que corrige el problema cambia precisamente este comportamiento para utilizar waiter->task.

Un atacante local podría conseguir privilegios de root

La consecuencia más importante de GhostLock es la posibilidad de escalada local de privilegios. Un usuario que ya disponga de una cuenta sin privilegios en un sistema vulnerable puede intentar desencadenar la condición de carrera y aprovechar posteriormente la corrupción de memoria del kernel.

Esto significa que GhostLock no es una vulnerabilidad que pueda explotarse simplemente enviando una página web maliciosa a un usuario remoto. El atacante necesita primero capacidad para ejecutar código en el sistema afectado. Sin embargo, ese requisito no hace que el problema sea trivial en entornos donde existen múltiples usuarios o donde se permite ejecutar software no confiable.

Red Hat clasifica el problema como de impacto Important y señala que puede permitir escalada de privilegios o una denegación de servicio. La valoración publicada para CVE-2026-43499 es CVSS 7.8, dentro de la categoría de vulnerabilidades de alta gravedad.

GhostLock también puede ser peligroso en contenedores

Uno de los aspectos que hacen especialmente interesante a GhostLock es su posible impacto sobre sistemas que utilizan contenedores. El código vulnerable puede ser alcanzado desde un proceso que se ejecuta dentro de un contenedor, por lo que un atacante que haya conseguido comprometer una carga de trabajo puede intentar utilizar el fallo contra el kernel del host.

En el escenario más grave, esto podría convertir una vulnerabilidad aparentemente local en un escape de contenedor. El aislamiento proporcionado por el contenedor depende en última instancia del kernel del sistema anfitrión, por lo que un fallo explotable en el kernel puede romper esa frontera.

Esto resulta especialmente importante en servidores multiusuario, plataformas de contenedores, servidores de integración continua y otras infraestructuras donde código de diferentes usuarios o aplicaciones comparte el mismo kernel. Red Hat y otros avisos de seguridad recomiendan prestar especial atención a estos entornos.

GhostLock llevaba años en el kernel

Una de las características más llamativas de GhostLock es la antigüedad del código que contiene el error. El problema se introdujo con un cambio realizado en Linux 2.6.39, publicado en 2011, y permaneció en el código durante aproximadamente quince años antes de ser corregido.

El fallo no significa que todas las instalaciones de Linux de esos años hayan estado explotadas activamente durante todo ese tiempo. Lo que demuestra es que una pieza de código utilizada durante mucho tiempo puede contener errores sutiles que solo aparecen cuando se combinan determinadas condiciones de sincronización.

Este tipo de vulnerabilidades son especialmente difíciles de detectar porque no dependen de una operación sencilla como acceder a un archivo o enviar una petición de red. En este caso intervienen varios hilos, futex, herencia de prioridad y una ruta de recuperación ante un interbloqueo.

Linux 7.1 ya incorpora la corrección

La corrección de CVE-2026-43499 llegó al kernel principal como parte de Linux 7.1. El cambio, identificado mediante el commit 3bfdc63936dd, modifica remove_waiter() para utilizar la tarea perteneciente al elemento que se está retirando en lugar de la tarea actualmente ejecutándose.

La corrección también ha sido retroportada a diferentes ramas estables de Linux. Por ello, no es necesario utilizar Linux 7.1 o una versión posterior para estar protegido. Existen versiones corregidas de las ramas LTS, entre ellas 6.18, 6.12, 6.6, 6.1, 5.15 y 5.10.

En otras palabras, un sistema con un kernel antiguo puede estar completamente protegido si su distribución ha aplicado correctamente el backport. Por este motivo, comprobar únicamente el número que devuelve uname -r puede no ser suficiente para determinar el estado de seguridad en distribuciones que mantienen sus propios kernels.

Las distribuciones han tenido que aplicar sus propios parches

La corrección upstream no llega necesariamente al usuario al mismo tiempo que se publica en kernel.org. Las distribuciones Linux mantienen sus propios paquetes de kernel y suelen incorporar correcciones de seguridad en las ramas que ofrecen soporte.

Por ejemplo, AlmaLinux publicó kernels corregidos para sus versiones 8, 9 y 10 poco después de la divulgación de GhostLock. La distribución especificó versiones concretas de sus paquetes de kernel que contienen la corrección y recomendó actualizar y reiniciar el sistema para cargar el nuevo kernel.

La situación es similar en otras distribuciones empresariales y comunitarias. Por eso, la recomendación general es utilizar los canales oficiales de actualización de cada distribución y comprobar sus respectivos avisos de seguridad, en lugar de asumir que un kernel concreto es vulnerable o seguro únicamente por su versión base.

No existe una mitigación sencilla que sustituya al parche

Otro aspecto importante de GhostLock es que no existe una medida sencilla que permita desactivar la funcionalidad vulnerable sin actualizar el kernel. El problema se encuentra en código genérico del subsistema de locking y en una ruta de futex que forma parte de las capacidades normales del kernel.

Por ello, desactivar determinados mecanismos de namespaces o aplicar restricciones habituales para contener procesos no constituye una solución equivalente al parche. En particular, la información disponible sobre GhostLock indica que no depende de los user namespaces sin privilegios, por lo que endurecer esa característica no elimina la vulnerabilidad.

En servidores donde no sea posible actualizar inmediatamente, reducir el acceso de usuarios no confiables puede servir como medida de defensa en profundidad, pero no elimina el fallo. La solución real consiste en ejecutar un kernel que contenga la corrección.

Cómo comprobar si el kernel está actualizado

Los usuarios pueden consultar la versión del kernel actualmente en ejecución con el comando uname -r. Sin embargo, para determinar si GhostLock está corregido hay que comparar ese resultado con el estado de seguridad publicado por la distribución utilizada.

En el kernel upstream, la corrección está presente desde Linux 7.1. En las ramas mantenidas existen versiones anteriores que también incluyen el parche, pero los números exactos varían según la rama y la distribución. Por ejemplo, el seguimiento de la vulnerabilidad identifica Linux 6.18.27, 6.12.86, 6.6.140 y 6.1.175 como versiones upstream corregidas, entre otras.

Por tanto, si el equipo utiliza Ubuntu, Debian, Fedora, Arch Linux, RHEL, AlmaLinux o cualquier otra distribución, lo adecuado es instalar las últimas actualizaciones de seguridad disponibles para esa distribución y reiniciar si se ha actualizado el kernel.

GhostLock demuestra la importancia de mantener actualizado el kernel

GhostLock es un buen ejemplo de cómo una vulnerabilidad puede permanecer durante años en una parte extremadamente compleja del kernel Linux sin que su impacto sea evidente hasta que alguien encuentra una forma de alcanzar la ruta problemática. En este caso, un error aparentemente pequeño en la gestión de un proceso que espera un mutex puede terminar proporcionando una vía para corromper memoria del kernel.

El problema es especialmente relevante en servidores multiusuario y plataformas de contenedores, donde un atacante puede disponer de un entorno desde el que ejecutar código sin tener inicialmente privilegios sobre el sistema anfitrión. La posibilidad de convertir esa posición en privilegios de root o en un escape del contenedor eleva considerablemente la importancia de aplicar el parche.

La buena noticia es que GhostLock ya está corregido en el kernel Linux principal y las correcciones han sido retroportadas a las ramas mantenidas. Los usuarios no necesitan cambiar de distribución ni instalar necesariamente un kernel de desarrollo: deben asegurarse de que su distribución haya publicado el paquete de kernel corregido y que el sistema esté ejecutándolo.

from Linux Adictos https://ift.tt/7ESlQoL
via IFTTT
Proton 11.0-2: avances de Steam Play en Linux con más títulos y mejoras técnicas

Proton 11.0-2

La capa de compatibilidad de Valve y CodeWeavers ha recibido su última actualización. Se trata de Proton 11.0-2, una versión pensada para ejecutar juegos de Windows dentro de Steam en Linux.

Esta entrega amplía la cantidad de títulos disponibles y añade correcciones para los que ya funcionaban. El anuncio llega después de la versión 11.0-1 y refuerza el camino de Steam Play en escritorios Linux.

Nuevos juegos compatibles

La lista de títulos que se incorporan en esta versión es variada: incluye Heroes of the Three Kingdoms 7 y Otherworld Legends (战魂铭人), además de Warhammer: Dark Omen (Classic), Plain Sight, Portal Worlds, Tetrageddon Games, Konkan Coast Pirate Solutions, SMILE GAME BUILDER y AsteroidsHD. Estos nombres forman parte del registro de cambios, aunque no se ha dado una cifra exacta de cuántos juegos son en total.

Desde la propia plataforma se destaca que ya se pueden disfrutar a través de Steam Play en Linux. Para ello, solo hace falta actualizar Proton desde la configuración de Steam y descargar la última versión.

Correcciones y componentes actualizados en Proton 11.0-2

La versión 11.0-2 también corrige varias regresiones de la rama 11.0. Se han aplicado arreglos para títulos ya existentes como Call of Duty 2003, Rocket League o Forza Horizon 6, junto con otros ajustes menores.

En el plano técnico, el paquete integra Wine Mono 11.2, FEX 2607 para AArch64, DXVK-Git, VKD3D-Proton, VKD3D 2.0 y DXVK-NVAPI 0.9.2. Todos ellos contribuyen a optimizar el rendimiento de los juegos y las APIs gráficas en Linux.

Contexto de la rama 11.0

Proton 11.0-2 es la segunda versión de esta rama estable, tras la 11.0-1 que sumó cinco juegos y corrigió otros trece. Con esta actualización, la serie 11.0 continúa consolidando el soporte para Linux, y el proyecto mantiene el esfuerzo conjunto de Valve y CodeWeavers para mejorar la experiencia de juego.

Toda la lista detallada de cambios puede consultarse en el repositorio oficial de GitHub, donde se describen las modificaciones técnicas y las nuevas funciones de compatibilidad.

Con todo, la llegada de Proton 11.0-2 supone un nuevo avance en la jugabilidad para Linux. La actualización añade varios títulos de Windows y refina la fluidez de otros, al tiempo que actualiza los componentes básicos del sistema. Eso significa que, con el tiempo, más jugadores pueden disfrutar de Steam sin depender de Windows, una meta que se persigue desde los inicios de esta iniciativa.

from Linux Adictos https://ift.tt/RGkySrz
via IFTTT

Phosh 0.57: una revisión detallada de las mejoras en Linux móvil y la experiencia táctil

phosh 0.57

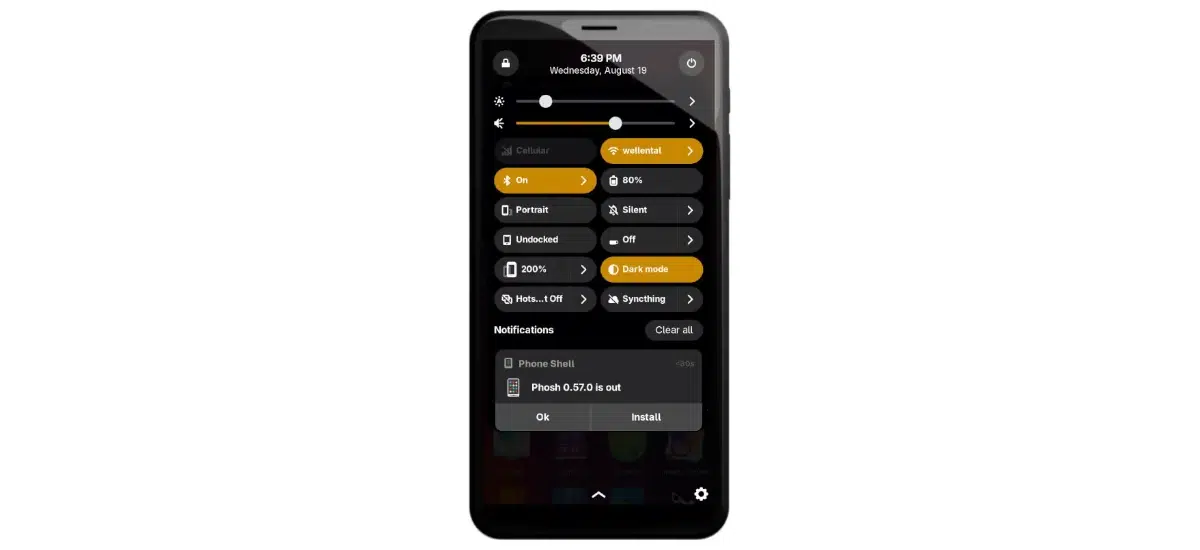
Phosh 0.57 ya está disponible como una nueva versión del entorno de escritorio móvil diseñado para dispositivos Linux con pantalla táctil. La actualización introduce nuevos paneles de configuración para Wi-Fi, conexiones móviles, cuentas en línea, red y Bluetooth, además de mejorar la experiencia cuando el dispositivo se utiliza en orientación horizontal. Esta versión llega tras la 0.56 del pasado julio.

La nueva versión también actualiza varios componentes fundamentales de su stack, incluyendo Phoc, el compositor Wayland utilizado por Phosh, que pasa a basarse en wlroots 0.20.2. A esto se suman mejoras en el teclado virtual, el selector de archivos, la compatibilidad con distintos dispositivos y varias actualizaciones procedentes del ecosistema GNOME.

Phosh 0.57 mejora la configuración de dispositivos Linux móviles

Uno de los cambios más importantes de Phosh 0.57 llega junto a Phosh Mobile Settings 0.57. La aplicación de configuración incorpora nuevos paneles específicos para Wi-Fi, conexiones celulares, cuentas en línea, red y Bluetooth, tomando como referencia componentes equivalentes de GNOME Control Center 50.4.

La incorporación de estos apartados permite gestionar directamente desde la interfaz móvil una mayor cantidad de funciones que anteriormente podían requerir herramientas externas o interfaces no adaptadas a pantallas táctiles. El objetivo es que Phosh pueda ofrecer una experiencia más coherente en teléfonos y otros dispositivos que utilizan Linux como sistema operativo.

La actualización también mejora el panel relacionado con el teclado en pantalla, donde ahora es posible restablecer los atajos del terminal. El apartado de actualizaciones proporciona además información visual mientras comprueba si existen nuevas versiones disponibles.

Mejor soporte para la orientación horizontal

Phosh 0.57 presta especial atención al uso del sistema en modo horizontal. Cuando el dispositivo está desbloqueado y se gira la pantalla, el panel superior adopta una distribución de dos columnas que aprovecha mejor el espacio adicional disponible en pantallas más anchas.

Puede parecer un cambio pequeño, pero la orientación horizontal resulta cada vez más importante en dispositivos Linux móviles. Los teléfonos pueden utilizarse para tareas que se benefician de una mayor anchura, mientras que tablets y dispositivos convertibles pueden pasar buena parte del tiempo en esta orientación.

Phosh intenta así comportarse de una forma más cercana a un escritorio adaptativo, aprovechando el espacio disponible sin abandonar la interfaz diseñada para controles táctiles.

Una nueva animación llega al cambio entre aplicaciones

La nueva versión incorpora también una animación de transición al pasar desde una aplicación en ejecución hasta la vista general de Phosh. El cambio pretende hacer más evidente la transición entre la aplicación actual y el overview del sistema.

Sin embargo, esta función permanece desactivada por defecto en Phosh 0.57. Los desarrolladores todavía tienen previsto realizar ajustes durante el desarrollo de Phosh 0.58, por lo que la nueva animación puede considerarse todavía una característica en evolución.

Stevia mejora el teclado virtual

El teclado en pantalla Stevia también recibe una serie de mejoras importantes. Una de ellas afecta a la introducción de texto en japonés, que ahora cuenta con una distribución específica para Anthy.

El teclado incorpora además un nuevo mode popover desde el que se puede acceder a modos adicionales de entrada. También se han solucionado problemas relacionados con determinados signos de puntuación que anteriormente no podían introducirse correctamente.

El teclado utilizado para el terminal ha recibido cambios adicionales. La distribución en minúsculas deja de utilizar teclas de menor tamaño, mientras que las teclas Tab y Escape pasan a la barra de finalización. También se han añadido caracteres de puntuación adicionales a varias distribuciones de teclado europeas.

Por último, Phosh 0.57 corrige un problema que afectaba a la introducción de texto en aplicaciones X11. Aunque X11 tiene una presencia cada vez menor en el escritorio Linux, todavía existen aplicaciones que pueden ejecutarse mediante esta tecnología en sistemas móviles.

Phoc 0.57 actualiza el compositor Wayland

Uno de los componentes fundamentales de Phosh es Phoc, el compositor Wayland encargado de gestionar aspectos como las ventanas, la pantalla y la entrada de usuario. Con Phosh 0.57, Phoc se actualiza a la versión 0.57 y pasa a utilizar wlroots 0.20.2.

Phoc también incorpora soporte para el nuevo protocolo phoc-foreign-toplevel-pidfd. Estas modificaciones permiten seguir evolucionando la infraestructura gráfica sobre la que se construye la experiencia de Phosh.

La actualización del compositor es especialmente relevante porque Phosh no es simplemente una aplicación que se ejecuta sobre un escritorio convencional. Su shell móvil trabaja estrechamente con el compositor para adaptar la gestión de ventanas, las entradas táctiles y el comportamiento de la interfaz a las características de un dispositivo móvil.

El selector de archivos permite elegir varios archivos

El portal XDG adaptado a dispositivos móviles también ha recibido mejoras. Su implementación del selector de archivos ahora permite abrir varios archivos simultáneamente cuando una aplicación solicita una selección múltiple.

El widget de selección de archivos PFS también incorpora soporte para seleccionar varios elementos a la vez. Esto mejora la integración de las aplicaciones con la interfaz móvil y permite realizar operaciones que anteriormente podían resultar más incómodas desde una pantalla táctil.

Más dispositivos compatibles gracias a gmobile

La nueva versión incorpora gmobile 0.7.3, que amplía la compatibilidad con determinados dispositivos de hardware. Entre las novedades se encuentra el soporte para el panel de pantalla del Google Pixel 9a.

También se añade gestión de las teclas de activación para el Nothing Phone 1 y para las variantes LTE y Wi-Fi de la Juno Tablet 4. Estos cambios permiten que la infraestructura de Phosh conozca mejor las particularidades de diferentes dispositivos móviles.

Este tipo de trabajo es especialmente importante en Linux móvil, donde existe una enorme variedad de teléfonos y tablets con componentes diferentes. Una interfaz como Phosh necesita adaptar determinados elementos del sistema a cada dispositivo para proporcionar una experiencia realmente funcional.

Phosh 0.57 se apoya en GNOME 50

La nueva versión está basada en GNOME 50 y actualiza otros componentes importantes del ecosistema móvil. Entre ellos aparecen Calls 50.0, ModemManager 1.25.95, feedbackd 0.8.9 y mmsd-tng 2.6.4.

Esto refleja una de las características fundamentales de Phosh: aunque proporciona una experiencia específicamente diseñada para dispositivos móviles, mantiene una estrecha relación con las tecnologías de GNOME. La shell utiliza componentes del ecosistema GNOME adaptados a las necesidades de teléfonos y pantallas táctiles.

El resultado es una interfaz que puede aprovechar aplicaciones y bibliotecas desarrolladas para el escritorio Linux convencional, pero proporcionando una capa de interacción adaptada a dispositivos con características muy diferentes.

Phosh mantiene su ciclo de desarrollo de seis semanas

Phosh 0.57.0 continúa el ciclo de lanzamientos habitual del proyecto. Las versiones principales se publican aproximadamente cada seis semanas, incrementando el número intermedio de la versión, mientras que las versiones de corrección se reservan para solucionar problemas entre lanzamientos principales.

El calendario del proyecto ya sitúa Phosh 0.58.0 para octubre de 2026, después de un periodo de congelación de características que comenzará a finales de septiembre.

Este ritmo permite que el proyecto incorpore progresivamente nuevas funciones sin acumular cambios durante periodos excesivamente largos. También facilita que las distribuciones que utilizan Phosh puedan seguir sus actualizaciones y adaptar sus propios paquetes al ritmo del proyecto.

Phosh 0.57 sigue consolidando Linux en dispositivos móviles

Con Phosh 0.57, el escritorio móvil basado en tecnologías de GNOME continúa evolucionando hacia una experiencia más completa. Los nuevos paneles de configuración, las mejoras de orientación, el teclado virtual y el soporte para más hardware atacan algunos de los aspectos que más importancia tienen cuando Linux se utiliza en un teléfono o tablet.

La actualización también demuestra que el desarrollo de Phosh no se limita a modificar la apariencia de un escritorio existente. La integración entre Phosh, Phoc, wlroots, gmobile y los diferentes componentes de GNOME permite construir una plataforma específicamente adaptada a las particularidades del hardware móvil.

Phosh 0.57 ya está disponible como la última versión estable del proyecto. Para el ecosistema Linux móvil, la actualización supone otro paso hacia un entorno capaz de gestionar cada vez más funciones directamente desde una interfaz táctil, sin renunciar a la flexibilidad y al ecosistema de aplicaciones que ofrece Linux.

from Linux Adictos https://ift.tt/DGRxLtY
via IFTTT

Dominio en Zandvoort: Russell conquista la sprint y se mantiene imparable en la campaña 2026


¡Qué sábado! George Russell se llevó la victoria dominando la sprint en el circuito de Zandvoort, partiendo desde la pole y dejando claro que Mercedes está en una racha imparable en la temporada 2026 de Fórmula 1. Desde el banderazo inicial, Russell controló la carrera de principio a fin, dibujando una exhibición de consistencia y ritmo que dejó a todos los espectadores con la garganta al borde del grito. Aunque la jornada fue de un tono relativamente plácido en la pista, la emoción no faltó: cada giro mostraba la ventaja de un piloto que sabe gestionar la presión y aprovechar cada milímetro de la recta para afianzar su liderazgo. Detrás, Charles Leclerc (Ferrari) y Lando Norris (McLaren) pelearon por las posiciones de podio, completando un top-3 que refleja el rendimiento de la jornada y las estrategias en juego en un trazado seco y exigente. Este resultado llega después de que Russell lograra la pole el viernes, aprovechando una configuración y un balance que parecían favorecer una salida limpia y dominante. Con esta victoria, el piloto británico suma ya su tercer domingo victorioso de la campaña, fortaleciendo su posición en la lucha por el campeonato y consolidando a Mercedes como uno de los equipos a seguir minuto a minuto. El ambiente en pista fue de euforia contenida, con el público saboreando cada maniobra y celebrando la consistencia del líder, cuyo coche mostró un rendimiento estable y una entrega sin fisuras a lo largo de la sprint. En resumen, un fin de semana redondo para Russell y su equipo, que deja a la FIA y a los aficionados con ganas de más, mientras el campeonato 2026 continúa escribiendo capítulos llenos de emoción y velocidad. Para más detalles y un análisis completo, sigue leyendo y mantente en sintonía con las últimas noticias de la F1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/V7Bjpel
via IFTTT IA

Verstappen firma hasta 2030: un respaldo contundente a la era Mekies en Red Bull


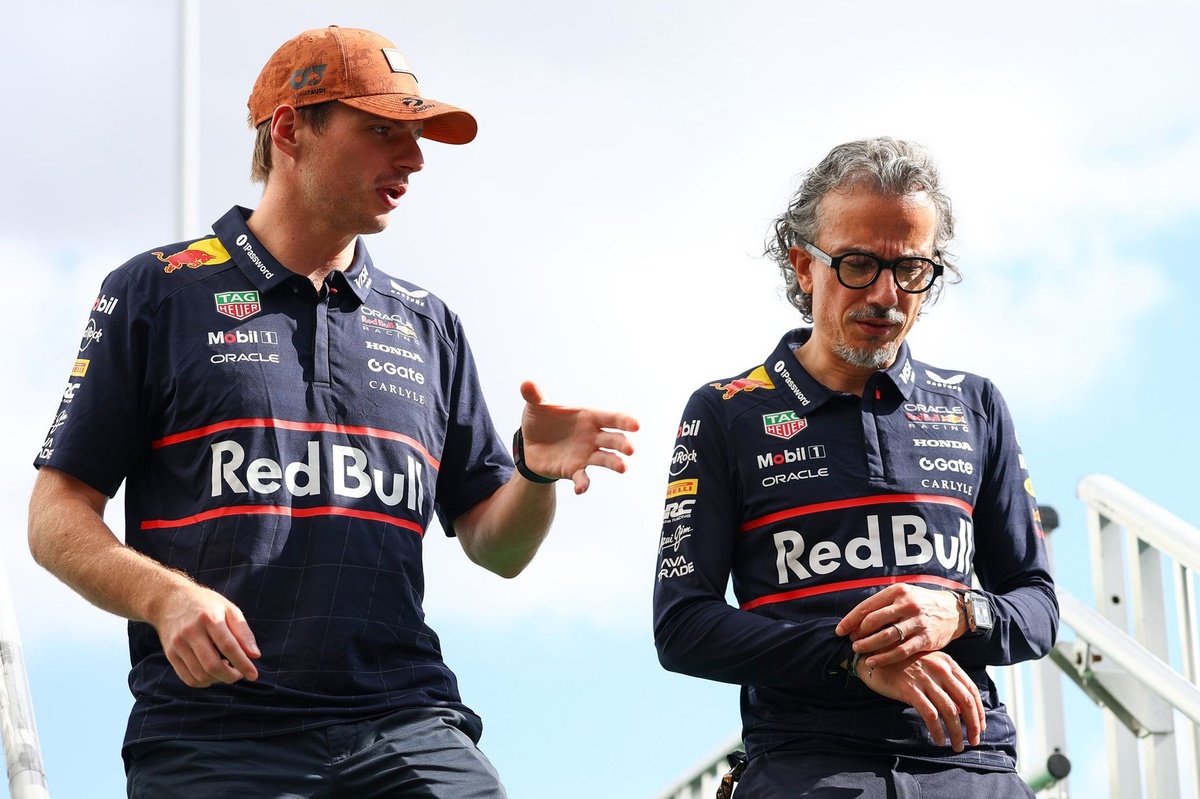
¡Qué noticia tan electrizante para la Fórmula 1! F1 TV analista Alex Brundle ha aplaudido el compromiso a largo plazo de Max Verstappen con Red Bull como una clara señal de apoyo a la dirección de Laurent Mekies. Tras meses de especulación sobre su futuro en la categoría reina, el cuatro veces campeón selló un nuevo contrato que lo mantiene en Milton Keynes hasta finales de 2030. Este movimiento no solo asegura la continuidad de un dúo imparable, sino que además refuerza la confianza en el liderazgo de Mekies, cuyas decisiones estratégicas han sido fundamentales para el rendimiento y la estabilidad de la escudería en la era moderna. Red Bull ha demostrado una vez más su ambición y su capacidad para mantener al frente de la parrilla a un equipo que sabe combinar talento, ingeniería de vanguardia y una visión a largo plazo. Las implicaciones son vastas: desde el desarrollo del coche para las próximas temporadas hasta la gestión del talento y la cultura interna que permite a Verstappen seguir brillando al máximo nivel. En un deporte donde cada detalle cuenta, este acuerdo se percibe como una declaración de intenciones, una promesa de continuidad y una apuesta por la excelencia sostenida. Mantente atento, porque la historia continúa escribiéndose en las pistas y dentro de los boxes, donde Mekies, Verstappen y Red Bull están listos para volver a emocionar al mundo del motorsport. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/O7ADIuP
via IFTTT IA

Guenther Steiner dice: Cadillac debe dejar de desarrollar su F1 2026 y mirar hacia 2027


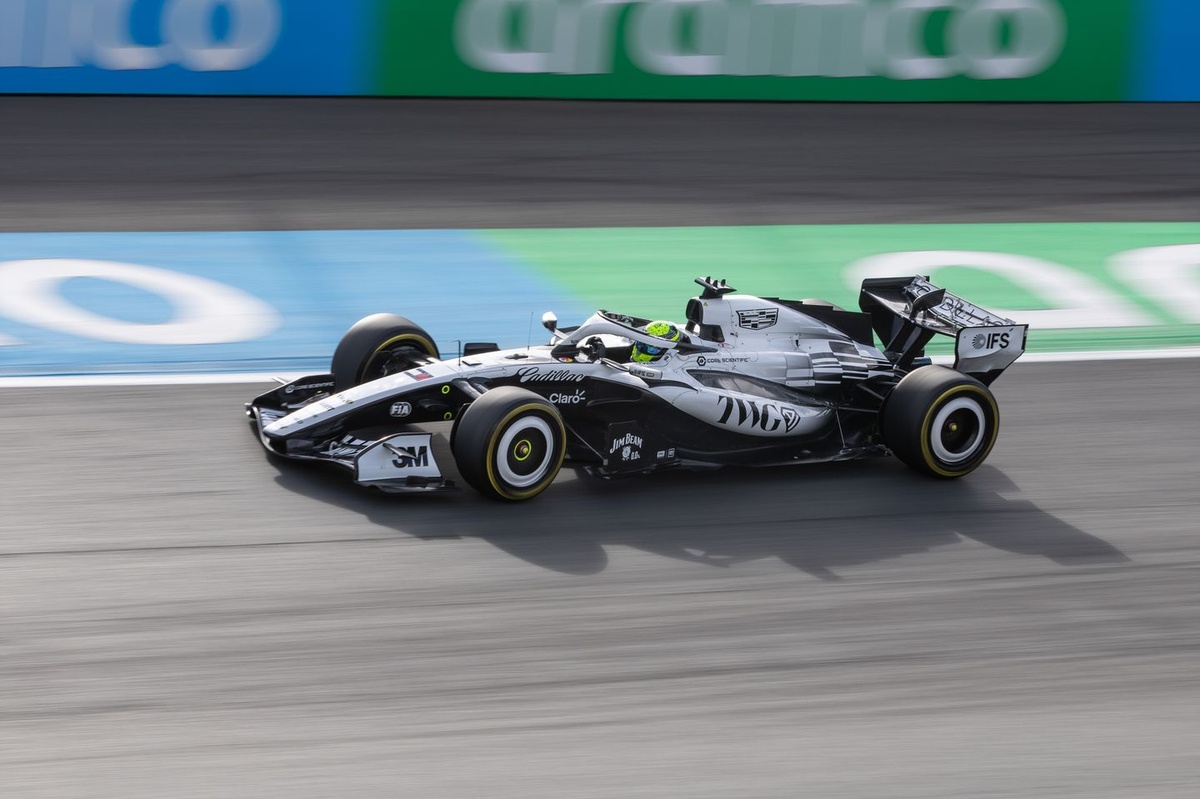
¡Gran noticia para los fans de la F1 y todas las historias de estrategia! Guenther Steiner, exdirector de Haas, plantea una jugada audaz: que Cadillac abandone de inmediato el desarrollo de su primera máquina 2026 y desvíe sus recursos hacia el coche de 2027. Todo indica que la llegada de Cadillac a la parrilla, a comienzos de 2026, vino con una alineación de peso: Sergio Pérez y Valtteri Bottas al volante, dos pilotos experimentados que prometían resultados rápidos. Sin embargo, como bien señala Steiner, el club de la Fórmula 1 no siempre tiene tiempo de sobra para corregir el rumbo cuando la base técnica aún está en construcción y la competición avanza a un ritmo vertiginoso. En este escenario, la idea de priorizar el aprendizaje y la optimización para el proyecto del año siguiente podría ser la jugada más inteligente para consolidar una base sólida, reducir pérdidas y acelerar el ascenso hacia la élite de la fiesta de la velocidad. A medida que se analizan las oportunidades y los riesgos, la pregunta clave es: ¿cuánto rendimiento se puede extraer de un coche 2026 que todavía está evolucionando frente a la competencia establecida, y cuánto beneficio real aportaría un salto directo hacia el 2027? Con un equipo lleno de recursos, talento humano y una visión a futuro, Cadillac podría convertir la decisión en una ventana de oportunidad para crear un coche 2027 que no solo compita, sino que marque la diferencia. Mantén la lectura porque el tema está en pleno desarrollo y las opiniones de expertos como Steiner generan un debate apasionante sobre gestión de recursos, planificación a corto y largo plazo, y el arte de leer el pulso de una categoría tan competitiva como la Fórmula 1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/cS7osKr
via IFTTT IA

Yuki Tsunoda rompe el ritmo en la clasificación del Gran Premio de los Países Bajos: 12º puesto y sensaciones alocadas


¡Qué inicio de fin de semana tan intenso para la F1! Yuki Tsunoda regresó a la acción con una clasificación que dejó a todos con ganas de más: 12º lugar para el sprint del Gran Premio de los Países Bajos. El piloto de Racing Bulls, que regresa a la pista con ganas de demostrar su valía, se mostró “bastante satisfecho” con el rendimiento de su monoplaza en estas primeras vueltas de adaptación a la nueva maquinaria de la Fórmula 1.

La noticia no llega sola: Isack Hadjar sufrió una lesión en la muñeca durante las vacaciones de verano y tuvo que retirarse del evento de este fin de semana. En su lugar, Liam Lawson fue promovido temporalmente a Red Bull, mientras Tsunoda, que también actúa como piloto reserva para ambos equipos, asumía las responsabilidades y heredaba las oportunidades de Hadjar. Este sorpresivo cambio añade una capa extra de emoción y estrategia para el equipo.

La clasificación se siente como un preludio a lo que podría ser una carrera lleno de acción, giros y adelantamientos. Tsunoda, con su aprendizaje inmediato de la nueva generación de coches, parece encajar en la dinámica de un sprint que exige ritmo, precisión y una lectura rápida de la pista. Si mantiene el impulso mostrado hoy, no sería sorprendente verlo avanzar posiciones en la sesión de carrera y capitalizar cualquier oportunidad que surja.

Para los aficionados, el día promete constancia y emociones a flor de piel. La historia detrás de las sustituciones y las pruebas de rendimiento en una F1 en plena evolución añade un capítulo más a este apasionante relato de velocidad, estrategia y resiliencia. Mantente atento a más actualizaciones y a cómo Tsunoda maneja el reto de la competencia, ahora con un nuevo escenario que exige innovación y temple en cada vuelta.
from Motorsport.com – Formula 1 – Stories https://ift.tt/nkJlzKt
via IFTTT IA

Zandvoort vuelve a vibrar: la Gran Premio Holandesa que enciende las dunas y los corazones


Asentados en la brisa marina y con la arena entre los dedos de los espectadores, este fin de semana Zandvoort se prepara para celebrar su sexta Gran Premio de Países Bajos en la era moderna. Hace apenas una década, pocos habrían imaginado que el circuito apretado y al estilo antiguo volvería a brillar con la majestuosidad de la Fórmula 1. Pero la historia tomó un giro increíble: desde 2021, Maxi Verstappen se convirtió en el epicentro de una fiesta que trasciende la pista, una casa abierta a sus colegas que se ha convertido en el mejor termómetro de camaradería y adrenalina de la categoría. Sus invitados de honor no siguen un guion, siguen la corriente eléctrica de la campaña, y sus risas y conversación llenan la atmósfera mucho más allá de las curvas y las rectas. Ahora, los pilotos, que cada año se acercan a las dunas holandesas buscando desafío y tradición, sienten una mezcla de nostalgia y orgullo. Este fin de semana, la afición se prepara para vivir una cita histórica, una que refrenda la conexión entre un circuito encantador, su público fiel y la figura carismática que ha impulsado a la nación a soñar con la velocidad. Dirigirse a Zandvoort es entrar en una narrativa que combina herencia y modernidad: las gradas vibran con emoción, las fotos hablan por sí solas, y cada vuelta promete una revolución emocional. Es el momento perfecto para confirmar que la F1 no es solo competencia, sino una celebración de comunidad, risas compartidas y ese impulso irresistiblemente juvenil que hace que cada edición se sienta única. Para los entusiastas, es más que un fin de semana de carreras: es un recordatorio de que, a veces, la magia está en volver a lo esencial, en el rugido de los motores y en la mirada cómplice de quienes ya esperan la próxima oportunidad de gritar: Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/6N2Hz9p
via IFTTT IA

Schumacher ’94: El nacimiento de una leyenda llega globalmente el 2 de octubre de 2026


¡Una noticia que acelera el pulso de los aficionados a la Fórmula 1! Netflix sorprende con un documental explosivo que nos transporta a uno de los momentos más icónicos de la historia del deporte: la primera corona de Michael Schumacher. Titulado Schumacher ’94 – The Birth of a Legend, este largometraje promete capturar la intensidad, la disciplina y la magia que llevaron al alemán a demostrar al mundo que nacía una leyenda.

Desde su preestreno en una presentación de Netflix Alemania hasta su llegada global, la producción ya genera muchas expectativas. A través de imágenes de archivo, entrevistas y testimonios cercanos, el film busca reconstruir el año decisivo de 1994, cuando Schumacher se consagró campeón y dejó una huella imborrable en la historia de la Fórmula 1.

El viaje detrás de cámaras promete insights inéditos sobre las estrategias, las tensiones y las decisiones que forjaron un título que resonará en la memoria de los fanáticos durante décadas. Si ya viste Schumacher (2021), estás preparado para una nueva experiencia que amplía el universo humano y deportivo de Jorge Michael Schumacher, mostrando no solo la velocidad, sino también la mentalidad de campeón que definió su primer tramo de gloria.

Marca la fecha: 2 de octubre de 2026. El mundo entero podrá sumergirse en Schumacher ’94 y vivir, una vez más, la emoción de un título que nació hace casi tres décadas, pero que sigue respirando en cada curva, en cada giro y en cada latido de los seguidores de la leyenda alemana.

Para más detalles y contexto, puedes consultar la nota de Motorsport, que amplía la información sobre la llegada de esta pieza documental a la audiencia global. Keep reading.
from Motorsport.com – Formula 1 – Stories https://ift.tt/eEhRcoF
via IFTTT IA

Zandvoort en modo sprint: un frente de 3 equipos, Russell al frente y un Hamilton que no consigue la magia


¡Qué jornada en el corto y explosivo sprint de Zandvoort! En una despedida de F1 para el formato de sprint que dejó a todos con el corazón en la boca, la pelea por la pole fue una auténtica exhibición de precisión y nervio. Russell, Norris y Leclerc dominaron el frente de batalla, cubriendo el top-5 en un margen de apenas una décima de segundo, y dejando claro que cada milésima cuenta cuando se exige el máximo rendimiento en una pista tan exigente como la de casa.

Russell emergió como el hombre en el lugar correcto en el momento clave, asegurando la pole position con una vuelta que rozó la perfección. Norris—intratable en su sprint—y Leclerc, cerrando el trío de cabeza, mostraron que la competencia está más cerrada que nunca. Mientras tanto, la lucha por el resto de puntos de cabeza continuó marcando el tempo con una brecha mínima que promete emoción para la carrera.

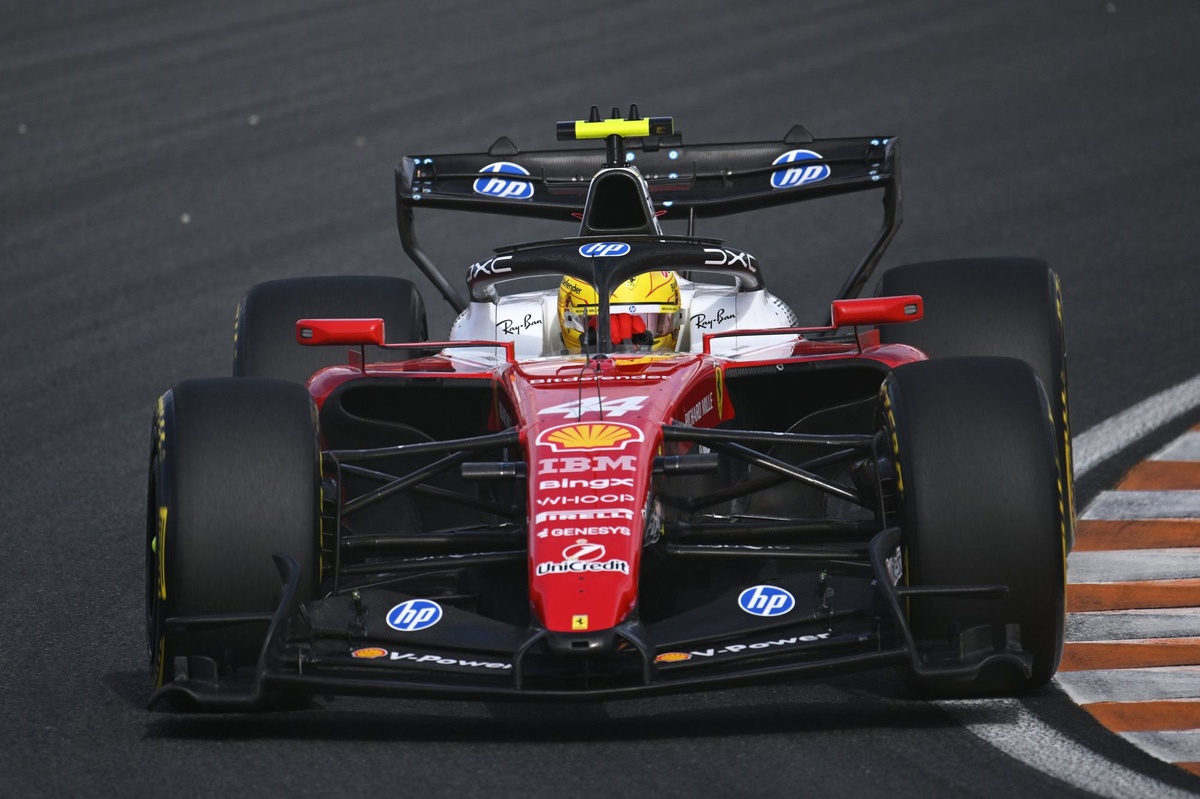
Sin embargo, no todo fue un desfile para las estrellas de la casa de las flechas plateadas. Lewis Hamilton se encontró como la nota discordante del día, quedándose con la séptima posición y quedando por detrás de la Ferrari en la segunda tanda, algo que encendió el debate cuando el equipo luchaba por volver a la senda de la victoria. El propio Verstappen y su Red Bull aprovecharon la oportunidad para escalar posiciones y, en un giro de guion, dejaron al holandés como el héroe local que empuja a la casa de Maranello a responder.

El resultado final dejó claro que, en la F1 actual, cada sesión corta tiene el potencial de cambiar el curso de la historia: un sprint que genera rivalidad, expectativa y un déjà vu de velocidad pura que promete una carrera de verdad para los fans. Hamilton, atento y a la espera, podría tener una oportunidad para revertir el curso en la batalla estratégica que vendrá, mientras Norris, Leclerc y Russell se disputan cada esquina con una precisión casi quirúrgica.

Para los que buscan detalles y el análisis completo, este vistazo inicial apenas roza la superficie de una historia que continuará desarrollándose en el asfalto de Zandvoort. Sigue leyendo para entender el contexto, las estrategias y lo que podría significar este sprint para el resto de la temporada.

Keep reading: Hamilton baffled by completely different Ferrari as Leclerc nails best lap of 2026.
from Motorsport.com – Formula 1 – Stories https://ift.tt/fwV3rmD
via IFTTT IA