¿Veremos a Max Verstappen corriendo para Mercedes en la Fórmula 1? El dossier revelado por Toto Wolff en Zandvoort


¡La emoción está servida! Cada año, los fans giran la mirada hacia Zandvoort, donde Toto Wolff enfrenta preguntas que podrían cambiar el paisaje de la F1. ¿Puede Max Verstappen terminar alguna vez con la estrella plateada de Mercedes? Esta charla, casi ritual, se llena de susurros y pistas que hacen latir más rápido el corazón de los seguidores. Aunque en esta ocasión la puerta parece cerrarse con un poco más de firmeza, Wolff la mantiene entreabierta, alimentando la esperanza y la imaginación de una megatraекторía contraria a lo que ya hemos visto.

La historia podría haber tomado un rumbo radicalmente distinto si Mercedes hubiera sido más veloz para captar al joven prodigio en su día. En otra realidad, Verstappen podría haber crecido dentro de la estructura de la fábrica de estilo alemán, tomando curvas y batallas que hoy son parte del folclore de Red Bull. Este tipo de especulación no es mero juego: es el yin y yang de la F1, donde una decisión temprana puede definir décadas de sensaciones en la pista y de debates entre aficionados.

Lo que sí está claro es que la conversación entre Wolff y los periodistas neerlandeses siempre tiene un toque de anticipación. No se trata solo de una posibilidad de fichaje, sino de una reflexión sobre lealtad, evolución de la ingeniería y el dinamismo de la competencia. ¿Qué pasará si el futuro decide cruzar el mapa de Verstappen con la insignia de Mercedes? ¿Qué innovaciones podrían surgir, qué rivalidades se reavivarían y qué capítulos se escribirían en el libro de récords?

Mantén los ojos abiertos y el corazón acelerado, porque este tema nunca pierde su chispa. Mientras Wolff mantiene la puerta ligeramente entreabierta, la imaginación de los aficionados corre desenfrenada: sueños de pit lanes nuevas, estrategias impensables y la posibilidad de ver a Verstappen manejando una máquina que podría desafiar a su propia leyenda.

¿Quedará todo en el debe o habrá un giro inesperado que revele un destino distinto? Sigue atento, porque cada nombre que aparece en esa conversación podría ser el inicio de una nueva era en la Fórmula 1. Y sí, el rumor más emocionante siempre tendrá un lugar en la parrilla: la puerta, aunque cerrada, siempre parece poder abrirse un poco más —y ahí está la magia de este deporte.

Para quienes quieren profundizar, aquí tienes la lectura completa que desglosa las declaraciones, el contexto y las posibles ramificaciones de un Verstappen en Mercedes. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/wHMndGp
via IFTTT IA

¡La parrilla de salida está que arde! Un vistazo emocionante a los nombres que prometen dominar la temporada


¡La emoción está al máximo y las serpientes de la pista rugen con fuerza! Hoy te traigo un vistazo vibrante a los pilotos que prometen encender cada curva y dejar a la multitud sin aliento. En este primer capítulo de una temporada llena de sorpresas, vamos directo al corazón de la acción, donde el talento se mezcla con la estrategia para crear momentos inolvidables.

En primer lugar, Lando Norris, con su McLaren, llega con una mezcla de confianza y hambre de victoria. Sus maniobras precisas y su capacidad para sacar rendimiento de cada sección del circuito lo convierten en un contendiente que puede alterar el curso de la carrera en cualquier momento. La pasión con la que enfrenta cada fin de vuelta es contagiosa y prende a la afición como un cohete en la noche de carreras.

A continuación aparece George Russell, conduciendo para Mercedes. Sigue demostrando por qué es uno de los pilotos más completos de la parrilla: consistencia, velocidad y una lectura de carrera que evoluciona con cada año. Su presencia en la pista es un recordatorio de que el equipo alemán no está aquí para mirar, sino para ganar.

Luego nos encontramos con Kimi Antonelli, también vinculado a Mercedes, que aporta una mirada fresca y audaz. Su estilo de pilotaje combina precisión quirúrgica con una bravura que promete ser una chispa para futuras batallas. Cada giro para este joven talento es una promesa de crecimiento y mucha adrenalina para los espectadores.

Y por supuesto, la cuarta posición está reservada para Oscar… un nombre que sin duda está destinado a atraer miradas y desarrollo. Aunque el detalle exacto de su trayectoria puede ser tan cambiante como la estrategia de carrera, lo que está claro es que su presencia añade una capa adicional de intriga y expectativa.

Si quieres conocer la parrilla completa y todos los movimientos que podrían redefinir esta temporada, no te pierdas la lectura completa. Hay un artículo muy completo que desglosa la configuración exacta para el Gran Premio de Países Bajos y más allá. ¡Keep reading para sumergirte en cada decisión estratégica, cada adelantamiento y cada momento memorable que podría situar a estos pilotos en el centro de la historia de la Fórmula 1 en 2026!
from Motorsport.com – Formula 1 – Stories https://ift.tt/XI6FkvS
via IFTTT IA

Norris Se Lleva Pole en Zandvoort y McLaren Arrasa en la Qualy


¡Qué sábado inolvidable para McLaren en el Gran Premio de Holanda! Lando Norris arrancó con un empuje explosivo y logró quedarse con la pole position, adelantando a George Russell por apenas 0.102 segundos. Russell, ganador de la sprint, no pudo superar al piloto británico en una sesión de clasificación que mostró al equipo naranja-imaginado en su máximo esplendor y que coronó a Kimi Antonelli, actual campeón del mundo, en el Top 3 de la sesión. Antonelli, batallando con el ritmo de Norris, completó un podio provisional que refuerza la esperanza de los campeones Defensores, cuyo dominio ya se había visto reflejado al liderar cada sesión en Zandvoort. Norris, que también lideró la Q2, dio un paso más hacia la consagración, dejando claro que el equipo británico está en su mejor momento de la temporada y que la lucha por el campeonato promete emociones fuertes. Si quieres seguir el hilo de la jornada y detalles minuto a minuto, no te pierdas las actualizaciones y el análisis completo en el enlace destacado.
from Motorsport.com – Formula 1 – Stories https://ift.tt/2upYRBI
via IFTTT IA

La Pista Suspira de Alivio: Verstappen Renueva con Red Bull y el Paddock respira


¡Qué noticia para la familia de la Fórmula 1! Max Verstappen ha firmado una extensión de contrato con Red Bull que lo mantendrá en la escudería de Milton Keynes hasta finales de 2030, y el paddock entero parece haber dejado escapar un suspiro de alivio. Cuando la chispa de la competencia se enciende y la temporada está llena de inciertas estrategias, saber que el chico prodigio holandés seguirá marcando el tempo da una confianza refrescante a equipos, rivales y aficionados por igual.

Este acuerdo, cerrado justo antes de la carrera en casa de Verstappen, no es solo un contrato; es una declaración de continuidad en una era de cambios rápidos y sorpresas en la Fórmula 1. Ver a Verstappen y Red Bull confirmar su unión a largo plazo envía un mensaje claro a la parrilla: la constancia y la visión compartida pueden construir un dominio sostenido, al menos para las próximas temporadas.

En el último episodio de Up To… (con comentarios que afinan el oído de los fanáticos más exigentes), la conversación se nutre de la certeza de que no hay nada más tranquilizador que ver a una dupla ganadora mantener su eje. David Coulthard, con su familiar mirada aguda, ha señalado que esta renovación no solo protege el presente de Red Bull, sino que también allana el camino para una lucha más intensa contra rivales que intentarán desmontar la hegemonía actual.

Para Verstappen, este acuerdo significa continuar empujando los límites: ampliar su legado, consolidar su rendimiento y seguir buscando ese equilibrio entre velocidad pura y consistente, día tras día en cada gran premio. Para Red Bull, la certeza de tener a un piloto de la talla de Verstappen al frente durante el próximo lustro refuerza su estrategia de desarrollo, gestión de recursos y capacidad de innovación en un deporte que no perdona a la complacencia.

La reacción de los equipos rivales cobra vida en los pits, en las simulaciones y en las reuniones secretas entre ingenieros que ya están analizando cómo adaptar sus paquetes para no quedarse atrás. Pero hasta ahora, la noticia de la renovación llega como un recordatorio de que, a veces, la estabilidad puede ser tan emocionante como la intriga de la lucha por el título.

Si te quedaste con ganas de más detalles, no te pierdas el enlace al análisis completo en Motorsport: la decisión de Verstappen de quedarse con Red Bull se analiza en profundidad, con las opiniones de expertos y el pulso de la competencia antes de cada gran premio. Keep reading para sumergirte aun más en las razones detrás de esta jugada maestra y lo que podría significar para el futuro inmediato de la Fórmula 1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/uv3MOrA
via IFTTT IA

La overtura inesperada: Leclerc sorprende en Zandvoort con una maniobra decisiva


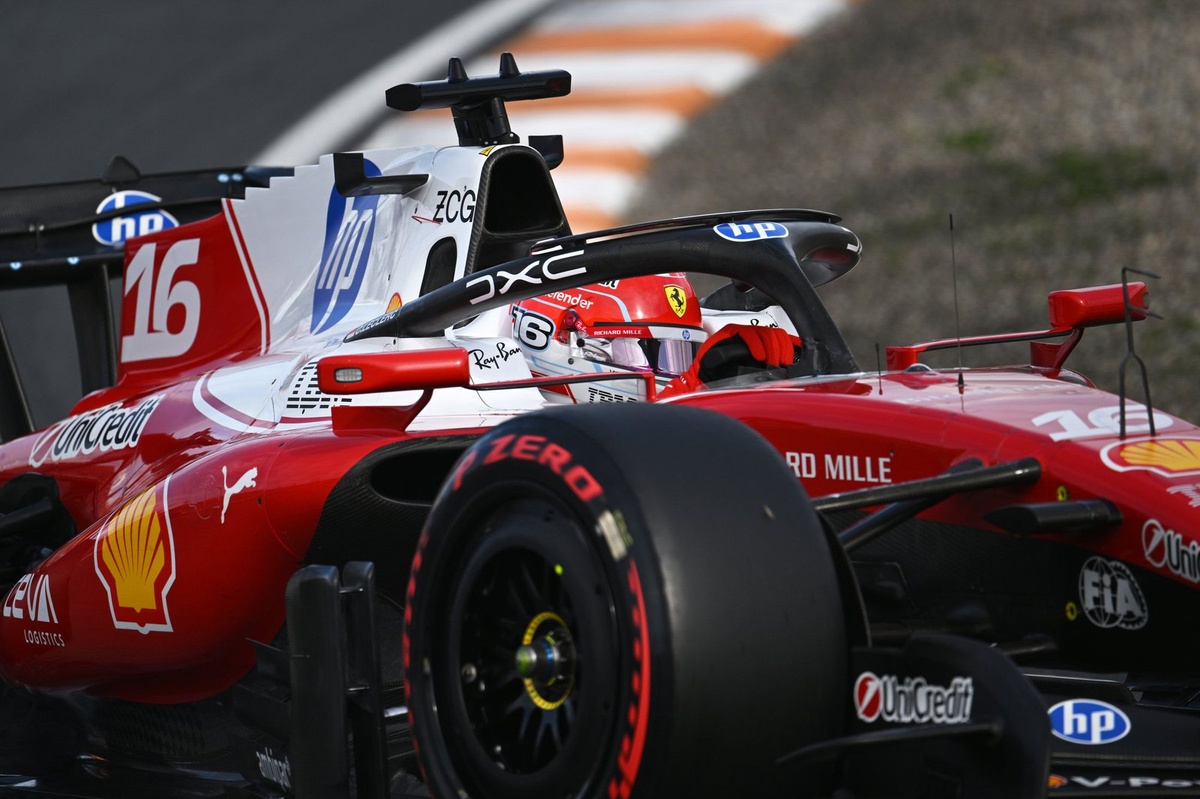
¡Qué sprint tan impredecible tuvo Zandvoort! Aunque el día no estuvo repleto de acción constante, hubo un momento que hizo vibrar a los aficionados: Charles Leclerc se llevó una de las pocas victorias de impulso con una maniobra que dejó pasar a Lando Norris y se aupó hasta la segunda plaza, donde terminó. La escena fue una mezcla de valentía y estrategia, y Leclerc lo dejó claro: la clave estuvo en las diferencias de despliegue entre los coches y las decisiones de gestión de neumáticos que marcan la diferencia en un sprint tan compacto.

Leclerc explicó que ese sobrepaso no fue casualidad: depende en gran medida de cómo se gestionan las velocidades en cada sector y de cuándo se aprovecha la ventana de rendimiento en el desgaste de las gomas. Aun con una elección de neumáticos que podría haber levantado dudas, el piloto monegasco demostró que la disciplina y la lectura de la pista pueden convertir un fin de semana atípico en un resultado notable. El intercambio de posiciones terminó siendo un ejemplo claro de cómo, en un formato más corto, cada decisión cuenta y cada milisegundo puede marcar la diferencia entre un podio y un simple paso por meta.

Para quienes buscaban acción constante, este momento aislado en la carrera dejó claro que el deporte aún tiene su epicidad en cada giro, cada adelantamiento oportuno y cada estrategia que se ajusta al minuto exacto. Manténganse atentos a las próximas crónicas, porque con Leclerc al volante y una ventana táctica bien aprovechada, cualquier sprint puede convertirse en un espectáculo de táctica, precisión y adrenalina. Si quieren profundizar en los detalles técnicos y las declaraciones completas de Leclerc, sigan leyendo en el artículo vinculado.
from Motorsport.com – Formula 1 – Stories https://ift.tt/ImCjoVN
via IFTTT IA

La estrategia de despliegue que impulsó a Leclerc a superar a Norris en la sprint de Holanda


¡Qué jornada de sprint tan intensa! Charles Leclerc reveló que su capacidad para adelantar a Lando Norris y quedarse con la segunda posición en la sprint race del Gran Premio de Holanda fue el resultado directo de diferentes estrategias de despliegue energético. Con el formato sprint, los equipos tuvieron muy poco tiempo para ajustar sus configuraciones de gestión de energía, ya que solo había una sesión de práctica libre antes de la clasificación, lo que puso a prueba la capacidad de adaptarse de forma rápida y eficiente. Leclerc sostiene que la experiencia de su rival en McLaren, Norris, dejó un margen claro para optimizar el uso de la energía a lo largo de la carrera corta, permitiendo a Ferrari ejecutar un plan más agresivo en ciertos momentos clave. Mientras ambos piloto se disputaban cada tramo de la pista, la gestión de energía y las decisiones estratégicas sobre cuándo empujar o conservar recursos resultaron determinantes para la adquisición de esa plaza en el cajón. Este choque de enfoques resalta cómo, en un formato acelerado, la lectura de las condiciones en pista y la ejecución precisa de las estrategias de despliegue pueden decantar la balanza en segundos críticos. Para aquellos que buscan entender los matices detrás de estas maniobras, el análisis continúa: ¿qué otro factor de despliegue podría marcar la diferencia en futuras carreras con formato sprint? Sigue leyendo para profundizar en los detalles y las claves que marcaron la carrera.
from Motorsport.com – Formula 1 – Stories https://ift.tt/bOGkoiT
via IFTTT IA

Norris y la verdad en Zandvoort: la ansiedad de McLaren ante el sprint y las mejoras tras Hungary


Con una mezcla de entusiasmo y certeza, el actual campeón mundial Lando Norris dejó claro que McLaren, pese a avanzar, aún no está listo para disputar la victoria en el sprint de Zandvoort. Sus palabras resonaron como un diagnóstico franco: debilidad de baja velocidad y una necesidad imperiosa de afinar cada fracción de rendimiento para acercarse a los favoritos. McLaren llegó al circuito junto a la playa con un paquete de mejoras centrado en la parte trasera del coche, destacando un nuevo conjunto de ala trasera, una evolución diseñada para consolidar los avances obtenidos con las mejoras que lograron un triunfo en Hungría. Este paso atrás para analizar y ajustar parece estar en sintonía con la filosofía de la escudería: progresar de forma constante, aunque cada curva de clasificación y cada tramo del sprint exijan una precisión milimétrica. En la primera lectura, el mensaje de Norris es claro: el rendimiento actual no alcanza para soñar con la gloria en una prueba que exige máxima eficiencia en todos los frentes. Así, McLaren apuesta por un desarrollo continuo, confiando en que la combinación de la nueva ala trasera y las mejoras previas pueda cerrar la brecha con el rendimiento líder. Mientras tanto, el equipo mantiene la expectativa de una mejora sostenida a lo largo del fin de semana y, por qué no, una oportunidad para demostrar que el crecimiento no es solo teórico, sino tangible en la pista. Mantente atento a cada sesión, porque con cada giro la historia podría cambiar y el equipo podría acercarse a la meta que hoy parece todavía fuera de alcance.
from Motorsport.com – Formula 1 – Stories https://ift.tt/D4BmtLY
via IFTTT IA

George Russell frente a su mejor oportunidad: el rugido de Zandvoort y la llamada de Jolyon Palmer


¡La emoción está al máximo! Este fin de semana la Fórmula 1 aterriza en Zandvoort para el Gran Premio de los Países Bajos, con formato de sprint que añade aún más chispa a la carrera. En medio de la emoción, las voces de la disciplina marcan una pauta clara: George Russell debe capitalizar su pelea por el campeonato en 2026, porque, según el ex piloto Jolyon Palmer, podría no volver a tener una oportunidad de título igual de jugosa.

Russell llega a la cita con la mente puesta en sumar puntos decisivos y demostrar que puede liderar a Mercedes en la era moderna de la F1. El equipo alemán, que ya ha dejado ver destellos de combate, busca consolidar un plan que lo lleve de vuelta a la cima, y este tramo de temporada podría ser el mapa de ruta. Palmer, conocido por su lectura afilada del paddock, advierte que el reloj de las oportunidades podría no volver a sonar con tanta claridad para el joven talento británico.

La fecha en Zandvoort no es solo otra carrera; es una prueba de fundamentos: consistencia, estrategia de paradas, manejo de neumáticos en un fin de semana corto y la capacidad de extraer el máximo rendimiento en condiciones de sprint. Todo eso se mezcla con la presión de estar en la lucha por un título que podría no presentarse de nuevo con la misma intensidad.

Mientras el paddock se reencuentra tras el descanso estival, las expectativas son altas: Russell debe aprovechar cada instante, optimizar su rendimiento y convertir la presión en resultados contundentes. En Mercedes se respira un ambiente de oportunidad: cada vuelta es una oportunidad de acercarse al líder y, quién sabe, iniciar un tramo decisivo hacia el título.

Para los aficionados, este es un capítulo imprescindible de la temporada: la promesa de velocidad, la tensión de la batalla y la posibilidad de ver a Russell cimentando su estatus en la élite de la fórmula 1. Y, como siempre en este deporte, cada curva, cada adelantamiento y cada guiño estratégico pueden marcar la diferencia entre un año memorable y otro que se queda en el camino.

¿Será esta la cita que defina la trayectoria de Russell hacia el campeonato o aparecerá un revés que cambie el guion? Solo hay una forma de averiguarlo: seguir cada vuelta, corear cada adelantamiento y, sobre todo, mantener la vista puesta en la meta que podría cambiarlo todo. Mantente atento a Keep reading para profundizar en las pistas y el análisis detrás de las jugadas en Zandvoort, mientras el sprint agrega una dosis extra de dinamismo a la carrera más esperada del fin de semana.
from Motorsport.com – Formula 1 – Stories https://ift.tt/C0FpXfu
via IFTTT IA

WINE 11.16: maduración continua y mejoras significativas para la ejecución de aplicaciones Windows en Linux

WINE 11.16

Tras la actualización de principios de agosto, WineHQ ha lanzado hace unas horas WINE 11.16. Se trata de una nueva versión de desarrollo destinada a preparar la versión estable que debería llegar a principios de 2027. Aunque la cantidad de cambios es notable, quedan claros los avances que confirman la madurez del proyecto: ejecutar aplicaciones de Windows en Linux sigue siendo cada vez más sencillo y fiable.

Entre lo destacado de WINE 11.16 se encuentra la actualización del motor mono a la versión 11.3, con soporte para ARM64, integración para la decodificación de vídeo por hardware a través de VA-API y mejoras en la gestión de excepciones en ARM64EC. Además, se acompaña de una rutina de corrección de errores. En números, se han corregido 35 fallos y se han realizado 243 cambios en total.

Bugs corregidos en WINE 11.16

  • La demo de Orly’s Draw-A-Story se bloquea al iniciarse (dmDriverExtra no está inicializado).
  • Demo de Odell Down Under: error de página al leer cuando se mueven los peces por el mapa.
  • Emulador pmd85: faltan los iconos de la barra de herramientas.
  • El instalador de Siemens Automation License Manager (parte de SIMATIC STEP 7 Lite SP4) no logra iniciar el servicio ALM (faltan Microsoft Enhanced DSS y Diffie-Hellman Cryptographic Provider).
  • Klik and Play se bloquea al modificar o crear una partida.
  • El instalador de Adobe CC (Creative Cloud) se bloquea dentro de msxml3.
  • «Pettersson und Findus» no se inicia.
  • La configuración posterior del proveedor del instalador de WMI core 1.5 se bloquea en wbemprox.
  • Silhouette Studio: la instalación se queda congelada.
  • No hay efectos de sonido dentro del juego cuando se reproduce audio de CD con dsound integrado en Ignition.
  • Los vídeos de Commandos: Behind Enemy Lines no se reproducen.
  • Visual C++ Build Tools 2015 se queda bloqueado durante la instalación.
  • CERT_CHAIN_POLICY_IGNORE_NOT_TIME_VALID_FLAG no se tiene en cuenta.
  • La importación de archivos PFX no funciona.
  • Just Grandma and Me (win16) se bloquea. La espera de Win16Mutex agota el tiempo de espera.
  • Error 5 de ISdone.dll, relacionado con una memoria virtual insuficiente.
  • Backpacker se bloquea al iniciarse.
  • El instalador de Command and Conquer 3 Tiberium Wars se bloquea.
  • La conexión FTP sobre TLS 1.2 de Total Commander no funciona.
  • Comportamiento sospechoso de rundll32.exe.
  • regedit /e debería salir silenciosamente cuando se produce un error.
  • La aplicación entra en un bucle infinito con el nuevo wow64, pero funciona correctamente con el antiguo wow64.
  • Stratego (1997): puntero o cursor del ratón entrecortado.
  • La emulación de llamadas al sistema en Linux mediante Syscall User Dispatch no funciona con glibc < 2.34.
  • SteelSeries GG 110.0 se bloquea al iniciarse en .NET System.Security.Cryptography.X509Certificates.StorePal.Export.
  • Acrobat Reader DC se bloquea al abrir directamente un PDF mediante «wine some.pdf».
  • Cursor roto en el inventario y el menú de terminal de Star Citizen.
  • Las ventanas superpuestas de Yabridge en algunos gestores de ventanas generan una zona muerta para la entrada.
  • CertCreateSelfSignCertificate con los parámetros predeterminados genera un certificado RSA 512 inseguro.
  • CertGetCertificateContextProperty no admite CERT_SIGN_HASH_CNG_ALG_PROP_ID.
  • El controlador WineWayland ha dejado de funcionar en Wine 11.15.
  • Steam no se inicia.
  • Las aplicaciones WPF se bloquean al iniciarse (¿solo x86?).
  • La detección de clics del ratón de WebView2 está desplazada verticalmente en X11.
  • La superficie de una ventana X11 a pantalla completa, sin bordes ni decoraciones, está desplazada por los bordes de la ventana de Wine.

Ya disponible

WINE 11.16 ya se puede descargar desde el botón situado al final de estas líneas. En su página de descargas también encontrarás información sobre cómo instalar esta y otras versiones en Linux y otros sistemas operativos como macOS e incluso Android.

De cara a futuras entregas, si el calendario se mantiene, se espera WINE 11.17 en dos semanas, con decenas de cambios para preparar WINE 12.0, previsto para principios de 2027. Este ritmo de lanzamientos podría incrementarse hacia finales de año, con una mayor frecuencia de Release Candidate por semana hasta estabilizarse en la versión estable (WINE 12) y, posteriormente, iniciar el desarrollo de WINE 13.0.

.boton {color: white; background-color: grey !important; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}

from Linux Adictos https://ift.tt/2Mgycp4
via IFTTT

GhostLock: una mirada profunda a la vulnerabilidad de alto impacto en el kernel de Linux y sus implicaciones

GhostLock

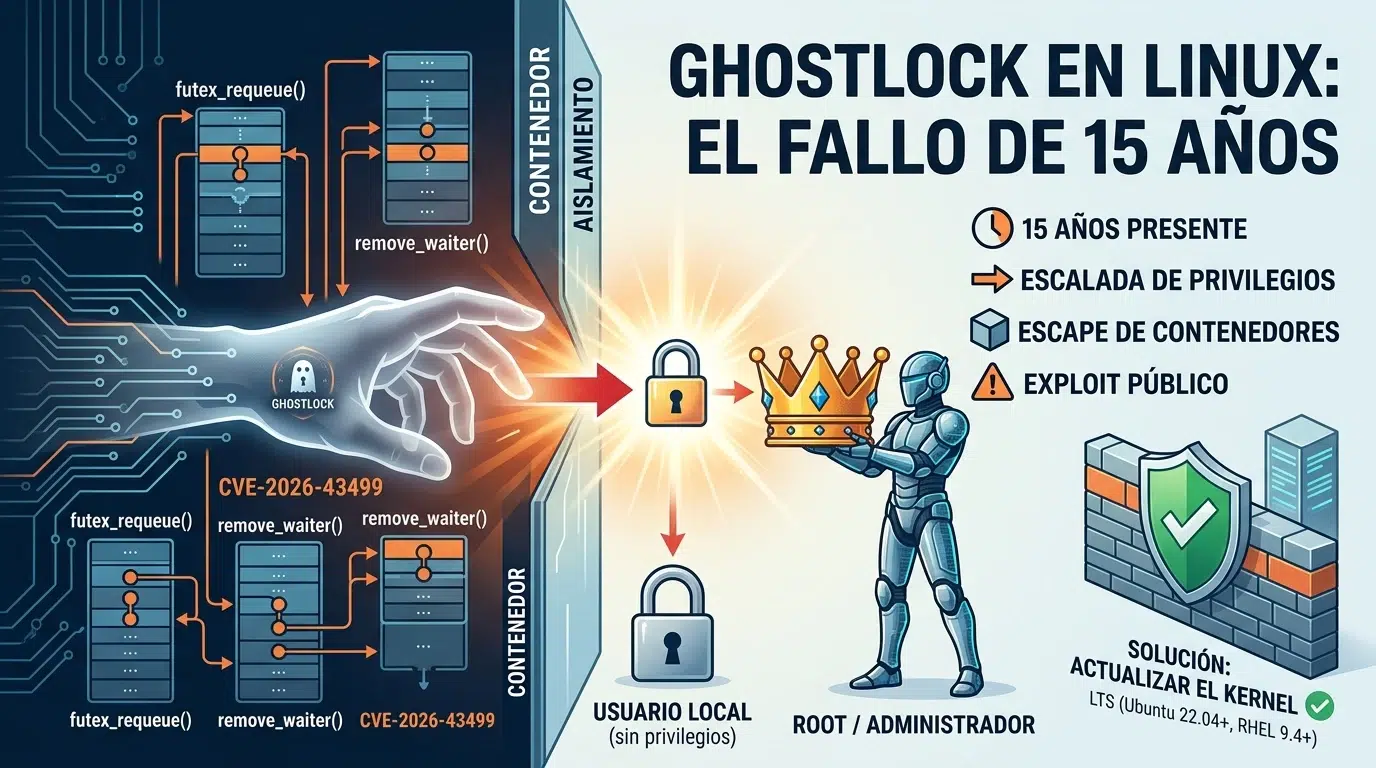
GhostLock es el nombre con el que se ha dado a una vulnerabilidad de alta gravedad descubierta en el kernel de Linux. Identificada como CVE-2026-43499, afecta al subsistema de bloqueos rtmutex y puede provocar una condición de use-after-free en determinadas operaciones de futex con herencia de prioridad. Un atacante local sin privilegios podría aprovechar el fallo para elevar sus permisos hasta root y, en determinados escenarios, escapar de un contenedor hacia el sistema anfitrión.

El problema resulta especialmente relevante porque el código vulnerable lleva presente en Linux desde hace años y forma parte de una funcionalidad utilizada por los kernels de las principales distribuciones. La corrección ya llegó al kernel principal y también ha sido retroportada a las ramas mantenidas, pero los usuarios deben asegurarse de que su distribución haya instalado un kernel que incluya el parche. No basta con fijarse únicamente en el número de versión del kernel, ya que las distribuciones suelen incorporar correcciones de seguridad mediante backports.

GhostLock es una vulnerabilidad del subsistema rtmutex

El origen de GhostLock se encuentra en el código de gestión de mutex con herencia de prioridad del kernel Linux, concretamente en kernel/locking/rtmutex.c. Estos mecanismos forman parte de la infraestructura utilizada para coordinar la ejecución de diferentes hilos y evitar problemas de prioridad en determinadas cargas de trabajo.

La vulnerabilidad está relacionada con la función remove_waiter(). En determinadas circunstancias, el código podía limpiar la información asociada a un proceso equivocado durante la gestión de una espera de futex. El resultado era que un puntero podía quedar apuntando a una zona de memoria de la pila del kernel que ya había sido liberada.

Esta condición constituye un use-after-free: el kernel conserva una referencia a memoria cuyo tiempo de vida ya ha terminado y posteriormente puede intentar utilizarla como si siguiera siendo válida. Cuando un atacante consigue controlar las condiciones necesarias para reutilizar esa memoria, el fallo puede convertirse en una vulnerabilidad mucho más grave que un simple bloqueo del sistema.

El fallo afecta a los futex con herencia de prioridad

Para explotar GhostLock es necesario interactuar con la ruta de priority inheritance de los futex. Los futex son una de las primitivas fundamentales que Linux proporciona para sincronizar hilos entre espacio de usuario y kernel, y son utilizados indirectamente por numerosas aplicaciones y bibliotecas.

La ruta problemática entra en juego con operaciones de reencolado de futex que utilizan herencia de prioridad. En un escenario concreto de interbloqueo, el kernel tiene que deshacer parte de la operación y retirar un proceso de una estructura de espera. Es durante esta recuperación cuando se producía el comportamiento incorrecto de remove_waiter().

El error consistía, en esencia, en que la función utilizaba current cuando debía utilizar la tarea asociada al waiter. El parche que corrige el problema cambia precisamente este comportamiento para utilizar waiter->task.

Un atacante local podría conseguir privilegios de root

La consecuencia más importante de GhostLock es la posibilidad de escalada local de privilegios. Un usuario que ya disponga de una cuenta sin privilegios en un sistema vulnerable puede intentar desencadenar la condición de carrera y aprovechar posteriormente la corrupción de memoria del kernel.

Esto significa que GhostLock no es una vulnerabilidad que pueda explotarse simplemente enviando una página web maliciosa a un usuario remoto. El atacante necesita primero capacidad para ejecutar código en el sistema afectado. Sin embargo, ese requisito no hace que el problema sea trivial en entornos donde existen múltiples usuarios o donde se permite ejecutar software no confiable.

Red Hat clasifica el problema como de impacto Important y señala que puede permitir escalada de privilegios o una denegación de servicio. La valoración publicada para CVE-2026-43499 es CVSS 7.8, dentro de la categoría de vulnerabilidades de alta gravedad.

GhostLock también puede ser peligroso en contenedores

Uno de los aspectos que hacen especialmente interesante a GhostLock es su posible impacto sobre sistemas que utilizan contenedores. El código vulnerable puede ser alcanzado desde un proceso que se ejecuta dentro de un contenedor, por lo que un atacante que haya conseguido comprometer una carga de trabajo puede intentar utilizar el fallo contra el kernel del host.

En el escenario más grave, esto podría convertir una vulnerabilidad aparentemente local en un escape de contenedor. El aislamiento proporcionado por el contenedor depende en última instancia del kernel del sistema anfitrión, por lo que un fallo explotable en el kernel puede romper esa frontera.

Esto resulta especialmente importante en servidores multiusuario, plataformas de contenedores, servidores de integración continua y otras infraestructuras donde código de diferentes usuarios o aplicaciones comparte el mismo kernel. Red Hat y otros avisos de seguridad recomiendan prestar especial atención a estos entornos.

GhostLock llevaba años en el kernel

Una de las características más llamativas de GhostLock es la antigüedad del código que contiene el error. El problema se introdujo con un cambio realizado en Linux 2.6.39, publicado en 2011, y permaneció en el código durante aproximadamente quince años antes de ser corregido.

El fallo no significa que todas las instalaciones de Linux de esos años hayan estado explotadas activamente durante todo ese tiempo. Lo que demuestra es que una pieza de código utilizada durante mucho tiempo puede contener errores sutiles que solo aparecen cuando se combinan determinadas condiciones de sincronización.

Este tipo de vulnerabilidades son especialmente difíciles de detectar porque no dependen de una operación sencilla como acceder a un archivo o enviar una petición de red. En este caso intervienen varios hilos, futex, herencia de prioridad y una ruta de recuperación ante un interbloqueo.

Linux 7.1 ya incorpora la corrección

La corrección de CVE-2026-43499 llegó al kernel principal como parte de Linux 7.1. El cambio, identificado mediante el commit 3bfdc63936dd, modifica remove_waiter() para utilizar la tarea perteneciente al elemento que se está retirando en lugar de la tarea actualmente ejecutándose.

La corrección también ha sido retroportada a diferentes ramas estables de Linux. Por ello, no es necesario utilizar Linux 7.1 o una versión posterior para estar protegido. Existen versiones corregidas de las ramas LTS, entre ellas 6.18, 6.12, 6.6, 6.1, 5.15 y 5.10.

En otras palabras, un sistema con un kernel antiguo puede estar completamente protegido si su distribución ha aplicado correctamente el backport. Por este motivo, comprobar únicamente el número que devuelve uname -r puede no ser suficiente para determinar el estado de seguridad en distribuciones que mantienen sus propios kernels.

Las distribuciones han tenido que aplicar sus propios parches

La corrección upstream no llega necesariamente al usuario al mismo tiempo que se publica en kernel.org. Las distribuciones Linux mantienen sus propios paquetes de kernel y suelen incorporar correcciones de seguridad en las ramas que ofrecen soporte.

Por ejemplo, AlmaLinux publicó kernels corregidos para sus versiones 8, 9 y 10 poco después de la divulgación de GhostLock. La distribución especificó versiones concretas de sus paquetes de kernel que contienen la corrección y recomendó actualizar y reiniciar el sistema para cargar el nuevo kernel.

La situación es similar en otras distribuciones empresariales y comunitarias. Por eso, la recomendación general es utilizar los canales oficiales de actualización de cada distribución y comprobar sus respectivos avisos de seguridad, en lugar de asumir que un kernel concreto es vulnerable o seguro únicamente por su versión base.

No existe una mitigación sencilla que sustituya al parche

Otro aspecto importante de GhostLock es que no existe una medida sencilla que permita desactivar la funcionalidad vulnerable sin actualizar el kernel. El problema se encuentra en código genérico del subsistema de locking y en una ruta de futex que forma parte de las capacidades normales del kernel.

Por ello, desactivar determinados mecanismos de namespaces o aplicar restricciones habituales para contener procesos no constituye una solución equivalente al parche. En particular, la información disponible sobre GhostLock indica que no depende de los user namespaces sin privilegios, por lo que endurecer esa característica no elimina la vulnerabilidad.

En servidores donde no sea posible actualizar inmediatamente, reducir el acceso de usuarios no confiables puede servir como medida de defensa en profundidad, pero no elimina el fallo. La solución real consiste en ejecutar un kernel que contenga la corrección.

Cómo comprobar si el kernel está actualizado

Los usuarios pueden consultar la versión del kernel actualmente en ejecución con el comando uname -r. Sin embargo, para determinar si GhostLock está corregido hay que comparar ese resultado con el estado de seguridad publicado por la distribución utilizada.

En el kernel upstream, la corrección está presente desde Linux 7.1. En las ramas mantenidas existen versiones anteriores que también incluyen el parche, pero los números exactos varían según la rama y la distribución. Por ejemplo, el seguimiento de la vulnerabilidad identifica Linux 6.18.27, 6.12.86, 6.6.140 y 6.1.175 como versiones upstream corregidas, entre otras.

Por tanto, si el equipo utiliza Ubuntu, Debian, Fedora, Arch Linux, RHEL, AlmaLinux o cualquier otra distribución, lo adecuado es instalar las últimas actualizaciones de seguridad disponibles para esa distribución y reiniciar si se ha actualizado el kernel.

GhostLock demuestra la importancia de mantener actualizado el kernel

GhostLock es un buen ejemplo de cómo una vulnerabilidad puede permanecer durante años en una parte extremadamente compleja del kernel Linux sin que su impacto sea evidente hasta que alguien encuentra una forma de alcanzar la ruta problemática. En este caso, un error aparentemente pequeño en la gestión de un proceso que espera un mutex puede terminar proporcionando una vía para corromper memoria del kernel.

El problema es especialmente relevante en servidores multiusuario y plataformas de contenedores, donde un atacante puede disponer de un entorno desde el que ejecutar código sin tener inicialmente privilegios sobre el sistema anfitrión. La posibilidad de convertir esa posición en privilegios de root o en un escape del contenedor eleva considerablemente la importancia de aplicar el parche.

La buena noticia es que GhostLock ya está corregido en el kernel Linux principal y las correcciones han sido retroportadas a las ramas mantenidas. Los usuarios no necesitan cambiar de distribución ni instalar necesariamente un kernel de desarrollo: deben asegurarse de que su distribución haya publicado el paquete de kernel corregido y que el sistema esté ejecutándolo.

from Linux Adictos https://ift.tt/7ESlQoL
via IFTTT