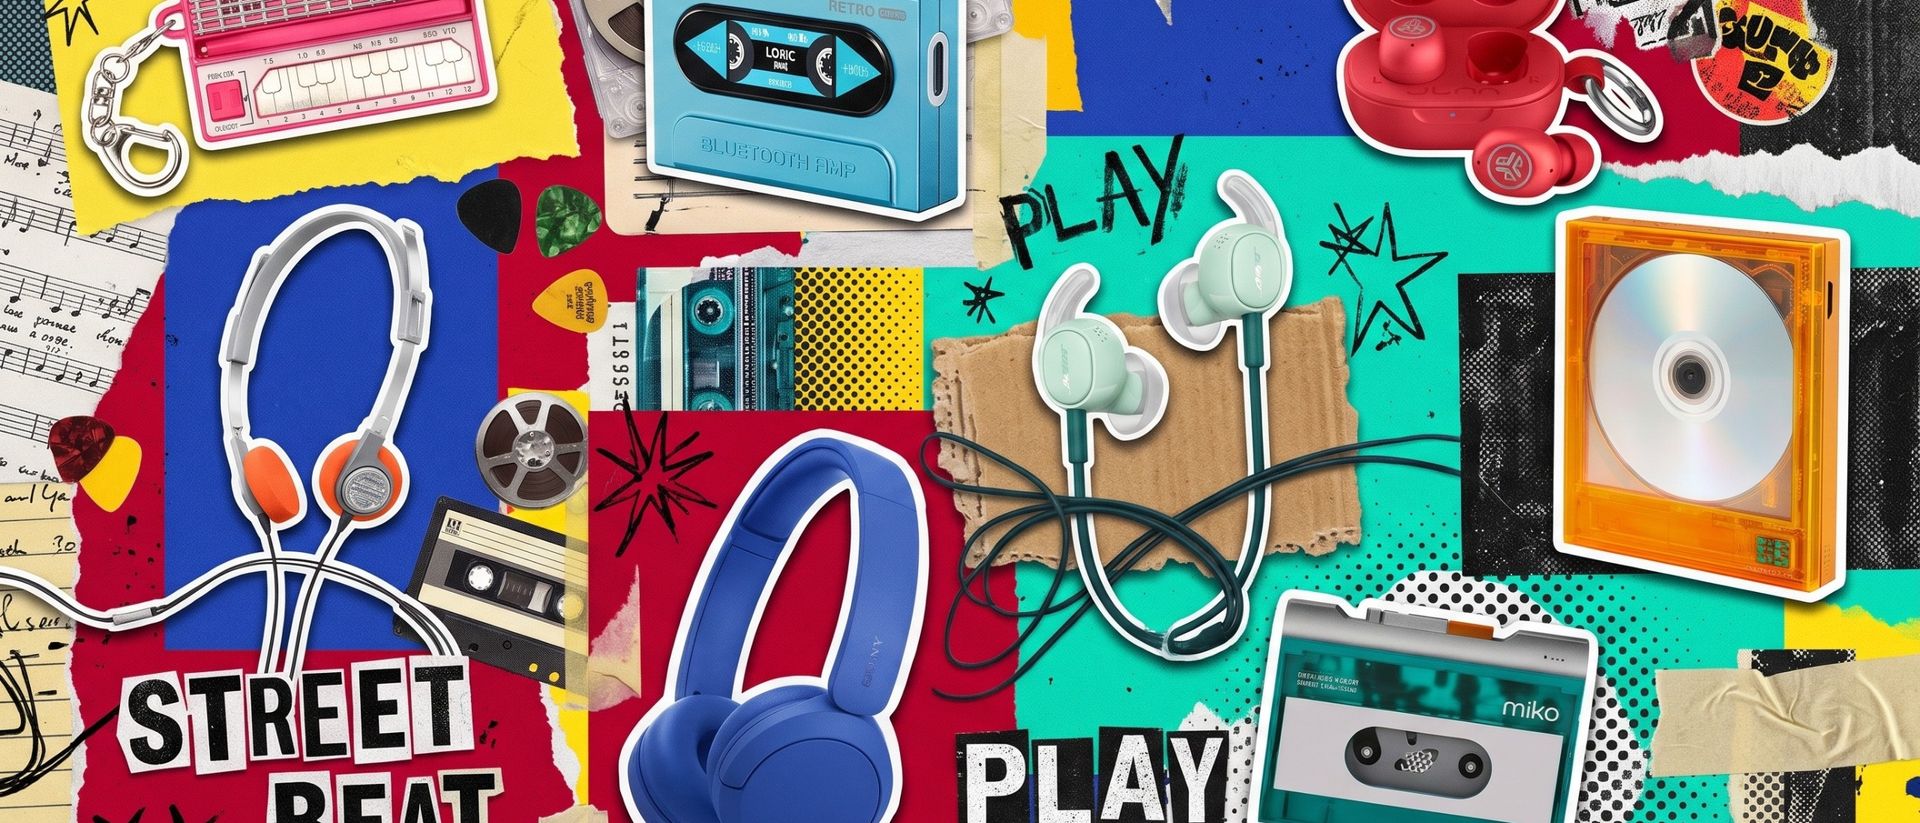
Los mejores regalos de audio para amantes de la música


¿Buscas inspiración para hacer un regalo a esa persona que siempre tiene música puesta? Tanto si disfruta de la estética retro como si colecciona vinilos, CD o casetes, o prefiere escuchar música en un equipo inalámbrico, hay opciones para todos los gustos y presupuestos.

Como editora de audio de TechRadar, cualquiera de estos productos me haría ilusión recibir esta temporada. Incluso algunas de las opciones más económicas ofrecen mucho más de lo que su precio podría sugerir. Si buscas un detalle asequible, considera el Stylophone Mini, un pequeño sintetizador de bolsillo sorprendentemente adictivo; el altavoz Bluetooth JBL Go 5, o los diminutos auriculares JLab JBuds Mini ANC.

Para quienes disfrutan del audio de alta resolución, el FiiO Retro Nano es una alternativa especialmente atractiva. Este DAC y amplificador Bluetooth parece un Walkman en miniatura, aunque su función es otra: mejorar la experiencia de escucha con auriculares.

¿La persona a la que quieres sorprender ha vuelto a los auriculares con cable? Los Sony MDR-3R, inspirados en un modelo de 1979, combinan un aire retro con una edición especial de Stranger Things. Son una elección ideal para los fans de la serie que quieran recrear la escena de Max y «Running Up That Hill (A Deal With God)».

Si prefiere la comodidad inalámbrica sin gastar demasiado, los Sony WH-CH530 son una opción reciente que ha recibido buenas valoraciones. Y para quienes buscan auriculares con cable, los Bose Noise Cancelling Wired Earbuds ofrecen una propuesta poco habitual en un momento en que el audio con cable vuelve a ganar popularidad. Comprueba su disponibilidad antes de comprarlos, ya que podrían agotarse.

Para los amantes de los formatos físicos —y de la tranquilidad de tener la música en propiedad—, hay regalos con mucho encanto: el tocadiscos Sony PS-LX5BT, el reproductor de casetes Gadhouse MIKO y el reproductor portátil de CD km5 CP1. Son maneras distintas de redescubrir álbumes y disfrutar de una escucha más deliberada.

¿Buscas un regalo grande? El Marshall Bromley 150 es un llamativo altavoz Bluetooth con estética rockera, mientras que los Creative XF1 son una opción muy capaz para completar un escritorio o un equipo de escucha doméstico.

Sea cual sea tu elección, estas recomendaciones reúnen productos de audio que merece la pena considerar. Consulta los detalles y las reseñas de cada modelo para encontrar el que mejor se ajuste a sus gustos. Y, mientras envuelves el regalo, no olvides poner algo de música.

Mis regalos de audio favoritos

  • Stylophone Mini: un sintetizador diminuto y divertido para experimentar con sonidos.
  • FiiO Retro Nano: un DAC y amplificador Bluetooth de diseño retro para quienes aprecian el audio de alta resolución.
  • JLab JBuds Mini ANC: auriculares inalámbricos compactos con cancelación de ruido.
  • Sony MDR-3R: auriculares con cable de inspiración clásica, también disponibles en una edición de Stranger Things.
  • Bose Noise Cancelling Wired Earbuds: una alternativa con cable para quienes buscan auriculares con cancelación de ruido.
  • km5 CP1: un reproductor portátil de CD, disponible en una edición limitada de Death Stranding 2.
  • Sony WH-CH530: auriculares inalámbricos asequibles para escuchar música a diario.
  • Gadhouse MIKO: un reproductor de casetes portátil con estética transparente y conectividad Bluetooth.
  • JBL Go 5: un altavoz Bluetooth compacto para llevar música a todas partes.
  • Marshall Bromley 150: un altavoz Bluetooth de mayor tamaño y marcado estilo rockero.
  • Sony PS-LX5BT: un tocadiscos para volver a disfrutar de la colección de vinilos.
  • Creative XF1: altavoces de escritorio para mejorar el sonido del ordenador o de un equipo doméstico.

from Latest from TechRadar https://ift.tt/Xuyqh04
via IFTTT IA

AntiFox: una herramienta de pentesting con IA, utilizada para robar credenciales de AWS


Ciberdelincuentes están utilizando AntiFox, una plataforma de pruebas de penetración de código abierto con inteligencia artificial, para buscar credenciales y acceder a entornos de Amazon Web Services (AWS). Aunque la herramienta fue creada para ayudar a profesionales de ciberseguridad a identificar vulnerabilidades, su uso malicioso demuestra cómo tecnologías legítimas pueden convertirse en parte de una campaña de intrusión.

## Cómo operaban los atacantes

Investigadores de Arctic Wolf informaron que algunos actores de amenazas alojaron instancias propias de AntiFox en infraestructura de Alibaba Cloud. En ciertos casos, la actividad comenzó con la intrusión de servidores Microsoft IIS expuestos a Internet. Los investigadores no pudieron determinar con precisión cómo se produjo el acceso inicial.

Una vez dentro, los atacantes instalaron *web shells*: archivos que permiten ejecutar comandos de forma remota en un servidor comprometido. Después examinaron archivos de aplicaciones y configuraciones en busca de contraseñas de bases de datos y otros secretos. También se observaron intentos de utilizar las credenciales encontradas para conectarse a bases de datos internas de producción.

En otras operaciones, los atacantes emplearon credenciales válidas de AWS obtenidas por otros medios para explorar entornos en la nube. Buscaron información sobre cuentas, permisos, bases de datos, almacenamiento y otros recursos que pudieran facilitar nuevos accesos o la exposición de datos.

Amazon señaló que sus servicios no fueron comprometidos y que los incidentes descritos involucraron credenciales sustraídas de aplicaciones de clientes. La compañía recomienda seguir las prácticas de seguridad e identidad, entre ellas aplicar el principio de mínimo privilegio, exigir IMDSv2 en instancias EC2, evitar guardar claves de acceso de larga duración en configuraciones de aplicaciones y habilitar Amazon GuardDuty.

## El contexto de AntiFox y ARTEX

AntiFox es una bifurcación de ARTEX 0.1.1, otro marco de pruebas de penetración con IA desarrollado en China. ARTEX ganó notoriedad tras su lanzamiento en julio de 2026 y, según investigadores, posteriormente apareció en distintos incidentes. Censys también identificó consolas de ARTEX expuestas a Internet y directorios públicos que contenían herramientas y archivos sensibles.

El caso pone de relieve un riesgo recurrente: las herramientas diseñadas para auditorías legítimas también pueden ser aprovechadas por atacantes. La disponibilidad de capacidades automatizadas puede acelerar la búsqueda de secretos y la exploración de sistemas una vez que se ha obtenido acceso inicial.

## Medidas para reducir el riesgo

Las organizaciones deberían revisar de forma continua sus servidores web y entornos de nube en busca de señales de actividad inusual, como archivos desconocidos, ejecución no autorizada de comandos o solicitudes rápidas a múltiples servicios de AWS. También conviene investigar intentos de acceder a credenciales desde infraestructura que no forme parte de las operaciones habituales.

Ante indicios de compromiso, es importante eliminar las *web shells* no autorizadas, analizar los sistemas afectados y rotar de inmediato las contraseñas, claves API y credenciales de nube expuestas. Las aplicaciones deben contar únicamente con los permisos necesarios para su funcionamiento, y el registro detallado de actividad puede ayudar a detectar accesos sospechosos y cambios no autorizados.

La protección de AWS depende tanto de los controles de la plataforma como de la gestión segura de las credenciales y los permisos de cada cliente. Reducir secretos almacenados en aplicaciones, limitar el acceso y responder con rapidez ante señales de intrusión puede contener el impacto de una cuenta comprometida.

from Latest from TechRadar https://ift.tt/ofeZJMI
via IFTTT IA

¡Nikola Tsolov será piloto reserva de Red Bull y Racing Bulls en 2027!


Nikola Tsolov se prepara para dar un paso importante en su carrera en la Fórmula 1: el piloto búlgaro de 19 años ha sido nombrado reserva tanto de Red Bull como de Racing Bulls para la temporada 2027.

Aunque no consiguió un asiento titular, el anuncio lo mantiene dentro de la órbita de dos equipos de la parrilla y le abre una valiosa oportunidad para seguir creciendo y estar listo si surge la ocasión de competir.

Durante semanas, Tsolov estuvo vinculado con un ascenso desde la Fórmula 2 para ocupar un puesto en Racing Bulls. Sin embargo, el equipo con sede en Faenza despejó las dudas al confirmar que Liam Lawson continuará con la escudería en 2027. Así, el joven búlgaro tendrá que esperar para debutar como titular, pero su doble papel de reserva lo sitúa en una posición clave dentro de la estructura de Red Bull.

¡La próxima temporada promete ser decisiva para Tsolov! Su desafío será aprovechar cada oportunidad, continuar demostrando su talento y mantenerse preparado para dar el salto cuando llegue el momento.
from Motorsport.com – Formula 1 – Stories https://ift.tt/WvVmsQP
via IFTTT IA

Colette Kress y el futuro de Nvidia: el peso de una líder financiera


Colette Kress lleva años desempeñando un papel clave en la transformación de Nvidia. Como directora financiera, ha acompañado el crecimiento de la compañía desde fabricante de procesadores gráficos hasta protagonista de la expansión de la inteligencia artificial, una evolución que ha redefinido su escala y su posición en el mercado.

Su trayectoria la convierte en una figura central ante cualquier cambio de liderazgo. Kress conoce de primera mano las prioridades de inversión, los desafíos de producción y las expectativas de los mercados que rodean a Nvidia. Esa experiencia podría aportar continuidad en un momento en que la demanda de chips para inteligencia artificial sigue impulsando decisiones estratégicas de gran alcance.

Sin embargo, la información disponible no permite confirmar que Jensen Huang haya renunciado ni que Kress haya asumido la dirección de la empresa. Por ello, cualquier análisis de una sucesión debe presentarse como hipotético hasta que Nvidia anuncie oficialmente un cambio.

Si llegara a producirse, el paso de Kress a la primera línea ejecutiva supondría un cambio significativo, aunque no necesariamente una ruptura con la estrategia actual. Su conocimiento del negocio y de sus finanzas podría facilitar una transición ordenada, mientras inversores, clientes y empleados buscarían señales sobre la continuidad de los planes de Nvidia en inteligencia artificial.

La influencia de Kress ya forma parte de la historia de crecimiento de la compañía. Una eventual ampliación de sus responsabilidades pondría de relieve una realidad cada vez más visible en el sector tecnológico: el liderazgo financiero puede ser decisivo para convertir una innovación prometedora en una empresa capaz de escalarla globalmente.
from Wired en Español https://ift.tt/3QnLvHR
via IFTTT IA

KPMG confirma que Surfshark no registra el tráfico de navegación ni las direcciones IP


Surfshark ha sometido de nuevo su infraestructura a una revisión externa. KPMG, una de las principales firmas internacionales de auditoría, examinó la configuración de sus servidores y concluyó que se ajusta a las afirmaciones de la compañía sobre su política de no registros.

Para quienes buscan una VPN, las promesas de privacidad pueden sonar a simple marketing. Muchos proveedores aseguran que no guardan rastros de la actividad de sus usuarios; las auditorías independientes ayudan a comprobar si esas declaraciones coinciden con el funcionamiento técnico del servicio.

Según el anuncio de Surfshark, la evaluación confirmó que la empresa no almacena el historial de navegación, las direcciones IP, las marcas de tiempo de conexión ni el tráfico saliente. La revisión también analizó si era posible supervisar o recuperar el tráfico de los usuarios desde la memoria de los servidores activos.

## Qué examinó KPMG

Los auditores revisaron la configuración técnica de los servidores de producción de Surfshark. El análisis incluyó servidores estándar, ubicaciones con IP estática y configuraciones de enrutamiento multipuerto. El objetivo era comprobar si las prácticas operativas se correspondían con lo establecido en la política de no registros del servicio.

La evaluación no encontró discrepancias. Surfshark afirma que toda su infraestructura funciona con servidores exclusivamente basados en memoria RAM. Al no utilizar discos duros tradicionales para almacenar datos, la información operativa temporal se elimina cuando el servidor se reinicia o se apaga.

No es la primera revisión independiente de la compañía. Surfshark superó una auditoría de Deloitte el año pasado y, anteriormente, ya había sometido su política de no registros a otras evaluaciones externas.

## Qué significa una auditoría para la privacidad

Una auditoría no garantiza el anonimato absoluto. Se trata de una evaluación realizada en un momento concreto: permite comprobar que, durante el periodo revisado, la configuración y las prácticas examinadas se ajustaban a las políticas declaradas. No supervisa de forma continua los cambios que puedan introducirse posteriormente y tampoco protege por sí sola frente a técnicas como la huella digital del navegador, el seguimiento asociado a cuentas o el malware.

Aun así, las revisiones periódicas independientes son una referencia importante para evaluar las garantías de privacidad de una VPN. Cuando los proveedores hacen públicos los resultados, los usuarios pueden consultar qué se examinó y qué conclusiones se obtuvieron, en lugar de depender únicamente de las promesas de la empresa.

El informe completo de la auditoría de KPMG está disponible en el sitio web de Surfshark. Sus conclusiones ofrecen una comprobación externa de las prácticas revisadas, aunque, como ocurre con cualquier auditoría puntual, no sustituyen la necesidad de evaluaciones periódicas y transparentes.

from Latest from TechRadar https://ift.tt/6gdUiSh
via IFTTT IA

Nvidia y los rumores sobre la supuesta renuncia de su CEO: qué se puede verificar


Circula una afirmación según la cual el cofundador y CEO de Nvidia habría renunciado después de que la empresa iniciara una investigación sobre una presunta relación suya con una agente de los servicios de inteligencia chinos. Sin embargo, no puedo confirmar esa versión con información fiable, y una acusación de esta gravedad no debe presentarse como un hecho sin pruebas y fuentes acreditadas.

Antes de compartirla o publicarla, conviene comprobar si Nvidia ha emitido un comunicado oficial y si medios periodísticos reconocidos han corroborado tanto la supuesta investigación como la renuncia. También es importante distinguir entre una denuncia, un rumor y un hecho verificado, y evitar reproducir detalles que puedan dañar la reputación de una persona sin respaldo documental.

Por ahora, la afirmación debe tratarse como no verificada. Si aparecen fuentes fiables, cualquier cobertura responsable deberá atribuir claramente la información, contextualizarla y actualizar el artículo conforme se conozcan los hechos.
from Wired en Español https://ift.tt/x28lzEp
via IFTTT IA

Nvidia inicia la búsqueda de un nuevo CEO tras la dimisión de Jensen Huang, según un informe


Nvidia se prepara para un cambio en su dirección ejecutiva. Según la información publicada el 12 de noviembre de 2026, Jensen Huang ha dimitido como CEO con efecto inmediato, después de que surgieran acusaciones sobre una supuesta relación con una persona sospechosa de ser espía china y, posteriormente, detalles de otra presunta relación.

Las acusaciones no deben interpretarse como hechos probados. Nvidia no ha anunciado públicamente conclusiones sobre ellas en la información citada.

La junta directiva designó a Colette Kress, actual directora financiera de la compañía, como CEO interina. Kress conservará también su cargo de vicepresidenta ejecutiva y directora financiera hasta que se nombre a una persona para ocupar el puesto de forma permanente, según el comunicado de Nvidia.

La empresa ya ha iniciado la búsqueda de un sucesor. La junta contempla tanto a candidatos internos como externos, por lo que aún no está claro quién asumirá el liderazgo de manera definitiva.

La salida de Huang podría tener repercusiones importantes. Nvidia ocupa una posición central en la industria tecnológica y en el desarrollo de la inteligencia artificial, y Huang ha sido una de las figuras más reconocidas de la compañía. En los próximos días, la atención estará puesta en la transición, en las decisiones de la junta y en cualquier información confirmada que ayude a esclarecer la situación.

Este artículo podrá actualizarse a medida que Nvidia publique nuevos detalles o se conozcan reacciones relevantes.»

from Latest from TechRadar https://ift.tt/Gu5IpLK
via IFTTT IA

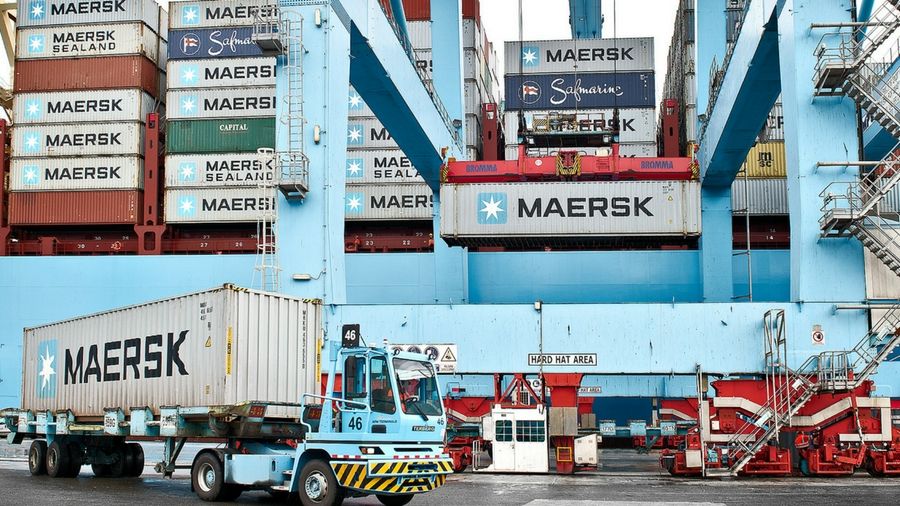
Maersk investiga una brecha en un sistema heredado de LF Logistics


A.P. Moller–Maersk confirmó que está investigando un ciberataque contra un sistema heredado de una empresa que adquirió anteriormente. Un grupo de ransomware llamado WhiteArmor afirma haber robado 100 GB de información y exige un pago de cinco millones de dólares en bitcoin, bajo la amenaza de publicar los datos.

Maersk indicó que, según sus hallazgos preliminares, no hay pruebas de que se hayan divulgado datos sensibles. La compañía también señaló que el incidente parece estar limitado a un sistema local y que, hasta el momento, no ha encontrado indicios de afectación a sus demás sistemas ni a los de clientes y socios conectados mediante integraciones como API y EDI.

La empresa afirmó que no prevé interrupciones operativas. Sus clientes pueden seguir utilizando las plataformas de Maersk para reservar y gestionar envíos con normalidad mientras continúa la investigación y se verifica la autenticidad de las afirmaciones de los atacantes.

## WhiteArmor exige cinco millones de dólares

Según informó BleepingComputer, WhiteArmor incluyó a Maersk en su sitio de filtraciones y dio a la compañía 30 días para ponerse en contacto y pagar el rescate. El grupo sostiene que, si no recibe el pago, publicará la información sustraída en la dark web.

Los atacantes atribuyen la brecha a LF Logistics, empresa de logística con sede en Hong Kong especializada en almacenamiento y preparación de pedidos para comercio electrónico. Maersk la adquirió en 2022 por 3.600 millones de dólares e incorporó sus operaciones a su división global de Logística y Servicios.

WhiteArmor afirma haber obtenido registros de casi 30.000 conductores, contraseñas en texto plano, 33 cuentas con privilegios de superadministrador, comprobantes de entrega firmados y datos de inventario vinculados con órdenes de compra y avisos anticipados de envío. También asegura que robó 27.842 registros de dispositivos móviles, que podrían incluir números telefónicos, direcciones de correo electrónico e identificadores IMEI. Estas cifras y el contenido alegado no han sido confirmados de forma independiente.

## El alcance de los datos determinará el riesgo

Si las afirmaciones del grupo se confirman, la exposición de contraseñas y cuentas privilegiadas podría obligar a Maersk a restablecer credenciales y revisar accesos. También sería importante comprobar si alguna contraseña se reutilizó en otros servicios. Los datos personales y los identificadores de dispositivos, por su parte, podrían facilitar campañas de suplantación de identidad y fraude telefónico.

Por ahora, Maersk sostiene que el incidente está aislado y que sus operaciones principales no se han visto afectadas. La compañía continúa analizando la brecha y la validez de los datos que los atacantes aseguran haber robado.

El caso recuerda la importancia de proteger y supervisar los sistemas heredados, incluidos los que permanecen tras adquisiciones empresariales. Maersk ya sufrió graves consecuencias por un ciberataque en 2017, cuando NotPetya interrumpió su red global y provocó daños estimados entre 250 y 300 millones de dólares. En esta ocasión, la prioridad será determinar qué información estuvo realmente expuesta y evitar que el incidente se extienda a otros sistemas.

from Latest from TechRadar https://ift.tt/6f4mNoi
via IFTTT IA

La energía, el gran cuello de botella que amenaza el auge de la inteligencia artificial


La expansión de los centros de datos en Estados Unidos avanza mucho más rápido que la capacidad de la red eléctrica para abastecerlos. Según un informe de Howden, la demanda energética de estas instalaciones crece a un ritmo muy superior al de la infraestructura disponible: desde el año 2000, el consumo de los centros de datos ha aumentado un promedio del 19 % anual, frente a cerca del 2 % de crecimiento de la red eléctrica. Si la brecha persiste, la falta de energía podría frenar nuevos proyectos e incluso poner en riesgo el impulso de la inteligencia artificial antes de 2030.

La carrera por construir centros de datos responde al crecimiento de la IA y a la necesidad de procesar y almacenar cantidades cada vez mayores de información. Sin embargo, levantar edificios y adquirir servidores no basta: estas instalaciones requieren un suministro eléctrico estable y de gran escala. La energía se perfila así como el principal límite para sostener la próxima etapa de expansión tecnológica.

## Una red que no crece al ritmo de la demanda

La proporción de la capacidad eléctrica estadounidense destinada a centros de datos pasó de aproximadamente el 0,1 % en 2000 al 5 % en 2025, de acuerdo con los datos citados por Howden. Para mantener el ritmo de expansión previsto sin depender más de la red, el informe calcula que hasta el 58 % de la demanda podría tener que cubrirse con fuentes alternativas.

El desafío recuerda a los primeros años del auge de internet, cuando la disponibilidad de fibra óptica limitaba el crecimiento. Ahora, el obstáculo central es la electricidad. Aunque las restricciones en componentes como las GPU y la memoria también han encarecido el desarrollo, se espera que nuevas cadenas de suministro y capacidad de fabricación ayuden a aliviar parte de esa presión hacia 2027 o 2028. La infraestructura energética, en cambio, requiere proyectos complejos que pueden tardar años en completarse.

Un análisis de Gartner ha advertido que la escasez de energía podría limitar la construcción de centros de datos hacia 2030. Además, ampliar la red suele implicar inversiones que pueden trasladarse a los usuarios mediante tarifas eléctricas. Algunos expertos prevén que los precios en ciertos estados podrían aumentar considerablemente, lo que plantea preguntas sobre quién debe asumir el costo de conectar instalaciones diseñadas para atender a grandes empresas tecnológicas.

## Gas y energía nuclear: soluciones con límites

Ante las demoras de la red, algunas compañías exploran generar electricidad en sus propios terrenos. Anthropic, por ejemplo, anunció una inversión de 3.400 millones de dólares en turbinas de gas para abastecer nuevos centros de datos. Esta estrategia puede acelerar la puesta en marcha de instalaciones, pero también aumenta la dependencia del gas natural y expone a las empresas a la volatilidad de su precio.

Las turbinas plantean, además, preocupaciones ambientales y comunitarias. Los grandes complejos pueden reunir numerosos generadores y producir ruido persistente, una fuente de conflicto para quienes viven cerca. El uso de combustibles fósiles también reabre el debate sobre las emisiones y los efectos de relajar las normas ambientales aplicables a estas instalaciones.

La energía nuclear es otra alternativa en evaluación. En Estados Unidos se trabaja para reactivar varias centrales cerradas, entre ellas Palisades, en Michigan; Crane Clean Energy Center, en Pensilvania; y Duane Arnold, en Iowa. Los proyectos recibirían en conjunto miles de millones de dólares en apoyo federal, y compañías como Microsoft y Google figuran entre las interesadas en acceder a la energía generada.

Amazon, por su parte, busca electricidad de pequeños reactores modulares que se planea construir en Iowa. Sin embargo, esos proyectos todavía deben superar procesos de aprobación y podrían no estar operativos hasta mediados de la década de 2030. En Tennessee también se han aprobado planes para un reactor modular de 300 megavatios concebido para abastecer centros de datos.

La energía nuclear ofrece una fuente de bajas emisiones durante la operación, pero no es una solución inmediata ni sencilla. Construir reactores requiere grandes inversiones, autorizaciones y plazos prolongados. Reactivar instalaciones existentes también exige revisiones, mejoras de seguridad y recursos para determinar si pueden operar de forma fiable durante el tiempo previsto.

## Una decisión sobre costos, plazos y responsabilidad

La demanda de energía de los centros de datos seguirá creciendo mientras se expandan la IA y los servicios digitales. Pero cubrirla no dependerá únicamente de encontrar una fuente alternativa: también será necesario ampliar la red, acelerar la conexión de nuevos proyectos y establecer reglas claras sobre costos, emisiones y efectos locales.

Si la infraestructura no se desarrolla con suficiente rapidez, la falta de suministro podría retrasar o impedir nuevos centros de datos y limitar el crecimiento de la IA. Si se construye a toda prisa, sin considerar el impacto en las comunidades y en las tarifas, el costo podría trasladarse a hogares y generaciones futuras. La expansión tecnológica, por tanto, dependerá tanto de la innovación como de una planificación energética capaz de equilibrar disponibilidad, asequibilidad y responsabilidad ambiental.

from Latest from TechRadar https://ift.tt/czFC6Ma
via IFTTT IA

Sistemas de filtración de agua: más allá del costo inicial


Los sistemas de filtración pueden ayudar a resolver problemas específicos relacionados con el agua, desde sabores y olores desagradables hasta la presencia de sedimentos, minerales o ciertos contaminantes. Sin embargo, elegir la solución adecuada requiere mirar más allá del precio de compra: el costo inicial es solo uno de los factores que conviene considerar.

El primer paso es identificar qué problema se desea abordar. Un análisis del agua puede revelar qué sustancias están presentes y en qué concentración. Esta información ayuda a evitar la compra de un sistema que no trate el problema real o que ofrezca capacidades innecesarias. Por ejemplo, un filtro de carbón activado puede mejorar el sabor y el olor, mientras que otros sistemas están diseñados para reducir determinados minerales o contaminantes. Ninguna tecnología es adecuada para todos los casos.

También es importante calcular los gastos de funcionamiento. Algunos filtros requieren cartuchos de reemplazo con regularidad; otros necesitan mantenimiento especializado, limpieza o componentes adicionales. La frecuencia de uso, la calidad del agua de entrada y la capacidad del sistema pueden influir en la duración de los consumibles. Por ello, comparar el costo total a lo largo de varios años suele ser más útil que comparar únicamente los precios de compra.

La instalación es otro aspecto que puede afectar el presupuesto. Los sistemas para un solo punto de uso, como un grifo, suelen tener requisitos distintos a los equipos instalados en la entrada principal de la vivienda. Según el modelo, podría ser necesario contratar a un profesional, adaptar las conexiones o reservar espacio para el equipo. Antes de decidir, conviene confirmar qué incluye el precio y si la instalación está contemplada.

La eficacia también debe verificarse. Es recomendable revisar las certificaciones independientes y las afirmaciones específicas del fabricante para confirmar qué sustancias reduce el sistema y bajo qué condiciones. Una certificación no significa necesariamente que el equipo elimine todos los contaminantes; indica que ha sido evaluado para determinadas funciones. Leer la documentación con atención ayuda a establecer expectativas realistas.

Por último, hay que considerar la capacidad y la facilidad de mantenimiento. Un sistema debe responder a la cantidad de agua que consume el hogar y contar con filtros de repuesto disponibles. Si el mantenimiento es complicado o los recambios son difíciles de conseguir, el equipo podría no ofrecer buenos resultados a largo plazo.

En definitiva, la mejor elección no siempre es la opción más económica ni la más avanzada. Un análisis del agua, una comparación de los costos de instalación y mantenimiento, y una revisión de las certificaciones permiten valorar cada sistema con mayor precisión. Así, la decisión puede basarse en las necesidades reales del hogar y en el costo total de obtener agua con la calidad deseada.
from Wired en Español https://ift.tt/IQsmo03
via IFTTT IA