El choque entre privacidad digital y sanciones: autistici/inventati y el futuro de la infraestructura independiente


Twelve days — that’s how long it took a designation, signed in the US, to bring an end to the 25-year-long work of Autistici/Inventati, an Italian technology collective which supplied a non-commercial, privacy-first communications infrastructure alternative to Big Tech.

On August 26, the US Departments of State and the Treasury denounced Autistici/Inventati (A/I) as Specially Designated Global Terrorists, in a statement by the Office of the Spokesperson (OFAC), for operating infrastructure for “far-left militants across the world”.

A/I was hit with sanctions and an announcement that anyone engaging with them “may risk exposure to sanctions”. A wind-down deadline was set for September 25.

The US terrorism accusations were made under Executive Order 13224, with A/I allegedly “having materially assisted, sponsored, or provided financial, material, or technological support for, or goods and services to or in support of, an act of terrorism”.

It’s an accusation that the collective strongly rejects, arguing that it “merely provides digital self-defence tools for activists, individuals, groups and associations”, i.e. that it’s not a terrorist. It’s a software supplier.

If you’ve not heard of Autistici/Inventati (A/I) before, you are not alone. In some ways, it’s a wonder that this tiny Italian collective came under the radar of the US Treasury’s Office of Foreign Assets Control (OFAC) at all.

Since its beginnings in 2001, A/I has been volunteer-run. It has provided email, mailing lists, messaging apps, web hosting, and blogging platforms, all designed to be resilient to censorship and surveillance, to thousands of users worldwide.

Within days of the announcement, though, one of A/I’s domains became unreachable, its donation gateways were closed, and its bank accounts were frozen. On Sunday (September 6), A/I announced it would shut down for good to protect users from potential repercussions.

There’s no hiding that Autistici/Inventati has been a political project. The group self-describes as an anti-fascist, anti-racist, anti-sexist, anti-militarist organisation and opposed to capitalism and authoritarianism. With few larger beacons of capitalism on the planet than the US Treasury, perhaps it should not have been a surprise that A/I got noticed?

And, crucially, unlike a regular privacy software and service provider, the group had supplied its tools only to individuals and projects that shared its views. Most of A/I users were grassroots movements and activists on that same side of the political spectrum.

Nonetheless, the story has an eerie ring to it. The ease with which a single nation has been able to silence a global movement, without any international legal process, should stand as a warning. And, if punishing the host of a private service for what its users do on its platform becomes normalized, could your favorite encrypted apps be next?

Who is Autistici/Inventati?

Illustration linked with the Autistici/Inventati collective

(Image credit: Autistici/Inventati)

A group of Italian technology activists, hackers, and digital rights defenders founded Autistici/Inventati (A/I) during the anti-globalization movement at the start of the millennium. Since 2018, it has been a legally recognised non-profit organization — Associazione AI-ODV — based in San Giuliano Terme, Italy.

For about a quarter-century, A/I offered a non-commercial oasis in a corporate-dominated web. As the collective confirmed to TechRadar, as of September 6, the group had included about 20,000 email accounts, 20,000 blogs, 5,000 mailing lists, and 1,500 websites — a drop in the ocean compared to Proton’s 100 million registered accounts, y el 6 millones de suscriptores a Riseup, otro colectivo administrado por voluntarios.

That said, the actual number of people engaging with the A/I infrastructure, however, is most likely higher, given all the people accessing the websites, newsletter, and emails sent, which are hosted on its services, or reading a post on its flagship NoBlogs platform.

“Given that one of the features of our tools is the protection of communications, we are unable to provide precise data [on users],” an A/I spokesperson told us, echoing the group’s privacy policy, which centers on collecting as little data as possible about its users.

In its terms and conditions, A/I is also clear regarding the responsibility for the content: users are “the sole responsible” for the data they store and the content posted on their platforms. “We do in no way pre-screen, filter, or verify the content uploaded by the users, nor do we have the opportunity to edit or modify it,” the policy also reads.

It’s a level of independence, anonymity, and privacy that had already put the collective under the justice system’s scrutiny in the past. This time, however, the US action was different.

“We are not dealing with a legal or technical dispute, but rather a case that highlights the fragility of a tool everyone takes for granted,” an A/I’s spokesperson told us.

Targeting the infrastructure: what’s behind the US terror designation?

The US Treasury has sent a clear message: providing digital tools to political direct-action groups or sanctioned foreign political parties — the order directly mentioned the Kurdistan Workers’ Party (PKK) among those — constitutes “material assistance” or “technological support” for terrorism.

For the US Treasury Secretary, Scott Bessent, the “enablers” of what he deems far-left extremists must be targeted with “the full weight of our economic tools to bear”.

While this isn’t the first time the US has targeted independent, open-source software — they did so in 2022 against Tornado Cash — the recent action against A/I still marks an escalation: from targeting the content, to aiming squarely at the infrastructure that hosts it. It’s a shift that digital rights experts warn could have heavy repercussions.

Talking to Italian broadcaster Rai News, American non-profit digital rights group Electronic Frontier Foundation’s director of international freedom of expression, Jillian York, explained that the practice of designating an internet platform and service provider as a terrorist group — rather than those who directly perpetrate violence — has “enormous” implications.

“They are targeting the messenger. I don’t think members of the group would necessarily endorse the actions of the people they host. What they endorse is the freedom to host, the ability to remain anonymous, and the ability to maintain privacy,” York added.
Leave No Trace logo

(Image credit: Future)

NEW: Leave No Trace — A weekly newsletter on digital privacy and online surveillance.

Leave No Trace investigates the companies and governments putting our digital freedom at risk — and the people fighting back.

📩 Subscribe now to get every edition delivered to your inbox every Friday, launching this September.

The threat to everyday privacy tools: who is next?

By issuing a terror designation to an independent technology collective, Washington has dragged the legal principle of “material support” into dangerous terrain. But could such an attack really be replicated?

Let’s take Proton as an example. This well-known privacy-first firm offers an encrypted alternative to the Gmail suite (email, docs, sheets, cloud storage, calendar, and even videoconference tools), alongside a secure VPN service.

ProtonMail and other Proton apps are a popular choice among everyday users, activists, and journalists worldwide owing to their zero-knowledge architecture and strict no-log policy. The Swiss-based company explicitly uses the impossibility of disclosing any data to authorities as a selling point.

So, if a sanctioned organization or political direct-action group uses a Proton account to communicate, might the host risk being designated an “enabler” of terrorism? Probably not quite, for now at least.

The difference is that A/I isn’t a neutral provider. Unlike Proton — or another volunteer-run network, the Tor Project — that doesn’t make any distinctions about who can subscribe to its services, the Italian collective did support only users who demonstrated their shared political views.

Still, experts at the European Digital Rights (EDRi) and 30+ digital rights groups see these events as an “attack on independent internet infrastructure, fundamental rights of multiple collectives, safe and secure communications, democratic anti-authoritarian organising and the democratic integrity of the EU”.

Beyond politics, what’s clear is that the move could be seen as a thin end of the wedge: if providing privacy-preserving infrastructure to controversial or radical groups is reclassified as terrorism, it leads to a chilling question: how long will it take before something similar happens again, and who might be next?

That’s why, according to the CEO of Nym Technologies, the provider behind the privacy-first, decentralized NymVPN, Harry Halpin, only a decentralized infrastructure can truly be resilient to similar attacks.

“A government can easily take centralized domain names and bank accounts down, but the service as a whole should continue to operate if designed properly,” Halpin told TechRadar, adding that “I hope that even if Nym Technologies disappeared tomorrow, the infrastructure should run without us.”

A move against bigger commercial entities than A/I may not seem as likely, but the current US administration is nothing if not bold. All the same, there is a clear distinction between commercial companies, such as Proton, Tuta, or Signal, and independent projects, like A/I, where the aim isn’t profit:

“We hold different visions of the Internet — radically different ones — and we have been targeted for this reason as well,” A/I told TechRadar.

That rationale, though, could include other non-profit projects like the well-known Tor Browser, which, one day, may also find itself in the US government’s crosshairs. Should Tor be successfully taken down in the same way, it would undermine the very nature of a free and open internet.

As A/I told TechRadar: “If a case like ours were to happen again, it would mean that those in power have decided to make the Web as we have known it — from its inception to the present day — disappear; a Web where the vast distinction between the provider of a tool and its user was abundantly clear.”

A case for digital sovereignty

The fall of Autistici/Inventati doesn’t just create a possible precedent for digital rights, it also exposes a stark reality: a foreign government can unilaterally disable a European digital service without having to seize physical servers or prove criminal liability in court.

Washington did not have to target physical hardware. The US could, instead, simply count on centralized choke points across the internet’s core infrastructure to do its work.

While A/I’s servers remained operational, access to one of its domains — autistici.org — was severed at the DNS level. Short for Domain Name System, DNS allows your web browser to find the IP address of the domain that you type in and connect to the site you want.

A/I believes that the operator responsible for managing these connections, the US-based Public Interest Registry (PIR), placed the domain in a ‘serverHold’ status as a direct consequence of the US sanctions. It’s worth noting that there is currently no public statement from PIR at the time of publication.

Simultaneously, the risk of secondary sanctions led PayPal to close A/I’s account and compelled Italy’s Banca Etica to suspend A/I’s current account, despite the bank’s commitment to human rights.

Whether or not we share A/I’s political views, the ease with which the 25-year-old tech collective has been dismantled is a dark moment for digital rights. Unless independent infrastructure is actively defended, the vision of the Internet as an open, free, and democratic forum will cease to exist.

At the very least, this tale should serve as a wake-up call to any even slightly controversial service built on US-owned internet foundations. Without digital sovereignty protection elsewhere, might, it seems, is right. What the US Treasury wants kicked off the internet, it may well get.

from Latest from TechRadar https://ift.tt/CyfhU4g
via IFTTT IA
Visibilidad, Observabilidad y Resiliencia: Cómo Navegar en un Panorama de Ciberseguridad en Rápida Evolución


En el mundo de la ciberseguridad, la evolución de las amenazas es una constante. Si llevas tiempo trabajando en este campo, ya sabes que las adversidades no esperan y, tarde o temprano, el blanco puede ser tú. Lo que complica aún más la situación es que las herramientas automatizadas y la inteligencia artificial han acortado drásticamente la brecha entre descubrir una vulnerabilidad y explotarla. Y cuando este tiempo se mide en minutos o incluso segundos, se impone la necesidad de actuar con rapidez y precisión. Esta dinámica redefine la forma en que concebimos la seguridad: ya no hay lujo de tiempo para entender un ataque, evaluar el riesgo y decidir el siguiente paso. Es hora de estar mejor preparados y construir resiliencia para lo que pueda venir.

Visibilidad como piedra angular
La base es aceptar una realidad simple: no se puede defender aquello que no se ve. La visibilidad es, por tanto, una de las capacidades más importantes que puede desarrollar una organización. Si comprendes qué existe dentro de tu entorno, cómo interactúan los sistemas y qué se considera normal, tendrás una posición mucho más fuerte para identificar comportamientos inusuales antes de que se conviertan en problemas graves. La observabilidad eleva esa visibilidad al siguiente nivel, proporcionando el contexto que los equipos de seguridad necesitan para tomar decisiones informadas con rapidez, especialmente cuando el tiempo juega en contra.

En palabras simples, la visibilidad te dice qué está ocurriendo, mientras que la observabilidad ayuda a entender por qué está ocurriendo.

La realidad actual es que las organizaciones operan en infraestructuras on-premises, entornos en la nube, redes y una cantidad creciente de tecnologías conectadas. A medida que estos entornos se vuelven más distribuidos, comprender lo que sucede en todos ellos se vuelve significativamente más complejo. Sin esa visibilidad, es difícil saber dónde están los riesgos, cómo interactúan los sistemas o dónde podría explotar una vulnerabilidad un atacante.

Piensa como un adversario
A lo largo de mi carrera, incluso en operaciones ofensivas dentro de la comunidad de inteligencia, he encontrado que la forma más eficaz de entender el riesgo es pensar como el adversario. Comienzo preguntándome cómo podría atacar una organización y luego retrocedo para identificar y cerrar brechas. Los atacantes no ven a las organizaciones como nosotros; buscan siempre un punto de apoyo, exploran debilidades en personas, procesos y tecnologías, y buscan la ruta más fácil para lograr su objetivo, explotándola.

Por eso, para mantenerse un paso adelante, las personas responsables de seguridad deben adoptar este enfoque: cuestionar continuamente dónde iniciaría un atacante, cómo se movería por la organización y qué controles podrían ralentizarlo o detenerlo por completo. Para que funcione, es necesario diseñar la resiliencia en la forma de operar de la organización. En nuestra casa ya está integrada: contamos con equipos internos y externos que realizan pruebas continuas de producto, empresarial, spear-phishing y pruebas de penetración físicas. También es esencial educar al equipo para que permanezca vigilante y para que, ante cualquier indicio sospechoso en línea, exista un instinto que lleve a reportarlo. Facilitar la denuncia de eventos permite analizarlos rápidamente y comprender mejor el objetivo del atacante.

Diseño seguro desde la base
La inversión en Secure by Design es clave para garantizar que los productos entregados a los clientes sean lo más seguros posible. En la práctica, implica rastrear cada pieza de código hasta su fuente y verificar su integridad a lo largo del proceso de desarrollo. Es como mantener una cadena de custodia para las evidencias: saber exactamente de dónde provienen los componentes de software, cómo se verifican y cómo se protegen durante todo el ciclo de construcción.

A nivel sectorial, la seguridad por diseño se está adoptando cada vez más, ya que las organizaciones reconocen la importancia de la integridad, trazabilidad y transparencia del software a lo largo del ciclo de vida. Esto es crucial porque, como mencioné al inicio, hay dos certezas en ciberseguridad: las amenazas seguirán evolucionando y las organizaciones seguirán siendo objetivo. Las empresas de todo el mundo deben adaptarse con rapidez a la cruda realidad de que un incidente de ciberseguridad no es una cuestión de si, sino de cuándo. Y la IA está acelerando ese ritmo y ampliando el radio de impacto de cualquier ataque.

La receta para la resiliencia robusta pasa por comprender suficientemente el entorno para reducir riesgos innecesarios, detectar actividad maliciosa con rapidez y limitar el alcance cuando algo ocurre. Todo ello acompañado de un plan de recuperación claramente definido y probado. Esa es la esencia de la ciberresiliencia en la práctica.

Notas finales
Este texto forma parte de TechRadar Pro Perspectives, una ventana para presentar las mejores ideas y mentes del sector tecnológico hoy. Las opiniones expresadas son del autor y no necesariamente reflejan a TechRadarPro o a Future plc. Si te interesa contribuir, encuentra más información sobre cómo enviar historias.

from Latest from TechRadar https://ift.tt/uH20vhM
via IFTTT IA

El último gran giro: cuando Red Bull y Porsche prometieron la F1 del siglo y todo se desvaneció


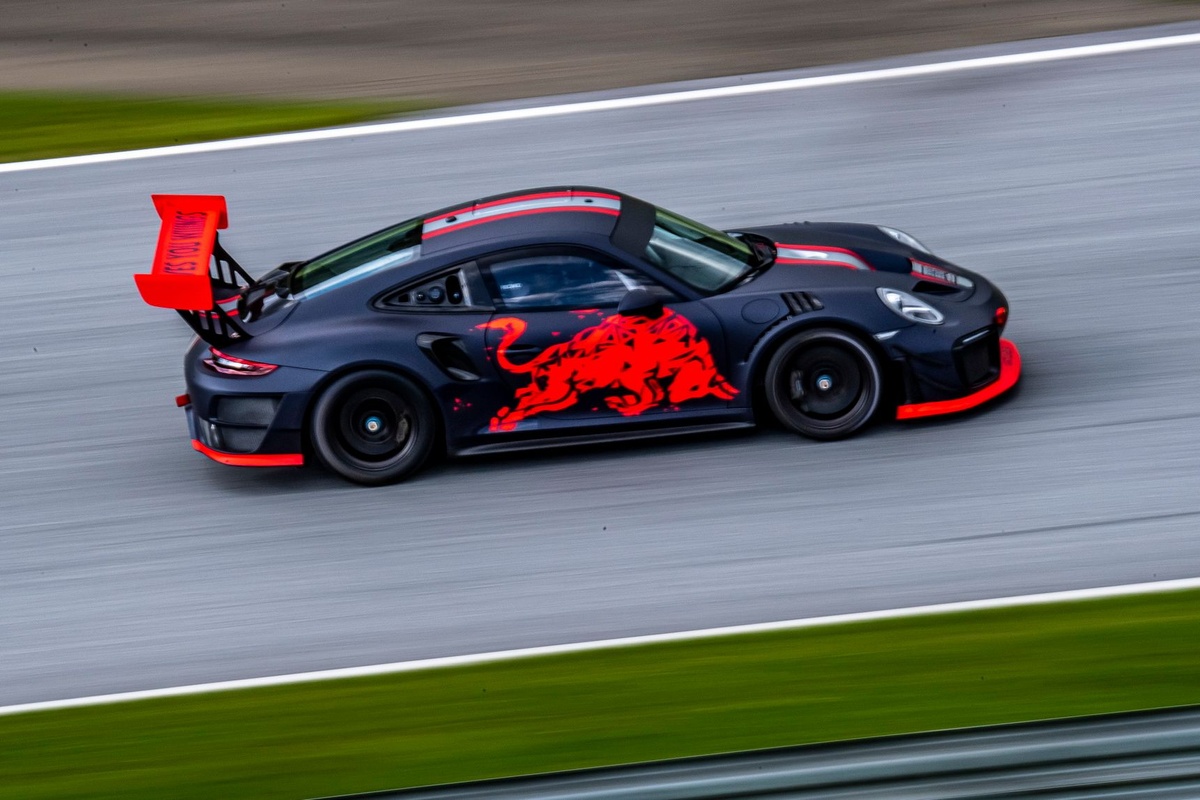
Hace casi exactamente cuatro años, en el tardío verano de 2022, estuvo a punto de escribirse uno de los capítulos más espectaculares de la historia de la Fórmula 1. Red Bull y Porsche habían llegado a un acuerdo para unir fuerzas en la categoría reina del automovilismo: una alianza que prometía cambiar el panorama de las carreras, elevar las cifras de emoción y escribir un nuevo capítulo de innovación y rendimiento sin precedentes. Pero, en el último momento, todo se revirtió. Red Bull dio un paso atrás tras largas y agotadoras negociaciones, dejando a todos atónitos y a las tribunas con la chispa de la curiosidad encendida. ¿Qué falló exactamente? ¿Qué llevó a una fusión que parecía inminente a desvanecerse como humo? Las respuestas, por ahora, se esconden en gran parte entre las sombras de las conversaciones privadas y las complejidades empresariales que rodean a estas guerras de gigantes. Aquello no fue solo un tug of war entre dos equipos; fue una demostración de cómo la ambición, la estrategia y el timing pueden colisionar en un deporte donde cada milisegundo cuenta. Quienes estuvieron al frente de la operación guardaron silencio durante mucho tiempo, y solo pistas dispersas dejaron entrever un cuadro más grande: acuerdos multimillonarios, planes de inversión, y un plan maestro que podría haber cambiado la dinámica de la Fórmula 1 para siempre. En medio de ese silencio, las especulaciones volaban, y el interés público se disparó. ¿Qué implicaciones tendría una alianza semejante para la competencia, para los patrocinadores y para las audiencias de todo el mundo? ¿Qué habría significado ver a Porsche cruzando la línea como socio oficial, compartiendo tecnología, conocimiento y estrategia con uno de los equipos más exitosos de la historia? Hoy, al mirar hacia atrás, ese episodio parece una mezcla de promesa desbordante y desafío logístico, una lección sobre las complejidades de hacer realidad un sueño tan ambicioso en un deporte impulsado por la velocidad, el dinero y la política interna de las grandes marcas. Y aunque el acuerdo no cuajó, el eco de lo que pudo haber sido continúa alimentando la conversación entre aficionados, analistas y en las filas de quienes trabajan para empujar los límites de la innovación en la pista. Siga leyendo para descubrir los matices, las piezas móviles y las lecciones que dejó este capítulo inolvidable de la Fórmula 1. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/iaoltfr
via IFTTT IA

Conectando tecnología y operaciones: fortaleciendo la infraestructura para la defensa multisectorial


La defensa opera en un entorno donde la velocidad de cambio continúa acelerándose. Los adversarios se adaptan con rapidez y los ciclos de desarrollo tecnológico se acortan. Las fronteras entre operaciones físicas y digitales se vuelven más difusas, mientras que los mandos militares disponen de más información que nunca.

Este contexto redefine la forma en que se logra la ventaja operativa. El rendimiento de una plataforma o sistema individual sigue siendo importante, pero también lo es su capacidad para integrarse eficazmente dentro del entorno operativo más amplio. La información debe desplazarse de manera segura hacia donde se necesita, apoyando decisiones y acciones a través de diferentes dominios.

A medida que se introducen nuevas tecnologías, la integración se convertirá en una parte cada vez más importante de la capacidad de defensa. El reto es asegurar que la innovación pueda aplicarse de forma práctica junto con los sistemas y la infraestructura que ya apoyan las operaciones.

Conectando la tecnología en defensa

Las conversaciones sobre innovación en defensa suelen centrarse en IA, sistemas autónomos, sensores avanzados, capacidad cibernética y activos espaciales. Cada uno juega un papel significativo, pero ninguno opera aislado.

La información recogida por un sistema puede necesitar ser compartida entre múltiples dominios antes de respaldar una decisión operativa. Las redes, datos, los sistemas de mando y las personas contribuyen a ese proceso. El valor de cualquier tecnología individual está ligado a qué tan bien se conecta con el entorno operativo más amplio.

Este principio también se aplica a la infraestructura que sustenta las operaciones militares. Las redes de comunicaciones, las instalaciones operativas y los sistemas digitales contribuyen a crear un entorno donde la información puede moverse de forma segura y fiable. A medida que estos entornos evolucionan, la resiliencia y la seguridad deben ser diseñadas desde el inicio mediante enfoques como el diseño seguro y los principios de zero-trust.

Fortalecer las bases de la capacidad operativa

La IA se ha convertido en uno de los temas definitorios de la defensa. Su capacidad para procesar información y apoyar la toma de decisiones tiene un potencial significativo, pero esas capacidades dependen de la calidad de los datos disponibles y de la resiliencia de la infraestructura que los transporta.

Las comunicaciones fiables, los datos de confianza y las redes seguras siguen siendo fundamentales para la efectividad operativa. Si esas bases no están disponibles o son comprometidas, los beneficios de las tecnologías avanzadas se reducen.

Por tanto, crear una ventaja en la toma de decisiones no es solo un reto tecnológico. Es también un reto de infraestructura y digital, y cada vez más, un reto de colaboración.

Para las organizaciones que soportan infraestructuras críticas, este desafío es cada vez más familiar. Las comunicaciones, la tecnología operativa y la infraestructura digital deben trabajar juntas para crear entornos en los que la fiabilidad no pueda comprometerse.

Colocar a las personas en el centro de la automatización

La automatización está recibiendo una atención considerable en defensa, ya que las organizaciones buscan mejorar la eficiencia y aumentar el tempo operativo. Sin embargo, la automatización no debe verse como un fin en sí mismo.

Su mayor valor a menudo proviene de reducir la actividad rutinaria en lugar de reemplazar a las personas. Mantenimiento predictivo, monitorización autónoma, gestión automatizada de redes y optimización logísticas ayudan a disminuir el tiempo dedicado a tareas repetitivas, permitiendo que el personal altamente capacitado se enfoque en áreas donde la experiencia y el juicio siguen siendo esenciales.

Las tecnologías más efectivas no sustituyen la capacidad humana, la amplifican.

La infraestructura que sustenta operaciones multydominio

A medida que las operaciones se integran cada vez más entre tierra, mar, aire, cibernético y espacio, la infraestructura adquiere una importancia estratégica mayor. Las redes de comunicaciones, el transporte, la energía y los sistemas digitales contribuyen a la capacidad operativa, demostrando cómo la infraestructura y la tecnología son cada vez más interdependientes.

El movimiento de personas, información, energía y capacidad contribuye a la preparación operativa. Una infraestructura confiable permite que esos elementos funcionen como un sistema único, asegurando que la capacidad pueda entregarse cuando y donde se necesite.

Un ejemplo se observa en las Islas Malvinas, donde la infraestructura de la pista forma parte de mantener la capacidad estratégica y la preparación a largo plazo. Ilustra cómo la infraestructura y la capacidad operativa están cada vez más interconectadas.

Consolidando la innovación en uso operativo

Gran parte de la tecnología necesaria para respaldar operaciones de defensa futuras ya existe. El enfoque ahora debe ser cuán rápido puede integrarse y ponerse en uso operativo, proporcionando a las fuerzas armadas la ventaja que requieren a medida que cambian las amenazas y los entornos. Eso exige conexiones más sólidas entre redes, datos, plataformas, personas e infraestructura.

La colaboración entre gobierno, industria, academia, pymes y las Fuerzas Armadas seguirá siendo central para trasladar la capacidad desde el desarrollo hasta la implementación. Las tecnologías también necesitan una ruta más clara y rápida más allá de demostraciones y pilotos, para que la capacidad útil llegue a los operadores cuando se necesite.

Las organizaciones que tengan éxito serán aquellas que sepan cohesionar personas y tecnología en todo el entorno de defensa, de forma segura, fiable y a ritmo, determinando cuán eficientemente la innovación se traduce en una ventaja operativa.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra plataforma para presentar a las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadar Pro o Future plc. Si está interesado en contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/pH3PMi8
via IFTTT IA

Meta: el giro entre jerarquías y eficiencia en la era de la IA


En los últimos meses, Meta ha estado deliberando sobre la estructura organizativa adecuada para impulsar su negocio de IA aplicada. Un tema recurrente es la tensión entre una organización con menos capas jerárquicas, orientada a equipos de alto rendimiento y mayor autonomía, y la necesidad de mantener una gestión estable para coordinar inversiones y proyectos complejos. En este contexto, la compañía ha empezado a solicitar a algunos trabajadores que voluntariamente asuman roles de gestión dentro del área de IA aplicada, en lugar de imponer dichas funciones de forma generalizada. Este movimiento apunta a una evolución gradual de la organización: conservar la agilidad de equipos más ligeros, pero reforzando con liderazgo las áreas que requieren coordinación, planificación y supervisión de esfuerzos estratégicos, especialmente dada la magnitud de la inversión en IA y la infraestructura necesaria para sostenerla. A nivel macro, Meta ha trasladado unas 7,000 personas a la esfera de IA aplicada, una cifra que subraya la importancia estratégica de esta unidad frente al conjunto de la empresa. Este replanteamiento llega en un momento en que algunos empleados que fueron gestionados previamente como parte de la estructura de liderazgo dentro de IA aplicada fueron reubicados como contribuyentes individuales al ingresar al área, lo que generó malestar entre quienes vivieron la transición. El impulso hacia menos jerarquía se vincula, en parte, con el llamado de CEO Mark Zuckerberg a un “Año de la Eficiencia” en 2023, en el que argumentó que una organización más plana podría ser más ágil ante cambios de estrategia y ciclos de contratación fluctuantes. No obstante, la inversión prevista para IA, que podría superar los 130 mil millones de dólares este año en chips e infraestructura, sugiere que una expansión de la organización de IA aplicada podría requerir un marco de gestión más sólido que soporte la escalabilidad y la coordinación de iniciativas críticas. Aunque la directriz de eficiencia y estructura más liviana parece seguir vigente en otras áreas de negocio, la aproximación de contratar y promover nuevos gestores parece, por ahora, centrarse específicamente en la unidad de IA aplicada. Por otro lado, Andrew Bosworth, director de tecnología, reconoció que el despliegue inicial de la nueva división de IA de Meta fue “atroz” en términos de comunicación y gestión del cambio, y prometió mejoras para futuras transformaciones. Sus comentarios apuntan a la necesidad de una mayor transparencia y apoyo a las comunidades de trabajo afectadas por ajustes organizativos, especialmente cuando estos cambios acompañan inversiones sustanciales y cambios de estrategia. En conjunto, el momento sugiere una búsqueda de equilibrio entre la necesidad de mantener una organización ágil y la necesidad de una estructura de gestión que permita escalar capacidades avanzadas en IA con claridad, responsabilidad y coordinación entre equipos. Este tema seguirá siendo relevante para observar cómo Meta adapta su cultura y sus prácticas de gestión frente a un entorno tecnológico que demanda innovación rápida, inversión sostenida y una gobernanza que acompañe el ritmo de la transformación.

from Latest from TechRadar https://ift.tt/E8CfL9d
via IFTTT IA

El latido del paddock: cada jueves, la mesa redonda que enciende la expectativa sobre el futuro de Alonso


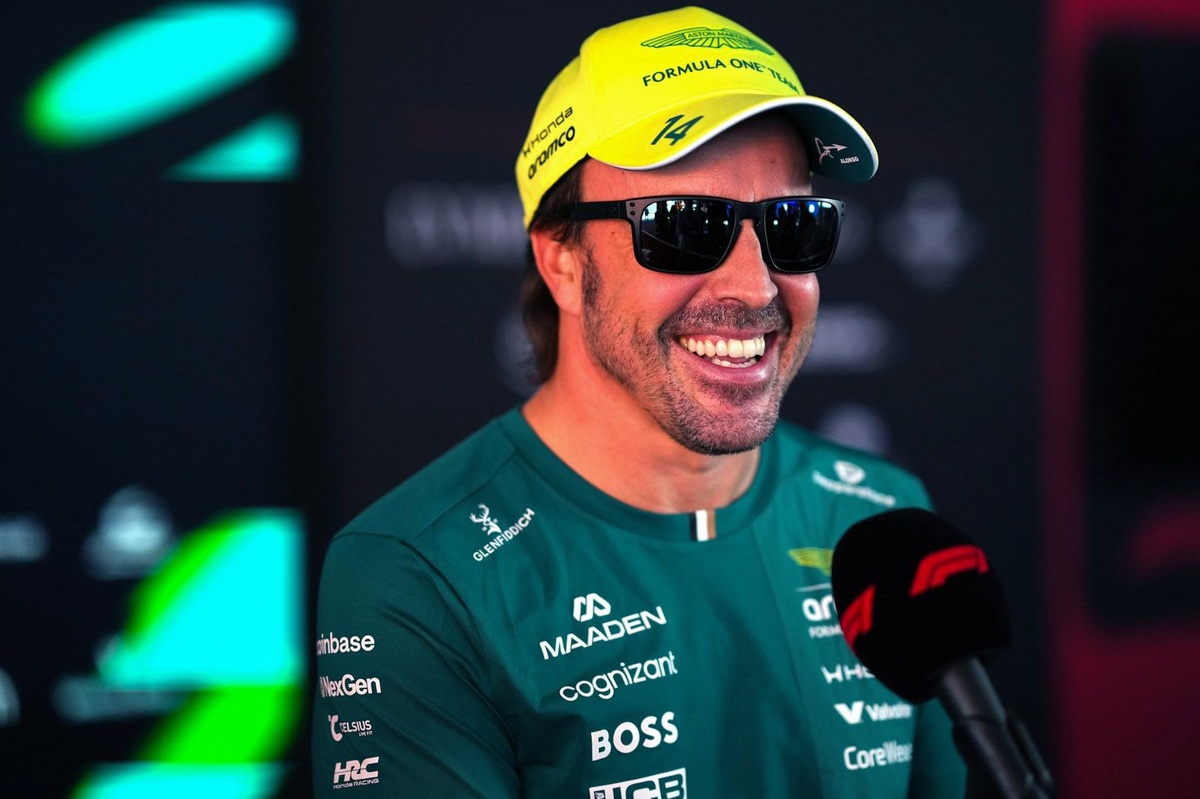
Cada jueves, el día de los medios en el paddock se enciende con una sesión de mesa redonda que reúne a Mike Krack y Shintaro Orihara, el ingeniero jefe de Honda. Es el momento en que la curiosidad de la afición y la presión de los patrocinadores converge en una lluvia de preguntas sobre la unidad de potencia, su manejabilidad y las posibles mejoras futuras. Pero hay una pregunta que regresa una y otra vez con cada fin de semana de carrera: ¿cuándo veremos un anuncio sobre el futuro de Fernando Alonso?

Krack dejó claro en Monza que la marca no tiene prisa; el reloj no marca un ultimátum y la estrategia parece moverse con la paciencia de la ingeniería más meticulosa. Y Alonso, por su parte, ha lanzado señales que alimentan la expectación sin revelarlo todo, dejando a los fans con el deseo de más claridad y a la prensa con titulares a la expectativa de cualquier indicio. Es un juego de pistas, de rumores cuidadosamente cribados y de un silencio que dice tanto como las palabras.

En cada sesión, mientras los periodistas repasan el rendimiento de la unidad de potencia y las posibles actualizaciones, el foco se desvía hacia ese horizonte: ¿cuándo habrá un anuncio concreto? La Fórmula 1 siempre tiene el pulso de la carrera en el aire, y este tema se siente como un temporizador que está a punto de marcar un nuevo capítulo en la historia de Alonso. ¿Será una confirmación de continuidad, una puerta entreabierta hacia nuevas oportunidades o una sorpresa que reescriba las reglas del juego? Solo el tiempo lo dirá.

Para los aficionados, es imposible ignorar el sutil juego de palabras, las insinuaciones y las entrevistas que, sin decirlo todo, dejan entrever que los próximos movimientos podrían ser tan estratégicos como las propias maniobras en pista. Mientras tanto, el paddock sigue girando, las luces de los headsets parpadean y cada jueves, el rumor de la actualidad se transforma en una conversación que promete respuestas, o al menos, una brújula para entender hacia dónde se dirige el futuro de uno de los grandes protagonistas de la era moderna de la F1. Si quieres seguir la pista de cada movimiento, no dejes de leer las claves que saltan de cada conferencia y las señales que dejan entrever la trayectoria que está por venir. Keep reading.
from Motorsport.com – Formula 1 – Stories https://ift.tt/u5QPYBC
via IFTTT IA

La seguridad del almacenamiento ante la era de la IA y la amenaza cuántica


La inteligencia artificial ha reconfigurado el playbook de datos en las empresas: ya no se trata solo de generar datos operativos temporales, sino de crear y conservar vastos activos de alto valor, desde conjuntos de entrenamiento y salidas de modelos hasta registros, metadatos y conocimiento archivado que podría necesitar preservarse durante años.

A medida que los líderes tecnológicos buscan escalar la infraestructura para satisfacer estas demandas, los requisitos de almacenamiento experimentan un giro fundamental. La capacidad y el rendimiento siguen siendo críticos, pero la seguridad de los datos ha ganado una importancia igual. Hoy, la integridad a largo plazo y la resiliencia ante ciberamenazas tienen el mismo peso que la eficiencia operativa.

Proteger estos datos ya no se limita a vencer vectores de amenaza actuales. Requiere preparar la infraestructura de almacenamiento para un cambio significativo: la llegada de la computación cuántica.

Datos como activo estratégico a largo plazo, no como una moda pasajera

La IA acelera el crecimiento de datos, pero también puede alargar la vida útil de la información. Los datos registrados hoy serán aprovechados para cumplimiento, analítica avanzada y reentrenamiento de modelos durante años.

Para gestionarlos de forma económica, las arquitecturas empresariales dependen en gran medida de discos duros de alta capacidad (HDD). Aunque las tecnologías de almacenamiento en estado sólido dominan las capas de alto rendimiento, los HDDs siguen siendo la columna vertebral de las implementaciones a gran escala, proporcionando la capacidad, la economía y la longevidad necesarias para archivar datos a gran escala.

Como resultado, las organizaciones deben considerar no solo la protección de los datos presentes, sino su valor futuro. Si la infraestructura subyacente se ve comprometida más adelante, los activos que impulsan las innovaciones en IA podrían convertirse en la mayor vulnerabilidad operativa y regulatoria.

Capturar ahora, descifrar más tarde

Las tecnologías de cifrado actuales siguen siendo efectivas frente a amenazas convencionales. Sin embargo, se espera que la computación cuántica desafíe algunos de los métodos criptográficos utilizados para la autenticación y el intercambio de claves.

Esto ha generado preocupación por ataques de “capturar ahora, descifrar después”, donde los datos cifrados se recolectan hoy con la expectativa de que capacidades cuánticas futuras podrían descifrarlos más tarde.

Para organizaciones que almacenan propiedad intelectual sensible, datos de investigación o conjuntos de entrenamiento de IA, esto significa que las decisiones de seguridad tomadas hoy podrían tener implicaciones en años venideros.

Prepararse para ese futuro exige acción de los responsables de seguridad y de TI ahora.

La seguridad debe integrarse en la infraestructura

La seguridad se suele evaluar a través del cifrado de datos, y con razón. Las unidades de almacenamiento autoprotegidas (SED) ofrecen cifrado AES-256 a nivel de hardware de forma continua, protegiendo los datos en reposo sin afectar el rendimiento.

Pero proteger los datos ya no es suficiente.

Los propios dispositivos de almacenamiento deben ser confiables. El firmware, los mecanismos de autenticación, los procesos de aprovisionamiento y las herramientas de diagnóstico desempeñan un papel en garantizar un rendimiento seguro a lo largo de todo su ciclo de vida.

Si un atacante compromete el firmware del dispositivo o su arquitectura de confianza, el control de seguridad puede verse socavado, sin importar cuán robusto esté el cifrado de los datos. Por ello, la seguridad del almacenamiento es una pieza crítica de la resiliencia cibernética.

Defensas resistentes a cuántico en el almacenamiento

Para contrarrestar estas nuevas vías de ataque, la industria del almacenamiento está integrando criptografía post-cuántica (PQC) en la arquitectura de hardware de los HDD empresariales. Más que proteger solo los datos, el objetivo es salvaguardar la arquitectura de confianza que sustenta al propio disco.

Las tecnologías PQC se incorporan en áreas como el establecimiento seguro de claves, la autenticación de firmware, el aprovisionamiento seguro y los diagnósticos de confianza. Estas capacidades se diseñan conforme a estándares post-cuánticos de NIST y se implementan mediante enfoques híbridos que combinan criptografía clásica con algoritmos resistentes a la cuántica.

En términos prácticos, ello significa que los mecanismos que establecen la confianza, validan la integridad del firmware y protegen las funciones administrativas pueden permanecer resilientes frente a ataques tanto convencionales como futuros habilitados por la cuántica. Con una vida útil operativa de los HDDs que a menudo supera los 5 años, implementar PQC hoy ayuda a protegerse contra amenazas cuánticas que podrían no materializarse durante varios años, pero que sabemos que están por venir.

Es importante señalar que los HDDs ya han incorporado controles de seguridad para defenderse de las amenazas actuales. PQC no sustituye estas protecciones; las refuerza añadiendo una capa adicional de resiliencia frente a vectores de ataque emergentes.

Confiar en la era de la IA

Durante muchos años, la innovación en almacenamiento se definía principalmente por incrementos de capacidad. Hoy, las expectativas sobre la infraestructura son mucho más amplias.

Las organizaciones requieren plataformas de almacenamiento que puedan escalar con el crecimiento de datos impulsado por IA, que ofrezcan un rendimiento confiable, que preserven la integridad durante largos periodos de retención y que resistan un entorno de amenazas cada vez más complejo.

La PQC representa un paso importante en esa evolución. Al extender la protección más allá del cifrado de datos y hacia los mecanismos de confianza que sustentan a los propios dispositivos de almacenamiento, los HDD habilitados para PQC ayudan a las organizaciones a prepararse para los desafíos de seguridad del mañana, protegiendo al mismo tiempo los datos que gestionan hoy.

A medida que la IA eleva el valor estratégico de los datos empresariales, la seguridad ya no puede ser una consideración reactiva a corto plazo. La confianza debe estar integrada directamente en la capa de hardware y diseñada para superar las amenazas de hoy, mañana y la era cuántica que se avecina.

from Latest from TechRadar https://ift.tt/orvLZWA
via IFTTT IA

Memorias sonoras: crea una playlist que te devuelva momentos clave y descubre una oportunidad en Qobuz e iFi


En la era de las playlists personalizadas, pocas cosas resultan tan poderosas como una selección que nos transporte a momentos concretos de nuestra vida. Ya sea para recuperar la energía de una sesión de gym con ritmos rápidos, o para presentar a alguien cercano a una banda en un viaje previo a un concierto, la música funciona como memoria en movimiento. Yo mismo sigo guardando y revisando mixtapes digitales que fabriqué durante estancias en el extranjero, viajes por carretera o preparativos para grandes fiestas universitarias; cada lista es un mapa emocional, un relato sonoro que se reencuentra con el tiempo cada vez que la escuchamos.

Recientemente, Qobuz ha decidido apoyar esta conexión entre música y memoria, al tiempo que cierra un capítulo en su relación con la IA en el ámbito musical. En colaboración con la marca de hi‑fi iFi Audio, la plataforma invita a celebrar World Alzheimer’s Month —que transcurre a lo largo de septiembre— lanzando un concurso para enviar una playlist cargada de recuerdos y, de paso, la posibilidad de ganar un iFi iDSD GR 2, un DAC/convertidor digital‑analógico de alto rendimiento.

La conexión entre música y memoria no es casual. Investigaciones publicadas por la National Library of Medicine señalan que las intervenciones musicales pueden alterar la trayectoria de la neurodegeneración en personas en riesgo, ayudando a delay o ralentizar su progreso. Más allá de los datos, el testimonio de profesionales y de quienes trabajan en el cuidado de la memoria es claro: incluso en fases avanzadas de enfermedades degenerativas, la música puede activar recuerdos y movimientos que parecían dormidos. Organizaciones sin fines de lucro como Music & Memory y Playlist for Life trabajan para ampliar la capacitación y el acceso a intervenciones musicales que apoyen a quienes lo necesitan.

Qué debes hacer para participar
– Durante septiembre, crea una playlist en Qobuz (ya sea en streaming o para descarga) compuesta por canciones que te transporten a un momento específico de tu vida. La idea es que cada tema tenga una historia personal; cuanto más clara sea la conexión, mejor.
– Visita la página de concurso de iFi Audio en el enlace provisto por la noticia y sigue los pasos indicados para enviar tu playlist, junto con una breve descripción de lo que significa para ti. Si bien no se especifica un recuento de palabras, puedes pegar aquí la historia completa de tu playlist si lo deseas.
– El premio: un iFi iDSD GR 2, un DAC valorado en aproximadamente 529 USD/529 GBP/ AU$849, que puede mejorar significativamente la calidad del sonido, conectando tu teléfono por USB‑C a auriculares o altavoces para una experiencia más cercana a la del estudio.

Por qué este concurso importa
Además de la posible recompensa, esta iniciativa nos recuerda algo fundamental: la música tiene la capacidad de activar memorias y emociones de forma singular. A través de nuestra selección y la narrativa que la acompaña, podemos explorar capas de nuestra historia personal que a veces quedan enterradas en el tiempo. Y si el simple acto de escuchar una canción puede ayudar a recordar, entonces cada playlist se transforma en una herramienta de cuidado emocional y cognitivo.

Una reflexión final
En un mundo donde las plataformas rediseñan la forma en que consumimos música, celebrar el papel de la memoria en nuestras relaciones con las canciones nos parece no solo relevante, sino necesario. Si te animas a participar, comparte esa historia que acompaña a tu lista y, quién sabe, podrías convertir tus recuerdos en un objeto físico de alta fidelidad gracias al premio de iFi. Music and memory, al fin y al cabo, es una conversación que vale la pena mantener.

from Latest from TechRadar https://ift.tt/gr7C1uS
via IFTTT IA

Esmeralda en The Paper: transformaciones y revelaciones que marcan el final de la temporada 2


En este análisis profesional, exploramos el impacto de Esmeralda en el cierre de la temporada 2 de The Paper y cómo sus visajes disfrazados intensifican la memoria de la serie. Ya sea que el personaje despierte admiración o recelo, no cabe duda de que su presencia ha convertido el desenlace en un momento inolvidable para el público.

La secuencia central encuentra a Ned rescatando a Mare en The Cincinnati Chronicle, mientras Esmeralda persigue su propia misión investigando una supuesta injusticia relacionada con el rendimiento académico de su hijo. Este giro refuerza una de las constantes de la serie: la determinación de Esmeralda para descubrir la verdad, incluso cuando el costo personal es alto.

Según comentarios del propio elenco, las especiales de Esmeralda suelen ser inflexiones regulares dentro de la narrativa. En pasadas ocasiones, la personaje ha adoptado disfraces que abordan temas sociales sensibles: un traje de grasa para protestar contra las restricciones de peso en un parque infantil y una caracterización de hombre mayor calvo para cuestionar las dinámicas de dating entre personas consideradas menos atractivas. En este episodio, su transformación alcanza a un adolescente que se viste con una peluca corta castaña, camisetas holgadas y una gorra al revés, evocando un estilo cercano a una boy band de la época. A pesar de que Matteo (Zak Messinger) intenta ser indulgente, la puesta en escena resulta notable por la mezcla de ridículo y observación social que provoca.

El interrogante sobre cuál disfraz resultó más incómodo para Impacciatore agrega una capa extra de interés: la actriz ha señalado que la versión femenina fue la más difícil, mientras que la figura del hombre mayor fue especialmente desagradable de interpretar. Este testimonio, recogido en entrevistas, destaca el compromiso de la actriz con la interpretación y la experiencia transformadora que cada rol le exige.

Desde una perspectiva narrativa, estas transformaciones no solo sirven como momentos cómicos o sorprendentes, sino que también preparan el terreno para posibles desarrollos en una hipotética tercera temporada de The Paper. Si la exposición directa de Esmeralda ha puesto en jaque su posición en The Toledo Truth Teller, no sería sorprendente que la serie explore métodos alternativos para que la personaje logre sus objetivos. Este tipo de apertura invita al público a anticipar futuras investigaciones encubiertas y nuevos enfoques para la veracidad en la historia.

En resumen, la mezcla de humor, compromiso actoral y posibles futuras tramas de Esmeralda aporta una capa de complejidad que eleva el cierre de la temporada 2. La identidad y las motivaciones de la personaje continúan siendo un motor clave para el ritmo de la serie, y el terreno dejado por estas transformaciones promete nuevas posibilidades narrativas, ya sea en forma de spin-offs, episodios centrados o una eventual temporada adicional. Manténganse atentos para más revelaciones en las próximas entregas.

from Latest from TechRadar https://ift.tt/ZbKIHrO
via IFTTT IA

Asa Germann: El nuevo Angel de X-Men y las repercusiones en el MCU


En el ecosistema en expansión del Universo Cinematográfico de Marvel (MCU), la noticia de que Asa Germann podría interpretar a Angel en la nueva película de los X-Men ha generado un notable interés entre los fanáticos y los observadores de la industria. Germann, conocido por su paso por Gen V, se convierte así en una pieza clave en la próxima etapa de la Fase 7 de Marvel, donde la integración de los mutantes y sus diversas historias promete ampliar el alcance de la franquicia.

Según informes de la industria, Germann habría firmado para encarnar a Warren Worthington III, conocido como Angel. En los cómics, Angel es un miembro fundador de los X-Men y se distingue por sus alas blancas, que no solo permiten volar sino también ofrecen una plataforma de combate caracterizada por una durabilidad y agilidad destacadas. Aunque la interpretación de Angel ha variado a lo largo de las adaptaciones, el corazón del personaje—su esperanza, su liderazgo y su lucha por la justicia—se mantiene como un eje central de su historia.

La noticia llega en un momento en que Marvel está evaluando múltiples posibilidades para su reparto, y la elección de Germann ha sido recibida con respuestas mayoritariamente positivas entre la base de fans. En particular, se ha señalado que, pese a haber sido considerado para otros roles, como el de Cyclops, los ejecutivos del estudio quedaron tan impresionados por su desempeño que optaron por asignarle a Angel en esta entrega.

Con 28 años, Germann se sitúa en una franja de edad que encaja con un arco narrativo que podría extenderse a lo largo de varias entregas dentro del MCU y posibles apariciones en futuras adaptaciones de X-Men. Angel, como personaje, aporta además una dimensión de superación y crecimiento personal que podría enriquecer la dinámica del grupo, especialmente en historias que exploren orígenes y alianzas dentro de un equipo tan diverso.

Para quienes ya conocen la trayectoria de Angel en los cómics, la identidad de Warren Worthington III está marcada por un conjunto de habilidades superhumanas que incluye fuerza, reflejos, resistencia y una notable capacidad de vuelo gracias a sus alas. La adaptación cinematográfica, sin embargo, siempre ofrece espacio para reinterpretaciones, y la dirección creativa de Marvel podría enfatizar nuevas facetas del personaje adaptadas a la narrativa del MCU.

No es la primera vez que Angel cruza la pantalla grande. En anteriores entregas se han visto interpretaciones memorables, lo que añade una capa de expectativa sobre cómo Germann podría distinguir su versión y aportar una lectura fresca sin perder la esencia del mutante clásico.

A medida que Marvel continúa desentrañando los detalles de su X-Men reboot, los fans y analistas siguen explorando posibles conexiones con otros personajes y líneas de historia dentro del MCU. Desde conversaciones en foros y redes sociales hasta coberturas de medios especializados, la anticipación por las nuevas dinámicas de equipo y por el desarrollo de nuevas tramas mutantes refleja el interés sostenido en ver cómo Germann encarna a Angel y qué impacto tendrá en el entramado general de la saga.

¿Qué opinas sobre la elección de Germann para el papel de Angel? Deja tu comentario y comparte tus expectativas sobre la implementación de este personaje en el MCU y su encaje con el crecimiento de los X-Men dentro de la franquicia. Para ampliar la visión sobre lo que se sabe hasta ahora acerca de la próxima película de los X-Men y su lugar en el MCU, consulta las actualizaciones y análisis disponibles en estas coberturas especializadas.

from Latest from TechRadar https://ift.tt/RNji5MQ
via IFTTT IA