En un contexto donde las cadenas globales de suministro siguen expuestas a la incertidumbre geopolítica y climática, las empresas del sector minorista y de bienes de consumo empacado (CPG) se enfrentan a precios y demandas fluctuantes. En el Reino Unido, la volatilidad de la cadena de suministro añade incertidumbre a los costos de materias primas y de packaging, afectando la economía de producción de las compañías CPG.
Investigaciones recientes muestran que una gran mayoría de minoristas británicos no se sienten preparados para escalar sus operaciones de cadena de suministro ante el aumento esperado de la demanda de los consumidores. De hecho, el 43% de los líderes minoristas sitúan los problemas de la cadena de suministro entre sus tres principales retos comerciales en 2025, destacando una preocupación generalizada sobre la capacidad operativa frente a la creciente demanda y la incertidumbre de costos.
Las empresas minoristas y CPG pueden abordar estos problemas modernizando sistemas fragmentados e inflexibles para mejorar la visibilidad y el análisis de datos, así como la automatización en sus cadenas de suministro.
La Inteligencia Artificial (IA) y el Aprendizaje Automático (ML) son herramientas imprescindibles en esta agenda: capacidades potentes que incluyen integración de datos, automatización, detección de demanda e inteligencia, y que están redefiniendo las operaciones de retail y CPG al posibilitar ecosistemas autónomos y sin fricciones.
Conectividad para clientes satisfechos
Las cadenas de suministro conectadas ofrecen transparencia para gestionar operaciones e inventarios en tiempo real, mejorando la asignación de stock y la eficiencia de los pedidos. Los algoritmos inteligentes analizan grandes volúmenes de datos —desde ventas históricas y estacionalidad hasta clima, tendencias en redes sociales y eventos locales— para pronosticar la demanda con mayor precisión y preparar a las cadenas ante cambios en los patrones de pedido.
Con este enfoque preventivo, las empresas pueden adaptar rápidamente la producción y las estrategias de distribución ante picos de demanda o interrupciones de suministro. IA y ML automatizan una variedad de tareas de la cadena de suministro para acelerar procesos, reducir errores y disminuir costos. Al garantizar la disponibilidad de productos en todo momento, los minoristas y las compañías de CPG en el Reino Unido pueden avanzar hacia una mayor satisfacción y lealtad del cliente.
Real-time para capacidad de respuesta y resiliencia
Las perspectivas en tiempo real son críticas para las operaciones de la cadena de suministro. Datos en vivo de sistemas de punto de venta, plataformas de comercio electrónico y otros pueden proporcionar información actualizada sobre preferencias y comportamientos de los clientes, mejorando la previsión de demanda y permitiendo ajustar dinámicamente los niveles de stock en almacenes y tiendas ante cambios súbitos.
Las soluciones de analítica en tiempo real destacan el rendimiento de productos por región, canal e incluso punto de venta, lo que permite optimizar la oferta y lanzar promociones dirigidas. Al proporcionar visibilidad continua de la cadena de suministro, IA permite anticipar cambios en la demanda y interrupciones para mitigar riesgos y mantener la resiliencia.
Predicción precisa para la ejecución de productos
Las plataformas de IA y ML ofrecen capacidades predictivas superiores: van más allá de la previsión general de demanda para anticipar exactamente lo que los clientes quieren, cuándo y, incluso, activar pedidos de reposición antes de que se agoten las existencias. Los algoritmos no solo son más eficientes para identificar patrones y realizar proyecciones que los enfoques tradicionales, sino que también pueden ajustar pronósticos en función de microtendencias.
Al permitir que las compañías CPG y minoristas aseguren que el producto correcto está en el lugar correcto en el momento oportuno, IA y ML reducen pérdidas por stockout, ahorran mano de obra, almacenamiento y otros costos, y mejoran la disponibilidad de productos en canales físicos y digitales, lo que se traduce en una experiencia del cliente superior.
El futuro es autónomo
Las cadenas de suministro impulsadas por IA y con agentes autónomos están elevando la eficiencia operativa y la interacción con el cliente al siguiente nivel, anticipando la demanda, optimizando inventarios y coordinando diversas tareas sin intervención humana.
Los sistemas autónomos satisfacen las expectativas de los consumidores digitales de experiencias sin fricciones, personalizando opciones de producto y entrega y optimizando rutas logísticas para lograr una entrega más rápida y puntual. Ante un retraso, los agentes de IA pueden tomar medidas proactivas, como redirigir un envío o proponer un proveedor alternativo, y mantener al cliente informado sobre el estado de su pedido para evitar frustraciones. Al permitir trazabilidad total, las cadenas de suministro autónomas generan confianza y engagement.
Además, al optimizar inventarios y operaciones logísticas, estas cadenas reducen residuos y consumo de energía, y apoyan una cadena de suministro ética gracias a una visibilidad clara. Ágiles, proactivas y sostenibles: así se vislumbra el futuro del retail y de las cadenas de suministro CPG.
Este artículo forma parte de TechRadar Pro Perspectives, una plataforma para presentar las mentes más brillantes de la industria tecnológica hoy. Las opiniones expresadas son del autor y no necesariamente reflejan a TechRadar Pro o a Future plc. Si te interesa contribuir, consulta la página de envío de historias.
La posibilidad de transferir una mayor parte de la infraestructura crítica de Reino Unido a la propiedad pública ha provocado numerosos debates sobre inversión, gobernanza y rendición de cuentas. Sin embargo, menos atención ha recibido lo que esto podría significar para la ciberseguridad. Independientemente de la postura política, una cosa es clara: la propiedad pública no elimina el riesgo cibernético. Al contrario, eleva las expectativas de que los servicios esenciales sean más resilientes, más coordinados y mejor preparados para soportar interrupciones. Esta expectativa refleja la realidad del panorama de amenazas. Los proveedores de energía, las compañías de agua, los operadores de transporte y las organizaciones de atención sanitaria se sitúan en el centro de ecosistemas digitales complejos. Su capacidad para entregar servicios esenciales depende de miles de proveedores, vendedores tecnológicos y terceros. Cuando una organización se ve comprometida, los efectos pueden propagarse mucho más allá de su propia red. La resiliencia, por tanto, depende de algo más que la protección de entidades aisladas: depende de entender y gestionar las relaciones entre ellas. Si el gobierno desea fortalecer la infraestructura nacional, la ciberseguridad debe ser parte de esa conversación desde el primer día. Eso implica ir más allá de programas de seguridad aislados y avanzar hacia un modelo en el que las organizaciones compartan inteligencia, comprendan riesgos comunes y coordinen su respuesta antes de que la interrupción se extienda.
Las infraestructuras críticas se extienden más allá de los límites organizacionales
Algunos de los ataques cibernéticos más destacables de los últimos años han demostrado que los atacantes rara vez buscan un único objetivo. Buscan oportunidades para comprometer una organización y alcanzar a muchas otras. El ataque SolarWinds sigue siendo uno de los ejemplos más claros: al comprometer actualizaciones de software de confianza, los atacantes obtuvieron acceso a miles de organizaciones en todo el mundo. Más recientemente, el ataque de ransomware a Synnovis interrumpió servicios de anatomía patológica en varias trust NHS, provocando operaciones canceladas, citas retrasadas y una interrupción generalizada de la atención al paciente. Ninguno de estos incidentes quedó confinado a la organización inicialmente comprometida. Ambos expusieron la realidad de que la infraestructura crítica depende cada vez más de cadenas de suministro interconectadas tanto como de activos físicos. Esto plantea un desafío para cualquier operador de infraestructura nacional crítica. La seguridad ya no puede verse exclusivamente como un esfuerzo para proteger un propio dominio; las organizaciones deben tener visibilidad de las amenazas que afectan a proveedores, socios y al ecosistema en general. Una vulnerabilidad en un proveedor de software u otro servicio externalizado puede convertirse rápidamente en un problema para todas las organizaciones que dependen de él.
La brecha entre la vigilancia y la acción
Esta es precisamente la debilidad de muchos programas de seguridad actuales. Las organizaciones han invertido fuertemente en tecnologías de detección, plataformas de gestión de vulnerabilidades y feeds de inteligencia de amenazas. Recopilan más información que nunca, pero siguen teniendo dificultades para convertir esa información en decisiones operativas seguras. La evidencia sugiere que no es cuestión de descubrir el riesgo, sino de decidir qué riesgos merecen atención inmediata. Los equipos de seguridad están rodeados de alertas, informes de vulnerabilidades y actualizaciones de inteligencia. Sin contexto, todo parece importante. Los analistas dedican tiempo valioso a investigar vulnerabilidades que pueden no ser explotadas, mientras que rutas de ataque realmente peligrosas quedan ocultas entre el ruido. Esto tiene consecuencias más allá de la eficiencia operativa: una hora dedicada a un tema de baja prioridad es una hora menos para reducir el riesgo de negocio real.
La inteligencia de amenazas debe orientar las decisiones mucho antes de un incidente
Una de las razones de este fenómeno es que la inteligencia de amenazas sigue tratándose, con demasiada frecuencia, como una función del Centro de Operaciones de Seguridad (SOC). Se recolecta, se analiza y se utiliza para detectar o investigar actividad maliciosa una vez que los atacantes ya han llegado a la red. Sin embargo, la inteligencia de amenazas tiene un valor mucho mayor cuando informa decisiones mucho antes en el ciclo de seguridad. Si se utiliza adecuadamente, debe ayudar a las organizaciones a entender qué vulnerabilidades están siendo atacadas, qué rutas de ataque representan el mayor riesgo para el negocio y qué actividades de remediación reducirán la exposición de manera más eficaz. En lugar de tratar todas las vulnerabilidades como urgentes por igual, los equipos de seguridad pueden centrarse en las amenazas que realmente importan para su entorno.
Este es también el lugar donde la Gestión Continua de la Exposición a Amenazas, o CTEM, juega un papel importante. CTEM no debe entenderse como otra categoría tecnológica o sigla de seguridad. Proporciona un marco estructurado para conectar inteligencia de amenazas, gestión de la exposición, validación y remediación en un proceso continuo. En lugar de depender de suposiciones o puntuaciones de riesgo teóricas, las organizaciones pueden validar si una vulnerabilidad es realmente explotable antes de dedicar tiempo y recursos a arreglarla.
Quizá el obstáculo más grande no es técnico: muchas organizaciones siguen operando con equipos de inteligencia de amenazas, gestión de vulnerabilidades, pruebas de penetración y gobernanza trabajando de forma independiente, cada uno con prioridades, procesos y herramientas diferentes. Romper esos silos suele aportar más mejoras que añadir otra plataforma de seguridad.
Construir una capacidad nacional
Si se espera que la infraestructura crítica sea más resiliente, la colaboración debe convertirse en una parte cotidiana de las operaciones, no solo durante un incidente importante. Esa mentalidad ya empieza a tomar forma. A principios de este mes, el National Cyber Security Centre y GCHQ llamaron a la industria, la academia y los operadores de infraestructura crítica para ayudar a definir Cyber Shield, una capacidad de defensa cibernética nacional diseñada para combinar IA, inteligencia compartida y defensa coordinada a escala nacional. Significativamente, la iniciativa reconoce que el gobierno no puede construir esta capacidad solo; dependerá de la estrecha colaboración con las organizaciones responsables de proteger los servicios esenciales del Reino Unido. Además, la Cyber Security and Resilience Bill ofrece una oportunidad para fortalecer ese enfoque al fomentar una mayor coherencia entre los sectores esenciales. Marcos como el Cyber Assessment Framework del NCSC resultan útiles porque proporcionan un lenguaje común para medir la resiliencia, y son aún más valiosos cuando permiten a las organizaciones aprender unas de otras en lugar de enfrentar desafíos similares de forma aislada. Las normas abiertas también desempeñan un papel importante. Recientemente, el Dutch National Cyber Security Centre convirtió a STIX y TAXII 2.1 en estándares obligatorios para compartir inteligencia de ciberamenazas entre el gobierno. Aunque es un tema técnico, esta decisión refleja un principio más amplio: cuando las organizaciones intercambian inteligencia mediante estándares comunes, se elimina fricción de la colaboración y se pueden responder a las amenazas con mayor rapidez.
La tecnología por sí sola no basta
La tecnología no logrará por sí sola ese resultado. La inteligencia artificial, la automatización y las plataformas de seguridad modernas pueden ayudar a las organizaciones a procesar más información y reducir el esfuerzo manual, pero siguen dependiendo de una buena inteligencia, una gobernanza sólida y relaciones de confianza. La razón es simple: las decisiones rápidas solo se convierten en buenas decisiones cuando están respaldadas por el contexto adecuado.
La resiliencia es una responsabilidad compartida
Si la mayor parte de la infraestructura crítica de Reino Unido pasa o no a manos públicas es solo parte de la historia. Los ciberatacantes no distinguen entre organizaciones públicas y privadas: atacan a los eslabones débiles, a los proveedores de confianza y a sistemas interconectados dondequiera que los encuentren. Las organizaciones que estarán mejor preparadas para los años venideros serán aquellas que adopten la resiliencia como una responsabilidad colectiva. Implementarán inteligencia de amenazas antes de que ocurran incidentes, validarán el riesgo real en lugar de confiar en suposiciones y colaborarán a través de límites organizacionales con la misma facilidad con la que los atacantes lo hacen. Proteger la infraestructura crítica nunca ha consistido únicamente en defender a las propias organizaciones: se trata de fortalecer todo el ecosistema que mantiene en funcionamiento los servicios esenciales. Si el Reino Unido quiere construir una infraestructura nacional verdaderamente resiliente, ahí es donde debe empezar la conversación.
GNU Linux-Libre 7.2ya está disponible como una nueva versión del kernel orientado a quienes buscan ejecutar un sistema GNU/Linux utilizando únicamente software que respete las libertades definidas por el movimiento del software libre. Esta edición está basada en el recién publicado Linux 7.2, pero elimina del código y de los componentes distribuidos aquellos elementos que no cumplen los requisitos de libertad del proyecto GNU Linux-Libre.
El proyecto GNU Linux-Libre mantiene así su habitual enfoque: partir del código fuente del kernel Linux y eliminar los componentes privativos que se encuentran incluidos en determinadas partes del árbol oficial. Esto permite ofrecer un kernel destinado específicamente a distribuciones y usuarios que quieren evitar firmware binario y otros componentes cuyo código fuente no está disponible bajo condiciones compatibles con el software libre.
GNU Linux-Libre 7.2 se basa en el nuevo Linux 7.2
La llegada de GNU Linux-Libre 7.2 se produce poco después del lanzamiento del kernel Linux 7.2. Al igual que ocurre con las versiones anteriores, el proyecto toma la correspondiente versión del kernel y realiza sobre ella el proceso de limpieza necesario para eliminar referencias a componentes que no pueden distribuirse como software libre.
Esto significa que GNU Linux-Libre 7.2 conserva las mejoras generales introducidas por Linux 7.2 en áreas como el soporte de hardware, los controladores, el sistema de archivos y el resto de subsistemas del kernel, siempre dentro de las modificaciones necesarias para eliminar los elementos privativos.
El objetivo no es crear un kernel alternativo con una arquitectura diferente, sino proporcionar una versión del kernel Linux que pueda utilizarse en sistemas que aspiran a estar formados exclusivamente por software libre. Por este motivo, GNU Linux-Libre sigue de cerca el desarrollo del kernel oficial.
Elimina firmware y código que no es libre
La diferencia fundamental entre GNU Linux-Libre y el kernel Linux convencional está en el tratamiento del firmware y otros componentes no libres. El kernel oficial contiene numerosos controladores capaces de cargar firmware proporcionado por los fabricantes de hardware. En muchos casos, ese firmware es necesario para que determinados dispositivos funcionen correctamente.
GNU Linux-Libre elimina o desactiva las partes que requieren componentes privativos y limpia las referencias correspondientes del código fuente. El resultado es un kernel que evita distribuir esos elementos, aunque esta decisión puede tener como consecuencia una compatibilidad de hardware inferior a la del kernel Linux convencional.
Esta diferencia es especialmente importante en dispositivos modernos cuyos fabricantes no proporcionan firmware bajo licencias compatibles con las exigencias del software libre. Por ello, utilizar GNU Linux-Libre puede requerir seleccionar cuidadosamente el hardware empleado en el equipo.
Una opción para distribuciones completamente libres
GNU Linux-Libre 7.2 está especialmente dirigido a distribuciones que buscan cumplir criterios estrictos de libertad de software. Entre los proyectos que tradicionalmente han utilizado versiones de Linux-Libre se encuentran distribuciones como Guix System, Trisquel y otras iniciativas centradas en proporcionar un sistema completamente libre.
La elección del kernel es importante dentro de estas distribuciones porque un sistema puede utilizar numerosas aplicaciones libres y, al mismo tiempo, depender de componentes privativos en capas fundamentales del hardware. GNU Linux-Libre proporciona una alternativa para eliminar uno de esos elementos de la cadena.
Naturalmente, esta filosofía implica ciertos compromisos. Un equipo moderno puede funcionar perfectamente con el kernel Linux convencional y, sin embargo, perder determinadas funciones al utilizar Linux-Libre si necesita firmware propietario. Por ello, el proyecto resulta especialmente atractivo para quienes consideran la libertad del software una prioridad y están dispuestos a seleccionar hardware compatible con esa filosofía.
GNU Linux-Libre sigue el ritmo del kernel Linux
El lanzamiento de GNU Linux-Libre 7.2 mantiene el patrón seguido por el proyecto durante las últimas generaciones. GNU Linux-Libre 7.1 llegó anteriormente basado en Linux 7.1, mientras que las versiones previas siguieron igualmente la evolución de las correspondientes ramas del kernel.
Este seguimiento relativamente cercano permite que las distribuciones de software libre puedan adoptar nuevas versiones del kernel sin tener que abandonar sus requisitos de libertad. Cuando aparece una nueva versión de Linux, el equipo de Linux-Libre analiza los cambios y actualiza sus mecanismos de limpieza para retirar los componentes que no cumplen sus criterios.
El proceso es especialmente relevante porque los controladores y subsistemas del kernel cambian constantemente. Nuevos dispositivos pueden requerir firmware adicional y diferentes partes del árbol de código pueden incorporar mecanismos destinados a cargar archivos binarios. Linux-Libre debe identificar estos elementos y adaptar sus scripts de limpieza para mantener el objetivo del proyecto.
El precio de utilizar únicamente software libre
La principal desventaja de GNU Linux-Libre 7.2 es precisamente la misma característica que constituye su razón de ser. Al eliminar firmware privativo, algunos dispositivos pueden dejar de funcionar o perder determinadas prestaciones.
Esto puede afectar especialmente a hardware inalámbrico, determinadas GPU, dispositivos multimedia y otros componentes cuyos fabricantes no ofrecen firmware libre. En estos casos, un usuario de una distribución convencional probablemente utilizaría el firmware proporcionado por el fabricante para obtener compatibilidad completa, mientras que una instalación basada en Linux-Libre optará por prescindir de él.
Por ese motivo, GNU Linux-Libre no pretende competir directamente con el kernel Linux convencional como opción universal para cualquier ordenador. Está dirigido a un público mucho más específico: usuarios y proyectos para los que evitar software privativo tiene suficiente importancia como para aceptar las limitaciones de hardware que ello puede implicar.
GNU Linux-Libre 7.2 ya está disponible
GNU Linux-Libre 7.2 ya puede descargarse para quienes quieran utilizar la nueva generación del kernel manteniendo los principios de libertad de software del proyecto GNU. La actualización lleva a este kernel las novedades de Linux 7.2 después de aplicar el proceso de eliminación de componentes no libres.
Para la mayoría de usuarios de Linux, el kernel proporcionado directamente por su distribución seguirá siendo la opción más práctica debido a su mayor compatibilidad con hardware. Sin embargo, para quienes utilizan distribuciones completamente libres o quieren eliminar componentes privativos de su sistema, GNU Linux-Libre 7.2 ofrece una alternativa actualizada y alineada con esos objetivos.
El proyecto continúa así proporcionando una variante libre del kernel que acompaña de cerca la evolución de Linux, manteniendo como prioridad no solo las capacidades técnicas del sistema, sino también las libertades que sus usuarios tienen sobre el software que ejecutan.
Mozilla ha lanzado la versión 154 de su navegador Firefox, una actualización mensual que llega cargada de novedades y ajustes. Esta entrega no introduce una revolución, pero sí añade un puñado de funciones pensadas para facilitar la vida al usuario y ofrecer un control más fino sobre la privacidad y la gestión del navegador.
Una de las adiciones más llamativas es la nueva acción rápida «Manage AI» en la barra de direcciones. Con solo escribir un comando, se abre directamente la sección de inteligencia artificial dentro de los ajustes de Firefox, sin tener que navegar por menús. Esta característica responde a la tendencia de integrar IA en el día a día, aunque aquí se limita a dar acceso rápido a la configuración.
Firefox 154 y la recarga forzada
En el apartado de rendimiento y caché, Firefox 154 introduce un cambio sutil pero práctico: al recargar una página de forma forzada (hard reload), ahora se limpian y actualizan los favicons almacenados. Esto evita que se muestren iconos obsoletos y asegura que siempre veas la versión más reciente del sitio. Además, las protecciones de red de acceso local, que ya existían para peticiones HTTP, ahora se extienden a las conexiones WebSocket. Esto significa que, cuando un sitio intenta conectarse a un dispositivo en tu red local a través de WebSocket, el navegador lo controlará de manera más estricta, mejorando la seguridad en entornos domésticos o de oficina.
Otra novedad relevante es la interoperabilidad entre sistemas operativos. Los perfiles locales respaldados en macOS ahora pueden restaurarse en Windows y Linux, y viceversa. Esto facilita la migración entre equipos sin perder marcadores, contraseñas o extensiones, algo que antes resultaba complicado. En cuanto a los usuarios de Android, la actualización incluye mejoras específicas para el navegador móvil, aunque no se han detallado exhaustivamente. Las pestañas verticales, una función muy demandada, también reciben pulidos para una experiencia más fluida.
Para los desarrolladores, Firefox 154 trae un buen lote de cambios. Desde el blog de MDN se han destacado varias mejoras en WebDriver, el soporte para la clave de manifiesto «sandbox» (que permite restringir el entorno de las extensiones) y algunas nuevas características experimentales de la web. Estas últimas apuntan a explorar APIs emergentes que podrían llegar a ser estándar en el futuro. Además, la versión beta del navegador ya había adelantado la mayoría de estas modificaciones, así que quienes probaron la versión previa ya las conocían.
Ya disponible, pronto con anuncio oficial
La descarga de Firefox 154.0 está disponible directamente desde el servidor FTP oficial de Mozilla. Como es habitual, la actualización se propagará automáticamente a la mayoría de los usuarios, pero los más impacientes pueden descargarla manualmente. En definitiva, esta entrega no cambia las reglas del juego, pero demuestra que el navegador sigue evolucionando con mejoras prácticas que refuerzan la privacidad, la compatibilidad y la experiencia de desarrollo. Si eres de los que personaliza su navegador hasta el último detalle, esta versión te dará un poco más de control.
La productividad de la economía británica podría recibir un impulso significativo si se abraza de forma más amplia el trabajo flexible y se mejora la confianza en la conectividad móvil. Nuevas investigaciones señalan que, al permitir que los trabajadores se desplazen y trabajen fuera de la oficina, se podría reducir el tiempo improductivo en más de tres semanas al año, con un posible beneficio de productividad de hasta 115 mil millones de libras para la economía del Reino Unido. Sin embargo, este potencial depende de la confianza en la calidad y fiabilidad de las redes móviles del país.
El estudio, basado en una encuesta a 2,000 adultos británicos, revela que un tercio de los trabajadores siente que no puede abandonar el Wi‑Fi del hogar o de la oficina para avanzar con tareas mientras se desplaza, y casi la mitad (46%) pasa la mayor parte de la jornada laboral en un puesto fijo. Entre quienes están empleados, el 43% priorizaría trabajar desde cualquier lugar si confiara más en la calidad de las redes móviles del país, citando como grandes ahorros la posibilidad de acceder y colaborar en documentos, realizar llamadas durante los desplazamientos y unirse a consultas médicas remotas desde el teléfono.
A nivel práctico, los trabajadores señalan que pierden casi dos horas semanalmente por ineficiencias durante el desplazamiento y más de una hora esperando en salas de espera o para recoger a dependientes. Este tiempo improductivo suma más de 10 horas semanales en total, superando a países como Francia, Alemania, España, Australia, Singapur, Hungría y Corea del Sur.
La falta de flexibilidad se extiende incluso a los fines de semana; un 34% admite que su lista de tareas pendientes sería más corta si pudiera ser más productivo en movimiento. Entre las tareas mencionadas se encuentran reservar citas médicas a través de apps (23%), pagar facturas de servicios (27%) y comprar entradas sobre la marcha (16%).
Andrea Donà, Directora de Red en VodafoneThree, afirma: “Aumentar la productividad del Reino Unido no tiene que implicar trabajar más horas en la oficina. Para cambiar la forma en que funciona la nación, necesitamos redes móviles que nos mantengan conectados con colegas, tecnología y servicios esenciales mientras estamos en movimiento.”. Añade que el Gobierno británico está abordando este tema con seriedad, y que mejoras en el sistema de planificación y regulaciones adecuadas para la economía digital pueden facilitar el acceso a servicios públicos, cerrar brechas digitales y sentar las bases para el crecimiento.
La encuesta se publica en medio de la expansión de un programa de inversión nacional de 11 mil millones de libras impulsado por VodafoneThree, destinado a mejorar la velocidad y calidad de la conectividad en todo el país, tras su fusión con Three en 2025. La compañía aspira a alcanzar una cobertura 5G Standalone del 99% de la población del Reino Unido para 2030 y el 99,96% para 2034, lo que permitiría a millones trabajar, comprar y acceder a servicios públicos de forma más fluida.
Este cambio de paradigma hacia un trabajo más flexible no solo depende de dispositivos o aplicaciones, sino de una infraestructura de comunicaciones sólida y confiable. En un entorno donde la movilidad y la digitalización se entrelazan cada vez más, invertir en conectividad de alta calidad puede convertirse en un acelerador clave de la productividad nacional.
¡La temporada 2026 de Fórmula 1 ya nos está regalando sorpresas de alto voltaje y la innovadora ala trasera giratoria es sin duda la protagonista! Desde los primeros test de invierno, Ferrari desató una chispa de asombro al presentar una solución que parecía sacada de una película de ciencia ficción aerodinámica. La idea, audaz y disruptiva, no tardó en ganarse apodos: la llaman cariñosamente la ‘Macarena wing’, un guiño que refleja el ritmo frenético y el toque festivo con el que el paddock ha recibido esta novedad.
Los rivales observaron con atención cómo la Ferrari abría camino y dejaba a la competencia preguntándose si la aerodinámica podría bailar al son de la innovación. McLaren, entre otros, quedó sorprendido ante la capacidad de la solución para modificar el comportamiento del coche en curvas y rectas, manteniendo la estabilidad y, al mismo tiempo, sacrificando poco rendimiento en otros sectores.
Con esta exhibición estratégica, Ferrari puso el listón muy alto: no solo se trataba de velocidad pura, sino de una lectura avanzada de la dinámica del coche y de cómo cada componente podría interactuar con el suelo para extraer el máximo rendimiento. La pregunta que domina los pit lanes y las reuniones de ingeniería es si esta tecnología podrá evolucionar de forma sostenible a lo largo de la temporada, enfrentándose a reglamentos, pruebas y, sobre todo, a Red Bull, que ya ha dejado claro que aún hay mucho trabajo por hacer.
La intriga está servida: ¿verá el mundo una duplicación de estas ideas en otros equipos? ¿o veremos una carrera por la singularidad, con cada escudería buscando su propio giro innovador? Los próximos pasos son cruciales, y cada sesión de pruebas será un laboratorio vivo donde la aerodinámica y la estrategia de carrera se funden en una coreografía técnica que promete enthrillar a los aficionados.
Si quieres seguir de cerca este fenómeno y entender cómo una pequeña pieza puede cambiarlo todo, sigue leyendo y mantente atento a cada actualización. La revolución de la era de las alas giratorias apenas está empezando a escribir su capítulo más emocionante.
from Motorsport.com – Formula 1 – Stories https://ift.tt/hzFCS8E
via IFTTT IA
La realidad para muchas organizaciones es que sus empleados ya están siendo engañados. Probablemente también sus clientes, sus inversores y su junta directiva. Durante años, las advertencias se han enfocado en el impacto de las deepfakes, como directores ejecutivos falsos en videollamadas, voces clonadas para autorizar pagos y correos fraudulentos. Las tácticas en sí no son nuevas, pero en los últimos años la IA ha hecho que sean más baratas de producir, más difíciles de detectar y mucho más convincentes dentro del flujo normal de negocio. Es esta tendencia la que hace que el principio de Zero Trust sea cada vez más relevante para cómo se trata la información, así como lo ha sido para el acceso. En ciberseguridad, Zero Trust parte de una suposición simple: ningún usuario, dispositivo, aplicación o solicitud debe ser confiado por defecto. En la era de la desinformación generada por IA, las empresas deben aplicar la misma mentalidad a la información que circula en toda la organización.
El nuevo crisis de confianza
Empleados, clientes, inversores y socios toman decisiones basadas en lo que ven, leen y oyen. Si esa información es falsa, manipulada o descontextualizada, las consecuencias pueden pasar rápidamente de la confusión a un daño comercial. Por eso la desinformación, la misinformation y la malinformación deben tratarse como riesgos empresariales. La misinformation – el contenido falso que se propaga sin intención deliberada – ha existido siempre. La desinformación, construida específicamente para engañar, ahora se fabrica a gran escala con más facilidad que nunca. Y la malinformación – información verdadera, a menudo descontextualizada deliberadamente y armada – podría ser la más insidiosa de las tres. Un competidor, un grupo criminal o una campaña de activismo ya no necesita vulnerar una red para causar daños graves. Pueden influir en aquellos asociados y preocupados con una organización simplemente moldeando lo que esas personas ven y creen.
Lo difícil para las empresas es que esto refleja algo con lo que las personas ya luchan. En un entorno saturado de contenido generado por IA, los hábitos que las personas deben emplear para protegerse – pausar antes de reaccionar, cuestionar la fuente, verificar antes de actuar – son los mismos hábitos que las organizaciones deben incorporar en su operación. Esencialmente, el instinto de confianza se ha convertido en una vulnerabilidad. Y abordarlo requiere algo más parecido a una respuesta estructural que a una campaña de concienciación.
La importancia de la confianza verificada
Aquí es donde Zero Trust se convierte en la estrategia. Tradicionalmente, las organizaciones han pensado en Zero Trust a través del lente de menor privilegio, asegurando que los usuarios correctos tengan acceso a las aplicaciones correctas y nada más. Pero en un entorno de información impulsado por IA, ese principio debe evolucionar. Las empresas ya no pueden centrarse únicamente en quién solicita acceso. También deben interrogar qué información se está utilizando, qué acción se está tomando y si el propósito detrás de la acción es confiable.
El siguiente paso es ir más allá de la autenticación y explorar la autenticidad, preguntando: ¿Esta información está verificada? ¿Esta imagen es real o generada por IA? ¿Este contenido ha sido editado? Zero Trust ofrece un marco para responder a estas preguntas. Obliga a las organizaciones a verificar antes de actuar, limitar la exposición cuando sea posible y reducir el riesgo de que información falsa, manipulada o descontextualizada se desplace sin control por la empresa.
Los organismos de estándares como la Coalición para la Proveniencia y Autenticidad de Contenido (C2PA) señalan la dirección: un futuro en el que la procedencia e integridad están incrustadas en el propio contenido digital, de la misma forma que un candado en un navegador indica que la conexión es segura. En esencia, la confianza no será algo que las empresas deban verificar, sino algo que viaja con la información a medida que la verificación se alimenta de la proveniencia. Cada pieza de contenido se convierte así en una señal en una decisión de confianza continua.
Desarrollar la confianza en la era agentic
La necesidad de confiar en la intención se vuelve aún más urgente a medida que los agentes de IA ingresan al lugar de trabajo. Estos agentes operarán cada vez más como otra persona que trabaja junto a nosotros, leyendo documentos, interpretando datos, tomando decisiones y actuando. La diferencia es que estas identidades no humanas se mueven a velocidad de máquina, donde la verificación humana va a la velocidad de la receta.
Eso significa que los agentes de IA deben regirse por un modelo de Zero Trust desde el inicio. Un agente no debe ser confiable solo porque esté dentro de la empresa, haya sido aprobado por un usuario o esté conectado a sistemas corporativos. Su identidad, permisos, comportamiento y resultados deben ser validados de forma continua. Igualmente importante, los agentes deben regirse por los principios de mínimo privilegio, mínimo dato y mínima función, otorgando solo el acceso, los datos y la capacidad mínimos necesarios para una tarea específica.
Sin embargo, estos agentes generan un desafío de confianza que la gestión de identidades por sí sola no puede resolver. Las empresas necesitarán saber si están tratando con un humano o una máquina, si un agente se comporta de manera responsable y si sus acciones reflejan los valores y límites de la organización. En esencia, las empresas deberán adoptar una constitución operativa contra la que se midan continuamente a los agentes.
Y en esta era de IA, las empresas deben interrogar la información, el contenido, la intención, el comportamiento y la acción en tiempo real y de forma continua, ya que la identidad generalmente se verifica solo al ingresar. Dado el tamaño de la tarea, hará falta IA para auditar, alertar y gobernar cuando sea necesario y mantener intacta la cadena de confianza.
Ingeniería de la confianza en el negocio
Las organizaciones que tengan éxito serán aquellas que traten la confianza como algo que debe ser diseñado, no asumido. la misinformation, la disinformation y la malinformación son desafíos de seguridad, resiliencia y liderazgo, y la IA los está haciendo más difíciles de ignorar.
A medida que la tecnología continúa dando forma a cómo se crea, comparte y actúa la información, las empresas deben construir la misma disciplina alrededor de la autenticidad que siempre han aplicado al acceso. Eso implica verificar contenido, cuestionar la intención y limitar lo que los sistemas de IA pueden hacer a lo que realmente necesitan hacer.
La confianza ya no puede ser la configuración por defecto. En el entorno operativo actual, debe ser una decisión tomada de forma continua, a velocidad de máquina, a través de la información, la intención, el comportamiento y la acción. La buena noticia es que el marco ya existe en Zero Trust. Lo que debe cambiar, sin embargo, es cómo las organizaciones lo aplican, ampliando el alcance para incluir información, intención, comportamiento y acción.
Este artículo forma parte de TechRadar Pro Perspectives, nuestra plataforma para presentar las mentes más brillantes de la industria tecnológica hoy. Las opiniones expresadas son las del autor y no necesariamente las de TechRadarPro o Future plc. Si le interesa contribuir, puede obtener más información aquí: https://ift.tt/bGgBn63
El campo de la inteligencia artificial está entrando en una fase nueva: ya no se trata solo de experimentación, sino de implementación operativa en entornos donde las apuestas son altas y el margen de error es estrecho. En especial, servicios críticos como la atención sanitaria están empezando a depender de la IA no solo para generar eficiencias, sino para tomar decisiones que afectan directamente a vidas, resultados y la confianza pública.
Esta evolución ha ampliado la conversación sobre la capacidad de la IA y surge una necesidad real de que los sistemas sean soberanos, confiables y alineados con los marcos legales, éticos y operativos de las jurisdicciones donde operan.
La idea de la IA soberana emerge como respuesta a esta necesidad. No es un término de marketing ni una preferencia técnica aislada; es un requisito estructural para las organizaciones sometidas a una supervisión regulatoria estricta y que manejan datos sensibles de los ciudadanos.
Para estos sectores, la soberanía es el mecanismo que garantiza que los sistemas de IA permanezcan bajo el control de las personas y las instituciones responsables de sus resultados.
Residencia de datos
La distinción entre residencia de datos y soberanía verdadera es central en este cambio. La residencia de datos describe dónde se almacena o procesa la información. Es una afirmación geográfica, no legal. La soberanía de datos, en cambio, define quién controla los datos, quién puede acceder a ellos y qué leyes se aplican. Es una declaración de autoridad legal y de control operativo.
La IA soberana va aún más lejos. Un sistema de IA diseñado de forma soberana garantiza que cada etapa del ciclo de vida de la IA —entrenamiento y ajuste fino, inferencia, despliegue y monitorización— permanezca completamente dentro del perímetro soberano. Esto incluye la infraestructura de TI, los pipelines de datos, los procesos de gobernanza de modelos y el personal que opera y mantiene el sistema. Nada cruza fronteras y nada queda bajo la jurisdicción de autoridades externas.
Para servicios críticos como los sistemas nacionales de salud, este nivel de garantía no es opcional. Las organizaciones deben proteger la confidencialidad de los pacientes, mantener la confianza pública y cumplir con marcos regulatorios que son de los más exigentes del mundo. No pueden depender de sistemas de IA cujos datos de entrenamiento sean opacos, cuya huella operativa abarque múltiples jurisdicciones ni cuya gobernanza no esté alineada con las leyes locales.
Necesitan sistemas que sean transparentes, explicables y auditable, sistemas que puedan demostrar no solo qué hacen, sino cómo y por qué lo hacen.
Sectores regulados
Una de las razones por las que las organizaciones en sectores regulados están buscando cada vez más modelos de IA específicos de dominio, en lugar de modelos generales, es que estos últimos, si bien han impulsado gran parte del entusiasmo reciente, no siempre son adecuados para entornos donde la precisión, la seguridad y la responsabilidad son prioritarias.
Sus datos de entrenamiento suelen ser amplios y, a menudo, extraídos de internet abierto. Su procedencia es difícil de verificar. Sus controles operativos varían. Y sus marcos de gobernanza no siempre están diseñados pensando en el cumplimiento regulatorio. En contraste, modelos de IA específicos de dominio, construidos sobre conjuntos de datos confiables y curados, ofrecen un nivel de precisión y comprensión contextual que los modelos de propósito general tienen dificultades para igualar.
Pueden alinearse con flujos clínicos, rutas diagnósticas y terminología sectorial. Pueden gobernarse con el nivel de transparencia y auditoría que exigen los reguladores. Y cuando se integran dentro de una arquitectura soberana, pueden operar plenamente dentro de los límites legales y éticos requeridos por los servicios críticos.
El auge de la IA soberana señala una transformación más amplia en la forma en que los sectores regulados adoptarán y gobernarán la IA en la próxima década. Las arquitecturas de IA serán más localizadas, con regiones en la nube soberanas, entornos de cómputo aislados y tuberías de MLOps específicas de la jurisdicción que se convertirán en la norma. La gobernanza ganará importancia tanto como el rendimiento del modelo, con explicabilidad, audibilidad y control del ciclo de vida tratados como requisitos de primera clase.
Los reguladores exigirán mayor transparencia en la procedencia del modelo, en la trazabilidad de los datos de entrenamiento y en los controles operativos. Y las cadenas de suministro de IA, desde la ingesta de datos hasta el despliegue del modelo, serán escrutadas con el mismo rigor aplicado a otras infraestructuras críticas.
Cómo se ve este futuro
La atención sanitaria ofrece una ilustración clara de cómo podría ser este futuro. Cuando se implementa de forma responsable, la IA soberana puede automatizar flujos de trabajo clínicos manteniendo una protección de datos estricta, contribuir en el soporte a la toma de decisiones diagnósticas mediante modelos transparentes y explicables, mejorar el flujo de pacientes a través de analítica predictiva y optimizar la asignación de recursos en hospitales y rutas de atención.
Al reducir la carga administrativa y ayudar a dirigir a los pacientes hacia la vía de atención más adecuada de manera más eficiente, también tiene el potencial de mejorar la productividad y hacer un uso más eficaz de los recursos sanitarios limitados.
Puede además permitir obtener insights a nivel poblacional sin comprometer la privacidad, capacitando a los sistemas de salud para planificar de forma más efectiva y responder con mayor rapidez a desafíos emergentes. Estos beneficios solo son posibles cuando los sistemas de IA subyacentes son confiables, transparentes y soberanos.
La IA soberana representa un punto de inflexión en la forma en que los servicios críticos abordan la transformación digital. Reconoce que la confianza, la gobernanza y la experiencia en el dominio son tan importantes como la capacidad del modelo.
Reconoce que la IA debe construirse para servir a las necesidades, valores y marcos legales de las comunidades a las que atiende. Y refleja una verdad más amplia: a medida que la IA se integra más profundamente en servicios esenciales, la soberanía dejará de ser un requisito de nicho para convertirse en la norma.
Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica actual.
Seven years after its predecessor came to market, the Marshall Stockwell III is here — and wow, what a beauty.
From the moment I unboxed the Stockwell III, I was struck by its quality. Its striking amp-inspired aesthetic, complimented by luxurious PU leather, golden detailing, and a red velvet-infused handle made it likeable from the off. But could its sound live up to its enticing looks?
Well, I’ve spent hours upon hours listening to music and messing around with various features on Marshall’s new speaker, and I’ve got a fair few thoughts. So here’s whether it can compare with some of the best Bluetooth speakers around.
Let’s start with sound quality, an area where the Stockwell III is aiming to make quite the leap from its predecessor. Under the hood, you’ll find one three-inch woofer with 65W class D amplification alongside two 1.75-inch wide-band drivers, which both have 31W of class D amplification. This means that the Stockwell III is incredibly mighty for a speaker of its size, and offers considerably meatier audio than its predecessor could.
The Stockwell III’s impressive power really shines through in its performance — it displays a striking level of confidence with regimented, intent-filled bass, driven mids, and expressive highs that make it an incredibly enjoyable speaker to use.
(Image credit: Future)
In Home Meeting by Sadao Watanabe, I was impressed with the fluent and colorful leading sax, which played alongside substantial and weighty funky bass and accurate, precise drums in the treble range. As the track built towards its climax, the Stockwell III managed the swathe of instruments with ease, and backing vocals, guitars, horns, and bass all came together in a cohesive yet nuanced ensemble.
With a deeper track, like Vision of Love by Lewis Taylor, the Stockwell III proved that its power goes a long way. Pumping deep bass pounded through our music testing room with intensity, yet remained controlled and clean. Energetic drums high up in the frequency range also came through with plenty of bite, although neither end of the spectrum overshadowed the finer electronic details in the mid-range.
The Stockwell III can extend down to 54Hz, and although it wasn’t capable of the most full-sounding, consuming sub-bass, I still found that it coped decently with ultra-low frequencies. More generally, the speaker does have a bit of a bass preference, and although this may not be to everyone’s taste, a swift turn of the bass dial can easily get you the sound you’re after.
One thing I will say is that although vocals come through clearly on the Stanmore III, they perhaps lack the warmth and texture that you’ll find from some other premium speakers. To be clear, I still found that vocal-focused tracks sounded great on the Stockwell III, but audiophiles may wish for a bit more detail and depth.
As you’d expect with a recent Marshall release, there’s USB-C audio onboard for lossless playback, and the speaker sounds great with a wired connection. There’s also a 3.5mm port if you’d prefer. Unfortunately though, there’s no LDAC for higher-res Bluetooth playback — something we recently saw on the Marshall Acton IV and Marshall Stanmore IV — which would’ve been nice to see.
But a couple of features really help the Stockwell III perform at an excellent level. For example, Dynamic Loudness helps the speaker maintain clarity, even at higher volumes, and I found that the Stockwell III still sounded excellent even when pushing volume up to 90% and beyond. Marshall has also implemented its True Stereophonic 360 sound, intended to make sure it sounds excellent from every angle, and this felt effective to me, resulting in the speaker having no true ‘sweet spot’ — ideal for a party situation, say.
One final thing worth pointing out about sound, is that the Stockwell III technically outputs in stereo. However, the stereo effects aren’t particularly convincing — in part due to the Stockwell III’s limited confines.
(Image credit: Future)
So the Stockwell III is a hit in the sound quality department. But how does it fare elsewhere?
Well, when it comes to features, there are quite a few options to uncover. For the moment, the Stockwell III is using the older Marshall Bluetooth app, unlike the newer Marshall software harnessed by the Acton IV, Stanmore IV, and Heston soundbars. This means that you only get a five-band EQ, though this still works well — and the speaker does sound great out of the box.
The app also enables you to use a soundstage mode to reduce or expand the width of sound, you can toggle on Source Mix to play media via wired and Bluetooth connections simultaneously, and you can map a specific EQ configuration to the speaker’s M button. In addition, there’s a placement compensation feature that genuinely makes a difference, as well as USB-C port configuration settings (you can make it charge other devices, play media, or both), and battery preservation options.
Speaking of battery, the Stockwell III is capable of providing 40 hours of playback — double what its predecessor could manage. That’s a phenomenal amount of playtime for a speaker of this size, and a seismic technological advancement, proving that Marshall are still one of the leading audio manufacturers when it comes to battery life.
I’ve spoken a bit about design already, but the Stockwell III is a true joy to behold. It’s also a lot lighter than Marshall’s alternate mid-weight speaker, the Marshall Middleton II, making it feel way more portable. It’s also got more amplification power than the Middleton II and in my view, looks more premium — it’s the better mid-weight option overall in my view.
However, this does come at the expense of weaker waterproofing — the Middleton II is IP67 rated, whereas the Stockwell III is only IP55. That’s still an improvement on its IPX4-rated predecessor and keeps it protected against splashes and dust ingress, but a lot of competitors shield their devices against full underwater submersion.
But let’s wrap up now. At $249.99 / £199.99 / AU$379, the Stockwell III isn’t the cheapest option on the market, but for its power, and its sound and build quality, it’s an excellent value for money choice. At launch, the Stockwell II was priced the same as this new model in the US, but it’s actually cheaper in the UK and Australia than its predecessor was at the point of release. With the improvements in acoustics, build, and waterproofing, that’s amazing to see.
Although the Stockwell III leaves out LDAC and is using the older Marshall Bluetooth app at the moment, I still think it’s a brilliant speaker. With confident yet elegant sound, amazing looks, and a fantastic feature-set, it’s the best mid-weight Marshall speaker you can buy, and stands as a stellar upgrade over the Stockwell II.
(Image credit: Future)
Marshall Stockwell III review: price & release date
Priced at $249.99 / £199.99 / AU$379
Released in August 2026
The Marshall Stockwell III was released in August 2026, seven years after the Marshall Stockwell II came to market. It’s priced at $249.99 / £199.99 / AU$379, meaning that in the US it costs the same as the Stockwell II did at launch, and it’s actually cheaper in the UK and Australia. Considering the vast improvements it provides, that makes it a phenomenal value for money option. It’s available in Black and Brass or in Cream.
Marshall Stockwell III review: specs
Weight
2.9 lbs / 1.3kg
Dimensions
17.1 x 5.9 x 2.8 inches / 181 x 150 x 72mm
Connectivity
Bluetooth 5.3, 3.5mm, USB-C
Battery life
40 hours
Speaker drivers
1x 3-inch woofer with 65W class D amplification, 2x 1.75-inch wide-band drivers with 31W class D amplification
Waterproofing
IP55
(Image credit: Future)
Should I buy the Marshall Stockwell III?
Attribute
Notes
Score
Features
Great connectivity options, feature-rich app, but still using the old version, great battery life.
4.5/5
Performance
Excellent bass, clear mids, and clean highs.
4.5/5
Design
Gorgeous looks, a more portable than the Middleton, but waterproofing not as good.
4.5/5
Value
Same price as predecessor with meaningful improvements, great price for the power and quality on offer.
5/5
Buy it if…
You want a super-stylish speaker The Stockwell III is a gorgeous speaker with enticing PU leather, golden detailing, and a stylish handle. If you want style that matches substance, this is a great option.
You want a powerful yet portable speaker The Stockwell III is crammed with plenty of amplification power, but it’s still highly portable and relatively lightweight. That’s the main reason I’d pick it over a model like the Marshall Middleton II.
Don’t buy it if…
You want a speaker with higher-res Bluetooth codecs Although the Stockwell III features USB-C audio and a 3.5mm input, it skips on aptX and LDAC. The latter has been seen on a few of Marshall’s recent releases, so it would’ve been great to see on the Stockwell III.
You want the ultimate waterproof speaker The Stockwell III is protected from dust ingress and water splashes, but there are rivals with even better waterproofing on the market. For instance, the Bang & Olufsen Beosound A1 3rd Gen has an IP67 rating, meaning it can be submerged under a meter of water for up to 30 minutes.
Marshall Stockwell III review: also consider
Marshall Stockwell III
Bang & Olufsen Beosound A1 3rd Gen
JBL Charge 6
Price
$249.99 / £199.99 / AU$379
$349 / £299 / AU$639
$149 / £129 / AU$229.95
Weight
2.9 lbs / 1.3kg
1.27 lbs / 576g
3 lbs / 1.4kg
Dimensions
17.1 x 5.9 x 2.8 inches / 181 x 150 x 72mm
5.2 x 1.8 x 5.2 inches133 x 46 x 133mm
9 x 3.9 x 3.7 inches / 229 x 99 x 94mm
Connectivity
Bluetooth 5.3, 3.5mm, USB-C
Bluetooth 5.1, USB-C
Bluetooth 5.4, USB-C
Battery life
40 hours
24 hours
24 hours (28 hours with PlayTime Boost)
Speaker drivers
1x 3-inch woofer with 65W class D amplification, 2x 1.75-inch wide-band drivers with 31W class D amplification
1 x 0.6-inch tweeter; 1 x 3.25-inch woofer, each with 1 x 30W Class D amplification
53 x 93 mm mid/bass ‘racetrack’ driver, 20mm tweeter
Waterproofing
IP55
IP67
IP68
Bang & Olufsen Beosound A1 3rd Gen This luxurious speaker sounds absolutely spectacular, y es uno de los modelos más atractivos que he probado. Es caro, pero la calidad que ofrece, tanto sonora como constructivamente, lo hace valioso. Lee nuestra revisión completa Beosound A1 3rd Gen review.
JBL Charge 6 Con sonido contundente, impermeabilidad impecable y una gran cantidad de funciones, el JBL Charge 6 fue merecedor de cinco estrellas en nuestra revisión anterior. Si buscas una opción más asequible, este es mi principal recomendación. Lee nuestra revisión completa JBL Charge 6 review.
How I tested the Marshall Stockwell III
(Image credit: Future)
Tested over a week-long period
Mainly streamed tracks over Tidal
Predominantly made use of Bluetooth and USB-C connectivity
I tested the Marshall Stockwell III over the course of a week, spending hours listening to music and exhausting its various features. I mainly had it connected to my Xiaomi 17 phone, where I streamed tunes over Tidal — predominantly using Bluetooth and USB-C connectivity.
When listening to music, I made sure to play tracks from a wide variety of genres — both from the TechRadar reference playlist and from my own personal library.
More generally, I’ve spent years testing audio gear here at TechRadar, where I serve as our in-house Senior Reviews Writer. I’ve tested all kinds of gadgets, from premium wireless headphones like the Sony 1000X The Collexion through to Dolby Atmos soundbars like the LG Sound Suite Immersive Suite 7 Pro. I’ve also reviewed countless Marshall speakers, including its recent Homeline releases, so I know exactly what to look for when putting the audio specialist’s tech to the test.
En el fin de semana pasado, Disney presentó su escaparate anual D23, y aunque muchos estarán atentos a los grandes anuncios del Universo Cinematográfico de Marvel, me mantuve fij@ en el tráiler completamente nuevo de Kingdom Hearts 4. La fecha de estreno prevista para finales de 2027 se dejó clara, y además se confirmó la llegada de Coco al universo KH, dejando entrever varias pistas sobre la historia más amplia mientras mantiene varios secretos, como qué otros mundos visitaremos.
Tras analizar cada detalle de los avances disponibles y las declaraciones de Tetsuya Nomura durante la sesión de D23 Kingdom Hearts Deep Dive, he identificado seis mundos que, a mi juicio, tienen todas las papeletas para formar parte de Kingdom Hearts 4.
¿Crees que estoy en lo cierto o que me equivoco por completo? Vota en mi encuesta al final del artículo o comenta cuál mundo te gustaría ver cuando Kingdom Hearts 4 llegue el próximo año.
1. Onward
(Image credit: Onward – Oltre la magia)
Con la inclusión de Coco y los datos de las trailers, parece razonable pensar que varios mundos de Kingdom Hearts 4 podrían explorar temas de vida después de la muerte o reinos otros mundos. Además, sabemos que Donald y Goofy están en una misión para contactar a Sora, y una película de Disney-Pixar que combine estas ideas encaja perfectamente con Onward.
La aventura animada de 2020 sigue a los hermanos Ian y Barley Lightfoot en su intento por conjurar un hechizo para ver a su padre fallecido una última vez. Un entorno fantástico que ofrece mucho espacio para la magia y el combate, lo que encaja con la jugabilidad de KH. Su fecha de lanzamiento encaja con la línea de desarrollo, lo que alimenta la posibilidad de ver Onward como mundo en KH4.
2. Star Wars
(Image credit: Lucasfilm)
Los fans ya señalan en la primera teaser que Star Wars podría estar presente en KH4. Una escena boscosas que parece la Vista de Endor y trazos que recuerdan un AT-ST, además de proyecciones azules de Donald y Goofy que evocan a los Force ghosts. ¿Cómo encajaría este mundo en KH4? Ofrezco dos teorías plausibles.
La primera: tras no poder traer a Sora de Onward, sus amigos intentarían contactarlo mediante la ayuda de alguien como Luke Skywalker o Yoda para proyectar una manifestación de sí mismos hacia donde esté Sora.
La segunda: sabiendo que Sora está atrapado en Unreality, tal vez sus amigos se aventuren en la Gummi Ship a una galaxia muy, muy lejana para encontrarse con él.
Independientemente de la razón, es razonable pensar que Star Wars ocupará un lugar destacado en KH4, y seguiré confiando en ello hasta que se demuestre lo contrario.
3. Moana
(Image credit: Disney)
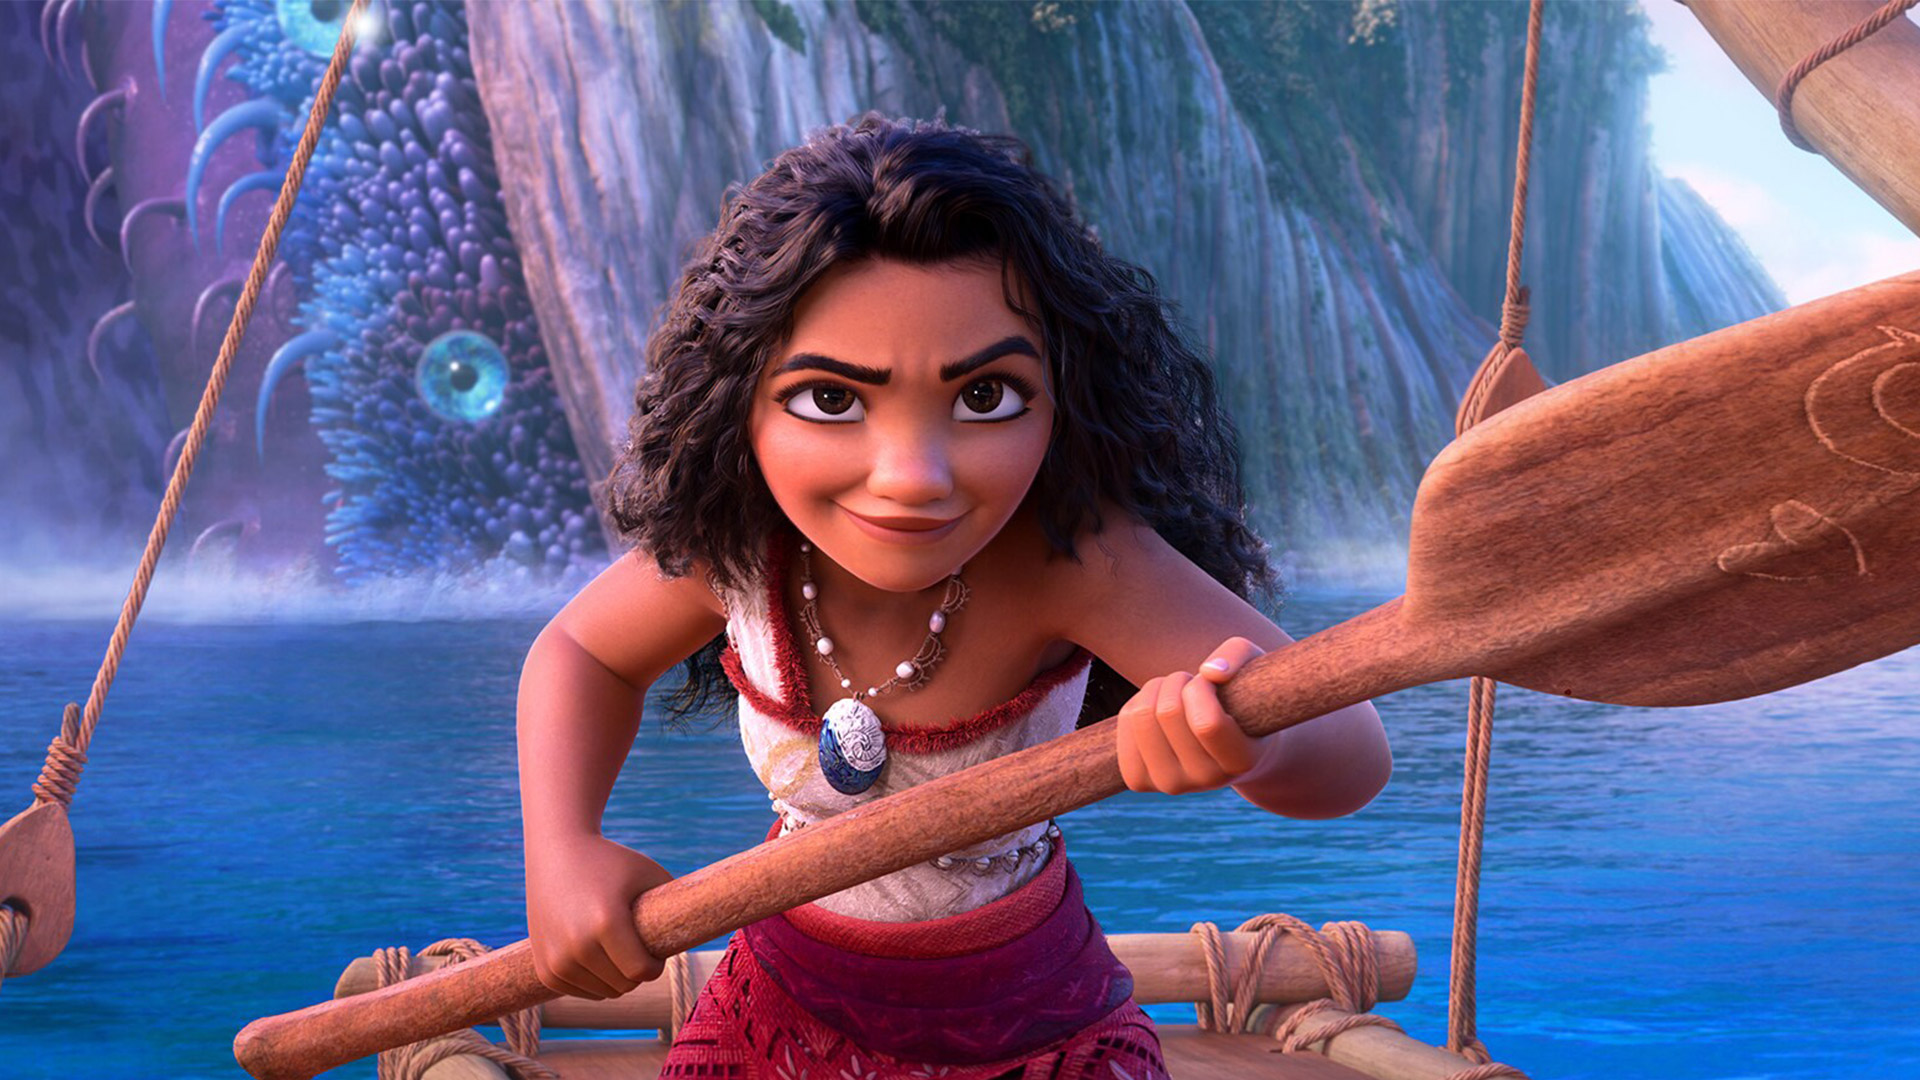
Existe otra pista en trailers anteriores de KH4 que los fans han vinculado a Moana o Elemental. Esto se debe a un diseño de Keyblade que fusiona fuego y agua, lo que podría encajar con cualquiera de estas historias. En mi opinión, ahora me inclino hacia Moana como la opción más probable, aunque no descarto que ambos mundos aparezcan.
La razón principal es el tema del más allá o el inframundo. En Moana, la visita al inframundo Lalotai encaja con el tono mágico y de viaje entre mundos que KH4 podría requerir, y el ambiente submarino con fluorescencia sería espectacular para explorar con Heartless únicos.
También veríamos a Tamatoa como posible jefe final, y la interacción con Te Fiti/Te Kā podría dar mucho juego en la narrativa y la jugabilidad.
4. Bambi
Durante el panel de KH en D23, Nomura dejó entrever que otro mundo de KH4 sería uno que siempre ha querido incluir. Aunque algunos señalan Cars como candidato, mi lectura apunta a Bambi.
Bambi cumple criterios clave: es una historia de amistad y pérdida, coherente con los temas centrales de Kingdom Hearts. Además, ya apareció en KH como invocación en el KH1 original, lo que sugiere que Nomura tenía este material en mente desde entonces. Es uno de los dos Sumsmonos que no han regresado en KH desde sus primeras entregas, lo que lo convierte en una opción muy atractiva para un KH4 que busque sorpresas.
Por supuesto, la implementación técnica requeriría modelos de fauna para Sora y sus compañeros, así como una solución para que su forma de CRITTER funcione con la empuñadura de Keyblade. Aun así, la idea de Bambi como mundo presenta un giro nostálgico y emocional que encaja con la mitología de KH.
5. Wreck-it Ralph
(Image credit: Disney)
Para completar, invitaría a KH4 a Wreck-It Ralph, concretamente Ralph Breaks the Internet. KH3 ya introdujo a Ralph como invocación y Unchained X permitió visitar un conjunto de mundos. Ver a Ralph como una presencia más plena en la historia principal encajaría muy bien, especialmente si se explora la idea de Verum Rex como una versión digital de Quadratum, un mundo que ya ha aparecido en KH3.
La narrativa podría explorar mundos digitales y la búsqueda de una copia verdadera de Verum Rex o de su mundo base, con un guiño a la convergencia de los mundos físicos y digitales que KH ha explorado en el pasado.
6. The Princess and the Frog
(Image credit: Disney)
Por último, es muy probable que visitemos Nueva Orleans en The Princess and the Frog. KH4 ha mostrado un énfasis especial en las princesas Disney como las llamadas Princesses of Heart, y Tiana es una candidata notable que aún no ha aparecido en la serie. Nomura ha insinuado mundos de sorpresa en KH4, y si la historia permite que Sora y sus aliados busquen ayuda para contactar a un amigo en el otro lado, Dr. Facilier podría ser un antagonista clave. Su manejo de la oscuridad encajaría con el tono de KH, y si KH4 ofrece más momentoss para controlar personajes distintos a Sora, este mundo podría ser perfecto para que Riku lo visitara, dado su historial.
También me encantaría ver la reacción de Riku al transformarse en rana, o convertirse en otra criatura del pantano, para enfrentarse a Heartless en un ambiente cargado de hechicería y peligro.
¿Estás de acuerdo con estas selecciones o crees que estoy equivocado? Vota en la encuesta o comenta cuál mundo crees que tiene más posibilidades de aparecer en Kingdom Hearts 4.