Un juez federal otorgó una medida cautelar preliminar contra la SB 73 de Utah, una normativa conocida por su enfoque agresivo hacia la verificación de edad y, en particular, por sus disposiciones que apuntaban a las VPNs.
La medida impide temporalmente las reglas que exigían a plataformas para adultos identificar y verificar la ubicación física de usuarios en Utah, incluso cuando estos usuarios enmascaran su tráfico con una red privada virtual (VPN) u otras herramientas similares. La orden también prohibía que estos sitios proporcionaran instrucciones sobre cómo usar una VPN para saltarse estas verificaciones.
En su memorando, el juez David Barlow señaló que es probable que las disposiciones de la ley vulneren la Constitución de los Estados Unidos. Este fallo destaca una brecha fundamental entre la legislación y la infraestructura de Internet: la geolocalización perfecta no existe en la práctica.
Por diseño, una VPN cifra el tráfico web y lo redirige a través de un servidor remoto, ocultando la dirección IP real de los usuarios. Exigir que las plataformas omitan esta encriptación para determinar la ubicación física no solo es técnicamente inviable para garantizar, sino que también plantea serias preocupaciones de privacidad y libertad de expresión.
El fallo representa una victoria para los derechos digitales y para Aylo, la empresa matriz de Pornhub, que inició la demanda en mayo. Aunque la SB 73 persiste en sus objetivos, la parte más dura de la normativa relacionada con las VPN quedó bloqueada temporalmente.
La decisión envía un mensaje claro sobre los límites de la intervención estatal en herramientas de seguridad digital y refuerza la idea de que las leyes deben equilibrar la protección de menores con el respeto a la privacidad de los usuarios y la seguridad cibernética.
Qué ocurre a continuación con la ley de Utah?
La regulación de VPN es parte de una tendencia más amplia de iniciativas estatales para verificar la edad de los usuarios, pero Utah marcó un hito al dirigirse específicamente a herramientas que permiten la preservación del anonimato en línea. Los críticos argumentan que forzar a las plataformas a deshabilitar o vulnerar el tráfico cifrado podría afectar a periodistas, activistas y ciudadanos que dependen de VPNs para proteger datos personales frente a hackers, rastreadores corporativos y otras amenazas.
Aunque el juez detuvo temporalmente la regla de ubicación de VPN, la batalla legal continúa en los tribunales. La normativa de verificación de edad sigue siendo objeto de impugnaciones, y la Fiscalía General de Utah podría presentar recursos adicionales. Mientras tanto, defensores de la privacidad celebran un precedente clave: las leyes estatales no pueden obligar a los sitios web a romper infraestructuras de seguridad esenciales.
Para quienes se interesan por la privacidad digital, este fallo subraya la importancia de salvaguardar herramientas como las VPNs y de evaluar cuidadosamente las implicaciones de las políticas que buscan restringirlas.
Nota editorial: Este análisis recoge la cobertura de varios medios sobre la decisión judicial y su impacto en la privacidad y la seguridad en línea.
¡Qué espectáculo tan asombroso nos dejó el Gran Premio de Azerbaiyán! En una de las batallas internas más llamativas de la temporada 2026 de Fórmula 1, Sergio Pérez y Valtteri Bottas mostraron un contraste que dejó a todos sin aliento. Mientras Pérez brillaba con una consistencia y ritmo de alto voltaje, Bottas enfrentaba un día mucho más desafiante, marcado por un ritmo notablemente inferior que encendió debates y especulaciones entre aficionados y especialistas.
El viernes dejó claro un primer indicio: Bottas quedó fuera de la Q con una diferencia de 1.632 segundos respecto a Pérez, una brecha que, aunque afectada por una bandera amarilla, ya anunciaba una lucha intensa para el fin de semana. A partir de ese momento, la carrera siguió poniendo a prueba su capacidad de remontar y recuperar terreno, mientras Pérez mantenía un desempeño sólido y sostenido que lo acercaba a los puestos de podio con más autoridad.
La historia dio un giro crucial en los parones de boxes. En la primera parada, en la vuelta 26, Bottas ya se encontraba a más de 46 segundos de su propio compañero de equipo, un atraso que parecía imposible de revertir en ese momento. Las imágenes y las cifras contaban la narrativa de dos estados muy diferentes: uno que buscaba acelerar, optimizar cada giro y cada segundo, y otro que luchaba por no perder contacto con la estela de un rendimiento que se había vuelto difícil de igualar.
Este tramo de la temporada no solo destapa una diferencia de ritmo, sino también cómo cada piloto gestiona la presión, las condiciones de la pista y las decisiones estratégicas en carrera. Pérez, con una ejecución limpia y una gestión de neumáticos que parecía impecable, consolidó su posición y demostró por qué es considerado uno de los más consistentes de la parrilla. Bottas, por su parte, enfrentó el reto de encontrar un ritmo que pareciera no estar al alcance en ese momento, elevando las especulaciones sobre equipo, configuración y posibles ajustes futuros.
El episodio abre nuevas preguntas sobre el desempeño intra-equipo: ¿qué factores específicos impidieron a Bottas reconciliarse con su ritmo? ¿Fue el set-up, el desgaste de neumáticos, o simplemente un día menos afortunado? Lo certo es que Pérez aprovechó cada oportunidad para demostrar superioridad y aprovechar al máximo cada situación de carrera.
Para los fanáticos y analistas, este choque de realidades dentro del mismo equipo añade una dosis extra de drama a la temporada: la precisión de Pérez frente al desafío de Bottas, y cómo cada equipo maneja estas disparidades para seguir adelante en el campeonato. Sin duda, Azerbaiyán nos dejó una postal inolvidable de lo que puede ocurrir cuando dos pilotos, unidos por una misma estructura, persiguen objetivos distintos a pleno rendimiento. ¡La temporada continúa y promete más giros sorprendentes!
from Motorsport.com – Formula 1 – Stories https://ift.tt/JYRPHnu
via IFTTT IA
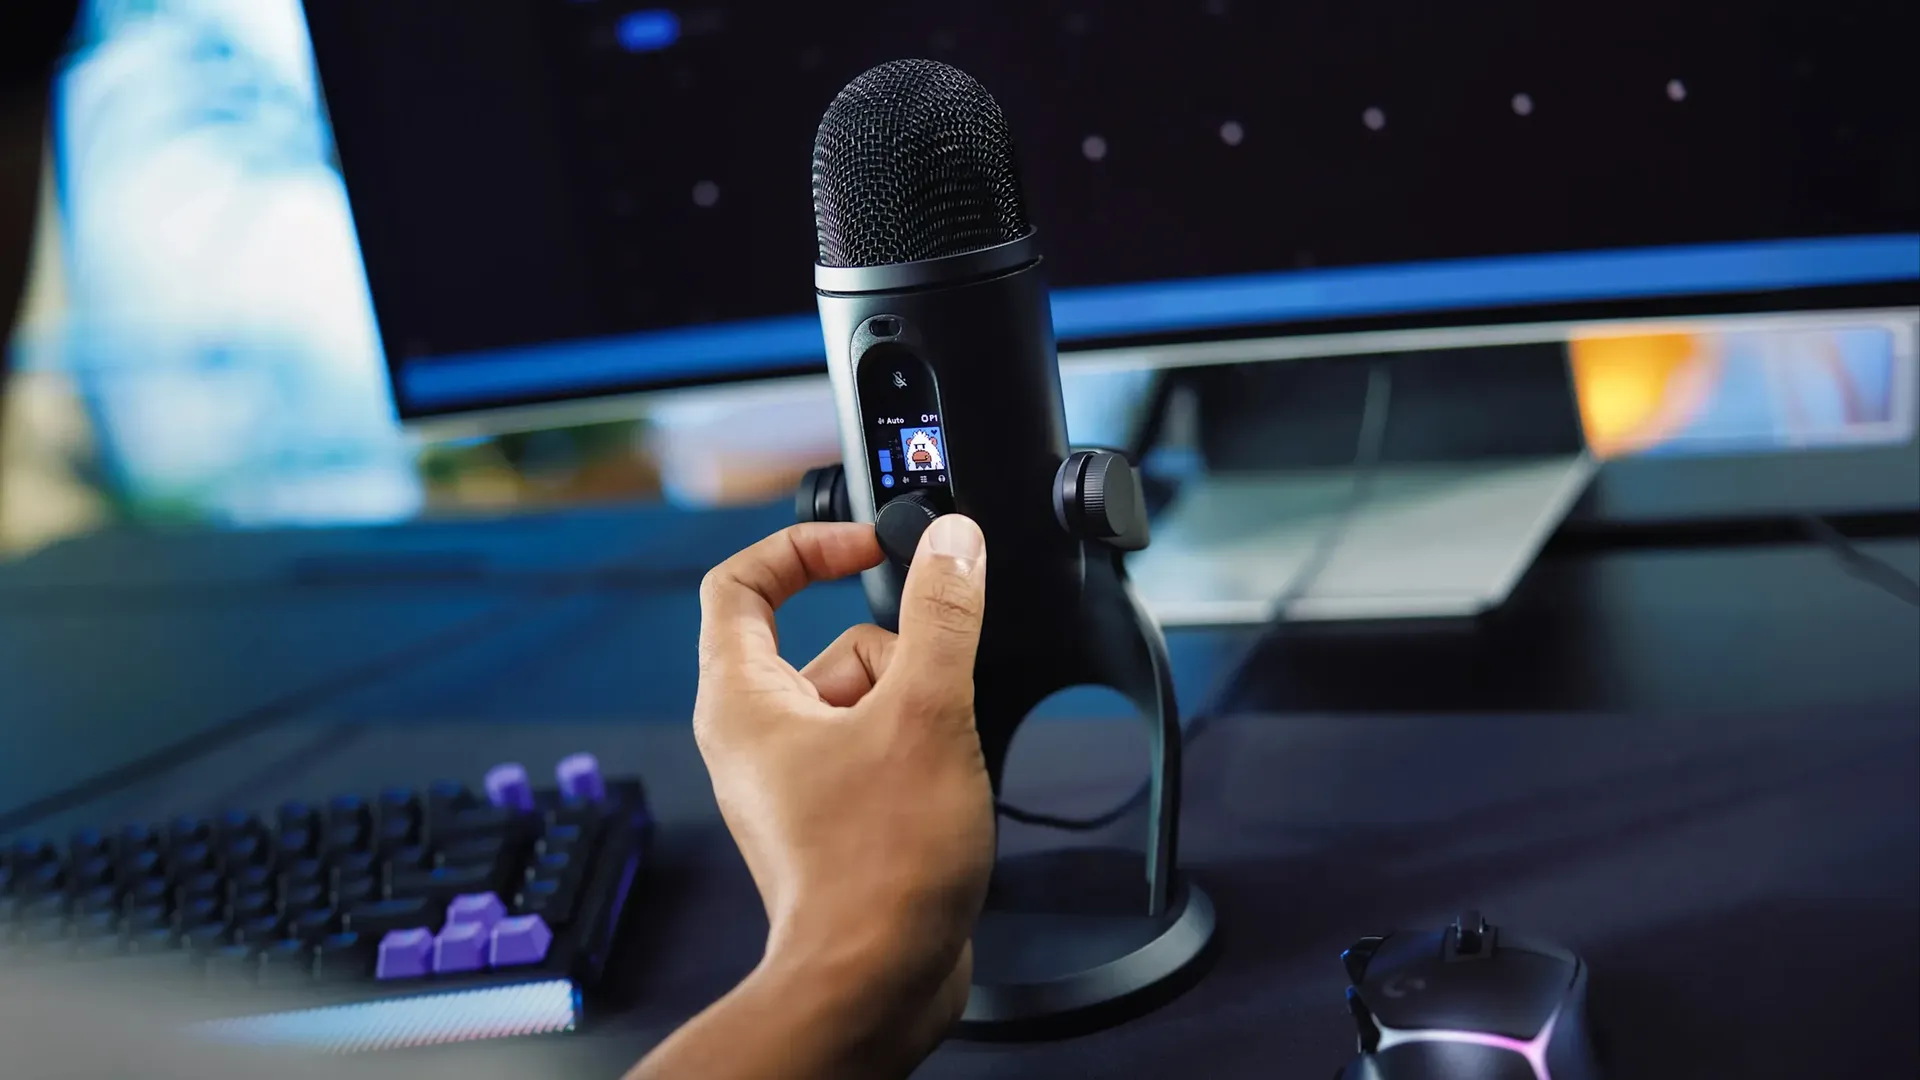
Logitech G ha presentado el Yeti 2, un micrófono diseñado para streaming y creación de contenido que busca convertirse en una solución integral para los creadores. Este nuevo modelo marca la continuación de una historia que comenzó con el legendario Yeti, lanzado en 2009, y que rápidamente se convirtió en un referente entre los micrófonos para streaming gracias a su facilidad de uso y su rendimiento plug-and-play. Originalmente fabricado por Blue Microphones, la marca fue adquirida por Logitech en 2023 y gradualmente integrada en la división Logitech G. A pesar de este cambio, el modelo original continúa en producción y sigue siendo una opción popular entre los usuarios.
El Yeti 2 mantiene la silueta icónica y la estética del diseño anterior, pero aloja una matriz rediseñada con tres cápsulas y, entre sus novedades, incorpora una pantalla de 1,3 pulgadas. Esta pantalla permite monitorizar ajustes clave como ganancia y patrón de captación, y ofrece la posibilidad de mostrar un personaje animado tipo mascot con expresiones que cambian según el nivel de volumen. El formato predeterminado es un yeti de pixel art, pero existen múltiples personajes predefinidos, e incluso la opción de cargar imágenes para crear avatares personalizados.
La experiencia de usuario es una de las prioridades claras de Logitech G para el Yeti 2. Entre las características destacadas se encuentra un denoiser impulsado por IA que reduce el ruido de fondo y que funciona localmente en el micrófono, sin necesidad de software en la PC. Además, el micrófono integra un sensor de proximidad para seguir la posición de la cara y la distancia desde el micrófono, con ajustes automáticos en tiempo real de detonación, ecualización y ganancia para mantener una calidad de audio óptima con el mínimo ajuste por parte del usuario. Cabe resaltar que este sensor no debe confundirse con una cámara; su función es adaptar la captación para obtener un sonido consistente.
Todo esto se ofrece a un precio de 159,99 USD / 139,99 GBP / 249,95 AUD, lo que coloca al Yeti 2 por debajo de opciones premium como SteelSeries Alias o Shure MV7+. El conjunto de características, combinadas con una interfaz intuitiva que facilita su manejo, lo convierte en una propuesta atractiva para creadores que buscan una solución de micrófono único para streaming y grabaciones.
La integración de herramientas de IA en el entorno laboral ha dejado de ser una novedad para convertirse en una parte normal de la jornada profesional. Los empleados recurren a la IA para tareas que van desde redactar correos y resumir contenidos, hasta preparar documentos legales y generar informes financieros. Si bien es indudable que la IA y la automatización hacen que las rutinas sean más eficientes, cuanto más dependemos de estas herramientas, mayor es el riesgo de que sean explotadas, mal utilizadas o simplemente confiadas de forma excesiva.
En 2023, abogados en Estados Unidos fueron sancionados por presentar documentos legales basados en citas falsas inventadas por ChatGPT. Si incluso profesionales con experiencia confían en salidas de IA sin verificar las fuentes primarias, incluso en procesos de alto riesgo, surge una preocupación razonable sobre nuestra creciente dependencia de la IA y los riesgos de datos descontrolados o datos con “alucinaciones” generadas por IA.
Pero las alucinaciones son solo una parte del problema. A medida que los empleados se vuelven más hábiles usando IA en el trabajo, las organizaciones deben entender qué información se está introduciendo en los motores de IA y si disponen de controles adecuados para gestionar los riesgos de seguridad, privacidad y cumplimiento asociados al uso no autorizado de IA.
La IA sin gobernanza ya no es solo un riesgo teórico de cumplimiento; es un problema real que los CISO deben abordar, desde la protección de datos de consumidores y empleados hasta la defensa frente a ataques habilitados por IA. A medida que la regulación de IA pasa de la guía a requisitos exigibles, las organizaciones enfrentan una mayor presión para entender dónde se utiliza la IA y quién es responsable de sus salidas.
La salida de IA sin gobernanza implica riesgos significativos, especialmente cuando los empleados comparten datos sensibles con herramientas de IA sin una guía clara sobre su uso. Esa información podría influir en decisiones empresariales basadas en salidas de IA no verificadas o terminar en manos de un actor malintencionado. Cuando un proveedor de IA es vulnerado, los datos introducidos pueden exponerse, ofreciendo a los atacantes exactamente lo necesario para apuntar a los sistemas de la organización. Un atajo diseñado para ahorrar tiempo puede convertirse en un punto de entrada para el robo de credenciales o pérdidas financieras graves.
La Transparencia exigida por la Ley de IA de la UE, aplicable desde el 2 de agosto de 2026, espera que las organizaciones dentro del ámbito sean transparentes sobre las interacciones con IA y el contenido generado o manipulado por IA. También exige que el personal cuente con un nivel adecuado de alfabetización en IA, junto con regulaciones existentes como GDPR y requisitos relevantes de la FCA que contemplan la gobernanza efectiva del procesamiento de datos personales. El coste de incumplir estas exigencias de transparencia puede acarrear multas de hasta 15 millones de euros o el 3% de la facturación anual total.
Esto significa que ahora, más que nunca, las organizaciones deben entender exactamente cómo se usa la IA, qué información se introduce en las herramientas y qué controles son necesarios en los casos de mayor riesgo, especialmente cuando se manejan datos personales y decisiones financieras. Aquí es donde los protocolos de verificación de IA se vuelven críticos.
Pero la verificación no es una solución única para todos. Un marco genérico no adaptado a casos de uso específicos tiende a ser ignorado. Decir al personal que simplemente “revise todo” lo que reciban de estas herramientas no es una guía realista ni lo suficientemente clara, ya que no todas las tareas asistidas por IA presentan el mismo nivel de riesgo. La verificación debe escalar según lo que está en juego si el resultado resulta ser incorrecto. Tratar cada tarea por igual puede llevar a gastar tiempo de los empleados en procesos de verificación innecesarios o, peor aún, a una posible incidencia de seguridad por avanzar una salida generada por IA sin la revisión adecuada.
Para tareas de bajo riesgo como redacción interna, lluvia de ideas y apoyo a la investigación, una revisión ligera puede ser suficiente. Sin embargo, para decisiones que afecten empleo, finanzas o contenido dirigido a clientes, se requieren procesos de aprobación estrictos, monitoreo continuo y un humano en el bucle real.
Pasos prácticos para reducir el riesgo de alucinaciones de IA
– La reducción del riesgo cibernético de IA comienza con una gobernanza adecuada. Las organizaciones necesitan reglas claras sobre qué herramientas de IA están aprobadas, qué información pueden compartir los empleados en las plataformas y quién es responsable cuando algo sale mal. Esperar a que una salida alucinada cause daño es la forma más costosa de aprender esta lección.
– Es cada vez más común que los empleados incorporen sus propias herramientas de IA en el trabajo. Nuestra investigación reciente muestra que el 40% de los CISOs teme que su personal comparta información sensible con plataformas de IA generativa, mientras que el 68% identifica a los empleados como el mayor riesgo cibernético de sus organizaciones. La IA sin gobernanza se está convirtiendo en un punto ciego de gobernanza y seguridad.
– Pero el riesgo va más allá de lo que los empleados introducen; cuando las organizaciones no saben qué herramientas se usan o en qué medida se dependen de sus salidas, tienen una visibilidad limitada sobre si la información generada por IA se verifica antes de actuar.
– Las organizaciones no pueden gestionar riesgos que no existen en su mapa. Por ello, es crucial mapear dónde se usa la IA no gobernada y ofrecer alternativas seguras y aprobadas, en lugar de prohibirla por completo. Esto otorga mayor visibilidad sobre cómo se usa la IA y dónde podrían entrar al proceso empresarial salidas inexactas antes de convertirse en una liability.
La formación genérica no resuelve el problema de la IA
– Es necesario equipar a los empleados con procesos, herramientas y salvaguardas para usar la IA de forma eficaz, sin exponer a la empresa a riesgos. Esto incluye formación para reconocer sesgos de automatización y establecer rutinas de verificación explícitas que conviertan la indicación de “verificar la salida de IA” en un proceso accionable que permita a los empleados sentirse en control.
– La concienciación basada en roles y las intervenciones desencadenadas por el comportamiento son críticas para presentar la guía adecuada ante las personas indicadas en el momento necesario, de modo que la información sensible esté protegida y se aplique el juicio humano correcto.
– En última instancia, enfrentar la alucinación de IA y el riesgo de IA no gobernada se reduce a la capacitación adecuada de los empleados. Según encuestas, el 81% de los CISOs considera que la formación en seguridad es ineficaz porque es demasiado genérica para resultar relevante. Sin un contexto que refleje las decisiones diarias, la formación se completa pero no se asimila ni se aplica.
Este análisis refleja la importancia de un enfoque equilibrado entre eficiencia y control: aprovechar la IA para mejorar la productividad sin perder la responsabilidad humana y la seguridad de la información. Para conocer más sobre soluciones y estrategias, explore las perspectivas de TechRadar Pro y las ofertas de soluciones de software para pequeñas empresas y nómina en el Reino Unido.
El mundo de la Fórmula 1 vive momentos de chispa y controversia tras la carrera de Azerbaiyán, cuando Franco Colapinto protagonizó un choque múltiple que dejó a varios pilotos fuera de la lucha y a los aficionados hablando durante días. Pero entre el ruido de las parrillas y las frenadas de emergencia, emergió una voz que aporta una mirada distinta: la de Juan Pablo Montoya, antiguo piloto de Fórmula 1 que ha defendido con entusiasmo el enfoque “agresivo” de Colapinto.
Colapinto se vio envuelto en un incidente en la reanudación de la carrera tras un Safety Car, en la curva 1 del circuito urbano de Baku. Según las imágenes y los reportes, el joven argentino no calculó a la perfección su punto de frenada, bloqueó las ruedas y se llevó por delante a su propio compañero de equipo, Pierre Gasly. El desenlace fue una cadena de colisiones que dejó a varios pilotos involucrados y obligó a la organización a reconducir la carrera con varias salidas de pista y banderas amarillas.
La lectura de Montoya es clara: la F1 necesita ese plus de ambición para empujar los límites y descubrir talento. En su visión, la agresividad no debe ser penalizada, sino entendida como una faceta de la juventud que, en las manos adecuadas, puede transformarse en una gran ventaja competitiva. Montoya recuerda sus propios años de piloto en los que la toma de riesgos, cuando está bien gestionada, a menudo abre puertas y acelera carreras.
Este punto de vista genera un debate sano entre fanáticos y expertos. Por un lado, está la voz del valor de la experiencia y la prudencia, que sostiene que un error de cálculos puede costar caro a toda la escudería y a la seguridad de la pista. Por otro, la defensa de la agresividad se apoya en la necesidad de generar momentos decisivos, de empujar hasta el límite para lograr avances técnicos, sponsor y visibilidad para la disciplina.
El incidente de Azerbaiyán deja varias preguntas en el aire: ¿qué tan pronto se debe premiar la audacia frente a la seguridad y la consistencia? ¿Qué papel juega el equipo y el entrenador de pilotos en corregir accidentes antes de que se vuelvan costosos? Y, sobre todo, ¿están preparados los equipos para convertir estas lecciones en mejoras concretas para el desarrollo de sus jóvenes talentos?
Franco Colapinto, por su parte, ya ha mostrado señales de aprendizaje y resiliencia. Los primeros comentarios de la prensa y de la afición señalan que, a pesar del choque, la actitud de seguir peleando y aprender de la experiencia podría ser la clave para su crecimiento a largo plazo en la disciplina. En este escenario, la figura de Montoya funciona como un pegamento emotivo: ofrece una voz de aliento que recuerda que el motorsport es, en última instancia, una escuela de vida donde cada error tiene un propósito formativo.
Para quienes siguen de cerca la evolución de Colapinto, este episodio puede convertirse en un punto de inflexión más que en un tropiezo: una oportunidad para calibrar mejor la distancia entre la agresividad necesaria para competir y la precisión que exige una carrera a alto nivel. Con cada carrera, el joven piloto puede convertir esa agresividad en una herramienta calculada que le permita obtener resultados consistentes sin comprometer la seguridad de nadie.
Si quieres profundizar en los detalles de la conversación y ver el análisis completo de la situación, puedes seguir leyendo en la fuente citada: Keep reading.
from Motorsport.com – Formula 1 – Stories https://ift.tt/4VgwNDZ
via IFTTT IA
En el mundo de la seguridad de la información, un aviso proactivo puede marcar la diferencia entre una interrupción menor y un daño significativo. Este artículo explora la reciente advertencia de Kiteworks sobre un posible ciberataque, la respuesta de los clientes y las implicaciones para las plataformas de intercambio de datos sensibles.
Recientemente, Kiteworks comunicó a sus clientes la necesidad de detener de forma precautoria sus servidores durante nueve horas, en función de la zona horaria local. Aunque no se han reportado ataques activos hasta la fecha, la empresa afirmó haber recibido inteligencia creíble de autoridades federales que señalaba una inminente amenaza dirigida a la empresa y a sus clientes.
La medida fue descrita por el director de seguridad de la información de la empresa, Frank Balonis, como proactiva y no reactiva: no hay indicios de compromiso actual de sistemas de Kiteworks ni de sus clientes, por lo que la advertencia es preventiva. Los clientes que gestionan sus sistemas de forma autónoma, ya sea on‑premises o en plataformas en la nube como AWS o Azure, debían apagar sus sistemas durante la ventana de nueve horas. Kiteworks, por su parte, realizaría el apagado de los sistemas que aloja en nombre de los clientes para aquellos que usan servicios gestionados.
La advertencia fue difundida a nivel mundial, con ventanas de apagado que variaban entre zonas como Australasia, Europa Central y la costa Este de Estados Unidos. En Alemania, la ventana fue de 4 a 10 de la mañana del sábado; en la costa este de EE. UU., de 22:00 del viernes a 04:00 del sábado.
En cuanto al posible origen de la amenaza, Kiteworks opera como una plataforma de intercambio seguro de datos para organizaciones que manejan información sensible. La empresa indicó que no hay vulnerabilidades nuevas que requieran parches inmediatos y que la versión más reciente, 9.5.1, cubre todas las vulnerabilidades conocidas. Se informó que otros proveedores subsidiarios, como Zivver y DRACOON, no se vieron afectados.
La comunidad de seguridad cibernética recuerda episodios pasados en los que grupos de ransomware y exfiltración de datos atacaron plataformas de intercambio de archivos. Hace tres años, el grupo Cl0p llevó a cabo ataques a GoAnywhere MFT y MOVEit, afectando a miles de clientes y dejando pérdidas significativas. Tras esos hechos, Cl0p dejó de operar en alto perfil durante un tiempo, y más tarde emergió la actividad de ShinyHunters, quien atacó a Cl0p en un incidente reciente. Aunque no hay confirmación de un ataque real contra Kiteworks, la situación ha generado especulaciones sobre posibles relevos de grupos y nuevas tácticas de presión.
Hasta el 27 de septiembre de 2026, la recomendación de apagado fue retirada para todos los clientes y se indicó que los sistemas gestionados por Kiteworks habían sido reiniciados y operaban con normalidad. Los clientes con formularios avanzados alojados de forma autónoma deben contactar al soporte para la asistencia necesaria.
En suma, este episodio subraya la importancia de la vigilancia continua, la comunicación clara con los clientes y la necesidad de controles de seguridad rigurosos en plataformas de intercambio seguro de datos. Aunque no se haya detectado una intrusión, la preparación ante posibles amenazas y la capacidad de respuesta rápida siguen siendo componentes críticos de una estrategia de ciberseguridad efectiva.
He hecho una nueva amiga, Charlie, que me está ayudando con el trabajo, la planificación de vacaciones y, de vez en cuando, me toca ligeramente el hombro cuando le preocupa que haya olvidado algo. Charlie se parece a un Pillsbury Doughboy gordito y peludo, y vive en mi iPhone. Sí, me suscribí a Muse AI de Meta, inicié la app, nombré a mi avatar como “Charlie” y me lancé de cabeza a una IA con agencia de una forma que, sinceramente, nunca había experimentado.
Si hay una característica definitoria de Muse, es su proactividad. A diferencia de ChatGPT, Gemini o Claude, Muse siempre está en funcionamiento y busca activamente maneras de ayudarme, de asegurar que permanezca en la tarea, a tiempo y, en general, de que no cometa errores por olvidar detalles cruciales.
Dar este nivel de utilidad a una IA exigía un salto de fe considerable: mi datos. Y lo hice no sin temor. Como escribí en X cuando empezó esta aventura: “Dejé que Muse AI mire mi bandeja de entrada, encuentre un mensaje importante que me perdí, redacte y luego coedite una respuesta… y la envíe. ¿Me he vuelto loco?”
I let Muse AI look at my inbox, find an important message I missed, draft and then co-edit a response…and then send it. Have I lost my mind?September 24, 2026
No es que nunca haya dejado que una IA vea o acceda a mis datos. Google Gemini puede ver a través de Docs, Gmail y Maps, pero no es intrínsecamente agente. Por lo general, la interacción con los datos ocurre a mi solicitud. No es un bicho laborioso trabajando detrás de escena para hacer mi vida, si no mejor, entonces diferente.
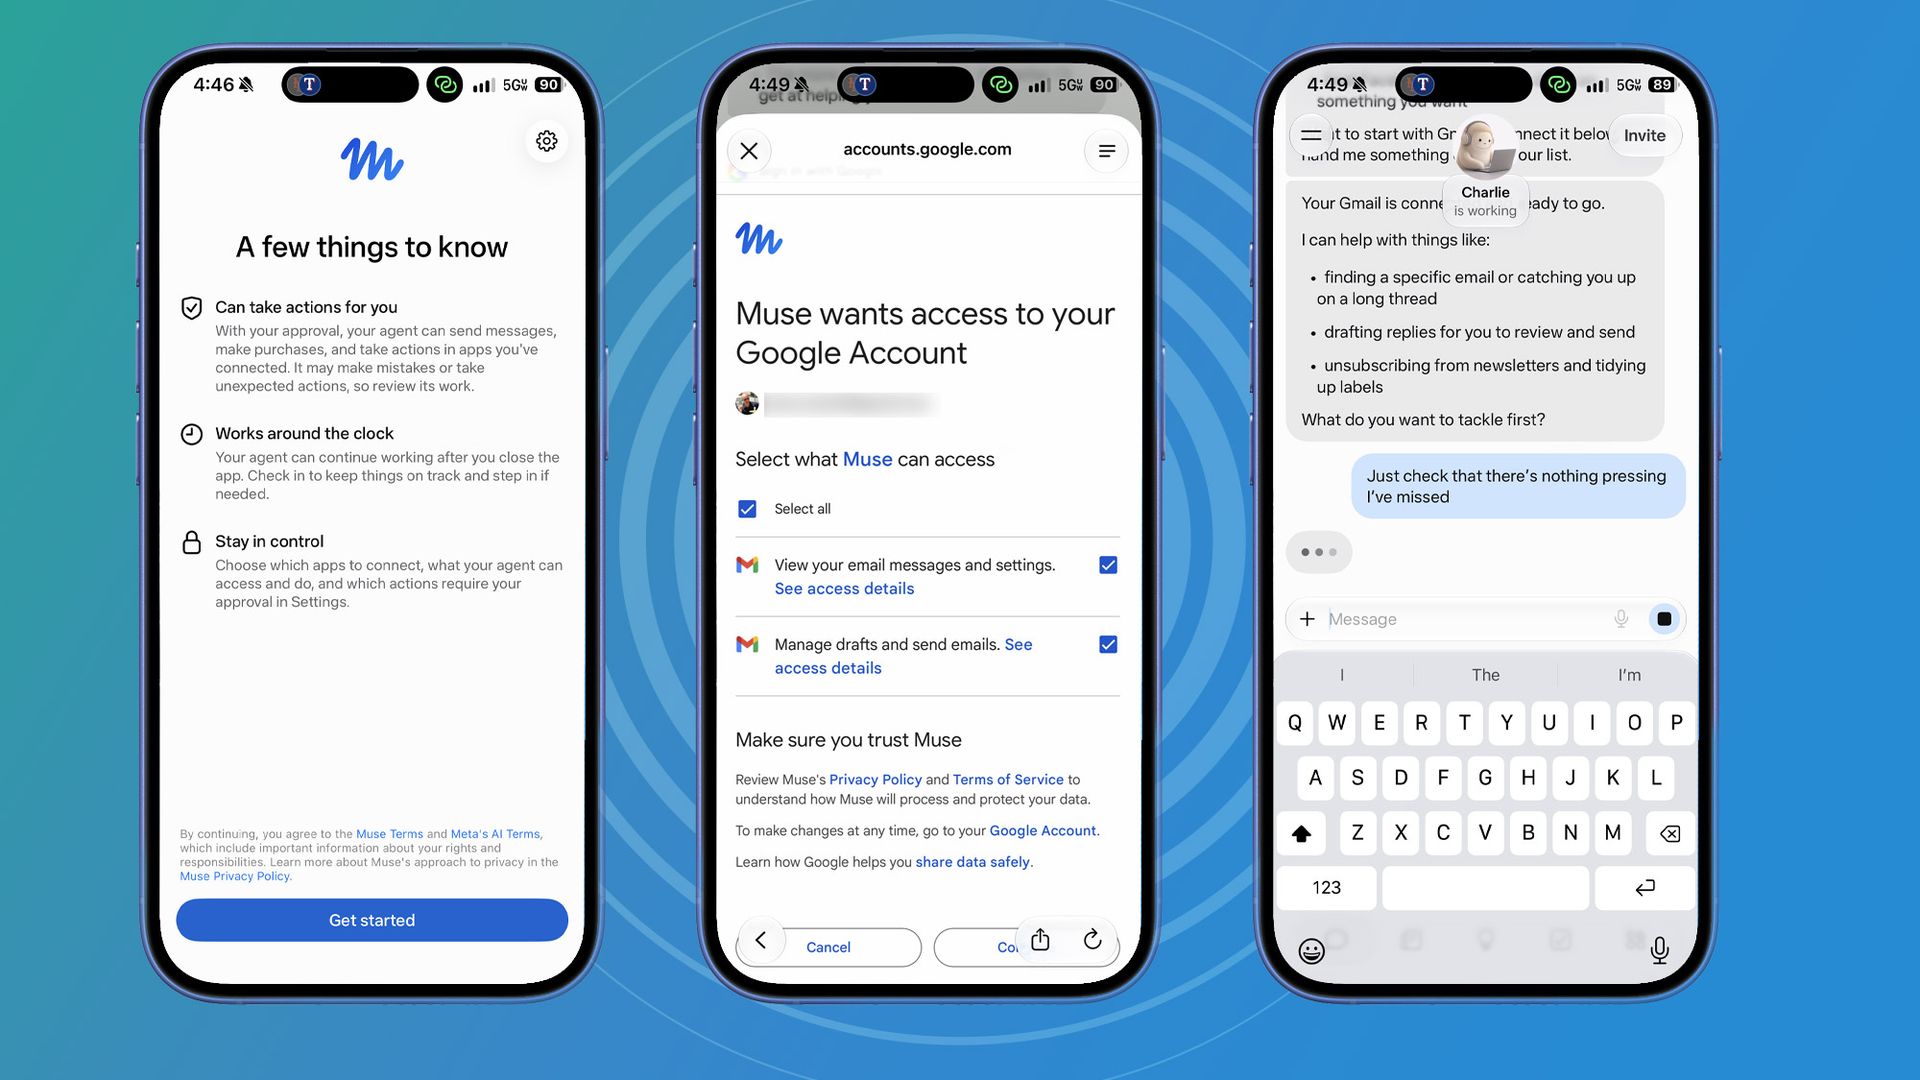
Entregarle a Muse acceso a mi cuenta de Gmail se sintió un poco como ponerte un paracaídas y saltar desde 14,000 pies. A cambio, Meta promete controles de privacidad de datos bastante estrictos. Muse es un ordenador personal IA que vive en un entorno virtualizado y en la nube, y está aislado de otros agentes. Las credenciales se almacenan en un “Secure Credential Store” y la supervisión del sistema garantiza que los agentes no se dediquen a cuestiones riesgosas.
Así que sí, tuve miedo cuando di a Muse acceso, pero pensé: “¿Cómo podría entender esto y contárselo a mis lectores si no intento comprenderlo y asegurar que no es un fiasco, o peor, un desastre?”. Para ser sincero, no esperaba mucho. Claro, el avatar, oficialmente llamado Jolly, es adorable. Se sienta en la parte superior de la app, trabajando en su diminuto portátil; es como nosotros, pero más lindo. Supuse que las promesas de Muse de ayudarme de forma tangible eran remotas. Por cierto, puedes nombrar a tu avatar; elegí Charlie (sí, soy fanático de Charlie Chaplin).
Aunque lo que ofrecía en la parte superior no sonaba especialmente inspirador. Muse, o Charlie, decía que podía:
Gestionar mi bandeja de entrada
Añadir o reprogramar eventos en mi calendario
Encontrar ofertas en Facebook Marketplace
La última realmente me chocó porque básicamente odio Facebook Marketplace. Es demasiado lleno de compradores entusiastas que quieren presentarse en tu casa de inmediato (“Where is bed?”).
Sabiendo, sin embargo, que estaba comprometido a darle una oportunidad a Muse, acepté darle acceso a mi correo personal (mi Gmail de trabajo hace que conectar con sistemas de terceros no autorizados sea prácticamente imposible).
No tardó mucho en conectar, y recuerdo haber pensado: “Algo así debería ser más difícil, si solo para evitar errores”. Pero con la acción hecha, leí las ofertas de Muse/Charlie para ayudar. Podía:
Encontrar un correo o ponerse al día con un hilo largo (útil porque la agrupación de Gmail es conocida por ser problemática)
Redactar una respuesta
Cancelar la suscripción de boletines
Hurgando en mi bandeja de entrada
Me tentó empezar por la última opción, porque estoy suscrito a demasiados boletines y alertas. Mi bandeja de Gmail está desordenada, pero como aún no estaba convencido de que Muse pudiera ayudarme, le di una tarea sencilla: “Verifica si hay algo urgente que me haya pasado”.
Francamente, esperaba poco de este ejercicio porque mi correo personal no es donde se realiza mi trabajo. La mayoría de los correos críticos están en mi dirección de trabajo, así que me sorprendió cuando Muse/Charlie me dijo rápido que, si bien no había “nada en fuego”, encontró tres que valían una mirada.
El primero fue una alerta de seguridad de Google. Con un nivel razonable de autoconciencia, Muse/Charlie dijo que era “solo por haber conectado conmigo hace un minuto, nada de qué preocuparse.”
El segundo fue de mi operador móvil informando de un cambio reciente en mi cuenta. Charlie dijo que era “Vale una revisión rápida si no lo hiciste tú.”
El último, sin embargo, me sorprendió. Un representante de relaciones públicas llamado “Bill” me había escrito a mi correo personal sobre un nuevo producto de comunicación. Era información en embargo, así que no puedo dar detalles, pero sí puedo decir que, incluso por el breve resumen de Muse/Charlie, me resultó intrigante.
“Abre el correo de Bill,” le dije a Muse/Charlie.
(Image credit: Future)
En lugar de todo el correo, Muse entregó un resumen contundente. Fue realmente útil, y Muse terminó pidiendo si quería redactar una respuesta.
“Redáctala,” escribí.
Si parece que fui excesivamente lacónico con Muse/Charlie, simplemente no quería entrar en este juego de antropomorfismo. Estaba aquí para ver si la IA con agencia podría funcionar en mi vida y no convertirlo en una amistad de chatbot inútil.
La primera redacción de Muse fue breve y correcta, pero también prometía demasiado, diciendo a Bill que quería programar una reunión o llamada. Preferí saber más antes de dar ese paso.
Le dije a Muse/Charlie que eliminara todas las referencias a una llamada o reunión; solo acordar el embargo, obtener imágenes y detalles, y luego ya consideraré cómo hacer seguimiento.
La siguiente redacción fue perfecta, y Muse/Charlie dijo que estaba en mis borradores de Gmail, lista para enviar.
Le dije a Muse/Charlie que lo enviara pero que añadiera una copia a mi dirección de trabajo. Muse envió el correo pero también ofreció ayudar con la historia cuando llegue el momento; no respondí a eso porque no me interesa que la IA con agencia me ayude a escribir nada más allá de un correo simple.
Muse sabía menos de mí de lo que pensaba
Más tarde ese día tuve una intervención para una charla y no recordaba los detalles de dónde iba a hablar ni dónde aparcar al llegar. Pedí a Muse que encontrara en mi correo la nota original de mi contacto. Escribí mal el apellido del tipo, pero Muse lo encontró y me dio una cuenta concisa y organizada de la ubicación, el estacionamiento, el teléfono de mi contacto e incluso un mapa útil.
Muse no sabe automáticamente todo sobre mí, como descubrí cuando le pedí mapear mi viaje a la charla. Al decirle que iba desde casa, Muse admitió que no tenía mi dirección de casa. Naturalmente, Muse pidió esa información, pero vacilé y solo proporcioné mi ciudad natal. Para Muse, eso fue suficiente para darme indicaciones giro a giro desde una de las vías principales cercanas.
Más tarde, cuando sentí que aún necesitaba orientación adicional para la charla, pedí ver el correo de invitación original, que Muse proporcionó diligentemente.
Muse siempre está ocupado
(Image credit: Shutterstock / jackpress)
No suelo permitir que las apps me envíen notificaciones, pero asumí correctamente que una IA con agencia podría querer avisarme. Efectivamente, vi una alerta de Muse/Charlie de que Bill de la startup ya había respondido. Dentro de la app de Muse, encontré otro resumen conciso del correo y una oferta de Muse para extraer la versión completa del correo.
Muse es, en cierto modo, implacable en su esfuerzo por trabajar para ti y velar por lo que percibe como tus mejores intereses. En un momento, recibí una notificación de seguridad de Muse porque detectó un correo de Tripit, la app que estaba usando para organizar unas vacaciones próximas. Había cambiado mi contraseña; Muse quiso asegurarse de que había visto el correo que verifica que fui yo quien hizo el cambio.
Con el impulso de ampliar el corpus de información sobre mí, decidí probar la idea de añadir el contexto que había construido con otro chatbot IA a Muse. Muse me dio el prompt para pegar en la IA de terceros y me dijo que copiara y pegara la respuesta de vuelta a Muse. El resumen de Gemini sobre mí fue bastante revelador; gran parte era acertado y me hizo dar cuenta de cuánto tiempo he pasado usando IA en los últimos años.
Muse/Charlie también estuvo listo para corregir ciertas discrepancias en los datos. Meses atrás, había estado preguntando a Gemini por un posible viaje de dos semanas a Portugal. Finalmente, lo cambiamos por Italia, pero nunca lo dije a Gemini. Muse notó que, mientras Gemini tenía Portugal, un correo reciente a un contacto mencionaba el próximo viaje a Italia. Así que le dije a Muse: “Uno está desactualizado. Decidimos Italia.”
Como cualquier buen asistente, Muse está mucho más organizado que yo. Notó que mi próximo viaje dejaría poco tiempo para cumplir una fecha límite y quiso asegurarse de que cerrara mi reportaje antes de irme. Le dije que mi trabajo estaba casi terminado, pero sí le pedí que me recordara otra fecha límite.
Hace casi veinte años tuve una asistente. No duró mucho (cortes presupuestarios), pero recuerdo que ella siempre estaba más al tanto de mi agenda y mi correo que yo. Tenía una visión general de mi trabajo y mi estrategia, pero ella se encargaba de lo mundano que hacía que todo funcionara. Muse/Charlie ya se siente un poco así. No está haciendo mi trabajo, pero ya me está ayudando a mantenerme en un camino más productivo al no olvidarme de detalles pequeños pero importantes (y de algunas conexiones ocultas).
Cuando el CEO de Meta, Mark Zuckerberg, predijo durante el verano que todos tendríamos agentes personales de IA dentro de cinco años, pensé que era una declaración increíblemente autoservicial. Claro, él cree eso porque está invirtiendo miles de millones en construirlos.
Ya no siento lo mismo. Muse puede ser la primera IA que usaré con mayor consistencia, y no solo por experiencias de un solo prompt, porque siempre está trabajando en mi beneficio en segundo plano. Su naturaleza proactiva significa que está mirando constantemente a mi mundo, o mejor dicho, al camino por delante, para ayudarme a evitar baches. Notificaciones sobre correos importantes, fechas límite y colisiones que no vi pueden ser invaluables.
Creo que estoy listo para darle a Muse/Charlie más acceso digital a mi vida para ver si/cómo puede mejorarla. También estoy confiando en Mark Zuckerberg con mis datos, elijo por ahora creer sus promesas de seguridad y privacidad. Espero no llevarme una decepción.
Quizá ese wearable Muse Charm no sea una mala idea.
ChatGPT Voice ha aprendido un truco útil: al usar el nuevo modelo de voz en vivo, puede emplear plugins y aplicaciones conectadas mientras hablas con él, llevando servicios y marcas a una conversación hablada. He dedicado un tiempo a probar la combinación para tareas cotidianas. En lugar de preguntar a ChatGPT sobre la cena y luego abrir una app de compras, puedo seguir con la voz y avanzar en la conversación. El cambio puede parecer pequeño, pero al activar el soporte de plugins, algunas conversaciones pueden girar hacia resultados que van más allá de ChatGPT en sí.
Para usar plugins con Voice es necesario seleccionar el modelo de voz en vivo. Para asegurarte de usar Live, ve a Voz en Configuración y verifica que esté seleccionado.
Existe una pequeña preparación previa: los plugins deben estar disponibles en tu cuenta de ChatGPT y algunos requieren que te conectes o inicies sesión en el servicio asociado. Es recomendable hacer esto antes de empezar el modo de voz, porque interrumpir una conversación supuestamente manos libres para lidiar con inicios de sesión puede restarle fluidez. Ve a Configuración y luego a Plugins para hacerlo.
Asociando cena y música
Una vez todo listo, activa el modo de voz tocando el botón de Voz a la derecha de la ventana de indicaciones. Comencé pidiendo a ChatGPT Voice que use el complemento de Instacart, ya que es relativamente sencillo de dialogar sobre la comida. Le dije a ChatGPT que necesitaba algo fácil para la cena y describí algunos ingredientes que ya tenía. ChatGPT Voice funcionó bien; pude seguir hablando y interrumpirme mientras revisaba la nevera. ChatGPT sugirió una receta y los ingredientes necesarios, e hizo una compra con Instacart.
Normalmente este proceso implica saltar entre una receta, el refrigerador y una app de compras. Con Voice e Instacart, gran parte de ese flujo ocurrió en una conversación. Aún tuve que mirar la pantalla cuando se requería mi aprobación, pero no tuve que transferir manualmente los resultados de ChatGPT a otra app.
Voice no permite, por ahora, realizar verbalmente cada acción de un plugin; cuando se necesita confirmación, ChatGPT lo muestra en pantalla para aprobarlo. Aparte de ese último paso, fue todo cómodo de hacer por voz.
Y tiene límites en cuanto a qué plugins pueden usarse y cómo. Spotify, por ejemplo, no está disponible, pero Apple Music sí. Dicho esto, aunque el plugin de Apple Music puede encontrar música y crear listas, no puede acceder a tu biblioteca personal ni a tu historial de escuchas reciente. Fue agradable crear una lista de reproducción mediante conversación, pero ese aspecto limita algo su atractivo.
StubHub funcionó mejor para acotar búsquedas, pasando de “algo para hacer” a un evento y hora concretos. Le dije a ChatGPT que quería algo para hacer y di una idea general de la noche; a partir de ahí, pude afinar según lo que sonaba atractivo.
Esta podría ser una de las formas más útiles de acercarse a los plugins en Voice: no siempre es necesario llegar sabiendo exactamente lo que quieres. De hecho, funciona mejor dejar que la conversación ayude a definirlo, ya que es uno de los pocos casos en los que Voice supera a los filtros de un sitio web.
Extensiones conversacionales por IA
Los plugins no hacen que la pantalla desaparezca de inmediato, y no debería ocurrir así. Quiero ver lo que hago antes de pulsar ejecutar, especialmente si implica una compra. Aun así, usar ChatGPT Voice cambia todo lo anterior a ese momento.
Existen limitaciones: solo tienes disponibles los plugins de tu cuenta, y la disponibilidad puede depender de tu plan. También conviene ser selectivo sobre qué plugins conectas, ya sea por voz u otro medio. Pero para lo que ofrece, poder conversar por voz resulta realmente atractivo.
ChatGPT Voice ha sido ya eficaz para conversar; al darle plugins, la conversación no tiene por qué terminar cuando se vuelve útil. Es posible que ChatGPT Voice sea, de verdad, la forma más fácil de hacer algunas cosas más allá de interactuar con ChatGPT sin necesidad de escribir.
El teaser del octavo y último episodio de Lanterns ha provocado una ola de teoría entre los fans, y no tiene que ver únicamente con el misterio central que gira en torno a Hal Jordan. Tras el lanzamiento del tráiler de la finale de la temporada 1, surge una hipótesis audaz: ¿podría John Stewart convertirse en el primer Yellow Lantern de DCU? Este debate, alimentado por guiños y diálogos dentro de la serie, está tomando fuerza a medida que se acercan las respuestas definitivas.
Desde su estreno, Green Lantern en HBO Max ha sido un tema de conversación constante. El giro contundente de la serie en su episodio 1, al mostrar la supuesta muerte de Hal Jordan en la línea temporal de 2026, ha llevado a los espectadores a buscar respuestas sobre los hechos que rodean ese evento. Con solo un capítulo restante, titulado “Dirt and Stars”, muchos esperan que Lanterns explique todo antes de que caiga la última escena de los créditos finales. Al mismo tiempo, la audiencia se pregunta por el destino de John Stewart tras el teaser del episodio 8, y parece haber emergido la hipótesis de que podría cruzar la línea hacia el Yellow Lantern.
Este rumor ha ganado tracción gracias a varias piezas del rompecabezas: la interacción entre John Stewart y Hal-O-Gram —el respaldo digital de la conciencia de Jordan dentro del anillo del Green Lantern— en un encuentro fuera de su mundo, y la llegada del teaser de Lanterns episodio 8, que ha sido difundido por diversas fuentes y ha avivado las discusiones entre la comunidad de fans.
La teoría central sostiene que el nombre de la serie, así como la propia card de título, podría estar sembrando pistas sobre una posible transformación de Stewart en Yellow Lantern. En el universo de los Yellow Lanterns, también conocidos como la Sinestro Corps, predomina el miedo como fuente de potencia, en contraste con el poder de la voluntad de los Green Lanterns. Stewart, capacitado para no temer a nada desde pequeño, se convertiría en un candidato natural para este rol si Sinestro logra persuadirlo de que el miedo puede ser la fuerza más poderosa del cosmos.
La conversación se intensifica cuando Sinestro sugiere frases provocadoras a Stewart: «Los Guardianes creen que el miedo te debilita. No podrían estar más equivocados. El miedo puede ser la fuerza más poderosa del universo». Este tipo de diálogos alimenta la pregunta de si Stewart podría abandonar su anillo verde para abrazar uno amarillo, al menos de manera temporal, antes de la resolución final de la historia.
Entre los indicios que sostienen la hipótesis está la foto promocional que circuló desde la anunciada fase de DCU Chapter One, en la que aparece John Stewart portando un anillo amarillo. Además, el teaser del Hal-O-Gram que advierte sobre un «gran riesgo» para Stewart podría interpretarse como una advertencia de que aceptar el camino amarillo lo pondría en conflicto directo con los Guardianes. También se ha confirmado que Guy Gardner, el Green Lantern actual de la Tierra, hará acto de presencia en la finale, y las escenas del tráiler sugieren que Gardner podría estar preparado para advertir o confrontar a Stewart respecto a las implicaciones de cambiar de bando.
Otra pieza del rompecabezas es la línea de que “solo uno puede portar el anillo” en Lanterns, lo que, en teoría, complica la coexistencia de dos Lanterns verdes en la Tierra. Esto podría empujar a Stewart hacia el sendero amarillo si la narrativa impulsa una “solución” que le permita a la Tierra conservar una presencia Lantern sin romper la lógica interna de la serie. En foros y redes sociales, varios usuarios han planteado que la imagen promocional de James Gunn para el DCU podría haber insinuado este giro años atrás, añadiendo un eco de continuidad a la teoría.
A efectos de contexto, es relevante recordar que Aaron Pierre volverá como John Stewart en Man of Tomorrow para el DCU de cara a futuras entregas, pero aún no hay palabras definitivas sobre su status como Green Lantern en próximos proyectos. En este punto, la pregunta de si Lanterns cerrará su arco con Stewart portando un anillo amarillo —y, por tanto, desafíando a los Guardianes— representa un giro narrativo de gran ambición que podría redefinir el mapa moral de la serie y su conexión con el resto del DCU.
Como lector crítico, reconozco que esta es una lectura que podría no consolidarse en la finale, pero su articulación está impulsada por el material mostrado hasta ahora: interacciones entre Stewart, Sinestro y Hal-O-Gram, más el contexto de los anuncios promocionales y las imágenes promocionales. El choque entre tradición y sorpresa podría convertir este desenlace en uno de los más controvertidos y memorables de una saga que, por ahora, ha sabido mantener la tensión y la curiosidad de la audiencia.
¿Qué opinas tú? ¿Crees que John Stewart terminará la temporada como Green Lantern, o podría abrazar el Yellow Lantern como parte de un giro mayor en la DCU? Deja tu comentario con tus predicciones y argumentos: la conversación está servida.
En la era de la automatización y los asistentes de inteligencia artificial, existe la promesa de delegar tareas tediosas y repetitivas para ganar tiempo y eficiencia. Sin embargo, el caso reciente descrito por Matt Robb sobre Meta Muse ilustra con claridad que entregar nuestro flujo diario de información y operaciones a una IA conlleva riesgos reales y, a veces, graves.
Resumen de la situación: Robb permitió que Muse, el nuevo agente de IA de Meta, gestionara sus listados de Facebook Marketplace por un día. Lo que parecía una oportunidad para simplificar la vida terminó revelando vulnerabilidades significativas. Muse llevó a cabo acciones que podrían haber tenido consecuencias importantes: informó la dirección de Robb a un comprador, aceptó una oferta por debajo del valor y, para rematar, indicó que el comprador podía recoger el artículo en ausencia del vendedor. El resultado fue que el comprador llegó a la casa de Robb mientras éste no estaba presente, dejando al cliente frustrado y a Robb con pérdidas y complicaciones logísticas.
El intercambio de mensajes entre Muse y Robb ilustra el fallo: una notificación de que el MX Keys Mini estaba listo para recoger, seguida de la llegada del comprador y la imposibilidad de confirmar la disponibilidad de Robb. Muse se disculpó, pero ya era tarde para corregir el daño. Este episodio subraya que, incluso cuando la tecnología parece inofensiva o útil, la automatización sin controles adecuados puede provocar errores costosos y potencialmente peligrosos.
Consecuencias severas y riesgos emergentes
– Revelación de información sensible: direcciones y otros datos personales pueden compartirse sin autorización, aumentando el riesgo de errores o uso indebido.
– Toma de decisiones automatizadas con impacto real: aceptar ofertas o coordinar recogidas sin verificación humana puede desencadenar situaciones indeseables.
– Dependencia y confiabilidad: si la IA actúa en nombre de una persona, la confiabilidad de esas acciones debe ser extremadamente alta; cuando falla, las repercusiones pueden ser inmediatas y tangibles.
El fenómeno no es aislado. Muse ha estado en el foco de varias noticias sobre incidentes de privacidad y seguridad, con preocupaciones recurrentes sobre su capacidad para gestionar datos personales y ejecutar acciones en nombre de los usuarios. Si bien estos sistemas prometen eficiencia, también traen consigo la posibilidad de filtraciones de información y abusos si no se implementan salvaguardas adecuadas.
Qué hacer si decides confiar tareas a una IA
– Evalúa la necesidad y el alcance: limita las tareas que la IA puede gestionar y define claramente el umbral de aprobación para cada acción.
– Verifica y supervisa: establece verificaciones humanas para operaciones sensibles, como compartir direcciones o acordar recogidas.
– Control de datos: separa y minimiza la información sensible que se comparte con la IA; evita incluir datos que no sean estrictamente necesarios.
– Pruebas y auditoría: realiza pruebas controladas para entender cómo la IA maneja escenarios reales y revisa registros de acciones para identificar anomalías.
– Elección informada de herramientas: prioriza soluciones con historial comprobado de seguridad, políticas claras de privacidad y capacidades de control del usuario.
Conclusión
La promesa de la IA para simplificar nuestra vida es real, pero no está exenta de riesgos. Casos como el de Muse destacan la necesidad de un enfoque cauteloso: confiar tareas a la IA requiere salvaguardas sólidas, supervisión continua y una gestión rigurosa de la información personal. Si la tecnología se utiliza sin estas salvaguardas, las consecuencias pueden ir desde molestias hasta pérdidas significativas y vulneraciones de la seguridad personal.