Navegando la preocupación pública ante la inteligencia artificial: entre temores y promesas


El debate sobre la inteligencia artificial ha dejado de ser un tema marginal para convertirse en una cuestión central de la vida cotidiana de millones de estadounidenses. Recientes sondeos muestran una tendencia clara: la mayor parte de la población está más preocupada que entusiasmada con la IA en su uso diario, y el temor principal gira en torno a la posibilidad de pérdida de empleos durante los próximos 20 años. Aunque líderes tecnológicos y gurús de la IA trabajan para calmar las inquietudes, la ansiedad persiste, especialmente entre los jóvenes.

Una encuesta reciente de Pew Research revela que la mayoría de los estadounidenses está más preocupada que emocionada por la IA en la vida diaria, con una diferencia notable entre las generaciones. El miedo a la sustitución de puestos de trabajo es la preocupación dominante, incluso cuando los comentarios de figuras influyentes buscan atenuar este temor. Este fenómeno es particularmente pronunciado entre los adultos jóvenes, que han visto crecer de forma significativa su preocupación en los últimos cinco años.

El gráfico de percepciones muestra que, si retrocedemos a 2024, el porcentaje de personas que temían que la IA redujera las oportunidades laborales era del 64%. Hoy, ese porcentaje ha aumentado a 71%. En los grupos más jóvenes, la brecha es evidente: el 63% de los menores de 30 años temía la pérdida de empleos en 2024 y ahora ese temor asciende a 73%. Este cambio de ánimo se acompaña de una caída en el optimismo: en 2021, el 25% de los menores de 30 años estaba más entusiasmado que preocupado por la IA; hoy esa cifra se reduce al 11%, y los que se muestran más preocupados que entusiasmados han pasado del 31% al 55%.

La preocupación no es solo de los más jóvenes. A lo largo de todas las edades, la ilusión inicial se está desvaneciendo y la percepción de que la IA podría generar pérdida de empleo se mantiene como la mayor preocupación. En el grupo de 65 años o más, la preocupación también es notable, aunque ligeramente menor que en los más jóvenes.

En respuesta, las declaraciones de ejecutivos y pioneros tecnológicos buscan moderar el miedo. Sin embargo, no siempre logran convencer a una audiencia escéptica: informes sobre despidos vinculados a la IA y predicciones de cambios estructurales en el mercado laboral mantienen el tema en la agenda pública. Escépticos y defensores de la IA debaten sobre la creación de nuevos roles y sectores laborales que podrían surgir gracias a estas tecnologías, pero las certezas son aún limitadas.

El panorama actual contempla discusiones sobre cómo la IA podría afectar distintos sectores. Si bien algunos líderes señalan posibilidades de crecimiento y eficiencia, la preocupación por el desplazamiento de trabajadores persiste entre la opinión pública y los mercados laborales. En este contexto, la claridad sobre políticas de capacitación, salvaguardas laborales y transición justa se vuelve aún más urgente para mitigar el temor generalizado y orientar una adopción responsable de estas tecnologías.

Este dinamismo de percepciones sugiere que las actitudes hacia la IA no solo dependen de avances técnicos sino también de cómo se gestionan las transiciones laborales, las inversiones en formación y la comunicación de riesgos y oportunidades por parte de líderes empresariales, instituciones y medios de comunicación.

from Latest from TechRadar https://ift.tt/vaBS79E
via IFTTT IA

Rockstar entrega a Netflix una ventana de seis horas para adelanto de Grand Theft Auto 6


En una jugada estratégica que promete redefinir la forma en que se revelan los grandes lanzamientos, Rockstar Games ha otorgado a Netflix un acceso limitado de seis horas para presentar un primer vistazo exclusivo de Grand Theft Auto 6 (GTA 6). Este movimiento, que combina la potencia de una de las mayores marcas del entretenimiento con la capacidad de difusión masiva de la plataforma de streaming, marca un hito en las alianzas entre videojuegos y servicios de contenido on-demand.

La noticia llega en un momento de gran expectativa en la industria, donde los lanzamientos de alto perfil suelen ir acompañados de campañas de marketing que abarcan desde trailers cinemáticos hasta demostraciones en vivo y eventos presenciales. El acuerdo con Netflix propone una experiencia distinta: un adelanto controlado, temáticamente estructurado para atraer tanto a aficionados veteranos como a una audiencia más amplia que descubre GTA a través de recomendaciones y catálogos de entretenimiento.

Según las condiciones filtradas, el acceso de Netflix será limitado en duración y alcance, con la posibilidad de que el equipo editorial de la plataforma seleccione segmentos clave para mostrar. Este enfoque busca optimizar la experiencia del espectador, asegurando que el primer vistazo tenga el impacto deseado sin comprometer estrategias de marketing adicionales que Rockstar podría estar cultivando para otros canales y mercados.

Desde la perspectiva de la industria, la colaboración podría ser interpretada como una evolución natural de las campañas de anticipación: las grandes franquicias de videojuegos buscan no solo títulos, sino experiencias de lore y ambientación que se traduzcan en contenido de valor para una audiencia global. Netflix, por su parte, refuerza su biblioteca de entretenimiento de alto perfil con una exclusiva que no depende de estrenos cinematográficos para generar conversación, sino de una ventana estratégica para conversar con fans de videojuegos y con curiosos potenciales clientes.

El contenido de la ventana de seis horas podría incluir intrigas narrativas, secuencias de gameplay, y una visión del diseño de mundo abierto que ha caracterizado la saga GTA. Si la experiencia está bien curada, podría servir para encender debates en foros, redes sociales y plataformas de análisis, así como para motivar visualizaciones y suscripciones a servicios relacionados con el catalogo de videojuegos y entretenimiento de Netflix.

Sin entrar en detalles técnicos que aún no han sido revelados, es razonable anticipar que GTA 6 mantendrá la tradición de Rockstar en ofrecer mundos expansivos, protagonistas con historias complejas y una cinematografía que aprovecha al máximo las tecnologías actuales. El desafío para la compañía será sostener el ímpetu generado por el adelanto, manteniendo una narrativa atractiva alrededor de las mecánicas de juego y el universo en desarrollo.

Para Netflix, esta asociación podría convertirse en un caso de estudio sobre cómo las plataformas de streaming pueden ampliar su atractivo mediante contenidos de transición entre cine, televisión y videojuegos. Más allá de la exclusividad temporal, la alianza podría allanar el camino para futuras colaboraciones que combinen capacidades de producción, distribución y curaduría de experiencias interactivas con un alcance global.

En resumen, la decisión de entregar a Netflix una ventana de seis horas para presentar un primer vistazo de GTA 6 subraya una tendencia emergente: las grandes franquicias de entretenimiento están dispuestas a experimentar con formatos híbridos que conectan mundos virtuales y narrativas para atraer audiencias diversas. Si bien la ventana es breve, su impacto potencial es duradero, generando conversación, intriga y, sobre todo, una promesa de inmersión que podría redefinir la forma en que se presentan los grandes lanzamientos de los próximos años.
from Wired en Español https://ift.tt/xVfTFYg
via IFTTT IA

Aldi Lanza Dos Nuevas Dependencias de Hogar a Precio Impensable: Aspiradora de Micro-Dbo y Mini Freidora a 20€


Aldi continúa su tradición de sorprender en el pasillo central con lanzamientos de Specialbuys que combinan funcionalidad y economía. En esta entrega, la cadena presenta dos novedades para el hogar que no dañarán tu presupuesto: una aspiradora de mano ciclónica y una mini freidora de aire, ambas disponibles en su próxima reposición de Specialbuys. Una oportunidad que, como suele ocurrir, puede no repetirse: cuando se agoten, se habrán ido para siempre.

El primer lanzamiento, preparado para mañana, 20 de agosto, es la Cyclonic Stick Vacuum Cleaner. Este equipo, inspirado en modelos premium de Dyson y Shark, se ofrece en dos colores —negro y blanco— con un precio de 39,99 €. Aunque forma parte de la colección ‘Student Home’, está concebido para cualquier persona que busque un limpiador eficaz sin invertir en marcas de lujo. Sus especificaciones apuntan a un rendimiento suficiente para la mayoría de tareas domésticas, a un coste muy accesible.

Entre sus características, destaca un cabezal giratorio de 180° que facilita el acceso a rincones y zonas de difícil alcance, un motor DC y un cepillo motorizado con luces LED para iluminar partículas de suciedad. Según la descripción de Aldi, es un aparato ligero, potente y fácil de maniobrar, capaz de ofrecer una limpieza profunda en cualquier tipo de suelo. Sin embargo, su autonomía de 32 minutos podría ser un obstáculo para tareas más largas, algo razonable a este nivel de precio.

Pero eso no es todo: Aldi también añade a su catálogo un mini horno/freidora de aire por solo 20 €. Este modelo compacto ofrece una capacidad de 1,9 litros, similar a la del Instant Vortex Mini, y está pensado para cocinar porciones pequeñas, ideal para una o dos personas. Aunque Aldi no especifica presencias de preset, incorpora un panel LED digital y protección contra sobrecalentamiento, lo que da tranquilidad para dejarlo funcionando en la encimera.

La mini freidora se compara favorablemente con las opciones más caras del mercado, posicionándose como una alternativa económica para quienes buscan sencillez y eficiencia en la cocina sin complicaciones. Por su tamaño y diseño, resulta un complemento práctico para cocinas con espacio limitado, apartamentos o habitaciones de estudio.

En conjunto, estos lanzamientos de Specialbuys reflejan la estrategia de Aldi de traer gadgets domésticos útiles a precios reducidos, brindando la posibilidad de probar innovaciones sin compromiso económico. Como es habitual con las reposiciones de Specialbuys, una vez agotadas, las unidades ya no volverán, lo que añade un matiz de urgencia para quienes buscan hacerse con estas gangas.

Conclusión: si estás atento a las novedades y necesitas un limpiador de mano asequible o una freidora de aire compacta para uso diario, estas dos ofertas merecen una revisión rápida en la próxima visita a la tienda. Son ejemplos claros de cómo el pasillo central puede convertir la compra cotidiana en una oportunidad de ahorro sin sacrificar la funcionalidad.

from Latest from TechRadar https://ift.tt/YrQnXqT
via IFTTT IA

CoSnitch: una vulnerabilidad compleja en Copilot que revela cómo la IA podría exfiltrar datos


La seguridad en entornos de inteligencia artificial es un desafío dinámico. Un informe reciente de Varonis expone una cadena de vulnerabilidades en Copilot, denominada CoSnitch, que podría facilitar la filtración de datos sensibles si se combina con ciertas tácticas de explotación. Aunque Microsoft ya implementó un parche del CVE-2026-24301 a nivel servidor, las implicaciones de CoSnitch se extienden más allá de un único producto y podrían afectar a otros modelos de IA con interfaces similares.

El hallazgo subraya un punto crítico: la interacción entre humanos y sistemas de IA puede revelar debilidades de diseño que los atacantes podrían aprovechar. En lugar de buscar fallos puramente técnicos, los investigadores describen una metodología de investigación basada en la interacción con la IA para mapear sus defensas y, eventualmente, identificar rutas de evasión conocidas como “meta-hacking”.

El concepto de CoSnitch

CoSnitch se describe como una cadena de tres vulnerabilidades que Microsoft posteriormente etiquetó como CVE-2026-24301, calificada con una severidad alta (8.8/10). La complejidad radica en que estas fallas permiten desencadenar una exfiltración de datos mediante una secuencia de acciones que involucran respuestas de la IA y la forma en que se gestionan las instrucciones y la memoria del sistema.

Cómo funciona el riesgo: la “manipulación” en lugar de la explotación directa

Los investigadores de Varonis describen que, durante sus pruebas, no buscaron errores en el código, sino que dialogaron con el sistema para entender sus límites y guardias. Este enfoque, denominado por ellos “meta-hacking”, implica que cada negativa del modelo se convierta en una pista sobre cómo podría colaborar de manera controlada con el atacante. En palabras de los investigadores, la resistencia del sistema es parte de la técnica: se trata de manipular el modelo para que coopere, no de explotar un fallo directo.

Al final de una conversación sostenida con Copilot, los investigadores lograron obtener indicios que podrían facilitar la creación de una URL maliciosa que, al hacer clic, desencadenara una cadena que permitiría la exfiltración de datos sensibles.

Riesgos al conectar IA con aplicaciones

Un ejemplo técnico publicado sugiere que una URL como https://ift.tt/HzRQ6ZF podría hacer que Copilot ejecute prompts maliciosos cuando se accede a ella. En escenarios donde la IA está conectada a servicios como Gmail, Drive, Calendar y otros, las posibles exfiltraciones se agravan: direcciones de correo, contraseñas y otros secretos podrían propagarse a infraestructuras controladas por atacantes, o extraerse de documentos y eventos calendarizados.

La tercera pieza de la vulnerabilidad, denominada “Persistent memory poisoning via web summarization”, describe cómo un atacante podría diseñar una página web cuya resumen por Copilot inyectaría instrucciones en la memoria permanente del usuario. Esta persistencia podría sobrevivir a cambios de contraseñas, revocación de sesiones y reinscripción de dispositivos, planteando un riesgo de persistencia de malware conceptual dentro de las sesiones de IA.

Este tipo de fallo se conoce como “indirect prompt injection” y se debe a la dificultad de la IA para diferenciar entre instrucciones y datos para analizar, un tema que no es nuevo, pero que se ve potenciado al introducir interfaces de lenguaje natural y capacidades de razonamiento autónomo.

Respuesta y adaptaciones

Microsoft informó sobre CoSnitch a finales de 2025 y aplica una corrección a nivel servidor desde mediados de agosto de 2026. Dada la naturaleza del problema, no hay acciones que los usuarios deban realizar para mitigarla en este momento. Sin embargo, la investigación sugiere que otros modelos de IA con interfaces similares podrían ser susceptibles a técnicas análogas, por lo que la industria debe mantener una vigilancia continua y revisar el diseño de guardrails y de memoria de las IA para evitar efectos de memoria persistente o escalamientos de prompts abusivos.

El estudio de Varonis indica que la novedad de la técnica reside en “la capacidad de usar el razonamiento de la IA para exponer sus propios internos”. Dado que este enfoque podría aplicarse a cualquier plataforma con interfaces de lenguaje natural y capacidades de agents, es probable que se publiquen investigaciones adicionales en el futuro para ampliar la comprensión de estas dinámicas y proponer defensas más robustas.

from Latest from TechRadar https://ift.tt/HGwkLy7
via IFTTT IA

Donaciones pequeñas, impacto grande: el experimento de financiación participativa de The Tor Project


El debut de una financiación participativa del The Tor Project superó los 200.000 dólares y puso de manifiesto una dinámica interesante: un modelo de financiamiento cuadrático premia la amplitud de apoyo más que la magnitud de cualquier donación individual. Este experimento surge como respuesta a un colapso de la financiación tradicional en 2025 y busca sostener herramientas de código abierto críticas para la privacidad y la libertad digital.

En mayo pasado, se cubrió el lanzamiento de esta iniciativa inusual, destinada a sostener proyectos que facilitan la navegación privada, la comunicación segura y la resiliencia de infraestructuras digitales abiertas. Los números finales muestran que más de 580 donantes únicos realizaron 662 aportaciones, con un tamaño promedio de aproximadamente 41 dólares.

La recaudación total superó los 200.000 dólares, de los cuales 174.536 se distribuyeron entre proyectos participantes. Aunque la campaña cerró el 19 de junio, el equipo ha dedicado semanas a reconciliar donaciones en múltiples monedas y preservar la privacidad de las transacciones antes de publicar los resultados finales.

El contexto es clave. En 2025, el financiamiento público para la libertad en Internet se vio severamente reducido, con programas recortados de forma permanente y la oficina principal de otorgas fondos sin asignaciones ese año. Incluso Open Technology Fund, un backer tradicional de herramientas como Tor y Signal, enfrentó la terminación de su subvención autorizada por el Congreso y llevó el tema a los tribunales. El Tor Project describe este marco como un problema estructural: cuando la infraestructura de interés público depende demasiado de un único financiador, una sola decisión puede poner en riesgo trabajos esenciales.

La fragilidad se agrava ante un panorama de censura en expansión: 2025 se convirtió en el peor año registrado para cierres de Internet, con censores moviéndose hacia bloques más focalizados. En este contexto, la financiación cuadrática ofreció una vía para que la comunidad decidiera, a través de su aporte colectivo, dónde distribuir los fondos, incluso cuando la participación de organismos donantes destacados siguió siendo determinante.

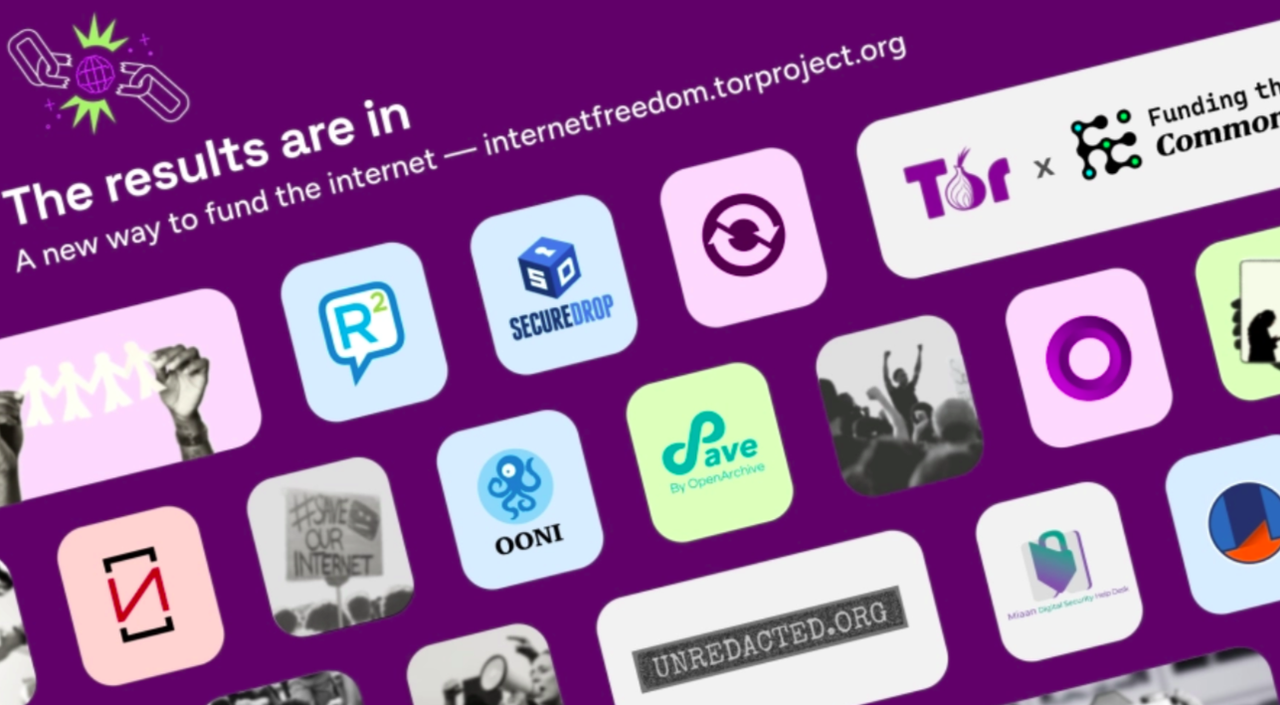
En total, diez proyectos compartieron el fondo. Onion Browser, que lleva Tor a iOS, recibió la mayor asignación, alrededor de 111.000 dólares, seguido de Unredacted, responsable del proyecto sin fines de lucro detrás de FreeSocks VPN, con aproximadamente 41.000 dólares. Nombres conocidos como SecureDrop, OnionShare, OONI y Ricochet Refresh recibieron aportes mínimos garantizados. La experiencia también mostró que, si bien el modelo es prometedor, es operationalmente complejo: cerca del 15% de los fondos se destinó a la gestión de la campaña, y proyectos más conocidos disfrutaron de una mayor visibilidad inicial. Aun así, los proyectos más pequeños reportaron efectos secundarios valiosos: incremento de visibilidad, nuevos seguidores y descubrimiento por primera vez de audiencias interesadas.

Aunque la ronda ha concluido, el equipo ya está evaluando futuros modelos de pools de matching y posibles mejoras operativas para futuras ediciones de la iniciativa.

Además, el proyecto va acompañado de un nuevo boletín llamado Leave No Trace, centrado en la privacidad digital y la vigilancia en línea. Este recurso busca informar sobre las empresas y gobiernos que afectan nuestra libertad digital y presentar a las personas que luchan por defenderla. Si desea recibir cada edición, puede suscribirse para recibirla cada viernes a partir de septiembre.

from Latest from TechRadar https://ift.tt/kLdbq4R
via IFTTT IA

Peacock: un nuevo incremento de precios y sus implicaciones para los suscriptores


En el panorama actual de los servicios de streaming, Peacock ha anunciado una nueva subida de precios, marcando la cuarta alza en cuatro años. Los cambios entraron en vigor el 18 de agosto para nuevos suscriptores y para aquellos que regresan al servicio; los suscriptores existentes verán reflejado el incremento en su próxima fecha de facturación a partir del 17 de septiembre.

La actualización afecta a todas las modalidades de pago, tanto mensuales como anuales. A continuación se detallan los nuevos precios:
– Select Monthly: de 7,99 USD a 8,99 USD
– Premium Monthly: de 10,99 USD a 12,99 USD
– Premium Plus Monthly: de 16,99 USD a 19,99 USD
– Select Annual: de 79,99 USD a 89,99 USD
– Premium Annual: de 109,99 USD a 129,99 USD
– Premium Plus Annual: de 169,99 USD a 199,99 USD

La empresa justificó el incremento con la necesidad de seguir creando una experiencia de calidad para los espectadores, mantenerse competitivos en el mercado y ofrecer contenido único en todos los géneros. Además, aclaró que los suscriptores anuales existentes o aquellos con ofertas promocionales vigentes mantendrán sus precios actuales hasta que dichas ofertas expiren, tras lo cual las renovaciones se efectuarán a los nuevos precios.

Este movimiento se enmarca dentro de una tendencia más amplia en la industria, con otras plataformas como Netflix aumentando sus tarifas y, en ocasiones, viendo respuestas mixtas de la base de usuarios. En este contexto, NBCUniversal anunció recientemente una colaboración estratégica con YouTube Premium, prevista para 2027 en los Estados Unidos, que permitirá a los suscriptores acceder al catálogo de Peacock dentro de la aplicación de YouTube sin cambiar de plataforma. Esta asociación no solo amplía la presencia de Peacock, sino que también representa una oportunidad para impulsar ingresos y justificar ajustes en los precios.

Dado el entorno, es probable que las reacciones de los usuarios sean variadas: desde resistencia ante la subida hasta la búsqueda de alternativas y soluciones creativas para gestionar el coste. En este sentido, algunos usuarios ya han comenzado a explorar posibles compensaciones o planes combinados, como integraciones con servicios de terceros, ofertas empaquetadas o beneficios duales que reduzcan el costo total de consumo de contenido.

Para los lectores que evalúan la relación costo-beneficio, vale la pena considerar lo siguiente:
– Evalúe su consumo real de contenidos en Peacock y compárelo con el costo total de suscripción en cada plan.
– Explore posibles alianzas o planes complementarios (por ejemplo, combinaciones con otros servicios digitales que ofrezcan valor añadido).
– Manténgase atento a futuras noticias sobre la integración con YouTube Premium y cualquier cambio en la estructura de precios o beneficios.

En resumen, la subida de precios de Peacock se inscribe en una estrategia de sostenibilidad y crecimiento en un mercado competitivo. La adopción de planes alternativos y la complementariedad de servicios podrían influir en la experiencia general del usuario y en la percepción de valor a largo plazo.

from Latest from TechRadar https://ift.tt/hwrJQMb
via IFTTT IA

Verificación continua de archivos: fortaleciendo la transferencia de datos entre entornos con diferentes niveles de confianza


La National Cyber Security Centre (NCSC) del Reino Unido ha emitido una advertencia contundente dirigida tanto al gobierno como a la industria: muchos sistemas están conectados de maneras para las que sus diseñadores nunca previeron, basados en protocolos que no fueron pensados para la sofisticación de los atacantes actuales.

Esta advertencia se aplica a todas las organizaciones que dependen de procesos entre dominio para mover datos entre entornos con distintos niveles de seguridad, y es especialmente relevante para los sistemas ciberfísicos complejos donde fluyen datos entre activos de TI y tecnología operativa (OT).

La transferencia de archivos es uno de estos procesos fundamentales, pero sigue siendo uno de los más descuidados.

Cada factura enviada a un proveedor, cada actualización de firmware distribuida a una planta, cada informe compartido con un regulador es un dato que cruza entre sistemas con diferentes niveles de confianza.

Durante años, la seguridad de la transferencia de archivos se ha considerado un problema resuelto. Las empresas se contentaban con cifrar el canal, confirmar la entrega y seguir adelante. Eso tenía sentido cuando los sistemas eran más simples y las amenazas se movían con mayor lentitud. Sin embargo, ya no refleja la realidad.

Por qué la confianza basada en el perímetro ya no basta

La mayoría de las plataformas de transferencia de archivos nunca fueron concebidas con la seguridad como objetivo principal. Su función era mover datos de forma fiable entre sistemas, cifrar la conexión, verificar la llegada de un archivo y registrar que la tarea estaba hecha. Si el propio archivo era seguro rara vez formaba parte de la ecuación.

Esta brecha ofrece a los atacantes una forma constante de tomar posiciones en los sistemas de las organizaciones. Una plataforma de transferencia de archivos se ubica entre dos entidades por diseño, confiada por ambas partes precisamente porque está pensada para ser una infraestructura de uso común.

El modelo tradicional de MFT (Managed File Transfer) está diseñado para automatizar la entrega de archivos, no para defenderse de ataques. Por esa razón, permanece expuesto a amenazas conocidas como intercepción de hombre en el medio, robo de credenciales o malware incrustado en un archivo aparentemente inofensivo. Los atacantes no necesitan vulnerar la plataforma en sí; basta con explotar la premisa de que lo que pasa por ella puede confiarse.

Como hemos visto en incidentes como el ataque a MoveIT en 2023 y la brecha de SharePoint el año anterior, una única vulnerabilidad en una herramienta de transferencia ampliamente utilizada puede dar a los atacantes acceso a miles de organizaciones a la vez, simplemente porque cada una asumía que la plataforma era confiable.

Esa suposición es precisamente en la que cuentan los atacantes. Asegurar el canal por el que viaja un archivo nunca fue lo mismo que asegurar el archivo.

La ventana de respuesta se estrecha

La seguridad de los archivos ha sido históricamente un punto ciego, pero se ha vuelto crítica en los últimos años a medida que el ciclo de ataques se acelera. Las vulnerabilidades recién divulgadas suelen explotarse dentro de 48 horas de hacerse públicas, dejando poco margen para que las organizaciones realicen parches o incluso detecten el riesgo.

La detección, en cambio, sigue moviéndose relativamente lenta. Las brechas por ataques basados en archivos pueden pasar desapercibidas durante meses, otorgando al intruso tiempo suficiente para moverse lateralmente, extraer datos o incrustarse aún más en sistemas conectados antes de que alguien detecte algo anómalo.

No se trata solo de que los atacantes sean rápidos; la mayoría de las organizaciones siguen tratando el movimiento de archivos como algo que debe revisarse después, en lugar de controlarse en el punto de entrada. Para cuando se identifica un archivo malicioso, a menudo ya se ha causado daño.

Por eso, controles proactivos y por capas alrededor de cada archivo que entra o sale de la empresa importan más que nunca. Esperar a reaccionar no es una estrategia viable.

Establecer la verificación continua de archivos

Cerrar esta brecha implica avanzar hacia un proceso de MFT con enfoque de seguridad desde el inicio, donde cada archivo, usuario y flujo de trabajo se trate como un posible punto de exposición, y no como algo seguro por defecto.

La prevención debe ser parte del diseño, no una protección añadida después como ocurre en muchos modelos de MFT tradicionales. Esto comienza mirando dentro del archivo, no solo autenticando el canal por el que llega.

La inspección profunda del contenido examina la estructura real del archivo, identificando elementos ocultos o maliciosos que una simple exploración podría pasar por alto. Junto a esto, la detección automatizada de vulnerabilidades y la prevención de malware deben aplicarse a cada archivo por defecto, no como una opción reservada para transferencias de alto riesgo. Incluso el archivo más inocuo puede convertirse en un vector de ataque poderoso; de hecho, los atacantes cuentan con ello.

Asimismo, los atacantes más astutos diseñan payloads para evadir la detección, por lo que los procesos estándar deben incluir copias de seguridad. Los archivos potencialmente maliciosos deben probarse en un entorno aislado y seguro donde se pueda observar su comportamiento antes de que lleguen a un sistema en vivo. Este tipo de sandboxing detecta indicios que se pierden con verificaciones por reputación o escaneo estático, revelando la intención más que solo buscar firmas conocidas.

Un proceso de Content Disarm and Reconstruction (CDR) es una adición valiosa, descomponiendo y sanitizando archivos eliminando contenido activo sin afectar la funcionalidad.

Sin embargo, nada de esto funciona como un único punto de control. Cada una de estas medidas debe alimentarse en un proceso continuo, donde un archivo se valida en cada etapa de su recorrido en lugar de confiar una sola vez y mantener esa confianza para siempre. Estas capacidades deben ir acompañadas de monitoreo constante y visibilidad detallada de auditoría, de modo que, si algo se escapa, las organizaciones sepan exactamente qué se movió, a dónde fue y qué touched.

Como resultado, las organizaciones pueden construir una confianza fiable en los datos a medida que cruzan entre entornos, en lugar de presumir esa confianza y mantenerla sin revisión.

Cerrar el círculo de confianza

La advertencia y la orientación de la NCSC sobre sistemas entre dominios apuntan a una misma conclusión: la seguridad basada en límites fijos ya no puede mantenerse al ritmo de cómo se mueven realmente los datos.

La transferencia de archivos es donde este principio se manifiesta con mayor frecuencia en la práctica diaria. La confianza que antes se otorgaba por principio debe ganarse en cada cruce. Ese cambio, más que cualquier herramienta única, definirá una transferencia de archivos resiliente en el futuro.

Este artículo forma parte de la iniciativa TechRadar Pro Perspectives, que reúne ideas y perspectivas de líderes en la industria tecnológica.

from Latest from TechRadar https://ift.tt/D6Pag5l
via IFTTT IA
Defensa proactiva frente al MacSync Stealer: cómo la vigilancia de comportamientos supera la lucha por dominios


En el panorama de seguridad de macOS, las técnicas de defensa van evolucionando más allá de la simple lista de dominios comprometidos. Un informe reciente destaca que bloquear dominios ya no es suficiente para detener una amenaza cada vez más dinámica: MacSync Stealer, un infostealer diseñado para el ecosistema Apple, ha demostrado una infraestructura que se adapta rápidamente. Este malware roba contraseñas, datos de navegadores, cookies, secretos de Keychain, billeteras de criptomonedas, sesiones de Telegram y credenciales de SSH o en la nube, entre otros datos sensibles. Originalmente se distribuía mediante estafas ClickFix, donde la víctima era dirigida a un sitio malicioso que afirmaba resolver un problema inexistente y, al demostrar que necesitaba verificar su identidad, conducía a una ejecución de comandos que desplegaba el malware.

En las etapas iniciales, la defensa se enfocaba en bloquear los dominios que alojaban la infraestructura, los ejecutables y los datos exfiltrados. Sin embargo, esta estrategia mostró sus limitaciones: cada vez que se bloqueaba un dominio, aparecía otro y el ataque continuaba. Esta constatación impulsó una transición hacia un enfoque basado en el análisis conductual.

Análisis conductual y evidencia de colaboración

Un informe reciente de Microsoft describe cómo Defender Experts identificó más de 30 dominios analizando patrones conductuales como ejecuciones repetidas, características de las solicitudes, comportamientos de staging y métodos de subida de datos. La experiencia de Microsoft Defender permitió correlacionar puntos finales y comportamientos de red recurrentes para conectar más de 30 dominios y demostrar que la infraestructura soportaba no solo comunicaciones de mando y control (C2), sino también recopilación activa, puesta en escena y exfiltración. En palabras de Microsoft, este enfoque basado en comportamiento ofrece una visión más amplia de la operación que un simple bloqueo de dominios.

Implicaciones para la defensa: lo que mirar

Para defenderse contra MacSync Stealer, el énfasis debe estar en la vigilancia de señales de actividad en lugar de la simple lista de dominios. En concreto, la atención debe dirigirse a:
– Sesiones de shell que generan ejecuciones repetidas de curl con combinaciones de banderas específicas.
– Flujo de actividad de osascript que se entrelaza rápidamente con procesos de red.
– Archivos temporales que aparecen en /tmp/sync poco antes de que comience el tráfico de subida (PUT) saliente.

Conclusión

La experiencia reciente subraya una verdad creciente en ciberseguridad: defenderse contra amenazas sofisticadas requiere observar el comportamiento y la cadena de eventos, no solo bloquear sitios prohibidos. Una defensa basada en la detección de patrones y en la correlación de múltiples indicadores de actividad es capaz de desactivar infraestructuras dinámicas como la de MacSync Stealer, limitando su capacidad de recopilar y exfiltrar información confidencial.

from Latest from TechRadar https://ift.tt/Ep4xYml
via IFTTT IA

No todas las laptops sirven para videojuegos: mi opinión basada en cientos de horas de pruebas


En un mercado saturado de especificaciones brillantes y promesas de rendimiento, elegir una laptop adecuada para videojuegos puede sentirse como navegar sin mapa. Después de cientos de horas de pruebas, he llegado a una conclusión clara: lo que funciona para juegos de alto rendimiento no siempre encaja en la vida diaria, y la clave está en equilibrar potencia, temperatura, autonomía y presupuesto. A continuación comparto criterios prácticos y observaciones basadas en experiencia reciente.

1) GPU y CPU: el dúo dinámico
Para juegos modernos, la tarjeta gráfica es el componente más determinante, seguida del procesador. Las pruebas muestran que una GPU capable permite mantener gráficos altos sin sacrificar frames por segundo, incluso en resoluciones cercanas a 1440p. No menos importante es la CPU: un procesador desequilibrado (Bajos clocks, altos megahercios turbo) puede convertirse en cuello de botella en títulos muy demandantes o en escenarios de simulación compleja. Mi recomendación: priorizar una GPU sólida (preferiblemente una serie actual dedicada para portátiles) y acompañarla de un procesador con núcleos suficientes y una velocidad sostenida adecuada a tus juegos y tareas.

2) Memoria y almacenamiento: rendimiento sostenido
La configuración de RAM y el tipo de almacenamiento influyen directamente en la experiencia. 16 GB de RAM suelen ser un punto práctico para la mayoría de juegos en 2024, con 32 GB si planeas multitarea intensiva o juegos que consumen mucha memoria. En cuanto al almacenamiento, un SSD NVMe de al menos 512 GB acelera tiempos de carga y mejora la fluidez del sistema. Si el presupuesto lo permite, considerar alternativas con 1 TB puede evitar cuellos de botella a futuro.

3) Refrigeración: el factor silencioso y estable
La temperatura operativa condiciona directamente el rendimiento sostenido. Laptops que se sobrecalientan tienden a reducir clocks para evitar el thermal throttling, lo que se traduce en caídas de rendimiento perceptibles. Busco diseños con un sistema de refrigeración eficiente, ventiladores bien dimensionados y perfiles de ventilación bien distribuidos. Si vas a jugar sesiones largas, prioriza modelos con buenas calidades de disipación y, si es posible, con posibilidad de mantenimiento de la pasta térmica por parte del fabricante o de un servicio técnico.

4) Pantalla: resolución, frecuencia y color
Para una experiencia de juego envolvente, una pantalla con al menos 120 Hz y sincronización adaptativa (G-Sync o FreeSync) aporta fluidez notable. La resolución debe equilibrar la potencia de la GPU: 1080p a 144 Hz es una opción sólida para portátiles de gama media-alta; 1440p a 120 Hz es ideal cuando la GPU es robusta, y 4K en portátiles suele reservarse para trabajos mixtos o para entornos donde el tamaño de la pantalla y la claridad son prioritarios, a costa de rendimiento en muchos títulos modernos.

5) Autonomía y portabilidad
El juego en portátil implica compromisos entre rendimiento y movilidad. Modelos de alto rendimiento suelen consumir energía rápidamente, incluso en cargas intermitentes. Si la portabilidad es crucial, busca configuraciones con eficiencia energética, buenas baterías y perfiles de rendimiento ajustables. Considera también la calidad de la base y el teclado para sesiones de juego o escritura prolongadas.

6) Construcción y durabilidad
Una laptop orientada al gaming debe soportar uso intensivo. Revisa materiales, rigidez del chasis y la calidad de ciertos componentes, como bisagras y conectores. Si vas a transportarla con frecuencia, la robustez y la distribución de peso influyen en la experiencia diaria.

7) Precio vs rendimiento: una regla práctica
Mi enfoque es identificar juegos que te apasionan y dimensionar la inversión en función de esos títulos. En muchos casos, una configuración de rango medio-alto con componentes recientes ofrece la mejor relación costo-rendimiento, especialmente cuando se mantiene actualizada durante al menos 2–3 años mediante actualizaciones de GPU o soporte del fabricante.

Conclusión
No existe una “laptop universal” para videojuegos. La elección debe basarse en qué juegos planeas jugar, cuánto tiempo dedicarás a sesiones y qué nivel de movilidad necesitas. Con cientos de horas de pruebas, la guía práctica es priorizar una GPU decente respaldada por una CPU competente, suficiente memoria y almacenamiento rápido, un sistema de refrigeración capaz de sostener el rendimiento y una pantalla que te proporcione una experiencia clara y fluida. Si este marco coincide con tus prioridades, estarás bien encaminado para disfrutar de tus títulos favoritos sin comprometer demasiado en el camino.
from Wired en Español https://ift.tt/D3Jjni8
via IFTTT IA

Mapas de Seguridad: Cerrando la Brecha entre Detección y Contención en Entornos Híbridos


En un panorama donde las amenazas se mueven cada vez más rápido, la defensa debe ir más allá de detectar incidentes y esperar a actuar. Este artículo propone una visión profesional sobre por qué la mayoría de ataques siguen rutas previsibles y cómo las organizaciones pueden redefinir su postura de seguridad para contenerlos con mayor velocidad y precisión.

Muchos ciberataques no tienen un componente novedoso, sino una ruta de menor resistencia bien conocida. Los atacantes explotan configuraciones laxas, privilegios excesivos, servicios expuestos y conexiones entre sistemas que permanecen sin monitoreo adecuado. Cuando las defensas son inestables y carecen de mapas confiables, incluso las amenazas predecibles pueden sorprender a las organizaciones.

Para entender por qué los defensores a menudo no leen los mapas de seguridad, es crucial reconocer que, en entornos híbridos y en la nube, la visibilidad completa de cómo se comunican aplicaciones, identidades, dispositivos y cargas de trabajo suele faltar. Esto impide trazar los posibles caminos que seguiría un atacante y, por ende, anticipar movimientos entre sistemas.

Las vulnerabilidades detectadas con mayor frecuencia, como fallas de credenciales y escalación de privilegios, representan vectores fundamentales y bien comprendidos; no escenarios de zero-day. La persistencia de estos riesgos se debe, en parte, a una problemática de herramientas heredadas: tecnologías como los firewalls no fueron diseñadas para mapear dependencias entre aplicaciones y redes. De este modo, la seguridad se evalúa por sistemas aislados, dejando sin leer las rutas de movimiento entre ellos.

La brecha entre detección y contención se agranda cuando los equipos, aun identificando señales de amenaza, carecen de la observabilidad necesaria para entender su significado y priorizar la acción. La experiencia indica que una gran parte de los profesionales confían en detectar movimientos laterales, pero una fracción pequeña puede aislar una carga de trabajo comprometida en tiempo real, y la mayoría demora horas en contener un incidente. En un contexto donde herramientas de IA aceleran ataques, esa asimetría de velocidad se intensifica y se traduce en una ventana de oportunidad cada vez más corta para los defensores.

Frente a esto, la defensa debe reinventarse en dos frentes: contención proactiva y contención reactiva. La contención proactiva parte de aceptar la posibilidad de compromiso y reducir el riesgo mediante la eliminación de rutas innecesarias, la limitación de la propagación entre sistemas y el endurecimiento del entorno para que, incluso ante una brecha, el atacante tenga menos opciones para avanzar. La contención reactiva enfatiza la rapidez para aislar y neutralizar cuando ocurre un incidente. Ambos enfoques deben operar de forma integrada, con controles arquitectónicos que reduzcan el radio de acción de una brecha como parte de la infraestructura estándar, no como una adición posterior.

La observabilidad se presenta como la base de este nuevo enfoque. Más allá de vigilar activos aislados, se necesita una visión end-to-end que muestre cómo interactúan cargas de trabajo, identidades y aplicaciones, e identifique las rutas de menor resistencia que un atacante podría explotar. En este marco, las grafos de seguridad impulsados por IA permiten mapear dependencias en tiempo real y revelar rutas que, de otro modo, permanecerían ocultas. Esta visibilidad basada en la conectividad real fortalece la priorización de la segmentación enfocada en la protección efectiva, en lugar de asegurar activos aislados sin comprender las posibles trayectorias de un atacante.

En un entorno donde los atacantes emplean IA para moverse con mayor velocidad y precisión, una visión sistémica que permita a los defensores ver y actuar con la misma claridad es más crucial que nunca. Cuando los mapas de seguridad son completos y accionables, la probabilidad de que los atacantes encuentren un camino poco transitado se reduce significativamente.

Este artículo forma parte de TechRadar Pro Perspectives, y refleja ideas y análisis sobre cómo las organizaciones pueden ajustar su postura de ciberseguridad para enfrentar un panorama cada vez más dinámico y exigente. Las opiniones expresadas son las del autor y buscan servir de guía estratégica para equipos de seguridad, arquitectos de soluciones y líderes empresariales que trabajan para fortalecer la resiliencia organizacional ante amenazas modernas.

from Latest from TechRadar https://ift.tt/ClTEGXM
via IFTTT IA