LibreOffice 6.3 entra en fase beta, sin soporte para 32 bits

LibreOffice The Document Foundation

The Document Foundation anuncio la disponibilidad de la beta publica de su próximo lanzamiento LibreOffice 6.3 para todas las plataformas con soporte.

La tercera actualización mayor de la serie LibreOffice 6, LibreOffice 6.3, llegará este verano con una nueva capa de mejoras de rendimiento, además de nuevas características. El desarrollo para LibreOffice 6.3 empezó el pasado noviembre y la versión beta ya está disponible para pruebas públicas.

“LibreOffice 6.3 será lanzado como versión final a mitad de agosto de 2019, siendo LibreOffice 6.3 Beta 1 el segundo pre-lanzamiento desde que inicio el desarrollo a mitad de noviembre de 2018, desde LibreOffice 6.3 Alfa 1, 683 cambios han sido enviados al repositorio y 141 errores han sido arreglados.” Se menciona en el anuncio.

LibreOffice 6.3 ya no tendrá soporte para 32 bits

Además de las mejoras y novedades, LibreOffice 6.3 viene con un cambio importante para todos los usuarios, se ha removido el soporte para distribuciones GNU/Linux de 32 bits, por lo que solo existirá descarga de 64 bits.

Aunque The Document Foundation aclaro que el soporte para 32 bits no se eliminará, si tienes LibreOffice instalado en tu distribución de 32 bits, todavía recibirás actualizaciones para esa versión, pero no podrás tener LibreOffice 6.3, que llegará en agosto de 2019.

Hasta ahora, el ciclo de desarrollo de LibreOffice 6.3 continuará con un segundo lanzamiento beta al final de junio, después tres candidatos a final (RC) en julio. LibreOffice 6.3 tendrá seis actualizaciones de mantenimiento hasta llegar al final de su vida el 29 de mayo de 2020.

El artículo LibreOffice 6.3 entra en fase beta, sin soporte para 32 bits ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IDj17Z
via IFTTT

HiddenWasp: un malware que afecta a los sistemas Linux

HiddenWasp

Hace algunos días investigadores de seguridad han descubrieron una nueva variedad de malware de Linux que parece haber sido creado por piratas informáticos chinos y se ha utilizado como un medio para controlar de forma remota los sistemas infectados.

Llamado HiddenWasp, este malware se compone de un rootkit en modo de usuario, un troyano y un script de implementación inicial.

A diferencia de otros programas maliciosos que se ejecutan en Linux, el código y la evidencia recopilada muestran que las computadoras infectadas ya han sido comprometidas por estos mismos hackers.

La ejecución de HiddenWasp sería, por lo tanto, una fase avanzada en la cadena de destrucción de esta amenaza.

Aunque el artículo dice que no sabemos cuántas computadoras se infectaron o cómo se realizaron los pasos anteriores, se debe tener en cuenta que la mayoría de los programas del tipo de “Backdoor” se instalan al hacer clic en un objeto. (enlace, imagen o archivo ejecutable), sin que el usuario se dé cuenta de que es una amenaza.

La ingeniería social, que es una forma de ataque utilizada por los troyanos para engañar a las víctimas para que instalen paquetes de software como HiddenWasp en sus computadoras o dispositivos móviles, podría ser la técnica adoptada por estos atacantes para alcanzar sus objetivos.

En su estrategia de escape y disuasión, el kit utiliza un script bash acompañado de un archivo binario. Según los investigadores de Intezer, los archivos descargados de Total Virus tienen una ruta que contiene el nombre de una sociedad forense con sede en China.

Sobre HiddenWasp

El malware HiddenWasp está compuesto por tres componentes peligrosos, como Rootkit, Trojan y un script malicioso.

Los siguientes sistemas están trabajando como parte de la amenaza.

  • Manipulación local del sistema de archivos: el motor se puede usar para cargar todo tipo de archivos a los hosts de la víctima o secuestrar cualquier información del usuario, incluida la información personal y del sistema. Esto es particularmente preocupante, ya que puede usarse para llevar a delitos como el robo financiero y el robo de identidad.
  • Ejecución de comandos: el motor principal puede iniciar automáticamente todo tipo de comandos, incluidos los que tienen permisos de raíz, si se incluye dicha omisión de seguridad.
  • Entrega de carga útil adicional: las infecciones creadas se pueden usar para instalar y lanzar otro malware, incluido el ransomware y los servidores de criptomoneda.
  • Operaciones de troyanos: el malware HiddenWasp Linux se puede usar para tomar el control de las computadoras afectadas.

Además, el malware se alojaría en servidores de una empresa de alojamiento de servidores físicos llamada Think Dream ubicada en Hong Kong.

“El malware de Linux aún desconocido para otras plataformas podría crear nuevos desafíos para la comunidad de seguridad”, escribió el investigador Intezer, Ignacio Sanmillan, en su artículo

“El hecho de que este programa malintencionado logre permanecer bajo el radar debe ser una alerta para que el sector de la seguridad dedique más esfuerzos o recursos para detectar estas amenazas”, dijo.

Otros expertos también comentaron al respecto, Tom Hegel, investigador de seguridad de AT&T Alien Labs:

“Hay muchas incógnitas, ya que las piezas de este kit de herramientas tienen algunos solapamientos de código / reutilización con varias herramientas de código abierto. Sin embargo, sobre la base de un gran patrón de superposición y diseño de infraestructura, además de su uso en objetivos, evaluamos con gran confianza la asociación a Winnti Umbrella “.

Tim Erlin , vicepresidente, gestión de productos y estrategia en Tripwire:

“HiddenWasp no es único en su tecnología, aparte de estar dirigido a Linux. Si está monitoreando sus sistemas Linux para detectar cambios en archivos críticos, o para que aparezcan nuevos archivos, o para otros cambios sospechosos, es probable que se identifique el malware como HiddenWasp”

¿Como saber mi sistema está comprometido?

Para verificar si su sistema está infectado, pueden buscar archivos “ld.so”. Si alguno de los archivos no contiene la cadena ‘/etc/ld.so.preload’, su sistema puede verse comprometido.

Esto se debe a que el implante de troyano intentará parchear instancias de ld.so para aplicar el mecanismo LD_PRELOAD desde ubicaciones arbitrarias.

Fuente: https://www.intezer.com/

El artículo HiddenWasp: un malware que afecta a los sistemas Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2K3IeLR
via IFTTT

Ya fue liberada la cuarta versión beta de Android Q y estos son sus cambios

Android Q Beta

El día de ayer fue liberada la 4 versión beta de lo que será la próxima versión principal de Android, versión que tiene como nombre clave “Android Q” con lo cual se han añadido algunas actualizaciones a esta nueva compilación del sistema y no añade funciones nuevas por lo que básicamente se trata de una versión de actualización.

Como es habitual, esta vista previa es principalmente para desarrolladores, en donde Android Q tiene como enfoque principal tres temas: innovación, seguridad y privacidad y bienestar digital.

Principales cambios en Android Q beta 4

Con la liberación de esta beta 4 de Android Q se destaca como principal novedad la llegada de las las nuevas APIs están estabilizadas.

Por lo que con ello se recomienda a los desarrolladores que prueben sus aplicaciones para Android Q recuperando el SDK para API 29.

La llegada de estas nuevas APIs abre la posibilidad de que las aplicaciones en Google Play puedan llegar a la nueva versión de Android.

Por otro lado en Android Q, se destaca que los desarrolladores pueden aprovechar nuevas características como un nuevo menú para compartir, mejor soporte para teléfonos plegables y un modo oscuro oficial.

“Con la finalización de las API de desarrollo y el lanzamiento de la próxima versión de candidatos, es esencial que todos los desarrolladores de Android prueben la compatibilidad de sus aplicaciones actuales con Android Q. Le recomendamos que comience lo antes posible”, escribió Google.

Ante esto la gente de Google recomienda actualizar la plataforma a la API 29 y que también los desarrolladores tomen en cuenta el realizar pruebas con los diferentes tipos de permisos tales como el almacenamiento, permisos de ubicación para análisis inalámbricos y permisos para intentos de pantalla completa.

También recomiendan probar los usos de interfaces restringidas que no son SDK y pasar a los SDK públicos o equivalentes de NDK en su lugar.

Características de las nuevas APIs

Las nuevas APIs para Android Q ofrecen nuevos nuevas funciones y capacidades para usuarios y desarrolladores, por lo cual se destacan algunas en esta nueva beta.

Tal es el caso del formato de profundidad dinámico al trabajar con la API para la cámara. Con ello los medios, puede usar AV1 para transmisión de video y HDR10 + para video de alto rango dinámico. Para la transmisión de voz y música, se puede utilizar la codificación Opus y mas.

Otra por ejemplo, puede brindar experiencias integrales en los dispositivos al optimizar los elementos plegables y admitir la navegación gestual.

Se puede conocer mas sobre las nuevas APIs en el siguiente enlace.

Ya se trabaja en un Face ID para Android

Aunque esta cuarta versión beta no ofrece una multitud de funciones para los usuarios y donde los informes se destaca la presencia de una opción de autenticación facial, lo que sugiere que Google está trabajando en una función similar a Face ID en Android.

Al igual que la tecnología de Apple, debería desbloquear dispositivos, autenticar aplicaciones y realizar pagos. Queda por verse si esta característica será tan robusta como la Face ID de Apple y no un simple sistema de reconocimiento de imágenes 2D capturado por la cámara frontal.

Esta cuarta versión beta también trae una nueva función llamada “Precaución con la pantalla” para evitar la reducción del brillo de la pantalla cuando el usuario está mirando la pantalla. Otras características nuevas incluyen cambios menores en el ícono del sistema en la barra de estado y en la pantalla de bloqueo.

Los usuarios de los dispositivos Google Pixel ahora pueden acceder a esta nueva versión beta de Android Q.

Mientras que para otros equipos de terceros tendrán que esperar unos días más para que los fabricantes prueben y adapten esta versión beta.

De momento solo 12 fabricantes de equipos están inscritos en la versión beta de Android Q este año. Por ahora, solo Essential publica Beta 4 el mismo día que Google.

Si bien se espera que la versión final de Android Q esté disponible para fines de este año, Google ha lanzado una cuarta versión beta de la próxima versión principal de Android.

El artículo Ya fue liberada la cuarta versión beta de Android Q y estos son sus cambios ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2WtrrrW
via IFTTT

Zorin OS 15 ya disponible, basado en Ubuntu 18.04.2 LTS

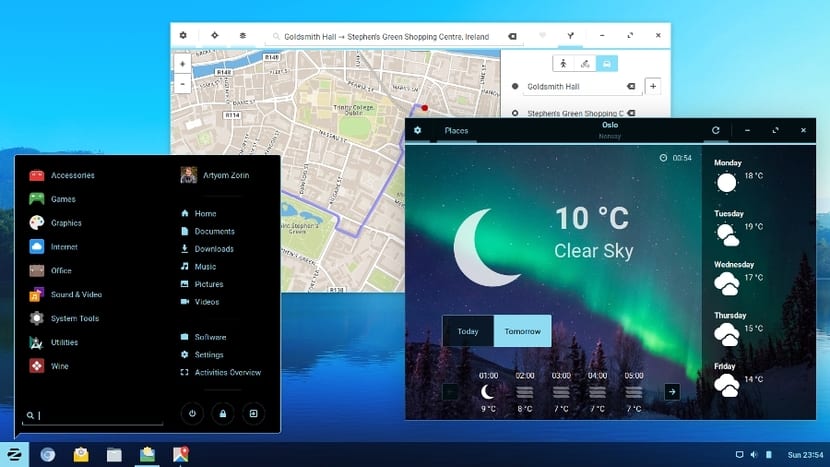
Zorin OS 15Zorin OS 15 ha sido lanzado oficialmente esta tarde. Esta versión está basada en Ubuntu 18.04.2 LTS, la segunda actualización de la versión de Ubuntu que se lanzó en abril del año pasado. A diferencia de otras distribuciones como las de Arne Exton, los desarrolladores de Zorin OS prefieren basar su sistema en versiones LTS de Ubuntu, lo que les asegura, primero, un soporte más duradero y, segundo, que su sistema operativo tiene menos fallos que una versión que se ha lanzado recientemente como Disco Dingo.

Zorin OS 15 usa los repositorios de Ubuntu 18.04.2 con el kernel HWE (Hardware Enablement) y los stacks gráficos de Ubuntu 18.10. Este lanzamiento coincide con el décimo aniversario del lanzamiento de la primera versión y añade todo tipo de mejoras a una distribución Linux cuya razón de ser es que les sea familiar a los switchers que llegan de Windows.

Novedades incluidas en Zorin OS 15

Podéis ver la lista de novedades completa y detallada de esta versión en la nota informativa de este lanzamiento, entre lo que destaca:

  • Zorin Connect, basado en GSConnect y KDE Connect.
  • Rendimiento más fluido.
  • Nuevo tema, mucho mas minimalista y sencillo, con nuevas animaciones. Está disponible en seis colores diferentes.
  • Zorin Auto Theme, una nueva función que cambia el tema a oscuro por la noche y vuelve al tema claro cuando se hace de día.
  • Capa táctil.
  • Aplicaciones rediseñadas.
  • Soporte para Flatpak, lo que se suma al de los Snap de Canonical.
  • Modo no molestar.
  • Nueva app To Do (tareas pendientes).
  • Soporte para emojis.
  • Firefox pasa a ser el navegador por defecto.
  • Drivers de NVIDIA incluidos en la ISO.

Si estáis pensando en instalar esta versión (un saludo a mi primo), podéis descargarla desde este enlace. ¿Eres uno de los ex-usuarios de Windows que ahora disfruta de Linux gracias a Zorin OS?

Artículo relacionado:
Zorin OS 12.2: la nueva versión de la conocida distro vuelve con novedades

El artículo Zorin OS 15 ya disponible, basado en Ubuntu 18.04.2 LTS ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Wobkfy
via IFTTT

Accionistas de Facebook votan abrumadoramente para expulsar a Zuckerberg de la presidencia

zukerberg

Los accionistas de Facebook están furiosos acerca de cómo el CEO Mark Zuckerberg ha manejado una serie de escándalos de Facebook, incluida la interferencia en las elecciones de 2016 en los EE. UU.

Desde la red social y la violación de datos de la firma Cambridge Analytica que se reveló el año pasado. Esta insatisfacción con el fundador, el presidente de la Junta y el CEO ha alcanzado nuevos niveles.

En la Asamblea Anual de Accionistas del 30 de mayo, el 68% de los accionistas que no están en la administración ni en el consejo de Administración de la Corporación votaron a favor de separar los roles de Presidente del Consejo y Director Ejecutivo de la Corporación con lo cual el liderazgo de Zuckerberg y su destitución de su cargo como presidente es inminente.

La revuelta de los accionistas en Facebook acaba de pasar a otra fase, de acuerdo con los resultados de la votación de los inversores el lunes.

En su reunión anual de accionistas la semana pasada, votaron sobre una serie de propuestas y los resultados resaltan la ira entre los inversores externos. Estos inversionistas creen que la compañía se beneficiaría si un presidente independiente responsabilizara a Zuckerberg y su equipo de administración.

Según un análisis de resultados realizado por Open Mic, una organización que trabaja con accionistas activistas para mejorar el gobierno corporativo en compañías más grandes de los EE. UU. Los accionistas independientes apoyaron abrumadoramente dos propuestas para debilitar el poder de Mark Zuckerberg.

Accionistas están tomando medidas contra Mark Zuckerberg

En abril, se revelaron ocho propuestas de accionistas de Facebook contenidas en una presentación anterior de la compañía a la SEC, anunciando su reunión anual de accionistas del 30 de mayo.

Dos de estas propuestas demostraron la disposición de los inversores a realizar cambios en la dirección de Facebook.

En una propuesta, los inversores querían destituir a Zuckerberg como presidente de la junta directiva de Facebook a favor de contratar a un ejecutivo independiente. En la otra propuesta, los inversores querían introducir nuevos “mecanismos justos y apropiados para eliminar los derechos desproporcionados de los accionistas de Clase B”.

Facebook tiene una estructura de acciones de dos clases. Para los accionistas de “Clase A”, una acción equivale a un voto, pero para los accionistas de “Clase B”, una acción representa diez votos. En esta última clase, Zuckerberg y su séquito poseen alrededor del 18% del total de acciones, según la CNBC, lo que equivale a alrededor del 70% de los votos, y el propio Zuckerberg posee el 60%.

Mark Zuckerberg sigue teniendo el control de Facebook

Después de la votación del 30 de mayo, aproximadamente el 68% de los inversionistas externos expresaron que ya no quieren ver Zuckerberg como presidente y en su lugar quieren traer una personalidad independiente para presidir la junta de Facebook.

Tan pronto como se presentaron las propuestas en abril pasado, Facebook solicitó a sus accionistas que rechazaran la propuesta, como en reuniones anuales anteriores.

“Creemos que nuestra estructura de capital está en el mejor interés de nuestros accionistas y que nuestra estructura actual es sólida y efectiva”, dijo. Zuckerberg y sus colegas rechazaron nuevamente la propuesta del presidente independiente y los planes de acción de dos clases a pesar del levantamiento de los inversores externos.

En otras palabras, si Zuckerberg y sus aliados más cercanos no están de acuerdo con los accionistas, aún podrán imponerse mientras la estructura de administración actual de Facebook siga siendo la misma.

Otra propuesta estimada para los inversores externos fue aprobada por mayoría el 30 de mayo por este último.

De hecho, el 83.2% de estos inversionistas apoyaron la propuesta de eliminar la estructura de dos clases de acciones de Facebook.

Pero las reformas nunca fueron adoptadas, ya que los accionistas independientes no tienen suficientes votos para deshacerse de Zuckerberg como presidente, ya que controla la mayoría de las acciones.

Ante tales acciones, tal pareciera que Mark Zuckerberg seguira estando al mando de Facebook, pero las cosas no son de colo de rosa, ya que los accionistas lo quieren fuera y este no será el primer ni último intento por sacar a Mark Zuckerberg de su propia compañía.

El artículo Accionistas de Facebook votan abrumadoramente para expulsar a Zuckerberg de la presidencia ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Z9GCU6
via IFTTT

Accionistas de Facebook votan abrumadoramente para expulsar a Zuckerberg de la presidencia

zukerberg

Los accionistas de Facebook están furiosos acerca de cómo el CEO Mark Zuckerberg ha manejado una serie de escándalos de Facebook, incluida la interferencia en las elecciones de 2016 en los EE. UU.

Desde la red social y la violación de datos de la firma Cambridge Analytica que se reveló el año pasado. Esta insatisfacción con el fundador, el presidente de la Junta y el CEO ha alcanzado nuevos niveles.

En la Asamblea Anual de Accionistas del 30 de mayo, el 68% de los accionistas que no están en la administración ni en el consejo de Administración de la Corporación votaron a favor de separar los roles de Presidente del Consejo y Director Ejecutivo de la Corporación con lo cual el liderazgo de Zuckerberg y su destitución de su cargo como presidente es inminente.

La revuelta de los accionistas en Facebook acaba de pasar a otra fase, de acuerdo con los resultados de la votación de los inversores el lunes.

En su reunión anual de accionistas la semana pasada, votaron sobre una serie de propuestas y los resultados resaltan la ira entre los inversores externos. Estos inversionistas creen que la compañía se beneficiaría si un presidente independiente responsabilizara a Zuckerberg y su equipo de administración.

Según un análisis de resultados realizado por Open Mic, una organización que trabaja con accionistas activistas para mejorar el gobierno corporativo en compañías más grandes de los EE. UU. Los accionistas independientes apoyaron abrumadoramente dos propuestas para debilitar el poder de Mark Zuckerberg.

Accionistas están tomando medidas contra Mark Zuckerberg

En abril, se revelaron ocho propuestas de accionistas de Facebook contenidas en una presentación anterior de la compañía a la SEC, anunciando su reunión anual de accionistas del 30 de mayo.

Dos de estas propuestas demostraron la disposición de los inversores a realizar cambios en la dirección de Facebook.

En una propuesta, los inversores querían destituir a Zuckerberg como presidente de la junta directiva de Facebook a favor de contratar a un ejecutivo independiente. En la otra propuesta, los inversores querían introducir nuevos “mecanismos justos y apropiados para eliminar los derechos desproporcionados de los accionistas de Clase B”.

Facebook tiene una estructura de acciones de dos clases. Para los accionistas de “Clase A”, una acción equivale a un voto, pero para los accionistas de “Clase B”, una acción representa diez votos. En esta última clase, Zuckerberg y su séquito poseen alrededor del 18% del total de acciones, según la CNBC, lo que equivale a alrededor del 70% de los votos, y el propio Zuckerberg posee el 60%.

Mark Zuckerberg sigue teniendo el control de Facebook

Después de la votación del 30 de mayo, aproximadamente el 68% de los inversionistas externos expresaron que ya no quieren ver Zuckerberg como presidente y en su lugar quieren traer una personalidad independiente para presidir la junta de Facebook.

Tan pronto como se presentaron las propuestas en abril pasado, Facebook solicitó a sus accionistas que rechazaran la propuesta, como en reuniones anuales anteriores.

“Creemos que nuestra estructura de capital está en el mejor interés de nuestros accionistas y que nuestra estructura actual es sólida y efectiva”, dijo. Zuckerberg y sus colegas rechazaron nuevamente la propuesta del presidente independiente y los planes de acción de dos clases a pesar del levantamiento de los inversores externos.

En otras palabras, si Zuckerberg y sus aliados más cercanos no están de acuerdo con los accionistas, aún podrán imponerse mientras la estructura de administración actual de Facebook siga siendo la misma.

Otra propuesta estimada para los inversores externos fue aprobada por mayoría el 30 de mayo por este último.

De hecho, el 83.2% de estos inversionistas apoyaron la propuesta de eliminar la estructura de dos clases de acciones de Facebook.

Pero las reformas nunca fueron adoptadas, ya que los accionistas independientes no tienen suficientes votos para deshacerse de Zuckerberg como presidente, ya que controla la mayoría de las acciones.

Ante tales acciones, tal pareciera que Mark Zuckerberg seguira estando al mando de Facebook, pero las cosas no son de colo de rosa, ya que los accionistas lo quieren fuera y este no será el primer ni último intento por sacar a Mark Zuckerberg de su propia compañía.

El artículo Accionistas de Facebook votan abrumadoramente para expulsar a Zuckerberg de la presidencia ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Z9GCU6
via IFTTT

Llega la nueva versión de Firefox 67.0.1 con bloqueo de seguimiento y más

Firefox

Se acaba de presentar una versión provisional del navegador web Firefox llegando este a su versión 67.0.1, que se destaca por la inclusión del bloqueo de seguimiento predeterminado, que deshabilita la configuración de cookies para los dominios encontrados que ignoran las peticiones para rastrear no movimientos, a pesar de la configuración del encabezado “Do Not Track”.

Este nuevo bloqueo de seguimiento por parte de Firefox se basa en la lista negra disconnect.me. El cambio se aplica al modo estándar, que anteriormente incluía el bloqueo solo para la ventana de visualización privada.

Este cambio difiere del modo de bloqueo estricto por la ausencia de deshabilitar la carga de un código externo para rastrear movimientos.

Al mismo tiempo, el bloqueo de los rastreadores de cookies se activa de forma predeterminada solo para las nuevas instalaciones, mientras que las configuraciones antiguas permanecen vigentes para los usuarios antiguos. El cambio del algoritmo de bloqueo para usuarios antiguos está previsto para los próximos meses.

Hasta ese momento, los usuarios antiguos pueden activar el modo propuesto seleccionando el modo de bloqueo “Personalizado” y activando la opción “Rastreadores de cookies / terceros”.

Otros cambios en Firefox 67.0.1

Además de la principal novedad en Firefox 67.0.1 que es el bloqueo de seguimiento, también se destaca la actualización de algunos complementos y servicios de Mozilla:

Tal es el caso del complemento de Facebook Container 2.0 se ha lanzado para bloquear el seguimiento del movimiento realizado por Facebook e Instagram utilizando widgets alojados en varios sitios. La nueva versión ha mejorado el código de definición del elemento y ha agregado soporte para la información sobre herramientas inferior.

Por otro lado también está disponible una nueva versión alfa del complemento del navegador Lockwise publicado bajo la nueva marca (el complemento se suministró anteriormente como Lockbox).
Artículo relacionado:
Firefox presento Lockwise su aplicación de administración de contraseñas

El complemento ofrece una alternativa a la interfaz integrada de Firefox para administrar las contraseñas guardadas. Cuando se instala un complemento, aparece un botón en el panel a través del cual puede ver rápidamente las cuentas almacenadas para el sitio actual, así como realizar la búsqueda y editar contraseñas.

El complemento del sistema Firefox Monitor se ha actualizado para proporcionar una advertencia cuando la cuenta está comprometida (verificada por correo electrónico) o si intenta iniciar sesión en un sitio previamente pirateado.

La verificación se lleva a cabo a través de la integración con la base de datos del proyecto haveibeenpwned.com. La nueva versión agrega la capacidad de rastrear múltiples correos electrónicos dentro de una sola cuenta en la cuenta de Firefox.

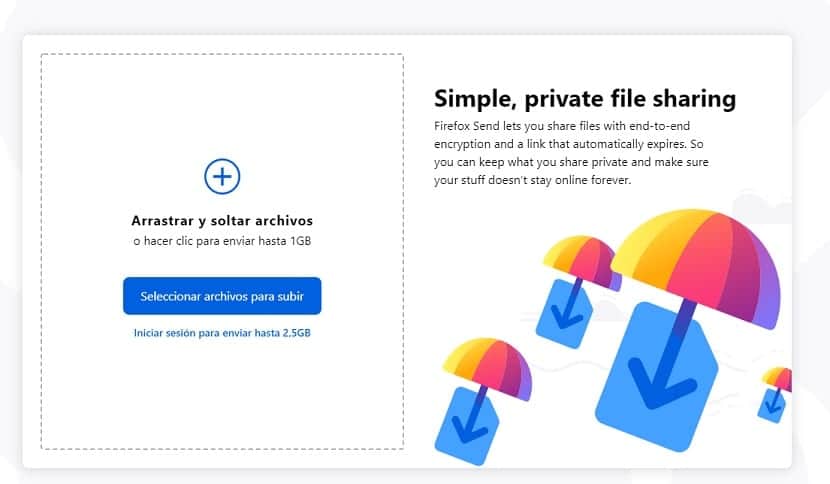
Se mejoró el trabajo del servicio de Firefox Send, que proporciona herramientas para intercambiar archivos entre usuarios mediante el cifrado de terminales. El límite en el tamaño del archivo cargado todavía se establece en 1 GB en modo anónimo y 2,5 GB al crear una cuenta registrada.
Artículo relacionado:
Firefox Send: servicio gratuito para compartir archivos encriptados

Finalmente otro de los trabajos de la gente de Mozilla se ha publicado en una primera versión beta, es el nuevo navegador móvil desarrollado en el marco del proyecto Fenix y diseñado para reemplazar la edición de Firefox para Android.

Fenix usa el motor GeckoView y el conjunto de bibliotecas de componentes de Mozilla Android, que ya se están utilizando para construir los navegadores Firefox Focus y Firefox Lite.

GeckoView es una versión del motor Gecko, diseñada como una biblioteca separada que se puede actualizar de forma independiente, y los Componentes de Android incluyen bibliotecas con componentes típicos.

¿Cómo instalar Firefox 67.0.1 en Linux?

Para poder instalar esta nueva versión correctiva del navegador, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

Usuarios de Ubuntu, Linux Mint o algun otro derivado de Ubuntu, pueden instalar o actualizar a esta nueva versión con ayuda del PPA del navegador.

Este lo pueden añadir al sistema abriendo una terminal y ejecutando en ella el siguiente comando:

sudo add-apt-repository ppa:ubuntu-mozilla-security/ppa -y && sudo apt-get update

Hecho esto ahora solo tienen que instalar con:

sudo apt install firefox

Para el caso de los usuarios de Arch Linux y derivados, basta con ejecutar en una terminal:

sudo pacman -Syu

O para instalar con:

sudo pacman -S firefox

Para el resto de las distribuciones de Linux, pueden descargar los paquetes binarios desde el siguiente enlace.  

El artículo Llega la nueva versión de Firefox 67.0.1 con bloqueo de seguimiento y más ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Mw6YhS
via IFTTT
Chrome 75, ya disponible, llega con un nuevo modo lectura. Así puedes probarlo

Modo lectura de Chrome 75

Anoche, Google lanzó Chrome 75 junto a la misma versión de Chromium. Se trata de un lanzamiento menor que llega con la novedad más destacada de una nueva sección en los ajustes llamada “Privacidad y seguridad” desde donde, entre otras cosas, podremos activar una opción para que evite que las webs nos rastreen. Pero también ha llegado con otras sorpresas que no han anunciado a bombo y platillo, una de ellas por estar en fase experimental.

Se trata de un modo lectura. Los usuarios de Firefox hace años que estamos disfrutando de esta opción y en Safari de iOS y OS X, ahora macOS, ya estaba desde mucho antes. Ahora ha llegado a Chrome 75 este modo lectura, pero está en fase experimental. Tanto es así que no se puede activar haciendo un simple clic ni tiene un icono en bien visible como sí podemos lo hay en Firefox o Safari, entre otros. A continuación te explicamos cómo activar este modo lectura de Chrome 75.

Activa el modo lectura de Chrome 75

  1. Lógicamente, el primer paso es abrir Chrome, a no ser que ya estéis leyendo Linux Adictos desde él.
  2. A continuación, escribimos lo siguiente en la barra de direcciones (URL) y presionamos Intro: chrome://flags/#enable-reader-mode
  3. En la primera opción y marcado en amarillo (por lo menos en mi caso) veremos “Enable Reader Mode”. Cambiamos “Disabled” a “Enabled”.

Activar modo lectura

  1. Nos pedirá que reiniciemos Chrome. Lo hacemos.
  2. Una vez de vuelta a Chrome, no veremos ningún icono para activar el modo lectura. Ahora mismo, recordamos que está en fase experimental, tenemos que ir a los tres puntos de arriba a la derecha (opciones) y elegir “Convertir página”.

Y eso es todo. Lo que veremos es algo como la imagen de cabecera: solo mostrará el artículo en sí con sus imágenes, nada de enlaces, anuncios ni sugerencias. Es probable que algo no se vea perfectamente, pero eso es algo que también pasa en Firefox o cualquier otro navegador web que incluya modo lectura.

En lo que más notamos que está en fase experimental es en la ausencia de funciones. Otros navegadores, como Firefox, nos permiten elegir un modo oscuro o un modo sepia. También nos permite abrir o cerrar más la distribución del artículo, cambiar el tipo de letra, ampliar la separación entre líneas, guardar el artículo en Pocket (porque es de su propiedad) o incluso pedirle que nos lo lea. El modo de lectura de Chrome actualmente no ofrece ninguna opción. Sí podemos ampliar o reducir la vista del artículo, pero es una opción general que no tiene nada que ver con su modo lectura.

Otras novedades

  • Se ha actualizado la API de Web Share, lo que nos permitirá compartir archivos en las web-apps de Chrome desde una caja de diálogo como en cualquier otra app.
  • Los literales numéricos se han modificado para que sean más fáciles de leer al añadir soporte para los guiones bajos.
  • Ahora hay una alternativa de baja latencia a la solución obsoleta de NaCl / PPAPI.
  • Se ha incluido Web RTC.
  • Mejoras en las animaciones.
  • El modo oscuro automático funciona en más equipos Windows.
  • Se han corregido 42 fallos de seguridad (mas información).

¿Ya has actualizado? ¿Qué te parece Chrome 75 y su nuevo modo lectura?

Artículo relacionado:
Chrome 74 está al caer, con modo oscuro en Windows 10 y mejoras en privacidad

El artículo Chrome 75, ya disponible, llega con un nuevo modo lectura. Así puedes probarlo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2XvwvbW
via IFTTT

Tetris cumple 35 años. Festéjalo con estas versiones de código abierto

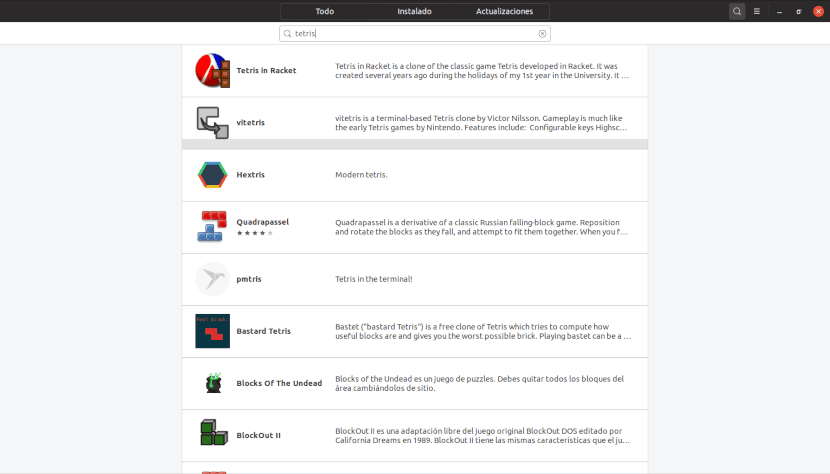
Versiones linux de Tetris en el Centro de Software de Ubuntu

En el Centro de Software de tu distribución preferida puedes encontrar muchas versiones linux de Tetris

Versiones Linux de Tetris hay muchas. Casi tantas como block de notas con soporte Markdown o reproductores multimedia. Es que este juego de rompecabezas resulta adictivo. Se trata de un juego de rompecabezas en los que tienes qe acomodar pentaminós sin dejar un espacio libre.

En este artículo vamos a analizar algunos de los clones de Tetris para Linux que podemos encontrar en los repositorios y tiendas de aplicaciones.

Tal vez, gran parte de la popularidad del juego tenga que ver con la época en que apareció. Si creciste en los 80 en Occidente, Rusia era un misterio. Tenian el Bolshoi, el vodka,  deportistas olímpicos destacados y la capacidad de destruir medio planeta. Pero, en los videojuegos solo estaban  como los enemigos que tenías que matar.

En 1984, la URSS perdía a su segundo líder en 5 años. Tratando de retrasar al ala reformista liderada por Gorbachov, nombran a otro que se va a morir un año después. Ajeno a esto, un trabajador del Centro de Computación Dorodnitsyn, creó un juego que se haría famoso. Se llamaba Alekséi Pázhitnov.
El nombre del juego es una combinación entre Tetra (cuatro) los segmentos que componen las piezas del juego y Tenis, el deporte preferido del creador.

Cómo llega Tetris a Occidente

La versión original se creó en una máquina de tecnología rusa que no se comercializaba en Occidente. Fue necesario que un compañero de Pázhitnov lo portara a la IBM PC para que comenzara su viaje internacional. La versión de IBM llegó a Hungría (un país un poco más abierto que la ex URSS) y allí aparecieron las versiones para Commodore 64 y Apple II.

En Hungría, un ciudadano occidental descubre el potencial del juego e intenta adquirir los derechos. Falla, pero esto no le impide vendérselo a empresas de softwre de Estados Unidos y Gran Bretaña. Es así que llega a las Atari y Spectrum. Posteriormente, al popularizarse las consolas de videojuegos, también tendrán sus variantes.

La historia tiene un final feliz. Alekséi Pázhitnov emigra a Occidente y logra recuperar sus derechos.

Algunas versiones linux de Tetris

Al igual que lo que sucede en otras plataformas, hay versiones linux de Tetris para todos los gustos. Puedes jugarlo en la terminal, con interfaz gráfica o incluso en línea.

Repasemos algunas:

Quadrapassel

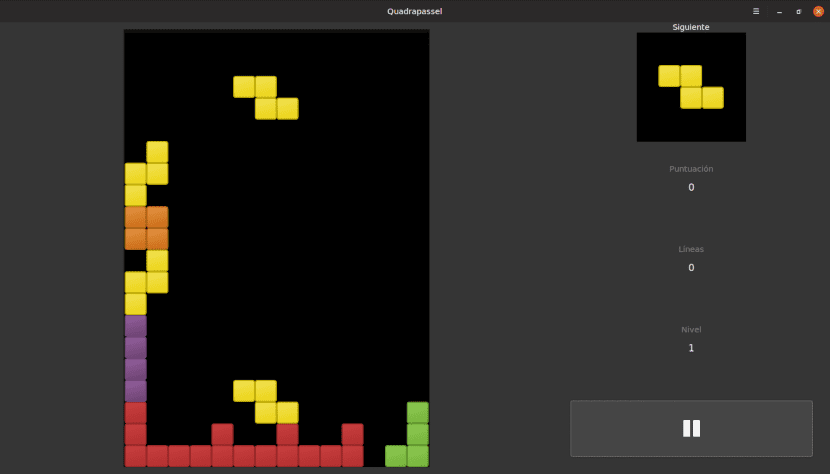
Quadrapassel es un clon de Tetris para Linux

Quadrapassel es un clon de Tetris para Linux. Está disponible en los repositorios de las principales disttribuciones Linux y en formato Snap y Flatpak

En este clon de Tetris, podemos desplazar y girar las piezas para acomodarlas mientras caen. Al completar una fila del mismo color hacemos que desaparezcan.  Hay que evitar que las columnas toquen la parte superior de la pantalla porque eso hará que el juego termine.

A medida que nuestro puntaje aumenta, también lo hace la velocidad de caída.

Podemos encontrar Quadrapassel en los repositorios, en Snapcraft y Flathub.

Vitetris

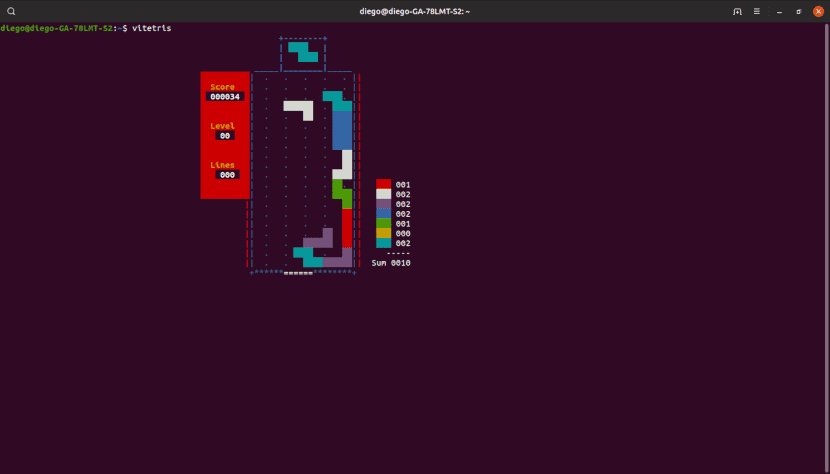
Vitetris, un clon de Tetris para la terminal

Vitetris es una versión de tetris que se juega en la terminal.

Se ofrece como un clon de la versión de Tetris para Nintendo. Como está pensado para jugar desde la terminal, sus gráficos no son la gran cosa.

Vitetris ofrece varios niveles de dificultad y podemos jugarlo en forma individual, con otro jugador o en red.

Podemos descargarlo desde los repositorios y desde la tienda de Snap.

Hextris

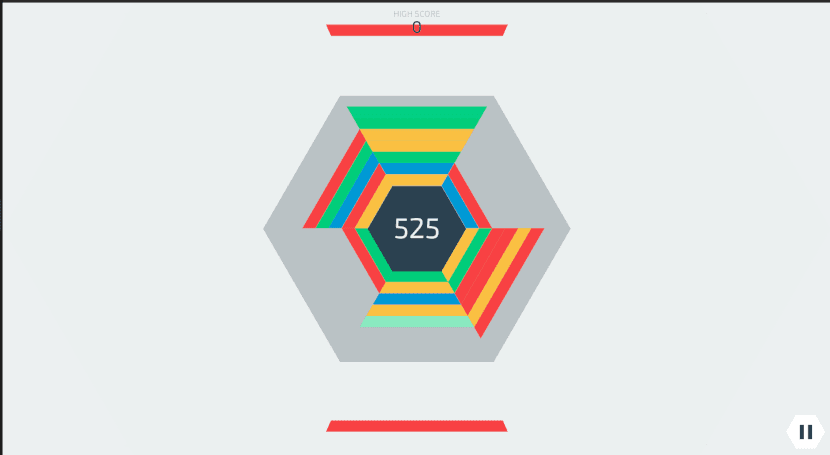
Hextris no puede considerarse exactamente un clon de Tetris

Hextris no es exactamente un clon de Tetris

A decir verdad, Hextris difícilmente puede ser considerado un clon de Tetris. En primer lugar lo que rotan no son las piezas, es el tablero. El tablero es de forma hexagonal, y nuestro objetivo es impedir que las piezas ingresen a su interior. Para esto tenemos que apilar 3 bloques del mismo color en uno de los lados.

Podemos instalar Hextris desde Snapcraft y desde el Centro de Software. La versión en formato Snap no soporta la integración con Internet, por lo que no podrás compartir tu puntuación en redes sociales.

Si te gustaron estas recomendaciones, recuerda que en Linux hay otras muchas opciones para jugar.

El artículo Tetris cumple 35 años. Festéjalo con estas versiones de código abierto ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Z60RCf
via IFTTT

Ya disponible el parche de seguridad de junio de 2019 para Android

Parche de seguridad de Junio 2019 Android PGoogle ha lanzado el parche de seguridad (Android Patch Security) de junio de 2019 para Android. Ya ha empezado a estar disponible para todos los Pixel soportados, así como algunos otros dispositivos de otros fabricantes. Lo más destacable de esta versión, como no podía ser de otra manera, es que se han corregido fallos de seguridad, 22 en total, que han descubierto diferentes investigadores de seguridad en el sistema operativo Android, su framework, kernel, componentes Qualcomm, incluidos los que no son open-source, y el Framework multimedia, que estaba afectado por un fallo de seguridad crítico.
En la nota de su lanzamiento podemos leer que el más grave de los fallos solucionados es el del framework multimedia, el cual podía permitir a un atacante remoto usar un archivo especialmente diseñado para ejecutar código arbitrario en el contexto de un proceso privilegiado. La severidad que le atañen se basa en el efecto que podría provocar explotar la vulnerabilidad en un dispositivo afectado.

El parche de seguridad de este mes soluciona al menos un fallo crítico

Por otra parte, el parche de seguridad de este mes para el sistema operativo móvil de Google también corrige varios problemas en algunos dispositivos Pixel, como los siguientes:

  • Soluciona un problema en el cargador de arranque en los dispositivos Pixel 2 que causa que se congelen durante el inicio.
  • Arregla un problema con la cámara en los teléfonos Pixel 3 y Pixel 3 XL que causa que la cámara se bloquee durante la grabación de video,.
  • Soluciona un error que hace que la aplicación Netflix se cuelgue en Pixel 2, Pixel 2 XL, Pixel 3 y Pixel 3 XL.
  • Mejora la precisión de “Ok Google” en el Pixel 2, Pixel 2XL y Pixel 3XL.

Como ya hemos mencionado, este parche ya ha sido anunciado y lanzado, pero irá llegando a todos los dispositivos soportados gradualmente. ¿Ya lo has instalado en tu Android?

Artículo relacionado:
Actualización de mayo de Android P incluye 30 parches de seguridad

El artículo Ya disponible el parche de seguridad de junio de 2019 para Android ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2WKIsNW
via IFTTT