Periódicamente, los desarrolladores del kernel Linux debanten o se reunen para tratar ciertos temas. Normalmente se aprovechan algunas CON para reunirse personalmente, cara a cara, pero también se emplean las famosas LKML para debatir sobre otros detalles como estos.
En esta ocasión se ha tratado un tema específico, y es el límite de la longitud de las líneas de texto en el kernel Linux. Hay personas a las que les gustan las líneas un poco más largas para no malgastar espacio en vertical, y otros que prefieren líneas más cortas para que no ocupen demasiado a lo ancho. Es más una cuestión de gustos o casi estética.
Algunos piensan que los monitores y resoluciones de pantalla se han vuelto tan grandes en los últimos años que se debería permitir escribir líneas mucho más largas en los ficheros de código del kernel. De hecho, uno de los desarrolladores llamado Alastair D’Silva está entre los que piensan eso, y publicó un parche que permitía longitudes de línea de 64 bytes en lugar de los actuales 16 o 32 bytes.
Algunos como Petr Mladek no les gustó esto, ya que piensa que 64 bytes significa tener más de 256 caracteres por cada línea, y duda de que cualquier humano le resultara fácil leer una línea tan larga de una forma sencilla, y que además la resolución de pantalla necesaria para ajustar ese tipo de líneas debería ser superior a la HD estándar, y que probablemente aún había desarrolladores con pantallas modernas con esas resoluciones.
Parece que hay pocas posibilidades de que el parche escrito por Alastair llegue a incluírse de forma oficial en el núcleo Linux. Además, sabemos que Linus Torvalds es muy estricto en cuanto a no favorecer a unos desarrolladores más que a otros y asegurarse de que los desarrolladores pueden trabajar incluso con equipos humildes, hardware antiguo y low-cost. De hecho, la longitud de líneas no es algo nuevo, ya se trató en el pasado. El propio Linus habló sobre la longitud cuando se discutía sobre subir de las 80 a los 100 carácteres, y prefirió mantener las 80 en aquel momento (7 años atrás).
A mediados de mayo, el presidente Donald Trump firmó un decreto que sienta las bases para evitar que las compañías de telecomunicaciones chinas como Huawei vendan equipos en los Estados Unidos.
La medida apunta a neutralizar la capacidad de China de comprometer las redes inalámbricas de los EE. UU. Y los sistemas informáticos de próxima generación. La orden prohíbe la compra, el uso o el proporcionar cualquier tecnología a entidades controladas por un “oponente extranjero” que podría sabotear los sistemas de comunicaciones de los Estados Unidos o crear “efectos catastróficos” en la infraestructura de los Estados Unidos.
Como resultado de estas decisiones, Google fue una de las primeras compañías estadounidenses en alinear y a quitar a Huawei de su licencia de Android.
Artículo relacionado:
Huawei se enfrenta a un problemón si quiere seguir usando Android en sus dispositivos
De acuerdo con los últimos comentarios sobre esta pelea entre estadounidenses y chinos, Google quiere dar marcha atrás.
Con ello los altos funcionarios de Google presionan al gobierno de EE. UU. Para que exima a la compañía de la prohibición del Departamento de Comercio de vender componentes y software a Huawei.
A Google le preocupa especialmente que el hecho de que los teléfonos inteligentes de Huawei pueda continuar distribuyendo su sistema y esto empuje a la compañía china a correr en el camino de una bifurcación de Android.
La gente de Google también señala que es probable que el campo chino tenga un mejor dominio tecnológico con su versión modificada del sistema operativo.
Artículo relacionado:
EEUU puede eliminar la restricción a Huawei si llegan a un acuerdo
Otro aspecto que Google no toca en su argumento es el que concierne a su negocio. De hecho, con las restricciones de EE. UU. vigentes, Google pierde (por el momento) un gran cliente.
A pesar de su ausencia en los Estados Unidos, Huawei sigue siendo el segundo proveedor de teléfonos inteligentes más grande del mundo y continúa reduciendo la brecha con Samsung.
Basado en estadísticas recientes las ventas de teléfonos inteligentes de Huawei aumentaron en todas las regiones y es que aseguran que:
“Huawei ha sido particularmente exitoso en dos de sus regiones más grandes, Europa y China, donde las ventas de teléfonos inteligentes crecieron en un 69% y 33%, respectivamente”
Huawei en desarrollo de Hongmeng OS y una alternativa a Google Play Store
Ante todo este escándalo que se dio, Huawei se había estado preparando para una posible ruptura de las relaciones con Google y comenzó a desarrollar su propio sistema operativo.
Hongmeng OS es el nombre que conocemos por el momento. La compañía también ha presentado varias marcas comerciales en la Oficina Europea de Propiedad Intelectual, lo que sugiere que el nombre del SO podría cambiar.
El sistema operativo en desarrollo en Huawei desde 2012 sería compatible con las aplicaciones de Android, pero hasta ahora nada se ha filtrado en cuanto a si es un fork de Android.
Por otro lado Huawei también tomo la iniciativa de desarrollar una alternativa a la tienda de aplicaciones de Google.
Al parecer, este último es accesible durante algún tiempo a través de los dispositivos Huawei y Honor. La compañía china ha posicionado su galería de aplicaciones como una forma en que los desarrolladores de aplicaciones pueden ingresar a China, el mayor mercado de teléfonos inteligentes hasta la fecha algo para despertar el interés de muchos por este mercado.
Europa no se queda fuera en este proyecto de configurar una alternativa a PlayStore cuando sabemos lo importante que es Huawei en este mercado. Según las cifras que la compañía china ha revelado a los desarrolladores, 50 millones de europeos actúan como clientes potenciales.
Por lo tanto, el hecho de dejar de lado a Huawei podría ser un mal que esconde un gran beneficio para la firma china a largo plazo.
Probablemente sea una gran oportunidad para que destaque otro Fork de Android. Con ello Huawei podría dar riendas a las iniciativas para debilitar aún más a Google.
Y es que Huawei ya se está preparando para lanzar una gama de teléfonos inteligentes a precios bajos con su propia versión de Android.
Firefox es el navegador que hay instalado por defecto en la mayoría de distribuciones Linux. Se trata de un navegador rápido, estable, fluido que ademas protege nuestra privacidad y seguridad. Pero el navegador de Google es el mas usado, quedándose con cerca del 70% de cuota de mercado global en 2019. En muchos sistemas operativos, su instalación es tan simple como ir a su web y hacer clic en un enlace, pero no es así en Red Hat Enterprise Linux. En este artículo os enseñaremos cómo instalar Chrome en RHEL 8.
El proceso constará de dos partes. En la primera añadiremos el repositorio YUM de Google Chrome; en la segunda, instalaremos el navegador. La tercera parte ya será lanzarlo, algo que podemos hacer desde el menú de aplicaciones o desde el terminal. En este artículo detallaremos todo lo que tenemos que hacer para disfrutar del navegador web más famoso en RHEL 8, la última versión empresarial de Red Hat.
El archivo lo guardamos como /etc/yum.repos.d/google-chrome-repo
2. Instalando Chrome en RHEL 8
Lo haremos con el comando YUM, lo que nos asegurará que también nos instalará todas las dependencias. Como paso opcional, podemos buscar información de la versión de Chrome que hay disponible:
yum info google-chrome-stable
De lo que nos muestra, nos interesa donde pone “Version”. En el momento de escribir este artículo, aparecerá “75.0.3770.80. Podemos instalarla con este comando:
yum install google-chrome-stable
Y eso sería todo lo que habría que hacer para instalar Google Chrome en RHEL 8. Ahora podremos abrirlo como cualquier otro programa. En el improbable caso de que no aparezca en el menú de aplicaciones, lo lanzaremos abriendo un terminal y escribiendo lo siguiente:
google-chrome &
Al haber añadido el repositorio, las actualizaciones de Chrome deberían aparecer en Actualización de Software de RHEL. También en el improbable caso de que esto no sea así, actualizaremos el navegador con este otro comando:
yum update google-chrome-stable
¿Has conseguido instalar Chrome en Red Hat Enterprise 8?
Firefox es el navegador que hay instalado por defecto en la mayoría de distribuciones Linux. Se trata de un navegador rápido, estable, fluido que ademas protege nuestra privacidad y seguridad. Pero el navegador de Google es el mas usado, quedándose con cerca del 70% de cuota de mercado global en 2019. En muchos sistemas operativos, su instalación es tan simple como ir a su web y hacer clic en un enlace, pero no es así en Red Hat Enterprise Linux. En este artículo os enseñaremos cómo instalar Chrome en RHEL 8.
El proceso constará de dos partes. En la primera añadiremos el repositorio YUM de Google Chrome; en la segunda, instalaremos el navegador. La tercera parte ya será lanzarlo, algo que podemos hacer desde el menú de aplicaciones o desde el terminal. En este artículo detallaremos todo lo que tenemos que hacer para disfrutar del navegador web más famoso en RHEL 8, la última versión empresarial de Red Hat.
El archivo lo guardamos como /etc/yum.repos.d/google-chrome-repo
2. Instalando Chrome en RHEL 8
Lo haremos con el comando YUM, lo que nos asegurará que también nos instalará todas las dependencias. Como paso opcional, podemos buscar información de la versión de Chrome que hay disponible:
yum info google-chrome-stable
De lo que nos muestra, nos interesa donde pone “Version”. En el momento de escribir este artículo, aparecerá “75.0.3770.80. Podemos instalarla con este comando:
yum install google-chrome-stable
Y eso sería todo lo que habría que hacer para instalar Google Chrome en RHEL 8. Ahora podremos abrirlo como cualquier otro programa. En el improbable caso de que no aparezca en el menú de aplicaciones, lo lanzaremos abriendo un terminal y escribiendo lo siguiente:
google-chrome &
Al haber añadido el repositorio, las actualizaciones de Chrome deberían aparecer en Actualización de Software de RHEL. También en el improbable caso de que esto no sea así, actualizaremos el navegador con este otro comando:
yum update google-chrome-stable
¿Has conseguido instalar Chrome en Red Hat Enterprise 8?
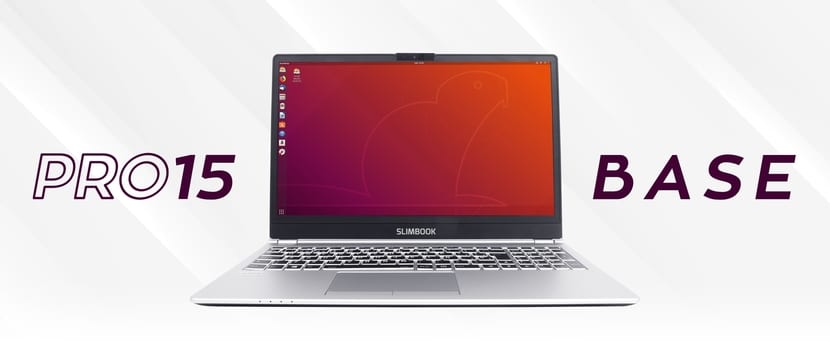
La española Slimbook ha anunciado recientemente que lanzará la familia PRO BASE, dos portátiles acabados en 14 y 15.6 pulgadas. Con ellos se renueva la serie PRO, es decir, son la renovación de los actuales modelos PRO2 y EXCÁLIBUR. Así que todos aquellos fans de Linux, del software libre y de la tecnología… ¡Ya tenéis dos nuevos juguetitos para añadir al carro de la compra!
Los portátiles vendrán equipados con procesadores Intel Core i5 e i7 de 8º Gen, pero con una drástica bajada de precio. Eso hará los ordenadores de Slimbook mucho más asequibles para la mayor parte del público. Solo se pierde el puerto Thunderbolt, la pérdida de configuraciones altas y el añadido de algunas partes o elementos plásticos a la carcasa de 15 pulgadas, pero manteniendo la calidad y servicio a la que nos tiene acostumbrados la empresa valenciana.
El modelo PRO BASE 14 continúa siendo montado en aluminio gris y tiene un precio de salida de 599€, con variaciones en función de las personalizaciones que necesites, es decir, tamaño de disco duro, tipo de procesador, cantidad de memoria RAM, etc., que podrás configurar en la página de Slimbook durante la compra. Igual ocurre con el sistema operativo o distro que quieras que te preinstalen…
En cuanto al PRO BASE 15, tendrá un precio de salida de 629€, también montado en aluminio gris y próximamente llegará una versión roja. El material plástico solo ha sido añadido en sus marcos y en su base inferior. ¡Y agarrate porque vienen curvas! Debes estar muy atento a LxA y redes sociales de Slimbook, porque en unas semanas anunciarán una nueva familia de portátiles PRO X. Que por su nombre se puede intuir qué nos espera…
Por cierto, Slimbook está nominada a los premios Open Awards 2019, ya ganaron en 2018… ¿y si le ayudamos a volver a ganar? Puedes votar en este link.
Google el día de ayer (jueves 6 de junio) informo mediante una publicación de su blog de Google Security Blog, que ha detectado la presencia de un backdoor preinstalado en dispositivos Android antes de abandonar las fábricas.
Google ha estudiado la situación después de que fue revelada por especialistas en seguridad informática unos años antes. Estas son las aplicaciones maliciosas de la “familia Triada” diseñadas para enviar spam y publicitar en un dispositivo Android.
Según Google, Triada ha desarrollado un método para instalar malware en teléfonos Android prácticamente en la fábrica, incluso antes de que los clientes comenzaran o incluso instalaran una sola aplicación en sus dispositivos.
Fue en marzo de 2016 cuando Triada fue descrita por primera vez en una publicación de blog en el sitio web de la compañía de seguridad informática Kaspersky Lab. Otra publicación del blog fue dedicada por la compañía en junio de 2016.
En ese momento, era un troyano arraigado y desconocido por los analistas de la compañía de seguridad que intentaban explotar dispositivos Android después de recibir Privilegios elevados.
Según la explicación de Kaspersky Lab para 2016, una vez que Triada se instala en un dispositivo, su propósito principal era instalar aplicaciones que podrían usarse para enviar correo no deseado y mostrar anuncios.
Utilizó un impresionante conjunto de herramientas, incluidas las vulnerabilidades de rooting que evitan las protecciones de seguridad integradas de Android y las formas de modificar el proceso Zygote del sistema operativo Android.
Estas son las marcas afectadas
Estas aplicaciones maliciosas se encontraron en 2017 preinstaladas en varios dispositivos móviles Android, incluidos los teléfonos inteligentes de la marca Leagoo (modelos M5 plus y M8) y Nomu (modelos S10 y S20).
Los programas maliciosos en esta familia de aplicaciones atacan el proceso del sistema llamado Zygote (el iniciador de procesos de aplicaciones de terceros). Al inyectarse en Zygote, estos programas maliciosos pueden infiltrarse en cualquier otro proceso.
“Libandroid_runtime.so es utilizado por todas las aplicaciones de Android, por lo que el malware se inyecta en el área de memoria de todas las aplicaciones que se ejecutan ya que la función principal de este malware es descargar componentes maliciosos adicionales. “
Debido a que fue construido en una de las bibliotecas del sistema operativo y se encuentra en la sección Sistema, que no puede ser eliminado usando métodos estándar, según el informe. Los atacantes han podido usar silenciosamente la puerta trasera para descargar e instalar módulos subrepticios.
Según el informe en el Blog de seguridad de Google, la primera acción de Triada fue instalar un tipo de superusuario de archivos binarios (su).
Esta subrutina permitió que otras aplicaciones en el dispositivo usen permisos de root. Según Google, el binario utilizado por Triada requería una contraseña, lo que significa que era único en comparación con los archivos binarios comunes a otros sistemas Linux. Esto significaba que el malware podía falsificar directamente todas las aplicaciones instaladas.
Según Kaspersky Lab, explican por qué Triada es tan difícil de detectar. En primer lugar, modifica el proceso de Zygote. Zygote es el proceso básico del sistema operativo Android que se usa como plantilla para cada aplicación, lo que significa que una vez que el troyano ingresa al proceso, se convierte en parte de cada aplicación que se inicia en el dispositivo.
En segundo lugar, anula las funciones del sistema y oculta sus módulos de la lista de procesos en ejecución y aplicaciones instaladas. Por lo tanto, el sistema no ve ningún proceso extraño en ejecución y, por lo tanto, no lanza ninguna alerta.
Según el análisis de Google en su informe, otras razones han hecho que la familia de aplicaciones maliciosas Triada sea tan sofisticada.
Por un lado, usaba codificación XOR y archivos ZIP para cifrar las comunicaciones. Por otro lado, ella inyectó código en la aplicación de la interfaz de usuario del sistema que permitía mostrar anuncios. La puerta trasera también le inyectó un código que le permitió usar la aplicación Google Play para descargar e instalar aplicaciones de su elección.
Después de que se diera a conocer el nuevo proyecto de Google hacia el mercado de los videojuegos “Google Stadia” finalmente se han dado a conocer más detalles sobre su servicio de transmisión de videojuegos.
Dentro de esta información que dio a conocer recientemente podemos saber que el lanzamiento del servicio se llevará a cabo en noviembre en catorce países.
Stadia estará disponible desde noviembre en España así como en otros 13 países: Alemania, Bélgica, Canadá, Dinamarca, Estados Unidos, Finlandia, Francia, Italia, Irlanda, Noruega, Países Bajos, Reino Unido y Suecia. Otros países se irán sumando a lo largo de 2020.
Características de Google Stadia
La pre-orden de Google Stadia se lanzara mediante un paquete llamado “Founder’s Edition de Stadia” la cual ya se podrá reservar desde hoy en Google Store.
Es importante mencionar que habrá un número limitado de unidades de esta edición. El paquete Founder’s Edition, valorado en cerca de 300 euros, estará disponible por tan solo 129 euros e incluye:
Un Buddy Pass, para invitar a un amigo a Stadia Pro durante tres meses
La exclusividad de poder elegir tu “Stadia Name”
Una vez en los últimos tres meses, los usuarios de Stadia Pro continuarán pagando 9.99 euros al mes. Sin embargo, Google ha indicado que otro nivel de suscripción gratuita estará disponible en 2020. Sin embargo, en noviembre, se invertirá de forma imperativa en el paquete ‘Founder’ para la suscripción a Stadia Pro.
Las suscripciones al servicio de Stadia tendrán algunas diferencias entre estas suscripciones radica en los detalles técnicos.
Stadia Pro ofrece a los usuarios las mejores calidades de transmisión de Google, calidad 4K a 60 cuadros por segundo, sonido envolvente 5.1 y juegos gratis mensuales y promociones de juegos.
El nivel gratuito previsto para 2020 está limitado a 1080 p60 con sonido estéreo y requiere un ancho de banda de 10Mb / s para ser transmitido a 720p.
En Stadia, los juegos se pagan por separado. Aunque Google pretende expandir el catálogo de algunos títulos gratuitos incluidos en el paquete Pro (Destiny 2 al principio), los usuarios deberán comprar cada juego por separado al mismo precio que se encuentra en otras plataformas como Steam, Xbox Live y PlayStation Network.
Juegos que ofrecerá Stadia
Google ha anunciado algunos títulos que estarán disponibles al inicio.
Larian Studios – Baldur’s Gate 3 nWay Games – Power Rangers: Battle for the Grid
Rockstar Games – TBD
Sega – Football Manager
SNK – Samurai Shodown Square Enix – Final Fantasy XV, Tomb Raider Definitive Edition, Rise of the Tomb Raider, Shadow of the Tomb Raider
2K Games – NBA 2K, Borderlands 3
Tequila Works – Gylt
Warner Bros. – Mortal Kombat 11
THQ – Darksiders Genesis Ubisoft – Assassin’s Creed Odyssey, Just Dance, Tom Clancy’s Ghost Recon Breakpoint, Tom Clancy’s The Division 2, Trials Rising, The Crew 2
Dado que Stadia es completamente nueva y aún no está probada, Google tendrá que convencer a más desarrolladores para unirse.
Google también reserva sus propios títulos exclusivos desarrollados internamente, pero aún no sabemos su fecha de disponibilidad.
Requisitos previos para ejecutar Stadia
Google pretende simplificar al máximo el uso de su servicio y ponerlo a disposición en cualquier pantalla.
El soporte móvil estará limitado a los teléfonos Pixel 3 y 3a en el lanzamiento. Google dice que el servicio “se expandirá a otros teléfonos con el tiempo”. ”
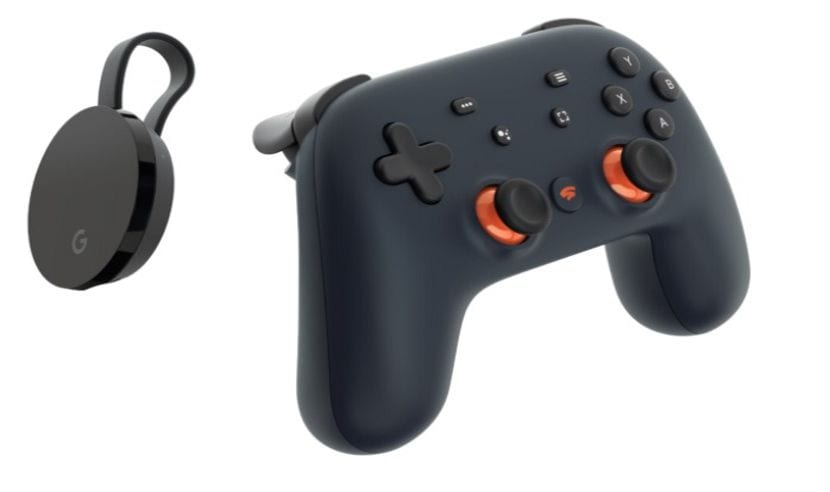
Los usuarios podrán transmitir juegos con el Chromecast ultra conectado a un televisor si usan el control de Google.
Los controles de Stadia adicionales, además del incluido en el paquete Founder, costarán $ 69 en los EE. UU.
Y estarán disponibles en tres colores: Just Black, Clear White y Wasabi. En otros medios, los usuarios pueden usar otros parches (incluidos Xbox y PlayStation) o un teclado y un mouse.
Google recomienda tener una conexión a Internet de 10 Mbps como mínimo para usar Stadia. Con este rendimiento, los usuarios pueden esperar ejecutar juegos a 720p y 60 cuadros por segundo.
Mientras que para los usuarios mas exigentes que desean una experiencia de transmisión de alta calidad deben tener una conexión de al menos 35 Mbps.
Una de las opciones más importantes que se echaban en falta en la función Grupos de Pestañas de Google Chrome era que estos grupos no se podían guardar y desaparecían al cerrar el navegador. Ahora, la última versión de Chrome Canary (una versión de pruebas) ya es capaz de restaurar dichos grupos, aunque no si intentamos hacerlo desde el sub-menú del historial al que podemos acceder desde el menú principal.
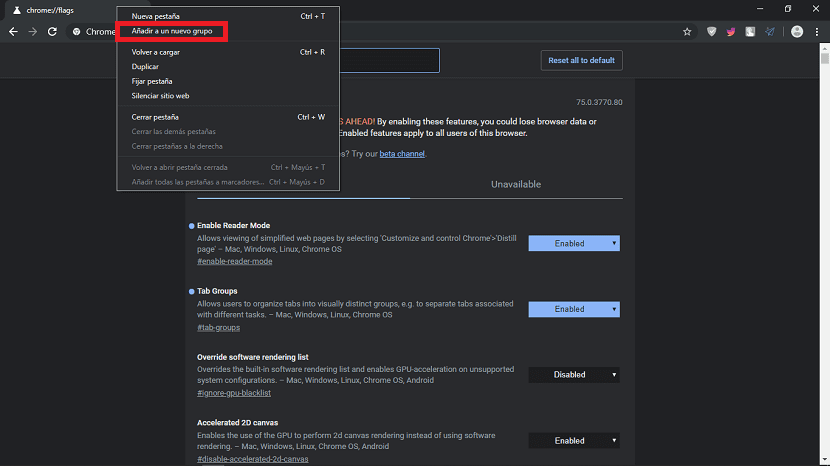
Lo que hace esta función es organizar las pestañas por grupos de distintos colores, lo que nos facilita localizarlas. En el momento de escribir este artículo aún no está activada por defecto, y no lo está porque sigue en fase experimental. Lo bueno es que, como el nuevo modo de lectura, podemos activarla buceando por las opciones que encontramos como “flags” y lo haremos siguiendo los pasos que detallamos a continuación.
En la barra de direcciones (URL) escribimos lo siguiente y presionamos intro: chrome://flags
Buscamos “tab groups” sin las comillas.
En la opción que aparece, cambiamos “Default” y elegimos “Enabled”.
Nos pedirá un reinicio. Reiniciamos.
La opción ya estaría activada. Ahora sólo tenemos que seleccionar las pestañas que queramos y elegir la opción “Añadir a un nuevo grupo”, lo que nos creará el “Group 1”. Las siguientes pestañas las podremos “Añadir a un grupo existente”, en donde estaría “Group 1” o, si volvemos a elegir la opción de añadir a un nuevo grupo, nos crearía el “Group 2”.
Hay que tener en cuenta que esta función está en fase de pruebas, por lo que aún le queda mucho para que sea lo que tiene que ser. Por ejemplo, ahora mismo no se pueden renombrar los grupos, quedándose con los nombres de “Group 1”, “Group 2”, etc. Por otra parte, como es mi caso, podemos encontrarnos con fallos más graves, como que se cierre nada más intentar crear un grupo nuevo.
La función llegará oficialmente en otoño, coincidiendo con el lanzamiento de Chrome 77. Mientras tanto, se recomienda no usarla en equipos de trabajo, puesto que se puede perder la información tras un cierre inesperado. ¿Qué te parece esta función nativa (sin extensiones) de Chrome?
Antes del lanzamiento de Disco Dingo, hubo dudas sobre si Ubuntu Studio seguiría siendo sabor oficial del sistema operativo de Canonical. Yo, que lo usé un tiempo hace unos 10 años, creo que no es necesario que exista y que terminará desapareciendo, pero de momento sigue aguantando, en parte gracias a la comunidad de usuarios que discrepa conmigo. La próxima versión será Ubuntu Studio 19.10 Eoan Ermine, una versión en fase de desarrollo que ya incluye algunas novedades dignas de mención.
Ubuntu Studio 19.10 será lanzado oficialmente junto al resto de componentes de la familia Ubuntu el 17 de octubre. En Disco Dingo ya se han corregido algunos fallos, como que del puente MIDI ALSA-Jack que no sobrevivía a un reinicio. Aprovechando el lanzamiento de Eoan Ermine, la versión multimedia de Ubuntu incluirá nuevas funciones, llegando algunas de ellas a Ubuntu Studio Controls. Tenéis más de estas novedades tras el corte.
Puentes múltiples de PulseAudio (para enrutamiento de aplicaciones individuales).
Indicador de Jack Status dentro de la ventana.
Medidor de uso DSP.
Enlaces rápidos a QASMixer, Carla y Pulse Audio Control.
Plugins LSP (Linux Studio Plugins). Se trata de una colección de 91 plugins Ladspa, LV2, VST compatibles con Carla, Ardour y otros DAWs. Estarán incluidos por defecto en Ubuntu 19.10 Eoan Ermine. Para versiones anteriores, están disponibles en su repositorio Backports.
La fase de desarrollo de Eoan Ermine empezó a principios de mayo, lo que significa que aún está dando sus primeros pasos. Aún faltan unos 4 meses para su lanzamiento oficial, por lo que se espera que aún anuncien muchas más novedades. El movimiento de añadir por defecto los plugins LSP puede ser un intento de ofrecer todas las opciones/funciones posibles para convencernos de que Ubuntu Studio sí tiene sentido, algo que personalmente no tengo muy claro. ¿Crees que Ubuntu Studio debe seguir existiendo o eres de los que prefiere instalar el software necesario por separado?
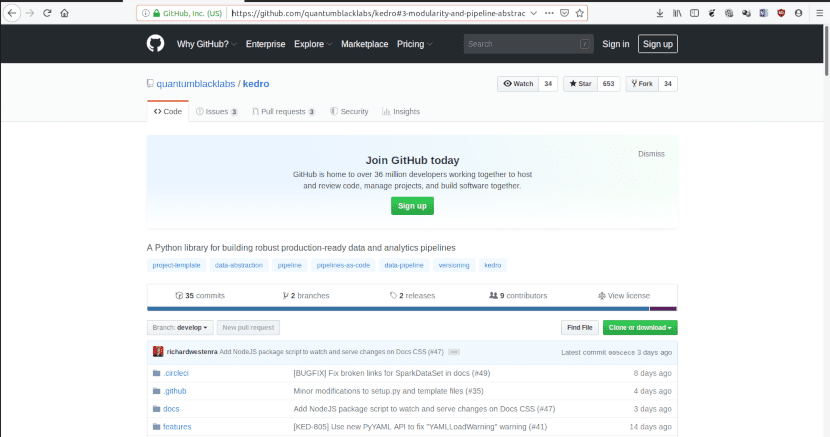
Kedro es la primera herramienta de código abierto desarrollada por una división de la consultora McKinsey. Se creó para ser usada por científicos e ingenieros de datos. Es una librería de código que puede ser usada para crear datos y tuberías, los componentes básicos de un proyecto de aprendizaje automático.
McKinsey & Company es una empresa estadounidense de consultoría de gestión a nivel mundial. Realiza análisis cualitativos y cuantitativos para evaluar las decisiones de gestión en los sectores público y privado. Sus clientes incluyen al 80% de las corporaciones más grandes del mundo.
La empresa nunca antes había publicado una de las herramientas desarrolladas internamente bajo una licencia de código abierto. De hecho, Kedro nació como software propietario. Sin embargo, cuando la relación con la empresa terminaba, los clientes ya no tenían acceso al programa.
El nombre Kedro deriva de la palabra griega para centro o núcleo. Se eligió porque esta herramienta de código abierto proporciona un código crucial para producir proyectos de análisis avanzados.
Permite a los equipos colaborar más fácilmente estructurando el código analítico de forma uniforme.
Permite que todos los componentes fluyan sin problemas en todas las etapas de un proyecto.
Esto incluye
Consolidación de fuentes de datos,
Limpieza de datos
Creación de características
Alimentación de los datos en modelos de aprendizaje automático para análisis explicativos o predictivos.
Kedro también ayuda a entregar código listo para ser utilizado. Esto lo hace realmente útil para los científicos de datos que no suelen ser expertos en creación de software.
¿Por qué es útil Kedro?
Herramientas de código abierto como Kedro permiten reducir en semanas el tiempo necesario para transformar un prototipo en código de producción. Los analistas pueden dedicar menos tiempo al código y más tiempo a resolver los problemas de sus clientes.
Kedro ayuda a los equipos a crear canales de datos modulares, probados, reproducibles en cualquier entorno y versionados, lo que permite a los usuarios acceder a estados de datos anteriores. Ese mismo código puede pasar desde el ordenador portátil de un solo desarrollador a un proyecto de nivel empresarial que utilice el cloud computing. También puede utilizarse con todas las industrias, modelos y fuentes de datos.
McKinsey ya utilizó Kedro en más de 50 proyectos hasta la fecha. Según un ejecutivo, a los clientes les gusta especialmente la visualización de las tuberías. Ellos ven inmediatamente las diferentes etapas de transformación, los tipos de modelos implicados y pueden rastrear los resultados hasta la fuente de datos sin procesar.
McKinsey no es la primera empresa no directamente relacionada con la tecnología que publica herramientas de código abierto. Ya lo habían hecho Uber y Airbnb.
Características e instalación de Kendro
Kedro es una herramienta de desarrollo de flujos de trabajo para la creación de canales de datos robustos, escalables, desplegables, reproducibles y versionados.
¿Cuáles son las principales características de Kedro?
1. Plantilla de proyecto y estándares de codificación
Una plantilla de proyecto estándar y fácil de usar
Configuración para credenciales, registro, carga de datos y Jupyter Notebooks / Lab.
Desarrollo basado en pruebas utilizando pytest
Integración de Sphinx para producir un código bien documentado
2. Extracción y versionado de datos
Separación de la capa de computación de la capa de manejo de datos, incluyendo soporte para diferentes formatos de datos y opciones de almacenamiento.
Versiones para sus conjuntos de datos y modelos de aprendizaje de máquinas
3. Modularidad y abstracción de tuberías
Soporte para funciones Python puras, nodos, para dividir grandes trozos de código en pequeñas secciones independientes.
Resolución automática de dependencias entre nodos
4. Extensibilidad de las características
Un sistema de plugins que inyecta comandos en la interfaz de línea de comandos (CLI) de Kedro: Kedro-Airflow, lo que facilita la creación de prototipos de su canal de datos en Kedro antes de desplegarlo en Airflow, un programador de flujos de trabajo. Kedro-Docker, una herramienta para el embalaje y envío de proyectos Kedro en contenedores
Kedro puede desplegarse localmente, en las instalaciones y en la nube (AWS, Azure y GCP) o en clústeres (EMR, Azure HDinsight, GCP y Databricks).
Podemos instalar Kedro en nuestra distribución Linux prerefida haciendo:
sudo apt install python3-pip

pip install kedro
Para actualizar: pip3 install kedro -U
Podemos ver la documentación con: kedro docs
Encontramos más información en la página del proyecto

 Firefox es el navegador que hay instalado por defecto en la mayoría de distribuciones Linux. Se trata de un navegador rápido, estable, fluido que ademas protege nuestra privacidad y seguridad. Pero el navegador de Google es el mas usado, quedándose con cerca del 70% de cuota de mercado global en 2019. En muchos sistemas operativos, su instalación es tan simple como ir a su web y hacer clic en un enlace, pero no es así en Red Hat Enterprise Linux. En este artículo os enseñaremos cómo instalar Chrome en RHEL 8.