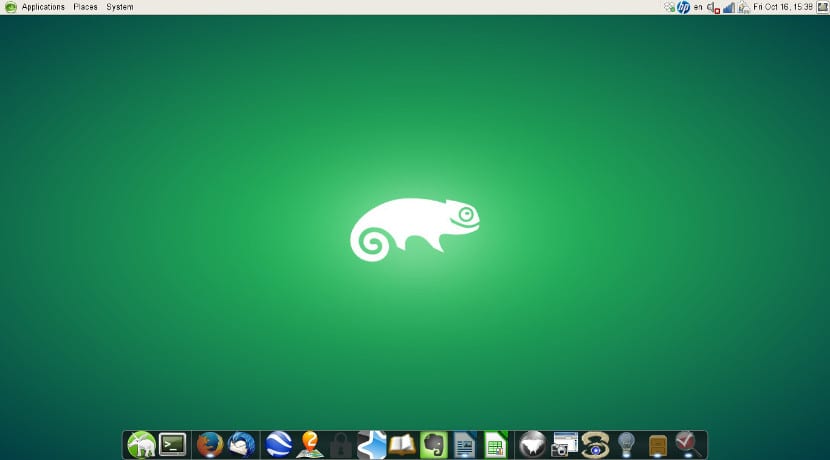
SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades

SUSE Enterprise Linux 15Hace unas horas, SUSE ha tenido el placer de anunciar el lanzamiento de SUSE Linux Enterprise 15 SP1, el primer Service Pack para la última versión de su sistema operativo para empresas. SUSE Linux Enterprise 15 fue lanzado hace aproximadamente un año y llegó con muchas novedades en forma de funciones y mejoras, así como una nueva solución de entrega de aplicaciones e infraestructura definida por software para ayudar a las empresas a adaptar y transformar sus departamentos IT en sus modelos de negocio.

Lo que han lanzado hace unas horas un Service Pack, es decir, un paquete de actualización que añade mejoras al sistema ya existente. Este SP1 ha llegado para hacer que sea más fácil y rápido ayudar a los usuarios a hacer la transición de sus instalaciones desde el sistema operativo Linux OpenSuSE Leap 15 al sistema operativo SUSE Linux Enterprise Server 15 preparado para la empresa. Tenéis las novedades más destacadas tras el salto.

Novedades más destacadas de SUSE Linux Enterprise 15 SP1

  • Mejorada la compatibilidad con las cargas de trabajo perimetrales de HPC al duplicar la cantidad de SoC admitidos en SUSE Linux Enterprise Server 15 SP1 para ARM para dispositivos IoT y servidores ARM de 64 bits.
  • Optimizadas las cargas de trabajo y minimizada la latencia en sistemas Enterprise 15 movidos por la segunda generación del procesador Intel Xeon Scalable y memoria persistente de Intel Optane DC.
  • Se ha reducido el tiempo de inactividad de las actualizaciones de software para aumenta el tiempo de producción.
  • Simplificada la instalación con un Modular+ mejorado para permitir a los usuarios instalar más productos de la compañía como SUSE Manager, SUSE Linux Enterprise Point of Service y SUSE Linux Enterprise Real Time.
  • Mejorada la seguridad de los datos basados en hardware añadiendo soporte completo para el SEV (Secure Encrypted Virtualization) de AMD, lo que permite a las máquinas virtuales huésped ejecutar memoria encriptada.
  • Soporte para el SME (Secure Memory Encription) de AMD, lo que encripta la memoria del sistema con una clave simple.

La actualización ya está disponible para todos los usuarios de la última versión de SUSE Linux Enterprise.
Artículo relacionado:
openSUSE Leap 42.3 llega el final de su ciclo el 30 de junio de 2019

El artículo SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NhvIKY
via IFTTT
Raspbian 2019-06-20 ya está aquí, añadiendo soporte para la Raspberry Pi 4

Raspbian 2019-06-20
Ayer publicamos un artículo haciéndonos eco del lanzamiento de la Raspberry Pi 4 Model B, la última versión de la famosa placa base. Como en cada nuevo lanzamiento, la última versión de la Raspberry incluye nuevo hardware, por lo que la compañía no tardó en lanzar Raspbian 2019-06-20, la última actualización del sistema operativo oficial de Raspberry Pi Foundation para la placa que fabrican. Como podréis deducir por su nombre, y por la imagen que encabeza este artículo, Raspbian está basado en Debian.

Aunque la nueva versión incluye algunas novedades interesantes, la más destacada es el soporte para recién lanzada Raspberry Pi 4 Model B. Otra novedad destacada es que Raspbian 2019-06-20 está basado en Debian 10 “Buster”, un sistema operativo que aún no se ha lanzado de manera oficial. Debian 10 aún está en fase beta, por lo que no debe extrañar a los usuarios de la nueva versión de Raspbian si su sistema operativo recibe muchas actualizaciones de aquí hasta el 6 de julio, día en el que “Buster” llegará en su versión estable.

Raspbian 2019-06-20 está basado en Debian 10

Entre las novedades que llegan junto a la versión de junio de 2019 de Raspbian, tenemos:

  • Linux 4.19.50 LTS.
  • Implementación del driver de gráficos de escritorio FKMS OpenGL.
  • Gestor del compositor de ventanas xcompmgr.
  • Nueva opción de salida de vídeo para aprovechar las posibilidades 4K de la nueva placa.
  • Nueva utilidad de configuración de pantalla para el driver FKMS.
  • Nuevo tema PiXflat UI.
  • Se ha añadido un nuevo complemento de medición de temperatura de la CPU.
  • Ahora la partición boot es de 256MB.
  • Soporte para ajustes independientes al usar más de un monitor.
  • Versiones actualizadas de Chromium, Adobe Flash Player, OpenJDK 11, entre otros.

Raspbian 2019-06-20 está disponible desde este enlace. Está claro que, siendo la opción que desarrolla la compañía para la placa que fabrican, Raspbian es una de las opciones a tener en cuenta. Pero yo soy un usuario al que le gusta probar muchas opciones hasta dar con la perfecta, por lo que recomiendo probar también otras distribuciones como Ubuntu MATE for Raspberry Pi. ¿Qué sistema operativo usas en tu Raspberry Pi?

El artículo Raspbian 2019-06-20 ya está aquí, añadiendo soporte para la Raspberry Pi 4 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Xwnd2G
via IFTTT

Mozilla usará tecnología de Microsoft para actualizar FIrefox

Mozilla usará tecnología Microsoft para actualizar Firefox

Preocupada por los problemas de seguridad y la cantidad de usuarios que no actualizan, Mozilla utilizará tecnología MIcrosoft para forzar la instalación de actualizaciones

Mozilla usará tecnología Microsoft para actualizar el navegador Firefox. A partir de Firefox 68, el navegador web de Mozilla utilizará Microsoft BITS (Background Intelligent Transfer Service)  para ofrecer actualizaciones. Es decir lla misma técnología que utiliza Windows Update.

A partir de la liberación de Firefox 70, BITS se utilizará con un agente de actualización dedicado como proxy. Es dercir  en lugar de simplemente ser parte del propio navegador. Esto permitirá que las actualizaciones sean más fáciles de instalar.

¿Por qué Mozilla usará tecnología Microsoft?

La principal motivación del cambio a BITS utilizado junto a un agente de actualización es facilitar que los usuarios con conexiones más lentas consigan las últimas actualizaciones.. De esta forma Mozilla quiere actualizar sí o sí las versiones obsoletas del navegador usada por aquellos que no tienen el navegador el tiempo suficiente para que se instalen las acutalizaciones normales

Con la forma de operar actual de BITS, las actualizaciones sólo pueden descargarse cuando alguien tiene Firefox en funcionamiento. Al cambiarse por un agente de actualizaciones dedicado, es posible obtener estas actualizaciones descargadas en segundo plano, sin afectar al rendimiento del navegador.

Según un desarrollador de Mozilla, la idea es que el agente de actualización sea:

…un proceso en segundo plano que permanecerá en ejecución después de que el navegador se cierre para descargar y aplicar las actualizaciones. Esto debería hacer que las actualizaciones sean más convenientes para todos y permitan reducir el tiempo que se tarda en obtener nuevas actualizaciones para los usuarios que no están bien soportados por el proceso de actualización actual porque no ejecutan Firefox habitualmente y/o tienen conexiones lentas a Internet.

Aclaremos que nos estamos refiriendo a Windows. La mayoría de las distribuciones Linux tienen Firefox en sus repositorios y lo actualizan cuando se actualiza el resto del sistema operativo. No sé que pasará con otras formas de instalación en Linux.

Antes de adoptar definitivamente esta tecnología,hay un paso previo. Cómo explica otro desarrollador de Mozilla

Como paso previo a la liberación del agente de actualización, vamos a permitir primero que Firefox actualice usando BITS sin el agente de actualización.

Esto nos permitirá una transición más fácil de un mecanismo de descarga a otro, en lugar de simplemente dejarlo caer de una vez. Por ahora, Firefox llamará a BITS a través de una interfaz incorporada al binario. Esta interfaz, por ahora, se comunicará directamente con BITS, pero será diseñada de tal forma que en el futuro pueda comunicarse con BITS utilizando el Agente de Actualización como intermediario.

Esto le permitirá gestionar trabajos BITS como usuario del Servicio Local, que es como queremos que se produzcan las descargas cuando el Agente de Actualización las descargue de forma independiente.

Recordemos que Mozilla tuvo que actualizar dos vece en una semana el navegador por problemas de seguridad. Por lo tanto las actualizaciones no son un tema en los que se deba confiar en la buena voluntad de los usuarios.

El artículo Mozilla usará tecnología de Microsoft para actualizar FIrefox ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KD9WPW
via IFTTT

Tipos de fragmentación RAM y de disco

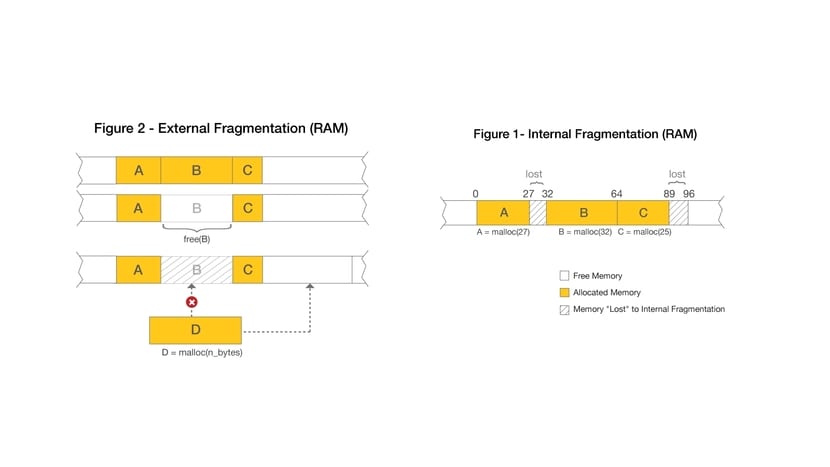
tipos de fragmentacion en RAM

Todos sabemos que existe fragmentación en la memoria principal y en la secundaria. Esta fragmentación es casi inapreciable en ciertos sistemas de archivos, pero muy evidente en otros. En Linux, y el mundo UNIX en general, la fragmentación no es un gran problema. La fragmentación es bastante baja por lo general. Por cierto, por si no lo sabes, la fragmentación es cuando un archivo o dato no se almacena de forma consecutiva en la memoria, sino que lo hace en varias zonas separadas…

Eso se hace para ayudar al sistema operativo a usar el espacio de memoria disponible en un dispositivo o medio, si no existiese se deberían mover continuamente bloques para realojar los nuevos datos escritos y actualizarse constantemente para tenerlos localizados, sin que se puedan escribir rápidamente. Pero eso a la larga hace más lento los accesos (lectura y escritura) de dichos bloques y eso produce que los recursos de memoria terminen usándose ineficientemente.

Muchos conocen la fragmentación del disco duro, pero ignoran que también existe fragmentación en la memoria RAM de la misma forma en que existe en medios de almacenamiento secundarios. Pero otra de las cosas que desconocen es que existen dos tipos de fragmentación:

  • Fragmentación interna: es un tipo donde la memoria del sistema se aprovisiona en exceso y luego no se puede usar. Por ejemplo, si miras la imagen del artículo, ves que para alojar el bloque A se estimó que ocuparía algo más y ahora ese espacio sobrante (rallado) no se puede usar.
  • Fragmentación externa: ocurre cuando una aplicación o proceso o dato se elimina de la memoria y el espacio utilizado no se reasigna inmediatamente, dejando un fragmento.
  • Fragmentación de datos: cuando los datos se escriben de forma no secuencial.
  • Burbujas: es la fragmentación en este caso del espacio libre, cuando no es uniforme y compacto, sino que está partido en pequeños trozos libres entrelazados con otros bloques ocupados. Eso hace más complicado la escritura.

Ya sabes que sistemas de archivos o FS como ext4, ZFS, Reiser4, etc., no suelen tener una fragmentación mayúscula y por lo general no se suele necesitar desfragmentar de forma frecuente…

El artículo Tipos de fragmentación RAM y de disco ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Nao84V
via IFTTT

La NSA trabajara en Coreboot, la alternativa open source a BIOS y UEFI

Hace algunas semanas uno de nuestros compañeros aquí en el blog hablaba sobre el trabajo de Slimbook para implementar Coreboot en sus equipos, en donde a raíz de que muchos de sus usuarios realizaron peticiones para ello, Slimbook escucho a su llamado (puedes leer la nota completa en este enlace).

Para quienes desconocen aún de Coreboot deben saber que esta es una alternativa de código abierto al tradicional Sistema Básico de Entrada-Salida (BIOS) que ya se encontraba en las PCs MS-DOS 80s y reemplazándola con UEFI (Unified Extensible). Interfaz de firmware) lanzada en 2007. Y ahora la NSA ha comenzado a asignar desarrolladores al proyecto Coreboot.

Eugene Myers de la NSA ha comenzado a proporcionar un código de implementación para el Monitor de transferencia SMI (STM) dirigido a las CPU x86.

Eugene Myers trabaja para el Grupo de Investigación de sistemas confiables de la NSA, un grupo que, de acuerdo con el sitio web de la agencia, pretende “liderar y patrocinar la investigación de tecnologías y técnicas que asegurarán los sistemas de información de Estados Unidos”

El STM es un hipervisor que se inicia en el modo “Gestión del sistema” (SMM), un entorno aislado “anillo -2” en el que se interrumpe la ejecución normal del sistema operativo para que el código del sistema (gestión de la poder, control de hardware, etc.) puede ejecutarse con privilegios más altos.

La firma lanzó la especificación STM (tipo de VMM que maneja máquinas virtuales que contienen código SMM) y la documentación de la característica de seguridad del firmware STM en 2015.

Inicialmente, se suponía que STM funcionaría con un lanzamiento de Intel TXT, pero la última especificación permite que STM funcione solo con la tecnología de virtualización de Intel (VT). TXT no era suficiente para proteger estos servicios contra ataques y STM tiene la intención de hacerlo.

¿La NSA trabajando en proyectos open source?

La NSA ya ha trabajado en proyectos de seguridad abiertos al público, incluido Linux con seguridad mejorada, un módulo de seguridad para Linux.

Las críticas sobre la actuación de la NSA son muchas y constantes. Por lo tanto, no es común que la Agencia Nacional de Seguridad sea agradecida por sus contribuciones a la sociedad.

Sin embargo, en el caso de uno de sus proyectos públicos de código abierto, se utilizará para ayudar al personal de Coreboot.

Siendo un poco mas especifico, la NSA ha lanzado la herramienta de ingeniería inversa Ghidra como fuente y ha sido adoptada por los desarrolladores de Coreboot.

La idea es que el software de la NSA sirva de ayuda en el Proyecto Coreboot. Específicamente, en el firmware para Ingeniería Reversa.

Ghidra es un framework de ingeniería inversa desarrollado por la División de Investigación de la NSA para la Misión de Ciberseguridad de la NSA. Facilita el análisis de códigos maliciosos y malware, como virus y permite a los profesionales comprender mejor las posibles vulnerabilidades de sus redes y sistemas.

Todo el código Coreboot, incluidas todas las contribuciones de STM de la NSA, es de código abierto. En teoría, todo el mundo puede comprobar que no existan puertas traseras.

Ya que este proyecto no proviene de la NSA, sino de un proyecto que eligieron contribuir. Por lo tanto, son los autores de Coreboot los responsables de aceptar o no las contribuciones de la NSA.

Pero en la práctica, la NSA podría haber escrito el código de forma menos segura con vulnerabilidades difíciles de detectar sin investigadores de seguridad más experimentados. Alternativamente, podría explotar esta implementación años más tarde, después de que la vigilancia haya disminuido.

Ya que no sería sorprendente ver este tipo de acciones venir de una agencia como la NSA.

Puesto que recientemente, la NSA intentó pasar dos algoritmos criptográficos al proceso de estandarización de ISO, pero los revisores rechazaron abrumadoramente los algoritmos debido a la falta de confianza y la incapacidad de la NSA para responder a ciertas preguntas técnicas.

Finalmente los interesados en conocer el avance del proyecto, pueden consultar esto en el siguiente enlace. 

El artículo La NSA trabajara en Coreboot, la alternativa open source a BIOS y UEFI ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2X1Ukai
via IFTTT

Raspberry Pi 4 Model B: las nuevas características

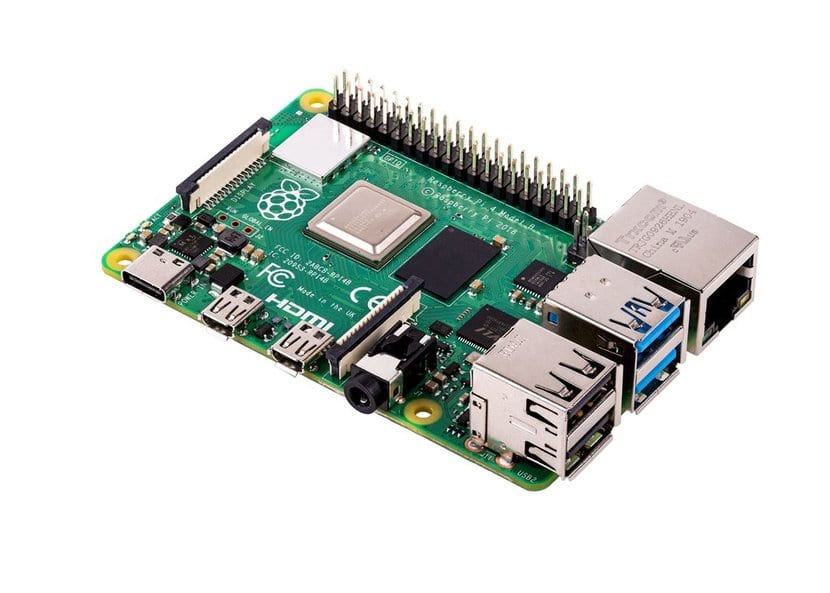
Raspberry Pi 4 Model B

Raspberry Pi tiene nuevo juguete a la venta. Se trata del nuevo modelo Raspberry Pi 4 Model B que ha llegado casi por sorpresa, puesto que no se esperaba este lanzamiento. Parecía que las novedades vendrían para 2020, pero se han adelantado. Esta placa SBC (Single Board Computer) ha tenido mucho éxito y no por casualidad. Por un precio que ronda los 30€ tienes una computadora sencilla con la que realizar multitud de proyectos.

Eso ha transformado a la Raspi en una placa de éxito entre los makers amantes del DIY y también en el sector educativo, puesto que debido a su buena documentación y la cantidad de tutoriales que existen, se ha transformado en una buena herramienta para aprender a un precio muy asequible para las escuelas y centros educativos. Tras meses sin recibir actualización alguna, ahora tenemos esta nueva Rapsberry Pi 4. ¿Quieres conocer sus novedades?

La nueva Raspberry Pi 4 Model B tiene un hardware mucho más potente por 35€. En ella podrás ejecutar gran cantidad de sistemas operativos o distribuciones con las que trabajar según tus necesidades y realizar numerosos proyectos gracias a los complementos existentes en el mercado y sus 40 GPIOs. Si quieres conocer a fondo su hardware y características técnicas son:

  • SoC Broadcom BCM2711, pero aunque normalmente estos chips integran también la RAM, aunque en este caso no es así. Lo que sí incluye es una GPU más potente compatible con OpenGL ES 3.0, soporte para multimedia H.265 para 4K 60 FPS, H.264 para 1080p60 y 1080p30 fps. La CPU es ahora una ARM Cortex-A72 de cuatro núcleos y a 1.5 Ghz.
  • La RAM se monta en un chip aparte, con la posibilidad de elegir entre 1, 2 y 4GB. Dejando la RAM fuera es más fácil fabricar una misma placa y solamente sustituir el chip RAM para ofrecer varias variantes.
  • En cuanto a la conectividad, también ha sido mejorada. Tiene USB-C para la alimentación, 2 puertos micro HDMI, 2 puertos USB 2.0 y otros 2 puertos USB 3.0, además del Ethernet y Jack para audio. Por supuesto cuenta también con el lector de tarjetas micro SD, GPIO, y otras conexiones para gadgets como el módulo para la cámara, etc.

El artículo Raspberry Pi 4 Model B: las nuevas características ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Y5WY08
via IFTTT

KStars 3.3.1 ya está aquí, incluye nuevas funciones experimentales

KStars 3.3.1

KDE Community ha tenido el placer de anunciar (vía KDE Neon) el lanzamiento de KStars 3.3.1. La nueva versión es la primera actualización de mantenimiento de la serie 3.3 y ha llegado, además de para corregir errores, para añadir nuevas funciones y complementos experimentales. Aunque las nuevas funciones suelen ser llamativas, hay que tener en cuenta la etiqueta de “experimental”. Básicamente, estaremos ante funciones que nos presentarán problemas, pero que servirán para ver qué está por venir al famoso planetario de KDE.

Hay dos novedades que solo están disponibles para macOS: se han eliminado los problemas reportados en astrometry.net. Por otra parte, el DBus vuelve a funcionar en este lanzamiento, el cual hace que Ekos Scheduler vuelva a estar operativo. El resto de novedades llegarán a todas las plataformas en las que está disponible el planetario, es decir, Linux, macOS y Windows.

KStars 3.3.1 ya disponible para Linux, macOS y Windows

Otras novedades incluidas en esta versión son:

  • Nuevo módulo de observatorio.
  • Se ha eliminado el flip meridiano.
  • Ventana de flujo.
  • Restablecer el cuadro de enfoque cuando el montaje gira.
  • Ya no aborta el guiado de PHD2 mientras está suspendido.
  • Cambio a homebrew, python3 y astroy para la resolución de placas en OS X.
  • Ahora comprueba si se detecta la tapa contra el polvo antes de comprobar si la cámara no tiene obturador o está obturada.
  • Corregido el problema de traducción con las designaciones de Sol, Luna y Tierra.

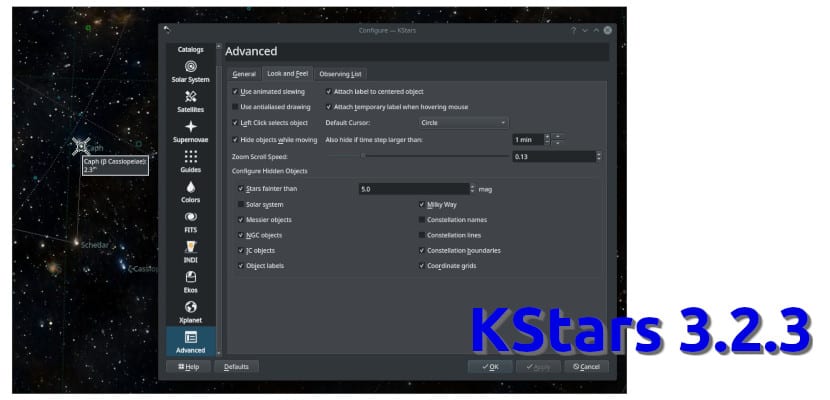
Kstars está disponible en los repositorios oficiales de Ubuntu, pero si instalamos esta versión, instalaremos la v3.2.3 del mismo. Si queremos instalar KStars 3.1.1, la mejor opción es instalar su paquete Snap, algo que podremos hacer desde el centro de software de nuestra distribución (si incluye soporte por defecto) o abriendo un terminal y escribiendo el siguiente comando:

sudo snap install kstars

También podemos instalarlo desde su propio repositorio escribiendo estos comandos:

sudo apt-add-repository ppa:mutlaqja/ppa
sudo apt update && sudo apt install indi-full kstars-bleeding

Para otras distribuciones Linux, se puede descargar su tarball desde aquí. ¿Ya lo has probado? ¿Qué te parece KStars?

Artículo relacionado:
KStars 3.2.3, ya disponible la última actualización de la serie 3.2

El artículo KStars 3.3.1 ya está aquí, incluye nuevas funciones experimentales ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/321RTIC
via IFTTT

Los mejores clientes gráficos GUI para Git

clientes GUI para Git GTK

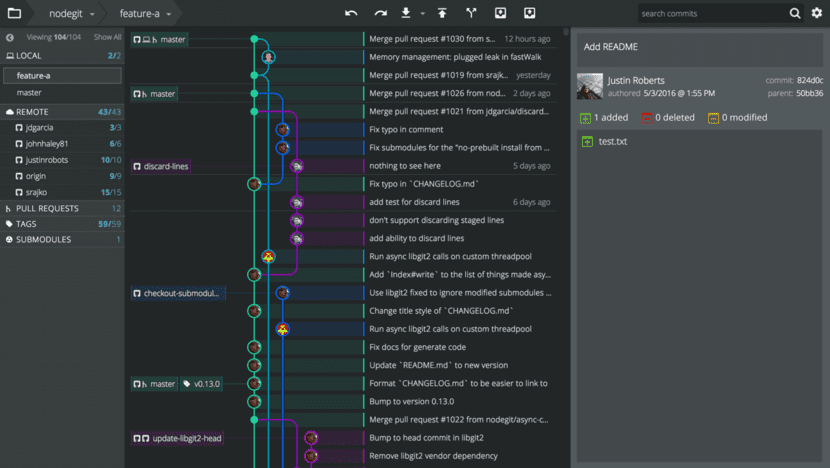
El sistema de control Git, creado por Linus Torvalds, es uno de los mejores programas para el control de versiones. Es de código abierto y ya se han creado otros grandes proyectos entorno a él, como GitHub o Gitlab. Pero quizás trabajar en línea de comandos no sea del agrado de todos, y por eso os voy a presentar los mejores clientes gráficos para que puedas gestionar los proyectos de una forma más gráfica, visual e intuitiva.

Debes saber que existen varios clientes de GUI que pueden acelerar tu trabajo con Git. Algunos de ellos son totalmente gratuitos, de código abierto y multiplataforma, aunque también los hay de pago, aunque no suelen ser demasiado caros. Intentaré crear un listado con las versiones totalmente gratuitas y reducir al máximo los que son de pago. ¿Quieres saber cuáles son los mejores? Sigue leyendo…

Los mejores clientes Git gráficos son:

  • GitKraken: multiplataforma, elegante y muy eficiente cliente para Git en Linux. Soporta múltiples perfiles, funciones con un solo clic, rápido e intuitivo.
  • Git-cola: detrás de este peculiar nombre se esconde un cliente Git muy potente, configurable y escribo en Python bajo licencia GPL. Tiene interesantes atajos de teclado, configuración de lenguajes, etc.
  • SmartClient: es otro de los mejores clientes gráficos para Git. Multiplataforma, potente y bastante popular. Bastante bueno para profesionales. Soporta también repos SVN.
  • Giggle: es un cliente GUI para Git gratuito basado en GTK+ que puede correr en Linux. Fue desarrollado como resultado de un hackathon en 2007. Ahora está integrado bajo la infraestructura GNOME.
  • Gitg: otro front-end GUI para Git de GNOME. Aunque se integra perfectamente para los entornos GNOME, se puede instalar en otros escritorios.
  • Git GUI: multiplataforma, portable y basado en Tcl/Tk. Este front-end para Git puede trabajar muy bien en Linux. Esta es la herramienta que usan en kernel.org.
  • Qgit: muy simple, rápido y con gran potencia. Es un cliente GUI para Git escrito en Qt y C++. Ofrece una fantástica UI y permite navegar por los repositorios, historial, ver contenido de parches, change files, etc.
  • GitForce: muy fácil de usar, intuitiva GUI para Git. Funciona en Linux, Windows y cualquier sistema operativo con soporte Mono. Es potente y se parece a la minimalista interfaz de Qgit en ciertos aspectos…
  • Egit: no se trata de un programa en sí, sino un plugin para Eclipse IDE. Así que si trabajas con este entorno de desarrollo, es probable que te sea muy útil integrarlo con el programa.
  • GitEye: simple e intuitiva GUI para Git que integra fácilmente todo lo necesario para tus proyectos.
  • GITK: Generalized Interface Toolkit es un front-end multicapa para Git que trabaja de forma eficiente, adaptativo y funcional.
  • Sublime Merge: es compatible con Linux, además de Windows y Mac. Es uno de los más usados y queridos, pero para obtener una licencia de uso prolongado tendrás que pagar unos 99$.
  • Aurees Git Client: también multiplataforma, pero gratuita. Puedes operar visualmente con los repositorios y es bastante simple y poderosa para la administración de tus proyectos.
  • GitBlade: puedes pagar unos 19.99$ por año y usuario. Es multiplataforma y capaz de proporcionar a los usuarios características que buscan para operar con sus proyectos Git, incluida una herramienta de combinación, una gestor gráfico para las ramas, capacidad para ver múltiples archivos a la vez, herramientas para el historial, anotar, etc.

Evidentemente, es cuestión de que pruebes y decidas cuál se adapta mejor a tus necesidades o a tus gustos…

El artículo Los mejores clientes gráficos GUI para Git ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2KyR04J
via IFTTT

Con una Raspberry Pi, robaron información de la NASA

raspberry-pi

En un informe de auditoría publicada recientemente por la NASA, dio a conocer que en abril de 2018 que hackers accedieron a la red de la agencia espacial y robaron unos 500 MB de datos relacionados con las misiones de Marte.

Según el informe del estudio, los hackers se infiltraron en el Jet Propulsion Laboratory (JPL), un centro de investigación y desarrollo financiado por la NASA en Pasadena, California. El informe también identifica otros incidentes de violación de datos y robo de información en las distintas misiones de la agencia.

La NASA, en los últimos 10 años, JPL ha experimentado varios incidentes notables de ciberseguridad que han comprometido segmentos significativos de su red de computadoras.

Ya que en 2011, hackers obtuvieron acceso total a 18 servidores que soportaban misiones clave de JPL y supuestamente robaron aproximadamente 87 GB de datos.

Más recientemente, en abril de 2018, JPL descubrió que una cuenta de usuario externo había sido comprometida y utilizada para robar unos 500 MB de datos de uno de sus sistemas de misión principales.

La OIG informó a través del informe que el JPL está plagado de numerosas deficiencias de control de la seguridad informática que limitan su capacidad para prevenir, detectar y mitigar los ataques dirigidos a sus sistemas y redes.

Esta debilidad en el sistema de seguridad JPL expone los diversos sistemas y datos de la NASA a varios ataques de los hackers.

JPL utiliza su base de datos de Seguridad de la Tecnología de la Información (ITSDB) para rastrear y administrar activos físicos y aplicaciones en su red.

Sin embargo, la auditoría encontró que el inventario de la base de datos era incompleto e inexacto, una situación que pone en peligro la capacidad de JPL para monitorear, informar y responder efectivamente a incidentes de seguridad.

Los administradores de sistemas no actualizan sistemáticamente el inventario al agregar nuevos dispositivos a la red.

Específicamente, se encontró que 8 de los 11 administradores de sistemas responsables de administrar los 13 sistemas de muestra de estudio mantienen una tabla de inventario separada de sus sistemas, desde la cual actualizan la información periódicamente y manualmente en la base de datos ITSDB.

Además, un administrador de sistemas declaró que no ingresaba regularmente nuevos dispositivos en la base de datos ITSDB porque la función de actualización de la base de datos a veces no funcionaba.

Luego se olvidó de ingresar la información del recurso.

Como resultado, los recursos pueden agregarse a la red sin ser identificados y verificados adecuadamente por los oficiales de seguridad.

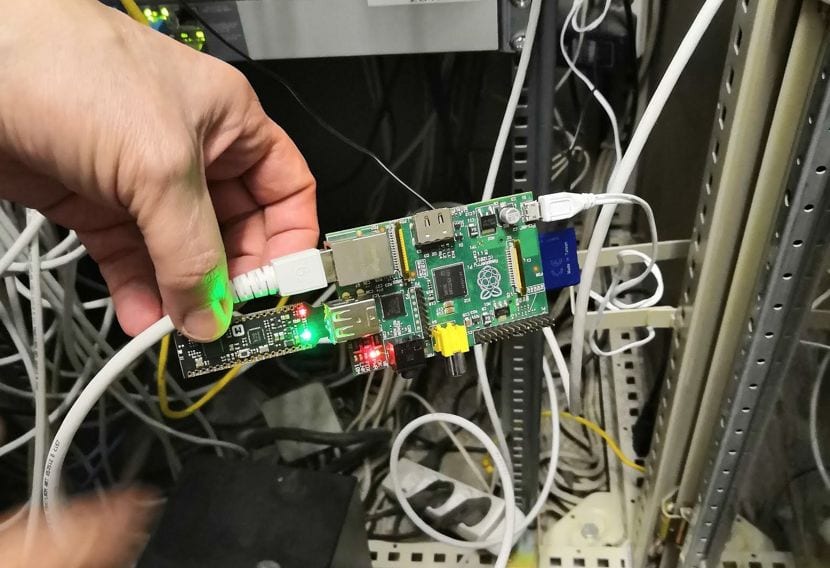
Por ejemplo, para el ataque cibernético de abril de 2018, el que permitió a los atacantes robar unos 500 MB de datos sobre las distintas misiones de la NASA en el planeta Marte explotó esta debilidad particular cuando el hacker accedió a la red JPL con una Raspberry Pi no autorizada para conectarse a la red JPL.

Los hackers utilizaron este punto de entrada para infiltrarse en la red JPL mientras hackeaban una puerta de enlace de red compartida.

Esta acción permitió a los atacantes obtener acceso a los servidores que almacenan información sobre las misiones a Marte llevadas a cabo por el laboratorio JPL de la NASA, desde donde filtraron unos 500 MB de datos.

El ciberataque del incidente de abril de 2018 aprovechó la falta de segmentación de la red JPL para moverse entre varios sistemas conectados a la pasarela, incluidas varias operaciones de la misión JPL y el DSN.

Como resultado, en mayo de 2018, los gerentes de seguridad de TI del Johnson Space Center que administran programas como el Orion All-Wheel Crew Vehicle y la Estación Espacial Internacional decidieron desconectarse temporalmente del puente para razones de seguridad.

Los funcionarios temían que los ciberataques cruzaran lateralmente el puente hacia sus sistemas de misión, lo que podría obtener acceso.

Dicho esto, la NASA no mencionó ningún nombre directamente relacionado con el ataque de abril de 2018. Sin embargo, algunos suponen que esto podría estar relacionado con las acciones del grupo de hackers chinos conocido como el nombre de Advanced Persistent Threat 10, o APT10.

El artículo Con una Raspberry Pi, robaron información de la NASA ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IBSbOr
via IFTTT

El directorio /run de Linux

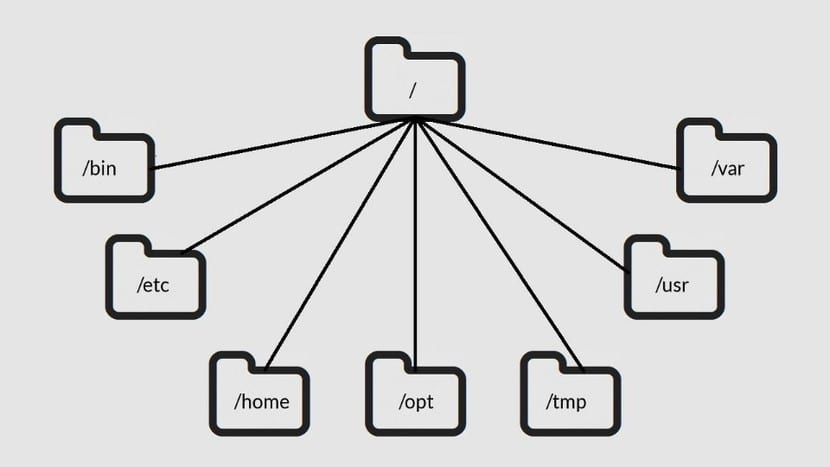
Arbol principal de directorios de Linux

En otras ocasiones ya he escrito sobre otros directorios interesantes en LxA, incluso sobre el árbol de directorios de las distribuciones GNU/Linux. Pero en esta ocasión, nos vamos a centrar en uno concreto. Se trata del directorio /run, del que vamos a desvelar todos los detalles para que no tenga secretos para ti. Quizás no sea uno de los directorios más visitados o populares, pero sí que es bastante importante para el sistema…

El nuevo directorio /run supone un pequeño cambio en cómo funciona Linux con respecto a los datos temporales en tiempo de ejecución. El nuevo directorio sustituye en las distros actuales a /var/run. Ahora, /var/lock también se encontrará en /run/lock y /dev/shm en /run/shm, entre otros cambios. Para que todo siga funcionando adecuadamente, se usan enlaces simbólicos para dichos directorios. De esa forma, no hay cambios aparentes para los antiguos programas que dependan de ellos.

Puedes usar el siguiente comando para obtener información sobre el espacio ocupado:

 df -k /run 


Esto nos deja ver que se trata de un directorio marcado como tmpfs, es decir, temporal. No se almacena realmente en el disco duro, sino en la memoria principal o RAM. Si te diriges al directorio, podrás ver unos subdirectorios y ficheros dentro:

 cd /run 

Es el hogar de gran cantidad de datos usados en tiempo de ejecución. Por ejemplo, puedes ver que dentro de /run/user hay un directorio con un número por cada usuario del sistema:

 cd /run/users
ls -l 

Si accedes al directorio correspondiente a tu usuario verás que contiene datos que están usando los procesos en ejecución actuales. Algunos tienen extensión *.pid con el nombre del proceso al que corresponden. Como gdm3.pid, sshd.pid, etc. Te invito a que uses el concatenador para ver el contenido de uno de ellos. Por ejemplo:

 cat upstart-dbus-bridge.pid 

Y mostrará el PID correspondiente a dicho proceso. Puedes seguir explorando otros interesantes como /run/sudo, /run/sshd, etc. Como puedes comprobar, todo lo que se ejecuta actualmente tiene allí algunos datos residuales o temporales…

El artículo El directorio /run de Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2RuyT0q
via IFTTT