Empleados de Google piden expulsar a la empresa de la marcha del Orgullo gay

Piden expulsar a Google de la marcha del Orgullo gay por no tomar medidas contra la homofobia

El enojo contra Google es por no actuar contra la homofobia en la plataforma de Youtube

Piden expulsar a Google de la marcha del Orgullo gay en San Francisco. Lo llamativo es que quienes lo piden son empleados de la empresa. 129 empleados firmaron la carta y la enviaron a los organizadores.
En la misma, se pide que se impida a Google la participación en el desfile y se borre su nombre de la lista de patrocinadores corporativos de la edición 2019.

¿Por qué piden expulsar a Google de la marcha del orgullo gay?

Para los empleados, el compromiso de la empresa con los colectivos LGBTQ+ es solo un ejercicio de relaciones públicas y que en la práctica no toma ninguna acción real cuando esas personas son objeto de expresiones de odio y acoso en las plataformas de Google.

Hacemos esta petición después de analizar seriamente las alternativas. Hemos pasado incontables horas abogando para que nuestra compañía mejore las políticas y prácticas relacionadas con el tratamiento de las personas LGBTQ+, la representación de las personas LGBTQ+, y el acoso y el discurso de odio dirigido a las personas LGBTQ+, en YouTube y otros productos de Google. Cada vez que presionamos por un cambio, sólo se nos dice que la empresa “examinará detenidamente estas políticas”. Pero nunca se comprometen a mejorar, y cuando preguntamos cuándo se harán estas mejoras, siempre se nos dice que seamos pacientes.

El detonante

En la carta no se hace referencia a un hecho en particular, aunque medios periodísticos especulan que el detonante fue lo que pasó con el político español Carlos Maza.

Aparentemente, un creador de contenidos utilizaba su canal de YouTube para participar en una campaña de acoso homofóbico contra Carlos Maza del partido Vox. En respuesta a la queja de Maza, YouTube dijo que el acoso homofóbico no violaba sus reglas de acoso. Lo de “aparentemente” es una precaución legal mía, no una expresión de duda. Estoy del otro lado del Atlántico y bastante tengo con los políticos argentinos como para saber que pasa con los españoles.

Los firmantes no descartan represalias por parte de la empresa, Google les informó que al enviarla violaban la política de comunicación de Google.

En la carta hacen un pedido a los organizadores:

Creemos que no nos queda más remedio que pedirles que rechacen el hecho de que Google no actúe en apoyo de nuestra comunidad revocando su patrocinio y excluyendo a Google de la representación oficial en el desfile del Orgullo. Si otra plataforma oficial, YouTube, permite el abuso, el odio y la discriminación contra las personas LGBTQ+, La organización no debe proporcionar a la compañía una plataforma que la presente como un apoyo para esas mismas personas.

En el 50 aniversario de los disturbios de Stonewall, en una celebración del Orgullo cuyo lema es “Generaciones de Resistencia”, les pedimos que se unan a nosotros para resistir la opresión LGBTQ+ en Internet, y la subyugación de nuestro derecho a la igualdad en favor de los resultados económicos de las empresas. La primera marcha del orgullo fue una protesta, así que ahora esta de debe ser una.

La respuesta de los organizadores

Sin embargo, la petición no tuvo éxito. Google va a estar en la marcha de mañana. La respuesta oficial de los organizadores fue:

Nuestra organizacion fomenta el diálogo abierto y respetuoso. Agradecemos el compromiso de los miembros de la comunidad que se acercaron a nosotros con sus preocupaciones sobre Google. Google y YouTube pueden y deben hacer más para elevar y proteger las voces de los creadores LGBTQ+ en sus plataformas, y hemos descubierto que Google está dispuesto a escuchar estas críticas y está trabajando para desarrollar políticas apropiadas. Han reconocido que tienen mucho trabajo por hacer para promover un debate respetuoso y el intercambio de ideas.

Google fue siempre un compañero considerado de nuestra organización durante varios años, e históricamente fue un fuerte aliado de las comunidades LGBTQ+. Google ofreció durante mucho tiempo beneficios sustanciales a los empleados con parejas del mismo sexo y transexuales, y realizó una valiosa defensa pública, oponiéndose a la legislación injusta dirigida a las comunidades LGBTQ, en particular a los individuos transexuales.

El artículo Empleados de Google piden expulsar a la empresa de la marcha del Orgullo gay ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YmnP82
via IFTTT
Los servidores con chips basados en la ISA RISC-V podrían llegar pronto…

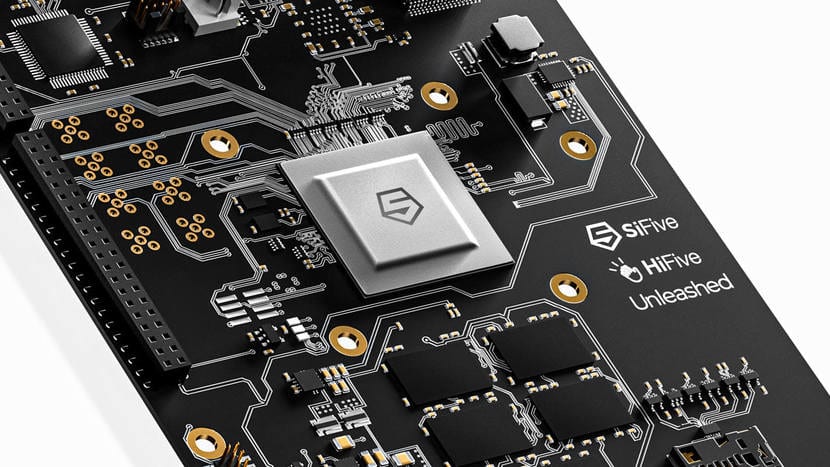
sifive chip

El CEO de SiFive dice que en 5 años llegarían los primeros servidores basados en la ISA open-source RISC-V. La nueva arquitectura de conjunto de instrucciones abierta ha estado ganando fuerza y fama últimamente. Incluso desde Europa se han fijado en ella como ya comentamos en LxA. Y no es de extrañar que pronto lleguen a los dispositivos móviles para sustituir a ARM y también a los servidores y HPC en general.

La ISA de tipo RISC está bastante bien adaptada a los nuevos términos y es modular para poder agregar o quitar módulos de instrucciones según convenga. Así se pueden optimizar los chips y evitar que ocurra algo similar a los x86 con la retrocompatibilidad. Que no solo son instrucciones CISC, sino que ya suman más de 1300 instrucciones, muchas de ellas que ya no se usan o no tienen sentido para el software moderno…

Naveed Sherwani, CEO de SiFive, ha sido el encargado de predecir esa afirmación. Aunque quizás podrían llegar incluso antes. De hecho, hace tiempo ya dijo que faltaban 5 años para que llegasen los primeros tablets y smartphones con RISC-V y unos 10 años para ver los primeros servidores con esta ISA. Pero ahora la primera cifra ha bajado a 2 años para los dispositivos móviles, y 5 para el ámbito de HPC.

Buenas noticias. Una ISA open-source, un sistema operativo libre como GNU/Linux, proyectos como CoreBoot y LinuxBoot para servidores y supercomputadoras,… la verdad es que el futuro parece más “abierto” que nunca en el aspecto de la tecnología, aunque aún falta muchísimo trabajo por hacer y muchas cosas por desarrollar y mejorar. Lo que sí es cierto, es que las vulnerabilidades detectadas en los chips de Intel, ARM y otros, han ayudado bastante a darle aún más eco a RISC-V.

El artículo Los servidores con chips basados en la ISA RISC-V podrían llegar pronto… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YiRoaL
via IFTTT

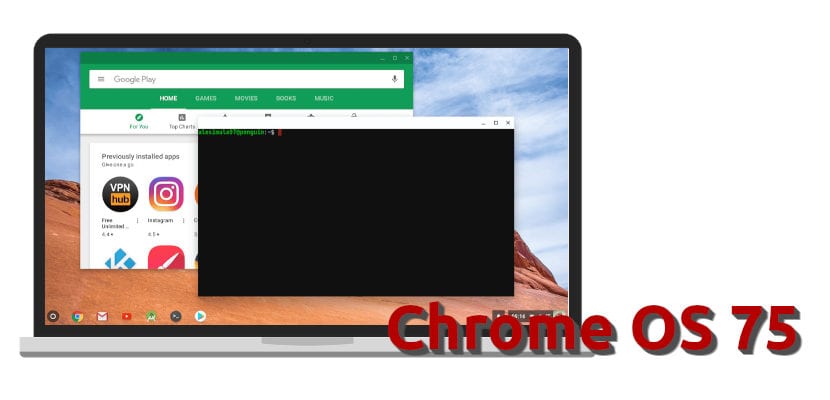
Chrome OS 75 ya está aquí con nuevos controles parentales e integración mejorada para apps de Linux

Chrome OS 75Google ha tenido el placer de anunciar el lanzamiento de Chrome OS 75, la nueva versión de su sistema operativo de escritorio que, de forma sencilla y oficial, solo está disponible para dispositivos Chromebook. Se trata (en teoría) de una actualización mayor que llega con nuevas funciones y mejoras de rendimiento y seguridad. La versión que ha recibido la etiqueta de “estable” es concretamente la v75.0.3770.102 (Versión de plataforma 12105.75.0). Quizá, la novedad que más interesa a nuestros lectores sea una relacionada con la ejecución de aplicaciones de Linux.

Chrome OS es compatible con aplicaciones Linux desde hace algunos meses y la novedad de la que os hablamos es que ahora “Linux” puede acceder a dispositivos Android vía USB. El soporte para ejecutar aplicaciones de Linux en Google Chrome aún está en fase beta, pero va mejorando un poco con cada nuevo lanzamiento del sistema operativo de escritorio de Google. A continuación tenéis la lista de novedades que llegan junto a Chrome OS 75.

Novedades incluidas en Chrome OS 75

  • Función para permitir a los padres conceder más tiempo a sus hijos en dispositivos con sistema operativo Chrome.
  • Nuevo Asistente para niños (kid friendly) para cuentas de niños.
  • Linux (Beta) puede ahora acceder a dispositivos Android por USB.
  • La aplicación Files o Archivos ahora soporta aplicaciones de archivos de terceros.
  • Añadido soporte para código PIN con impresoras nativas para dispositivos gestionados.
  • Seguridad: Mitigación de muestreo de datos de microarquitectura.

La nueva versión de Chrome OS ya ha empezado a llegar a todos los dispositivos soportados, lo que significa que, quien no la haya recibido ya, la recibirá en las próximas horas/días. Para comprobar si nos está esperando la actualización, tenemos que ir a la página de los ajustes “Acerca de Chrome OS”, de manera similar a como lo hacemos en el navegador web de Google. Si está disponible, empezará la descarga e instalación automáticamente. ¿Ya la has recibido?

Artículo relacionado:
Llega Chrome OS 74 con un asistente de búsqueda unificado y mas

El artículo Chrome OS 75 ya está aquí con nuevos controles parentales e integración mejorada para apps de Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2RN1Yo9
via IFTTT

DOSBox sigue vivo y se vuelve a actualizar

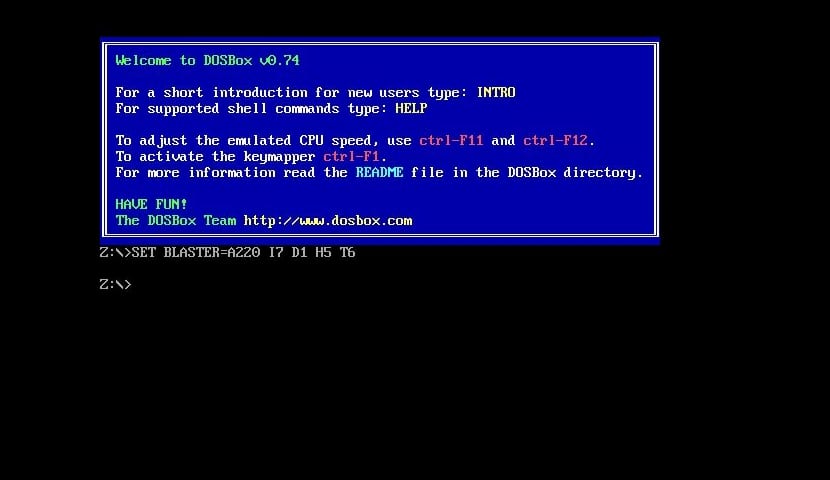
Captura de DOSBox

El proyecto DOSBox es un fantástico emulador del sistema operativo MS-DOS que podemos instalar en Linux para poder ejecutar videojuegos clásicos y programas nativos de este antiguo sistema de Microsoft. Seguramente ya lo conozcas, con él podrás resucitar gran cantidad de software antiguo y es de lo más fácil de usar. De hecho, ya hemos dedicado algunos artículos en LxA explicando su funcionamiento, etc.

En los últimos tiempos, el proyecto parecía algo muerto. Pero la verdad es que no lo está. Se ha vuelto a actualizar con un bug que ha sido corregido. La verdad es que funciona bien ya, pero no está mal que se siga puliendo. Puedes visitar la web oficial de DOSBox para obtener más información del proyecto, documentos y descargar la última versión de este emulador si lo necesitas. La versión es la DOSBox 0.74 y la mejora tiene que ver con la seguridad…

DOSBox sigue vivo y los cambios agregados son:

  • Se ha corregido un problema que llevaba presente bastante tiempo. Se trata de un bug que causaba un desbordamiento de bufer y afectaba a la seguridad. Puedes ver más información buscando el código CVE-2019-7165 (de Alexandre Bartel) con el que ha sido marcada esta vulnerabilidad.
  • Además, se ha añadido un sistema de permisos básico para que los programas que están corriendo dentro de DOSBox no puedan acceder al contenido de /proc, y esto también tiene que ver con la seguridad. Se ha marcado la vulnerabilidad como CVE-2019-12594, también descubierta por Alexandre Bartel.
  • Otros bugs presentes que afectaban también a la seguridad se han solventado.
  • Y también se han corregido algunos problemas relacionados con el renderizado con OpenGL.

Ahora, la nueva versión DOSBox 074-2 es más segura, aunque no hay diferencias en cuanto a funciones nuevas o a otras mejoras. Además, el equipo de desarrollo continúa trabajando en la nueva versión DOSBox 0.75 que veremos pronto y que también traerá mejoras.

El artículo DOSBox sigue vivo y se vuelve a actualizar ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YprpP7
via IFTTT

Krita 4.2.2 ya está aquí, llega con casi 50 mejoras y correcciones de errores.

Krita 4.2.2

El famoso programa de dibujo creado “por y para dibujantes” ha lanzado una nueva versión. Se trata de Krita 4.2.2, una versión de (tercer) punto que, como tal, ha llegado para pulir versiones anteriores. Tal y como leemos en la nota de su lanzamiento, KDE Community está intentando lanzar actualizaciones de mantenimiento todos los meses para la serie 4.2 hasta que llegue el próximo gran lanzamiento, un Krita 4.3 que, además de corrección de errores, también incluirá funciones importantes.

En total, la v4.2.2 de Krita recién lanzada cuenta con casi 50 modificaciones, 49 para ser exactos. La gran mayoría de ellas contienen han llegado para corregir/reparar fallos, habiendo algunas que mejorarán la experiencia de usuario como una que permite usar un botón de herramienta resaltado en los acopladores de opciones de la herramienta de selección para que sea más fácil ver qué acción de selección está activa.

Novedades incluidas en Krita 4.2.2

  • Posibilita hacer más pequeña la cortadora de la onion skin.
  • Mejorada la carga de archivos de paleta GPL con cientos de columnas.
  • Mejorado el filtro importar/exportar tiff.
  • Mejorada la herramienta de imagen de referencia y optimizada la carga de imágenes desde el portapapeles.
  • Ahora se puede hacer que el filtro de importación de RAW de cámara sea de honor en modo batch.
  • Posibilidad de hacer que el nuevo cuadro de diálogo de imagen elija la última opción utilizada incluso cuando el idioma del usuario haya cambiado.
  • Actualizada la previsualización del pincel en todas las creaciones de estampas de pincel.
  • Ahora es posible editar formas de vectores en capas de vectores duplicados.
  • Ocultar el botón del selector de color en la ventana acoplable de propiedades de objetos vectoriales, no está implementado.
  • Posibilidad de restaurar los modos de fusión favoritos predeterminados.
  • Ahora se puede agregar un encabezado a todos los menús del botón derecho en el lienzo para que el primer artículo de debajo del cursor no sea algo peligroso, como “cortar”.
  • Mantiene los enlaces de la comunidad en la pantalla de bienvenida visibles al cargar un tema.
  • Comprueba antes de guardar si el archivo salvado se puede abrir o tiene contenido correcto.
  • Mejorada la gestión y reporte del error al importar/exportar.
  • Ahora se asegura de que el dialogo del filtro se muestra al frente de la ventana principal de Krita.
  • Se asegura de que la herramienta de selección contigua proporciona el interruptor antialiasing.
  • Posibilidad de borrar todos los puntos en la selección de esquema al hacer clic.
  • Elimina los iconos por defecto de la herramienta de referencia de imagen que eran inapropiados.
  • Actualizado Qt a la v5.12.4.

Ya disponible para Linux, macOS y Windows

Krita 4.2.2 ya está disponible para Windows, macOS y Linux. Los usuarios de macOS y Windows pueden descargar la nueva versión desde la misma página de su lanzamiento (disponible al principio de este artículo). Los usuarios de Linux también podemos descargar la AppImage desde la misma web, o bien instalar su versión Flatpak. Las versiones APT y Snap aún no están actualizadas. ¿Qué versión instalarás?

Artículo relacionado:
Llega la nueva versión del editor de imágenes Krita 4.20 y estas son sus novedades

El artículo Krita 4.2.2 ya está aquí, llega con casi 50 mejoras y correcciones de errores. ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2RMsvlv
via IFTTT

KDE Plasma 5.16.2 ya esta aquí con más de 30 arreglos

El Proyecto KDE lanzo hoy la segunda actualización de mantenimiento para su última versión KDE Plasma 5.16, entorno grafico disponible para sistemas operativos basados en Linux.

Llegando solo una semana después de KDE Plasma 5.16, esta segunda actualización de mantenimiento está aquí para añadir una nueva capa de arreglos con la meta final de hacer que KDE Plasma 5.16 sea un entorno grafico más estable y confiable para los usuarios.

En particular, este lanzamiento tiene un total de 34 cambios en varios componentes y aplicaciones clave.

Entre las novedades más interesantes de KDE Plasma 5.16.2 se incluye notificaciones mejoradas para las aplicaciones Snap, complementos mínimo y pop-up para la versión expandida de Plasma Calculator mejorados, soporte para que el menú Kickoff y Dash muestren la calculadora y el conversor de unidades, así como muchas otras mejoras para el sistema de notificaciones.

KDE Plasma 5.16.3 llegará el 9 de julio

KDE Plasma 5.16 llego este mes y ya tiene dos actualizaciones de mantenimiento. Al ser un lanzamiento normal solo contará con cinco actualizaciones de mantenimiento para arreglar errores y añadir mejoras, el próximo lanzamiento KDE Plasma 5.16.3 tiene como fecha de llegada el 9 de julio.

Después de eso se lanzarán dos actualizaciones de mantenimiento más, KDE Plasma 5.16.4 y KDE Plasma 5.16.5, que se esperan el 30 de julio y el 3 de septiembre respectivamente. Hasta ese momento, recomendamos a los usuarios actualizar a KDE Plasma 5.16.2 tan pronto como llegue a los repositorios oficiales de su distribución usada.

El artículo KDE Plasma 5.16.2 ya esta aquí con más de 30 arreglos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NgDR2v
via IFTTT

Seguridad nacional o tecnología moderna. Esa es la cuestión

Seguridad nacional o tecnología. Los australianos parecen preferir la primera opción

Una encuesta australiana revela las opiniones de la gente común con respecto del tema de la privacidad y la seguridad.

Seguridad nacional o tecnología de útima generación. Uno podría preguntarse por qué no podemos tener ambos cosas. Pero, eso sería tema para otro tipo de blog. La realidad es que a raíz de la prohibición del gobierno australiano a dos empresas chinas, ZTE y Huawei, de participar en el despliegue de la red 5g, un instituto decidió incluir el tema en su encuesta anual.

La discusión no forma parte del debate entre los candidatos presidenciales argentinos. Tampoco parece haber formado parte del proceso electoral en España ni en ninguno de los países de Iberoamérica que fueron o están a punto de ir a las urnas. Es por eso, que a falta de datos locales debemos sacar conclusiones basándonos en el país de los canguros.

Debemos señalar que la encuesta con la que estamos trabajando fue realizada por un instituto de relaciones públicas y no por una empresa de tecnología.

Seguridad nacional o tecnología. Lo que piensan los australianos encuestados

A la hora de decidir a qué empresas extranjeras se les debe permitir suministrar nueva tecnología para servicios importantes, el 44% de los australianos encuestados dicen que la primera prioridad del gobierno debe ser “proteger a los australianos de la intrusión de un Estado extranjero”.

Por otro lado, un número significativamente menor (28%) cree que la primera prioridad del gobierno debería ser llevar la tecnología más modenra a Australia o mantener los precios bajos para los consumidores.

Los porcentajes totales varían cuando se los analiza por edad..

Entre los jóvenes de 18 a 29 años, sólo el 34% desea que el gobierno se centre en la protección, mientras que el 36% y el 28%, respectivamente, desean una tecnología más moderna o precios más bajos.

Entre las personas de más de 65 años el 51% piensa que el eje debe estar puesto en la protección Por su parte, el 22% y el 26%, respectivamente, desean una tecnología más moderna o precios más bajos.

Desconfianza hacia China

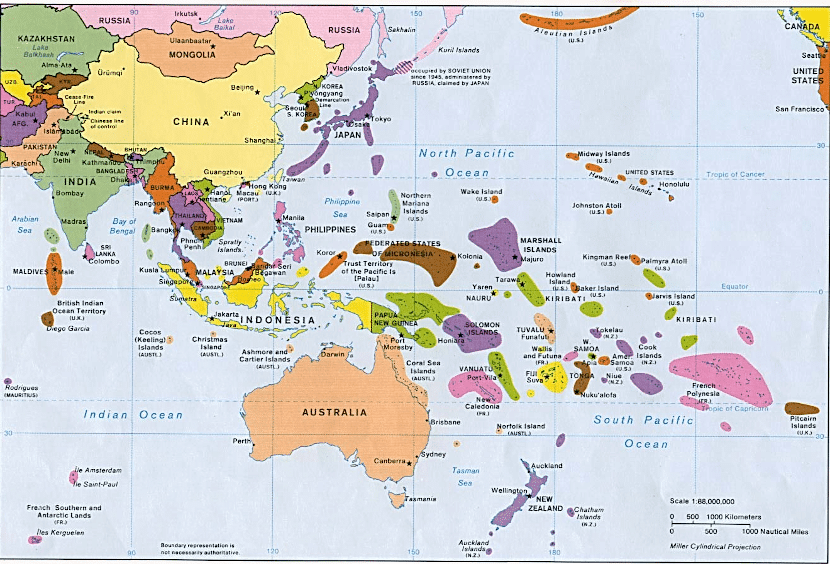
Mapa de Oceanía y Asia

El nivel de desconfianza de los australianos hacia sus vecinos chinos es el más alto de los últimos años.

Aunque es la primera vez que se pregunta sobre tecnología, si se había preguntado por la visión que los australianos tenían sobre China. En el 2019, la confianza y la simpatía hacia China están en su punto más bajo en la historia de la encuesta. Sólo el 32% de los australianos dicen que confían en que China actúe de forma responsable en el mundo. Eso es 20 puntos menos que el año pasado.

Sólo el 30% de los australianos tiene “mucha” o “algo” de confianza en que el presidente chino Xi Jinping haga lo correcto en los asuntos mundiales, una caída de 13 puntos.

Por otra parte, la mayoría de los australianos dicen que la economía australiana depende demasiado de China y que Australia debería hacer más para resistir las actividades militares de China en la región.  Los australianos suelen desconfiar bastante sobre la inversión china en Australia y las intenciones de China en el Pacífico”.

Una sólida mayoría de australianos cree que los proyectos de inversión en infraestructura de China en Asia forman parte de los planes de dominación regional de China (79%). Poco más de la mitad está en desacuerdo con la afirmación. Ellos piensan que los proyectos de inversión en infraestructura de China en Asia son buenos para la región (52%). Una parte importante de esa inversion son los  enlaces internacionales de fibra óptica y tecnología 5G.

Según los autores del informe:

Los australianos pueden considerar nuestra relación con nuestro mayor socio comercial, China, como una prioridad similar a la de Estados Unidos, pero sólo el 4% dice que China es nuestro mejor amigo.

Este número se ha reducido a la mitad desde 2017. El número de australianos que dicen que Estados Unidos es nuestro mejor amigo es ahora cinco veces mayor que el número de los que nominan a China. Sólo el 2% ve a Japón y el 1% a Indonesia como el mejor amigo de Australia.

¿Y por casa como andamos?

Es evidente que ninguno de nuestros países se encuentra en una situación estratégica similar a la de Australia con respecto a China. Pero, cambiemos al país por la megacorporación que ustedes quieran y hagámonos la pregunta. ¿Queremos la privacidad de nuestros datos o el acceso a la última tecnología.

En realidad, hay una forma en la que podemos tener las dos cosas. Es exigir a nuestros gobiernos que toda la infraestructura que se instale, se haga utilizando hardware y software que esté bajo licencias de código abierto.

El artículo Seguridad nacional o tecnología moderna. Esa es la cuestión ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2X798Vj
via IFTTT

SCUM: el alucinante videojuego de supervivencia que vendrá a Linux

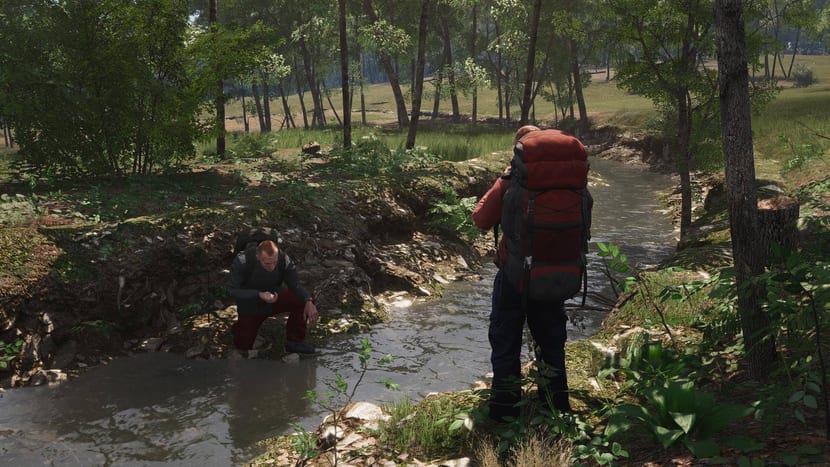
SCUM captura de pantalla

Los videojuegos de supervivencia eran inexistentes hace un tiempo y ahora crecen debajo de las piedras. Parece que es un género que está gustando mucho. SCUM es un título de esta categoría, pero no es uno más. Algunos detalles lo hacen diferente y bastante interesante. No hay más que ver los gráficos con un realismo bastante elevado. Además, la historia detrás de este juego también es algo genuina y no la típica que tienen otros.

Si quieres más información sobre SCUM, puedes acceder a la página que hay en Steam de Valve, la tienda en la que se va a vender. El gran trabajo de Gampires, Croteam y Devolver Digital han hecho posible esta creación y han confirmado que tienen planes para traerlo también a Linux. Así que todos los gamers linuxeros podrán disfrutar de él.

Para poder correrlo sin problemas y de forma fluida, se necesitará un hardware más que decente. Aunque no han salido aún las características demandadas en GNU/Linux, por lo que se aprecia en Windows necesita de un procesador Intel Core i5-6000K o un AMD Ryzen 5 1600. También una memoria RAM de 8 GB recomendada, aunque con 4 GB también funcionaría. En cuanto a los gráficos, demandan una NVIDIA GeForce GTX 1060 3GB o una AMD Radeon RX 580 4 GB. El espacio disponible es de 30 GB y si quieres jugar en multijuador también conexión a la red.

Por el momento, para ver el resultado para Linux debemos esperar. No hay fecha para el lanzamiento del port, pero seguro que no está muy lejos. Pero podemos esperar un gran resultado, que a diferencia de Rust y 7 Days to Die, no tiene un énfasis tan fuerte en la personalización de carácter, control y progresión. En este caso tienes un modo de supervivencia normal, y también modos Deathmatch, Team Deathmatch, etc., con un realismo brutal. Podrás montar en vehículos, caza, rastreo, y mucho más…

El artículo SCUM: el alucinante videojuego de supervivencia que vendrá a Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xcODvB
via IFTTT

SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades

SUSE Enterprise Linux 15Hace unas horas, SUSE ha tenido el placer de anunciar el lanzamiento de SUSE Linux Enterprise 15 SP1, el primer Service Pack para la última versión de su sistema operativo para empresas. SUSE Linux Enterprise 15 fue lanzado hace aproximadamente un año y llegó con muchas novedades en forma de funciones y mejoras, así como una nueva solución de entrega de aplicaciones e infraestructura definida por software para ayudar a las empresas a adaptar y transformar sus departamentos IT en sus modelos de negocio.
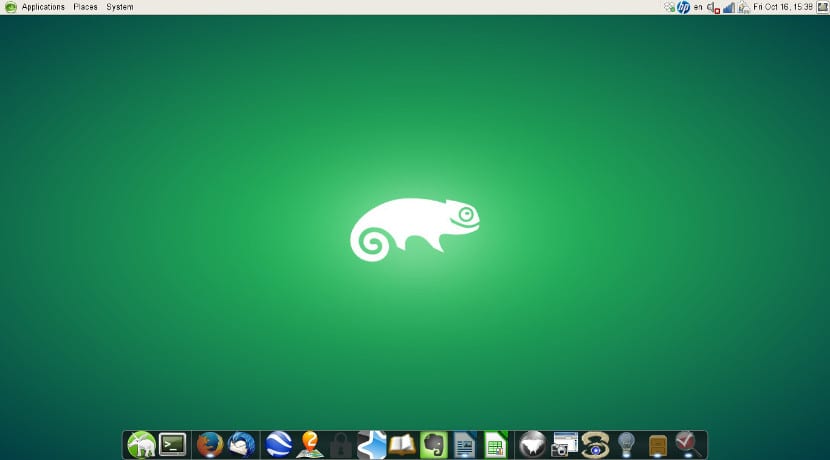
Lo que han lanzado hace unas horas un Service Pack, es decir, un paquete de actualización que añade mejoras al sistema ya existente. Este SP1 ha llegado para hacer que sea más fácil y rápido ayudar a los usuarios a hacer la transición de sus instalaciones desde el sistema operativo Linux OpenSuSE Leap 15 al sistema operativo SUSE Linux Enterprise Server 15 preparado para la empresa. Tenéis las novedades más destacadas tras el salto.

Novedades más destacadas de SUSE Linux Enterprise 15 SP1

  • Mejorada la compatibilidad con las cargas de trabajo perimetrales de HPC al duplicar la cantidad de SoC admitidos en SUSE Linux Enterprise Server 15 SP1 para ARM para dispositivos IoT y servidores ARM de 64 bits.
  • Optimizadas las cargas de trabajo y minimizada la latencia en sistemas Enterprise 15 movidos por la segunda generación del procesador Intel Xeon Scalable y memoria persistente de Intel Optane DC.
  • Se ha reducido el tiempo de inactividad de las actualizaciones de software para aumenta el tiempo de producción.
  • Simplificada la instalación con un Modular+ mejorado para permitir a los usuarios instalar más productos de la compañía como SUSE Manager, SUSE Linux Enterprise Point of Service y SUSE Linux Enterprise Real Time.
  • Mejorada la seguridad de los datos basados en hardware añadiendo soporte completo para el SEV (Secure Encrypted Virtualization) de AMD, lo que permite a las máquinas virtuales huésped ejecutar memoria encriptada.
  • Soporte para el SME (Secure Memory Encription) de AMD, lo que encripta la memoria del sistema con una clave simple.

La actualización ya está disponible para todos los usuarios de la última versión de SUSE Linux Enterprise.

Artículo relacionado:
openSUSE Leap 42.3 llega el final de su ciclo el 30 de junio de 2019

El artículo SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NhvIKY
via IFTTT

SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades

SUSE Enterprise Linux 15Hace unas horas, SUSE ha tenido el placer de anunciar el lanzamiento de SUSE Linux Enterprise 15 SP1, el primer Service Pack para la última versión de su sistema operativo para empresas. SUSE Linux Enterprise 15 fue lanzado hace aproximadamente un año y llegó con muchas novedades en forma de funciones y mejoras, así como una nueva solución de entrega de aplicaciones e infraestructura definida por software para ayudar a las empresas a adaptar y transformar sus departamentos IT en sus modelos de negocio.

Lo que han lanzado hace unas horas un Service Pack, es decir, un paquete de actualización que añade mejoras al sistema ya existente. Este SP1 ha llegado para hacer que sea más fácil y rápido ayudar a los usuarios a hacer la transición de sus instalaciones desde el sistema operativo Linux OpenSuSE Leap 15 al sistema operativo SUSE Linux Enterprise Server 15 preparado para la empresa. Tenéis las novedades más destacadas tras el salto.

Novedades más destacadas de SUSE Linux Enterprise 15 SP1

  • Mejorada la compatibilidad con las cargas de trabajo perimetrales de HPC al duplicar la cantidad de SoC admitidos en SUSE Linux Enterprise Server 15 SP1 para ARM para dispositivos IoT y servidores ARM de 64 bits.
  • Optimizadas las cargas de trabajo y minimizada la latencia en sistemas Enterprise 15 movidos por la segunda generación del procesador Intel Xeon Scalable y memoria persistente de Intel Optane DC.
  • Se ha reducido el tiempo de inactividad de las actualizaciones de software para aumenta el tiempo de producción.
  • Simplificada la instalación con un Modular+ mejorado para permitir a los usuarios instalar más productos de la compañía como SUSE Manager, SUSE Linux Enterprise Point of Service y SUSE Linux Enterprise Real Time.
  • Mejorada la seguridad de los datos basados en hardware añadiendo soporte completo para el SEV (Secure Encrypted Virtualization) de AMD, lo que permite a las máquinas virtuales huésped ejecutar memoria encriptada.
  • Soporte para el SME (Secure Memory Encription) de AMD, lo que encripta la memoria del sistema con una clave simple.

La actualización ya está disponible para todos los usuarios de la última versión de SUSE Linux Enterprise.

Artículo relacionado:
openSUSE Leap 42.3 llega el final de su ciclo el 30 de junio de 2019

El artículo SUSE Linux Enterprise 15 SP1 ya disponible y estas son sus novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NhvIKY
via IFTTT