Microsoft lanzo el código fuente del Kernel de Linux utilizado en WSL2

Windows_WSL

Microsoft ha publicado todos los cambios y adiciones al kernel de Linux utilizado en el kernel enviado para el subsistema WSL 2 (Windows Subsystem for Linux v2). La segunda edición de WSL se distingue por la entrega de un núcleo Linux en toda regla, en lugar de un emulador sobre la marcha que traduce las llamadas del sistema Linux a las llamadas del sistema Windows.

WSL 2 es una nueva versión de la arquitectura que permite que el subsistema Windows para Linux ejecute los binarios de Linux ELF64 en Windows. Esta nueva versión de WSL 2 usa las características de Hyper-V para crear una máquina virtual liviana con un núcleo mínimo de Linux.

WSL 2 es parte de la versión de desarrollo de Windows 10 20H1, que se lanzará en abril de 2020.

Un repositorio de GitHub del código fuente de WSL2

La disponibilidad del código fuente permite a los entusiastas construir sus compilaciones de kernel de Linux para WSL2, si así lo desean, teniendo en cuenta los matices de esta plataforma. El kernel de Linux incluido en WSL2 se basa en la versión 4.19, que se ejecuta en un entorno Windows utilizando una máquina virtual que ya se utiliza en Azure.

Las actualizaciones para el kernel de Linux se entregan a través del mecanismo de actualización de Windows y se prueban en la infraestructura de integración continua de Microsoft.

Los parches preparados incluyen optimizaciones para reducir el tiempo de inicio del kernel, reducir el consumo de memoria y dejar el conjunto mínimo requerido de controladores y subsistemas en el kernel.

Microsoft explica en su repositorio que “el kernel de Linux se proporciona solo bajo los términos de la Licencia Pública General de GNU versión 2 (GPL-2.0), como se indica en Licencias GPL-2.0, con una excepción de syscall.

La licencia descrita en el archivo COPYING se aplica al código fuente del núcleo en su totalidad, aunque los archivos fuente individuales pueden tener una licencia diferente que debe ser compatible con la GPL-2.0.

Estos incluyen:

  • GPL-1.0 +: GNU General Public License v1.0 o posterior
  • GPL-2.0 +: GNU General Public License v2.0 o posterior
  • LGPL-2.0: licencia pública general de la biblioteca GNU v2 solamente
  • LGPL-2.0 +: Licencia pública general de la biblioteca GNU v2 o posterior
  • LGPL-2.1: licencia limitada pública limitada de GNU v2.1 solamente
  • LGPL-2.1 +: Licencia pública general limitada GNU v2.1 o posterior

Además, los archivos individuales pueden proporcionarse bajo una licencia dual, por ejemplo una de las variantes compatibles con GLP y bajo una licencia permisiva como BSD, MIT, etc.

Los archivos de encabezado de la API de espacio de usuario (UAPI), que describen la interfaz de los programas de espacio de usuario con el kernel, son un caso especial. De acuerdo con la nota en el archivo COPYING del kernel, la interfaz syscall es un límite claro, que extiende los requisitos de la GPL a ningún software que la use para comunicarse con el kernel.

Debido a que los encabezados UAPI deben incluirse en cualquier archivo fuente que cree un ejecutable que se ejecute en el kernel de Linux, la excepción debe estar documentada por una expresión de licencia especial.

La forma habitual de expresar la licencia de un archivo fuente es agregar el texto de repetición correspondiente en el comentario superior del archivo. Debido al formato, los errores tipográficos, etc., estas “contraseñas” son difíciles de validar para las herramientas utilizadas en el contexto del cumplimiento de las licencias.

Además, Microsoft ha solicitado una lista de correo privada de distros que publica información sobre nuevas vulnerabilidades en una etapa temprana de su detección, permitiendo que las distribuciones se preparen para solucionar problemas antes del anuncio público.

Microsoft requiere el acceso a la lista de correo para obtener información sobre las nuevas vulnerabilidades que afectan a conjuntos de distribución como Azure Sphere, Windows Subsystem for Linux v2 y Azure HDInsight, que no se basan en las prácticas de las distribuciones existentes.

Greg Kroah-Hartman, responsable de mantener una rama estable del núcleo, está listo para actuar, aún que no ha tomado la decisión de conceder el acceso.

El artículo Microsoft lanzo el código fuente del Kernel de Linux utilizado en WSL2 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JiXWjj
via IFTTT
Trump elimina el veto y autoriza las ventas de Estados Unidos a Huawei

huawei trump

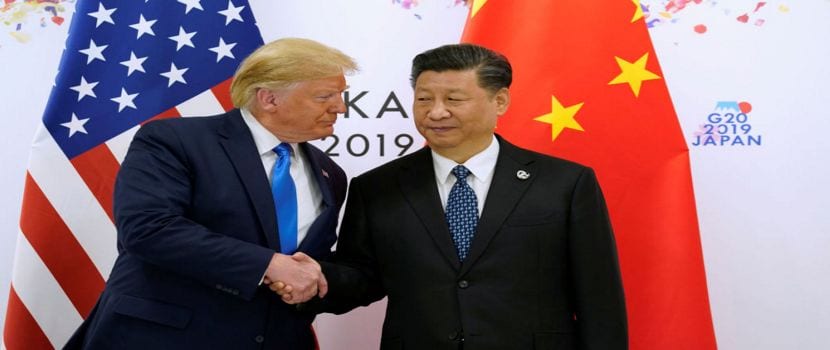
El sábado 29 de junio, durante la reunión del G20, en Osaka, Japón, Donald Trump y Xi Jinping acordaron reanudar las negociaciones comerciales.

Durante la reunión realizaron se enormes cambios en la situación internacional y en las relaciones entre China y los Estados Unidos, pero un hecho básico permanece sin cambios: China y los Estados Unidos se benefician de la cooperación.

Donald Trump dijo:

“Hoy, estoy preparado para intercambiar puntos de sobre el tema fundamental del crecimiento de la relación entre China y los Estados Unidos para determinar la dirección que tomará nuestra relación en el próximo período para una relación basada en la coordinación, la cooperación y la estabilidad “.

Continuó diciendo: “Creo que estamos muy unidos, pero sucedió algo que nos llevó un poco más lejos, pero sería histórico si pudiéramos tener un acuerdo de comercio justo.

A cambio de la flexibilidad en Huawei, Trump dijo que China había aceptado grandes compras de productos agrícolas de Estados Unidos “casi de inmediato”. Pero no reveló detalles y los funcionarios chinos no han confirmado la oferta.

“Hemos discutido muchas cosas y estamos de nuevo en el camino”, dijo Trump. “Veremos lo que sucede”

Ya que en mayo, Trump firmó un decreto que autoriza al gobierno de EE. UU. A bloquear las ventas de compañías estadounidenses a compañías extranjeras consideradas un riesgo de seguridad.

No está claro qué medidas, o en su caso, se han tomado para levantar la restricción de las ventas a la empresa de tecnología china sitiada.

Pese a esto Trump le dijo a la prensa que se reuniría con funcionarios de Estados Unidos para aliviar la presión sobre Huawei, pero aún no habían tomado la decisión formal de levantarlos.

Funcionarios de la Casa Blanca aclararon las declaraciones del presidente el domingo. Larry Kudlow, presidente del Consejo Económico Nacional, dijo el domingo que:

El Departamento de Comercio “otorgará algunas licencias adicionales donde haya disponibilidad general” de las partes necesarias y que “las preocupaciones de seguridad nacional seguirán siendo primordiales”.

Debido a que Huawei está atrapado en la mayor guerra comercial entre Estados Unidos y China. Huawei reaccionó rápidamente.

El fabricante alentó a los desarrolladores a unirse a AppGallery, su plataforma oficial de distribución de aplicaciones para Android. Pero los chinos también mostraron que podría ir más lejos y consideraron lanzar su propio sistema operativo, que está en desarrollo desde 2012 y podría llamarse “Hongmeng” para el mercado chino y “Oak” para el mercado chino fuera de China (en cualquier caso, este es un nombre que Huawei presentó ante la Oficina de Propiedad Intelectual de la Unión Europea (EUIPO) esta opción se considera como último recurso si Android se elimina permanentemente como una opción para sus clientes de teléfonos inteligentes.

Muchos creen que el presidente Donald Trump renunció a sus nuevos impuestos bajo la presión de la comunidad empresarial estadounidense, quienes se oponen a ellos porque también debilitan la economía de los Estados Unidos

En cualquier caso, no se ha comunicado ningún calendario para la reanudación de los debates.

Trump no anunció cuándo su jefe negociador, el Representante de Comercio de los Estados Unidos, Robert E. Lighthizer, se reunirá con el viceprimer ministro chino, Liu He, quien encabeza el equipo negociador de Beijing. El presidente tampoco ha establecido un nuevo plazo para llegar a un acuerdo.

Ambas partes están divididas sobre si y cómo eliminar rápidamente las barreras comerciales que se han erigido durante el año pasado, así como las disposiciones para hacer cumplir un acuerdo y los detalles del aumento en los pedidos.

Ya que los productos agrícolas, energéticos e industriales chinos son los de interés para Trump. Pero los impuestos ya vigentes, que afectan a casi la mitad de las exportaciones chinas a Estados Unidos, cerca de 250 mil millones de dólares, aún no se han eliminado.

Pues Donald Trump, dijo a los reporteros el sábado que retrasaría las restricciones contra Huawei, permitiendo que las compañías estadounidenses reanuden las ventas al mayor fabricante de equipos de telecomunicaciones de China.

Los dos países planean reanudar las conversaciones comerciales que se rompieron el mes pasado y que él permitiría que las compañías estadounidenses suministren a Huawei.

El artículo Trump elimina el veto y autoriza las ventas de Estados Unidos a Huawei ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2RN7WoW
via IFTTT

Google lanza el sitio web de Fuchsia OS para desarrolladores

Hasta hace poco, sabíamos muy poco sobre el sistema operativo Fuchsia de Google. Apareció por primera vez en GitHub en 2016 sin un anuncio oficial, rápidamente surgieron teorías sobre lo que podría ser.

Ahora hace algunos cuantos días se dio a conocer la noticia de que Google había lanzado el sitio web del proyecto con información sobre el sistema operativo Fuchsia que se está desarrollando desde hace ya vario tiempo dentro de la empresa.

El sitio contiene una selección de la documentación disponible y enlaces a los textos de origen de los componentes del sistema operativo, incluido el microkernel Zircon.

La documentación cubre el desarrollo de Fuchsia y las aplicaciones para el sistema operativo, crea el sistema a partir del código fuente, la descripción de los componentes principales y los marcos.

Y de la nada Google decide sacar a la luz Fuchsia

Después de vario tiempo de desarrollo interno en el proyecto Fuchsia, en donde este prácticamente era un secreto a voces, pues los desarrolladores de Google no mencionaban nada al respecto y prácticamente negaban la existencia de este, Google toma la decisión de publicar el proyecto.

Es importante recordar que en el marco del proyecto Fuchsia, se está desarrollando un sistema operativo universal que puede funcionar en cualquier tipo de dispositivo, desde estaciones de trabajo y teléfonos inteligentes hasta equipos integrados y de consumo.

El desarrollo se lleva a cabo teniendo en cuenta la experiencia de crear la plataforma Android y teniendo en cuenta las deficiencias en el campo de la ampliación y la seguridad.

Sobre Fuchsia

Fuchsia ha desarrollado su propia interfaz gráfica de usuario de Armadillo escrita en Dart utilizando el marco de Flutter.

El proyecto también está desarrollando el marco de la interfaz de usuario Peridot, el administrador de paquetes de Fargo, la biblioteca libc estándar, el sistema de renderizado Escher, el controlador Magma Vulkan, el administrador compuesto escénico, MinFS, MemFS, ThinFS (FAT in Go language) y Blobfs, así como el administrador Secciones FVM.

Para garantizar la compatibilidad de Linux en fucsia fue propuesta la biblioteca Machina, que le permite ejecutar aplicaciones de Linux en una máquina virtual aislada especial formada mediante el uso de un núcleo de Zircón basada en hipervisor y las especificaciones Virtio, por analogía con la forma organizada el lanzamiento de Linux-aplicaciones en Chrome OS.

Por seguridad, se propone un sistema avanzado de aislamiento de sandbox, en el que los nuevos procesos no tienen acceso a los objetos del kernel, no pueden asignar memoria y no pueden ejecutar código y se usa un sistema de espacio de nombres que determina los permisos disponibles para acceder a los recursos.

Por otro lado con el nuevo sitio del proyecto, se ha dado a conocer que los desarrolladores de Fuchsia OS se encuentran trabajando en las tareas a resolver varios problemas, en donde dependiendo de ello Fuchsia ofrece dos núcleos, así como una serie de capas.

  • La capa de Garnet se implementa sobre Zircon y es responsable de los controladores de dispositivo
  • La capa Topaz proporciona una interfaz para crear módulos de extensión.

LK

LK proporciona un núcleo para sistemas con un tamaño de RAM limitado y un bajo rendimiento del procesador, que se utilizan comúnmente en soluciones integradas. El núcleo de LK se basa en el proyecto littlekernel y puede considerarse como una alternativa abierta a sistemas como FreeRTOS y ThreadX.

Zircon

Zircon es un microkernel con todas las funciones que se centra en aplicaciones en dispositivos bastante potentes, como teléfonos inteligentes y computadoras personales.

El núcleo de Zircon está diseñado como un complemento sobre LK con la implementación de conceptos adicionales.

Por ejemplo, Zircon tiene soporte para procesos, pero LK no, pero la implementación de procesos en Zircon involucra componentes LK para trabajar con memoria y subprocesos. Zircon también admite capacidades LK ausentes, como el nivel de usuario, el sistema de manejo de objetos y el modelo de seguridad basado en capacidades.

Si quieres conocer el sitio web del proyecto, puedes hacerlo dirigiéndote al siguiente enlace.

El artículo Google lanza el sitio web de Fuchsia OS para desarrolladores ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2XhZA9O
via IFTTT

KaOS 2019.07 ya disponible, con Plasma 5.16.2 y Linux 5.1.15

KaOS 2019.07Muchas veces, cuando publicamos un artículo hablando de un sistema operativo decimos que dicho sistema está basado en otro sistema, como Ubuntu lo está de Debian y, por ejemplo, Linux Mint lo está de Ubuntu. Lo más habitual en la actualidad es que todo sistema operativo nuevo se base en otros, pero eso no es lo que pensaron los desarrolladores del sistema protagonista de este post, un sistema operativo desarrollado desde cero cuyo KaOS 2019.07 ya está disponible.

KaOS nació en diciembre de 2013, por lo que aún no ha cumplido cinco años. En un principio se llamaba KdeOS, pero cambió su nombre a KaOS para no confundir a los usuarios. Sus desarrolladores pretenden crear un sistema operativo moderno centrado en Plasma, Qt y 64bits, así como incluir las mejores aplicaciones y herramientas. La versión de julio de 2019 de este sistema operativo llega con KDE Applications 19.04.2.

KaOS: familiar, pero diferente

Cuando iniciamos KaOS, algo que merece la pena hacer primero en GNOME Boxes (porque se ve en grande sin instalar nada extra), llama la atención… todo. Para empezar, y esto puede tener que ver en que pretenden lanzar un sistema operativo totalmente diferente, el panel/barra “inferior” de Plasma está a la derecha. ¿Cuántos sistemas operativos habéis visto que la tengan ahí? En dicha barra, que es lo primero que se ve y lo que más llama la atención, vemos muchos más iconos de los que vemos en Kubuntu o KDE Neon, por ejemplo. Para empezar, está configurada con la opción del gestor de tareas “solo iconos” y el lanzador de aplicaciones en “menú de aplicaciones”. Menciono todo esto porque, como usuario de Kubuntu, me “choca”.

Por todo lo demás, KaOS utiliza su propio tema para Plasma pero, una vez nos acostumbremos, las apps funcionarán igual por tratarse de las aplicaciones de KDE, como Dolphin, Konsole o Spectacle. Ah, mencionar también que usa el navegador web de KDE Dolphin. Y otra cosa más: KaOS usa Pacman como sistema de gestión de paquetes.

Novedades incluidas en KaOS 2019.07

  • Plasma 19.04.2, disponible desde el 25 de junio.
  • KDE Applications 19.04.2.
  • KDE Frameworks 5.59.
  • Qt 5.13.
  • LibreOffice 6.2. Hasta ahora usaba Calligra.
  • Linux 5.1.15.
  • X.Org Server 1.20.5.
  • Glib2 2.60.4.
  • NetworkManager 1.18.1.
  • GStreamer 1.16.0.
  • iptables 1.8.3.
  • GNU nano 4.3.
  • Krb5 1.17.
  • Proj 6.6.6.
  • Poppler 0.78.0.
  • Calamares 3.2.9.
  • El módulo de bienvenida muestra secciones de lenguaje definidas por la ubicación.
  • El módulo de particiones ofrece comprobaciones adicionales para validar las capas de particiones.

Para los interesados, ya se puede descargar KaOS 2019.07 desde este enlace.

El artículo KaOS 2019.07 ya disponible, con Plasma 5.16.2 y Linux 5.1.15 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2XnvcQo
via IFTTT

openSUSE Leap 42.3 llega al final de su ciclo, actualiza ahora

openSUSE Leap 42.2

Tal y comolo anunciamos, openSUSE Leap 42.3 llega al final de su ciclo y no recibirá más actualizaciones de seguridad o software.

Lanzado hace dos años, el 26 de julio de 2017, openSUSE Leap 42.3 fue la tercera actualización de mantenimiento para la serie openSUSE Leap 42, la última en tener como sistema base SUSE Linux Enterprise (SLE) 12.

openSUSE Leap 42.3, fue basado en los paquetes de SUSE Linux Enterprise 12 Service Pack 3 potenciado por Linux Kernel 4.4, serie con soporte a largo termino. Inicialmente, la serie Leap 42 tendría soporte hasta enero de 2019, pero los desarrolladores de openSUSE y SUSE decidieron darles más tiempo a los usuarios para actualizar a la serie mayor openSUSE Leap 15.

Hoy, seis meses después de la fecha supuesta, la ventana de actualización llega a su fin y openSUSE Leap 42.3 ha llegado al final de su ciclo, lo que quiere decir que los desarrolladores ya no lanzarán más actualizaciones de seguridad o software para la serie. Esto también significa que para tener lo último, los usuarios tienen que migrar a la serie OpenSUSE Leap 15.1

Como actualizar a openSUSE Leap 15.1

Si estas usando openSUSE Leap 42.3 o alguna otra actualización de la serie openSUSE Leap 42, te recomendamos actualizar a openSUSE Leap 15.1 lo más pronto posible, basado en SUSE Linux Enterprise (SLE) 15 Service Pack 1 y tendrá soporte por muchos meses más.

Para actualizar openSUSE Leap 42.3 a openSUSE Leap 15.1 primero se tiene que actualizar a openSUSE Leap 15.0 y partir de ahí a openSUSE Leap 15.1. Puedes ver las instrucciones oficiales en este enlace. Recuerda hacer un respaldo de todos tus archivos antes de empezar la actualización.

El artículo openSUSE Leap 42.3 llega al final de su ciclo, actualiza ahora ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LvriO9
via IFTTT

Android P recibe la actualización de seguridad de junio, incluye mejoras para dispositivos Pixel

Android P Julio de 2019

Como cada mes, Google ha lanzado una nueva actualización de seguridad para su sistema operativo móvil. La actualización incluye los parches 2019-07-01 y 2019-07-05 que ya están disponibles para corregir un total de 33 fallos de seguridad que afectan a Android P, más concretamente al sistema, librerías, framework multimedia y componentes Qualcomm, entre los que se incluyen los que no son de código abierto. Por lo que leemos en la nota de su lanzamiento, hay por lo menos un fallo crítico.

Se trata de una vulnerabilidad crítica en el framework multimedia que podía permitir a un atacante remoto usar un archivo especialmente diseñado para ejecutar código arbitrario en el contexto de un proceso privilegiado. Tal y como informa Google, “la evaluación de gravedad se basa en el efecto que posiblemente tendría la explotación de la vulnerabilidad en un dispositivo afectado“, lo que significa que se podría explotar con relativa facilidad (siempre y cuando lo intentara un atacante con los conocimientos necesarios).

Android P corrige en julio una vulnerabilidad crítica

La actualización de Julio de Android P también incluye las siguientes mejoras en dispositivos Pixel:

  • Mejoras en el reconocimiento de la orden “Ok Google” y en la detección de música en todos los Pixel soportados.
  • Corregido un fallo presente en el Pixel 3 y Pixel 3 XL que podía hacer que el dispositivo se quedara atascado al iniciar el sistema operativo.
  • Corregido un fallo en los Pixel 3, Pixel 3 XL, Pixel 3a y Pixel 3a XL que hacía que se quedara atascado en el modo EDL en pantallas en blanco.
  • Mejorado el soporte para el Unicode Japonés.
  • Mejorado el rendimiento del módulo Titan M en los Pixel 3, Pixel XL, Pixel 3a y Pixel 3a XL.

Google ya ha anunciado el lanzamiento de esta actualización de seguridad de Julio para Android P, lo que significa que ya ha empezado a llegar a los primeros usuarios. Como otros lanzamientos, la llegada será gradual y aparecerá en todos los dispositivos soportados en los próximos días. ¿Has sido tú ya uno de ellos?

Artículo relacionado:
Actualización de mayo de Android P incluye 30 parches de seguridad

El artículo Android P recibe la actualización de seguridad de junio, incluye mejoras para dispositivos Pixel ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xq6fUR
via IFTTT

Mageia 7 ya disponible, sigue habiendo versión de 32bits

Mageia 7

Hace unos días, Ubuntu soltó una bomba en forma de anuncio que aseguraba que iba a abandonar el soporte para la arquitectura i386. El final de la historia ya es bien conocido: dieron marcha atrás y seguirán ofreciendo soporte para los 32bits, aunque solo para las aplicaciones desarrolladas bajo esta arquitectura (no habrá sistemas de 32bits). Los usuarios que quieran usar una versión de Linux de 32bits tendrán que usar otras alternativas, como un Mageia 7 que ya está disponible para su descarga e instalación.

Mageia 7 ha llegado dos años después de la sexta versión del mismo sistema operativo. Llega con unos paquetes actualizados que detallaremos tras el corte y se trata de un fork de Mandriva, un sistema operativo que consiguió cierta popularidad a principios de esta década. Como Mandriva 6, esta versión tendrá un soporte de actualizaciones de dos años, momento en el que, si no pasa nada, se lanzará Mandriva 8.

Novedades incluidas en Mageia 7

  • Linux 5.1.14.
  • RPM 4.14.2.
  • dnf 4.2.6.
  • Mesa 19.1.
  • Nuevas versiones de entornos gráficos: Plasma 5.15.4, GNOME 3.32 y Xfce 4.14pre.
  • Firefox 67.
  • Chromium 73.
  • LibreOffice 6.2.3.

Mageia 7 está disponible en dos tipos de imágenes ISO diferentes: los instaladores convencionales y unas imágenes para ejecutar Live Sessions. Disponibles en este enlace, podemos descargar versiones de 32bits y 64bits de los instaladores en entornos gráficos Plasma, GNOME y Xfce o los Live Media, estando disponibles para 64bits en Plasma y GNOME y en 32bits y 64bits para Xfce.

También es posible actualizar desde Mageia 6, algo que haremos desde la ISO de instalación tradicional y siguiendo estos pasos:

  1. Descargamos la imagen ISO.
  2. Creamos un DVD o USB de instalación. En este artículo tenéis un ejemplo sobre cómo crear un Live USB.
  3. Iniciamos desde el DVD/USB. Para esto, es importante que esté habilitada la opción desde la memoria BIOS de nuestro equipo.
  4. Elegimos la opción “Actualizar”.

Si os decidís a actualizar/instalar Mageia 7, no dudéis en dejar vuestras experiencias en los comentarios.

Artículo relacionado:
Mageia 6, la distribución heredera de Mandriva ya está aquí

El artículo Mageia 7 ya disponible, sigue habiendo versión de 32bits ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xpi51M
via IFTTT

Firefox Preview, la nueva apuesta de Mozilla para Android

Firefox Preview

Con la llegada de Firefox Quantum, Mozilla anunció nuevamente la llegada de una nueva aplicación de Firefox para teléfonos Android. Mozilla ofrece una nueva aplicación rica en características que combina seguridad, privacidad e independencia. Según la fundación, la aplicación aún está en desarrollo, pero una versión estable debería lanzarse este otoño.

Mozilla primero intentó reducir la participación de mercado de Google Chrome lanzando Firefox Quantum (Firefox 57) en 2017. El navegador le ha permitido a Mozilla reposicionarse como el principal competidor de Google en el mercado de navegadores en todo tipo de plataformas.

Pues se había lanzado con un nuevo motor de renderizado, diseñado para aprovechar al máximo la potencia de procesamiento en los dispositivos modernos. Además del lado del rendimiento, la interfaz de usuario se ha reconstruido en Firefox Quantum gracias al proyecto Photon.

La interfaz de usuario de Quantum Firefox es más clara y moderna, con imágenes y optimizaciones consistentes para pantallas táctiles.

Al hacer Firefox Focus, para iOS y Android, la compañía ya había eliminado los rastreadores de usuarios. Para ir más lejos en esta ocasión, la compañía ha optado por crear un navegador que siempre se centre en la confidencialidad, pero ahora agrega seguridad y privacidad a sus prioridades.

La Fundación Mozilla ha reinventado su navegador web para los 2.500 millones de dispositivos que ejecutan el sistema operativo de Google.

“Mientras mejorábamos continuamente Firefox Focus con el tiempo, nos dimos cuenta de que los usuarios pedían una experiencia de navegación móvil completa, pero más privada y segura que cualquier aplicación existente.

Así que decidimos hacer que Firefox se pareciera más al Focus, con toda la facilidad y comodidad de un navegador móvil completo “, dijo Mozilla.

Sobre Firefox Preview

El resultado es una primera versión de una nueva aplicación llamada Firefox Preview. Este último parece ser una reescritura de Firefox Focus y está basado en el motor GeckoView, con algunas características nuevas. La vista previa de Firefox todavía está en la fase beta, pero un prototipo está listo para ser probado.

“Con Firefox Preview, combinamos lo mejor de lo que nuestra aplicación liviana Focus y nuestros navegadores móviles actuales pueden ofrecer para crear una experiencia móvil incomparable. La nueva aplicación es impulsada por el motor del navegador móvil de Firefox, GeckoView, que incorpora el mismo motor de alto rendimiento que impulsa nuestra aplicación Focus “, dijo Mozilla.

La mayoría de los otros principales navegadores de Android ahora están basados en Blink y por lo tanto, reflejan las decisiones móviles de Google, pero Mozilla no pretende ir por ese camino.

“El motor GeckoView de Firefox nos da independencia a nosotros ya nuestros usuarios”, dijo la fundación. La implementación de GeckoView allana el camino para una transformación completa de la experiencia móvil de Firefox.

Esto permite que el nuevo navegador ofrezca una mayor flexibilidad en términos de privacidad y seguridad para los usuarios móviles.

Según Mozilla, GeckoView permite navegadores más rápidos, seguros y fáciles de usar con un rendimiento sin precedentes. Estas son algunas de las características de Firefox Preview Firefox anunciadas por Mozilla:

  • Más rápido que nunca: la vista previa de Firefox es hasta dos veces más rápida que las versiones anteriores de Firefox para Android;
  • Diseño rápido: con una pantalla de inicio minimalista y una barra de navegación inferior. La vista previa le permite hacer más en movimiento;
  • Manténgase organizado: comprenda la Web con “Colecciones”, una nueva función que lo ayuda a guardar, organizar y compartir colecciones de sitios. Registre rápidamente y reanude tareas como su rutina matutina, listas de compras, planificación de viajes y más. ;
  • Protección de rastreo habilitada de forma predeterminada: Mozilla quiere proteger a sus usuarios contra rastreadores de publicidad invasivos y otros jugadores maliciosos. Vista previa de Firefox bloquea los rastreadores predeterminados. El resultado es una navegación más rápida y menos inconvenientes.

En resumen, Firefox Preview es una aplicación móvil separada dirigida principalmente a desarrolladores y usuarios que desean ayudar a mejorar Firefox en Android. La experiencia de usuario de este primer lanzamiento será muy diferente del producto final, que se lanzará este año, dijo Mozilla.

Fuente: https://blog.mozilla.org/

El artículo Firefox Preview, la nueva apuesta de Mozilla para Android ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LtU15U
via IFTTT

Los desarrolladores de Google quieren desarrollar su propio libc para LLVM

LLVM_Logo

Uno de los desarrolladores de Google presentó en la lista de correo de LLVM el tema del desarrollo de una biblioteca C estándar multiplataforma (Libc) dentro del marco del proyecto LLVM.

Por varias razones, Google no está satisfecho con el libc actual (glibc, musl) y la compañía está en camino de desarrollar una nueva implementación, que se propone desarrollar como parte de LLVM. Los desarrollos de LLVM se han utilizado recientemente como la base para construir herramientas de Google.

El desarrollo está planeado para ser gradual, aumentando gradualmente la funcionalidad. Se propone que las primeras opciones tengan la forma de una capa intermedia entre la aplicación y el sistema libc, de donde se tomarán prestadas las características no realizadas.

Después de alcanzar un cierto nivel de funcionalidad, el nuevo Libc se puede usar como un reemplazo completo del sistema Libc.

Se planea comenzar con el soporte de la arquitectura x86-64, Linux y el enlace estático (la carga dinámica, el empaquetado y las arquitecturas adicionales se implementarán en segundo lugar).

El proyecto aún se encuentra en la etapa inicial de desarrollo, pero los objetivos básicos ya se han definido:

  • La modularidad y el desarrollo de acuerdo con la filosofía de suministrar una biblioteca granular, en lugar de un conjunto monolítico.
  • Soporte de enlace estático en modos con PIE (ejecutables independientes de la posición) y sin PIE. Proporcionar CRT (tiempo de ejecución de C) y cargador de PIE para archivos ejecutables enlazados estáticamente.
  • Admite la mayoría de las funciones de la biblioteca C estándar con los complementos POSIX y algunas extensiones específicas del sistema que se solicitan en las aplicaciones existentes.
  • Actitud cuidadosa hacia las extensiones específicas del proveedor y solo agregándolas cuando sea necesario. Para el soporte de extensiones de terceros, se propone utilizar el enfoque de proyectos Clang y libc ++.
  • Uso de prácticas ejemplares en el desarrollo utilizando herramientas de LLVM, como la aplicación de desinfectantes y la eliminación de pruebas desde el principio.

Uno de los desarrolladores activos de LLVM indicó que la entrega de libc como parte del kit de herramientas de LLVM no carece de significado, pero generalmente con tal necesidad utilizan la biblioteca musl, que está bien escrita, admite varias arquitecturas y proporciona la funcionalidad necesaria, incluida la vinculación dinámica.

Se puede justificar la incorporación de Musl en LLVM y su desarrollo como un fork sincronizado con el proyecto principal.

Su opinión también fue expresada por el autor del proyecto Musl, que trató de argumentar por qué la propuesta de Google y la inclusión de Libc en la entrega de LLVM son muy malas ideas:

Desarrollar y mantener el libc correcto, compatible y de alta calidad es una tarea muy difícil. El problema no está en la cantidad de código, sino en proporcionar el comportamiento correcto.

Y las dificultades con la implementación de interfaces, teniendo en cuenta el enorme depósito de aplicaciones escritas en C / C ++, así como las aplicaciones en otros idiomas cuyo tiempo de ejecución es utilizado por Libc.

El acercamiento a la frente sin tener en cuenta los matices solo llevará al hecho de que muchos programas existentes no podrán trabajar con Libc, pero tal proyecto no será de interés para los consumidores.

El desarrollo corporativo puede arruinar a la Libc, pero impulsar el uso generalizado, cuyo resultado será la necesidad de agregar hacks para garantizar la compatibilidad en las aplicaciones.

El desarrollo bajo los auspicios de un proyecto abierto corporativo llevará la cobertura hacia las necesidades y decisiones de la empresa, en detrimento de los intereses de la comunidad.

Por ejemplo, en el caso de identificar un problema causado por un error en otro programa propio, en el desarrollo bajo control, es más fácil garantizar la compatibilidad de Libc con este error que corregir el error en sí.

Por su parte Apple usa la bifurcación BSD libc para estos propósitos y Google usa la bifurcación en Fuchsia. La experiencia del desarrollador de Musl sugiere que los abogados lo contactaron principalmente para aclarar los problemas de licencia.

Fuente: http://lists.llvm.org

El artículo Los desarrolladores de Google quieren desarrollar su propio libc para LLVM ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xoWhmA
via IFTTT

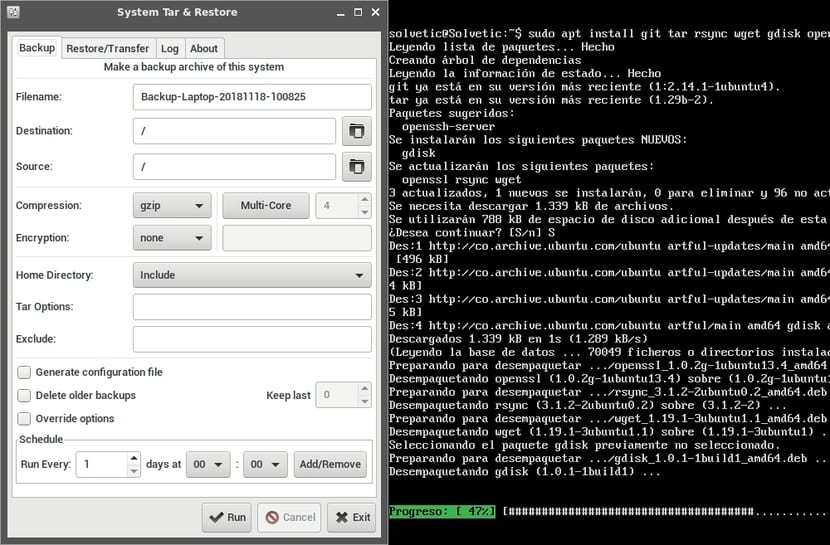
System Tar and Restore: un simple script para realizar copias de seguridad

GUI y herramienta de texto (capturas)

Hay gran cantidad de herramientas para hacer copias de seguridad de tus datos y del sistema para GNU/Linux. Puedes elegir entre algunas apps con GUI u otros programas para la línea de comandos. También puedes crearte tu propio script para ello, y así personalizarlo o descargar uno ya existente como es el caso del que te voy a hablar en este artículo. Su nombre es System Tar and Restore y seguro que te va a gustar…

System Tar and Restore es un script muy versátil. Tiene dos scripts para bash. El principal es un script llamado star.sh y también otro llamado star.gui.sh que invoca a la herramienta gráfica si prefieres usar una GUI más intuitiva. Estos scripts son capaces de trabajar en modo backup, restore y transfer, es decir, para realizar la copia de seguridad, para restaurarla y transferir.

Puede hacer un backup total o parcial del sistema, restaurar o transferir la copia a un disco o partición diferente, restaurar o trasferir la copia a un disco externo, pendrive, tarjeta de memoria, etc., restaurar de un sistema basado en BIOS a uno UEFI o viceversa, e incluso llevar la copia a una máquina virtual. Para su buen funcionamiento dependen de otros paquetes: gtkdialog, tar, rsync, wget, gptfdisk/gdisk, openssl y gpg.

Por lo general son paquetes cotidianos que seguro tendrás ya instalados y si no es así, debes instalarlos previamente a los scripts. Para tener System Tar and Restore:


cd Download

git clone https://github.com/tritonas00/system-tar-and-restore.git

cd system-tar-and-restore/

ls

Y aquí dentro lo tendrás… Y para invocarlo de forma gráfica, ya sabes:


sudo ./star-gui.sh

Para hacer copias de seguridad en modo texto, te recomiendo leer la documentación:


./star.sh --help

Pero un ejemplo sería el siguiente:


sudo ./star.sh -i 0 -d /home/copia -c xz -u "--warning=none"

Eso hace que se ponga en modo backup (0), se elige el destino donde se almacena la copia de seguridad con -d (en este caso /home/copia), se define la herramienta de compresión para el tarball generado con -c (xz en este caso), y con -u puedes aplicar algunas opciones para tar/rsync…

Para restaurar la copia (modo 1), sería algo similar:


sudo ./star.sh -i 1 -r /dev/sda3 -G /dev/sdb -f /home/copia/backup.tar.xz

Lo restaura en la partición /dev/sda3, especificamos dónde se encuentra GRUB con -G, y dónde la copia de seguridad a restaurar…Esperas a que complete el proceso y listo!

El artículo System Tar and Restore: un simple script para realizar copias de seguridad ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LsF3gp
via IFTTT