LibreOffice 6.2.5: anunciada por The Document Foundation

LibreOffice The Document Foundation

Hace apenas dos días, The Document Foundation anunció LibreOffice 6.2.5, la nueva versión de esta fantástica suite ofimática libre. Sin duda buenas noticias para todos aquellos que suelen trabajar con estas herramientas. En ella se han reparado algunos bugs, de hecho, se trata del quinto lanzamaiento de la serie LibreOffice 6.2 para pulir este tipo de imperfecciones. Esta nueva versión va dirigida a los usuarios que quieren más y a los entusiastas.

Pero para aquellos usuarios y empresas en entornos de producción donde quieren mayor fiabilidad y estabilidad, quizás no les interese esta nueva versión (aunque luego haré un matiz). En estos casos es mejor acudir a la versión más estable, que en este caso es la 6.1.6, que te va a aportar todo lo que necesitas aunque no tenga lo ultimísimo como esta otra versión que hoy te anunciamos aquí. Por cierto, tanto en un caso como en el otro, puedes descargarlas desde la web oficial de LibreOffice en su zona de descargas.

En esa dirección también encontrarás multitud de extras, ayuda, manuales, guías rápidas, etc., y por supuesto, puedes donar dinero para ayudar a esta comunidad de desarrolladores. Me parece importante decirlo, porque a veces solemos usar el software que se nos da de forma altruista y pocas veces recordamos agradecer los esfuerzos de este tipo de proyectos. Recuerda que por otros muchos software se cobra…

Hecho ese pequeño apunte, en cuanto a la LibreOffice 6.2.5, tiene muchos bugs corregidos que estaban presentes en versiones previas. Y aunque aparentemente para ir a lo seguro tienes que usar la 6.1.6, sinceramente podrías usar esta versión 6.2.5 para entornos empresariales. De hecho, en agosto ya sabes que se lanzará la versión LibreOffice 6.3, y en este momento, la versión 6.2.5 reemplazará a la 6.1.6 como más estable. Por tanto, cero dramas en cuanto a problemas que podría generar esta versión que dentro de un mes será considerada como más estable.

El artículo LibreOffice 6.2.5: anunciada por The Document Foundation ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/30j0k0l
via IFTTT

Endeavour OS prepara su inminente llegada, ya disponible su primera beta

Beta de Endeavour OS

El pasado 22 de mayo nos hicimos eco de una mala noticia: Antergos ya no lanzaría nuevas versiones. Poco después, ya en junio, nos hicimos eco de una buena: algo que se esperaba por la carta de despedida de Antergos, otro grupo se hizo cargo del proyecto y lanzarían nuevas versiones de Antergos pero, como eran desarrolladores diferentes con una mentalidad diferente, decidieron cambiarle el nombre a Endeavour OS. Esta semana, menos de dos meses después del anuncio de la muerte de Antergos, ya podemos probar el sistema operativo que lo sucederá.

Como Antergos, Endeavour OS promete proporcionarnos una manera más sencilla de instalar Arch Linux. También quieren escuchar a sus usuarios y responder a sus preguntas para que todos podamos aprender a usar Arch fácil y rápidamente. Esa es la razón de ser de Endeavour: que cualquiera pueda usar Arch Linux. Y, si tenemos en cuenta que en 5 años se descargó Antergos cerca de un millón de veces, parece que es algo que consiguieron, por lo que Endeavour solo tiene que seguir el camino marcado por su antecesor.

Endeavour OS beta ya disponible con entorno gráfico Xfce

El entorno gráfico elegido por el relevo de Antergos para su primera beta es Xfce. En el futuro, lanzarán versiones con hasta 10 entornos gráficos, que son Base, i3-wm, Openbox, MATE, Xfce, KDE Plasma, Cinnamon, GNOME, Deepin y Budgie. Teniendo 10 opciones disponibles, será difícil que haya algún usuario descontento con el entorno gráfico de Endeavour.

La primera beta de Endeavour OS ya está disponible desde este enlace. La versión final llegará el próximo lunes 15 de julio. Como siempre que se habla de un sistema operativo “nuevo”, entre comillas porque en este caso estamos hablando de un proyecto que ya existía, yo recomendaría probar Endeavour OS en GNOME Boxes, porque funciona perfectamente en una Live Session, o en Virtualbox. Si la probáis, no dudéis en dejar vuestras experiencias en los comentarios.

El artículo Endeavour OS prepara su inminente llegada, ya disponible su primera beta ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2Jinq1v
via IFTTT

IPFire 2.23 core update 134 ya está aquí para corregir la vulnerabilidad conocida como SACK Panic

IPFire 2.23

La semana pasada, muchas distribuciones Linux lanzaron nuevas versiones de su kernel para corregir varios fallos de seguridad que se han descubierto recientemente. Hace unas horas, Michael Tremer ha anunciado la disponibilidad de IPFire 2.23 Core Update 134, una nueva versión de mantenimiento que llega principalmente para corregir o evitar que exploten los mismos fallos, entre los que está el conocido como SACK Panic. Por si no lo conocéis, IPFire es un cortafuegos de código abierto basado en Linux.

SACK Panic afecta a los segmentos de red del kernel de Linux de segmentos TCP de Reconocimiento Selectivo procesados. Se trata de fallos de seguridad graves que podrían permitir a un usuario malintencionado remoto causar el etiquetado como ataque SACK Panic a través de denegación de servicio. En concreto, hablamos de dos fallos: el primero podía causar un kernel panic y el segundo podía engañar al sistema para que transmitiera todos los paquetes pequeños para que esas transferencias usaran todo el ancho de banda y provocaran una sobrecarga.

Otros cambios incluidos en IPFire 2.23

  • El Captive Portal se ha mejorado para mostrarse tras un reinicio de IPFire.
  • El cifrado GCM se usa ahora antes que el CBC para las conexiones TLS.
  • Los guiones bajos ahora son compatibles con las direcciones de correo electrónico ingresadas en la interfaz de usuario web.
  • La traducción al francés se ha actualizado, así como las traducciones de varias cadenas.
  • Se han actualizado varios componentes a la última versión, como Bind 9.11.8, Unbound 1.9.2 y Vim 8.1.

Para los usuarios que ya estuvieran usando versiones anteriores de IPFire, se puede actualizar a IPFire 2.23 desde el sistema de actualización de paquetes que incluye el mismo software. Los usuarios que quieran realizar una nueva instalación, pueden hacerlo descargando los instaladores desde este enlace. Teniendo en cuenta que los fallos se etiquetaron como “graves”, yo no me esperaría mucho para actualizar.

Artículo relacionado:
IPFire 2.23 llegó para reparar las vulnerabilidades MDS de Intel

El artículo IPFire 2.23 core update 134 ya está aquí para corregir la vulnerabilidad conocida como SACK Panic ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/32duXpY
via IFTTT

Firefox 68 introducirá cambios en la barra de direcciones

Firefox 68

El próximo martes, Mozilla hará oficial el lanzamiento de Firefox 68. En el momento de su lanzamiento, la compañía, como es habitual, habilitará una página web en la que podremos ver todas las novedades que llegarán con la nueva versión, una que será muy parecida a la que ya hay disponible para la versión beta. Lo que más llama la atención (por lo menos a mí) es que WebRender se habilitará por defecto en equipos que ejecuten Windows 10 y cuenten con tarjeta gráfica AMD. Los usuarios de Linux… aún tendremos que esperar.

Lo que también llegará en Firefox 68 es una nueva barra de direcciones, que pasará de la Awesome Bar actual a la Quantum bar. La nueva barra usará un código totalmente reescrito, pasando de usar XUL/XBL a la API web standar. En cuanto a la imagen, nada cambiará; en cuanto a su funcionamiento, la nueva barra admitirá la creación de complementos en formato WebExtensions, eliminará los enlaces a los subsistemas del navegador, facilitará la conexión de nuevas fuentes de datos y mejorará el rendimiento y la capacidad de respuesta.

Nuevos atajos en la Quantum Bar de Firefox 68

Lo que sí notaremos los usuarios (aunque personalmente no tengo claro si esto será solo en Windows) es que ahora habrá que usar Shift + Del/Retroceso para eliminar el historial de navegación de las sugerencias. Los cambios visuales también llegarán, pero tendremos que esperar a versiones futuras de Firefox. Los diseños para la próxima imagen de la barra de direcciones ya están disponibles.

Firefox 68 búsqueda de pestañas

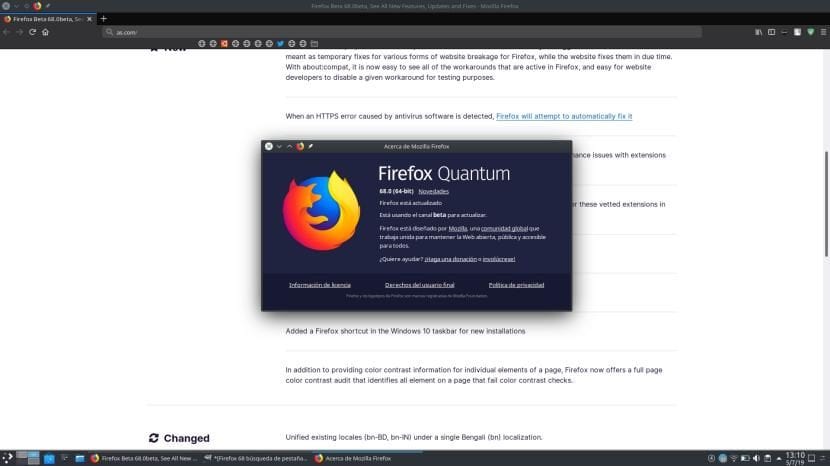
Otro cambio interesante que llegará a la barra de direcciones de Firefox 68 es lo que veis encima de estas líneas: hasta ahora, podíamos acceder a las pestañas abiertas añadiendo el símbolo del tanto por cien (%). Ahora no será necesario el símbolo: al introducir algo, en el ejemplo de arriba he añadido una “A”, nos mostrará todas las pestañas que contengan esa palabra/letra/símbolo. Sabremos que es una pestaña abierta porque a la izquierda aparece el icono de una pestaña y a la derecha el equipo en el que está abierta en un texto en verde, en mi caso “k1904”.

Como dato, ya podemos usar Firefox 68 si descargamos la versión beta y actualizamos desde “Acerca de Firefox”. No se trata de la versión final y oficial, pero ya no aparece la “b” que indica que es la versión beta. Como otros muchos desarrolladores, Mozilla pone a nuestra disposición una versión casi exacta a la oficial una semana antes de su lanzamiento. En cualquier caso, yo sigo tratando mi Firefox 68 como beta y solo lo uso para hacer pruebas. Como ya hemos mencionado, el lanzamiento oficial será el próximo martes.

Artículo relacionado:
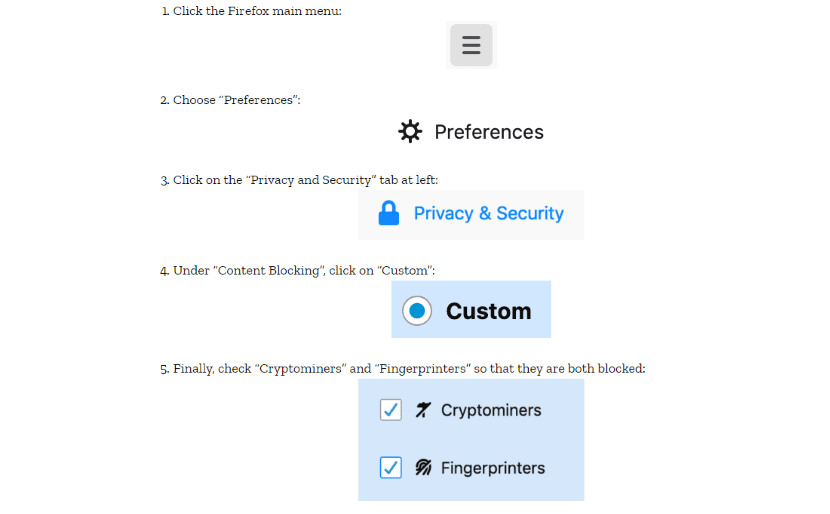
Firefox 68 Nightly y Firefox Beta 67 vienen con proyección anti-fingerprinting y minería

El artículo Firefox 68 introducirá cambios en la barra de direcciones ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2FSgplQ
via IFTTT

Linus torvalds discutió con Dave Chinner sobre la velocidad del sistema de almacenamiento en elcaché del kernel

torvalds

En informática, un caché es una memoria que almacena temporalmente copias de datos para reducir el tiempo de acceso posterior. El almacenamiento en caché puede reutilizar efectivamente los datos previamente recuperados o procesados.

En Linux, el sistema de almacenamiento en caché se denomina principalmente “caché de página”, pero también es posible utilizar transferencias directas de E/S. En la práctica, los datos almacenados en caché generalmente se almacenan en un hardware de acceso rápido, como RAM, y también se pueden utilizar junto con un componente de software.

En la mayoría de los casos, el kernel de Linux se refiere a la “página de caché” al leer o escribir en el disco. Se agregan nuevas páginas para responder a las solicitudes de lectura del proceso en modo usuario.

Si la página aún no está en el caché, se agrega una nueva entrada al caché y se completa con los datos leídos del disco. Si hay suficiente memoria disponible, la página se mantiene en el caché por un período de tiempo indefinido y puede ser reutilizada por otros procesos sin acceder al disco.

Los diseñadores de kernel de Linux han implementado la “página de caché” para cumplir con dos requisitos principales.

  • Primero, permitirá que el sistema localice rápidamente una página específica que contiene datos sobre un propietario determinado. Para aprovechar al máximo el caché de Linux, la búsqueda debe ser una operación muy rápida.
  • En segundo lugar, las instrucciones redundantes que manejan el caché de la página y leen la lectura anticipada ralentizarán las llamadas de lectura y escritura.

Por estas razones, Linux ofrece una forma sencilla de omitir las páginas de caché: las transferencias directas de E/S.

Torvalds dice a Dave Chinner que su opinión es pura mi…

En una transferencia de E/S directa, el kernel programa el controlador de disco para transferir los datos directamente a las páginas en el espacio de direcciones de modo de usuario de una aplicación de caché automático.

El tema siempre ha sido debatido en la comunidad de Linux y ha sido objeto de una disputa entre Linus Torvalds y un colaborador del kernel de Linux.

De hecho, en un mensaje de la lista de correo del kernel de Linux, Dave Chinner, un programador australiano que administra el sistema de archivos XFS creado por Silicon Graphics (SGI) y con el respaldo de muchas distribuciones de Linux, dijo que la memoria caché de páginas sigue siendo mucho más lenta que las transferencias directas de E/S.

“Para una aplicación altamente competitiva que procesa datos masivos en archivos grandes almacenados en almacenamiento de alta velocidad, el caché de la página sigue siendo mucho más lento que las transferencias directas de E / S”, escribió en su informe. mensaje.

Su declaración coincide con la mencionada anteriormente, que en algunos casos, como las bases de datos, donde la cantidad de datos que se almacenan en caché es demasiado grande, sería mejor utilizar una solución alternativa: las transferencias I / O directo.

Dicho esto, Linus Torvalds, no agradeció el comentario de su colaborador sobre el tema del almacenamiento en caché de datos en su sistema operativo. Este último llamó a las palabras de Dave Chinner “pura mierda” antes de atacarlo en un largo mensaje. “Ya hiciste esta solicitud, y ya era una completa mierda, y también te llamé para eso”, le dijo.

Señaló que la palabra clave en “caché de página” es “caché” y que funciona muy bien. “Los cachés funcionan, Dave. Cualquiera que piense que los cachés no funcionan es incompetente. Aproximadamente el 99% de todos los accesos al sistema de archivos se almacenan en caché, y nunca hacen transferencias directas de E / S.

El caché de la página los maneja perfectamente. Cuando dice que el caché de la página es más lento que la transferencia directa de E / S, es porque ni siquiera ve ni se preocupa por la velocidad de las operaciones. Esto es comprensible, ya que solo interviene una vez que se realizan las operaciones de información “, dice Linus Torvalds en la lista de correo.

Para él, cualquiera que se oponga a esta idea no sabe absolutamente nada y Dave Chinner es uno de ellos.

“Usted hace esta declaración sin tener en cuenta todos los casos que no ve y que no le interesan porque el caché de la página ya los ha tratado por usted. Es mucho mejor que las transferencias directas de E / S. ¿Con qué frecuencia utiliza las tiendas que no son de tiempo cuando realiza una programación sin IO? Casi nunca, tal vez? Porque los cachés funcionan. “Así que deténgase con su estúpido y deshonesto argumento, donde ignora los efectos del almacenamiento en caché”, continuó Torvalds.

En algún lugar de su mensaje, Dave Chinner explicó que los límites de la memoria caché de la página son cada vez más perceptibles a medida que los SSD se vuelven más eficientes. Una cosa con la que Torvalds todavía no está de acuerdo.

“Y no, los SSD no hicieron inútiles los cachés”, dijo. Sin embargo, en respuesta al largo texto de Torvalds, Chinner explicó que sigue convencido de que el problema que está resaltando es realmente real. Para Chinner, es cierto que hay muchos casos en los que el caché de la página funciona, ya que siempre es más rápido que la mayoría de los sistemas de almacenamiento.

El artículo Linus torvalds discutió con Dave Chinner sobre la velocidad del sistema de almacenamiento en elcaché del kernel ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2xwu4ug
via IFTTT
Chrome ya permite añadir datos de tarjetas de crédito para facilitar las compras on-line

Chrome y tarjetas de creditoNo sé qué pensarán muchos de nuestros lectores, pero la opción ya está ahí: Google ha añadido una función en su navegador web Chrome que nos facilitará el proceso de realizar compras por internet. Hasta ahora, para realizar una compra por internet en una tienda donde no estuviéramos registrados teníamos que iniciar sesión y tener activado Google Sync. A partir de ahora, todo será más rápido y solo tendremos que iniciar sesión con la cuenta de Google.
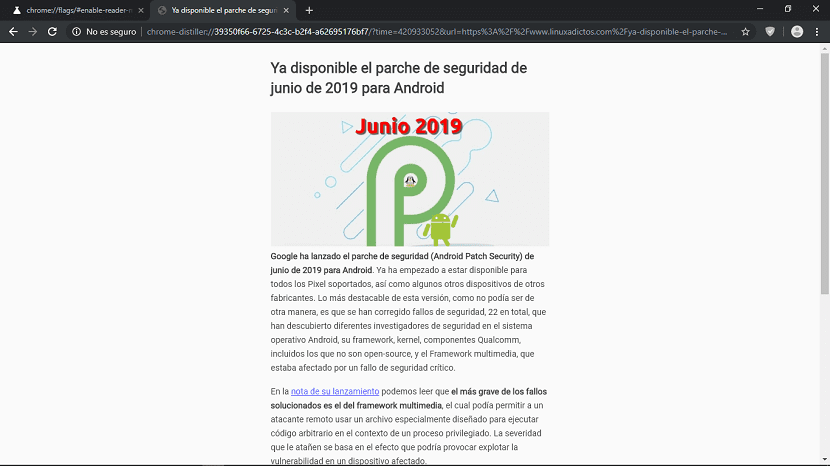
Con esta nueva función, el navegador web de Google almacenará los datos de las tarjetas asociadas a nuestra cuenta de Google. Así, el nuevo proceso consiste en entrar a un servicio con nuestra cuenta de Google, elegir la tarjeta con la que queremos pagar y por último, como siempre, añadir el código CVC de seguridad para confirmar la transacción. Podremos gestionar todos estos datos desde nuestro perfil de Google.

Comprar desde Chrome será mucho más sencillo a partir de ahora

Otra función que han añadido es que, si no queremos pagar con ninguna de las tarjetas que tenemos asociadas a nuestra cuenta de Google, podremos añadir cualquier otro método de pago. Una vez añadido el nuevo método de pago, Chrome lo almacenará para que podamos usarlo en el futuro. Todos los métodos de pago se podrán gestionar desde la página de nuestro perfil.

En el momento de escribir este artículo, esta función aún no ha llegado a todos los usuarios. Google suele lanzar las nuevas versiones de su software gradualmente, por lo que es probable que aún haya que esperar varias horas para que aparezca la nueva actualización y esta nueva función.

Como hemos mencionado al principio de este post, no sé que pensarán muchos de nuestros lectores de esta nueva función, puesto que no son pocos los que no se fían demasiado de una compañía que se alimenta de nuestros datos para generar beneficios. ¿Eres uno de los usará esta función tan pronto en cuanto esté disponible o no terminas de fiarte de Google?

Artículo relacionado:
Chrome 75, ya disponible, llega con un nuevo modo lectura. Así puedes probarlo

El artículo Chrome ya permite añadir datos de tarjetas de crédito para facilitar las compras on-line ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/328aanB
via IFTTT

Inicia la competencia para el fondo de pantalla de Ubuntu 19.10 Eoan Ermine

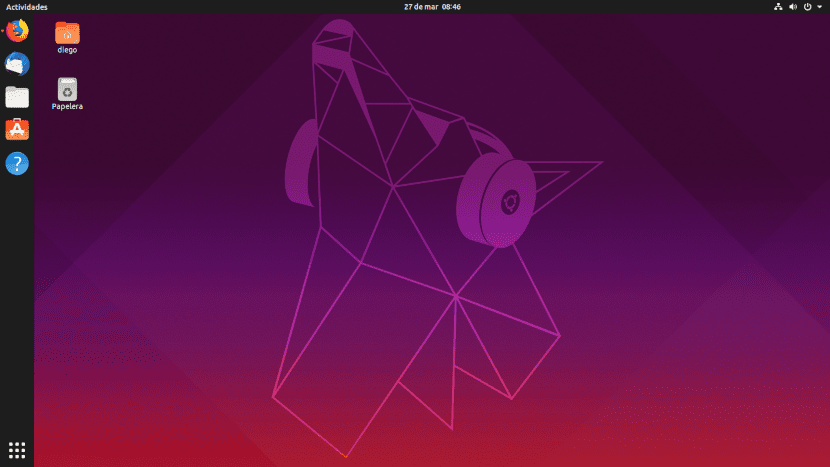
Captura de pantalla de Ubuntu 19.04

Ubuntu 19.04 viene con el tema Yaru y un nuevo fondo de pantalla.

Canonical anuncio hoy que la competencia por ser el creador del fondo de pantalla del próximo Ubuntu 19.10 Eoan Ermine está abierta para propuestas.

Como es costumbre con cada nuevo lanzamiento mayor de Ubuntu, Canonical hace un concurso donde artistas y diseñadores de todo el mundo están invitados a participar para ganar el premio mayor, ser parte de la próxima versión de uno de los sistemas operativo basados en Linux más importantes de la actualidad.

Este año el concurso es para Ubuntu 19.10, de nombre Eoan Ermine, un lanzamiento que llegará a todos el próximo 17 de octubre. Este concurso está abierto para cualquier y empieza hoy, terminando en septiembre, semanas antes del lanzamiento beta que tiene como fecha el 26 de septiembre.

Para entrar en el concurso todo lo que necesitas hacer es subir tu imagen a la publicación oficial en el sitio de la comunidad de Ubuntu. Todas las imágenes deben ser de tu propiedad, sin marcas de agua, nombres o logos, además deben tener una resolución de al menos 3840×2160 pixeles.

Para tu participación puedes publicar imágenes más pequeñas, pero si tu imagen es seleccionada debes tenerla preparada con esa resolución.

Por último, hay que tomar en cuenta que todas las imágenes públicas deben estar bajo la licencia de Creative Commons CC BY-SA 4.06 o CC BY 4.03. Puedes consultar todos los detalles y participar en este enlace.

El ganador será elegido a través de una encuesta que se llevará a cabo en el mismo sitio de la publicación, el concurso aún no tiene una fecha exacta de cierre, pero se sabe que será a inicios de septiembre.

Canonical ha mencionado que, aunque habrá un solo ganador, hará una colección de “los mejores” para el siguiente lanzamiento con soporte a largo termino, Ubuntu 20.04 LTS.

El artículo Inicia la competencia para el fondo de pantalla de Ubuntu 19.10 Eoan Ermine ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NxB19d
via IFTTT

Whonix una distribución creada para proporcionar comunicaciones anónimas

Whonix

Whonix es una distribución de Linux destinada a proporcionar anonimato garantizado, seguridad y protección de la información privada. La distribución se basa en Debian y utiliza Tor para garantizar el anonimato.

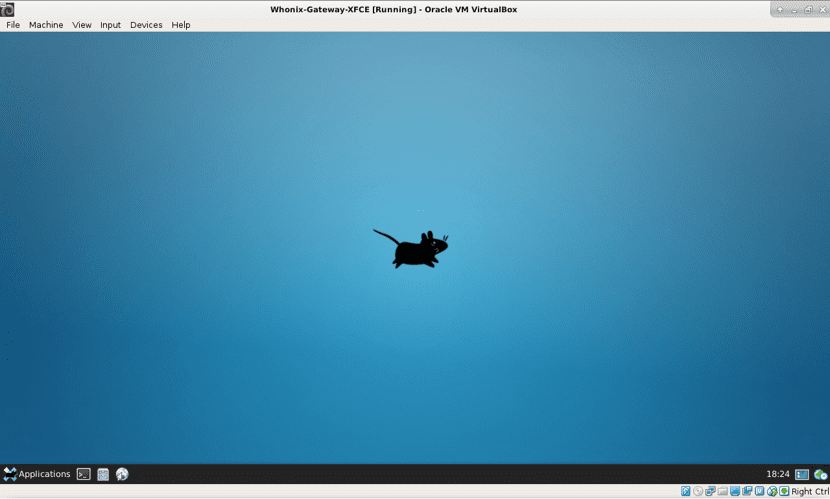
Una característica especial de Whonix es la división del kit de distribución en dos componentes instalados por separado: Whonix-Gateway con la implementación de una pasarela de red para comunicaciones anónimas y Whonix-Workstation con una computadora de escritorio.

Sobre Whonix

Se accede a la red desde el entorno Whonix-Workstation solo a través de la pasarela de Whonix Gateway, que aísla el entorno laboral de la interacción directa con el mundo exterior y permite utilizar solo direcciones de red ficticias.

Este enfoque protege al usuario de filtrar una dirección IP real en el caso de un pirateo del navegador web e incluso cuando explota una vulnerabilidad que le da al atacante acceso de raíz al sistema.

En caso de que Whonix-Workstation llegara a ser comprometido, este solo permitirá a un atacante obtener solo configuraciones de red ficticias, ya que las configuraciones reales de IP y DNS están ocultas fuera de la puerta de enlace de la red que solo envía tráfico a través de Tor.

Debe tenerse en cuenta que los componentes de Whonix están diseñados para ejecutarse en forma de sistemas invitados, es decir, no se excluye la posibilidad de explotar vulnerabilidades críticas de 0 días en plataformas de virtualización que pueden proporcionar acceso al sistema host.

Cli3

Por lo tanto, no se recomienda ejecutar Whonix-Workstation en la misma computadora que la Whonix-Gateway.

Whonix Workstation proporciona un entorno Xfce predeterminado para los usuarios. La entrega incluye programas como VLC, Tor Browser (Firefox), Thunderbird + TorBirdy, Pidgin, etc.

En la entrega de Whonix-Gateway, puede encontrar un conjunto de aplicaciones de servidor, incluidos los servidores Apache httpd, ngnix e IRC, que se pueden usar para organizar el trabajo de los servicios ocultos de Tor.

Es posible pasar sobre los túneles Tor para Freenet, i2p, JonDonym, SSH y VPN. Si lo desea, el usuario puede administrar solo Whonix-Gateway y conectarse a través de él a sus sistemas habituales, incluido Windows, lo que hace posible proporcionar una salida anónima para estaciones de trabajo que ya están en uso.

¿Que hay de nuevo en Whonix 15?

Después de aproximadamente un año de desarrollo, fue liberada y puesta a disposición del publico la versión 15 de Whonix, en la cual esta versión toma como base a Debian 10 (buster) y en lugar de KDE, el escritorio de Xfce está habilitado de forma predeterminada.

Para systemd los desarrolladores han incluido las configuraciones predeterminadas para las unidades de aislamiento de la sandbox (PrivateTmp = true y PrivateHome = true) ademas de mejorar la colección de entropía mejorada para un generador de números pseudoaleatorios (paquete jitterentropy-rngd instalado).

También implementaron una protección adicional contra los ataques Spectre, Meltdown y L1 Terminal Fault, con ello en la implementación de soporte para el trabajo en modo en vivo con la colocación de datos en la RAM y no en el disco.

Hay dos modos de arranque grub-live y ro-mode-init (activar automáticamente el modo live si la unidad es de solo lectura).

También se redujo el tamaño de las imágenes para sistemas de virtualización (optimizado usando zerofree). La imagen de Whonix-Gateway se reduce de 1.7 a 1.1 GB, y la Whonix-Workstation de 2 a 1.3 GB.

Para usuarios de VirtualBox, se preparó la compilación de CLI sin una interfaz gráfica. Los componentes de Whonix-Gateway y Whonix-Workstation están unificados en forma de una única imagen ova.

De las demás mejoras que destacan los desarrolladores en esta nueva versión encontramos:

  • Instalación simplificada de componentes para Qubes
  • Whonix KVM agrega soporte de consola a través del puerto serie
  • Soporte para ARM64 y Raspberry Pi
  • La estructura central incluye aplicaciones zulucrypt, qtox, onionshare, keepassxc y firejail. Se agregaron capas para scurlget, curlget, pwchange, upgrade-nonroot, apt-get-non-active y apt-get-update-plus.
  • Añadido soporte para la red Bisq P2P.

La imagen del sistema huésped de CLI es de 1.1 GB y el escritorio de Xfce es de 1.3 GB.

El artículo Whonix una distribución creada para proporcionar comunicaciones anónimas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/327pn8q
via IFTTT

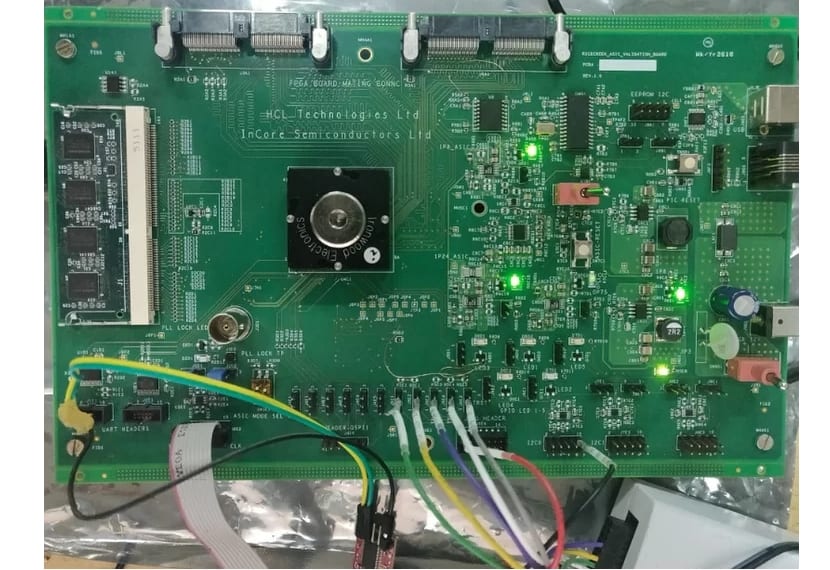
Shakti: el procesador indio ya está aquí…

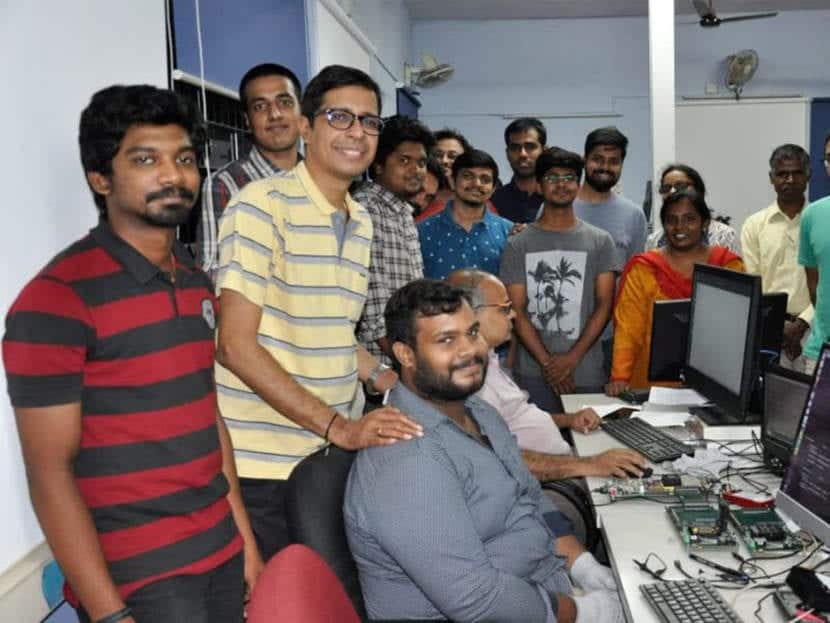
Grupo de desarrollo de Shatki

Si Europa ya está creando su propio microprocesador de propósito general con su proyecto EPI, India no está de brazos cruzados. Ya ha habido varios intentos como estos, como el famoso Elbrus ruso. No sé si lo recordáis, un microprocesador ruso basado en SPARC. Pero ahora la cosa es mucho más seria, y estos nuevos diseños que están surgiendo tienen una ISA muy potente y buena sobre la que trabajar y construir la microarquitectura. Me refiero a RISC-V.

Ahora India también tiene un microprocesador Made in India. Se llama Shatki y puedes ver más información en el sitio web oficial, pero parece un proyecto muy interesante. Y si las expectativas se cumplen, podríamos tenerlo en PCs pronto, haciendo competencia a los chips de Intel y AMD, pero con precios más baratos. En cuanto al rendimiento, ya veremos, pero por el momento, todos estos nuevos proyectos no pretenden ser simplemente alternativas low-cost con rendimientos bajos, sino que pretenden ser potentes.

placa Shatki

El ejemplo es EPI, que será destinado también para supercomputadoras. En el caso de Shatki, el procesador de India, está listo y el Instituto Indio de Tecnología (IIT) de Madras ha lanzado un kit de desarrollo de software para él. El SDK permitirá a los desarrolladores crear apps para éste chip basado en la ISA RISC-V.

El chip Shatki fue financiado por el Ministerio de Electrónica y Tecnología de la Información de India, algo similar a lo que han hecho aquí en Europa, que es un proyecto colaborativo y financiado por la UE. En India parece que también siguen estos mismos pasos. El grupo que se ha ocupado de su desarrollo es RISE del IIT y llegan trabajando en él desde 2016.

El plan es lanzar 6 clases de procesadores. Cada uno tendrá un objetivo o merado diferente por sus características de rendimiento y consumo de energía. China, India y Europa ya están trabajando duro para la no dependencia de Estados Unidos, y esto le complica las cosas a los actuales diseñadores como Intel y AMD.

Realmente no se están comercializando de momento, pero con el SDK fuera los desarrolladores ya pueden crear software incluso antes de que se lance. Pero no es un rumor ni mucho menos, ni esperes que tardará muchos años. El lanzamiento se realizará en un futuro próximo y la cosa va bastante en serio.

Al igual que el europeo EPI, que también estará destinado para varios sectores, como la supercomputación, bajo consumo, automóvil y para la informática de consumo, el caso de Shatki es similar con varias clases conocidas. Si quieres conocer las clases de este microprocesador son:

  • Clase E: es un procesador dirigido a dispositivos integrados o embebidos, tales como pequeños dispositivos IoT, plataformas robóticas, controladores de motores, uso industrial, etc. Competirá contra pequeños chips microcontroladores.
  • Clase C: es un microcontrolador de 32-bits y de 5 etapas, frente a las 3 del anterior. EN este caso, admite velocidades de 200 Mhz a 1Ghz. Está dirigido a cargas de trabajo de aplicaciones de rango medio y tiene un perfil de consumo bajo, además de soporte para protección de memoria. Competirá con microcontroladores y algunos chips de bajo consumo.
  • Clase I: es un procesador con ejecución fuera de orden y con velocidades de entre 1.5 y 2.5 Ghz con multithreading. En este caso, se piensa usar para dispositivos móviles y aplicaciones de red como routers, etc. Competirá con los ARM.
  • Clase M: es otro procesador o serie más potente con multicore y comparte características con la Clase I. Tendrá más de 8 núcleos de procesamiento, por tanto, dirigido a aplicaciones que demanden más rendimiento. En este caso, para PCs. Podría competir con los AMD Ryzen e Intel Core.
  • Clase S: Shakti S Class está pensado para estaciones de trabajo y servidores. Es una versión mejorada de la Clase I. Es la alternativa a los Xeon o EPYC, aunque aún se desconoce el rendimiento.
  • Clase H: es el procesador de mayor rendimiento de todos, destinado a supercomputación. Una de sus principales funciones es incluir un alto rendimiento single-thread, cache L4, y tecnologías para mejorar las prestaciones de E/S en el ámbito de la HPC.
  • Clases experimentales: RISE también está trabajando en dos nuevas clases en fase de experimentación por el momento. Se trata de la clase T y clase F. En este caso, la primera estará optimizada para una mejor seguridad (prevención de desbordamientos, mitigación de ataques,…), y la segunda dirigida a mejorar la clase T con soporte para memoria ECC.

El artículo Shakti: el procesador indio ya está aquí… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2XpsW65
via IFTTT

Shakti: el procesador indio ya está aquí…

Grupo de desarrollo de Shatki

Si Europa ya está creando su propio microprocesador de propósito general con su proyecto EPI, India no está de brazos cruzados. Ya ha habido varios intentos como estos, como el famoso Elbrus ruso. No sé si lo recordáis, un microprocesador ruso basado en SPARC. Pero ahora la cosa es mucho más seria, y estos nuevos diseños que están surgiendo tienen una ISA muy potente y buena sobre la que trabajar y construir la microarquitectura. Me refiero a RISC-V.

Ahora India también tiene un microprocesador Made in India. Se llama Shatki y puedes ver más información en el sitio web oficial, pero parece un proyecto muy interesante. Y si las expectativas se cumplen, podríamos tenerlo en PCs pronto, haciendo competencia a los chips de Intel y AMD, pero con precios más baratos. En cuanto al rendimiento, ya veremos, pero por el momento, todos estos nuevos proyectos no pretenden ser simplemente alternativas low-cost con rendimientos bajos, sino que pretenden ser potentes.

placa Shatki

El ejemplo es EPI, que será destinado también para supercomputadoras. En el caso de Shatki, el procesador de India, está listo y el Instituto Indio de Tecnología (IIT) de Madras ha lanzado un kit de desarrollo de software para él. El SDK permitirá a los desarrolladores crear apps para éste chip basado en la ISA RISC-V.

El chip Shatki fue financiado por el Ministerio de Electrónica y Tecnología de la Información de India, algo similar a lo que han hecho aquí en Europa, que es un proyecto colaborativo y financiado por la UE. En India parece que también siguen estos mismos pasos. El grupo que se ha ocupado de su desarrollo es RISE del IIT y llegan trabajando en él desde 2016.

El plan es lanzar 6 clases de procesadores. Cada uno tendrá un objetivo o merado diferente por sus características de rendimiento y consumo de energía. China, India y Europa ya están trabajando duro para la no dependencia de Estados Unidos, y esto le complica las cosas a los actuales diseñadores como Intel y AMD.

Realmente no se están comercializando de momento, pero con el SDK fuera los desarrolladores ya pueden crear software incluso antes de que se lance. Pero no es un rumor ni mucho menos, ni esperes que tardará muchos años. El lanzamiento se realizará en un futuro próximo y la cosa va bastante en serio.

Al igual que el europeo EPI, que también estará destinado para varios sectores, como la supercomputación, bajo consumo, automóvil y para la informática de consumo, el caso de Shatki es similar con varias clases conocidas. Si quieres conocer las clases de este microprocesador son:

  • Clase E: es un procesador dirigido a dispositivos integrados o embebidos, tales como pequeños dispositivos IoT, plataformas robóticas, controladores de motores, uso industrial, etc. Competirá contra pequeños chips microcontroladores.
  • Clase C: es un microcontrolador de 32-bits y de 5 etapas, frente a las 3 del anterior. EN este caso, admite velocidades de 200 Mhz a 1Ghz. Está dirigido a cargas de trabajo de aplicaciones de rango medio y tiene un perfil de consumo bajo, además de soporte para protección de memoria. Competirá con microcontroladores y algunos chips de bajo consumo.
  • Clase I: es un procesador con ejecución fuera de orden y con velocidades de entre 1.5 y 2.5 Ghz con multithreading. En este caso, se piensa usar para dispositivos móviles y aplicaciones de red como routers, etc. Competirá con los ARM.
  • Clase M: es otro procesador o serie más potente con multicore y comparte características con la Clase I. Tendrá más de 8 núcleos de procesamiento, por tanto, dirigido a aplicaciones que demanden más rendimiento. En este caso, para PCs. Podría competir con los AMD Ryzen e Intel Core.
  • Clase S: Shakti S Class está pensado para estaciones de trabajo y servidores. Es una versión mejorada de la Clase I. Es la alternativa a los Xeon o EPYC, aunque aún se desconoce el rendimiento.
  • Clase H: es el procesador de mayor rendimiento de todos, destinado a supercomputación. Una de sus principales funciones es incluir un alto rendimiento single-thread, cache L4, y tecnologías para mejorar las prestaciones de E/S en el ámbito de la HPC.
  • Clases experimentales: RISE también está trabajando en dos nuevas clases en fase de experimentación por el momento. Se trata de la clase T y clase F. En este caso, la primera estará optimizada para una mejor seguridad (prevención de desbordamientos, mitigación de ataques,…), y la segunda dirigida a mejorar la clase T con soporte para memoria ECC.

El artículo Shakti: el procesador indio ya está aquí… ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2XpsW65
via IFTTT