Debian Edu 10, la versión de “Buster” para la enseñanza

Debian Edu 10

El pasado 6 de julio fue un día importante en el mundo Linux. Fue el día en el que Project Debian lanzó Debian 10 “Buster”, la última versión de un sistema operativo en el que se basan muchas distribuciones, entre las que tenemos el archiconocido Ubuntu. Entre todo lo que anunciaron ese día, que no fue poco, también anunciaron Debian Edu 10, una especie de sabor de Debian que está enfocado para su uso escolar.

De hecho, a Debian Edu también se le conoce como Skolelinux. Esta distribución proporciona un entorno de red listo para usar y completamente configurado para cualquier centro escolar. Probablemente os suene más Edubuntu, por ser uno de los sabores oficiales de Ubuntu, la distribución basada en Debian más famosa. Pero hay un motivo suficiente para pensar que Debian Edu es mejor que Edubuntu: la propuesta de Canonical se descontinuó hace casi tres años.

Debian Edu 10, todo lo que un centro escolar necesita en base Linux

“Skolelinux” también incluye herramientas para configurar el soporte multilingüe específico de la zona, localización de escritorio mejorada para todos los idiomas compatibles, el complemento GOsa² para la administración de contraseñas y un mejor soporte TLS/SSL en la red interna. La nueva versión llega tanto con las imágenes de instalación oficiales de Debian como soporte modular específicos de la zona.

Entre las novedades más destacadas que llegan junto a Debian Edu 10 “Buster”, más allá de estar basado en la recientemente lanzada versión de Debian, tenemos:

  • Nueva herramienta para regenerar bases de datos LDAP.
  • Metapaquetes adicionales para agrupar paquetes educativos por nivel escolar.
  • Soporte para configurar servicios SSH y NFS a través de Kerberos.
  • Soporte para el servidor X2Go en sistemas con perfiles LTSP-Server.

Los interesados podéis descargar la última versión de Debian Edu desde la página web de descargas oficial de Debian haciéndo clic aquí.

Artículo relacionado:
OpenSUSE Education desaparecerá tras openSUSE Leap 15


El artículo Debian Edu 10, la versión de “Buster” para la enseñanza ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2S6CLVy
via IFTTT

Llega la nueva versión de Tails 3.15 con actualizaciones de Tor y más

Los desarrolladores detrás de la famosa distribución de Linux Tails anunciaron hace pocos días la disponibilidad de la versión de Tails 3.15 (The Amnesic Incognito Live System), distribución que para quienes la desconocen deben saber que esta basada en Debian y destinada a proporcionar acceso anónimo a la red.

El acceso anónimo a Tails es proporcionado por Tor. Todas las conexiones, excepto el tráfico a través de la red Tor, están bloqueadas por defecto con un filtro de paquetes. El cifrado se utiliza para almacenar los datos del usuario en el modo de guardar los datos del usuario entre lanzamientos.

¿Que hay de nuevo en Tails 3.15?

La nueva versión de Tails 3.15 podremos encontrar las nuevas versiones actualizadas de Tor Browser 8.5.4 y Thunderbird 60.7.2.

Se destaca en esta nueva versión de Tails, la resolución de un problema que causa bloqueos al reiniciar en algunas computadoras.

Ademas de que también los desarrolladores trabajaron el la corrección de un error que causaba un mensaje de error en la utilidad Unlock VeraCrypt Volumes cuando la partición no se cerraba debido a la presencia de archivos abiertos en ella. Resolvió el problema con la ejecución de Tail desde el firmware de arranque de Heads.

En cuanto a la nueva versión de Tor Browser 8.5.4 incluida en la distribución, destinada a garantizar el anonimato, la seguridad y la privacidad, en ella se hizo la transición al uso de la nueva rama Tor 0.4.

Con lo cual esta nueva versión está sincronizada con la base de código ESR de Firefox 60.8.0, que eliminó 18 vulnerabilidades, de las cuales 9 problemas recopilados en CVE-2019-11709 están marcados como críticos y potencialmente conducen a la organización de la ejecución del código del atacante.

Los componentes como OpenSSL 1.0.2s, Torbutton 2.1.12 y HTTPS Everywhere 2019.6.27 también se actualizan.

Finalmente en cuanto a los demás componentes estos fueron actualizados a sus versiones mas actuales, con lo cual los desarrolladores ofrecen una imagen del sistema que no requerirá de la descarga adicional de paquetes.

Requisitos para instalar Tails en nuestro ordenador

Si quieres instalar este sistema en tu ordenador debes de contar con al menos estos requisitos para poderlo ejecutar sin problemas:

  • Ya sea un lector de DVD interno o externo o la posibilidad de iniciar desde una memoria USB.
  • Tails requiere un procesador compatible con x86-64 de 64 bits: IBM PC compatible y otros, pero no PowerPC ni ARM  por lo que Tails no funciona en la mayoría de las tabletas y teléfonos.
  • 2 GB de RAM para trabajar sin problemas. Se sabe que Tails trabaja con menos memoria, pero es posible que experimente comportamientos o bloqueos extraños.

Después de esta actualización, Tails 3.16 está programado para el 3 de septiembre. Para obtener más información sobre esta versión de la distribución, pueden visitar la nota del lanzamiento.

Descargar Tails 3.15

Si quieres probar o instalar esta nueva versión de esta distribución de Linux en tu equipo, puedes obtener la imagen del sistema la cual ya está disponible desde su página web oficial en su sección de descargas, en enlace es este.

Esta nueva imagen iso de Tails 3.5 para descargar de 1.1 GB de tamaño, es capaz de operar en modo en vivo.

¿Cómo actualizar a la nueva versión de Tails 3.15?

Si ya cuentas con alguna versión anterior de Tails y entra en la lista de versiones que pueden ser actualizadas a esta nueva versión, debes de abrir una terminal y ejecutar los siguientes comandos.

Primero actualizamos nuestro listado de paquetes y repositorios con:

apt-get update

Indicamos que se actualicen con:

apt-get upgrade

Ahora debemos de descarga e instala las últimas versiones de paquetes, dependencias y más recientes.

apt-get dist-upgrade -y

Al finalizar esto eliminamos todos los paquetes obsoletos y que ya no se necesitan

apt-get autoremove -y

Al finalizar esto, es totalmente recomendable que debamos de reiniciar nuestro equipo para que los nuevos cambios sean puestos en marcha e iniciemos con la nueva versión de Tails.

Y listo con esto ya tenemos la nueva actualización de Tails 3.15 en nuestro equipo.

El artículo Llega la nueva versión de Tails 3.15 con actualizaciones de Tor y más ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2S7I9b6
via IFTTT

Llega la nueva versión de SoftEther VPN Developer Edition 5.01.9671

softether-vpn-logo

SoftEther VPN es un software gratuito de código abierto, multiplataforma, que funciona como cliente VPN y servidor VPN. Los protocolos VPN como SSL VPN, L2TP / IPsec , OpenVPN y Microsoft Secure Socket Tunneling Protocol se proporcionan en un único servidor VPN.

SoftEther VPN es compatible con NAT transversal, por lo que es útil ejecutar servidores VPN en computadoras que están detrás de puertas de enlace, enrutadores de instalaciones y firewalls. Los firewalls que realizan una inspección profunda de paquetes no pueden detectar los paquetes de transporte VPN de SoftEther como un túnel VPN porque HTTPS se utiliza para camuflar la conexión.

Además de ello optimiza el rendimiento mediante el uso completo de la trama de Ethernet, reduciendo las operaciones de copia de memoria, la transmisión paralela y la agrupación en clústeres. Juntos, estos reducen la latencia normalmente asociada con las conexiones VPN al tiempo que aumentan el rendimiento.

Entre las principales características podremos encontrar:

  • Admite los protocolos OpenVPN, SSL-VPN (HTTPS), Ethernet sobre HTTPS, L2TP, IPsec, MS-SSTP, EtherIP, L2TPv3 y Cisco VPN.
  • Compatibilidad con los modos de conexión de acceso remoto y de sitio a sitio, en los niveles L2 (puente de Ethernet) y L3 (IP).
  • Compatibilidad con clientes originales de OpenVPN.
  • El túnel SSL-VPN a través de HTTPS le permite omitir el bloqueo en el nivel de firewall.
  • La capacidad de crear túneles sobre ICMP y DNS.
  • Mecanismos incorporados para DNS dinámico y NAT transversal para garantizar el trabajo en hosts sin una dirección IP dedicada permanente.
  • Alto rendimiento, que proporciona una velocidad de conexión de 1 Gb sin requisitos importantes para el tamaño de la RAM y la CPU.
  • Pila dual de IPv4 / IPv6.
  • Usando AES 256 y RSA 4096 para el cifrado.
  • Disponibilidad de una interfaz web, un configurador gráfico para Windows y una interfaz de línea de comandos multiplataforma estilo Cisco IOS.
  • Soporte de servidor para Windows, Linux, FreeBSD, Solaris y macOS. Disponibilidad de clientes para Windows, Linux, macOS, Android, iOS y Windows Phone.

Nueva versión Developer Edition

Hace poco se anuncio el lanzamiento del servidor VPN SoftEther VPN Developer Edition 5.01.9671, versión en la cual se destacan los siguientes cambios:

Se agregó soporte para la API JSON-RPC, que le permite crear aplicaciones de terceros para administrar el servidor VPN.

Incluyendo a través de JSON-RPC, puede agregar usuarios y centros virtuales, romper ciertas conexiones VPN, etc. Las muestras de código para usar JSON-RPC se publican para JavaScript, TypeScript y C #. Para deshabilitar la configuración sugerida por JSON-RPC “DisableJsonRpcWebApi”.

También esta nueva versión se añadió la consola web incorporada de administrador (https://server/admin/ “), que permite controlar el servidor VPN a través de un navegador. Las posibilidades de la interfaz web son limitadas por el momento;

Se agregó soporte para el modo de cifrado de bloque AEAD ChaCha20-Poly1305-IETF.

Implementó una función para mostrar información detallada sobre el protocolo utilizado en la sesión de VPN.

Se corrigió una vulnerabilidad en el controlador de puentes de red para Windows, que permite mejorar localmente sus privilegios en el sistema. Los problemas solo aparecen en Windows 8.0 y versiones anteriores cuando se utiliza el modo Local Bridge o SecureNAT.

¿Como instalar SoftEtherVPN?

Para aquellos que estén interesados en poder instalar SoftEtherVPN en su sistema, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

Para quienes sean usuarios de Ubuntu, Linux Mint y cualquier otro derivado de estos, pueden usar un repositorio el cual pueden añadir a su sistema abriendo una terminal y en ella tecleando los siguientes comandos:

sudo add-apt-repository ppa:paskal-07/softethervpn

sudo apt-get update

Finalmente podrán instalar SoftEtherVPN en su sistema tecleando el siguiente comando:

sudo apt install softether-vpn

En el caso de Arch Linux y derivados, la aplicación no se ha actualizado dentro de los repositorios de AUR, pero para quienes quieran instalarlo, basta con teclear el siguiente comando en la terminal:

yay -S softethervpn

O el cliente con:

yay -S softethervpn-client-manager

Para el resto de las distribuciones de Linux tendrán que realizar la compilación del codigo fuente, esto lo hacen abriendo una terminal y ejecutando en ella los siguientes comandos:

git clone https://github.com/SoftEtherVPN/SoftEtherVPN_Stable.git

cd SoftEtherVPN

./configure

make

make install

El artículo Llega la nueva versión de SoftEther VPN Developer Edition 5.01.9671 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/32egud8
via IFTTT

SUSE Expert Days más de 300 asistentes y muchas novedades


SUSE Expert Days

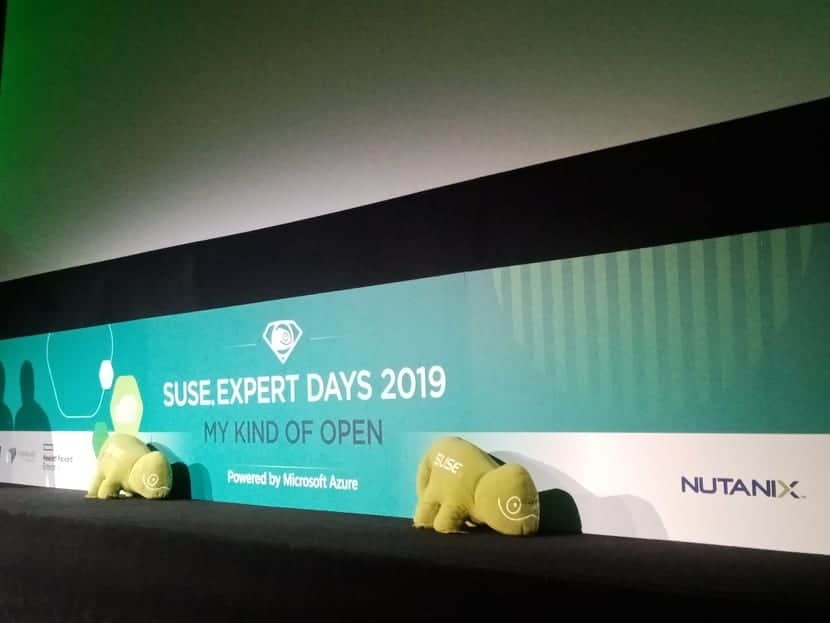
Estos días se han celebrado los SUSE Expert Days en Madrid. El gran evento de la compañía de tecnología ha conseguido reunir a más de 300 personas que han asistido para ver de cerca las novedades y últimos lanzamientos de la compañía SUSE. Allí quedaba patente que la empresa es pionera en las tecnologías de código abierto, su liderazgo y flexibilidad para productos empresariales, tanto servicios ejecutados en el borde como en la nube.

El encuentro ha permitido a organizaciones y partners conocer las novedades y anuncios de primera mano. Así se pueden hacer una idea de cuál será el presente y futuro de la compañía. Por cierto, ha sido el primer evento de SUSE como compañía independiente, algo que ya anunciamos en este mismo blog hace tiempo.

En cuanto a las novedades destacables:

  • SUSE Manager 4 y SUSE Manager for Retail 4: es una solución de gestión de infraestructura de código abierto para ayudar a equipos de operaciones de IT y DevOps. Redue la complejidad y permite recuperar el control de los activos de IT sin importar dónde se encuentren, aumentando la eficiencia al tiempo que cumplen con las políticas de seguridad y optimizan las capacidades a través de automatización para reducir costes. También aporta nuevas capacidades de despliegue automatizado para SAP HANA…
  • SUSE Linux Enterprise 15 SP1: el nuevo sistema operativo SLE 15 SP1 mejora al ya impecable SUSE Linux Enterprise 15 con este nuevo Service Pack 1. Tiene soporte de hardware mejorado para aumentar la seguridad de los datos gracias a AMD Secure Encrypted Virtualization, mayor compatibilidad para sistemas basados en ARM (pensando en servidores e IoT), reducción del tiempo de inactividad de las actualizaciones, instalación simplificada con Modular+, etc.

Si quieres saber más sobre estos productos y sobre esta empresa pionera en productos para el sector empresarial, la nube y virtualización, te animo a entrar en su web oficial.

El artículo SUSE Expert Days más de 300 asistentes y muchas novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2NMR5UR
via IFTTT

Kali Linux, distro de “hacking ético”, también llega a la Raspberry Pi 4

Kali linux y Raspberry Pi 4

Hace poco más de dos semanas, Rasbperry lanzó la Raspberry Pi 4 Model B, la última versión de la placa que fabrica. Las Raspberry Pi contienen en sí mismas todo lo necesario para funcionar como un ordenador o un dispositivo inteligente pero, si lo que queremos es usarla como PC, lo que conseguiremos será uno discreto. Es por eso que hay desarrolladores que lanzan versiones específicas para estas placas, como Ubuntu MATE o Kali Linux.

El equipo Offensive Security se ha dado prisa y ya tiene lista una imagen ISO de su sistema operativo para la Raspberry Pi 4 Model B, lo que les ofrece a los investigadores de seguridad y fans del hacking una manera más cómoda de ejecutar Kali Linux. Y es que una de las ventajas de las Raspberry Pi es un tamaño que nos permite llevarnos nuestro ordenador/dispositivo inteligente a cualquier parte. Eso sí, hay que tener en cuenta que el paquete básico viene sin caja ni ningún cable.

Kali Linux se une a otros sistemas como Raspbian o Ubuntu MATE

Kali Linux for Raspberry Pi 4 llega con un modo monitor Wi-Fi integrado y soporte de inyección de marcos para todas las pruebas de penetración del sistema y operaciones de hacking ético. En estos momentos, lo malo es que solo hay disponible la imagen de 32bits, pero el equipo Offensive Security asegura que la versión de 64bits está en camino.

Kali Linux for Raspberry Pi 4 está disponible en esta página web. Lógicamente, esta es una opción para los usuarios que quieran probar las herramientas de hacking ético que ofrece este sistema operativo. Si lo que os interesa es usar un buen sistema operativo para vuestra Raspberry Pi 4, las mejores opciones son las mencionadas Raspbian, basado en Debian y de la propia compañía (Raspberry Pi Foundation), o Ubuntu MATE, la versión para Raspberry Pi del sabor oficial MATE de Ubuntu.

El artículo Kali Linux, distro de “hacking ético”, también llega a la Raspberry Pi 4 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2YHOjRI
via IFTTT

Liberada la nueva versión de Open Build Service 2.10, una plataforma para el desarrollo de distribuciones y software

Hace poco fue anunciado el lanzamiento de la plataforma Open Build Service 2.10, la cual esta diseñada para organizar el proceso de desarrollo de distribuciones y productos de software, incluida la preparación y el mantenimiento de lanzamientos y actualizaciones. El sistema se destaca por permitir compilar de forma cruzada los paquetes para la mayoría de las principales distribuciones de Linux o crear su propia distribución basada en un paquete determinado.

La compilación es compatible con 21 plataformas (distribuciones), incluidas CentOS, Debian, Fedora, OpenMandriva, openSUSE, SUSE Enterprise Linux, Red Hat Enterprise Linux (RHEL) y Ubuntu. El ensamblaje es posible para 6 arquitecturas, incluyendo i386, x86_64 y ARM.

OBS cubre más de 140,000 paquetes y se usa como el sistema principal para crear proyectos openSUSE, Tizen, Sailfish / Mer, NextCloud y VideoLAN, así como para crear productos Linux en Dell, Cray e Intel.

Para crear una versión nueva de un programa dado en forma de un paquete binario para el sistema deseado, es suficiente crear un archivo de especificaciones o conectar el repositorio de paquetes presentado en el sitio software.opensuse.org.

Además, se puede crear un entorno minimalista ya hecho para la ejecución en sistemas de virtualización, entornos basados en la nube o para descargar como una distribución en vivo.

Sobre Open Build Service

Cuando se trabaja con OBS, un desarrollador puede usar el servicio en línea build.opensuse.org o instalar un sistema similar en su servidor.

Además, puede implementar rápidamente su propia infraestructura con la ayuda de imágenes especialmente preparadas para máquinas virtuales, contenedores, instalación local o para el arranque PXE a través de la red.

Es posible automatizar la descarga de textos de origen desde repositorios o archivos externos de Git o Subversion con código de ftp y servidores web de proyectos primarios, lo que permite deshacerse de la descarga manual intermedia de archivos con código a la máquina del desarrollador local y luego importarlos a openSUSE Build Service.

Los paquetes de acompañamiento se suministran con herramientas para determinar las dependencias de otros paquetes con el reensamblado automático de las dependencias cuando se realizan cambios en ellos. Al agregar parches, es posible probarlos con paquetes similares de otros proyectos.

Para administrar Open Build Service, puede usar ambas herramientas de línea de comandos y una interfaz web.

Existen herramientas para conectar clientes de terceros y utilizar recursos de servicios externos como GitHub, SourceForge y kde-apps.org.

Los desarrolladores tienen acceso a herramientas para crear grupos y organizar la colaboración. El código para todos los componentes del sistema, incluida la interfaz web, el sistema de prueba de paquetes y los componentes de la versión anterior, está abierto bajo la licencia GPLv2.

Principales novedades de Open Build Service 2.10

En esta nueva versión la interfaz web se ha rediseñado por completo con los componentes del marco de Bootstrap, lo que simplificó el mantenimiento del código, unificó el diseño de varias partes y eliminó muchas complicaciones (anteriormente se usó 960 Grid System, su propio tema para la interfaz de usuario de Jquery y una gran cantidad de CSS específico).

A pesar del procesamiento, los desarrolladores intentaron preservar el reconocimiento de los elementos y la forma habitual de trabajar para reducir la incomodidad durante la transición a la nueva versión;

Se ha trabajado para mejorar el soporte para la entrega y el despliegue de aplicaciones para contenedores aislados.

Se agregaron módulos para la integración con Gitlab y Pagure, que le permiten vincular ciertas acciones en OBS al realizar nuevos compromisos o cuando ocurren ciertos eventos en estos sistemas.

Descargas integradas a los entornos de nube de Amazon EC2 y Microsoft Azure, así como también a través de Vagrant.

El rendimiento de código fue optimizado para la generación y publicación de productos en el repositorio. El programador tiene la oportunidad de actualizar de forma incremental el proyecto.

De las demás novedades que se destacan encontramos:

  • Los scripts de inicio de Sysv se reemplazan con archivos systemd
  • Se agregó soporte para almacenar métricas con datos de rendimiento en InfluxDB
  • El uso de emoji está permitido en los campos de texto (para ser incluido en database.yml, la codificación debe establecerse en utf8mb4)
  • Se agregó la opción de enviar notificaciones a los propietarios de mensajes sobre problemas, con información sobre nuevos comentarios
  • Apareció la función de confirmación preliminar de solicitudes (la solicitud se acepta solo después de que se haya completado la revisión)

Fuente: https://openbuildservice.org

El artículo Liberada la nueva versión de Open Build Service 2.10, una plataforma para el desarrollo de distribuciones y software ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2XDEest
via IFTTT

La nueva Raspberry Pi 4 tiene problemas con el USB-C, pues no admite cualquier cable

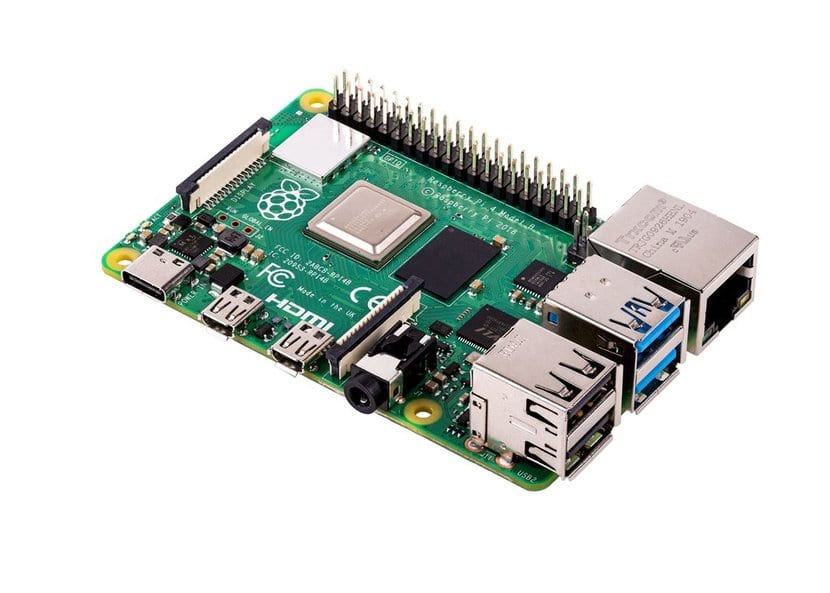
Raspberry Pi 4 Model B

Hace algunos días fue anunciada la nueva versión de la Raspberry Pi 4, noticia que se dio a conocer aquí en el blog, como sabrán esta nueva versión de esta placa única conserva el mismo aspecto y el mismo precio de inicio que su predecesora ($ 35) para especificaciones que no pueden dejar de notar el salto realizado en comparación con las versiones anteriores: hasta 4 GB de RAM ( cuatro veces más que cualquier Pi anterior, procesador y GPU más rápidos, Ethernet más rápida, red Wi-Fi de doble banda, el doble de salidas HDMI y dos puertos USB 3.

Además, la Raspberry Pi 4 es la primera computadora en el catálogo de la Fundación equipada con un conector USB-C para su fuente de alimentación. Aquí también es donde hay malas noticias.

El puerto USB-C dedicado al suministro de energía eléctrica necesario para el funcionamiento de la computadora, no es compatible con cualquier tipo de cable.

Artículo relacionado:
Raspberry Pi 4 Model B: las nuevas características

Pues hace poco Eben Upton, uno de los cofundadores de la Fundación Rasbperry Pi, confirma la información.

“El nuevo Raspberry Pi está equipado con un conector USB tipo C para la alimentación y algunos usuarios se quejan de que algunos cargadores no funcionan con él (incluidos los cargadores de MacBook).

Algunos han especulado que esto se debe a una limitación del fabricante en las fuentes de alimentación, pero en realidad esto se debe a una falla de diseño en la conexión USB. La raíz del problema es la presencia de una resistencia de extracción a tierra en las líneas CC1 y CC2 del conector USB Tipo C “, explica.

Diagrama parcial de la Raspberry Pi 4.

Rpi4

“Con la mayoría de los cargadores, esto no será un problema porque los cables de la base usan solo una línea de CC y como resultado, la Raspberry pi se detecta correctamente y recibe energía. El problema es con los cables marcados electrónicamente que usan ambas conexiones de CC “, agrega.

Un problema de diseño que no contemplaron

En el estado actual, utilizando un cable USB Tipo C con cargador hará que la identificación de la Raspberry Pi lo detecte como un accesorio de audio y no como una fuente de alimentacion, lo que traerá el poder de no proporcionar energía.

El cofundador de Raspberry Pi, dijo que los cargadores inteligentes con un cable marcado electrónicamente “un cable e-marked” identificarán incorrectamente la Raspberry Pi 4 como un adaptador de audio y se negarán a proporcionar energía.

Es por ello que de momento la Fundación Raspberry recomienda a los usuarios de la Raspberry 4 utilizar los cables que utilizan para cargar sus smarphones o tablets, ya que estos en su mayoría no son “e-marked” y no se tendrán problema alguno.

También se deben tomar en cuenta el utilizar una fuente de alimentación que puede suministrar los 5.1V / 3A que la placa necesita.

Benson Leung de Google ha hablado sobre el tema y acusa a los diseñadores de Raspberry Pi de incumplimiento.

“El equipo de Raspberry Pi cometió dos errores críticos.

La primera es que ellos mismos diseñaron este circuito, quizás intentando hacer algo inteligente con la detección de nivel actual, pero no lo hicieron correctamente.

En lugar de inventar circuitos, los diseñadores de hardware deberían simplemente copiar la especificación USB-C.

El segundo error es que realmente no han probado su diseño con diferentes tipos de cables .Por ejemplo, todos los MacBook viene equipado con un cable USB Tipo C desde 2016. “

Después de este fallo reportado por muchos usuarios la Fundación Raspberry anunció que una versión corregida de la Raspberry Pi 4 está en camino.

Este defecto de diseño es el segundo problema que exhibe un producto de la Raspberry Pi Foundation en los últimos meses.

Ya que en agosto del año anterior, la Fundación lanzó el HAT de Power Over Ethernet (PoE) de Rasperry Pi. Al igual que con el USB-C, surgieron problemas de alimentación con esta tarjeta de expansión.

Para quienes no cuenten con un cable USB Tipo C diferente a los “e-marked”, la única opción es comprar la fuente de alimentación oficial Raspberry Pi 4 de $ 8 / £ 8 .

El artículo La nueva Raspberry Pi 4 tiene problemas con el USB-C, pues no admite cualquier cable ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2JwbxUA
via IFTTT

SteamVR nueva Beta con mejoras para Linux

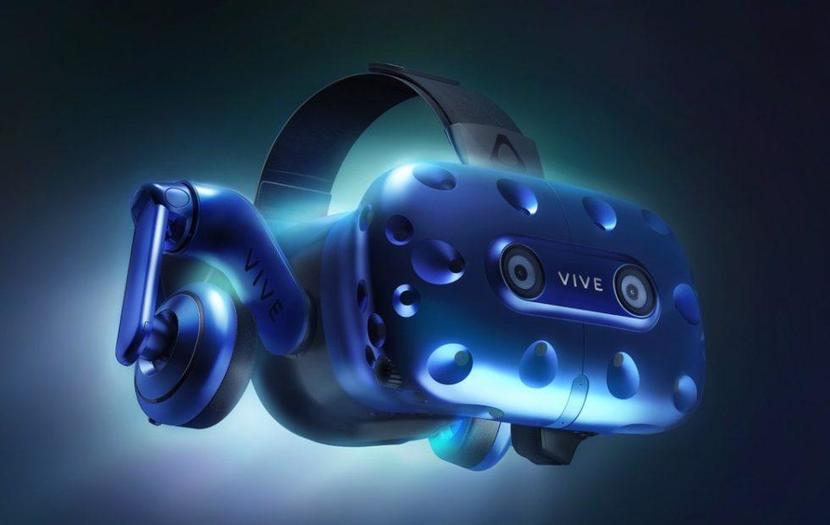
SteamVR de Valve

Valve ha lanzado Valve Index y una vez fuera, la conocida firma continúa haciendo rápidas mejoras sobre su SteamVR, uno de los productos de realidad virtual más prometedores para Linux. Ahora se ha lanzado una última Beta que está ya disponible y tiene interesantes mejoras para las gafas de realidad virtual y también algunas correcciones que afectan a Linux. Por tanto, buenas noticias.

Han realizado algunas mejoras para SteamVR con cambios en cómo los juegos son lanzados desde esta plataforma de realidad virtual para reducir los cuelgues, han cambiado cosas para evitar el Error 308 en los inicios, se ha agregado recuperación automática para el firmware de Valve Index y Vive Pro de HTC, así como otros bugs corregidos que surgían espontáneamente en el sistema de Valve y que causaban un apagado.

SteamVR Input también tiene algunos cambios. En cuanto a las novedades que afectan directamente a Linux, puedes encontrar:

  • Reparación de Index HMD que siempre notificaba que había una actualización de firmware disponible.
  • Reparación del problema que reseteaba SteamVR
  • Reparación de vrwebhelper crashing para el cliente Steam
  • Reparación colores psicodélicos en el cliente Steam causados por la salida de SteamVR.
  • Repración del prompt de salida Restart SteamVR y bloqueo del reinicio
  • Varios bugs de vrcompositor corregidos
  • Corrección de ioctl(GFEATURE)

Como puedes comprobar son problemas, que hacían de la experiencia cuando usabas SteamVR y Steam en tu distro Linux, algo nefasta. Por lo que ahora la ejecución será menos problemática. Y por supuesto, el trabajo de los desarrolladores de Valve no solo se han limitado a Linux, también se han incluido otras mejoras para otras plataformas. Espero que siga así y tengamos más novedades que comentar pronto.

Por cierto, el software SC Controller y el driver del Steam Controller han sido actualizados también. Muchas novedades de parte de Valve, además de lo que comenté sobre un posible lanzamiento de una actualización del mando Steam Controller…

El artículo SteamVR nueva Beta con mejoras para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2G5T00u
via IFTTT

IBM cierra la adquisición histórica de Red Hat por 34.000 millones de dólares

Red Hat e IBM logos

IBM inició una compra histórica que se ha transformado en la más cara de la historia por el momento, ya que asciende a 34.000.000.000 de dólares. Así IBM se queda con la tecnología de la famosa Red Hat. El movimiento es estratégico, ya que define el futuro de la nube híbrida abierta. De esta forma, el gigante azul se posiciona como proveedor líder de la nube y acelera el modelo de negocio de alto valor de IBM.

Ahora IBM cuenta con toda la tecnología y capacidad de innovación de Red Hat para llegar a un mayor número de clientes. Pero los usuarios de RHEL no deben estar preocupados por ello, ya que IBM preserva la independencia y neutralidad de Red Hat. De esa forma, ésta segunda se verá fortalecida y los clientes seguirán pudiendo elegir libremente y con la máxima flexibilidad como hasta ahora.

Por otro lado, el firme compromiso de Red Hat por el código abierto no varia tras la compra de IBM. Así que no deberíamos estar preocupados por otros proyectos como Fedora, de la cual se nutre RHEL y tampoco CentOS que lo hace de RHEL. Es una de las cosas que más preguntan algunos usuarios y que preocupan. De todas formas, tendremos una entrevista en exclusiva con Red Hat pronto donde se aclararán muchas duras sobre sus novedades y también sobre RHEL8. ¡Estate atento a LxA!

Lo que si es seguro es que IBM está ahora en una posición muy fuerte junto con Red Hat para ofrecer una plataforma multicloud híbrida de próxima generación. Así que estará  en disposición de luchar con mayor fuerza contra otras alternativas como AWS de Amazon, la nube de Google, o Azure de Microsoft. Estos tres gigantes dominan el sector con mano firme, pero ahora les ha salido un competidor que les debería preocupar…

El artículo IBM cierra la adquisición histórica de Red Hat por 34.000 millones de dólares ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/30p8R1N
via IFTTT

OpenEXPO Europe 2019: resumen del pasado evento

OpenExpo 2019 6º Edición

El pasado 21 de junio de 2019 se dieron cita en Madrid multitud de empresas, profesionales y apasionados de las nuevas tecnologías en el mayor evento de tecnologías abiertas de Europa. OpenEXPO 2019 volvió a ser un éxito un año más con la participación de patrocinadores como IBM, Red Hat, Google Cloud, ARsys, etc. También hubo conferencias de profesionales de primera nivel y unos 73 stands en la feria.

La 6º Edición del evento no solo tuvo charlas de ponentes, también quisieron crear debate sobre las tecnologías y el sector de la innovación con 8 mesas redondas para que se pudiera debatir abiertamente con 40 expertos. En ellas se trataron temas como Blockchain, Inteligencia Artificial, Fintech, CIO SUmmit, Emprendimiento, Ciberseguridad, Transformación digital, y Women in Tech.

Al finalizar todas las ponencias, también se celebró la ceremonia de entrega de los reconocidos premios Open Awards 2019, que en este año ya era la 4º Edición que se celebra desde que comenzó OpenEXPO. En la ceremonia se pudo asistir a las menciones de honor de esta gala y se hizo entrega de los premios a los galardones de las distintas categorías que había. Además, la faceta más benéfica y solidaria del evento fue el cheque de 1150€ entregado a Julián Campos, Vicepresidente del comité de Madrid de UNICEF.

En cuanto a los ganadores de os Open Awards 2019, fueron Kiwi TCMS (Best Tech Community), Irontec (Best Services Solutions Provider), Liberbank (Best Success Story Company/Public Administration), Aprender SM (Best Innovative Platform / Project), Waima Technologies (Best StartUp), IBM (Bet Cloud Solution), ERASER (Best Project in Transparency Citizen Participation and Open Goverment), y El Atareao (Best Medium or Blog).

Las menciones especiales fueron para Cristina Aranda y Sara Alvarellos por MujeresTech, UNICEF Comité Mardid, Luis Falcón por GNU Health, David Montalva por Lliuex, Julián Fernandez como CEO de Fossa Systems, y Jorge Oteo CIO de Vocento…

¡Y desde aquí os invito a asistir en la próxima OpenEXPO!

El artículo OpenEXPO Europe 2019: resumen del pasado evento ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2LM86f6
via IFTTT