Ya fue liberada la primera versión alfa de Gnome 40

Se acaba de realizar la liberación de la primera versión alfa de Gnome 40 en la cual se presentan los cambios iniciales en la presentación de los escritorios virtuales, asi como también el  renderizado de GPU para sombreadores, el soporte para la autenticación de dos factores y también la actualización de diversos paquetes del entorno.

Recordemos que el proyecto ha cambiado a una nueva numeración de versión, según la cual se publicará la versión 40.0 en lugar de la 3.40, lo que permitirá deshacerse del primer dígito «3», que ha perdido su relevancia durante el proceso de desarrollo actual.

Las versiones correctivas provisionales se enviarán como 40.1, 40.2, 40.3, mientras que las versiones principales continuarán formándose cada 6 meses, es decir, GNOME 41.0 se lanzará en otoño de 2021.

Los números impares ya no están asociados con las versiones de prueba, que ahora se denominan alfa, beta y rc, con ello los desarrolladores de Gnome mencionan que:

«Decidimos no utilizar la versión 4.x para evitar confusiones y superposiciones con GTK 4.0.»

Principales novedades de Gnome 40 alfa

Entre los cambios en Gnome 40 de manera inicial podremos encontrar que se destaca la transición a la rama GTK 4 y cambios significativos en la organización del trabajo en la interfaz.

Por ejemplo, se reemplazó la orientación vertical por la horizontal y se cambió la navegación en el modo de vista general y en la interfaz de selección de aplicaciones.

Los escritorios virtuales en modo de vista general ahora están dispuestos horizontalmente y aparecen como un bucle continuo de izquierda a derecha, además de que se proporciona una transición perfecta entre la lista de programas y los escritorios virtuales.

Gnome Shell también incluye renderizado de GPU para sombreadores, estilo de avatar actualizado y soporte adicional para gestos de pantalla de tres táctiles.

También podremos encontrar que se agregó la capacidad de filtrar la salida en la aplicación de instalación complementaria.

El administrador de archivos Nautilus agrega soporte para tiempos de creación de archivos y usa el componente xdg-desktop-portal para configurar el fondo de escritorio.

Se agregó soporte para autenticación de dos factores y mux de conexión para sftp a gvfs. Se ha mejorado la compatibilidad con XWayland en el administrador de composición de Mutter.

En el navegador Epiphany, debido a cambios en las reglas para acceder a la API de Google, la protección contra el phishing está deshabilitada por defecto, la cual se implementó mediante el uso de la tecnología de navegación segura de Google.

Otro de los cambios que se destaca, es el soporte mejorado para el formato de paquete flatpak, asi como también los diálogos modificados para seleccionar motores de búsqueda y sincronización de datos, así como menús contextuales.

En cuanto a los paquetes que se actualizan con el lanzamiento de esta versión alfa, de los más destacados:

  • at-spi2-core (2.38.0 => 2.39.1)
  • atkmm (2.28.0 => 2.28.1)
  • cantarell-fonts (0.201 => 0.301)
  • eog (3.38.0 => 40.alpha)
  • epiphany (3.38.0 => 40.alpha)
  • evince (3.38.0 => 3.39.1)
  • evolution-data-server (3.38.0 => 3.39.1)
  • gcr (3.36.0 => 3.38.1)
  • gdm (3.38.0 => 3.38.2.1)
  • gedit (3.38.0 => 3.38.1)
  • glib (2.66.0 => 2.67.2)
  • gnome-bluetooth (3.34.1 => 3.34.3)
  • gnome-boxes (3.38.0 => 3.38.2)
  • gnome-calculator (3.38.0 => 40.alpha)
  • gnome-calendar (3.38.0 => 40.alpha)
  • gnome-contacts (3.37.2 => 3.38.1) (*)
  • gnome-control-center (3.38.0 => 3.38.3)
  • gnome-desktop (3.38.0 => 40.alpha.0)
  • gnome-disk-utility (3.38.0 => 40.alpha)
  • gnome-getting-started-docs (3.36.2 => 3.38.0)
  • gnome-initial-setup (3.38.0 => 40.alpha)
  • gnome-maps (3.38.0 => 40.alpha)
  • gnome-music (3.38.0 => 3.38.2)
  • gnome-online-accounts (3.37.90 => 3.38.0)
  • gnome-photos (3.37.91.1 => 3.38.0)
  • gnome-settings-daemon (3.38.0 => 40.alpha.1)
  • gnome-shell (3.38.0 => 40.alpha.1.1)
  • gnome-shell-extensions (3.38.0 => 40.alpha.1)
  • gnome-system-monitor (3.38.0 => 40.alpha)
  • gnome-terminal (3.38.0 => 3.38.2) (*)
  • gnome-user-docs (3.38.0 => 3.38.2)
  • gnome-weather (3.36.1 => 40.alpha)
  • gspell (1.8.4 => 1.9.1)
  • gtk (3.99.1 => 4.0.2)
  • gtk+ (3.24.23 => 3.24.24)
  • libgweather (3.36.1 => 40.alpha.1)
  • libhandy (1.0.0 => 1.0.3)
  • libsigc++ (2.10.3 => 2.10.6)
  • mm-common (1.0.1 => 1.0.2)
  • mutter (3.38.0 => 40.alpha.1.1)
  • nautilus (3.38.0 => 40.alpha)
  • orca (3.38.0 => 3.38.2)
  • pango (1.46.1 => 1.48.1)
  • pangomm (2.42.1 => 2.42.2)
  • simple-scan (3.38.0 => 3.38.2)

Finalmente los desarrolladores mencionan lo siguiente sobre este lanzamiento:

Esta versión es una instantánea del código de desarrollo. Aunque es construible y utilizable, está destinado principalmente a pruebas. GNOME usa números de versión menor impares para indicar desarrollo estado.

Para más información sobre 3.38, el horario completo, el módulo oficial listas y las listas de módulos propuestos, consulte nuestra página wiki 3.38.

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y probar Gnome 40 alfa

Para quienes estén interesados en poder probar esta primera versión alfa de lo que será la próxima versión de Gnome 40, deben saber que al momento de realizar esta publicación solamente está disponible el código fuente para su compilación.

El código lo pueden descargar desde este enlace.

Por otro lado, para quienes estén interesados en algunos paquetes en específico, pueden obtener los códigos fuente por separado desde este enlace.

from Linux Adictos https://ift.tt/36fIGjr
via IFTTT
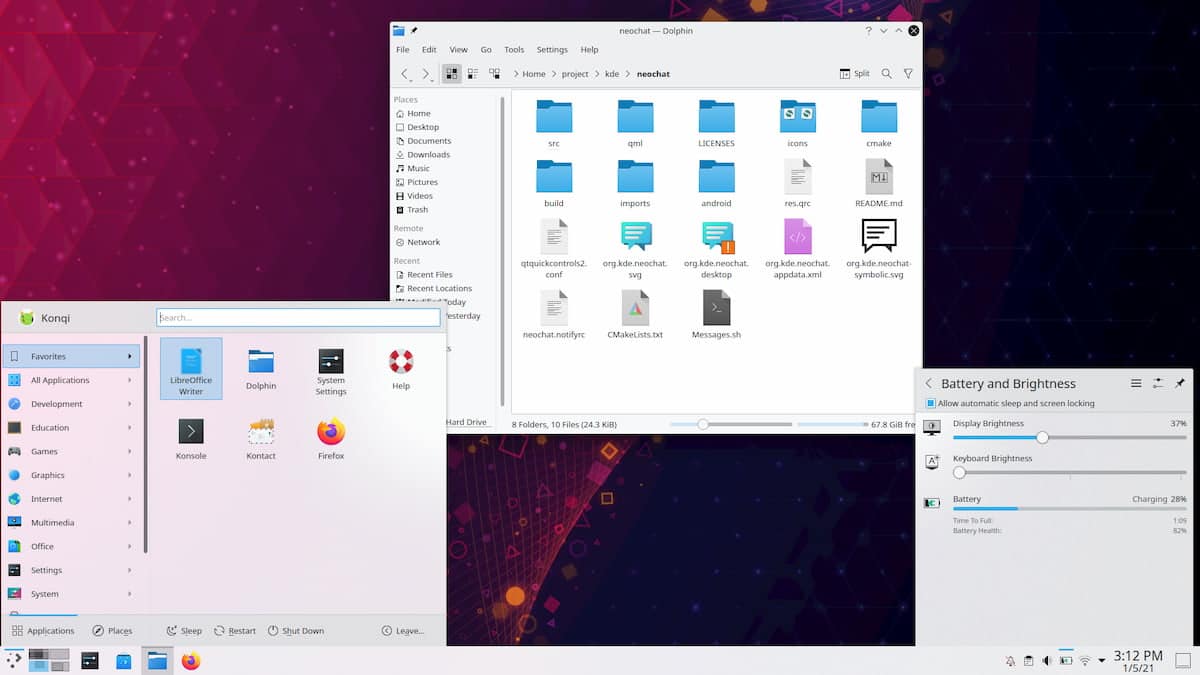
La beta de Plasma 5.21 llega nueva implementación del lanzador de apps, navegación y mas

Se dio a conocer la versión beta del popular entorno de escritorio KDE Plasma 5.21 y en ella se destacan diversos cambios, tales como las mejoras en la negación en el menú, mejoras en el lanzador de apps, asi como también mejoras en el trabajo de Wayland.

Esta versión beta puede ser probada en las compilaciones live del proyecto openSUSE y la compilación del proyecto de la edición KDE Neon Testing.

Principales novedades de KDE Plasma 5.21

En esta version beta se ha propuesto una nueva implementación del Lanzador de aplicaciones, con un diseño de tres paneles:

  • El panel izquierdo muestra las categorías de aplicaciones
  • El panel derecho muestra el contenido de la categoría
  • El panel inferior contiene botones para ver la lista de directorios anclados (Lugares) y acciones típicas como apagar, reiniciar e ir a dormir.

El panel de categorías también incluye secciones: «Todas las aplicaciones» con una lista ordenada alfabéticamente de las aplicaciones instaladas y «Favoritos» con una lista ampliada de miniaturas de las aplicaciones lanzadas con frecuencia.

El nuevo menú también incluye una navegación más sencilla con el teclado y el mouse, herramientas mejoradas para personas con discapacidades y soporte adicional para idiomas de derecha a izquierda (RTL). La antigua implementación del menú Kickoff está disponible para su instalación desde KDE Store con el nombre Legacy Kickoff.

Mientras que la interfaz de la aplicación para monitorear los recursos del sistema (Plasma System Monitor) ha sido completamente rediseñada. El programa se rediseñó utilizando el marco Kirigami, que permite crear interfaces universales para sistemas móviles y de escritorio.

Además se agregó una página de configurador de firewall a la aplicación Configuración del sistema que proporciona una interfaz gráfica para administrar las reglas de filtrado de paquetes que se ejecutan sobre UFW y firewalld.

Se rediseñó completo de los configuradores para discapacitados, sesiones de escritorio y pantalla de inicio de sesión de SDDM.

Y también se destaca el rediseño del diseño de los subprogramas de reproducción de contenido multimedia: en la parte superior del subprograma se puede ver una lista de aplicaciones de reproducción de música que puede cambiar entre pestañas similares. La portada del álbum ahora se escala al ancho completo del subprograma.

Por otra parte, también podremos encontrar las mejoras relacionadas con el trabajo para preparar la sesión basada en Wayland para el uso diario y lograr la paridad en la funcionalidad sobre X11.

Ya que en KWin se realizó una gran refactorización del código responsable de la composición, lo que permitió lograr una disminución de la latencia para todas las operaciones asociadas a la mezcla de diferentes objetos en la pantalla y se agregó la capacidad de seleccionar un modo de composición: para garantizar retrasos mínimos o para aumentar la suavidad de la animación.

También se menciona la sesión basada en Wayland puede funcionar en sistemas con múltiples GPU y conectar monitores con diferentes frecuencias de actualización de pantalla (por ejemplo, el monitor principal puede usar 144Hz y el segundo 60Hz).

KWin agrega soporte para todas las funciones necesarias para ejecutar aplicaciones usando GTK4.
Continuó el desarrollo de la plataforma móvil Plasma Mobile, sobre cuya base se lanzó recientemente la edición para teléfonos inteligentes PinePhone. El paquete oficial KDE Plasma 5.21 agrega dos nuevos componentes para dispositivos móviles:

  1. Componentes de Plasma Phone con carcasa para dispositivos móviles y widgets adaptados para Plasma Mobile.
  2. El estilo » QQC2 Breeze «, una variante del tema Breeze, implementado con Qt Quick Controls 2 y optimizado para un bajo consumo de memoria y GPU. A diferencia de «QQC2 Desktop», el estilo propuesto es independiente de Qt Widgets y del sistema QStyle.

De los demás cambios que se destacan:

  • Una página con parámetros de consumo de recursos por aplicaciones y gráficos que muestran la dinámica de cambios en la carga en el sistema por el proceso seleccionado.
  • Una página con un historial resumido del consumo de recursos.
  • Una página para crear sus propios informes que reflejen el cambio en parámetros arbitrarios a lo largo del tiempo en gráficos circulares o de líneas.
  • El Centro de instalación de aplicaciones y complementos (Discover) tiene un modo de instalación de actualización automática.

from Linux Adictos https://ift.tt/3iNjWUN
via IFTTT

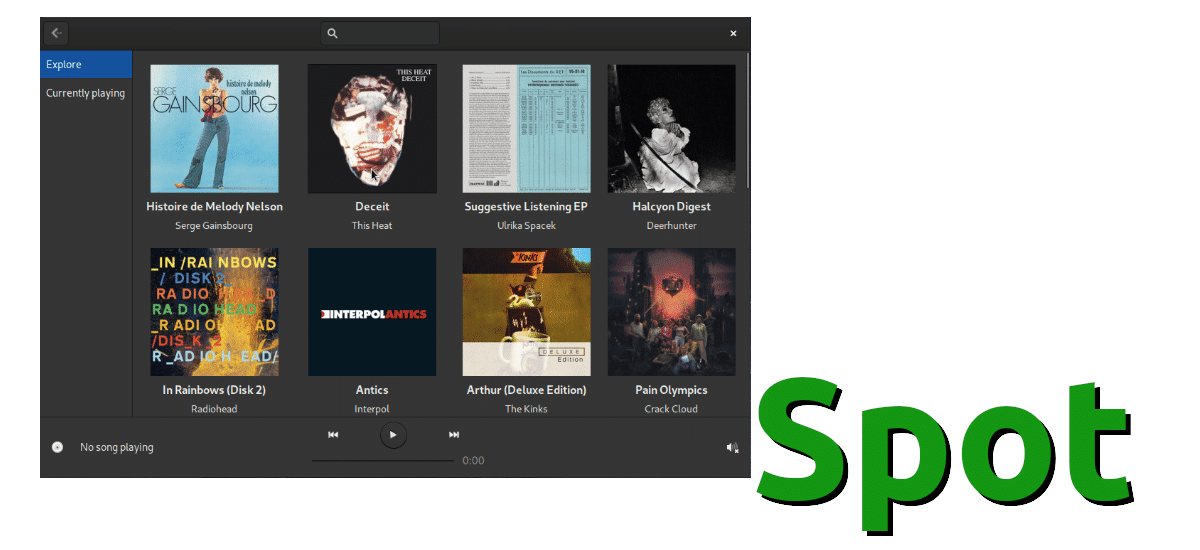
Spot, un cliente nativo de Spotify que le quedará muy bien a tu GNOME, si eres Premium

Spot para Spotify

Por lo general, me gustan las PWA. Tanto es así que hace tiempo que dejé de buscar algo para instalar aplicaciones web en mis sistemas operativos y casi todo lo hago desde mi navegador web. Pero tengo que reconocer que no todas las aplicaciones web me parecen perfectas, y entre ellas están las música en streaming. Por ese motivo, porque no llueve a gusto de todos, nació Spot, y con su nombre y habiendo mencionado lo de la música en streaming, seguro que sabéis para qué servicio se ha diseñado.

Efectivamente, Spot es un reproductor nativo para escuchar música de Spotify. Antes de seguir, y para no hacer perder el tiempo a nadie, tengo que avisar de algo importante: para poder usar esta app, necesitaremos una cuenta de Spotify Premium; si tenemos una cuenta gratuita, sencillamente no se podrá conectar. Explicado esto, creo que la captura que tenemos encabezando este artículo, sacada de la web oficial del proyecto, ya nos da una idea de por qué existe spot.

Spot sólo funciona con cuentas Premium

Spot está desarrollado en Rust y GTK y tiene un diseño que quedará especialmente bien en GNOME. Lógicamente, y como prácticamente todo lo que existe para Linux, se puede usar en otros escritorios/entornos gráficos, pero desentonará un poco si no se instala en el que usan las versiones principales de sistemas como Fedora o Ubuntu.

Lo que ofrece Spot es lo siguiente:

  • Importante insistir en que funciona sólo con cuentas Premium.
  • Control de reproducción mínimo, con sólo los botones de reproducción/pausa, canción previa/siguiente y adelantar/retrasar y una barra de progreso.
  • Buscador para la librería, para los discos guardados.
  • Búsqueda de discos.
  • Vista de artista.
  • Gestión de credenciales con Servicio Secreto por DBus.

Spot requiere Rust, GTK3 y algunas cosas más, por lo que hay que construir/instalar las dependencias como se explica en su página de GitHub (enlace arriba). Si no queréis instalar nada de esto, también está disponible como paquete Flatpak, por lo que instalarlo es tan sencillo como abrir nuestro centro de software, buscar «spot» e instalar lo que aparece con «Flathub» como fuente.

from Linux Adictos https://ift.tt/39dWjSg
via IFTTT

Chromium no podrá usar estas funciones pronto; recomiendan pasarse a Firefox

Chromium sin apis de Google

La semana pasada publicamos un artículo en el que nos hacíamos eco de una mala noticia para los usuarios de Chromium: Google desactivará algunas API si no usamos su navegador, el Chrome que puede controlar mejor. La compañía alega motivos de seguridad, pero esto es claramente un movimiento para conseguir más cuota de mercado y, de paso, más información. Chromium es una buena alternativa a Chrome, ya que, hasta ahora, era lo mismo, pero menos ligado a Google, pero esto cambiará dentro de menos de dos meses.

En el artículo publicado el 19 de enero mencionamos uno de los bloqueos más llamativos: la sincronización. Pero poder sincronizar marcadores, contraseñas, etc, no será la única limitación que tendrán los usuarios de Chromium, y a continuación tenéis una lista con todo lo que se perderán sus usuarios. Eso y una recomendación que os adelantamos: pasaos a Firefox.

Qué no podremos hacer con Chromium a partir de marzo

Muy pronto, no podremos usar las siguientes funciones y APIs en Chromium, ni ningún otro navegador basado en el mismo motor:

  • Sincronizar con la cuenta de Google.
  • Geolocalización.
  • Hacer clic para llamar.
  • Ortografía de Google.
  • Contactos.
  • Traductor de Chrome.
  • Navegación segura (de Google).

Si eres usuario de Chromium, es decir, del navegador que hay disponible en muchas distribuciones Linux y cuyo logotipo es como el de Chrome pero en azul, tienes pocas opciones. Una de ellas es esperar a que alguien cree algún tipo de extensión que haga funcionar una o varias de las restricciones anteriormente mencionadas. Otra es esperar a que Google dé marcha atrás con su tiránico plan. La tercera nos la propone la comunidad de desarrolladores.

Lo que dicen la mayoría de desarrolladores es «Pásate a Firefox». Es el único navegador de código abierto que ofrece todo lo que podamos necesitar, o el único que no depende de Google para ser más concretos. Si necesitas Chromium, siempre puedes probar a usar otros navegadores como Brave, pero teniendo en cuenta que no se descartan sorpresas desagradables en el futuro. Y es que la mayoría de navegadores usan sus propias APIs de sincronización, entre otras.

El cambio tendrá lugar el próximo 15 de marzo. Si Google no da marcha atrás, Chromium será un poco menos bueno. Por mi parte, si esto se traduce en que más se pasan a Firefox y Mozilla mejora su navegador, bienvenido sea el cambio.

from Linux Adictos https://ift.tt/2Yc3N1N
via IFTTT

Fileless malware: ¿qué es esta amenaza de seguridad?

malware fileless

El malware cada vez es más sofisticado, y GNU/Linux no es del todo inmune a este tipo de amenazas. De hecho, cada vez se detectan más códigos maliciosos que afectan a este sistema operativo. Por tanto, no hay que caer en el error de pensar que es un sistema invulnerable y que estás completamente a salvo, ya que sería una temeridad…

Las amenazas de ciberseguridad cada vez son más extrañas, y ahora te mostraré de una que lleva un tiempo preocupando y que tal vez no conocías. Se trata del malware fileless, es decir, un nuevo tipo de código malicioso que no necesita ficheros para infectar. Y así lo ha alertado el centro de investigación de seguridad Alien Labs de AT&T. Además, advierten de que los ciberdelincuentes cada vez lo están empleando más contra máquinas Linux, aunque inicialmente se ha venido usando en Windows.

¿Qué es el malware fileless o sin archivos?

A diferencia de un malware convencional, que aprovecha ficheros ejecutables para infectar sistemas, en el fileless no se depende de dichos ficheros para realizar la infección. Por eso, puede ser un tipo de ataque algo más sigiloso que se centra en los procesos confiables cargados en la RAM para aprovecharse de ellos y ejecutar el código malicioso.

Este tipo de malware se usa habitualmente para cifrar o para filtrar datos confidenciales y transferirlos directamente al atacante de forma remota. Y lo peor es que no dejan rastros en los sistemas infectados, ejecutándose todo en la memoria principal sin necesidad de presencia de ficheros en el disco duro que puedan ser detectados por herramientas antimalware. Además, al reiniciar o apagar el sistema, todo el código malicioso desaparece, pero ya se ha hecho el daño…

Este tipo de amenazas se llaman AVT (Advanced Volatile Threat) precisamente por cómo se funciona.

Quizás no sea tan persistente por sus características, pero puede ser bastante peligroso en servidores y otros dispositivos que no se suelen apagar o reiniciar, donde puede ejecutarse durante largos periodos de tiempo.

¿Cómo funciona este malware?

Pues bien, para infectar un sistema, el malware fileless realiza varios pasos:

  1. Se infecta el sistema mediante la explotación de alguna vulnerabilidad o error del usuario. Ya sea por vulnerabilidades del software usado, por phishing, etc.
  2. Una vez se infecta, lo siguiente es modificar un proceso de los que se están ejecutando en la memoria actualmente. Para eso empleará una llamada al sistema o syscall como ptrace() en Linux.
  3. Ahora es el momento en el que se inserta el código malicioso o malware en la RAM, sin necesidad de escribir en el disco duro. Eso se logra explotando desbordamiento de buffer, sobrescribiendo ubicaciones de memoria adyacentes al proceso manipulado.
  4. Se ejecuta el código maligno y se compromete al sistema, sea del tipo que sea. Por lo general, estos tipos de malware aprovechan intérpretes de lenguajes como Python, Perl, etc., para ejecutarse, ya que están escritos en dichos lenguajes.

¿Cómo protegerme del malware?

El mejor consejo es el sentido común. Por supuesto, contar con sistemas de seguridad proactivos, aislamiento, backups de datos críticos, etc., te ayudará a que las amenazas no generen daños mayores. En cuanto a la prevención, pues pasaría por hacer lo mismo que para otras amenazas:

  • Actualizar el sistema operativo y software instalado con los últimos parches de seguridad.
  • Desinstalar aplicaciones/servicios que no se necesiten.
  • Restringir los privilegios.
  • Comprobar los logs del sistema con frecuencia y monitorizar el tráfico de red.
  • Usa contraseñas robustas.
  • No descargues de fuentes poco fiables.

from Linux Adictos https://ift.tt/2NqKlfu
via IFTTT

Red Hat presento opciones gratuitas para Red Hat Enterprise Linux

Logo de Red Hat

Durante las últimas semanas se ha estado discutiendo el tema sobre los cambios que ha realizado Red Hat sobre CentOS, en especial sobre el cambio de CentOS a CentOS stream y con lo cual también han comenzado a surgir «nuevas alternativas a CentOS».

Y es que una de las más importantes es el nacimiento de Rocky Linux, distribución que viene de la mano del mismo fundador de CentOS, que a raíz de las discusiones que hubo entre él y personal de Red Hat sobre los cambios en CentOS, opto por crear una distribución nueva y que sobre todo ya cuenta con bastante apoyo por parte de la comunidad.

Hay que recordar que la diferencia clave entre la construcción de CentOS Stream es que el CentOS clásico actuó como un «downstream», es decir, se ensambló a partir de versiones de RHEL estables ya formadas y era totalmente compatible con los paquetes RHEL, y CentOS Stream está posicionado como «ascendente» para RHEL, es decir probará los paquetes antes de incluirlos en las versiones de RHEL.

Tal cambio permitirá que la comunidad participe en el desarrollo de RHEL, controle los próximos cambios e influya en las decisiones, pero no se adapta a aquellos que solo necesitan un kit de distribución de trabajo estable con un período de soporte prolongado.

Cuando anunciamos nuestra intención de hacer la transición a CentOS Stream, lo hicimos con un plan para crear nuevos programas para abordar los casos de uso que tradicionalmente ofrece CentOS Linux. Desde entonces, hemos recopilado comentarios de la amplia, diversa y vocal base de usuarios de CentOS Linux y de la comunidad del Proyecto CentOS.

En cuanto a lo que respecta a Red Hat, recientemente han anunciado una expansión de su programa Red Hat Developer, que define las áreas de uso gratuito de su distribución Red Hat Enterprise Linux.

Las nuevas opciones están destinadas a satisfacer la necesidad de una distribución gratuita estable que surgió después de la transformación del proyecto CentOS a CentOS Stream.

Inicialmente, el programa Red Hat Developer permitía usar compilaciones estándar de Red Hat Enterprise Linux de forma gratuita para resolver los problemas que surgen durante el proceso de desarrollo.

Los participantes del programa, después de registrarse en developers.redhat.com (indicando su nombre completo, empleador, correo electrónico, número de teléfono y dirección) y confirmar los términos de uso, pudieron utilizar la distribución por un desarrollador en una computadora física, en un entorno de nube local o en una máquina virtual con el fin de crear un entorno de trabajo para el desarrollo de software.

Al igual que en el pasado, estamos comprometidos a hacer que el ecosistema RHEL funcione para una comunidad lo más amplia posible, ya sean personas u organizaciones que buscan ejecutar un backend de Linux estable.

El uso para implementaciones de producción, para la construcción de productos finales, para pruebas con múltiples participantes o para proporcionar sistemas de integración continua requiere una suscripción paga.

Estos cambios desvinculan a Red Hat Developer de un solo desarrollador y permiten que los equipos de desarrollo utilicen compilaciones gratuitas, así como en servidores e implementaciones de producción de hasta 16 sistemas.

El Programa de desarrolladores de Red Hat ahora también permite la instalación en servicios de nube pública como AWS, Google Cloud Platform y Microsoft Azure.

Cabe señalar que los cambios no se limitarán a esto, y en el futuro se ofrecerán programas adicionales para cubrir la necesidad de CentOS tradicional.

Las compilaciones gratuitas son completamente idénticas a los que se ofrecen para una suscripción paga, además de que no se limitan a un período de prueba y no tienen una funcionalidad corta, incluido el acceso ilimitado a las actualizaciones.

Sigue existiendo la necesidad de crear una cuenta para acceder al programa, pero ahora puede conectarse al portal de Red Hat mediante la vinculación a cuentas en GitHub, Twitter, Facebook y otros sitios. Las nuevas condiciones entrarán en vigor a más tardar el 1 de febrero.

Finalmente si estás interesado en conocer más al respecto, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/3oj04db
via IFTTT

Excluir un directorio cuando haces búsquedas en Linux

find, búsquedas

Ya he comentado sobre cómo localizar ficheros en tu distro Linux de una forma fácil y rápida en otras ocasiones. Pero las búsquedas son un tema importante, algo que se suele hacer casi a diario y que en ocasiones se necesita una mayor precisión para encontrar rápido lo que quieres.

En ocasiones, cuando se ejecuta un comando para la búsqueda, lo que ocurre es que se intentará localizar aquello que intentas mientras el programa ejecutado hace un barrido de todos los directorios y ficheros que hay en la zona donde te encuentres realizando las búsquedas. El problema viene cuando se trata de una partición o directorio grande, lo que retrasa bastante el resultado…

Para evitar eso, se pueden hacer algunas cosas, como excluir algún directorio de la búsquedas para que no interfiera en el tiempo. Y para eso, también vamos a usar el comando find, como en el otro tutorial que dejé hace tiempo en LxA y que cité en el enlace del primer párrafo.

Pues bien, para excluir un directorio de las búsquedas y ahorrar tiempo, lo que puedes hacer es usar la opción -prune de find. Por ejemplo, imagina que quieres localizar un fichero llamado lxa con cualquier extensión en el directorio actual, pero que quieres buscar en todos los lugares menos en el directorio llamado prueba, ya que sabes que en él no va a estar. Entonces, deberías ejecutar lo siguiente:


find . -path './prueba' -prune -o -name 'lxa.*'

Ese decir, en este caso se le está pidiendo a find que localice en el directorio actual (.), los ficheros llamados lxa con cualquier extensión pero, en este caso, que se excluya el directorio ./prueba.

Como ves, find es un comando bastante poderosos para localizar, pero presenta cierta dificultad dado el gran número de opciones y parámetros que puede aceptar para filtrar las búsquedas…

from Linux Adictos https://ift.tt/3iHdjmO
via IFTTT

Dream Engines: Nomad Cities un nuevo RPG de acción

Dream Engines

Dream Engines: Nomad Cities tiene una actualización para la construcción de ciudades. Un nuevo contenido que llega para este título tanto en la plataforma Windows como en Linux. Además, según los detalles del desarrollador Suncrash, este nuevo contenido estará disponible para debutar en Early Access de Steam y también en GOG durante el mes de marzo.

Para los que no conozcan aún Dream Engines: Nomad Cities, es un videojuego RPG de acción, es decir, un videojuego de rol de acción y construcción de ciudades. Los jugadores podrán construir, automatizar, defender ciudades, sobrevivir en un mundo post-apocalíptico, loco, e infectado de pesadillas, así como plagado de nuevas tecnologías desarrolladas por la ciencia y sueños extraños.

Después de las esperas, parece que hay avances en Dream Engines: Nomad Cities. Y lo cierto es que muchos lo están esperando, y por lo que se ha podido ver hasta el momento, pinta bastante bien. Además, aunque las plataformas GOG y Steam solo indican que por el momento está disponible para Windows, desde Suncrash no han descartado un port para Linux.

Por el momento habrá que esperar, ya que los desarrolladores cuentan con recursos muy limitados y no considerarán comenzar con los ports hasta que no tengan el juego totalmente terminado. De hecho, una de las mayores preocupaciones de este proyecto están siendo los recursos.

También debes saber que ese acceso temprano duraría uno o dos años, y que usa un motor gráfico Unity 3D. Eso quiere decir que se podrá usar con Proton en Linux sin problemas, esperando que llegue algo nativo en el futuro.

En cuanto a las características del Dream Engines: Nomad Cities, son:

  • Diseño de una ciudad flotante.
  • Sobrevivir en este mundo extraño y oscuro tras la apocalipsis.
  • Gestionar la producción y los recursos escasos.
  • Crecer y mejorar.
  • Buscar un equilibrio entre expandir la ciudad y construir infraestructuras desechables que serán abandonadas cuando esté obligado a huir.
  • Lidiar con el suministro de combustible.
  • Con la nueva actualización:
    • Los jugadores podrán construir fuera de la plataforma principal de la ciudad voladora.
    • Más automatización y recolectores de recursos disponibles desde el inicio para no tener que recolectar manualmente.
    • Nuevos complementos de construcción para personalizar los edificios para necesidades específicas.
    • Nuevos edificios y recursos.
    • etc.

from Linux Adictos https://ift.tt/3c70qkY
via IFTTT