Los mantenedores Fedora y Gentoo abandonan el mantenimiento de la app de escritorio de Telegram

Uno de los desarrolladores que se encarga de mantener los paquetes de Telegram Desktop para la distribución de Linux Fedora y en el repositorio RPM Fusion dio a conocer hace poco mediante una publicación haber eliminado los paquetes de los repositorios.

Y es que esta decisión llega casi de manera simultanea a la acción que tomo un día anterior el encargado del paquete de Telegram en Gentoo, el cual también anunció el fin del soporte para Telegram Desktop para la distribución. En ambos casos, se indica que están listos para devolver paquetes a los repositorios en caso de que se les encuentre un nuevo responsable, listo para tomar el mantenimiento en sus propias manos.

Las razones de la negativa de los mantenedores actuales a admitir Telegram Desktop dentro de estas dos populares distribuciones de Linux se denominan actitud repulsiva y hostil de los desarrolladores que ni siquiera intentan descubrir los errores que conducen a problemas con la construcción desde la fuente en las distribuciones de Linux.

Los mensajes sobre tales errores se cierran inmediatamente con el signo «WONTFIX» y una recomendación para usar compilaciones binarias semi-propietarios del sitio oficial.

En el mensaje publicado por Vitaly Zaitsev (quien se encargaba de los paquetes de Telegram Desktop para Fedora y RPM Fusion)

¡Hola a todos! Hoy es un gran día.

Finalmente decidí retirar el paquete Telegram Desktop de Fedora y RPM Fusion por las siguientes razones:

1. Tienen un ambiente muy hostil y muy tóxico para los mantenedores de GNU/Linux en sentido ascendente. Todos los errores relacionados con las distribuciones se cerrarán instantáneamente con «WONTFIX, use nuestro binario mitad propietario, vinculado estáticamente a las bibliotecas Ubuntu 14.04 LTS, desde el sitio web oficial».

2. He mantenido muchos paquetes GNU/Linux durante 16 años y nunca antes había visto un upstream tan hostil. Hacen todo lo posible para romper las compilaciones empaquetadas y es necesario corregir más y más en cada versión. Siempre dicen: «Solo admitimos compilaciones estáticas, si necesitas compartirlas -> arréglalas tú mismo».

3. No puede pedir ayuda en sentido ascendente en las compilaciones empaquetadas, ellos lo ignorarán. P.ej. recientemente eliminaron el soporte de compilaciones contra Qt <5.15.

4. Si eres un mantenedor de GNU/Linux, te tratan como un enemigo. Te odian. Si alguien quieren tomarlo, siéntase libres, pero no se olviden de los puntos de 1-4. 

La situación se ve agravada por el hecho de que los problemas que impiden la compilaciones de paquetes surgen regularmente en las nuevas versiones, y todos los intentos de corregir fallas en el flujo ascendente se reducen a declaraciones de que los desarrolladores solo admiten enlaces estáticos tg_owt y todos los problemas al crear sus propios ensamblados deberían ser resuelto de forma independiente .

Por ejemplo, recientemente se suspendió el soporte para compilaciones con versiones de Qt inferiores a 5.15 y todas las solicitudes para resolver el problema de alguna manera simplemente se ignoraron .

También se observa la confusión general de la organización de la compilación del paquete de Telegram Desktop, lo que complica el mantenimiento.

Pues básicamente el proyecto se divide en cuatro repositorios diferentes (aplicación, una biblioteca para webrtc, scripts para el sistema de compilación cmake y una biblioteca para el procesamiento de sonido), pero solo un repositorio es el que se encarga de compilar las versiones y los otros tres simplemente se actualizan a medida que avanza el desarrollo sin comprometerse.

Además, de la mención de los problemas con la compilación que se ve obstaculizada por conflictos de dependencias que surgen al intentar proporcionar soporte para Wayland y x11, PulseAudio y ALSA, OpenSSL y LibreSSL.

Finalmente, en cuanto a la posición del otro lado del conflicto se reduce al hecho de que la mayoría de los mensajes sobre problemas son irrelevantes o se solucionan rápidamente, y el desacuerdo radica en la falta de voluntad para admitir versiones antiguas de Qt y la vinculación dinámica con la biblioteca tg_owt en los suyos.

Si quieres conocer más al respecto sobre la nota, puedes consultar los detalles el siguiente enlace.

from Linux Adictos https://ift.tt/2NQ1gJb
via IFTTT
Linux 5.12 RC1 llega a pesar de la semana de corte de energía en Oregon

Linux Kernel

Linus Torvalds anunció la disponibilidad de la primera versión candidata (RC1) de Linux 5.12 el domingo pasado después de una obstaculización generada por cortes de energía en el noroeste de los Estados Unidos.

Debido a las condiciones climáticas invernales y los cortes de energía inoportunos en Portland, Oregon, Torvalds supuestamente decidió llamar a esta versión el núcleo «Frozen Wasteland».

Linux 5.12-rc1 elimina la compatibilidad con muchos sistemas ARM-on-Chip (SoC) más antiguos, que no se han actualizado desde mediados de la década de 2010, y también trae algunas características nuevas.

En la era del teletrabajo, los cortes de energía tienen un impacto significativo en los proyectos, especialmente en el proyecto del kernel de Linux, pues tiene más de 1000 colaboradores que envían decenas de miles de solicitudes de cambios en varios controladores y otros componentes.

Torvalds trabaja desde su casa en Portland y últimamente la ciudad ha estado sin electricidad durante una semana.

“Ahora hemos tenido dos inusuales ventanas de fusión seguidas: Primero, tuvimos la temporada de vacaciones, y esta vez en el área de Portland, más de un cuarto de millón de personas se quedaron sin electricidad porque tuvimos una tormenta de hielo invernal que derribó a miles de personas. de árboles y muchas líneas eléctricas ”, escribió Torvalds en un correo electrónico el domingo. «Así que en realidad estuve sin energía durante los seis días de la ventana de fusión, y estaba considerando seriamente extender la ventana de fusión para hacer todo», dijo.

Pero Torvalds dijo que eso no sucedió porque la gente era «muy buena» para recibir sus solicitudes de extracción a tiempo.

«Cuando finalmente recuperé la energía, todo estaba bien y pude unir las cosas correctamente», explicó Torvalds.

Después de hablar sobre su semana sin energía, Torvalds describió los cambios y las nuevas características agregadas al kernel de Linux. Anunció que ha habido más eliminaciones que adiciones en esta versión y que Linux 5.12 ha realizado una limpieza histórica.

“En general, todavía tenemos más líneas nuevas de las que eliminamos, pero hicimos una limpieza general, eliminando el soporte para el antiguo OPROFILE (las herramientas de usuario usan los años de interfaz» perf «) y eliminando varias plataformas SoC antiguas y varios pilotos que ya no hacen sentido ”, dijo.

Entre las principales características nuevas de la versión 5.12 se encuentran las «Optimizaciones de tiempo de enlace de Clang», que mejoran el rendimiento del compilador, y la compatibilidad con el silicio eASIC NX5 de Intel, que tiene como objetivo proporcionar una alternativa a las FPGA en aplicaciones de borde y en la nube. Aquí hay una descripción general de los cambios en Linux 5.12-rc1.

Mientras que por la parte de las mejoras para procesadores y plataformas SoC, podemos encontrar el soporte para tarjeta SiFive FU740 y HiFive Unmatched RISC-V, asi como también el soporte NUMA agregado para RISC-V.

Mientras que para Intel ASIC N5X y Snapdragon 888, ahora son las nuevas plataformas que ahora se admiten.

De los demás cambios que se destacan:

  • Se añadió el soporte para el perfil de plataforma de portátil Lenovo
  • Se añadió el soporte mejorado para dispositivos Microsoft Surface
  • Adición de varios controladores para la plataforma x86
  • Se trabajó en la eliminación de plataformas ARM antiguas/obsoletas con la finalidad de optimizar al Kernel
  • Se añadió el soporte para el controlador Sony PlayStation 5 DualSense
  • Adición del port de Nintendo 64
  • Eliminación del soporte para Intel MID y con él, soporte para Intel Simple Firmware Interface
  • Fijación por lotes de VFIO para un mejor rendimiento
  • Soporte para que el kernel de Linux arranque como partición raíz en el hipervisor de Microsoft;
  • KVM ahora permite que el espacio de usuario emule la hypercall de Xen
  • Compatibilidad con Intel Xe VRR / Adaptive-Sync
  • Soporte de overclocking de la serie Radeon RX 6800/6900 OverDrive
  • Soporte de formato de píxel FP16 para más GPU Radeon
  • Se han realizado muchas mejoras en la compatibilidad con AMDGPU
  • Capacidad para deshabilitar las mitigaciones de seguridad de gráficos de Intel

Finalmente si estás interesado en conocer más al respecto, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/3beqkCp
via IFTTT

Fueron identificadas 8 vulnerabilidades en GRUB2 que permiten la ejecución de codigo no verificado

Hace poco se dio a conocer información sobre 8 vulnerabilidades en el cargador de arranque GRUB2, que permite omitir el mecanismo de arranque seguro UEFI y hacer que se ejecute código no verificado, por ejemplo, para inyectar malware que se ejecuta en el nivel del cargador de arranque o del kernel.

Hay que recordar que en la mayoría de las distribuciones de Linux, para el arranque verificado en el modo de arranque seguro UEFI, se utiliza una pequeña capa de compensación certificada por una firma digital de Microsoft.

Esta capa verifica GRUB2 con su propio certificado, lo que permite a los desarrolladores no certificar cada kernel y actualización de GRUB a Microsoft.

Con ello las vulnerabilidades en GRUB2 permiten lograr la ejecución de su código en la etapa posterior a la verificación exitosa de la corrección, pero antes de que se cargue el sistema operativo, encajándose en la cadena de confianza cuando Secure Boot está activo y obteniendo control total sobre el proceso de arranque posterior, incluido para arrancar otro sistema operativo, modifique el sistema de componentes del sistema operativo y omita el bloqueo de protección.

Al igual que en el caso de la vulnerabilidad BootHole del año pasado, actualizar el gestor de arranque no es suficiente para bloquear el problema, ya que un atacante, independientemente del sistema operativo utilizado, puede utilizar medios de arranque con una antigua versión vulnerable de GRUB2, certificada con firma digital, para comprometer UEFI Secure Boot.

El problema se resuelve solo actualizando la lista de certificados revocados (dbx, UEFI Revocation List), pero en este caso, se perderá la capacidad de utilizar medios de instalación antiguos con Linux.

En los sistemas con firmware en los que se ha actualizado la lista de certificados revocados, solo se pueden cargar conjuntos actualizados de distribuciones de Linux en el modo de arranque seguro UEFI.

Las distribuciones necesitarán actualizar los instaladores, los cargadores de arranque, los paquetes del kernel, el firmware fwupd y la capa de compensación mediante la generación de nuevas firmas digitales para ellos.

Los usuarios deberán actualizar las imágenes de instalación y otros medios de arranque y descargar la lista de revocación de certificados (dbx) en el firmware UEFI. Hasta la actualización de dbx en UEFI, el sistema sigue siendo vulnerable independientemente de la instalación de actualizaciones en el sistema operativo.

Para resolver los problemas derivados de la distribución de certificados revocados, se prevé utilizar el mecanismo SBAT en el futuro (UEFI Secure Boot Advanced Targeting), que ahora es compatible con GRUB2, shim y fwupd, y reemplazará la funcionalidad proporcionada por el paquete dbxtool en futuras actualizaciones.  SBAT fue desarrollado en conjunto con Microsoft para agregar nuevos metadatos a archivos ejecutables de componentes UEFI, que incluyen información sobre el fabricante, producto, componente y versión.

De las vulnerabilidades identificadas:

  1. CVE-2020-14372: con el comando acpi en GRUB2, el usuario privilegiado del sistema local puede cargar tablas ACPI modificadas colocando una SSDT (tabla de descripción del sistema secundario) en el directorio /boot/efi y cambiando la configuración en grub.cfg.
  2. CVE-2020-25632: acceso a un área de memoria ya liberada (use-after-free) en la implementación del comando rmmod, que se manifiesta cuando se intenta descargar cualquier módulo sin tener en cuenta sus dependencias asociadas.
  3. CVE-2020-25647: escritura fuera de los límites del búfer en la función grub_usb_device_initialize () llamada al inicializar dispositivos USB. El problema se puede aprovechar conectando un dispositivo USB especialmente preparado que genere parámetros que no coincidan con el tamaño del búfer asignado para las estructuras USB.
  4. CVE-2020-27749: desbordamiento del búfer en grub_parser_split_cmdline () que puede deberse a la especificación de variables superiores a 1 KB en la línea de comandos de GRUB2. La vulnerabilidad podría permitir la ejecución de código sin pasar por el arranque seguro.
  5. CVE-2020-27779: el comando cutmem permite a un atacante eliminar un rango de direcciones de la memoria para omitir el arranque seguro.
  6. CVE-2021-3418: los cambios en shim_lock crearon un vector adicional para explotar la vulnerabilidad CVE-2020-15705 del año pasado. Al instalar el certificado utilizado para firmar el GRUB2 en dbx, GRUB2 permitió que cualquier kernel se cargara directamente sin verificar la firma.
  7. CVE-2021-20225: la capacidad de escribir datos fuera del búfer cuando se ejecutan comandos con una gran cantidad de opciones.
  8. CVE-2021-20233: capacidad para escribir datos fuera del búfer debido a un cálculo incorrecto del tamaño del búfer cuando se utilizan comillas. Al calcular el tamaño, se asumió que se necesitan tres caracteres para escapar de una sola comilla, aunque en realidad se necesitan cuatro.

Fuente: https://ubuntu.com

from Linux Adictos https://ift.tt/3beVb1Q
via IFTTT

Brave lanzará su buscador en reemplazo del de Google

Brave lanza su buscador

Brave, el navegador que cuenta entre sus fundadores al ex Mozilla Brendan Eich, planea lanzar su propio buscador. Dado que entre los objetivos del proyecto están la privacidad y el desarrollo de una forma de recompensar a los creadores de contenidos sin publicidad invasiva, la movida puede resultar interesante.

Brave lanzará su propio buscador

Sin embargo, el nuevo navegador para escritorios y móviles no se va a crear desde cero. Brave anunció la adquisición de un motor de búsqueda de código abierto desarrollado originalmente por el equipo que está detrás de un discontinuado combo de navegador y buscador llamado Cliqz.

Sobre la base de este motor, Brave piensa brindar a sus usuarios una experiencia de búsqueda y navegación que no esté controlada por las grandes tecnológicas.

De acuerdo al comunicado de prensa:

Bajo el capó, casi todos los motores de búsqueda actuales están construidos por, o dependen de, los resultados de las grandes empresas tecnológicas. En cambio, el motor de búsqueda Tailcat está construido sobre un índice completamente independiente, capaz de ofrecer la calidad que la gente espera pero sin comprometer su privacidad.

Tailcat no recopila direcciones IP ni utiliza información personal identificable para mejorar los resultados de búsqueda».

Lo curioso del caso es que Brave (un navegador basado en Chromium) va a utilizar un proyecto de los desarrolladores de Cliqz,un fork europeo de Mozilla Firefox enfocado en la privacidad. El proyecto se cerró en mayo del año pasado cuando el principal patrocinador retiró el financiamiento por culpa de la pandemia.

Fue así que los desarrolladores, ahora incorporados como empleados de Brave) comenzaron a trabajar en Tailcat (Cola de gato) El equipo de ingenieros está dirigido por el Dr. Josep M. Pujol.

El líder de Mozilla describió su nueva adquisición:

Tailcat es un motor de búsqueda totalmente independiente con su propio índice de búsqueda construido desde cero. Como Brave Search ofrecerá las mismas garantías de privacidad que Brave tiene en su navegador.

Eich hace una promesa muy interesante:

Brave proporcionará la primera alternativa de navegador+búsqueda privada a las plataformas de las Grandes Tecnologías, y hará que los usuarios naveguen y busquen sin problemas con garantía de privacidad. Además, debido a su naturaleza transparente, Brave Search abordará los sesgos algorítmicos y evitará la censura absoluta

Según la propia Brave, el navegador creció de 11 millones de usuarios activos mensuales a 25 millones. Eso refleja un aumento en el interés por la privacidad cuyo mayor ejemplo fue la migración masiva de WhatsApp a Telegram o Signal..

Olvidado ya el traspié sufrido cuando se supo que insertaban enlaces referidos en determinadas páginas, en la empresa son optimistas con el futuro

Esperamos ver una demanda aún mayor de Brave en 2021, ya que cada vez más usuarios exigen soluciones reales de privacidad para escapar de las prácticas invasivas de las Big Tech. La misión de Brave es poner al usuario en primer lugar, y la integración de la búsqueda que preserva la privacidad en nuestra plataforma es un paso necesario para garantizar que la privacidad del usuario no sea saqueada para alimentar la economía de la vigilancia.

Brave Search se ofrecerá como una opción a los usuarios junto con una lista de opciones más populares (Google, Bing, Qwant, Ecosia, etc.) para que el usuario pueda elegir su buscador por defecto.

Según mi experiencia con los buscadores alternativos (incluso con los de grandes empresas) es que no brindan los mismos resultados en las búsquedas locales. Aunque, como señala Eich, Google está atrapado en el hecho de que la publicidad sea su principal fuente de ingresos y por lo tanto no pueda hacer  modificaciones sustanciales a su buscador. Se hace molesto cuando buscas información sobre algún artículo  y tengas que sortear una página completa de sitios de compraventa.

Se calcula que el buscador estará disponible en el verano europeo.  Pero, si quieres probarlo antes, te puedes anotar aquí.

Eso si, Gmail por algún motivo, manda el mail de confirmación a la carpeta de Spam.


from Linux Adictos https://ift.tt/386ixo2
via IFTTT

Steam Link ya está disponible para Linux, gracias a Collabora

Steam Link Linux

Que Linux nunca ha sido la mejor plataforma para jugar es algo que todos sabemos bien. Aún sin serlo, sí que llegan algunos buenos títulos, y otros están disponibles gracias a plataformas como Steam. Aplicación de Steam ya había para Linux, pero ahora hay algo más: Steam Link ya está disponible también para cualquier operativo basado en el núcleo que desarrolla Linus Torvalds. ¿Pero qué es eso de que se «conecta» al portal de juegos?

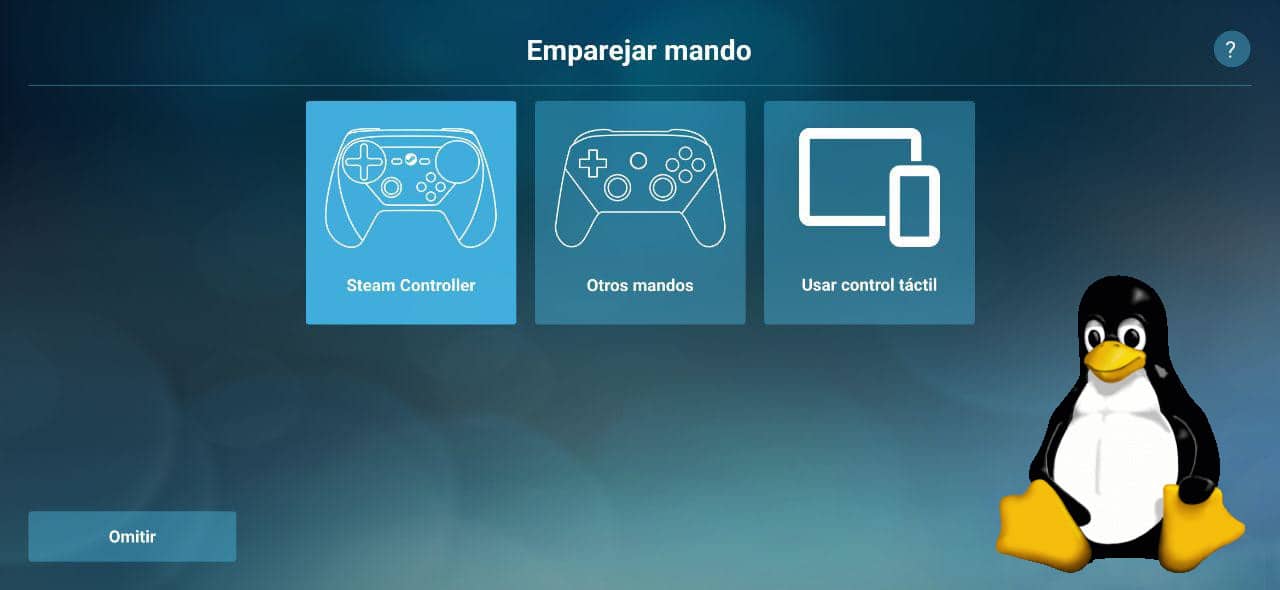
Steam Link es una aplicación que nos permite jugar a la biblioteca de Steam en otras pantallas. Esto queda más claro en sus aplicaciones para iOS (también para Apple TV) o Android: podremos usar nuestro móvil o tablet para jugar a los títulos que tengamos en nuestra biblioteca de Steam, todo ello sin instalar ningún juego en el dispositivo. Sí es necesario que vinculemos un mando y estar conectados a la misma red.

Steam Link llega a Flathub

Tal y como leemos en este hilo del foro de Steam, ahora mismo Steam Link está disponible como paquete Flatpak, al que podemos acceder desde este enlace de Flathub. No se menciona otra vía de instalación, por lo que suponemos que en el momento de escribir estas líneas es la única.

Para instalar Steam Link en Linux podemos usar una de estas dos opciones:

  • Si nuestro centro de software soporta paquetes de Flathub, buscamos «Steam Link» y lo instalamos como cualquier otra aplicación.
  • Si lo anterior no es posible, siempre y cuando nuestro sistema operativo tenga instalado Flatpak y el repositorio de Flathub, escribiremos el siguiente comando: flatpak install flathub com.valvesoftware.SteamLink.

Hay que destacar que este aterrizaje ha sido posible gracias a Collabora, quien ha conseguido llevar Link a los sistemas operativos basados en Linux de 64bits. Los desarrolladores mencionan que se necesita una buena conexión a internet, preferiblemente por cable o, en su defecto, WiFi de 5GHz.

from Linux Adictos https://ift.tt/3qdKRuU
via IFTTT

El uso de Flutter por defecto en nuevas aplicaciones. ¿Nueva característica de Ubuntu?

El uso de Flutter

Llevo 15 años usando alguna variante de Ubuntu.De ellos, los últimos trece13 años los dediqué a escribir artículos y hasta un libro sobre la distribución de Canonical. A pesar de eso, los muchachos de Mark Shuttleworth se las arreglan para sorprenderme.

Hace poco acuñé una frase para expresar mis expectativas sobre el futuro de las nuevas versiones. «Una Fedora basada en Debian y con paquetes Snap». Con esto quería indicar que cada vez más Ubuntu tiende a parecerse más a una distribución basada en GNOME tradicional, sin ninguna de las características originales que tanto me gustan.

Como tantas otras veces, parece que me equivoqué.

El uso de Flutter por defecto

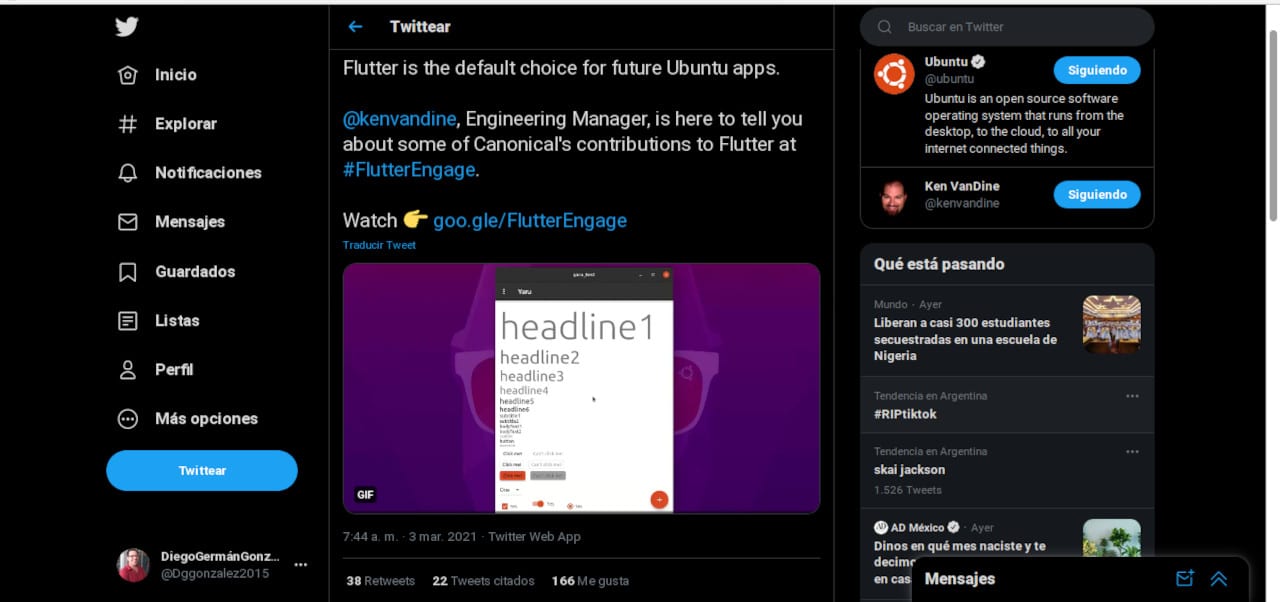
Un tweet publicado en la cuenta de la distribución dice:

Flutter es la opción predeterminada para futuras aplicaciones de Ubuntu.

@kenvandine ¿, Gerente de Ingeniería, está aquí para informarles sobre algunas de las contribuciones de Canonical a Flutter en #FlutterEngage .

E incluye un enlace a la charla.

¿Qué es Flutter?

Flutter es un conjunto de herramientas para la creación de interfaces de usuario. Desarrollado por Google, su objetivo es que con una sola base de código se pueda crear interfaces para explicaciones nativas de escritorio, dispositivos móviles y sitios web.

Según Google, las ventajas de Flutter son:

  • Recarga rápida: La recarga en caliente de Flutter acelera los tiempos de desarrollo al recargar la interfaz modificada en menos de un segundo en emuladores, simuladores y entornos reales.
  • Creación fácil de interfaces:  Flutter viene con una serie de Widget Material Design y Cupertino (Ideal para iOS), Api’s de movimiento y desplazamiento y múltiples controles.
  • Comportamiento nativo en todas las plataformas compatibles:  Sus diferentes componentes tienen en cuenta las diferencias para funcionar en cada una de las plataformas.

Canonical y Flutter

En su momento, mi compañero Pablinux les habló del acuerdo que habían hecho Canonical y Google para llevar Flutter a ser «parte oficial de Linux». Era una movida que convenía a las dos empresas. Por el lado de Google, tiene otra empresa que paga desarrolladores para hacer Flutter compatible con el escritorio. Canonical por su parte,  posiciona a Ubuntu como la puerta de entrada para que muchas aplicaciones Android (escritas en Dart) se porten a Linux o que desarrolladores de programas para móviles decidan pasarse a otra plataforma.

Por poner un ejemplo hipotético. No es lo mismo crear un cliente de WhatsAPP para Linux en Python y usando GTK o QT para la interfaz gráfica que modificar el código en Dart y la interfaz  creada con Flutter. Nota: No tengo idea en que lenguaje está escrita la app de WhatsApp, probablemente sea Java, pero, el ejemplo se entiende.

Por Dart me refiero a un lenguaje para la creación de aplicaciones multiplataforma también creado por Google.

¿Cuándo veremos las nuevas aplicaciones?

Por lo que parece, la primera aplicación oficial en usar una interfaz basada en Flutter va a ser el instalador que reemplace a Ubiquity que va a poder usarse en versión de prueba en la próxima Ubuntu 21.10 (Octubre de este año) En caso de que todo vaya bien, el debut oficial será en abril del 2022 con el lanzamiento de la próxima versión de soporte extendido.

Tengan en cuenta que encontré un botón y le estoy cosiendo una chaqueta. Salvo el tweet que habla del uso de Flutter por defecto,no tengo idea de si hay una decisión de reemplazar a las aplicaciones de GNOME como el reproductor de video o la calculadora por otras basadas en Flutter

Instalando Flutter en Ubuntu

Para fomentar el uso de Flutter por defecto para las nuevas aplicaciones, Ubuntu decidió facilitar la instalación de las herramientas necesarias mediante el uso de paquetes Snap.

Se hace con el comando:

sudo snap install flutter --classic

Instalamos el entorno integrado de desarrollo con:
sudo snap install android-studio --classic

Unimos las piezas con el siguiente comando

flutter config --android-studio-dir /snap/android-studio/current/android-studio

Si quieren encontrar instrucciones más completas sobre la instalación en Ubuntu las pueden encontrar acá. Para aprender más sobre Flutter sigan el siguiente enlace.

from Linux Adictos https://ift.tt/3uYggWb
via IFTTT

Chrome 89 llega con mejoras en la instalación de PWAs entre otras novedades poco destacadas

Chrome 89

A mediados de enero, y como también hizo Firefox, Google lanzó la última versión de su navegador en soportar Flash Player, entre otras novedades. Hoy dos de marzo ha lanzado una nueva actualización, un Chrome 89 del que yo no diría que es una versión con cambios emocionantes, pero sí que incluye alguna que otra novedad que merece la pena, como que el Web Share de Google ha llegado al escritorio.

Pete LePage, quien se ha encargado de dar la noticia, destaca tres novedades sobre el resto, como Web Serial, HID, NFC y cambios en la manera de instalar las PWA, pero también nos habla de más funciones. A continuación tenéis una lista con las novedades más destacadas, junto a un vídeo promocional de casi 5min para el que prefiera este tipo de contenido.

Novedades más destacadas de Chrome 89

  • Nuevas APIs, como las de WebHID, WebNFC y Web Serial.
  • Mejorado el soporte para el cifrado AV1 para WebRTC.
  • Web Share y Web Share Target ha llegado al escritorio.
  • Cambios en los criterios de instalación de las PWA.
  • Chrome ahora permite la espera de nivel superior dentro de los módulos de JavaScript.
  • Se ha modificado el icono de instalación de las PWA.
  • Más detalles, en la nota de su lanzamiento, disponible en este enlace.

Recordamos que, desde hace un mes, Chrome es el único navegador basado en Chromium que puede usar todas las APIs de Google y que, por ese motivo, muchos desarrolladores han recomendado dar el salto a Firefox. Otra opción es usar un navegador como por ejemplo Brave que ofrece opciones similares, como su propia sincronización.

El lanzamiento de Chrome 89 ya es oficial, por lo que ya está disponible para su descarga desde la web habitual, o haciendo clic aquí. Los usuarios de sistemas operativos como Ubuntu, en donde se instala el repositorio al mismo tiempo que el navegador, verán el nuevo paquete como actualización muy pronto, si no lo han visto ya. En otros sistemas operativos, o por ejemplo en Arch Linux/Manjaro que se puede instalar desde AUR, la actualización aún tardará un poco más en llegar.

from Linux Adictos https://ift.tt/3dZGiC3
via IFTTT

Nuevas licencias de código abierto para responder a nuevas necesidades

El mundo de la tecnología avanza mucho más rápido que las leyes y estas tienen que esforzarse para alcanzarlo. En el caso del software libre y de código abierto, tanto la Free Software Foundation como la Open Source Initiative, los organismos encargados de regular las diferentes licencias) enfrentan periódicamente  el problema de como mantener sus principios y al mismo tiempo evitar que alguien se aproveche indebidamente.

En el último tiempo, la Open Source Initiative le dio el sello de aprobación a 4 nuevas licencias para propósitos específicos.

Nuevas licencias de código abierto

Cryptographic Autonomy License version 1.0 (CAL-1.0)

Fue creada en el 2019 por el equipo del proyecto de código abierto Holochain,

Esta licencia fue desarrollada para ser utilizada con aplicaciones criptográficas distribuidas. El inconveniente con las licencias tradicionales es que no obligaba a compartir los datos Esto podría perjudicar el funcionamiento de toda la red. Por eso la CAL también incluye la obligación de proporcionar a terceros los permisos y materiales necesarios para utilizar y modificar el software de forma independiente sin que ese tercero tenga una pérdida de datos o capacidad.

Open Hardware Licence (OHL)

De la mano de la Organización Europea para la Investigación Nuclear (CERN) llegó esta licencia con tres variantes enfocadas en la posibiidad de compartir libremente tanto hardware como software.

Hay que hacer una aclaración. La OSI fue creada en principio pensando en el software por lo que no tiene mecanismos para la aprobación de licencias de hardware. Pero, como la propuesta del CERN se refiere a ambos rubros, esto posibilitó la aprobación.

Myriam Ayass, la asesora jurídica del Grupo de Transferencia de Conocimiento y Tecnología del CERN,  es la autora del texto de las nuevas licencias. Nadie mejor que ella para explicarnos su finalidad

Las licencias CERN-OHL significan para el hardware lo que las licencias libres y de código abierto son para el software. Definen las condiciones en las que un licenciatario podrá utilizar o modificar el material licenciado. Comparten los mismos principios que el software libre o de código abierto: cualquiera debe poder ver la fuente -la documentación de diseño en el caso del hardware-, estudiarla, modificarla y compartirla.

Como dijimos, la versión dos de la OHL contiene tres variantes. En las preguntas frecuentes explican esto haciendo una analogía con las licencias de código abierto del software

En el ámbito del software, hay tres regímenes de licencias libres y de código abierto generalmente reconocidos: permisivo, copyleft débil y copyleft fuerte. Hay preferencias y casos de uso para cada opción, y lo mismo ocurre en el hardware. Utilizamos la palabra «recíproco» en lugar de «copyleft» porque los derechos subyacentes en nuestro caso no se limitan a los derechos de autor.

Los interesados en distribuir sus diseños con este tipo de licencias deberán identificar la elegida usando las letras: S, W o P:

CERN-OHL-S es una licencia fuertemente recíproca:. El que utilice un diseño bajo esta licencia deberá poner a disposición las fuentes de sus modificaciones y agregados bajo la misma licencia.
CERN-OHL-W es una licencia débilmente recíproca: Solo obliga a distribuir las fuentes de  la parte del diseño que fue puesta originalmente bajo ella. No así los agregados y modificaciones.
CERN-OHL-P es una licencia permisiva. Permite a la gente tomar un proyecto, relicenciarlo y utilizarlo sin ninguna obligación de distribuir las fuentes.

Hay que decir que la gente del CERN parece haber encontrado la solución a un problema que viene afectando a algunos proyectos de código abierto.  Una gran empresa utiliza ese proyecto para comercializar servicios y no solo hace ningún aporte al proyecto original (ya sea con código o dando apoyo financiero) si no que también compite en el mismo mercado.

Ya habíamos hablado en Linux Adictos del caso de Elastic, un proveedor de tecnologías de búsqueda para la nube que cambió su licencia de código abierto por un esquema de doble licenciamiento  para prevenir que proveedores de servicios en la nube utilizaran sus productos sin contraprestación. La Open Source Initiative se pronunció fuertemente contra este tipo de prácticas.

from Linux Adictos https://ift.tt/3kzZt6Z
via IFTTT

Mageia 8 llega con actualizaciones, mejoras para SSD y mas

Casi dos años después del último lanzamiento significativo, se dio a conocer la liberación de la nueva versión de la distribución de Linux, «Mageia 8«, dentro de la cual una comunidad independiente de entusiastas está desarrollando una bifurcación del proyecto Mandriva.

Para quienes desconocen de Mageia, deben saber que esta es una distribución fundada por antiguos desarrolladores de Mandriva. Es un fork de Mandriva Linux formada en septiembre de 2010 por ex empleados y empleados de la popular distribución francesa Linux.

Pero a diferencia de Mandriva, que era una distribución de Linux comercial, el proyecto Mageia es un proyecto comunitario y una organización sin fines de lucro cuyo objetivo es desarrollar un sistema operativo gratuito basado en Linux.

Mageia es una distribución de la comunidad basada en la distribución ahora desaparecida de Mandriva. La última versión de Mageia ofrece soporte UEFI, así como varias actualizaciones de software.

Principales novedades de Mageia 8

En esta nueva versión de la distribución podremos ver que se incluye el kernel de Linux 5.10.16 junto con la pila de gráficos Mesa 20.3.4 y X.Org 1.20.10, además de que se incluye glibc 2.32, LLVM 11.0.1, GCC 10.2 y los gestores de paquetes rpm 4.16.1.2 y dnf 4.6.0.

Por la parte de las mejoras, se menciona que en el instalador se ha agregado soporte para la instalación en particiones con el sistema de archivos F2FS, además de que se ha ampliado la gama de chips inalámbricos compatibles y se ha agregado la capacidad de descargar la imagen de instalación (Stage2) a través de Wi-Fi con una conexión WPA2 (anteriormente solo se admitía WEP).

Otro cambio importante, es que la descarga e instalación en modo Live se ha acelerado significativamente, gracias al uso del algoritmo de compresión Zstd en squashfs y la optimización de la detección de hardware, además de que se agregó soporte para instalar actualizaciones en la última etapa de la instalación de la distribución.

También se destaca que se han agregado optimizaciones para SSD al administrador de paquetes rpm y la compresión de metadatos se habilita mediante el algoritmo Zstd en lugar de Xz.

La aplicación MageiaWelcome fue rediseñada para la configuración inicial y la familiarización del usuario con el sistema. La aplicación está escrita en Python usando QML, ahora admite el cambio de tamaño de la ventana y tiene una interfaz lineal que guía al usuario a través de una serie de pasos para configurar.

Además, Isodumper (la utilidad para escribir imágenes ISO en unidades externas) agrega soporte para la verificación de imágenes usando sumas de verificación sha3 y la capacidad de almacenar una partición con datos de usuario persistentes en forma encriptada.

Por otra parte, se menciona que se continuó el trabajo para brindar soporte a la plataforma ARM y hacer que esta arquitectura sea la principal. Las compilaciones oficiales para ARM aún no están formados y el instalador sigue siendo experimental, pero ya se ha proporcionado el ensamblaje de todos los paquetes para AArch64 y ARMv7.

Finalmente en cuanto a las actualizaciones, podremos encontrar en esta nueva versión a Firefox 78, Chromium 88, LibreOffice 7.0.4.2, Java 11, QEmu 5.2, Xen 4.14, VirtualBox 6.1.18, asi como tambien las versiones de los entornos de escritorio actualizadas para KDE Plasma 5.20.4, GNOME 3.38, Xfce 4.16, LXQt 0.16.0, MATE 1.24.2, Cinnamon 4.8.3 y Enlightenment E24.2.

Las sesiones de GNOME ahora comienzan a usar Wayland de forma predeterminada, y se ha agregado soporte opcional de Wayland a las sesiones de KDE.

De los demás cambios que se destacan de esta nueva versión:

  • El kit de distribución se ha limpiado de módulos vinculados a Python2.
  • El conjunto de códecs base incluye soporte para el formato mp3, cuyas patentes expiraron en 2017. H.264, H.265 / HEVC y AAC requieren la instalación de códecs adicionales.
  • Se agregó soporte para recuperar particiones cifradas LVM / LUKS en el modo de arranque de recuperación de fallas.
  • Se ha agregado una opción a urpmi para reinstalar paquetes.
  • Disk Partition Editor ha mejorado la compatibilidad con los sistemas de archivos NILFS, XFS, exFAT y NTFS.

Descargar y obtener Mageia 8

Para quienes estén interesados en poder probar o instalar esta nueva versión de la distribución en sus equipos, deben saber que ya están disponibles para su descarga las imágenes de la disto en conjuntos de DVD de 32 y 64 bits (4 GB) y un conjunto de versiones en vivo (3 GB) basadas en GNOME, KDE y Xfce, además de que también está disponible una imagen minimalista para la instalación a través de la red (32 MB)

La imagen del sistema la pueden grabar con ayuda de Etcher, la cual es una herramienta multiplataforma.

El enlace de descarga es este.

from Linux Adictos https://ift.tt/3sBbknW
via IFTTT

Fedora planea entregar compilaciones de RHEL basadas en Fedora Rawhide

Los desarrolladores de Fedora dieron a conocer mediante un anuncio la formación de un Grupo de Interés Especial (SIG) con la finalidad de poder apoyar el proyecto Enterprise Linux Next (ELN), que tiene como objetivo proporcionar compilaciones continuas de Red Hat Enterprise Linux basadas en el repositorio Fedora Rawhide.

Este nuevo proceso de desarrollo propuesto, implica que las nuevas ramas de RHEL tengan una creación de una rama de Fedora cada tres años, que por su parte se desarrollaran por separado durante algún tiempo, hasta que se lleva al producto final.

Mientras que ELN permitirá emular las compilaciones de Red Hat Enterprise Linux basadas en un fragmento del repositorio de Fedora Rawhide creado al azar.

Se menciona que hasta ahora, desde la bifurcación de Fedora, la preparación de RHEL se ha realizado a puerta cerrada. Con CentOS Stream, Red Hat tiene la intención de hacer que el proceso de desarrollo de RHEL sea más abierto y transparente para la comunidad.

La misión del Grupo de Interés Especial (SIG) de ELN (Enterprise Linux Next) es lograr una versión de RHEL que se pueda iniciar continuamente.

Utilizando el enfoque clásico, RHEL se bifurca de Fedora y se desarrolla de forma privada durante un tiempo prolongado antes de que vuelva a emerger completamente formado como un Producto. En su lugar, queremos aprovechar el Rawhide de Fedora y los avances en las tecnologías CI / CD para bifurcar y comenzar a fortalecer una versión de RHEL en cualquier momento arbitrario.

ELN tiene como objetivo hacer que la fase de bifurcación de CentOS Stream/RHEL Next de Fedora sea más predecible mediante el uso de técnicas similares a los sistemas de integración continua, además de que ELN proporcionará una raíz de compilación y un proceso de compilación separados para reconstruir el repositorio de Fedora Rawhide como si fuera RHEL.

Por otra parte, mencionan los desarrolladores que planean sincronizar las reconstrucciones exitosas de ELN con las compilaciones experimentales de RHEL Next, agregando cambios adicionales a los paquetes que no están permitidos en Fedora (por ejemplo, agregando marcas registradas). Al mismo tiempo, los desarrolladores intentarán minimizar las diferencias dividiéndolas a nivel de bloques condicionales en archivos de especificaciones.

Con los ELN, los encargados de mantenimiento de Fedora se podrán detectar y probar los primeros cambios que podrían afectar el desarrollo de RHEL.

¿Cuál es el beneficio del ELN?

El advenimiento y el reenfoque de CentOS Stream ha proporcionado una historia más clara sobre el desarrollo de RHEL. Fedora sigue siendo el centro de desarrollo para la próxima versión importante de RHEL, mientras que CentOS Stream cumple esa función ascendente para la estabilización y las actualizaciones.

Por lo tanto, algunos de nosotros hemos comenzado a explorar formas de garantizar que Fedora se base en su valiosa posición en el ecosistema. Decidimos centrarnos en simplificar el proceso mediante el cual Fedora se bifurca y se convierte en Red Hat Enterprise Linux. 

Entre otras cosas, será posible verificar los cambios previstos de los bloques condicionales en los archivos de especificaciones, es decir, Construya un paquete cuando las condiciones se activen con «% {rhel}» establecido en «9» (la variable ELN «% {fedora}» devolverá «falso»), simulando la construcción de un paquete para una futura rama RHEL.

ELN también permitirá experimentar dando vida a nuevas ideas sin afectar las compilaciones centrales de Fedora.

Esto incluye los ELN que se pueden usar para probar los paquetes de Fedora frente a nuevos indicadores del compilador, deshabilitando características de RHEL experimentales o inadecuadas, cambiando los requisitos de arquitectura de hardware y habilitando extensiones de CPU adicionales.

Por ejemplo, sin cambiar el proceso de construcción de paquetes estándar en Fedora, se menciona que se puede probar simultáneamente una compilación con soporte para instrucciones AVX2 habilitado, luego evaluar el impacto en el rendimiento de usar AVX2 en paquetes y decidir si implementar el cambio en la distribución principal de Fedora.

Finalmente si estás interesado en conocer más al respecto, puedes consultar los detalles el siguiente enlace.

from Linux Adictos https://ift.tt/2Pq57gn
via IFTTT