El proyecto CentOS pasa al desarrollo usando GitLab

El Proyecto CentOS dio a conocer hace poco el lanzamiento de un nuevo servicio de desarrollo colaborativo basado en la plataforma GitLab, esto es debido a la decisión de utilizar GitLab como la plataforma de alojamiento principal para los proyectos CentOS y Fedora que se tomó el año pasado.

Cabe destacar que la infraestructura no se levantó en sus servidores, sino en base al servicio de Gitlab en el que se proporciona la sección gitlab.com/CentOS para proyectos relacionados con CentOS.

Por el momento, se está trabajando para integrar la sección con la base de usuarios del proyecto CentOS, lo que permitirá a los desarrolladores conectarse al servicio Gitlab utilizando cuentas existentes.

 ¡ Damos la bienvenida a CentOS a la comunidad más amplia de GitLab! Creemos en la plataforma DevOps de GitLab y su capacidad para ayudar a comunidades como CentOS a planificar, construir, proteger e implementar software de manera colaborativa y transparente más rápido. Esperamos ver el impacto que tendrá el cambio a GitLab en su comunidad. 

Por separado, se observa que el proyecto que tenían basado en la plataforma Pagure (git.centos.org) continuará siendo considerado como un lugar para alojar las fuentes de los paquetes portados desde RHEL, así como también como la base para la formación de la rama CentOS Stream 8.

Pero la rama CentOS Stream 9 ya se está desarrollando sobre la base de un nuevo repositorio en GitLab y se distingue por la capacidad de conectarse al desarrollo de colaboradores de la comunidad, ademas de que otros proyectos alojados en git.centos.org permanecen en su lugar por ahora y no están obligados a migrar.

Quizás recuerde que CPE ejecutó una sesión de requisitos para encontrar un hogar futuro para almacenar nuestro código fuente. Gitlab fue elegido como destino en función de los diversos requisitos. Durante el año pasado, CentOS Stream se desarrolló a través de Gitlab. Utilizamos este período de tiempo para probar los flujos de trabajo y ahora nos complace anunciar que Gitlab ha recibido amablemente a CentOS en su programa GitLab para código abierto . Ahora tenemos un GitLab alojado disponible para la comunidad CentOS que brinda a los miembros de nuestra comunidad opciones adicionales para la gestión de código y proyectos. Estamos trabajando ahora para integrar el sistema de cuentas CentOS en Gitlab, lo que permite una integración y un uso perfectos de su cuenta.

Por su parte, cabe tambien mencionar que hubo opositores de la transición al modelo SaaS y durante la discusión de la decisión tomada señalaron que el uso de un servicio listo para usar proporcionado por GitLab no permite el control total de la infraestructura, por ejemplo, es imposible estar seguro de que la infraestructura del servidor se mantiene adecuadamente , las vulnerabilidades se eliminan con prontitud, la telemetría y el medio ambiente no comenzarán a imponerse no se vieron comprometidos como resultado de un ataque externo o las acciones de empleados deshonestos.

Para mayor claridad, https://git.centos.org sigue siendo la ubicación adecuada para todas las descargas de fuentes de RHEL y el contenido de CentOS Stream 8. https://ift.tt/3F7ZTKQ es la ubicación para contribuir a CentOS Stream 9. Cualquier contenido SIG almacenado en git.centos.org puede permanecer allí por ahora, todavía no estamos pidiendo la migración.

Al elegir una plataforma, además de las operaciones estándar con repositorios (fusionar, crear bifurcaciones, agregar código, etc.), existían requisitos como la capacidad de enviar solicitudes push a través de HTTPS, medios para limitar el acceso a versiones, soporte para versiones privadas, compartir el acceso a usuarios externos e internos (por ejemplo, para trabajar en la reparación de vulnerabilidades durante un embargo sobre la divulgación de información sobre un problema), familiaridad con la interfaz, unificación de subsistemas para trabajar con informes de problemas, código, documentación y planificación de nuevas características, disponibilidad de herramientas para la integración con IDE, soporte para flujos de trabajo estándar, la capacidad de usar un bot para fusiones automáticas (requiere CentOS Stream para mantener paquetes con el kernel).}

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3HfmRSb
via IFTTT

Los envíos de la Steam Deck se retrasan a febrero de 2022

Steam Deck Retrasada

Cuando el pasado julio Valve presentó su Steam Deck, un por aquel entonces desinformado servidor pensó «¿400 pavos por una consola que encima tendrá un catálogo limitado por estar basada en Linux?«, pero poco después se empezaron a conocer los detalles. Y es que no se trata de una consola normal; es más bien como un PC y en él/ella podremos instalar, por ejemplo, Windows. Su lanzamiento estaba programado para finales de este año, pero ha habido cambios.

Valve dice que los envíos de la Steam Deck se retrasarán dos meses y empezarán en febrero de 2022. El motivo de este retraso es la escasez de materiales, y no da pistas sobre qué no están recibiendo a tiempo para poder cumplir con los plazos iniciales. Sí se sabe que otras compañías están teniendo problemas similares con los procesadores/SoC, por lo que este podría ser uno de los componentes que no les está llegando a tiempo y podría tener parte de la culpa de este retraso.

La Steam Deck tardará dos meses más en llegar a los primeros clientes

Los usuarios que reservaron la Steam Deck están en una lista de espera, en una cola cuyos primeros clientes empezarán a recibirla antes que los últimos en reservarla. Todo esto sigue exactamente igual, no ha sufrido cambios más allá del movimiento en el calendario. Las nuevas fechas previstas ya están actualizadas en la página web de Valve.

En cuanto a la consola, Valve presentó una portátil, con todo tipo de controles, entre los que se incluyen dos paneles táctiles. El sistema operativo que usará está basado en Arch Linux, y la interfaz en el Plasma de KDE. Como hemos mencionado, se le podrán instalar diferentes sistemas operativos, y en el caso de instalar Windows también se podrá acceder al catálogo de Xbox para PC. Se quiera hacer lo que se quiera hacer, habrá que esperar, al menos, dos meses más.

from Linux Adictos https://ift.tt/3bYCor7
via IFTTT

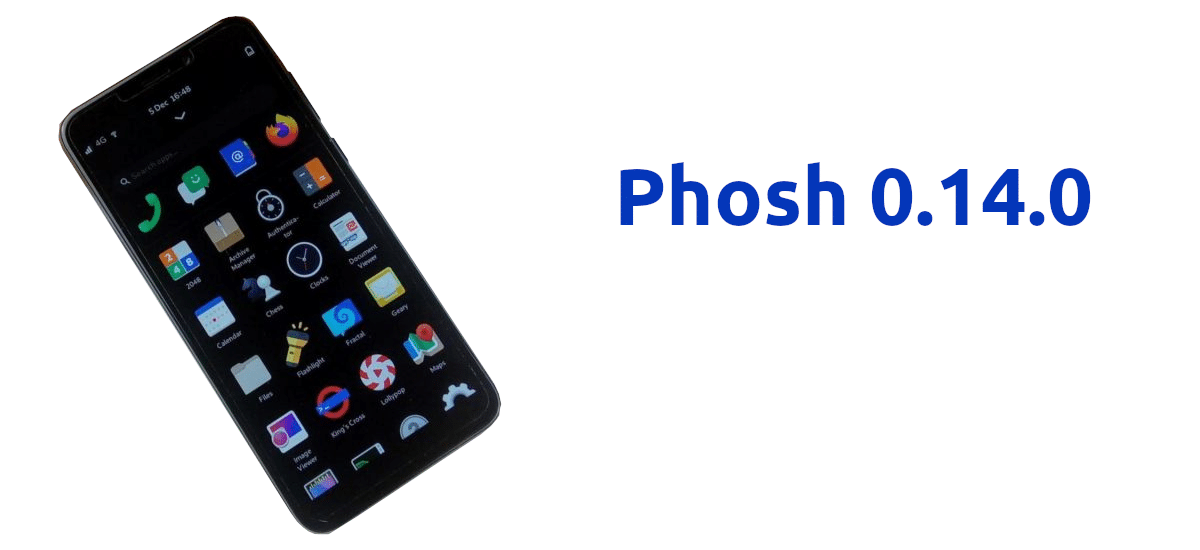
Phosh 0.14.0 llega con soporte para las pantallas de bienvenida

Posh 0.14.0

El desarrollo de escritorios, aplicaciones y, en definitiva, sistemas operativos basados en Linux para móviles sigue sin prisa pero sin pausa; despacito pero con buena letra. El alumno más aventajado no parece ser el más guapo, por lo menos cuando el aula es una tablet, pero es el que mejor experiencia de usuario ofrece. La edición móvil de GNOME ha lanzado recientemente una nueva actualización mayor, un Phosh 0.14.0 que introduce una novedad muy vistosa.

Prácticamente desde el principio, o yo siempre lo he visto así, al abrir una aplicación en Plasma Mobile vemos como una pantalla de bienvenida, una imagen que muestra el icono de la aplicación en un fondo con un color similar. Esa «splash screen» ha llegado de manera oficial a Phosh 0.14.0 en lo que es la novedad más destacada. No es algo que mejore el funcionamiento ni el rendimiento, pero ofrece mejores sensaciones.

Novedades más destacadas de Phosh 0.14.0

  • Soporte de imágenes de bienvenida/lanzamiento de apps.
  • Botones de búsqueda del widget del reproductor multimedia.
  • Desvanecimiento del shell al iniciar para evitar el parpadeo.
  • Indicación del modo Wifi hotspot en la barra superior.
  • El reproductor de música se detiene cuando se desenchufan los auriculares.
  • Movida la opción «Mostrar todas las aplicaciones» a la parte inferior.
  • Mejoras en la interfaz del widget del reproductor multimedia.
  • Los iconos de las aplicaciones en las actividades ahora están centrados.
  • El conjunto de pruebas genera capturas de pantalla.
  • Mejor manejo de app_id.
  • Algunas mejoras en la representación de las actividades.
  • Corrección de errores del sensor de proximidad.
  • Algunas otras fugas y correcciones de errores.

Phosh 0.14.0 ya está disponible como actualización en algunos sistemas como postmarketOS o Arch Linux ARM, y pronto llegará a otros como Manjaro. En las distribuciones que ya ha llegado, se puede instalar a partir de la nueva imagen IMG o actualizando desde el mismo sistema operativo, lo que se recomienda hacer desde el terminal.

from Linux Adictos https://ift.tt/3D1gy1R
via IFTTT

postmarketOS v21.06 Service Pack 4 introduce Phosh 0.14.0 y mejoras en apps

postmarketOS v21.06 Service Pack 4

En blogs especializados sobre Linux como LxA escribimos muchas noticias y artículos sobre software para Linux. Lo que más tratamos es el software de escritorio, pero también el de placas simples como la Raspberry Pi (ARM). Lo que no queremos dejar de lado es el seguimiento de proyectos Linux para móviles y tablets, y lo hacemos con la esperanza de que los desarrolladores tampoco abandonen y sigan mejorando el software para estos aparatos día a día. Así lo está haciendo posrmarketOS Open Source Community, quien hace unas horas ha lanzado postmarketOS v21.06 Service Pack 4.

Las actualizaciones mayores de los sistemas operativos de escritorio suelen añadir muchos más paquetes en cada nuevo lanzamiento, sobre todo aquellos que lanzan una versión cada seis meses o cada dos años, pero postmerketOS v21.06 Service Pack 4 incluye una que por sí sola ya merece la pena actualizar: Phosh 0.14.0. Pho(ne) Sh(ell) 0.14.0 es la última entrega de la versión móvil de GNOME, e introduce cambios importantes.

Novedades más destacadas de postmarketOS v21.06 Service Pack 4

  • Phosh 0.14.0 aporta varias mejoras, entre las que destacan la compatibilidad con las pantallas de bienvenida de las apps y los botones de búsqueda para el widget del reproductor multimedia.
  • Numberstation 1.0.0 es la aplicación de token 2FA que aparece en imagen de cabecera. Con la nueva función de importación/exportación para hacer rápidamente copias de seguridad y restaurar claves y moverlas entre dispositivos, así como el nuevo soporte de HOTP, ahora se considera una función completa. Los archivos de copia de seguridad se aceptan en el formato de una URL otpauth:// por línea. Para el soporte de HOTP, las claves se basan en contadores en lugar de tiempo. Se han realizado cambios en la interfaz de usuario para no incrementar este contador por accidente.
  • eg25-manager 0.4.1, el daemon de ayuda para el módem EG25 en el PinePhone, ha obtenido soporte de asistencia GNSS y muchas pequeñas mejoras generales comparadas con la versión que habían empaquetado previamente en la rama estable.
  • Pixman está todavía en la última versión oficial 0.40.0 de abril de 2020 (aparentemente el upstream no libera tan a menudo). Sin embargo, se ha escogido el parche recientemente fusionado para utilizar instrucciones NEON en dispositivos ARM64 después de tenerlo en Alpine edge durante un tiempo. Pixman es una librería de composición y dibujo de bajo nivel de la CPU que se utiliza en muchas aplicaciones, por lo tanto esto hace que todos los teléfonos aarch64 sean un poco más sensibles.

postmarketOS v21.06 Service Pack 4 ya está disponible como actualización para los que tengan instalado el sistema operativo en su móvil o tablet Linux.

from Linux Adictos https://ift.tt/3bTT8j1
via IFTTT

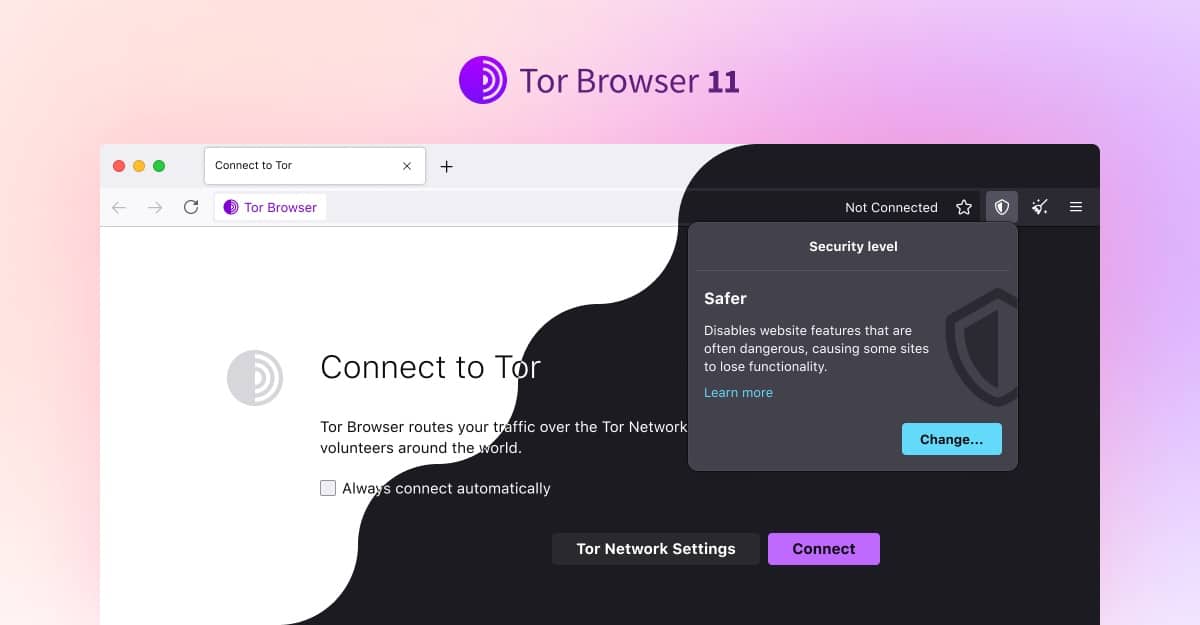
Tor Browser 11 llega con diseño renovado y basado en Firefox 91 ESR

Tor Browser 11

Tras más de un año de desarrollo, y aunque han lanzado actualizaciones intermedias en todo este tiempo, ya tenemos nueva versión del navegador basado en Firefox más seguro. Estamos hablando de Tor Browser 11, y entre los cambios más destacados hay uno que destaca sobre el resto, más que nada porque es lo primero que veremos al iniciarlo: llega con una interfaz de usuario nueva para proporcionar nuevas sensaciones, es decir, a lo que en inglés se refieren como «look and feel».

Hace unos meses, Mozilla estrenó nuevo diseño para su navegador web. Aunque nunca llueve a gusto de todos, de hecho hay usuarios que afirman que el cambio es «un dolor», sí que ofrece una experiencia más moderna, con formas y colores que podemos ver parecidos en otros navegadores como Google Chrome. Ese nuevo diseño está presente en Firefox 91 ESR, versión del navegador en el que se basa el nuevo Tor Browser 11.

Novedades más destacadas de Tor Browser 11

También relacionado con la nueva imagen y el cambio de base a la v91 ESR de Firefox, la 11ª versión del navegador Tor ha hecho retoques por todo para que nada del diseño desentone; es decir, los retoques se han hecho basándose en lo que Mozilla introdujo en Firefox 89, por lo que no hay que preocuparse porque unas cosas se vean de una manera y otras de otra. Entre estos cambios tenemos los colores, la tipografía, los botones y los iconos. Todas las novedades que Mozilla introdujo desde su anterior versión ESR también están presentes en Tor Browser 11.

En Tor Browser 11 se han desechado los servicios V2 Onion, por completo. Es algo de lo que estaban avisando desde el lanzamiento de Tor 10.5, y ese día ya ha llegado. Al actualizar, ya no se puede acceder los servicios Tor 0.4.6.8 v2 y los usuarios recibirán el error «Invalid Onion Site Address».

Pero no todos los cambios son buenos. Tor Browser 11 es una versión punto-cero (11.0), lo que significa que es una actualización mayor que aún no ha recibido correcciones. Por lo tanto, se conocen varios errores/bugs:

  • DocumentFreezer y esquema de archivos
  • Las fuentes no se renderizan.
  • Faltan funciones al iniciar por primera vez en esr91 en macOS.
  • Cambiar el método HTTP del proveedor de Blockchair Search.
  • Los vídeos de AV1 se muestran como archivos corruptos en Windows 8.1.
  • Desde la actualización a 11.0a9 algunos addons están inactivos y necesitan ser deshabilitados-rehabilitados en cada inicio.
  • El cambio de svg.disable afecta a la configuración de NoScript.
  • El navegador Chrome se rompe cuando se desactiva el modo de navegación privada.

Tor Browser ya se puede descargar desde la página web de descargas, disponible en este enlace.

from Linux Adictos https://ift.tt/3wrlU49
via IFTTT

Descubrieron una vulnerabilidad en la implementación de TIPC del kernel de Linux

Hace poco se dio a conocer la noticia de que un investigador de seguridad identifico una vulnerabilidad crítica (ya catalogada bajo CVE-2021-43267) en la implementación del protocolo de red TIPC suministrado en el kernel de Linux, que permite la ejecución remota de código con privilegios del kernel mediante el envío de un paquete de red especialmente diseñado.

El peligro del problema se mitiga por el hecho de que el ataque requiere habilitar explícitamente el soporte de TIPC en el sistema (cargando y configurando el módulo del kernel tipc.ko), lo que no se realiza de forma predeterminada en las distribuciones de Linux no especializadas.

CodeQL es un motor de análisis que le permite ejecutar consultas en el código. Desde una perspectiva de seguridad, esto puede permitirle encontrar vulnerabilidades simplemente describiendo su apariencia. CodeQL luego se activará y encontrará todas las instancias de esa vulnerabilidad.

TIPC ha sido compatible desde el kernel de Linux 3.19, pero el código que conduce a la vulnerabilidad se incluyó en el kernel 5.10. El protocolo TIPC fue desarrollado originalmente por Ericsson, está destinado a organizar la comunicación entre procesos en un clúster y se activa principalmente en los nodos del clúster.

TIPC puede funcionar tanto a través de Ethernet como a través de UDP (puerto de red 6118). En el caso de trabajar a través de Ethernet, el ataque se puede realizar desde la red local, y cuando se usa UDP, desde la red global, si el puerto no está cubierto por un firewall. El ataque también puede ser llevado a cabo por un usuario local sin privilegios en el host. Para activar TIPC, debe cargar el módulo del kernel tipc.ko y configurar el enlace a la interfaz de red mediante netlink o la utilidad tipc.

El protocolo se implementa en un módulo del kernel empaquetado con todas las principales distribuciones de Linux. Cuando lo carga un usuario, se puede usar como un conector y se puede configurar en una interfaz usando netlink (o usando la herramienta de espacio de usuario tipc, que realizará estas llamadas de netlink) como un usuario sin privilegios.

TIPC se puede configurar para operar sobre un protocolo portador como Ethernet o UDP (en el último caso, el kernel escucha en el puerto 6118 los mensajes entrantes de cualquier máquina). Dado que un usuario con pocos privilegios no puede crear tramas ethernet sin procesar, configurar el portador en UDP facilita la escritura de un exploit local.

La vulnerabilidad se manifiesta en la función tipc_crypto_key_rc y es causada por la falta de verificación adecuada de la correspondencia entre lo especificado en el encabezado y el tamaño real de los datos al analizar paquetes con el tipo MSG_CRYPTO utilizados para obtener claves de cifrado de otros nodos en el clúster en para posteriormente descifrar los mensajes enviados desde estos nodos.

El tamaño de los datos copiados en la memoria se calcula como la diferencia entre los valores de los campos con el tamaño del mensaje y el tamaño del encabezado, pero sin tener en cuenta el tamaño real del nombre del algoritmo de cifrado transmitido en el mensaje y el contenido de la clave.

Se supone que el tamaño del nombre del algoritmo es fijo, y además se pasa un atributo separado con el tamaño para la clave, y el atacante puede especificar un valor en este atributo que difiera del valor real, lo que llevará a escribir en la cola del mensaje fuera del búfer asignado.

La vulnerabilidad está corregida en los núcleos 5.15.0, 5.10.77 y 5.14.16, aunque el problema aparece y aún no se ha solucionado en Debian 11, Ubuntu 21.04/21.10, SUSE (en la rama SLE15-SP4 aún no publicada), RHEL (aún no se detalla si la solución vulnerable se ha actualizado) y Fedora.

Aunque ya se ha lanzado una actualización del kernel para Arch Linux y las distribuciones con kernels anteriores a 5.10, como Debian 10 y Ubuntu 20.04, no se ven afectadas.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3qff14H
via IFTTT

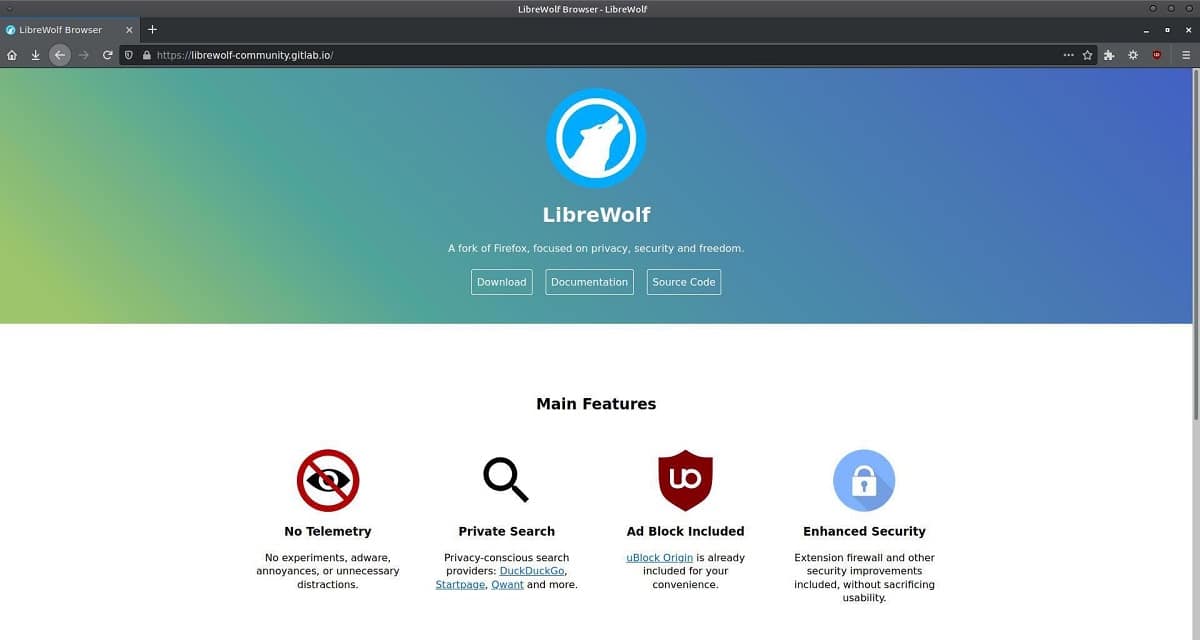
LibreWolf, un fork de Firefox con un enfoque en la privacidad y la seguridad

Si estas en busca de un navegador web que te ofrezca seguridad tanto al momento de utilizarlo asi como tambien con la protección de tus datos, puedo decirte que LibreWolf es uno de esos navegadores web que pueden ofrecerte eso y más.

LibreWolf  es una reconstrucción de Firefox en el cual se implementan una gran cantidad de cambios para mejorar la seguridad y la privacidad del usuario. El proyecto está siendo desarrollado por una comunidad de entusiastas.

Sobre LibreWolf

El navegador como tal es construido sobre la base de Firefox, pero, son añadidas y eliminadas diversas características que hacen a este navegador único, entre las principales diferencias de Firefox y LibreWolf se destacan las siguientes:

  • Se elimina el código asociado con la transmisión de telemetría, realizar experimentos para habilitar las capacidades de prueba para algunos usuarios, mostrar inserciones de anuncios en las recomendaciones al escribir en la barra de direcciones, mostrar anuncios innecesarios.
  • Deshabilita siempre que sea posible las llamadas a los servidores de Mozilla y minimiza las conexiones en segundo plano.
  • Se eliminaron los complementos incorporados para buscar actualizaciones, enviar informes de fallas e integrarse con el servicio Pocket.
  • Utiliza los motores de búsqueda predeterminados que preservan la privacidad y no rastrean las preferencias del usuario. Hay soporte para los motores de búsqueda DuckDuckGo, Searx y Qwant.
  • Incluye el bloqueador de anuncios uBlock Origin en el paquete básico.
  • La presencia de un firewall para complementos, lo que restringe la capacidad de establecer conexiones de red desde los complementos.
  • Teniendo en cuenta las recomendaciones desarrolladas por el proyecto Arkenfox para fortalecer la privacidad y seguridad, así como bloquear oportunidades que permitan la identificación pasiva del navegador.
  • Configuraciones opcionales resulta en un rendimiento mejorado.
  • Generación rápida de actualizaciones basadas en la base de código principal de Firefox (las compilaciones de las nuevas versiones de
  • LibreWolf se generan unos días después del lanzamiento de Firefox).
  • Desactiva de forma predeterminada los componentes propietarios para ver contenido protegido DRM (Digital Right Management).
  • Para bloquear los métodos de autenticación de usuarios indirectos, WebGL está deshabilitado de forma predeterminada. También están deshabilitados de forma predeterminada IPv6, WebRTC, Google Safe Browsing, OCSP, API de ubicación geográfica.
  • Sistema de compilación independiente: a diferencia de algunos proyectos similares, las compilaciones de LibreWolf se compilan por sí mismas y no corrigen las compilaciones de Firefox listas para usar ni anula la configuración.
  • LibreWolf no está asociado con un perfil de Firefox y está instalado en un directorio separado, lo que permite usarlo en paralelo con Firefox.
  • Protección de ajustes importantes para que no se modifiquen. Las configuraciones que afectan la seguridad y la privacidad se capturan en los archivos librewolf.cfg y policies.json y no se pueden cambiar desde complementos, actualizaciones o el navegador en sí. La única forma de realizar cambios es editar directamente los archivos librewolf.cfg y policies.json.
  • Se ofrece un conjunto opcional de complementos de LibreWolf probados, que incluye complementos como NoScript , uMatrix y Bitwarden (administrador de contraseñas).

¿Como instalar LibreWolf en Linux?

Para quienes estén interesados en poder instalar este navegador web en sus sistemas, pueden hacerlo siguiendo las instrucciones que compartimos a continuación.

Para quienes son usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otra distribucion derivada de Arch Linux, pueden hacer la instalación directamente del navegador desde los repos de AUR. Para ello deben de contar con un asistente instalado y el repositorio habilitado en su archivo pacman.conf (/etc/pacman.conf).

yay -S librewolf

O tambien pueden instalar con:

yay -S librewolf-bin

Si eres usuario de Debian o cualquier otra distribución basada en este, lo que debes hacer es abrir una terminal y en ella vas a teclear lo siguiente:

echo 'deb http://download.opensuse.org/repositories/home:/bgstack15:/aftermozilla/Debian_Unstable/ /' | sudo tee /etc/apt/sources.list.d/home:bgstack15:aftermozilla.list
curl -fsSL https://download.opensuse.org/repositories/home:bgstack15:aftermozilla/Debian_Unstable/Release.key | gpg --dearmor | sudo tee /etc/apt/trusted.gpg.d/home_bgstack15_aftermozilla.gpg > /dev/null
sudo apt update
sudo apt install librewolf

En cuanto a los que prefieren el uso de los paquetes Flatpak, pueden instalar el navegador mediante este metodo tecleando el siguiente comando en su terminal:

flatpak install flathub io.gitlab.librewolf-community

Finalmente, otro método de instalación es mediante el paquete AppImage que se ofrece y el cual pueden obtener desde el siguiente enlace. En él deberán de descargar el paquete de la última versión disponible (en el caso de la redaccion del articulo es la version 94 y la cual se tomara como ejemplo).

Puedes obtener el paquete desde una terminal tecleando:

wget https://gitlab.com/api/v4/projects/24386000/packages/generic/librewolf/94.0-1/LibreWolf.x86_64.AppImage

Luego dar permisos de ejecución con:

sudo chmod +x LibreWolf.x86_64.AppImage

Y puedes ejecutar el navegador con:

./LibreWolf.x86_64.AppImage

from Linux Adictos https://ift.tt/304Ezqo
via IFTTT

Raspberry Pi OS basado en Debian 11 ya disponible, con Linux 5.10, GTK 3 y otras novedades

Raspberry Pi OS Bullseye

Llevaba tiempo pensando cuándo llegaría este lanzamiento. Hace dos años, el que aún se conocía como Raspbian se actualizó a Buster en septiembre, un poco antes de lo que se esperaba para que la Raspberry Pi 4 llegara con un nuevo sistema operativo bajo el brazo. Este año no se ha lanzado ninguna placa, por lo que la compañía se lo ha tomado con un poco más de calma en lanzar la versión de Raspberry Pi OS basada en la última versión de Debian.

Debian 11 llegó en agosto, y la versión de Raspberry Pi OS basada en él ha sido anunciada hoy 8 de noviembre. Entre sus novedades, destacan por lo menos dos que podremos apreciar a simple vista: por una parte, todas las aplicaciones han pasado a usar GTK 3; por otra, se ha introducido un nuevo sistema de notificaciones que se ha integrado en la barra de tareas, y cada aviso se mostrará en la zona superior derecha.

Novedades más destacadas de Raspberry Pi OS Bullseye

  • GTK 3.
  • Relacionado con lo anterior, el gestor de ventanas ahora es Mutter; han abandonado openbox.
  • Gestor de notificaciones en la barra de tareas. Las notificaciones se mostrarán en la parte superior derecha, y se puede acceder a ella desde otras apps.
  • Plugin del actualizador. Cuando hay actualizaciones, seremos informados aprovechando el gestor de notificaciones. Creo que esto es una novedad importante.
  • La opción Vista del gestor de archivos se ha simplificado.
  • Driver de vídeo KMS. Esto mejorará mucho la gestión de los vídeos.
  • Nuevo driver de cámara.
  • Nueva aplicación Bookshelf, un descargador de PDFs.
  • La mayoría de las aplicaciones se han actualizado, como Chromium que está ahora en la v92 y mejorará la reproducción de vídeo acelerada por hardware.

La mejor manera de instalar esta versión de Raspberry Pi OS basada en Bullseye es usar la herramienta Imager de la compañía, desde donde se descargará e instalará la nueva imagen en una SD o USB. Los que prefieran descargar la imagen por separado, está disponible en la página de descargas del proyecto.

from Linux Adictos https://ift.tt/30cN7M5
via IFTTT

La suite colaborativa CryptoPad. Alternativa parcial a Google Workspaces

La suite colaborativa CryptoPad

Hace un tiempo un lector se enojó porque utilizamos los formularios de Google para hacer una encuesta. Se preguntó si no podríamos haber usado alguna alternativa de código abierto. En realidad, resulta difícil encontrar algo en lo que no haya una alternativa de código abierto (Salvo que se trate de juegos o drivers para la tarjeta de video). Que sea fácil de configurar y tenga una documentación completa, es otra cosa.

Por supuesto, que podríamos haberles pedido a los administradores que nos instalen el complemento de WordPress para encuetas (¡Vade retro, Satanás!*). También crear nuestro propio formulario en PHP en algún servidor web externo o, en caso de tener acceso a uno más potentes, instalar un gestor de contenidos especializado.

O, podríamos haber usado, en caso de saber que existía, CryptoPad.

Características de la suite colaborativa CryptoPad

El sitio web del proyecto lo define como:

Un paquete de colaboración de extremo a extremo, cifrado y de código abierto

En el título lo describo como una alternativa parcial a Google Workspaces porque no tiene exactamente las mismas aplicaciones. De hecho, no viene con un procesador de textos completo sino con un editor de texto enriquecido. Sin embargo, en el tema de la privacidad saca amplia ventaja.  CryptPad se diseñó para al mismo tiempo permitir la colaboración y mantener la privacidad de los datos. Es el navegador el que se ocupa de cifrar y descifrar todo el contenido. De ahí que los documentos, los chats y los archivos sean ilegibles fuera de la sesión en la que estamos conectado. Ni siquiera los administradores del servicio tienen acceso a su información.

Formas de usar CryptoPad

CryptoPad se puede usar en alguna de las instancias comunitarias en forma gratuita, en el servidor del proyecto mediante un plan de pago o autoalojada en nuestro propio servidor.  En la modalidad gratuita podemos optar por usar las aplicaciones como invitado o como usuario registrado.

Los invitados tienen acceso a las siguientes aplicaciones:

  • Hoja de cálculo.
  • Editor de texto enriquecido.
  • Tablero Kanban
  • Editor de código (Compatible con diferentes lenguajes de programación).
  • Creador de formularios.
  • Pizarra.
  • Espacio de almacenamiento.

Es posible pasar de invitado a usuario registrado para poder guardar nuestro trabajo.

Como invitados también podemos:

  1. Ver y descargar documentos compartidos por otros usuarios.
  2. Editar, importar y exportar documentos.
  3. Acceder al historial y la lista de usuarios.
  4. Comunicación vía chat.
  5. Posibilidad de almacenar los documentos visitados en el navegador.
  6. Los documentos se guardan por 90 días.

En el modo gratuito de usuario registrado, se agregan las siguientes prestaciones:

  1. Se agregan funcionalidades a todas las aplicaciones.
  2. Posibilidad de crear un perfil y agregar contactos con controles de acceso detallados.
  3. Disponibilidad de espacio de almacenamiento para archivos incluyendo imágenes y PDF.
  4. Posibilidad de compartir archivos (Hasta 25 MB) con otros usuarios o incrustarlos en otros documentos.
  5. El espacio de almacenamiento ofrece plantillas y la posibilidad de crear y compartir carpetas.
  6. Soporte multidispositivo.
  7. Hasta 1 GB de almacenamiento.

Por su parte, el plan de pago viene con las siguientes características:

  1. Prestaciones completas en todas las aplicaciones.
  2. Dependiendo del plan se aumenta desde 5 a 50 GB el espacio de almacenamiento. El cupo de subida de cada archivo pasa a ser de 150 MB.
  3. Soporte técnico prioritario mediante el sistema de ticket o correo electrónico.

¿Quién paga por los planes gratuitos?

El proyecto, nacido en 2016 es financiado por diversas instituciones francesas y europeas como BPI France, NLNet Foundation, NGI Trust, Mozilla Open Source Support, así como por donaciones y suscripciones a cryptpad.fr. Esto permite que el código fuente pueda ser descargado e instalado por los usuarios en sus propios servidores.

Con respecto al tema de la privacidad, desde el proyecto aclaran que:

CryptPad no se beneficia de los datos de los usuarios. Esto forma parte de la visión de los servicios en línea que respetan la privacidad. A diferencia de las grandes plataformas que pretenden ser «libres» mientras obtienen beneficios de la información personal, CryptPad pretende construir un modelo sostenible financiado voluntariamente por los usuarios.

Ofrecemos la funcionalidad de CryptPad de forma gratuita porque creemos que todo el mundo merece la privacidad personal, no sólo las personas con ingresos disponibles.

Sin dudas, la instancia comunitaria gratuita es una buena alternativa a Google Workspaces. Pero, como opción autoalojada, creo que NextCloud es la más completa.

*Los complementos de WordPress son el Norton Antivirus del código abierto. Cuando te quieres acordar se quedaron con todo el espacio.

from Linux Adictos https://ift.tt/303NB6J
via IFTTT

Telegrand y Tok, GNOME y KDE trabajan en sus propios clientes de Telegram

Telegrand y Tok, clientes de Telegram

Telegrand y Tok, clientes de Telegram

Hace muchos años, la manera de comunicarnos era muy diferente. A veces se llamaba por teléfono, pero también era habitual ir a casa de un amigo para ver si estaba y luego decidir qué hacer. Más tarde, Nokia empezó su campaña de marketing «Connecting people», pero para la mayoría esa conexión se limitaba a los (caros) SMS. Años después todos pasamos por MSN, Skype y ahora, en países como España y por desgracia, el rey es WhatsApp. Por lo menos para un uso personal, porque para las comunidades existen alternativas, como Discord o Telegram.

Comparada con WhatsApp, Telegram es superior en todo, o casi todo, porque pierde en cantidad de usuarios. Pero como aplicación, Telegram es inmensamente superior, empezando porque lo podemos usar en cualquier dispositivo, sin límite, y terminando por otras cosas como la nube personal de hasta 1TB. Además, es de código abierto y cualquiera puede crear un cliente para la plataforma, y eso es algo que están haciendo tanto GNOME como KDE.

Telegram permite a terceros crear sus propias apps

Hace ya un tiempo que conocía la existencia de Telegrand. Cuando leí sobre ella pensé que la aplicación oficial funciona bastante bien y lo tiene todo, por lo que no le veía demasiado sentido. Pero la cosa cambia si lo que buscamos es que esté mejor integrado en el sistema y usarlo también en dispositivos móviles como los que usan Phosh. La aplicación de escritorio de Telegram es un poco lenta en dispositivos ARM de recursos limitados, y puede ser mejor opción algo creado para ellos.

Hace menos tiempo he conocido la existencia de Tok, el cliente de Telegram en el que está trabajando KDE. He de confesar que lo probé durante menos de 5 minutos, en parte porque pensé que la versión oficial era mucho mejor, pero leyendo artículos como este de junio uno se replantea las cosas. Tok se integra a la perfección en Plasma, e incluso tiene su propio reproductor de música compatible con el daemon de la bandeja del sistema. En el artículo también vemos que soporta los stickers animados, gestiona bien los archivos enviados y los colores del tema nativo.

¿Merecen la pena los clientes no oficiales?

Ahora mismo, Tok está disponible como paquete flatpak en este enlace, y hay que instalarlo manualmente, por lo que no es la mejor manera de empezar con él. Telegrand, disponible aquí, está en la misma situación, por lo que tendremos que tener paciencia si queremos instalarlos y actualizarlos con un método más sencillo. Si merecerán la pena o no creo que dependerá de sus desarrolladores, de si añaden carne en el asador o no.

Aunque lo cierto es que por lo menos Tok es más ligero que Telegram en KDE, por lo que sí parece la mejor opción si no se necesitan todas las funciones tan pronto en cuanto las implementa la versión oficial. Los bots funcionan independientemente del cliente que usemos, así que todo es probar en aras de la integración y el rendimiento. En cualquier caso, tener opciones nunca es malo.

from Linux Adictos https://ift.tt/3qgrw0a
via IFTTT