GIMP 2.10.32 introduce optimizaciones para diferentes tipos de archivos mientras seguimos esperando la versión 3.0

GIMP 2.10.32

Hace ya tiempo que algunos esperamos con ganas la v3.0 de «GNU Image Manipulation Program». Introducirá cambios importantes, como la «tienda» de complementos y que pasará a estar basado en GTK 3 (ahora que ya vamos por el 4…), pero para poder usarlo en forma de versión estable aún quedan meses. Mientras tanto, y tras la anterior actualización de mantenimiento, su equipo de desarrolladores anunció anoche GIMP 2.10.32, una evolución natural de lo que estamos usando ya en 2.10.30.

Entre las novedades más destacadas, GIMP 2.10.32 introduce soporte para la importación de archivos TIFF de 8 y 16 bits en CMYK(A), además del formato BigTIFF, tanto para importar como para exportar. Lo que tenéis a continuación es un resumen de lo que han publicado en la nota de este lanzamiento.

Novedades más destacadas de GIMP 2.10.32

  • Soporte para la importación de archivos TIFF de 8 y 16 bits en CMYK/A).
  • Soporte para importar y exportar archivos con formato BigTIFF. BigTIFF es una evolución del TIFF original y permite que archivos de más de 4GB usen el offset interno de 64bits.
  • También se ha introducido soporte para el formato JPEG XL Era algo que se esperaba para la v3.0, pero lo han traído a esta versión. Ahora ya no será necesario usar un complemento de terceros para la gestión de este tipo de archivos.
  • Posibilidad de voltear verticalmente imágenes DDS al exportar.
  • Mejoras en la gestión de metadatos, en especial en el formato PSD.
  • Varias mejoras en la importación de código XFC.
  • Mejoras en la gestión de formatos BMP, DICOM, EPS, RAW, TGA y WebP.
  • La herramienta de texto soporta glyphs.
  • Mejoras visuales que se notarán en el tema general e iconos.
  • Mejorada la herramienta de capturas en Windows.
  • babl 0.1.90 y GEGL 0.4.36.

Los usuarios interesados ya pueden descargar GIMP 2.10.32 desde su página web oficial, o desde Flathub los usuarios de Linux. El paquete snap sigue estancado en la v2.10.28.

from Linux Adictos https://ift.tt/ZY3LTw1
via IFTTT

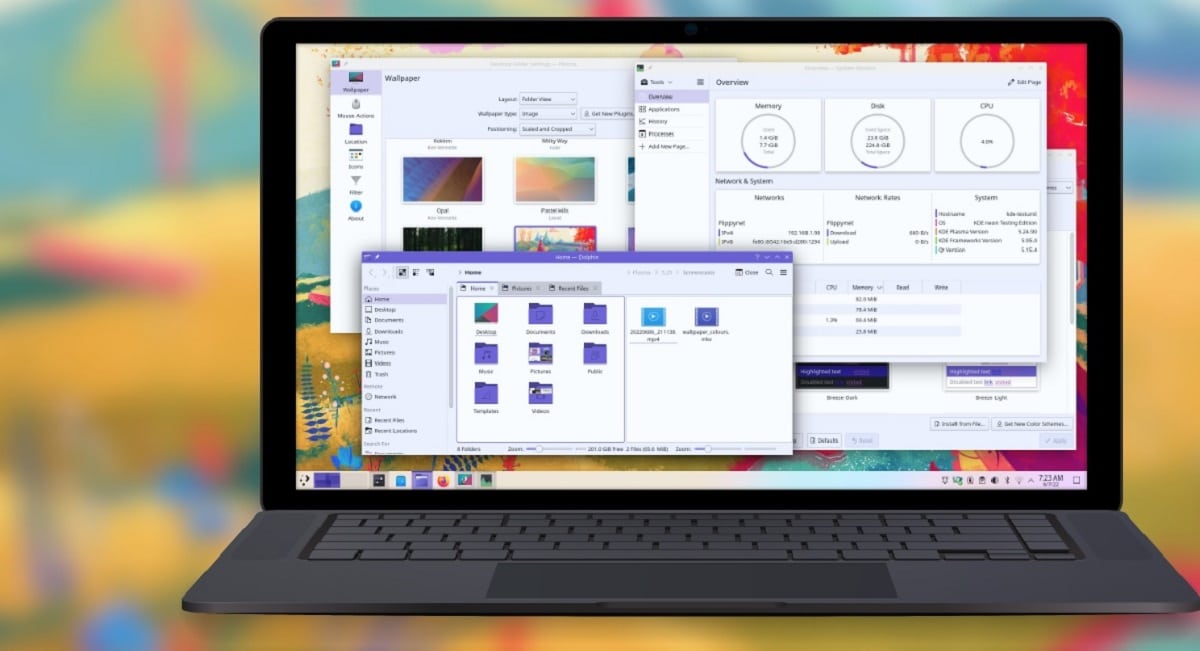
KDE Plasma 5.25 ya fue liberado y estas son sus novedades

Se acaba de presentar la nueva versión del popular entorno de escritorio KDE Plasma 5.25 y en esta nueva versión podremos encontrar que el configurador, se ha rediseñado la página para configurar el tema general. Se puede aplicar elementos de tema de forma selectiva, como estilo de aplicación y escritorio, fuentes, colores, marcos de ventanas, iconos y cursores, así como aplicar por separado un tema a la interfaz de la pantalla de inicio y la pantalla de bloqueo.

Otro de los cambios que se destaca de esta nueva versión, es el soporte mejorado para gestos en pantalla, ademas de que tambien se agregó la capacidad de usar gestos anclados a los bordes de la pantalla en efectos con guion.

Para ingresar al modo de descripción general, se puede presionar «W» mientras se mantiene presionada la tecla Meta («Windows»), o usar un gesto de pellizco con cuatro dedos en el panel táctil o la pantalla táctil. Para navegar entre escritorios virtuales, se puede deslizar tres dedos para mover el contenido hacia los lados, tambien se puede usar un gesto de deslizar cuatro dedos hacia arriba o hacia abajo para ver las ventanas abiertas y el contenido del escritorio.

Ademas de ello, tambien podremos encontrar que se agregó la capacidad de aplicar el color de resaltado de los elementos activos (acento) en relación con el fondo de escritorio, así como usar un color de acento para los encabezados y cambiar el tono de todo el esquema de color. El tema Breeze Classic tiene soporte integrado para colorear encabezados con un color de énfasis.

Por otra parte, el administrador de ventanas de KWin ahora admite el uso de sombreadores en scripts con la implementación de efectos. KWin-scripts KCM traducidos a QML. Se ha agregado un nuevo efecto de fusión y se han mejorado los efectos de cambio. Se ha rediseñado la página para configurar scripts para KWin.

Tambien se destaca que se ha agregado una configuración para controlar si el modo de control de pantalla táctil está habilitado (en sistemas con x11, solo puede habilitar o deshabilitar el modo de pantalla táctil de forma predeterminada y, cuando usa Wayland, también puede cambiar automáticamente el escritorio al modo de pantalla táctil) cuando se recibe un evento especial del dispositivo, por ejemplo, al girar la cubierta 360 grados o al quitar el teclado). Cuando activa el modo de pantalla táctil, las sangrías entre los iconos de la barra de tareas aumentan automáticamente.

En la lista de documentos abiertos recientemente en el menú contextual del administrador de tareas, se permite la visualización de elementos no relacionados con archivos, por ejemplo, se pueden mostrar conexiones recientes a escritorios remotos.

De los demás cambios que se destacan de esta nueva versión:

  • La posición de los iconos en el modo Vista de carpetas se guarda con referencia a la resolución de la pantalla.
    La navegación por teclado está habilitada en los paneles y en la bandeja del sistema.
  • Se ha agregado un efecto de desvanecimiento para cambiar suavemente entre los esquemas de color antiguos y nuevos.
  • En el Centro de control de programas (Discover), se proporciona la visualización de permisos para aplicaciones en formato Flatpak. La barra lateral muestra todas las subcategorías de la categoría de aplicación seleccionada.
  • La página con información sobre la aplicación ha sido completamente rediseñada.
  • Se agregó un efecto de animación separado que se aplica cuando se ingresa una contraseña incorrecta.
  • Se agregó un cuadro de diálogo para administrar grupos de widgets ( Contención ) en la pantalla en modo de edición, que le permite controlar visualmente la ubicación de paneles y applets en relación con diferentes monitores.
  • Se agregó la visualización de información sobre el fondo de escritorio seleccionado (nombre, autor) en la configuración.
  • Se proporciona soporte para paneles flotantes para temas de diseño.
  • En la página de información del sistema (Centro de información), se ha ampliado la información general en el bloque «Acerca de este sistema» y se ha agregado una nueva página de «Seguridad de firmware», que, por ejemplo, muestra si UEFI Secure Boot está habilitado.
  • Mejora continua de la sesión basada en el protocolo Wayland.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener

Para los interesados en evaluar el trabajo de la nueva versión, pueden hacerlo a través de una compilación en vivo del proyecto openSUSE y una compilación del proyecto KDE Neon User Edition. Mientras que para los que quieran instalar el entorno en su sistema, deberán esperar algunas horas en lo que están disponibles los paquetes en los repositorios de su distribucion.

from Linux Adictos https://ift.tt/7je4Nn9
via IFTTT

Mozilla suma a K-9 Mail para que Thunderbird tenga versión móvil

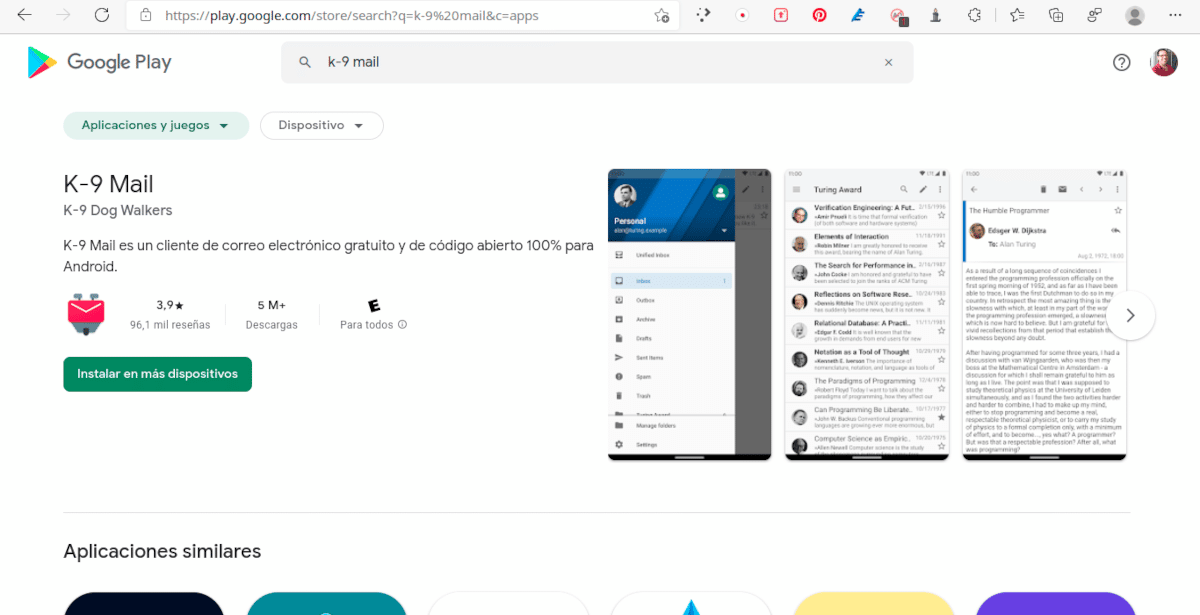
Aplicación K-9 Mail

Aplicación K-9 Mail en la Google App Store

Tenía que pasar. Voy a hablar bien de la Fundación Mozilla, ya que por una vez hicieron algo bien. La noticia de que Mozilla suma a K-9 para que Thunderbird tenga versión móvil, es excelente para los usuarios de programas de código abierto en dispositivos móviles.

¿Por qué Mozilla suma a K-9?

Thunderbird, un cliente de correo electrónico que viene con gran parte de las distribuciones Linux y con la suite ofimática privativo Softmaker Office, no se salvó de la deriva de la Fundación Mozilla y, de hecho, se habló de constituirlo como un proyecto independiente. Sin embargo, su desarrollo continuó y este 28 de junio publicará su actualización aniversario.

K-9 Mail

Es un cliente de código abierto para dispositivos móviles enfocado en facilitar la lectura de grandes volúmenes de correo electrónico. Funciona con el protocolo IMAP y tiene soporte para cifrado GPG & PGP/MIME. Puede trabajar con múltiples cuentas con notificaciones para cada una y un buzón de entrada unificado. Se pueden usar firmas y aplicar tema oscuro.

El convenio

Mozilla obtuvo los derechos de marca y el código fuente de K-9 Mail, incluyendo su repositorio de GitHub. Esto significa que la versión móvil de Thunderbird se construirá esencialmente sobre la aplicación K-9 Mail que los usuarios ya conocemos. Para hacer más fácil la transición, el mantenedor del proyecto K-9 Mail, Christian Ketterer (también conocido como cketti), se unirá al personal de Thunderbird. Con el correr del tiempo, cuando el equipo estime que se lograron los objetivos primarios en materia de aspecto y características (como la sincronización entre el móvil y el escritorio, la autoconfiguración de la cuenta de Thunderbird y la compatibilidad con los filtros de mensajes), K-9 Mail cambiará su nombre a Thunderbird.

Los usuarios actuales de K-9 Mail no tendrán que hacer ningún cambio.

Cambios en el proyecto

Thunderbird es ahora el hogar legal de K-9 Mail. En consecuencia, todas las donaciones que antes iban a K-9 ahora van al proyecto Thunderbird. A su vez, Thunderbird se encargará de seguir desarrollando la aplicación.

El repositorio de código fuente se trasladará a la organización de Thunderbird en GitHub. La aplicación en Google Play se trasladará a una cuenta de editor diferente. El foro podría combinarse con el que Thunderbird utiliza para la aplicación de escritorio.


from Linux Adictos https://ift.tt/8VxlOq2
via IFTTT

postmarketOS 22.06 llega con Plasma Mobile Gear 22.04 y Phosh 0.17.0

postmarketOS 22.06

No hará ni una semana que decidí instalar en la memoria eMMC de mi PineTab este sistema operativo. Intenté resistirme, pero Ubuntu Touch, por lo menos en la tablet de PINE64, sirve de poco si no se pueden instalar aplicaciones como GIMP. La verdad es que estoy bastante contento, y más que lo estoy tras el lanzamiento de postmarketOS 22.06, ya que entre sus novedades tenemos que se puede actualizar desde el mismo sistema operativo fácilmente y sin quebraderos de cabeza, o bueno, en parte.

postmarketOS 22.06, que llega tras el Service Pack 3 de 21.12, es un lanzamiento importante. Llega con muchas novedades, entre las que destacan 3: se ha incluido la última versión de las apps móviles de KDE, Phosh 0.17.0 y nuevos dispositivos compatibles. A continuación tenéis una lista con todos ellos, y el resto de novedades más destacadas.

Novedades más destacadas de postmarketOS 22.06

  • Dispositivos soportados:
    • ASUS MeMo Pad 7.
    • Arrow DragonBoard 410c.
    • BQ Aquaris X5.
    • Lenovo A6000 y A6010.
    • Motorola Moto G4 Play.
    • Nokia N900.
    • ODROID HC2.
    • OnePlus 6.
    • OnePlus 6T.
    • PINE64 PineBook Pro, PinePhone, PineTab y RockPro64.
    • Purism Librem 5.
    • SHIFT 6mq (nuevo)
    • Samsung Galaxy A3 (2015), Galaxy A5 (2015), Galaxy S III (nuevo), Galaxy S4 Mini Value Edition, Galaxy Tab 2 7.0″, Galaxy Tab A 8.0 y Galaxy Tab A 9.7.
    • Wileyfox Swift.
    • Xiaomi Mi Note 2, Pocophone F1 y Redmi 2.
  • Se ha creado un script para actualizar desde el mismo sistema operativo. Porque sí, hasta ahora no era posible. Había que hacer una copia de seguridad, instalar la nueva imagen y restaurar la copia. Ahora eso ya no será necesario.
  • Sxmo 1.9.0.
  • Phosh 0.17.0.
  • Plasma Mobile Gear 22.04.
  • fwupd: los usuarios de un PinePhone que sepan lo que hacen pueden actualizar su modem con la alternativa de Biktor.

Con este lanzamiento, el proyecto celebra sus 5 años de vida. Como comentaba, es una de las pocas opciones válidas para dispositivos como la PineTab, ya que el resto de proyectos la han dejado de lado, reconociendo un desarrollador de Manjaro que lanzan imágenes sin siquiera probarlas. En cualquier caso, postmarketOS 22.06 ya está disponible, y es una actualización «enorme».

from Linux Adictos https://ift.tt/Yw4uvZS
via IFTTT

Ya fue liberada la nueva versión de Bottlerocket 1.8.0

Bottlerocket

Se ha publicado el lanzamiento de la distribución de Linux, Bottlerocket 1.8.0, desarrollada con la participación de Amazon para ejecutar contenedores aislados de forma eficaz y segura. La nueva versión presenta una serie de actualizaciones, mejoras y correcciones de errores.

Para quienes desconocen de Bottlerocket, deben saber que esta es una distribución que proporciona una imagen de sistema indivisible actualizada, atómica y automáticamente que incluye el kernel de Linux y un entorno de sistema mínimo que incluye solo los componentes necesarios para ejecutar contenedores.

Sobre Bottlerocket

El entorno utiliza el administrador del sistema systemd, la biblioteca Glibc, la herramienta de compilación Buildroot, el cargador de arranque GRUB,  el tiempo de ejecución del contenedor aislado de contenedores, la plataforma de orquestación de contenedores de Kubernetes, el autenticador aws-iam y el agente de Amazon ECS.

Las herramientas de orquestación de contenedores vienen en un contenedor de administración independiente que está habilitado de forma predeterminada y se administra a través de la API y el agente de AWS SSM. La imagen base carece de un shell de comandos, un servidor SSH y lenguajes interpretados (por ejemplo, Python o Perl): las herramientas de administración y depuración se mueven a un contenedor de servicios separado , que está deshabilitado de forma predeterminada.

La diferencia clave con distribuciones similares como Fedora CoreOS, CentOS/Red Hat Atomic Host es el enfoque principal en brindar la máxima seguridad en el contexto de fortalecer la protección del sistema contra posibles amenazas, lo que complica la explotación de vulnerabilidades en los componentes del sistema operativo y aumenta el aislamiento del contenedor.

Principales novedades de Bottlerocket 1.8.0

En esta nueva versión que se presenta de Bottlerocket 1.8.0, se destaca que se ha actualizado el contenido de los contenedores administrativos y de control, asi como tambien que el runtime para contenedores aislados se ha actualizado a la rama containerd 1.6.x.

Otro de los cambios que se destaca de esta nueva versión, es que los procesos en segundo plano que coordinan el trabajo de los contenedores se reinician después de cambios en el almacén de certificados.

Ademas de ello, ahora se proporciona la capacidad de establecer los parámetros de arranque del kernel a través de la sección Configuración de arranque y se ha proporcionado la capacidad de generar una configuración de red utilizando la utilidad netdog (se ha agregado el comando generate-net-config).

Tambien se destaca que se ha implementado el controlador smartpqi para dispositivos Microchip Smart Storage en el kernel 5.10 y que se ha propuesto una nueva distribución «aws-ecs-1-nvidia» para Amazon Elastic Container Service (Amazon ECS) y viene con controladores NVIDIA.

Se agregó soporte para dispositivos de almacenamiento Microchip Smart Storage y MegaRAID SAS y se ha mejorado el soporte para tarjetas Ethernet basadas en chips Broadcom.

Por otra parte, se ha habilitado la opción para ignorar bloques vacíos al verificar la integridad de la partición root usando dm-verity, ademas de que se ha proporcionó la capacidad de vincular estáticamente nombres de host en /etc/hosts.

Se proponen nuevas opciones de distribución con soporte para Kubernetes 1.23., ademas de y que se redujo el tiempo de inicio de los pods en Kubernetes al deshabilitar el modo configMapAndSecretChangeDetectionStrategy y se agregaron nuevas configuraciones de kubelet: ID de proveedor y podPidsLimit.

De los demás cambios que se destacan de esta nueva versión:

  • Se mejoraron los tiempos de inicio de los pods de Kubernetes al desactivarlos
  • Se añadió una nueva configuración para configurar la configuración de kubelet provider-id
  • Se añadió una nueva configuración para configurar la configuración de kubelet podPidsLimit
  • Permitir una lista de direcciones IP en settings.kubernetes.cluster-dns-ip
  • Se establecio el valor predeterminado para settings.kubernetes.cloud-providerlas variantes de metal en una cadena vacía
  • Se añadieron datos de instancia c7g para el cálculo de pods máximos en variantes de AWS
  • Versiones actualizadas de paquetes y dependencias para lenguajes Go y Rust, así como versiones de paquetes con programas de terceros. Bottlerocket SDK se ha actualizado a la versión 0.26.0.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/EFXBrcT
via IFTTT
Manjaro 2022-06-12 introduce Linux 5.18 y nuevos paquetes para todas las ediciones

Manjaro 2022-06-12

No ha pasado mucho tiempo desde la anterior versión estable y ya tenemos otra aquí. Personalmente, teniendo en cuenta que no hace mucho que se anunció esto mismo en la rama testing, creía que tardaría aún unos cinco días más en llegar, pero me equivocaba. Hace unos instantes han anunciado el lanzamiento de Manjaro 2022-06-12, y entre sus novedades que más llaman la atención tenemos la última versión estable del kernel de Linux.

La testing fue anunciada el pasado viernes día 10, por lo que han podido «testearla» poco. La versión estable ha llegado antes de que añadieran las novedades en el foro de Manjaro, en donde anuncian los lanzamientos, pero tras instalarlas todas y reiniciar, el asistente de configuración de Manjaro nos recomienda una instalación: Linux 5.18 ya está disponible en los repositorios oficiales, por lo que se puede instalar y eliminar 5.17, no sin antes comprobar que todo funciona correctamente. Aún así, es aconsejable mantener, al menos, una versión LTS de reserva.

Novedades más destacadas de Manjaro 2022-06-12

  • Se han actualizado los kernels, siendo el más nuevo Linux 5.18.3. También está disponible en versión rt (baja latencia), y se puede descargar Linux 5.19-rc1.
  • LibreOffice ha subido a la v7.3.4 en a versión «fresh». La «still» sigue en LibreOffice 7.2.7.
  • KDE Gear 22.04.2, el set de aplicaciones de KDE de junio de 2022 ha llegado a la edición KDE.
  • PipeWire se ha actualizado a la versión 0.3.52
  • Más actualizaciones de Python y Haskell.
  • Actualizaciones diarias de KDE-git.
  • Es probable que, cuando actualicen el post del foro oficial, añadan algunos cambios a esta lista de novedades, y nosotros reflejaremos los cambios en este artículo.

Manjaro 2022-06-12 ha sido anunciado esta misma tarde, y ya se puede descargar desde Pamac o con el comando «sudo pacman -Syu» sin las comillas. La ISO más actualizada que se puede descargar desde su página web oficial es la de Manjaro 21.2.6.

from Linux Adictos https://ift.tt/dZPcMFK
via IFTTT

Cinnamon 5.4 ya disponible, prepara el terreno para Linux Mint 21

Cinnamon 5.4

A principios de mayo, Clement Lefebvre, líder del proyecto Mint, publicó una nota en la que decía que ya se estaban centrando de verdad en Linux Mint 21. Lo mismo decían de Cinnamon 5.4, la próxima versión de su escritorio propio que es la que usará Linux Mint 21 en su edición principal. Lo primero aún no se ha anunciado, pero la nueva versión de Cinnamon sí, lo que es un paso importante de cara al lanzamiento de «Vanessa».

Ese será el nombre en clave de Linux Mint 21, y además de estar disponible en MATE y Xfce usa siempre la última versión de Cinnamon. «Vanessa» estará basado en Ubuntu 22.04, lanzado en el tercer tercio de abril, y preparar las cosas toma su tiempo. Suelen tardar alrededor de tres meses para recogerlo todo y crear la nueva versión de Mint, pero en el caso de la edición principal también tienen que actualizar el escritorio, en esta ocasión Cinnamon 5.4.

Cinnamon 5.4 introducirá nueva herramienta de actualizaciones

Cinnamon 5.4 ha llegado más de siete meses después de 5.2, y el plazo es algo similar al ciclo de actualizaciones de GNOME: project GNOME parece sincronizar sus tiempos con Ubuntu y Fedora, las distribuciones más populares en usar el escritorio, y lanza una actualización mayor sobre un mes antes de las versiones de Ubuntu y Fedora, que suelen llegar en abril y octubre. Del mismo modo, y aunque Linux Mint depende de sí mismo, lanza una nueva versión de su escritorio poco antes de la llegada de una actualización mayor de su sistema operativo, la más próxima Linux Mint 21.

Entre sus novedades, tendremos algunas como:

  • Mejor gestor de ventanas, con  un intérprete de JavaScript rebasado en una versión más moderna de Mutter, además de las ligaduras con el GJS JavaScript para GNOME.
  • Ventana emergente para redimensionar los terminales.
  • Posibilidad de copiar la información del sistema en el portapapeles.
  • Se ha simplificado la configuración de las bordes de la pantalla.
  • Mejorado el applet para mostrar el escritorio.
  • Otras mejoras, entre las que tenemos una nueva herramienta de actualizaciones.

Cinnamon 5.4 ya está disponible desde su página de GitHub, y en los repositorios de algunas distribuciones como Arch Linux. Como siempre decimos, en la mayoría de casos es mejor a esperar a que nuestra distribución añada los nuevos paquetes, pero se puede descargar su código desde el siguiente botón.

Cinnamon 5.4

from Linux Adictos https://ift.tt/1cTnZNb
via IFTTT

Symbiote, un nuevo, peligroso y sigiloso virus que afecta a Linux

Symbiote

Ayer mismo publicábamos un artículo en el que informábamos de que se habían corregido 7 vulnerabilidades en el GRUB de Linux. Y es que estamos mal acostumbrados o simplemente equivocados: claro que hay fallos de seguridad y virus en Linux, como en Windows, macOS e incluso iOS/iPadOS, los sistemas más cerrados que existen. El sistema perfecto no existe, y aunque algunos sean más seguros, parte de nuestra seguridad se la debemos a que usamos un sistema operativo con poca cuota de mercado. Pero poca no es nula, y eso lo saben desarrolladores maliciosos como los que han creado Symbiote.

Fue Blackberry el pasado jueves quien dio la voz de alarma, aunque no empieza muy bien cuando trata de explicar el nombre de la amenaza. Dice que un simbionte es un organismo que vive en simbiosis con otro organismo. Hasta aquí vamos bien. Lo que ya no está tan bien es cuando afirma que, a veces, un simbionte puede ser parasitario cuando se beneficia y perjudica al otro, pero no, o lo uno o lo otro: si ambos se benefician, como el tiburón y la rémora, es una simbiosis. Si la rémora perjudicara al tiburón, entonces pasaría automáticamente a ser un parásito, pero esto no es una clase de biología ni un documental marino.

Symbiote infecta otros procesos para provocar daños

Explicado lo anterior, Symbiote no puede ser más que un parásito. Su nombre le debe venir, quizá, de que no notamos su presencia. Nosotros podríamos estar usando un equipo infectado sin notarlo, pero si no lo notamos y nos está robando datos, nos está perjudicado, por lo que no existe «simbiosis» posible. Blackberry explica:

Lo que hace que Symbiote sea diferente de otros programas maliciosos para Linux que solemos encontrar, es que necesita infectar otros procesos en ejecución para infligir daños en las máquinas infectadas. En lugar de ser un archivo ejecutable independiente que se ejecuta para infectar una máquina, es una biblioteca de objetos compartidos (SO) que se carga en todos los procesos en ejecución utilizando LD_PRELOAD (T1574.006), e infecta parasitariamente la máquina. Una vez que ha infectado todos los procesos en ejecución, proporciona al actor de la amenaza la funcionalidad de rootkit, la capacidad de recoger credenciales y la capacidad de acceso remoto.

Se detectó en noviembre de 2021

Blackberry detectó a Symbiote por primera vez en noviembre de 2021, y parece que su destino es el sector financiero de Latinoamérica. Una vez ha infectado nuestro equipo, se esconde a sí mismo y cualquier otro malware usado por la amenaza, dificultando mucho la detección de las infecciones. Toda su actividad se oculta, incluida la de las redes, por lo que es casi imposible saber que está ahí. Pero lo malo no es que esté, sino que proporciona una puerta trasera para identificarse como cualquier usuario registrado en el equipo con una contraseña con un cifrado fuerte, y puede ejecutar comandos con los privilegios más altos.

Se sabe que existe, pero ha infectado a muy pocos equipos y no se han encontrado evidencias de que se haya usado el ataques muy dirigios o amplios. Symbiote usa Berkeley Packet Filter para esconder el tráfico malicioso del equipo infectado:

Cuando un administrador inicia cualquier herramienta de captura de paquetes en la máquina infectada, se inyecta el bytecode BPF en el kernel que define qué paquetes deben ser capturados. En este proceso, Symbiote añade primero su bytecode para poder filtrar el tráfico de red que no quiere que vea el software de captura de paquetes.

Symbiote se esconde como el mejor Gorgonita (pequeños guerreros)

Symbiote está diseñado para que se cargue por el enlazador vía LD_PRELOAD. Esto le permite cargarse antes que cualquier otro objeto compartido. Al haberse cargado antes, puede secuestrar las importaciones desde otros archivos de librerías cargados por la aplicación. El simbionte usa esto para ocultar su presencia enganchándose a libc y libpcap. Si la aplicación que lo llama intenta acceder a un archivo o carpeta dentro de /proc, el malware elimina la salida de los nombres de proceso que están en su lista. Si no intenta acceder a nada dentro de /proc, entonces elimina el resultado de la lista de archivos.

Blackberry termina su artículo diciendo que estamos ante un malware muy evasivo. Su objetivo es conseguir credenciales y facilitar una puerta trasera a los equipos infectados. Es muy difícil de detectar, por lo que lo único que podemos esperar es que se lancen los parches lo más pronto posible. No se tiene constancia de que se haya usado mucho, pero es peligroso. Desde aquí, como siempre, recordar la importancia de aplicar los parches de seguridad tan pronto en cuanto estén disponibles.

from Linux Adictos https://ift.tt/uVNtKcr
via IFTTT

En Google Chrome se añadirá una serie de funciones basadas en aprendizaje automático

Los desarrolladores de Google dieron a conocer mediante un anunció que en su navegador web, Google Chrome, se integraran una serie de funciones de seguridad nuevas y actualizadas, la mayoría de las cuales se basan en modelos de aprendizaje automático (ML), junto con algunas nuevas e ingeniosas funciones basadas en ML que tienen como objetivo facilitar un poco la navegación web, incluida una nueva función que suprimirá las solicitudes de permiso de notificación cuando su algoritmo crea que es poco probable que las acepte.

A partir de la próxima versión de Chrome, Google presentará un nuevo modelo ML que bloqueará muchas de estas solicitudes de permiso de notificación.

Google Chrome tiene una detección de phishing incorporada que escanea las páginas para ver si coinciden con sitios falsos o maliciosos conocidos. Esta vez, esta tecnología se ha beneficiado de mejoras. Por ejemplo, Google dice que en Chrome 102, Chrome se basará en el aprendizaje automático que se ejecuta completamente en el navegador para ayudar a identificar sitios web que solicitan permisos no solicitados para notificaciones y los bloqueará, incluso evitando ellos de aparecer.

«Navegación segura en Chrome ayuda a proteger miles de millones de dispositivos todos los días, al mostrar advertencias cuando las personas intentan navegar a sitios peligrosos o descargar archivos peligrosos (ver el gran ejemplo rojo a continuación). A partir de marzo de este año, implementamos un nuevo modelo ML que identifica 2,5 veces más sitios potencialmente maliciosos y ataques de phishing que el modelo anterior, lo que da como resultado una web más segura.

“Para mejorar aún más la experiencia de navegación, también estamos evolucionando la forma en que las personas interactúan con las notificaciones web. Por un lado, las notificaciones de página ayudan a enviar actualizaciones a los sitios que le interesan*; por otro lado, las solicitudes de permiso de notificación pueden convertirse en una molestia. Para ayudar a las personas a navegar por la web con interrupciones mínimas, Chrome predice cuándo es poco probable que se otorguen solicitudes de permiso en función de cómo el usuario ha interactuado previamente con solicitudes de permiso similares y silencia esas solicitudes no deseadas. En la próxima versión de Chrome, lanzaremos un modelo ML que hace estas predicciones completamente en el dispositivo.

En una versión futura, Google planea usar la misma tecnología para ajustar la barra de herramientas de Chrome en tiempo real, haciendo que diferentes botones, como íconos para compartir o búsqueda por voz, aparezcan cuando y donde es probable que los use.

En cuanto a otras funciones nuevas basadas en el aprendizaje automático, Chrome también está obteniendo un nuevo modelo de identificación de idioma que determina mejor en qué idioma se encuentra una página determinada y si debe traducirse en consecuencia ayudar a las personas a volver sobre sus pasos en línea. Por ejemplo: podría pasar semanas planificando una visita a un parque nacional: investigando atracciones, comparando vuelos y comprando equipo. Con ML y Journeys, Chrome reúne las páginas que ha visitado sobre un tema determinado y le permite continuar fácilmente donde lo dejó (en lugar de desplazarse por el historial de su navegador).

“Cuando regresa a esas botas de montaña y guías de campamento, también usamos ML para que esos sitios web estén disponibles en el idioma que elija. En particular, lanzamos un modelo de identificación de idioma actualizado para determinar el idioma de la página y si necesita traducirse para que coincida con sus preferencias. Como resultado, vemos decenas de millones de traducciones exitosas todos los días”.

El equipo de Chrome dice que su objetivo es «construir un navegador que sea verdaderamente y continuamente útil, y estamos entusiasmados con las posibilidades que ML tiene para ofrecer».

“Cada vez que ingresa a una página nueva, Chrome evalúa una colección de señales sobre la página para ver si coincide con las de los sitios de phishing. Para ello, comparamos el perfil colorimétrico de la página visitada, es decir, la gama y frecuencia de colores presentes en la página, con los perfiles colorimétricos de las páginas actuales. Por ejemplo, en la imagen de abajo, podemos ver que los colores son en su mayoría naranja, seguido de verde y luego un toque de púrpura.

“Esto te beneficia de dos maneras cuando usas Chrome. Primero, usar menos tiempo de CPU para hacer el mismo trabajo mejora el rendimiento general. Menos tiempo de CPU significa menos consumo de batería y menos tiempo con ventiladores girando.

Finalmente si estas interesado en poder conocer mas al respecto, puedes consultar los detalles en el siguiente enlace.


from Linux Adictos https://ift.tt/3a7qAFi
via IFTTT