Plasma 5.25.4 sigue mejorando Wayland, la Vista General y de todo un poco

Plasma 5.25.4

Tal y como se esperaba, y, para el que no lo sepa, KDE lanza las nuevas versiones de Plasma siguiendo una serie de Fibonacci (1, 1, 2, 3 y 5 semanas después de la versión punto cero), el proyecto hizo oficial oficia el martes el lanzamiento de Plasma 5.25.4. Es la cuarta actualización de mantenimiento de esta serie, y, según parte de la comunidad y los responsables de algunas distribuciones, falta le hace, ya que 5.25 parece haber salido un poco «buggy».

Nate Graham, pieza clave en todo lo relacionado a KDE, ha ido adelantando durante los fines de semana muchos cambios que llegarían junto a Plasma 5.25.4, y no son pocos si tenemos en cuenta el punto en el que estamos. Esto le daría la razón a lo que está haciendo, por ejemplo, Manjaro, quien está retrasando la llegada de Plasma 5.25 a su rama Stable, pero también hay usuarios, entre los que me incluyo, que hemos probado la ya-no-tan-nueva versión y no hemos experimentado fallos tan groseros como para tener que esperar tanto.

Algunas novedades de Plasma 5.25.4

  • Bastantes widgets de Plasma han ganado características de accesibilidad mejoradas, después de usarlos con un lector de pantalla.
  • En la sesión de Plasma Wayland:
    • El cursor ya no se vuelve invisible a veces cuando se utilizan ciertos controladores gráficos heredados muy rotos.
    • Se ha corregido una forma en la que KWin podía bloquearse cuando se pulsaban botones físicos en una tableta de dibujo conectada.
    • La animación de retroalimentación de lanzamiento del cursor que se reproduce al lanzar una aplicación XWayland ahora deja de reproducirse una vez que la aplicación se ha lanzado.
    • El cambio de escritorios virtuales con un gesto de deslizamiento del panel táctil ya no puede provocar a veces el bloqueo de aplicaciones y juegos de WINE o Steam Proton.
  • La hoja «Añadir Regla» en la página de Firewall de Preferencias del Sistema es ahora completamente legible y se ve mejor.
  • Se puede volver a navegar entre las ventanas y los escritorios utilizando el teclado en el efecto Rejilla del escritorio.
  • En la sesión de Plasma X11, la función «Window shade» vuelve a funcionar.
  • Se ha corregido la forma final en que los títulos de los menús podían cortarse cuando un título de menú largo se emparejaba con elementos de menú cortos.
  • En la página de Colores de Preferencias del Sistema, las vistas previas de la combinación de colores son ahora 100% precisas y reflejan realmente sus colores.
  • Los ratones conectados en caliente ya no pierden su configuración cuando el sistema se despierta o se desacopla.
  • Se ha corregido una regresión reciente en el soporte de Actividades que causaba problemas extraños al cambiar entre Actividades.
  • Discover ya no etiqueta erróneamente varias aplicaciones y complementos como si tuvieran licencias propietarias cuando no es así.
  • Arrastrar una ventana sobre otras ventanas en Visión General o Ventanas Presentes ya no activa sus efectos de resaltado y ya no hace que la ventana arrastrada aparezca extrañamente debajo de ellas.
  • Ahora se pueden arrastrar las aplicaciones de los resultados de la búsqueda de Kickoff a un área vacía del Administrador de Tareas para fijarlas allí.
  • Se ha corregido un caso en el que Discover podía bloquearse al salir después de realizar con éxito las actualizaciones.
  • Cuando se cierra la ventana principal de Discover mientras está en medio de la instalación de actualizaciones, la notificación que aparece en su lugar muestra ahora un recuento preciso de los elementos que quedan por actualizar.

Plasma 5.25.4 se anunció el día 2, lo que significa que ya está disponible su código. Los nuevos paquetes ya están en el repositorio Backports de KDE (para distribuciones basadas en Debian/Ubuntu), y lo mismo es válido para KDE neon, el sistema que más controlan por no estar bajo el paraguas de Canonical. En cuanto a cuándo llegará a otras distribuciones, dependerá de su filosofía. El mencionado Manjaro aún podría esperar hasta la quinta actualización de punto, pero su «padre» no esperará tanto y ya debería estar disponible..

from Linux Adictos https://ift.tt/uIz9KWl
via IFTTT
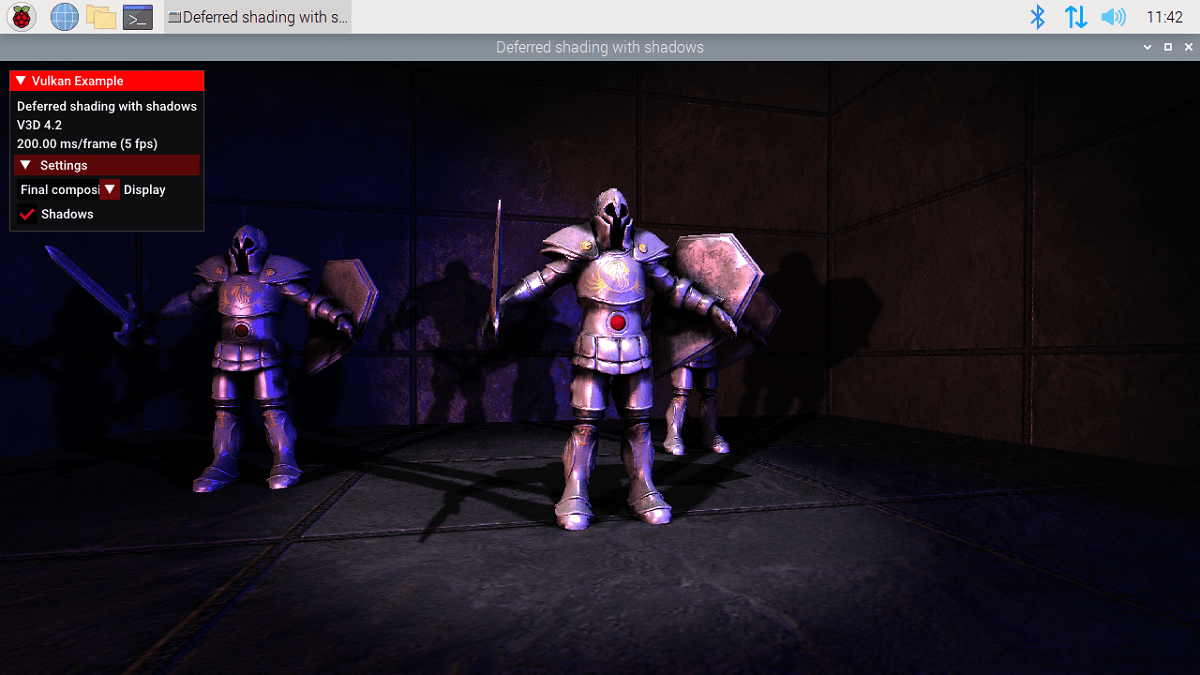
La Raspberry Pi 4 mejorará su procesamiento 3D con la actualización de Vulkan 1.2

Hace poco, en una publicación de blog realizada por el CEO de Raspberry Pi, Eben Upton, dio a conocer que la Raspberry 4 ahora cumple con la versión 1.2 de la API de Gráficos Vulkan.

Después de alcanzar la versión 1.0 en noviembre de 2020 y la versión 1.1 en octubre de 2021, la versión 1.2 integra 23 extensiones Vulkan de uso frecuente en el estándar y se acerca considerablemente a la última versión, la 1.3, que se lanzó en enero.

Khronos ha dado su visto bueno y con el cual debería haber una actualización del controlador en una próxima versión del sistema operativo.

«Todos los cambios necesarios ya se incorporaron en el controlador Mesa v3dv anterior y eventualmente estarán disponibles en futuras actualizaciones del sistema operativo Raspberry Pi. Compatibilidad con varias otras extensiones, algunas de las cuales son esenciales en Vulkan 1.3, así como muchas correcciones de errores y mejoras de rendimiento. ”, dice Iago Toral de Igalia.

La versión actual de Mesa es la 22.1.3 y el nuevo código probablemente no estará disponible hasta la 22.2. Esto significa que se requerirá algo de trabajo para los primeros usuarios. El artículo de Upton también apunta a una contribución de Roman Stratiienko que agrega compatibilidad con Android al controlador. Esto allana el camino para ejecutar juegos de Android en Pi 4 a través de un port del sistema operativo de Google, como Lineage OS.

Este desarrollo, incluido el soporte para Vulkan 1.2, no significa necesariamente que se verán juegos populares o pueda aprovecharse para cosas de este tipo en la Raspberry Pi 4. Pero podría generar mejoras en el rendimiento de aplicaciones como Kodi, VLC o aplicaciones web aceleradas por hardware.

También hay bibliotecas de Vulkan para el aprendizaje automático, lo que abre nuevas vías para entrenar redes neuronales en clústeres de Pi. Para la mayoría de las personas que usan su Pi como servidor, controlador de bricolaje o escritorio liviano, el cumplimiento de Vulkan 1.2 no será perceptible. Los gráficos de escritorio en el sistema operativo estándar Raspberry Pi están controlados por OpenGL.

Esta es la antigua API de gráficos que se supone que Vulkan debe reemplazar. Según Upton, hay un grupo que se beneficia: los juegos 3D de Android y otras aplicaciones. Android usa Vulkan como una API de gráficos de bajo costo.

Al igual que con la mayoría de los avances de Raspberry Pi, este cambio aparentemente pequeño podría abrir oportunidades imprevistas. La compatibilidad con Vulkan 1.2 brinda a los desarrolladores la misma interfaz de gráficos 3D (pero no la misma potencia) que las tarjetas gráficas NVIDIA 2019, los chips Intel 2020 con gráficos integrados y docenas de otros dispositivos.

Con un controlador Vulkan 1.0 instalado, Toral pudo, en 2020, ejecutar la trilogía Quake original en una Pi 4, con velocidades de cuadro no tan malas. Configurar un controlador Vulkan moderno para Pi 4 es de particular importancia para Upton.

De hecho, antes de trabajar en Raspberry Pi, Upton formó parte del equipo de Broadcom que diseñó el chip GPU VideoCore 3D, el mismo que está montado en cada placa Raspberry Pi. Upton también representó a Broadcom de 2007 a 2012 en Khronos, la API de gráficos organismo de estándares que supervisaba estándares como OpenGL.

OpenGL ya estaba mostrando su edad en la época de Upton, y él estuvo involucrado en el esfuerzo inicial para lanzar su sucesor, Vulkan.

“Tendemos a adelantar las versiones de Mesa en lugar de esperar dos años para que aparezcan en la próxima versión principal de Debian. Probablemente sea demasiado tarde para el lanzamiento en septiembre, así que estoy pensando en fin de año”, dijo. En cuanto a dónde podría ir esta tecnología, dijo, «es útil como un back-end más eficiente para los diversos motores de juegos estándar (en particular, el motor Unreal de Epic Games)». Los estudios que invierten en adaptar los juegos a la plataforma son otra cosa, «pero es bueno tener lo básico en su lugar».

Finalmente, cabe mencionar que el soporte aún no está disponible en los sistemas operativos descargables adecuados para las placas Pi, pero debería estar disponible pronto.

Para quienes estén interesados en poder conocer más al respecto, pueden consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/Y6QWgjk
via IFTTT

Llega la octava version de los parches para el soporte de controladores Rust en Linux

Miguel Ojeda, autor del proyecto Rust-for-Linux dio a conocer el octavo lanzamiento del desarrollo de parches para el kernel de Linux con soporte para el lenguaje Rust para que los desarrolladores del kernel de Linux los consideren.

Este se posiciona como el noveno lanzamiento de los parches (teniendo en cuenta la primera versión publicada sin número de versión). El soporte de Rust se considera experimental, pero ya está incluido en la rama linux-next, afirmapara la integración en la versión de otoño de 5.20/6.0 y está lo suficientemente avanzado como para comenzar a trabajar en la creación de capas de abstracción sobre los subsistemas del núcleo, así como en la escritura de controladores y módulos.

El desarrollo está financiado por Google y el ISRG (Internet Security Research Group), que es el fundador del proyecto Let’s Encrypt y promueve HTTPS y el desarrollo de tecnologías para aumentar la seguridad de Internet.

Los cambios propuestos hacen posible el uso de Rust como segundo lenguaje para desarrollar controladores y módulos del kernel. El soporte de Rust se presenta como una opción que no está habilitada de forma predeterminada y no da como resultado la inclusión de Rust entre las dependencias de compilación requeridas para el kernel. El uso de Rust para desarrollar controladores le permitirá crear controladores mejores y más seguros con un esfuerzo mínimo, sin problemas como acceder a un área de memoria después de liberarla, desreferenciar punteros nulos y desbordamientos de búfer.

La seguridad de la memoria se proporciona en Rust en tiempo de compilación mediante la verificación de referencias, el seguimiento de la propiedad del objeto y la vida útil del objeto (alcance), así como mediante la evaluación de la corrección del acceso a la memoria durante la ejecución del código.

¿Qué hay de nuevo en este octavo lanzamiento?

En esta nueva propuesta que se dio a conocer se menciona que la variante de la biblioteca alloc, que eliminó la posible generación de estado de «panic» en los errores, se actualizó a la versión Rust 1.62. En comparación con la versión anterior, el kit de herramientas de Rust ha estabilizado el soporte para la funcionalidad const_fn_trait_bound utilizada en los parches del kernel.

Ademas de ello el código de enlaces se separa en un paquete de cajas de «bindings» separado, lo que facilita la reconstrucción si solo se cambia el paquete principal del «kernel».

Tambien se destaca la implementación de la macro «concat_idents!», reescrito en forma de macro de procedimiento, no vinculado a la funcionalidad de concat_idents y que permite el uso de referencias a variables locales.

Ademas de ello, se menciona que la macro «static_assert!» ha sido reescrita para permitir que «core::assert!()» se use en cualquier contexto en lugar de constantes, mientras que la macro «error_construcción!» se ha adaptado para funcionar al configurar el modo «RUST_BUILD_ASSERT_{WARN,ALLOW}» para módulos.

Se agregó el módulo fs que proporciona enlaces para trabajar con sistemas de archivos. Se propone un ejemplo de un sistema de archivos simple escrito en Rust, asi como tambien se agregó el módulo de cola de trabajo para trabajar con las colas del sistema.

De los demás cambios que se destacan de esta nueva propuesta:

  • Se agregó un archivo de configuración separado «kernel/configs/rust.config».
  • Los archivos «*.i» procesados ​​en sustituciones de macros se han renombrado como «*.rsi».
  • Se eliminó la compatibilidad con la creación de componentes de Rust con niveles de optimización distintos de los utilizados para el código C.
  • El desarrollo del módulo kasync continuó con la implementación de métodos de programación asíncrona (async).
  • Se agregó un ejemplo de un servidor TCP a nivel de kernel escrito en Rust y se agregó la capacidad de manejar interrupciones en Rust.
  • Se agregó una macro de procedimiento para facilitar el trabajo con tablas de punteros de funciones, como la estructura file_operations.
  • Se ha agregado la implementación de listas enlazadas bidireccionales «unsafe_list::List».
  • Se agregó soporte inicial para RCU y el tipo Guard para verificar si un bloqueo de lectura está vinculado al hilo actual.
  • Se agregó la función Task::spawn() para generar e iniciar automáticamente los subprocesos del kernel.
  • También se ha agregado el método Task::wake_up().
  • Se agregó un módulo de retraso

Finalmente si estás interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/d4pY0gz
via IFTTT

SteamOS 3.3 ya disponible con una larga lista de novedades y mejoras

SteamOS 3.3

A finales de mayo, Valve lanzó la v3.2 de su sistema operativo para el gaming que usa principalmente la Steam Deck. Hoy 3 de agosto, la compañía ha hecho oficial el lanzamiento de SteamOS 3.3, y ha llegado con una lista de novedades tan larga que cualquiera podría pensar que han subido a la v4.0, pero no. De los cambios introducidos, muchos de ellos son correcciones que estaban experimentando los usuarios del sistema operativo.

Otros son funciones añadidas, como una página con los logros conseguidos que aparecerá al presionar el botón de Steam mientras se está jugando. Presionando el mismo botón también se podrá acceder a una página con guías. A continuación tenéis la lista de novedades que han llegado junto a SteamOS 3.3.

Novedades de SteamOS 3.3

SteamOS 3.3 ha llegado con estos cambios:

  • General:
    • Se ha añadido la página de logros a la ventana emergente (mientras se está en el juego, con el botón de Steam).
    • Se ha añadido la página de Guías a la ventana emergente (mientras se está en el juego, con el botón de Steam).
    • Añadida una notificación cuando la temperatura del Steam Deck sale del rango de funcionamiento seguro.
    • Se ha añadido una función de modo nocturno programado, que permite a los jugadores elegir si quieren que el modo nocturno se active automáticamente y cuándo.
    • Se ha añadido un botón para borrar el texto introducido en la barra de búsqueda.
    • El botón de brillo adaptativo vuelve a estar activo.
    • Se ha corregido la notificación para reclamar recompensas digitales que se dispara sin parar para algunos clientes.
    • Se ha solucionado un problema con los nombres de juegos de longitud media en la superposición del menú principal que no se desplazan correctamente.
    • Se han corregido algunos problemas al reclamar las recompensas digitales del Mazo de Steam.
    • Se ha corregido el sonido de las notificaciones de progreso de los logros.
    • Corregido el desvanecimiento de los colores en el cliente de Remote Play cuando se juega con determinados anfitriones.
    • Se ha corregido la ventana de inicio de sesión de Xbox para Flight Simulator y Halo Infinite, que no representaba correctamente a determinados personajes.
  • Entradas:
    • Se han añadido los botones Deck que faltaban para las opciones de activación del giroscopio y del acorde de los botones.
    • Se ha añadido compatibilidad con los iconos del menú virtual del juego en la interfaz de usuario de la Deck.
    • Mejoras varias en el rendimiento.
  • Teclados:
    • Se ha añadido soporte para el teclado de chino simplificado, chino tradicional, japonés y coreano.
    • Se ha añadido soporte inicial de entrada de IBus IME en el escritorio para los teclados chino, japonés y coreano.
    • Arreglado el teclado del modo de escritorio que a veces no se muestra o no se cierra.
    • Arreglado el teclado en pantalla que aparece bajo el menú de Steam o de Acceso Rápido.
    • Se ha actualizado el comportamiento del teclado para mejorar la escritura rápida en el trackpad y la pantalla táctil.
    • Se han corregido algunos problemas de estilo táctil con el teclado virtual.
  • Actualizaciones del sistema:
    • Se ha añadido un nuevo selector de canales de actualización del software de Steam Deck: ahora hay tres opciones (sólo se verán las notas de los parches para el canal de actualización seleccionado):
      • Estable: Experiencia recomendada para la mayoría de los usuarios. Esta opción instalará la última versión estable del Cliente de Steam y de SteamOS.
      • Beta: para probar de las nuevas características de Steam. Se actualiza con frecuencia. Esta opción instalará el Cliente de Steam Beta y el último SteamOS estable.
      • Preview: para probar de las nuevas características de Steam y del sistema. Se actualiza con frecuencia. Esta opción instalará el Cliente de Steam Beta y el SteamOS Beta.
  • Rendimiento y estabilidad. Se han corregido:
    • Algunos problemas de rendimiento para los usuarios con muchas capturas de pantalla:
    • Varios fallos relacionados con la gestión de las capturas de pantalla.
    • Varios fallos relacionados con los accesos directos que no son de Steam.
    • Algunos juegos nativos de Linux que no salían cuando se forzaba la salida a través de Steam.
    • El cierre incorrecto de Chrome en flatpak al salir a través de Steam.
    • Un error por el que algunas aplicaciones flatpak (como Edge) no podían cerrarse correctamente.
    • Un problema de rendimiento con algunos juegos cuando la luz de fondo cambia de intensidad.
  • Modo escritorio:
    • Se ha actualizado Firefox para que se instale como un Flatpak, en lugar de desde los repositorios del sistema operativo, para garantizar las actualizaciones oportunas.
    • La primera vez que se inicie Firefox desde el escritorio se solicitará la instalación a través del Centro de Software Discover, que gestionará las actualizaciones a medida que se publiquen.
    • Se han actualizado las conexiones de red creadas/editadas en el escritorio para que estén disponibles por defecto en todo el sistema, asegurando que estén disponibles en el modo de juego.
    • Se ha añadido el tema VGUI2 Classic Plasma Desktop.
    • Se ha cambiado el tamaño del teclado virtual en el modo Escritorio a las dimensiones adecuadas.
    • Se ha añadido soporte para los sticks arcade Qanba Obsidian y Qanba Dragon en el modo Escritorio.
  • Modo dock:
    • Se ha añadido una opción para escalar la interfaz de usuario de Steam Deck para pantallas externas.
    • Se ha añadido una opción para escalar automáticamente la interfaz de usuario de Steam Deck para pantallas externas.
    • Se ha añadido la posibilidad de ajustar la configuración de visualización de la imagen para las pantallas externas que tienen problemas de sobreescaneado.
    • Se ha corregido el hecho de que el panel permanezca apagado cuando se desconecta del dock poco después de reanudar la suspensión.
    • Se ha corregido que la retroiluminación del panel permanezca encendida mientras está acoplado.
  • Audio y Bluetooth, se han corregido:
    • La selección del perfil de Bluetooth que no se guardaba cuando se salía del modo Escritorio.
    • La sobrecarga de la CPU por cancelación de eco cuando no se utiliza el micrófono, lo que mejora el uso de energía en situaciones de inactividad o casi inactividad.
    • El audio multicanal en pantallas externas.
    • La salida de audio en algunas tarjetas de captura.
    • Algunos casos de audio corrupto después de reanudar desde el reposo.
    • La salida de audio en algunos juegos de 32 bits que utilizan ALSA.
  • Drivers y firmware, se han actualizado:
    • El controlador gráfico con correcciones de compatibilidad y rendimiento.
    • El controlador inalámbrico con correcciones de problemas de desconexión de WiFi en 5Ghz.
    • Las utilidades del firmware del controlador para que sea compatible con futuras revisiones del hardware del controlador

SteamOS 3.3 se ha anunciado hace unas horas y llegará a la Steam Deck a lo largo del día.

from Linux Adictos https://ift.tt/pY5Kb9O
via IFTTT

Fedora 37 soportará oficialmente a la Raspberry Pi

Fedora en la Rasbperry Pi 4

A principios de julio publicamos un artículo que se parecía mucho a este, pero no es exactamente igual. En aquel decíamos que Fedora 37 soportaría a la Raspberry Pi, pero todo giraba en torno a una propuesta. La diferencia con la noticia que os traemos hoy es que se ha hecho oficial, y ya se han firmado los acuerdos para que todo esto vaya adelante, con lo que también se podría conseguir la certificación que hace tiempo que tiene Ubuntu.

Fedora Workstation tenía varios problemas importantes cuando se intentaba ejecutar en una Raspberry Pi 4. Varios de esos problemas ya han sido resueltos, y cuando Fedora 37 sea lanzado, el proyecto empezará a anunciar a bombo y platillo el soporte para la Rasbperry Pi 4 Model B, el Raspberry Pi 400 y la Rasbperry Pi CM4, un poco como lo que hizo Canonical tras el lanzamiento de Ubuntu 20.10 Groovy Gorilla.

Fedora 37 llegará después del verano

La Raspberry Pi 4 es un dispositivo ampliamente disponible y de precio razonable. Ha funcionado bien en Fedora durante algún tiempo en casos de uso de IoT y servidores, y ahora con una pila de gráficos totalmente acelerada disponible es un gran dispositivo desde una perspectiva de precio por rendimiento, y tiene un amplio ecosistema, por lo que el soporte completo de esto en Fedora es un caso convincente.

El cambio más importante y lo que no les permitía mejorar las cosas en la Raspberry Pi era la aceleración de la pila de gráficos. Linux 6.0 soportará el driver Rasbperry Pi 4 V3D DRM/KMS, y ese es el primer paso. Aún quedan cosas por pulir, como problemas con el WiFi, pero se espera que todo vaya mejorando con el paso de los meses, ahora que el proyecto puede centrarse en la famosa placa.

Fedora 37 llegará después del verano, sobre octubre, y lo hará con GNOME 43 entre sus novedades más destacadas. Más información, en la Wiki de Fedora.

from Linux Adictos https://ift.tt/WwPqGgr
via IFTTT

Chrome 104 permite capturar una región de la pantalla y mejora WebGL

Chrome 104

Google ha lanzado hace unas horas una nueva actualización mayor de su navegador web, entiéndase por mayor las que cambian el primer número. Este 2 de agosto nos entregó Chrome 104, y ha llegado sin un gran número de novedades destacadas, pero al menos una que sí llama la atención, en parte porque mejorará un poco la privacidad. ¿Nunca habéis hecho una vídeo llamada y habéis querido que algo de vuestro entorno no saliera? De eso va la cosa.

Chrome 104, que sucede a la v103 de hace seis semanas, soporta ahora la captura de una región como parte de las pistas de vídeo que se suelen usar para las videoconferencias. La intención de esta función es básicamente eliminar lo que no queremos que salga de nuestro alrededor, como puede ser un cuadro si estamos en un sofá o la cama si no la tenemos hecha si estamos en nuestra habitación. Esto nos ofrecerá una herramienta de recorte en la que podremos elegir qué compartimos.

Chrome 104 mejora la gestión del color del lienzo de WebGL

Entre el resto de novedades, también tenemos:

  • Nuevas pruebas de origen, como para las transiciones de elementos compartidos y la exclusión de almacenamiento de tarjetas de crédito.
  • Actualizaciones de la gestión de las reglas de especulación
  • Añadidos a la interfaz de colocación de ventanas multipantalla.
  • Se ha añadido la gestión del color del lienzo de WebGL para permitir que WebGL establezca el espacio de color al dibujar un búfer y un espacio de color al importar una textura.
  • Varias API nuevas, una vez más, para que los desarrolladores puedan hacer que la experiencia de usuario se vea mejorada. Por ejemplo, hay algunas para CSS, lo que hará que algunas cosas se vean mejor.
  • Varios parches de seguridad que le llegan desde Chromium, y también llegarán a otros navegadores que usen el mismo motor.
  • Lista de cambios, en este enlace.

Chrome 104 se anunció en la tarde-noche de ayer en España, por lo que los usuarios existentes de macOS y Windows ya habrán recibido la actualización. Para los usuarios de Linux, dependerá un poco de la distribución. Las basadas en Debian/Ubuntu y otras que añadan el repositorio tras la primera instalación también habrán recibido los nuevos paquetes. El instalador está disponible en este enlace.

from Linux Adictos https://ift.tt/HCIPalg
via IFTTT

GNOME Console podría ser la aplicación de terminal por defecto en Ubuntu 22.10, y GNOME Text Editor parece que le acompañará

GNOME Console en Ubuntu

Si se preguntara «¿Qué distribución con GNOME es la que más representa al escritorio?», la mayoría respondería sin lugar a dudas que lo es Ubuntu. Pero eso no es del todo cierto. De hecho, Canonical suele ir por su camino, y no incluye partes de GNOME cuando no le parece bien. Fedora sí respeta un poco más al escritorio más popular, pero este artículo es sobre algunos cambios que podrían llegar junto a Kinetic Kudu, como el GNOME Console que ya lleva un tiempo entre nosotros.

Ya hace meses que se realizó una propuesta para usar GNOME Console en Ubuntu 22.10, pero había problemas que solucionar. Uno de ellos era que no se podían abrir nuevas pestañas en el directorio de trabajo actual de la pestaña, algo que ya ha sido resuelto, aunque se recomienda instalar el paquete nautilus-extension-gnome-console para que todo funcione correctamente.

GNOME Console soporta mejor los cambios de color

GNOME Console respeta mejor los ajustes del sistema operativo, por ejemplo, soportando los temas claro y oscuro de GNOME. Por otra parte, soporta transparencias y otros cambios, como los colores de la cabecera cuando se usa el comando «sudo». Esto es algo que ya habrá visto cualquiera que haya usado alguna versión móvil basada en GNOME, como las de Mobian o Arch Linux: al poner «sudo» y confirmar la contraseña, la cabecera se pone en rojo, lo que deja claro que tenemos o hemos activado los privilegios.

El cambio es una propuesta del mismo proyecto GNOME, por lo que no sólo Ubuntu se pasará a la nueva app de terminal, sino que otras harán lo mismo con el paso del tiempo.

Por otra parte, GNOME 42 también introdujo una nueva app para editar textos, y Canonical decidió mantenerse en Gedit. Si no pasa nada, Ubuntu abandonará el famoso y longevo editor en favor de GNOME Text Editor. Se espera que ambas aplicaciones estén disponibles cuando Ubuntu 22.10 sea lanzado a mediados de octubre.

from Linux Adictos https://ift.tt/t42hk6Z
via IFTTT

DALL-E 2, el sistema de inteligencia artificial de OpenAI ya esta disponible en versión beta

Hace pocos días OpenAI dio a concer que DALL-E 2, el sistema de inteligencia artificial de que puede generar imágenes a partir de un aviso o editar y refinar imágenes existentes, ya está disponible en version beta y que ademas acelerará el acceso de los clientes en la lista de espera con el objetivo de llegar al rededor de 1 millón de personas en las próximas semanas.

Con este lanzamiento «beta», DALL-E 2, que era de uso gratuito, pasará a una estructura de tarifas basada en créditos. Los nuevos usuarios obtendrán una cantidad limitada de créditos que se pueden usar para generar o editar una imagen o crear una variación de una imagen.

OpenAI anunció que invitaría a más personas a probarlo, pues planea dejar entrar hasta 1 millón de personas de su lista de espera durante las próximas semanas a medida que pasa de su fase de investigación a su fase beta.

No está claro si DALL-E alguna vez estará completamente disponible para el público, pero se espera que la expansión sea una prueba importante para la plataforma, con muchos investigadores monitoreando cómo se usará indebidamente la tecnología.

OpenAI ha mantenido a DALL-E monitoreada de cerca por temor a que personas malintencionadas utilicen esta poderosa herramienta para difundir información errónea. Imagina a alguien tratando de usarlo para fabricar imágenes de la guerra en Ucrania o crear imágenes realistas de desastres naturales que nunca sucedieron. Además, generar una imagen con la plataforma consume tanta energía que los funcionarios de la empresa temían que sus servidores fallaran si demasiadas personas intentaban usarla al mismo tiempo.

Además de algunas otras características nuevas, la principal diferencia con este segundo modelo es una gran mejora en la resolución de la imagen, latencias más bajas (el tiempo que lleva crear la imagen) y un algoritmo más inteligente para crear las imágenes.

El software no solo crea una imagen con un estilo único, puede agregar diferentes técnicas artísticas según lo solicite, ingresando estilos de dibujo, pintura al óleo, modelo de plastilina, tejido de lana, dibujado en la pared de una cueva o incluso como un póster de película de los años 60.

También hay formas de incentivar a Dall-E para que produzca contenido que el término busca filtrar. Si bien la sangre activaría el filtro de violencia, un usuario podría escribir «un charco de salsa de tomate» o algo similar en un intento de eludirlo.

Cuando se trata de tecnología en torno a la creación de imágenes de IA, parece obvio que podría manipularse de muchas maneras: la propaganda, las noticias falsas y las imágenes manipuladas vienen a la mente como formas obvias.

Para evitar esto, el equipo de OpenAI detrás de Dall-E ha implementado una política de seguridad para todas las imágenes en la plataforma que funciona en tres etapas. El primer paso es filtrar los datos que incluyen una infracción importante. Esto incluye violencia, contenido sexual e imágenes que el equipo consideraría inapropiadas.

Además de la política de seguridad del equipo, tienen una política de contenido clara que los usuarios deben cumplir, pues Joanne Jang, gerente de producto de DALL-E, dice que la compañía aún está perfeccionando sus políticas de contenido, que ahora prohíben lo que cabría esperar*: crear contenido violento, pornográfico y de odio. La empresa también prohíbe las imágenes que representan urnas y protestas,

DALL-E también prohíbe las representaciones de personas reales y planea establecer más medidas de seguridad a medida que sus investigadores aprenden cómo los usuarios interactúan con el sistema.

«En este momento, creemos que hay muchas incógnitas que nos gustaría manejar mejor», dijo Jang. «Planeamos aumentar e invitar rápidamente a más y más personas a medida que ganemos confianza».

Los expertos dicen que si bien los algoritmos de imágenes han existido por un tiempo, la velocidad, la precisión y la amplitud de DALL-E representan un avance notable en el campo.

“Lo que hace DALL-E es capturar un elemento de la imaginación humana. No es realmente diferente de cómo los humanos pueden leer un libro e imaginar cosas, pero es poder capturar esa inteligencia con un algoritmo”, dijo Phillip Isola, profesor de informática en el MIT que trabajó anteriormente con Open AI pero que ya no está afiliado. «Por supuesto, hay muchas preocupaciones sobre cómo se puede hacer un mal uso de este tipo de tecnología».

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/g13eTl5
via IFTTT

Linux 5.19 ya fue liberado y estas son sus novedades

Después de dos meses de desarrollo, Linus Torvalds dio a conocer el lanzamiento del kernel Linux 5.19, en el anuncio, Linus dijo que es probable que la próxima versión del kernel sea la 6.0, ya que hay suficientes versiones en la rama 5.x para cambiar el primer número en el número de versión. El cambio de numeración se realiza por motivos estéticos y es un paso formal que alivia las molestias por la acumulación de un gran número de números en la serie.

Linus también mencionó que usó una computadora portátil Apple basada en la arquitectura ARM64 (Apple Silicon) con un entorno Linux basado en la distribución Asahi Linux para formar el lanzamiento . No es la estación de trabajo principal de Linus, pero usó la plataforma para probar su idoneidad para el trabajo del kernel y para asegurarse de que podía crear versiones del kernel sobre la marcha con una computadora portátil liviana a mano.

Principales novedades de Linux 5.19

En esta nueva version que se presenta se han realizado optimizaciones significativas en el controlador exFAT, relacionadas con garantizar la limpieza simultánea de un grupo de sectores con el modo ‘dirsync’ activo, en lugar de la limpieza secuencial sector por sector. Al reducir la cantidad de solicitudes de bloque después de la optimización, el rendimiento de crear una gran cantidad de directorios en la tarjeta SD aumentó en más del 73-85 %, según el tamaño del clúster.

Tambien se destaca la primera actualización correctiva del controlador ntfs3 que está incluida en este kernel. Desde la inclusión de ntfs3 en el kernel 5.15 en octubre del año pasado, el controlador no se ha actualizado y se ha perdido la comunicación con los desarrolladores, pero ahora los desarrolladores han reanudado la publicación de cambios. Los parches propuestos corrigen errores que causan fugas de memoria y bloqueos, resuelven problemas con la ejecución de xfstests, limpian el código no utilizado y corrigen errores tipográficos.

Ademas de ello, tambien se destaca que se eliminó el código para admitir el formato de archivo ejecutable a.out, que quedó obsoleto en la versión 5.1. El formato a.out no se ha utilizado en los sistemas Linux durante mucho tiempo, y las herramientas modernas no admiten la generación de archivos a.out en las configuraciones predeterminadas de Linux. El cargador de archivos a.out se puede implementar completamente en el espacio del usuario.

Para la arquitectura RISC-V, se proporciona soporte para ejecutar archivos ejecutables de 32 bits en sistemas de 64 bits, se agrega un modo para vincular atributos limitantes a páginas de memoria (por ejemplo, para deshabilitar el almacenamiento en caché) y la función kexec_file_load () es implementado.

El subsistema EFI implementa la capacidad de transferir de forma confidencial información secreta a los sistemas invitados sin revelarla al sistema host. Los datos se proporcionan a través del directorio security/coco en securityfs.

Tambien se destaca el modo de seguridad de bloqueo, que restringe el acceso de root al kernel y bloquea las rutas de omisión de arranque seguro de UEFI, corrigió una laguna que permitía eludir la seguridad mediante la manipulación del depurador del kernel.

Por otra parte, se destaca que se agregó soporte para la extensión AMD SEV-SNP (paginación anidada segura), que brinda trabajo seguro con tablas de páginas de memoria anidadas y protege contra ataques «undeSErVed» y «SEVerity» en los procesadores AMD EPYC, que permiten eludir la extensión AMD SEV (virtualización cifrada segura). ) mecanismo de protección.

Se agregó soporte para el mecanismo Intel TDX (Trusted Domain Extensions), que permite bloquear los intentos de acceso de terceros a la memoria cifrada de la máquina virtual.

Ademas de ello se continuó trabajando en la integración en la pila de herramientas de la red para rastrear los motivos de la caída de paquetes (códigos de motivo). El código de motivo se envía durante la liberación de la memoria asociada al paquete y permite tener en cuenta situaciones como descartar el paquete por errores en el llenado de campos en la cabecera, detección de spoofing por el filtro rp_filter, checksum incorrecto, out de memoria, activación de reglas IPSec XFRM, número de secuencia incorrecto TCP, etc.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/gVseR5Q
via IFTTT

Cómo actualizar Ubuntu desde la terminal

El uso de la terminal, en lugar de la herramienta gráfica, facilita la detección de errores.
Aunque el uso de la interfaz gráfica resulta muy cómodo, saber cómo actualizar Ubuntu desde la terminal nos permite una mayor versatilidad a la hora de determinar los parámetros de actualización y la forma de detectar y corregir errores.

En este artículo aprenderemos cuáles son los comandos básicos para la actualización de software en Ubuntu, tanto desde los repositorios como con los paquetes autocontenidos Snap y Flatpak.

Los repositorios de Ubuntu

En Ubuntu existen tres formas básicas de instalar programas:

  • Instalación desde repositorios utilizando un gestor de paquetes.
  • Instalación manual.
  • Compilación.

Debido a que, con los dos últimos métodos, la actualización es básicamente instalar la nueva versión, nos concentraremos en el primer método.

Instalación desde repositorios

En Linux, el término repositorio se refiere al lugar desde donde el sistema operativo obtiene sus aplicaciones (incluyendo otros programas necesarios para su funcionamiento) y actualizaciones. Estas aplicaciones están alojadas en un servidor remoto gestionado por los responsables de cada distribución o por terceros a los que se accede usando un gestor de paquetes.

El uso de los repositorios oficiales garantiza la compatibilidad de las aplicaciones instaladas y la disponibilidad permanente de actualizaciones. Además, brinda un mayor nivel de protección contra la introducción de software malicioso. Sin embargo, los repositorios oficiales no siempre tienen las versiones más actuales, por lo que si las necesitamos, deberíamos optar por otras alternativas de instalación.

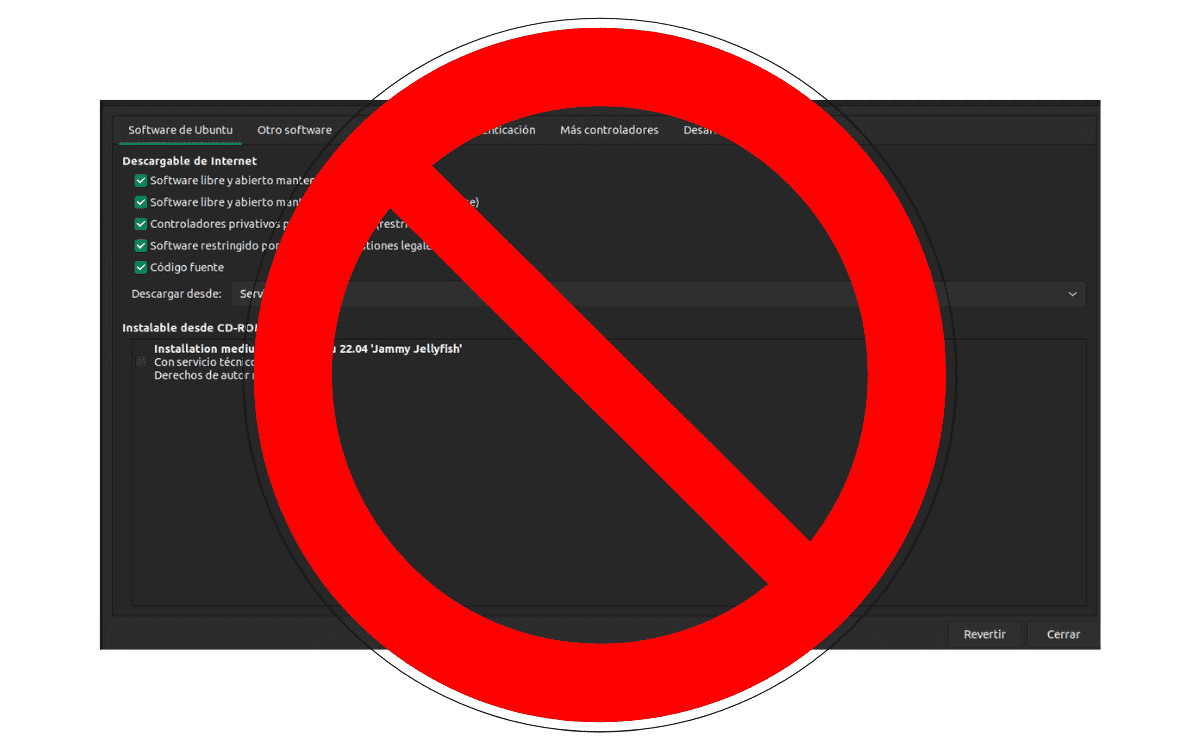
Los repositorios de Ubuntu son la primera forma de obtener actualizaciones de software

Editando la lista de repositorios usando un editor de textos, podemos decirle a Ubuntu desde donde descargar las actualizaciones.

Los repositorios de Ubuntu son:

  • Main:  Es el único repositorio que viene activado por defecto. Como su nombre en inglés lo indica, es el repositorio principal y está compuesto únicamente por software libre y de código abierto y las actualizaciones corren por cuenta de los desarrolladores de Canonical (La empresa detrás de Ubuntu)
  • Universe: También contiene solamente software libre y de código abierto. Se diferencia del repositorio Main en que no es Canonical la que aporta los programas y actualizaciones sino terceros.
  • Multiverse: En este repositorio hay programas que no son de licencias libre y no se da soporte para las actualizaciones.
  • Restricted:  Aquí se incluyen programas privativos necesarios para una mejor interacción entre el sistema operativo y el hardware como controladores provistos por los fabricantes.
  • Partner:  Es una colección de software privativo que Ubuntu provee por acuerdo con las empresas desarrolladoras

Los comandos para instalar estos repositorios son:
sudo add-apt-repository universe
sudo add-apt-repository multiverse
sudo add-apt-repository restricted

Con respecto al repositorio partner, fue eliminado en Ubuntu 22.04. Lo menciono porque la versión 20.04 de soporte extendido lo sigue manteniendo. Está versión estará disponible hasta el 2025.

La forma de activar el repositorio partner es ligeramente más compleja. Abrimos la terminal y escribimos:
sudo nano /etc/apt/sources. List

Buscamos una línea como esta

#deb http://archive.canonical.com/ubuntu... partner
Borramos el símbolo numeral del comienzo. Guardamos con tecla de mayúscula + O y salimos con tecla de mayúscula + X.

Luego actualizamos la lista de repositorios con:

sudo apt update

Aunque Ubuntu los está abandonando en favor de los paquetes Snap, los archivos personales de paquetes (ppa) todavía continúan siendo utilizados. Al momento de instalar las actualizaciones, Ubuntu comparará en que repositorio se encuentra la versión más actual y la instalará, no importa de cuál de ellos provenga.

Para agregar el repositorio se usa el comando:

sudo add-apt-repositorio nombre_del_repositorio.

Por ejemplo, para instalar Blender en Ubuntu 20.04:

sudo add-apt-repository ppa:thomas-schiex/blender

Snap y Flatpak

Para la instalación de programas no incluidos en los repositorios oficiales, las distribuciones Linux están optando por las denominadas aplicaciones autocontenidas. Estas son aplicaciones que incluyen todas las bibliotecas necesarias para su funcionamiento. La ventaja de este tipo de aplicaciones es que pueden actualizarse sin hacer modificaciones en el sistema operativo. Esto permite a los desarrolladores externos ofrecer las últimas versiones de sus programas sin esperar a que Ubuntu implemente los cambios necesarios.

Hay dos sistemas de instalación que pueden instalarse. Ambos pueden convivir entre ellos y con el sistema tradicional de instalación de programas.

Snap es el sistema desarrollado por Ubuntu y no se requieren pasos adicionales para su utilización.   En el caso de Flatpak debemos escribir los comandos:

sudo apt inflatpacklatpak

flatpack remote-add –if-not-exists flathub https://ift.tt/7Sx409y

Cómo actualizar Ubuntu desde la terminal

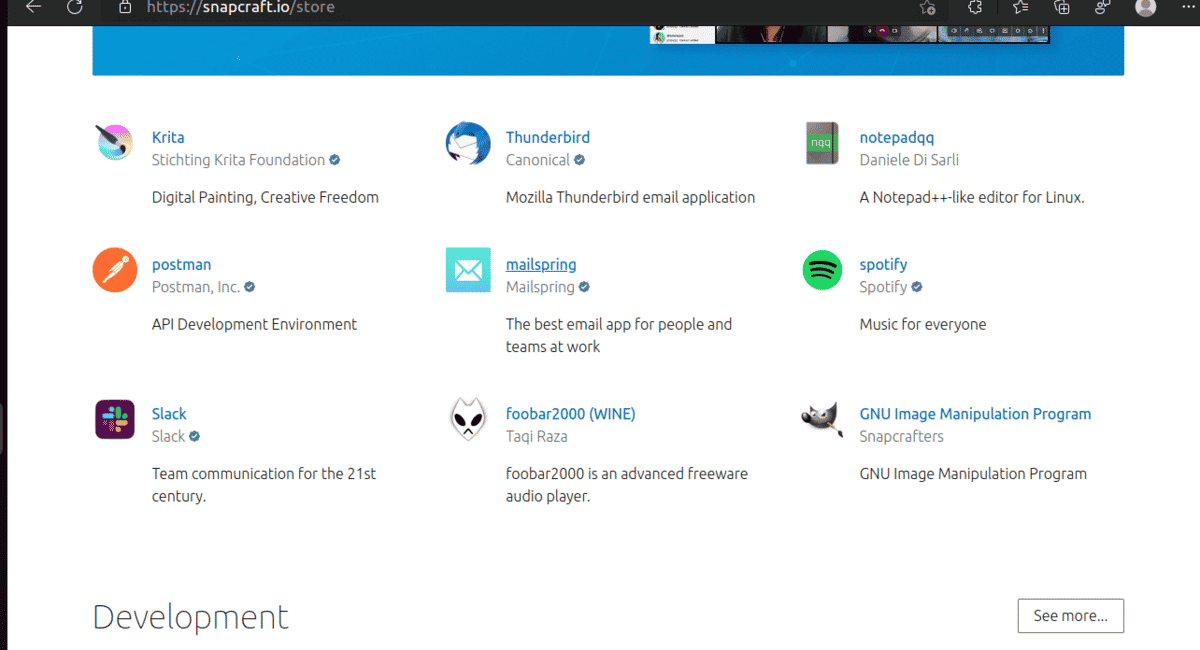
La tienda de Snap es una forma alternativa de conseguir y actualizar software en Linux

La tienda de Snap reemplaza cada vez más a los archivos personales de paquetes (ppa) y el repositorio partner como forma de ofrecer paquetes no soportados oficialmente por Ubuntu.

Para actualizar Ubuntu debemos primero asegurarnos de que la lista de repositorios está al día. Aunque solo si agregamos algún repositorio. Lo hacemos con el comando:

sudo apt update

Luego actualizamos a la última versión disponible de los programas instalados con:

sudo apt upgrade

Para actualizar los paquetes Snap podemos usar los siguientes comandos

sudo snap refresh para actualizar todos los paquetes Snap instalados

o

sudo snap refresh nombre_del_paquete para actualizar un programa específico.

En el caso de los paquetes Flatpak los comandos son:

flatpack update para actualizar todos los paquetes instalados

o

flatpack update nombre_del_paquete para actualizar uno específico.

from Linux Adictos https://ift.tt/POevHcU
via IFTTT