pCloud un excelente servicio de almacenamiento en la nube, con cliente multiplataforma

pcloud

A los días de hoy el utilizar un servicio de almacenamiento en la nube es de lo más común, sobre todo por que existe una gran cantidad de servicios entre los cuales podemos elegir, además de que muchos de los servicios que utilizamos suelen ofrecernos su propio servicio, tal es el caso de los servicios de correo electrónico dígase Microsoft con outlook, Google con Gmail, Yandex con su servicio, solo por mencionar algunos.

Si recordamos hace al menos unos 5-6 años atrás el servicio de almacenamiento en la nube no era tan popular y muchos solían aún almacenar fotos, videos, música, etc. en discos duros o memorias USB/SD.

Pero eso ha cambiado gracias a la nube, aun que esto tiene sus adeptos y quienes se niegan rotundamente a utilizarlo debido al temor de que la información que almacenan pueda perderse de un momento a otro o simplemente por que no quieren poner sus datos en manos de terceros, la cuestión es que el servicio se ha vuelto bastante popular y ha ido evolucionando conforme a la demanda de sus usuarios.

Aquí en este punto juega un papel fundamental el sistema operativo, pues como tal caso, no muchos servicios son compatibles con Linux y he aquí el por que se termina por desechar un servicio por parte de un usuario de Linux.

Por mi parte, en este articulo vengo a recomendar uno, el cual es pCloud y hasta la fecha me ha servido muy bien y sobre todo que he encontrado en el una gran herramienta para la portabilidad de mi información.

Pero antes que nada me gustaría darles una pequeña introducción de lo que es pCloud. Este es un servicio gratuito de almacenamiento en la nube que ofrece 10 GB de espacio, aun que se pueden cumplir las condiciones para aumentarlo a 20 GB sin costo alguno.

Por su parte algo que me agrado bastante de pCloud es que cuenta con clientes tanto para ordenadores de escritorio con soporte para Windows, Linux, así como también para móviles (iOS, Android) además de que la instalación del cliente en Linux es básicamente a través de un archivo AppImage, lo cual solo basta con darle los permisos de ejecución y el cliente se instalara en cualquier distribución de Linux que soporte este tipo de paquetes.

Dentro de sus características que se destacan, podremos encontrar:

  • Hasta 20 GB de almacenamiento gratuito.
  • Sin límites de velocidad
  • No hay límites de tamaño de archivo
  • Obtienes 50 GB de tráfico de enlaces de descarga cada mes
  • Filtra fácilmente todos tus archivos por tipo, como imágenes, audio, video, documentos, etc.
  • Sube carpetas completas a través del sitio web
  • Puede buscar en todos sus archivos desde el sitio web y la aplicación móvil
  • Compartir archivos con usuarios que no son de pCloud
  • Transmite archivos multimedia
  • Agregar archivos desde una URL remota
  • Admite archivos sin conexión
  • Opción para que cualquiera pueda subir archivos a su cuenta a través de una URL compartida
  • Enviar archivos a su cuenta con una dirección de correo electrónico única
  • Poder conectar a su cuenta a través de WebDAV
  • Copia de seguridad de fotos de Facebook e Instagram en pCloud
  • Poder administrar recursos compartidos desde el sitio web, el software de escritorio y la aplicación móvil
  • Carpetas favoritas para acceso rápido
  • Opción para habilitar la carga automática de fotos / videos desde la aplicación móvil

¿Cómo obtener una cuenta gratuita en pCloud Drive?

Antes de pasar al método de instalación del administrador de la aplicación, es necesario que contemos con una cuenta del servicio para poder utilizarlo, esto lo podemos hacer desde el siguiente enlace.

Por solo crear nuestra cuenta obtendremos de manera inmediata 10 GB de almacenamiento gratuito. Desde la web podemos obtener GB extras, de los cuales podemos ganar 4 adicionales por seguir los pasos que nos indican.

¿Cómo instalar pCloud Drive en Linux?

Si quieren instalar este servicio de almacenamiento en la nube, podemos hacerlo siguiendo las instrucciones que compartimos a continuación.

Primero debemos de dirigirnos a la pagina web oficial de pCloud Drive y en su sección de descargas podremos obtener el administrador de la aplicación para Linux. En enlace es este.

Nos ofrecen un archivo en formato AppImage el cual le debemos de asignar permisos de ejecución lo cual podemos hacer con el siguiente comando:

sudo chmod a+x pcloud.AppImage

Hecho esto podemos ejecutar el administrador de pCloud Drive en el sistema dando doble clic sobre el archivo descargado o de igual manera podemos hacerlo desde la terminal ejecutando el siguiente comando:

./pcloud.AppImage

Hecho esto estará abierto el administrador en el sistema.

Abierto el administrador de la aplicación este nos solicitara que accedamos al servicio con nuestras credenciales de acceso.

Y listo con ello ya tendremos activado el disco virtual que nos ofrece el servicio para poder gestionar nuestros archivos en la nube y tener acceso a ellos desde cualquier dispositivo.

from Linux Adictos https://ift.tt/Epd35NO
via IFTTT

Ubuntu 22.04.1 llega tras una semana de retraso por un bug

Ubuntu 22.04.1

El pasado abril, Canonical lanzó Ubuntu 22.04 y el resto de la familia Jammy Jellyfish. Llegó con Linux 5.15, escritorios actualizados, como GNOME 42 y Plasma 5.24, y siendo una versión LTS, lo que significa que estará soportado durante 5 años (3 los sabores oficiales). También significa que irán lanzando imágenes ISO con actualizaciones de punto, y la primera tenía que llegar en agosto. Ubuntu 22.04.1 ya está disponible, y lo está con una semana de retraso porque tuvieron que solucionar un fallo importante.

Ubuntu 22.04.1 son actualizaciones de paquetes y nuevas ISO. En ambos casos se incluyen todas las novedades que han lanzado desde el pasado abril, entre las que hay parches de seguridad, aplicaciones actualizadas y componentes del escritorio. Lo que no ha cambiado es el kernel, manteniéndose en el Linux 5.15 que se incluyó en toda la familia Jellyfish. El núcleo no se actualizará hasta que lancen Ubuntu 22.10 y hagan el backport, algo que se puede evitar, pero hay que hacer retoques por parte del usuario.

Ubuntu 22.04.1 incluye todos las actualizaciones desde abril

Entre las novedades que llegan junto a Ubuntu 22.04.1 podemos mencionar que, por fin (para el que lo estuviera esperando), se iniciará por defecto en Wayland en sistemas que tengan tarjetas híbridas de NVIDIA, pero se mantendrá en X11 para los que tengan o usen los drivers 100% NVIDIA.

Las nuevas imágenes están ya disponibles desde sus respectivas páginas web oficiales pero, por si hay alguna que no la ofrece en su portal, se pueden descargar desde cdimage.ubuntu.com, accediendo a la versión deseada/releases/22.04.1. Canonical activa las actualizaciones de una versión LTS a una nueva LTS tras el lanzamiento de la primera actualización de mantenimiento de la siguiente versión, por lo que pronto podrán actualizar los usuarios de Ubuntu 20.04 Focal Fossa de manera oficial y desde el mismo sistema operativo.

Por lo tanto, los usuarios que quieran subir desde Focal Fossa a Jammy Jellyfish lo pueden hacer con tan sólo instalar todos los paquetes. Los de Jammy Jellyfish han recibido las actualizaciones en los últimos 3-4 meses.

from Linux Adictos https://ift.tt/zuUZQiH
via IFTTT

EndeavourOS Artemis Neo, llega a solucionar un problema con el instalador

Hace poco se dio a conocer el lanzamiento de una versión correctiva de EndeavourOS Artemis «Neo» que tal y como se describe en el anuncio del lanzamiento, esta versión no se envía con grandes mejoras, pero tiene algunas correcciones a la versión de Artemis del mes pasado y una actualización ascendente para el entorno en vivo y la opción de instalación fuera de línea.

Es por ello que tanto, no se han realizado arreglos en las opciones del entorno de escritorio, como el ícono vacío en las instalaciones de Plasma.

Para quienes aún desconocen de EndeavourOS, deben saber que este es reemplazó a la distribución Antergos, cuyo desarrollo se interrumpió en mayo de 2019 debido a la falta de tiempo libre de los mantenedores restantes para mantener el proyecto en el nivel adecuado.

Endeavor OS permite al usuario instalar fácilmente Arch Linux con el escritorio necesario en la forma en que está concebido en su relleno regular, ofrecido por los desarrolladores del escritorio seleccionado, sin programas preinstalados adicionales.

La distribución ofrece un instalador sencillo para instalar un entorno Arch Linux básico con un escritorio Xfce por defecto y la posibilidad de instalar desde el repositorio uno de los típicos escritorios basados ​​en Mate, LXQt, Cinnamon, KDE Plasma, GNOME, Budgie, así como i3 administradores de ventanas de mosaico, BSPWM y Sway.

Se está trabajando para agregar soporte para los administradores de ventanas Qtile y Openbox, los escritorios UKUI, LXDE y Deepin. Asimismo, uno de los desarrolladores del proyecto está desarrollando su propio gestor de ventanas Worm.

¿Qué hay de nuevo en EndeavourOS Artemis Neo?

Tal y como se mencionó al inicio esta es una actualización correctiva que llega a solucionar algunos problemas importantes, dejando de lado aquellos que no son de gran importancia como el icono vacío en el escritorio, del cual se menciona que ya se está trabajando en ello, ya que la mayoría del equipo está en modo de vacaciones de verano, por lo que estos cambios se incluirán en uno de los próximos lanzamientos importantes a finales de este año.

Por la parte de los problemas que se abordaron en este lanzamiento de EndeavourOS Artemis Neo, se menciona que se solucionó el problema de archlinux-keyring para instalaciones sin conexión.

Otro de los cambios que ser realizado, es la solución del problema de configuración regional con la versión 3.2.60 de Calamares, resuelto mediante el envío de la versión 3.2.59 degradada de Calamares.

Por otra parte, tambien se menciona que ahora, el proceso de instalación clasifica las réplicas de EndeavourOS para instalaciones en línea además de las réplicas de Arch.

En cuanto a la actualización de algunos de los paquetes en la nueva imagen ISO generada podremos encontrar como ya se mencionó al instalador Calamares 3.2.59, asi cómo tambien la nueva versión de Firefox 103.

En cuanto al kernel se encuentra a Linux 5.18.16 arch1-1, versión en la cual en la rama principal se incluyen el cambio al estándar de compilación C11, compatibilidad con «eventos de usuario» en el sistema de seguimiento, compatibilidad con la función de «puerto de administración del sistema host» de AMD, compatibilidad con sumas de verificación de integridad de 64 bits en dispositivos NVMe, entre otras cosas más.

Por la parte de la pila de gráficos podremos encontrar a Mesa 22.1.4-1 en la cual se destaca el controlador de lavapipe con una implementación de rasterizador de software para la API de Vulkan (similar a llvmpipe, pero para Vulkan, que traduce las llamadas de la API de Vulkan a la API de Gallium).

Tambien se destaca el Servidor Xorg 21.1.4-1 y los controladores nvidia-dkms 515.65.01-1.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener EndeavorOS Artemis Neo

Para quienes estén interesados en poder probar esta nueva versión de EndeavorOS, deben saber que el tamaño de la imagen de instalación es de 1,8 GB (x86_64, mientras que la compilación para ARM se desarrolla por separado).

Puedes descargar la imagen del sistema desde este enlace.

En cuanto a los que ya son usuarios de EndeavorOS pueden realizar la actualización correspondiente tecleando en su terminal el siguiente comando:

sudo pacman -Syu

from Linux Adictos https://ift.tt/tkRDArj
via IFTTT

AppLovin quiere a Unity Software y ofrece $ 17.5 mil millones en acciones

Hace poco AppLovin, la empresa de marketing y tecnología móvil, dio a conocer una propuesta no solicitada para adquirir Unity Software en un acuerdo de acciones valorado en 17.500 millones de dólares.

AppLovin ofreció pagar $58,85 por acción por las acciones de Unity y en el acuerdo propuesto, Unity poseería aproximadamente el 55 % de las acciones en circulación de la compañía combinada, lo que representa aproximadamente el 49 % de los derechos de voto de la compañía combinada. Pero hay un punto conflictivo: se espera que Unity finalice su reciente acuerdo de fusión con ironSource, un competidor de AppLovin.

Para quienes desconocen de AppLovin, deben saber que este ofrece tecnología para permitir a los desarrolladores de todos los tamaños comercializar, monetizar, analizar y publicar sus aplicaciones a través de sus plataformas de análisis, marketing y publicidad móvil MAX, AppDiscovery y SparkLabs.

AppLovin opera Lion Studios, que trabaja con desarrolladores de juegos para promocionar y publicar sus juegos móviles. Fundada en 2012, AppLovin se enorgullece de haber ayudado a definir muchas de las aplicaciones móviles y estudios de juegos más populares del mundo. La compañía ahora está tratando de comprar Unity para fortalecer su posición en el mundo de los videojuegos.

Adam Foroughi, CEO de AppLovin, dijo que cree que el acuerdo podría generar un crecimiento significativo para las empresas y beneficiar a los desarrolladores de juegos.

“Creemos que juntos, AppLovin y Unity están creando una empresa líder en el mercado que tiene un tremendo potencial de crecimiento. Con la escala que surge de la unificación de nuestras soluciones líderes en la industria y la innovación que se lograría con la combinación de nuestros equipos, esperamos que los desarrolladores de juegos sean los mayores beneficiarios a medida que continúan liderando la industria de los juegos móviles hacia su próximo capítulo de crecimiento. ,» él dijo.

AppLovin ofrece un acuerdo de todas las acciones y ofreció $58,85 por cada acción de Unity, lo que representa una prima del 18 % sobre el precio de cierre del lunes de Unity. Como recordatorio, los términos «acuerdo de todas las acciones» y «acuerdo de todos los papeles» se utilizan a menudo en referencia a fusiones y adquisiciones. En este tipo de adquisición, los accionistas de la empresa objetivo reciben acciones de la empresa adquirente como pago, en lugar de efectivo.

La oferta llega aproximadamente un mes después de que Unity anunciara su intención de adquirir ironSource en una transacción vista como una amenaza para el negocio de AppLovin. De hecho, ironSource es una empresa israelí que desarrolla tecnologías para la monetización y distribución de aplicaciones. El objetivo del acuerdo con Unity es empoderar a los creadores, editores y productores de anuncios para que tengan mejores herramientas a su alcance para garantizar el éxito y la monetización del producto. En términos prácticos, esto permitirá que las empresas y los desarrolladores tengan acceso a las herramientas Supersonic de ironSource en Unity.

Después del anuncio, AppLovin supuestamente contrató asesores para elaborar una oferta para comprar Unity. Según el acuerdo propuesto, el director ejecutivo de Unity, John Riccitiello, se convertirá en el director ejecutivo de la compañía combinada, mientras que el director ejecutivo de AppLovin, Adam Foroughi, asumirá el papel de director de operaciones de explotación.

Sin embargo, la junta de Unity tendrá que rescindir el trato con ironSource si quiere buscar una fusión con AppLovin. La compra de IronSource brinda a los creadores más herramientas para hacer crecer y monetizar sus aplicaciones, pero la de AppLovin ofrecería beneficios similares a los desarrolladores.

Unity dijo que su directorio evaluaría la oferta de AppLovin. Pero según algunos, Unity debería rechazar la oferta de AppLovin.

“El precio propuesto para Unity parece estar muy por debajo de su valor intrínseco y esperamos que Unity lo rechace por este motivo. Creemos que la interferencia con la adquisición de ironSource es problemática y hará que la junta de Unity sea muy cuidadosa antes de acordar una venta total”, dijo Michael Pachter, analista de Wedbush Securities. Unity anunció el martes ingresos trimestrales de $297 millones, un 9% más año con año.

Si Unity decide retirarse del acuerdo con ironSource, este último podría recibir $150 millones en concepto de indemnización.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/u8YUM7I
via IFTTT

AEPIC Leak, un ataque que filtra claves Intel SGX y afecta a 10ª, 11ª y 12ª generacion

Hace poco se dio a conocer información sobre un nuevo ataque a los procesadores Intel, llamado «AEPIC Leak» (ya catalogado bajo CVE-2022-21233), este nuevo ataque conduce a la fuga de datos confidenciales de enclaves aislados de Intel SGX (Software Guard eXtensions).

A diferencia de los ataques de la clase Spectre, una fuga en AEPIC Leak ocurre sin el uso de métodos de recuperación de terceros, ya que la información sobre datos confidenciales se transmite directamente al obtener el contenido de los registros reflejados en la página de memoria MMIO (E/S mapeada en memoria).

En general, el ataque permite determinar los datos transferidos entre los cachés del segundo y último nivel, incluidos los contenidos de los registros y los resultados de las operaciones de lectura de la memoria, que previamente se procesaron en el mismo núcleo de la CPU.

El escaneo de la dirección de E/S en las CPU Intel basadas en la microarquitectura Sunny Cove reveló que los registros asignados en memoria del controlador local de interrupción programable avanzado (APIC) no son
correctamente inicializados. Como resultado, la lectura arquitectónica de estos registros devuelven datos obsoletos de la microarquitectura, por lo que ningún dato transferido entre L2 y el caché de último nivel pueden ser leído a través de estos registros.

Como el espacio de direcciones de E/S solo es accesible para usuarios privilegiados, ÆPIC Leak apunta a TEE de Intel, SGX. ÆPIC puede filtrar datos de enclaves SGX que se ejecutan en el mismo núcleo físico. Si bien ÆPIC Leak representaría una inmensa amenaza en entornos virtualizados, los hipervisores suelen hacer que no expongan los registros APIC locales a las máquinas virtuales, eliminando la amenaza en escenarios basados ​​en la nube.

Similar al anterior ataque de ejecución transitoria dirigidos a SGX, ÆPIC Leak es más efectivo cuando se ejecuta en paralelo al enclave en el hiperproceso hermano. Sin embargo, la fuga de ÆPIC no requiere hiperprocesamiento y también puede filtrar enclave datos si el Hyperthreading no está disponible o está deshabilitado.

Presentamos dos nuevas técnicas para filtrar datos en uso, es decir, valores de registros de enclave y datos en reposo, es decir, datos almacenados en la memoria del enclave. Con Cache Line Freezing, presentamos una técnica que ejerce presión específica sobre la jerarquía de caché sin sobrescribir datos obsoletos…
Estas líneas de caché todavía parecen viajar a través de la jerarquía de caché, pero no sobrescriben los datos obsoletos. Con este objetivo registramos fugas de valores de las líneas de caché en el área de estado seguro (SSA).

La segunda técnica, Enclave Shaking, explota la capacidad de que el sistema operativo pueda intercambiar páginas de enclave de forma segura. Intercambiando alternativamente las páginas del enclave hacia afuera y hacia adentro, en las páginas almacenadas los datos se fuerzan a través de la jerarquía de caché, lo que permite que ÆPIC pueda filtrar los valores sin siquiera continuar la ejecución del enclave. Explotamos ÆPIC Leak en combinación con
Cache Line Freezing y Enclave Shaking para extraer claves AES-NIy claves RSA de la biblioteca IPP de Intel e Intel SGX. Nuestro ataque pierde memoria de enclaves con 334,8 B/s y una tasa de acierto del 92,2 %.

Dado que el ataque requiere acceso a las páginas físicas de APIC MMIO, es decir, se requieren privilegios de administrador, el método se limita a atacar enclaves SGX a los que el administrador no tiene acceso directo.

Los investigadores han desarrollado un conjunto de herramientas que permite, en pocos segundos, determinar las claves AES-NI y RSA almacenadas en SGX, así como las claves de atestación de Intel SGX y los parámetros del generador de números pseudoaleatorios. El código del ataque está publicado en GitHub.

Intel anunció que está preparando una solución en forma de una actualización de microcódigo que agrega soporte para el lavado de búfer y agrega medidas adicionales para proteger los datos del enclave.

También se ha preparado una nueva versión del SDK para Intel SGX con cambios para evitar fugas de datos. Se alienta a los desarrolladores de sistemas operativos e hipervisores a usar el modo x2APIC en lugar del modo xAPIC heredado, que usa registros MSR en lugar de MMIO para acceder a los registros APIC.

El problema afecta a las CPU Intel de 10.ª, 11.ª y 12.ª generación (incluidas las nuevas series Ice Lake y Alder Lake) y se debe a una falla arquitectónica que permite el acceso a datos no inicializados que quedan en los registros APIC (Advanced Programmable Interrupt Controller) de operaciones anteriores.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/JdNqnAb
via IFTTT

Vivaldi permite ahora silenciar los paneles, personalizar los gestos balancín y sigue mejorando el correo

Vivaldi 5.4 permite silenciar paneles

Después de presentar las funciones de correo, calendario y lector de feeds RSS, parece que los cambios introducidos en este navegador con nombre de histórico de la música sean menos importantes. Hoy, el CEO del proyecto ha anunciado el lanzamiento de Vivaldi 5.4, la primera versión mayor desde su parón veraniego, y lo ha hecho mencionando un par de cosas útiles en su titular, a lo que también ha añadido que siguen mejorando aquel 3-en-1 que introdujeron en Vivaldi 4.0.

Lo primero que menciona Jon von Tetzchner es que ahora podremos silenciar los paneles web, esas «mini-aplicaciones» que se pueden fijar a la izquierda. Se pueden silenciar del mismo modo que silenciamos las pestañas, algo que facilita las cosas. También destaca que se pueden personalizar los gestos balancín. Estos gestos son los que se hace si pulsamos primero un botón del ratón y luego el otro, y hasta ahora estaban reservados a moverse atrás/adelante.

Otros cambios de Vivaldi 5.4

  • Posibilidad de copiar y compartir un enlace de lo seleccionado. Como aún no he instalado Vivaldi 5.4, no puedo asegurar cómo funciona esto, si funciona siempre o si tiene que haber un enlace tipo «target» en la página, pero von Tetzchner promete que podremos resaltar algo en una página web y compartir el enlace para que otros vean exactamente lo que queremos.
  • HTTPS sobre HTTP, lo que actualiza todas las conexiones a HTTPS. La opción tiene que activarse desde los ajustes, barra de direcciones, seguridad.
  • Se sigue puliendo el correo, el calendario y el lector de feeds RSS.
  • Posibilidad de esconder palabras clave de motores de búsqueda en las búsquedas.
  • Posibilidad de pegar e ir, actualmente con el atajo Ctrl + Shift + V.
  • Chromium está ahora en 104.0.5112.83.
  • Lista completa de cambios en la nota de este lanzamiento.

Vivaldi 5.4 está disponible desde hace unas horas, y ya se puede instalar en aquellas distribuciones Linux que añaden el repositorio oficial tras la primera instalación. A otras distribuciones llegará en las próximas horas.

from Linux Adictos https://ift.tt/ZeWqi8P
via IFTTT

Ubuntu Sway: nuevo remix con el gestor de ventanas Sway y sin snaps

Ubuntu Sway Remix

Sorprende la cantidad de Remixes que están apareciendo en los últimos años. El primer Remix que conocí fue el de Ubuntu MATE, del que no recuerdo que llevara ese «apellido». Sí lo llevó el último en entrar a la familia Ubuntu, Ubuntu Budgie, y desde entonces han aparecido Ubuntu Cinnamon, UbuntuDDE, Ubuntu Unity, Ubuntu Web y Ubuntu Lumina (de este último nunca más se supo). Ahora hay otro nuevo remix: Ubuntu Sway.

Los gestores de ventanas gustan mucho a los que los prueban. Uno de los más usados es i3wm, pero se espera que terminen abandonándolo cuando Wayland tome más protagonismo. Su evolución es Sway, otro «window manager» que es compatible en su mayoría con i3, pero que se diferencia de él principalmente en que usa Wayland y no X11. Además, tiene una estética un poco más cuidada, pero no existe desde hace tanto tiempo y hay cosas en las que tiene que mejorar.

Ubuntu Sway Remix, ya disponible

Ubuntu Sway, del que ya está disponible la versión Jammy Jellyfish, lleva el apellido «Remix», lo que significa que pretende entrar en la familia de Canonical. Pero no lo parece. Está libre de snaps, incluso Firefox está en la versión DEB que ofrece Mozilla desde su repositorio oficial. Aunque otros sabores ya lo hacen, su instalador es Calamares, una buena decisión por su parte.

Muchas de las aplicaciones que incluye Ubuntu Sway son para el terminal, lo que se conoce como CLI. Entre ellas podemos encontrar Htop, lo que nos sirve para ver el consumo de recursos, entre otras cosas. También incluye otras como MPV, LibreOffice, Thunar o Thunderbird. Es Ubuntu en su interior, pero con el gestor de ventanas Sway y una elección de aplicaciones pensada en el rendimiento, sin olvidarnos de la productividad.

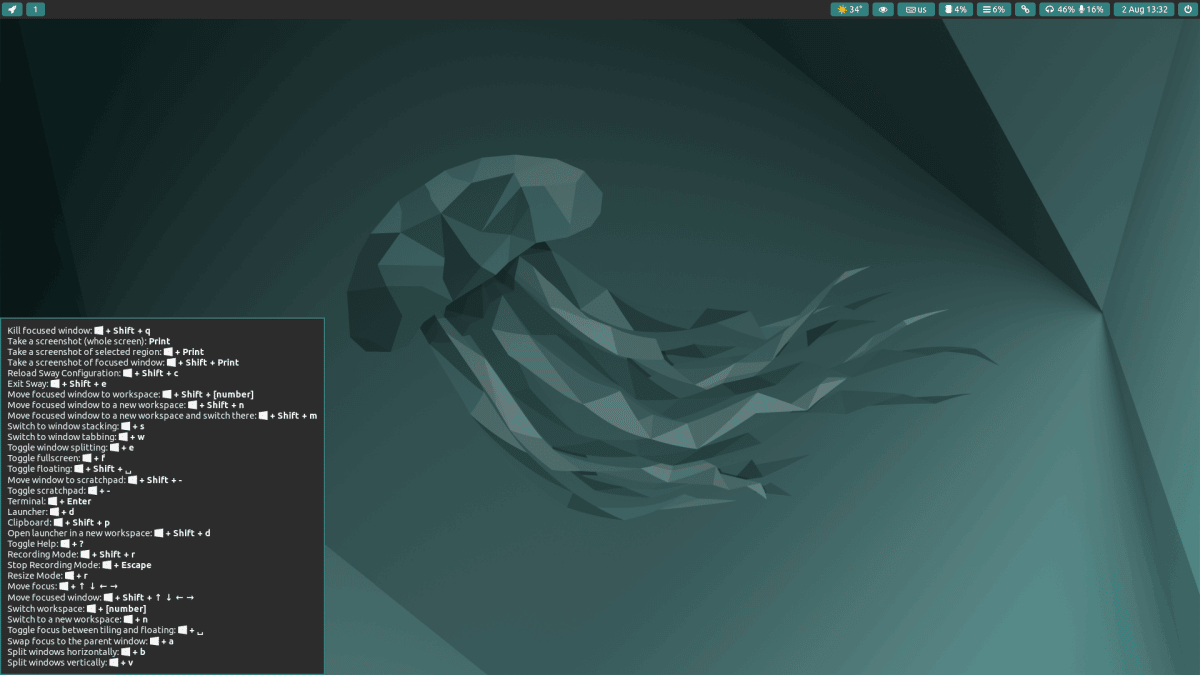
Como i3, el gestor de ventanas de Ubuntu Sway funciona en su mayoría (por no decir todo) con el teclado. Esto es un problema para el que no lo conozca, pero el problema se minimiza cuando tenemos una chuleta como parte del fondo de pantalla (se puede quitar). En ella vemos que podemos abrir un terminal con META + Intro, cerrar cualquier app con META + Shift + Q o pasar entre escritorios con META + Números. Entre los atajos también vemos cómo hacer capturas de pantalla, tanto de fotos como de vídeos.

Ubuntu Sway no tiene dock ni nada parecido, pero sí algo parecido a un panel superior. Desde él podemos acceder a algunos widgets, como el de volumen, o cambiar entre escritorios con el ratón, algo que no sé si será necesario cuando se le vaya cogiendo el tranquillo. Para lanzar aplicaciones basta con buscarlas presionando META + D, o hacer clic sobre el icono del cohete, lo que saca el cajón de aplicaciones.

No tiene centro de software, pero sí «Paquetes», el gestor de paquetes de GNOME (varias apps son de GNOME), con ciertas similitudes con lo que vemos en Synaptic o en lo que usa Raspberry Pi OS. Y hablando de la placa de la frambuesa, hay una imagen para que se pueda usar en ella.

Mejor para usuarios avanzados

Aunque, para ser fiel a la verdad, me he encontrado con un fallo que no me ha gustado mucho. Al intentar instalarlo en una máquina virtual, aunque se elija el teclado español y veamos su distribución arriba, no se aplica en Calamares, por lo que luego hay que tirar de terminal para ponerlo en español. Esto es lo que tienen este tipo de gestores de ventanas, que hay configuraciones que no se hacen con herramientas con interfaz de usuario, por lo que pueden echar para atrás a algunos usuarios.

Lo bueno de Ubuntu Sway es que está basado en Ubuntu, y que ahora mismo estamos ante la primera versión que se ha lanzado ya con la numeración 20.04.1. Es seguro que irá mejorando con el tiempo. Por otra parte, hay que tener en cuenta qué son este tipo de remixes: aunque hay que tienen todo un equipo detrás y ofrecen buen soporte, también los hay con equipos pequeños, y podrían abandonar el proyecto en cualquier momento. Un ejemplo es el de Lumina, y otro que anda pendiente de un hilo es el de UbuntuDDE, que aún no ha lanzado su versión Jammy Jellyfish. Eso sí, para los que formatearan cada seis meses, sí son una alternativa, y quién sabe, podrían convertirse en oficiales.

Descarga

Página oficial del proyecto.

from Linux Adictos https://ift.tt/fCOTFro
via IFTTT

Llega la novena versión de Rust para Linux y dice adiós al soporte para versiones anteriores a Linux 3.2

Vaya que el trabajo del soporte de los controladores Rust para Linux ya se ha encaminado y ha comenzado un desarrollo bastante continuo, pues no tiene mucho que fue anunciada la versión 8 de los parches y ya ahorita tenemos la versión  9.

Y es que en esta novena versión que se ha propuesto, cabe mencionar que como tal es una versión simplificada de la octava edición publicada hace unos días. El kit se distingue por una importante reducción de tamaño y por dejar solo el mínimo más necesario, suficiente para construir un módulo kernel escrito en Rust.

Se supone que el parche mínimo facilitará la adopción del soporte de Rust en el núcleo principal. Después de brindar un soporte mínimo, se planea aumentar gradualmente la funcionalidad existente, transfiriendo otros cambios de la rama Rust-for-Linux.

Esta es la serie de parches (v9) para agregar soporte para Rust como segundo lenguaje al kernel de Linux…

Como de costumbre, un agradecimiento especial para ISRG (Grupo de Investigación de Seguridad en Internet) y Google por su apoyo financiero en este esfuerzo.

En comparación con la versión 8, el tamaño del parche se ha reducido de 40 000 a 13 000 líneas de código. Por ejemplo, la novena versión incluye solo el 3 % del código (500 líneas) del paquete de cajas «kernel» y el 60 % de la biblioteca alloc, lo que le permite crear los módulos de kernel más simples usando el tipo Vec<i32> y mostrando información en el registro del kernel usando la macro «pr_info!».

Por otra parte, en relación con Rust y Linux, vale mencionar que hace poco los desarrolladores del proyecto Rust advirtieron a los usuarios sobre el aumento inminente de los requisitos para el entorno Linux en el compilador, el administrador de paquetes Cargo y la biblioteca estándar libstd.

A partir de Rust 1.64, programado para el 22 de septiembre de 2022, los requisitos mínimos para Glibc se elevarán de la versión 2.11 a la 2.17 y el kernel de Linux de la 2.6.32 a la 3.2. Las restricciones también se aplican a los binarios de Rust creados con libstd.

Las distribuciones RHEL 7, SLES 12-SP5, Debian 8 y Ubuntu 14.04 cumplen con los nuevos requisitos. Se interrumpirá la compatibilidad con RHEL 6, SLES 11-SP4, Debian 7 y Ubuntu 12.04. Entre las razones para desaprobar el soporte para sistemas Linux más antiguos se encuentran los recursos limitados para continuar manteniendo la compatibilidad con entornos más antiguos.

¿Por qué aumentar los requisitos?
Queremos que Rust y los archivos binarios producidos por Rust sean lo más ampliamente utilizables posible. Al mismo tiempo, el proyecto Rust solo tiene recursos limitados para mantener la compatibilidad con entornos antiguos.

Hay dos partes en los requisitos de la cadena de herramientas: los requisitos mínimos para ejecutar el compilador de Rust en un sistema host y los requisitos mínimos para los binarios compilados de forma cruzada.

Los requisitos mínimos para las cadenas de herramientas del host afectan a nuestro sistema de compilación. Rust CI produce artefactos binarios para docenas de objetivos diferentes. La creación de archivos binarios que admitan versiones antiguas de glibc requiere la creación de un sistema operativo con glibc antiguo (para compilaciones nativas) o el uso de una raíz de compilación con una versión anterior de glibc (para compilaciones cruzadas).

En particular, la compatibilidad con Glibcs ​​anteriores requiere el uso de herramientas más antiguas cuando se verifica en un sistema de integración continua, frente a los mayores requisitos de versiones en LLVM y las utilidades de compilación cruzada. El aumento en los requisitos de la versión del kernel se debe a la capacidad de libstd para usar nuevas llamadas al sistema sin necesidad de mantener capas para garantizar la compatibilidad con kernels más antiguos.

Se recomienda a los usuarios que usan ejecutables creados por Rust en entornos con kernels de Linux más antiguos que actualicen sus sistemas, permanezcan en versiones anteriores del compilador o mantengan su propia bifurcación libstd con capas para mantener la compatibilidad.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/ueR9BKn
via IFTTT

Kali Linux 2022.3 llega con imágenes nativas de VirtualBox, nuevas herramientas y su chat principal se pasa a Discord

Kali Linux 2022.3

Los tiempos cambian, y hay que renovarse o morir. Pero todo tiene muchos frentes que cubrir, y es difícil estar a la última en todo. Hace unos instantes se ha hecho oficial el lanzamiento de Kali Linux 2022.3, y se van renovando en cuanto a software, pero una de las novedades que han mencionado no tiene que ver con el sistema operativo en sí, sino en donde se va a reunir más su comunidad. Algunos eligen Telegram porque es una buena aplicación de mensajería que usamos muchos, pero Offensive Security se ha decantado por otra opción.

Ya está disponible el canal de Discord Kali Linux and Friends. Lo han elegido principalmente por su popularidad, porque hay mucha gente que ya lo usaba. Han valorado la posibilidad de pasarse a Matrix, pero la base de usuarios no es tan alta. Discord tiene todo lo que buscan, e incluso harán una charla de una hora tras cada lanzamiento de Kali Linux. La primera será el próximo martes.

Novedades de Kali Linux 2022.3

En cuanto a las novedades que han llegado junto a Kali Linux 2022.3, que llega casi tres meses después que 2022.2, destaca:

  • Nuevo entorno de pruebas llamado Test Lab Environment.
  • Se han lanzado nuevas imágenes para máquinas virtuales, más concretamente las VDI y un archivo .vbox (formato nativo de VirtualBox). Las imágenes tienen un mejor ratio de compresión que las OVA. Además, han empezado a lanzar imágenes semanales de sus imágenes para máquinas virtuales. Están basadas en la rama Rolling.
  • Nueva imagen de inicio de sesión para los que usan Xrdp.
  • Corregida una confusión entre fuse y fuse3.
  • Han realizado algo de mantenimiento en el repositorio de redes.
  • Nuevas herramientas:
    • BruteShark – Herramienta de análisis de redes.
    • DefectDojo – Herramienta de código abierto de correlación de vulnerabilidad de aplicaciones y orquestación de seguridad.
    • phpsploit – Marco de trabajo de post-explotación sigiloso.
    • shellfire – Explotación de vulnerabilidades LFI/RFI y de inyección de comandos.
    • SprayingToolkit – Ataques de pulverización de contraseñas contra Lync/S4B, OWA y O365.
  • Actualizaciones en NetHunter.
  • Actualizaciones en Kali ARM:
    • Todos los dispositivos Raspberry Pi han tenido su kernel actualizado a 5.15.
    • Creado arm.kali.org para tener una visión general y estadísticas para kali-arm (muy similar a nethunter.kali.org).
    • Cada dispositivo Kali ARM ha tenido su tamaño por defecto para la partición de arranque establecido en 256 MB.
    • Se han eliminado los modos de reposo rotos de Pinebook, por lo que ya no debería entrar en reposo y ser incapaz de despertarse.
    • USBArmory MKII se ha movido a la versión 2022.04 u-boot.

Los usuarios interesados ya pueden desacargar Kali Linux 2022.3 desde este enlace.

from Linux Adictos https://ift.tt/sK85o01
via IFTTT

Una vulnerabilidad en io_uring permitía que un usuario sin permisos se convierta en root incluso en contenedores

Hace poco se dio a conocer información de la vulnerabilidad (CVE-2022-29582) en la implementación de la interfaz de E/S asíncrona io_uring, incluida en el kernel de Linux desde la versión 5.1, que permite que un usuario sin privilegios se convierta en root en el sistema, incluso cuando ejecuta un exploit de un contenedor.

Cabe mencionar que dicha vulnerabilidad se informó hace poco más de 3 meses (aproximadamente a principios de mayo de este año), pero la información completa y divulgación se dio a conocer recientemente.

Sobre la vulnerabilidad se menciona que esta se produce al acceder a un bloque de memoria ya liberado, se manifiesta en los kernels de Linux a partir de la rama 5.10.

Sobre la vulnerabilidad CVE-2022-29582

Esta vulnerabilidad permite poder accede a la memoria liberada como resultado de una condición de carrera cuando se manejan tiempos de espera en la función io_flush_timeouts(), que elimina la entrada de tiempo de espera de la lista y la cancela, sin verificar la creación y eliminación del tiempo de espera en ese punto.

Una descripción general y actualizada de io_uring ya ha sido proporcionada por otros. Lo explican mil veces mejor que nosotros, por lo que solo cubriremos el subsistema de manera más amplia (consulte este artículo de Grapl Security y este artículo de Flatt Security para obtener una excelente introducción).

Lo que es más importante, el campo opcode determina qué tipo de operación realizar. Para que cada que»opcode» lo requiera, el campo fd especifica el descriptor de archivo en el que realizar la E/S solicitada. Casi todas las llamadas al sistema de E/S normales ( read, sendto, etc.) tienen un código de operación asíncrono equivalente. Cada campo puede asumir diferentes roles dependiendo de la operación.

Una vez recuperado del SQ, un SQE se convierte en una representación interna descrita por struct io_kiocb( kernel input/output call back). Estos objetos se conocen comúnmente como solicitudes.

struct io_kiocb utiliza como un equivalente a «ready-for-launch» del SQE en el que se basa, con lo que cualquier descriptor de archivo se resuelve en struct file*s, se adjuntan las credenciales del usuario, se adjunta la personalidad (en qué núcleos se ejecutará), etc.

Una vez finalizada la operación solicitada, se escribe en la cola de finalización (CQ) una entrada que corresponde al SQE. Dicha entrada se denomina entrada de cola de finalización (CQE) y contiene campos como un código de error y un valor de resultado. La aplicación del espacio de usuario puede sondear el CQ en busca de nuevas entradas para determinar si los SQE enviados han terminado de procesarse y cuál fue su resultado.

Se mencionan que existen algunos escenarios sobre los cuales es fácil reemplazar un objeto sobre la marcha. Pero existen dos limitantes :

  • LT’ tiene que ser asignado e inicializado en una ventana de carrera. Es decir, después de que el LT se libera pero antes de llegar a un punto en el LT que ya no se accede.
  • LT’ sólo puede ser otro objeto objeto struct io_kiocb. Debido al aislamiento del montón, donde los objetos del montón se separan según su tipo, es demasiado difícil reasignarlos como un tipo diferente de objeto dentro de la ventana de carrera.

Los investigadores han preparado un exploit funcional que no requiere la inclusión de espacios de nombres de identificadores de usuario (espacios de nombres de usuario) para su funcionamiento y puede proporcionar acceso de raíz al sistema principal cuando un usuario sin privilegios inicia el exploit en un contenedor aislado.

Nuestro exploit apunta a la versión del kernel 5.10.90, la versión que Google estaba ejecutando de forma remota en ese momento. Tuvimos que ajustar nuestro exploit a las especificaciones particulares del servidor (4 núcleos Skylake Xeon @ 2.80Ghz, 16GiB RAM), pero con algunos ajustes, cualquier máquina que ejecute un kernel vulnerable debería ser explotable

El exploit también funciona en el entorno nsjail aislado en la distribución Google COS (Container Optimized OS) basada en Chromium OS y utilizada en Google Cloud Platform en máquinas virtuales Compute Engine. El exploit está diseñado para funcionar con ramas del kernel de 5.10 a 5.12. Por ultimo vale mencionar que el problema solucionó en abril en las actualizaciones 5.10.111, 5.15.34 y 5.17.3.

Finalmente si estás interesado en poder conocer más al respecto sobre la vulnerabilidad, puedes consultar la publicación realizada en el siguiente enlace.

from Linux Adictos https://ift.tt/Ji69sRY
via IFTTT