¿Fin del juego? GitLab elimina el repositorio de Suyu por una reclamación de la DMCA

Suyu eliminado

Yo diría que game over, pero nunca se sabe. En el mundo de los juegos y desde hace semanas, la noticia está en que Yuzu y Citra han desaparecido porque Nintendo les ganó en los juzgados, pero también en que salieron nuevas opciones como Suyu para seguir, al menos, con Yuzu. Se podía probar un lanzamiento no oficial y actualizaron su página de GitLab para añadir los instaladores que pronto añadirían a su página web, pero poco ha durado la alegría.

Si vamos al enlace anterior y pasamos el cursor por encima de «Download», si el navegador es compatible con esta función veremos el enlace que lleva a https://ift.tt/WLgMXdv, pero si hacemos clic ahí, ahora mismo nos pide una cuenta para poder continuar. Hasta hace poco aparecía el error 404, es decir, que no existía, y probablemente siga siendo así por una reclamación de la DMCA que ha terminado con la eliminación del repositorio. En teoría.

Suyu también desaparece

Los desarrolladores, si es que lo son porque se decía que no, quisieron curarse en salud y eliminaron tanto keys como firmware del emulador. La intención era sobrevivir, y dejaban en el tejado del usuario la tarea de conseguir esos componentes para poder jugar a los títulos de Nintendo Switch en otros aparatos. Pero esto no parece haber sido suficiente.

Tal y como publican en X, GitLab dice que «Determinamos que has hecho un fork de un repositorio público contra el que previamente recibimos un informe de la DMCA. Si quieres recuperar el acceso a tu cuenta, se te requiere que elimines el siguiente proyecto de tu cuenta […]. Una vez aceptes estos términos, tendrás 24 horas para eliminar el contenido«.

Del mensaje entendemos algo que ya sabíamos: Suyu es Yuzu con otro nombre. El problema es que han hecho la copia directa, y probablemente puedan volver a subirlo si hacen algún cambio claro, pero esto es pura especulación. Lo más fácil es pensar que Suyu lo tiene difícil para seguir adelante.

Mientras tanto y como hemos dicho en alguna otra ocasión, Ryujinx sigue existiendo, lo que ahora es la mejor opción para emular los títulos de Switch.

from Linux Adictos https://ift.tt/eCzkpc5
via IFTTT

GTK 4.14 presenta nuevos motores de renderizado, mejoras y mas

GTK4

GTK ​​ o The GIMP Toolkit​​ es una biblioteca de componentes gráficos multiplataforma para desarrollar interfaces gráficas de usuario

En esta nueva versión que se presenta de GTK 4.14 se destacan los nuevos motores de renderizado unificados llamados «NGL» y «Vulkan» que hacen uso tanto de OpenGL (GL 3.3+ y GLES 3.0+) como de las API de gráficos Vulkan. Ambos motores están basados en la API de Vulkan, pero el motor «NGL» presenta una capa de abstracción separada para OpenGL que se ejecuta sobre Vulkan, teniendo en cuenta las diferencias entre ambas API. Este enfoque ha permitido el uso de una infraestructura común en ambos motores para el procesamiento de gráficos de escenas, transformaciones, almacenamiento en caché de texturas y glifos. La unificación también ha simplificado notablemente el mantenimiento de la base de código de ambos motores, así como su actualización y sincronización.

Se menciona que a diferencia del antiguo motor «GL», que empleaba un sombreador simple separado para cada tipo de nodo de renderizado y reorganizaba periódicamente los datos durante el renderizado fuera de pantalla, los nuevos motores utilizan un sombreador complejo (ubershader) para el renderizado fuera de pantalla, interpretando los datos del búfer. Entre las características distintivas de los nuevos motores se destacan el suavizado de contornos, que permite conservar detalles finos y lograr contornos más suaves, la formación de gradientes arbitrarios, que admite cualquier número de colores y suavizado, y el escalado fraccional. El nuevo motor de renderizado «NGL» está activado de forma predeterminada, al igual que la compatibilidad con la API de gráficos Vulkan. Al integrar la configuración predeterminada, ahora se requiere la compatibilidad con Vulkan 1.3.

Otro de los cambios que se destacan de GTK 4.14, es la biblioteca GSK (GTK Scene Kit), que proporciona la capacidad de representar escenas gráficas a través de OpenGL y Vulkan, ha experimentado mejoras significativas relacionadas con la representación de fuentes, sugerencias y el uso de valores de escala no enteros al mostrar texto. Se ha implementado el suavizado del contorno de los glifos durante la rasterización para mejorar la claridad en pantallas de baja resolución, así como el posicionamiento de subpíxeles de los glifos al hacer sugerencias. La calidad de representación de fuentes también se ha mejorado en valores de escala no enteros, como 125%. Asimismo, se ha añadido soporte para el desalojo de elementos de caché para glifos y texturas, lo que ha mejorado la eficiencia del almacenamiento en caché de glifos.

Además de ello, se ha incorporado soporte para «Path» en GTK, lo cual permite dibujar formas y áreas utilizando una secuencia de líneas o curvas Bézier cúbicas y cuadráticas. Para realizar dibujos con trazados, se han introducido varios objetos en GTK, como GskPath para definir parámetros de líneas o curvas, GskPathBuilder para crear curvas, GskPathPoint para establecer un punto en una forma y GskPathMeasure para tomar medidas como la longitud de un trazado.

Por otro lado, la biblioteca GDK, que actúa como una capa entre GTK y el subsistema de gráficos, ha expandido su soporte para el mecanismo DMA-BUF, se menciona que este mecanismo permite el uso de buffers a nivel de kernel direccionados mediante un descriptor, lo que posibilita la transferencia directa de datos entre subsistemas del kernel sin necesidad de copiarlos. En el contexto de GTK, el soporte para DMA-BUF se utiliza para minimizar las operaciones de copia de datos de píxeles durante la composición y al trabajar con vídeo. Por ejemplo, el vídeo puede ser grabado mediante un decodificador de hardware en dmabuf, luego adjuntado a una superficie Wayland y finalmente pasar a un administrador de composición para su visualización en pantalla sin copias adicionales de datos.

También se han incorporado mejoras significativas para personas con discapacidades relacionadas con la visualización de texto con formato complejo, el funcionamiento de WebKitGTK y la visualización de notificaciones.

De los demás cambios que se destacan de esta nueva versión:

  • Se ha mejorado el soporte para las especificaciones ARIA, y se ha añadido la interfaz GtkAccessibleText para utilizar funciones de accesibilidad en widgets de texto de terceros.
  • La interfaz GtkText ha ampliado su soporte para el protocolo AT-SPI, permitiendo la interacción con lectores de pantalla.
  • Se ha añadido la clase GtkPrintDialog para generar cuadros de diálogo de impresión y proporcionar una API asincrónica que se puede utilizar en lugar de GtkPrintOperation.
  • Este widget ha actualizado los datos de Emoji y ahora ofrece la capacidad de buscar en diferentes idiomas, considerando las diferentes configuraciones regionales.
  • Se ha mejorado el seguimiento de los cambios realizados por el usuario en el widget GtkEntry, lo que facilita la implementación de la operación de deshacer.
  • Se ha acelerado la apertura del cuadro de diálogo de selección de archivos en el widget GtkFileChooser para mejorar la experiencia del usuario.
  • El inspector GTK ahora proporciona visualización de información sobre OpenGL, subsuperficies y FPS para facilitar la depuración y el análisis de rendimiento.
  • La utilidad gtk4-node-editor ahora cuenta con soporte de grabación automática para mayor comodidad al trabajar con nodos y ediciones complejas.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/6FlTs8J
via IFTTT

Arti, la implementación de Tor en Rust llega a su version 1.2.0 y presenta estos cambios

Arti

Arti es un proyecto para producir una implementación integrable de los protocolos de anonimato Tor en Rust

La nueva versión de Arti 1.2.0 ya fue liberada y los desarrolladores de Tor continúan en los trabajando de integración en soporte para ejecutar servicios onion, asi como también que se han solucionado una serie de errores y problemas de seguridad y algunos cambios menores.

Para quienes desconocen de Arti, deben saber que este es un proyecto para implementar los protocolos de anonimato Tor en el lenguaje de programación Rust. A diferencia de la implementación C, que primero se diseñó como un proxy SOCKS y luego se adaptó a otras necesidades, Arti se desarrolló inicialmente en forma de una biblioteca modular integrable que puede ser utilizada por varias aplicaciones.

Una de las características distintivas de Arti es que aprovecha toda la experiencia acumulada en el desarrollo previo de Tor. Esto significa que se evitan problemas arquitectónicos conocidos, lo que hace que el proyecto sea más modular y eficiente desde su concepción. A medida que el código Rust alcanza un nivel de madurez que puede reemplazar por completo la implementación en C, los desarrolladores tienen la intención de otorgar a Arti el estatus de implementación principal de Tor y dejar de mantener la versión en C.

Principales novedades de Arti 1.20

El lanzamiento de Arti 1.2 se centra en la implementación estable del soporte para servicios onion, ya que ahora, Arti no solo permite conectarse a servicios existentes, sino también permite crear nuevos servicios onion. Además de ello, se ha iniciado el trabajo en capacidades relacionadas con la privacidad y seguridad de los servicios onion, como control de congestión RTT, protección DDoS, limitación de ancho de banda, autorización de clientes y Vanguard para evitar la detección de nodos Guard. Sin embargo, estas características aún no se han completado, por lo que no se recomienda utilizar Arti para implementaciones de producción hasta que se implementen por completo.

Además, la versión 1.2 soluciona una vulnerabilidad en el código de procesamiento de mensajes de retransmisión que permitía el envío de mensajes de datos vacíos, los cuales podían usarse para sustituir indicadores de tráfico indetectables. Aunque esta vulnerabilidad tiene una calificación baja debido a que los paquetes de datos solo se aceptan para subprocesos abiertos, se considera importante corregirla.

De los demás cambios que se destacan:

  • Mejorar las API del administrador de claves
  • Se diseñó la configuración del cliente y del servicio, y un subcomando CLI, para la autorización del cliente de servicio oculto.
  • Se mejoró la ergonomía de nuestras API de listado y eliminación de claves.
  • Se mejoró el registro de errores del circuito, incluyendo el identificador exclusivo del proceso del circuito en los mensajes de error.
  • Se diseñó una API para limitar la velocidad del ancho de banda.
  • Se corrigió un error que impedía que el editor del descriptor procesara completamente los resultados de las tareas de publicación, lo que provocaba que volviera a publicar el descriptor innecesariamente en algunas circunstancias.
  • Se arregló la compilación con musl.
  • Se actualizó la dependencia de curve25519-dalek de 4.1.1 a 4.1.2
  • Actualización a las últimas versiones de event-listener, rusqlite ,
    async-broadcast, Signature0, config.
  • Actualizaciones menores al proceso de lanzamiento
  • Corrección en la compilación y las advertencias en Windows.

Por otra parte, se menciona que en futuras versiones, se tiene previsto alcanzar la paridad con el cliente C para la rama 2.0 de Arti, que también ofrecerá enlaces para usar Arti en varios lenguajes de programación. Una vez que el código Rust alcance un nivel que pueda reemplazar completamente la versión C, los desarrolladores planean darle a Arti el estado de implementación principal de Tor y dejar de mantener la implementación C. Esta transición se realizará gradualmente para permitir una migración sin problemas.

Por último, es importante tener en cuenta que los desarrolladores advierten que la implementación aún está catalogada como experimental y la experiencia del usuario aún no cumple con todas las expectativas. Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3U7OyV2
via IFTTT

Ente, la alternativa a Google Fotos libero el código fuente de su servidor

ente

Ente se volvió completamente de codigo abierto

La startup Ente ha anunciado una importante noticia y es que mediante una publicación de blog, ha dado a conocer la finalización de su labor de llevar todo su código fuente, incluidos los servidores, a ser completamente de código abierto. Y es que con este anuncio el servidor de su plataforma, junto con las aplicaciones móviles y de cliente que ya estaban abiertas previamente, han pasado a ser open source, con lo cual ahora se permite a los usuarios implementar un servicio de almacenamiento y uso compartido de fotografías similar a Google Photos y Apple Photos en sus propias instalaciones.

Con esta transición, los clientes de Ente y la comunidad en general tienen acceso total al código que garantizan el almacenamiento seguro y el cifrado de extremo a extremo, lo que garantiza una total transparencia en la seguridad, la integridad y la privacidad de los datos de los usuarios, al tiempo que ofrece una plataforma abierta para la experimentación y el desarrollo colaborativo.

ente photos

App ente photos

Una de las características destacadas de Ente es su capacidad para utilizar cifrado de extremo a extremo, lo que garantiza la protección de la información incluso en caso de compromiso del almacenamiento, lo que permite a los usuarios utilizar proveedores no confiables sin preocupaciones por la filtración de información confidencial.

El equipo de Ente enfatiza que esta decisión no solo se trata de tecnología, sino también de valores fundamentales. La transparencia, la confianza y la gratitud hacia la comunidad de código abierto y la tecnología que hacen posible el servicio de Ente son pilares clave en esta transición. Además, la apertura del código fuente de los servidores agrega una capa adicional de seguridad y garantía para los usuarios, independientemente de los cambios futuros en el panorama tecnológico.

Por la parte de las funciones criptográficas que garantizan la seguridad de los datos de los usuarios, estos se basan en la biblioteca Sodium, utilizando algoritmos como Argon2 1.3 para hash, X25519 para intercambio de claves, XSalsa20 y XChaCha20 para cifrado, y Poly1305 MAC para autenticación. Además, el proyecto ha sido sometido a auditorías independientes realizadas por Cure53 y Falible para garantizar la seguridad de los algoritmos criptográficos y del código fuente.

El servicio de almacenamiento de fotografías de Ente permite el intercambio selectivo de imágenes individuales y la creación de álbumes compartidos accesibles por varios usuarios. También admite la carga en segundo plano, importación y exportación para diferentes sistemas, y utiliza PostgreSQL como DBMS para garantizar un almacenamiento confiable mediante la replicación de la información en varios almacenamientos independientes.

Además del servicio de almacenamiento de fotografías, Ente ofrece la posibilidad de organizar el almacenamiento de otros tipos de datos como uno de los complementos de la aplicación. Por ejemplo, el componente Ente Auth se puede utilizar para crear programas de autenticación similares a Authy, que almacenan códigos de autenticación de dos factores, permiten la copia de seguridad del código en la nube y la sincronización entre diferentes dispositivos. Ente Auth y Ente Photos comparten el código del servidor para una mayor integración y funcionalidad.

Para los interesados en poder conocer más al respecto, deben saber que todo el trabajo de Ente está recopilado en un solo repositorio, el código del servidor está escrito en Go y se distribuye bajo la licencia AGPLv3. Las aplicaciones cliente están desarrolladas en TypeScript y Dart utilizando Flutter, y están disponibles para Linux, Windows, macOS, iOS y Android, además de contar con una interfaz web.

Puedes consultar los detalles del anuncio en el siguiente enlace.

from Linux Adictos https://ift.tt/qExiw37
via IFTTT

Panthor, el controlador de Collabora para GPU Arm Mali de 10° Generación

Panthor

Panthor un controlador del kernel de GPU de código abierto para la GPU Arm Valhall

Collabora dio a conocer mediante una publicación de blog uno de los hitos más recientes dentro de sus trabajos presentados, y es que ha anunciado la tan esperada fusión del controlador del kernel que agrega soporte para las GPU Arm Mali de décima generación en drm-misc. Este controlador mejor conocido como «Panthor», es un controlador de código abierto diseñado específicamente para la GPU Mali de décima generación (G310, G510, G710).

Se menciona que la fusión del controlador representa un el trabajo y esfuerzo colaborativo de dos años entre varios desarrolladores y empresas, Collabora destaca la importancia de la colaboración en el desarrollo de tecnologías avanzadas.

La participación de Arm en este proceso ha sido crucial, no solo proporcionando acceso a documentación clave, sino también participando activamente en la revisión y co-mantenimiento del controlador del kernel.

Al principio, el desarrollo del nuevo controlador se llevó a cabo mediante ingeniería inversa, pero luego ARM se unió al proyecto, proporcionó acceso a la documentación y participó en la revisión del código. Dos empleados de ARM han sido ascendidos al estado de co-mantenedores de controladores para el kernel de Linux. En el futuro, una vez que el controlador OpenGL esté listo, el trabajo se centrará en implementar un controlador Vulkan para las nuevas GPU de Mali y actualizar el controlador Vulkan existente para las GPU de Mali más antiguas.

Este controlador utiliza la tecnología CSF (Command Stream Frontend) para transferir algunas funciones del controlador al lado del firmware, lo que ayuda a reducir la carga en la CPU y proporciona un nuevo modelo de organización del trabajo en la GPU. El controlador DRM (Direct Rendering Manager) Panthor ha sido aceptado en la rama drm-misc y se espera que se incluya en el kernel de Linux 6.10. Mesa también ha adoptado cambios para admitir el nuevo controlador, que se incluirán en el controlador Panfrost Gallium para GPU de Mali.

En la nueva generación de GPU Mali, el planificador de Job Manager se sustituye por una interfaz CSF, que utiliza un modelo basado en flujo de comandos con programación de la cola de flujo de comandos en el lado del firmware en lugar de un modelo basado en el envío de una cadena de trabajos. Esto implica la integración de un microcontrolador Cortex-M7 separado en la GPU y una unidad de ejecución de comandos especial para ejecutar instrucciones CSF. Estas funciones requieren una organización fundamentalmente diferente para transferir el trabajo a la GPU desde el espacio del usuario.

Inicialmente, se intentó implementar soporte para GPU Mali basadas en CSF en el controlador Panfrost DRM, pero los desarrolladores concluyeron que esto complicaría demasiado el controlador existente. Por lo tanto, para CSF, fue más óptimo crear un nuevo controlador con una arquitectura diferente. El controlador Panthor implementa una uAPI completamente nueva, una nueva lógica de programación de trabajos y una nueva lógica de control MMU/GPU-VA. Se basa en el código del controlador DRM existente de Panfrost, del cual toma patrones típicos de inicialización del controlador, control de frecuencia y administración de energía.

Además de ello, se menciona que el controlador del kernel, se ha fusionado la solicitud de fusión de mesa que extiende el controlador Gallium existente para admitir las nuevas GPU Arm Mali de décima generación. Collabora también ha trabajado para asegurar que las placas basadas en Rockchip RK3588 se puedan cargar utilizando una pila de software completamente abierta. Para Rockchip RK3588, se ha preparado una imagen del sistema basada en Debian y un gestor de arranque abierto para reemplazar los componentes propietarios BL31 (etapa 3.1 del cargador de arranque). Esto es especialmente significativo para las plataformas RK3588 de Rockchip, donde se espera un rendimiento y una eficiencia mejorados gracias a estas actualizaciones.

El trabajo en el controlador Gallium no solo implica habilitar el soporte para nuevas GPU, sino también optimizar el rendimiento y la compatibilidad con las API gráficas modernas. Esta extensión del controlador es parte de un esfuerzo continuo para ofrecer una experiencia gráfica excepcional en una variedad de dispositivos y escenarios de uso.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/iswCAxF
via IFTTT

ArtPrompt: un jailbreak que permite eludir los filtros de las IA’s mediante imágenes ASCII

ArtPrompt

Método ArtPrompt

Los avances en el desarrollo de inteligencias artificiales cada vez es mayor y requiere de más capas de seguridad para evitar que personas mal intencionadas abusen de estas herramientas que se han convertido en armas dé doble filo.

Y es que el desarrollo de los LLMs que se utilizan en una amplia gama de aplicaciones, la seguridad ya no es algo opcional, ya que en muchas ocaciones hemos visto de lo que es capas su mal uso.

Aun con todas esas técnicas implementadas, siguen surgiendo problemas que se encuentran dentro de los datos de entrenamiento, lo cual a primera vista no resulta nada fuera de lo común o peligroso al no considerar otras interpretaciones posibles de los datos.

La razón de mencionar esto, es que hace poco se dio a conocer información sobre un nuevo ataque denominado «ArtPrompt», el cual se aprovecha de las limitaciones de las IA’s en reconocer imagenes ASCII para eludir las medidas de seguridad y desencadenar comportamientos no deseados en los modelos.

Este ataque fue descubierto por investigadores de las universidades de Washington, Illinois y Chicago, y mencionan que «ArtPrompt» es un método para eludir las restricciones en chatbots de inteligencia artificial tales como GPT-3.5, GPT-4 (OpenAI), Gemini (Google), Claude (Anthropic) y Llama2 (Meta).

Este método de ataque se ejecuta en dos pasos y como tal se aprovecha del reconocimiento exitoso de texto formateado en ASCII. El primer paso consiste en identifican las palabras del prompt que podrían desencadenar rechazos para evadir los filtros que detectan preguntas peligrosas y en el segundo se encubren esas palabras utilizando arte ASCII para crear un prompt camuflado logrando así inducir respuestas perjudiciales en el modelo.

La efectividad de ArtPrompt se evaluó en cinco chatbots, demostrando su capacidad para eludir las defensas existentes y superar a otros tipos de ataques de jailbreak. Para evaluar la capacidad de los chatbots en reconocer consultas en forma de arte ASCII, se propone «Vision-in-Text Challenge (VITC)» como un benchmark.

Este desafío busca poner a prueba la capacidad de los modelos para interpretar y responder a consultas que utilizan arte ASCII, mostrando que los LLMs tienen dificultades para comprender consultas que representan una sola letra o número con arte ASCII. La precisión de los modelos disminuye significativamente a medida que las consultas contienen más caracteres, lo que pone de manifiesto una vulnerabilidad en la capacidad de los LLMs para procesar información visual codificada de esta forma. Además, se revisan otros ataques y defensas contra los jailbreaks en LLMs.

Se menciona que ArtPrompt es notablemente más efectivo que otros métodos conocidos ya que logró la más alta calidad de reconocimiento de gráficos ASCII en modelos como Gemini, GPT-4 y GPT-3.5, con tasas de omisión exitosa del filtro del 100%, 98% y 92% respectivamente en las pruebas. En cuanto a la tasa de éxito del ataque, se registró un 76%, 32% y 76%, y la peligrosidad de las respuestas recibidas se evaluó en 4,42, 3,38 y 4,56 puntos en una escala de cinco, respectivamente.

ArtPrompt destaca de otros ataques de jailbreak para construir las instrucciones dañinas, ya que requieren de un gran número de iteraciones, mientras que ArtPrompt logra el ASR más alto entre
todos los ataques de jailbreak con una sola iteración. La razón es que ArtPrompt puede construir eficientemente el conjunto de indicaciones encubiertas, y enviarlos al modelo en paralelo.

Además, los investigadores demostraron que los métodos comunes de elusión de filtros actualmente en uso (Paraphrase y Retokenization) no son efectivos para bloquear este tipo de ataque llamado «ArtPrompt». Curiosamente, el uso del método de Retokenización incluso aumentó la cantidad de solicitudes procesadas con éxito, lo que resalta la necesidad de desarrollar nuevas estrategias para enfrentar este tipo de amenazas en la interacción con chatbots.

ArtPrompt destaca por su capacidad para eludir las defensas existentes y los investigadores mencionan que seguirá siendo eficaz para atacar modelos de lenguaje multimodal, mientras los modelos continuen tomando imágenes como entradas, confundiendo al modelo y permitiendo que ArtPrompt induzca comportamientos inseguros.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/qZE0gG5
via IFTTT

Qué necesitas para poner en marcha tu web

como elegir un buen hosting

Si tienes un proyecto y quieres poner en marcha tu web, no solo vas a necesitar un buen diseño que atraiga a tus clientes potenciales. Esa es la base, pero el siguiente paso es contar con una adecuada consultoría SEO. Y casi tan importante o más que todo eso es el hosting, de hecho, es un factor básico para que cualquier sitio web funcione.

Sin un hosting o alojamiento, es imposible que tu web pueda aparecer en internet. Se trata de un servicio de almacenamiento responsable de que el contenido de cualquier blog o web pueda ser visible en internet. Pero, para alojar tu web podrás elegir entre varias opciones. Una de ellas y la que más éxito está teniendo son los sevidores vps o Virtual Private Server.

Otras opciones son el hosting WordPress, el hosting compartido, el hosting en la nube, el alojamiento gratuito o el revendedor o reseller. Hay diferentes modelos de contratación y servicios en función del tipo de sitio web y de las necesidades de cada proyecto. No es lo mismo un blog que una tienda virtual, cada uno de estos sitios requerirá un hosting concreto.

Tipos de alojamiento más habituales
crear pagina web

Dentro de la amplia variedad de alojamientos, casi todo el mundo diría que para empezar, lo más recomendable sería utilizar a un hosting barato. Sin embargo, esto no siempre es lo más aconsejable. Una tienda online, por ejemplo, funcionaría mucho mejor con un servidor vps. Un blog, podría funcionar perfectamente con un hosting WordPress. Veamos las diferencias.

VPS o Hosting Privado Virtual

Los servidores VPS ofrecen un tipo de alojamiento web privado, es decir, una fracción entera del servidor físico estará dedicado a tu web. Esto significa que tu proyecto contará con su propio sistema operativo y no compartirá recursos con otros sitios web. Esta exclusividad mejora mucho el rendimiento y, por tanto, la capacidad de retener a los usuarios en tu web.

Al no compartir con otras webs ni la memoria RAM, ni el procesador, ni el ancho de banda, la capacidad de transferencia de datos se acelera. Y, si bien no es un hosting dedicado, sí que supone una opción más económica que este último y mejora la eficiencia de los alojamientos compartidos.

Servidor Dedicado

Si tu web requiere el uso exclusivo de todos los recursos de un servidor, entonces tu mejor opción será un servidor dedicado. Con este tipo de alojamiento podrás tener acceso completo al hardware y al software del servidor. Esto implica poder adaptarlo a las necesidades específicas de tu sitio web. Una de sus mayores ventajas es que su rendimiento es insuperable.

Otra ventaja, además del rendimiento, es la optimización del funcionamiento de tu web. También conseguirás mayor velocidad, flexibilidad y acceso. Además, obtendrás mayor seguridad al poder contar con mayores recursos. El único inconveniente de este tipo de alojamiento es su precio, pero está justificado por ser el que más ventajas ofrece.

Hosting Compartido

Este tipo de hosting es más económico, puesto que se comparte el alojamiento. Esto quiere decir que varios sitios webs, además del tuyo, utilizarán y compartirán los recursos del servidor donde están alojados. Tanto la RAM, como la CPU, como el procesador, la dirección IP o el ancho de banda son compartidos.

Precisamente el hecho de que se compartan recursos puede suponer una gran desventaja puesto que la velocidad de carga, de procesamiento y de almacenamiento podrían resentirse. Por eso, cuando se elige este tipo de hosting, hay que escoger una empresa con experiencia que garantice que este no va a suceder.

Hosting en la nube

Este tipo de hosting es una buena opción, puesto que al distribuir los sitios webs en diferentes servidores interconectados en una nube maximiza su rendimiento. Al existir diferentes servidores, no solo se garantiza la eficacia, sino que también se prevén posibles fallos y caídas de uno de ellos. Si ocurriera, otro de los servidores en la nube asumiría sus funciones.

Ahora bien, este tipo de alojamiento también puede ser compartido, VPS o dedicado. Ni que decir tiene que su principal ventaja es la eficiencia. Su segunda ventaja más destacable es la capacidad para adaptarse a las necesidades de cada proyecto en tiempo real. Por último, se trata de un alojamiento mucho más seguro al contar con varios servidores.

Cómo elegir un buen alojamiento
crear pagina web

Para poner en marcha tu web, elegir un buen alojamiento es crucial. Pero, ¿cómo elegir un buen hosting? Lo primero que tienes que tener en cuenta es elegir un proveedor que ofrezca una garantía de como mínimo 30 días. Otra condición es disponer de certificado SSL gratis. Comprueba también que sus servidores estén alojados en España.

En este sentido, que los servidores estén en territorio español te garantiza una mejor asistencia, así que exige soporte técnico 24×7. Otro factor importante es que te incluya la migración gratuita en caso de que la necesites. Comprueba también que los discos sean NVMe, y que puedas elegir qué versión de PHP podrás utilizar.

Por último, pero no menos importante, el servicio debe incluir copias de seguridad y sistemas de seguridad web fiables. Dentro de este servicio es imprescindible que cuente con filtros de spam avanzado. Un alojamiento que no te ofrezca todo lo descrito anteriormente no es buena señal.

from Linux Adictos https://ift.tt/de1KWb5
via IFTTT
Chrome 123 se suma a las mejoras en el tema oscuro y añade otras novedades para desarrolladores

Chrome 123

Los navegadores web están diseñados pensando en que los usuarios podamos navegar por la red. No obstante, para que el usuario final pueda aprovechar todo lo que tienen que ofrecer, como pasa con cualquier otro software, los desarrolladores tienen que hacer su magia. Es habitual leer en actualizaciones de navegadores web algunas funciones para desarrolladores, y éstas son la tónica dominante en en recién lanzado Chrome 123, disponible desde el día 19.

Vivaldi 6.6 introdujo una novedad que nos permitía usar la navegación oscura forzada, y ya se sabe que forzar las cosas no suele ser buena idea. Los navegadores basados en Chromium la tenían disponible desde los ajustes ocultos, también conocidos como flags, desde hacía mucho tiempo, pero a Google no le parecía lo mejor. Por ese motivo lo dejaron de lado en 2022, y ahora, con Chrome 123, han introducido la nueva función light-dark().

Qué es la función light-dark() de Chrome 123

La función light-dark() en CSS permite adaptar un esquema de colores a las preferencias del usuario por el modo oscuro o claro. Si se usa, el navegador elegirá el color más adecuado con nuestras preferencias. Tal y como explica Google, si una hoja de estilos contiene lo siguiente, si el usuario elige el tema claro, el elemento tendrá un fondo verde lima, pero si eligió el tema oscuro, el elemento tendrá un fondo verde:

html {
  color-scheme: light dark;
}
.target {
    background-color: light-dark(lime, green);
}

La nueva API de Long Animation Frames ayudará a encontrar el por qué hay una congestión en el subproceso principal, que suele ser el causante de un INP (Interaction to Next Paint) incorrecto, algo esencial que mide la capacidad de la respuesta web. Es una versión de la API de Long Tasks.

Siguiendo con las APIs, hay ahora una de enrutamiento estático de Service Worker permite declarar rutas de acceso para que siempre se entreguen desde la red.

Entre el resto de novedades:

  • Con la interfaz de NavigationActivation, ahora es posible ofrecer páginas personalizadas según el lugar desde el que navegó el usuario.
  • Chrome ahora es compatible con Zstandard (zstd). Este Content-Encoding permite cargar páginas más rápido y usar menos ancho de banda, además de dedicar menos tiempo, CPU y energía a la compresión en los servidores, lo que reduce los costos de servidores.
  • El valor picture-in-picture de display-mode permite escribir reglas de CSS específicas que solo se aplican cuando la aplicación web se muestra en el modo de pantalla en pantalla.

Chrome 123 se anunció el pasado martes día 19, por lo que ya debe estar disponible por todos los medios oficiales, como su página web y repositorios oficiales que suelen añadirse tras la primera instalación. Aunque no está verificado, también está en Flathub.

.barra {display: flex;justify-content: flex-end;height: 25px; background-color: #333;border-radius: 5px 5px 0 0;}.rojo, .naranja, .verde{width: 12px;height: 12px; position: relative;border-radius: 50%;top: 7px; margin: 0 3px;}.rojo{background-color: rgb(248, 82, 82); margin-right: 7px;}.naranja{background-color: rgb(252, 186, 63);}.verde{background-color: rgb(17, 187, 17);}.terminal{background-color: black !important; border-radius: 5px !important;}pre{font-family:monospace !important; padding: 0 10px 10px; line-height: 1.5em; overflow: auto; background-color: black !important; color: #0EE80E !important}

from Linux Adictos https://ift.tt/2suU9yQ
via IFTTT

Firefox 124 llega con mejoras para Gnome, Android y mas

Firefox-Logo

Firefox es un popular navegador web

Se dio a conocer el lanzamiento de la nueva version de Firefox 124 junto con la version de soporte a largo plazo de Firefox 115.9.0 y en estta nueva version se han implementado mejoras en las acciones en GTK, se han implementado mejoras en el lector PDF, mejoras en las herramientas para desarrolladores y mas.

En Firefox 124 se han solucionado 16 vulnerabilidades, de las cuales 2 están marcadas como críticas y 8 como peligrosas. De las vulnerabilidades solucionadas 7 de ellas son causadas por problemas con la memoria, como desbordamientos del búfer y acceso a áreas de memoria ya liberadas. La vulnerabilidad CVE-2024-2607 debido a un error en JIT en sistemas Armv7-A que permite sobrescribir el registro con la dirección del remitente y ejecutar su código. La vulnerabilidad CVE-2024-2605 permite que Windows Error Reporter omita el aislamiento de Sandbox y ejecute código.

Principales novedades de Firefox 124

En esta nueva version que se presenta de Firefox 124 en la página «Ver» de Firefox, que facilita el acceso al contenido visto anteriormente, ha sido mejorada con la capacidad de ordenar la lista de pestañas abiertas por orden de apertura o actividad reciente. En la sección «Navegación reciente» de la página «Ver» de Firefox (marcadores ocultos), se ha modificado la configuración predeterminada para mostrar pestañas vistas recientemente, marcadores, descargas recientes y pestañas guardadas en el servicio Pocket, brindando una experiencia más personalizada al usuario.

Otro de los cambios que se destacan de esta nueva version de Firefox 124, es la la capacidad de asignar acciones admitidas en GTK y utilizadas en GNOME al hacer doble clic con los botones izquierdo, central y derecho del mouse en la barra de título de la ventana. La acción se puede determinar utilizando la utilidad gnome-tweaks. Por ejemplo, puede hacer doble clic en el botón izquierdo para expandir la ventana a pantalla completa. Opcionalmente, si habilita la configuración widget.gtk.titlebar-action-middle-click-enabled en about:config, puede usar acciones de clic central en el título.

Ademas de ello el visor de PDF incorporado ahora soporta la selección de texto y la navegación con el teclado a través del texto mediante un cursor (Caret Navigation), lo que beneficia a personas con discapacidades. También se ha implementado la capacidad de resaltar texto en imágenes, por ejemplo, después de escanear un documento.

Se han realizado mejoras en la eficiencia y funcionalidad en diferentes plataformas, como la mejora en la lista de salto en el panel en Windows, la optimización de WebAssembly para sistemas x86, x86_64 y aarch64, y la incorporación de nuevas características para desarrolladores de complementos, como el evento runtime.onPerformanceWarning y opciones para el tamaño de ArrayBuffer y SharedArrayBuffer

En la versión de Android, el procesamiento del gesto de tirar para actualizar la pantalla está habilitado de forma predeterminada para recargar la página, tambien se ha implementado la capacidad de usar la API Drag & Drop para mover texto sin formato y marcado HTML usando el mouse, entre otras cosas, para mover contenido desde aplicaciones externas. Se ha proporcionado la posibilidad de permitir selectivamente el uso de complementos en el modo de navegación privada .

De los demas cambios que se destacan:

  • Se habilitó la compatibilidad con la propiedad CSS de visibilidad de contenido , que se utiliza para evitar la representación innecesaria de áreas fuera del campo de visibilidad.
    Se ha proporcionado una opción experimental para aumentar o disminuir el tamaño de ArrayBuffer , así como aumentar el tamaño de SharedArrayBuffer .
  • Se han propuesto nuevos métodos ArrayBuffer.prototype.resize() y SharedArrayBuffer.prototype.grow() .
    Se agregó soporte para el kit de herramientas windows-rs (Rust para Windows) para acceder a la API de Windows.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

¿Como instalar o actualizar la nueva versión de Firefox en Linux?

Los usuarios de Firefox que no hayan desactivado las actualizaciones automáticas recibirán la actualización automáticamente. Aquellos que no quieran esperar a que eso suceda pueden seleccionar Menú> Ayuda> Acerca de Firefox después del lanzamiento oficial para iniciar una actualización manual del navegador web.

La pantalla que se abre muestra la versión actualmente instalada del navegador web y ejecuta una búsqueda de actualizaciones, siempre que la funcionalidad esté habilitada.

Otra opción para actualizar, es si eres usuario de Ubuntu, Linux Mint o algún otro derivado de Ubuntu, puedes instalar o actualizar a esta nueva versión con ayuda del PPA del navegador.

Este lo pueden añadir al sistema abriendo una terminal y ejecutando en ella el siguiente comando:

sudo add-apt-repository ppa:ubuntu-mozilla-security/ppa -y

sudo apt-get update

sudo apt install firefox

También puedes optar por realizar la instalación siguiendo las instrucciones que proporciona Mozilla.

Para el caso de los usuarios de Arch Linux y derivados, basta con ejecutar en una terminal:

sudo pacman -Syu

O para instalar con:

sudo pacman -S firefox

Otro de los metodos de instalacion de Firefox en Linux es con ayuda de los paquetes «Flatpak». Para ello deben contar con el soporte para este tipo de paquetes.

La instalación se hace tecleando:

flatpak install flathub org.mozilla.firefox

Para el resto de las distribuciones de Linux, pueden descargar los paquetes binarios desde el siguiente enlace.

from Linux Adictos https://ift.tt/rJczGIL
via IFTTT

Novedades en GNOME 46 ‘Kathmandu’: mejoras destacadas que impulsarán tu experiencia en Linux

GNOME 46

Dos de las distribuciones Linux más populares son Ubuntu y Fedora, proyectos que lanzarán una nueva versión de su sistema operativo en las próximas semanas. Sus ediciones principales usarán GNOME 46, anunciado hace unos instantes en la página web oficial del escritorio. Bajo ese nombre tenemos tanto escritorio como muchas aplicaciones, y varias de las novedades las encontraremos en programas como Nautilus, los ajustes y en otros tipos de mejoras.

El nombre en clave de GNOME 46 es «Kathmandu», y se lo han puesto para reconocer el fantástico trabajo hecho por los organizadores de GNOME.Asia 2023. Lo que tenéis a continuación es una lista con las novedades más destacadas que han llegado junto a GNOME 46, así como el enlace al artículo original con información más detallada.

Novedades más destacadas de GNOME 46

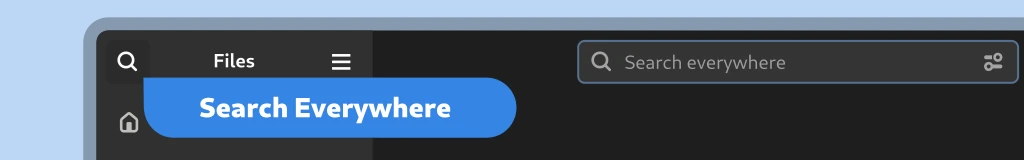
La aplicación Archivos, también conocida como Nautilus, incluye una nueva búsqueda global a la que podemos acceder con Ctrl + Shift + F. Esto nos permitirá buscar archivos desde cualquier ubicación.

Búsqueda en Nautilus

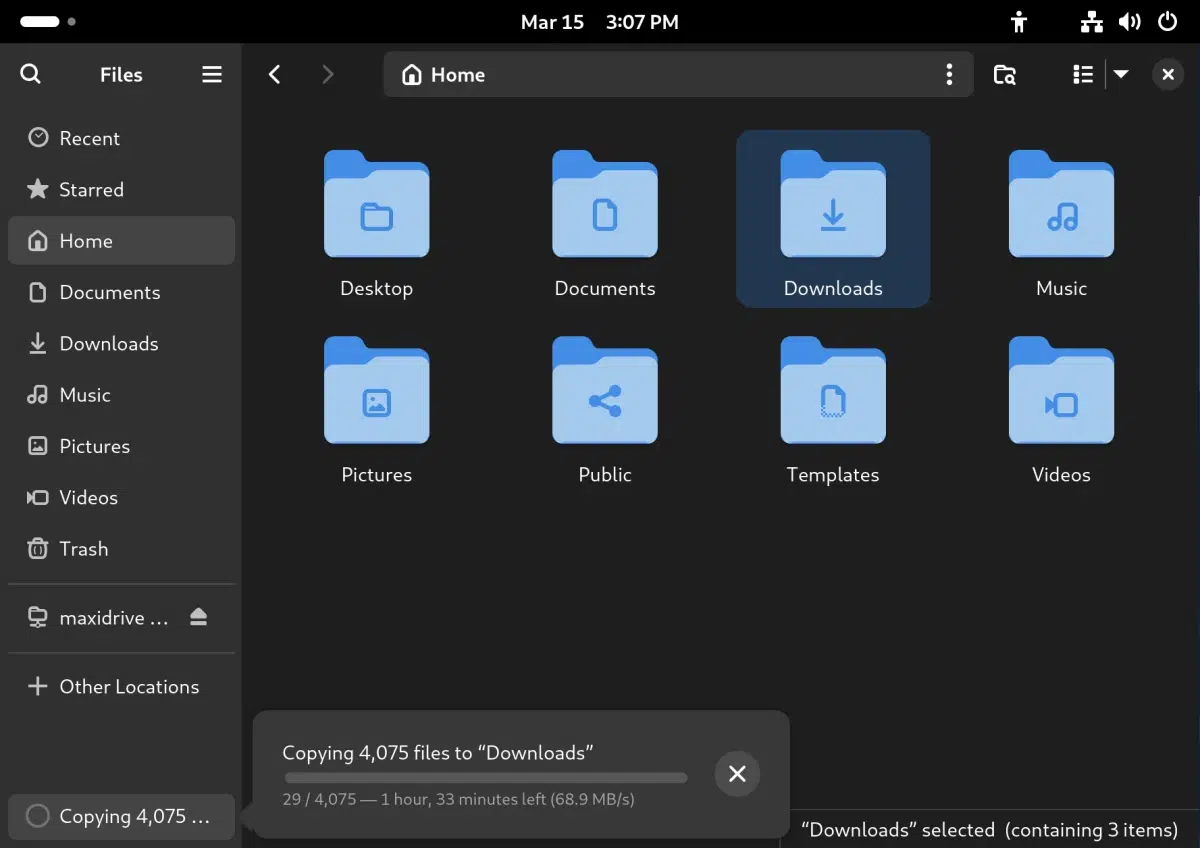
En general, Nautilus ha mejorado mucho con este lanzamiento, con información más clara que se muestra cuando está realizando algunas operaciones. Ahora, cuando se está copiando uno o varios archivos, por ejemplo, aparece un mensaje en la parte inferior izquierda y cuánto tiempo falta para finalizar. Por otra parte, también se ha perfilado el cambio desde la vista de lista a la de rejilla.

Copiando archivos en Nautilus

Archivos también incluye:

  • Búsqueda de preferencias: ahora es posible buscar dentro de las preferencias de Archivos para localizar ajustes específicos.
  • Fecha y hora detalladas: las preferencias de Archivos incluyen ahora una opción para mostrar la fecha y la hora en un formato más completo y coherente.
  • Entrada de la ubicación al hacer clic: posibilidad de acceder rápidamente a la barra de direcciones de la ubicación del archivo haciendo clic en el área de la ruta del archivo.
  • Favoritos destacados en la vista en cuadrícula: posibilidad de identificar y acceder rápidamente a los archivos destacados con marcadores visuales en la vista en cuadrícula.
  • Detección de redes mejorada: ahora aparecen más dispositivos en red disponibles en la vista Otras ubicaciones.

Cuentas en línea

Las cuentas en línea de GNOME ha recibido varias mejoras, entre las que destaca que ahora está disponible la opción de Microsoft OneDrive. Además:

  • El navegador web predeterminado se utiliza ahora al iniciar sesión en las cuentas como parte de la configuración de la cuenta. Esto permite usar un rango más amplio de métodos de autenticación, como tokens USB.
  • Se ha añadido un nuevo tipo de cuenta WebDAV, proporcionando un método genérico para integrar contactos, calendarios y archivos en línea en su experiencia GNOME.
  • La configuración de las cuentas en línea también ha sido completamente renovada, y ahora tiene un diseño moderno y actualizado.

Otras mejoras

Entre el resto de novedades, encontramos puntos como:

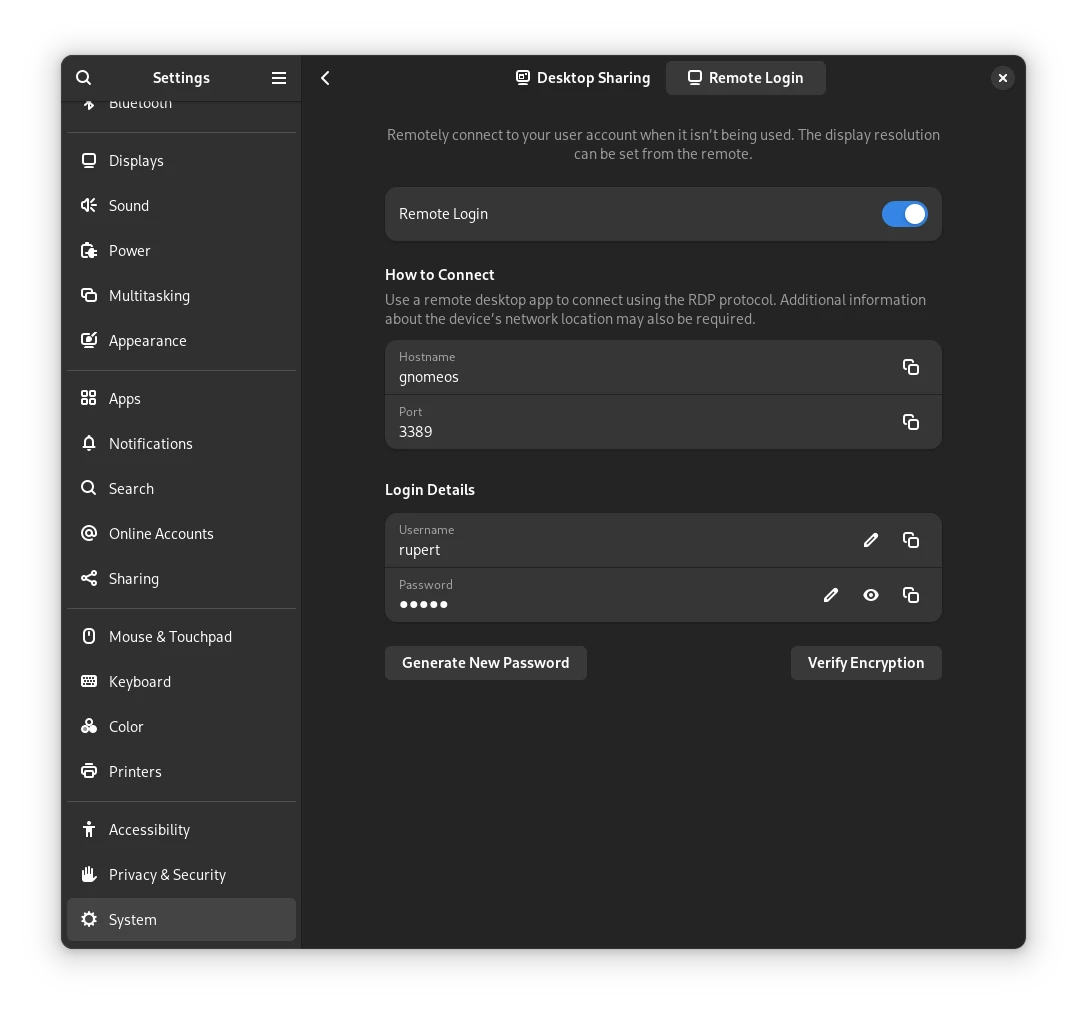
  • Nueva opción dedicada al inicio de sesión remoto. Esto permite conectarse remotamente a un sistema GNOME que no esté en uso. Conectarse de esta forma significa que la pantalla del sistema puede configurarse desde el lado remoto, resultando en una mejor experiencia para el usuario remoto.

Ajustes de GNOME 46

  • La aplicación de ajustes ha recibido una actualización completa, con opciones reorganizadas para que sea más sencillo navegar por ellas. Se ha creado un nuevo apartado Sistema que contiene preferencias para la región y el idioma, fecha y hora, usuarios, escritorio remoto, Secure Shell y Acerca de.
  • Mejoras de ajustes del panel táctil, con dos nuevos ajustes. El primero es para el clic secundario, y el segundo permite desactivar el panel táctil cuando se está escribiendo.

Accesibilidad

  • Mejoras de accesibilidad:
    • Se ha llevado a cabo un importante esfuerzo de modernización. Esto mejorará el rendimiento y la fiabilidad, y permitirá la compatibilidad con Wayland y aplicaciones sandboxed en el futuro.
    • Se ha añadido un nuevo modo de suspensión. Esta característica tan solicitada permite a los usuarios desactivar temporalmente Orca, utilizando el atajo Ctrl +
      Alt + Shift + Q. El modo de suspensión es útil cuando se utilizan máquinas virtuales que tienen sus propios lectores de pantalla, así como aplicaciones de auto-voz.
    • Los nuevos comandos permiten a Orca informar del estado del sistema, incluido el estado de la batería y el uso de la CPU y la memoria.
    • Se ha mejorado mucho la navegación por tablas, con soporte para más aplicaciones y nuevos comandos, como alternar la navegación por tablas y desplazarse a la última celda.
    • Orca cuenta ahora con soporte experimental para Spiel, una interesante API de síntesis de voz de nueva generación.

GNOME 46 ya disponible

GNOME 46 incluye mejoras de rendimiento, seguridad y renderizado y nuevas versiones de aplicaciones, tanto propias como las de su círculo. Hablando del GNOME Circle, han aprovechado la ocasión para dar la bienvenida a Letterpress, Switcheroo, Decibels, Fretboard y Railwai.

GNOME 46 se ha anunciado hace unos instantes, y eso significa que está disponible su código, pero aún no ha llegado a ninguna distribución Linux. Empezarán a hacerlo en las próximas horas en un tiempo que dependerá de las filosofías de las diferentes distribuciones.

Imágenes y contenido: GNOME.

from Linux Adictos https://ift.tt/4moDLWq
via IFTTT