Upgrade your gadget stash on the cheap with this weekend’s discounts.
from Gear Latest https://ift.tt/P2pN81W
via IFTTT

Upgrade your gadget stash on the cheap with this weekend’s discounts.
from Gear Latest https://ift.tt/P2pN81W
via IFTTT
Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas
(adsbygoogle = window.adsbygoogle || []).push({});
Se ha identificado una vulnerabilidad (ya catalogada bajo CVE-2022-37454) en la implementación de la función hash criptográfica SHA-3 (Keccak), ofrecida en el paquete XKCP (eXtended Keccak Code Package).
La vulnerabilidad identificada puede provocar un desbordamiento del búfer durante el procesamiento datos formados. El problema se debe a un error en el código de una implementación específica de SHA-3, no a una vulnerabilidad en el algoritmo en sí.
(adsbygoogle = window.adsbygoogle || []).push({});
El paquete XKCP se promociona como la implementación oficial de SHA-3, desarrollado con la ayuda del equipo de desarrollo de Keccak, y se utiliza como base para funciones para trabajar con SHA-3 en varios lenguajes de programación (por ejemplo, el XKCP El código se usa en el módulo Python hashlib, el paquete Ruby digest-sha3 y las funciones PHP hash_*).
Según el investigador que identificó el problema, pudo usar la vulnerabilidad para violar las propiedades criptográficas de la función hash y encontrar la primera y segunda preimágenes, así como determinar colisiones.
El motivo de la falla de segmentación es que los scripts intentarán escribir más datos en un búfer de los que puede contener. Tal vulnerabilidad se conoce como desbordamiento de búfer, que OWASP describe como» probablemente la forma más conocida de vulnerabilidad de seguridad de software «.
Una pequeña variante del código causará un bucle infinito: simplemente reemplace 4294967295 con 4294967296. Tenga en cuenta la similitud con CVE-2019-8741 , otra vulnerabilidad que encontré que afectó el firmware de más de 1.400 millones de dispositivos Apple, que también provocó un bucle infinito.
Además, se anuncia la creación de un exploit prototipo, que permite lograr la ejecución de código al calcular el hash de un archivo especialmente diseñado. Potencialmente, la vulnerabilidad también se puede usar para atacar algoritmos de verificación de firmas digitales usando SHA-3 (por ejemplo, Ed448). Está previsto que los detalles de los métodos de ataque se publiquen más adelante, después de la eliminación generalizada de la vulnerabilidad.
(adsbygoogle = window.adsbygoogle || []).push({});
Se supone que este tipo de comportamiento no debe ocurrir en lenguajes «seguros» como Python y PHP, ya que verifican que todas las operaciones de lectura y escritura estén dentro de los límites del búfer. Sin embargo, el problema es que la vulnerabilidad está presente en el lenguaje C «inseguro» subyacente…
Aún no está claro cómo afecta la vulnerabilidad a las aplicaciones existentes en la práctica, ya que para que el problema se manifieste en el código, se debe usar el cálculo de hash cíclico en bloques, y uno de los bloques procesados debe tener un tamaño de aproximadamente 4 GB (al menos 2 ^ 32 – 200 bytes).
Al procesar los datos de entrada a la vez (sin cálculo secuencial del hash por partes), el problema no aparece. Como método de protección más simple, se propone limitar el tamaño máximo de los datos involucrados en una iteración del cálculo hash.
El código vulnerable se publicó en enero de 2011, por lo que se tardó más de una década en encontrar esta vulnerabilidad. Parece ser difícil encontrar vulnerabilidades en las implementaciones criptográficas, a pesar de que juegan un papel fundamental en la seguridad general de un sistema. (¡Quizás la gente ni siquiera esté buscando tales vulnerabilidades, ya que ni esta vulnerabilidad en XKCP ni la vulnerabilidad de Apple mencionada anteriormente son elegibles para ningún programa de recompensas por errores!)
La vulnerabilidad se debe a un error en el procesamiento de bloques de los datos de entrada. Debido a una comparación incorrecta de los valores con el tipo «int», se determina un tamaño incorrecto de los datos pendientes, lo que hace que la cola se escriba fuera del búfer asignado.
En particular, se menciona que al comparar, se utilizó la expresión «parcialBlock + instancia->byteIOIndex«, que, con valores grandes de las partes componentes, condujo a un desbordamiento de enteros. Además, hubo un encasillado incorrecto «(int sin firmar)(dataByteLen – i)» en el código, lo que provocó un desbordamiento en los sistemas con un tipo size_t de 64 bits.
(adsbygoogle = window.adsbygoogle || []).push({});
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/vfjbXs2
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
En 2005, mi mentor en Linux me convenció para que probara un sistema operativo basado en el núcleo. Lo hice en una máquina virtual en Windows XP, y el sistema operativo huésped era Ubunutu 6.06. XP era más bonito, pero aquel Ubuntu era mucho más rápido. Para mi uso, yo quería algo que funcionara, y sobre todo algo que no me pusiera de los nervios con programas que se colgaban o tardaran mucho en ejecutarse. Aquello me lo dio Ubuntu, y a principios de 2006 lo instalé como sistema principal.
Desde entonces, cuando me preguntan algo sobre Windows que no domino, les digo que no estoy acostumbrado, y no lo estoy porque no uso ese sistema operativo como sistema principal. Entre bromas, mis conocidos intentan meterse conmigo, diciendo cosas como que todo es muy complicado y es poco compatible, a lo que yo les respondo con el rendimiento, entre otras cosas. Para mi uso, Linux es lo mejor y más económico.
(adsbygoogle = window.adsbygoogle || []).push({});
No todo es tan sencillo como responder sí o no a una pregunta como esta, y mucho menos en un blog como este, pero quisiera ser honesto. Hay que examinar el uso que hace cada uno en un ordenador. Por ejemplo, cuando trato con un gamer reconocido, yo no trato de convencerle diciendo que Linux ofrece un mejor rendimiento ni intento darle otros argumentos. Esa persona necesita un sistema operativo con los juegos, y los desarrolladores suelen cuidar más a los usuarios de Windows.
De los tres sistemas más usados, quedaría hablar un poco sobre macOS. Apple desarrolla buenos sistemas operativos, pero éstos están diseñados para que funcionen sólo en su hardware. Por lo tanto, para poder usar macOS necesitas gastarte cerca de 1000€ para comprar el MacBook más limitado, y si se busca un poco, por ese precio se consigue un portátil ya bastante potente. Por lo tanto, esto quedaría más bien en un Windows vs. Linux.
El primero, pero quizá no el más importante, lo acabo de mencionar. Linux es un núcleo, y los sistemas operativos basados en él pueden ejecutarse en prácticamente cualquier ordenador del mundo. Hace 6 años me compré un Lenovo con procesador Intel i3 y 4GB de RAM que hoy en día tiene instalado Ubuntu 22.04 y Windows 11, y seguro que adivináis qué mueve mejor. Tiene Windows 11 por si hay algo que no me funciona en Ubuntu, pero últimamente no está siendo así.
(adsbygoogle = window.adsbygoogle || []).push({});
Al final, no sé si es más un mérito de Linux o un demérito de Windows. Cuando he entrado en Windows 11 y he intentado hacer cualquier cosa, he tenido que esperar minutos sin saber si estaba trabajando o no. Por ejemplo, entrar a Kodi, intentar acceder al contenido de un addon y ver que se pasa mucho tiempo procesando, es algo que desanima. El mismo ordenador con el mismo hardware, y usando el mismo disco duro aunque en otra partición, hace que se comporte de otra manera; sencillamente funciona.
Además, el proyecto de final de carrera de Linus Torvalds era crear un sistema operativo que pudiera usarse en cualquier ordenador, por lo que añadió y aún hoy en día sigue añadiendo drivers para soportar todo tipo de hardware. ¿Que quiero jugar a títulos de PPSSPP con un DualShock 3? Sin problemas. Tiro de RetroPie e incluso puedo jugar sin el cable. Se puede en Windows, sí, pero, para empezar, RetroPie no existe como tal.
¿Que quiero hacer algo de música? Bueno… para bien o para mal, hace tiempo que he dejado de jugar a ser una estrella del rock.
Otro motivo que para mí es secundario (abro paraguas) es evitar monopolios y usar software libre y de código abierto. El código abierto no debe ser tan malo si una compañía como Microsoft lo está mirando tanto de reojo últimamente. Que esté abierto significa, entre otras cosas, que cualquiera puede ver su código, lo que facilita que se descubran malas prácticas como el uso de telemetría o que se encuentren fallos de seguridad. Recientemente se descubrió un problema relacionado con el WiFi en Linux, y en un par de días ya estaban disponibles los parches. Ojo, en un par de días en mi distribución; puede que en otros casos llegara antes, y eso es en parte gracias al código abierto.
(adsbygoogle = window.adsbygoogle || []).push({});
Por si fuera poco, tanto Apple como Microsoft deciden cuando un equipo deja de recibir actualizaciones. Mi Lenovo tiene Windows 11, sí, pero porque antes de instalar el sistema operativo hice cambios en el registro. El Ubuntu 22.04 que coexiste con W11 se instaló directamente. El único límite que se suele poner es el de la arquitectura, por lo que mucho tendrán que cambiar las cosas para que no pueda actualizar el sistema operativo.
«¿Por qué usas eso si no lo usa nadie?». Porque me da lo que YO necesito, y lo hace sin pedirme nada y con buen rendimiento. Windows te dará un buen rendimiento, pero si tienes un buen hardware. macOS te dará un buen rendimiento, pero si tienes un buen bolsillo. Linux… sencillamente te lo da.
from Linux Adictos https://ift.tt/nbutR4P
via IFTTT
Welcome to your shiny new Google-powered smartphone. It will be up and ready in no time with these handy tips.
from Gear Latest https://ift.tt/yKbVMfY
via IFTTT
Apple’s tablet lineup is more confusing than ever. We’re here to help you find the right slate for your needs.
from Gear Latest https://ift.tt/EWSuh7F
via IFTTT
Young Mwas leaves his rural home in Kenya and sets out for the capital Nairobi, determined to succeed as an actor despite his family’s misgivings.
from New On Netflix USA https://ift.tt/oX1vZcj
via IFTTT
[New Episodes] Torn between the mighty empire that raised him and his own tribal people, a Roman officer’s conflicted allegiances lead to an epic historical clash.
from New On Netflix USA https://ift.tt/I3ksP8D
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
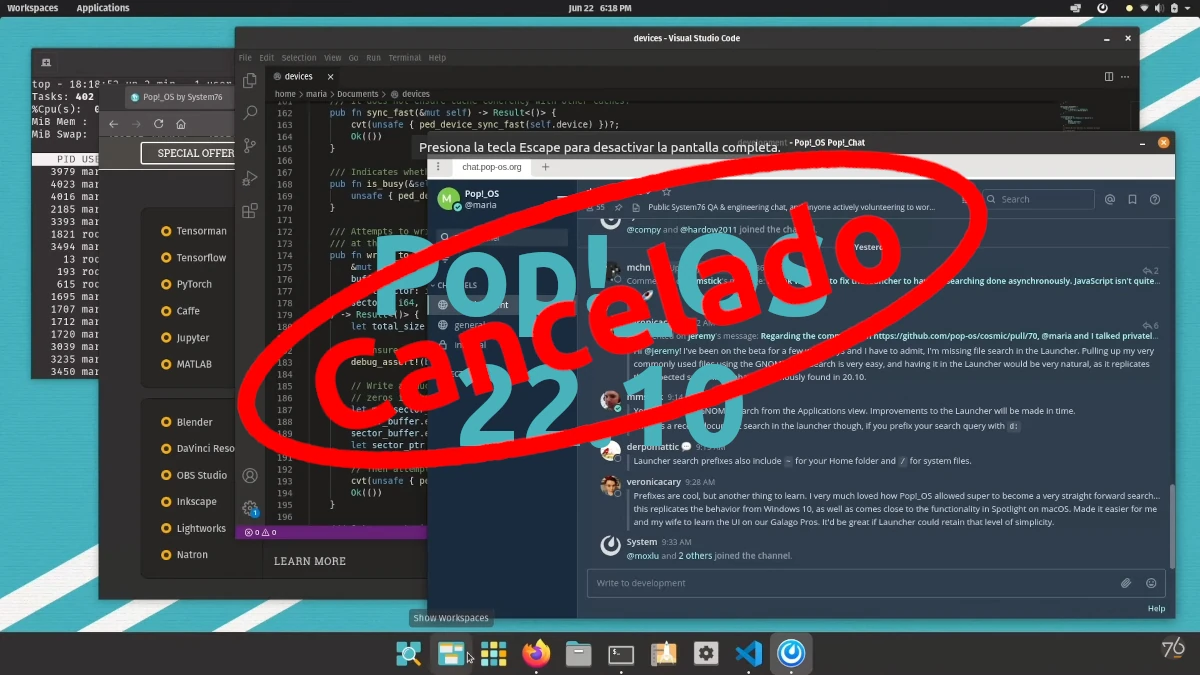
Hace poco menos de 24 horas, Canonical lanzó Ubuntu 22.10 y el resto de la familia Kinetic Kudu. Ahora que ya está disponible, las distribuciones basadas en el sistema de Canonical, como elementaryOS o Linux Mint, empezarán a lanzar nuevas versiones de sus sistemas operativos, pero entre ellas no estará Pop!_OS 22.10. Esta noticia no es nueva, ya lleva circulando cerca de un mes, y por ese motivo, porque nadie ha dicho lo contrario en tanto tiempo, ya podemos dar la noticia por válida.
En Reddit, un usuario lanzó la pregunta «¿Pop OS se va a saltar 22.10?», a lo que se le respondió, explicando los motivos, que sí. Además, en la respuesta también se dijo que el ciclo de actualizaciones de seis meses cuesta mucho trabajo, por lo que no se puede descartar la posibilidad de que Pop!_OS 22.10 sea el primero de muchos, o por lo menos el primero de algunas omisiones para mejorar la estabilidad del sistema operativo.
(adsbygoogle = window.adsbygoogle || []).push({});
Vamos a centrar nuestro tiempo de desarrollo en la implementación Rust de COSMIC en lugar de 22.10. Ya desplegamos nuestro propio proceso de habilitación de hardware y retroportamos componentes esenciales como Pipewire, por lo que no es necesario volver a basar Pop en 22.10.
22.10 no es una versión LTS, por lo que si la lanzáramos, nos veríamos obligados a repasar y volver a basar Pop cada seis meses hasta la siguiente LTS en la 24.04. Se necesita mucho esfuerzo para soportar múltiples versiones de Ubuntu, y el ciclo de lanzamiento de 6 meses realmente se come el tiempo de desarrollo y la estabilidad del producto.
Proporcionaríamos un mejor valor invirtiendo más tiempo en la mejora de 22.04 LTS y centrando los esfuerzos en la creación del escritorio COSMIC que hemos previsto. El progreso en COSMIC continúa a un ritmo constante.
El motivo que han dado para saltarse 22.10 es que se van a centrar en la implementación Rust de Cosmic. Del resto del mensaje hay que quedarse en la especie de «queja» o «crítica» al modelo de desarrollo de seis meses, lo que ha motivado rumores que aseguran que van a cambiar el ciclo a uno anual. Después de leer «22.10 no es una versión LTS», creo que hay que ser optimista para pensar que van a lanzar una versión cada año y no una cada dos años, aunque esto puede ser algo puntual.
O a lo mejor, el optimista es el que cree que van a lanzar actualizaciones sólo cada dos años y van a aprovechar el resto del tiempo para pulir lo existente. A Debian le va bien así, y muchos piensan que los lanzamientos buenos de Ubuntu son los que salen en los abriles de los años pares, mientras que los demás son como versiones en las que prueban las novedades que incluirán en la siguiente LTS.
Pase lo que pase en el futuro, Pop!_OS 22.10 no verá la luz.
(adsbygoogle = window.adsbygoogle || []).push({});
from Linux Adictos https://ift.tt/g4qLXwz
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
A principios de la década de los ’10, Ubuntu era la mejor opción para los usuarios de Linux. No tenía el escritorio más bonito, pero sí era una roca, liviano y personalizable. En octubre de 2010 fue cuando se pasaron a Unity, y muchos vimos como nuestros discretos equipos empezaron a «arrastrarse». Fue un movimiento polémico que deshicieron en Ubuntu 18.04, volviendo a GNOME, pero la polémica y las malas sensaciones no han hecho más que empeorar en los últimos años.
El pasado abril, coincidiendo con el lanzamiento de Jammy Jellyfish, Canonical obligó a todos los sabores oficiales a usar Firefox como paquete snap. Es algo que hizo años antes con Chromium, pero lo del navegador de Mozilla fue más doloroso. Otra decisión que no gustó a los más veteranos fue la de usar su propia tienda de software que da prioridad a los paquetes snap, y además no es compatible con los flatpak. Lo último ha sido añadir publicidad que se puede ver en el terminal.
(adsbygoogle = window.adsbygoogle || []).push({});
La publicidad que se puede ver es la que tenéis en la captura de cabecera. Nos invita a probar la beta de Ubuntu Pro, la cual es descrita como:
Ubuntu Pro, la suscripción ampliada para el mantenimiento de la seguridad y el cumplimiento de la normativa, se ofrece ahora en beta pública para centros de datos y estaciones de trabajo. Canonical ofrecerá un nivel gratuito para uso personal y comercial a pequeña escala, en línea con el compromiso comunitario de la empresa y su misión de hacer que el código abierto sea más fácilmente consumible por todos.
Básicamente, es soporte ampliado para las versiones LTS; no vemos esta publicidad en el recién lanzado Ubuntu 22.10. Lo que se le ha ocurrido a Canonical es añadir esas líneas cuando se ejecutan algunos comandos en el terminal, como sudo apt upgrade. Además, es algo que está apareciendo desde hace pocos días, y sólo cuando se actualiza el paquete «ubuntu-advantajes», el cual, de hecho, ha hecho que se cuelgue una máquina virtual de Ubuntu en donde quería hacer las pruebas. El paquete se puede eliminar, pero no estoy seguro de si lo recomendaría.
A mí personalmente no me parecería acertado abandonar una distribución que me funciona por un mensaje como este, pero lo cierto es que hay usuarios que están diciendo «hasta aquí». Es probable que el mensaje por sí sólo no sea suficiente para pasarse a otra distribución, pero echando una mirada atrás, Chromium, snap store, Firefox algunos cambios precipitados que hicieron que aplicaciones se cerraran… Hace tiempo que estamos leyendo por la blogosfera Linux que X sistema operativo es «el mejor Ubuntu que se puede tener», siendo la X muchas veces Linux Mint.
(adsbygoogle = window.adsbygoogle || []).push({});
Al final, lo cierto es que Canonical está jugando con fuego y aprovechándose de la fama que crió hace años. Mejor que no haga lo que reza la segunda parte del refrán, porque si se echa a dormir… torres más altas han caído. Muchos juntan en la misma frase a Canonical con Microsoft, y ya sabemos que M$ no es una compañía muy bien vista en una comunidad que prefiere la libertad. Veremos qué pasa en el futuro, pero yo ya estoy a la espera del próximo episodio de esta serie.
from Linux Adictos https://ift.tt/CP3Xv9U
via IFTTT
In a conservative village community, a loving daughter must decide between the potential husband chosen by her father or her secret true love — a woman.
from New On Netflix USA https://ift.tt/ybIOp87
via IFTTT

