From smart coffee mugs to a weighted blanket, these picks will make your loved ones feel warm and fuzzy—inside and out.
from Gear Latest https://ift.tt/87IMLrh
via IFTTT
From smart coffee mugs to a weighted blanket, these picks will make your loved ones feel warm and fuzzy—inside and out.
from Gear Latest https://ift.tt/87IMLrh
via IFTTT

By Natasha Singer and Kalley Huang
A new reality is setting in for students and recent graduates who spent years honing themselves for careers at the largest tech companies.
Published: December 5, 2022 at 06:00PM
from NYT Technology https://ift.tt/e6bm4TI
via IFTTT

By Kevin Roose
A new chatbot from OpenAI is inspiring awe, fear, stunts and attempts to circumvent its guardrails.
Published: December 4, 2022 at 06:00PM
from NYT Technology https://ift.tt/Gym3XsM
via IFTTT
Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas
(adsbygoogle = window.adsbygoogle || []).push({});
Hace pocos días Qualys dio a conocer la noticia de que ha identificado una vulnerabilidad grave (ya catalogada bajo CVE-2022-3328) en la utilidad snap-confine, que se envía con el indicador root SUID y el proceso snapd la llama para formar un entorno ejecutable para aplicaciones distribuidas en paquetes formato snap.
Se menciona que la vulnerabilidad permite que un usuario local sin privilegios logre la ejecución del código como root en la configuración predeterminada de Ubuntu.
(adsbygoogle = window.adsbygoogle || []).push({});
Curiosamente, la vulnerabilidad en cuestión se introdujo en el proceso de corregir una vulnerabilidad similar de febrero en un snap-confine.
Qualys detalle en su informe que la vulnerabilidad en snap-confine es causada por una condición de carrera en la función must_mkdir_and_open_with_perms(), agregada para proteger contra la sustitución del directorio /tmp/snap.$SNAP_NAME por un enlace simbólico después de la verificación del propietario, pero antes de la llamada al sistema de montaje se llama para enlazar directorios de montaje en él para un paquete en formato span.
La seguridad agregada fue cambiar el nombre del directorio /tmp/snap.$SNAP_NAME a otro directorio en /tmp con un nombre aleatorio si existe y no es propiedad del usuario root.
Al explotar la operación de cambio de nombre del directorio /tmp/snap.$SNAP_NAME, los investigadores aprovecharon el hecho de que snap-confine también crea un directorio /tmp/snap.rootfs_x para el contenido del paquete snap. mkdtemp() que elige aleatoriamente la parte «x del nombre, pero un paquete llamado «rootfs_x» puede pasar por sc_instance_name_validate (es decir, la idea es tener $SNAP_NAME establecido en «rootfs_x» y luego la operación de cambio de nombre dará como resultado la sobrescritura el directorio /tmp/snap.rootfs_x con el root en snap).
(adsbygoogle = window.adsbygoogle || []).push({});
Para lograr el uso simultáneo de /tmp/snap.rootfs_xx y el cambio de nombre de /tmp/snap.$SNAP_NAME, se iniciaron dos instancias de snap-confine.
Tan pronto como la primera instancia creaba /tmp/snap.rootfs_xx el proceso se bloqueaba y se iniciaba una segunda instancia con el nombre de paquete rootfs_x, lo que provocaba que el directorio temporal de la segunda instancia /tmp/snap.$SNAP_NAME se convirtiera en /tmp/snap .rootfs_x (directorio root) de la primera instancia.
Inmediatamente después de realizar el cambio de nombre, la segunda instancia falló y /tmp/snap.rootfs_x se reemplazó con manipulación de condiciones de carrera, como en la explotación de la vulnerabilidad de febrero. Después del cambio, el bloqueo de ejecución se eliminó de la primera instancia y los atacantes obtuvieron control total sobre el directorio raíz instantáneo.
El último paso fue crear un enlace simbólico /tmp/snap.rootfs_x/tmp que fue utilizado por la función sc_bootstrap_mount_namespace() para enlazar y montar el directorio real grabable /tmp a cualquier directorio en el sistema de archivos, ya que la llamada mount() sigue enlaces simbólicos antes del montaje. Dicho montaje está bloqueado por las restricciones de AppArmor, pero para eludir este bloqueo, el exploit utilizó dos vulnerabilidades auxiliares en multipathd.
La explotación exitosa de las tres vulnerabilidades permite que cualquier usuario sin privilegios obtenga privilegios de root en el dispositivo vulnerable. Los investigadores de seguridad de Qualys verificaron la vulnerabilidad, desarrollaron un exploit y obtuvieron privilegios completos de raíz en las instalaciones predeterminadas de Ubuntu.
Tan pronto como la Unidad de Investigación de Amenazas de Qualys confirmó la vulnerabilidad, nos involucramos en la divulgación responsable de la vulnerabilidad y nos coordinamos con los proveedores y las distribuciones de código abierto para anunciar esta vulnerabilidad recién descubierta.
Los investigadores pudieron preparar un exploit funcional que brinda acceso al root en Ubuntu Server 22.04, que, además de la vulnerabilidad de snap-confine, también involucra dos vulnerabilidades en el proceso multipathd (CVE-2022-41974, CVE-2022-41973) relacionado con la omisión de permisos al pasar comandos privilegiados y el manejo inseguro de enlaces simbólicos.
(adsbygoogle = window.adsbygoogle || []).push({});
Cabe mencionar que el problema se solucionó en el lanzamiento de snapd 2.57.6, ademas de que se han lanzado actualizaciones de paquetes para todas las ramas compatibles de Ubuntu.
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/xmVpveZ
via IFTTT
America’s most popular music streaming service is adding the ability to turn down the vocals and sing along.
from Gear Latest https://ift.tt/7VDjJ9q
via IFTTT
Don’t worry if you skipped the Cyber Monday madness. Some of the company’s best gear is on sale right now.
from Gear Latest https://ift.tt/GXzWPgJ
via IFTTT
Mesa es una biblioteca gráfica de código abierto, desarrollada que proporciona una implementación genérica de OpenGL
(adsbygoogle = window.adsbygoogle || []).push({});
Hace poco se dio a conocer el lanzamiento de la nueva versión de la implementación de la API OpenGL y Vulkan «Mesa 22.3.0», siendo esta la primera versión de la rama Mesa 22.3.0 que tiene un estado experimental y que posteriormente (después de la estabilización final del código), se lanzará una versión estable 22.3.1.
En Mesa 22.3, la compatibilidad con la API de gráficos Vulkan 1.3 está disponible en anv para GPU Intel, radv para GPU AMD y en modo emulador (vn). La compatibilidad con Vulkan 1.1 se implementa en el rasterizador de software lavapipe (lvp) y Vulkan 1.0 en el controlador v3dv (GPU Broadcom VideoCore VI de Raspberry Pi 4).
(adsbygoogle = window.adsbygoogle || []).push({});
En esta nueva versión que se presenta se añadió el controlador freedreno para las GPU Qualcomm Adreno es compatible con la API de gráficos OpenGL 4.5 y el controlador del emulador (vn) es compatible con la API Vulkan 1.3.
Otro de los cambios que se destaca de esta nueva versión es que se agregó soporte para GPU GFX11/RDNA3 (serie Radeon RX 7000) en RADV (AMD) Vulkan Driver, ademas de que se agregó compatibilidad con los formatos de píxeles R8G8B8, B8G8R8 y R16G16B16, así como con los formatos de búfer de vértice de 64 bits.
Tambien podremos encontrar que en Mesa 22.3.0 el controlador Rusticl se incluye con la implementación de la especificación OpenCL 3.0, que define la API y las extensiones del lenguaje C para organizar la computación paralela multiplataforma. El controlador está escrito en Rust, desarrollado utilizando la interfaz Gallium proporcionada en Mesa y actúa como un análogo de la interfaz Clover OpenCL presente en Mesa.
(adsbygoogle = window.adsbygoogle || []).push({});
Clover lleva mucho tiempo en estado de abandono y rusticl se posiciona como su futuro reemplazo. La compatibilidad con Rust y Rusticl está deshabilitada de forma predeterminada y requiere compilación con opciones explícitas «-D gallium-rusticl=true -Dllvm=enabled -Drust_std=2021«. Cabe mencionar que al compilar, se requieren el compilador rustc, bindgen, LLVM, SPIRV-Tools y SPIRV-LLVM-Translator como dependencias adicionales.
Ademas de ello, el controlador RadeonSI tiene soporte para renderizado de subprocesos múltiples a través de OpenGL habilitado de forma predeterminada, mientras que el controlador Panfrost implementa la capacidad de almacenar en caché los sombreadores en el disco y agrega soporte para la GPU Mali T620.
De los demás cambios que se destacan en Mesa 22.3.0:
Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión de los controladores Mesa, puedes consultar los detalles en el siguiente enlace.
(adsbygoogle = window.adsbygoogle || []).push({});
Los paquetes de Mesa se encuentran en todas las distribuciones de Linux, por lo que su instalación puede realizarse ya sea descargando y compilando el código fuente (toda la información al respecto aquí) o de una forma relativamente sencilla, la cual depende de la disponibilidad dentro de los canales oficiales de tu distribución o de terceros.
Para los que son usuarios de Ubuntu, Linux Mint y derivados pueden añadir el siguiente repositorio en donde los controladores son actualizados de manera rápida.
sudo add-apt-repository ppa:kisak/kisak-mesa -y
Ahora vamos a actualizar nuestro listado de paquetes y repositorios con:
sudo apt update
Y finalmente podemos instalar los drivers con:
sudo apt upgrade
Para el caso de los que son usuarios de Arch Linux y derivados estos los instalamos con el siguiente comando:
sudo pacman -S mesa mesa-demos mesa-libgl lib32-mesa lib32-mesa-libgl
Para quienes sean usuarios de Fedora 32 pueden utilizar este repositorio, por lo que deben de habilitar corp con:
sudo dnf copr enable grigorig/mesa-stable

sudo dnf update
Finalmente, para los que son usuarios de openSUSE, pueden instalar o actualizar tecleando:
sudo zypper in mesa
from Linux Adictos https://ift.tt/4P6bAsN
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Jetbrains es el desarrollador de algunos excelentes entornos integrados de desarrollo para algunos de los más populares lenguajes de programación. Todos sus títulos tienen versiones comunitarias (Gratuitas y de código abierto) y algunos además incluían una versión educativa con las cuales se podía aprender o enseñar un lenguaje de programación. Sin embargo, se supo que Jetbrains discontinua las versiones educativas.
Como no quiero ser acusado de clickbait, me apresuro a decir que esa funcionalidad no desaparece, sino que se pasa a las versiones comunitarias y, lo único que habrá que hacer es instalarlas e importar los cursos que tengas.
(adsbygoogle = window.adsbygoogle || []).push({});
Voy a comenzar diciendo que Jetbrains, además de los entornos integrados de desarrollo es el responsable del lenguaje de programación Kotlin que está reemplazando a Java en la creación de aplicaciones para Android. Sus entornos integrados de desarrollo tienen versiones para Linux muy fáciles de instalar ya que están disponibles tanto en formato Snap como Flatpak.
Aunque casi toda la línea de productos de Jetbrains para desarrolladores están disponibles en los dos formatos especificados (Además de tar.gz) solo dos son gratuitas; PyCharm Community e IDEA Community.
PyCharm Community es un entorno integrado de desarrollo para-Python, mientras que Idea Community es lo propio para Java, Groovy, Kotlin, Scala, y Android. De hecho, su código fuente es la base de Android Studio, la herramienta de desarrollo oficial de Google.
(adsbygoogle = window.adsbygoogle || []).push({});
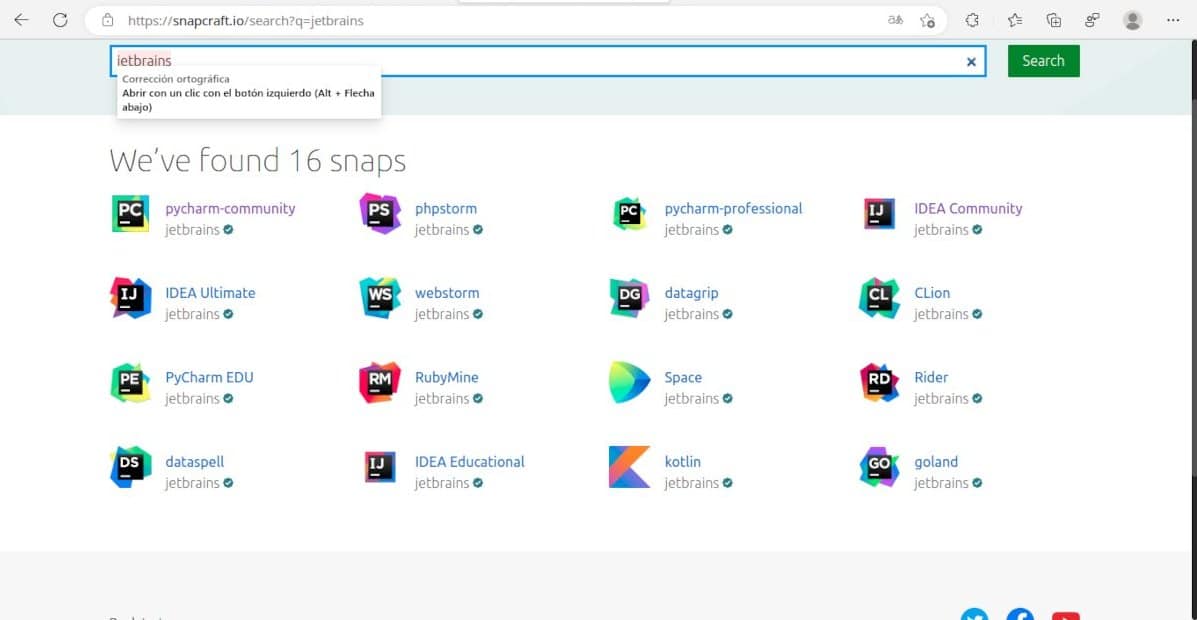
Aunque varios de los entornos integrados de desarrollo de Jebrains están disponibles en la tienda de Snap y Flatpak, solo dos son gratuitos: IDEA Community y PyCharm Community. Ambos traten incorporadas las opciones educativas.
De acuerdo con el anuncio publicado el 1 de diciembre en el blog de la empresa dedicado al sector educativo, las versiones educativas de sus entornos integrados de desarrollo para Java, Kotlin y Python serán las últimas y sus funcionalidades estarán disponibles en IntelliJ IDEA Community Edition (Java y Kotlin) y PyCharm Community Edition (Python)
Según se explicó, cuando se lanzaron los entornos integrados de desarrollo educativos, esto tenían una interfaz de usuario más simple de lo habitual en este tipo de producto, para facilitar a los nuevos usuarios el proceso de aprendizaje. Sin embargo, al avanzar los usuarios en sus conocimientos comenzaban a requerir de funciones avanzadas y al incluirlas el nivel de complejidad de la interfaz aumentaba.
Al mismo tiempo, las versiones comunitarias obtuvieron una nueva interfaz de usuario que van mostrando las funciones a medida que se necesitan lo que hace más fácil la navegación.
(adsbygoogle = window.adsbygoogle || []).push({});
Y, por supuesto, lo mejor es entrenar con una herramienta que se parezca lo más posible con la que vas a trabajar.

Las nuevas versiones comunitarias de PyCharm e IDEA incorporan en su pantalla de bienvenida una seción dedicada al aprendizaje.
Para acceder a las funciones de aprendizaje, solo necesitamos instalar IntelliJ IDEA Community Edition o PyCharm Community Edition y en la pantalla de bienvenida pulsar sobre la pestaña Aprender. Luego en widget Aprender a programar cliqueamos en Habilitar acceso.
Los cursos realizados pueden importarse usando el asistente (Siempre que las versiones educativas estén instaladas en la misma máquina) o abriendo el proyecto desde el menú Archivo.
Tanto en FlatHub como en la tienda de Snap se encuentran las versiones actualizadas que incluyen las herramietnas educativas.
Las actuales ediciones educativas no recibirán actualizaciones, sin embargo, podrán utilizarse durante un tiempo más instalando el complemento EduTools, aunque esto es solo para la versión actual del complemento, la siguiente no funcionará.
Y dado de que nos estamos refiriendo a programas gratuitos, no hay razón para no instalar los nuevos programas.
Comando de instalación
flatpack run com.jetbrains.PyCharm-Community
Comando de Instalación
flatpak install flathub com.jetbrains.IntelliJ-IDEA-Community
Comando de instalación
sudo snap install pycharm-community --classic
Comando de instalación
sudo snap install intellij-idea-community --classic
from Linux Adictos https://ift.tt/aevNBiM
via IFTTT
Track your mileage, keep tabs on your heart rate, or map a ride from here to eternity with these handlebar-mounted cycling companions.
from Gear Latest https://ift.tt/pqZKsSl
via IFTTT
With gas prices soaring in Europe, I tried a new thermostat system that promises savings and lets you control temperature for individual rooms.
from Gear Latest https://ift.tt/M5qwyGm
via IFTTT

