Plus: Some beefier Qualcomm Snapdragon chips are on the way, and the right-to-repair movement hits a speed bump.
from Gear Latest https://ift.tt/oXCK9Ym
via IFTTT
Plus: Some beefier Qualcomm Snapdragon chips are on the way, and the right-to-repair movement hits a speed bump.
from Gear Latest https://ift.tt/oXCK9Ym
via IFTTT
And you can even keep your custom email address! But you need to confirm that your account is for personal, not business, use—here’s how.
from Gear Latest https://ift.tt/plAxE6T
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
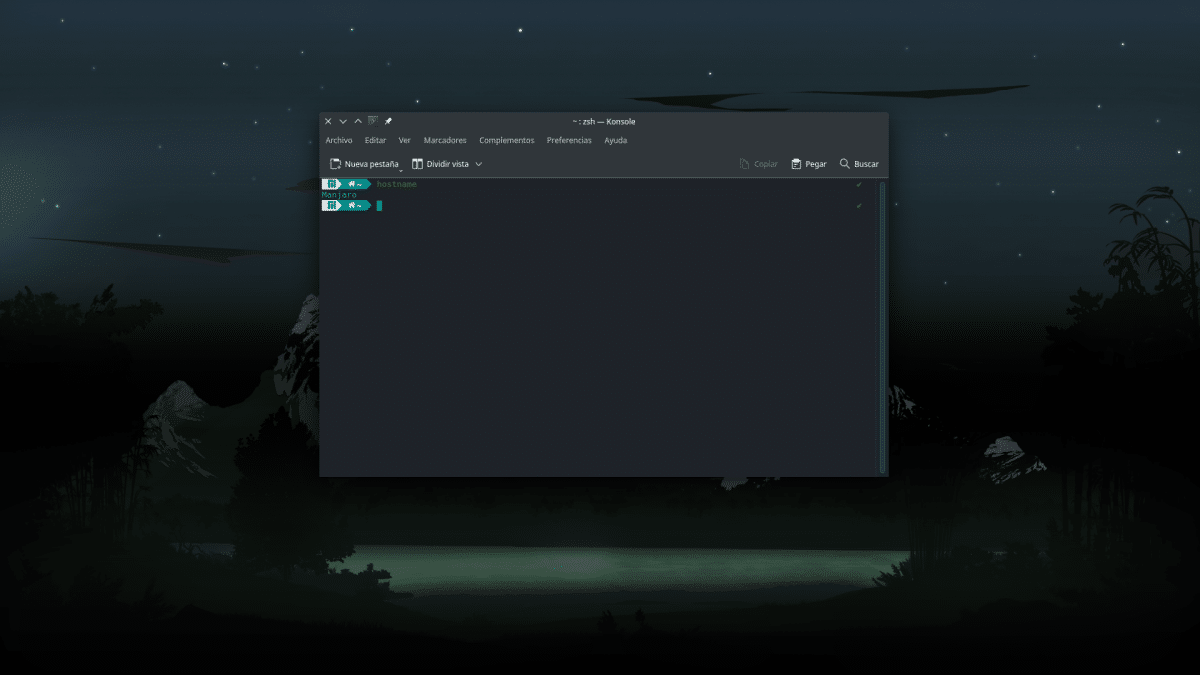
El hostname en los sistemas basados en Linux se usa mucho para diferentes aplicaciones, pero acceder a él suele estar a cargo del espacio de trabajo y el sistema init al iniciar el sistema operativo. El problema puede aparecer si algún proceso del espacio de usuario intenta leer el nombre del host del sistema antes de que haya sido configurado. Estos problemas son o pueden ser parte del presente, pero tienen los días contados y desaparecerán durante este 2022.
Ha sido Dan Moulding (vía Phoronix) quien ha introducido un parámetro del kernel en forma de parche que permitirá configurar el nombre del host antes de que el espacio de trabajo inicie. Larabel explica un posible escenario en el que esto podría ser un problema: mdadm depende del hostname para determinar si se trata de una matriz un disco local o extranjera, y toma diferentes rutas. «Si mdadm intenta obtener el nombre de host antes de ser leído desde el sistema de archivos y establecido por el sistema init, podría encontrarse con un comportamiento inesperado«, explica.
(adsbygoogle = window.adsbygoogle || []).push({});
Lo que permitiría este parche sería configurar el parámetro «hostname=» del kernel a otro durante el proceso de inicio del sistema operativo, antes de que se monte el sistema de archivos y se haya iniciado el espacio del usuario. Esto es un paso extra para pasar de usuarios a administradores en algunos escenarios, lo que puede ser una molestia, pero será una opción que se podrá usar o no. Como casi siempre en Linux, la elección será nuestra.
Sobre cuándo estará disponible este cambio, que todo hay que decirlo, es probable que no muchos usemos, se espera que llegue junto a Linux 5.19. Ahora mismo se está desarrollando Linux 5.18, y es más que probable que su versión estable llegue mañana, por lo que 5.19 debería aterrizar el 24 de julio o el 31 del mismo mes.
from Linux Adictos https://ift.tt/1aQ8lmE
via IFTTT
You don’t have to go with the big name in the email newsletter business. Here’s how to make the switch to a feature-rich alternative.
from Gear Latest https://ift.tt/Ya2Aex1
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
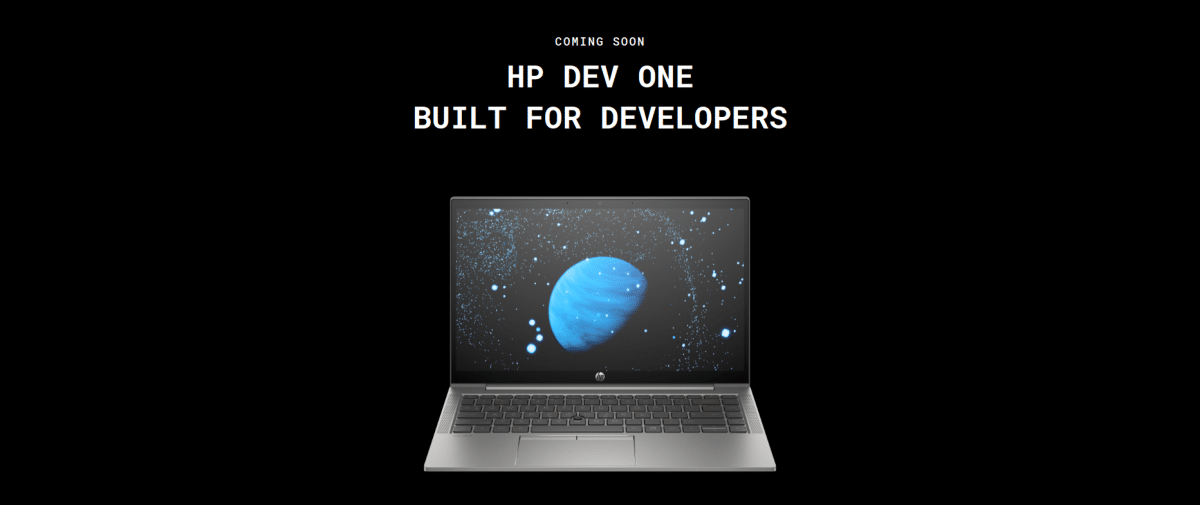
Muy pocos días después de que Canonical lanzara Ubuntu 22.04, System76 lanzó una nueva versión de su sistema operativo. Fue Pop!_OS 22.04, y estaba basado en Jammy Jellyfish, pero con todos los cambios que han hecho de esta distribución una alternativa tan popular. System76 es una empresa que, en su mayoría, ofrece hardware, y entre él tenemos unos ordenadores que pueden tener su sistema operativo o una versión de Ubuntu. Por este motivo sorprende (sólo un poco, ya que Pop!_OS se puede descargar e instalar donde queramos) una noticia que se ha hecho pública esta semana: HP también venderá equipos con Pop!_OS instalado por defecto.
El tweet del CEO de System76 nos lleva directamente a la web del HP Dev One, un equipo que, como otros como el Kubuntu Focus, está destinado a los desarrolladores. Claro está que lo puede usar cualquiera, pero las especificaciones técnicas y el precio total no le permiten ser la mejor opción si lo que queremos es llevar la contabilidad, ver Netflix o usar hojas de cálculo.
(adsbygoogle = window.adsbygoogle || []).push({});
Lo que hay publicado ahora mismo en su pagina web es que el HP Dev One tendrá:
¿Y cuándo estará disponible el HP Dev One? Aún no se sabe. Sí se sabe que su precio serán 1099$, unos 1040€ al cambio si no hay que añadir IVA o hacen otros cálculos. Habiendo aumentado mi portátil hace poco más de un mes, y conociendo el precio de algunos componentes, no creo que con todo lo que trae, con el 1TB en el formato SSD más rápido, sea una de las opciones con peor precio, siempre teniendo en cuenta que hay alternativas más económicas si no se necesita tanto.
En cuanto al teclado, algo muy importante a tener en cuenta, nada, no se sabe nada. Es seguro que en la fecha de su lanzamiento habrá una opción con teclado en inglés, pero viendo que en la configuración de otros modelos no hay opción de elegir teclado, me atrevería a jurar que no merecerá la pena para los de habla no inglesa.
(adsbygoogle = window.adsbygoogle || []).push({});
Sea como fuere, la noticia es que System76 se ha abierto un poco, y HP empezará a vender equipos con Pop!_OS muy pronto.
from Linux Adictos https://ift.tt/OjVdUSF
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Tras v7.8 y puntuales como un reloj, los que podemos tardar un poco más en publicar la noticia somos nosotros, WineHQ lanzó ayer 20 de mayo WINE 7.9. Esta es una nueva versión de desarrollo de las que lanzan cada dos semanas, no una versión estable en la que depositar toda la confianza, pero no siempre es mala idea instalar uno de estos lanzamientos. Es cierto que no tienen la etiqueta de estable, pero también que corrigen muchas cosas, y una de ellas puede mejorar mucho nuestra experiencia de usuario al usar programas de Windows en otras plataformas.
WineHQ dice que ha corregido 35 bugs, pero ha realizado un total de 321 cambios. 321 entra dentro de la media, pero la cosa habría cambiado mucho de no ser por Rémi Bernon, quien se ha encargado de 83 de ellos. Lo que sí llama la atención es que esta semana WineHQ sólo ha resaltado dos novedades. Quién sabe, quizá faltaron ganas de buscar qué resaltar, pero nosotros sí podemos decir que hay parches que mejorarán la experiencia de jugar a títulos de Windows en Linux bajo WINE.
(adsbygoogle = window.adsbygoogle || []).push({});
Como hemos mencionado, la lista destacada oficial es muy corta y se queda en trabajo preliminar para la conversión a PE del controlador de macOS y una serie de correcciones de los fallos de las pruebas en Windows. A eso hay que sumarle una tercera, la de siempre, la que sólo dice «corrección de errores varias».
WINE 7.9 está disponible desde este enlace. La parte de la noticia que no es noticia es que, para no variar, el segundo enlace facilitado no funciona. En la página de descargas hay información sobre cómo instalar esta y otras versiones en sistemas operativos como Debian y Ubuntu, pero también se puede instalar en Android y macOS.
La próxima versión será un WINE 7.10 que llegará el 3 de junio. No sabemos cuántos cambios introducirán dentro de dos semanas, pero si deberían ser un par de cientos o más.
(adsbygoogle = window.adsbygoogle || []).push({});
from Linux Adictos https://ift.tt/qvaLCcV
via IFTTT
We found discounts on digital downloads, streaming services, and smartphones too.
from Gear Latest https://ift.tt/ClAFH3h
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Air Explorer y Air Cluster no están disponibles de forma nativa para Linux, solo para Windows y macOS. Si necesitas instalarla en tu distro puedes hacerlo con WINE, aunque lo positivo es que sí está para dispositivos móviles Android, esto también abre otra posibilidad y es instalarlo con emuladores como Genymotion. Pues bien, pero… ¿qué son estas aplicaciones realmente? ¿para qué te pueden servir? Pues la verdad es que son dos desconocidas para muchos, pero que me han resultado realmente prácticas para pasar archivos de un servicio de almacenamiento en la nube a otro.
Decir que Air Explorer te permite sincronizar datos desde tu equipo local y subirlos a algún servicio de almacenamiento en la nube (soporta bastantes, incluso NAS), o también puedes pasar un archivo o carpeta de una nube a otra. Por ejemplo, imagina que pasas desde MEGA una carpeta hasta JottaCloud. Pues eso es a lo que te ayuda Air Explorer. Además, tiene un gestor que te permitirá pausar, reanudar, gestionar dónde pasas el contenido, e incluso podrás elegir el tipo de copia o sincronización que quieres, como una copia total, solo los archivos modificados o los que no están presentes ya, etc.
(adsbygoogle = window.adsbygoogle || []).push({});
Eso en cuanto a Air Explorer, pero también existe otro desarrollo de esta empresa europea y es un software llamado Air Cluster. Éste otro te va a recordar al conocido LVM, y es que Air Cluster te ayudará a unir todas tus nubes en un solo espacio. Es decir, imagina que tienes 50 GB en MEGA, 5 TB en JottaCloud, y 15 GB en GDrive, pues bien, con Air Cluster podrás tener «como un solo espacio» centralizado para gestionar todas tus nubes, es decir, como si dispusieses de 5065 GB.
Si te está gustando lo que lees aquí y te gustaría hacer uso de estos dos programas para facilitarte el trabajo con tus espacios de almacenamiento, entonces puedes conocer más detalles y descargar el software aquí:
from Linux Adictos https://ift.tt/UBVm3Fs
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
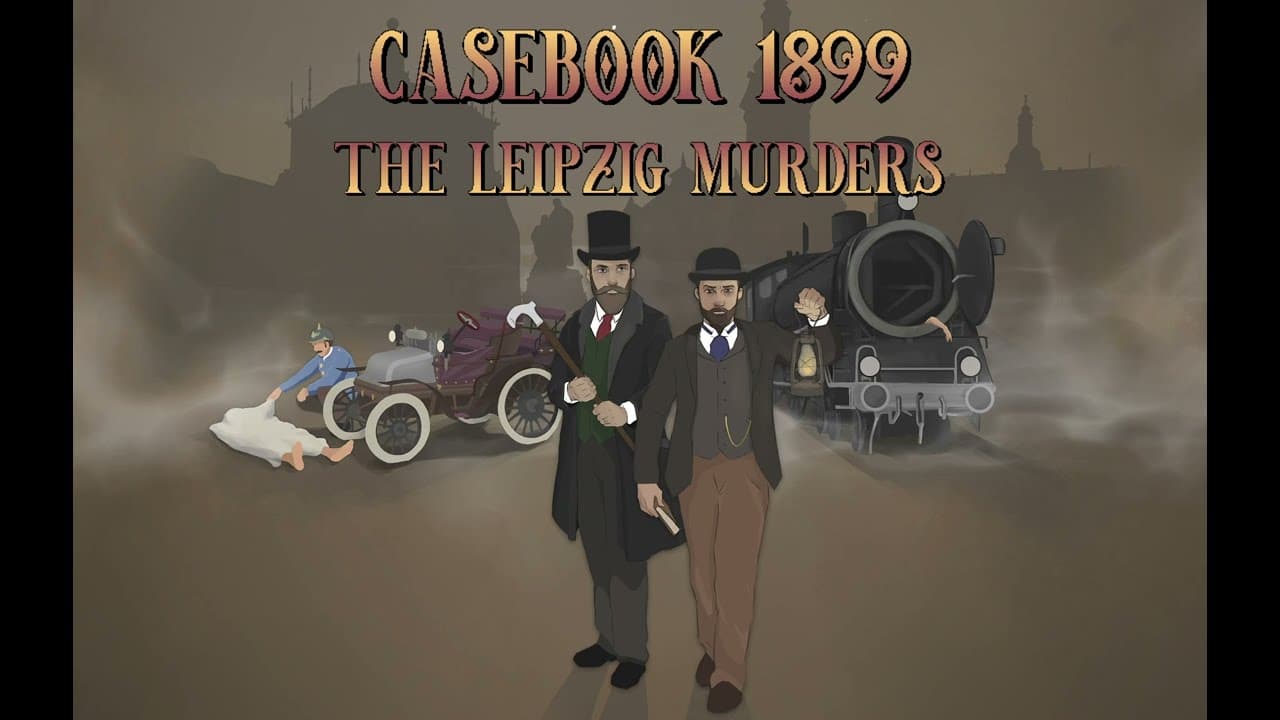
Casebook 1899 – The Leipzig Adventure es una aventura gráfica que te sumerge en una era pasada y que llega cargado de misterios por resolver. Ahora busca financiación para publicarlo en Linux, junto con los lanzamientos para Windows y macOS. Un trabajo que sin duda los linuxeros agradecerían a Homo Narrans Studio. Pero para que sea posible, no olvides participar en lascampañas de Kickstarter para el crowdfunding. Esta campaña fue lanzada por Homo Narrans Studio para tratar de lograr ese dinero que necesitan.
Por ahora, solo se contempla el lanzamiento para Windows y Mac. Para amos, Casebook 1899 llegará el 31 de mayo, en tan solo unas semanas. Desgraciadamente para el lanzamiento de Linux habrá que esperar un poco más.
(adsbygoogle = window.adsbygoogle || []).push({});
Los propios estudios han comentado los planes de la empresa: «Tener un puerto de Linux es posible y podría suceder como un objetivo ambicioso«. Si bien este método de inspirar a la comunidad no es el más favorable. El juego está siendo construido usando Visionaire Studio. Que incluye Linux, por lo que una compilación nativa todavía está en proceso. Pero, «apoyar Kickstarter definitivamente hará que un lanzamiento de Linux sea más probable«. En cualquier caso, Casebook 1899 parece que llegaría a Linux si todo va bien en la campaña de financiación. Si es así, en un tiempo podrás sumergirte en la piel del detective Joseph Kreiser para examinar objetos e interrogar a testigos para encontrar al culpable de un caso que tienen entre manos.
En cuanto a las características de Casebook 1899 – The Leipzig Murders:
Descargar demo Casebook 1899 – Tienda Steam
(adsbygoogle = window.adsbygoogle || []).push({});
from Linux Adictos https://ift.tt/WB0udeT
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Hace pocos dias se dio a conocer un método para eludir los sistemas de ejecución de código aislado de Python, basado en el uso de un error conocido desde hace mucho tiempo que apareció en Python 2.7, identificado en 2012 y aún no solucionado en Python 3.
Se menciona que el error permite usar código de Python especialmente vinculado para iniciar una llamada a la memoria ya liberada (Use-After-Free) en Python. Inicialmente, se asumió que el error no representa una amenaza para la seguridad y solo en casos muy raros, generalmente creados artificialmente, puede provocar una terminación anormal del script.
(adsbygoogle = window.adsbygoogle || []).push({});
Un investigador de seguridad bajo el seudónimo kn32 se interesó en el problema y logró preparar un exploit funcional que hace posible llamar a cualquier comando del sistema sin tener acceso directo a métodos como os.system.
El exploit se implementa en Python puro y funciona sin importar bibliotecas externas y sin instalar el controlador «code.__new__». De los ganchos, solo se usa «builtin.__id__», que generalmente no está prohibido. En el aspecto práctico, el código propuesto se puede utilizar para eludir los mecanismos de aislamiento en varios servicios y entornos (por ejemplo, en entornos de aprendizaje, shells en línea, controladores integrados, etc.) que permiten la ejecución del código Python, pero limitan las llamadas disponibles y no permita métodos de acceso como os.system.
El código propuesto es un análogo de la llamada os.system, que funciona mediante la explotación de una vulnerabilidad en CPython. El exploit funciona con todas las versiones de Python 3 en sistemas x86-64 y es estable en Ubuntu 22.04 incluso con los modos de seguridad PIE, RELRO y CET habilitados.
(adsbygoogle = window.adsbygoogle || []).push({});
El trabajo se reduce a obtener del código Python información sobre la dirección de una de las funciones en el código ejecutable CPython.
En función de esta dirección, se calculan la dirección base de CPython en la memoria y la dirección de la función system() en la instancia de libc cargada. Al final, se inicia una transición directa a un determinado sistema de direcciones con la sustitución del puntero del primer argumento por la cadena «/bin/sh».
El enfoque más fácil para la explotación es crear una lista con una longitud igual a la longitud del búfer liberado, que muy probablemente tendrá su búfer de elementos (ob_item) asignado en el mismo lugar que el búfer liberado.
Esto significará que obtendremos dos «vistas» diferentes en la misma pieza de memoria. Una vista, la memoryview, piensa que la memoria es solo una matriz de bytes, en la que podemos escribir o leer arbitrariamente. La segunda vista es la lista que creamos, que piensa que la memoria es una lista de PyObjectpunteros. Esto significa que podemos crear correos electrónicos falsos PyObjecten algún lugar de la memoria, escribir sus direcciones en la lista escribiendo en el memoryviewy luego acceder a ellos indexando la lista.
En el caso del PoC, escriben 0en el búfer (línea 16) y luego acceden con print(L[0]). L[0]obtiene el primero PyObject*que es 0y luego printintenta acceder a algunos campos en él, lo que resulta en una desreferencia de puntero nulo.
Se menciona que este error está presente en todas las versiones de Python desde al menos Python 2.7 y aunque el exploit fue diseñado para funcionar sobre casi cualquier versión de Python 3, esto no quiere decir que no sea reproducible en Python 2 (a palabras del autor).
El objetivo del exploit es llamar a system(«/bin/sh») cuyos pasos son los siguientes:
Por último, se menciona que el exploit no será útil en la mayoría de las configuraciones. Sin embargo, ser puede ser útil en los intérpretes de Python que intentan aislar el código, restringiendo las importaciones o el uso de Audit Hooks.
(adsbygoogle = window.adsbygoogle || []).push({});
Finalmente si estás interesado en poder conocer más al respecto sobre la nota, puedes consultar la publicación original en el siguiente enlace.
from Linux Adictos https://ift.tt/ApC08lQ
via IFTTT

