Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

Guía profesional para maximizar las ventas durante BFCM 2026: estrategias probadas para tiendas online pequeñas


En 2025, las ventas de Black Friday y Cyber Monday (BFCM) alcanzaron estimaciones de 11.8 mil millones de dólares y 14.25 mil millones de dólares, respectivamente, convirtiéndose en dos de los días de compra más rentables de la historia. Ahora, con el periodo de BFCM 2026 a la vuelta de la esquina, las pequeñas empresas online comienzan a pensar en formas de aprovecharlo al máximo.

He gestionado varias tiendas online exitosas durante la última década, algunas de las cuales dependían en gran medida de las ventas de BFCM para impulsar una parte significativa del volumen anual. A continuación, comparto seis métodos probados para lograr mayores beneficios durante la temporada alta de ventas.

Prepare marketing materials

La preparación de materiales de marketing con antelación es crucial para el éxito en ventas durante BFCM. La mayoría de las empresas estarán mucho más ocupadas durante este periodo, lo que implica más gestión de pedidos, más consultas de clientes y más tiempo dedicado al control de stock.

No complique las cosas creando materiales de marketing en medio del caos. Planificar sus descuentos y ofertas clave con antelación permite crear assets de marketing para BFCM con suficiente anticipación y evitar la presión de último momento.

Contenido de marketing recomendado:
– Marketing emails: redactar copys e imágenes, crear líneas de asunto atractivas. Muchas plataformas permiten programar envíos, de modo que pueda enfocarse en otras tareas durante BFCM.
– Contenido para redes sociales: crear imágenes y vídeos que resalten sus ofertas clave y redactar subtítulos. Puede programarlos, pero es importante revisar y responder a comentarios durante el periodo.
– Assets para el sitio web: banners y otros elementos para dirigir tráfico a sus ofertas. Estos pueden programarse para publicarse en la fecha de lanzamiento.
– Material físico: folletos para incluir en los pedidos informando sobre el evento de venta próximo.

Crear bundles de productos

Con grandes ahorros llegan grandes oportunidades de venta adicional. Durante BFCM, ofrecer bundles facilita a los clientes encontrar regalos dentro de su presupuesto y simplifica la decisión de compra. Clasificar bundles por rangos de precio facilita a los compradores ajustarse a su presupuesto y puede incentivar a experimentar con productos nuevos.

Los bundles también pueden ser especialmente eficaces para clientes existentes o para aquellos que han mostrado interés en comprar. Ofrecer varios productos a un precio similar al de un artículo puede reforzar la percepción de una gran oferta.

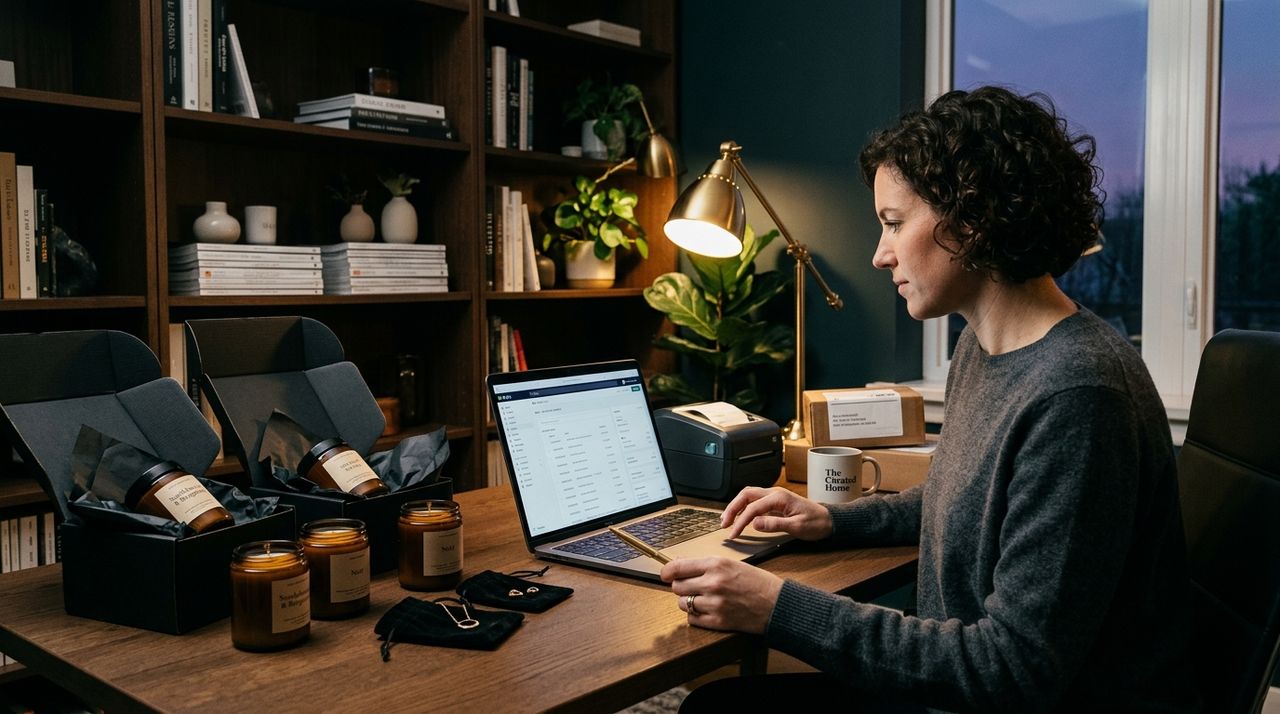
Ejemplos de enfoque visual: incluir imágenes que muestren el conjunto completo y su valor percibido. (La imagen de ejemplo ilustra un bundle asociado a una experiencia de consumo.)

Steal this idea: crea bundles exclusivos para BFCM, categorizados por precio (por ejemplo, menos de $20, menos de $50, menos de $100) y hazlos visibles en el sitio web durante la navegación y a través de las redes sociales.

Steal this idea 2: ejecutar ventas flash

Llevar a cabo una venta amplia continua es útil, pero las ventas flash permiten aprovechar el impulso de la temporada para liquidar artículos de mayor margen o de fin de línea.

Steal this idea 3: incentivar compras de mayor valor

Una de las claves es convertir visitas en ventas de mayor valor. Implementar un sistema de descuentos por tramos puede aumentar el valor medio de pedido (AOV). Considere también ofrecer un regalo gratis o una opción alternativa a descuentos mayores para incentivar compras mayores.

Steal this idea 4: colaborar con otros negocios

Competir con gigantes como Amazon puede parecer imposible para las pequeñas empresas. Durante BFCM, asociarse con otros comercios locales que compartan su audiencia puede ampliar su alcance y atraer a compradores que prefieren apoyar a empresas pequeñas e independientes.

Steal this idea 5: acceso VIP anticipado

La frustración de ver que un producto se agota rápidamente durante el inicio de la venta es común. Ofrecer acceso anticipado a través de una lista de correo puede fomentar la lealtad y aumentar las ventas. Cree una página oculta para que los productos se descarguen con descuento antes de que estén disponibles para el resto del sitio. Envíe un correo 2 a 24 horas antes del inicio de la venta para dar acceso temprano a los suscriptores.

Making the most of Black Friday and Cyber Monday

El periodo de BFCM puede marcar una pauta decisiva para una pequeña empresa. Sin una preparación adecuada, puede generar estrés y pérdidas de ingresos potenciales. Tomar el tiempo para planificar la estrategia antes de BFCM tendrá un impacto significativo en la capacidad de aprovechar este periodo potencialmente lucrativo. Este guía ofrece un punto de partida; utilice su experiencia y comprensión única de su nicho para seleccionar los métodos que mejor funciones para usted.

from Latest from TechRadar https://ift.tt/of3FzCe
via IFTTT IA
BlueMoon Exploit Kit: Un Vistazo a un Ataque Coordinado y sus Repercusiones en ONG, Aeroespacial y Manufactura


Un análisis detallado sobre BlueMoon, un kit de explotación que aprovecha tres vulnerabilidades: dos en Chromium y una en Windows, ha puesto en evidencia una campaña coordinada entre múltiples actores. Proofpoint documenta cómo cuatro grupos, entre ellos actores alineados con China, utilizaron la misma cadena de exploits en el transcurso de una semana, lo que sugiere una marcada tendencia de “fear of missing out” (miedo a quedarse fuera) entre los ciberdelincuentes. Este fenómeno fue observado en ataques dirigidos a ONG, empresas del sector aeroespacial y fabricantes.

El kit emplea tres vulnerabilidades: dos en Chromium (incluida una vulnerabilidad de confusión de tipos en V8 con CVE-2026-85046 y una falla de sandbox escape sin CVE ni puntuación oficial publicada) y una vulnerabilidad en Windows descrita como CVE-2026-85880, una desbordamiento de búfer en Heap en la Local Procedure Call Avanzada de Windows, que permite elevar privilegios a SYSTEM sin interacción adicional del usuario. La explotación se ha visto en versiones de Windows 10 (October 2018 Update), Windows Server 2019, Windows 10 2004, Windows Server 2022 y la primera versión de Windows 11.

El lanzamiento inicial de BlueMoon se detectó el 28 de agosto de 2026, cuando TA412 —un actor de amenazas alineado con China— lo empleó para dirigirse a un reducido conjunto de ONG, empresas mineras y firmas de comercio de commodities en Estados Unidos. Poco después, se observó a otros tres grupos: UNK_LateNight (China-aligned) atacando a empresas aeroespaciales estadounidenses, UNK_DoubleCheck apuntando a una entidad manufacturera vietnamita y UNK_QuietRacket que se enfocó en organizaciones en Singapur e Indonesia.

Una característica notable es la facilidad con la que estos grupos hicieron pública su actividad. En lugar de adoptar un enfoque furtivo habitual para prolongar la explotación de una vulnerabilidad, mostraron una mayor exposición, lo que indica un cambio en la dinámica de amenaza.

Front running en la cadena de suministro de Chromium: BlueMoon aprovecha dos fallos en Chromium y uno en Windows. En Chromium, las vulnerabilidades afectan a V8, el motor de JavaScript que optimiza el rendimiento de las aplicaciones; la primera es una vulnerabilidad de confusión de tipos (CVE-2026-85046) con una puntuación de severidad de 8.8/10, y la segunda es una fuga de sandbox sin puntuación oficial publicada. La vulnerabilidad de Windows (CVE-2026-85880) es una fuga de desbordamiento de heap en la llamada local avanzada (ALPC), que permite a un atacante con código ya ejecutable en un contenedor AppContainer de bajo privilegio escapar del sandbox y elevar privilegios a SYSTEM, sin interacción adicional del usuario.

Proofpoint propone una razón para la salida ruidosa de los atacantes: existe una ventana muy corta entre la corrección de Chromium por Google y su despliegue en navegadores como Edge o Brave. Esta ventana permite a los ciberdelincuentes estudiar la corrección de Google, invertir ingeniería inversa y desplegar el exploit antes de que los navegadores estén parchados. En este escenario, la tentación de operar de forma relativamente “visible” se incrementa.

Sin tiempo para ocultarse: Proofpoint señala que ambas vulnerabilidades de V8 eran “patch-gap zero-days” al momento de la actividad observada. Es decir, eran vulnerabilidades ya corregidas en el código fuente upstream de Chromium, pero sin parche disponible en las versiones estables de Chrome y Chromium-based browsers para el público. Es probable que el desarrollador del kit haya utilizado estos parches públicamente disponibles para weaponizar la cadena de explotación.

La influencia de la Inteligencia Artificial también se destaca como un factor que podría disminuir la barrera de detección y aumentar la velocidad con la que los actores de amenazas pueden desarrollar y desplegar exploits. Se observó que una cadena de explotación completamente weaponizada de Chrome ha sido históricamente de alto valor y rara; BlueMoon fue creada y desplegada con rapidez y compartida entre múltiples actores en cuestión de días, con señales de detección elevadas. Esto podría reflejar un menor costo y una menor barrera de entrada para este tipo de capacidades, impulsadas por herramientas de IA que facilitan el desarrollo de exploits.

Finalmente, la advertencia es clara: las tres vulnerabilidades ya han sido parcheadas. Es fundamental mantener actualizados tanto el sistema operativo como el navegador Chromium para mitigar el riesgo.

Fuentes y referencias: análisis de Proofpoint y cobertura de Ars Technica.

from Latest from TechRadar https://ift.tt/XCahwHI
via IFTTT IA

Tor VPN en su primer año: aprendizaje, pivotadas y un camino hacia la circunvención y la confiabilidad


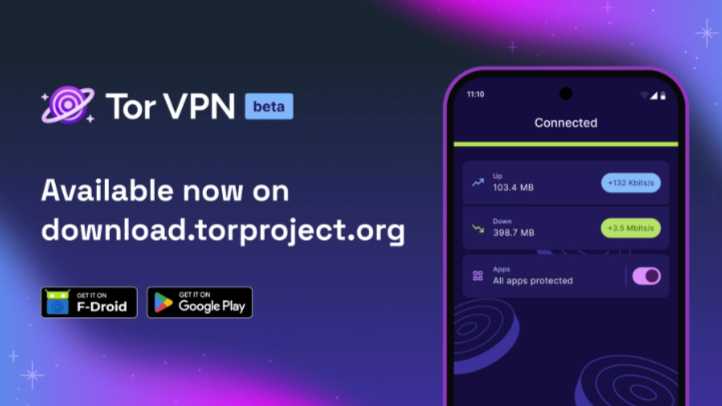
Hace un año, el Proyecto Tor lanzó de forma discreta una beta de Tor VPN para Android, con la promesa de extender las protecciones de privacidad más allá del navegador y hacia todo el dispositivo. Hoy, el equipo ha compartido lo aprendido y el mensaje es claro: las personas buscan este recurso para desbloquear Internet.

La aplicación, por ahora Android-only, fue diseñada para ampliar las salvaguardas de Tor a nivel de dispositivo. Desde su lanzamiento inicial, el uso principal se volvió evidente casi de inmediato y ha ido guiando las prioridades del proyecto desde entonces. A diferencia de los servicios VPN tradicionales, Tor VPN no está diseñado para maximizar la velocidad. Enrutando el tráfico a través de la red voluntaria de Tor, sacrifica rendimiento bruto a cambio de un enfoque distinto de la privacidad: un mayor nivel de control y anonimato para cada aplicación, a través de un circuito y una IP de salida propios.

Lo que diferencia a Tor VPN es la idea de una “pseudonimidad por-app”: cada aplicación obtiene su propio circuito de Tor y su propia IP de salida, de modo que la actividad de una app no se vincule fácilmente con otra. Bajo el capó, la app se ejecuta sobre Arti, la implementación de próxima generación de Tor escrita en Rust, que ofrece una gestión de memoria más segura y una base de código más moderna que las herramientas más antiguas en C. Una capa de tunelización en Rust llamada Onionmasq maneja el puenteo de tráfico y lo introduce en la red.

Un año de consolidación y avances muestran que la estabilidad ha sido una prioridad. Las mejoras en Arti han reducido caídas y han mejorado la gestión ante condiciones variables de la red, y las sucesivas versiones beta han ido afinando bugs. El proyecto también pasó por una revisión de seguridad independiente: una prueba de penetración realizada por Cure53 no encontró fallos fundamentales en la forma en que Tor VPN enruta el tráfico o construye sus túneles, dejando por corregir únicamente cuestiones de nivel inferior.

En el plano de la circumvención, se añadieron puentes WebTunnel, que disfrazan el tráfico de Tor como tráfico web cifrado ordinario, dificultando su detección y bloqueo. En cuanto a la adopción, el uso ha sido más intenso en regiones con censura severa, como Irán y Turkmenistán, contrastando con una audiencia más Global North para el navegador Tor. El proyecto también ha hecho reproducibles sus builds y ha llevado la app a F-Droid para que los usuarios verifiquen lo que ejecutan y actualicen sin depender de Google Play.

Mirando hacia el futuro, la hoja de ruta se centra en ampliar las funciones de circunvención en entornos restrictivos, pulir la interfaz para reducir errores de configuración riesgosos y portar más características de rendimiento de Arti, como el control de congestión, al entorno móvil. También se está reexaminando la selección de salidas, un punto que en pruebas generaba dificultades para usuarios que dependían de puentes.

¿Por qué usar Tor VPN y cómo funciona? Tor VPN ofrece una forma de anonimato a nivel de dispositivo que un proveedor estándar no puede igualar, útil para personas que enfrentan restricciones en la red cotidiana. Si lo que se busca es velocidad o transmisión constante, es posible que una VPN móvil convencional siga siendo una mejor opción, ya que tests prácticos indican velocidades moderadas (algunas pruebas señalan entre 3 y 4 Mbps para ciertos escenarios). Es importante subrayar que, en este momento, el software sigue siendo beta y no es apto para usuarios de alto riesgo; algunos identificadores de Android pueden seguir filtrándose.

Para probarlo, el Proyecto Tor mantiene páginas de descarga desde donde se puede obtener un APK, descargar desde Google Play o, ahora, desde F-Droid.

En resumen, el primer año de Tor VPN ha sido de fortalecimiento técnico y de acercamiento a las necesidades reales de usuarios en entornos con alta censura. El foco está en circunvención más eficiente, usabilidad más clara y mejoras continuas en rendimiento y seguridad, con un ojo siempre puesto en ampliar la libertad de acceso a internet para comunidades que más lo requieren.

from Latest from TechRadar https://ift.tt/58ZpoaB
via IFTTT IA

Leclerc revela que se fue “demasiado lejos” en Monza y asegura que ya hay reconciliación con Hamilton


¡Qué apertura de temporada tan eléctrica en Monza! Charles Leclerc ha salido al frente y confesó que se fue “demasiado lejos” al luchar contra Lewis Hamilton en la famosa chicane de apertura. En un tono cargado de emoción y honestidad, el piloto monegasco explicó que su intento de mantener la línea de carrera típica al salir de la T2 llevó las cosas a un punto límite y que, pese a la intensidad de la acción, entre los dos ya no hay rencor: “hemos enterrado el hacha” y la relación quedó en buenos términos.

El momento clave ocurrió cuando ambos pilotos estaban lado a lado en la entrada de la chicane inicial. Leclerc buscó encajar la trazada habitual al salir de la curva, una maniobra que, en ese contexto, terminó por generar una fricción que podría haber cambiado el curso de la carrera. Aunque la tensión golpeó con fuerza en ese instante, el piloto del Cavallino ha dejado claro que se trata de una carrera y que, una vez concluyó el incidente, ambos dejaron claro que el respeto mutuo permanece intacto.

Este cruce de caminos entre dos de los nombres más destacados de la Fórmula 1 ha causado revuelo entre aficionados y medios, que siguen analizando cada decisión tomada a lo largo de la carrera. En palabras de Leclerc, la clave está en asumir la responsabilidad cuando corresponde, aprender de los errores y continuar compitiendo con integridad.

La reconciliación entre Leclerc y Hamilton llega como un recordatorio del espíritu competitivo que impulsa a la élite de la F1: pasión, precisión y, sobre todo, una dosis de camaradería que persiste incluso cuando las batallas se vuelven ásperas. Con Monza dejando una huella profunda en la memoria de los fans, ya se vislumbra una temporada donde la rivalidad entre estos dos estelares pilotos podría ofrecer más duelos épicos, siempre con el entendimiento de que el deporte gana cuando hay respeto dentro y fuera de la pista.

Para quienes quieran profundizar en los detalles de la escena y la lectura de las posibles consecuencias, el artículo completo analiza el momento exacto en la chicane, la decisión de Leclerc y la respuesta de Hamilton. Mantente atento para más actualizaciones y análisis sobre este emocionante capítulo de la temporada.
from Motorsport.com – Formula 1 – Stories https://ift.tt/g3pTc1F
via IFTTT IA

Marvel’s Wolverine: Un vistazo profesional a una experiencia lineal que roza la perfección y sus grietas


Con solo unas notas de apertura, Marvel’s Wolverine propone una experiencia centrada en una narración contundente y combate áspero, con Logan desatando sus garras en un mundo pulido que busca redefinir lo que esperamos de un juego centrado en una sola historia. En este texto, se exploran las virtudes técnicas, el desarrollo de personajes y las decisiones de diseño que sostienen la campaña, al tiempo que se señalan limitaciones inherentes a un enfoque tan lineal.

Review info

Platform reviewed: PS5 Pro
Available on: PS5
Release date: September 15, 2026

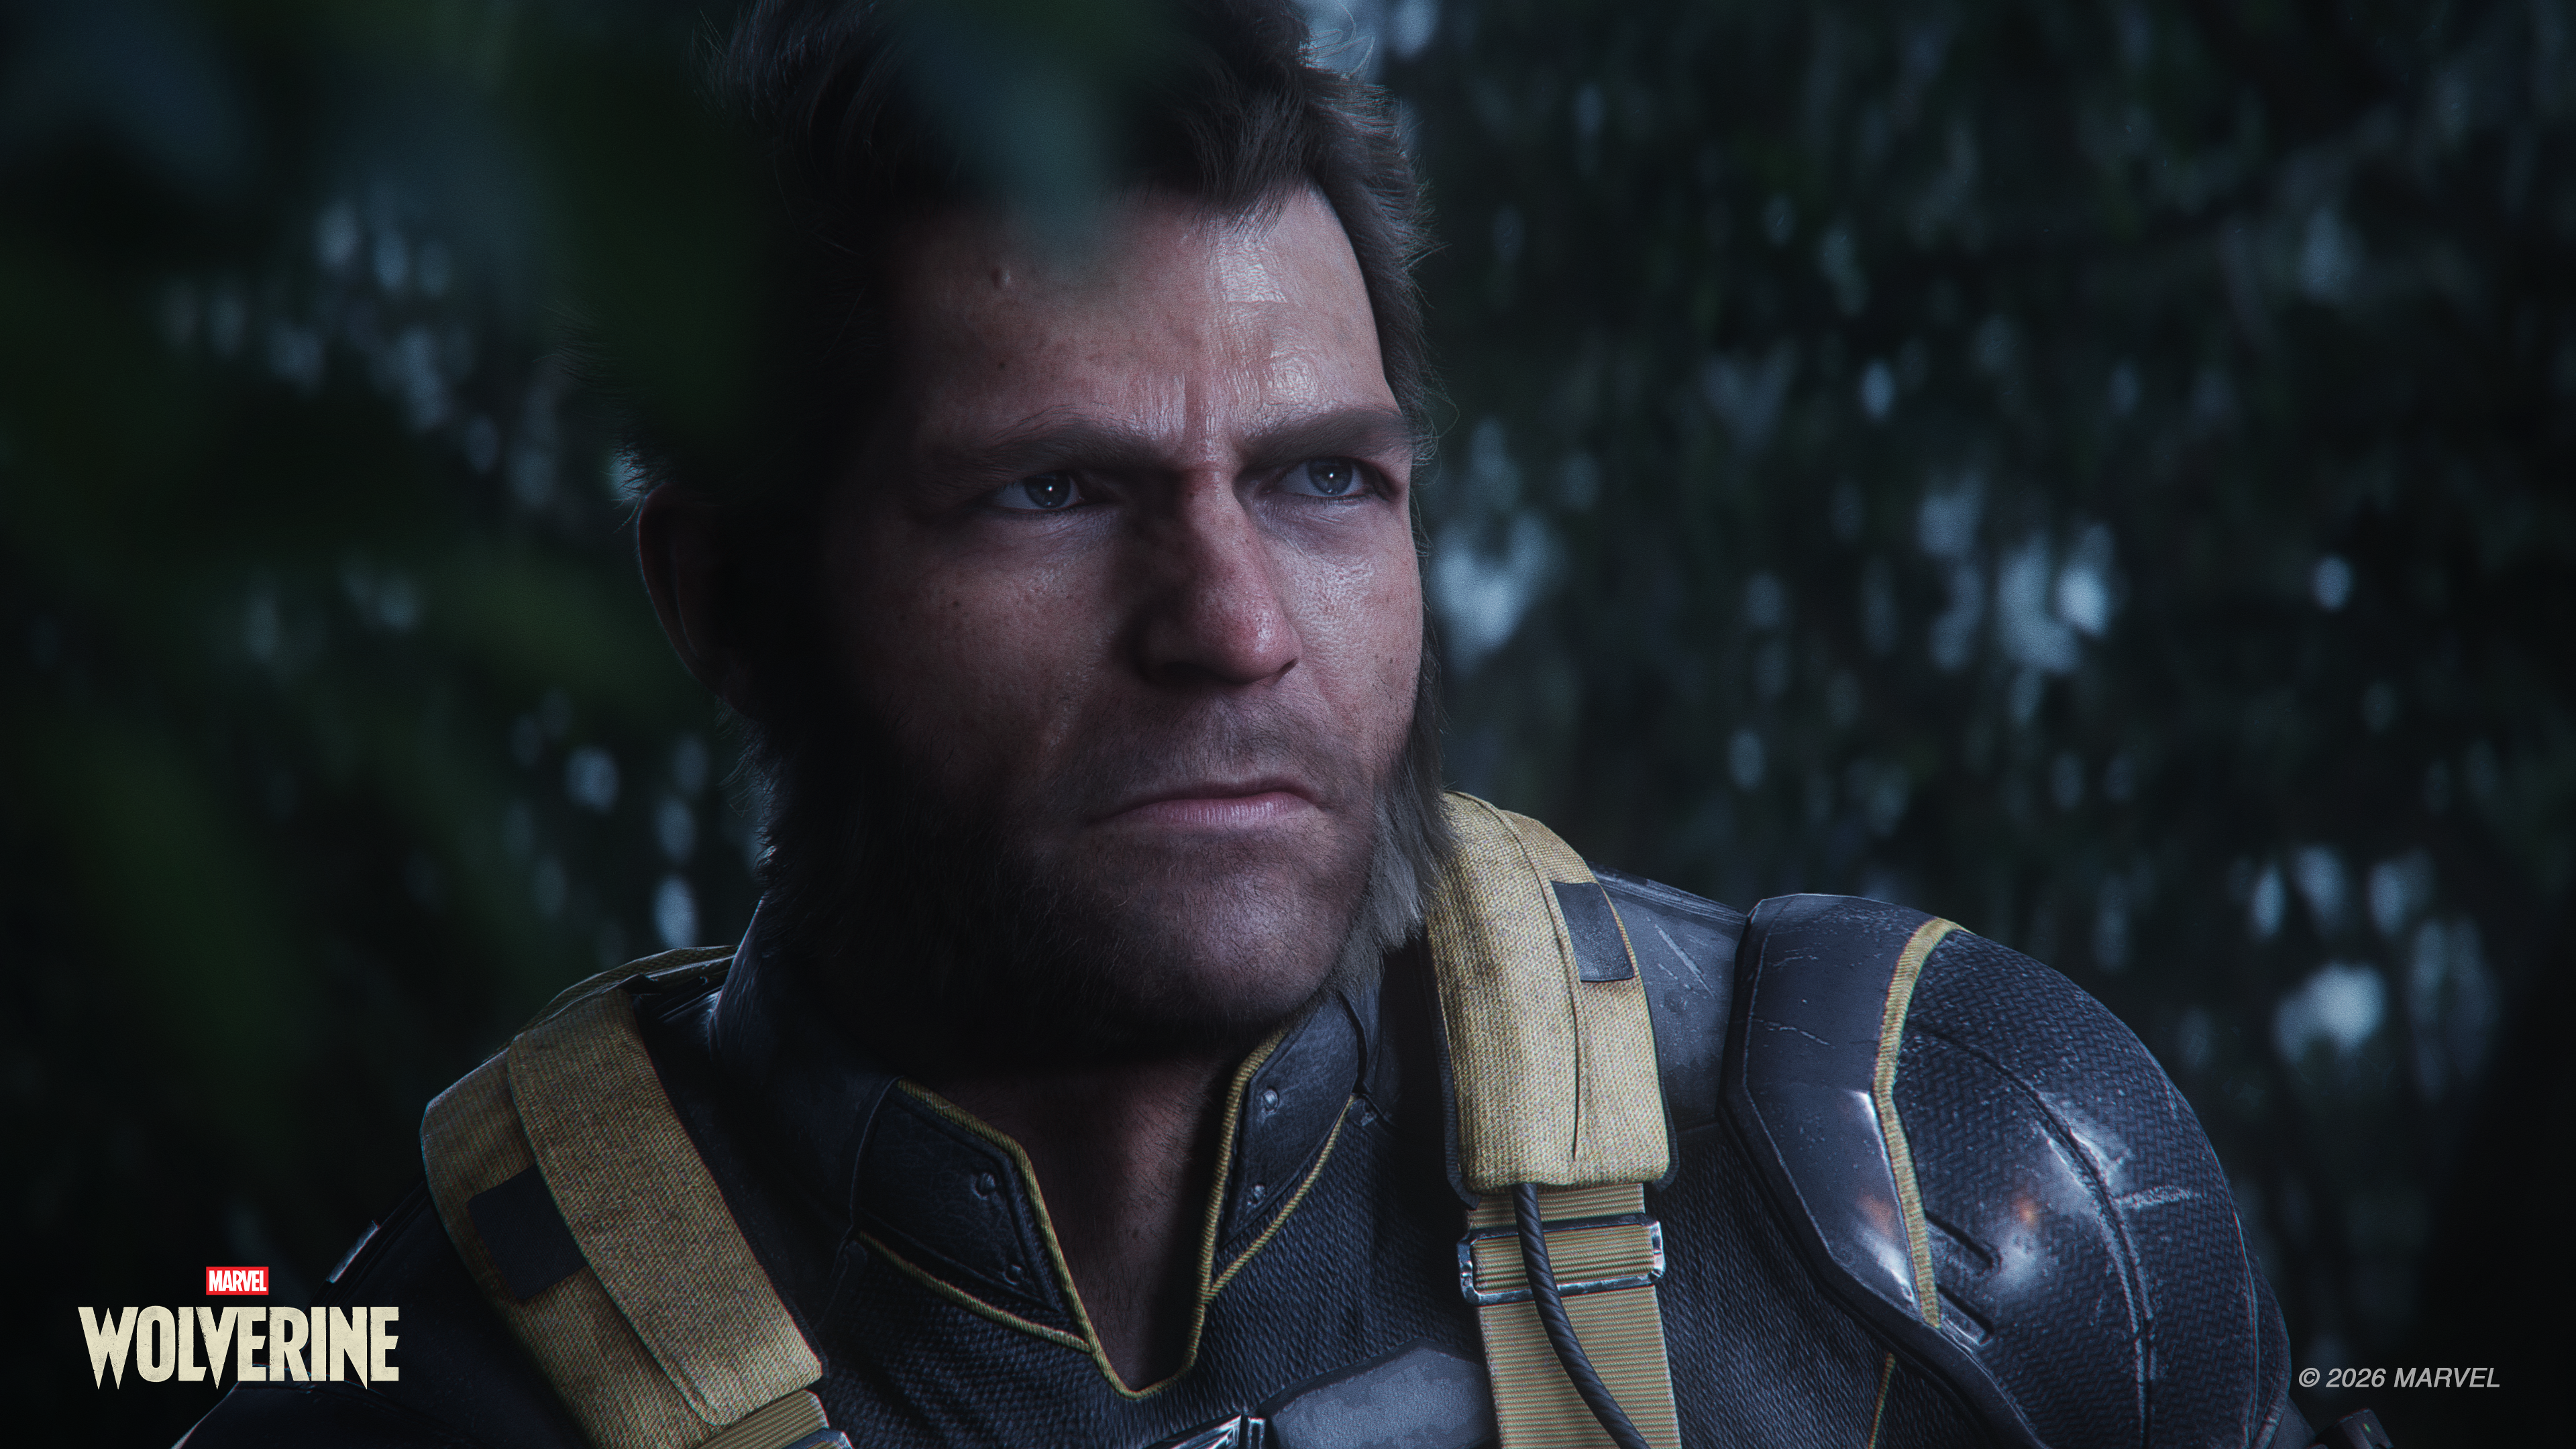
La primera impresión visual llega a través de una lluvia que parece realista, acompañada de humo, llamas y chispas que emergen de una explosión apocalíptica. La atmósfera nocturna, en conjunción con el resplandor de los relámpagos, establece un tono cinematográfico que no decepciona a quienes esperan una puesta en escena de alto nivel técnico.

Valores de producción tan afilados como las garras de Wolverine

A Marvel's Wolverine promotional screenshot.

(Image credit: Sony)

Si has seguido los últimos títulos first-party de PlayStation, estos efectos de realismo no sorprenden. Insomniac Games eleva la vara con un juego que es hermoso, pulido y caracterizado por un nivel de producción que define la línea de títulos narrativos para una consola de Sony.

Best bit

A Marvel's Wolverine promotional screenshot.

(Image credit: Sony)

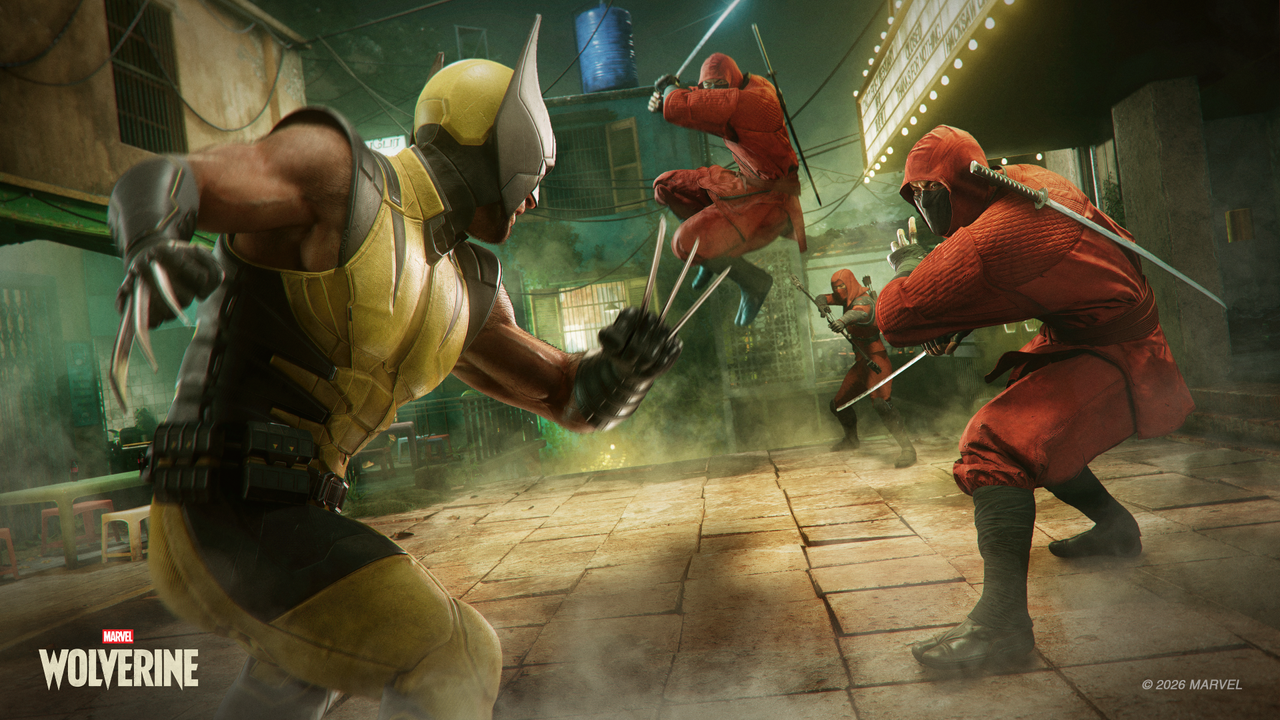
Con garras invencibles y un arsenal en crecimiento, el juego transforma el combate en un espectáculo de estilo y violencia. Transformar las garras de Logan en un torbellino, o hacer que se clave en sus enemigos como una taladradora humana, ofrece una variedad de estilos de ejecución que celebran la brutalidad con clase.

El nivel de calidad se extiende a los personajes y la narrativa. Las actuaciones están flanqueadas por una estética facial y una fidelidad visual que destacan especialmente en Logan y Nathaniel Essex, interpretados por actores reconocibles que aportan peso emocional a cada escena.

Aunque la historia no alcanza los picos de excelencia técnica, resulta suficientemente envolvente para atraer tanto a fans de Marvel como a recién llegados, ofreciéndoles un universo rico en referencias y dinámicas familiares entre personajes conocidos.

El elenco de aliados y antagonistas es abundante y agradable para quienes disfrutan de un entorno lleno de familiaridad. La premisa previa a los X-Men funciona para presentar personajes sin perder el tono de entrada para nuevos jugadores, especialmente en misiones tempranas del cuartel general de Team X.

Snikt!-fueled style over substance

A Marvel's Wolverine promotional screenshot.

(Image credit: Sony)

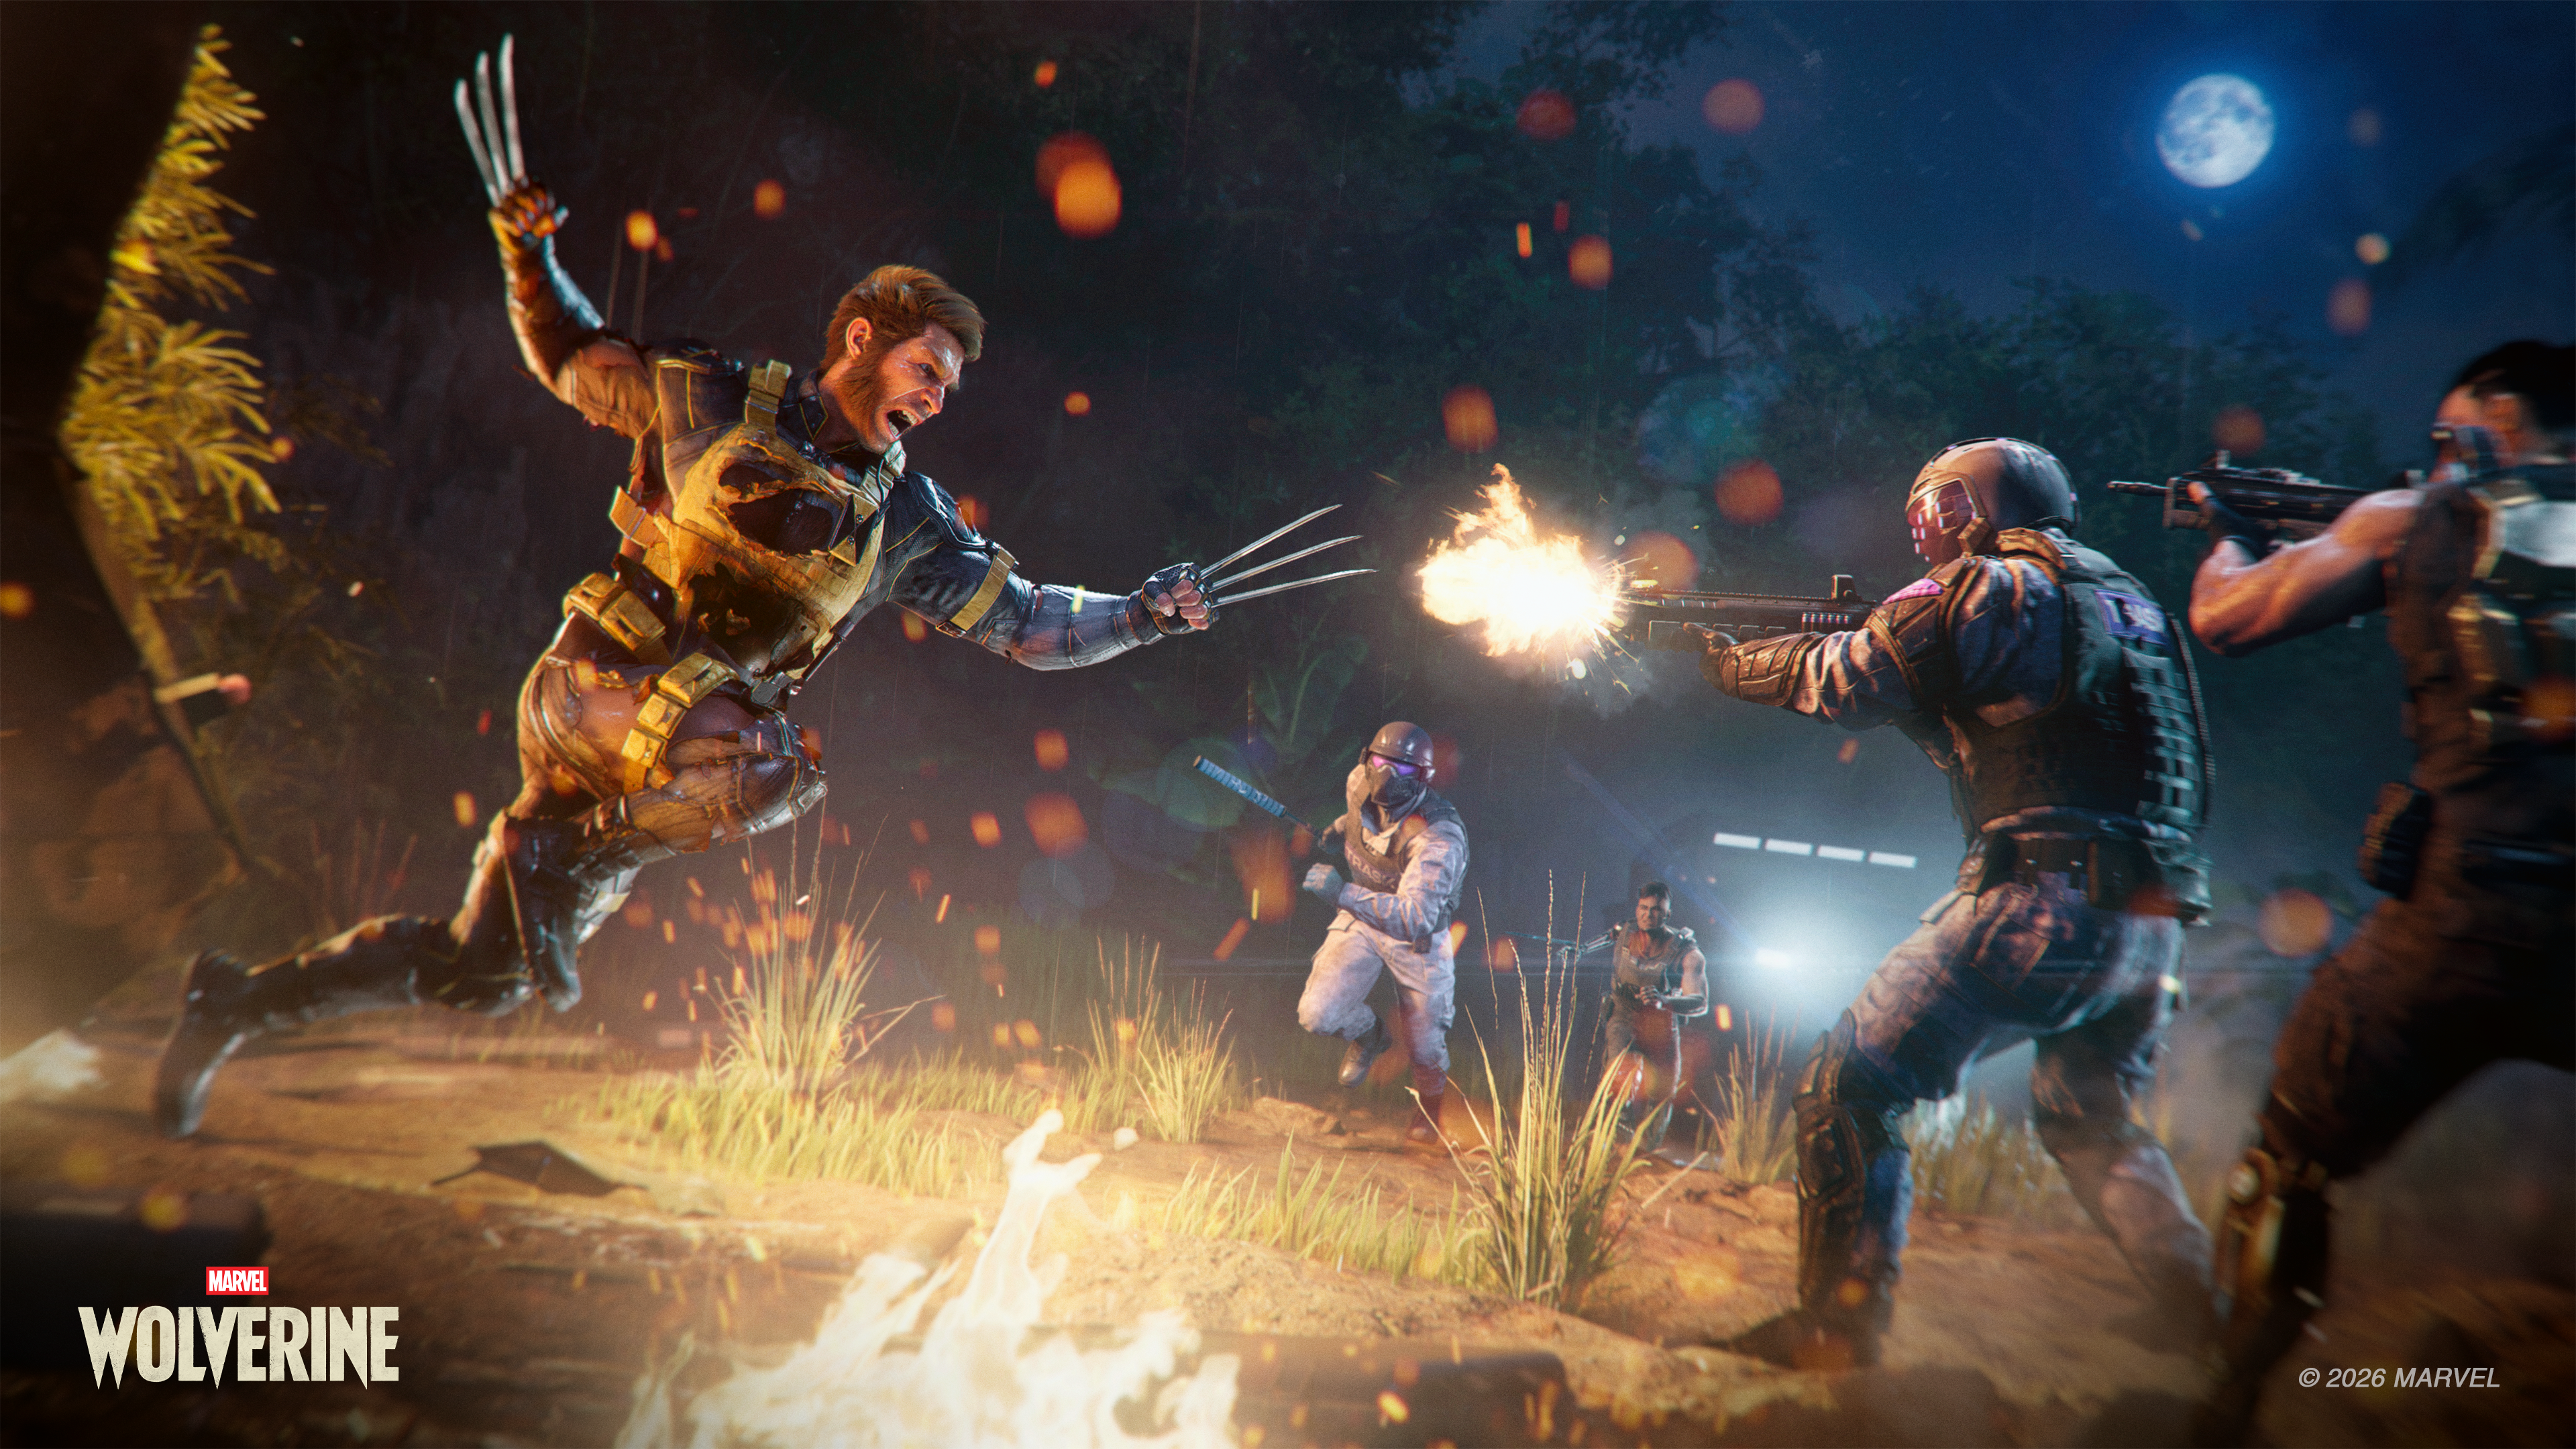
Además de la acción, la exploración no se queda atrás: visitar ciudades en Canadá, Japón y Madripoor ofrece variedad visual y momentos de plataforma que, si bien no rompen el molde, sostienen el ritmo de la experiencia cuando la acción brilla por sí misma. Se destacan secuencias de investigación, persecuciones a pie y a bordo de motocicleta, y un toque ocasional de plataformas que, en algunos tramos, cumplen pero no siempre deslumbran.

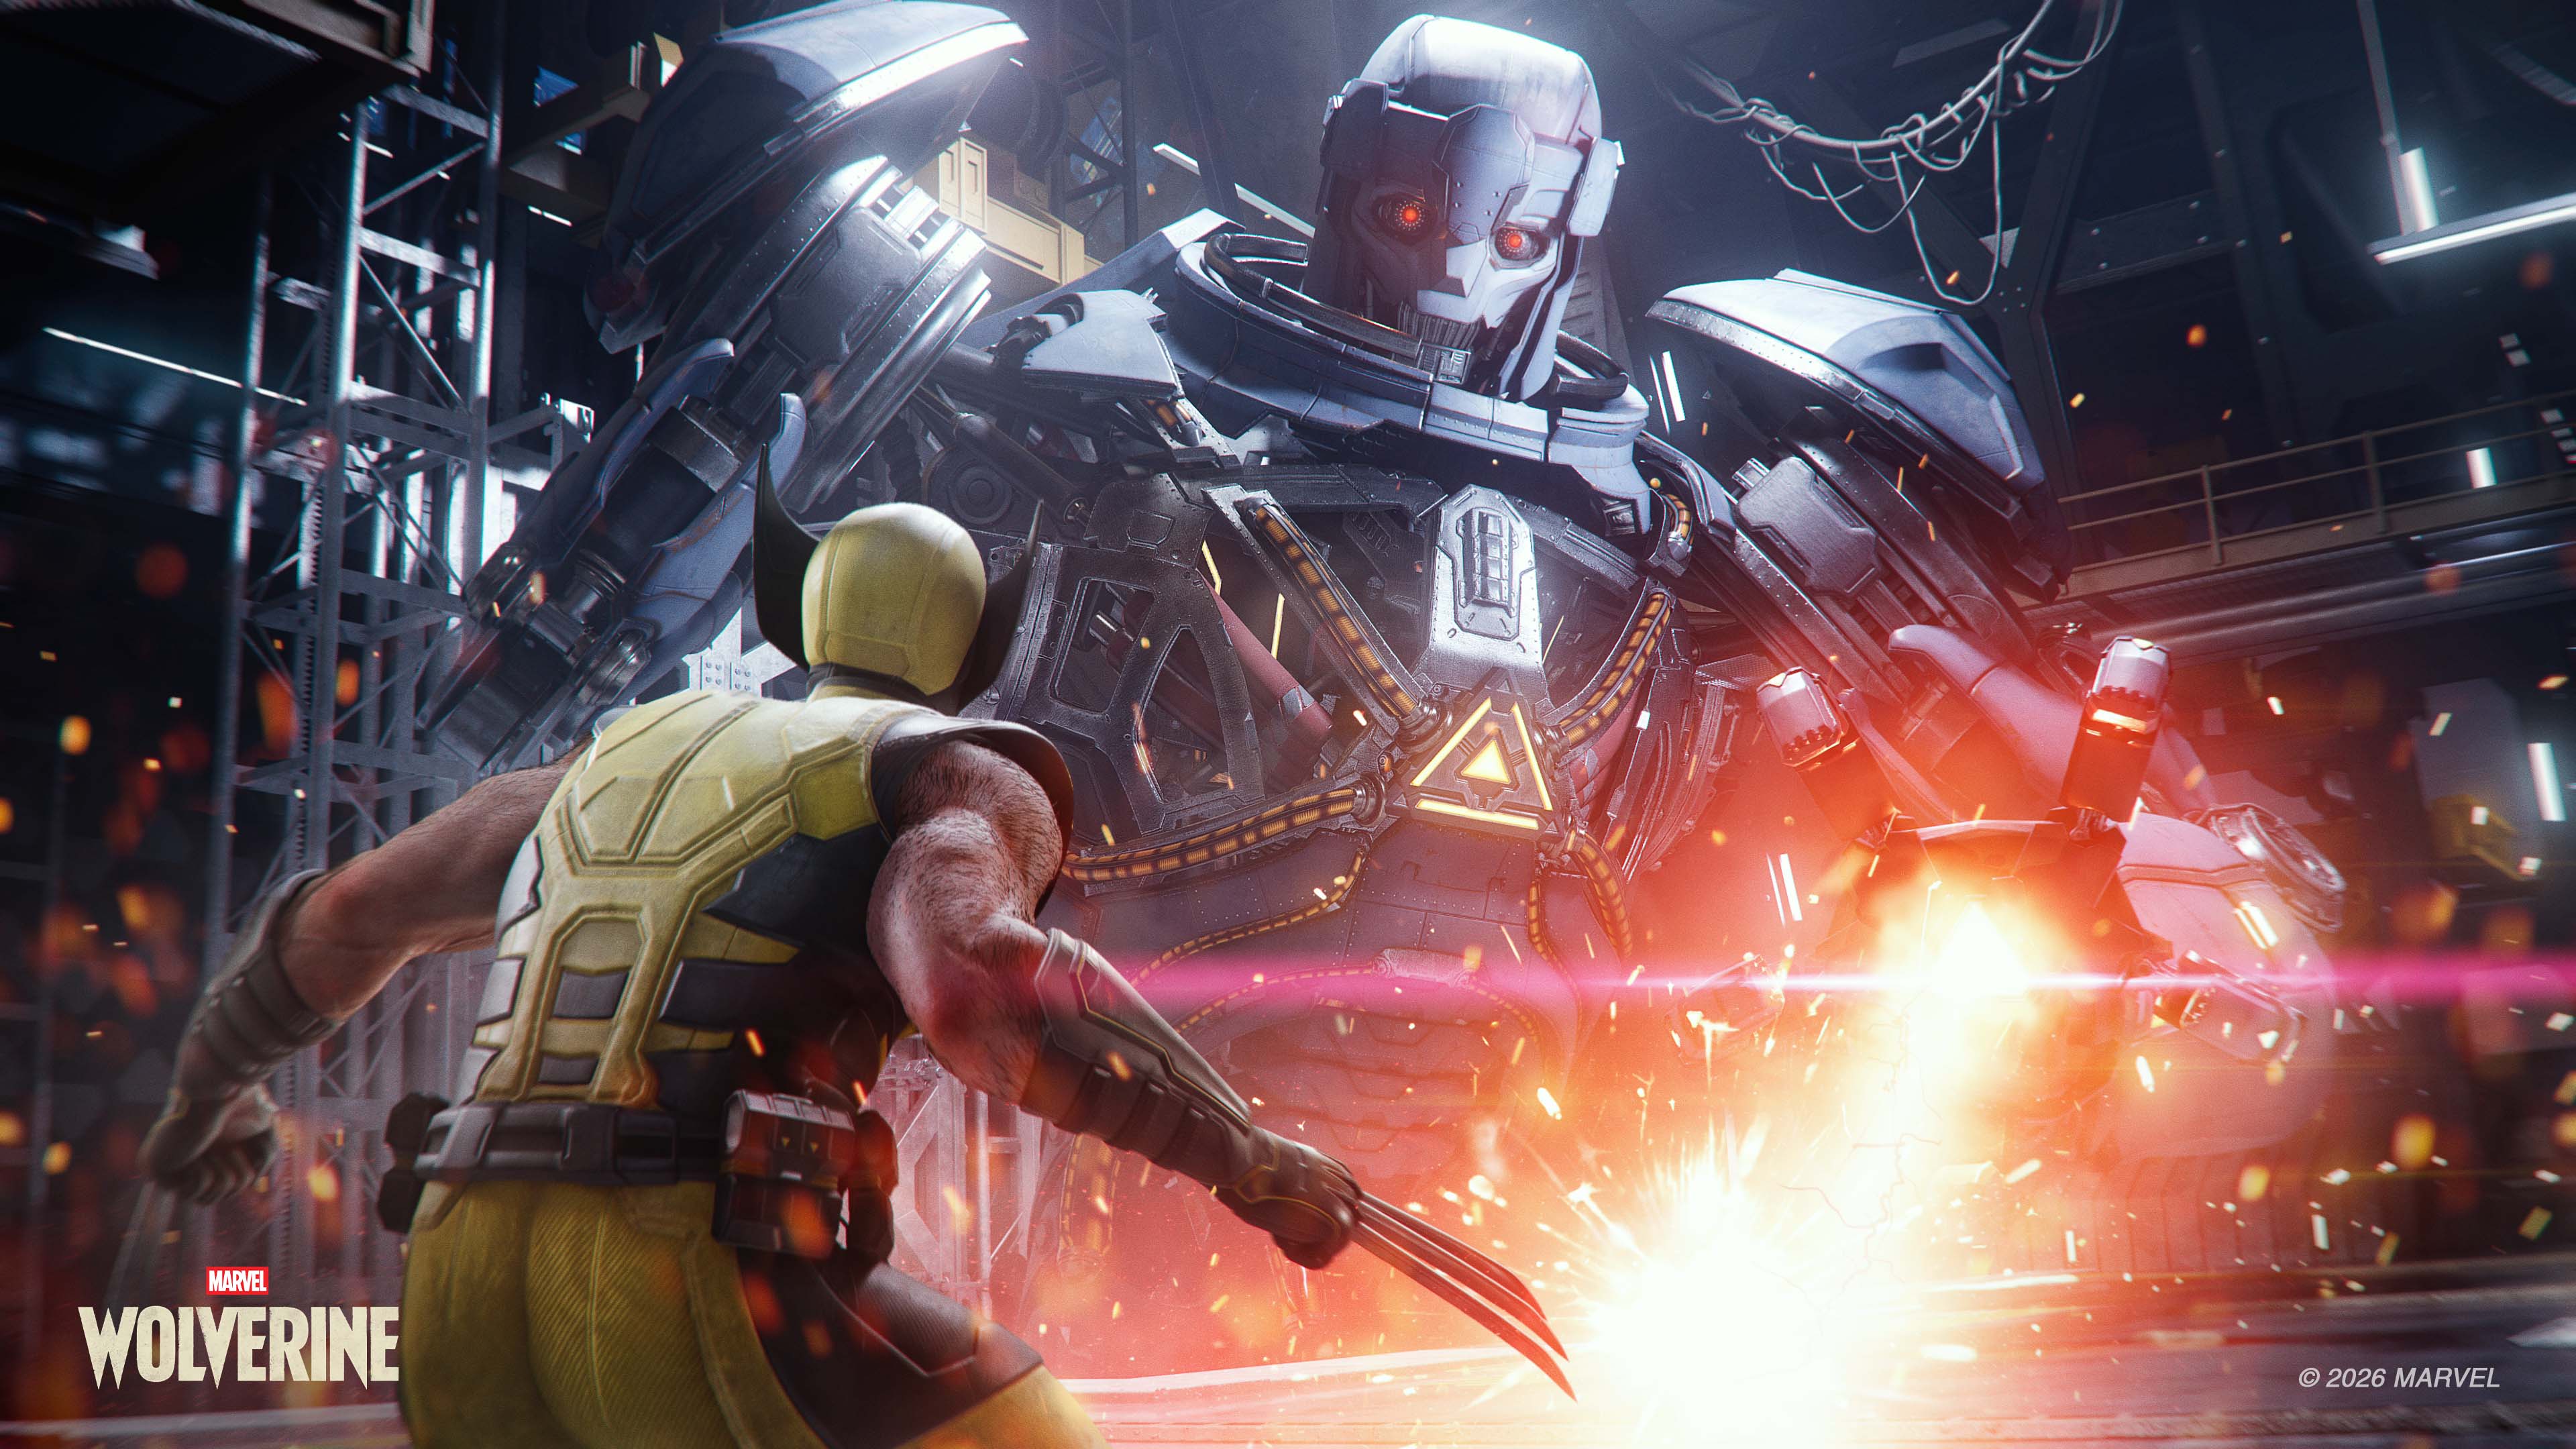
El juego se mantiene como una experiencia lineal y dirigida, lo que funciona a su favor al permitir que cada escena se sienta como una película interactiva. No obstante, cuando intenta incorporar profundidad táctica adicional a encuentros que ya de por sí son dinámicos, se exponen algunas debilidades en su armadura de adamantio.

¿Deberías jugar Marvel’s Wolverine?

Juega si…

Siempre quisiste ver qué tan devastadoras pueden ser las garras de Wolverine
En esencia, el juego es un título de acción centrado en la satisfacción de cada corte, pisoteo y giro de Logan. El combate es violento, variado y repleto de ejecución estilizada que eleva la experiencia por encima de la media de su género.

Disfrutas de juegos lineales, centrados en historia
Si buscas una campaña contenida, con escenas marcadas y una progresión centrada, este título entrega una narrativa cinematográfica sin dispersión innecesaria.

Eres fan de Marvel y quieres una lectura fresca del personaje
La historia es original y, aunque se apoya en la mitología existente, ofrece suficientes giros y referencias para satisfacer a los fans y atraer a nuevos jugadores. Incluye guiños, llamadas y easter eggs que celebran el universo Marvel.

Don’t play it if…

Esperas una experiencia similar a Spider-Man
Aunque comparten sello de Sony y Insomniac, Wolverine no es un sandbox abierto. Es lineal, con menos opciones de exploración y menos libertad en laTraversal, centrado en una historia impulsada por combates contundentes.

Accessibility features

El juego ofrece un conjunto sólido de ayudas de accesibilidad, incluyendo opciones para ajustar sangre, violencia y lenguaje, múltiples configuraciones de dificultad y asistentes que modifican el desafío dentro de sus parámetros por defecto. También hay personalización de subtítulos, UI y HUD, así como soporte de ayudas auditivas y visuales. Aunque hay modos de alto contraste y opciones de color, no se detecta soporte específico para protanonopía, deuteranopía o tritanopía independiente.

How I reviewed Marvel’s Wolverine

La revisión se basó en alrededor de 25 horas, completando la campaña y explorando misiones para buscar coleccionables y desafíos cronometrados. Se jugó en PS5 Pro, con un televisor 4K de TCL y HDR activado; el audio se evaluó con altavoces y con un headset Sony Pulse Elite.

Primera revisión: septiembre de 2026

from Latest from TechRadar https://ift.tt/6DNkZfw
via IFTTT IA

Smarty 40GB rolling SIM plan: flexibilidad, sin contrato y datos para todo el mes


El mercado de contratos móviles ha impuesto a menudo compromisos de larga duración. Smarty propone una alternativa notablemente más flexible: un plan SIM que ofrece una cantidad generosa de datos sin ataduras contractuales de por vida. Con un precio de 10£ mensuales, el plan incluye 40 GB de datos 5G/4G, llamadas y mensajes de texto ilimitados dentro del Reino Unido, y características que pueden marcar la diferencia en el uso diario.

Ventajas destacadas
– Pago mensual por adelantado, con cancelación o cambio de plan en cualquier momento.
– Sin comprobaciones de crédito ni subidas de precio anuales.
– Opción de SIM físico o eSIM, con acceso 5G incluido si tu teléfono y cobertura son compatibles.
– Una buena cantidad de datos para navegación, redes sociales, streaming y navegación sin preocuparse por un contrato rígido.
– Roaming en la UE incluido, así como llamadas Wi‑Fi y Tethering sin restricciones aparentes.

Qué incluye la oferta actual
– Plan 40GB rolling SIM plan por 10£ al mes: 40GB de datos 5G/4G, llamadas y textos ilimitados en Reino Unido, roaming en la UE, Wi‑Fi calling, tethering sin restricciones, soporte para eSIM y sin incrementos de precio anuales.
– Velocidad sin restricciones explícitas indicada por la propia oferta, con posibilidad de usar toda la cuota de datos para tethering o crear un punto de acceso móvil, útil para conectar un portátil o una tableta cuando no hay Wi‑Fi disponible.

Por qué podría convenir
– Si necesitas datos suficientes para Navegación, redes sociales, streaming ligero, y navegación sin comprometerte a un contrato a largo plazo, esta opción puede encajar perfectamente.
– El roaming en la UE facilita el uso en destinos europeos sin necesidad de gestionar un plan adicional, y las llamadas Wi‑Fi pueden ser útiles en interiores con mala cobertura móvil.

Para quién es adecuado
– ✅ Compra este plan si buscas flexibilidad, no quieres compromisos anuales y quieres un tope de gasto predecible con 40GB de datos.
– ❌ Evita este plan si regularmente consumes más de 40GB al mes o necesitas una cuota de roaming mayor; usuarios con grandes necesidades de streaming podrían considerar planes con mayor datos.

Consideraciones y posibles trampas
– Aunque incluye roaming en la UE, no se puede utilizar la totalidad de 40GB fuera de la UE de forma continua; existe una limitación de 12GB mensuales para datos en la Unión Europea y el uso fuera de destinos europeos cubiertos requiere un add-on específico.
– Smarty puede suspender el servicio si detecta uso continuo fuera del Reino Unido durante 60 días dentro de un periodo móvil de 12 meses. Este servicio está diseñado principalmente para uso dentro del Reino Unido.

En resumen
Si lo que buscas es simplicidad, coste predecible y una buena cantidad de datos sin ataduras contractuales, el plan de 40GB por 10£ al mes de Smarty ofrece una propuesta atractiva. Ideal para usuarios que valoran la flexibilidad y el uso típico móvil, con la ventaja adicional de roaming en la UE y tethering ilimitado. Para ver toda la oferta y comparar con otros planes, puedes visitar la página oficial de Smarty.

Enlaces útiles
– Plan 40GB data: https://ift.tt/cPjF5VW
– Vista de la oferta: https://ift.tt/cPjF5VW
– Catálogo completo de planes: https://ift.tt/e5HFpkL

from Latest from TechRadar https://ift.tt/iDSjse0
via IFTTT IA

Carlos Sainz: experiencia en Ferrari para calmar cualquier chispa entre Hamilton y Leclerc tras el GP de Italia


¡Qué jornada tan intensa en el mundo de la Fórmula 1! Después del Gran Premio de Italia, Carlos Sainz ha salido al cruce para poner en perspectiva la posible disputa entre Lewis Hamilton y Charles Leclerc, recordando su propia experiencia en Ferrari durante los años en los que compartió equipo con Leclerc. Sainz y Leclerc fueron compañeros de escudería en la Scuderia desde 2021 hasta 2024, antes de que el español se despidiera de Ferrari para unirse a Williams en 2025, tras la llegada de Hamilton, ocho veces campeón mundial, al equipo. Durante esos cuatro años, la relación entre Sainz y Leclerc fue notable por su competitividad en pista y, a la vez, por una clara gestión de las dinámicas internas del equipo, donde la comunicación y la madurez estuvieron a la orden del día. Con la experiencia acumulada, Sainz ha subrayado que los pilotos deben mantener la concentración en su rendimiento y evitar escaladas innecesarias cuando las tensiones salen a la luz. En su visión, la clave está en saber canalizar la rivalidad para extraer lo mejor de cada uno sin que el equipo se vea afectado. Este enfoque, según el piloto de Maranello, ha sido crucial para mantener la cohesión interna y sacar el máximo rendimiento de Ferrari durante años. Mientras Hamilton toma el lugar de un cambio generacional en la escudería, el recuerdo de las temporadas pasadas de Sainz y Leclerc ofrece una guía sobre cómo manejar conflictos de alto nivel con profesionalismo y tranquilidad. En última instancia, la lección es clara: la experiencia compartida y la comunicación abierta pueden convertir una posible disputa en una oportunidad para reforzar la unidad del equipo y seguir avanzando en la clasificación global. Para quienes quieran profundizar, aquí hay una visión detallada de cómo Carlos Sainz resolvió temas delicados con Charles Leclerc durante su tiempo juntos en Ferrari, un ejemplo de cómo el deporte se practica con inteligencia emocional y enfoque estratégico.
from Motorsport.com – Formula 1 – Stories https://ift.tt/p19agt6
via IFTTT IA

La conversación que calienta la Scuderia: Vasseur y la chispa entre Leclerc y Hamilton en Monza


¡Qué momento tan intenso vivimos en Monza! Fred Vasseur ha dejado claro que hubo cosas que aclarar entre Charles Leclerc y Lewis Hamilton tras la carrera italiana, y el equipo ha abordado de frente lo sucedido en la pista, así como algunas de las declaraciones que circularon después. La presión llega, el paddock está lleno de debates y la polarización podría haber ganado terreno, pero el jefe del equipo ha apostado por la claridad y la responsabilidad. En sus palabras, no se trata de negar lo ocurrido, sino de entender las dinámicas que se dan cuando dos de los talentos más destacados del deporte chocan en un entorno tan exigente como Monza. Vasseur ha hablado con ambos pilotos tras la carrera para atajar cualquier malentendido y para reforzar, una vez más, la visión del equipo: el objetivo es el rendimiento, el respeto y la unidad.

Lo que Vasseur rechaza es la magnitud que ha tomado la situación. En un mundo donde cada gesto y cada comentario se magnifica, el episodio ha escalado rápidamente a una “crisis interna” que el propio equipo no reconoce y que, a su juicio, no refleja la realidad completa de lo ocurrido. Aunque admite que hay que hacer una evaluación honesta, también subraya que el club de la Ferrari debe mantenerse centrado en sus metas, en el desarrollo del coche y en la coordinación entre pilotos para extraer el máximo rendimiento posible.

El resultado de estas conversaciones y del giro de la narrativa pública podría ser crucial para el resto de la temporada. Las decisiones que se tomen a partir de estas charlas—y la forma en que se comunique internamente y con el equipo—podrían influir en la dinámica entre Leclerc y Hamilton y, por extensión, en el ánimo del conjunto de Ferrari. En este momento, lo importante parece ser la transparencia sin sensacionalismo, el compromiso con la mejora continua y la restauración de la armonía dentro de un equipo que persigue la victoria como su norte.

Si quieres seguir leyendo y obtener todos los detalles, echa un vistazo al enlace para profundizar en la postura de Vasseur y el contexto de lo sucedido en Monza. Mantente atento, porque en el próximo capítulo de esta historia la conversación entre pilotos, dirección y aficionados podría marcar un punto de inflexión para Ferrari y el resto de la temporada.
from Motorsport.com – Formula 1 – Stories https://ift.tt/zLrB9mS
via IFTTT IA

HeyPolo: Un enfoque de consentimiento para la ubicación familiar que prioriza la privacidad


El internet está repleto de aplicaciones de control parental que prometen visibilidad total de las actividades en línea de los hijos. Sin embargo, muchas de estas herramientas invaden la esfera privada de los menores y difuminan la línea entre supervisión y vigilancia. HeyPolo emerge como una alternativa diferente gracias a un enfoque centrado en el consentimiento para compartir ubicación. Desarrollado por el equipo detrás de Surfshark VPN, HeyPolo es un producto independiente que prioriza la transparencia y el control del usuario sobre sus propios datos de ubicación.

Lo más destacado es que los usuarios pueden decidir con quién comparten su información, qué datos comparten y durante cuánto tiempo. HeyPolo afirma no vender, monetizar ni explotar los datos de ubicación, y además cifra la información durante su transmisión.

Si buscas una solución ligera, fácil de usar e inclusiva para la compartición de ubicación, HeyPolo podría ser la opción adecuada. A continuación, exploramos sus características y precios, y comparamos con las mejores aplicaciones de control parental para que puedas tomar una decisión informada.

HeyPolo: planes y precios

HeyPolo ofrece uno de los planes de precios más simples del mercado. El plan mensual cuesta 5,99 USD al mes, mientras que el anual se ofrece a 1,99 USD al mes. La diferencia entre los dos planes es la duración de la suscripción; ambos incluyen exactamente las mismas funciones.

Un punto positivo es que un único plan cubre a toda la familia, con dispositivos ilimitados y sin precios por persona. Todo ello, además, se acompaña de una garantía de devolución de dinero de 30 días, de modo que si no te satisface el funcionamiento de HeyPolo, puedes obtener un reembolso.

También es relevante mencionar que, aunque la web de HeyPolo indica que no ofrece prueba gratuita, en realidad sí existen opciones. Si compras a través del sitio web, no hay una prueba gratuita; sin embargo, si descargas la aplicación en iOS o Android y suscribes a través de Apple App Store o Google Play Store, tienes la opción de una prueba gratuita de 3 o 7 días.

Características de HeyPolo

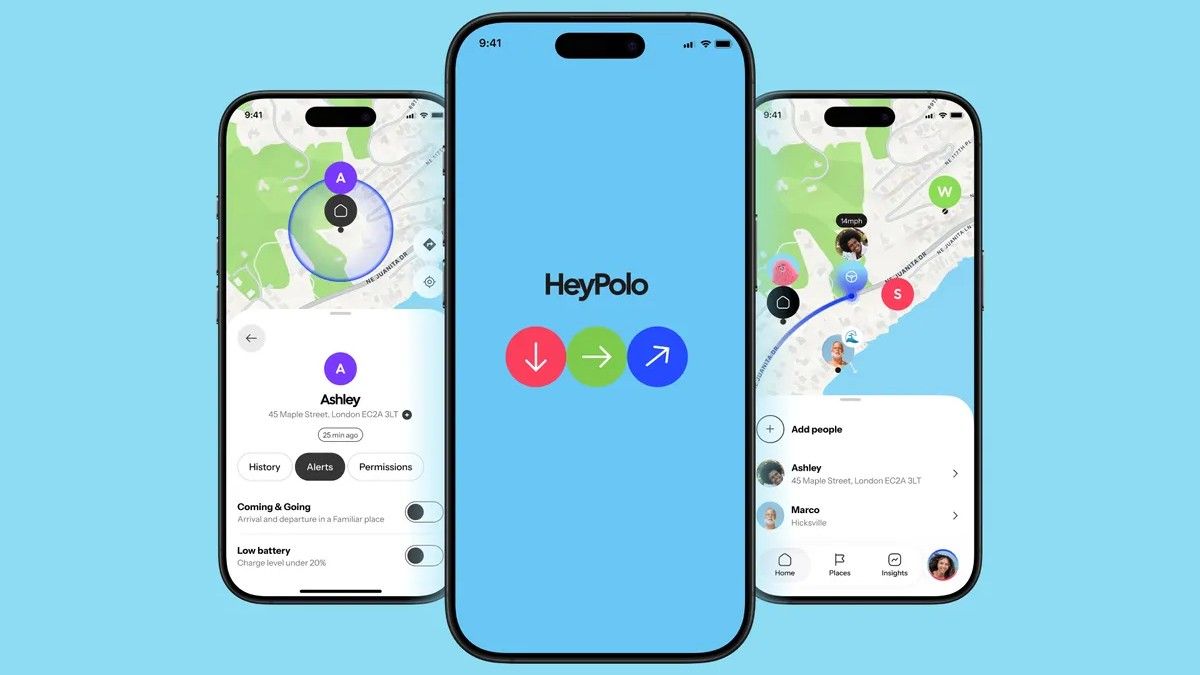
– Compartición de ubicación en tiempo real: permite ver la ubicación de tus contactos, actualizada cada cinco segundos. Los usuarios pueden elegir entre compartir la ubicación exacta o una zona general para mayor privacidad.
– Compartición de ubicación con duración: se puede dejar activada indefinidamente o por un periodo específico. También es posible configurar alertas de llegada y salida para lugares como la escuela, el trabajo o el hogar.
– Alertas de emergencia SOS: cualquier miembro de la familia puede enviar una alerta SOS que notifica la ubicación en tiempo real. Esto es útil para personas mayores que viven solas, niños que viajan de noche, averías de coche u otras emergencias.
– Alertas de batería baja: además de alertas de ubicación y de emergencia, para saber cuándo el teléfono de un familiar necesita carga.
– Compartición en grupos: permite compartir la ubicación con varias personas a la vez dentro de grupos o círculos específicos.
– Control de compartir por usuarios: a diferencia de otras apps de ubicación que dejan el control al creador del grupo, HeyPolo otorga a cada miembro un grado de control sobre lo que comparten. Cada plan admite grupos ilimitados y cada persona puede unirse gratis.
– Niveles de compartición: Exact Location (ubicación en tiempo real), General Area (vecindario) y Private Mode (modo privado, sin compartir). También se puede elegir compartir por periodos únicos o repetidos, en lugar de mantener la ubicación siempre activada.
– Historial de ubicación: HeyPolo guarda un historial detallado de las ubicaciones, permitiendo ver dónde estuvieron los miembros. Este historial se conserva durante siete días y luego se elimina automáticamente.

Interfaz y experiencia de uso

HeyPolo es fácil de instalar. Basta con descargar la app desde Google Play o App Store y configurar un perfil, adquirir una suscripción y luego invitar a familiares o amigos cuyo paradero se desea rastrear. Las invitaciones pueden hacerse mediante un enlace o mediante un código corto mostrado en la pantalla. Importante: solo una persona necesita una suscripción activa para que el resto se una a la familia.

En la versión de usuario, la interfaz muestra un mapa en vivo con iconos que representan a cada miembro. Cada icono ofrece un estado como “Active”, “Arrived Home”, “In Private Mode” o “Left Work”. Las personas en movimiento muestran etiquetas como “On the Move (47 mph)”. La aplicación goza de reseñas muy positivas: 4,35 estrellas en Google Play y 4,9 en App Store, con comentarios sobre una configuración simple y una experiencia minimalista, coherente con una propuesta consentida frente a rastreos invasivos.

Soporte y competencia

El soporte de HeyPolo es ágil: hay correo electrónico y chat en vivo. El chat, disponible de 9:00 a 17:00 CDT, suele conectar con un agente humano en lugar de un bot automatizado, lo que facilita obtener respuestas rápidas y claras. Fuera de ese horario, la web ofrece FAQs, blogs y artículos útiles.

En cuanto a la competencia, HeyPolo se centra en la localización en tiempo real y no ofrece un conjunto completo de controles parental. Si buscas funcionalidades más amplias, algunas alternativas incluyen:
– mSpy: ofrece control exhaustivo del dispositivo, seguimiento de redes sociales, grabación de pantalla y más, con un coste anual de alrededor de 11,19 USD/mes.
– Life360: similar en compartición de ubicación, con servicios añadidos como asistencia en carretera y coberturas de emergencia, pero con planes que pueden resultar más costosos y con pruebas gratuitas limitadas.

Veredicto final

HeyPolo es una solución directa y sobria para la localización de familiares, ideal para quienes valoran la transparencia y el consentimiento en la compartición de datos. Ofrece control granular sobre qué compartir, con quién y durante cuánto tiempo, y proporciona ubicaciones en tiempo real actualizadas cada cinco segundos, así como historial limitado a siete días.

La suscripción es asequible y hay opciones de prueba gratuitas al suscribirse desde tiendas móviles, lo que facilita evaluar si se ajusta a tus necesidades. Sin embargo, HeyPolo no es una solución de monitoreo integral para niños; si buscas funciones como rastreo de redes sociales o gestión de tiempo de pantalla, opciones como mSpy pueden ser más adecuadas, aunque con un enfoque de mayor intrusión y un costo más alto.

En resumen, HeyPolo destaca como una alternativa de consentimiento para la ubicación familiar, complementando la oferta de herramientas de control parental sin sacrificar la privacidad.

from Latest from TechRadar https://ift.tt/PkxeBc5
via IFTTT IA

Surfshark y la transparencia ante una brecha: lecciones aprendidas y próximas medidas de seguridad


Surfshark publicó un informe detallado sobre un incidente de seguridad ocurrido a principios de septiembre de 2026, en el que se confirmó que un servidor de pruebas interno fue accedido por una tercera parte no autorizada. Afortunadamente, la compañía afirmó que ningún dato de usuario ni tráfico de navegación se vio comprometido y que los sistemas de producción en vivo se mantuvieron seguros durante el incidente.

Según el comunicado oficial, la intrusión se debió a un error humano que dejó expuesto al público un servidor de ingeniería de pruebas, sin datos sensibles en juego. A través de ese servidor, el atacante accedió a materiales internos limitados, incluidos binarios del sistema y configuraciones internas. Surfshark enfatizó que la información personal “nunca estuvo almacenada ni fue accesible desde aquí” y que el tráfico de VPN de los clientes no se registra.

Patricija Cerniauskaite, jefa de comunicaciones de Surfshark, reiteró a TechRadar que el sistema comprometido estaba completamente separado de los sistemas de producción en vivo. En sus palabras: “Por diseño, no almacena ni procesa datos de usuario.” Aunque el incidente no afectó a los clientes, la empresa lo tomó muy en serio y afirmó que ser transparente sobre la seguridad es parte fundamental para ganar la confianza de los usuarios. Se mantiene el compromiso de proteger la privacidad y la seguridad de los clientes.

Respuesta y medidas posteriores

La cronología oficial de Surfshark indica que las primeras señales de actividad inusual se detectaron el 31 de agosto. Como las alertas provenían de un entorno de pruebas aislado y que no contenía datos sensibles, la compañía lo gestionó inicialmente como un caso de menor riesgo. Una vez confirmada la magnitud total el 2 de septiembre, Surfshark contuvo de inmediato el incidente, realizó una copia de seguridad del servidor afectado y desconectó sus conexiones externas.

El atacante no solo accedió al servidor de pruebas, sino también a un servidor de optimización de accesibilidad de contenido aislado, que actuaba como proxy y no tuvo acceso a direcciones IP de usuarios ni a claves de cifrado. Surfshark explicó que, aunque ninguno de estos credenciales proporcionó acceso a datos de usuarios o a sistemas de producción, se revisaron los registros de acceso y, como precaución, se rotaron o retiraron todas las credenciales identificadas. La remediación completa y la rotación de secretos se finalizó el 5 de septiembre.

Lecciones y planes futuros

Este incidente subraya los desafíos continuos de asegurar infraestructuras internas de pruebas. Surfshark ha reconocido la brecha y ha indicado su intención de subir sus entornos de pruebas y experimentación a los mismos estándares de seguridad que sus sistemas de producción en vivo. Entre las medidas anunciadas se incluyen mejoras en los controles de acceso, la gestión de credenciales durante el proceso de construcción y la supervisión de la infraestructura de pruebas para evitar que servidores internos queden expuestos a Internet por error.

Además, la empresa ha señalado su intención de contratar una firma de ciberseguridad independiente para realizar una nueva auditoría amplia de la infraestructura y contemporáneamente se llevan a cabo evaluaciones externas, incluida una revisión de su protocolo propietario, Dausos.

Transparencia y confianza continuas

Surfshark ha construido una reputación de mantener la confianza de sus clientes mediante la transparencia y la cooperación con la comunidad de seguridad. La compañía ha recibido auditorías independientes que validan la seguridad de su infraestructura y sus afirmaciones de no guardar logs, reforzando su posicionamiento frente a incidentes como el descrito.

Conclusión

Aunque la incidencia afectó a entornos de pruebas y no a los usuarios, el enfoque de Surfshark hacia la notificación abierta y la mejora continua de la seguridad es una señal positiva para la industria. Al elevar los estándares de seguridad en entornos de pruebas y al buscar evaluaciones independientes, la empresa refuerza su compromiso con la privacidad y la protección de datos de sus usuarios.

from Latest from TechRadar https://ift.tt/u7WVBGY
via IFTTT IA