Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

Todas las VPN dicen ser de las mejores. ¿Cuáles dicen la verdad?


En el mercado de las redes privadas virtuales (VPN), abundan las promesas: máxima privacidad, velocidades extraordinarias y protección total con un solo clic. Pero cuando casi todos los proveedores aseguran ser «los mejores», el eslogan deja de servir como criterio. Para elegir bien, conviene mirar más allá de la publicidad y examinar qué puede demostrar cada servicio.

La privacidad no se acredita con una frase

Una VPN puede afirmar que no registra la actividad de sus usuarios, pero la política de privacidad es solo el punto de partida. Es útil comprobar si explica con claridad qué datos recopila, cuánto tiempo los conserva y con quién los comparte. También aporta confianza que las afirmaciones sobre la política de no registros hayan sido revisadas por auditorías independientes o respaldadas por información pública y verificable.

La seguridad requiere detalles

Expresiones como «cifrado de grado militar» suenan contundentes, pero dicen poco por sí solas. Un proveedor transparente debería explicar los protocolos disponibles, las medidas para prevenir fugas de datos y las funciones de seguridad incluidas. La posibilidad de usar una aplicación actualizada, recibir avisos sobre incidentes y consultar informes técnicos también puede ayudar a evaluar la seriedad del servicio.

Velocidad y cobertura: importa el uso real

Una red con miles de servidores no garantiza automáticamente una conexión rápida o estable. El rendimiento depende de factores como la ubicación, la congestión y la calidad de la infraestructura. Las pruebas independientes pueden ofrecer una referencia más útil que las cifras promocionales, aunque ningún resultado garantiza la misma experiencia para todas las personas.

Ojo con el precio y las condiciones

Las tarifas introductorias pueden ocultar renovaciones más costosas, compromisos prolongados o restricciones que no resultan evidentes al principio. Antes de contratar, conviene revisar el precio total, las condiciones de cancelación, las políticas de reembolso y los límites de dispositivos o datos. Una oferta clara suele ser más valiosa que un descuento llamativo lleno de condiciones.

Una buena elección depende de tus necesidades

No existe una VPN perfecta para todo el mundo. Algunas personas priorizan la privacidad; otras, la facilidad de uso, la compatibilidad con sus dispositivos o el rendimiento en determinadas ubicaciones. Comparar esos factores con fuentes independientes y leer los términos del servicio permite separar las características comprobables de las promesas generales.

En definitiva, una VPN confiable no necesita presentarse como la mejor en todo. Debe explicar qué ofrece, reconocer sus límites y respaldar sus afirmaciones con información verificable. Cuando la publicidad promete mucho, la transparencia es una de las señales más útiles para saber si hay motivos para creerla.
from Wired en Español https://ift.tt/eMWzdEw
via IFTTT IA
La inteligencia artificial acelera las ciberamenazas: cómo prepararse


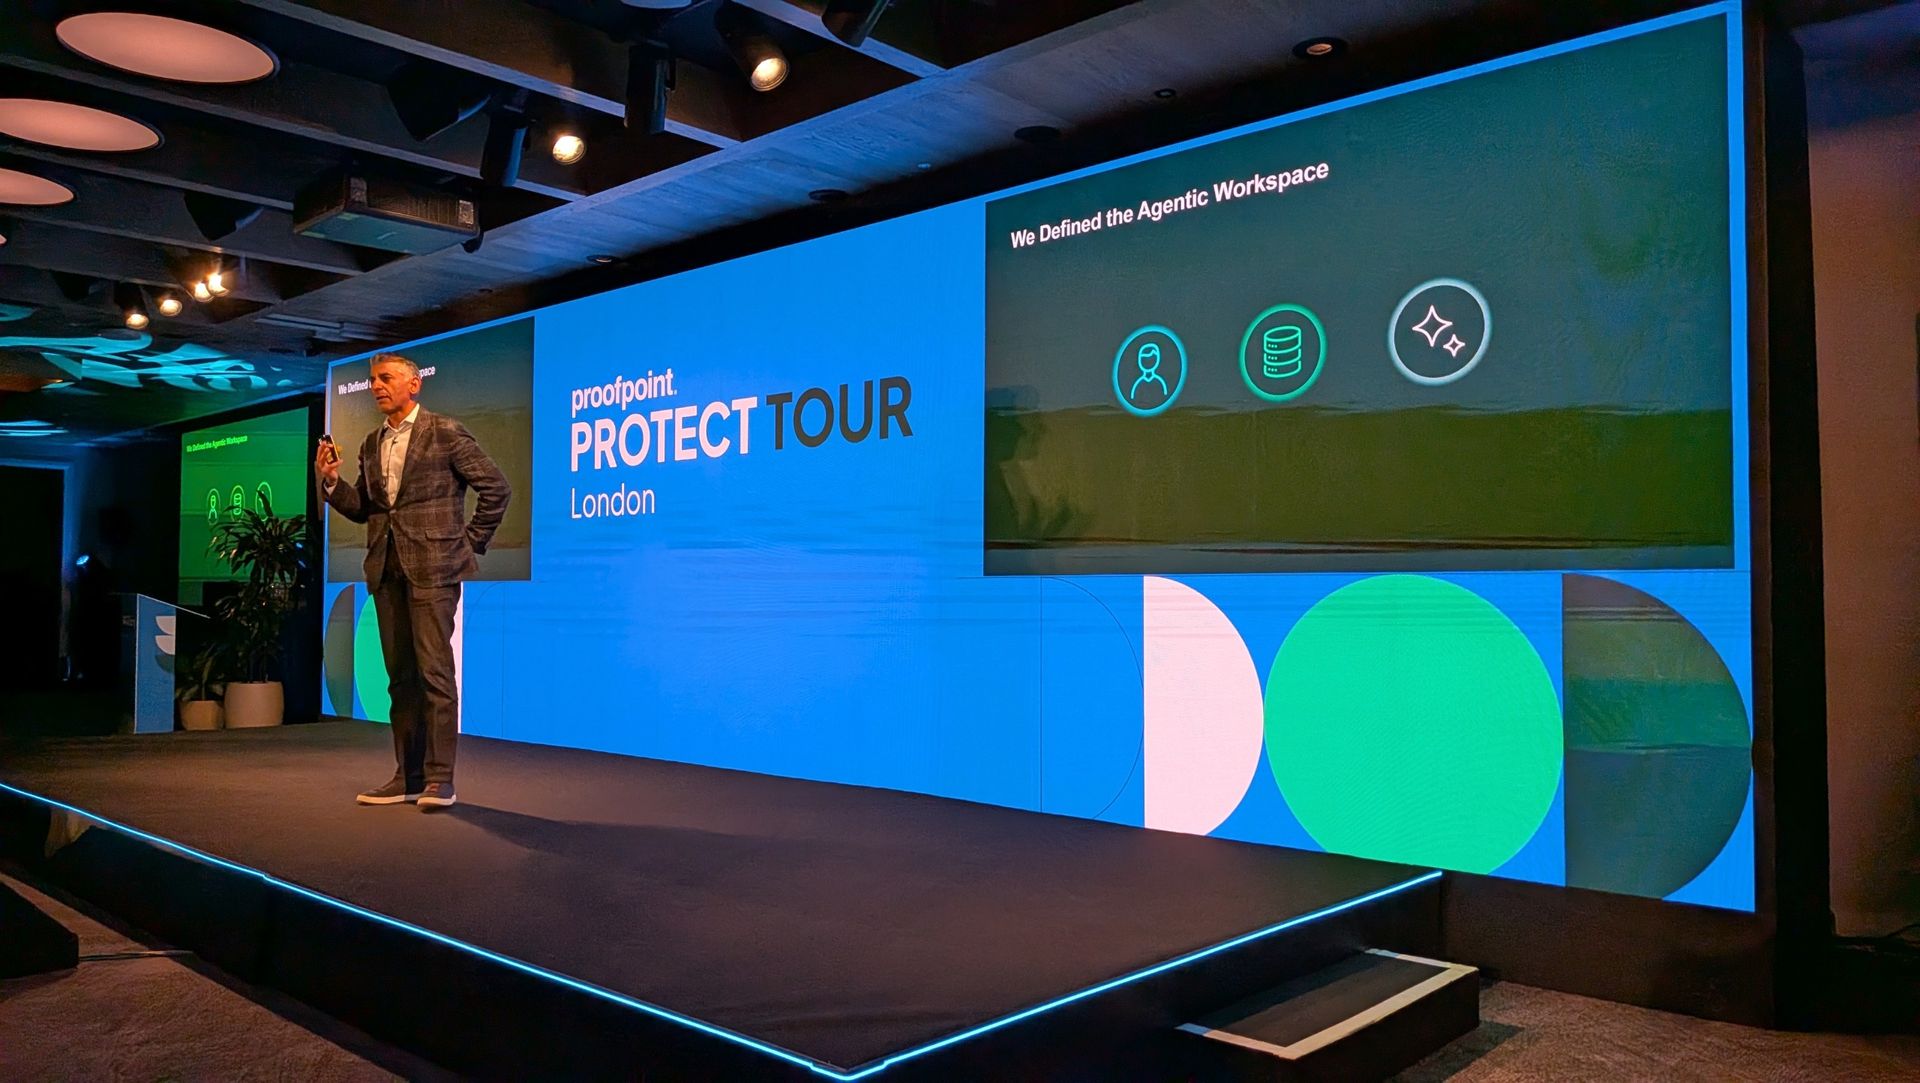
La inteligencia artificial está cambiando el ritmo y la escala de los ciberataques. En Proofpoint Protect Tour London 2026, el director ejecutivo de Proofpoint, Sumit Dhawan, instó a las organizaciones a tratar a los agentes de IA como integrantes internos de sus entornos digitales y a reforzar sus defensas ante una actividad maliciosa cada vez más automatizada.

La advertencia llega mientras los ciberdelincuentes incorporan herramientas de IA para identificar vulnerabilidades, lanzar ataques y generar campañas de ingeniería social con mayor rapidez. Según investigaciones recientes citadas por Proofpoint, estas tecnologías permiten operar a una escala sin precedentes.

## Defender y conceder acceso con intención

«El concepto del tiempo en ciberseguridad se sigue reduciendo», afirmó Dhawan durante su intervención. Como ejemplo, mencionó un robo cibernético reciente que se ejecutó en apenas 27 segundos.

Las herramientas de IA con capacidades autónomas pueden encadenar distintas etapas de un ataque. Ante este escenario, Dhawan destacó la importancia de proteger el perímetro humano —las personas y sus interacciones con los sistemas— y comprender la intención detrás de cada acceso y actividad.

La estrategia de Proofpoint se articula en torno a dos principios: **defender con intención** y **conceder acceso con intención**. El primero busca identificar el origen de las amenazas y fortalecer la resiliencia de la organización. El segundo reconoce que los agentes de IA no utilizan aplicaciones ni datos exactamente igual que las personas, por lo que las políticas de acceso deben adaptarse a esta nueva realidad.

## Una carrera de adaptación

En una sesión posterior con los medios, Dhawan y Daniel Blackford, responsable de investigación de amenazas de Proofpoint, señalaron que tanto los atacantes como los defensores están aprendiendo a incorporar la IA en sus operaciones.

Blackford observó que los actores maliciosos han emprendido un recorrido de adopción similar al de muchas organizaciones, aunque todavía existe una curva de aprendizaje. Mientras tanto, la ventaja inicial de los equipos defensivos se está reduciendo.

Para Dhawan, la cuestión ya no es si la IA está rodeada de exageraciones, sino cómo responder a sus efectos concretos. La vigilancia constante puede agotar a los equipos de seguridad, pero las organizaciones deben invertir en configurar correctamente los permisos y proteger los datos.

## Las pequeñas empresas también están en el punto de mira

Para las pequeñas y medianas empresas, la ciberseguridad solía centrarse en medidas básicas como antivirus, cortafuegos y filtros de correo no deseado. Dhawan sostiene que ese enfoque ya no es suficiente: las amenazas actuales convierten la seguridad en una prioridad estratégica.

Blackford advirtió que un ataque puede perjudicar gravemente a una empresa pequeña, sobre todo si daña su reputación. La falta de recursos no elimina el riesgo; hace aún más importante priorizar controles eficaces, mantener los sistemas actualizados y definir quién puede acceder a cada aplicación y conjunto de datos.

Proofpoint también ha señalado adquisiciones como Hornetsecurity como parte de sus esfuerzos por ampliar la protección para las pymes. Asimismo, la compañía presenta su adquisición de Varonis como un paso hacia una mayor protección de los datos y los entornos donde trabajan personas y agentes de IA.

## La supervisión humana no basta por sí sola

A medida que las empresas incorporan agentes y herramientas inteligentes, el volumen de actividad puede crecer hasta millones de instrucciones y acciones al año. Revisar manualmente cada una no es viable, por lo que las organizaciones necesitan combinar controles automatizados con políticas claras y supervisión adecuada.

La protección, señaló Dhawan, debe funcionar con las herramientas y los sistemas que cada empresa ya utiliza. El objetivo es comprender cómo se comportan las personas y los agentes, proteger los datos durante sus interacciones y responder con rapidez cuando aparezcan señales de riesgo.

La IA ofrece nuevas capacidades tanto a quienes defienden como a quienes atacan. Para las empresas, la prioridad es prepararse: evaluar los permisos, saber dónde residen los datos, reforzar la protección de las personas y diseñar controles que contemplen también a los agentes de IA. En un entorno donde los ataques pueden desarrollarse en segundos, una estrategia coordinada y adaptable será esencial.

from Latest from TechRadar https://ift.tt/hjw2rGp
via IFTTT IA

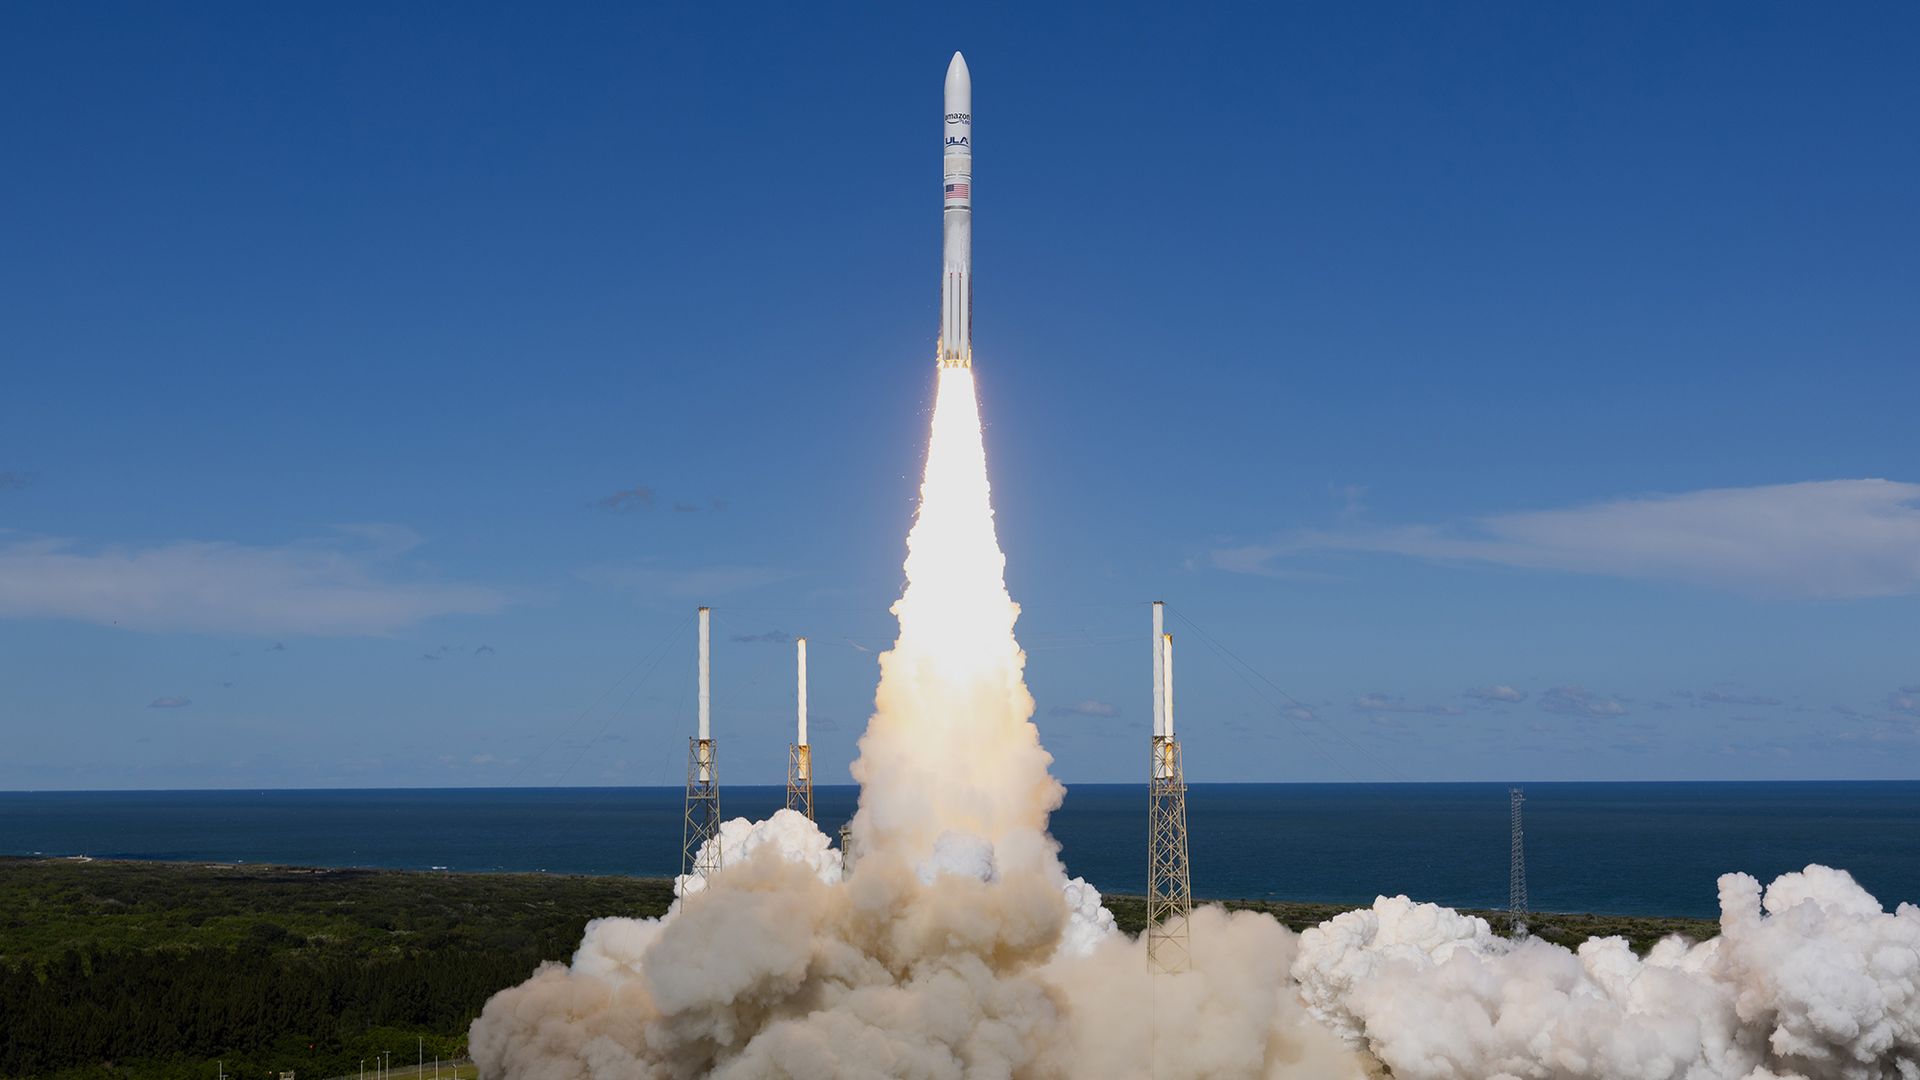
Un fallo de Vulcan deja fuera de órbita 40 satélites de Amazon Leo


Un cohete Vulcan de United Launch Alliance (ULA) no logró alcanzar la órbita y perdió los 40 satélites que transportaba para la constelación Amazon Leo. El incidente representa un revés para ambas compañías y vuelve a poner de relieve los desafíos técnicos y operativos de los lanzamientos espaciales.

ULA informó que se produjo una «anomalía» unos diez minutos después del despegue. Por ahora, la empresa no ha ofrecido detalles sobre la causa. Aseguró que trabajará con Amazon y otras organizaciones para investigar lo ocurrido, definir las medidas correctivas y reanudar los vuelos lo antes posible.

Amazon calificó a ULA como un «socio de confianza» y recordó que todo lanzamiento conlleva riesgos. La compañía expresó su confianza en que ULA aprenderá de esta misión y podrá cumplir sus planes a largo plazo para el cohete Vulcan. Por el momento, sus declaraciones no sugieren una ruptura de la relación entre ambas empresas.

El contratiempo llega en un momento delicado. Amazon Leo busca poner en órbita miles de satélites adicionales antes de abrir el servicio al público, y el proyecto ya enfrenta retrasos. Para Vulcan, además, esta misión suponía un regreso tras permanecer nueve meses en tierra por problemas relacionados con sus propulsores.

## SpaceX mantiene la ventaja

El fallo también contrasta con el ritmo de SpaceX, que domina buena parte del mercado de lanzamientos y continúa ampliando su constelación Starlink. Tras conocerse la noticia, Elon Musk expresó su pesar y deseó que ULA pudiera volver a volar pronto.

Musk también defendió los avances de SpaceX frente a quienes atribuyen su progreso principalmente a la enorme inversión económica. Sus comentarios se produjeron después de que la compañía lograra capturar por primera vez con brazos mecánicos la etapa superior de una Starship, un paso que podría facilitar su reutilización.

La diferencia de ritmo entre las empresas alimenta el debate sobre la competencia en el sector. SpaceX concentra una proporción considerable de los lanzamientos y de la carga útil puesta en órbita, mientras que ULA y otros operadores afrontan dificultades para igualar su frecuencia y capacidad.

Para los clientes comerciales y los futuros programas de la NASA, contar con más opciones de lanzamiento sigue siendo una prioridad. El incidente de Vulcan no determina por sí solo el futuro del cohete, pero la investigación y las medidas que adopte ULA serán clave para recuperar la confianza y reducir la dependencia de un número limitado de proveedores.

from Latest from TechRadar https://ift.tt/kGvEoFx
via IFTTT IA

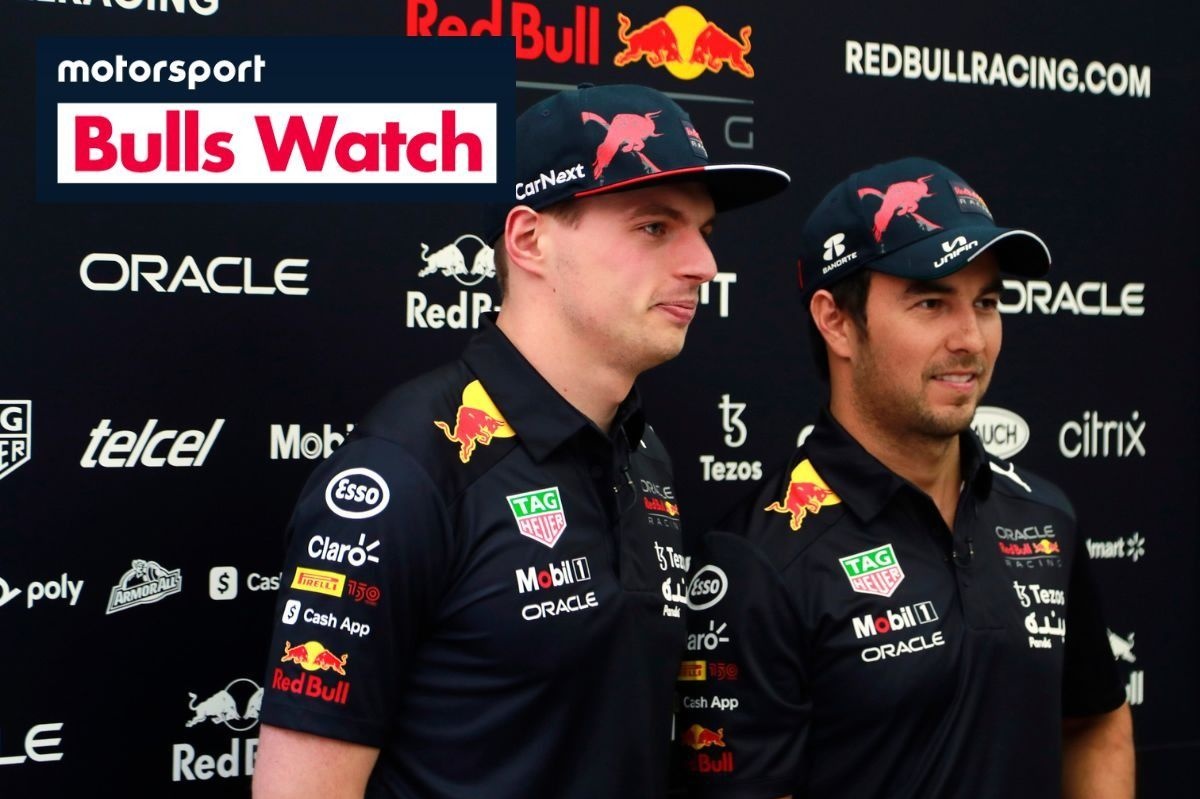
La batalla técnica que cambió el rumbo de Checo Pérez en Red Bull


La historia de Sergio Pérez en Red Bull suele contarse a través de una comparación inevitable: la velocidad demoledora de Max Verstappen frente a la búsqueda de regularidad de su compañero. Pero detrás de esa narrativa hubo una disputa mucho menos visible que, según reveló Christian Horner, influyó en el camino de Checo durante la temporada 2022.

En una conversación en el pódcast *High Performance*, el entonces jefe de Red Bull contó que el equipo vivió una batalla de ingeniería alrededor del desarrollo y las preferencias del monoplaza. La controversia llegó incluso a involucrar al entorno de Verstappen, que intervino cuando el coche parecía favorecer a Pérez.

El episodio ofrece una mirada distinta a aquella campaña. No se trataba únicamente de que un piloto encontrara más velocidad que el otro: también estaban en juego las decisiones técnicas, el equilibrio del coche y la dirección que debía tomar el equipo. En la Fórmula 1, esos detalles pueden tener un impacto enorme, y más aún cuando dos pilotos de primer nivel necesitan sacar el máximo de máquinas que no siempre responden igual a sus estilos.

La revelación de Horner añade una pieza fascinante al rompecabezas de Pérez en Red Bull. Su temporada de 2022 no estuvo marcada solo por la comparación con Verstappen, sino también por una pugna interna sobre cómo debía evolucionar el monoplaza. Y ese trasfondo nos recuerda que, detrás de cada resultado, hay decisiones técnicas y conversaciones que rara vez llegan a las cámaras.

¿Qué habría pasado si el coche hubiera seguido una dirección más favorable para Checo? La respuesta queda en el terreno de la especulación, pero la historia deja algo claro: en Red Bull, la lucha por el rendimiento no se libraba únicamente en la pista.»
from Motorsport.com – Formula 1 – Stories https://ift.tt/J59jBXE
via IFTTT IA

Apple lanza una app de salud con IA para explorar nuevas herramientas médicas


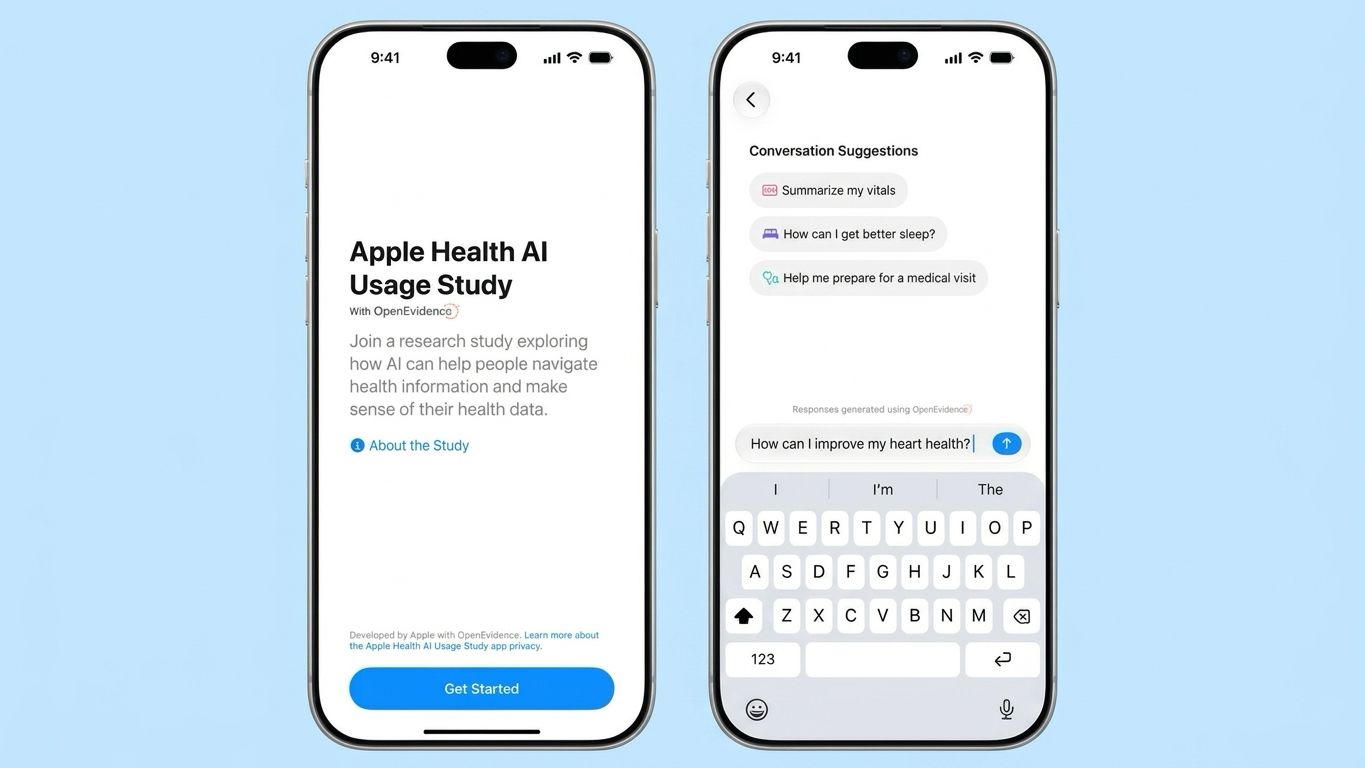
Apple ha puesto en marcha la **Apple Health AI Study App**, una aplicación que permite consultar a un chatbot de inteligencia artificial sobre síntomas y problemas de salud. Aunque el proyecto está concebido como un estudio de investigación, también podría anticipar futuras herramientas de salud con IA de la compañía.

La aplicación se ha desarrollado en colaboración con OpenEvidence, una plataforma de IA clínica. Según su descripción en la App Store, el estudio busca investigar cómo puede aplicarse la inteligencia artificial a la atención sanitaria y ayudar a Apple a crear mejores productos de salud basados en IA.

## Respuestas con referencias clínicas

Los usuarios pueden plantear preguntas sobre síntomas o afecciones y recibir respuestas en un lenguaje accesible, acompañadas de enlaces a publicaciones clínicas revisadas por pares. Las referencias permiten consultar las fuentes y ofrecen más contexto que una respuesta sin respaldo visible.

La aplicación también permite compartir de forma opcional datos de HealthKit, como la frecuencia cardíaca en reposo, la actividad física y el sueño. Con esa información, puede ofrecer respuestas más contextualizadas y ayudar a preparar una consulta médica o a elaborar planes personalizados de ejercicio y alimentación.

El sistema se ha entrenado con investigaciones médicas revisadas por pares y guías clínicas. Aun así, Apple advierte que la aplicación y el estudio **no proporcionan consejo médico, diagnóstico ni tratamiento**. Por ello, sus respuestas no deben sustituir la valoración de un profesional de la salud.

## Privacidad y requisitos de acceso

Apple afirma que las respuestas de los participantes no se utilizarán para entrenar modelos de IA y que cada persona puede decidir qué datos comparte. La compañía también señala que protegerá la confidencialidad de la información proporcionada.

Por ahora, la app está disponible para residentes de Estados Unidos de 21 años o más. Se necesita un iPhone 15 Pro o posterior con iOS 26 o una versión más reciente. La participación está limitada a 200.000 personas, por lo que el acceso dependerá de que aún haya plazas disponibles.

La iniciativa no es el esperado servicio Health+, pero puede servir como una primera aproximación a la manera en que Apple integra la IA en sus productos de salud. El estudio permitirá evaluar tanto la utilidad de las respuestas como la experiencia de los usuarios antes de que la compañía decida qué herramientas desarrollar en el futuro.

from Latest from TechRadar https://ift.tt/FMsyBY1
via IFTTT IA

Por qué la señal móvil es más débil en interiores en Norteamérica y Europa


Un estudio de Ookla sobre más de 100 ciudades revela que Norteamérica, Europa y Oceanía registran algunas de las señales móviles más débiles en interiores. La diferencia frente a ciudades de otras regiones puede ser considerable: en ciertos casos, la potencia de la señal llega a variar unas 50 veces.

Es fácil atribuir este problema a los materiales de construcción. Aunque las paredes sí pueden reducir la señal, su efecto parece limitado en comparación con otros factores. Según Ookla, las estructuras de madera la atenúan unos 2 dB, mientras que las de hormigón la reducen alrededor de 7 dB. La caída mediana es de 4 dB.

En conjunto, los materiales explican menos de una décima parte de las diferencias de señal entre ciudades y regiones. Cerca del 85 % se relaciona con la calidad de la cobertura exterior. En otras palabras, las ciudades con una señal débil en la calle suelen tener también una cobertura deficiente dentro de los edificios.

## Una diferencia de hasta 50 veces

Las mediciones de señal 4G muestran la magnitud de la brecha. En ciudades como Dubái, Bangkok y Seúl, la mediana de la señal en interiores ronda los -88 dBm. En Nápoles llega a -105 dBm, mientras que en Ginebra y Birmingham se sitúa en torno a -104 dBm. En esta escala, los valores más cercanos a cero indican una señal más fuerte. Una diferencia de aproximadamente 17 dB equivale a cerca de 50 veces en potencia de señal.

La mediana en ciudades de Norteamérica es de -101 dBm y en las europeas, de -100 dBm. En cambio, en ciudades de Asia oriental ronda los -90 dBm, lo que supone una recepción notablemente mejor.

Esto también ayuda a explicar por qué la señal puede parecer aceptable en el exterior, pero volverse poco fiable al entrar en un edificio. Las paredes y ventanas reducen aún más una cobertura que quizá ya era débil en la calle.

## Qué podría mejorar la cobertura

Para abordar el problema, los operadores podrían densificar sus redes mediante más antenas e infraestructura, o aprovechar mejor el espectro disponible. Sin embargo, los cambios en la planificación y el despliegue de las redes también dependen de las políticas públicas y la regulación.

Ookla observa que las ciudades y los países con requisitos específicos de cobertura en interiores tienden a obtener mejores resultados. Establecer objetivos de cobertura que contemplen los espacios interiores podría ser una parte importante de la solución, especialmente en regiones donde la señal exterior ya es insuficiente.

from Latest from TechRadar https://ift.tt/0bjqnEy
via IFTTT IA

La petición para el regreso de Jensen Huang supera las 175.000 firmas


La campaña «Stand with Jensen» ha reunido más de 175.000 firmas para pedir que Jensen Huang vuelva al cargo de CEO de Nvidia, del que dimitió la semana pasada, según el sitio web de la iniciativa. La petición también solicita una investigación independiente y una audiencia justa sobre los motivos de su salida.

Entre quienes figuran como firmantes hay nombres destacados del sector tecnológico, como Elon Musk, Tim Sweeney, de Epic Games; Tobias Lütke, CEO de Shopify; Travis Kalanick, exdirector ejecutivo de Uber; Steve Chen, cofundador y exdirector técnico de YouTube, y Julien Chaumond, director técnico de Hugging Face. La carta aclara que Huang no la respalda personalmente.

La iniciativa plantea tres solicitudes al consejo de Nvidia: reincorporar a Huang de inmediato para estabilizar la empresa o explicar por qué considera necesaria su ausencia; garantizar una investigación independiente y un proceso justo; y ofrecer una explicación pública y oportuna de lo ocurrido, incluidos los criterios empleados para sopesar los intereses de los trabajadores y los accionistas.

«Treinta y tres años de liderazgo no colocan a nadie por encima de la rendición de cuentas. Pero esta exige pruebas, una audiencia justa y una decisión razonada. Jensen merece el debido proceso, no la justicia de las masas», afirma la petición.

Por separado, un reporte de *Financial Times*, que cita a varias fuentes, sostiene que Huang estaría sopesando la posibilidad de regresar. Según el periódico, una persona cercana al exdirector ejecutivo estaría organizando un grupo de ejecutivos tecnológicos para presionar a favor de su vuelta. Por ahora, no hay confirmación pública de que Huang haya iniciado una campaña formal para recuperar el cargo.

## Una campaña con apoyos, pero con alcance incierto

El sitio de «Stand with Jensen» también atribuye la carta a cerca de 9.000 empleados de Nvidia, alrededor de una quinta parte de la plantilla, e incluye a 26 vicepresidentes o vicepresidentes sénior. Estas cifras no han podido verificarse de manera independiente y, por tanto, deben interpretarse con cautela.

La reacción en foros y comunidades en línea parece dividida. Entre algunos jugadores de PC hay poca simpatía por Huang, mientras que en comunidades centradas en las acciones de Nvidia también se observan críticas a la petición. Aun así, la participación de figuras reconocidas del sector le da visibilidad a una campaña que, de momento, no garantiza cambios en la postura del consejo.

La petición podría aumentar la presión sobre la junta, pero su efecto concreto está por verse. Si Huang realmente contempla un regreso, cualquier movimiento dependería tanto de su decisión como de la evaluación del consejo y de las circunstancias que llevaron a su dimisión.

Mientras tanto, Colette Kress ocupa el puesto de CEO interina, mientras Nvidia busca un reemplazo permanente, que podría proceder de la propia empresa o de fuera de ella. La campaña podría superar pronto las 200.000 firmas, pero la cifra, por sí sola, no determina quién dirigirá la compañía.

from Latest from TechRadar https://ift.tt/HsgVzaZ
via IFTTT IA

El costo oculto de reemplazar trabajadores por inteligencia artificial


Las empresas que sustituyen a sus empleados por inteligencia artificial podrían enfrentarse a consecuencias que van más allá de los costos iniciales de despido y automatización. Si una implementación no funciona y la compañía necesita volver a contratar personal, quizá deba ofrecer mejores salarios, beneficios y condiciones laborales para atraer a quienes dejó ir.

Una investigación de JobAssist advierte que revertir una estrategia de automatización puede afectar tanto las finanzas como la reputación de una empresa. El estudio sugiere que los trabajadores que regresen no necesariamente lo harán en las mismas condiciones: muchos estarían dispuestos a negociar con más firmeza y algunos podrían considerar el nuevo empleo solo como una solución temporal.

## Regresar, pero con nuevas exigencias

Según la encuesta, el 71 % de los trabajadores que volverían a su antiguo puesto pediría un salario más alto. Además, casi dos tercios (64 %) negociarían con mayor firmeza en general. Estas expectativas podrían elevar el costo de reconstruir equipos después de una reducción de personal.

La confianza también podría ser difícil de recuperar. Cerca de un tercio de los encuestados (29 %) afirmó que aceptaría volver, pero empezaría de inmediato a buscar otro empleo. Y el 44 % dijo que confiaría menos en una empresa después de que esta reemplazara a trabajadores humanos con inteligencia artificial.

## La seguridad laboral por encima de los beneficios

La encuesta también refleja la inquietud que genera la automatización entre los trabajadores. El 54 % señaló que, ante una posible reincorporación, priorizaría la seguridad laboral por encima de los títulos y otros beneficios. Esto apunta a una preocupación concreta: que la empresa vuelva a recurrir a los despidos si cambia su estrategia tecnológica.

Para los empleadores, el desafío no se limitaría a cubrir puestos vacantes. También tendrían que demostrar que existe un compromiso duradero con su personal y que las decisiones sobre inteligencia artificial se toman con criterios claros y responsables.

## La reputación como parte del costo

Los resultados sugieren que una estrategia de automatización fallida puede dejar consecuencias incluso después de que la empresa vuelva a contratar. La pérdida de confianza y lealtad podría dificultar la retención del personal, mientras que las nuevas exigencias salariales y contractuales aumentarían el costo de corregir el rumbo.

Como resume el informe de JobAssist, las empresas que evalúan los posibles ahorros de sustituir empleados por inteligencia artificial también deberían considerar el riesgo de tener que revertir esa decisión. Planificar la automatización exige contemplar no solo la tecnología y los costos inmediatos, sino también el impacto humano y reputacional a largo plazo.

from Latest from TechRadar https://ift.tt/j43SN6A
via IFTTT IA

La promesa de James Allison que mantuvo viva la ilusión de Mercedes


¡Incluso en los años más difíciles, James Allison tenía claro que Mercedes volvería a lo más alto! El director técnico reveló el mensaje que compartió con cientos de personas que se incorporaron al equipo de Brackley durante una etapa complicada: algún día ganarían y el campeonato sería suyo.

La confianza no era poca cosa. Mercedes había conquistado ocho títulos consecutivos de constructores entre 2014 y 2021, pero después pasó cuatro temporadas sin coronarse campeón. Para quienes llegaban al equipo en ese periodo, las palabras de Allison ofrecían una poderosa razón para creer en el proyecto y seguir trabajando por el objetivo.

Y la espera terminó: en 2026, Mercedes volvió a conquistar ambos campeonatos. La historia convierte aquella promesa en algo más que un mensaje de ánimo: fue una declaración de convicción durante los años en que alcanzar la cima parecía cada vez más difícil.

El regreso demuestra que la grandeza de un equipo no solo se construye con victorias, sino también con paciencia, trabajo y la capacidad de mantener la fe en el camino. Allison lo dijo entonces; Mercedes acabó cumpliéndolo.
from Motorsport.com – Formula 1 – Stories https://ift.tt/nSt3kTE
via IFTTT IA

La caída de Microsoft 365 dejó fuera de servicio un sistema de seguridad y provocó intoxicaciones en Alemania


La interrupción global de Microsoft 365 tuvo consecuencias que fueron mucho más allá de los problemas para acceder al correo electrónico. En un hotel del parque temático Phantasialand, en Alemania, una falla en el sistema de supervisión del cloro de la piscina coincidió con la caída del servicio de correo, por el que se enviaban las alertas. Quince huéspedes resultaron afectados por una concentración excesiva de cloro; cuatro fueron trasladados a un hospital.

Según informó el medio alemán WDR, el sistema de control de cloro sufrió un fallo. Como las notificaciones se enviaban por correo electrónico y los servicios de Microsoft 365 estaban interrumpidos, el personal no recibió los avisos a tiempo. La situación se detectó cuando los huéspedes comenzaron a sentirse mal.

El departamento de bomberos que respondió al incidente indicó que se movilizaron 40 trabajadores de emergencias y que 15 personas fueron evaluadas. WDR informó que los afectados sufrieron irritación respiratoria y que cuatro necesitaron atención hospitalaria.

El episodio pone de relieve los riesgos de depender de una plataforma digital para comunicar alertas relacionadas con la seguridad. Una interrupción del correo puede parecer, en principio, un inconveniente operativo; sin embargo, si ese canal forma parte de un procedimiento crítico, las consecuencias pueden afectar directamente la salud de las personas.

## Qué causó la interrupción de Microsoft 365

Microsoft confirmó que el servicio se había restablecido y publicó un informe posterior al incidente en el Centro de administración de Microsoft 365. La compañía señaló que la interrupción no fue causada por un ciberataque, sino por la combinación de varios problemas técnicos.

Entre los factores identificados figuran un defecto latente introducido en julio, que afectaba a servidores Windows; una falla en Microsoft Teams que elevó la carga sobre un sistema compartido con Exchange; y la indisponibilidad de un 14 % de la capacidad de los servidores de la infraestructura de red.

Por separado, ninguno de estos factores habría bastado para provocar una caída global. Pero el aumento de la carga, sumado a la menor capacidad disponible, activó el defecto latente. Las solicitudes se acumularon hasta que los servidores dejaron de responder, durante un periodo de alta demanda en Estados Unidos.

Como medida de mitigación, el tráfico se redirigió automáticamente a otros puntos de servicio. Sin embargo, eso concentró más carga en los servidores que seguían operativos y contribuyó a extender la falla. Microsoft explicó que se produjo un efecto en cascada: en el peor momento, el 80 % de los servidores disponibles dejó de responder.

Las medidas destinadas a contener este tipo de fallas tampoco funcionaron como se esperaba. A medida que se recuperaban, los servidores volvían a recibir un volumen elevado de solicitudes acumuladas y podían fallar de nuevo. Además, como el defecto llevaba presente desde julio, regresar a una versión reciente del software no era suficiente para resolver el problema.

Para restaurar el servicio, Microsoft volvió a una versión anterior que funcionaba correctamente, retiró servidores por etapas, implementó la corrección en su infraestructura y reinició los sistemas. La compañía indicó que el servicio se restableció después de ese proceso.

El incidente demuestra cómo varios problemas técnicos, aparentemente independientes, pueden combinarse y provocar una interrupción de gran alcance. También recuerda que las plataformas de comunicación pueden formar parte de procesos esenciales. Cuando se utilizan para transmitir avisos de seguridad, conviene contar con canales alternativos y procedimientos que sigan funcionando si los servicios digitales no están disponibles.

from Latest from TechRadar https://ift.tt/9NaWPyz
via IFTTT IA