
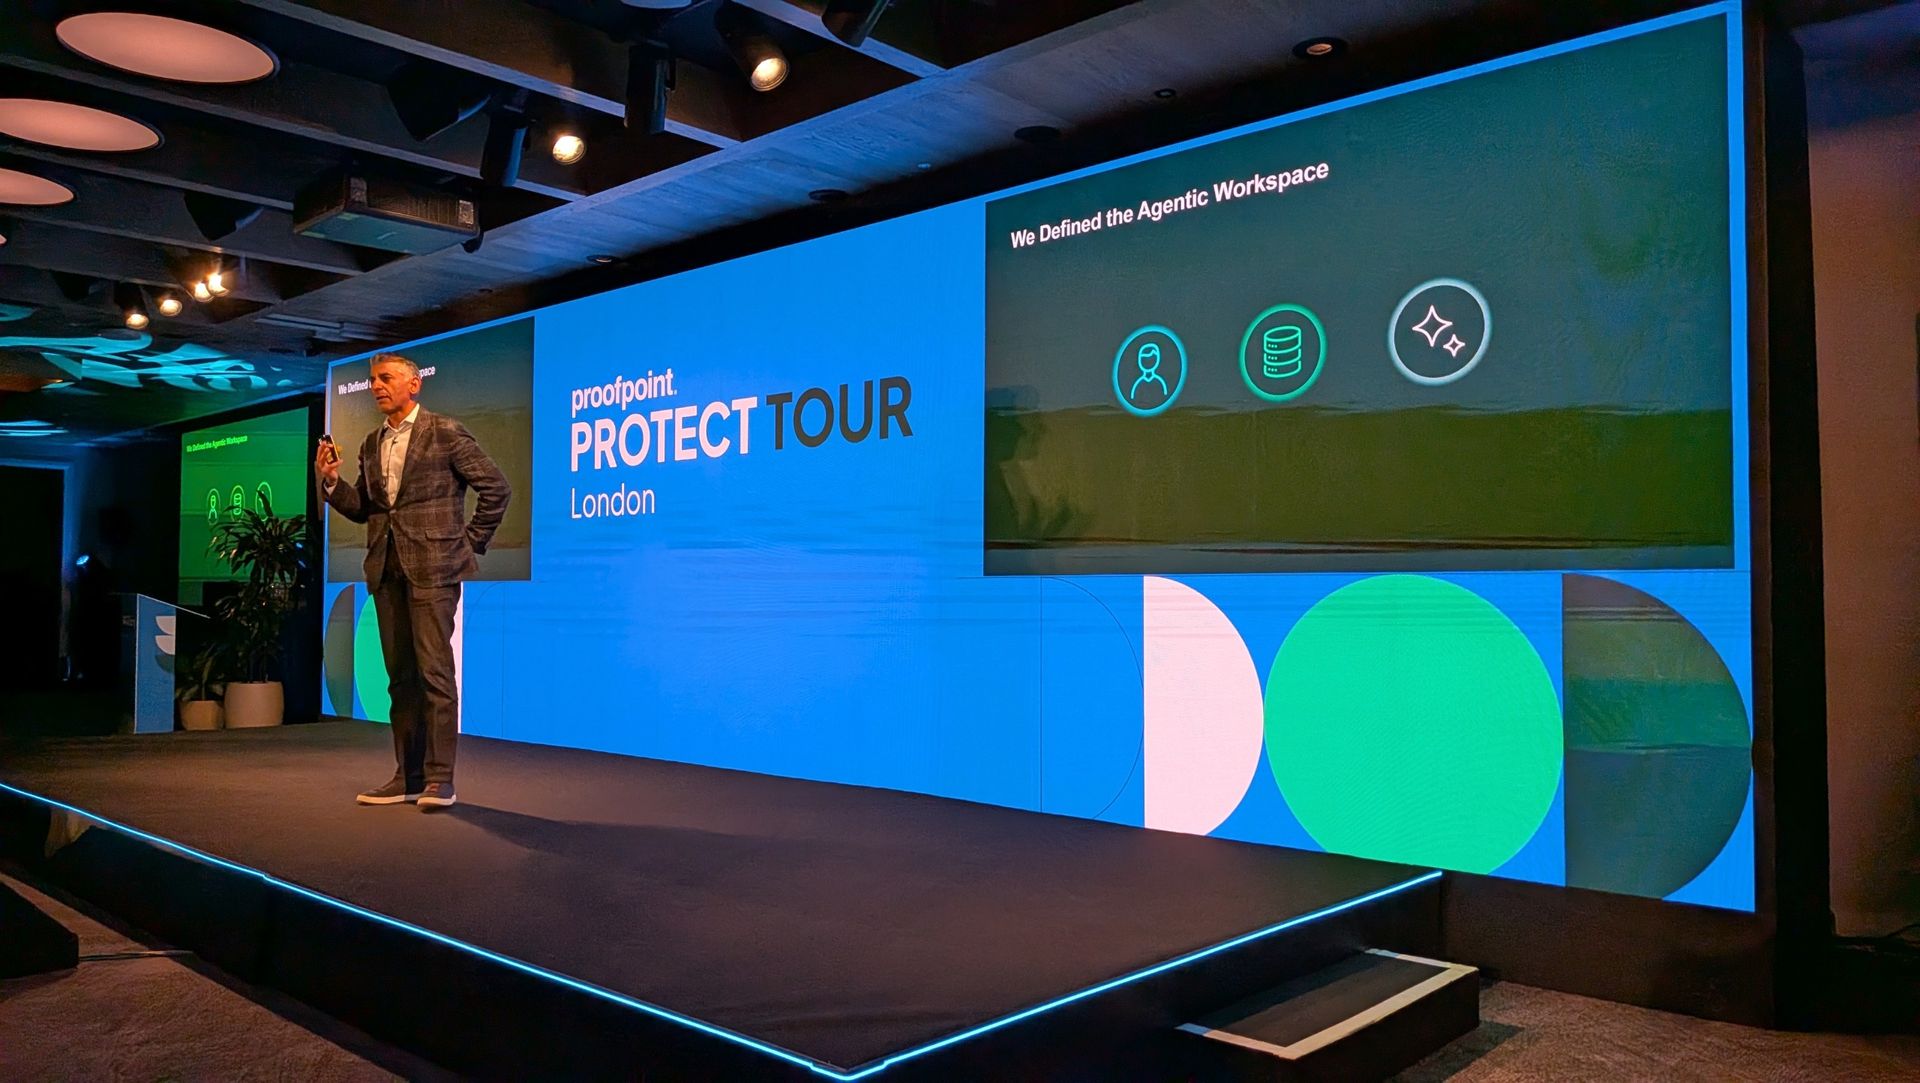
La inteligencia artificial está cambiando el ritmo y la escala de los ciberataques. En Proofpoint Protect Tour London 2026, el director ejecutivo de Proofpoint, Sumit Dhawan, instó a las organizaciones a tratar a los agentes de IA como integrantes internos de sus entornos digitales y a reforzar sus defensas ante una actividad maliciosa cada vez más automatizada.
La advertencia llega mientras los ciberdelincuentes incorporan herramientas de IA para identificar vulnerabilidades, lanzar ataques y generar campañas de ingeniería social con mayor rapidez. Según investigaciones recientes citadas por Proofpoint, estas tecnologías permiten operar a una escala sin precedentes.
## Defender y conceder acceso con intención
«El concepto del tiempo en ciberseguridad se sigue reduciendo», afirmó Dhawan durante su intervención. Como ejemplo, mencionó un robo cibernético reciente que se ejecutó en apenas 27 segundos.
Las herramientas de IA con capacidades autónomas pueden encadenar distintas etapas de un ataque. Ante este escenario, Dhawan destacó la importancia de proteger el perímetro humano —las personas y sus interacciones con los sistemas— y comprender la intención detrás de cada acceso y actividad.
La estrategia de Proofpoint se articula en torno a dos principios: **defender con intención** y **conceder acceso con intención**. El primero busca identificar el origen de las amenazas y fortalecer la resiliencia de la organización. El segundo reconoce que los agentes de IA no utilizan aplicaciones ni datos exactamente igual que las personas, por lo que las políticas de acceso deben adaptarse a esta nueva realidad.
## Una carrera de adaptación
En una sesión posterior con los medios, Dhawan y Daniel Blackford, responsable de investigación de amenazas de Proofpoint, señalaron que tanto los atacantes como los defensores están aprendiendo a incorporar la IA en sus operaciones.
Blackford observó que los actores maliciosos han emprendido un recorrido de adopción similar al de muchas organizaciones, aunque todavía existe una curva de aprendizaje. Mientras tanto, la ventaja inicial de los equipos defensivos se está reduciendo.
Para Dhawan, la cuestión ya no es si la IA está rodeada de exageraciones, sino cómo responder a sus efectos concretos. La vigilancia constante puede agotar a los equipos de seguridad, pero las organizaciones deben invertir en configurar correctamente los permisos y proteger los datos.
## Las pequeñas empresas también están en el punto de mira
Para las pequeñas y medianas empresas, la ciberseguridad solía centrarse en medidas básicas como antivirus, cortafuegos y filtros de correo no deseado. Dhawan sostiene que ese enfoque ya no es suficiente: las amenazas actuales convierten la seguridad en una prioridad estratégica.
Blackford advirtió que un ataque puede perjudicar gravemente a una empresa pequeña, sobre todo si daña su reputación. La falta de recursos no elimina el riesgo; hace aún más importante priorizar controles eficaces, mantener los sistemas actualizados y definir quién puede acceder a cada aplicación y conjunto de datos.
Proofpoint también ha señalado adquisiciones como Hornetsecurity como parte de sus esfuerzos por ampliar la protección para las pymes. Asimismo, la compañía presenta su adquisición de Varonis como un paso hacia una mayor protección de los datos y los entornos donde trabajan personas y agentes de IA.
## La supervisión humana no basta por sí sola
A medida que las empresas incorporan agentes y herramientas inteligentes, el volumen de actividad puede crecer hasta millones de instrucciones y acciones al año. Revisar manualmente cada una no es viable, por lo que las organizaciones necesitan combinar controles automatizados con políticas claras y supervisión adecuada.
La protección, señaló Dhawan, debe funcionar con las herramientas y los sistemas que cada empresa ya utiliza. El objetivo es comprender cómo se comportan las personas y los agentes, proteger los datos durante sus interacciones y responder con rapidez cuando aparezcan señales de riesgo.
La IA ofrece nuevas capacidades tanto a quienes defienden como a quienes atacan. Para las empresas, la prioridad es prepararse: evaluar los permisos, saber dónde residen los datos, reforzar la protección de las personas y diseñar controles que contemplen también a los agentes de IA. En un entorno donde los ataques pueden desarrollarse en segundos, una estrategia coordinada y adaptable será esencial.
from Latest from TechRadar https://ift.tt/hjw2rGp
via IFTTT IA

