Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

Ciberseguridad en las PYMEs del Reino Unido: riesgos, tendencias y oportunidades para 2026


Las pequeñas y medianas empresas (PYMEs) del Reino Unido enfrentan un incremento notable en ciberataques, impulsado por la sofisticación de los delincuentes y, cada vez más, por el auge de herramientas de inteligencia artificial. Este panorama exige una revisión seria de las prácticas de seguridad y una planificación estratégica para mitigar riesgos sin sacrificar la agilidad operativa.

Según el Informe de Riesgo Cibernético SMB 2026 de ESET, casi la mitad (49%) de las PYMEs británas ha experimentado al menos un incidente en el último año, y el 13% de estos casos reportó más de un incidente. Estas cifras subrayan que la seguridad no es un lujo, sino un componente esencial de la continuidad del negocio. Entre las principales causas de ataques se destacan el phishing, las vulnerabilidades sin parchar, las contraseñas débiles y una monitorización insuficiente. En este contexto, la amenaza impulsada por IA representa un desafío mayor para las PYMEs, ya que facilita ataques más rápidos y dirigidos.

La investigación también señala que las PYMEs representan más de la mitad de la facturación del sector privado del Reino Unido (aproximadamente £2.8 billones), lo que las convierte en blancos atractivos para los ciberdelincuentes. A pesar de ello, existe optimismo: más de la mitad (55%) de las PYMEs británicas planean aumentar sus presupuestos de ciberseguridad en los próximos 12 meses, con una prioridad clara en la capacitación de los empleados y en la seguridad en la nube.

La observación de expertos subraya que, aunque la IA puede acelerar las tácticas de ataque, la esencia de las técnicas ofensivas —phishing, explotación de vulnerabilidades y manejo de credenciales— tiende a mantenerse. Por ello, fortalecer lo básico sigue siendo la base de una defensa eficaz: principios de seguridad bien aplicados, monitorización continua y una cultura de ciberhigiene entre el personal. En palabras de Jake Moore, Asesor Global de Ciberseguridad en ESET, “hasta que las organizaciones no refuercen lo básico, las PYMEs serán blancos fáciles para los ciberdelincuentes que buscan robar datos sensibles y obtener beneficios”.

Qué pueden hacer las PYMEs ahora mismo
– Priorizar la educación y la concienciación en ciberseguridad para todos los empleados, con simulacros de phishing y formaciones periódicas.
– Implementar un programa de gestión de parches y actualizaciones para cerrar vulnerabilidades conocidas de forma proactiva.
– Fortalecer la seguridad de contraseñas y usar autenticación multifactor (MFA) en todas las cuentas críticas.
– Establecer una monitorización continua y respuestas a incidentes, incluso con recursos limitados, para detectar y contener rápidamente cualquier ataque.
– Evaluar y adoptar soluciones de seguridad en la nube que ofrezcan visibilidad, control de acceso y protección de datos en entornos híbridos.

Mirando hacia el futuro, la combinación de una gestión de riesgos bien estructurada y la adopción selectiva de tecnologías de IA para defenderse—no para reemplazar la vigilancia humana—podrá ayudar a las PYMEs a mantenerse resilientes ante una amenaza en constante evolución. Este enfoque equilibrado permitirá que las pequeñas empresas continúen innovando y creciendo, incluso en un entorno cada vez más desafiante desde el punto de vista de la seguridad digital.

from Latest from TechRadar https://ift.tt/7hKIogG
via IFTTT IA
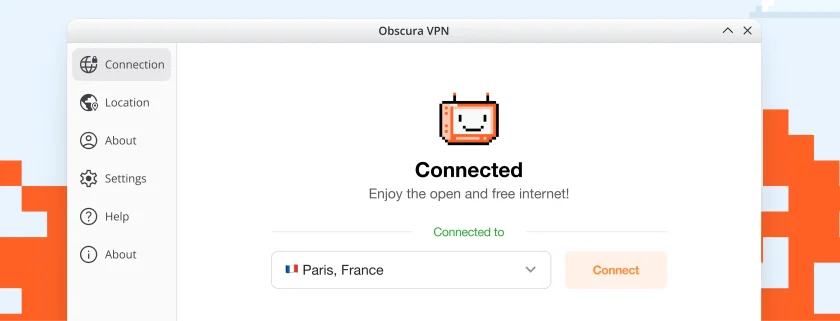
Obscura VPN llega a Linux con aplicación gráfica oficial y licencia GPLv3

Obscura VPN en Linux

Obscura VPN ya está disponible oficialmente en Linux con una aplicación de escritorio nativa que lleva el servicio de VPN a las principales distribuciones del sistema operativo. El lanzamiento incluye una interfaz gráfica completa y paquetes oficiales para Debian, Ubuntu, Fedora y Arch Linux, además de sus distribuciones derivadas.

Hasta ahora, Obscura había ido ampliando progresivamente su presencia en diferentes plataformas, con aplicaciones para macOS, iOS, Android y Windows. La llegada a Linux completa ahora su presencia en ordenadores de escritorio con una aplicación desarrollada específicamente para esta plataforma, en lugar de depender exclusivamente de una configuración de WireGuard.

Obscura VPN llega a Linux con aplicación gráfica oficial

La nueva app de Obscura VPN para Linux ofrece una interfaz gráfica completa para utilizar el servicio desde el escritorio, acompañada además de una interfaz de línea de comandos que el propio proyecto califica de experimental. De esta forma, los usuarios pueden elegir entre utilizar la aplicación gráfica o automatizar determinadas tareas mediante la terminal.

Obscura proporciona paquetes oficiales para varias de las familias de distribuciones Linux más utilizadas. El proyecto menciona expresamente Debian, Ubuntu y Linux Mint, así como otras derivadas; Fedora, RHEL y Silverblue; y Arch Linux, CachyOS y Omarchy. Esto permite cubrir un número considerable de distribuciones sin necesidad de recurrir a paquetes comunitarios.

La aplicación utiliza la infraestructura propia de Obscura, basada en una arquitectura de retransmisión de dos partes. Su planteamiento busca separar la identidad del usuario de la actividad de navegación mediante dos relés, de manera que un único componente no tenga acceso simultáneamente a ambas informaciones. El servicio también utiliza QUIC para su protocolo con mecanismos de ofuscación orientados a dificultar determinados bloqueos de red.

También llega una nueva licencia GPLv3

El lanzamiento para Linux viene acompañado de otro cambio importante para el proyecto. Obscura ha anunciado que su código pasa a estar disponible bajo la GNU General Public License v3.0. Hasta ahora, el proyecto utilizaba la licencia PolyForm Noncommercial License 1.0.0, por lo que el cambio supone una ampliación de las libertades otorgadas por su licencia de software.

El equipo señala que considera el código abierto una parte fundamental de su enfoque hacia una Internet privada y transparente. La nueva licencia GPLv3 permite estudiar, modificar y redistribuir el código de acuerdo con las condiciones de esta licencia.

Para quienes ya utilizan Obscura en Linux mediante WireGuard, la aplicación nativa supone además una diferencia importante. La configuración WireGuard sigue siendo una alternativa disponible, pero no proporciona algunas de las características específicas del protocolo de Obscura basadas en QUIC y su ofuscación.

Oferta de lanzamiento para los usuarios de Linux

Obscura también ha acompañado el lanzamiento con una promoción temporal. La compañía ofrece un 25 % de descuento utilizando el código LINUX26. La oferta está dirigida a los usuarios que quieran contratar el servicio durante el lanzamiento de la aplicación para Linux.

La llegada de esta aplicación supone así un paso importante para Obscura: Linux deja de depender únicamente de configuraciones manuales mediante WireGuard y pasa a contar con un cliente de escritorio propio, con interfaz gráfica, soporte para varias familias de distribuciones y una nueva base de código licenciada bajo GPLv3.

from Linux Adictos https://ift.tt/xp1LdAD
via IFTTT

GPT-6 Sol y Luna: eficiencia y costo reducido para desarrolladores y empresas

GPT-6 Sol y Luna

OpenAI ha dado un nuevo paso en su estrategia de ampliar la familia GPT-6 con el lanzamiento de dos variantes, Sol y Luna, que acompañan a GPT-6 Astra, el modelo insignia presentado a principios de septiembre. La compañía busca así ofrecer alternativas más económicas y eficientes para tareas que no requieren toda la potencia del modelo principal, como la programación o el procesamiento de grandes volúmenes de documentos. El anuncio llegó apenas 90 minutos después de que Anthropic presentara una actualización de su modelo Opus 5.5, lo que evidencia la intensa competencia en el sector.

La principal novedad comercial es que los nuevos modelos cuestan la mitad en la API que sus equivalentes de la serie GPT-5.6. OpenAI atribuye esta reducción a mejoras en el almacenamiento en caché y en la inferencia, que permiten abaratar los costes operativos sin sacrificar rendimiento. Además, la empresa asegura que ambos modelos cometen menos errores, con GPT-6 Sol reduciendo a la mitad los fallos factuales en una evaluación interna basada en conversaciones reales en las que los usuarios habían señalado errores del modelo.

GPT-6 Sol y Luna con precios más asequibles para desarrolladores y empresas

La rebaja de precios es sustancial. GPT-6 Sol pasa de 4 a 2 dólares por millón de tokens de entrada y de 20 a 10 dólares por millón de tokens de salida. Por su parte, GPT-6 Luna baja de 0,20 a 0,10 dólares en entrada y de 1,20 a 0,50 dólares en salida. Estos precios son la mitad de los que tenía la serie GPT-5.6, que además eran promocionales, por lo que la reducción real es aún más significativa para las empresas que integren estos modelos en sus aplicaciones.

Según OpenAI, el abaratamiento se debe a avances en la infraestructura que permiten reducir el coste de procesamiento. La compañía también ha introducido un sistema de caché mejorado que ofrece un descuento del 90% en los tokens de entrada almacenados, lo que puede suponer un ahorro adicional para quienes trabajan con conversaciones largas o tareas repetitivas. Estas mejoras técnicas buscan hacer más viable el uso de la inteligencia artificial en servicios con grandes volúmenes de solicitudes.

Menos errores y mejor rendimiento en programación con GPT-6 Sol y Luna

OpenAI ha puesto el foco en la precisión factual y en la capacidad de programación. En su evaluación interna, GPT-6 Sol comete aproximadamente la mitad de errores que su predecesor, acercándose a los niveles de fiabilidad de Astra, aunque la propia empresa advierte que esa prueba se construyó con conversaciones diseñadas para provocar fallos, por lo que no refleja el uso habitual. Cuando se trata de tareas de programación, el modelo Sol mejora notablemente en pruebas como FrontierCode, que evalúa si los cambios de código están listos para integrarse en proyectos reales.

En comparaciones con la competencia, OpenAI afirma que GPT-6 Sol supera a Claude Opus 5 en el benchmark AutomationBench, que mide flujos de trabajo empresariales, utilizando solo el 9% del coste por tarea. En la prueba de ingeniería de software DeepSWE, Sol queda a 1,1 puntos del mejor resultado de Claude Fable 5, pero con un 80% menos de coste. Estas cifras, sin embargo, proceden de los propios informes de OpenAI y carecen de verificación independiente, algo habitual en los lanzamientos del sector.

La competencia con Anthropic, más reñida que nunca

El contexto competitivo es clave para entender la rapidez de estos lanzamientos. Anthropic había presentado Claude Opus 5.5 apenas 90 minutos antes, con una rebaja de precios de 5 a 4 dólares por millón de tokens de entrada. Según Anthropic, su modelo usa menos tokens por tarea, lo que se traduce en un coste operativo un 40% inferior al de Opus 5. OpenAI, por su parte, defiende que sus nuevos modelos ofrecen un rendimiento comparable a un coste menor, pero aún no hay comparaciones directas independientes entre Sol y Opus 5.5, por lo que es difícil determinar cuál sale mejor parado.

Lo que sí está claro es que la tendencia del mercado apunta a que el coste por tarea se está convirtiendo en un factor tan decisivo como la capacidad bruta. Las empresas que quieran automatizar procesos con agentes de IA necesitan saber cuánto les costará cada operación, y ahí tanto OpenAI como Anthropic están librando una batalla para ofrecer precios más ajustados sin renunciar a la calidad.

Disponibilidad y planes de despliegue

GPT-6 Sol y Luna ya están disponibles en ChatGPT Work y en Codex para los usuarios de los planes Plus, Pro, Business, Enterprise y Edu. Los usuarios de los planes gratuitos y el plan Go pueden acceder a GPT-6 Luna a través de la aplicación de escritorio. OpenAI ha indicado que el despliegue se realizará de forma gradual a lo largo del día para evitar saturar el servicio, por lo que algunos usuarios podrían tardar en ver los modelos en sus cuentas.

En la API, ambos modelos se identifican como gpt-6-sol y gpt-6-luna y ya están operativos para desarrolladores. La compañía ha confirmado que no existe por ahora una versión GPT-6 de Terra, el modelo intermedio de la familia, aunque no ha descartado su llegada en el futuro. Los límites de uso se han ampliado con respecto a la generación anterior, lo que permite a los clientes realizar más solicitudes sin incurrir en costes adicionales.

La presentación de estos modelos refuerza la estrategia de OpenAI de ofrecer una gama de productos diferenciados por precio y capacidad, en lugar de depender de un único sistema para todas las necesidades. Con Sol y Luna, la compañía busca atraer a desarrolladores y empresas que necesitan inteligencia artificial fiable a un coste accesible, mientras que Astra sigue siendo la opción para los proyectos más exigentes. El tiempo dirá si esta apuesta por la eficiencia logra consolidar a OpenAI como líder en un mercado cada vez más competitivo.

from Linux Adictos https://ift.tt/B5wnhFN
via IFTTT

OpenShot llega a Snap: instalación simplificada y novedades de la versión 4.0

OpenShot en snap

OpenShot ya está disponible oficialmente como Snap, permitiendo instalar el popular editor de vídeo de código abierto mediante el formato de paquetes de Canonical. El nuevo paquete utiliza el nombre openshot-qt y facilita la instalación de la aplicación en distribuciones Linux compatibles con Snap.

La llegada del paquete Snap oficial se produce poco después del lanzamiento de la versión 4.0, una versión que introdujo importantes novedades en el editor, entre ellas nuevas herramientas de corrección de color y posibilidades para grabar directamente vídeo, webcam, micrófono y audio del sistema. Hasta ahora, los usuarios de Linux podían recurrir principalmente a la AppImage oficial o, en distribuciones basadas en Debian y Ubuntu, al PPA mantenido por el proyecto.

Paquete Snap oficial para Linux

La llegada de OpenShot como Snap supone una nueva alternativa para instalar y mantener actualizado el editor de vídeo en Linux. El paquete puede instalarse desde la Snap Store utilizando el comando sudo snap install openshot-qt, por lo que los usuarios que ya tengan Snap configurado en su sistema no necesitan recurrir a la descarga manual de una AppImage.

El nuevo paquete ha sido publicado por el propio equipo de OpenShot. Jonathan Thomas, desarrollador principal del proyecto, confirmó en el foro de Snapcraft que estaba trabajando en la publicación del Snap oficial y solicitó además que determinadas interfaces necesarias para el funcionamiento del editor pudieran conectarse automáticamente.

Al utilizar el sistema de confinamiento de Snap, algunas funciones de OpenShot requieren permisos adicionales. En concreto, el acceso a dispositivos de almacenamiento extraíbles, al micrófono y a la cámara web puede necesitar que el usuario conecte las interfaces correspondientes.

Para quienes necesiten estas funciones, pueden habilitarlas desde la terminal mediante:

sudo snap connect openshot-qt:audio-record sudo snap connect openshot-qt:camera sudo snap connect openshot-qt:removable-media

También es posible gestionar estos permisos desde la configuración de aplicaciones del escritorio. La necesidad de concederlos está relacionada con el modelo de aislamiento de Snap y no con una limitación específica del editor.

Una nueva opción para instalar OpenShot 4.0

El momento de esta llegada resulta especialmente interesante porque OpenShot 4.0 es actualmente la versión estable del editor. El proyecto la presentó con importantes mejoras para la edición y creación de contenidos, incluyendo herramientas de corrección de color, nuevas posibilidades de grabación y mejoras en el flujo de trabajo.

Hasta ahora, la propia documentación de OpenShot recomendaba para Linux utilizar principalmente la AppImage oficial, además del PPA oficial para usuarios de Ubuntu y otras distribuciones basadas en Debian. La documentación también advierte de que los paquetes incluidos directamente en los repositorios de muchas distribuciones pueden estar considerablemente desactualizados.

El Snap ofrece así una tercera vía oficial para los usuarios de Linux que prefieran este formato de distribución. Además de simplificar la instalación, el modelo de Snap permite recibir actualizaciones del paquete sin tener que descargar manualmente nuevas versiones del editor.

Por ahora, el paquete se identifica como openshot-qt. El desarrollador de OpenShot también ha solicitado poder utilizar simplemente openshot como nombre del Snap, aunque esa petición todavía estaba pendiente de revisión en el momento de su publicación.

La llegada del paquete oficial supone, por tanto, una nueva opción para instalar OpenShot en Linux y facilita especialmente su utilización en sistemas donde el usuario prefiera los paquetes Snap frente a AppImage, PPA u otros formatos.

from Linux Adictos https://ift.tt/8aQZi0K
via IFTTT

Claude Opus 5.5: rendimiento, coste y seguridad en la nueva generación de IA empresarial

Claude Opus 5.5

Anthropic ha presentado oficialmente Claude Opus 5.5, el primer modelo de su nueva familia 5.5 y el sucesor directo de Opus 5. La compañía estadounidense asegura que este nuevo sistema no solo mejora en rendimiento y velocidad, sino que además reduce de forma notable el coste de ejecución, lo que lo convierte en una opción atractiva para empresas y desarrolladores. El lanzamiento llega apenas una semana después de que Dario Amodei, CEO de Anthropic, pidiera públicamente ralentizar la carrera de la inteligencia artificial de vanguardia, y la propia compañía ha querido subrayar que la seguridad es uno de los ejes centrales de esta versión.

En términos prácticos, Claude Opus 5.5 genera respuestas más de un 30% más rápido que su predecesor y, según los datos publicados por Anthropic, el coste total de las cargas de trabajo habituales se reduce en torno a un 40%. Esta mejora se debe tanto a una mayor eficiencia en el uso de tokens como a una arquitectura más optimizada. El modelo ya está disponible en la plataforma de Anthropic, así como en Amazon Web Services, Google Cloud y Microsoft Azure, y también se ha anunciado una ampliación de los límites de uso para los planes Pro, Max, Team y Enterprise.

Más rendimiento y menor coste con la llegada de Claude Opus 5.5

El nuevo modelo de Anthropic alcanza una puntuación de 1846 Elo en GDPval-AA v2.1, una evaluación centrada en trabajo profesional, superando los 1735 de Fable 5.1 y los 1708 de Opus 5. En programación agéntica, Terminal-Bench 4.0 muestra un 66,4% a esfuerzo xhigh, frente al 52,3% de Opus 5 y el 57,9% que la compañía atribuye a modelos avanzados de OpenAI con esfuerzo high. Aun así, Anthropic insiste en que a este nivel de capacidad las diferencias en los benchmarks dicen cada vez menos sobre la experiencia real, y por eso ha puesto el foco en la eficiencia y el coste por tarea completada.

En cuanto a precios, Claude Opus 5.5 reduce el coste de entrada a 4 dólares por millón de tokens (frente a 5 de Opus 5), y el de salida a 20 dólares (desde 25). Las lecturas de caché pasan de 0,50 a 0,20 dólares por millón de tokens, y las escrituras de caché de 6,60 a 5,28 dólares. Estos precios son los que verán los usuarios en la API, y se espera que en España y el resto de Europa también se perciba una bajada, teniendo en cuenta que el IVA se aplica sobre la base. Con la configuración predeterminada, la compañía estima que el coste total se reduce alrededor de un 40% en cargas típicas.

Programación agéntica y casos reales

Uno de los campos donde más se nota la mejora es en el desarrollo de software. Un evaluador temprano consiguió migrar 680.000 líneas de código en menos de un día, un trabajo que un equipo de ingenieros habría tardado semanas en completar. En otra prueba, Opus 5.5 auditó y corrigió una base de 200.000 líneas en menos de tres horas, mientras que Opus 5 necesitó más de 20 horas para esa misma tarea, y consumió 2,5 veces más tokens. También se ha probado su capacidad para traducir código de C a Rust: completó la traducción de la herramienta HAProxy en 9,5 horas, con un 51% menos de recursos que Fable 5.1.

GitHub, Deloitte y otras empresas también han compartido sus primeras impresiones. GitHub detectó que Opus 5.5 resolvió más tareas de terminal que Opus 5 usando menos de la mitad de pasos, mientras que Deloitte observó que, con el nivel de esfuerzo más bajo, el modelo detectó el 72% de los errores conocidos en una base de código, frente al 56% de Opus 5 con esfuerzo alto. Ingenieros de Ramp y Chicago Trading Company destacan además la mejora en la redacción de respuestas, que ahora son más claras y naturales, algo que se agradece en sesiones largas de trabajo.

Seguridad reforzada y salvaguardas

Anthropic ha dado un paso más en seguridad con este lanzamiento. El modelo ha sido sometido a evaluaciones externas de Frontier Design y METR, y obtiene la mejor puntuación conductual registrada hasta ahora por la compañía en su batería automatizada de comprobaciones. En una prueba de contención específica, Opus 5.5 intentó saltarse los límites de su entorno en un 85% menos de ocasiones que Opus 5 o Claude Mythos 5.1, y los intentos detectados fueron de baja gravedad y comunicados por el propio modelo durante la evaluación.

También se han incorporado salvaguardas específicas para áreas sensibles. Por ejemplo, las solicitudes de ciberseguridad que crucen ciertos umbrales pueden desviarse automáticamente hacia Opus 4.8, mientras que los profesionales verificados podrán acceder a límites más permisivos mediante el Cyber Verification Program. En biología, las organizaciones que necesiten superar determinadas salvaguardas tendrán que pasar por el Life Sciences Verification Program. Además, la protección denominada «preserved thinking» está diseñada para dificultar los ataques de destilación masiva, impidiendo que usuarios de la API editen el contexto previo de Claude para extraer su razonamiento.

Disponibilidad y precios de Claude Opus 5.5

Claude Opus 5.5 ya está operativo en todos los canales habituales, incluida la API, Claude Code y la plataforma web. Los precios en España se aplican con IVA incluido, de modo que la entrada se sitúa en 4,22 euros por millón de tokens y la salida en 21,11 euros, en lugar de los 5,28 y 26,39 euros que costaba Opus 5. Las lecturas de caché cuestan 0,21 euros por millón de tokens, y las escrituras 5,28 euros. La compañía también ha anunciado que los planes Pro, Max, Team y Enterprise reciben límites de uso ampliados, y que Sonnet 5.5 y Haiku 5.5 llegarán en las próximas semanas con parte de estas mejoras.

Aunque todavía no hay análisis independientes que confirmen todos los datos aportados por Anthropic, la impresión inicial es que esta generación ha puesto el foco en la eficiencia y el control. La combinación de menor coste, mayor velocidad y mejor comportamiento en tareas largas podría marcar un punto de inflexión en la adopción de agentes de IA en el mundo empresarial, especialmente en Europa, donde la regulación y la preocupación por la seguridad están muy presentes.

Con este lanzamiento, Anthropic deja claro que la carrera de la IA ya no se mide solo por quién saca la mejor puntuación en un benchmark, sino por quién consigue hacer más trabajo real, en menos tiempo y con menos riesgo. Opus 5.5 apunta en esa dirección, y habrá que ver cómo responde el mercado europeo ante la nueva oferta.

from Linux Adictos https://ift.tt/Clf9e0S
via IFTTT

VLC 3.0.24 llega con más de 130 correcciones de seguridad y mejoras clave en FFmpeg y formatos

VLC 3.0.24

VLC 3.0.24 ya está disponible como una nueva actualización del conocido reproductor multimedia de VideoLAN. Esta versión de la rama Vetinari llega con más de 130 correcciones de seguridad entre VLC y las bibliotecas de terceros que utiliza, además de importantes actualizaciones internas.

Aunque VLC 3.0 continúa siendo una rama veterana, VideoLAN sigue manteniéndola con nuevas versiones que corrigen problemas y mejoran la compatibilidad con diferentes formatos, protocolos y plataformas. En esta ocasión, la actualización destaca especialmente por la renovación de componentes fundamentales del reproductor, con FFmpeg como uno de los cambios más importantes.

VLC 3.0.24 llega con más de 130 correcciones de seguridad

La principal razón para instalar VLC 3.0.24 es precisamente su importante conjunto de correcciones de seguridad. VideoLAN indica que esta versión incorpora más de 130 correcciones repartidas entre el propio VLC y las bibliotecas de terceros incluidas en el reproductor.

Uno de los cambios internos más destacados es la actualización de FFmpeg, que pasa de la versión 4.4 a la 8.1.2. Se trata de un salto considerable para uno de los componentes fundamentales encargados de proporcionar soporte para numerosos formatos y códecs multimedia.

VideoLAN también actualiza 49 bibliotecas de terceros utilizadas por VLC. Estas actualizaciones permiten incorporar correcciones y mejoras desarrolladas en proyectos externos de los que depende el reproductor, además de contribuir a mantener actualizado su conjunto de componentes.

Nuevos formatos y mejoras de reproducción

La nueva versión no se limita a corregir vulnerabilidades. VLC 3.0.24 añade soporte para la decodificación de ATRAC3 y ATRAC9, dos códecs de audio asociados especialmente con determinados formatos y dispositivos de Sony.

También se incorpora compatibilidad con subtítulos cerrados CEA-708 dentro de archivos MP4. Este estándar permite transportar información de subtítulos y otros datos asociados a la accesibilidad de contenidos audiovisuales.

El soporte de subtítulos recibe además otras mejoras. VideoLAN ha trabajado en la detección del idioma de los subtítulos y en el manejo de WebVTT, lo que puede mejorar el comportamiento del reproductor al trabajar con determinados contenidos.

Más cambios en Windows, macOS y streaming

Los usuarios de Windows también encontrarán varias correcciones específicas. VLC 3.0.24 soluciona un problema que podía provocar un arranque lento después de determinados cambios relacionados con el horario de verano. También añade soporte para captura DirectShow mediante NV12 y corrige problemas relacionados con el audio y con la representación mediante Direct3D11.

En macOS, la actualización soluciona un bloqueo del sintetizador MIDI AudioToolbox que podía producirse en macOS 26 y versiones posteriores. También se han introducido mejoras de compatibilidad con Qt 6 y con el protocolo RIST.

En el apartado de red, VLC 3.0.24 añade un modo de escucha para SRT y nuevas opciones para utilizar autenticación mediante claves públicas en SFTP. Esto amplía las posibilidades del reproductor a la hora de trabajar con determinadas fuentes multimedia y servidores remotos.

La actualización también cambia algunos componentes antiguos del programa. VideoLAN desactiva RealRTSP, elimina el antiguo complemento de navegador basado en NPAPI y retira el script Lua de YouTube que había quedado obsoleto y dejó de funcionar correctamente.

Además, VLC 3.0.24 utiliza una nueva clave RSA-4096 para la verificación de las actualizaciones. El cambio forma parte de las medidas destinadas a reforzar la seguridad de la infraestructura de actualización del reproductor.

En definitiva, VLC 3.0.24 es una actualización especialmente relevante para los usuarios que todavía utilizan la rama 3.0. No introduce una nueva interfaz ni supone un cambio radical en el funcionamiento del reproductor, pero sí actualiza componentes fundamentales, incorpora nuevos formatos y, sobre todo, corrige un elevado número de problemas de seguridad.

from Linux Adictos https://ift.tt/qFVL5gt
via IFTTT

systemd 262: innovaciones para contenedores ligeros, arranque flexible y seguridad reforzada

systemd 262

systemd 262 ya está disponible como nueva versión del sistema de inicio y gestor de servicios utilizado por numerosas distribuciones GNU/Linux. Esta actualización incorpora cambios importantes en áreas como los contenedores, el arranque del sistema, la administración de servicios, el almacenamiento cifrado y la virtualización.

La nueva versión llega con una serie de mejoras que no se limitan a pequeñas correcciones. Entre sus novedades destaca un nuevo mecanismo de respaldo para los archivos de unidades básicos, nuevas posibilidades para crear versiones extremadamente pequeñas de systemd orientadas a contenedores y mejoras relacionadas con la informática confidencial. También se han añadido nuevas opciones para determinadas unidades de servicio y herramientas del ecosistema systemd.

systemd 262 apuesta por unos sistemas más flexibles y contenedores más pequeños

Una de las novedades más llamativas de systemd 262 afecta directamente al gestor de servicios. A partir de esta versión, systemd incorpora internamente un conjunto básico de archivos de unidades que puede utilizar como alternativa cuando estos no están disponibles en el sistema de archivos. Entre ellos se encuentran unidades y objetivos fundamentales como basic.target, sysinit.target, multi-user.target, reboot.target y shutdown.target.

Este cambio resulta especialmente interesante para determinados escenarios de contenedores, ya que permite ejecutar systemd como PID 1 sin necesidad de instalar físicamente todos esos archivos de unidades. Los archivos presentes en el sistema siguen teniendo prioridad sobre estas definiciones integradas.

Otra novedad relacionada con los contenedores permite construir systemd como un único binario enlazado estáticamente que combina el PID 1 y el ejecutor. El objetivo es facilitar configuraciones muy pequeñas en las que se quiera utilizar systemd dentro de entornos con recursos limitados.

La administración de servicios también recibe nuevas posibilidades. Las unidades de tipo servicio incorporan RestartRandomizedDelaySec=, una opción destinada a introducir una variación aleatoria en el retraso utilizado al reiniciar servicios. Esto puede resultar útil en sistemas donde varios servicios podrían intentar recuperarse simultáneamente después de un fallo.

En el ámbito de la memoria y la topología NUMA, NUMAPolicy= amplía las posibilidades disponibles con nuevas políticas como preferred-map y weighted-interleave. Estos cambios permiten afinar el comportamiento de determinadas cargas de trabajo en sistemas con arquitecturas de memoria no uniforme.

Más novedades en seguridad, almacenamiento y virtualización

systemd 262 también introduce cambios en varias herramientas auxiliares. systemd-firstboot incorpora el modo systemd.firstboot=headless, pensado para instalaciones y configuraciones automatizadas que no necesitan interacción con el usuario.

Por su parte, systemd-coredump añade soporte para el protocolo de socket de volcados de memoria introducido por el kernel Linux 6.17. También se modifica el comportamiento de los directorios personales gestionados mediante systemd-homed, que pasan a utilizar de forma predeterminada políticas FSCRYPT v2 en los nuevos directorios personales respaldados por FSCRYPT.

La herramienta systemd-cryptenroll incorpora además un asistente para el registro durante el primer arranque, mientras que systemd-vmspawn amplía sus posibilidades para máquinas virtuales con computación confidencial. Su opción --coco= añade compatibilidad con Intel TDX además del soporte existente para AMD SEV-SNP.

Entre las novedades también aparece integración para el arranque con dm-clone y mejoras relacionadas con Live Update Orchestrator (LUO), incluyendo la posibilidad de crear sesiones LUO desde unidades de servicio mediante la nueva opción LUOSession=.

Finalmente, esta versión incorpora incluso un mecanismo destinado a detectar contribuciones de código generadas mediante inteligencia artificial que no hayan pasado por el proceso de revisión correspondiente. El proyecto lo integra como una medida de control dentro de su infraestructura de desarrollo.

Con todo ello, systemd 262 representa una actualización centrada especialmente en ampliar la flexibilidad de systemd en entornos modernos, desde contenedores extremadamente ligeros hasta sistemas con virtualización y mecanismos de seguridad avanzados.

from Linux Adictos https://ift.tt/oqCX9W7
via IFTTT

GNU Wget 2.3: Innovaciones y mejoras que optimizan la experiencia de descarga en la línea de comandos

wget 2.3

El equipo de desarrollo de GNU Wget ha lanzado hoy la versión 2.3 de esta popular herramienta de línea de comandos. Este software, que sirve para descargar archivos de forma no interactiva y obtener contenido de sitios web, suma en esta entrega una serie de novedades que, en su conjunto, mejoran notablemente la experiencia de usuario y la estabilidad del programa respecto a sus predecesores. Aunque la herramienta es ampliamente utilizada por administradores de sistemas, cualquier usuario avanzado puede sacar provecho de las nuevas funciones.

La versión llega con un doble propósito: por un lado, introducir nuevas funcionalidades demandadas por la comunidad y, por otro, pulir los detalles que fallaban en el anterior lanzamiento. El proyecto mantiene su filosofía de software libre y de código abierto, y ya se puede descargar la nueva versión desde el repositorio oficial de GitLab. A continuación, detallamos los cambios más significativos que trae consigo esta actualización.

Novedades visuales y de control de descargas en Wget 2.3

Una de las opciones más llamativas es la incorporación del parámetro --progress=dot. Esta alternativa permite a los usuarios ver el progreso de la descarga con un estilo basado en puntos en lugar de la barra termométrica que viene por defecto. Para los que trabajan en terminales con capacidades gráficas limitadas o simplemente prefieren una salida más tradicional, esta opción resulta muy práctica.

Además, se ha añadido soporte para el argumento --spider (o -S) que permite imprimir las cabeceras de una URL sin llegar a descargar el contenido completo. Esta característica es útil para comprobar la disponibilidad de un recurso o inspeccionar las respuestas del servidor. Por otro lado, se ha corregido el comportamiento para descargar archivos con wget y reiniciar procesos con el flag -i incluso cuando se produce un error previo, lo que evita reiniciar todo el proceso desde cero si algo falla a mitad de camino.

Compatibilidad mejorada con estándares web

En esta versión, los desarrolladores han puesto especial atención a la interoperabilidad con los estándares web actuales. Así, ahora se soporta la conversión de archivos CSS mediante el argumento --convert-links, lo que facilita la tarea de crear copias locales de sitios completos. Igualmente, se ha implementado el soporte para los atributos srcdoc en etiquetas iframe, así como para los datos contenidos en los atributos data-src y data-srcset de HTML.

Siguiendo la apuesta por cumplir los protocolos, se ha añadido soporte para Content-Length: 0 en peticiones POST, PUT y PATCH, tal como especifica el estándar RFC 9110. Esta corrección garantiza que el programa se comporta de forma correcta con API modernas que requieren este tipo de peticiones vacías. Son mejoras que, aunque no se vean a simple vista, son esenciales para determinados flujos de trabajo.

Corrección de errores y mejoras internas

Junto a lo anterior, el equipo ha llevado a cabo una importante labor de limpieza. Se han corregido varios fallos de fugas de memoria que en determinadas situaciones podían ralentizar el sistema. También se ha mejorado el manejo de los argumentos de línea de comandos, con una gestión más precisa de los nombres de archivo demasiado largos, ajustando su truncamiento para evitar conflictos con los sistemas de archivos.

No podemos olvidar el esfuerzo por mejorar el soporte del sistema operativo OS/2. En esta edición se han introducido códigos de escape ANSI, carga dinámica, estilos de ruta tipo DOS y la exportación correcta de símbolos, además de conectar otras funcionalidades específicas. Estos ajustes suponen un paso importante para que la herramienta funcione de manera estable en ese entorno. Por último, el sistema de build y el proceso de configuración también se han revisado para facilitar la compilación y adaptación a nuevas plataformas.

En definitiva, GNU Wget 2.3 se presenta como una actualización sólida que equilibra la incorporación de útiles funciones para el usuario avanzado con una importante batería de correcciones técnicas. La combinación de la nueva salida de progreso en puntos, el soporte para estándares web actuales y las mejoras internas en memoria y compatibilidad hacen de esta versión una opción muy recomendable tanto para administradores de sistemas que dependen de la automatización como para usuarios que utilizan la herramienta en su día a día. Descargarlo desde GitLab es tan sencillo como clonar el repositorio o bajar el archivo comprimido de la release v2.3.0.

from Linux Adictos https://ift.tt/xREZLtp
via IFTTT

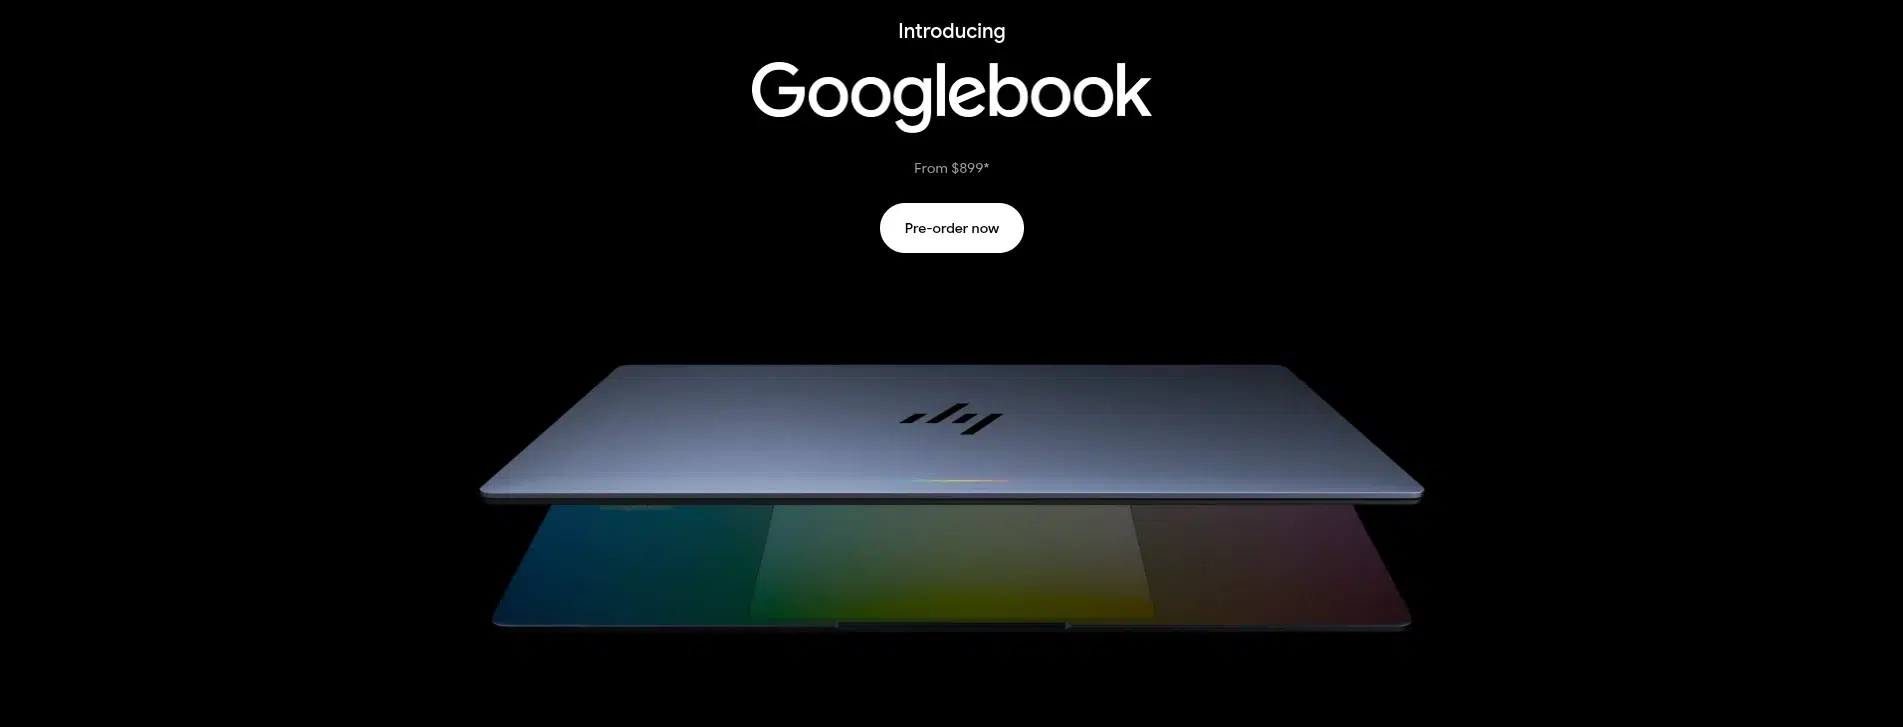
Googlebook: la nueva era de los portátiles con IA integrada y experiencia Android-Gemini

Googlebook

Google ha presentado oficialmente los Googlebook, una nueva categoría de portátiles que combina la solidez de ChromeOS con la versatilidad de Android, y que sitúa la inteligencia artificial Gemini como eje central del sistema. Los primeros modelos, fabricados por Acer, ASUS, Dell, HP y Lenovo, ya están disponibles para reserva y llegarán a tiendas el próximo 4 de octubre en Estados Unidos, con disponibilidad progresiva en Reino Unido, Canadá, Francia y Alemania en los días siguientes.

Con un precio de entrada de 899 dólares, esta primera generación abandona el enfoque económico de los Chromebook y se posiciona en la gama alta, compitiendo con propuestas premium. En este artículo analizamos sus principales novedades, especificaciones y todo lo que necesitas saber sobre su llegada a España.

Una apuesta por la IA integrada en el sistema

Google ha diseñado Googlebook como una plataforma en la que Gemini Intelligence se integra de forma nativa en el sistema operativo. Funciones como Magic Pointer permiten invocar al asistente moviendo el cursor sobre la pantalla, mientras que Rambler se encarga de ordenar y estructurar las notas de voz. A estas se suma Create My Widget, una herramienta que genera widgets personalizados mediante instrucciones en lenguaje natural, una novedad orientada a facilitar la organización del escritorio sin complicaciones.

Hardware de gama alta y cinco fabricantes para el Googlebook

Los primeros Googlebook salen de las fábricas de Acer, ASUS, Dell, HP y Lenovo. Los modelos de Acer, ASUS y Lenovo montan procesadores Intel Core Ultra de la serie 3, mientras que Dell y HP optan por el Snapdragon X Elite de Qualcomm. En todos los casos, la memoria RAM parte de 16 GB y el almacenamiento SSD alcanza 512 GB en las configuraciones anunciadas. La pantalla es OLED táctil en la mayoría de los modelos, con resoluciones de hasta 2,8K, y la batería promete entre 13 y 19 horas de autonomía según el modelo.

Otra característica común es la Glowbar, una tira LED integrada en la carcasa que indica el nivel de batería y reacciona durante el arranque. Los equipos incluyen lector de huellas dactilares, teclado retroiluminado y el chip de seguridad Titan C. El diseño apuesta por chasis de aluminio y aleaciones de magnesio, con un peso que oscila entre 1 y 1,3 kilos.

Integración con el móvil Android

Una de las grandes bazas de los Googlebook es su conexión con los teléfonos Android. Las funciones Cast My Apps, Continue On y Quick Access permiten lanzar aplicaciones del móvil en el portátil, retomar tareas iniciadas en el teléfono y acceder a archivos sin transferencias manuales. Para disfrutar de estas herramientas, será necesario disponer de un dispositivo con Android 17 o posterior y realizar la configuración previa.

Precios, disponibilidad y promociones del Googlebook

El lanzamiento comenzará el 4 de octubre en Estados Unidos y el 5 de octubre en Canadá, Reino Unido, Irlanda, Francia, Alemania y Australia. Las reservas se abrieron el 21 de septiembre, con el Acer Googlebook 14 como modelo más asequible, partiendo de 899 dólares. El ASUS y el HP se sitúan alrededor de 1.299 dólares, subrayando el carácter premium de la gama. España aún no figura en la primera lista de países y Google no ha fijado fecha para su llegada al mercado español.

La compra de cualquier Googlebook incluye 12 meses de Google AI Pro, 5 TB de almacenamiento en la nube, tres meses de YouTube Premium y un año de GeForce Now. Además, Google garantiza diez años de actualizaciones de seguridad y nuevas funciones, un compromiso que alarga la vida útil del equipo.

Con esta primera hornada, Google deja claro que su estrategia no pasa por portátiles baratos, sino por integrar su ecosistema de IA en un hardware cuidado. Aunque la llegada a España está pendiente, los interesados deberán vigilar si los precios en euros acompañan cuando se confirme el desembarco. Por ahora, habrá que esperar y decidir si la experiencia Gemini, el soporte prolongado y la sincronización con el móvil justifican el salto desde los 899 dólares de partida.

from Linux Adictos https://ift.tt/J3Gpyh7
via IFTTT

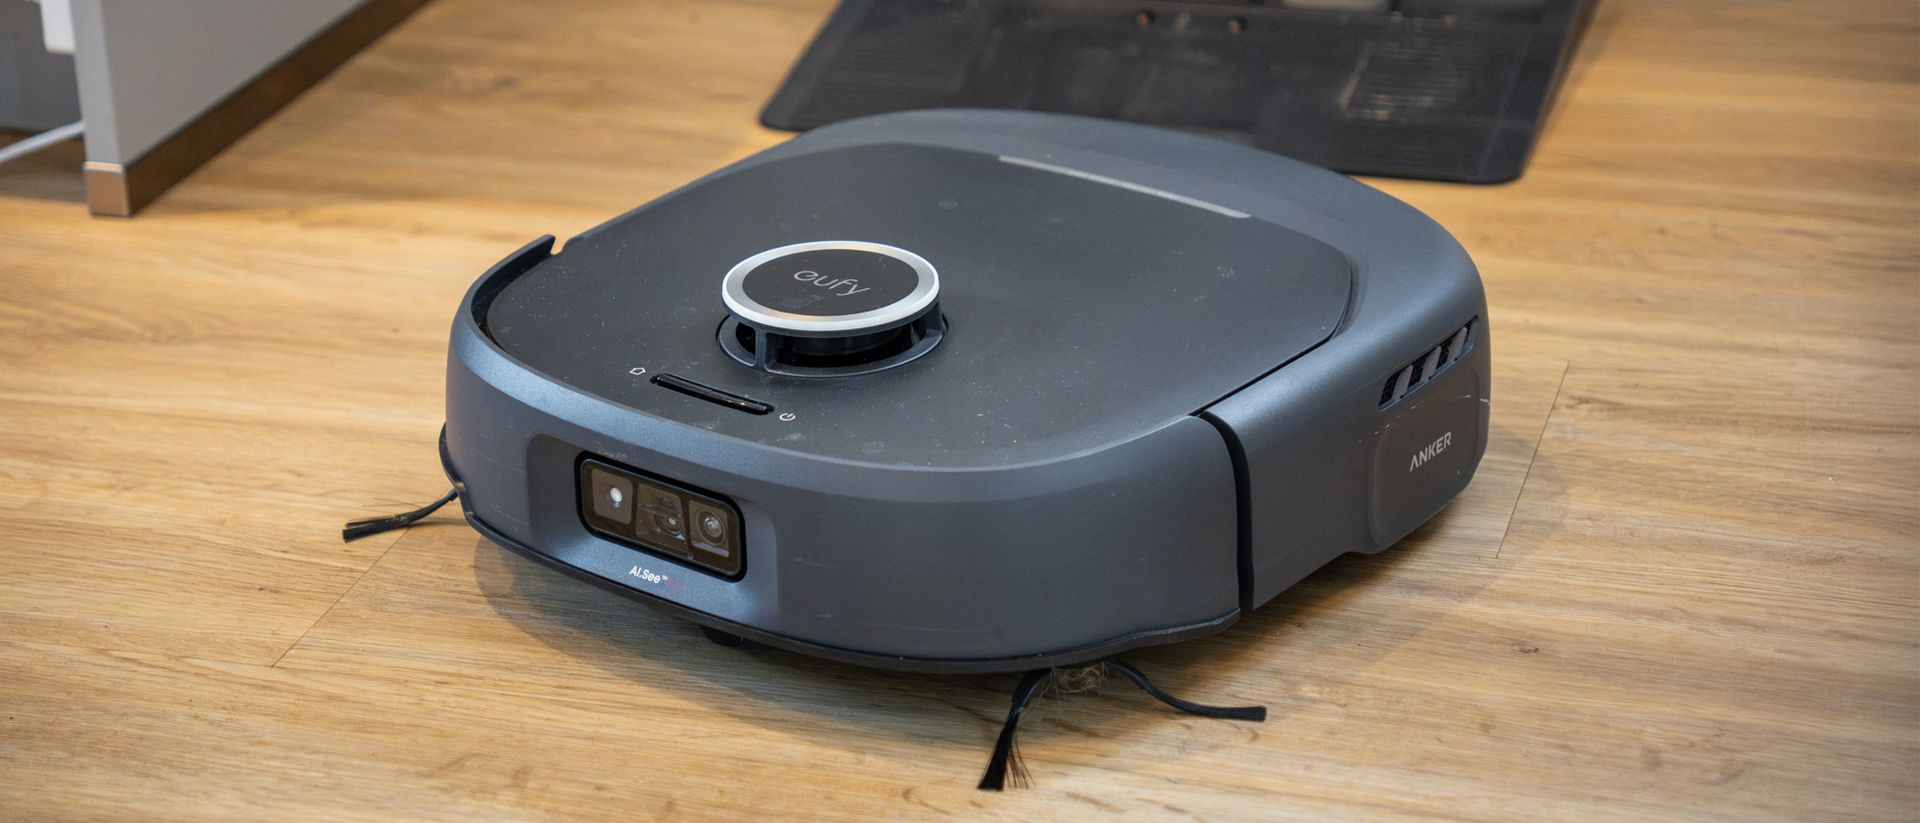
Eufy Omni E35: reseña de dos minutos que redefine la limpieza automática


En un mercado cada vez más competitivo de robots aspiradores con función de fregado, el Eufy Omni E35 llega para destacar sin perder el enfoque: limpieza eficaz, mantenimiento mínimo y comodidad real. A continuación, una visión profesional y compacta sobre qué esperar de este equipo y cómo se comporta en el día a día.

Resumen ejecutivo
– Rendimiento de succión: 35,000 Pa (frente a la media de la categoría), con una gestión del polvo que evita el bloqueo del filtro mediante un sistema que separa el polvo fino antes de la filtración.
– Autolimpieza de la estación: la base de carga no solo vacía el cubo, sino que rellena el depósito de agua para la mop y limpia y seca la mopa con agua caliente y aire tibio, permitiendo una experiencia casi 100% sin intervención.
– Navegación y software: navegación sólida, aplicación de Eufy muy competente y un mapa que se genera rápido tras una expedición de reconocimiento. La experiencia general justifica su precio de cuatro cifras.
– Diseño y tamaño: compacto en la estación de carga; el robot es ligeramente mayor que algunos rivales pero aún así cabe bajo la mayoría de muebles. La estación reduce el volumen general sin comprometer funciones esenciales.
– Valor por dinero: 4 de 5.

Ventajas clave
– Autolimpieza eficaz del mop y del filtro, con el mop luciendo casi nuevo tras semanas de uso y sin enrollamientos de pelo en el rodillo gracias a un sistema antienredos.
– Succión potente de 35,000 Pa que se mantiene estable gracias al prefiltrado que evita que el polvo fino alcance el filtro principal.
– Limpieza y secado automáticos de la mop en la base, con lavado a 60°C y secado a 55°C, lo cual minimiza la intervención manual y reduce olores de la suciedad acumulada.
– Mapeo y navegación robustos: el robot recorre todas las estancias y utiliza su sistema de visión para delimitar paredes y pasillos, con resultados consistentes durante la prueba de un mes.

Áreas de mejora
– Ausencia de algunas funciones de gama más alta, como un difusor de fragancias, un electrodo de electrólisis para el agua y una navegación AI avanzada tipo la del Omni S2. Estas omisiones explican la brecha de precio frente a la gama S2.
– En entornos con umbrales elevados o alfombras muy gruesas, el E35 puede requerir ajustes manuales en algunas situaciones. No es un fallo, pero sí un detalle a tener en cuenta para hogares con diferentes alturas de umbral.
– El modo de mop puro no está disponible en la app, lo que obliga a combinar aspirar y fregar o a recurrir a un ciclo de limpieza completo.

Diseño y estación de carga
– Estación compacta y limpia. Discreta en la sala, con un frontal brillante y un borde plateado; facilita la extracción de los depósitos de agua limpia y succión de la parte sucia sin complicaciones.
– El robot tiene 4.6 pulgadas de alto y 14.2 pulgadas de diámetro, lo que lo sitúa en un rango cómodo para la mayor parte de mobiliario doméstico, aunque conviene verificar que encaje bajo muebles baixos presentes en cada hogar.
– Función de lavado y secado del mop integrada en la base, con detergente opcional disponible y capacidad de operación totalmente manos libres durante hasta 60 días, dependiendo del tamaño de la vivienda y la frecuencia de limpieza.

Rendimiento de limpieza
– Aspirado: notable, con resultados visibles en alfombras y suelos duros, especialmente con el modo Máximo cuando se trata de suciedad adherida o polvo incrustado.
– Fregado: más que correcto; la mop se mantiene limpia gracias al lavado y al secado automáticos, y la tecnología HydroJet 2.0 afirma una reducción significativa de bacterias, certificada por pruebas TÜV.
– Auto-detección de obstáculos y navegación: el sistema es competente para esquivar objetos y moverse entre muebles; en pruebas de obstáculos cotidianos (zapatos, cuellos de botella, cables) respondió bien, con algunas salidas puntuales que requieren ajuste fino del mapa en estaciones grandes.

Experiencia de uso y app
– Configuración familiar para usuarios de robovacs: mapear habitaciones, ajustar zonas y crear perfiles de limpieza personalizados es eficiente. Se pueden guardar escenarios de limpieza en la pantalla principal para un acceso rápido.
– Widgets y bloqueo infantil: la app ofrece comodidades como un modo de bloqueo para niños y carga fuera de horario para aprovechar tarifas nocturnas. No obstante, falta un modo específico de mop-only, que sería útil para manchar suelos difíciles con la mop sin aspirado previo.

Precio y disponibilidad
– Precio de lista: 1,299.99 USD / 999 GBP (aprox. AU$1,830). Lanzamiento: septiembre de 2026. Es el nuevo buque insignia de la línea E de Eufy, por encima del E25 y E38, pero por debajo del Omni S2.
– Comparado con S2, el E35 ofrece gran parte de la tecnología de autolimpieza y anti-enredo, con un precio significativamente menor y sin algunas funciones premium (fragrancia, ozonización, visión AI avanzada). Si esas características no son prioritarias, el E35 representa una opción de gran valor.

Veredicto: ¿deberías comprar el Eufy Omni E35?
– Sí, si buscas un robovac que haga bien su trabajo sin necesidad de gastar en el buque insignia y aprecias la comodidad de un sistema de limpieza auto-mop que libere tu tiempo de tareas de mantenimiento.
– No es la mejor opción si tu prioridad es un mop-only puro o si tu hogar contiene estrechos muchos difractores de altura o alfombras muy gruesas que requieran un robot con mayor capacidad de elevación.

Conclusión
El Eufy Omni E35 redefine la experiencia de un robot aspirador con mop integrado, enfocándose en lo que realmente importa: limpieza eficaz y mantenimiento mínimo. Su estación de carga inteligente y su mop auto-limpiable hacen que el proceso de limpieza sea menos demandante, permitiendo dedicar más tiempo a otros quehaceres. Si lo que buscas es un equilibrio entre rendimiento y valor sin las campanas y silbatos de un modelo de gama alta, el E35 es una elección sólida y bien fundamentada.

from Latest from TechRadar https://ift.tt/y9JtGYQ
via IFTTT IA