Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

Luna en sangre y luz nocturna: guía profesional para observar y fotografiar el eclipse lunar de agosto


Los milagros celestiales de agosto no han terminado. Después de la impresionante eclipse solar total y de la cúspide de la lluvia de meteoros Perseidas, estamos frente a otra exhibición extraordinaria esta semana: un eclipse lunar.

Entre el 27 y 28 de agosto, observadores nocturnos de Norteamérica, Sudamérica, Europa, África y Asia occidental podrán disfrutar de un eclipse lunar del 96,2% y el característico color “luna de sangre”.

No es un eclipse lunar total —el siguiente ocurrirá el 31 de diciembre de 2028 (¡sí, fin de año!)—, pero para muchos será el mejor espectáculo hasta entonces, así que vale la pena quedarse despierto hasta tarde o levantarse temprano para verlo.

A continuación, te muestro exactamente cuándo y dónde ver el eclipse lunar, junto con mis consejos profesionales para capturarlo con tu cámara, sea cual sea tu equipo.

Cuándo y dónde ver el eclipse lunar de agosto

El eclipse lunar se observa en la cara iluminada de la Tierra; para agosto de 2026 esto significa que grandes partes de Norteamérica y Suramérica, además de la mitad occidental de Europa y África, disfrutarán de la fase máxima.

Más al este, los espectadores de Europa del este y de Asia occidental podrán ver el eclipse penéstrico y parcial, pero no la fase máxima del 96,2% — mientras que Australia no lo verá. En total, alrededor del 44,4% de la población global podrá verlo.

Una gran parte de Estados Unidos está en una posición privilegiada para observar el eclipse, incluidos Washington DC y Nueva York, ya que la fase máxima se alcanza a las 0:12 hora local ET y la luna estará bastante alta en el cielo nocturno.
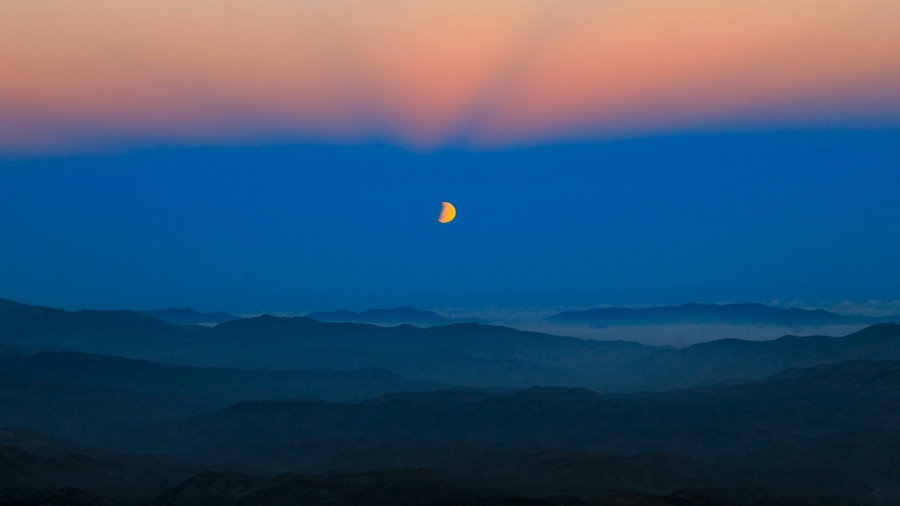
Una luna parcial con lunar eclipse

En Europa, la fase máxima del eclipse ocurre una hora antes de la puesta de la luna.(Imagen: ESO/F. Char)

En toda Europa, la fase máxima ocurre a las 6:12am CEST, lo que equivale a 5:12am BST. En ciudades como Londres, París y Madrid, la fase máxima llega aproximadamente una hora antes del amanecer, y como la luna se pone poco después, la foto puede ser especialmente desafiante y atractiva para la fotografía nocturna.

Aunque los horarios anteriores son para la fase máxima, el eclipse penumbral empieza casi tres horas antes y termina casi tres horas después. Incluso 90 minutos antes de la máxima, la luna empezará a volverse roja al entrar en la fase parcial.

  • El sitio timeanddate.com proporciona horarios exactos, fechas y lugares para cada eclipse, incluyendo agosto 27-28, en cualquier parte del mundo. Es una fuente completa que también cubre preguntas frecuentes sobre eclipses, como qué es un eclipse lunar, por qué cambia el color de la luna y más.
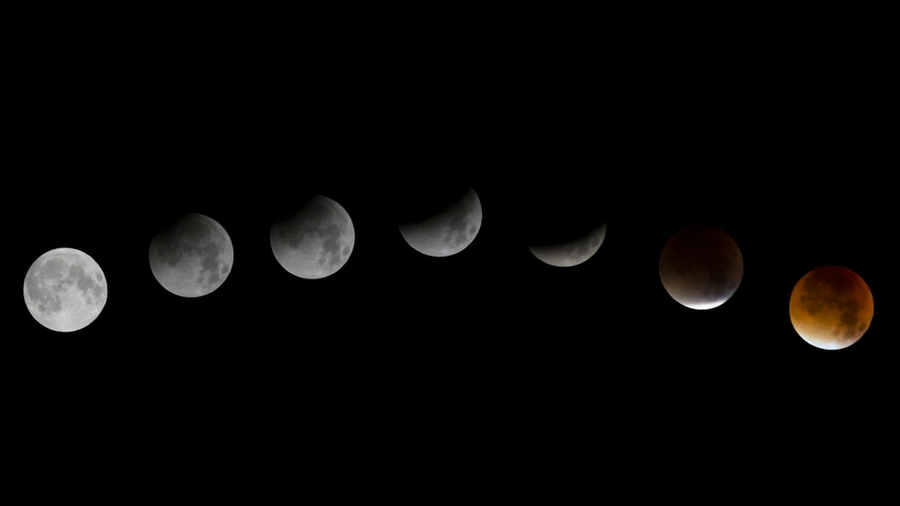
Composición de las fases del eclipse lunar

De parcial a total: fases del eclipse lunar. Licencia: CC0 Creative Commons(Imagen: CC0 Creative Commons)

Planificación de tus fotos del eclipse lunar

El ciclo completo del eclipse dura unas cinco horas, pero no es necesario estar atento durante todo ese periodo. Tomemos como ejemplo la ciudad de Nueva York.

Allí, el evento comienza con un eclipse penumbral a las 21:23 ET (27 de agosto), pero lo interesante empieza a las 22:33 cuando comienza la fase parcial. Este es un buen momento para preparar tu equipo, ya que la luna perderá brillo y empezará a volverse rojiza en su borde.

Pronto verás la curiosa visión de una luna creciente con una línea borrosa entre las áreas claras y oscuras. Esa línea es la proyección de la atmósfera de la Tierra sobre la superficie lunar.
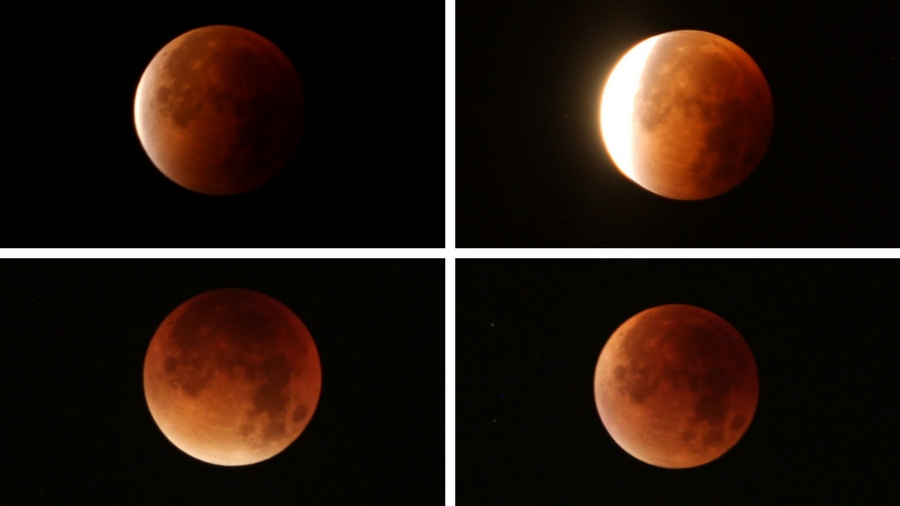
Fases del eclipse lunar

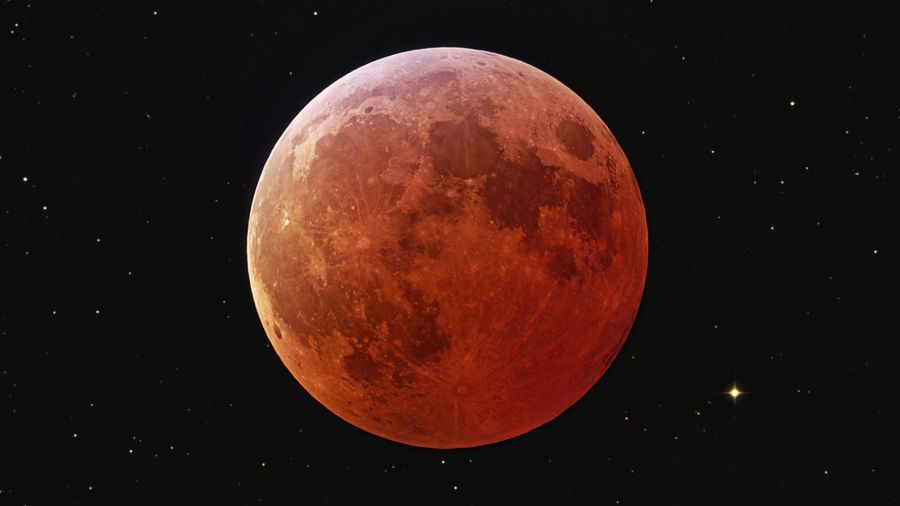
La luna se volverá roja durante las fases parciales y máxima. Crédito: Gill Carter(Imagen: Gill Carter)

A las 00:12 ET (28 de agosto), la eclipse alcanza su máximo, y la luna estará a una altitud de 38,3 grados, bastante alta en el cielo. Con un 96,2% de cobertura, quedará un pequeño brillo brillante y el resto rojo a simple vista. Este es el momento para tomar muchas fotos.

A partir de entonces, el brillo aumenta durante la fase parcial, que concluye a la 1:51 ET, y el eclipse termina a las 3:02 ET. Si lo deseas, puedes quedarte para capturar todas las fases; es ideal para un montaje, pero la actividad principal ocurrirá alrededor de su máximo.

En Londres, los horarios son menos favorables, pero los componentes para la fotografía podrían ser perfectos. El eclipse penumbral comienza a las 2:23 BST (28 de agosto), la parcial a las 3:33, y el máximo a las 5:12, aproximadamente una hora antes de la puesta de la luna y del amanecer.

En el Reino Unido, necesitarás un punto de observación con visión hacia el oeste a suroeste para ver la luna (y suerte con el pronóstico de nubes). Si puedes incluir puntos de interés en el encuadre, obtendrás imágenes dramáticas del máximo del eclipse. La luna se habrá puesto antes de que termine la parte parcial.

https://kwizly.com/embed/Wwqk5X.js
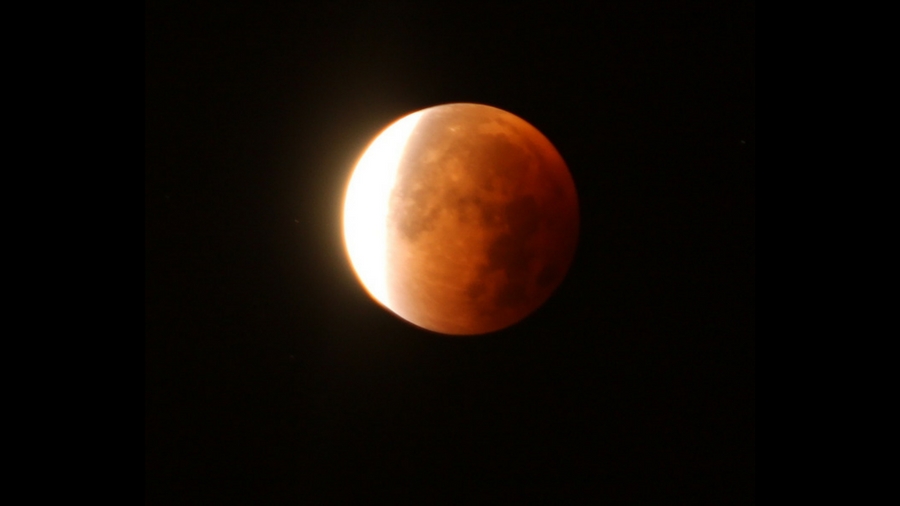
Primer plano de la luna durante un eclipse parcial

Durante el eclipse parcial, la luna aparecerá parcialmente brillante y parcialmente oscura. Crédito: Gill Carter(Imagen: Gill Carter)

Equipo fotográfico para el eclipse lunar

¿Cómo fotografiar un eclipse lunar? La buena noticia es que no necesitas filtros, como ocurre con un eclipse solar total. La mala noticia es que, al ser la luna un cuerpo relativamente pequeño, necesitarás algo de magnificación para que llene la mayor parte del fotograma. Eso significa usar un objetivo teleobjetivo, ya sea en una DSLR o una cámara sin espejo, o un ultra-zoom en una compacta/bridge. Tomar buenas fotos con un teléfono móvil será más desafiante.

En cuanto a la distancia focal, un objetivo equivalente a 600 mm suele llenar la mayor parte del encuadre con la luna. Tal vez quieras usar un poco de angular para incluir puntos de referencia en la escena.

En un teléfono móvil, el alcance óptico suele ser de 5x como máximo. El zoom digital no ofrece buena calidad, y empeora cuanto más haces zoom. Algunos dispositivos insignia, como el Oppo Find X9 Ultra, ofrecen mayor alcance tele y un adaptador para teleconverter. Mi consejo para la mayoría es usar una cámara con lente teleobjetivo.

Sea cual sea tu cámara, te recomiendo montarla en un trípode estable, especialmente si vas a capturar múltiples fases con puntos de referencia. Un trípode minimiza el movimiento de la cámara y mantiene la continuidad necesaria para las fases. Alternativamente, coloca tu equipo sobre una superficie fija. Un temporizador o disparo remoto reduce aún más el movimiento, y fotografiar en RAW en lugar de JPEG/HEIF ofrece mayor flexibilidad de edición.
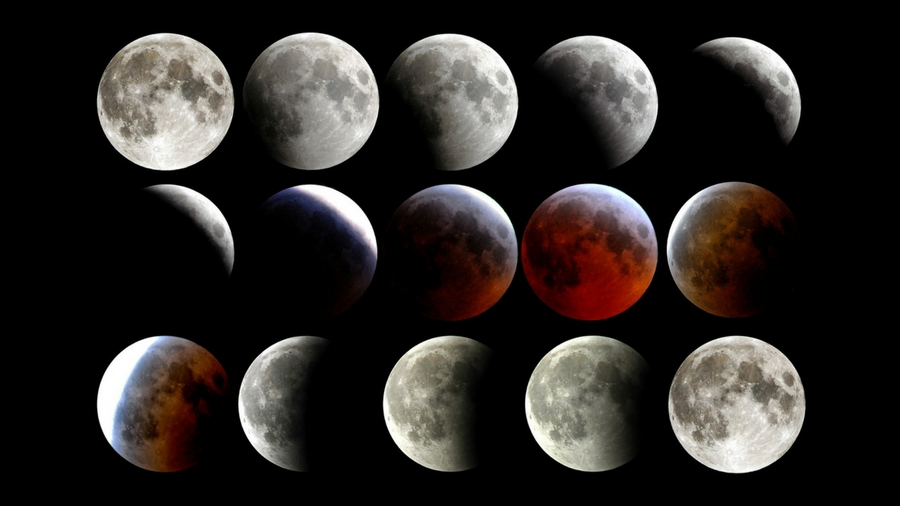
Montaje de eclipse lunar con fases clave

Es sencillo crear un montaje de tus tomas. Licencia: CC0 Creative Commons(Imagen: CC0 Creative Commons)

Capturar un eclipse lunar no es sencillo, pero tendrás mucho tiempo para experimentar con una amplia gama de configuraciones en tu DSLR/mirrorless/compacta superzoom. Además de los distintos colores, los eclipses lunares traen cambios considerables de brillo. Ten en cuenta que, al hacer zoom, la luna es un blanco móvil muy rápido debido al movimiento de la Tierra.

Por ello, te recomiendo ajustar el balance de blancos de forma manual; la configuración de tungsteno mantiene la precisión del color de la luna brillante y el tono azul profundo del cielo nocturno.

También necesitarás una velocidad de obturación alta. A medida que la luna se oscurece durante la partial, sube el ISO (prueba ISO 200 durante la fase parcial y ISO 1600 durante la fase máxima) y abre el diafragma (empieza en torno a f/11 y prueba).

No se trata solo de una imagen nítida: durante la fase parcial, la luna estará a medio brillo y medio oscuro, por lo que tendrás que decidir qué lado exponer. La respuesta es: prueba ambos, varias veces.

Lleva una batería extra, asegúrate de que tu tarjeta tenga suficiente espacio y prepárate para una sesión de posproducción. Sobre todo, cruza dedos por un cielo despejado: las nubes pueden arruinar los mejores planes.

from Latest from TechRadar https://ift.tt/h4qQJtM
via IFTTT IA
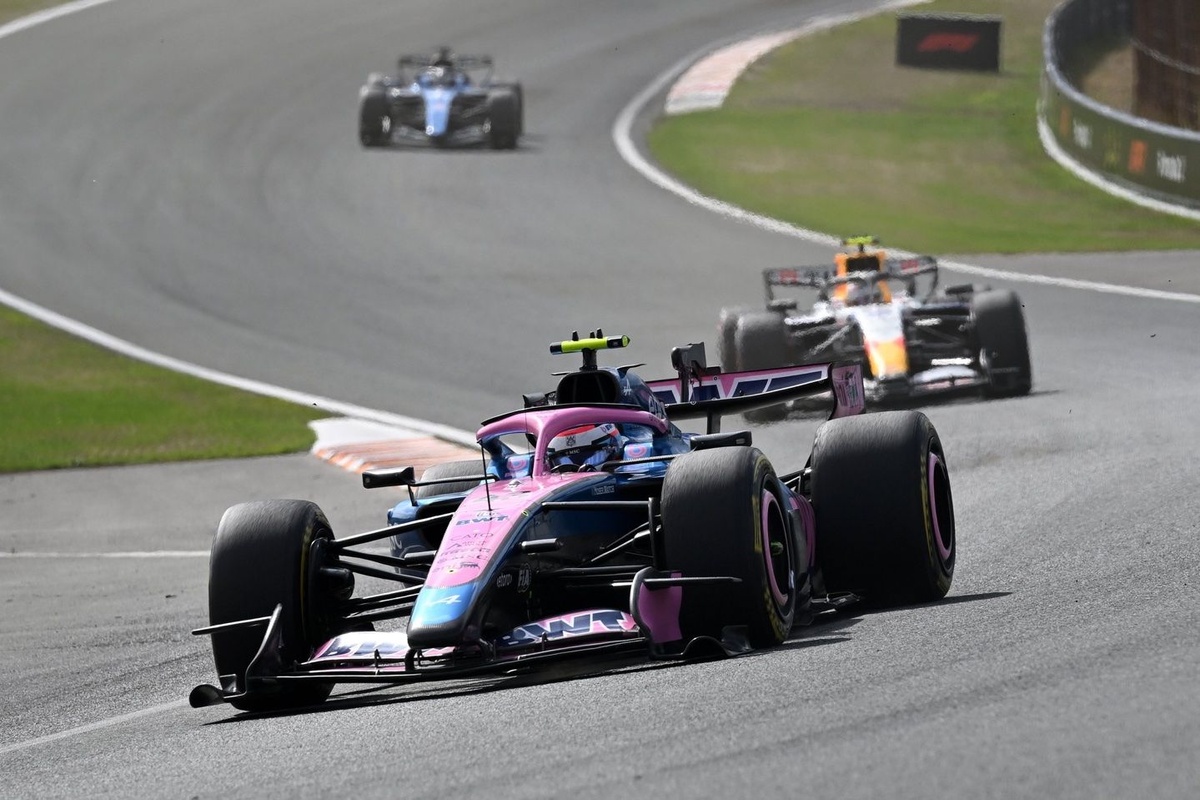
La FIA alza la voz: condena el acoso en línea tras las decisiones de los comisarios en Zandvoort


¡Qué jornada para la Fórmula 1! La temporada nos dejó momentos emocionantes y, al mismo tiempo, un recordatorio contundente de la responsabilidad que conlleva estar en el ojo público. La FIA condenó de forma enérgica el acoso y los ataques en línea dirigidos a los comisarios de carrera tras su decisión de aplicar el reglamento y penalizar a Franco Colapinto, piloto de Alpine, en el Gran Premio de Zandvoort.

En la primera vuelta, tanto Colapinto como Arvid Lindblad, piloto de Racing Bulls, fueron sancionados con un drive-through por adelantar bajo bandera doble amarilla. Un detalle técnico que, para muchos, pudo haber pasado desapercibido entre la emoción de las primeras curvas, pero que los comisarios interpretaron con claridad respecto a la seguridad y la integridad de la competencia.

La reacción no se hizo esperar. En las redes sociales y más allá, las críticas y los insultos llamaron la atención de la comunidad deportiva y de la propia FIA, que dejó claro que la pelea no está en el reglamento, sino en el respeto mutuo. Los comisarios realizaron su labor con independencia y transparencia, basándose en las reglas para garantizar un espectáculo justo y seguro para todos los participantes.

Este episodio subraya dos grandes verdades del deporte de élite: la precisión técnica es tan crucial como la compasión y el apoyo entre quienes compiten en la pista. Las decisiones pueden dividir opiniones, pero el marco ético y el trato respetuoso deben permanecer intactos.

Para los aficionados, este evento es un recordatorio de que detrás de cada penalización hay un análisis riguroso y una responsabilidad con la seguridad de pilotos, equipos y personal de la grid. La FIA continúa trabajando para mejorar la claridad de las reglas y la comunicación con el público, con el objetivo de que el deporte siga creciendo en transparencia y respeto.

Si quieres seguir leyendo y analizar en detalle las circunstancias y el contexto de la penalización, puedes hacer clic en el enlace de lectura completa y ver la cobertura extendida en Motorsport.com. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/aVRke19
via IFTTT IA

AirPods 5: una mirada profesional a los próximos modelos y su impacto en el lanzamiento del iPhone 18 Pro


El mercado de auriculares inalámbricos se prepara para un movimiento estratégico de Apple: la llegada de los AirPods 5, que se esperan en dos versiones, una más asequible y otra con cancelación de ruido. Este desarrollo llega en un año marcado por especulaciones sobre posibles AirPods con cámaras, pero las señales más claras apuntan a una generación “no Pro” que amplíe la oferta y compita con opciones de entrada y media en el segmento de audio.

Según un informe de Bloomberg y su reputado comentarista Mark Gurman, Apple pretende presentar AirPods 5 como una línea dividida entre un conjunto estándar y un modelo con ANC (cancelación de ruido). Aunque la fecha exacta puede variar, lo habitual es que Apple programe un evento mayor en septiembre, momento en el que suele presentar la serie iPhone 18 Pro, el Apple Watch 12 y, potencialmente, una versión plegable de un iPhone Ultra. En este contexto, los AirPods 5 podrían acompañar al despliegue de nuevos productos sin eclipsar la atención del gran evento, manteniendo el enfoque en dos variantes bien diferenciadas.

Contexto histórico y valor de mercado

En 2024, Apple ya expandió la línea no Pro de AirPods para incluir dos variantes: el modelo base AirPods 4 y una versión con ANC. Esa estrategia de “dos acabados” parece continuar, con la expectativa de que AirPods 5 ofrezcan una propuesta de valor más clara frente a competidores como Nothing y otros auriculares de rango medio que integran ANC, sonido competitivo y precios atractivos. Si se mantiene este enfoque, Apple podría buscar un equilibrio entre costo y características, fortaleciendo su posición frente a rivales que ofrecen más por menos.

Qué esperar en diseño y experiencia de uso

– Diseño y ajuste: es probable que Apple mantenga una línea similar en términos de ergonomía, pero con mejoras orientadas a la fiabilidad del ajuste. Los usuarios de AirPods suelen valorar un dispositivo que permanezca seguro durante el deporte y el uso diario. Una mejora de sujeción podría marcar la diferencia entre una experiencia cómoda y la frustración de perder los auriculares durante la actividad física.
– Calidad de sonido y detalle: las revisiones anteriores señalaban que, si bien los AirPods Pros ofrecen una experiencia premium, los AirPods 4 podían mejorarse en resolución de detalle. Es razonable esperar ajustes en la firma de sonido para mejorar la claridad en graves y medios, manteniendo una experiencia agradable para una amplia gama de géneros.
– Autonomía: la batería es un aspecto constante de las mejoras. Aunque los AirPods 4 superaron las cifras oficiales en uso práctico, sigue siendo deseable alcanzar o superar las 10 horas sin ANC. Una mayor duración complementaría la demanda de usuarios que trabajan o se desplazan, permitiendo jornadas más largas entre cargas.
– Compatibilidad y ecosistema: históricamente, algunas funciones avanzadas dependen de un iPhone para desbloquear todo su potencial. Aunque no se espera una revisión radical en este punto, una mayor coherencia entre dispositivos y funciones podría convertir a AirPods 5 en una opción más atractiva para usuarios que emplean Android ocasionalmente, sin perder la experiencia óptima al usar dispositivos Apple.

Reflexiones sobre el costo y la propuesta de valor

La tentación para Apple es mantener una brecha de precio que permita justificar mejoras graduales sin sacrificar competitividad. En un entorno donde competidores ofrecen ANC y características a precios reducidos, AirPods 5 deberá equilibrar precio y prestaciones para justificar un costo respecto a las alternativas más asequibles. Del mismo modo, una eventual versión más cara podría centrarse en mejoras sonoras y de comodidad, respaldadas por una experiencia de usuario sólida y un ecosistema coherente.

Conclusión

Aunque 2026 podría verse como un año con cambios moderados para AirPods, la llegada de AirPods 5 promete consolidar la oferta de Apple en el tramo medio y ampliar la base de usuarios que buscan una experiencia auditiva fiable dentro del ecosistema de la marca. Todo apunta a dos versiones: una opción estándar y otra con cancelación de ruido, permitiendo a Apple posicionarse con una oferta competitiva frente a rivales y preparar el terreno para el esperado evento de septiembre, cuando se presenta la familia iPhone 18 Pro y otros dispositivos. Con mejoras en ajuste, autonomía y calidad de sonido, AirPods 5 podría convertirse en un pilar de la estrategia de Apple para 2026 y más allá.

from Latest from TechRadar https://ift.tt/td9pFbL
via IFTTT IA

Protecciones avanzadas en Teams: bloqueo automático de bots externos y sus implicaciones


Microsoft está implementando una actualización de seguridad clave para Teams que permite a los administradores bloquear automáticamente a los bots externos antes de que puedan unirse a una reunión. En el pasado, la plataforma identificaba a los bots y los marcaba dentro del vestíbulo, dejando la decisión final a los organizadores. Con este cambio, la capacidad de impedir la entrada de bots externos refuerza el control de seguridad y reduce los riesgos asociados con participantes no deseados.\n\nImportante: la política estará deshabilitada por defecto, por lo que no se prohibirán todos los bots de terceros de inmediato. Los administradores podrán activar la política para usuarios o grupos, lo que permitirá adaptar la protección a las necesidades de cada organización y disminuir cargas administrativas, marcando una mejora respecto a las protecciones de bots introducidas hace apenas un par de meses.\n\nUn detalle relevante es que, al detectar un bot externo, este quedará bloqueado para entrar. Esto podría afectar también a herramientas legítimas —como asistentes de reuniones basados en IA, herramientas de transcripción, complementos de grabación y demás utilidades— por lo que la desactivación predeterminada se justifica para evitar bloqueos no deseados. Como señaló Meera Ajam en un artículo de junio, los bots han empezado a unirse a reuniones a las que los participantes no tenían la intención de invitar, lo que señala un desplazamiento hacia una participación híbrida (humana y máquina).\n\nA pesar de este riesgo de falsos positivos, la actualización representa un avance significativo para una plataforma de videoconferencia que ha observado un incremento en actividades cibercriminales. En la hoja de ruta de administradores aparecerán controles adicionales, como listas de permitidos para bots aprobados y registros de auditoría, que también están en desarrollo para Suite de productividad. Esta actualización ya está en proceso de implementación y se espera su disponibilidad general para finales de septiembre.\n\nEste cambio subraya la necesidad de equilibrar seguridad y funcionalidad: proteger las reuniones sin obstaculizar herramientas útiles que mejoran la productividad. Las organizaciones deberán evaluar sus flujos de trabajo, la legitimidad de las herramientas que utilizan y las políticas de autorización para evitar interrupciones innecesarias mientras fortalecen la defensa contra entradas no autorizadas.\n\nEn resumen, Teams avanza en su enfoque de seguridad al permitir el bloqueo automático de bots externos, con la recomendación de activar la política de forma gradual y acompañarla de listas de permitidos y registro de auditoría para un control fino y auditable.

from Latest from TechRadar https://ift.tt/A1I6BSh
via IFTTT IA

MVC: Cómo recuperar con foco en lo que realmente importa tras un ciberataque


La mayoría de las organizaciones en el Reino Unido y en Europa no late con la idea de recuperar de un ciberataque por la simple falta de copias de seguridad. El verdadero reto es que intentan restaurar todo a la vez. Después de un incidente de seguridad, la tentación es volver a poner en línea cada sistema lo antes posible. Parece la ruta más rápida hacia la normalidad, pero, en la práctica, este enfoque suele alargar la recuperación, reintroducir riesgos y erosionar la confianza justo cuando la organización más lo necesita.

Los que se recuperan más rápido parten de una premisa diferente: asumen que grandes partes de la organización estarán fuera de servicio o no serán confiables, y planifican en consecuencia. Este marco conduce a un objetivo más claro: restaurar lo que realmente importa, rápidamente y en un estado en el que se pueda confiar.

Qué es crítico para la supervivencia

La idea de centrar esfuerzos en las áreas críticas se expresa en el concepto de la Minimum Viable Company (MVC), o, a veces, de la Minimum Viable Organization. Es una definición de lo que debe existir para que la organización sobreviva en condiciones desafiantes como un incidente cibernético.

No es solo un concepto tecnológico; es una definición de negocio de supervivencia en términos de la combinación mínima de personas, procesos, tecnología, documentación, instalaciones y dependencias de terceros necesarias para mantener la función y la creación de valor.

Dónde empezar a poner en marcha una MVC

Existen cinco capacidades clave para operacionalizar una MVC:

1. Claridad sobre los servicios críticos

Se necesita una comprensión precisa de los sistemas y dependencias que soportan directamente los ingresos y las operaciones esenciales. Comprender la MVC implica mapear sistemas al valor del negocio. Sin esta claridad, es imposible definir la MVC con precisión.

Los primeros pasos deben incluir una evaluación estructurada, alineación entre las partes interesadas de negocio y tecnología, y una simulación realista de cómo se desarrollará la recuperación bajo presión. Esto revelará las áreas clave para proporcionar solo la capacidad necesaria para que la organización funcione con seguridad durante una crisis y guiar la recuperación.

En la práctica, significa definir qué debe funcionar en las primeras 24 horas, en las primeras 72 horas y en la primera semana tras una interrupción.

2. Una base de confianza (Tier 0)

En caso de ciberataque, muchas organizaciones olvidan la capa fundamental que les permite establecer identidad y control de acceso independientemente de los sistemas comprometidos.

Esta capa fundacional es lo que llamamos Tier 0 o el plano de control para la recuperación. Incluye gestión de identidad y acceso, redes y DNS, controles de acceso privilegiado, herramientas de seguridad básicas, sistemas de acceso físico y canales de comunicación seguros.

También abarca dependencias no técnicas que se pasan por alto hasta que son urgentes, como playbooks de respuesta a incidentes, listas de contactos y rutas de escalamiento, pólizas de seguro y contratos con respondedores externos. Estas son las bases que sostienen los sistemas críticos que deben restaurarse tras un incidente. Sin esta capa, una recuperación confiable no es posible.

3. Aislamiento de los activos de recuperación

En una brecha de ciberseguridad, las organizaciones deben establecer el control de sus sistemas más críticos. Esto requiere recuperar datos por separado a partir de instantáneas limpias y realizar investigaciones de forma paralela, no secuencial, para asegurar que los sistemas recuperados no estén infectados por software malicioso.

Como parte de este proceso, copias de seguridad, configuraciones y herramientas de recuperación deben estar protegidas del mismo radio de explosión que la producción. Si no se pueden aislar los activos de recuperación clave, no se puede lograr un control rápido y confiable de los sistemas críticos.

4. Capacidad de recuperación en sala limpia

Para configurar un entorno aislado para reconstruir sistemas sin reintroducir compromisos, las organizaciones deben establecer lo que llamamos un “Digital Jump Bag” (bolsa de salto digital). Es un repositorio seguro y aislado que contiene todo lo necesario para establecer un punto de recuperación confiable desde el que reconstruir los sistemas sin reintroducir el compromiso.

5. Capacidad validada de operar

El siguiente paso es validar la capacidad de la MVC para operar a través de escenarios realistas de crisis. La resiliencia debe probarse en condiciones reales. La práctica es importante, ya que un plan no probado permanece en el terreno teórico. Los ensayos también ayudan a responder a la pregunta más directa del Consejo ante un ciberataque: cuánto tiempo tomará restaurar los servicios críticos a un estado confiable.

Recuperar más rápido restaurando lo que más importa

Los riesgos más comunes de resiliencia cibernética provienen de no definir qué debe volver primero y de cómo traerlo de vuelta en un estado confiable. Esa es la diferencia entre la recuperación como proceso y la recuperación como capacidad.

La MVC no es estática. A medida que la organización evoluciona, su definición debe evolucionar también. Pero el principio se mantiene: la recuperación mejora cuando las organizaciones dejan de intentar restaurar todo y comienzan a restaurar lo que realmente importa.

Este artículo forma parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica.

from Latest from TechRadar https://ift.tt/ceU3XrE
via IFTTT IA

Cómo ChatGPT Plus se paga a sí mismo: lecciones de gestión financiera y suscripciones


Pagar $20 cada mes por ChatGPT Plus siempre ha sido fácil de justificar profesionalmente. lo uso para investigación, análisis de documentos y, más de una ayudita organizativa en casa.

Aun así, es otra suscripción mensual en un momento en que todos buscan reducir lo que sale de sus cuentas. Por ello he estado pidiendo a ChatGPT que justifique su coste utilizando la función de finanzas que debutó hace unos meses.

No le pedí a ChatGPT que defendiera su lugar en mi factura literalmente; podría hacerlo, pero no era la intención. En su lugar, le pedí que usara su análisis de mis finanzas para identificar lugares donde mi dinero podría disiparse sin justificación suficiente, o incluso sin conciencia.

La herramienta de finanzas de ChatGPT puede revisar cuentas conectadas, incluidos los gastos. Aunque no puede hacer cambios en cómo circula el dinero, sí puede señalar con contundencia una suscripción, dejándome a mí para cancelarla.

Si aún no lo has hecho, la configuración es lo bastante simple. Usando ChatGPT Work en la web, añades el complemento Finanzas y conectas las cuentas que desees.

Puedes analizar gastos recientes de inmediato, pero he encontrado útil la actualización semanal de ChatGPT y las actualizaciones casi en tiempo real para mi objetivo de hacer que ChatGPT Plus se cubra a sí mismo.

Persona sosteniendo dinero

Reducción de suscripciones

A solo unas semanas de empezar a usar la función, ChatGPT reportó en su nota semanal que uno de mis servicios de streaming parecía excesivamente caro. Resultó ser un complemento de $11.99 al mes.

Me había suscrito para ver una serie en particular, la terminé y aparentemente dejé la suscripción activa. ChatGPT encontró el cargo repetido y lo colocó junto a mis otras suscripciones de entretenimiento.

Un segundo pago recurrente pertenecía a una app de música que costaba $9.99 al mes. Recordé haber contratado una prueba, pero no recuerdo haberla usado tras la primera semana. El servicio había cobrado casi $60 desde entonces.

Cancelar esas dos suscripciones ahorró $21.98 al mes. ChatGPT Plus, técnicamente, ya se había pagado a sí mismo durante la primera revisión, con $1.98 de ganancia. Eso no es para jubilarse, pero sí suficiente para justificar el título de mi artículo desde el punto de vista legal.

ChatGPT también detectó que mi factura de internet había aumentado $10 de un mes a otro. La tarifa promocional había expirado, pero ChatGPT sugirió que todavía podría obtener ahorros con el lenguaje adecuado. El AI redactó algunos puntos para lograr descuentos actuales. Tras una llamada sorprendentemente tolerable, la compañía aplicó una nueva promoción y redujo los $10 en mi factura mensual.

Ahorro en la alimentación

Los recortes de suscripción fueron fáciles de medir: solo tuve que cancelarlas una vez y los ahorros aparecieron de nuevo al mes siguiente sin acciones adicionales necesarias. Gasto en comida fue más complicado porque no había un cargo único que pudiera eliminar, pero ChatGPT también me ayudó a ahorrar allí.

El pedido habitual para llevar es más caro que nunca, pero son los cargos de entrega y las tarifas de servicio los que realmente elevan el total. No voy a dejar de pedir para llevar por completo y privarme de todos los platos que no puedo preparar. Pero cambiar a recogida tanto como sea posible haría una gran diferencia, según ChatGPT. Y me ahorró aproximadamente $35 durante el mes siguiente.

ChatGPT también identificó varios viajes a tiendas de conveniencia. Cada transacción era pequeña, normalmente una bebida o algunos productos de papel que olvidé comprar en el supermercado. Sin embargo, las tiendas de conveniencia son más caras que el supermercado, y ese gasto se acumuló rápidamente, como detectó el análisis.

Simplemente mantenerse consciente de ese hecho cambió mis hábitos y me hizo recordar todo lo que necesitaba en mi ronda regular de compras y traer mi propia bebida cuando salía.

Después de dos meses, los cambios me estaban ahorrando alrededor de $67 en un mes típico. Esa cifra incluía $21.98 de las dos suscripciones canceladas, $10 de la restauración del descuento de internet y aproximadamente $35 de gastar menos en entregas. Los costos de alimentación variarán, pero los ahorros recurrentes por sí solos ya cubrían el precio de ChatGPT Plus.

No confiaría ciegamente en ChatGPT para finanzas u otros temas. Y definitivamente no lo convertiría en mi primer consultor para decisiones financieras importantes. Pero estos cambios menores son más importantes de lo que podrías pensar al principio.

Mi suscripción a Plus todavía figura en la factura cada mes, pero los costos reducidos de streaming e internet, además de menos tarifas de entrega, justifican más que el costo de $20 al mes.

from Latest from TechRadar https://ift.tt/qrZdlD1
via IFTTT IA

Hacia una Estrategia de Seguridad Moderna: Principios y Pasos para Implementar Zero Trust


El auge de los ciberataques, que cada vez se realizan con mayor rapidez y sofisticación, representa una de las amenazas más serias para empresas de todos los tamaños y sectores. Los costos asociados a incidentes de seguridad han recibido una amplia cobertura mediática: por ejemplo, un informe del Cyber Monitoring Centre estimó que el incidente que afectó a Jaguar Land Rover en agosto costó a la economía del Reino Unido alrededor de 1,9 mil millones de libras. En Norteamérica, el sector aeroespacial ha sido escenario de una serie de ataques, con el robo de datos de 1,2 millones de pasajeros en un ciberataque de WestJet en junio, y con conjuntos de datos de 1,5 millones de viajeros comprometidos tras otro incidente en Collins Aerospace en septiembre.

Investigaciones recientes señalan una caída notable en la confianza pública: cuando se pregunta a los consumidores qué sector confiaba más en el manejo de sus datos, ninguna industria superó el 50% de aprobación.

Sin una estrategia de seguridad moderna y clara, las empresas se exponen a las consecuencias de una brecha, que van desde daños reputacionales y retrasos operativos hasta pérdidas financieras.

Por qué importa Zero Trust

La inteligencia artificial ha colocado a cualquier usuario de ordenador, tableta o teléfono inteligente en contacto directo con herramientas de automatización, lo que facilita a los atacantes adaptar continuamente sus enfoques y explotar vulnerabilidades. En este contexto, Zero Trust deja de ser una opción para convertirse en una necesidad; prioriza la protección de los datos por encima de supuestos y no admite la confianza por defecto.

El enfoque moderno de Zero Trust se ha desarrollado a partir del Jericho Forum y su visión de un modelo desparametrizado que permite una seguridad más granular y flexible. Este grupo dio paso a la popularización del principio Zero Trust en 2009, al enfatizar que “nunca confiar, siempre verificar”. En palabras de especialistas, Zero Trust no es una tecnología, sino una filosofía de seguridad que redefine la forma en que pensamos el acceso.

Aun cuando es una idea acertada y cada vez una necesidad creciente (el 96% de las compañías ha adoptado o planea adoptar Zero Trust), solo un 35% ha llegado a la fase de implementación. Para reducir la frecuencia de brechas, es imprescindible un entendimiento compartido de Zero Trust y una iniciativa de implementación transversal.

La clave del éxito reside en un marco común y una acción coordinada entre industrias para avanzar hacia la implementación real de Zero Trust.

Pasos hacia una estrategia de seguridad modernizada

La concepción tradicional de ciberseguridad, basada en un uso excesivo de VPN y un único perímetro de protección, permitía a los atacantes robar datos a lo largo de la organización. En cambio, una estrategia guiada por Zero Trust restringe el acceso al área afectada por el incidente, limitando el alcance de cualquier intrusión.

La implementación exitosa de Zero Trust exige enfocar la seguridad en los datos a lo largo de todas las redes y plataformas. La evaluación de riesgos debe hacerse caso por caso, con decisiones claras para aceptar, mitigar o transferir riesgos. Este enfoque otorga la flexibilidad necesaria para proteger la información y, ante brechas inevitables, garantizar que los atacantes solo accedan a la capa superior de los datos.

Adoptar Zero Trust como base de la gestión de riesgos requiere una infraestructura de seguridad que no se vuelva estática, sino que evolucione para impedir que las amenazas perjudiquen a la organización. En cualquier momento, un componente clave del stack tecnológico puede convertirse en objetivo, por lo que los profesionales de seguridad deben rastrear intentos y técnicas utilizadas y ajustar la infraestructura en consecuencia.

En todos los sectores, los presupuestos de ciberseguridad están creciendo. Un informe reciente proyecta un crecimiento del gasto global en seguridad del 12,2% para el año siguiente, alcanzando los 377 mil millones de dólares en 2028. Aunque este aumento es una señal positiva, la inversión debe ser sostenida y evaluada continuamente. Cada elemento y cada acceso deben someterse a revisión constante para protegerse frente a las amenazas cada vez mayores de una brecha.

Diseñar una estrategia de seguridad con visión de futuro

Las soluciones adoptadas con un enfoque de ciberseguridad pueden diferir entre organizaciones, pero para fomentar la resiliencia a largo plazo y abrazar el principio de Zero Trust, será fundamental contar con definiciones de metodología y estándares neutrales respecto a los proveedores.

Una vez que estas definiciones sean aceptadas, se debe comprometer a fortalecer la infraestructura de seguridad subyacente a largo plazo, impulsada principalmente por Zero Trust. En un entorno donde las amenazas evolucionan, también debe hacerlo la capacidad de cada empresa para protegerse de los actores maliciosos. Esto incluye bloquear el acceso a conjuntos de datos valiosos en caso de brecha y mantener a cada responsable de seguridad actualizado con los últimos conocimientos sobre la naturaleza de las amenazas.

En la práctica, aunque las metodologías y visiones exactas pueden variar, deben mantenerse principios guías consistentes. Para establecer consideraciones necesarias, las organizaciones pueden empezar con los Mandamientos de Zero Trust, que enfatizan la integración de la seguridad en la cultura y los procesos, la aplicación de controles centrados en los activos y la validación explícita de confianza utilizando toda la información disponible.

Un panorama informativo dominado por brechas y ciberataques ha generado una generación de consumidores más cauta: dudarán antes de confiar en una nueva organización con sus datos personales. Esto impone a las empresas la responsabilidad de demostrar que su infraestructura es robusta.

Al mirar hacia 2026, las empresas que triunfen priorizarán la seguridad, atenderán las expectativas de la sociedad en general y demostrarán su compromiso con Zero Trust en cada decisión.

We’ve rated the best firewall software.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para destacar a las mentes más brillantes de la industria tecnológica.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadar Pro o Future plc. Si te interesa contribuir, descubre más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/zfR0Fbu
via IFTTT IA

Lando Norris: el especialista de circuitos con curvas largas y alta degradación de neumáticos


¡Qué historia tan emocionante! George Russell ha destacado algo que muchos ya sospechaban: Lando Norris tiene ese don especial para dominar circuitos con curvas largas y neumáticos que se degradan rápido. No es casualidad que Norris haya encadenado dos victorias consecutivas en Hungaroring y Zandvoort, justo antes del parón estival, sorprendiendo a aficionados y rivales por igual.

Este tramo de temporada ha mostrado a Norris en su máxima expresión: pole position y victoria en dos pistas distintas que exigen una gestión precisa del neumático, un ritmo constante y una lectura de carrera afilada. El piloto de McLaren parece haber encontrado la fórmula exacta para extraer el máximo rendimiento de su coche cuando el desgaste aprieta, adaptando su estilo de conducción para mantener el rendimiento a lo largo de la carrera.

La conversación entre campeones resalta una verdad que resuena en la pista: el talento no es solo velocidad pura, también es sabiduría estratégica, selección de compuestos y una gestión inteligente del ritmo a lo largo de cada entrenamiento y vuelta de carrera. Norris ha demostrado ser capaz de convertir esas fortalezas en victorias consecutivas, consolidando su posición como uno de los nombres más consistentes y emocionantes de la parrilla.

Si la temporada continúa por esta senda, el mundo del Fórmula 1 tiene motivos para estar atento. ¿Podrá Norris mantener este nivel ante rivales que también afinan sus estrategias de neumáticos y ejecución en circuitos exigentes? Solo el tiempo lo dirá, pero lo que ya está claro es que estamos presenciando a un piloto que entiende a la perfección el lenguaje de la degradación y la geometría de cada trazado. Keep reading para seguir el hilo de esta historia y entender cómo un especialista en curvas desafiantes puede marcar la diferencia en una temporada tan competida.
from Motorsport.com – Formula 1 – Stories https://ift.tt/1x5t4uo
via IFTTT IA

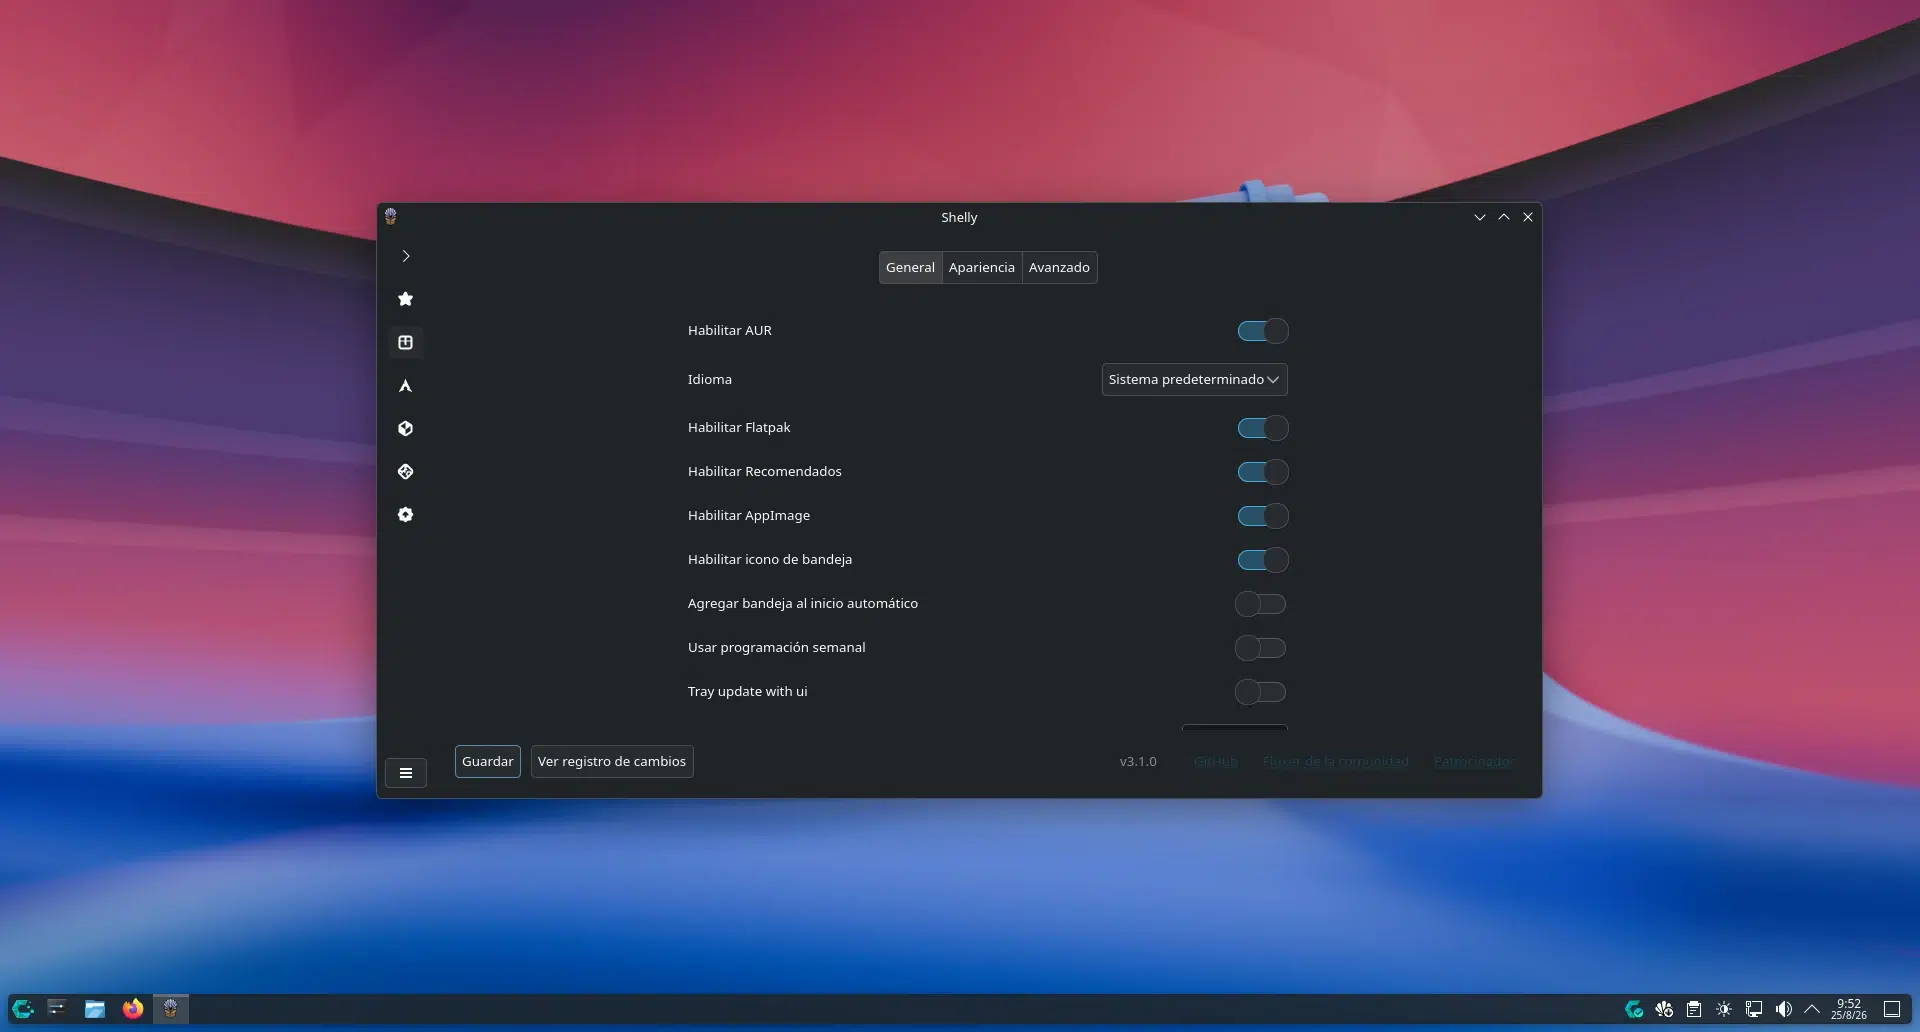
Shelly 3.1: una nueva era para la gestión de paquetes en Arch Linux y CachyOS

La llegada de Shelly 3.1 marca un hito importante en la gestión de software para distribuciones basadas en Arch Linux, con especial énfasis en CachyOS. Este gestor gráfico no solo simplifica la instalación de programas desde repos oficiales, AUR, Flatpak y AppImage, sino que ahora incorpora capacidades avanzadas de construcción de paquetes y revisión de seguridad.

Shelly 3.1 ya está disponible como una nueva versión del gestor de paquetes y, entre sus novedades más destacadas, se encuentra la posibilidad de construir paquetes de Arch Linux directamente desde la propia herramienta. Este avance transforma la experiencia del usuario: no solo se trata de consumir paquetes, sino de crear y personalizar paquetes dentro del ecosistema de Shelly.

El proyecto continúa fortaleciendo su propuesta de valor para CachyOS, donde ha pasado a ser el gestor gráfico de paquetes predeterminado, sustituyendo a Octopi. Shelly no se queda en ser una interfaz para instalar software; ofrece una experiencia integrada que abarca repos oficiales, AUR, paquetes locales, Flatpak y AppImage desde una única aplicación. La versión 3.1 amplía aún más este enfoque al incorporar herramientas para la creación y revisión de paquetes.

Construcción de paquetes con Shelly 3.1

La novedad central de Shelly 3.1 es el comando shelly build, que permite construir paquetes compatibles con Arch Linux directamente desde la herramienta. No se trata simplemente de una interfaz para makepkg; la construcción se integra dentro de la biblioteca nativa de Shelly, lo que facilita un flujo de trabajo más cohesionado para desarrolladores y mantenedores.

Los paquetes generados siguen el formato compatible con makepkg y producen archivos instalables mediante pacman y otras herramientas del ecosistema. Esto convierte a Shelly en una solución que puede acompañar el ciclo completo de desarrollo de software, no solo la instalación de paquetes preconstruidos.

Esta función es especialmente valiosa para desarrolladores, mantenedores del AUR y usuarios que habitualmente modifican o crean PKGBUILD. En lugar de depender exclusivamente de herramientas de línea de comandos, ahora pueden aprovechar la infraestructura integrada en Shelly para todo el proceso.

Seguridad integrada en la construcción

Entre las características más destacadas se encuentra un enfoque de seguridad proactivo. Antes de iniciar una construcción, Shelly 3.1 analiza varios elementos clave del proceso, incluyendo el PKGBUILD completo, archivos fuente locales, scripts de instalación y registros de cambios. También detecta indicadores potencialmente sospechosos durante la construcción.

La herramienta busca archivos binarios dentro de las fuentes, comandos potencialmente peligrosos ejecutados tras la instalación, referencias inseguras a archivos locales y sustituciones de comandos de alto nivel que podrían ejecutarse durante la construcción. Este conjunto de comprobaciones aporta una capa adicional de protección y visibilidad para el usuario.

Detección de homoglifos y nombres engañosos

La seguridad no se limita a la fase de compilación. Shelly 3.1 incorpora verificaciones para detectar homoglifos y caracteres visualmente similares que podrían usarse para presentar un paquete como otro. En el entorno de Arch Linux y, especialmente, en el AUR, estas comprobaciones ayudan a reducir el riesgo de confusiones entre paquetes de nombres parecidos pero con diferencias sutiles.

Aunque no garantiza la seguridad absoluta, este enfoque proporciona señales útiles para que el usuario revise ciertos paquetes antes de proceder, reforzando la confianza en el proceso de instalación y construcción.

Repositorios, AUR, Flatpak y AppImage en una única interfaz

La propuesta de Shelly 3.1 sigue consolidando una experiencia unificada: gestionar repos oficiales, AUR, Flatpak, AppImage y paquetes locales desde una misma interfaz. Esta integración es especialmente atractiva para usuarios que migran a Arch Linux o que utilizan CachyOS y buscan una curva de aprendizaje más suave al enfrentarse a múltiples fuentes de software.

Por supuesto, los usuarios avanzados mantienen a su disposición pacman y las herramientas de línea de comandos; Shelly busca complementar estas alternativas, no reemplazarlas, ofreciendo una experiencia moderna y eficiente para realizar las tareas habituales desde una interfaz gráfica.

Enfoque en la seguridad del AUR

La capacidad de analizar PKGBUILD cobra especial relevancia ante los desafíos de seguridad del AUR. A diferencia de los repos oficiales, los paquetes del AUR son gestionados por la comunidad y sus recetas de construcción pueden ejecutarse durante el proceso. Revisar cuidadosamente el PKGBUILD es una práctica prudente, y Shelly 3.1 facilita esa revisión con comprobaciones automáticas que señalan comportamientos que merecen atención.

Es importante subrayar que estas advertencias no sustituyen el análisis humano, pero sí sirven como guía para identificar posibles áreas de riesgo antes de ejecutar código procedente de fuentes externas.

Conclusión: una herramienta que amplía el horizonte de Arch Linux

Con Shelly 3.1, la gestión de software en Arch Linux y derivados da un paso significativo hacia una experiencia más integrada y segura. La capacidad de construir paquetes desde la propia herramienta, combinada con comprobaciones de seguridad y una gestión unificada de múltiples fuentes, posiciona a Shelly como una solución atractiva tanto para usuarios de CachyOS como para la comunidad de Arch Linux en general. Si buscas una alternativa moderna para administrar software sin renunciar al poder y la flexibilidad del ecosistema de Arch, Shelly 3.1 merece atención.

from Linux Adictos https://ift.tt/Csa6LTX
via IFTTT

VKD3D 2.1: avances clave para Direct3D 12 sobre Vulkan en el ecosistema Linux

VKD3D 2.1 ya está disponible como una nueva actualización de la biblioteca de WINE destinada a implementar Direct3D 12 sobre Vulkan. Este lanzamiento llega apenas tres meses después de la versión 2.0 y continúa mejorando especialmente el compilador de shaders del proyecto, con avances en HLSL, soporte para nuevas operaciones y mejoras en los distintos formatos y lenguajes de destino.

La nueva versión tiene una importancia especial dentro del ecosistema del gaming en Linux. Aunque no debe confundirse con VKD3D-Proton, la implementación desarrollada específicamente para Proton y los juegos, el proyecto upstream es una pieza fundamental del trabajo realizado por WINE para traducir tecnologías gráficas de Microsoft a las APIs disponibles en sistemas como GNU/Linux. VKD3D 2.1 refuerza esa base con numerosas mejoras de compatibilidad y compilación de shaders.

VKD3D 2.1 mejora la implementación de Direct3D 12 sobre Vulkan

Se trata de una biblioteca de código abierto desarrollada dentro del ecosistema de WINE con el objetivo de implementar tecnologías gráficas de Direct3D mediante Vulkan. El proyecto se divide en diferentes componentes, entre ellos libvkd3d y libvkd3d-shader, este último centrado en la conversión y compilación de shaders.

La versión 2.1 continúa el trabajo iniciado con el gran lanzamiento de VKD3D 2.0, publicado en mayo de 2026. Mientras aquella actualización introdujo cambios importantes en el compilador HLSL y en la gestión de diferentes construcciones del lenguaje, el nuevo lanzamiento se centra en ampliar y pulir esas capacidades.

El resultado es una versión especialmente centrada en mejorar la compatibilidad con shaders y acercar el comportamiento de las herramientas de compilación de VKD3D al de las tecnologías utilizadas originalmente por las aplicaciones de Windows.

HLSL: mejoras importantes para el soporte de Direct3D

Una parte importante de las novedades de VKD3D 2.1 afecta a HLSL, el lenguaje de shaders de alto nivel utilizado por Direct3D. La actualización corrige un error relacionado con determinadas llamadas a funciones anidadas que podía provocar que diferentes argumentos acabaran utilizando incorrectamente el mismo resultado.

También incorpora una nueva optimización de eliminación de escrituras muertas, conocida como dead store elimination. Su principal objetivo es eliminar valores uniformes que finalmente no se utilizan, especialmente en perfiles de destino correspondientes a versiones antiguas de los modelos de shaders.

Este cambio permite que la estructura de las tablas de constantes generadas por VKD3D se aproxime más al comportamiento de las herramientas de compilación tradicionales de Direct3D, como d3dcompiler y fxc. Para la compatibilidad, reproducir estos detalles puede ser importante porque algunas aplicaciones pueden depender de la forma exacta en que el compilador organiza los recursos.

Operaciones con tipos half y validación más estricta

VKD3D 2.1 amplía además el tratamiento de los tipos half en determinados perfiles de shaders. La nueva versión añade soporte para operaciones aritméticas con estos tipos en perfiles de destino correspondientes a los modelos de shader 4 y 5.

El proyecto también ha reforzado la validación de las semánticas permitidas y necesarias en las entradas y salidas de los shaders. Esto incluye restricciones más estrictas para determinadas semánticas definidas por el usuario en perfiles de pixel shaders.

Estas mejoras pueden no traducirse directamente en una nueva función visible para el usuario, pero forman parte de un trabajo esencial para aumentar la compatibilidad. Un compilador de shaders necesita aceptar correctamente las construcciones válidas, rechazar las que no lo son y producir resultados compatibles con el comportamiento esperado por las aplicaciones.

Más capacidades para el código de shaders Direct3D antiguo en VKD3D 2.1

La actualización también continúa mejorando el soporte para el código de shaders utilizado por versiones anteriores de Direct3D. VKD3D incluye herramientas capaces de trabajar con diferentes representaciones y lenguajes, permitiendo convertir código de origen y bytecode a otros formatos utilizados por APIs gráficas modernas.

En esta versión se han añadido nuevas instrucciones y capacidades relacionadas con el procesamiento de código de shaders más antiguo. El objetivo es ampliar el número de programas que pueden ser procesados correctamente y mejorar la fidelidad de la conversión.

Este trabajo es relevante porque el software de Windows no utiliza una única generación de tecnología de shaders. Juegos y aplicaciones desarrollados durante diferentes épocas pueden utilizar formatos, instrucciones y convenciones distintas, por lo que una implementación de compatibilidad debe tener en cuenta una gran variedad de casos.

Mejoras para el destino SPIR-V

Uno de los formatos de destino fundamentales para VKD3D es SPIR-V, la representación intermedia utilizada por Vulkan. En este apartado, VKD3D 2.1 añade soporte para conversiones entre valores de coma flotante y enteros de 64 bits con y sin signo.

Estas operaciones son especialmente relevantes para determinadas fuentes basadas en DXIL. La ampliación del soporte permite que el proyecto traduzca más operaciones utilizadas por aplicaciones modernas que trabajan con Direct3D 12.

El desarrollo de un traductor de este tipo implica no solo reconocer instrucciones individuales, sino convertirlas a operaciones equivalentes que puedan ser representadas correctamente por la API de destino. Cada nueva capacidad incorporada a la generación de SPIR-V puede ampliar la compatibilidad con programas que antes no podían procesarse completamente.

El destino GLSL también recibe mejoras

Además de SPIR-V, VKD3D mantiene un destino basado en GLSL, el lenguaje de sombreado utilizado por OpenGL. La versión 2.1 incorpora diferentes mejoras para este backend y continúa refinando su capacidad para convertir shaders procedentes de tecnologías de Direct3D.

La existencia de varios destinos permite que el proyecto no dependa exclusivamente de una única ruta de traducción. Aunque Vulkan y SPIR-V tienen actualmente una importancia especial dentro de la evolución del gaming y de WINE, mantener diferentes opciones proporciona una mayor flexibilidad al conjunto de herramientas.

Estas mejoras forman parte de una actualización en la que gran parte del trabajo se concentra precisamente en el procesamiento de shaders, un área que continúa siendo fundamental para aumentar la compatibilidad gráfica de aplicaciones diseñadas originalmente para Windows.

Mejoras en la reflexión de shaders

VKD3D 2.1 incluye mejoras en las capacidades de shader reflection, es decir, en la posibilidad de obtener información sobre la estructura y los recursos utilizados por un shader. Este tipo de información permite conocer detalles como las variables, entradas, salidas y otros elementos definidos en el programa gráfico.

La reflexión es importante para reproducir correctamente determinadas interfaces y comportamientos de Direct3D. Las aplicaciones pueden utilizar esta información para configurar recursos o determinar cómo deben interactuar con un shader concreto.

La nueva versión amplía las capacidades disponibles y corrige diferentes problemas en esta parte de la biblioteca. Como ocurre con otras novedades del lanzamiento, se trata de mejoras técnicas que pueden no ser visibles directamente para un usuario final, pero que contribuyen a aumentar la fidelidad de la implementación.

Más compatibilidad para las tecnologías gráficas de Windows en Linux

El desarrollo de VKD3D es importante para el objetivo general de ejecutar software y tecnologías gráficas de Windows fuera del sistema operativo de Microsoft. Direct3D 12 representa una de las APIs gráficas modernas más complejas, por lo que implementar sus componentes sobre Vulkan requiere un trabajo continuo de traducción y compatibilidad.

La versión 2.1 no introduce un cambio radical en la arquitectura del proyecto, pero acumula numerosas mejoras que pueden ser importantes para aplicaciones concretas. Las correcciones en HLSL, las nuevas conversiones para SPIR-V, la mejora del soporte para bytecode y los avances en reflexión permiten seguir ampliando las capacidades disponibles.

Con este lanzamiento, VKD3D continúa reforzando su papel dentro del ecosistema de WINE y del desarrollo de tecnologías de compatibilidad para Linux. La llegada de la versión 2.1 confirma además que el trabajo no se detiene tras el importante salto de la rama 2.0 y que la evolución de la implementación de Direct3D 12 sobre Vulkan sigue avanzando con nuevas mejoras técnicas y de compatibilidad.

from Linux Adictos https://ift.tt/qh1wcme
via IFTTT