Salt Typhoon: un nuevo foco en América Latina y las implicaciones estratégicas para la seguridad regional


En los últimos meses, la comunidad de seguridad cibernética ha observado un realineamiento notorio en las operaciones de un actor de amenaza respaldado por un estado. ESET reportó que Salt Typhoon, un grupo vinculado a China, ha desplazado su atención hacia América Latina, afectando a Argentina, Perú, Venezuela y otros países de la región. Este cambio viene acompañado del despliegue de una nueva puerta trasera denominada SparroWocky, que cuenta con más de 30 comandos orientados a perfiles de sistema, exfiltración de datos y vigilancia. Según los investigadores, aproximadamente el 90% de la actividad reciente de Salt Typhoon se concentra en esta región, lo que subraya la importancia estratégica de América Latina en el panorama de ciberamenazas actual.

Contexto y alcance
– Países atacados: Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela, entre otros.
– Tecnología ofensiva: una puerta trasera llamada SparroWocky, diseñada para tareas de reconocimiento, recopilación de datos y exfiltración, con capacidades para capturas de pantalla y recopilación de información del sistema.
– Mecanismo de entrega: un esquema de cargador tridente que combina un ejecutable legítimo, una DLL maliciosa y un archivo con el malware cifrado; al utilizar la carga lateral de la DLL, los atacantes buscan evadir la detección.

Implicaciones geopolíticas
La detección de software malicioso construido en China en países latinoamericanos se percibe como una «ocurrencia rara», dada la compleja relación regional con Beijing. Sin embargo, el análisis de ESET señala que este desarrollo podría responder a las iniciativas de Estados Unidos en la región, particularmente ante el renovado énfasis de propuestas y políticas de interés estadounidense en América Latina.

Declaraciones y posibles motivaciones
Según ESET, el objetivo de estas operaciones podría ser ayudar a China a monitorizar y anticipar las reacciones de los gobiernos locales a la presión estadounidense, especialmente en sectores estratégicos como energía, minería y telecomunicaciones. Este enfoque podría reflejar la intención de influir en la trayectoria de inversiones y alianzas regionales, en un contexto de competencia tecnológica y estratégica entre potencias.

Perspectivas para la defensa y la respuesta
– Fortalecer la monitorización de redes y la detección de cargas lateral y técnicas de evasión como la utilización de DLLs inyectadas y carga de archivos cifrados.
– Extender el monitoreo a la región para identificar automáticamente indicadores de compromiso (IoCs) asociados con Salt Typhoon y la variante SparroWocky.
– Reforzar la cooperación entre equipos de respuesta a incidentes, gobiernos y sector privado para compartir tácticas de mitigación y lecciones aprendidas ante campañas de espionaje cibernético transnacional.

Notas finales
Este informe sintetiza hallazgos de ESET y referencias periodísticas que señalan una correlación entre el ressurgimiento de la actividad en la región y las dinámicas geopolíticas actuales. La presencia de herramientas como SparroWocky subraya la necesidad de enfoques proactivos de seguridad, vigilancia continua y colaboración internacional para salvaguardar infraestructuras críticas y datos sensibles en América Latina.

from Latest from TechRadar https://ift.tt/PpNbXHE
via IFTTT IA

La trampa de la ralentización: riesgos regulatorios al presentar la seguridad como una pausa selectiva


En la industria de la inteligencia artificial, la tentación de presentar mejoras de seguridad como una mera ralentización voluntaria puede parecer una estrategia responsable en el corto plazo. Sin embargo, cuando estos esfuerzos se comunican como una excepción voluntaria dentro de un marco regulatorio todavía ausente o insuficiente, pueden generar una serie de consecuencias no deseadas a largo plazo. Este artículo analiza por qué describir las mejoras de seguridad como una “ralentización” para ciertos actores, en lugar de una aceleración colectiva de la industria, puede exponer a los laboratorios a riesgos regulatorios y a pérdidas de confianza crítica.

Contexto estratégico y comunicación pública
La seguridad en IA es un problema que afecta a toda la cadena de valor: desarrolladores, usuarios, fabricantes de hardware y responsables de políticas públicas. Al presentar iniciativas de seguridad como una pausa voluntaria, algunos laboratorios buscan evitar una atribución de responsabilidad universal o de costos compartidos. Sin embargo, esta narrativa puede crear tres efectos adversos: 1) una brecha de expectativas entre lo que la sociedad demanda y lo que el sector ofrece; 2) una percepción de desalineación entre el progreso tecnológico y la seguridad pública; 3) una presión regulatoria más fuerte, impulsada por actores externos que exigen soluciones estandarizadas y obligatorias.

El costo de la narrativa de la ralentización
1) Desalineación con las demandas sociales y de políticas. Cuando la seguridad se presenta como una pausa opcional, se corre el riesgo de que gobiernos, reguladores y la sociedad civil perciban la industria como una fuente de avances descoordinados. Esta percepción puede endurecer políticas encaminadas a exigir estándares mínimos, auditorías obligatorias o trazabilidad de decisiones algorítmicas, aumentando la probabilidad de marcos regulatorios más rígidos y menos dinámicos.
2) Responsabilidad y rendición de cuentas. Si la seguridad se narra como una ralentización voluntaria, se complica la atribución de responsabilidad ante incidentes o fallos. Los reguladores pueden cuestionar la voluntariedad de las salvaguardas, demandando mecanismos verificables, auditorías independientes y pruebas de seguridad que trascienden la voluntad individual de cada laboratorio.
3) Incentivos para el estatus quo. La retórica de la pausa puede consolidar un ecosistema de estándares desiguales, donde algunos laboratorios adoptan salvaguardas robustas mientras otros optan por soluciones menos transparentes. Esta divergence facilita la creación de ventajas competitivas basadas en la opacidad, lo que, a su vez, alimenta llamados a una regulación más estricta para nivelar el campo de juego.

Riesgos regulatorios a mediano y largo plazo
– Estandarización obligatoria: la ausencia de un liderazgo colectivo en seguridad puede empujar a los reguladores a imponer estándares mínimos universales. Esto podría limitar la innovación al aumentar costos de cumplimiento y reducir agilidad ante nuevas amenazas.
– Supervisión y auditoría: los marcos que exigen transparencia y verificación externa pueden volverse inelásticos si la narrativa de la ralentización se mantiene como preferencia de ciertos actores. Las auditorías se vuelven menos controvertidas y, por tanto, más previsibles para incumbentes, dejando fuera a innovadores pequeños o más riesgosos.
– Responsabilidad compartida: una declaración de pausa voluntaria puede diluir la percepción de responsabilidad compartida entre la industria y el sector público, dificultando acuerdos sobre financiamiento, investigación abierta y cooperación internacional.

Lecciones para una comunicación responsable y eficaz
– Enfocar la seguridad como un estándar mínimo, no un lujo opcional. Comunicar que la seguridad es parte integral del desarrollo responsable de IA, compartido por toda la cadena de valor y sujeto a evaluación independiente.
– Fortalecer la gobernanza y las métricas. Promover auditorías externas, pruebas de seguridad basadas en escenarios reales y trazabilidad de decisiones para demostrar progreso verificable, no meras promesas.</n- Construir alianzas con reguladores y sociedad civil. Establecer canales de diálogo, foros de estandarización y pilotos conjuntos que permitan adaptar marcos regulatorios a la realidad tecnológica sin frenar la innovación.
– Transparencia en riesgos y límites. Reconocer incertidumbres técnicas y sociales, comunicarlas con claridad y señalar cómo se gestionarán durante diferentes fases de desarrollo.

Conclusión
Presentar los esfuerzos de seguridad como una ralentización voluntaria, en lugar de como un avance colectivo imprescindible, puede parecer una estrategia prudente a corto plazo, pero expone a los laboratorios a un entorno regulatorio más complejo y a una mayor presión de las políticas públicas. Adoptar una narrativa de seguridad basada en estándares compartidos, evaluación independiente y cooperación amplia no solo mitiga riesgos de cumplimiento, sino que fortalece la confianza pública y facilita un marco regulatorio que favorezca la innovación responsable a largo plazo.
from Wired en Español https://ift.tt/TXhnxpk
via IFTTT IA

Lecciones aprendidas de una interrupción aérea: cómo un fallo apaga el cielo británico


El episodio reciente que dejó a la aviación británica en jaque ofrece una mirada clara a la fragilidad de los sistemas de tránsito aéreo frente a fallos aparentemente minúsculos, y a la necesidad de una resiliencia y una gobernanza robustas. A continuación se presenta un análisis profesional de los hechos, sus implicaciones y las respuestas necesarias para evitar que se repita.

Nats report revela un defecto de software que causó días de interrupción en los vuelos

El UK National Air Traffic Services (Nats) identificó que una consulta manual para obtener un código Squawk se volvió corrupta durante su procesamiento, lo que forzó un reinicio del National Airspace System (NAS) que cubre al Reino Unido. Este fallo llevó al aterrizaje y desvío de miles de aeronaves, provocando una parálisis operativa sin precedentes en la red de espacio aéreo del país.

La interrupción comenzó la mañana del 8 de septiembre. Aunque la glitch inicial se solucionó en seis horas, la afectación se extendió a lo largo de dos días, dejando a cientos de miles de pasajeros varados y obligando a reprogramar operaciones a gran escala.

Código Squawk corrompido en “el espacio de un milisegundo”

Los códigos Squawk permiten rastrear e identificar aeronaves durante los planes de vuelo, facilitando a los controladores aéreos la monitorización de altitud, velocidad, rumbo y progreso de vuelo. En el incidente, una solicitud manual de código Squawk, que no presentaba anomalía aparente, coincidió con una prioridad superior que interrumpió temporalmente el procesamiento de la solicitud. Al reanudarse, el código generado quedó corrupto y, con ello, algunos datos de vuelo se vieron afectados de forma análoga, todo ello en un intervalo extremadamente corto, descrito como “el espacio de un milisegundo”.

Con datos de vuelo inexactos, la seguridad pasó a ser la prioridad principal debido a la información limitada disponible. Aunque el fallo afectó principalmente a vuelos dentro del London Area Control Centre, se impusieron restricciones de vuelo durante aproximadamente seis horas en todo el Reino Unido para restablecer de forma segura el NAS.

El informe también señala que la gravedad del problema solo se detectó pasadas dos horas y media, lo que contribuyó a una disrupción prolongada mientras se gestionaba la situación y se restablecía la normalidad.

Como resultado de la cancelación y retraso de vuelos, la interrupción se prolongó durante dos días, con pasajeros varados a la espera de vuelos reprogramados. En total, 2.163 vuelos se vieron afectados y 300.000 pasajeros resultaron impactados en aeropuertos de todo tipo de tamaños, incluidos hubs internacionales como Heathrow, Gatwick, Stansted y Manchester.

Tribuna de escrutinio y críticas hacia Nats

El gobierno del Reino Unido, que posee algo menos de la mitad de Nats, ha aumentado la presión sobre el servicio. La Secretaria de Transporte, Heidi Alexander, calificó la interrupción como “completamente inaceptable” y anunció la apertura de una revisión independiente para verificar las conclusiones de Nats y examinar las inversiones destinadas a reforzar la resiliencia futura, así como la rendición de cuentas regulatoria.

“Es crucial que nuestra infraestructura nacional esté preparada para el futuro, y este gobierno se asegurará de que el sector de la aviación sea lo más resilient posible para que los pasajeros lleguen a donde necesitan ir”, añadió Alexander.

Por su parte, Martin Rolfe, Consejero Delegado de NATS, expresó: “Nuestro objetivo es transportar a las personas de forma rápida y segura. Si algo sale mal, nos sentimos consternados; la seguridad siempre es nuestra prioridad y nunca estuvo en cuestión la seguridad durante la semana pasada.”

Los pasajeros afectados también cuestionaron el nivel de apoyo recibido. Debido a las circunstancias excepcionales, casi todos los afectados no recibirán compensación. Según la Autoridad de Aviación Civil (CAA), los pasajeros tenían la opción de reprogramar su vuelo o recibir un reembolso, y tenían derecho a servicios de cuidado y asistencia, como comida, bebida, alojamiento y traslados.

Para más contexto y actualizaciones, puede consultarse la cobertura de BBC en la fuente citada.

from Latest from TechRadar https://ift.tt/TMs5x2p
via IFTTT IA

Wharfedale Nova: una familia de subwoofers que combina precisión y potencia equilibrada


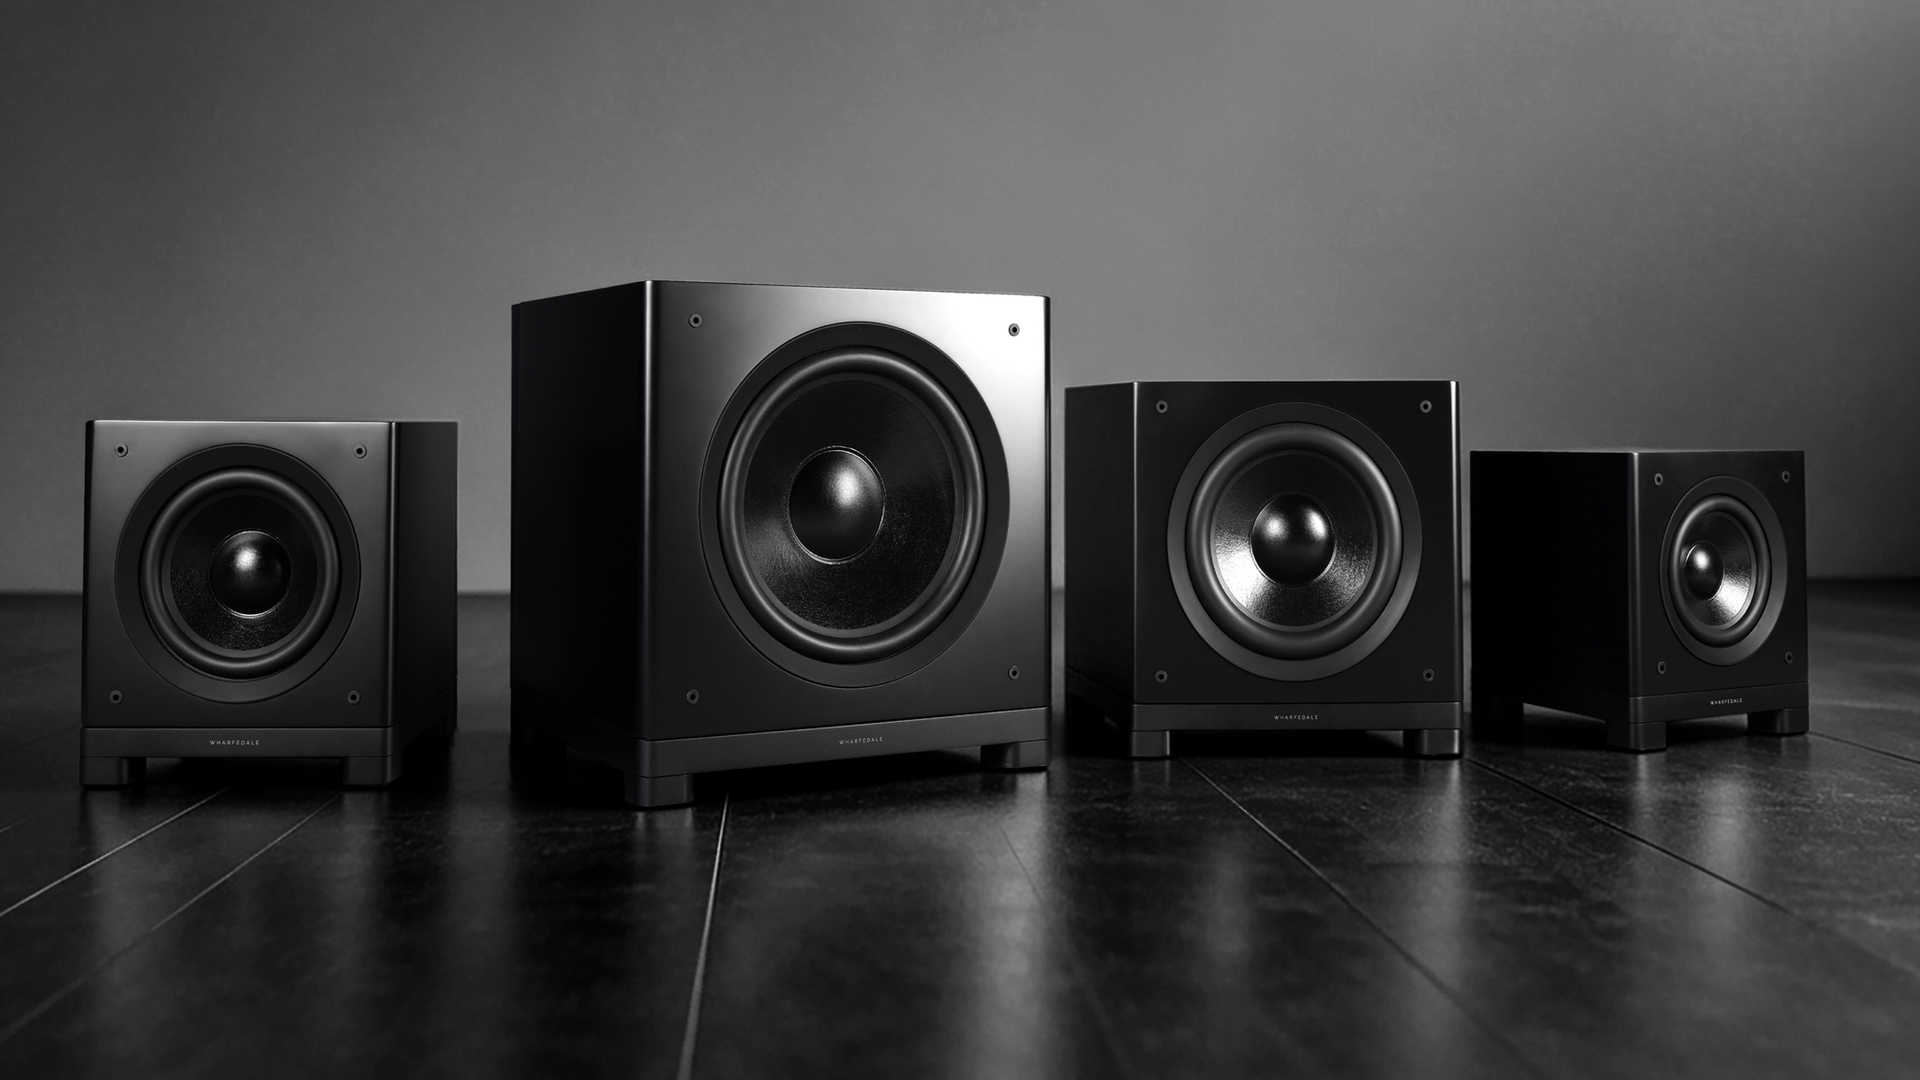
Wharfedale, fabricante legendario de altavoces, presentó una nueva generación de subwoofers bajo la gama Nova. Con tamaños que van desde una versión apta para apartamentos (8 pulgadas) hasta la imponente Nova 15, estos modelos integran controladores de última generación, radiadores pasivos y una arquitectura de gabinete refinada.

A diferencia de los subwoofers que buscan un impacto de graves estruendoso, la Nova se orienta a oyentes exigentes que desean escuchar tan claramente como sentir la baja frecuencia. Wharfedale señala que, en lugar de perseguir una exageración de golpes en el bajo, la serie Nova se construye alrededor del equilibrio, la textura y la precisión.

La gama está compuesta por cuatro modelos: Nova 8, Nova 10, Nova 12 y Nova 15. El Nova 8 está diseñado para configuraciones más compactas y instalaciones estéreo, mientras que el Nova 10 eleva la potencia para salas de tamaño medio. El Nova 12 está orientado a experiencias más envolventes en cine en casa, y el buque insignia Nova 15 está preparado para espacios grandes y configuraciones exigentes.

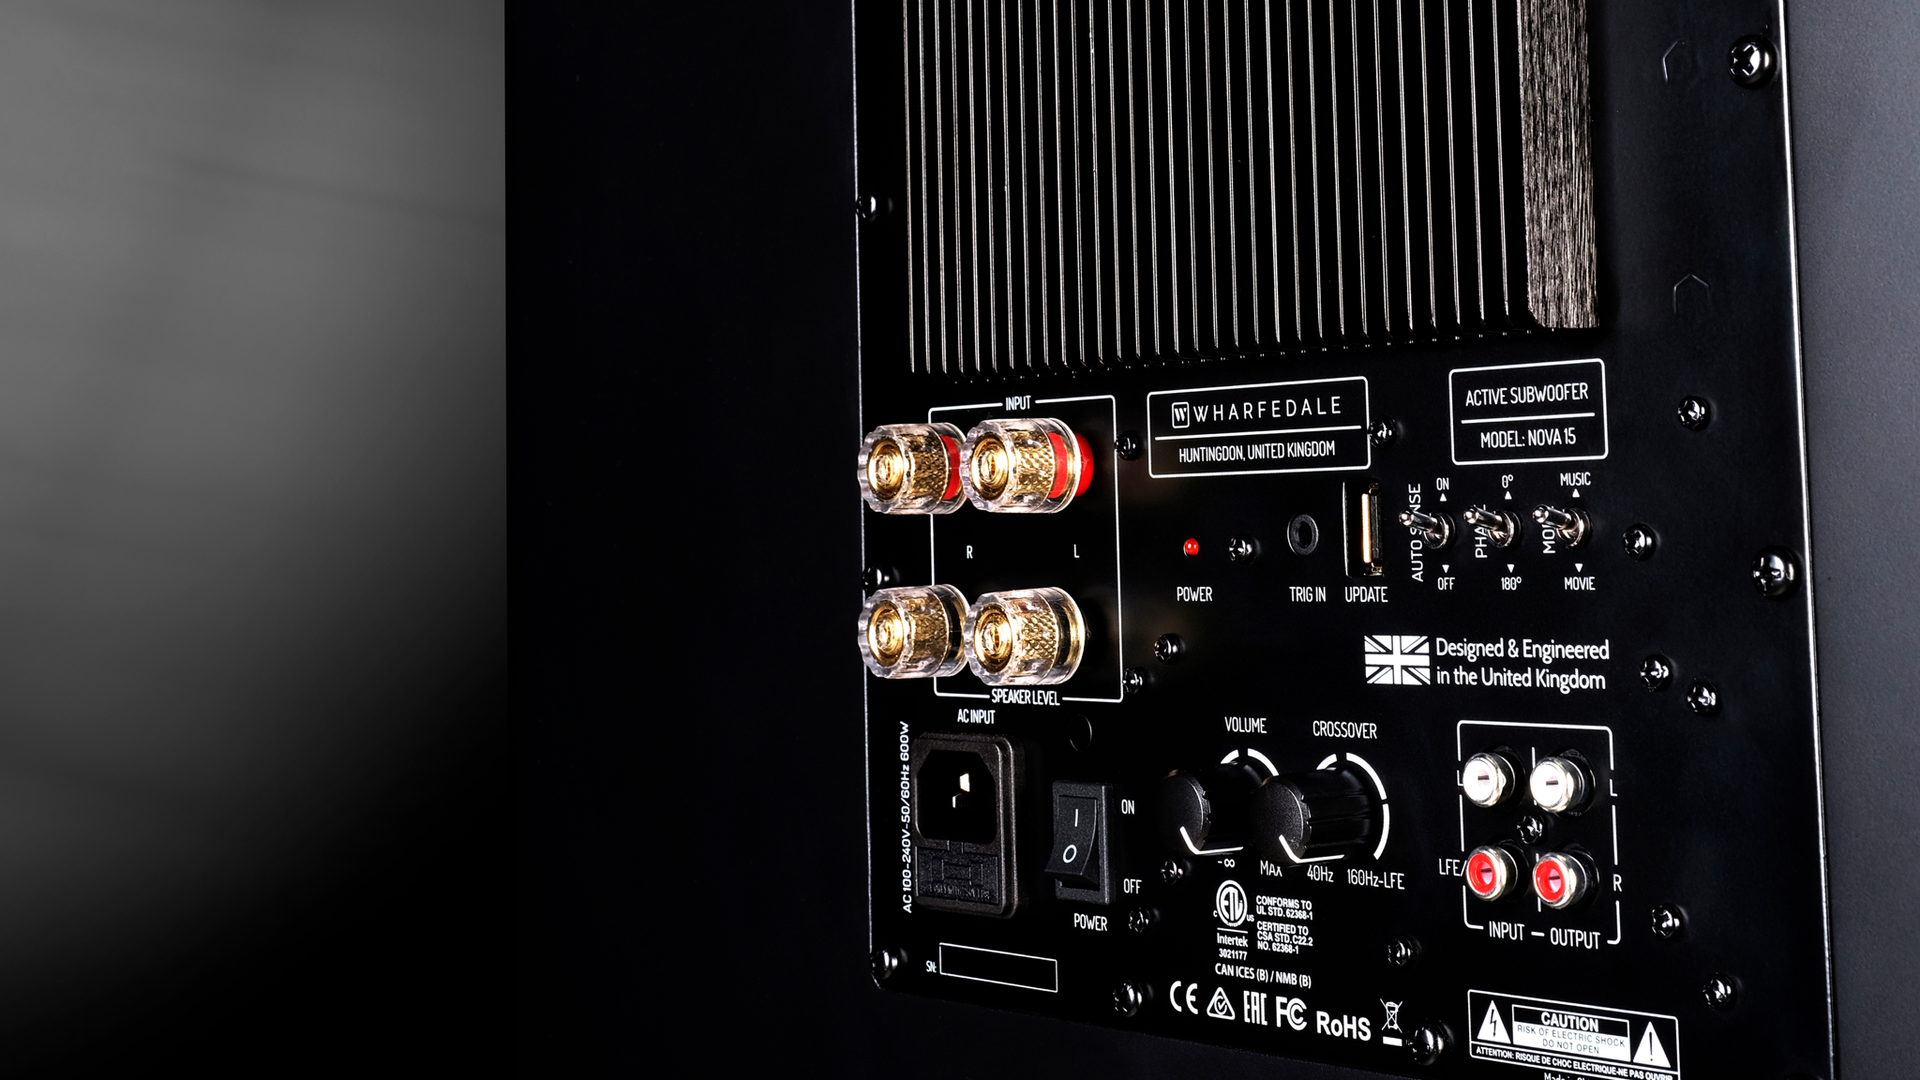
Rear view of the Wharfedale Nova 15 showing its connections and controls Vista trasera del Nova 15, mostrando sus conexiones y controles (Crédito de la imagen: Wharfedale)

Características clave y precios de la Wharfedale Nova 8, 10, 12 y 15

Todos los modelos incorporan una nueva unidad de cono de largo recorrido de Wharfedale, fabricada con perfiles rígidos y ligeros, recubiertos con un tratamiento propietario para aumentar la rigidez y la autoamortiguación sin incrementar el peso.

Estos conos se asocian a un chasis de fundición pesada, un gran urdidor de borde y un sistema de motor de alto recorrido para entregar alto rendimiento manteniendo la estabilidad. Un bobinado de gran diámetro y un anillo corto de aluminio minimizan la distorsión y mejoran la respuesta transitoria, según Wharfedale.

La segunda característica destacada es el Radiador de Graves Auxiliar (Auxiliary Bass Radiator), orientado hacia abajo con un diseño de doble suspensión. Funciona junto con el nuevo conductor para ampliar la salida de bajas frecuencias sin necesidad de una salida de puerto convencional.

Wharfedale afirma que esto evita problemas como resonancias no deseadas, turbulencias, chuffing y compresión, y cada Nova está optimizada según su volumen de gabinete, tamaño del conductor, configuración del amplificador y rango operativo previsto. El objetivo, según la marca, es combinar la velocidad de una caja sellada con la escala de un diseño de reflex más grande.

Dependiendo del modelo, la potencia integrada es de entre 200 W y 360 W de amplificación Clase D con hasta 80 V de pico y un “headroom” dinámico sustancial. El amplificador, el diseño del conductor, la carga del gabinete y el DSP se han diseñado como un sistema integrado para maximizar potencia y precisión. Además, hay un crossover ajustable, alineación de fase y calibración de nivel para adaptar el sonido a tu espacio.

Una característica interesante es la adaptabilidad del DSP: al escuchar a volúmenes bajos, el ajuste dinámico se centra en el peso percibido y el rango, y a volúmenes altos gestiona la excursión del conductor para mantener el sonido limpio sin forzar, permitiendo que la Nova aporte contundencia sin ocupar demasiado espacio.

Todos los modelos estarán disponibles a finales de septiembre de 2026 y los precios son:

  • Nova 8: £799 (aprox. $1,068 / AU$1,499)
  • Nova 10: £899 (aprox. $1,202 / AU$1,686)
  • Nova 12: £1,099 (aprox. $1,469 / AU$2,061)
  • Nova 15: £1,299 (aprox. $1,737 / AU$2,437)

En resumen, la familia Nova representa una propuesta audaz de Wharfedale para quienes buscan un impacto controlado y de alta fidelidad en bajas frecuencias, con un énfasis claro en la precisión, la textura y la coherencia entre el tamaño del gabinete y la capacidad de amplificación.

from Latest from TechRadar https://ift.tt/kWTqMme
via IFTTT IA

Entre la emoción y la historia: un día de lanzamiento de Apple en la Quinta Avenida


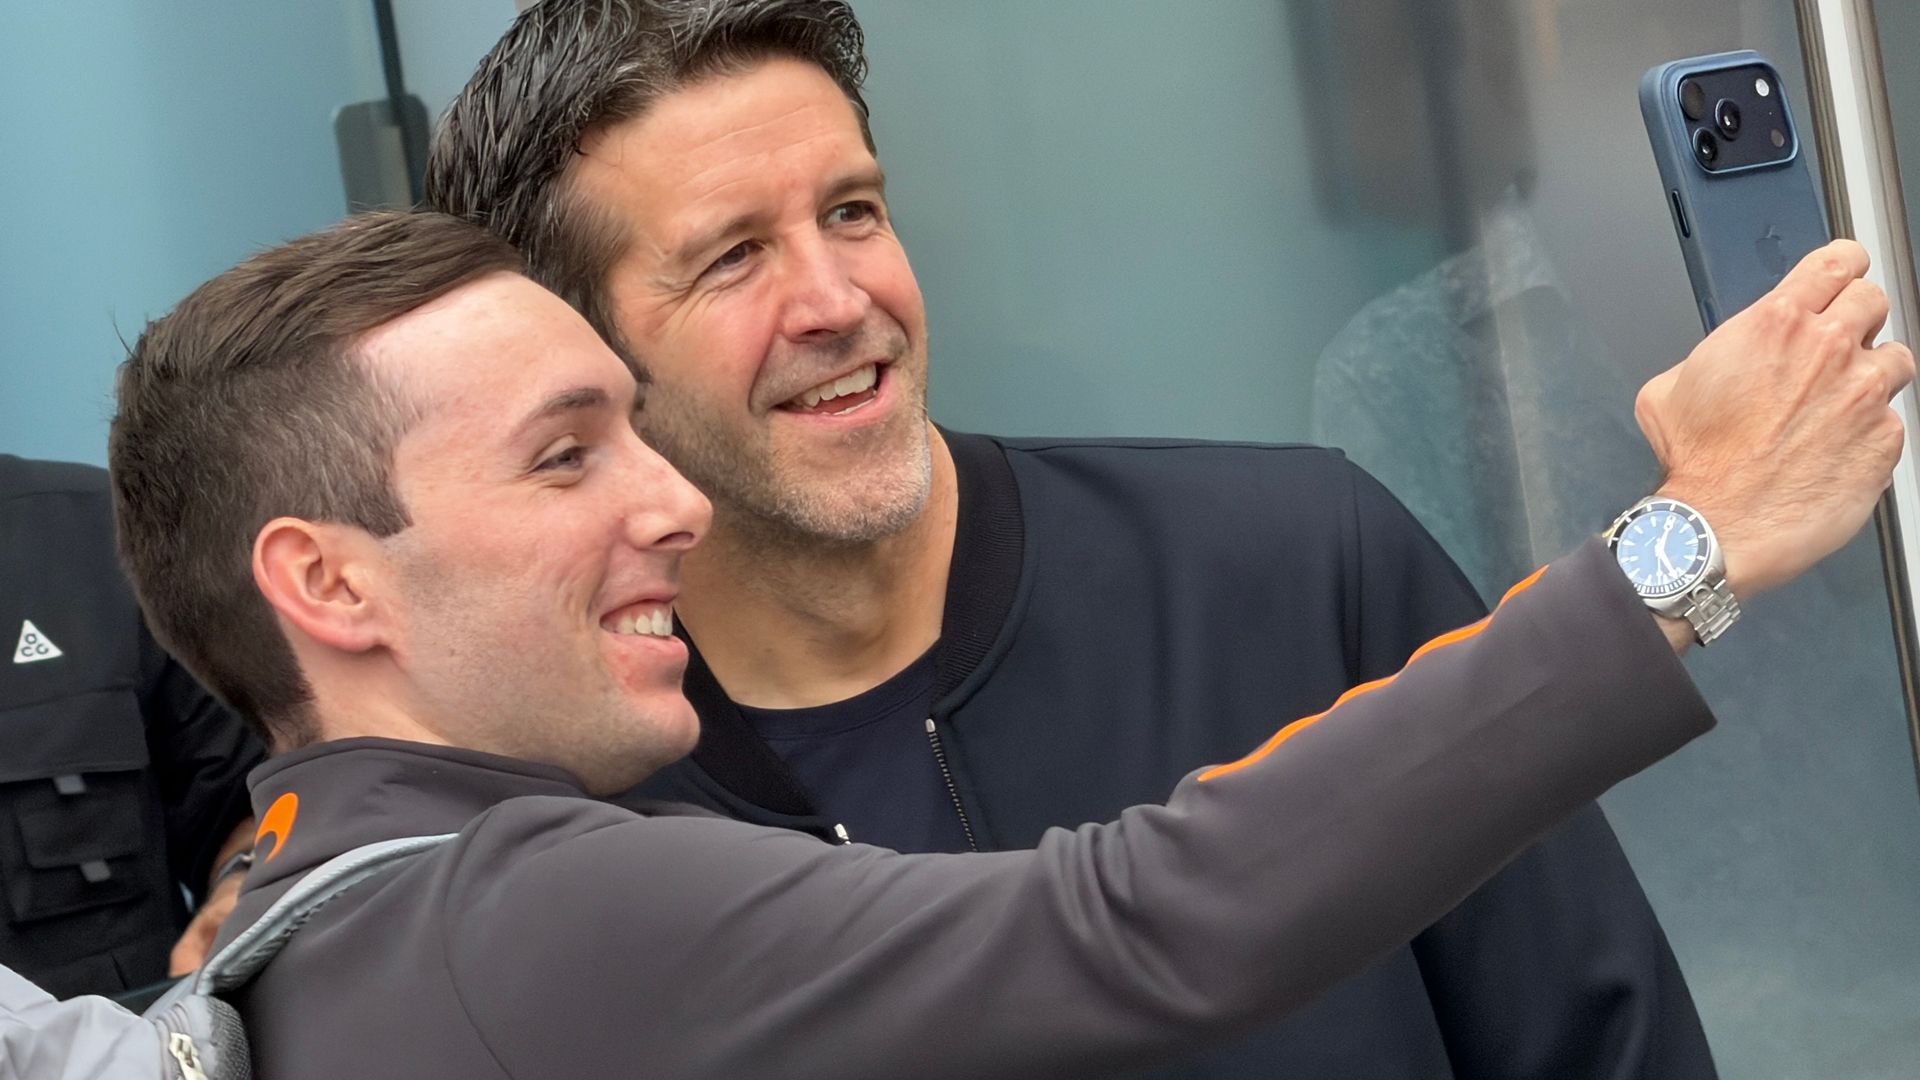
El día de lanzamiento de un nuevo producto es, para la industria tecnológica, tanto un ritual como una experiencia que trasciende la simple presentación. En la Quinta Avenida, el flagship de Apple, esa experiencia se manifestó con una energía palpable: música de fondo, flashes de cámaras y una multitud que no sólo esperaba un dispositivo, sino una marca que ha sabido convertir cada evento en un momento cultural. \n\nEl nuevo CEO, John Ternus, hizo su debut en un entorno que parece diseñado para amplificar cada detalle: desde la apertura de puertas con una coreografía de aplausos hasta la interacción directa con los primeros clientes, como Harry Sung, quien recibió el primer iPhone 18 Pro Max del día. Este relato no es sólo sobre un teléfono nuevo, sino sobre la conexión entre una casa tecnológica y su público, y cómo esa relación se reconfigura en cada lanzamiento.\n\nTernus, que asumió el liderazgo estratégico tras la salida de Tim Cook, se presentó frente a un público diverso: empleados, medios y aficionados que llevan años asomándose a estas ceremonias, algunas veces con críticas, otras veces con admiración. En este escenario, el ambiente era distinto: más eléctrico que informativo, más performativo que corporativo. A pesar de la presencia de manifestantes que apuntaban preocupaciones sobre condiciones de trabajo en la cadena de suministro, la multitud se mantuvo centrada en el momento del evento y en la promesa del producto.\n\nLa jornada dio inicio a las 8:00 a.m. ET, cuando las puertas se abrieron y Ternus saludó a la multitud. Entre los presentes, Sung ofreció una mirada íntima a su experiencia personal: su identificación con la marca va más allá de lo funcional; es un ritual de fidelidad que lo ha llevado a visitar decenas de tiendas y a coleccionar recuerdos de firmas de ejecutivos en una libreta que, para él, representa una constancia de esa relación con Apple.\n\nDentro de la tienda, la atmósfera contaba historias: desde la firma de Ternus en un cuaderno de visitas —un gesto que rememora la cultura de una empresa que valora las interacciones personales— hasta las firmas de otros ejecutivos que refuerzan la idea de una red de liderazgo visible para el público. Este común tejido de personas y gestos subraya que el lanzamiento no es sólo un evento de producto, sino una convergencia de trajectories individuales y colectivas que alimentan la narrativa de la marca.\n\nLa escena, entrelazada con imágenes de archivo y momentos de celebración, muestra a Sung sosteniendo su nuevo iPhone 18 Pro Max como un símbolo de logro personal. Sus respuestas, simples y directas, revelan una motivación clara: “I love Apple”. No es sólo una preferencia tecnológica; es una afirmación de identidad dentro de una comunidad que se construye a partir de experiencias compartidas y expectativas sobre innovación.\n\nEste relato de un día en una tienda insignia, con el peso de la historia detrás de cada título de producto y con la presencia de un nuevo liderazgo, ofrece una lectura de la experiencia de cliente que va más allá de la compra. Es, en última instancia, una experiencia de marca que se transmite a través de gestos, imágenes y palabras: una promesa de continuidad, evolución y conexión con el usuario final.\n\nPara quienes observan desde fuera, el mensaje es claro: cada lanzamiento es una página de una historia más amplia que conecta tecnología, diseño y cultura. Y, como en toda gran historia corporativa, lo más destacado no es simplemente el producto, sino el fenómeno humano que lo rodea.

from Latest from TechRadar https://ift.tt/yakX3mI
via IFTTT IA

El sorprendente paralelismo en la familia Raikkonen-Verstappen: ¿el legado de Robin imitando a Max?


¡Qué noticia tan estimulante para los fanáticos de la Fórmula 1! David Coulthard ha lanzado una observación que enciende la imaginación: Kimi Raikkonen podría estar siguiendo el mismo modelo de desarrollo que Jos Verstappen aplicó con su hijo Max, ahora que Robin Raikkonen ha firmado con la Red Bull Junior Team. Este movimiento llega justo cuando Red Bull anunció que integrará a Raikkonen a su programa de desarrollo de pilotos, con trabajo conjunto a partir de 2027.

La historia destaca un patrón que ya hemos visto en otras dinastías del deporte: una figura consolidada comparte su experiencia, paciencia y estrategia con la siguiente generación, construyendo escalones que pueden llevar a un rendimiento excepcional en la pista. En este caso, Robin, a sus tiernos años, recibe una atención que podría moldear su carrera de forma decisiva, al estilo de Max Verstappen, cuyo ascenso ha sido documentado y estudiado por aficionados y analistas por décadas.

Red Bull ha puesto una ojeada futurista en su programa de desarrollo, buscando no solo talento puro, sino también la capacidad de entender y aplicar la filosofía del equipo desde sus raíces. Para Raikkonen, este paso supone una oportunidad de oro: trabajar de cerca con un programa que ha probado ser una cuna de campeones, y para Robin, la posibilidad de forjarse una ruta sólida hacia la élite de la disciplina.

El eco de la experiencia de Jos Verstappen en la formación de Max resuena en cada comentario de Coulthard: la paciencia, la gestión de la presión, y la mezcla de talento natural con un plan estratégico de crecimiento pueden marcar la diferencia entre la promesa y el dominio. Aunque estamos ante una generación aún joven, las decisiones que se toman hoy podrían dibujar un mapa claro del futuro del karting a la Fórmula 1.

Mantente atento a cómo evoluciona esta historia, ya que el desarrollo en las academias y programas de pilotos se convierte cada vez más en un laboratorio de innovaciones tácticas, donde cada giro, cada prueba y cada competencia sirve para pulir a los futuros protagonistas de la parrilla. Si la intuición de Coulthard se mantiene, podríamos estar presenciando el inicio de un capítulo nuevo y emocionante en la saga familiar Raikkonen-Verstappen, con Robin en el centro de la atención y Red Bull como el motor impulsor de su progreso.
from Motorsport.com – Formula 1 – Stories https://ift.tt/nWTrHAp
via IFTTT IA

Venezuela y la encrucijada de la vigilancia: riesgos y oportunidades ante la posible adopción de IA china


Un nuevo informe advierte que los esfuerzos para instalar inteligencia artificial china dentro de la red de vigilancia de Venezuela podrían seguir adelante, incluso tras cambios políticos recientes. El documento señala que las políticas no han mostrado un cambio significativo y exhorta a Estados Unidos a tomar medidas concretas.

Tras una operación nocturna que, según reportes, dejó Caracas en oscuridad, la capacidad de monitoreo de la capital se ha mantenido como una pieza clave del control estatal. Desde 2013, el gobierno venezolano ha venido desarrollando una amplia red de vigilancia para vigilar y, si fuera necesario, reprimir la disidencia. En ese marco, se discutió la posibilidad de incorporar tecnologías de origen chino para fortalecer la vigilancia, con planes de integrar sistemas de inteligencia artificial de última generación.

Venezuela contempla integrar IA china en la infraestructura de vigilancia

El informe más reciente del Australian Strategic Policy Institute (ASPI), titulado «Warning signals: Venezuela and the risk of Chinese AI-enabled digital authoritarianism», advierte que, antes de la destitución de Maduro, la entonces vicepresidenta Delcy Rodríguez buscaba suscribir un acuerdo para adoptar sistemas de IA chinos y utilizar IA china para realzar la vigilancia estatal existente. Aun tras cambios de liderazgo, ASPI advierte que no ha habido señales de giro en esa dirección, lo que podría significar que EE. UU. se enfrenta a un país con un sistema de vigilancia potenciado por IA de origen chino.

El informe indica que Venezuela podría convertirse en uno de los primeros países fuera de China en importar IA basada en modelos de lenguaje para fines de supervisión y control, posicionándose como uno de los adoptantes más avanzados en la región.

En las primeras fases posteriores a unas elecciones presidenciales potencialmente controvertidas, disidentes y líderes de protesta fueron identificados en línea y monitoreados mediante videovigilancia y drones; varios de ellos habrían desaparecido, presuntamente capturados por las autoridades.

Hacia una separación de China

El informe insta al Secretario de Estado, Marco Rubio, a liderar esfuerzos para desmantelar la red de vigilancia e impedir la importación de sistemas de IA chinos en Venezuela. Según ASPI, las élites chinas parecen entender que sus activos expatriados están en riesgo, una situación que podría justificar una supervisión más estricta de las inversiones estatales en el extranjero para gestionar riesgos.

Desmantelar la infraestructura de vigilancia de Venezuela podría ayudar a alinear los esfuerzos internacionales para contrarrestar tecnologías de vigilancia chinas y mostrar una imagen de Estados Unidos como liberador, más que como un mero cambio de rostro en un régimen existente.

El informe también sitúa a la discusión en el marco de las tensiones de vigilancia en EE. UU., destacando debates sobre sistemas de seguridad locales y la resistencia de algunas empresas tecnológicas a otorgar acceso gubernamental a sus modelos de IA para fines de vigilancia interna.

from Latest from TechRadar https://ift.tt/XZ6tTma
via IFTTT IA

Recomendaciones de fin de semana: descubre qué juego encaja contigo entre las novedades de septiembre


Septiembre ha sido, sin duda, un mes muy intenso para los videojuegos, y aún tenemos mucho por venir. Con el fin de semana a la vuelta de la esquina, probablemente te preguntes qué títulos nuevos realmente merecen tu tiempo y tu dinero. Por eso he elaborado este pequeño cuestionario de personalidad, diseñado para emparejarte con un lanzamiento reciente que es muy probable que te encante.

Por supuesto, no se trata de una lista exhaustiva de todos los lanzamientos más recientes; es natural que se nos escaparan grandes novedades. Aun así, he intentado incluir una amplia variedad de géneros, desde plataformas y terror hasta aventuras de mundo abierto, para satisfacer distintos gustos y preferencias.

¿Qué resultado obtuviste? ¿Estás de acuerdo con mi recomendación? Puedes dejar tu opinión en los comentarios y contarnos qué vas a jugar este fin de semana.

from Latest from TechRadar https://ift.tt/pET6zJS
via IFTTT IA

Lanterns: cronología, estreno y el cierre de la primera temporada


Lanterns está cerca de cerrar su primera temporada, y con apenas tres episodios por delante, la serie de ciencia ficción y crimen se prepara para dejar una marca en la parrilla de HBO Max y en el colectivo de fans. Este artículo ofrece un panorama profesional sobre los próximos lanzamientos, las plataformas y las ventanas de estreno a lo largo de diferentes regiones, para que lectores de todo el mundo estén informados sobre cuándo y dónde ver los capítulos finales sin perder detalle.

Fecha de estreno del episodio 6

El episodio 6, titulado Bad Optics, llegará a Estados Unidos y Canadá el domingo 20 de septiembre a las 6:00 p.m. PT / 9:00 p.m. ET. En otras regiones, la emisión se adelanta o retrasa según la zona horaria local, por lo que a continuación se detalla el calendario de lanzamiento internacional:

– Estados Unidos — domingo 20 de septiembre a las 6 p.m. PT / 9 p.m. ET
– Canadá — domingo 20 de septiembre a las 6 p.m. PT / 9 p.m. ET
– Reino Unido — lunes 21 de septiembre a las 2:00 a.m. BST
– India — lunes 21 de septiembre a las 6:30 a.m. IST
– Singapur — lunes 21 de septiembre a las 9:00 a.m. SGT
– Australia — lunes 21 de septiembre a las 11:00 a.m. AEST
– Nueva Zelanda — lunes 21 de septiembre a la 1:00 p.m. NZST

Plataformas y disponibilidad

Lanterns, que forma parte de la cartera de DC, se puede ver en HBO Max en países donde la plataforma ya está disponible. En lugares donde aún no ha llegado, la serie está accesible a través de otros canales y servicios de streaming asociados:

– Estados Unidos — HBO y HBO Max
– Canadá — Crave
– Reino Unido — HBO Max, Sky Atlantic y Now TV
– India — JioHotstar
– Singapur — HBO Max
– Australia — HBO Max
– Nueva Zelanda — HBO Max

Qué esperar de la temporada final

Aunque se acerca el cierre, cada episodio continúa explorando la investigación en torno a Hal Jordan y los acontecimientos que rodean la ciudad de Rushville. La expectativa de los fans se centra en vislumbrar la identidad de la persona o personas detrás de las circunstancias que desembocan en las tragedias que han marcado la historia reciente de Lanterns, así como en las tensiones entre los distintos Linternas y sus guardianes.

Lecturas recomendadas sobre Lanterns

Para ampliar la cobertura y entender mejor los temas, se recomienda revisar los siguientes análisis y explicaciones que ya están en TechRadar:

– Lanterns episodio 1 ending explained
– Sinestro in Lanterns explained
– Lanterns’ Manhunters explained
– Lanterns’ Guardians of the Universe explained
– Lanterns episode 4 ending explained
– Lanterns episode 5 ending explained

Notas finales sobre la programación

La pauta habitual de estreno para Lanterns ha sido: nuevos episodios cada domingo en Norteamérica y cada lunes en otros territorios. A lo largo de las próximas semanas, se esperarán actualizaciones oficiales sobre nuevos horarios y posibles variaciones relacionadas con cambios en la grilla de HBO Max y sus partners regionales. Además, el periodo de lanzamiento de los últimos tres capítulos invita a los espectadores a preparar teorías, revisar material adicional y mantenerse atentos a las novedades en la cobertura de Lanterns.

Para más perspectivas sobre lo que vendrá en los capítulos finales y los grandes temas que quedan por resolver, se recomienda seguir las actualizaciones de TechRadar y las guías de lanzamiento de Lanterns.

from Latest from TechRadar https://ift.tt/2jR736g
via IFTTT IA

La economía de la confianza en código generado por IA: claves para un desarrollo sostenible


No hace falta dominar lenguajes de programación avanzados para construir aplicaciones. La IA ha derribado las barreras del código, permitiendo expresar lo que se quiere en un lenguaje natural.

O al menos, eso parece.

Pero programar no es solo escribir sintaxis. Es pensar en la arquitectura de sistemas, entender cómo usarán realmente una plataforma las personas y asegurar que existan las medidas adecuadas para limitar vulnerabilidades.

Conversé con Gabriela Moreira, CEO de Quint, sobre cómo las personas que usan herramientas de IA para escribir código pueden entender mejor los riesgos asociados y establecer verificaciones y procesos tempranos para evitar código inmaintainable y bugs catastróficos.

¿Puede confiarse en que la IA escriba código listo para producción sin supervisión humana? En caso de no ser así, ¿qué distingue los errores generados por IA de los errores humanos?

La supervisión es necesaria, porque la IA existe para servir a los humanos, y por lo tanto son los humanos quienes deben indicar a la IA qué hacer y evaluar sus resultados.

Ahora, ¿qué tipo de evaluación es la más adecuada? Se puede leer el código línea por línea o enviar a producción y monitorear problemas, para describir dos extremos. Ambos son técnicas ya utilizadas para supervisar código con posible error humano.

Las grandes diferencias que aporta la IA son la cantidad de código potencialmente incorrecto que se genera y la disociación cognitiva de cualquier humano respecto a los elementos de lo que se produce. La revisión del código y el monitoreo se vuelven más difíciles ante esa escala y esa disociación cognitiva.

Qué sistemas centrales de negocio son los más vulnerables a fallos de codificación por IA

Aquellos que son más difíciles de probar, como sistemas concurrentes y distribuidos, o cualquier sistema con alto grado de no determinismo donde hay muchas rutas a considerar.

La IA es una herramienta de generación, que solo es tan buena como nuestra capacidad para decidir si la solución generada es correcta o no. Si tengo buenas pruebas, u otro tipo de verificación en el que confío, puedo aceptar soluciones de IA con menos riesgo. Si un sistema es difícil de probar o verificar, pueden existir demasiados puntos ciegos donde pueden colarse fallos.

Cuáles son los riesgos operativos y de seguridad ocultos de desplegar código generado por IA sin verificación formal

No existe una solución mágica, y combinar diferentes estrategias es lo más sensato.

Quizá la mejor forma de pensar el riesgo en 2026 es considerar la asimetría: los defensores deben proteger todas las partes del código, mientras que los atacantes pueden encontrar solo una vulnerabilidad para causar un daño enorme.

Las empresas de IA ya contemplan esta asimetría al decidir entregar un modelo como Mythos solo a compañías que se comprometen a asegurarse, antes de que llegue a manos de posibles atacantes.

La verificación formal es probablemente la herramienta más robusta que conocemos para enfrentar esta asimetría, pero aún existen desafíos que dificultan verificar toda la superficie de código, y pueden aparecer vulnerabilidades en componentes no verificados. No hay solución mágica, y combinar diferentes estrategias es lo más prudente.

Por qué es tan importante detectar a tiempo un fallo de diseño

Me preocupa mucho que el proceso de diseño se base mayoritariamente en archivos markdown que no pueden compilarse ni ejecutarse.

Antes de que la IA escribiera código, la respuesta a esta pregunta era distinta: porque reescribir código es costoso y propenso a errores si se detecta el fallo después de meses de desarrollo. No creo que ese argumento siga siendo tan fuerte.

Ahora la respuesta es: es mucho más probable encontrar este problema dentro de un diseño que aún puedes razonar que después de que la IA escriba miles de líneas de código con el fallo oculto en alguna de ellas.

Quizá puedas notar el problema mientras escribes el código, pensando “espere, ¡no consideramos este escenario!”. Pero es menos probable que ocurra si la IA escribió el código, así que un diseño más cuidadoso es importante.

Los desarrolladores están acostumbrados a razonar sobre posibilidades y fallos mientras compilan y ejecutan diferentes versiones de código, por lo que me preocupa enormemente que el proceso de diseño dependa de archivos markdown que no se pueden compilar ni ejecutar, ni interactuar con ellos de ninguna manera aparte de leerlos.

Qué comprobaciones simples, herramientas y redes de seguridad pueden implementar los equipos de desarrollo para verificar el código generado por IA antes de que llegue a producción

Primero, pruebas. Pero pruebas que realmente sirvan para generar confianza, no cualquier prueba generada por IA que haga afirmaciones arbitrarias y que deba actualizarse constantemente.

Me gusta pensar en las pruebas en términos de qué comportamientos ejercen y qué tipos de regresiones evitan. Si controlar la calidad de las pruebas se vuelve un reto, los modelos formales pueden ayudar generando escenarios a probar o validando que las pruebas existentes aseguren comportamientos interesantes.

Además, la “mutación de pruebas” es muy útil para medir la calidad de las pruebas, evaluando cuántas regresiones diferentes pueden detectar.

Qué nivel de supervisión humana recomiendas para equilibrar velocidad de desarrollo con calidad y confiabilidad del código

Esto depende mucho del contexto y de los riesgos. Lo mejor que puedo recomendar es hacer lo que permita desplegar con la suficiente confianza y sentirse capaz de realizar cambios sin temor a romper lo que ya funciona.

El peor escenario siempre es ser hackeado o que se filtren datos de otras personas. El segundo peor es llegar a un estado en el que hay muchas cosas mal con el software, pero intentar arreglarlo termine rompiéndolo aún más, quedando atascados.

Creo que es bastante fácil que el código generado por IA termine en ese estado. Curiosamente, veo que la forma de salir de él es muy similar a cómo manejamos el código heredado que se volvió difícil de mantener: primero añadir suficientes pruebas para estar seguros de que la supervisión es suficiente, y luego cambiarlo.

from Latest from TechRadar https://ift.tt/4dMwaqo
via IFTTT IA