Space Haven: un simulador de nave espacial de gran éxito en Kickstarter

La industria del videojuego continúa creciendo y lo hace contanto también con la plataforma GNU/Linux. Un ejemplo de ello es el título Space Heaven desarrollado por Bugbyte, el mismo que ha desarrollado títulos como Battlevoid: Harbinger, y Battlevoid: Sector Siege. Ahora han presentado este nuevo proyecto para obtener fondos bajo la plataforma Kickstarter de crowdfunding. En apenas 48 horas del inicio de la campaña de financiación siguen creciendo mucho y parece que el éxito está grantizado.

Se fijaron una meta inicial de 40.000$ y ya han superado los 100.000$ y aún quedan algunos días para que finalice la campaña. Si continúa el ritmo de donaciones así, es posible que obtengan una cantidad aún más considerable si cabe. Parece que a la gente le ha gustado Space Heaven y que pretenden lanzarlo sin DRM en plataformas como GoG o Steam, y por supuesto se podría ejecutar en nuestras distros favoritas si te gusta el videojuego…

Si te preguntas de qué va este Space Heaven, decir que se trata de un simulador de una nave espacial que combina una buena historia y narración. Con él podrás gestionar tu propia nave espacial en un simulador basado en una visión del interior tile-based, es decir, con el que podrás ver el interior desde una vista desde arriba para gestionarlo todo al más puro estilo de otros videojuegos como los Tycoon.

Podrás elegir entre ser un comerciante de esclavos, un pirata, si quieres tener una nave para atacar y capturar tripulaciones de otras facciones y venderlos en el mercado espacial, cazar alienígenas, luchar a bordo contra ellos, hacer de “poli” espacial y luchar contra criminales galácticos y ayudar a civiles, o qué quieres hacer. Por tanto, te da total libertad para elegir lo que quieres hacer, pero siempre desde el punto de vista de esa simulación de tu propia nave.

El artículo Space Haven: un simulador de nave espacial de gran éxito en Kickstarter ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2HiMe9Y
via IFTTT

Android Q entra en fase beta, será más seguro que nunca

Android Q calienta motores. Google ha lanzado la primera versión beta de Android Q o Android 10, la próxima versión del sistema operativo móvil más popular del planeta. Se centrará en algo que preocupa a muchos usuarios, tanto que sé que algunos no usan Android por ello: en su seguridad y privacidad. Pero que los que prefieren novedades más vistosas o palpables no se asusten, porque también incluirá otras novedades, entre las que tenemos lo que parece el futuro de los dispositivos móviles.

Samsung, entre otros, ya han presentado pantallas plegables y esta será una de las novedades que incluirá Google en Android Q. Y es que Android está en todo tipo de dispositivos y lo que viene parece que serán móviles que, al abrirse, se convertirán en una tablet mini. Hablando también de pantallas, la próxima versión de Android también incluirá soporte para pantallas sin bordes, lo que también parece el futuro. La firma coreana ya ha lanzado el lector de huellas bajo la pantalla, lo que es toda una declaración de intenciones en este sentido.

Android Q incluye soporte para las conexiones 5G

Otra novedad será que Android 10 incluirá soporte para las conexiones 5G. Está claro que aún queda mucho para que todos podamos disfrutar de las velocidades de la próxima generación de las redes, pero también lo está que es mejor ir preparando el terreno para que llegado el momento no les pille desprevenidos.

La lista de novedades más destacadas quedaría así:

  • Mejoras en la privacidad y seguridad.
  • Mejoras para móviles plegables (en V).
  • Soporte para 5G.
  • Soporte para pantallas plegables.
  • Nuevos codecs de vídeo y audio: AV1 para vídeo y Opus para Audio.
  • Soporte para pantallas sin bordes.
  • Soporte para Vulkan 11 para juegos.
  • Inicio más rápido.
  • Nuevas API para la conectividad.

Entre las novedades de seguridad mencionadas tendremos más control sobre los permisos de localización en las aplicaciones, algo así como ya está en iOS donde podremos denegarlo, permitirlo sólo cuando la app esté en marcha o todo el tiempo. Por otra parte, también tendremos más control sobre el acceso en el momento de compartir.

Para participar y poder usar esta beta hay que suscribirse a ella desde este enlace. Lo único necesario será tener un Pixel.

Está claro que lo incluido en esta lista no es todo lo que incluirá Android Q. Si no hay sorpresas, Google presentará novedades más interesantes en la Google I/O que se celebrará dentro de unos meses, pero leer que será un sistema más seguro y más rápido ya es interesante. ¿Qué echas de menos en Android que te gustaría ver en Android Q?

El artículo Android Q entra en fase beta, será más seguro que nunca ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2W550Fb
via IFTTT

KDE Plasma 5.15.3 ya esta aquí con mejoras en Flatpak y más

El Proyecto KDE anuncio la disponibilidad general de la tercera actualización de mantenimiento para la última serie de su entorno gráfico, KDE Plasma 5.15.

Llegando dos semanas después de la segunda actualización, KDE Plasma 5.15.3 está aquí para arreglar varios errores y otras molestias reportadas por los usuarios de KDE Plasma 5.15, trae soporte mejorado para Flatpak en Plasma Discover, soporte mejorado para instalar temas GTK localmente y restauración de sesiones mejorada.

Por otro lado, KDE Plasma 5.15.3 hace que el atajo Crtl + A funcione sin que importe el enfoque activo, añade soporte para visualizar la selección activa en la barra de búsqueda, mejora el Administrador de Tareas arreglando varios errores y arregla la animación OSD en Plasma Workspace. Un total de 30 cambios están incluidos, puedes ver los cambios completos en este enlace.

“Hoy KDE lanza una nueva actualización para KDE Plasma 5, con numero de versión 5.15.3. Plasma 5.15 fue lanzado en febrero con muchas características y nuevos módulos para completas la experiencia. Este lanzamiento añade un gran número de traducciones y arreglos de los desarrolladores de KDE. Los arreglos son pequeños pero importantes,” se menciona en el anuncio.

KDE Plasma 5.15.4 pactado para el 2 de abril

KDE Plasma 5.15 recibirá dos actualizaciones de mantenimiento más. La cuarta actualización, KDE Plasma 5.15.4, tiene como fecha de lanzamiento el 2 de abril, la quinta y última, KDE Plasma 5.15.5, llegará a las calles el 7 de mayo, marcando el final del ciclo de desarrollo para la serie KDE Plasma 5.15.

Hasta ese momento, recomendamos que los usuarios actualicen sus instalaciones a la tercera actualización de mantenimiento lo más pronto posible. KDE Plasma 5.15.3 estará disponible en los repositorios oficiales de las distintas distribuciones en los próximos días.

El artículo KDE Plasma 5.15.3 ya esta aquí con mejoras en Flatpak y más ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2F347Wt
via IFTTT

Rusia bloquea el proveedor de correo cifrado ProtonMail

Después del bloqueo de Telegram, ahora el gobierno de Rusia ha pedido a los principales operadores de telecomunicaciones rusos, MTS y Rostelecom, que impongan un bloqueo al proveedor de correo electrónico cifrado ProtonMail.

Este bloqueo fue ordenado por el servicio de seguridad federal del estado, anteriormente el KGB, que obtuvo y emitió el recurso judicial luego de que la agencia acusó a la compañía y a otros proveedores.

¿Cuál es el motivo?

El servidor de correo electrónico ha facilitado la propagación de amenazas de bomba, ya que se enviaron varias amenazas de bomba anónimas por correo electrónico a la policía a fines de enero, lo que obligó a evacuar a varias escuelas y edificios gubernamentales.

En total, bloqueó 26 direcciones de Internet, incluidos varios servidores utilizados para codificar la conexión final de los usuarios de Tor, una red de anonimato conocida por eludir la censura.

Se les ha pedido a los proveedores de servicios de Internet que implementen el bloqueo “inmediatamente”, utilizando una técnica llamada BGP Blackholing, que permite a los enrutadores de Internet simplemente eliminar el tráfico de Internet en lugar de enrutarlo a su destino.

Por otra parte, el CEO de ProtonMail, Andy Yen comento lo siguiente:

ProtonMail no se bloquea normalmente, en realidad es un poco más sutil. Bloquean el acceso a los servidores de correo ProtonMail.

Por lo tanto, la mayoría de los otros servidores de correo rusos, por ejemplo, ya no puede enviar correos electrónicos de ProtonMail, pero un usuario ruso no tiene problemas para acceder a su bandeja de entrada.

“El bloqueo masivo de ProtonMail de una manera que perjudica a todos los ciudadanos rusos que desean una mayor seguridad en línea”.

Agregó que su servicio ofrecía mayor seguridad y cifrado que sus otros competidores de mensajería en el país.

También hemos implementado medidas técnicas para garantizar un servicio continuo a nuestros usuarios en Rusia y hemos logrado buenos avances en esta área. Si existe una queja legal legítima, alentamos al gobierno ruso a que reconsidere su posición y resuelva los problemas de acuerdo con el derecho internacional y los procedimientos legales.

Yen no dejó de señalar que el bloqueo coincidió con las protestas contra los esfuerzos del gobierno por restringir Internet, que los críticos describieron como un “interruptor de neutralización”.

Rusia, un país que esta por ser aislado

El año pasado, el parlamento Ruso se apoderó de una ley que exige a los proveedores de servicios de Internet rusos garantizar la independencia del espacio de Internet ruso (Runet), de modo que pueda desconectar al país del resto del país.

Como parte de estos importantes cambios técnicos, las compañías de telecomunicaciones rusas también deben establecer “medios técnicos” para desviar todo el tráfico de Internet de Rusia para intercambiar puntos aprobados o administrados por Roskomnazor, la empresa rusa de telecomunicaciones.

Es responsabilidad de este organismo, el cargo de inspeccionar el tráfico para bloquear los contenidos prohibidos y garantizar que el tráfico entre los usuarios rusos permanezca dentro del país.

La segunda lectura está programada para este mes, después de lo cual, si se aprueba, el proyecto de ley tendrá que ser firmado por la Cámara Alta del Parlamento y luego por el presidente Vladimir Putin.

En diciembre de 2018, los senadores Andrei Klishas y Lyudmila Bokova, así como el diputado Andrei Lugovoi, presentaron un proyecto de ley para crear medidas de protección para la Internet en Rusia.

Rusia, junto con Irán y Corea del Norte, está acusada de ataques de hackers y los países de la OTAN han anunciado repetidamente que están pensando en una respuesta más fuerte a los ataques cibernéticos a los que Rusia es constantemente acusada.

El domingo pasado en Rusia, miles de personas se reunieron en Moscú y otras 2 ciudades para protestar contra la política de internet cada vez más restrictiva del país, que algunos dicen que inevitablemente llevará a una censura total y aislará al país del resto del mundo.

Pues no estamos lejos de lo que está sucediendo en Corea del Norte. Estas manifestaciones masivas en estas ciudades fueron planeadas después de que la cámara baja del parlamento ruso apoyara un proyecto de ley el mes pasado.


El artículo Rusia bloquea el proveedor de correo cifrado ProtonMail ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2HtYvYg
via IFTTT

EXT4 y Btrfs tendrán nuevos parches en Linux 5.1

Linux 5.0 ya ha sido lanzado, es el primero de esta nueva numeración desde que se haya abandonado el 4.x en 2019 y ya tenemos incluso un Linux 5.0.1 con actualizaciones en la kernel.org. Pero eso solo es un paso más en el desarrollo del kernel, y el bullicio por mejorar el proyecto open-source continúa con los trabajos en los próximos Release Cadidates del Linux 5.1 que vendrá pronto. De hecho, ya conocemos algunas de las mejoras que se incluirán en ese nuevo kernel.

Entre ellas tendremos importantes cambios en lo que se refiere a los sistemas de archivos o FS como son EXT4 y también para Btrfs, dos de los FS más empelados en el mundo Linux, como sabrás. Concretamente habrá parches para corregir algunas cuestiones de estos sistemas en el futuro kernel. No van a ofrecer grandes cambios en cuanto a características, pero sí que se comprometen a mejorar el actual sistema y también corregir algunos bugs y hacer algunas optimizaciones.

La única nueva característica para EXT4 en Linux 5.1 sería el atributo /sys/fs/ext4/[disco]/journal_task para exponer el sistema de diario del sistema de ficheros, algo que puede ser bueno para los desarrolladores y administradores que contrán con otras posibilidades para moverlo a cgroup o para propósitos de tracing. Eso lo hemos sabido gracias a Ted Ts’o, que así lo ha confirmado, y por otra parte, el desarrollador Dave Sterba ha sido el encargado de Btrfs.

Sobre este otro FS conocemos que habrá algunos cámbios para él, incluido la posibilidad de configurar la compresión Zstd. Eso sería una gran y notable característica para usuarios finales. Además de eso, también se parchearán algunos bugs encontrados que afectan a algunas extensiones, algunso puntos muertos y otros errores menores que ahora se sufren si contamos con los actuales kernels y este sistema de ficheros en nuestras distribucines favoritas.

El artículo EXT4 y Btrfs tendrán nuevos parches en Linux 5.1 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2F9J1qU
via IFTTT

Firefox Send: servicio gratuito para compartir archivos encriptados

El día de Ayer, Mozilla lanzado uno de sus proyectos experimentales, Firefox Send, a la versión final la cual está disponible para el público en general.

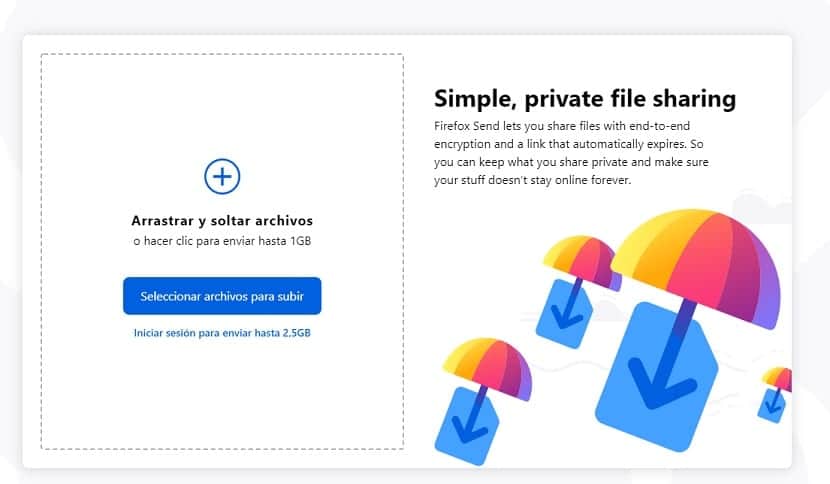
Firefox Send es un servicio simple y seguro para compartir archivos cifrados. El servicio parece simple, pero el motor que se ejecuta debajo de él proporciona un verdadero cifrado de extremo a extremo, es decir, no transfiere los archivos abiertamente a ningún lado.

Los archivos compartidos por el servicio de Firefox Send están cifrados específicamente en el lado del cliente (remitente) y descifrados en la computadora del destinatario (JS en el navegador).

Por lo que su funcionamiento puede verse un poco similar al de Firefox Sync, que implementa una arquitectura similar.

El código del servidor está alojado en GitHub bajo la licencia MPL 2.0 (licencia pública de Mozilla), que permite a cualquier persona que quiera implementar un servicio similar en el equipo bajo control.

Para el cifrado, se utilizan la Web Crypto API y el algoritmo de cifrado de bloque AES-GCM (128 bits).

Para cada descarga, primero se crea una clave secreta utilizando la función crypto.getRandomValues, que luego se usa para generar tres claves: una clave para cifrar un archivo mediante AES-GCM, una clave para cifrar los metadatos mediante AES-GCM y una clave de firma digital para autenticar la solicitud (HMAC) SHA-256).

Los datos cifrados y la clave de la firma digital se cargan en el servidor y la clave de descifrada secreta se muestra como parte de la URL.

Al especificar una contraseña, la clave para la firma digital se genera como un hash PBKDF2 a partir de la contraseña ingresada y una URL con un fragmento de la clave secreta (la contraseña especificada por el usuario se usa para autenticar la solicitud, es decir, el servidor solo proporcionará el archivo si la contraseña es correcta, pero la contraseña no se usa para el cifrado).

Sobre Firefox Send

Este servicio fue lanzado originalmente en 2017 como parte del programa Test Pilot de Firefox, pero ahora Firefox Send ahora se está transformando en un producto de la oferta más amplia de Mozilla. Al mismo tiempo, el servicio ha sido mejorado.

Firefox Send admiten archivos de hasta 1 GB para usuarios que no quieran registrarse mientras que el servicio puede permitir el envió de archivos de hasta 2,5 GB después de iniciar sesión en la cuenta de Firefox.

Además del cifrado de extremo a extremo, los archivos compartidos por este servicio también pueden ser protegidos con una contraseña, así como poder implementar otras dos restricciones

La primera de ellas es el número total veces que puede ser descargado el archivo compartido por Firefox Send antes de que este sea eliminado de forma automática.

Otra restricción que se puede implementar el tiempo de vida útil del enlace el cual va desde los:

  • 5 minutos
  • 1 hora
  • 1 día
  • 7 días

Por defecto, hay un límite de 1 descarga y 1 día. Es decir, si el destinatario no siguió el enlace durante un día, se desactiva. Y si lo ha hecho, todavía estará desactivado.

Los desarrolladores escriben que el servicio es ideal para compartir presentaciones u otros archivos de trabajo con colegas.

Simplemente obtienen el enlace, hacen clic en él y descargan el archivo, no necesitan acceso a la cuenta de Firefox ni a conocimientos especiales de criptografía (como si estuviera cifrando el archivo con PGP y enviándolo por correo).

¿Dónde puedo usar el servicio de Firefox Send?

El servicio lo pueden utilizar directamente desde su navegador web en el siguiente enlace. 

Por cierto, mientras el servicio estaba en versión beta, se escribió una interfaz CLI de código abierto para cifrar fácilmente los archivos desde la línea de comandos.

Le permite automatizar este procedimiento e integrarse perfectamente en sus herramientas de trabajo.

El programa también admite un montón de funciones útiles como archivar directorios, historial de archivos y diferentes hosts para el envío (es decir, puede usar su propio servidor o alojamiento propio, no el servidor Mozilla).

Vale la pena señalar que en este momento ya hay varias soluciones en la nube para compartir archivos encriptados, incluso de Microsoft.

El artículo Firefox Send: servicio gratuito para compartir archivos encriptados ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2u2N8yJ
via IFTTT

Llega la nueva versión de Google Chrome 73 y estas son sus novedades

Ya fue liberada la nueva versión del navegador web Chrome 73 y como viene siendo costumbre Al mismo tiempo, está disponible una versión estable del proyecto Chromium.

El navegador Chrome es el navegador web de Google y destaca por tener la capacidad de ofrecer un módulo Flash a pedido, la disponibilidad de un sistema de notificación en caso de un fallo, los módulos para reproducir contenido de vídeo protegido, un sistema de instalación automática para actualizaciones y la transferencia de parámetros RLZ al realizar búsquedas.

Principales características de Chrome 73

Con esta nueva liberación del navegador web en la configuración de la cuenta, se ofrece una sección separada “Servicios de sincronización y Google“, que contiene todas las opciones disponibles para administrar la sincronización de datos y enviar información a los servicios de Google.

En esta sección también podremos encontrar nuevas opciones:

  • Revisión ortográfica mejorada – sincronización de palabras agregadas por el usuario al diccionario
  • Informes extendidos de navegación segura – envío de datos adicionales a Google para identificar aplicaciones y páginas maliciosas
  • Mejorar la búsqueda y navegación – colección anónima telemetría con información sobre la apertura de URL.

Mejoras en vídeos

La vista de Picture-In-Picture fue mejorada ya que se añadió la capacidad de mostrar el botón Omitir anuncio (acción skipad en la Media Session API) también se implementa para cancelar la visualización del inserto publicitario (anteriormente, la reproducción en la ventana Picture-In-Picture no era interactiva).

Se agregó soporte para usar las teclas multimedia (hardware) para controlar la reproducción del contenido, por ejemplo, para detener, reproducir y pasar al siguiente vídeo en YouTube.

Por otro lado, se agregó una nueva propiedad “autopictureinpicture“, que permite, en caso de otorgar los permisos adecuados, cambiar automáticamente al modo Picture-In-Picture al cambiar a otra pestaña y deshabilitar este modo al volver a la pestaña original.

Para vincular los controladores a las teclas multimedia, se sugiere utilizar la API de Sesiones de medios. La función está actualmente disponible en versiones para Chrome OS, macOS y Windows, y en Linux prometen agregar más adelante.

Además del vídeo en forma de ventana flotante, que permanece visible cuando se navega en el navegador, en este modo ahora puede conectar las aplicaciones web en el formato PWA (Progressive Web Apps).

Por ejemplo, de manera similar, es conveniente iniciar salas de chat, mensajería instantánea y videoconferencia. De forma predeterminada, la función aún está inactiva y limitada a las pruebas.

Chrome para Android también recibió mejoras

El modo “Páginas Lite” se ha agregado a la versión de Android, que le permite acelerar la carga de sitios web y reducir el tráfico mediante el acceso de un proxy a Google, que optimiza las páginas solicitadas sobre la marcha para verlas en un dispositivo móvil.

Solo la URL de la página se envía a los servidores de Google, y las cookies y la configuración de autenticación se procesan directamente.

La optimización se habilita cuando la opción “Ahorro de datos” se activa en la configuración y luego se aplica automáticamente, dependiendo de los sitios específicos y la calidad del canal de comunicación.

La versión para Android tiene un nuevo gestor de descargas.

Se agregó la capacidad de monitorear visualmente el estado de la descarga: ahora se muestra un indicador de progreso especial en la parte inferior (anteriormente, el navegador solo emitía una notificación de que la descarga se había completado).

La lista de archivos proporciona miniaturas grandes de imágenes descargadas y la capacidad de ordenar por tipo de contenido y tiempo de descarga.

En la versión para Android en la página cuando no hay conexión  (con el “dinosaurio”) que se muestra de red, se ha agregado una lista de recomendaciones, incluidas las páginas que están disponibles en el caché para verlas sin conexión.

¿Como instalar Google Chrome 73 en Linux?

Si estas interesado en poder instalar esta nueva versión de este navegador web y aun no lo tienes instalado, puedes visitar la siguiente publicación en donde te enseñamos a como poder instalarlo en algunas distribuciones de Linux.

El enlace es este. 

El artículo Llega la nueva versión de Google Chrome 73 y estas son sus novedades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2J9I4CR
via IFTTT

GNOME 3.34 se lanzará el 11 de septiembre, hoy llega GNOME 3.32

Aún no se ha lanzado oficialmente GNOME 3.32 y ya se está pensando en el próximo lanzamiento. El proyecto GNOME ha publicado la hoja de ruta del próximo entorno gráfico GNOME 3.34. Teniendo en cuenta las fechas, es más que probable que sea el entorno gráfico que use Ubuntu 19.10, aunque aun hay que esperar para estar seguro de ello del mismo modo que tenemos que esperar para estar seguros de que Ubuntu 19.04 incluye el Linux Kernel 5.0.

Según la hoja de ruta, hoy 13 de marzo se espera el lanzamiento de GNOME 3.32 y, justo después, se dará el pistoletazo de salida al desarrollo de una próxima versión que será lanzada de manera oficial el 11 de septiembre. Su nombre en código será “Thessaloniki” y se lanzarán dos versiones de actualización: GNOME 3.34.1, programada para el 9 de octubre, y la v3.34.2 del entorno grafico, programado para más adelante. La primera actualización llegará justo para el lanzamiento de Ubuntu 19.10, por lo que no podemos descartar que tengamos que esperar unas semanas para poder disfrutarlo en la versión estándar del sistema desarrollado por Canonical.

GNOME 3.34.1 llegará justo antes que Disco Dingo

El desarrollo de GNOME 3.34 empezará hoy mismo, justo después del lanzamiento de la v3.32. Entre la v3.32 y la v3.34 habrá tres versiones más que serán lanzadas entre mayo y julio. Estamos hablando de GNOME 3.33, que llegará el 19 de junio, y GNOME 3.34, que llegará el 17 de julio. Justo después lanzarán la primera beta de la v3.34. La primera versión de prueba de la v3.33.1 se publicará el 24 de abril.

En el momento de escribir estas líneas poco o nada se sabe de lo que incluirán las nuevas versiones, pero podemos suponer que actualizarán todas o casi todas las aplicaciones del paquete y añadirán mejoras y corrección de errores. También es probable que implementen un nuevo tema, como el que Yaru Team está desarrollando desde hace un tiempo. Si no llega para Ubuntu 19.10, se podrá instalar la nueva versión añadiendo los repositorios del proyecto.

¿Tienes curiosidad por saber lo que traerá consigo la v3.34 de GNOME?

El artículo GNOME 3.34 se lanzará el 11 de septiembre, hoy llega GNOME 3.32 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2CiBtQy
via IFTTT

Aplicaciones para crear listas de tareas en Linux

La aviación fue uno de los primeros sectores en utilizar listas de tareas.

Las aplicaciones para crear listas de tareas en Linux son variadas. Es así porque constituyen una de las principales herramientas de productividad.

Su uso más extendido es como recordatorio de lo que tenemos que hacer en el día, pero también tienen utilidad como herramientas de control y prevención de errores.

Origen

En estos momentos la empresa Boeing está en problemas. Dos aviones modelo 737 Max 8 sufrieron accidentes en un lapso de 6 meses. Curiosamente las listas de tareas también tuvieron origen en un accidente de un avión de la compañía.

El 30 de octubre de 1935 el ejército estadounidense organizó una competencia entre tres fabricantes de aviones. El premio era un contrato para construir los nuevos bombarderos de largo alcance.

En realidad se trataba de una simple formalidad. Ya se había decidido que Boeing había presentado la mejor oferta. El modelo 299 transportaba cinco veces más bombas de las que había solicitado el ejército; podía volar más rápido que los bombarderos anteriores y casi el doble de lejos.

Sin embargo el avión subió a 300 metros, giró sobre un ala, se estrelló y explotó matando a dos de los cinco tripulantes.

La investigación demostró que al ser un avión bastante más complejo que los que existían hasta el momento, el piloto omitió un paso necesario.

Aunque el ejército otorgó el contrato a la competencia, por suerte no renunció al modelo 299. Se compraron algunas unidades y un grupo de pilotos comenzó a analizar alternativas.

La solución fue la lista de verificación. El uso de las listas de verificación permitió asegurar que los pilotos cumplieran todos los pasos necesarios para poner el avión en vuelo. Es así que su uso se convirtió en obligatorio para todo el sector.

Algunas aplicaciones de listas de tareas para Linux

Las aplicaciones para la creación de listas de tareas varían en complejidad. Es así que las más sencillas solo son una versión digital de lo que sería hacer una lista en papel, es decir un renglón para la instrucción y un recuadro de chequeo.

Hoy por hoy gran parte de nosotros realizamos nuestra tarea en múltiples dispositivos. Afortunadamente también tenemos aplicaciones que permiten la sincronización.

¿Y qué pasa con tareas más complejas que requieran muchas subtareas realizadas en un plazo específico?. Para esto también hay aplicaciones.

GNOME To Do
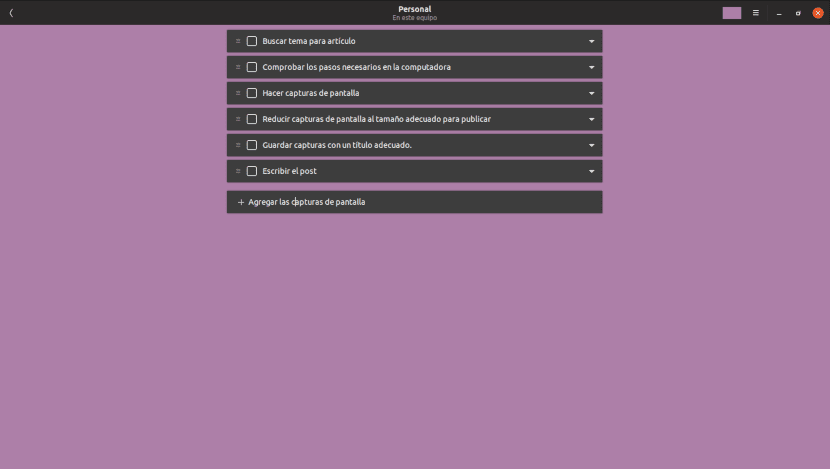
Lista de tareas pendientes creada con la aplicación GNOME To Do.

También conocida como “Tareas Pendientes” en Ubuntu, fue una de las pocas aplicaciones instaladas por defecto que agregó esta distribución en sus últimas versiones.

La versión que trae Ubuntu (3.28.1) no permite guardar listas en otras localizaciones que no sea el equipo, aunque es posible la exportación en formato de texto.

La interfaz de usuario por defecto es bastante difícil de ver, pero por suerte es posible activar un modo oscuro.

Esta aplicación nos permite lo siguiente:

  • Crear distintas listas de tareas
  • Asignar a cada una un color diferente.
  • Programar una tarea para ser realizada en una fecha determinada.

No es posible asignar subtareas a cada tarea. Tampoco, aunque hay una extensión que debería permitirlo, se puede hacer el seguimiento de nuestra productividad.

GNOME To Do está disponible en los repositorios de las principales distribuciones Linux y en la tienda de Flatpak

AO

Tengo que confesar un secreto. Me encantan las aplicaciones y servicios de Microsoft. Desde que la empresa de Redmond perdió el mercado de los sistemas operativos móviles se vio obligada a competir con excelentes aplicaciones para Android compatibles con sus servicios en la nube. Uno de ellos es Microsoft To-Do.

AO es una aplicación web que nos permite acceder desde el escritorio al servicio de Microsoft To Do. Puede instalarse desde la tienda de Snap o conseguir paquetes en formato Appimage, DEB,o RPM en su página de descarga.

Por algún motivo la interfaz de usuario de la aplicación no está completamente traducida, lo que si sucede con la web del servicio.

Cosas que podemos hacer con A0

  • Crear diferentes listas de tareas.
  • Programar recordatorios.
  • Asignar una fecha a la realización de cada tarea o convertirla en repetitiva.
  • Sincronizar listas con dispositivos que tengan instalada la aplicación AO o Microsoft To-Do.
  • Optar entre tema negro, oscuro o sepia.
  • Adjuntar notas o archivos.

Task Coach

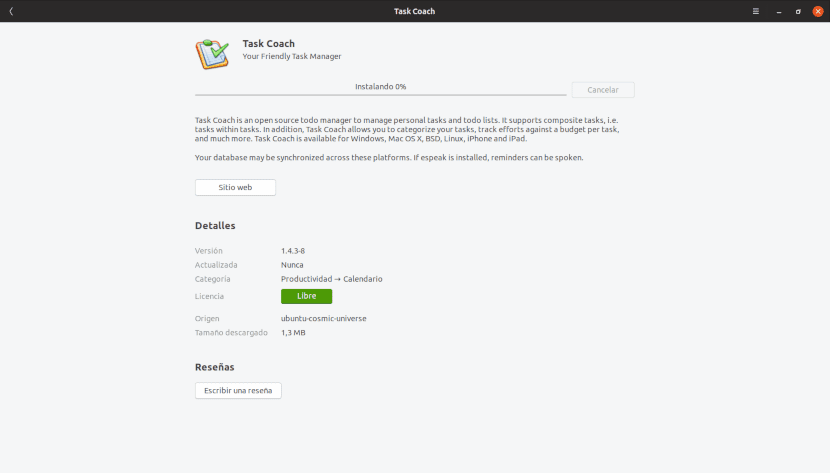
La aplicación Task Coach está en los repositorios de las principales distribuciones Linux.

Las dos aplicaciones que analizamos arriba resultan útiles para tareas simples. Pero en el caso de que necesitemos una planificación y seguimiento más complejos, necesitaremos algo como Task Coach.

Algunas de sus características son:

  • Creación, edición y eliminación de tareas y subtareas.
  • Para cada tarea puede establecerse tema, descripción, prioridad, fecha de inicio, fecha de vencimiento, fecha de finalización y un recordatorio (opcional).
  • Las tareas pueden repetirse diariamente, semanalmente o mensualmente.
  • Visualización como lista o árbol.
  • Búsqueda de tareas por criterio y aplicación de múltiples filtros.
  • Creación de tareas arrastrando un mail del cliente de correo electrónico.
  • Los archivos adjuntos se pueden agregar a tareas, notas y categorías arrastrando y soltando.
  • Sincronización de estado automática entre tareas y subtareas.
  • Seguimiento del tiempo dedicado a las tareas. El tiempo invertido se puede ver por período de esfuerzo individual, por día, por semana y por mes.
  • Las tareas, notas, estadísticas de rendimiento y categorías se pueden exportar a HTML y CSV.
  • Sincronización parcial con las aplicaciones para iOS y Android.

Task Coach está disponible en los repositorios, en su página de descargas.

Aunque las tres aplicaciones que comentamos cubren la mayoría de las necesidades pueden no servir para todos. Por suerte en los repositorios, en sitios como Sourceforge y GitHub o en las ya mencionadas tiendas de Snap y Flatpak encontrarás muchas más opciones. Incluso las que pueden usarse desde la terminal.

En el caso particular de la tienda de Snap, está incorporando algunas aplicaciones para gestionar la productividad muy interesantes. Pero serán motivo de otro artículo.

El artículo Aplicaciones para crear listas de tareas en Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2O56ufO
via IFTTT

CHIPS Alliance, una alianza para promover chips abiertos y SoC

Recientemente bajo el manto de la Linux Foundation se formó un nuevo proyecto, la CHIPS Alliance “Common Hardware for Interfaces, Processors and Systems” (Hardware común para interfaces, procesadores y sistemas), destinado a promover sistemas de hardware abiertos y desarrollar soluciones basadas en la arquitectura RISC-V.

Los fundadores de este nuevo proyecto “CHIPS Alliance” son Google, SiFive, Western Digital y Esperanto Technologies. CHIPS Alliance esta destinada a posicionarse como una plataforma neutral e independiente.

¿Que es la CHIPS Alliance?

Esta plataforma permitirá que diversos fabricantes de equipos (Hardware) puedan desarrollar sus proyectos en conjunto para crear implementaciones listas para usar CPU abiertas y sistemas de un solo chip (SoC) utilizando la arquitectura RISC-V.

RISC-V (pronunciado “Risk-Cinco”) es una arquitectura de conjunto de instrucciones (ISA) de hardware libre basado con un diseño de tipo RISC. A diferencia de la mayoría de los conjuntos de instrucciones, el de RISC-V es gratuito y abierto y se puede usar para cualquier propósito.

Lo que permite que cualquiera diseñe, fabrique y venda chips y software de RISC-V. Si bien no es la primera ISA de arquitectura abierta, pero es significativa porque está diseñada para ser útil en una amplia gama de dispositivos.

Aun que actualmente la organización de la Fundación RISC-V se ocupa solo de la arquitectura del conjunto de instrucciones, pero no se ocupa de implementaciones específicas.

Es por ello que nace esta nueva fundación y la tarea de la CHIPS Alliance es preparar un diseño de chip abierto estándar para dispositivos móviles, sistemas informáticos, electrónica de consumo e Internet de las cosas.

“La colaboración abierta ha demostrado repetidamente que ayuda a las industrias a acelerar el tiempo de comercialización, lograr el mantenimiento a largo plazo y crear estándares de facto”, dijo Mike Dolan, vicepresidente de programas estratégicos de la Fundación Linux. “

Como su contribución inicial, los fundadores de la CHIPS Alliance presentaron los siguientes proyectos para el desarrollo conjunto.

SweRV Core

Este es un procesador RISC-V de 32 bits desarrollado por Western Digital. El chip funciona a una frecuencia de 1,8 GHz, está construido en una arquitectura con tuberías de troncal doble de 8 niveles (superscalar de 2 vías) y está diseñado para la producción utilizando la tecnología de proceso CMOS de 28 nm.

Los esquemas, la documentación, los modelos CAD, el diseño de chips, el microcódigo y la implementación completa en el lenguaje Verilog están abiertos bajo la licencia Apache 2.0.

OmniXtend

Es un protocolo de red que proporciona coherencia de caché al transferir datos a través de Ethernet.

OmniXtend le permite intercambiar mensajes directamente con la memoria caché del procesador y puede usarse para conectar varios aceleradores, dispositivos de almacenamiento, dispositivos de memoria (NVDIMM) e interfaces de red al SoC, así como para crear sistemas con varios chips RISC-V. Proyecto transferido por Western Digital.

UVM

Google ha transferido la implementación de la Metodología de Verificación Universal (UVM, por sus siglas en inglés) para pruebas de estrés de elementos informáticos RISC-V y herramientas de diseño.

En particular, estamos hablando de un generador de flujo de instrucciones personalizable, que se puede utilizar para identificar fallas y cuellos de botella en el nivel de arquitectura y microarquitectura.

La empresa SiFive, fundada por los creadores de RISC-V prepararon el primer prototipo de procesador basado en RISC-V, además de crear un nuevo lenguaje de descripción de hardware Chisel junto con UC Berkeley.

Transferirá el generador de RocketChip SoC al proyecto, la versión inicial de la interfaz TileLink coherente para vincular los componentes de SoC y el marco de Diplomacy.

Como parte del proyecto conjunto, SiFive también continuará el desarrollo del lenguaje Chisel y la presentación intermedia de la FIRRTL.

Actualmente, sobre la base de la especificación RISC-V, diferentes compañías y comunidades bajo varias licencias libres (BSD, MIT, Apache 2.0) están desarrollando 21 variantes de núcleos de microprocesadores:

10 SoCs y 6 chips ya disponibles comercialmente (SiFive FE310-G000, SiFive Freedom U540, GreenWaves GAP 8, Kendryte K210, NXP RV32M1 y RavenRV32).

El soporte para RISC-V ha estado presente desde los lanzamientos de Glibc 2.27, binutils 2.30, gcc 7 y el kernel de Linux 4.15.

Fuente: https://www.linuxfoundation.org

El artículo CHIPS Alliance, una alianza para promover chips abiertos y SoC ha sido originalmente publicado en Linux Adictos.

from Linux Adictos https://ift.tt/2u3TNbJ
via IFTTT