Sam Hartman dice que las tomas de decisiones pueden mejorarse en Debian Project

Foto de Sam Hartman

Sam Hartman es el nuevo líder del proyecto Debian que ha sido elegido este año, como os comentamos en LxA. Y poco después de tomar su nuevo puesto en la jerarquía de este enorme proyecto, ya ha hablado sobre algunas cosas que se podrían mejorar. La autocrítica es muy positiva y espero que con cada aire nuevo que entra en este proyecto se pueda avanzar hacia delante. Y uno de esos pasos que se puede dar al frente es en el aspecto de la forma en que se toman decisiones.

El nuevo líder piensa que una de las cosas que han frenado al proyecto es la cantidad de tiempo que se toma para las decisiones, y que los desarrolladores a menudo se sienten frustrados con las herramientas y los procesos que se utilizan. Por tanto, esto debería ser una de las prioridades en su nuevo cargo, mejorar todo esto. También ha cometado algunas anécdotas sobre cómo comenzó a usar Debian en 1996 o cómo se incorporó al proyecto.

Sobre su incorporación o descubrimiento al mundo Linux dice que en 1996 descubrió a Debian como una poderosa Linux que le permitió dejar DOS. Luego, tras haber investigado durante su época universitaria con Kerberos, trabajaría en ése proyecto del MIT y asumiendo varios roles. También crearía una empresa de consultoría después de dejar IETF, donde Debian seguía presente y trabajaría en el proyecto Moonshot.

Actualmente Hartman sigue manteniendo el código de Kerberos y Moonshot en Debian, y también asume el liderato de Debian Project. Por cierto, Kerberos es un proyecto bastante conocido y creo que no necesita presentación, pero para los que no conozcan Moonshot, se trata de una tecnología basada en el estándar abierto IETF ABFAB. Moonshot, al igual que Kerberos, es un proyecto relacionado con la seguridad. Tiene como objetivo permitir el acceso federado a prácticamente cualquier aplicación o servicio.

El artículo Sam Hartman dice que las tomas de decisiones pueden mejorarse en Debian Project ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2vZkRK8
via IFTTT

GitHub Service Package Registry, un servicio de administración de paquetes

GitHub anunció el lanzamiento del nuevo Service Package Registry, en el que los desarrolladores tienen la oportunidad de publicar y distribuir paquetes con aplicaciones y bibliotecas.

Service Package Registry admite la creación de repositorios de paquetes privados que están disponibles solo para ciertos grupos de desarrolladores y repositorios públicos para la entrega de paquetes listos para usar sus programas y bibliotecas.

Sobre Service Package Registry

El servicio presentado de Service Package Registry permite desarrollar código y preparación de paquetes en un solo lugar, así como organizar un proceso centralizado de entrega de dependencias directamente desde GitHub.

De esta forma, se evitan intermediarios y repositorios específicos de paquetes específicos para diferentes plataformas.

En el anuncio de Service Package Registry, se describe: 

GitHub Package Registry está totalmente integrado con GitHub, por lo que puede utilizar las mismas herramientas de búsqueda, navegación y administración para encontrar y publicar paquetes como lo hace para sus repositorios.

También puede usar los mismos permisos de usuario y equipo para administrar el código y los paquetes juntos. GitHub Package Registry proporciona descargas rápidas y confiables respaldadas por el CDN global de GitHub.

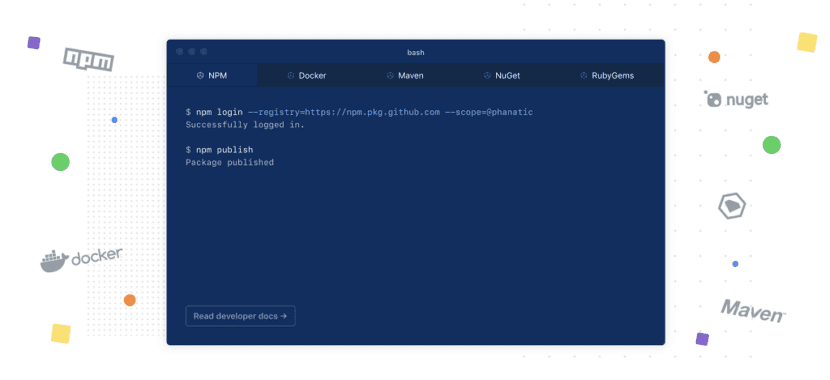
Y es compatible con las herramientas familiares de administración de paquetes: JavaScript (npm), Java (Maven), Ruby (RubyGems), .NET (NuGet), e imágenes Docker, con más por venir.

Para instalar y publicar paquetes utilizando el Service Package Registry, se pueden usar los gestores de paquetes ya existentes y comandos como npm, docker, mvn, nuget y gem.

Según las preferencias del usuario, uno de los repositorios de paquetes externos provistos por GitHub está conectado: npm.pkg.github .com, docker.pkg.github.com, maven.pkg.github.com, nuget.pkg.github.com o rubygems.pkg.github.com.

packages-terminal

Cuando trabaja en un proyecto que tiene dependencias en los paquetes, es importante que confíe en ellos, comprenda su código y se conecte con la comunidad que los construyó.

Y dentro de las organizaciones, debe poder encontrar rápidamente lo que se ha aprobado para su uso.

Paquetes, juntos, con su código

Para acelerar la carga de paquetes, se utiliza una red de entrega de contenido de almacenamiento en caché global que es transparente para los usuarios y no requiere una selección separada de duplicados. Para la publicación de paquetes, se utiliza la misma cuenta que para acceder al código en GitHub.

De hecho, además de las secciones “etiquetas” y “lanzamientos”, se ha propuesto una nueva sección de “paquetes”, cuyo trabajo se integra perfectamente en el proceso actual de trabajo con GitHub.

Los paquetes alojados en GitHub incluyen detalles y estadísticas de descarga, junto con su historial completo, para que sepa exactamente lo que está incluido.

Esto facilita la búsqueda y el uso del paquete correcto como una dependencia para su proyecto, y aumenta su confianza en que solo contiene lo que se anuncia. Con más información sobre los paquetes que publica, puede comprender exactamente cómo los utilizan otras personas y repositorios.

El servicio de búsqueda se ha ampliado con una nueva sección para buscar paquetes. La configuración de derechos de acceso existente para los repositorios de código se hereda automáticamente para los paquetes, lo que permite controlar el acceso tanto al código como a los paquetes en un solo lugar.

Se proporciona un sistema de enlaces basado en la web para conectar sus controladores llamados antes o después de la publicación y una API para integrar herramientas externas con el Service Package Registry. También está disponible un informe con estadísticas de descargas e historial de versiones.

¿Puedo probar Service Package Registry?

Actualmente, el servicio de Service Package Registry, en estos momentos está en fase de prueba beta, dentro del cual, previa a una solicitud, el acceso se proporciona de forma gratuita para todos los tipos de repositorios.

Una vez finalizada la prueba, el acceso gratuito estará restringido solo a los repositorios públicos y a los repositorios de código abierto.

Para los desarrolladores de proyectos de código abierto, el servicio propuesto puede ser útil para organizar las pruebas previas al lanzamiento antes de formar los lanzamientos finales que caen en los repositorios principales.

El artículo GitHub Service Package Registry, un servicio de administración de paquetes ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2HheBDW
via IFTTT

Linux 5.1.1 ya disponible, introduce hasta 715 cambios de mantenimiento

Linux 5.1

El pasado 5 de mayo, Linus Torvalds lanzó la primera actualización importante de la quinta versión del núcleo de Linux. Aún con las vacaciones de Pascua en la mitad del camino, el que podríamos llamar padre de todos los sistemas operativos que usan o podrían usar el pingüino como mascota hizo todo lo necesario para cumplir con los plazos establecidos. Una semana después, sin haber lanzado ninguna versión de prueba, ya está disponible Linux 5.1.1, la primera actualización de mantenimiento de la serie 5.1.

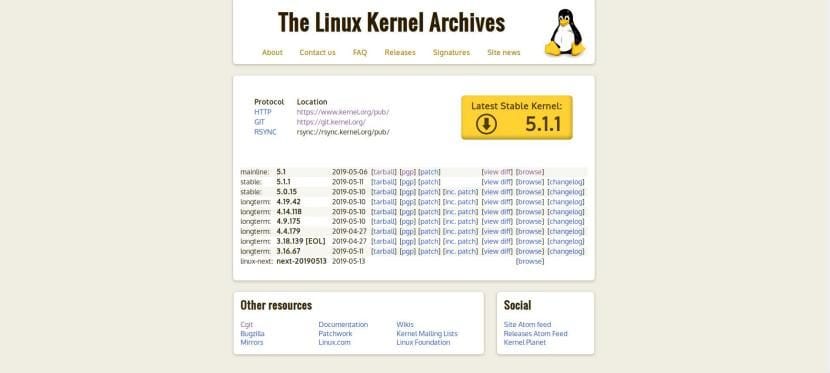
A diferencia de la v5.1, quien se encargará de lanzar las versiones de mantenimiento o “de punto” de la versión mencionada será Greg Kroah-Hartman y fue él quien ayer dio la noticia del lanzamiento de Linux 5.1.1. Kroah-Hartman mantendrá el kernel hasta el final de su ciclo de vida y lo que lanzó aparece como estable en The Linux Kernel Archives, pero esa etiqueta de “stable” no lo es tanto, sino que está considerada como “en desarrollo”. La versión considerada 100% estable (mainline) es la v5.1 y el lanzamiento de la v5.1.1 significa que la versión “mainline”, es decir, Linux 5.1 ya puede ser incluido en cualquier versión de Linux.

Linux 5.1 ya se puede incluir en cualquier distribución

Kroah-Hartman recomienda actualizar a cualquier usuario que esté usando la v5.1. Teniendo en cuenta que la gran mayoría lo habréis hecho manualmente o con alguna herramienta como la famosa Ukuu, esto no debería ser un problema para vosotros. Los pocos sistemas operativos que ya salieron con la v5.1 podrán actualizar como con cualquier otro paquete tan pronto en cuanto los desarrolladores suban la nueva versión

En total, la última versión del kernel de Linux llega con 715 añadidos y 536 eliminaciones, todo ello repartido en un total de 36 archivos. Como hemos mencionado, es una versión de mantenimiento, por lo que se aconseja su instalación porque solucionará los pequeños problemas que se hayan encontrado en Linux 5.1.

Artículo relacionado:
El subsistema Fieldbus podría llegar en el Kernel de Linux 5.2

El artículo Linux 5.1.1 ya disponible, introduce hasta 715 cambios de mantenimiento ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/30fSYeK
via IFTTT

Red Hat OpenShift Container Platform elegida por más de 1000 empresas de todo el mundo

Openshift logo

Red Hat OpenShift Container Platform ha sido elegida por más de 1000 empresas de todo el mundo para impulsar sus aplicaciones empresariales. Las empresas proceden de distintos sectores, desde el sector de la energía hasta el de la industria. Cada vez más empresas están usando OpenShift como una solución líder para Kubernetes empresariales en su afán por la transformación digital de las empresas para competir desde la nube híbrida y tecnologías de contenedores.

Red Hat anunció el lanzamiento de OpenShift 4, la nueva versión mejorada de esta plataforma reputada de Kubernetes empresariales como les comentamos en LxA, y hemos podido conocer estos datos. No es de extrañar si tenemos en cuenta que esta plataforma tiene como objetivo ofrecer una simplicidad similar a la de la nube con operaciones automatizadas full-stack en toda la nube híbrida.

Algunos de los clientes de Red Hat OpenShift casi han duplicado su crecimiento desde el pasado año. Por tanto, Red Hat OpenShift está impulsando a los clientes de todo el mundo y de todos los sectores. Industrias como la automoción, los servicios financieros, la hostelería, los seguros, la logística, el comercio minorista, los viajes, energético, las telecomunicaciones, agencias gubernamentales, etc., donde Linux, y la nube están siendo cruciales para el avance y la modernización que permite ofrecer servicios innovadores o de una mejor forma.

De entre los nombres de organizaciones más destacables ya sabemos que se encuentra el Banco Santander, ANZ Bank, Gathay Pacific, Copel Telecom, GE, Lufthansa Technik, Macquarie Bank, Miles and More GmbH, Paychex, Porsche Informatik, Sabre, Swisscom AG, Via Varejo, X by Orange, BP, Deutsche Bank, Emirates NBD, HCA Healthcare, Kohl’s (estas 5 últimas ganadoras del premio Red Hat Innovation Award) y un largo etc. Casi el 50% de las empresas listadas en Fortune 100 usan esta solución y casi el 30% de las listadas en Fortune Global 500 lo hacen también.

El artículo Red Hat OpenShift Container Platform elegida por más de 1000 empresas de todo el mundo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2JAgm0M
via IFTTT

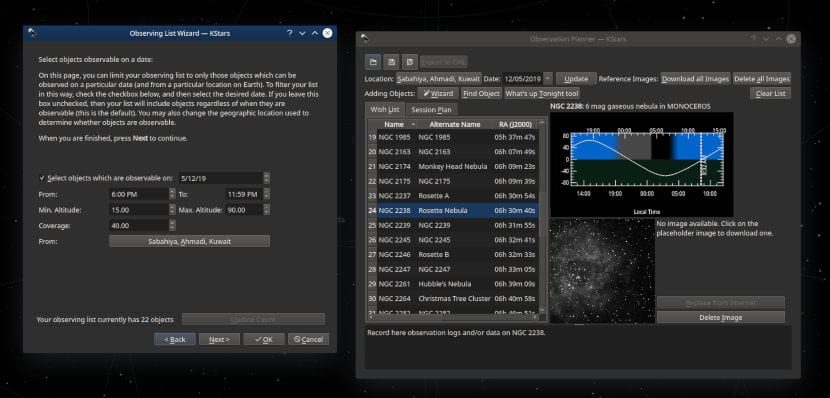
Kstars 3.2.2 ya disponible, con correcciones y ya solo para 64bits

Kstars 3.2.2

Entre las aplicaciones que más han despertado mi curiosidad están los planetarios. Este tipo de aplicación nos facilita información de planetas, estrellas, etc, con tantos detalles que podemos pasarnos horas frente a ellas. La propuesta de KDE Community es Kstars, un planetario que está disponible para Linux, así como en los otros dos sistemas operativos de escritorio más usados: macOS y Windows. KDE ha lanzado hoy una nueva versión, más concretamente Kstars 3.2.2.

Kstars 3.2.2 se ha lanzado principalmente para corregir errores, pero también para añadir unas pocas funciones que detallaremos tras el corte. También tras el corte os enseñaremos cómo instalar Kstars en Linux, no sin antes mencionar que está en versión APT desde los repositorios oficiales de Ubuntu (con un buen puñado de dependencias) y en un paquete Snap que contiene todo lo necesario en un mismo paquete. Me parece importante mencionar que la versión Snap, al contrario de lo que deberíais esperar, está más desactualizada que la versión APT.

Kstars 3.2.2 ya disponible para Linux, macOS y Windows

Podemos instalar Kstars vía terminal o desde el centro de software. Desde el centro de software bastará con buscar “Kstars” e instalar el programa. Si queremos hacerlo vía terminal lo haremos con estos comandos:

Versión Snap:

]sudo snap install kstars


Versión APT:

sudo apt install kstars


Novedades incluidas en esta versión

  • Corrección importante de estabilidad para cierres reportados con FITS Viewer.
  • Ignorar Streaming de Video al guiarse vía PHD2 con un dispositivo de vídeo.
  • Sincronizado automático para dispositivos activos al iniciar.
  • Correcciones en la acción de dar la vuelta.
  • Se mantienen los parámetros de la GUI para el programador y captura en la sincronización con la selección de cola.
  • Cuando se detecta un filtro manual, se le pregunta al usuario si cambiar el filtro y actualizar el driver en consecuencia.
  • Se ha corregido el filtro de objetos del asistente de lista de observación por tiempo y altitud e introducido un parámetro de cobertura donde el usuario puede controlar el porcentaje.
  • Mejorado el guardado de ajustes en todos los módulos Ekos.

Tenéis información más detallada en este otro artículo que mi compañero David escribió en marzo. ¿Has probado Kstars? ¿Qué te parece?

El artículo Kstars 3.2.2 ya disponible, con correcciones y ya solo para 64bits ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2VixSsw
via IFTTT

Lo que sabe Microsoft de nosotros cuando usamos Office

Microsoft sabe de nosotros nuestras faltas de ortografía

Microsoft envía datos a la nube para entre otras cosas mejorar su corrector ortográfico.

Microsoft Office sigue siendo la suite ofimática más usada, sobre todo en el ámbito corporativo. Eso hace que muchos no tengan otra alternativa que usarla.Y ahora que su configuración de privacidad por defecto cambió, que envíen datos Veamos qué es lo que sabe Microsoft de nosotros cuando usamos sus herramientas.

A decir verdad, Microsoft avisó de esos cambios que afectan a las versiones a partir de la compilación 1904. Un asistente te informa de por qué se recopilan esos datos. Solo tienes que pulsar Aceptar. O, hacer lo que nadie hace, tomarte la molestia de leer la documentación.

No te preocupes, nosotros lo hicimos por ti.

Quiero aclarar que no soy Stallman. Uso los productos de Microsoft y entiendo que dar esos datos es el precio por una mejor experiencia de uso. Lo que me parece mal es que la configuración de menos privacidad venga configurada por defecto. Tampoco es demasiado intuitivo el encontrar como modificarla si una cambió de idea posteriormente. Por las dudas, los planes para entrar en la Casa Blanca, robar los códigos de los misiles nucleares y lanzarlos contra los blogs de la competencia, los escribí en Vim.

Pero, ¿Qué sabe Microsoft de nosotros?

Cuando iniciamos por primera vez alguna de las aplicaciones de la suite ofimática, o abrimos el asistente de configuración de privacidad nos encontramoss con el siguiente mensaje:

“Cuando usted confía sus datos a Office, sigue siendo el propietario de los mismos. Es nuestra política no usar, o dejar que otros lo usen, con fines publicitarios”.

“Hemos actualizado la configuración de privacidad de Office para que sepa qué datos recopilamos y cómo los utilizamos”

Podemos dividir los datos en dos tipos:

  • Datos de diagnóstico.
  • Datos de experiencias conectadas

Los datos de diagnóstico

Según Microsoft, estos datos se recopilan para encontrar y corregir problemas, identificar y mitigar amenazas, y mejorar su experiencia. Estos datos no incluyen su nombre o dirección de correo electrónico, el contenido de los archivos ni información sobre las aplicaciones que no estén relacionadas con Office.

Hay dos tipos de datos de diagnósticos:

  • Datos de recopilación obligatoria: Ayudan a identificar problemas con Office que pueden estar relacionados con la configuración de un dispositivo o software. Por ejemplo, puede ayudar a determinar si una característica de Office se bloquea con más frecuencia en una versión particular del sistema operativo, con características recientemente introducidas, o cuando ciertas características de Office están deshabilitadas.
  • Datos de recopilación opcional: Si el usuario decide autorizar a Microsoft a recopilarlos, brindará información más completa sobre el uso de los programas. Algunos ejemplos de datos de diagnóstico opcionales incluyen datos que recopilamos sobre las imágenes que los usuarios insertan en los documentos de Word para poder ofrecer mejores opciones de imagen, o datos sobre el tiempo que tarda una diapositiva de PowerPoint en aparecer en pantalla.

Datos para experiencias conectadas

Las experiencias conectadas implican dos tipos de servicios:

  • Interacción del contenido local con los servicios en la nube de Microsoft.
  • Descarga de contenidos desde los servidores de Microsoft para usar localmente.

El primer tipo de experiencia incluye el análisis de textos para encontrar errores ortográficos, la traducción a otros idiomas o la conversión de páginas web. También puede transmitirse las presentaciones de Powerpoint a usuarios remotos o transformarlas en video.  En el caso de Excel poYo uso batante software privativo porque me resulta más útil el tiempo que me ahorran sus prestaciones que la libertad de poder leer y modificar el cósigo. dremos crear datos o pedirle a los servidores de Microsoft que detecten tendencias.

En cuanto al segundo tipo de experiencias, se refiere a la posibilidad de descargar tipografías, iconos, gráficos y modelos 3d. También podemos insertar contenidos de otros servicios como videos y formularios.

Alternativas para disminuir lo que sabe Microsoft de nosotros

Microsoft no es la misma empresa de hace 15 años, y Satya Nadella no es Steve Ballmer. Tampoco el mercado es el mismo.

Para empezar, a Microsoft ya no le interesa el mercado del escritorio ni los sistemas operativos. Por supuesto, que no va a renunciar al dinero que aún recibe por licencias y soporte técnico. Pero, de a poco se va convirtiendo en una empresa de servicios en la nube. Y los servicios en la nube requieren saber más datos de los usuarios.

Yo uso bastante software privativo porque me resulta más útil el tiempo que me ahorran sus prestaciones que la libertad de poder leer y modificar el código.  Y además la documentación suele estar más ordenada y es más fácil de encontrar que la del software libre. Pero, lo hago con los ojos abiertos. La forma de comunicar los cambios en la configuración de Office es una obra maestra de la ingeniería social. Está redactada para que la mayoría de la gente lea un par de líneas y pulse en Aceptar.

Sin embargo, si consideras que la integración con la nube no vale la pena sacrificar tu privacidad, aquí tienes algunas alternativas perfectamente funcionales:

Suites ofimáticas para el escritorio Windows que no envían datos.

  • LibreOffice: Es la más completa de las suites ofimáticas de código abierto y la que tiene mejor compatibilidad con los formatos de Microsoft Office de todos sus competidores. (Incluyendo los de software privativo). Incluye un procesador de textos, una planilla de cálculos, un programa de presentaciones, uno de dibujos y un gestor de base de datos. Su punto en contra es que no tiene aplicación para móviles.
  • OpenOffice: Es la más antigua de las suites ofimáticas de código abierto. Su desarrollo es lento ya que tiene pocos colaboradores, pero cuando sacan una nueba versión puedes estar seguro de que no tendrá problemas.  Hay una aplicación para móviles Android pero no es recomendable para pantallas de menos de 7 pulgadas.
  • Softmaker Office/FreeOffice: Se trata de software primativo. El primero es de pago, el segundo gratuito. Trabajan en forma nativa con los formatos de Microsoft Office y tienen aplicaciones mara móviles.

El artículo Lo que sabe Microsoft de nosotros cuando usamos Office ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2E310OA
via IFTTT

Red Hat Openshift 4: redefiniendo los kubernetes empresariales mediante automatización full stack

Openshift logo

El próximo mes tendremos disponible Red Hat OpenShift 4, la última versión de la plataforma empresarial de Kubernetes más completa. Red Hat es líder mundial en soluciones de código abierto para el mundo empresarial y prueba de ello es este lanzamiento. La nueva versión pone de manifiesto un rediseño para abordar las complejas realidades de la orquestación de contendores en los sistemas de producción. Ha sido diseñada para ofrecer una experiencia similar a la de la nube a través de la nube híbrida mediante actualizaciones automatizadas en todos los despliegues de Kubernetes.

OpenShift ofrece mayor flexibilidad para los desarrolladores y el respaldo de Kubernetes Operators para establecerse como una base más segura y coherente para las cargas de trabajo modernas y emergentes nativas de la nube. Ya es usada por más de 1000 organizaciones de todo el mundo y de multitud de sectores diferentes, empresas como Santander,Kohl’s, BP, Deutsche Bank, Emirates NBD, HCA Healthcare, etc.

Simplificación y automatización en todas partes:

OpenShift 4 simplificará los despliegues híbridos y multicloud (según IDC, para 2020, más del 90% de las organizaciones tendrán implementada una estrategia multicloud) para acelerar la manera en que las organizaciones de TI despliegan nuevas aplicaciones, ayudando a las empresas a prosperar y diferenciarse en un mercado cada vez más competitivo. Esa simplificación y automatización tienen algunos puntos clave:

  • Plataforma autogestionable para la nube híbrida que proporciona una experiencia similar a la nube mediante actualizaciones automáticas de software y gestión del ciclo de vida en toda la nube híbrida, impulsada por la base de confianza de Red Hat Enterprise Linux y Red Hat Enterprise Linux CoreOS. Esto permite una mayor seguridad, auditabilidad, repetibilidad, facilidad de gestión y experiencia del usuario.
  • Adaptabilidad y soporte heterogéneo, disponible en los próximos meses en los principales proveedores de nube pública, incluyendo Alibaba, Amazon Web Services (AWS), Google Cloud, IBM Cloud, Microsoft Azure, tecnologías de nube privada como OpenStack, plataformas de virtualización y servidores bare-metal.
  • La instalación optimizada full stack con un proceso automatizado que facilita la puesta en marcha rápida de Kubernetes para empresas.
  • Despliegues de aplicaciones simplificadas y gestión del ciclo de vida con Kubernetes Operators. Red Hat ha sido el pionero en aplicaciones stateful y complejas en Kubernetes con operadores que automatizan el mantenimiento, el escalado y la conmutación por error de las aplicaciones. Ahora OpenShift 4 ofrece Red Hat OpenShift Certified Operators. Trabajando en conjunto con el ecosistema de partners más amplio, OpenShift 4 incluye un amplio conjunto de aplicaciones para ejecutarse as-a-service a través de la nube híbrida.

Acreditado Kubernetes empresarial:

Red Hat OpenShift Container Platform está certificada, conforme a Kubernetes, y validada por la Cloud Native Computing Foundation (CNCF). Es la única oferta empresarial de Kubernetes desarrollada sobre la columna vertebral de la plataforma Linux empresarial líder en el mundo, respaldada por la experiencia en código abierto, el ecosistema compatible y el liderazgo de Red Hat. Como uno de los principales contribuyentes de la comunidad de Kubernetes, Red Hat perfecciona Kubernetes para empresas en OpenShift 4, proporcionando una base de código más sólida y segura, a la vez que conserva las innovaciones clave de las comunidades de origen.

Para proporcionar un footprint de despliegue más flexible y al mismo tiempo mantener una mejor seguridad y estabilidad, OpenShift 4 presenta Red Hat Enterprise Linux CoreOS, una variante incrustada específica de OpenShift de Red Hat Enterprise Linux. Red Hat Enterprise Linux CoreOS proporciona una mayor variedad de opciones para las empresas en el despliegue de Kubernetes de nivel empresarial, ofreciendo una distribución de SO Linux ligera, completamente inmutable y optimizada para contenedores. En esta variante, las características de seguridad y la estabilidad siguen siendo primordiales, con actualizaciones automáticas gestionadas por Kubernetes y habilitadas por OpenShift con sólo pulsar un botón. Esto ayuda a reducir el mantenimiento y a mejorar la productividad del negocio.

OpenShift 4 está respaldado por el galardonado servicio de asistencia técnica y los amplios servicios profesionales de Red Hat, incluido Red Hat Consulting. Con su experiencia técnica y su asesoramiento y análisis estratégicos, Red Hat ayuda a las organizaciones de TI a crear soluciones que satisfagan las necesidades actuales y futuras.

Empoderando a los desarrolladores para innova:

El desarrollo de aplicaciones es imperativo para muchas organizaciones de TI, dado su papel en la aceleración de la transformación digital. OpenShift 4 soporta las necesidades cambiantes del desarrollo de aplicaciones como una plataforma consistente para optimizar la productividad de los desarrolladores con:

  • Servicios de automatización, aplicaciones y autoservicio para ayudar a los desarrolladores a ampliar sus aplicaciones mediante el aprovisionamiento bajo demanda de servicios de aplicaciones y la provisión de automatización para el desarrollo y despliegue de aplicaciones en contenedores respaldadas por operadores.
  • Red Hat CodeReady Workspaces permiten a los desarrolladores aprovechar la potencia de los contenedores y Kubernetes, a la vez que trabajan con herramientas conocidas de entornos de desarrollo integrado (IDE) que utilizan a diario. CodeReady Workspaces son más coherentes, colaborativos y protegidos que cuando se ejecutan contenedores o máquinas virtuales (VM) en un portátil. Esto incluye las herramientas y dependencias necesarias para codificar, construir, probar, ejecutar y depurar aplicaciones contenedorizadas en un IDE basado en web.
  • OpenShift Service Mesh, que combina los proyectos de Istio, Jaeger y Kiali como una capacidad única que codifica la lógica de comunicación para arquitecturas de aplicaciones basadas en microservicios, liberando a los equipos de desarrolladores para que se centren en el business-add logic.
  • Knative para crear aplicaciones serverless en Developer Preview, lo que convierte a Kubernetes en una plataforma ideal para desarrollar, desplegar y gestionar cargas de trabajo serverless o function-as-a-service (FaaS). Las características Knative incluyen scale-to-zero, autoescalado, desarrollo de in-clusters y eventing frameworks para el desarrollo de aplicaciones nativas de nube en Kubernetes. Permite a los desarrolladores centrarse en escribir código ocultando partes complejas del desarrollo, desplegando y gestionando sus aplicaciones.
  • KEDA (Kubernetes-based event-driven autoscaling), una colaboración entre Microsoft y Red Hat que soporta el despliegue de contenedores serverless event-driven en Kubernetes, permitiendo Azure Functions en OpenShift, en Developer Preview. Esto permite el desarrollo acelerado de funciones serverless y event-driven en la nube híbrida y las instalaciones locales con Red Hat OpenShift.
  • Entornos de aplicaciones habilitados para operadores en OpenShift con Red Hat Middleware, proporcionando la potencia de OpenShift Certified Operators a las tecnologías de integración crítica y la automatización de procesos. Esto permite a las organizaciones de TI unificar sus entornos de desarrollo en torno a las capacidades de los operadores, lo que facilita a los desarrolladores centrarse exclusivamente en la prestación de servicios y aplicaciones de última generación sin tener que preocuparse por la actualización o el mantenimiento de las herramientas.
  • Red Hat OpenShift Container Storage 4 habilitado para operadores, actualmente en desarrollo. Ofrece almacenamiento persistente altamente escalable para aplicaciones nativas de la nube que requieren características como cifrado, replicación y disponibilidad en toda la nube híbrida. Los equipos de aplicaciones pueden aprovisionar dinámicamente volúmenes persistentes para una amplia variedad de categorías de carga de trabajo, incluyendo bases de datos SQL/NoSQL, CI/CD pipelines y AI/ML.

Red Hat continúa creciendo e imparable…

El artículo Red Hat Openshift 4: redefiniendo los kubernetes empresariales mediante automatización full stack ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2vQpTsq
via IFTTT

Google lanza portal una propuesta de para reemplazar iframe

portal

Los anuncios hechos por Google desde el inicio de la conferencia I / O 2019 son muchos y variados. Google ha agregado la navegación privada a Google Maps y YouTube para proteger la privacidad, la familia Pixel ha crecido con dos nuevos productos y el asistente de Google Duplex está en línea.

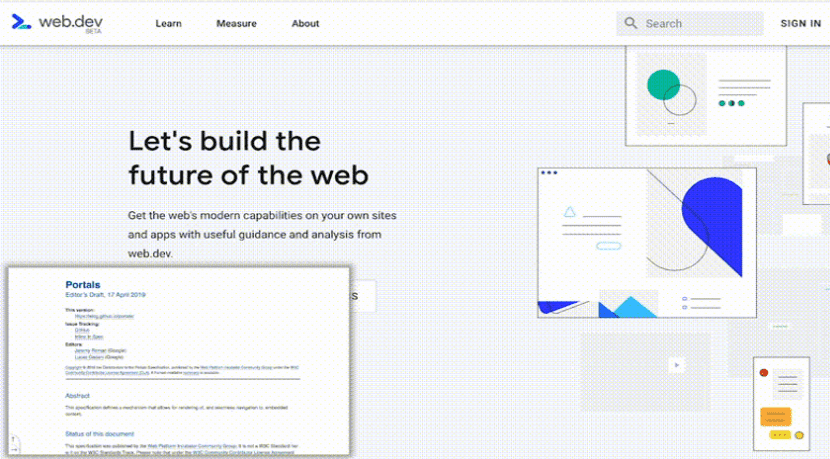
Aún en el caso de la web, Google ha anunciado la llegada de una nueva tecnología. Según Google, esta es una nueva API de plataforma web llamada<portal> (Portales) que apunta a facilitar la carga y navegación de las páginas web al agilizar la experiencia de navegación de los usuarios en su sitio.

Artículo relacionado:
Ya fue liberada la beta de Android Studio 3.5 y estos son sus cambios

Google siempre ha dicho que existe un fuerte deseo por parte de sus desarrolladores de mejorar la navegación web, que incluye una navegación más rápida y fluida y transiciones de páginas más atractivas.

Tal es el caso de AMP ha activado muchas de estas propiedades, aun que también tiene varias restricciones importantes, como mantener a los usuarios en el origen del caché de AMP.

“Esperamos que la API de Portals pueda abordar algunas de estas inquietudes al tiempo que ofrece otra característica potente para los desarrolladores web”, escribió Google en un documento explicativo para el proyecto.

De igual forma podemos recordar la iniciativa que tiene google de eliminar las URL ya que google sintió que las direcciones web tradicionales o las URL deberían desaparecer por el bien de Internet y tal parece que la compañía estadounidense ya ha hecho su primera en la realización de este proyecto.

Artículo relacionado:
Google pretende eliminar las URL en la web por el bien de todos

Sobre <portal>

De acuerdo con la descripción de Google de la tecnología, la API de <portal> se creó para permitir una navegación sin problemas entre sitios o páginas.

En particular, esto permitirá que una página muestre otra página como un espacio y una transición suave entre un estado de inserción y un estado atravesado.

En otras palabras, continúa explicando Google, el propósito de la tecnología <portal> es mejorar la navegación al proporcionar transiciones más rápidas y suaves en la Web, mientras se mantiene la privacidad del usuario.

La compañía dijo que el uso de la API de <portal> se realizará a través de nuevas etiquetas propuestas de html.

Estas nuevas etiquetas, según un experto en Google, pueden reemplazar en el futuro a la ya conocida etiqueta <iframe> que ahora son el estándar para incrustar contenido o incrustar páginas web entre sí.

<iframe> ya debe jubilarse por el bien de una mejor navegación web 

Para el gigante de la búsqueda, las etiquetas <iframe> tienen enormes desventajas.

“Antes de las etiquetas <portals>, podríamos haber hecho otra página usando un <iframe>. También podríamos haber agregado animaciones para mover fotogramas en páginas dadas.

Pero con una etiqueta <iframe>, no tiene la capacidad de explorar su contenido. Las etiquetas <portals> llenan este vacío, lo que permite casos de uso interesantes “, dijo Google.

Su marco de uso va aún más lejos para facilitar la creación de aplicaciones de una sola página (SPA) o aplicaciones de múltiples páginas (MPA).

El artículo en la presentación de la tecnología establece que las etiquetas <portals> ofrecen lo mejor de ambos mundos:

La baja complejidad de un AMP con las transiciones transparentes de un SPA. Piensa en ellos como una herramienta <iframe> que permite la integración, pero a diferencia de <iframe>, también tienen características para navegar a su contenido, explicó Google.

Otra cosa importante que se debe saber es que las etiquetas <portals> se pueden usar en la navegación cruzada como una etiqueta <iframe>.

Por ejemplo, si se tienen varios sitios web que hacen referencia, también puede usar la API de Portals para crear una navegación perfecta entre dos sitios web diferentes.

Este caso de uso de origen cruzado es muy específico de las etiquetas <portals> e incluso puede mejorar la experiencia del usuario de los SPA.

Por ahora, solo Chrome Canary soporta esta tecnología. Sin embargo, Google espera que en el futuro que todos los navegadores web (y no solo los basados en Chrome) admitan la API de Portals para un uso más mejorado y optimizado de la Web.

Fuente: https://web.dev/

El artículo Google lanza portal una propuesta de para reemplazar iframe ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2HcH7XA
via IFTTT

Jim Whitehurst comenta cómo el código abierto aumenta nuestras posibilidades

Jim Whitehurst CEO de Red Hat

En el encuentro Red Hat Summit, el CEO de Red Hat Jim Whitehurst ha comentado cómo el código abierto aumenta nuestras posibilidades. Los proyectos de código abierto son muchos y todos conocemos sus ventajas y las mejoras que nos aportan a nuestras vidas y eso es lo que ha venido a cerciorar Jim:

“Es fascinante ver cómo el mundo sigue cambiando a nuestro alrededor. Y parece que los cambios se producen más rápido que nunca. Nuestro Red Hat Summit se ha convertido en una especie de foro en el que puedo pulsar el botón de pausa y reflexionar sobre lo lejos que hemos llegado y a dónde queremos ir.”

“Al repasar los temas que he tratado en los últimos años, ahora veo cómo hemos estado siguiendo la evolución en la forma en que trabaja la gente. Hace tres años, por ejemplo, hablé sobre el poder de la participación: cómo las personas que trabajan en equipo de una forma abierta y transparente son más competentes a la hora de resolver problemas. Luego, hace dos años, me centré en el impacto del individuo, la participación en el código abierto como un deporte activo donde los individuos necesitan tmar la iniciativa. Y el año pasado, compartí mi percepción de que necesitamos replantear cómo trabajamos en una era de disrupción.“.

“Desde mi punto de vista actual, me sorprende que estemos en la cúspide de otro cambio disruptivo, lo llamaría un ‘movimiento’ a partir de ahora, que abrirá todo tipo de posibilidades para que nuestra sociedad pueda crecer y evolucionar en el futuro. Pero para apreciar el tipo de impacto que provocará este cambio, primero tenemos que volver la mirada atrás para reconocer que la gente solía trabajar y vivir de manera muy diferente a como lo hacemos hoy en día. No es la primera vez que un cambio en nuestra forma de pensar y de trabajar ha conducido a una explosión de progreso.“.

Jim ha puesto especial atención en varios puntos que certifican esto:

Repensar nuestros límites:

“Hace medio milenio, antes de creer en la ciencia y la racionalidad y en el proceso -antes de la revolución científica- no se nos permitía hacer preguntas ni debatir lo que significaba el mundo y cómo se comportaba.

Entonces comenzó un cambio radical en la forma en que adquiríamos el conocimiento del mundo que nos rodeaba. El Método Científico surgió, gracias a individuos cuya curiosidad no pudo ser contenida. Valientes pioneros como Galileo, que dudaba de lo que se le había dicho por lo que podía ver en el cielo nocturno, aunque esta duda le llevara a la prisión o incluso a la muerte, empezaron a cuestionar el mundo que los rodeaba.

Cuantas más personas cuestionaban lo que veían, mejor y más profundas se volvían sus preguntas. Como resultado, pasamos de un mundo en el que creíamos lo que nos decían las altas autoridades a un mundo en el que las conclusiones se basaban en la observación y la experimentación. Como Sir Francis Bacon, a quien a menudo se le atribuye el mérito de ser el padre del Método Científico, lo expresó de manera tan acertada: “Si un hombre empieza con certezas, seguramente acabe con dudas. Pero si estamos dispuestos a empezar con dudas, puede que acabemos con certezas”.

En el corazón del Método Científico se encuentra la insaciable curiosidad sobre el mundo que nos rodea. Es una metodología para preguntar por qué las cosas funcionan de la manera en que lo hacen, y luego aprender a través de la experimentación y el ensayo y el error. Es un cambio del razonamiento deductivo al inductivo, del pensamiento de arriba hacia abajo al pensamiento de abajo hacia arriba. Se trata de la libertad de explorar lo que podría ser posible, más allá de los límites que cualquier autoridad superior podría tratar de imponer.

El impacto en el mundo que nos rodea:

Adoptar este tipo de metodología empírica cambió la forma de entender casi todo lo que hacíamos y veíamos. Y cambió nuestra forma de pensar, una forma de pensar que estimuló los movimientos innovadores que crearon el mundo moderno.

Cuando nos dimos cuenta de que la Tierra no era el centro del universo, entramos en la Ilustración, que introdujo nuevas ideas como la libertad individual, el gobierno constitucional y la tolerancia religiosa. La nueva determinación de los inventores de tecnologías clave como la máquina de vapor, el telégrafo y el proceso de Bessemer para la producción de acero nos llevó a la Revolución Industrial. El aprendizaje de la teoría anatómica -desde la teoría de los gérmenes hasta las técnicas quirúrgicas avanzadas- produjo una Revolución Médica que ha transformado nuestra comprensión fundamental de las enfermedades y de nuestros cuerpos.

Todos estos avances fueron el resultado de un aprendizaje que tuvo lugar gracias a las continuas preguntas que se hacían y a aquellos que intentaban buscar las respuestas.

La ciencia del descubrimiento continúa hoy en día, incluso en el mundo del software de código abierto. Los principios de curiosidad, colaboración, meritocracia e independencia son la base de la metodología empírica y del estilo del código abierto. Lo sabemos porque vivimos de acuerdo a esos valores todos los días entro de la cultura interna de Red Hat. Y es por ello por lo que podemos desarrollar una arquitectura moderna que está desbloqueando el potencial de los desarrolladores y las empresas para continuar creciendo en esta época de cambio.

Y como con Bacon y sus contemporáneos, no viajamos solos por este camino. Miles de pioneros y comunidades del código abierto han llevado al código abierto más allá de los límites percibidos.

El código abierto se ha convertido en algo más que una metodología para crear software. Se ha convertido en una filosofía, un conjunto de creencias. El código abierto, y el estilo del código abierto, han llegado a significar un pensamiento más allá de los límites y supone explorar un mundo con infinitas posibilidades.

Un movimiento transformador:

Al adoptar el estilo del código abierto, nuestra comunidad ha ayudado a la transformación de tecnologías como Linux para hacer la vida más fácil. Nuestra comunidad ha cambiado también “la tecnología humana”, es decir, la forma en la que interactuamos y solucionamos problemas de forma conjunta. El código abierto se ha convertido en la siguiente oleada de cómo generamos innovaciones genuinas con impacto.

Cada vez más, muchas personas reconocen que el código abierto ofrece una mejor forma de trabajo. El código abierto como tecnología humana está irrumpiendo en lo convencional. Empresas, gobiernos y organizaciones sin ánimo de lucro de todo el mundo están adoptándolo.

Creo que el código abierto ha entrado en una nueva era y se está convirtiendo en un movimiento transformador. Ahora mismo hay mucha gente preguntando cosas como: ¿Cómo imaginamos y hacemos realidad el potencial que esta tecnología ha creado para nosotros? ¿Cómo lo hacemos como individuos? ¿Y cómo equipo? ¿Y cómo empresa y, en última instancia, cómo sociedad.

Todavía no conocemos las respuestas a todas estas preguntas, pero con experimentación y colaboración seguiremos avanzando hacia ellas. Solo si continuamos haciéndonos preguntas, podremos seguir aumentando nuestras posibilidades hoy, mañana y en el futuro.

Te invito a que te unas a nosotros y empieces a soñar en grande y a preguntarte, junto con nosotros, qué podemos hacer a continuación, juntos”.

El artículo Jim Whitehurst comenta cómo el código abierto aumenta nuestras posibilidades ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Yo3DSO
via IFTTT

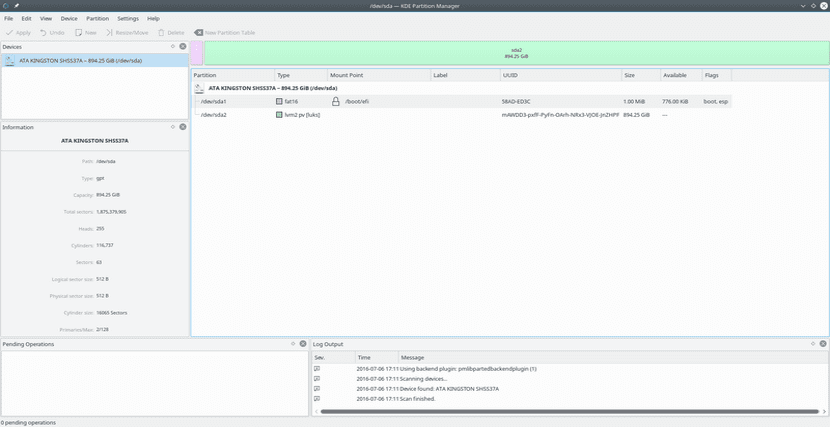
KDE Partition Manager, el editor de particiones de KDE llega con nueva versión 4.0

kdepartitionmanager

Los editores de particiones sin dudas son una pieza fundamental de software para cualquier sistema operativo destinado a ordenadores ya sean servidores, de escritorio o portátiles, ya que el uso de estos es primordial para el manejo de nuestros medios de almacenamiento e incluso para la instalación del sistema operativo.

Un editor de particiones es una utilidad diseñada para ver, crear, alterar y borrar particiones de disco en un dispositivo de almacenamiento, ya sean discos duros, memorias USB u otros sistemas de almacenamiento.

Existen diversos editores de particiones para los diferentes sistemas operativos actuales, cada uno con sus propias características añadidas a las fundamentales (ver, crear, alterar y borrar particiones).

Para el caso de Linux contamos con editores de particiones muy potentes que pueden ser utilizados desde una interfaz grafica de usuario (GUI) o incluso manejados desde la terminal (CLI).

Por mencionar a alguno de los más populares tal es el ejemplo de gparted (GUI) o para el caso de uso en la terminal tenemos a fdisk o cfdisk (CLI).

Es por ello que en esta ocasión hablaremos sobre un excelente editor de particiones para el entorno de escritorio KDE.

Sobre KDE Partition Manager

KDE Partition Manager usa componentes fundamentales del entorno de escritorio KDE y este es publicado independientemente del ciclo central de KDE. Utiliza la biblioteca GNU Parted.

Este editor de particiones está escrito en el lenguaje de programación C++ y usa las bibliotecas Qt. Publicado bajo la licencia GNU General Public License,.

Es usado para crear, borrar, comprobar, redimensionar y copiar particiones y los sistemas de archivos en ellas.

Esto es útil para crear, en un disco, espacio para nuevos sistemas operativos, reorganizar el uso de disco, copiar datos que estaban en un disco duro y hacer una “copia espejo” de una partición en otra.

Adicionalmente, KDE Partition Manager puede hacer copias de seguridad de sistemas de archivos y restaurar dichas copias.

Sobre la nueva versión KDE Partition Manager 4.0

Después de aproximadamente un año y medio de desarrollo, KDE Partition Manager ha alcanzado la versión 4.0. Como punto culminante de la nueva versión, los desarrolladores llaman al uso de los Frameworks de Kauth.

En esta nueva versión ya no es necesario ejecutar la GUI como root. La GUI como usuario sin privilegios también funciona en Wayland dice en el anuncio.

En el curso de la conversión a Kauth, también se ha portado el backend KPMcore de libparted a sfdis.

Y el código SMART se ha portado desde libatasmart no mantenido en Smartmontools. Los dos ports ayudan a KPMcore y KDE Partition Manager a una mayor portabilidad, dicen. En un futuro cercano, por lo tanto, también puede haber un puerto para FreeBSD.

Otras características nuevas incluyen soporte mejorado para LUKS2.

Los contenedores LUKS2 ahora pueden redimensionarse, siempre que no usen características especiales.

En el momento en que KDE Partition Manager aún crea particiones encriptadas LUKS1 (la creación de LUKS2 no está expuesta en la GUI) pero KPMcore tiene un código para crear particiones encriptadas LUKS2, por lo que otros usuarios de la biblioteca KPMcore (como el instalador de Calamares ) podrán implementar la creación de LUKS2 usando KPMcore 4.0.

Los desarrolladores incluyen en el anuncio todavía correcciones de errores y un uso extendido de las características modernas de C ++.

Además, se han mejorado las particiones encriptadas LUKS2, se ha agregado la detección del sistema

de archivos APFS y Bitlocker y se han solucionado muchos problemas, especialmente en el soporte de LVM.

El código fuente, incluyendo todas las confirmaciones, se puede encontrar en el Proyecto KDE de GitLab: KPMCore , Administrador de particiones.

Instalación

KDE Partition Manager es una aplicación KF5, por lo que necesitará las bibliotecas de marcos de KDE.

La mayoría de los sistemas operativos modernos los instalarán como dependencias, por lo que su instalación es sencilla.

Para Debian, Ubuntu y derivados en una terminal tienen que teclear el siguiente comando:

sudo apt install partitionmanager

En el caso de CentOS, Fedora, RHEL y derivados:

sudo yum install kde-partitionmanager

Para cualquier versión de OpenSUSE:

sudo zypper install partitionmanager

En el caso de Arch Linux y derivados:

sudo pacman -Sy partitionmanager

El artículo KDE Partition Manager, el editor de particiones de KDE llega con nueva versión 4.0 ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Hi4bUZ
via IFTTT