TAILS 3.14: con mejoras para las últimas vulnerabilidades de Intel

tails3

Tails es una distro GNU/Linux bastante conocida por todos desde que ha comenzado a ser mediático todos los temas sobre espionaje, Edward Snowden, etc. Se trata de un sistema operativo especialmente pensado para aquellos amantes de la privacidad y el anonimato. Los desarrolladores de este Live han pensado bastante en la seguridad de este sistema, y gracias a ese trabajo te permite navegar por la red sin dejar demasiado rastro.

Ahora tenemos lista la versión Tails 3.14, un nuevo lanzamiento que puedes obtener en la web oficial del proyecto. The Amnesic Incognito Live System o TAILS, nos lo pone fácil, con unas opciones desde el link que he dejado para poder seleccionar el sistema operativo desde el que estamos intentando descargarlo: Windows, macOS y Linux.

Ya sabes, como hemos repetido en otras ocasiones en LxA, que Tails está basado en Debian y que, según dicen, es el sistema operativo usado por el ex agente de la NSA Edward Snowden para permanecer “oculto” mientras está online. Ahora, con la versión 3.14 se han mitigado algunas de las últimas vulnerabilidades encontradas en los microprocesadores de Intel. Concretamente ha agregado parches para Intel MDS, el crítico fallo de seguridad que ha sido el último descubierto por el momento…

Pero al paso que vamos y teniendo en cuenta el panorama, vendrán más tras MDS (Microarchitectural Data Sampling). Para protegerte contra los ataques Fallout, RIDL, ZombieLoad que aprovechan Intel HT (HyperThreading), se necesita deshabilitar esta función SMT de tu sistema, algo que merma considerablemente el rendimiento.

Además de ese parche, también se ha agregado el kernel Linux 4.19.37 LTS, los últimos paquetes de firmware, se han actualizado algunos paquetes de aplicaciones como TOR Browser 8.5, se han solucionado algunos bugs, se ha reducido en 39 MB el tamaño al eliminar ciertas aplicaciones instaladas por defecto, etc.

Eso es todo hasta el nuevo lanzamiento que está planificado para el 9 de julio si no hay retrasos, que será el nuevo Tails 3.15 que se encuentra acutalmente desarrollándose.

El artículo TAILS 3.14: con mejoras para las últimas vulnerabilidades de Intel ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2W4LXyX
via IFTTT

Wi-Fi Alliance y SD Association también rompen relaciones con Huawei

Caso Huawei

Las relaciones siguen rompiendo para Huawei ya que el decreto hecho por el presidente de Estados Unidos, Donald Trump. Después de la retirada de la licencia de Android a Huawei por parte de Google a principios de esta semana, es el turno de la Wi-Fi Alliance y la SD Association de romper los lazos con el fabricante chino.

Con ello Huawei ya no podrá usar tarjetas microSD en futuros teléfonos inteligentes u otros dispositivos y que Huawei puede tener problemas con estándares futuros en redes Wi-Fi. Esta situación se describe como difícil por expertos que, pueden tener un impacto negativo en las entregas de la compañía durante el resto del año.

El decreto de Trump contra Huawei sigue aplicándose. Huawei perdió su licencia de Android a principios de esta semana después de que Google anunció que estaba tomando un descanso de su colaboración con la compañía.

Artículo relacionado:
El bloqueo de Huawei podría extenderse más allá de Estados Unidos y de Google

Y es que como hemos venido informado desde días anteriores en este caso de Huawei en donde Google ha detenido su colaboración con Huawei ya que Google restringe el uso del ecosistema de Android por parte del fabricante chino.

Huawei ha perdido el acceso a las actualizaciones del sistema operativo Android, además, su próxima generación de teléfonos inteligentes será eliminada del acceso a las aplicaciones y servicios populares, incluida la Google Play Store, a través de la cual los usuarios tienen acceso a aplicaciones como Gmail.

ARM ha hecho lo mismo para cumplir con el decreto de la presidencia de Estados Unidos, que amenaza la capacidad de los chinos para diseñar nuevos chips para sus teléfonos inteligentes.

Artículo relacionado:
ARM suspende sus envíos a Huawei debido a las sanciones de EE. UU.

En la actualidad, Huawei ya no tiene relaciones comerciales con una larga lista de compañías de EE. UU. Que incluyen Intel, Qualcomm, Xilinx, Broadcom, Qorvo, Micron Technology y Western Digital.

Wi-Fi Alliance y la SD Association se unen a las compañías que rompen relaciones con Huawei

Esta lista acaba de crecer, porque ayer se agregaron dos organizaciones internacionales de estandarización, la Wi-Fi Alliance y la SD Association.

La Wi-Fi Alliance, que establece los estándares para la tecnología inalámbrica y cuenta entre sus miembros a Apple, Qualcomm, Broadcom e Intel, ha anunciado que ha “restringido temporalmente” la participación de Huawei en las actividades.

Por otro lado, Huawei también desapareció de la lista de miembros de la Asociación SD. Al igual que ARM, la Asociación SD ha anunciado que ha retirado a Huawei para cumplir con las órdenes del Departamento de Comercio de los Estados Unidos.

Huawei permanece optimista pese a las circunstancias

Estos dos retiros son un golpe duro para Huawei, ya que esta situación evitará que Huawei participe en el desarrollo de nuevos estándares para sus dos tecnologías: Wi-Fi y tarjetas SD.

Sin embargo, la compañía tiene aun la confianza y espera que la situación en la que actualmente se encuentra se resuelva en un futuro muy próximo.

“Huawei aprecia sus relaciones con todos los socios y asociaciones de todo el mundo y comprende la difícil situación en la que se encuentran. Esperamos que esta situación se resuelva y estamos trabajando para encontrar la mejor solución “, dijo un portavoz del grupo chino.

En otras palabras, los envíos de teléfonos inteligentes a Huawei, el segundo mayor fabricante de teléfonos inteligentes del mundo, podrían caer entre el 4% y el 24% en 2019 si la prohibición sigue vigente.

Además, otros expertos dijeron que esperan que los envíos globales de Huawei disminuyan en los próximos seis meses, pero se negaron a dar una estimación aproximada debido a las incertidumbres que rodean la prohibición.

Finalmente, Huawei aún podría desarrollar estos chips y productos relacionados, porque los estándares están abiertos a toda la industria, pero la sociedad china no tendría nada que decir en el desarrollo de los estándares occidentales, una situación que puede hacer desaparecer al gigante de los mercados internacionales.

El aumento de las tensiones comerciales entre Estados Unidos y China podría ampliar la creciente brecha tecnológica entre las dos economías más grandes del mundo, dijeron observadores del mercado.

El artículo Wi-Fi Alliance y SD Association también rompen relaciones con Huawei ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2YLWuvZ
via IFTTT

Wine 4.9: la nueva versión está oficialmente fuera

Wine logo

Ya puedes descargar e instalar la última versión del proyecto Wine, la capa de compatibilidad para poder instalar software nativo de Microsoft Windows sobre sistemas operativos *nix trae interesantes mejoras. Recordemos que desde la versión 3.0 se ha posibilitado también el uso de Wine en sistemas operativos Android, lo que es un gran paso para llevar aplicaciones de Windows al sistema operativo para dispositivos móviles de Google.

Con Wine 4.9 listo, todos los que quieran usar esta capa e instalar programas y videojuegos para MS Windows en su sistema GNU/Linux, podrán encontrarse con algunas mejoras y novedades que no estaban disponibles en las versiones previas de Wine. Tras un trabajo de desarrollo intenso, los desarrolladores han conseguido lanzar esta versión con las siguientes características y bugs corregidos:

  • Soporte inicial para instalación de drivers o controladores para dispositivos de tipo PnP (Plug and Play). Sin duda algo muy interesante para poder contar con este tipo de dispositivos integrados con la capa de compatibilidad.
  • Soporte para construir módulos de 16-bit en formato PE.
  • Se ha movido gran cantidad de código al nuevo KernelBase DLL.
  • Varios controladores que tenían problemas en versiones anteriores y que afectaban principalmente a periféricos para gaming  han sido corregidos para que disfrutes con tus mandos favoritos en tus videojuegos.
  • También se han resuelto gran cantidad de bugs, unos 24 de ellos ya forman parte del pasado. Esos errores afectaban a videojuegos tan conocidos como World of Tanks, Osmos, Gran Prix Legends, Spellforce 3, Rogue Squadron 3D y más títulos.

Si quieres ver la lista completa de cambios, puedes acceder al changelog oficial. Allí verás la nota de prensa de su lanzamiento y una completísima lista con los desarrolladores que han realizado las aportaciones para esta nueva versión Wine 4.9. ¡Ya puedes actualizar o instalar la nueva versión y disfrutar de las novedades! ¿A qué esperas?

El artículo Wine 4.9: la nueva versión está oficialmente fuera ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2wgJpi0
via IFTTT

BlackArch Linux 2019.06.1 ya disponible con más de 150 herramientas nuevas

BlackArch Linux 2019.06.1

Esta semana os hemos hablado del lanzamiento de la última versión de Kali Linux, una distribución que se etiqueta como de “hacking ético” por todas las herramientas que incluye. Ayer se lanzó otra actualización de otra distro de este tipo: BlackArch Linux 2019.06.1. La actualización de Kali Linux lanzada esta semana no parece de gran importancia, siendo lo más destacado que su NetHunter ya está disponible en más de 50 dispositivos (Android), pero no podemos decir lo mismo de la nueva versión de la distribución de hacking ético lanzada ayer.

Para empezar, BlackArch Linux 2019.06.1 incluye más de 150 herramientas nuevas para probar (ejem, hackear) la seguridad de dispositivos, redes, etc. Para continuar, se ha actualizado el kernel a la última versión estable, es decir, a Linux 5.1.4, así como el instalador del sistema operativo a la versión 1.1.1. Por otra parte, se ha añadido el complemento “jedi-vim” que proporciona la biblioteca de autocompletado jedi al editor VIM, junto con varios otros complementos VIM actualizados.

BlackArch Linux 2019.06.1 llega con Linux 5.1.4

Lo que por su numeración se entiende que es la versión de junio de 2019 de BlackArch Linux, aunque aún estamos en mayo, también llega con soporte para txvt-unicode y Xresources, Xdefaults, herramientas, archivos de configuración, paquetes del núcleo y menús del gestores de ventanas para Awesome, Flubox y Openbox actualizados. Como se puede esperar en cada actualización, también se han corregido errores para mejorar el rendimiento y la fiabilidad general del sistema.

La nueva versión está disponible en la página de descargas de BlackArch Linux. Como otras muchas distribuciones Linux, se puede usar en modo Live, lo que nos permitirá no instalarlo en el ordenador y usarlo solo cuando queramos “probar” la seguridad de algún dispositivo. Y es que, aunque parezca que no, gracias a una distribución como esta (Wifiway) yo cambié las contraseñas y el protocolo de seguridad de mis routers.

El artículo BlackArch Linux 2019.06.1 ya disponible con más de 150 herramientas nuevas ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2ExKXbS
via IFTTT

EEUU puede eliminar la restricción a Huawei si llegan a un acuerdo

Huawei sin Android

Mientras Huawei está lista para desempeñar un papel importante en el despliegue de 5G a nivel mundial, la administración de Trump se ha embarcado en una campaña de boicot masivo para prohibir los equipos.

Los Estados Unidos quieren persuadir a sus aliados de la UE y los Cinco Grandes de que debido a las fuertes sospechas de connivencia de Huawei con el gobierno y el ejército chinos, el software y el hardware de la compañía podrían utilizarse por Pekín para fines de ciberespionaje o sabotaje.

La semana pasada, la administración de Trump tomó medidas extremas y sin precedentes contra Huawei, lo que le implico al gigante tecnológico chino correr el riesgo de una ruptura a largo plazo en las relaciones comerciales entre Washington y Pekín.

Artículo relacionado:
Huawei se enfrenta a un problemón si quiere seguir usando Android en sus dispositivos

Estas medidas incluyen la incorporación del gigante chino de las telecomunicaciones, como la firma rusa de ciberseguridad Kaspersky, en una lista negra que obliga a las empresas estadounidenses a dejar de hacer negocios con Huawei, a menos que tengan una autorización oficial previa.

Artículo relacionado:
El bloqueo de Huawei podría extenderse más allá de Estados Unidos y de Google

Esta acción ha llevado a muchas empresas de tecnología de los EE. UU. (Microsoft, Intel, ARM , Google) a poner fin a su relación comercial con el segundo mayor fabricante de teléfonos inteligentes que ocupa casi una cuarta parte del mercado.

Motivos sin soporte para bloquear a Huawei

Para justificar su decisión, la administración de Trump explicó que el equipo de Huawei expone a los Estados Unidos a un mayor riesgo de espionaje.

Ya que según el:

“los oponentes extranjeros están creando y explotando cada vez más vulnerabilidades en las tecnologías y servicios de información y comunicación”. Está convencido de que “la adquisición o el uso sin restricciones” de equipos diseñados por oponentes extranjeros exacerba estas vulnerabilidades al punto de constituir “una amenaza inusual y extraordinaria para la seguridad nacional”.

Si esta maniobra fuera para restringir a Huawei en el campo de la infraestructura de red, podría entenderse.

Artículo relacionado:
ARM suspende sus envíos a Huawei debido a las sanciones de EE. UU.

Pero, ¿cuál es la relación con el material exportado y especialmente destinado a mercados distintos de los Estados Unidos? ¿Por qué los chips Intel, AMD y Qualcomm o la memoria flash de Micron no se deben vender a Huawei para su uso en ¿Productos (PC o smartphones y otros) para Europa?

Los Estados Unidos y China han estado involucrados en una intensa guerra comercial desde el año pasado, un conflicto en el que las licitaciones verbales, el arresto de altos funcionarios de multinacionales de ambos lados y la manipulación de los aranceles se encuentran entre los principales instrumentos de esta confrontación económica.

Algunos podrían ver las medidas contra Huawei como parte de una estrategia para aumentar la presión sobre la economía china para obtener concesiones en el futuro. Pero invocar razones relacionadas con la seguridad nacional en el caso de Huawei, ya que los Estados Unidos actualmente, ¿no podrían dañar de manera duradera la credibilidad de los Estados Unidos en caso de que aparezca una amenaza real para la seguridad?

Recientemente, el presidente Trump se dirigió a la prensa después de un evento en el que se planteó la cuestión del apoyo a los agricultores estadounidenses afectados por la guerra comercial entre Washington y Pekín.

Cuando un reportero le preguntó a Donald Trump sobre las acciones contra Huawei, la respuesta del presidente fue preocupante: “Huawei es muy peligroso”. Si miras lo que hicieron desde un punto de vista de seguridad, desde un punto de vista militar, es muy peligroso. Por lo tanto, es posible que Huawei esté incluso incluido en algún tipo de acuerdo comercial. Si llegamos a un acuerdo, me imagino que Huawei podría ser incluido en un acuerdo comercial de una forma u otra “.

Trump parece indicar que se ha impuesto un embargo a Huawei porque es una amenaza para la seguridad nacional de los Estados Unidos.

Pero también especifica que estas restricciones podrían eliminarse en virtud de un acuerdo comercial entre los Estados Unidos y China, que a primera vista no tiene sentido: ¿cómo podría negociar una amenaza a la seguridad en el contexto de ¿Un acuerdo comercial que sepa que su compañero no puede prometer de manera creíble que no intentará espiarlo?

Estas afirmaciones aparentemente inconsistentes aún podrían tener sentido al admitir que la amenaza a la seguridad nacional en la que se basa el mandatario de los Estados Unidos era un engaño.

Cualquiera que sea el acuerdo firmado por Trump, las agencias de espionaje chinas continuarán sus actividades y si Huawei era una amenaza antes del acuerdo, lo será también más adelante.

El artículo EEUU puede eliminar la restricción a Huawei si llegan a un acuerdo ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Qnt3gP
via IFTTT

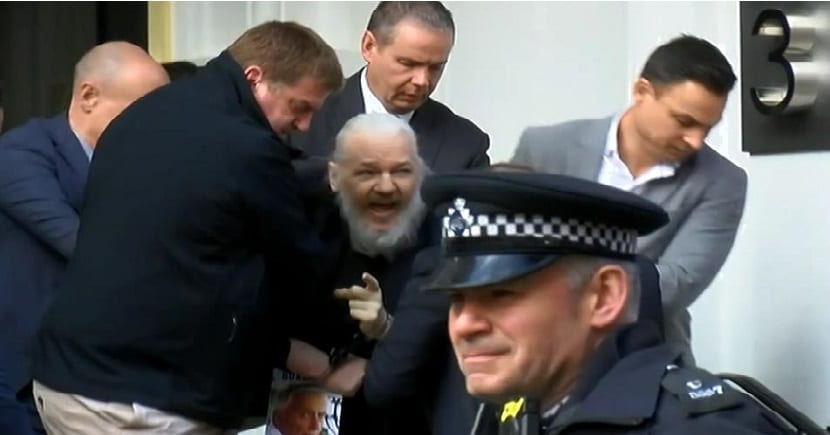
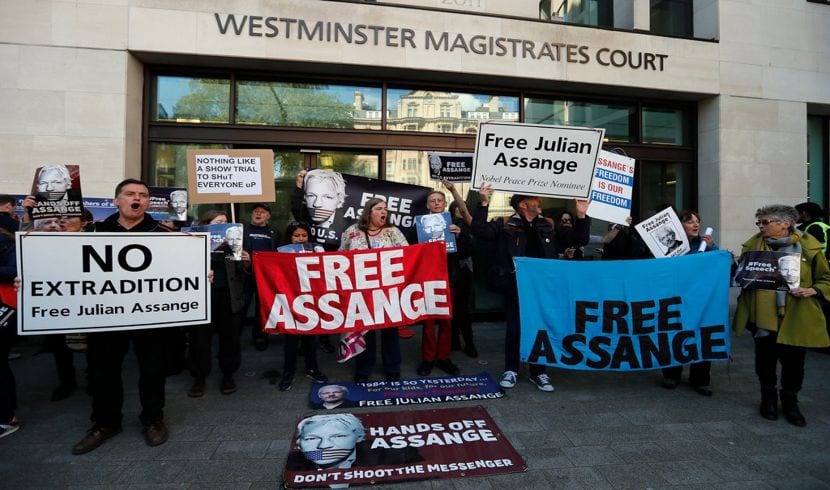
Assange es acusado de 18 cargos por violar la ley de espionaje

Julian Assange

Julian Assange fue acusado el día de ayer (jueves 23 de Mayo del 2019) por 18 cargos en nombre de la Ley de espionaje por orquestar las revelaciones de WikiLeaks en 2010. Según el Departamento de Justicia, los nuevos cargos de un gran jurado federal en el distrito este de Virginia alega que “las acciones de Assange podrían causar un daño grave a la seguridad nacional de los Estados Unidos en beneficio de nuestros adversarios”.

Los cargos incluyen una supuesta conspiración entre Manning y Assange para obtener, recibir y divulgar información de defensa nacional en violación de la Ley de espionaje, una ley que rara vez se usa contra una persona.

Artículo relacionado:
Julian Assange, fundador de WikiLeaks, arrestado por la policía británica

En respuesta a la acusación del jueves, el abogado de Assange en Washington, Barry Pollack, dijo que Assange fue acusado

“de instigar a las fuentes a proporcionar información veraz y de publicar esta información”.

“Se ha eliminado la parte que habla sobre el supuesto pirateo”, dijo Pollack. “Estas acusaciones sin precedentes demuestran la gravedad de la amenaza que representan los procedimientos penales contra Julian Assange para todos los periodistas que se esfuerzan por informar al público sobre las medidas tomadas por el gobierno de Estados Unidos”.

https://www.linuxadictos.com/usa-presento-los-cargos-que-llevaron-al-arresto-de-julian-assange.html

Según el anuncio del Ministerio de Justicia, Assange incurre en una pena máxima de 10 años de prisión por cada cargo, excepto por un cargo de conspiración para cometer una intrusión en una computadora.

Assange ya había sido acusado en Abril por conspirar para cobrar una intrusión en la computadora por su función de coordinación con Manning.

En ese momento, los expertos legales habían declarado que la acusación podría ser un sustituto de los cargos más pesados que podrían lanzarse en una fecha posterior.

Artículo relacionado:
Julian Assange, fue condenado a 11 meses de prisión por los británicos

“El Departamento no tiene y nunca ha tenido una política de dirigirlos a los informes. Julian Assange no es un periodista, esto se desprende de la totalidad de su conducta, como se alega en la acusación.

WikiLeaks, sin embargo, reaccionó a las noticias al tuitear que esto equivalía a “el fin de la seguridad nacional y el periodismo de primera enmienda”.

Según las actividades de WikiLeaks durante los últimos quince años, esta acusación no es sorprendente. Y aunque no es sorprendente, molesta “, dijo John Cohen, ex subsecretario interino del Departamento de Seguridad Nacional de EE. UU.

La nueva acusación se produce apenas una semana después de que Manning, ex analista de inteligencia de los Estados Unidos y activista contra el secreto, fue condenado a prisión después de que un juez federal lo condenara por desacato en la corte por impugnar una citación para comparecer ante un gran jurado.

Artículo relacionado:
Julian Assange entra en la lucha en contra de ser extraditado a los Estados Unidos

Este gran jurado es convocado ante el mismo tribunal federal donde los fiscales han presentado sus cargos contra Assange.

La acusación recuerda las repetidas solicitudes de Assange con respecto a datos confidenciales específicos, incluidas fuentes no clasificadas pero no públicas y datos explícitamente clasificados.

Entre los elementos que Assange filtró que se mencionaron y que pertenecen a la lista de “Fugas más buscadas” se incluyen:

  • Intellipedia: la base de datos compartida de la comunidad de inteligencia de código abierto, gestionada por el Centro de código abierto de la CIA.
  • otras “bases de datos a granel” que contienen datos militares y de inteligencia.
  • Servicios militares y de inteligencia, incluidas las “Reglas de compromiso para Irak y Afganistán 2007-2009 (SECRETO)”; procedimientos de operación e interrogatorio en la Bahía de Guantánamo, Cuba. documentos relativos a los detenidos de Guantánamo.
  • videos de interrogatorio de detenidos de la CIA
  • Información sobre ciertos sistemas de armas.

La acusación formal alega que Assange publicó documentos clasificados que contienen “los nombres de fuentes que proporcionaron información a las fuerzas estadounidenses en Irak y Afganistán y a los diplomáticos del Departamento de Estado de Estados Unidos en todo el mundo”. Dijo el portavoz del Departamento de Justicia.

“Estas fuentes humanas incluyen afganos e iraquíes locales, periodistas, líderes religiosos, defensores de los derechos humanos y disidentes políticos de regímenes represivos”. Según la acusación, Assange “ha creado un grave e inminente riesgo de que las personas inocentes que él nombró sean víctimas de abuso físico grave y / o detención arbitraria”.

La acusación incluso vincula WikiLeaks con Osama bin Laden y señala que los talibanes han utilizado los documentos de WikiLeaks para localizar a los informantes que trabajan para el ejército de los EE. UU. Y el gobierno afgano.

El artículo Assange es acusado de 18 cargos por violar la ley de espionaje ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2JCbtFm
via IFTTT

MicroG un proyecto para evitar que Android se vuelva un sistema operativo privado

microG

Android, el sistema operativo móvil de Google es posiblemente el sistema operativo más utilizado en el mundo. El sistema operativo de Google no solo es de código abierto, sino que también se basa en el kernel de Linux.

Como tal, muchos esperan que el sistema sea completamente abierto y libre, pero desafortunadamente, parece que no. A algunos miembros de la comunidad de Android les preocupa que, a largo plazo, Android se convierta en un sistema operativo propietario.

Para remediar esto, algunos se han unido para implementar el proyecto microG que apunta a una reimplementación completamente gratuita de aplicaciones y bibliotecas del espacio de usuario de Android de Google.

MicroG en función de mantener a Android en código abierto

Luego, el equipo de microG explicó que algunas aplicaciones populares, a pesar de ser de código abierto, ahora requieren la instalación de bibliotecas propietarias de Google.

A todo esto se agregan serios problemas en el software propietario de Google que han sido descubiertos y reportados por la comunidad de modificación de Android.

Por lo tanto, explicaron, esta situación los llevó a comenzar el desarrollo de un “clon” del software de aplicación y las bibliotecas de Google.

El proyecto se llama microG y el objetivo principal es llevar a la comunidad de Android una implementación abierta y gratuita de las principales bibliotecas y aplicaciones para el sistema.

Según el equipo, aunque la mayoría de los componentes microG están lejos de estar completos, los resultados son sorprendentes.

Esto permitirá a los usuarios de software libre beneficiarse de un amplio soporte para sus aplicaciones. Los usuarios conscientes de la privacidad pueden reducir o controlar los datos enviados a Google.

En particular, los teléfonos más viejos pueden esperar mejoras en la duración de la batería, microG no solo se usa en dispositivos reales, también reemplaza las herramientas de Google en los emuladores de prueba e incluso se usa en la infraestructura móvil virtual.

En la comunidad, microG es considerado un “proyecto fantástico”. Para algunos, microG se convertirá en los próximos años en una opción muy útil para eludir los muchos requisitos de Google y su política de bloquear aplicaciones de terceros en el ecosistema de Android.

Dan el ejemplo de LineageOS que ya usa algunas implementaciones de microG. LineageOS para microG es una experiencia completa de Android sin Google Apps.

Ya que incluye una implementación microG gratuita de aplicaciones y bibliotecas que poseen el espacio de usuario de Android de Google. Esto le permite utilizar todos los servicios de Google que necesita sin tener que mantener código cerrado en su sistema Android.

Aquí están los diferentes componentes del proyecto microG.

Service Core o GmsCore

GmsCore, es una aplicación de biblioteca que proporciona la funcionalidad necesaria para ejecutar aplicaciones que utilizan los servicios de Google Play o la API de Android de Google Maps (v2).

En otras palabras, es una implementación libre y abierta de la estructura del servicio Google Play. Permite que las aplicaciones que invocan las API de Google exclusivas se ejecuten en ROM basadas en AOSP como Replicant y LineageOS.

Como reemplazo para el código cerrado de Google Apps (GAPPS), es una herramienta poderosa para recuperar su privacidad mientras disfruta de las características principales de Android.

La aplicación GmsCore tiene muchas características, entre las que se incluyen: habilitar los servicios de Google y ampliar el soporte de aplicaciones, proporcionar ubicación en línea / fuera de línea, menos impacto de la batería, memoria y procesador y se ejecuta en dispositivos reales, emuladores de prueba y una infraestructura móvil virtual.

Además, es gratuito y de código abierto y no requiere ningún software de relleno.

Services Framework Proxy GsfProxy

GsfProxy es una pequeña utilidad que permite que las aplicaciones desarrolladas para la mensajería Google Cloud to Device (C2DM) utilicen el servicio de mensajería compatible con Google Cloud que se proporciona con GmsCore.

El Proveedor de ubicación de red unificada (UnifiedNlp) es una biblioteca que proporciona Wi-Fi basado en ubicación y torres de telefonía móvil para aplicaciones que utilizan el proveedor de ubicación de red de Google. Se incluye en GmsCore, pero también puede funcionar de forma independiente en la mayoría de los sistemas Android.

Maps v1

Mapsv1 Maps API es una biblioteca del sistema que proporciona la misma funcionalidad que la API de Google Maps (v1), actualmente en desuso.

Descarga.

El artículo MicroG un proyecto para evitar que Android se vuelva un sistema operativo privado ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2HA3YfY
via IFTTT
MicroG un proyecto para evitar que Android se vuelva un sistema operativo privado

microG

Android, el sistema operativo móvil de Google es posiblemente el sistema operativo más utilizado en el mundo. El sistema operativo de Google no solo es de código abierto, sino que también se basa en el kernel de Linux.

Como tal, muchos esperan que el sistema sea completamente abierto y libre, pero desafortunadamente, parece que no. A algunos miembros de la comunidad de Android les preocupa que, a largo plazo, Android se convierta en un sistema operativo propietario.

Para remediar esto, algunos se han unido para implementar el proyecto microG que apunta a una reimplementación completamente gratuita de aplicaciones y bibliotecas del espacio de usuario de Android de Google.

MicroG en función de mantener a Android en código abierto

Luego, el equipo de microG explicó que algunas aplicaciones populares, a pesar de ser de código abierto, ahora requieren la instalación de bibliotecas propietarias de Google.

A todo esto se agregan serios problemas en el software propietario de Google que han sido descubiertos y reportados por la comunidad de modificación de Android.

Por lo tanto, explicaron, esta situación los llevó a comenzar el desarrollo de un “clon” del software de aplicación y las bibliotecas de Google.

El proyecto se llama microG y el objetivo principal es llevar a la comunidad de Android una implementación abierta y gratuita de las principales bibliotecas y aplicaciones para el sistema.

Según el equipo, aunque la mayoría de los componentes microG están lejos de estar completos, los resultados son sorprendentes.

Esto permitirá a los usuarios de software libre beneficiarse de un amplio soporte para sus aplicaciones. Los usuarios conscientes de la privacidad pueden reducir o controlar los datos enviados a Google.

En particular, los teléfonos más viejos pueden esperar mejoras en la duración de la batería, microG no solo se usa en dispositivos reales, también reemplaza las herramientas de Google en los emuladores de prueba e incluso se usa en la infraestructura móvil virtual.

En la comunidad, microG es considerado un “proyecto fantástico”. Para algunos, microG se convertirá en los próximos años en una opción muy útil para eludir los muchos requisitos de Google y su política de bloquear aplicaciones de terceros en el ecosistema de Android.

Dan el ejemplo de LineageOS que ya usa algunas implementaciones de microG. LineageOS para microG es una experiencia completa de Android sin Google Apps.

Ya que incluye una implementación microG gratuita de aplicaciones y bibliotecas que poseen el espacio de usuario de Android de Google. Esto le permite utilizar todos los servicios de Google que necesita sin tener que mantener código cerrado en su sistema Android.

Aquí están los diferentes componentes del proyecto microG.

Service Core o GmsCore

GmsCore, es una aplicación de biblioteca que proporciona la funcionalidad necesaria para ejecutar aplicaciones que utilizan los servicios de Google Play o la API de Android de Google Maps (v2).

En otras palabras, es una implementación libre y abierta de la estructura del servicio Google Play. Permite que las aplicaciones que invocan las API de Google exclusivas se ejecuten en ROM basadas en AOSP como Replicant y LineageOS.

Como reemplazo para el código cerrado de Google Apps (GAPPS), es una herramienta poderosa para recuperar su privacidad mientras disfruta de las características principales de Android.

La aplicación GmsCore tiene muchas características, entre las que se incluyen: habilitar los servicios de Google y ampliar el soporte de aplicaciones, proporcionar ubicación en línea / fuera de línea, menos impacto de la batería, memoria y procesador y se ejecuta en dispositivos reales, emuladores de prueba y una infraestructura móvil virtual.

Además, es gratuito y de código abierto y no requiere ningún software de relleno.

Services Framework Proxy GsfProxy

GsfProxy es una pequeña utilidad que permite que las aplicaciones desarrolladas para la mensajería Google Cloud to Device (C2DM) utilicen el servicio de mensajería compatible con Google Cloud que se proporciona con GmsCore.

El Proveedor de ubicación de red unificada (UnifiedNlp) es una biblioteca que proporciona Wi-Fi basado en ubicación y torres de telefonía móvil para aplicaciones que utilizan el proveedor de ubicación de red de Google. Se incluye en GmsCore, pero también puede funcionar de forma independiente en la mayoría de los sistemas Android.

Maps v1

Mapsv1 Maps API es una biblioteca del sistema que proporciona la misma funcionalidad que la API de Google Maps (v1), actualmente en desuso.

Descarga.

El artículo MicroG un proyecto para evitar que Android se vuelva un sistema operativo privado ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2HA3YfY
via IFTTT
ARM suspende sus envíos a Huawei debido a las sanciones de EE. UU.

huawei

El diseñador de chips del Reino Unido, ARM, dio por terminada su relación con Huawei en un esfuerzo por cumplir con las sanciones de Estados Unidos contra el gigante de las telecomunicaciones chino.

Como informamos durante el lapso de la semana, el gobierno de Trump ha emitido un decreto que coloca a Huawei en una lista negra, una decisión que obliga a las empresas estadounidenses a dejar de hacer negocios con el gigante chino de las telecomunicaciones. A menos que tengas una autorización oficial.

Con esta sanción, Huawei ha visto rápidamente a sus socios estadounidenses comenzar a suspender las relaciones comerciales hasta nuevo aviso.

Artículo relacionado:
Huawei se enfrenta a un problemón si quiere seguir usando Android en sus dispositivos

Este es el caso de Google, el cual es editor del sistema operativo utilizado por los teléfonos de Huawei, pero también muchos proveedores de semiconductores entre otras compañías de tecnología: Intel, Qualcomm, Xilinx, Broadcom, Qorvo, Micron Technology y Western Digital.

Este movimiento, sin embargo, no se limitó a los Estados Unidos. Ya que el fabricante alemán de chips Infineon Technologies, por ejemplo, ha suspendido sus envíos de componentes a Huawei, mientras que otras compañías de tecnología en Europa y Asia han informado sobre el estudio de las implicaciones del Decreto Trump para sus compañías.

Artículo relacionado:
El bloqueo de Huawei podría extenderse más allá de Estados Unidos y de Google

Estos incluyen el fabricante franco-italiano de chips ST Microelectronics, Taiwan Semiconductor Manufacturing Co. (TSMC), el principal proveedor asiático de chips en China; Toshiba Memory, el segundo proveedor de memoria flash más grande del mundo; y el proveedor de pantallas de Japan Display Inc.

Parece que las compañías extranjeras que utilizan cierta cantidad de tecnología estadounidense en la fabricación de productos que venden a Huawei también están sujetas a la misma restricción. Por lo tanto, se arriesgan a tener repercusiones legales en los Estados Unidos si no cumplen con el decreto de Donald Trump.

Ellos mismos podrían ser incluidos en una lista negra. Esto explica la decisión del diseñador de chips ARM, comprado en 2016 por el Softbank japonés, pero que mantiene su sede en Cambridge.

ARM sin más está obligado a suspender relación con Huawei

La compañía británica ha ordenado a sus empleados que suspendan “todos los contratos activos y compromisos pendientes” con Huawei después de que Estados Unidos haya agregado a Huawei a una lista de compañías con las que las empresas estadounidenses no pueden procesar.

ARM declaró en una nota interna que sus diseños contenían una tecnología de origen estadounidense. Como resultado, su personal ya no estaba autorizado para “proporcionar asistencia, tecnologías (software, códigos u otras actualizaciones) o participar en discusiones técnicas” con Huawei.

“ARM cumple con las últimas restricciones establecidas por el gobierno de EE. UU. Y está en conversaciones con las agencias gubernamentales correspondientes para garantizar que sigamos cumpliendo”, dijo un portavoz de ARM en un comunicado. “ARM aprecia su relación con nuestro socio de larga data HiSilicon [el negocio de semiconductores de Huawei, Ed] y esperamos una rápida resolución de este problema. “

ARM es un golpe fuerte para Huawei

Si Huawei dice que tiene un plan B para trabajar con Android, sin ARM, sería más difícil superar las restricciones de EE. UU.

ARM propone arquitecturas que se venden bajo licencia de propiedad intelectual a muchos diseñadores. Ofrece diferentes opciones en las que los constructores pueden tomar lo que les interesa para complementarse con sus propias opciones o las de diseñadores de terceros.

Hoy en día, ARM es mejor conocido por sus SoC, que se integran en un solo chip: microprocesador, procesador gráfico (GPU), DSP, FPU, SIMD y controlador de dispositivo. Y estos están presentes en la mayoría de los smartphone y tabletas.

Por lo tanto dispositivos con Samsung Exynos, Qualcomm Snapdragon o Apple A11, todavía está involucrado la tecnología ARM. Al igual que Apple y los fabricantes de chips como Qualcomm, Huawei está utilizando la propiedad intelectual de ARM para diseñar los procesadores que alimentan sus smartphone.

En otras palabras, ARM es la base del diseño de chips para los smartphone de Huawei. Por esta razón, algunos analistas creen que la decisión de ARM es un obstáculo insuperable para Huawei. Esto potencialmente paralizó la capacidad de la compañía china para fabricar nuevos chips para sus futuros smartphones.

El artículo ARM suspende sus envíos a Huawei debido a las sanciones de EE. UU. ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Etnx7A
via IFTTT

Total War: Three Kingdoms ya disponible para Linux y macOS

Total War: Three Kingdoms

Feral Interactive ha tenido el placer de anunciar el lanzamiento de Total War: Three Kingdoms en Linux y macOS. El juego está desarrollado por Creative Assembly y publicado por SEGA pero, como en otros juegos como DiRT 4, la compañía británica es quien se ha encargado de portar el juego a los sistemas operativos que no desarrolla Microsoft. A diferencia de otros lanzamientos, este juego de estrategia por turnos sí ha llegado al mismo tiempo a todos los sistemas operativos de escritorio.

Total War: Three Kingdoms es un juego de estrategia por turnos. Si no me equivoco, el primero o uno de los primeros juegos de estrategia por turnos fue Risk. Es difícil que me equivoque, puesto que Risk empezó como un juego de mesa de esos que jugábamos con un tablero, dados e incluso cartas. El paso del tiempo ha hecho que este tipo de juegos evolucionen y a un servidor le gusta, por ejemplo, X-COM. La temática del juego que se ha lanzado hoy también es la guerra, pero esta tiene lugar en China y en el año 190 d.C.

Total War: Three Kingdoms está disponible en Steam

Total War Kingdom está disponible desde Steam por un precio de 59.99€ y en el momento de escribir estas líneas están realizando una emisión en directo de un gameplay. Podéis acceder a él en YouTube desde aquí.

Los requisitos mínimos y recomendados

Mínimos recomendada
Sistema Operativo: Ubuntu 18.04 (64bit) (es lo que pone entrando desde Ubuntu)
Procesador: Intel Core i3-4130 3,4 GHz Intel Core i7-4770 3,4 GHz
RAM: 8GB
Disco Duro: 52GB
Placa Gráfica: AMD R9 285 de 2GB o superior, Nvidia GTX 680 de 2GB o superior AMD RX 480 de 4GB o superior, Nvidia GTX 970 de 4GB o superior

Como podéis ver, estamos hablando de un juego que no correrá bien en equipos de recursos limitados, puesto que hacen falta 8GB para que pueda funcionar. También habrá que usar una versión de Linux relativamente moderna.

¿Conseguirás unir los tres reinos y convertirte en el único rey de China?

El artículo Total War: Three Kingdoms ya disponible para Linux y macOS ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2JYSBzO
via IFTTT