Facebook y Sony cancelan su participación en el GDC 2020 por temor de Coronavirus

GDC 2020

La Game Developers Conference (mejor conocida como GDC) es una de las reuniones anuales más importantes para los desarrolladores profesionales de videojuegos. En este evento (que dura aproximadamente una semana) se incluyen exposiciones, eventos para el establecimiento de contactos, ceremonias de premios tales como el Independent Games Festival y el Game Developers Choice Awards y una variedad de tutoriales, conferencias, y mesas redondas con profesionales de la industria sobre temas relacionados con los videojuegos, tales como programación, diseño, audio, producción, administración y artes visuales.

Como tal la GDC es uno de los puntos más importantes para la industria de los videojuegos y en ella muchas compañías aprovechan para anunciar y/o mostrar sus nuevos productos. La GDC 2020 esta programada para celebrarse en San Francisco el 16 de marzo y hasta el momento dos grandes compañías han cancelado su participación en ella, de debido a los temores relacionados con el coronavirus.

Las dos compañías que han anunciado su retiro son Facebook Inc. y Sony Corp. Sobre ello Facebook comento lo siguiente:

“GDC es siempre un punto culminante de nuestra línea de eventos de juegos, sin embargo, la salud de nuestros empleados y de la comunidad de juegos en general es anterior a cualquier otra cosa”, dijo Facebook en una publicación de blog. “Debido a la evolución de las preocupaciones de salud en torno a COVID-19, los equipos AR / VR y Gaming de Facebook no asistirán a GDC este año”.

Ademas de que tambien anunció recientemente que cancelaría su propia Cumbre Global de Marketing anual debido a preocupaciones de coronavirus. Ese evento también tenía lugar en el Moscone Center de San Francisco una semana antes, del 9 al 12 de marzo.

Aunque la pérdida de Oculus del evento es sin duda un golpe menor para los organizadores, la cancelación de Sony es mucho más importante, ya que en esta conferencia Sony tenía programado demostrar su próxima PlayStation 5 en el evento.

Un portavoz de Sony dijo que la compañía estaba priorizando las preocupaciones de seguridad a medida que los países promulgan restricciones de viaje para evitar la propagación del coronavirus.

La compañía había anunciado previamente que no participaría en PAX East, un evento de juegos con sede en Boston que se llevará a cabo del 27 de febrero al 1 de marzo, por temores similares.

“Hemos tomado la difícil decisión de cancelar nuestra participación en Game Developers Conference debido a las crecientes preocupaciones relacionadas con COVID-19”

“Sentimos que esta era la mejor opción ya que la situación relacionada con el virus y las restricciones de viaje globales están cambiando diariamente. Estamos decepcionados de cancelar nuestra participación, pero la salud y la seguridad de nuestra fuerza laboral global es nuestra mayor preocupación “. dijo Sony en un comunicado.

Sin embargo, en medio de estos retiros de alto perfil, los organizadores de GDC dijeron que todavía planean celebrar el evento según lo planeado, con las precauciones adecuadas. Los organizadores de la GDC respondieron a las noticias diciendo en un comunicado lo siguiente:

“creemos que, en base a la estricta cuarentena de los EE. UU. en torno al coronavirus y una gran cantidad de medidas mejoradas en el sitio, podemos ejecutar un evento seguro y exitoso para nuestra comunidad”.

La propagación del virus también ha reclamado una serie de eventos de forma directa. El Mobile World Congress anual de la Asociación GSM en Barcelona se canceló el 12 de febrero después de que docenas de expositores hubieran cancelado sus planes de asistir.

La conferencia anual Accelerate 2020 de Fortinet Inc., también programada para Barcelona, ​​se canceló aproximadamente al mismo tiempo.

Aun que otras compañías están decidiendo si seguir adelante con sus propios eventos. Los eventos potencialmente en riesgo incluyen la Cumbre de analistas de seguridad de Kaspersky y KubeCon de la Fundación Linux, CloudNativeCon y Open Source Summit China.

Si quieres conocer más al respecto, puedes consultar los comunicados que dieron a conocer Facebook en este enlace o el que tambien dio a conocer Sony en este enlace.

from Linux Adictos https://ift.tt/2HI08QS
via IFTTT
Microsoft Defender ATP ya esta disponible para Linux y próximamente para iOS y Android

MicrosoftDefenderATP

Microsoft compartió hoy un montón de cosas antes de la RSAC 2020 que se celebrara la próxima semana en San Francisco. De toda la información que Microsoft compartió, mucha de ella fue relacionada con noticias de seguridad y el mayor anuncio es la disponibilidad general de Microsoft Threat Protection, que utiliza IA para ofrecer una vista correlacionada de las amenazas y la automatización para abordarlas.

También por otra parte, otro anuncio que realizo Microsoft que vale la pena mencionar son las noticias de Microsoft Defender ATP en el cual dio a conocer su versión para Linux y que se acerca la compatibilidad con Android e iOS, así como también Insider Risk Management y Azure Sentinel.

Iniciando con Microsoft Threat Protection (fue lanzado como una vista previa pública en diciembre), este ofrece una solución integrada integrada en el conjunto de seguridad de Microsoft 365. Eso incluye Defender Advanced Threat Protection para puntos finales, Office 365 ATP para correo electrónico y colaboración, Azure ATP para alertas de identidad y Microsoft Cloud App Security para aplicaciones de software como servicio.

A principios de este año, Microsoft compartió que los algoritmos personalizados y los modelos de aprendizaje automático integrados en las soluciones de seguridad de Microsoft que están capacitados en 8 billones de señales de amenaza diarias.

Microsoft Threat Protection utiliza esta IA para ayudar a los equipos de seguridad a priorizar y actuar sobre todas las alertas en las organizaciones, ademas de que busca de forma proactiva las amenazas entre usuarios, correo electrónico, aplicaciones y puntos finales (Windows, macOS y Linux). La solución investiga las amenazas, responde a ellas y restaura automáticamente los activos afectados a un estado seguro sin intervención humana.

Por otra parte, Insider Risk Management se describe como una herramienta de investigación de personal y cumplimiento corporativo que ahora se comercializa en la etapa de GA en todo el mundo. Insider Risk Management está diseñado para rastrear las “actividades de alto riesgo” de los empleados que utilizan inteligencia artificial y tecnologías de aprendizaje automático,

También se encarga de envía alertas y ofrece una vista de tablero, toma medidas en sus informes que pueden depender del uso de otras herramientas de Microsoft 365, como el servicio de eDiscovery avanzado de Microsoft para recopilar datos de casos. El seguimiento del posible robo de datos depende del uso de Microsoft 365 HR Connector. La comprobación de los datos filtrados requiere el servicio Microsoft 365 Data Loss Protection

Por su parte, Microsoft Defender ATP para Linux también estuvo disponible a partir de hoy para revisión pública. Siguiendo los pasos de los usuarios de Apple Inc. que obtuvieron una versión de macOS en marzo, la versión de Linux admite servidores que ejecutan versiones distribuidas de RHEL 7+, CentOS Linux 7+, Ubuntu 16 LTS o superior LTS, SLES 12+, Debian 9+ y Oracle EL 7.

Con ello los administradores que usan el cliente de punto final ATP de Microsoft Defender obtienen acceso a un producto antivirus de línea de comandos que alimentará cualquier amenaza detectada al Centro de seguridad de Microsoft Defender.

Aunque la llegada de una versión de Linux no fue una sorpresa ya que Microsoft la había mencionado en el pasado, el anuncio de las versiones de iOS y Android fue una sorpresa.

En declaraciones el vicepresidente corporativo de Microsoft, Rob Lefferts, dijo que

Las personas pueden terminar permitiendo el malware en sus dispositivos mediante la instalación de aplicaciones que encuentran fuera de Google Play y que los dispositivos móviles también pueden estar sujetos a phishing. Agregó que Defender podría ayudar a las empresas a hacer que los empleados sean menos vulnerables a tales ataques.

No se especificó un cronograma para cuándo Microsoft lanzaría las versiones de iOS y Android, aunque dijo que estaría disponible más adelante este año. Microsoft señaló que

“proporcionaría una vista previa de nuestras inversiones en defensa contra amenazas móviles con el trabajo que estamos haciendo para llevar nuestras soluciones a Android e iOS” en la Conferencia RSA en San Francisco la próxima semana.

Fuente: https://www.microsoft.com/

from Linux Adictos https://ift.tt/2vO1mHU
via IFTTT

Mesa 20.0.0 llega con soporte para Vulkan 1.2, mayor soporte y más

Mesa Drivers

Se acaba de presentar el anuncio del lanzamiento de la nueva versión de la implementación gratuita de OpenGL y Vulkan, “Mesa 20.0.0”. Siendo esta versión la primera versión de la nueva rama 20.x.x y que ademas esta se considera en un estado experimental ya que después sera lanzada la versión estable final del código, que sera lanzado en “Mesa 20.0.1”.

Para quienes desconocen de los controladores Mesa, deben saber que estos son software para Linux de código abierto disponibles para hardware AMD, NVIDIA e Intel. El proyecto de Mesa comenzó como una implementación de código abierto de la especificación OpenGL (un sistema para la representación de gráficos 3D interactivos).

A través de los años, el proyecto creció a implementar más API de gráficos, incluyendo OpenGL ES (versiones 1, 2, 3), OpenCL, OpenMAX, VDPAU, VA API, XvMC y Vulkan. Una variedad de controladores de dispositivos permite a las bibliotecas Mesa ser utilizada en muchos entornos diferentes, desde la emulación de software para completar la aceleración de hardware para las GPU modernas.

Mesa implementa una capa de traducción independiente del fabricante entre un API de gráficos como OpenGL y los controladores de gráficos en el núcleo del sistema operativo.

¿Que hay de nuevo en Mesa 20.0.0?

En esta nueva versión de los controladores Mesa 20.0.0 se proporciona soporte completo de OpenGL 4.6 para GPU Intel i965 y AMD radeonsi, soporte OpenGL 4.5 para GPU AMD (r600) y NVIDIA (nvc0), así como soporte Vulkan 1.2 para tarjetas Intel y AMD.

Los controladores RADV y ANV para las GPU AMD e Intel son compatibles con la API de gráficos Vulkan 1.2, mientras que RADV y ACO proporcionan una compilación de sombreadores geométricos. En RADV y ACO para GPU GFX10 (Navi) soporta el modo Wave32.

Para las GPU Intel basadas en las microarquitecturas Broadwell y Skylake (Gen8 +), el nuevo controlador Iris se usa por defecto, que ha alcanzado la paridad con el controlador i965 en sus capacidades.

El controlador Iris se basa en la arquitectura Gallium3D, que aporta tareas de administración de memoria al controlador DRI en el kernel de Linux y proporciona un rastreador de estado listo para usar con soporte para la reutilización de caché de objetos de salida. Para chips basados ​​en microarquitecturas antiguas, hasta Haswell inclusive, se deja el controlador i965.

RADV (controlador Vulkan para chips AMD) y un back-end para compilar sombreadores “ACO”, desarrollado por Valve como alternativa al compilador de sombreadores LLVM, agregó soporte para las generaciones de GPU GCN 1.0 / GFX6 (Islas del Sur) y GCN 1.1/GFX7.

Los controladores LLVMpipe y RadeonSI se han convertido para usar la representación intermedia sin tipo (IR) de sombreadores NIR, destinados a trabajar en el nivel más bajo, bajo GLSL IR y Mesa IR interna. Rendimiento optimizado de NIR.

De los demás cambios que se mencionan:

  • Se ha agregado soporte para live-cache al controlador RadeonSI, que garantiza la detección de objetos de sombreado compilados duplicados.
  • Los controladores OpenGL y Vulkan para las GPU Intel agregaron soporte para chips Gen11 (Jasper Lake).
  • El controlador V3D (para Raspberry Pi) agregó soporte para sombreadores geométricos correspondientes a OpenGL ES 3.2, y se proporcionó soporte completo para OpenGL ES 3.1.
  • Optimización del rendimiento del controlador Tulip Vulkan para GPU Qualcomm Adreno.

Si quieres conocer más al respecto, puedes consultar el siguiente enlace.

¿Cómo instalar los drivers de video Mesa en Linux?

Los paquetes de Mesa se encuentran en todas las distribuciones de Linux, por lo que su instalación es relativamente sencilla.

Para los que son usuarios de Ubuntu, Linux Mint y derivados pueden añadir el siguiente repositorio en donde los controladores son actualizados de manera rápida.

sudo add-apt-repository ppa:paulo-miguel-dias/mesa -y

Ahora vamos a actualizar nuestro listado de paquetes y repositorios con:

sudo apt update

Y finalmente podemos instalar los drivers con:

sudo apt upgrade

Para el caso de los que son usuarios de Arch Linux y derivados estos los instalamos con el siguiente comando:

sudo pacman -S mesa mesa-demos mesa-libgl lib32-mesa lib32-mesa-libgl

Para quienes sean usuarios de Fedora 28 pueden utilizar este repositorio, por lo que deben de habilitar corp con:

sudo dnf copr enable grigorig/mesa-stable

sudo dnf update

Finalmente, para los que son usuarios de openSUSE, pueden instalar o actualizar tecleando:

sudo zypper in mesa

from Linux Adictos https://ift.tt/32fmrXW
via IFTTT

Tails 4.3 llega a solucionar algunos errores y proporcionar las actualizaciones de sus componentes

Hace pocos días fue anunciado el lanzamiento de una nueva actualización para la actual rama estable de Tails 4.x, siendo esta la nueva versión Tails 4.3, en la cual se incluyen solo soluciones de errores y actualizaciones de los componentes del sistema. De estos se destaca el nuevo Kernel de Linux 5.4.13, así como también las actualizaciones correspondientes de la red de Tor y su navegador web.

Para aquellos que aún no conocen esta distribución de Linux, les puedo platicar algo, sobre ella. Tails es una distribución de Linux está basada sobre Debian, pero destaca de las otras distribuciones que igual toman a Debian como base ya que lo que la hace especial es que forza todas las conexiones salientes de ella hacia la red de Tor por lo que es una opción excelente para preservar la privacidad.

¿Que hay de nuevo en Tails 4.3?

Con la liberación de esta nueva versión de Tails 4.3 varios de los componentes del sistema fueron actualizados, de los cuales podemos destacar la inclusión del Kernel de Linux 5.4.13 (la versión anterior incluía 5.3), Tor 0.4.2.6 y VirtualBox Guest Additions 6.1.2.

Por la parte de la nueva versión de Thunderbird 68.4.1, en esta se incluyen varias mejoras y sobre todo solución a algunos errores de seguridad críticos. Esta nueva versión tiene una mejor respuesta al configurar una cuenta para un servidor de Microsoft Exchange, pues ahora ofrece IMAP / SMTP si está disponible, mejor detección para cuentas de Office 365.

Y también soluciona un problema relacionado con los archivos adjuntos con uno o más espacios en sus nombres no se pueden abrir en algunas circunstancias.

En cuanto a uno de los elementos mas populares de la distribución que es el navegador Tor, este fue actualizado a la nueva versión Tor Browser 9.0.5, el cual está sincronizado con la base de código Firefox 68.5.0 ESR, que eliminó 11 vulnerabilidades de las cuales 7 problemas recopilados bajo CVE-2020-6800 podrían conducir a la organización de la ejecución de código malicioso.

El complemento NoScript se actualizo a su versión 11.0.13 y fueron solucionados algunos problemas de reproducibilidad de LLVM.

En cuanto a los errores resueltos en la distribución, se menciona que al instalar las actualizaciones, se resolvió el problema con el indicador de progreso y la ventana se cerró accidentalmente al aplicar la actualización.

Ademas de que se destaca la inclusión del paquete incluye un paquete trezor con una implementación de cliente de línea de comandos para billeteras de hardware del mismo nombre que proporcionan almacenamiento de claves de criptomonedas.

Descargar Tails 4.3

Si quieres probar o instalar esta nueva versión de esta distribución de Linux en tu equipo, puedes obtener la imagen del sistema la cual ya está disponible desde su página web oficial en su sección de descargas, en enlace es este.

La imagen que se obtiene desde la sección de descargas es una imagen ISO de 1,1 GB capaz de funcionar en modo en vivo.

Requisitos para instalar Tails en nuestro ordenador

Si quieres instalar este sistema en tu ordenador debes de contar con al menos estos requisitos para poderlo ejecutar sin problemas:

  • Ya sea un lector de DVD interno o externo o la posibilidad de iniciar desde una memoria USB.
  • Tails requiere un procesador compatible con x86-64 de 64 bits: IBM PC compatible y otros, pero no PowerPC ni ARM  por lo que Tails no funciona en la mayoría de las tabletas y teléfonos.
  • 2 GB de RAM para trabajar sin problemas. Se sabe que Tails trabaja con menos memoria, pero es posible que experimente comportamientos o bloqueos extraños.

¿Cómo actualizar a la nueva versión de Tails 4.3?

Para aquellos usuarios que tengan instalada una versión anterior de Tails y quieren realizar la actualización a esta nueva versión. Deben saber que la actualización directa a Tails 4.3 la pueden realizar directamente desde Tails 4.0, 4.1 o 4.2.

Mientras que para los usuarios que siguen en la rama 3.xxx deben pasar primero a la versión 4.0 (aun que lo recomendable seria realizar una instalación en limpio de Tails 4.3). Para ello podrán hacer uso de su dispositivo USB que utilizaron para instalar Tails, pueden consultar la información para llevar este movimiento en su ordenador en el siguiente enlace. 

from Linux Adictos https://ift.tt/2uY9Mfu
via IFTTT

Multi-Account Containers: nueva extensión incluida por defecto en Firefox 75 y que puedes probar ya

Multi-Account Containers en Firefox 75

Hoy en día es habitual que tengamos varias cuentas para un mismo servicio. En ocasiones, esto se necesario porque tenemos, al menos, una cuenta personal y otra para el trabajo, por lo que tenemos que estar saliendo y entrando de un servicio para poder hacer un uso u otro. Pensando en esto, hace mucho tiempo que existe la extensión para Firefox Multi-Account Containers, una que añadirán por defecto dentro de aproximadamente dos meses.

Pero, ¿qué es Multi-Account Containers? Si hacemos la traducción directa, tenemos que son contenedores para multicuentas. La extensión nos permite crear varios contenedores, pudiendo elegir el nombre, el icono y el color de éste, para poder separar nuestras cuentas, lo que evitará que tengamos que salir de una para poder entrar a la otra. Y, lo que es mejor, Firefox 75 incluirá la función por defecto, aunque de una manera que mejora a la extensión existente.

Multi-Account Containers se incluirá por defecto en Firefox

Actualmente, podemos descargar la extensión desde este enlace. Como extensión que aún no está integrada perfectamente en el navegador, para abrir un nuevo contenedor tenemos que hacer clic y mantener sobre el botón para abrir una pestaña nueva (+). En ese momento, por defecto tenemos los contenedores Personal, Trabajo, Ocio y Compras, pero podemos editar esto desde los ajustes de la extensión. A partir de Firefox 75, podremos abrir una pestaña en un nuevo contenedor de la misma manera o haciendo clic derecho sobre el botón de pestaña nueva.

Tanto Multi-Account Containers como la función que incluirán por defecto en Firefox 75 nos permitirán lo siguiente.

  • Ahorrar tiempo al no tener que cerrar e iniciar sesión para cambiar entre cuentas. Si añadimos una cuenta de Twitter a “Trabajo”, siempre que abramos una nueva pestaña de “Trabajo” entrará en esa cuenta.
  • Poder usar servicios como Twitter Web con las notificaciones Push nativas de Firefox y que éstas lleguen a todas las cuentas. De lo contrario, sólo nos llegarán a la cuenta que tengamos abierta.
  • Que al entrar a un servicio no lo hagamos con la cuenta equivocada, lo que hará que nos muestre sugerencias que no nos interesan (habríamos entrado por trabajo). El mejor ejemplo para entender este punto es YouTube: si entramos con la cuenta del trabajo y vemos vídeos relacionados con nuestro trabajo, si lo hacemos con la cuenta equivocada nos sugerirá cosas que no nos interesan.
  • Si usamos una app de aplicaciones web sólo para poder usar varias cuentas, olvidarnos de ellas. Esto es posible con Firefox.

Disponible a partir de abril

Como ya hemos mencionado, la extensión hace mucho tiempo que está disponible y la función incluida por defecto llegará con Firefox 75, lo que será el 7 de abril. Si queréis probarla ya mismo, podéis probar la extensión en el actual Firefox o instalar Firefox Nightly., versión que ya lo incluye por defecto ¿Eres uno de los que aprovechará la próxima función del navegador de Mozilla?

from Linux Adictos https://ift.tt/2V5AAoI
via IFTTT

Un futuro muy optimista para el código abierto en las empresas

Un futuro muy optimista según Red Hat

A fines del año pasado publiqué un artículo comentando lo buena que había sido el decenio iniciado en el 2010 para el código abierto. Según parece, las cosas no harán más que mejorar.

Red Hat encargó un estudio acerca del uso del software de código abierto en el ámbito empresario. El resultado brinda a los partidarios del mundo open source muchos motivos para ser optimistas.

Para garantizar la exactitud de los resultados se seleccionó a personas que tuvieran influencias en las decisiones de compra dentro de su organización: desarrollo de aplicaciones, infraestructura de aplicaciones, cloud, almacenamiento, middleware, sistema operativo de servidor o virtualización. Otro requisito fue que estuvieran familiarizados con el código abierto empresarial y tuviesen instalado al menos un 1% de Linux en sus organizaciones. La investigación se realizó completamente en el 2019 e incluyo a EEUU, Reino Unido, América Latina (Argentina, Brasil, Chile, Colombia y México) y países de habla inglesa de la zona de Asia/Pacífico (Australia, Nueva Zelanda, Hong Kong y Singapur). Ignoro el motivo de que no se incluyera a otros países de Europa.

Las 950 respuestas se distribuyeron de la siguiente manera

  • 400 en los Estados Unidos.
  • 150 en el Reino Unido.
  • 250 en América Latina.
  • 150 en la zona de Asia Pacífico.

Por qué se espera un futuro muy optimista

La primera cosa interesante que surge de los datos es el declive del uso del software propietario en las empresas. La encuesta del año pasado marcaba que el 55% del software utilizado por las corporaciones lo era. El relevamiento de este año baja el porcentaje a un 42% y se pronostica una pérdida de 10 puntos en los próximos dos años. Con respecto al código abierto, el análisis que para Red Hat realizó el escritor sobre temas de tecnología Gordon Haff, distingue dos vertientes. El código abierto desarrollado por empresas pasará del 36% al 44%. La gran sorpresa fue el lento pero seguro incremento del uso de software de código abierto desarrollado por la comunidad. Creció un 3% en un año hasta el actual 19%. Se espera que alcance al 21% en el 2021

Otro indicador que tuvo un salto importante fue el de los ejecutivos que planean incrementar el uso del software de código abierto empresarial. De un 59% del año pasado a un 77% de este año. Un 22% mantendrá el nivel actual y un 1% piensa disminuirlo.

Obstáculos percibidos para la implementación del código abierto

Consultados sobre los motivos que podrían impedir la adopción de soluciones empresariales de código abierto, los encuestados enumeraron las mismas tres principales barreras este año que el año pasado: seguridad, soporte y compatibilidad.

Haff piensa que se trata de prejuicios arraigados, pero sin justificación. Por ejemplo, la preocupación por la seguridad podría referirse a la creencia de que la disponibilidad del código fuente hace que el software sea más susceptible a los ataques, aunque rara vez es la forma en que se explotan las vulnerabilidades. Sobre el tema del soporte, es posible combinar el código abierto apoyado por la comunidad (y por lo tanto basado en voluntarios) con el código abierto empresarial, que por definición es un software empresarial rigurosamente apoyado.

Otro posible obstáculo es la falta de habilidades internas para su implementación o uso.

Beneficios percibidos de usar software de código abierto empresarial

La principal razón dada para utilizar programas empresariales de código abierto es la calidad (un 33% de las respuestas) La cuestión del costo fue relegada a un segundo lugar con un 30%.

Los otros motivos fueron:

  • Seguridad 29%
  • Estar diseñadas para la nube 28%
  • Poder aprovechar otras tecnologías open source 28%
  • Acceso a las últimas innovaciones 27%

La verdad es que yo no creo en las encuestas. Y mucho menos en encuestas cuyo fin último es la difusión. Aun cuando los resultados sean ciertos, siempre es posible obtener las respuestas deseadas con una selección cuidadosa de los encuestados y las preguntas. Si buscara lo suficiente, podría encontrar encuestas de proveedores de software privativo que dicen exactamente lo contrario a la que estoy reseñando.

De todas formas, es cierto que las tecnologías de código abierto, particularmente las que tienen soporte corporativo están teniendo una fuerte inserción entre los grandes usuarios. Y eso es bueno siempre y cuando los beneficios lleguen a los clientes de las empresas que las utilizan.

En cuanto al uso de las soluciones comunitarias por parte de las empresas no puedo dejar de pensar en Heartbleed.

Se trato de una grave vulnerabilidad en la librería de cifrado OpenSSL. Esta librería era usada incluso por las grandes empresas tecnológicas, ninguna de las cuales colaboraba con dinero o personal en su desarrollo. Un desarrollador voluntario sobrecargado de trabajo cometió un error que pudo dar origen a un gravísimo problema de seguridad.

Espero que las organizaciones que las usen contribuyan al menos con parte de lo que pagarían por una solución comercial para así asegurar su calidad.

from Linux Adictos https://ift.tt/2HzONmb
via IFTTT

Estados Unidos quiere restringir el acceso de semiconductores a Huawei

Huawei-Trump

Tal parece que la tregua que prometía el presidente de los Estados Unidos, Donald Trump, a Huawei se quedo en simples promesas, pues ahora el gobierno de los Estados Unidos está considerando otras medidas dirigidas a Huawei Technologies Co. Ltd, que restringirían el acceso de la compañía a equipos semiconductores de fabricación estadounidense.

Anteriormente aqui en el blog habíamos compartido la noticia sobre el “acuerdo” al que se habia llegado para permitir a Huawei seguir sus operaciones con normalidad. Este acuerdo se realizo el año pasado en el mes de Junio durante la reunión del G20, en Osaka, Japón, Donald Trump y Xi Jinping, en la cual acordaron reanudar las negociaciones comerciales.

Durante la reunión se realizaron se enormes cambios en la situación internacional y en las relaciones entre China y los Estados Unidos, pero un hecho básico permanece sin cambios: China y los Estados Unidos se benefician de la cooperación.

Ahora en noticias más recientes, Reuters informó que los funcionarios del gobierno están considerando hacer cambios a la Regla de Producto Directo Extranjero (Foreign Direct Product Rule), que coloca ciertos productos hechos en el extranjero que se basan en la tecnología de los EE. UU bajo las regulaciones nacionales.

Según los cambios propuestos, que están siendo redactados por el Departamento de Comercio, los fabricantes de chips de EE. UU. Tendrían que obtener una licencia especial para utilizar equipos estadounidenses para producir chips para Huawei.

De momento el Departamento de Comercio de Estados Unidos declinó hacer comentarios sobre la propuesta.

Pero un portavoz de Comercio dijo que los recientes cargos estadounidenses contra Huawei, incluida la conspiración para robar secretos comerciales, “reafirman la necesidad de precaución al considerar las solicitudes de licencias. Estados Unidos sigue teniendo grandes preocupaciones sobre Huawei”.

Para dirigir las ventas globales de chips a Huawei, las autoridades de los Estados Unidos alterarían la reglamentación de productos directos extranjeros, que somete algunos productos fabricados en el extranjero basados ​​en tecnología o software de los Estados Unidos a las regulaciones, como si se trataran de productos fabricados en USA.

Y es que Huawei ha estado en la mira del presidente de los Estados Unidos, Donald Trump, durante ya varios meses, ya que el año pasado fue incluido en una lista negra que impide que la mayoría de las empresas estadounidenses hagan negocios con él.

Ademas de que Estados Unidos también está tratando de persuadir a las naciones aliadas para que excluyan el equipo de Huawei de sus redes 5G de próxima generación con el argumento de que podría usarse para espiar, cosa que Huawei ha negado repetidamente las acusaciones en su contra.

Ahora, Estados Unidos quiere apuntar a las cadenas de suministro que actualmente están fuera de su alcance, dijo Reuters.

El objetivo de los cambios propuestos a la Regla de Productos Extranjeros Directos es frenar el avance tecnológico de China, pero existe el riesgo de que regulaciones más estrictas también puedan interrumpir la cadena de suministro mundial de semiconductores y dañar a las empresas estadounidenses, dijeron fuentes de la industria a Reuters.

El informe agregó que los cambios han estado en discusión durante semanas, pero solo fueron propuestos recientemente y aún no han sido revisados ​​por el presidente Trump.

Segun un analista, dice que la decisión de los Estados Unidos de bloquear el acceso de Huawei a equipos de terceros es lo correcto, suponiendo que sus acusaciones sobre la compañía sean correctas.

“Sin embargo, queda por ver si las acusaciones son materiales”, dijo Mueller, y señaló que Estados Unidos nunca ha ofrecido ninguna prueba real de sus afirmaciones. “Mientras tanto, son malas noticias para Huawei y los proveedores de terceros países. El riesgo es que pronto terminaremos con dos cadenas de suministro de alta tecnología, una para Huawei y otra para el resto del mundo, operando en total aislamiento el uno del otro ”.

Si quieres conocer mas al respecto sobre la nota, puedes consultar la publicacion original en el siguiente enlace.

from Linux Adictos https://ift.tt/2SVl8ZL
via IFTTT

Ya fue liberada la nueva versión de i3wm 4.18, con algunas novedades y corrección de errores

Hace pocas horas Michael Stapelberg (un antiguo desarrollador activo de Debian) dio a conocer el lanzamiento de la nueva versión del administrador de ventanas i3wm 4.18. Esta nueva versión es marcada como una versión estable y llega con un puñado de novedades, pero sobre todo llega a solucionar y corregir varios errores que estaban presentes en la versión anterior.

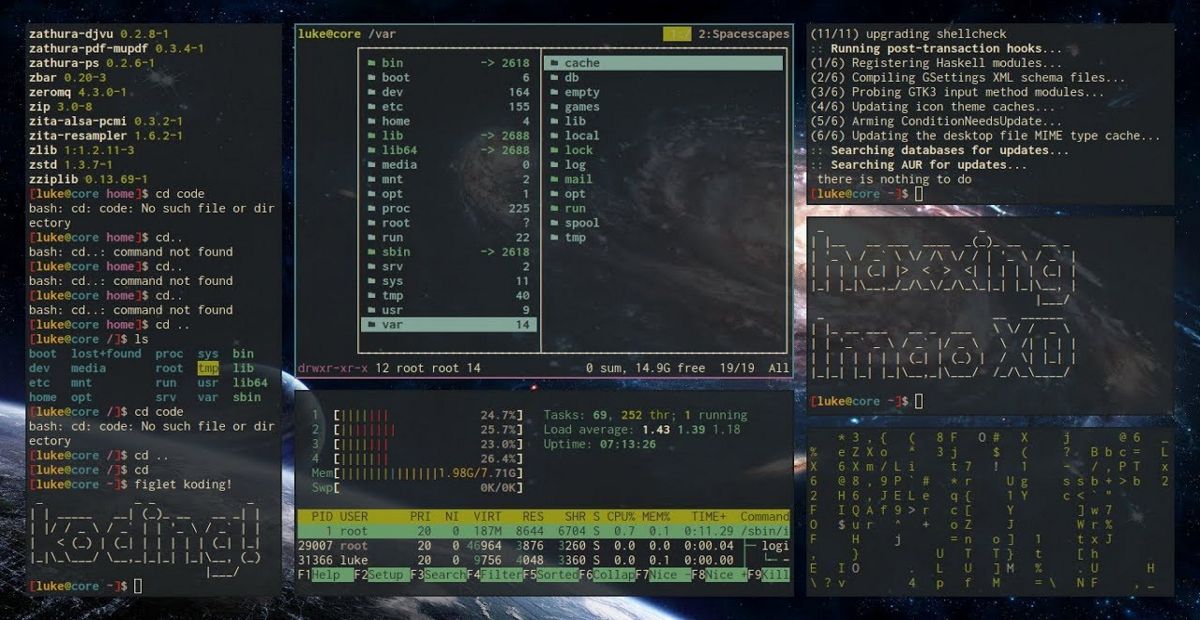
Para quienes desconocen de i3wm deben saber que este es un gestor de ventanas diseñado para X11, inspirado en wmii y está escrito en el lenguaje de programación C. El proyecto i3wm fue creado desde cero después de una serie de intentos de eliminar los defectos del administrador de ventanas wmii. I3wm se distingue por un código bien leído y documentado, utiliza xcb en lugar de Xlib, admite correctamente configuraciones de monitores múltiples, utiliza estructuras de datos en forma de árbol para el posicionamiento de ventanas, proporciona una interfaz IPC, admite UTF-8 y mantiene un diseño de ventana mínimo.

Soporta la superposición y agrupación de ventanas, que maneja dinámicamente. La configuración se maneja a través de un archivo de texto plano, e i3 se puede extender usando su Socket Unix e interfaz IPC basada en JSON con muchos lenguajes de programación.

I3 ofrece las ventajas de utilizar un gestor de ventanas de mosaico sin las molestias de tener que escribir guiones largos ya veces confusos para la configuración. I3wm utiliza un archivo de configuración de texto sin formato.

El código del proyecto se distribuye bajo la licencia BSD.

¿Que hay de nuevo en i3wm 4.18?

Con la liberación de esta nueva versión, una de las principales novedades que se destacan de ella es que se incluye el soporte para arrastrar y soltar encabezados activos para todo tipo de contenedores (por ejemplo, ventanas y pestañas flotantes). Los encabezados inactivos también se pueden mover, pero solo después de romper el umbral de 10 píxeles.

Otro cambio importante de esta nueva versión es la colocación permanente de iconos en la bandeja del sistema con clasificación por clase, ademas de que se proporcionan acciones para enfocarse en el elemento siguiente y anterior.

Ademas de que en las ventanas se realizo un trabajo en la reorganización de estas, después de las actualizaciones de las propiedades (por ejemplo, títulos).

También se realizaron algunos ajustes en la documentación del entorno, se mejoro la documentación de window_properties y de redacción de directivas de configuración.

De los errores que fueron solucionados se destacan los siguientes:

  • Se arreglo el soporte de lcov
  • Se hace visible el registro de depuración
  • Reparación en pequeñas pérdidas de memoria
  • Solución a un problema que se presentaba al mover el espacio de trabajo a la salida, para que no cree un espacio de trabajo numerado duplicado.
  • Arreglos a la selección del espacio de trabajo de inicio cuando el comando del espacio de trabajo utiliza opciones
  • Solución al error cuando no se mostraban las ventanas de bloc de notas al pasar al comando de posición

Finalmente si quieres conocer más al respecto, puedes consultar la nota del lanzamiento en el siguiente enlace. 

¿Como instalar i3wm en Linux?

Para quienes sean usuarios de Debian, Ubuntu o cualquier otro derivado de estas distribuciones, basta con que abran una terminal en su sistema y en ella solo tienen que teclear el siguiente comando:

sudo apt install i3

Mientras que para el caso de Arch Linux, Manjaro, Arco Linux o cualquier otra distro que este basada en Arch Linux, pueden realizar la instalación desde una terminal tecleando lo siguiente en ella:

sudo pacman -Syy i3-wm i3status i3lock i3-gaps dmenu termite dunst

Ahora para quienes estén utilizando Fedora o cualquier otra distribución basada en esta, solo tienen que teclear en una terminal lo siguiente:

sudo dnf install i3 i3status i3lock terminator

sudo dnf install compton nitrogen udiskie

sudo dnf install pasystray network-manager-applet pavucontrol

sudo dnf install clipit

Finalmente para quienes sean usuarios de openSUSE en cualquiera de sus versiones para escritorio, solo tienen que teclear en una terminal lo siguiente:

sudo zypper install i3 dmenu i3status i3clock i3-gaps

from Linux Adictos https://ift.tt/39QwlBT
via IFTTT

Oracle continua la batalla de derechos de autor de la API de Java contra Google

Oracle-Google-Android-Lawsuit

El mes pasado compartimos aquí en el blog, la noticia sobre la nueva disputa que ha vuelto a abrir Oracle en contra de Google sobre el uso de la API de Java en Android. En ese articulo hicimos mención sobre la postura que han tomado terceros sobre el tema y el apoyo que han expresado hacia Google, ya que diversas empresas y asociaciones creen firmemente que de darse el caso en favor de Oracle, esto podría ser perjudicial a la innovación y que el uso de las APIs deben ser de uso libre.

Siguiendo el caso, ahora Oracle afirma que Google “cometió un flagrante acto de plagio” al integrar el soporte de Java en Android sin una licencia de idioma oficial y ha presentado su alegato ante la Corte Suprema de los Estados Unidos en la solución de una disputa sobre problemas de derechos de autor con Google.

Como recordatorio, después de comprar Sun Microsystems y heredar Java en 2010, Oracle presentó una demanda contra Google, al descubrir que el gigante de Mountain View ha infringido patentes y derechos de autor relacionados con Java.

Google había ganado dos decisiones judiciales en tribunales inferiores, pero Oracle las anuló en apelación y la última decisión judicial está a favor de Oracle. Google, que siempre ha negado los cargos por infracción, explicando que las API no deben estar protegidas por derechos de autor porque son necesarias para escribir programas compatibles, no tuvo más remedio que ingresar la Corte Suprema de los Estados Unidos como último recurso, que se realizó en enero pasado.

Dos meses después, Oracle aún le pidió a la Corte Suprema que rechazara la solicitud de Google en relación con este asunto.

Google contra Oracle es la última iteración de la lucha entre dos gigantes del software estadounidense que ha estado sucediendo durante casi diez años y que gira en torno a dos preguntas fundamentales: ¿se puede proteger con copyright los bloques de construcción de un lenguaje como Java?y, si Sí, ¿está tomando prestado este código para fines de interoperabilidad?

“Ninguna compañía realizará la gran inversión necesaria para lanzar un trabajo revolucionario como Java SE, si este Tribunal declara que un competidor puede copiarlo precisamente porque es atractivo”, dice el alegato de Oracle.

Oracle también sostiene que una victoria de Google afectaría la capacidad de los Estados Unidos para hacer cumplir los derechos de autor en todo el mundo, porque “no podemos insistir de manera creíble en fuertes protecciones en el extranjero mientras abandonas a los que tienes en casa”.

El mes pasado, varias compañías estadounidenses, incluidos los rivales de Google se pusieron del lado del gigante de las búsquedas en línea en la batalla contra Oracle ante la Corte Suprema. Todas estas compañías de tecnología están de acuerdo en que una victoria de Oracle pondría en peligro la innovación en la industria de TI y solo dificultaría la creación de software interoperable.

Es por ello que IBM, Microsoft, Mozilla, Creative Commons, Open Source Initiative, Wikimedia Foundation, Software Freedom Conservancy y muchas otras asociaciones y empresas actuaron como participantes independientes en el nuevo juicio de la Corte Suprema entre Google y Oracle relacionado con el uso de la API de Java en la plataforma Android.

Oracle, por su parte, cree que estas aprensiones no tienen que estar allí, porque si Google permitió que los desarrolladores de Java crearan fácilmente aplicaciones de Android, las aplicaciones de Java y Android no son completamente compatibles. Y para todos aquellos que ensalzan las virtudes de la interoperabilidad, Oracle recuerda que Google admitió haber hecho que Android sea deliberadamente incompatible con Java.

En resumen de Oracle explica por qué cree que las API están sujetas a protección de derechos de autor: la Ley de Derechos de Autor cubre los “programas informáticos” y no hace excepciones para las API o cualquier otro tipo específico de código

Finalmente, el caso sera revisado ante la Corte Suprema el 24 de marzo y se espera que la Corte Suprema tome su decisión en junio. Si quieres conocer más al respecto, puedes consultar el siguiente enlace. 

from Linux Adictos https://ift.tt/328luAC
via IFTTT

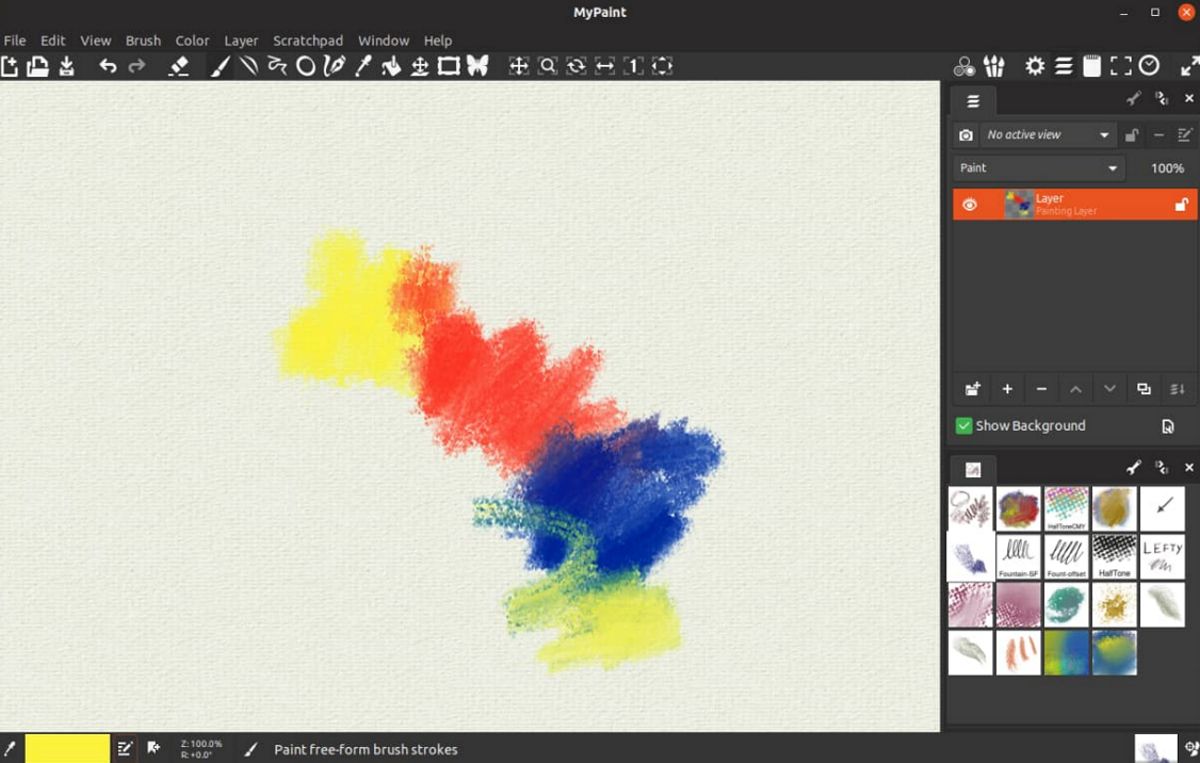
Llega la nueva versión de MyPaint 2.0 con soporte para Python 3, mejoras al pincel y más

Mypain

Después de cuatro años de desarrollo, se ha publicado la nueva versión del programa especializado para pintura digital MyPaint 2.0.0. Esta nueva versión se establece como una nueva rama estable ya que se dio un gran salto, de la versión 1.3 a la nueva 2.0.

Para quienes desconocen de MyPaint, deben saber que esta es una aplicación multiplataforma de código abierto y gratuita escrita en C, C++ y Python y que su código está liberado por la GPL v2.​ Esta aplicación sirve para ilustrar y dibujar con una tableta digitalizadora para aprovecharla al máximo esta aplicación, aunque también es posible pintar y dibujar con el mouse

Posee una interfaz sencilla, donde casi todas las funciones de dibujo básico tienen asignado un atajo del teclado, lo que hace el acceso a las herramientas más rápido. Además, se puede ocultar toda la interfaz gráfica, y centrar toda la atención en el dibujo, sin distraerse con botones o paletas innecesarias o complejas.

Principales novedades de MyPaint 2.0

En esta nueva versión de MyPaint 2.0 por defecto, se utilizan la composición lineal y la mezcla espectral (modo pigmento), que son muy adecuadas para crear trabajos que simulen el uso de materiales y herramientas tradicionales.

Dado que los nuevos métodos no están exentos de inconvenientes, como la degradación del rendimiento, la complicación de la fusión de capas y la violación de la portabilidad; el modo de compatibilidad con MyPaint 1.x se proporciona en la configuración y en el cuadro de diálogo de apertura de archivo.

Cuando se selecciona este modo, la mezcla espectral se deshabilita y por defecto, se utilizan capas normales en lugar de capas pigmentadas, lo que le permite abrir archivos creados en versiones anteriores que se ven diferentes en MyPaint 2.

Ademas de que ahora girar y escalar el lienzo afecta la forma de los trazos de pincel. El nuevo comportamiento de sombreado se asemeja a la acción cuando se gira el papel frente al artista (antes, el sombreado se hacía como si el artista girara junto con la hoja). Del mismo modo, un cambio en el nivel de zoom afecta los parámetros de sombreado, como si un trozo de papel hubiera aumentado frente al artista.

También se proponen muchos parámetros nuevos de pincel (desplazamiento, parámetros avanzados de desenfoque, posterización, pigmento) y características de entrada de pinceles (ángulo de ataque, radio base, nivel de zoom, etc.). Se proponen modos de dibujo simétricos adicionales: vertical, vertical + horizontal, rotacional, copo de nieve.

La herramienta de relleno fue mejorada, relleno de desplazamiento agregado, sombreado, detección de huecos. Y tambien se destaca que se proporciona soporte completo para Python3 y se completa la transición al uso de la biblioteca PyGI (PyGObject) en lugar de PyGTK.

De los demás cambios que se destacan:

  • Se agregaron las compilaciones de AppImage.
  • Nueva función Importar capas.
  • Idioma de interfaz configurable en las preferencias del usuario.
  • Fondos agrupados optimizados para el tamaño.
  • Se corrigieron muchos errores, bloqueadores y otras molestias.
  • Capacidad para emular entradas con teclas modificadoras.
  • Soporte para entrada de rotación de barril.
  • Se mejoró el rendimiento del relleno de inundación.
  • Se agregó compensación, desvanecimiento y detección de huecos a Floodfill.

¿Cómo instalar Mypaint en Linux?

Si estás interesado en instalar esta aplicación en tu sistema, podrás hacerlo siguiendo las instrucciones que compartimos a continuación.

Para quienes son usuarios de Ubuntu, Debian o algun derivado de estos desde la terminal (la cual puedes abrir con la combinación de teclas Ctrl + Alt + T) y en ella tecleamos

sudo add-apt-repository ppa:achadwick/mypaint-testing -y

Hecho esto ahora vamos a actualizar nuestro listado de paquetes con:

sudo apt-get update

Finalmente vamos a teclear el siguiente comando para instalar la aplicación:

sudo apt-get install mypaint

Instalación desde FlatHub

Si no quieres añadir ningún repositorio a tu sistema y te gustan los paquetes Flatpak, debes saber que MyPaint cuenta con un paquete de este tipo.

Para realizar su instalación solo debes contar con el soporte para instalar este tipo de aplicaciones en tu equipo y ejecutar el siguiente comando:

flatpak install flathub org.mypaint.MyPaint

Y en caso de que no encuentres el lanzador de la aplicación en tu menú de aplicaciones, podrás ejecutar MyPaint desde la terminal con:

flatpak run org.mypaint.MyPaint

Instalación desde AppImage

Finalmente, otro método de instalación es con ayuda de la AppImage, la cual podremos descargar tecleando el siguiente comando:

wget https://github.com/mypaint/mypaint/releases/download/v2.0.0/MyPaint-v2.0.0.AppImage

Damos permisos con:

sudo chmod +x MyPaint-v2.0.0.AppImage

Y ejecutan la aplicación con:

./MyPaint-v2.0.0.AppImage

from Linux Adictos https://ift.tt/37AjK3S
via IFTTT