Linux 5.6 RC1 ha sido lanzado con soporte WireGuard, solución al año 2038, soporte USB4 y mas

Linux Kernel

El día de ayer, Linus Torvalds anuncio la primera versión RC de Linux 5.6, en la cual se incluyen muchas características bastante interesantes, tal es el caso de WireGuard(del cual hablábamos en artículos anteriores), el estándar USB4, el nuevo sistema de archivos Zonefs, mejoras de seguridad y mucho más.

Para muchos en la comunidad, este es un trabajo muy importante que se ha realizado y es probable que Linux 5.6 sea la versión más interesante desde Linux 5.0. Hay muchas nuevas características y mejoras en esta versión del kernel y podrían llegar más antes que su versión estable en aproximadamente dos meses.

Principales cambios en Linux 5.6 RC1

Tal y como mencionábamos en artículos anteriores David Muller, el mantenedor de la pila de red de Linux tomo los parches de WireGuard para que fueran implementados en el Kernel de Linux y ahora ese trabajo ya es oficialmente compatible con Linux 5.6 RC1.

WireGuard es una aplicación de software y un nuevo protocolo de comunicación de código abierto y gratuito. Es una VPN extremadamente simple, rápida y moderna que utiliza cifrado avanzado. Es más rápido, más simple, más liviano y más útil que IPsec. Muchos lo ven como un reemplazo potencial para OpenVPN.

La incorporación de las interfaces de cifrado de zinc necesarias a la red privada virtual WireGuard ha comenzado desde Linux 5.5.

Para ir más allá, WireGuard usa Curve25519 para el intercambio de claves, ChaCha20 para el cifrado, Poly1305 para la autenticación de datos, SipHash para las claves de tabla hash y BLAKE2s para el hash. Admite la capa 3 para IPv4 e IPv6 y puede encapsular v4-in-v6 y viceversa. WireGuard ya ha sido adoptado por algunos proveedores de servicios VPN como Mullvad VPN, AzireVPN, IVPN y cryptostorm.
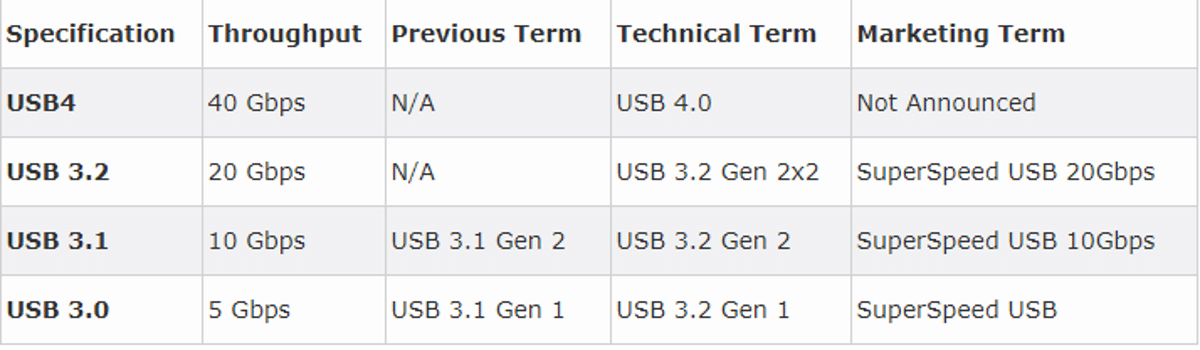
Otro de los cambios que se destacan, es el soporte añadido para el estándar USB4. Esta es una tecnología que se basa en la especificación Thunderbolt más reciente (versión 3) y promete velocidades máximas similares (hasta 40 Gb/s).

USB4 utiliza el conector USB-C clásico y es compatible con los estándares USB anteriores, incluido el USB 3.2 que duplica la velocidad máxima de una conexión USB (de 10 Gb/s a 20 Gb/s), USB 2.0 y el propio Thunderbolt 3. USB4 permite conectar pantallas 4K u 8K a USB, ademas de que permite conectar una serie de varios dispositivos USB a la cadena en el mismo puerto.

Además, admite la alimentación de dispositivos que muestran una potencia máxima de 100 vatios a través de la funcionalidad USB Power Delivery.
Otra gran mejora que llega con Linux 5.6 RC1, es que este pasa a ser el primer nucleo que está programado para que los sistemas de 32 bits pasen el año 2038.

Ya que en Unix y Linux de 32 bits, tienen el valor de tiempo en un formato de entero con signo de 32 bits que tiene el valor máximo de 2147483647. Más allá de este número, se genera un desbordamiento de entero, en el cual los valores se almacenarán como un número negativo.

Esto significa que para un sistema de 32 bits, el valor de tiempo no puede exceder 2147483647 segundos después del 1 de enero de 1970. En términos más simples, después de las 03:14:07 UTC del 19 de enero de 2038, debido a un desbordamiento de número entero, el tiempo se leerá como “13 de diciembre de 1901” en lugar del 19 de enero de 2038.

En cuanto al soporte de hardware Linux 5.6 RC1 llega con el soporte para:

  • NVIDIA GeForce RTX 2000 Turing admite el nuevo controlador de código abierto que puede ofrecer aceleración de hardware, pero aún se basa en firmware binario. Aún deben realizarse cambios en NVC0 Gallium3D para admitir OpenGL.
  • Soporte para AMD Pollock.
  • Soporte para reinicio AMDGPU para Renoir y Navi.
  • Mejoras gráficas Intel Gen11 y Gen12.
  • Muchos otros cambios en los controladores DRM.
  • controladores multimedia mejorados para Rockchip SoCs.
  • Las computadoras portátiles ASUS con procesadores AMD Ryzen dejarán de sobrecalentarse y fallar
  • soporte para nuevos SoCs y tarjetas ARM

Finalmente si quieres conocer más al respecto, puedes consultar el comunicado que envió Linus Torvalds en el siguiente enlace.

Para poder probar esta RC1 de Linux 5.6, puedes descargar el código desde su sito web oficial.

from Linux Adictos https://ift.tt/31IurjV
via IFTTT
Me cambié a Nextcloud. Esta es mi experiencia con mi propio servidor

Me pasé a Nextcloud

¿Por qué debería un usuario gestionar sus propios servicios en la nube? Después de todo hay empresas que ponen a disposición en forma gratuita sus servidores para que editemos documentos, nos comuniquemos entre nosotros o guardemos nuestros archivos?

Qué es Nextcloud

Nextcloud es una plataforma de código abierto que permite el intercambio entre diferentes personas y dispositivos. Para compararlo con plataformas privativas es como tener tu propio Google Drive/Calendario/Fotos en tu propio servidor.

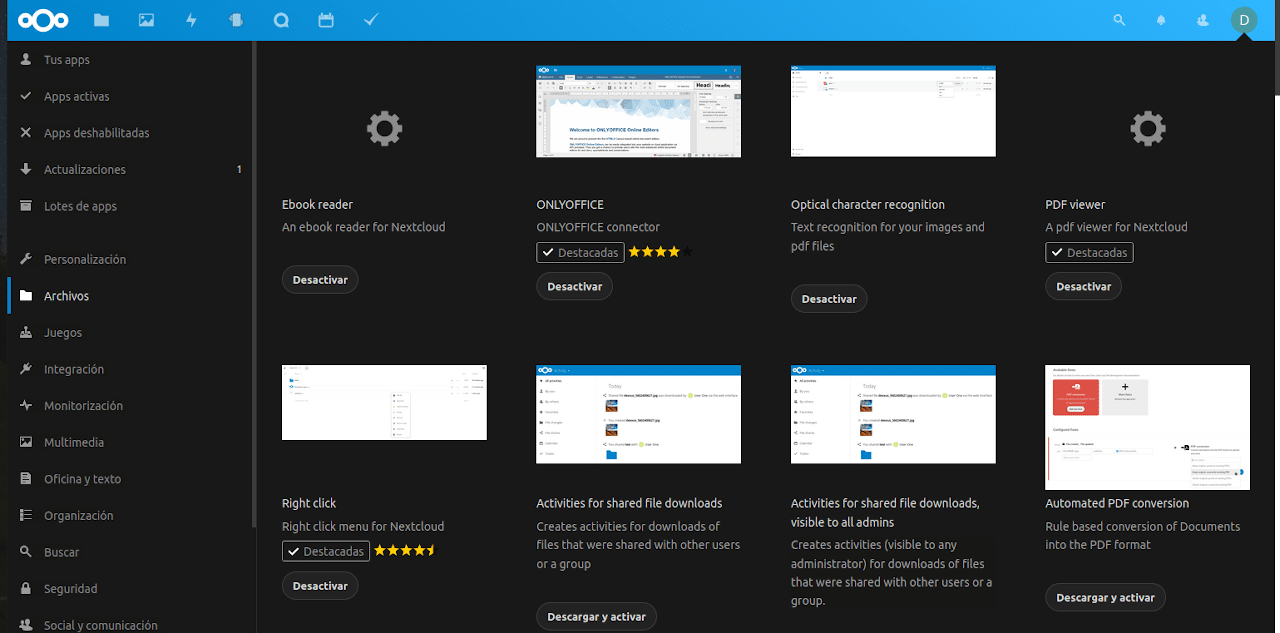
Su interfaz web te permite subir y descargar archivos, gestionar el calendario y ver fotos. En la tienda de aplicaciones dispones de programas que amplían enormemente la funcionalidad con, entre otros; lectores de Epub, reproductores multimedia, mapas para seguimiento de dispositivos etc.

Con respecto a la sincronización, en el caso de Linux te recomiendo instalar la aplicación en formato Appimage (el cliente de la tienda de Snap no suele estar actualizado). Y en Android la aplicación oficial. Tanto esta versión como la de Windows, Mac y dispositivos móviles las puedes encontrar aquí.

Si quieres sincronizar entre dispositivos, el cliente de Android te recomendará utiluzar una aplicación de pago.Instala en su lugar Open Sync que funcionará perfectamente.

OpenSync tiene la ventaja de que también sincroniza con los calendarios de Google. Pero, si prefieres usar una aplicación de calendarios de código abierto, te recomiendo Monthh.

Por mi parte yo instalé dos aplicaciones más:

Carnet: Una aplicación de notas multimedia. Se instala la aplicación en la tienda de apps de Nextcloud, en la tienda de aplicaciones de Google para el móvil y el cliente de escritorio desde aquí.

Un gestor de tareas llamado Task en la tienda de Apps y Open Tasks en la de Google (son dos aplicaciones diferentes pero se sincronizan. No instalé uno en el escritorio.

Los requisitos

Nextcloud lo puedes instalar en tu distribución Linux habitual y usar con tu red doméstica, o en un dispositivo Raspberry Pi. En el caso de optar por un servidor externo, hacerte una recomendación  es un poco más complicado. Como las ofertas no están estandarizadas, lo mejor es que le preguntes a un proveedor de confianza que te recomienda para armar tu propia instalación de Nextcloud.

En general necesitarás:

  • Un domino web: Dado que será para uso interno, no necesitas un .com, puedes usar alguna de las otras terminaciones que estén de oferta.
  • Un certificado SSL. Los navegadores se están poniendo muy duros con los sitios que no utilizan el protocolo HTTPS. Pregúntale a tu proveedor si te permite instalar uno gratuito como los provistos por Let’s Encrypt.
  • Servidor Linux: Los servidores web que corren bajo Windows suelen ser más caros.
  • PHP en versión 7.2 o superior y la capacidad de instalar módulos adicionales
  • Posibilidad de crear y administrar bases de datos.

He visto algunas ofertas de planes de alojamiento con Nextcloud instalado pero no describían la configuración, por lo que no estoy en condiciones de evaluarlos. En general deberías apuntar a lo que se conoce como alojamientos VPS que son los que tienen más opciones de configuración sin ser tan costosos como los Cloud

La gran mayoría de los proveedores ofrecen un panel de control con asistentes para la creación de base de datos Algunos incluyen algún tipo de colección de Script como Softaculous que automatizan el proceso de instalación de Nextcloud.

Por qué me cambié a Nextcloud

Hace tiempo conté la historia de CollegeHumor, un sitio que perdió de golpe su rentabilidad por abandonar su propia plataforma y confiar en Facebook.  También hable de Code Spaces, un servicio de almacenamiento de código atacado por delincuentes informáticos que hizo que sus usuarios perdieran  todo el trabajo almacenado.

Aunque no renuncie totalmente a alternativas privativas (sobre todo en lo que se refiere a interactuar con otras personas) quiero  estar seguro de que mi opción principal esté bajo mi control.

Implementar nuestras propias soluciones de código abierto es como cultivar nuestra propia verdura. El resultado es muy satisfactorio, pero antes debes invertir un montón de esfuerzos, tiempo y dinero.

Yo tengo la suerte de que me gusta la tecnología y no me molesta pasar mis ratos libres buscando respuestas en Internet e instalando, borrando y  volviendo a instalar. Pero, para un trabajador independiente que necesita cada minuto de su tiempo laboral para llegar a fin de mes, y lo único que quiere en sus ratos libres es tirarse a ver Netflix, no lo recomendaría. Tampoco si eres una pyme y tienes que pagar horas extras para el entrenamiento de tu personal.

Habiendo dicho esto, quiero aclarar que existen alternativas de código abierto gratuitas basadas en Nextcloud para usuarios con necesidades modestas. Ya las comentaremos en un artículo posterior.

Problemas e inconvenientes

Tanto mi experiencia con el script de instalación de Softaculous como con el instalador web de Nextcloud fueron muy agradables. Tuve que pedirle a mi proveedor la instalación de un módulo PHP adicional y nada más.

El problema que todavía tengo que solucionar es el de la instalación de la suite ofimática. Una de las opciones (Collabora Online) requiere la instalación en un servidor aparte. En cuanto a OnlyOffice no logro instalarla. Aparentemente es un problema con la memoria asignada a php.

También debo ajustar algunas cosas en la base de datos para poder usar emojis en el cliente de mensajería. Pero en general, estoy satisfecho.

from Linux Adictos https://ift.tt/2uB8yXn
via IFTTT

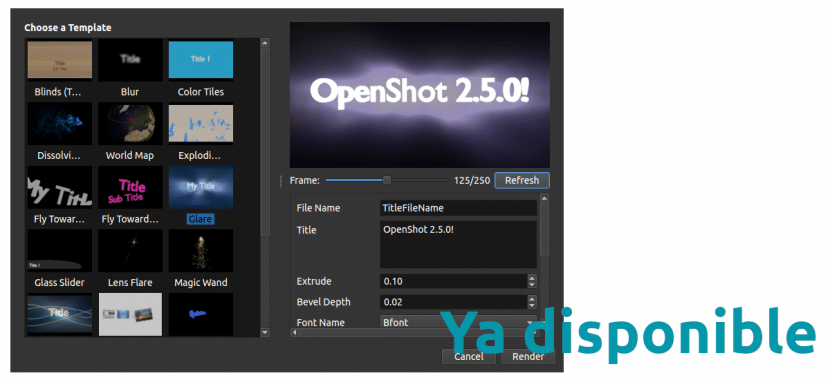
OpenShot 2.5.0 llega con aceleración por hardware y soporte para Blender 2.8

OpenShot 2.5.0

No son pocos los editores de vídeo que hay disponibles para Linux, pero sí son menos los que llegan a conseguir cierta popularidad. Uno de ellos es el protagonista de este artículo, que este fin de semana ha lanzado la versión OpenShot 2.5.0 para introducir novedades interesantes como la aceleración por hardware y mejoras en la edición de vídeo. Estas mejoras también han llegado a otros sistemas operativos, como macOS y Windows.

En la lista de novedades, que podéis leer en la nota del lanzamiento de OpenShot 2.5.0, también mencionan otra novedad importante para los usuarios de Blender, pues se ha incluido soporte para la v2.8 en adelante. A continuación tenéis un resumen de las novedades más destacadas que han llegado junto a este lanzamiento que tuvo lugar el sábado día 8.

Novedades más destacadas de OpenShot 2.5.0

  • Soporte para codificar y decodificar por hardware.
  • Mejoras en el rendimiento del fotograma clave (keyframe). Ahora es mucho más rápido.
  • Posibilidad de exportar e importar archivos EDL y XML (Premiere y Final Cut Pro).
  • Mejorada por mucho la generación de las previsualizaciones. Ahora usa un servidor HTTP local.
  • Soporte para Blender 2.8 en adelante.
  • Nueva capacidad de recuperar guardados previos y mejorado el soporte de copia de seguridad automática.
  • Compatibilidad y mejoras en SVG.
  • Mejoras en la ventana de previsualizaciones.
  • Mejoras al exportar.
  • Ahora se pueden desactivar las métricas hasta que las activemos.
  • Muchas mejoras en CMake.
  • Mejoras entre plataformas.

Los usuarios interesados podemos descargar la nueva versión desde la página web de descargas oficial del proyecto, disponible aquí. Lo que descargaremos los usuarios de Linux en el enlace anterior es la versión AppImage del software. En las próximas horas deberían actualizar el paquete Flatpak en Flathub y mucho después actualizarán la versión de los repositorios oficiales en muchas distribuciones Linux. También existe posibilidad de instalarlo desde un repositorio oficial del proyecto, para lo que tendremos que abrir un terminal y escribir lo siguiente:

sudo add-apt-repository ppa:openshot.developers/ppa
sudo apt-get update
sudo apt-get install openshot-qt

Si pruebas la nueva versión, no dudes en dejar tus experiencias en los comentarios.

from Linux Adictos https://ift.tt/31DXHrY
via IFTTT

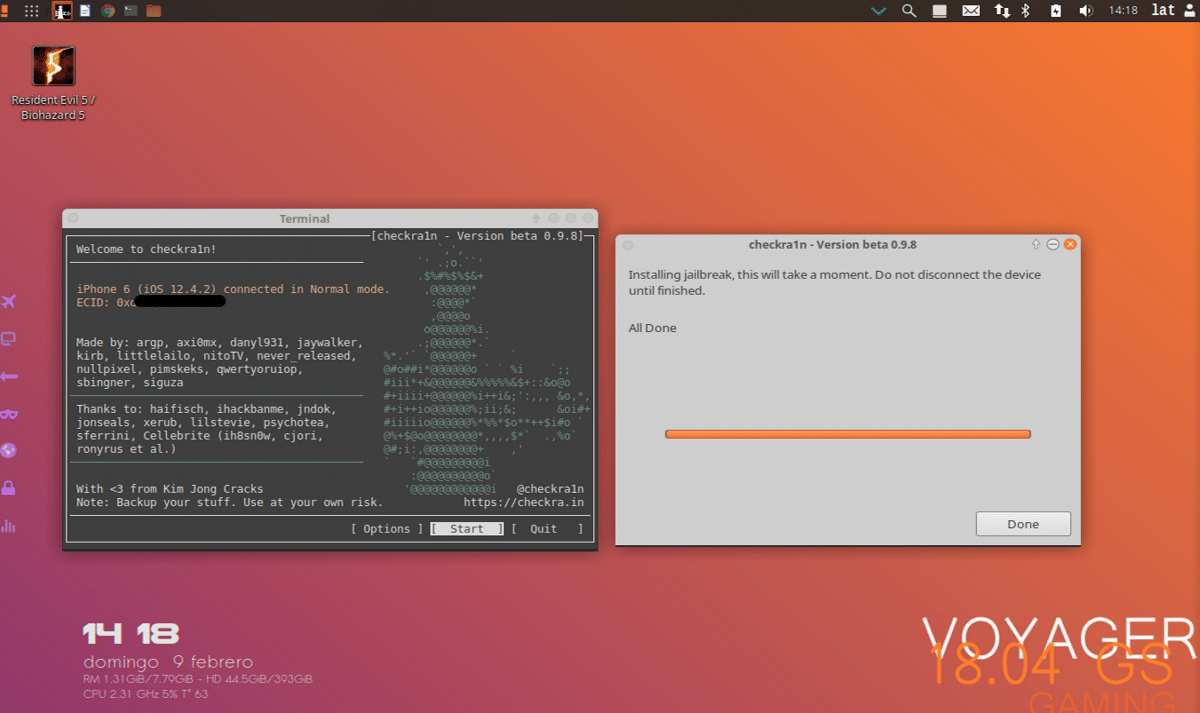
¿Como hacer jailbreak en Linux con Checkra1n?

Jailbreak (una forma de escalado de privilegios) es un proceso que se realiza a dispositivos con iOS para suprimir algunas de las limitaciones impuestas por Apple mediante el uso de núcleos modificados (su equivalente en Android es el root). El jailbreak permite a los usuarios acceder por completo al sistema operativo, permitiendo al usuario descargar aplicaciones, extensiones y temas que no están disponibles a través de la App Store oficial.

Apple ha hecho todo lo posible por bloquear el jailbreak, ya que después de que se anunciaba un nuevo fallo que se aprovechaba para poder realizar el proceso de jailbreak, Apple de manera inmediata trabaja para corregir ese fallo y lanzaba actualizaciones para parchearlo. Por lo que cada vez era más difícil conseguir métodos.

Pero todo esto cambio con checkm8, el cual es un xploit que actuá sobre el bootrom (una memoria de solo lectura) y da acceso a dispositivos iOS que Apple no puede parchear.

Este exploit fue tomado como base para checkra1n (un proyecto comunitario), el cual desde el ultimo trimestre del año pasado dio mucho de que hablar y que hasta el momento en este mes de febrero fue liberada la versión para Linux (ya que anteriormente solo esta disponible para Mac OS).

Con la llega de la versión para Linux, la posibilidad de poder realizar Jailbreak fue extendida de forma exponencial ya que como se menciona anteriormente solo era exclusivo para Mac OS y los que requieran hacer el Jailbreak que no tienen una Mac debían crear una imagen de Mac OS para su dispositivo (con muchas limitaciones y bastantes problemas para su creación)

Aun que tiempo después se lanzo una imagen de instalación de MacOS modificada con Checkra1n aun que también con limitaciones por el hardware.

Pero todo esto cambio con la liberación para Linux ya que se puede hacer directamente desde la instalación o con una versión en vivo del sistema (con ello quienes utilizan Windows y no tienen intención de usar Linux, pueden hacer el proceso).

Proceso

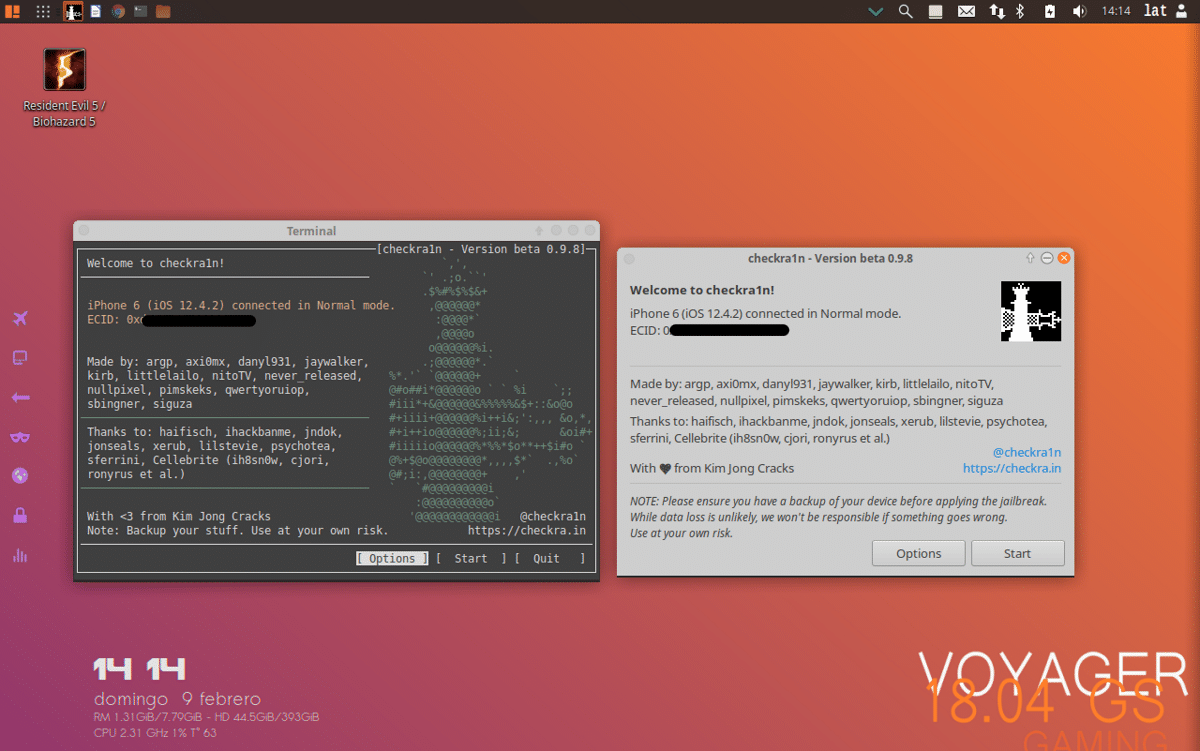
Para poder hacer jailbreak en Linux, basta con tener cualquier distro de Linux, en mi caso estoy utilizando actualmente Voyager Linux (basado en Ubuntu 18.04) ya que deje Arch Linux pues mi disco duro anterior dejo de funcionar y solo tenia a la mano una USB con Voyager para instalar en el nuevo disco.

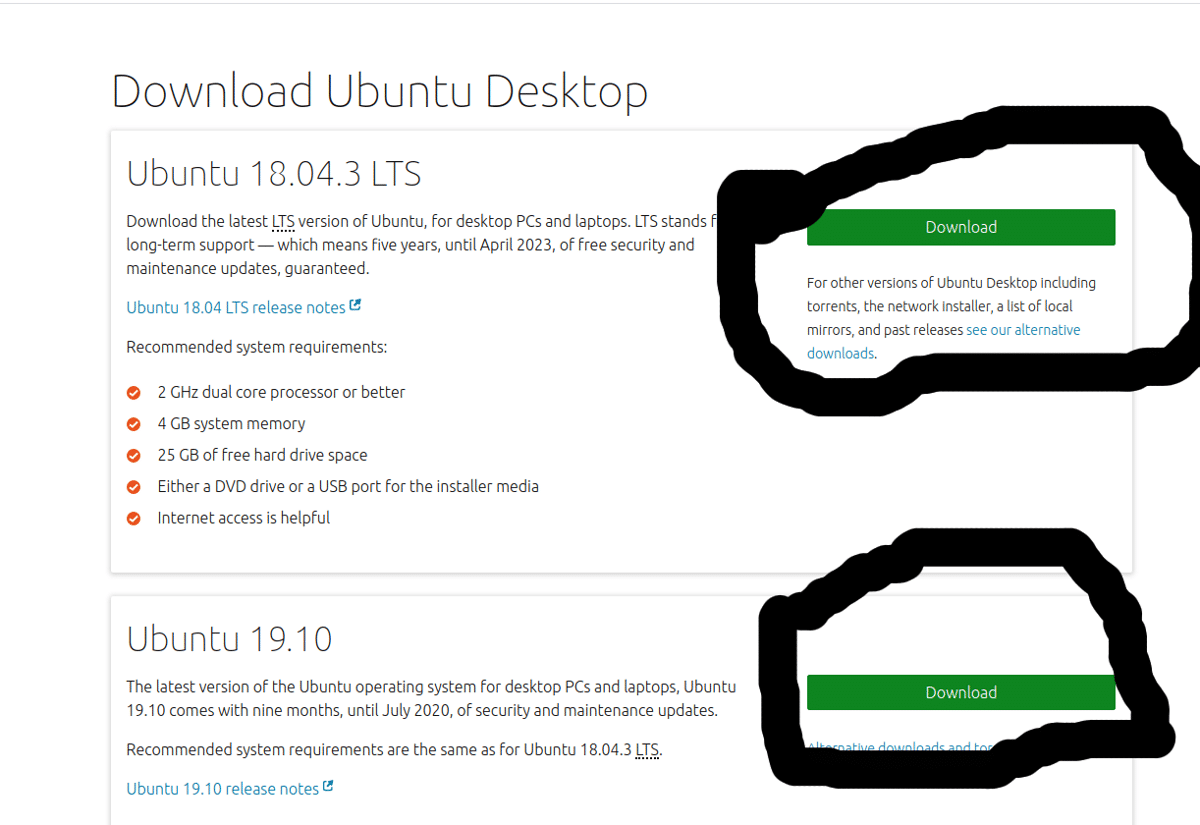
Pasando al proceso, si no cuentas con alguna distro de Linux puedes utilizar cualquiera pero para facilitar las cosas si nunca has usado Linux ve al siguiente enlace, donde descargaras Ubuntu (cualquier versión).

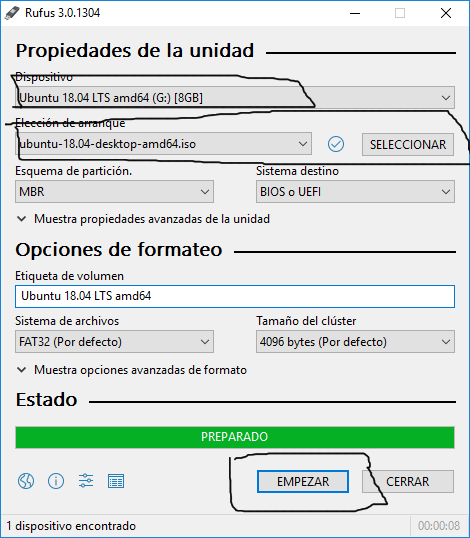
Ahora vas a descargar rufus para que puedas crear el usb booteable con Ubuntu, conectas tu pendrive USB, seleccionas la imagen de Ubuntu ya descargada, tu dispositivo y das en empezar.

Ya con ello debes bootear el dispositivo en tu equipo y modificar las opciones de tu BIOS para arrancar el sistema (si no sabes como hacerlo busca un video en youtube). En la primera pantalla se te preguntara si quieres instalar el sistema o probarlo en vivo, aquí vamos por la segunda opcion.

Ya estando dentro del sistema vamos a descargar el binario de checkra1n o si eres nuevo vas a abrir una terminal, puedes buscar “terminal” en el menú de aplicaciones o abrirla con la combinación de Teclas “ctrl + Alt + T”. En ella vas a añadir el repo de checkra1n con el siguiente comando:

echo “deb https://assets.checkra.in/debian /" | sudo tee -a /etc/apt/sources.list

O lo añades manualmente con:

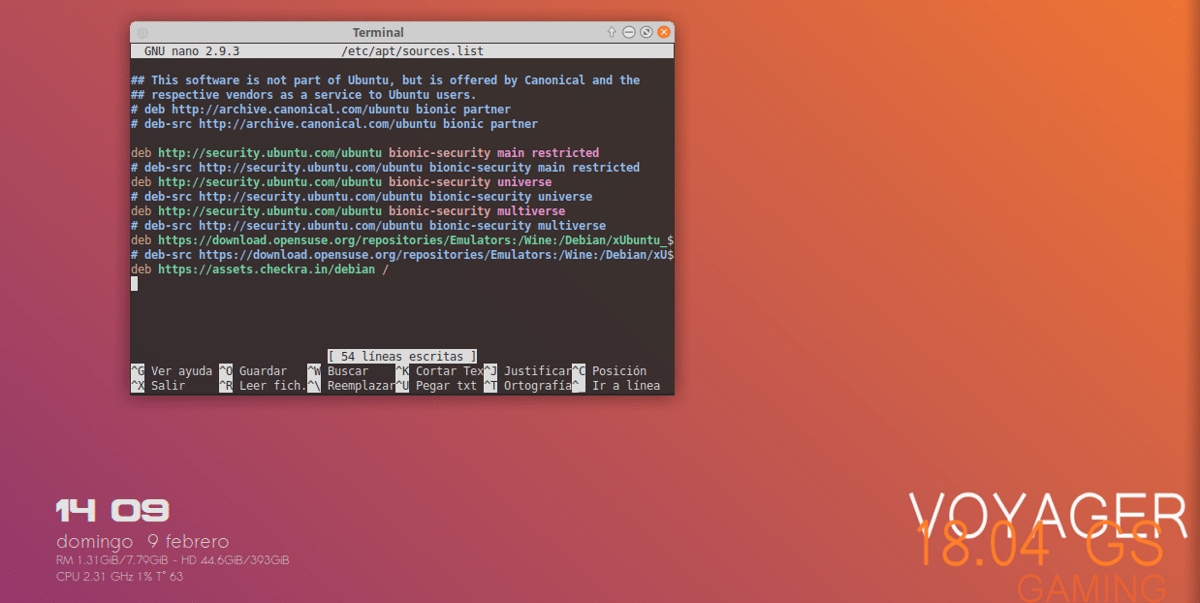
sudo apt edit-sources

Aquí te preguntara con que editor, vas a seleccionar “nano” y te desplazas hasta el final con las teclas de navegación o con el scroll y aquí añades:

deb https://assets.checkra.in/debian /

Guardas los cambios con, Ctrl + O y cierras con Ctrl + X.

Después vamos a descargar y añadir la clave publica del repo:

sudo apt-key adv --fetch-keys https://assets.checkra.in/debian/archive.key

Actualizamos con:

sudo apt update

E instalamos la herramienta con:

sudo apt install checkra1n

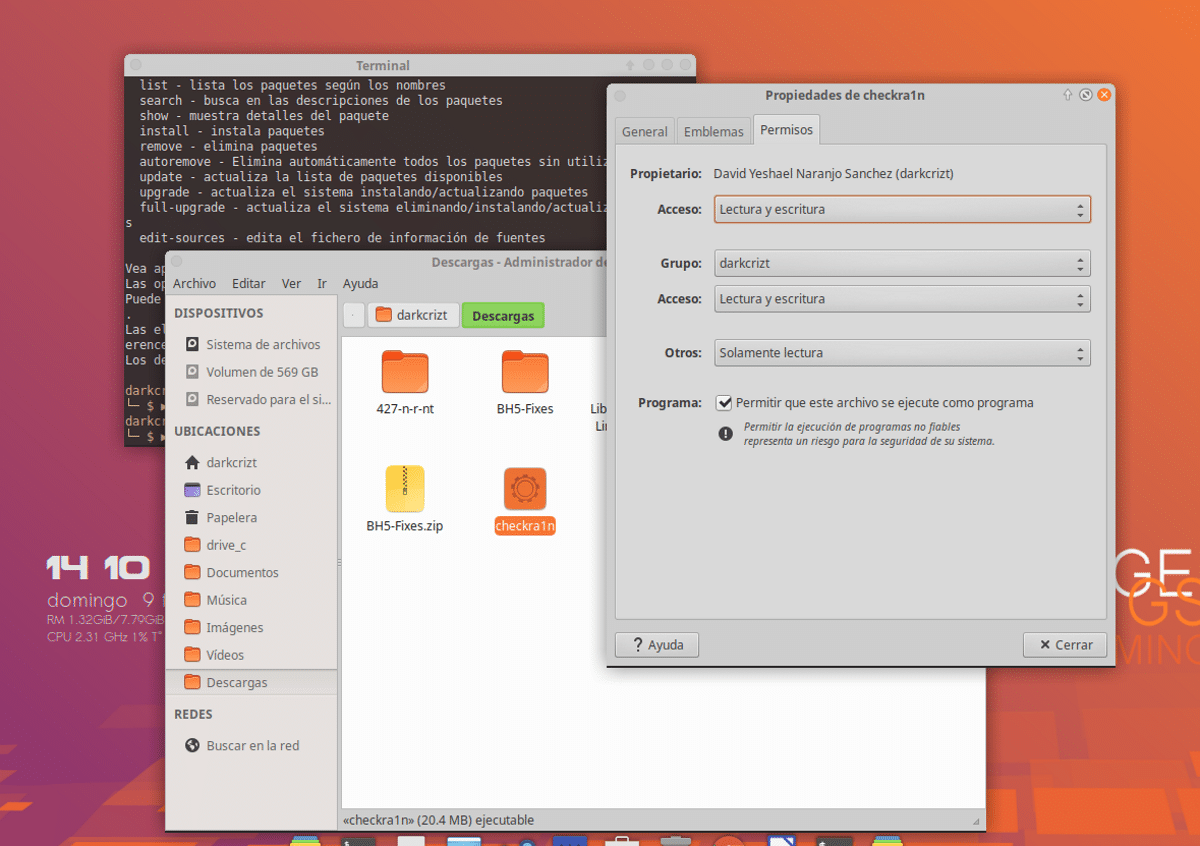
En caso de que hayas optado por descargar el binario solo debes darle permisos de ejecución:

Y procedes a ejecutar la herramienta (si descargaste el binario) con:

sudo ‘/ruta/al/archivo/checkra1n’

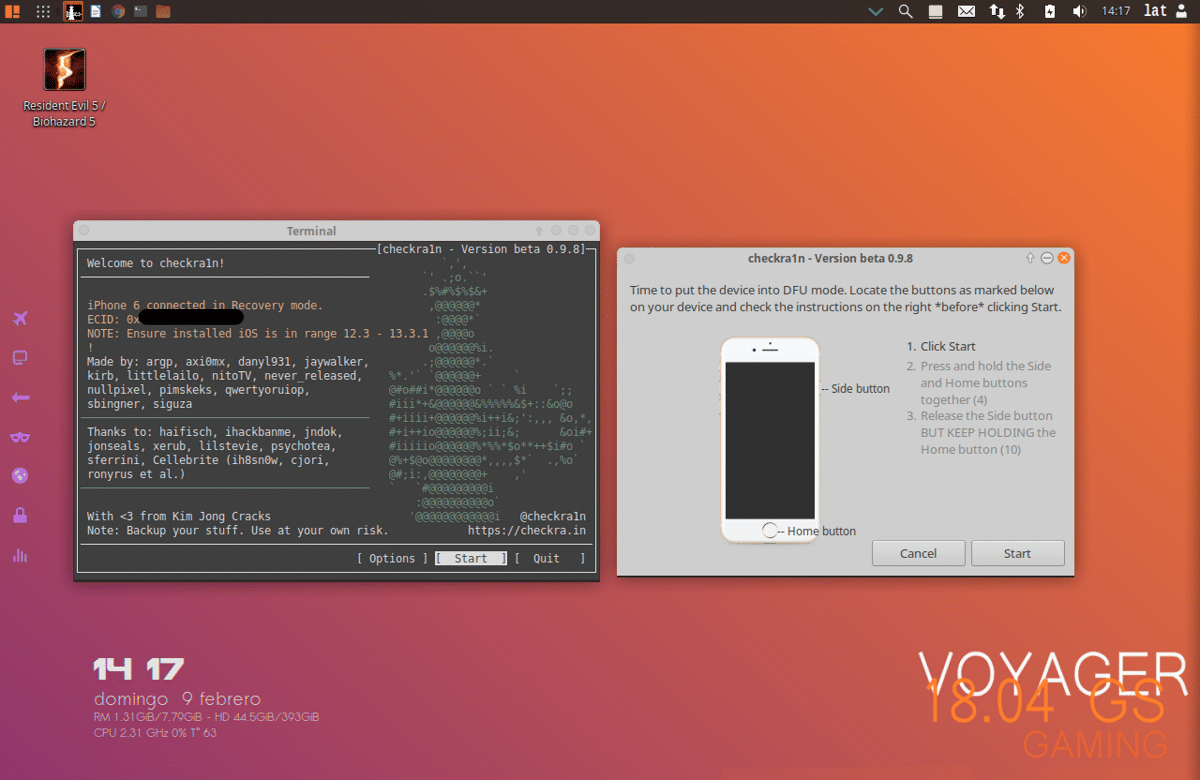
O si instalaste desde el repositorio, buscas en el menú de aplicaciones el lanzador. Aquí si usas el binario estas usando una versión CLI (linea de comandos) o desde el repo una versión GUI (versión grafica). De igual forma ambas trabajan igual.

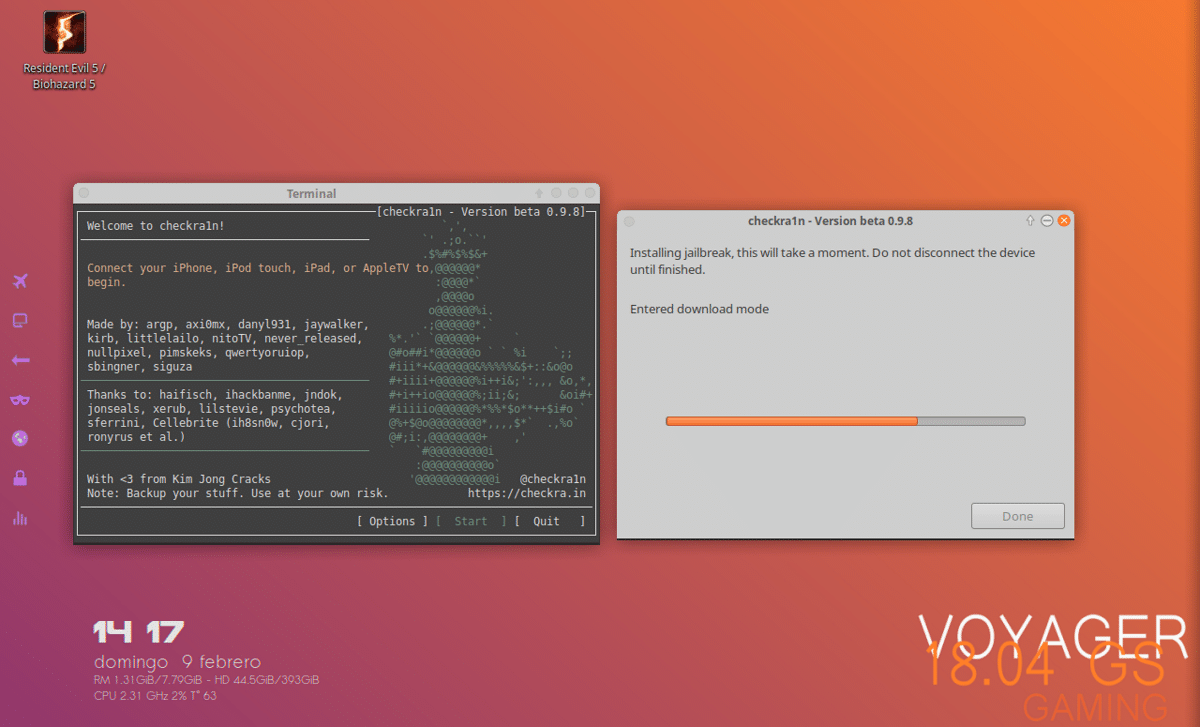
Hecho todo esto, vas a conectar tu dispositivo y la herramienta debe reconocerlo para que comiences con el proceso del jailbreak dando clic en start o en la versión cli te mueves con las teclas de navegación y con la barra de espacio das inicio al proceso.

De aquí en adelante la herramienta te guiara para que coloques el dispositivo en modo DFU y listo.

from Linux Adictos https://ift.tt/2Sx10Nu
via IFTTT

Debian 10.3 y 9.12 han llegado solucionando varios fallos de seguridad y bugs

Debian 10.3 y 9.13 ya disponibles

Project Debian ha actualizado durante este fin de semana las últimas versiones de su sistema operativo. Más concretamente, han lanzado Debian 10.3 y Debian 9.12, lo que son dos versiones de mantenimiento en las que se han centrado en corregir fallos de seguridad y pequeños bugs. No se trata de lanzamientos importantes que añaden nuevas funciones, sino de aquellos que mejorarán la experiencia de usuario y serán más seguros que versiones anteriores.

Como en cada nuevo lanzamiento, Debian ha aprovechado la ocasión para actualizar el kernel de sus sistemas operativos. En el caso de “Buster”, el kernel que han incluido es Linux 4.9.0-18, mientras que en el caso de “Stretch” han puesto Linux 4.9.0-12. A continuación tenéis algunas (pocas) de las novedades que han incluido en estas versiones.

Novedades más destacadas de Debian 10.3/9.12

  • ClamAV actualizado.
  • Potencial subflujo de pila en e2fsck.
  • Últimas versiones de Linux 4.19.
  • Actualización del controlador binario de NVIDIA.
  • Correcciones de seguridad para Python 3.7.
  • Paquetes actualizados, como la última versión de Firefox ESR en Debian 9.12.
  • Correcciones de seguridad y rendimiento. Entre las correcciones de seguridad tenemos la del fallo en “Sudo”.

Tenga en cuenta que el lanzamiento puntual no constituye una nueva versión de Debian 10 sino que solo actualiza algunos de los paquetes incluidos. No es necesario tirar a la basura los viejos medios de “Buster”. Después de la instalación, los paquetes se pueden actualizar a las versiones actuales utilizando un espejo Debian actualizado.

Los usuarios existentes recibirán todas las novedades desde la aplicación de actualizaciones del sistema operativo. Los que quieran instalar las nuevas versiones deberán descargarlas desde este enlace. Para más información sobre todas las novedades de estos lanzamientos, podéis acceder a las notas de lanzamiento de Debian 10.3 desde aquí y a la de Debian 9.12 desde aquí. La próxima versión ya será un Debian 11 “Bullseye” que llegará… cuando lo tengan preparado.

from Linux Adictos https://ift.tt/2vhVW7L
via IFTTT

AppCenter quiere convertirse en el centro de software de Linux para que los desarrolladores puedan cobrar

AppCenter para todos

Actualmente, la mayoría de software que hay disponible para Linux es de código abierto. Esto también suele traducirse en que sus desarrolladores no cobran nada por su trabajo, lo que tampoco podemos decir que sea la mayor de las justicias. En parte pensando en esto, elementary OS introdujo su AppCenter, un centro de software propio desde el que los desarrolladores pueden poner un precio a su software (no suelen) o desde donde podemos usar la opción “paga lo que quieras”.

El problema es que AppCenter está solo disponible en un sistema operativo. Eso es lo que Daniel Foré y su equipo quieren cambiar. Lo intentarán como cuando lanzaron su centro de software, por medio de crowfounding en IndieGoGo. La campaña se ha abierto hace unas horas y ya han conseguido la mitad de los 10.000$ que necesitan, por lo que parece seguro que conseguirán su objetivo.

AppCenter para todos

Los objetivos de Foré con esta iniciativa son 4:

  1. Conseguir que los desarrolladores de código abierto moneticen sus aplicaciones en todas las demás distribuciones Linux.
  2. Autorizar a los desarrolladores a entregar sus aplicaciones con tecnología innovadora.
  3. Mejorar la privacidad, seguridad y estabilidad.
  4. Agilizar el proceso de pagos.

Foré y su equipo planean reconstruir el backend de AppCenter desde cero para permitir que los desarrolladores de tecnologías más nuevas lo soliciten, y se están uniendo detrás del formato de empaquetado Flatpak para hacerlo. Ya han colaborado con Flathub y ahora se han marcado como objetivo atraer a los desarrolladores de Endless y GNOME.

Ahora bien. ¿Se puede ser optimista y pensar que AppCenter se convertirá en “el centro de software de Linux” o algo parecido? Difícil. Linus Torvalds se quejó hace meses de que en Linux hay muchos sistemas/paquetes para instalar el software. Sin ir más lejos, Canonical usa los Snaps, pero también existen los Flatpak y no parece fácil que nadie dé su brazo a torcer. Aunque el objetivo real es diferente: simplemente, que podamos instalar AppCenter en cualquier sistema operativo basado en Linux, tal y como ya podemos elegir entre los diferentes centros de software como Software de Ubuntu o Discover (Plasma). Así pues, parece que pronto podremos instalar un nuevo centro de software en nuestra distribución Linux, uno que beneficiará a los desarrolladores.

from Linux Adictos https://ift.tt/2Sw6mbx
via IFTTT

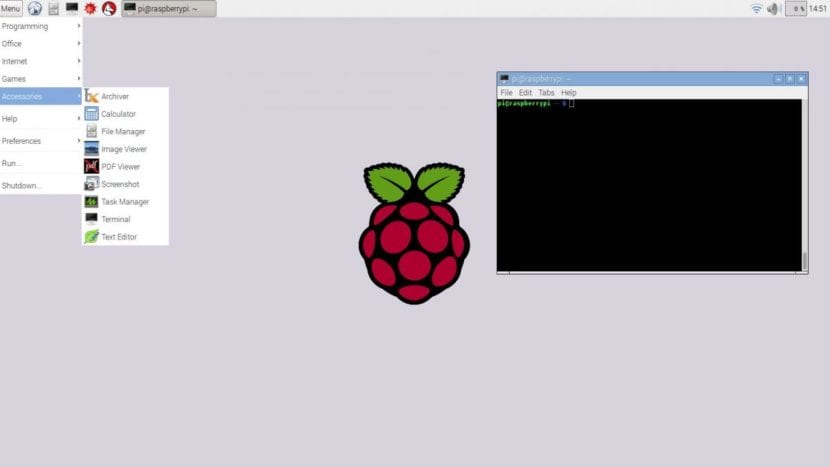
Raspbian se actualiza con nuevo kernel y mejoras en el gestor de archivos, entre otras

Raspbian

El sistema operativo oficial de Raspberry Pi para sus placas simples tiene una nueva versión desde este miércoles. Se trata de Raspbian 2020-02-05, una actualización que introduce novedades interesantes como mejoras en el gestor de archivos, como por ejemplo que Lugares (Places) vuelve a estar disponible. La diferencia es que en vez de estar en una vista separada, ahora es un panel más pequeño situado en la parte superior del navegador de directorios. También han incluido un nuevo icono de “nueva carpeta” en la barra de herramientas y se han modificado otros iconos.

Entre los cambios que se introducen en prácticamente cualquier versión de cualquier sistema operativo, esperamos que introduzcan un nuevo kernel. Y es que, aunque no se suba a una versión mayor, como en este caso, un kernel actualizado incluye los últimos parches de seguridad detectados y corregidos en las últimas semanas, lo que siempre son buenas noticias. El kernel que usa esta nueva versión de Raspbian es Linux 4.19.93.

Novedades más destacadas de Raspbian 2020-02-05

  • Linux 4.19.93.
  • Mejoras en el gestor de archivos.
  • Soporte para Orca.
  • Nuevos juegos Python.
  • Mejoras en el control de volumen.
  • Mejoras en Thonny.
  • Nuevos bloques de Scratch.
  • El parpadeo de la pantalla se puede configurar de manera más sencilla.
  • Paquetes actualizados, entre los que tenemos Chromium 78 y Mesa 19.3.2.
  • Activación de rutinas ARM NEON con Open SSL.
  • Mejorado el soporte multi-monitor.

Los usuarios existentes, podemos actualizar abriendo un terminal y escribiendo estos comandos:

sudo apt update
sudo apt full-upgrade

Para los que quieran instalar el sistema operativo por primera vez, la nueva versión ya está incluida en NOOBS, la herramienta oficial para instalar Raspbian en cualquier Raspberry Pi de la compañía. Tal y como leemos en la guía oficial, disponible en este enlace, instalar Raspbian en una Raspberry Pi es básicamente descargar NOOBS, descomprimir el ZIP, copiar su contenido a la raíz de una tarjeta microSD que previamente habremos formateado, meter la tarjeta en la placa y seguir las instrucciones que aparecen en pantalla.

Si pruebas la nueva versión, no dudes en dejar tus experiencias en los comentarios.

from Linux Adictos https://ift.tt/2S6cM27
via IFTTT

SmartOS: ¿es Unix? ¿es Linux? ¿es un avión? ¿un pájaro? ¿qué es?

SmartOS

Tirando de algo de ironía y humor en el título, hoy os presento a SmartOS, para todos aquellos usuarios que aún no lo conozcan. Quizás otros sí sepan de qué va este proyecto, pero no es suficiente conocido. No se puede catalogar como un Linux, o un Unix al uso, es algo más sofisticado que eso, pero esa dualidad lo hace especialmente interesante para algunos de los objetivos para los que fue diseñado.

Para dejar claro lo que es SmartOS, es un hipervisor SVR4 (System V o SysV), y por tanto ya deja algunas pistas de lo que es y para qué se utiliza. Por supuesto, está basado en UNIX, combinando tecnología del conocido sistema operativo OpenSolaris y también virtualización Linux KVM. Además, es de código abierto y libre. ¿Raro verdad?

Su código fuente, en concreto el de su kernel, ha servido para crear otro proyecto conocido en el mundo *nix, como es Illumos. Ya sabes que Illumos es un sistema operativo derivado de OpenSolaris, y este a su vez es una implementación abierta del sistema Solaris de Sun Microsystems (ahora Oracle).

Pero, aparte de todas esas herencias e influencias, SmartOS también integra otras muchas tecnologías como Crossbow, DTrace, Zonas del propio Solaris, la ya citada KVM de Linux, e incluso el sistema de archivos o FS que ahora es fruto de polémica, como es ZFS. Además, han trabajado para mejorar la escalabilidad de este sistema, algo muy buscado cuando se trata de servidores o entornos de centros de datos.

SmartOS también incluye el sistema de gestión de paquetes pkgsrc de NetBSD, para hacerlo aún más raro. Y ha sido diseñado para entornos basados en la nube. Su diseño le permite correr en la memoria RAM, soportando varios mecanismos de arranque desde red (PXE), desde imágenes ISO, o unidades USB. Eso también permite que las actualizaciones se pueden hacer simplemente reiniciando desde una imagen más reciente del sistema…

Y si todo eso te parece raro o interesante, otras características de SmartOS también te parecerán de lo más genuinas:

  • Cada máquina virtual se almacena localmente en cada nodo y no arranca a través de la red desde algún servidor NAS, como ocurre en otros casos. Eso mantiene la independencia de los nodos de los servidores y reduce el uso de red.
  • Permite su gestión con herramientas de código abierto Joyent SmartDataCenter o SDC, así como Fifo Project.
  • Las Zonas que cité antes también hay que destacarlas. Son contenedores. Uno está basado en Unix y usa pkgsrc con KVM y permite correr otros sistemas operativos usando virtualización por hardware. Incluso se puede usar LX para correr distribuciones GNU/Linux al soportar syscalls o llamadas al sistema del kernel Linux…

Más información – SmartOS

from Linux Adictos https://ift.tt/395BsxA
via IFTTT

elementary OS 5.1.2 ya disponible, con la solución al fallo de Sudo y otras novedades

elementary-os-5-1-2-hera-iso-images-officially-released-529109-2

Hace unas horas, una de las distribuciones basadas en Ubuntu con mejor diseño ha lanzado una nueva actualización menor. Se trata de elementary OS 5.1.2 Hera, lo que es también la primera entrega en llegar tras un proceso de lanzamientos que explican aquí. Una de las novedades más destacadas que llegan junto a esta nueva entrega del sistema operativo “Elemental” es que han corregido un fallo en Sudo que estaba presente desde hacía más de una década.

elementary OS 5.1.2 llega dos meses después de la versión anterior con otras mejoras, como todas las actualizaciones en forma de paquetes que se lanzaron en enero de 2020. Entre los paquetes actualizados tenemos Code 3.2 o el Terminal, que ha subido a la versión 5.1.1. También se han mejorado las Preferencias del sistema y el gestor de archivos. Por otra parte, se han añadido actualizaciones de hardware y de seguridad, como el mencionado fallo en Sudo.

elementary OS 5.1.2 llega con paquetes actualizados

Hace unos meses, compartimos cómo nuestro proceso de lanzamiento ha evolucionado con el tiempo, y el lanzamiento de elementary OS 5.1 Hera marcó la primera vez que construimos el ISO estable para elementary OS a través de nuestra nueva tubería de código abierto. Con el nuevo proceso, se ha vuelto mucho más fácil etiquetar y lanzar compilaciones incrementales del sistema operativo, y en consecuencia hoy hemos lanzado un nuevo giro de la ISO 5.1.

El fallo de Sudo era una vulnerabilidad que permitía a los usuarios obtener acceso root en dispositivos donde pwfeedback estaba habilitado y la versión de Sudo era inferior a la v1.8.26. Es un fallo que han solucionado también esta semana otras distribuciones, como Debian y todos los sabores oficiales de Ubuntu.

elementary OS 5.1.2 también incluye en su ISO el último HWE (habilitación de hardware) de Ubuntu 18.04.3. Los usuarios interesados en hacer una instalación desde cero, pueden descargar la nueva ISO desde este enlace. Los usuarios existentes recibirán todas sus actualizaciones desde el mismo sistema operativo.

from Linux Adictos https://ift.tt/2Uw0lyg
via IFTTT

Windows Virtual Desktop llega a Linux gracias a un cliente desarrollado por IGEL

Windows Virtual Desktop

A mediados de diciembre, Microsoft lanzó Windows Virtual Desktop para todo el mundo, pero los usuarios de Linux sabemos perfectamente lo que significa esto. En ocasiones, significa que han lanzado algo para todos los equipos que ejecuten Windows, en otros casos llega también a macOS y, en el mejor de los escenarios, llega también a dispositivos móviles que usan iOS y Android. Los usuarios de Linux somos tratados de diferente manera, pero nuestra comunidad suele arreglárselas para que podamos usar cualquier software.

Eso es lo que ha hecho IGEL Technology con este software de Microsoft, aunque no por su cuenta exclusivamente: durante el evento IGEL DISRUPT 2020, que tuvo lugar el pasado fin de semana en Nashville, la compañía anunció el lanzamiento y disponibilidad de un cliente de Windows Virtual Desktop que funcionará en sistemas operativos basados en Linux. IGEL hace hincapié en que son la primera compañía en ofrecer un cliente para este software que, entre otras cosas, facilitará que los clientes puedan migrar de Microsoft Workspaces a Azure.

Windows Virtual Desktop en Linux gracias a un cliente de terceros

Cuando Microsoft anunció el lanzamiento de Windows Virtual Desktop, mencionó que habilitaría el soporte para Linux, pero no dio muchos detalles sobre cómo lo haría. Si mencionó que IGEL sería un componente de hardware clave para esto y, tras el anuncio de la compañía alemana, ya se ha despejado la X. El primer sistema operativo en poder usar el escritorio virtual de Windows será IGEL OS, pero pronto debería estar disponible para otras distribuciones.

Microsoft abandonó el soporte para Windows 7 hace un par de semanas (aquí tenéis una lista de alternativas basadas en Linux). Esto hará que algunos dispositivos más antiguos queden obsoletos, pero siempre pueden instalar IGEL OS para convertir cualquier dispositivo (x86 o 64-bit) en un punto final de nube con Windows Virtual Desktop. Y lo más importante, estos dispositivos podrán ejecutar Windows 10 desde la nube Azure.

from Linux Adictos https://ift.tt/381qc5c
via IFTTT