Ya fue liberado Unbreakable Enterprise Kernel 6, un kernel para Oracle Linux

Los chicos de Oracle han presentado la liberación de la primera versión estable de Unbreakable Enterprise Kernel 6 el cual se basa en el kernel Linux 5.4 y que se complementa con nuevas características, optimizaciones y correcciones y también se prueba su compatibilidad con la mayoría de las aplicaciones que se ejecutan en RHEL y está especialmente optimizado para trabajar con software industrial y hardware de Oracle.

Este Kernel modificado por Oracle, se posiciona como un conjunto avanzado de kernel de Linux, posicionado para su uso en la distribución de Oracle Linux como alternativa al paquete normal de kernel de Red Hat Enterprise Linux.

Novedades Unbreakable Enterprise Kernel 6

En esta nueva versión se ha mejorado y habilitado el modo de bloqueo de arranque seguro UEFI, que restringe el acceso del usuario root al núcleo y bloquea las rutas de derivación de arranque seguro UEFI.

También se agregó el soporte para las instrucciones de especulación restringida de rama indirecta mejorada (IBRS) que permiten habilitar y deshabilitar de manera adaptativa la ejecución especulativa de instrucciones durante las operaciones de interrupción, llamada al sistema y cambio de contexto. Con el soporte mejorado de IBRS, este método se utiliza para proteger contra los ataques de la clase Spectre V2 en lugar de Retpoline, ya que permite un mayor rendimiento.

Además se destaca que el soporte para el sistema de archivos Btrfs fue mejorado, pues se agregó la capacidad de usar Btrfs en particiones root y que se ha agregado una opción al instalador para seleccionar Btrfs al formatear dispositivos, asi como tambien la capacidad de alojar archivos de intercambio en particiones con Btrfs.

Se ha mejorado la protección en directorios accesibles a todos para escribir. En dichos directorios está prohibido crear archivos FIFO y archivos que pertenecen a usuarios que no coinciden con el propietario del directorio.

Por otra parte se destaca el marco de trabajo de ktask para paralelizar tareas en el kernel que consumen recursos de CPU significativos. Por ejemplo, usando ktask, se puede organizar la paralelización de operaciones para borrar rangos de páginas de memoria o para procesar una lista de inodo.

Se incluye una versión paralela de kswapd para procesar las operaciones de reemplazo de página de memoria en modo asíncrono, lo que reduce el número de operaciones de reemplazo directo (sincrónico). Cuando el número de páginas libres en la memoria disminuye, kswapd escanea para identificar las páginas no utilizadas que podrían liberarse.

Ademas se incluye el soporte para la verificación de la integridad de la imagen y el firmware del kernel mediante firma digital, al cargar el kernel utilizando el mecanismo Kexec (cargar el kernel desde un sistema ya cargado).

Se optimizó el rendimiento del sistema de administración de memoria virtual, se mejoró la eficiencia de limpieza de páginas de memoria y caché, y se mejoró el procesamiento de accesos a páginas de memoria no asignadas (fallas de página).

De los demás cambios que se destacan:

  • Soporte extendido para sistemas basados ​​en la arquitectura ARM de 64 bits (aarch64).
  • Soporte implementado para todas las características de Cgroup v2.
  • Soporte extendido para NVDIMM, la memoria de solo lectura especificada ahora se puede usar como RAM tradicional.
  • Sistema de archivos mejorado OCFS2 (Oracle Cluster File System).
  • Se agregó soporte para el modo Adiantum para el cifrado rápido del disco.
  • Soporte agregado para la compresión usando el algoritmo Zstandard (zstd).
  • El sistema de archivos ext4 utiliza marcas de tiempo de 64 bits en los campos de superbloque.
  • XFS incluye herramientas para informar sobre la integridad del FS durante la operación y obtener el estado de la implementación de fsck sobre la marcha.
  • La implementación del protocolo TLS a nivel de kernel (KTLS) está involucrada, lo que ahora se puede aplicar no solo a los datos enviados, sino también a los recibidos.
  • El servidor de seguridad predeterminado es nftables. Soporte bpfilter opcional agregado.
  • Se agregó soporte para “NVMe sobre Fabrics TCP”.
  • Se ha agregado un controlador virtio-pmem que representa el acceso a dispositivos de almacenamiento reflejados en un espacio de direcciones físicas, como NVDIMM.

Los paquetes para la instalación de este Kernel se pueden encontrar en el siguiente enlace. 

from Linux Adictos https://ift.tt/2wRUYAl
via IFTTT
Edge Chromium ya supera en cuota de mercado a Firefox y Safari. ¿Sorpresa?

Edge en Windows 10

Hace muchos años, el navegador más usado del mundo era Internet Explorer. Y no es que fuera el mejor, ni mucho menos; sencillamente era el navegador por defecto en Windows. Hasta un servidor lo usaba. Las reglas del juego cambiaron cuando Google lanzó su Chrome, el que se ha convertido en en navegador preferido por los usuarios. Para recuperar la confianza de su comunidad, Microsoft lanzó Edge, pero esto no fue suficiente por estar basado en EdgeHTML.

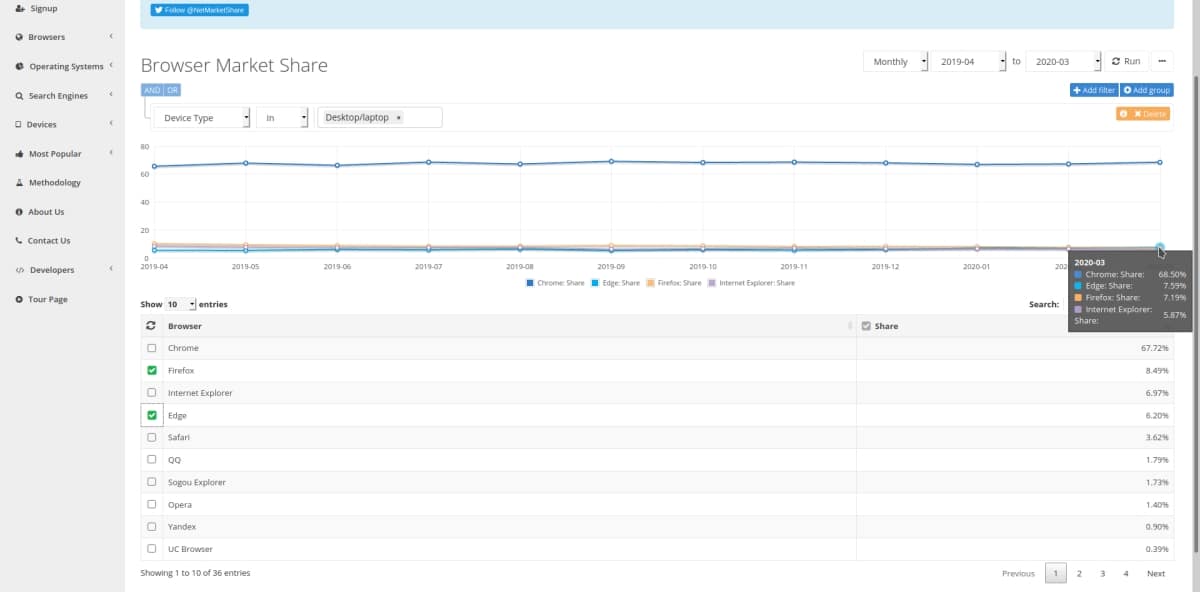
Un “sorpasso” se ha producido este mes de marzo. En febrero, Firefox se quedaba con el 7.57% de la cuota de mercado, con Edge pegado a él con un 7.38%. En marzo, Edge ha subido al 7.59% y Firefox ha bajado al 7.19%. A finales de 2019, el navegador de Microsoft superaba por poco el 6% de la cuota de mercado, por lo que podemos asegurar que ha tenido mucho que ver que hayan pasado a basar su navegador en el motor de Google, Chromium.

A Microsoft Edge le sienta bien el motor Chromium

Cuota de mercado de navegadores web. Edge supera a Firefox

Superar la cuota de mercado de Chrome, de casi el 70%, va a ser tarea imposible, pero es probable que Edge siga aumentando la suya en los próximos meses. Que esté basado en Chromium le permite usar las extensiones de la Chrome Store y que esté instalado por defecto hará que muchos no tengan que instalar software de terceros. Esto es algo que pasa en los sistemas operativos de Apple, que se quedan en Safari por la integración.

Lo que sí sorprende es que Internet Explorer siga con una cuota de mercado tan alta hoy en día, con un 5.87%. La explicación a esto es que la web no está avanzando tan rápido como debería y hay algunas páginas que siguen siendo compatibles sólo con el viejo navegador de Microsoft. O bueno, eso es lo que deben creer muchos usuarios, porque Edge Chromium es compatible con Internet Explorer.

En cualquier caso, parece que Microsoft ha acertado en su último movimiento. Lo que pasará cuando lancen su versión para Linux aún está por ver.

Más información: NetMarketShare.

from Linux Adictos https://ift.tt/2wbpogv
via IFTTT

ExTiX 20.4 “Mini” llega basado en Ubuntu 20.04 y Linux 5.6

ExTiX 20.04 Mini Linux Distro

Hoy, o más concretamente ayer, Canonical entro de lleno en su “Test Week”, o deberíamos decir que la han finalizado porque ya han lanzado la primera candidata a beta de Ubuntu 20.04. En esa versión del sistema operativo de Canonical está basada la última creación de Arne Exton, un ExTiX 20.4 que ha llegado como versión “Mini” y con entorno gráfico LXQt. El osado desarrollador lo ha vuelto a hacer, lanzar un sistema operativo basado en otro que aún no ha llegado a su versión estable.

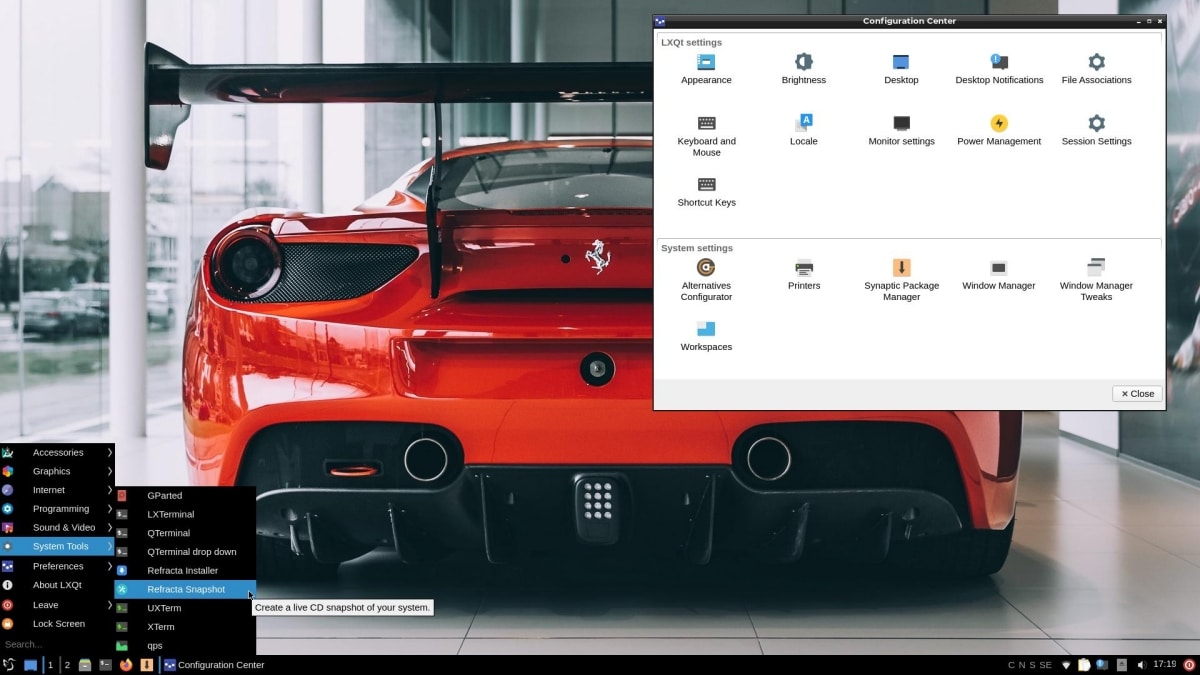
La imagen ISO de la versión Mini de ExTiX de este mes tiene un peso de sólo 1050MB, lo que es bueno si se quiere usar el sistema súper rápido desde la RAM. Como es habitual, incluye la herramienta Refracta Snapshot, pero lo que ya no es tan habitual es que incluya un kernel tan actualizado que cuando se añadió al sistema operativo no hacía ni 24 horas que estaba disponible. A continuación tenéis una lista con las novedades más destacadas.

Novedades más destacadas de ExTiX 20.4 Mini

  • Basado en Ubuntu 20.04 LTS Focal Fossa, por lo que tiene un soporte indirecto de 5 años.
  • Peso de la ISO: 1050MB.
  • Refracta Snapshot incluido.
  • Linux 5.6.2.
  • Entorno gráfico LXQt.
  • Paquetes actualizados, como Firefox 74.0 y VirtualBox 6.1.

Según Exton, ExTiX es “el sistema operativo definitivo”, algo que contrasta con un hecho: cada nueva versión usa un entorno gráfico o especificaciones diferentes (la versión anterior usaba Plasma), por lo que tiene poco de definitivo. De hecho, ExTiX 20.4 ha añadido la etiqueta “Mini” por el entorno gráfico que usa y por el peso de la ISO, así como que funciona en equipos de recursos limitados.

Los usuarios interesados pueden descargar la imagen ISO desde este enlace. Antes de hacerlo, me gustaría recordar que estarán usando un sistema operativo basado en otro que aún está a tres semanas de su lanzamiento oficial, un Ubuntu 20.04 LTS Focal Fossa que tiene que llegar el próximo 23 de abril.

from Linux Adictos https://ift.tt/2wYLCTd
via IFTTT

April fools, una recopilación de las más interesantes bromas relacionadas al open source

El día de ayer primero de Abril (1/04/2020) se dieron a conocer diversas notas en la red sobre noticias que para muchos podrían estar fuera de lugar y es que la intención es que aquellos que desconocen del “April fools” caigan en estas bromas.

Una por ejemplo fue la que nuestro compañero Pablinux compartió en el blog el día de ayer sobre un proyecto filtrado por parte de los desarrolladores de KDE y Gnome presentaron el escritorio KNOME desarrollado conjuntamente, que incorpora las tecnologías de ambos proyectos y está diseñado para complacer tanto a los partidarios de GNOME como a los amantes de KDE.

Guix abandona el Kernel de Linux

Otro April fool que me llamo bastante la atención el día de ayer fue del proyecto GNU Guix que habia anunciado su intención de dejar de usar el kernel de Linux a favor del kernel GNU Hurd.

Cabe señalar que el uso de Hurd era el objetivo original del proyecto Guix y ahora este objetivo se ha convertido en una realidad.

El soporte continuo para el kernel de Linux en Guix se consideró inapropiado, ya que el proyecto no tiene los recursos para admitir dos ediciones a la vez. El lanzamiento de Guix 1.1 será el último en enviarse con el kernel Linux-Libre.

En Guix 2.0, la compatibilidad con Linux-Libre se eliminará por completo, pero la opción de usar el administrador de paquetes Guix sobre las distribuciones de Linux de terceros se quedará atrás. Es de destacar que la posibilidad inicial de usar GNU Hurd hace unas semanas fue de hecho implementado en Guix.

Fuente: https://guix.gnu.org

Desarrolladores del Kernel solo revisaran cambios

Por otra parte, fue propuesto un script para que los desarrolladores del kernel de Linux revisen automáticamente los cambios. Con ello se espera que los asistentes se vean obligados a pasar mucho tiempo estudiando y verificando los cambios.

Día tras día, el volumen de parches aumenta constantemente y el proceso de analizarlos se vuelve insoportable y no deja tiempo para escribir su propio código.

El script resuelve este problema agregando automáticamente la etiqueta “Revisado por”. El desarrollador solo tiene que sentarse y monitorear las opiniones de otros participantes sobre los cambios adoptados.

Para no despertar sospechas después de recibir la carta, el guión no envía la respuesta revisada por pares de inmediato, sino a través de un retraso aleatorio.

Fuente: https://lkml.org

Cloudflare anuncia nuevos servicios

También Cloudflare se sumó al espíritu de bromas de este día y es que continuando con la práctica de no presentar bromas el 1 de abril con el pretexto de bromas, Cloudflare anunció una versión del servicio 1.1.1.1 para uso familiar.

Además de que se han lanzado dos nuevos DNS públicos 1.1.1.2 y 1.1.1.3, que proporcionan filtrado de contenido. 1.1.1.2 bloquea los intentos de acceder a sitios maliciosos y fraudulentos y 1.1.1.3 además bloquea el acceso a contenido para adultos.

Curiosamente, el filtro 1.1.1.3, que tenía como objetivo bloquear el contenido que afecta negativamente a la psique de los niños, también proporcionó el bloqueo de los sitios LGBTQIA, lo que causó una tormenta de indignación entre las minorías relevantes. Los representantes de Cloudflare se vieron obligados a disculparse y eliminar estos sitios del filtro.

Kodi reduce calidad de transmisión

Finalmente otro de los proyectos que se sumo a este día, fueron los desarrolladores del centro de medios Kodi, en el cual en un anuncio dieron a conocer que debido a la creciente carga en la red debido a la transición de muchas personas a trabajar en casa, siguieron por ejemplo, los servicios de Netflix, YouTube y Amazon, que han reducido la calidad de la salida de video predeterminada.

Para ahorrar ancho de banda, el video en Kodi se mostrará con color reducido en modo monocromo de 4 bits y solo se usará 1 canal para audio.

La pérdida de calidad se compensará con el uso de un sistema de aprendizaje automático que restaura las piezas perdidas.

La transmisión e IPTV se limitarán solo a las transmisiones regionales locales. Para garantizar el modo de autoaislamiento, Kodi solo funcionará desde una red doméstica y se bloqueará el acceso a través de redes inalámbricas públicas. Para cumplir con las condiciones de distancia social, la visualización solo será posible en pantallas de más de 60 pulgadas.

Fuente: https://kodi.tv

from Linux Adictos https://ift.tt/2wcQSlS
via IFTTT

Los cuestionamientos a Zoom son cada vez más numerosos

Los cuestionamientos a Zoom

Zoom es una solución de video conferencia que se hizo muy popular a partir del distanciamiento social impuesto por la pandemia del COVID-19. Dado que su versión gratuita permite superar las limitaciones de videollamadas grupales de WhatsApp, se hizo muy popular entre los usuarios domésticos.

Los cuestionamientos a Zoom

Esa repentina popularidad llevó a que los expertos en seguridad informática (y algún que otro ciberdelincuente) pusieran interés en sus características de privacidad y seguridad.

La oficina de la fiscal general de Nueva York, Letitia James, envió a la empresa un requerimiento para que informe qué nuevas medidas de seguridad se han puesto en marcha la compañía para manejar el aumento de tráfico en su red y para detectar a los delincuentes informáticos.

Para la fiscalia, la firma responsable del servicio fue lenta en abordar los fallos de seguridad como las vulnerabilidades “que podrían permitir a terceros malintencionados, entre otras cosas, obtener acceso subrepticio a las cámaras web de los consumidores”.

Todo empezó con los aumentos de ataques ahora conocidos como “Zoombombing.”

Esa palabreja se refiere a la explotación de la función de compartir la pantalla del Zoom para secuestrar reuniones e interrumpir sesiones educativas o publicar mensajes de supremacía blanca en un seminario web sobre antisemitismo,

Los fiscales manifiestan su preocupación de que:

las actuales prácticas de seguridad de Zoom no sean suficientes para adaptarse al reciente y repentino aumento tanto del volumen como de la sensibilidad de los datos que pasan por su red.

Aunque reconocen que las vulnerabilidades detectadas se han corregido, le preguntan a Zoom si ha emprendido un examen más amplio de sus prácticas de seguridad.

Compartiendo datos con Facebook

Hace unos días se descubrió que el cliente Zoom para iOS enviaba datos a Facebook. Esto pasaba aunque el usuario no tuviera cuenta en esa red social.

Posiblemente no sea algo deliberado. Muchas aplicaciones utilizan los kits de desarrollo de software (SDK) de Facebook como medio para implementar características en sus aplicaciones más fácilmente.

Al descargar y abrir la aplicación, Zoom se conectaba a la Graph API de Facebook. La Graph API es la principal forma en que los desarrolladores obtienen datos dentro o fuera de Facebook.

La aplicación Zoom notificaba a Facebook cuando el usuario abría la aplicación, detalles del dispositivo del usuario como el modelo, la zona horaria y la ciudad desde la que se está conectando, qué compañía telefónica está utilizando y un identificador de anunciante único creado por el dispositivo del usuario que las compañías pueden utilizar para dirigirse a un usuario con anuncios.

El pasado viernes, se actualizó la aplicación. En la nueva versión se reemplazó el uso del SDK por una autenticación en Facebook usando el navegador.

Otros problemas de privacidad

Zoom también tiene otros problemas potenciales de privacidad. Los anfitriones de las llamadas de Zoom pueden ver si los participantes tienen la ventana de Zoom abierta o no, lo que significa que pueden monitorear si es probable que la gente esté prestando atención. Los administradores también pueden ver la dirección IP, los datos de localización y la información del dispositivo. Si un usuario graba cualquier llamada a través de Zoom, los administradores pueden acceder a los contenidos de esa llamada grabada, incluidos los archivos de vídeo, audio, transcripción y chat, así como al acceso a los privilegios de compartir, analizar y gestionar la nube. Los administradores también tienen la posibilidad de unirse a cualquier llamada en cualquier momento a instancias de su organización de Zoom, sin consentimiento o aviso previo para los asistentes a la llamada.

Si usas una Mac y tienes instalado Zoom, deberías tener cuidado en lo que haces delante de la cámara. Jonathan Leitschuh, un analista de seguridad, publicó dos links desde los que se puede desde un sitio web encender la cámara web de los usuarios de Mac sin su consentimiento y conocimiento.

Pero, las cosas no están mejor para los usuarios de Windows. Según el experto en seguridad cibernética @_g0dmode, Zoom para Windows es vulnerable a una vulnerabilidad clásica de “inyección de ruta UNC” que podría permitir a los atacantes remotos robar las credenciales de inicio de sesión de Windows de las víctimas e incluso ejecutar comandos arbitrarios en sus sistemas.

Estos ataques son posibles porque Zoom para Windows soporta rutas UNC remotas que convierten las URIs potencialmente inseguras en hipervínculos cuando se reciben a través de mensajes de chat a un destinatario en un chat personal o de grupo.

Lo grave de todo esto es que hablamos de un servicio que lleva 9 años en el mercado y de una aplicación que es de las más descargadas en ambas tiendas de aplicaciones.

Hace unos días, en Linux Adictos repasamos algunas soluciones de video conferencia de código abierto que puedes utilizar.

from Linux Adictos https://ift.tt/2w81Xo9
via IFTTT

WARP, la herramienta VPN gratuita de Cloudflare llegará a Linux, pero antes lo hará a Windows y macOS

WARP en Linux

El pasado domingo, Linux Torvalds lanzó Linux 5.6 y una de sus novedades más destacadas fue el soporte nativo para WireGuard. Por otra parte, en septiembre, después de un largo retraso, Cloudflare lanzó para iOS y Android su WARP, una herramienta VPN que promete hacer que las conexiones a internet sean más seguras. WARP está en versión normal y Plus, siendo la segunda de pago y la que ofrece todas las funciones sin restricciones.

WARP fue anunciado en abril de 2019. Cloudflare tenía pensado desde un principio llevar su herramienta a equipos de escritorio, pero decidieron empezar con los móviles porque era un desafío mayor. De hecho y como hemos mencionado, sufrió un retraso importante por la dificultad que entrañaba. Ahora, la compañía ya ha anunciado que hay una beta disponible, pero ¡sorpresa!, de momento sólo para Windows y macOS. La versión para Linux aún tendrá que esperar un poco más.

WARP: protocolo WireGuard eficiente y rápido

El cliente WARP para macOS y Windows se basa en el mismo protocolo Wireguard eficiente y rápido para proteger las conexiones a Internet y evitar que su ISP las espíe. Además, al igual que WARP en la aplicación móvil 1.1.1.1, el servicio básico será gratuito en macOS y Windows.

WARP es un VPN diseñado especialmente para que nuestras conexiones sean privadas y seguras, al mismo tiempo que no pierden velocidad de conexión. Por lo menos es así en las versiones móviles y sólo tenéis que daros un paseo por YouTuve para ver decenas de vídeos en los que hacen tests de velocidad con resultados sorprendentes. Como hemos explicado, y explican en esta entrada en la web oficial, WARP ya está disponible en forma de beta para Windows y macOS, pero los usuarios de Linux aún tendremos que esperar a que el desarrollo en estas dos plataformas esté mucho más avanzado.

Si no queréis esperar a ver cómo funciona, podéis probarlo en sus versiones para Android y iOS.

from Linux Adictos https://ift.tt/2xE41ov
via IFTTT

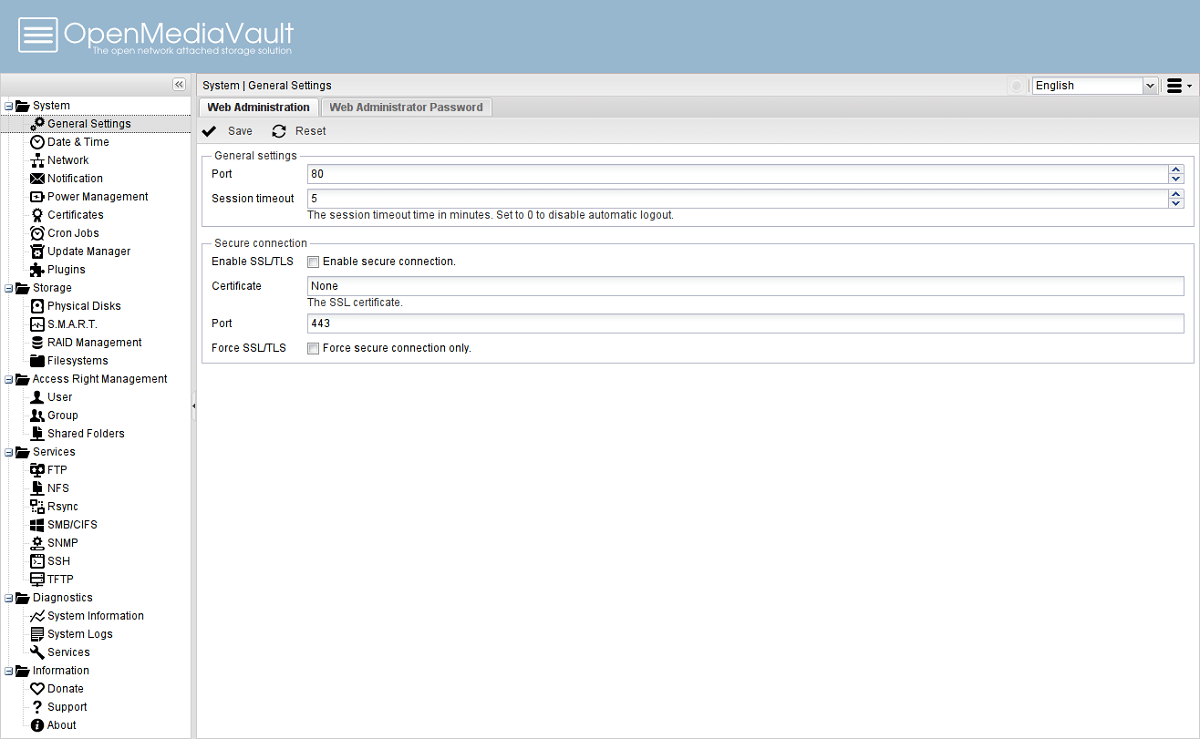
Ya está aquí la nueva version del sistema NAS, OpenMediaVault 5

Después de casi dos años desde la formación de la última versión importante, se lanzó la nueva versión de la distribución “OpenMediaVault 5”, el cual está destinado a la rápida implementación del almacenamiento en red (NAS, almacenamiento conectado a la red).

Para quienes desconocen del proyecto OpenMediaVault, deben saber que se fundó en 2009 después de una división en el campo de los desarrolladores de la distribución FreeNAS, como resultado de lo cual, junto con el clásico FreeNAS basado en FreeBSD, se creó una rama, cuyos desarrolladores tenían como objetivo transferir la distribución al kernel de Linux y la base del paquete Debian.

Sobre OpenMediaVault

OpenMediaVault considera el desarrollo de soporte para dispositivos integrados y la creación de un sistema flexible para instalar complementos como prioridades de desarrollo, mientras que la dirección clave del desarrollo de FreeNAS es utilizar las capacidades del sistema de archivos ZFS.

En comparación con FreeNAS, el mecanismo para instalar complementos ha sido rediseñado, en lugar de cambiar todo el firmware, OpenMediaVault utiliza medios estándar para actualizar paquetes individuales y un instalador completo para seleccionar los componentes necesarios durante el proceso de instalación.

La interfaz web de control OpenMediaVault está escrita en PHP usando el marco ExtJS JavaScript y se caracteriza por cargar datos según sea necesario usando la tecnología Ajax sin recargar páginas (la interfaz web FreeNAS está escrita en Python usando el marco Django).

La interfaz contiene las funciones de organizar el intercambio de datos y la separación de privilegios (incluido el soporte de ACL).

Para el monitoreo, se puede usar SNMP (v1/2c/3), además hay un sistema incorporado para enviar notificaciones de problemas por correo electrónico (incluido el monitoreo del estado de los discos a través de SMART y el funcionamiento del sistema de suministro de energía ininterrumpible).

Entre los servicios asociados con la organización del trabajo del repositorio de servicios básicos: SSH/SFTP, FTP, SMB/CIFS, cliente DAAP, RSync, cliente BitTorrent, NFS y TFTP.

Ademas, puede usar EXT3, EXT4, XFS y JFS como sistema de archivos. Dado que OpenMediaVault originalmente tenía como objetivo expandir la funcionalidad mediante la conexión de complementos, se desarrollan por separado con soporte para AFP (Apple Filing Protocol), servidor BitTorrent, servidor iTunes/DAAP, LDAP, iSCSI target, UPS, LVM y antivirus (ClamAV) y tambien se admite la creación de RAID de software (JBOD / 0/1/5/6) usando mdadm.

Principales novedades de OpenMediaVault 5

Con la liberación de esta nueva versión se destaca que la base del paquete se ha actualizado a Debian 10 (Buster), además de que la transición al uso del sistema de gestión de configuración centralizado SaltStack para el despliegue y sincronización de configuraciones se ha completado. Por ejemplo, para implementar la configuración de un nuevo sistema de acuerdo con los parámetros de la base de datos de configuración, ahora es suficiente ejecutar “omv-salt stage run all”.

En lugar de la utilidad omv-mkconf, se propone un nuevo comando omv-salt que puede usarse para crear archivos de configuración, además de que en lugar de la utilidad omv-initsystem, se ha agregado el comando omv-confdbadm populate, que determina la configuración actual y la sincroniza con la base de datos de configuración.

La ejecución de la operación TRIM (transferencia de información sobre bloques no utilizados a dispositivos de almacenamiento) sobre la marcha se reemplaza por el lanzamiento de dicho trabajo en un horario.

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó soporte para particiones SMB / CIFS al motor de respaldo Time Machine.
  • Para procesar el botón de apagado, se utiliza systemd-logind.
  • Systemd se usa para iniciar un reinicio, apagado e hibernación.
  • En lugar de ntpd, se usó chrony para sincronizar la hora exacta.
  • Para configurar la red implicada systemd.
  • Backend agregado para usar almacenamiento basado en controladores RAID Areca.
  • Se proporciona el almacenamiento del tamaño y la posición de las ventanas.
  • En la pantalla principal, se implementa una información sobre herramientas para la actualización.
  • Se agregó salida de advertencia de reinicio.
  • Debido a problemas de estabilidad para nuevas instalaciones, el soporte para directorios compartidos (“/ sharedfolder /”) está deshabilitado de manera predeterminada.

Descarga

Finalmente para quienes estén interesados en obtener las imágenes de instalación de OpenMediaVault, pueden hacerlo desde su sitio web oficial.

El enlace es este. 

from Linux Adictos https://ift.tt/39CcbL6
via IFTTT

KNOME y Cute: dos bromas sobre Linux para este April’s Fools Day

KNOME y Cute

Hace unos días, de repente y totalmente por sorpresa, KDE presentó Plasma Bigscreen. Disponible ya como versión beta, la nueva propuesta de KDE es un sistema operativo o lanzador que nos permite usar KDE neon en nuestras televisiones, algo que podemos hacer por medio de una Raspberry Pi. Hoy, los mismos desarrolladores han presentado algo mucho más importante: GNOME y KDE se han unido para lanzar el entorno gráfico KNOME… pero vamos a rebajar un poco nuestro entusiasmo.

¿Qué día es hoy? Efectivamente: 1 de abril. Para el que aún no lo sepa, es el día de los Santos Inocentes en algunos países anglosajones, o lo que es lo mismo, un día para gastar bromas. Cuando un servidor ha visto la noticia esta mañana, ha empezado a pensar en un artículo hablando de la importantísima novedad. Sí, me la he tragado durante unos minutos. Si bien es cierto que aún no han dicho que es una broma, sólo tenemos que ir a knome.org, la web que han creado, para empezar a disipar nuestras dudas.

KNOME: buena idea, pero no parece que vaya a convertirse en realidad

https://platform.twitter.com/widgets.js

Porque hasta han creado una web explicándolo todo sobre KNOME. Pero llama la atención que, al pasar el cursor sobre el botón de “Download”, se mueve a otro punto. Si aún estamos algo dormidos, podemos pensar que es un bug, o sencillamente una pequeña broma relacionada al momento oficial de su lanzamiento, que estaría programado para la semana que viene. Las dudas desaparecen casi al 100% cuando bajamos al final de la página, hacemos clic en otro “Download”, este más grande, empieza una espera de 10 segundos y nos lleva a un vídeo de YouTube. ¿Qué vídeo? Pues uno que se ha estado usando durante años a modo de “te pillé”: el “Never Gonna Give You Up” de Rick Ashley.

¿Y si no fuera una broma?

Bueno, saldremos de dudas completamente a lo largo del día de hoy, pero Rick no nos hace ser muy optimistas. Y es que KNOME sería la unión de KDE y GNOME, lo que tendría lo mejor de ambos mundos. Personalmente, también me había llamado la atención el gráfico de la RAM, en el que ponían a la misma altura a KDE y a GNOME, estando KNOME muy por encima.

KNOME también sería un entorno gráfico que disfrutaría de convergencia y estaría disponible en teléfonos móviles. En definitiva, algo demasiado bueno para ser verdad que es casi seguro que no volveremos a mencionar mañana. Pero lo que sí es curioso es que se han escrito artículos sobre este lanzamiento (como este), algo que no sabemos si es parte de la broma o que se la han colado como a un servidor, pero han investigado menos.

Qt pasa a llamarse Cute… o no

Una noticia menos importante que el lanzamiento de un entorno gráfico sería el cambio de nombre de Qt a Cute (“lindo” o “mono” en español). La diferencia entre ambas bromas es que Qt no ha creado ninguna página web ni ha avanzado mucha información, dejando su broma en un sencillo tweet:

https://platform.twitter.com/widgets.js

Si hay algo de cierto en todo esto, lo sabremos mañana. De momento, lo único que podemos decir es que os mantengáis escépticos y que tengáis un feliz día 1 de abril, aunque residáis en un país de habla hispana.

from Linux Adictos https://ift.tt/3bFMFWT
via IFTTT

Git Forge: un servicio lanzado por Fedora y CentOS para el alojamiento de sus proyectos

fedora_infra

Los desarrolladores que están detrás de los proyectos de las populares distribuciones de Linux “CentOS y Fedora” dieron a conocer recientemente mediante un anuncio la decisión de crear un servicio de desarrollo en conjunto, al cual nombrado como “Git Forge”.

Este nuevo servicio se construirá utilizando la plataforma GitLab que se convertirá en la plataforma principal para interactuar con los repositorios de Git y para alojar proyectos relacionados con las distribuciones de CentOS y Fedora.

Al evaluar las posibles soluciones para el nuevo Git Forge, se consideraron Pagure y Gitlab. Basado en el estudio de aproximadamente 300 revisiones y sugerencias de los participantes de los proyectos Fedora, CentOS, RHEL y CPE, se formaron los requisitos de funcionalidad y se tomó la decisión a favor de Gitlab.

Además de las operaciones típicas con repositorios, la seguridad, la usabilidad y la estabilidad de la plataforma se declararon entre los requisitos clave.

Los requisitos incluían características tales como enviar solicitudes push a través de HTTPS, medios para restringir el acceso a versiones, soporte para versiones privadas, compartir el acceso entre usuarios externos e internos (por ejemplo, para trabajar en la reparación de vulnerabilidades durante el embargo de revelar información sobre un problema), unificación de subsistemas para trabajar con informes de problemas, código, documentación y planificación de nuevas características, la disponibilidad de herramientas para la integración con el IDE, soporte para flujos de trabajo típicos.

Entre las características de GitLab que finalmente influyeron en la decisión de elegir esta plataforma, se mencionó el soporte de subgrupos con acceso selectivo a repositorios, la posibilidad de usar un bot para fusiones automáticas (se requiere CentOS Stream para soportar paquetes con el núcleo), la presencia de herramientas integradas para el desarrollo de la planificación, la posibilidad de usar un servicio SAAS listo para usar con un nivel de disponibilidad garantizado (liberará recursos para mantener la infraestructura del servidor).

La decisión ya ha causado críticas entre los desarrolladores, en relación con el hecho de que la decisión se tomó sin una discusión preliminar previa.

También hubo preocupaciones de que el servicio no usaría la edición Comminity gratuita de GitLab. En particular, las capacidades necesarias para implementar los requisitos de Git Forge descritos en el anuncio solo están disponibles en la versión patentada de GitLab Ultimate .

La intención de aprovechar el servicio SAAS provisto por GitLab (aplicación como servicio) también fue criticada, en lugar de implementar GitLab en sus servidores, lo que descontrola el servicio (por ejemplo, es imposible asegurarse de que todas las vulnerabilidades en el sistema se reparen rápidamente, la infraestructura se mantenga adecuadamente y no se impondrá un solo momento de telemetría y se descartará el sabotaje por parte de personal de terceros).

La solución tampoco va bien con los principios fundamentales de Fedora, que especifican que un proyecto debe dar preferencia a alternativas gratuitas.

Mientras tanto, GitLab anunció la apertura de implementaciones de 18 funcionalidades que antes solo se ofrecían en ediciones de paga de GitLab:

  • Adjuntando un problema relacionado;
  • Problema de exportación de GitLab a CSV.
  • El modo de planificar, organizar y visualizar el proceso de desarrollo de funcionalidades o lanzamientos individuales.
  • Servicio incorporado para vincular participantes del proyecto con terceros mediante correo electrónico.
  • Terminal web para IDE web.
  • La capacidad de sincronizar archivos para probar cambios en el código en el terminal web.
  • Diseñe herramientas de administración que le permitan cargar diseños y recursos para el problema, utilizando el problema como un único punto de acceso a todo lo que se requiere para desarrollar una nueva característica.
  • Código de informes de calidad.
  • Soporte para gestores de paquetes Conan (C/C ++), Maven (Java), NPM (node.js) y NuGet (.NET).
  • Soporte para implementaciones canarias, lo que le permite instalar una nueva versión de la aplicación en una pequeña parte del sistema.
  • Distribución incremental, permitiendo primero entregar nuevas versiones para solo un pequeño número de sistemas, llevando gradualmente la cobertura al 100%.
  • Banderas de activación de funcionalidad, que dan la oportunidad de entregar el proyecto en varias ediciones, activando dinámicamente ciertas características.
  • Modo de implementación general que permite evaluar el estado de cada entorno de integración continua basado en Kubernetes.
  • Soporte para definir múltiples clústeres de Kubernetes en el configurador
  • Soporte para definir políticas de seguridad de la red de contenedores que permiten diferenciar el acceso entre los pods de Kubernetes.

Fuente: Blog Centos – Blog Fedora

from Linux Adictos https://ift.tt/2xIY2yp
via IFTTT