Nearby Sharing, el «AirDrop de Google», será compatible con Linux y cualquier otro sistema operativo de escritorio, o esa es la intención

Nearby Sharing en Linux

Hace muchos años, antes de la llegada de WhatsApp y otras muchas aplicaciones, para compartir archivos confiábamos en el Bluetooth. El problema es que no es, o por lo menos no lo era en el pasado, tan seguro como otras tecnologías. Por ese motivo, en teoría, compañías como Apple lo restringieron desde el principio para compartir, no así para realizar ciertas conexiones. La compañía de la manzana lanzó una alternativa que llamó AirDrop y que se basa en el WiFi, y Google ha creado Nearby Sharing que promete funcionar de una manera muy similar.

Los usuarios de Android miraban la función de Apple de reojo y se preguntaban por qué Google no tenía nada parecido para ellos. Entonces, a principios de este año, la compañía del buscador más usado del planeta presentó (vía xde-developers.com) Nearby Sharing, algo que muchos pensaron que funcionaría sólo para dispositivos de Google, más concretamente entre dispositivos Android. Pero esto no tenía mucho sentido, empezando porque la compañía también desarrolla Chrome OS y terminando porque, bueno, a Google le gusta mucho saber cómo nos movemos.

Nearby Sharing, un AirDrop para dominarlos a todos

Teniendo en cuenta lo anterior, no sorprende que la compañía planee que su Nearby Sharing este disponible para todo el mundo, lo que incluye los usuarios de Windows, macOS, sus Chrome OS y Android y para nosotros, los usuarios de Linux. En un principio, no se ha mencionado ningún sistema operativo de Apple basado en iOS (que son iOS -a partir del martes podría pasar a llamarse iPhoneOS-, iPadOS, tvOS y watchOS) pero, si Apple no pone restricciones, también debería ser compatible tarde o temprano.

Lo malo es que Nearby Sharing aún no funciona. Sí ha aparecido en la última versión de para desarrolladores (Canary) de Chrome OS y se puede acceder a ella desde chrome://flags. Ahora nos ofrece la opción de activar Nearby Sharing para «compartir contenido entre dispositivos Mac, Windows, Linux y Chrome OS«. Por lo tanto, la única duda es la de si será compatible con los dispositivos móviles de Apple; el resto de sistemas sí lo serán.

En cuanto lo lancen, falta por ver cómo funciona. Quien ha probado el AirDrop de Apple sabe perfectamente que funciona de manera eficaz y rápida, algo que no podemos decir de otras opciones como Sharedrop, lo que también pretende funcionar como la propuesta de Apple, pero que no puede competir en cuanto a velocidad. Si Google consigue implementarlo bien, seguro que se convertirá en la mejor opción del mundo para compartir archivos con dispositivos cercanos… aunque iOS se quedara fuera.

from Linux Adictos https://ift.tt/3dkLQ68
via IFTTT
WINE 5.11 actualiza el motor Mono a la versión 5.1.0 y elimina arquitecturas obsoletas

WINE 5.11

Como cada dos semanas desde que cambiaran su modelo o frecuencia de actualizaciones, el equipo de desarrolladores de «Wine Is Not An Emulator» ha lanzado WINE 5.11. La v5.10 de este software de «no emulación» de aplicaciones de Windows en sistemas como los basados en Linux llegó con novedades como una nueva librería Unix para NTDLL, pero también para corregir muchos fallos. WINE 5.11 también introduce muchos cambios, pero en las novedades más destacadas nos hablan sólo de las habituales 5-6.

De las 5 novedades destacadas que mencionan, además de la sexta que habla de corrección de errores, la que quizá destaque más es la primera de ellas: el motor Mono de WINE ha sido actualizado a la versión 5.1.0, lo que incluye soporte para la librería WpfGfx. En cuanto a corrección de errores, han introducido un total de 57, pero esta actualización ha introducido un total de 348 cambios. Lo que tenéis a continuación es la lista de novedades más destacadas que aparecen en la nota de este lanzamiento.

Novedades más destacadas de WINE 5.11

  • El motor Mono se ha actualizado a la v5.1.0, con soporte para la biblioteca WpfGfx.
  • Más trabajo en la biblioteca de Unix separada para NTDLL.
  • Comienzos de una implementación del controlador de kernel de NetIO.
  • Soporte inicial para la API Print Ticket.
  • Eliminación de la obsoleta arquitectura PowerPC de 32 bits.
  • Varias correcciones de errores

Los usuarios interesados ya pueden instalar WINE 5.11 desde su código fuente, disponible en este y este otro enlace, o a partir de los binarios que se pueden descargar desde aquí. En el último enlace también hay información para añadir el repositorio oficial del proyecto para recibir esta y otras actualizaciones futuras tan pronto en cuanto las tengan listas a sistemas como Ubuntu/Debian o Fedora, pero también para Android y macOS.

Si, como hasta ahora, no hay sorpresas, la próxima versión será WINE 5.12. Llegará el próximo viernes 3 de julio y entre sus novedades se espera que sigan mejorando la implementación del controlador del kernel NetIO y otros varios centenares de cambios menores.

from Linux Adictos https://ift.tt/3hVSbbY
via IFTTT

VLC 3.0.11 llega principalmente para solucionar fallos y corregir una vulnerabilidad

VLC 3.0.10

Menos de dos meses después de la versión anterior, VideoLAN ha lanzado VLC 3.0.11. Como la versión que llegó a finales de abril, no se trata de un lanzamiento muy emocionante, pero sí que añade mejoras como solución de errores y mejoras de seguridad. Concretamente, han corregido una vulnerabilidad, la CVE-2020-13428 que, aunque en su informe no lo mencionan, podríamos decir que es de prioridad media o alta, aunque en esto también tiene algo que decir lo fácil que sea explotar la vulnerabilidad.

El fallo de seguridad corregido podía permitir a atacantes remotos ejecutar comandos o bloquear el reproductor VLC en un equipo vulnerable. Concretamente, se trata de un «desbordamiento del búfer en el paquete de paquetes H26X de VLC» y puede permitir a los atacantes ejecutar comandos bajo el mismo nivel de seguridad que el usuario si es convenientemente explotado.

VLC 3.0.11 ya diaponible para Windows, macOS y Linux

Según informa VideoLAN:

El código afectado solo fue utilizado por el decodificador acelerado de hardware macOS/iOS (VideoToolbox), lo que significa que otras plataformas no se ven afectadas.

Si tiene éxito, un tercero malintencionado podría desencadenar un bloqueo de VLC o una ejecución de código arbitrario con los privilegios del usuario objetivo.

Si bien es probable que estos problemas en sí mismos solo bloquean el reproductor, no podemos excluir que se puedan combinar para filtrar información del usuario o ejecutar código de forma remota. ASLR y DEP ayudan a reducir la probabilidad de ejecución de código, pero pueden omitirse.

No hemos visto exploits que ejecuten código mediante esta vulnerabilidad.

Los usuarios de Windows y macOS ya pueden instalar la nueva versión actualizando desde el mismo reproductor o descargando VLC 3.0.11 desde la página web oficial, a la que podéis acceder desde este enlace. Los usuarios de Linux también lo tenemos disponible desde el enlace anterior en diferentes formatos, pero también en Flathub. En los próximos días (o incluso semanas), llegará a los repositorios oficiales de la mayoría de distribuciones Linux.

from Linux Adictos https://ift.tt/3dgVIha
via IFTTT

Desperados III: confirmación de que llegará a Linux

Desperados III

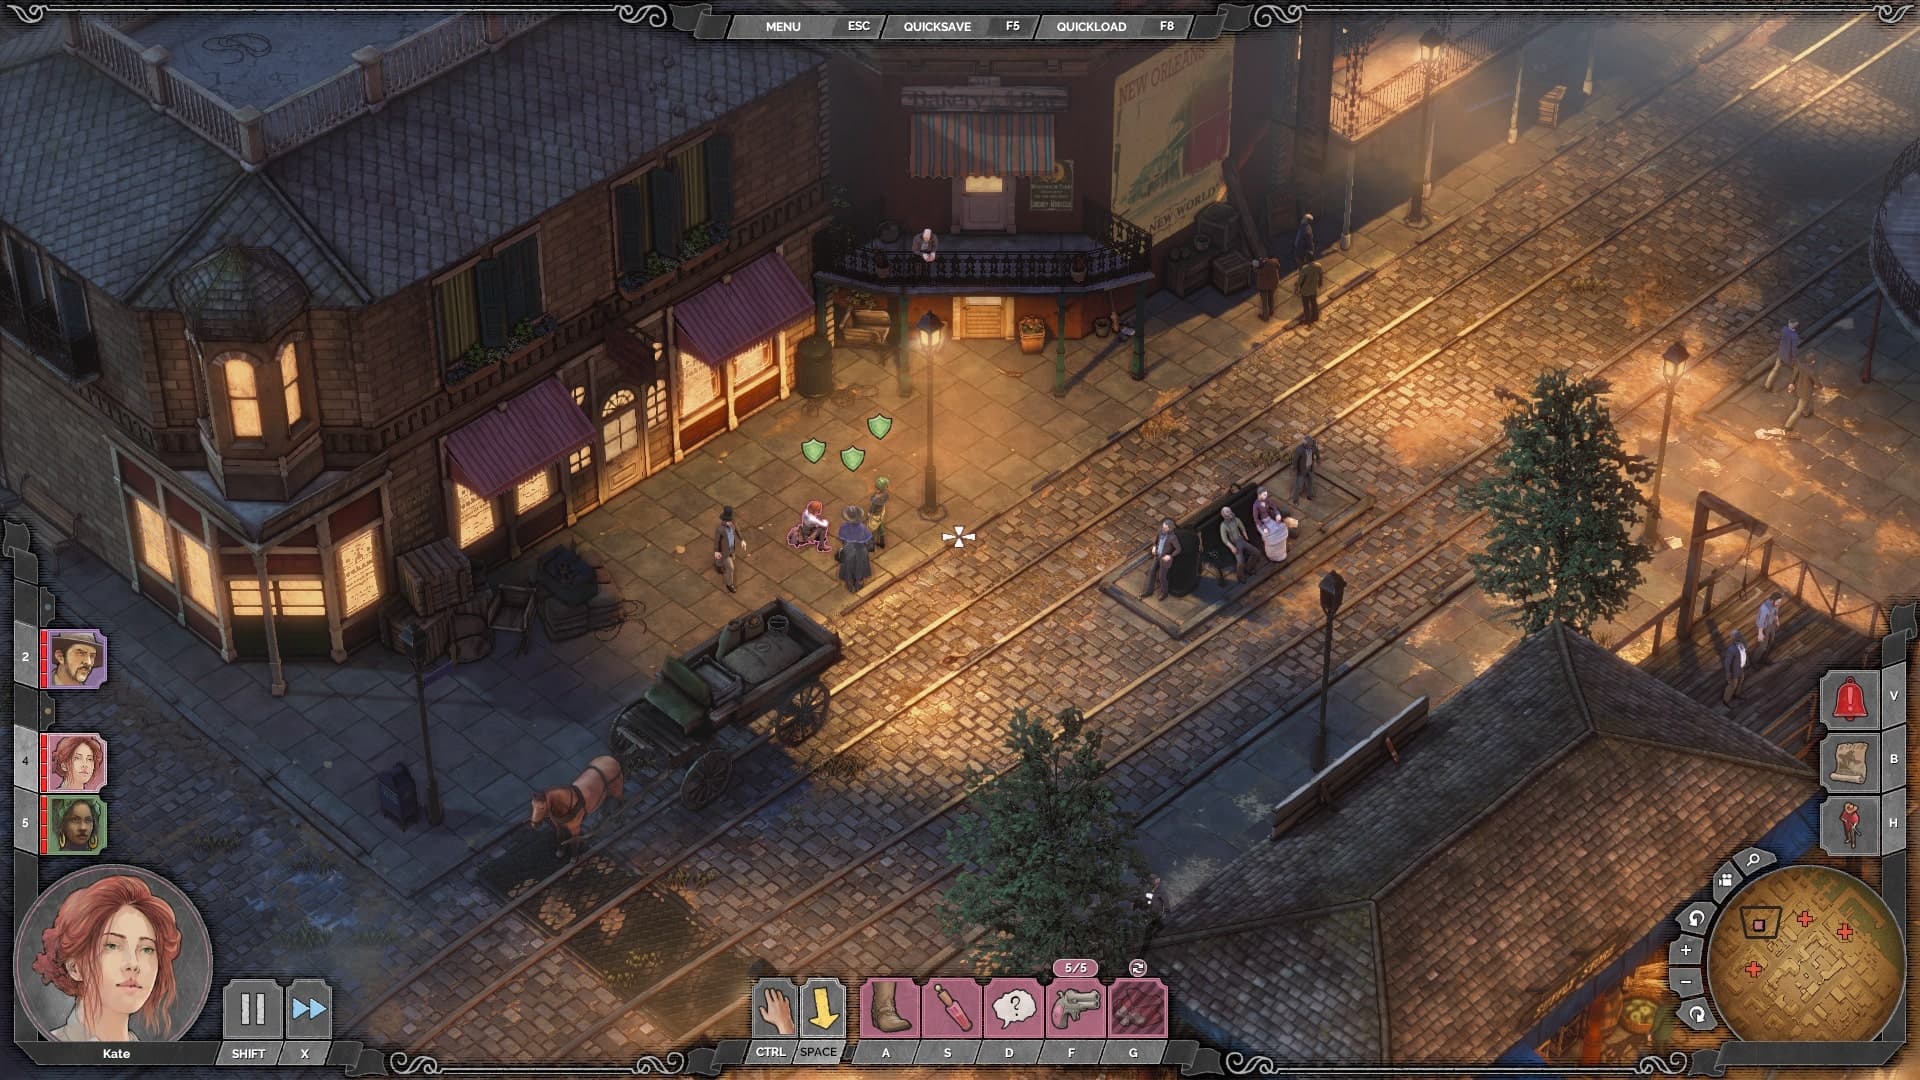
Desperados III es un videojuego de Mimimi Games y THQ Nordic que está ambientado en el lejano oeste. Actualmente se encuentra disponible de forma nativa para Windows, pero ahora se ha confirmado que está siendo desarrollado también para Linux y macOS. Una gran noticia que ha podido ser confirmada desde la cuenta oficial de THQ Nordic en Twitter.

En el tweet se podía leer que llegarían actualizaciones del contenido para julio o agosto y «Además, habrá una actualización este verano, agregando soporte para Mac y Linux«. Una buena noticia para los que les guste este tipo de videojuegos y usa la plataforma del pingüino. De hecho, si vemos el gran trabajo que hicieron en Shadow Tactics: Blades of the Shogun, seguro que también será maravilloso en el caso de Desperados III.

Por cierto, parece que Feral Interactive está un poco apagada últimamente, sin traer ports a Linux como solía hacer… ¿por qué será? Bueno, a falta de ésta, buenas son estas noticias.

En cuanto a las características del videojuego, si aún no lo conoces, están:

  • Puedes jugar con cinco personajes únicos, con sus habilidades y particularidades. Algo así como Commandos, de hecho, se parece mucho a ese videojuego, solo que de pistoleros.
  • Puedes elegir libremente varias formas de superar los obstáculos.
  • Combatir con grandes grupos de enemigos de forma planificada y cuidadosa.
  • Un sin fin de escenarios del Salvaje Oeste, con pueblos fronterizos típicos de esta época, pantanos misteriosos, estaciones de ferrocarril, ciudades en expansión, y más.
  • Puedes elegir entre ataques letales y algunos no mortales. Con sigilo y armas diversas.
  • Con varias dificultades y desafíos.
  • Modo Showdown que permite usar la pausa en cualquier momento y reaccionar ante emboscadas o ataques sorpresas.

Cuando esté disponible para Linux, ya sabes que lo puedes encontrar en tu tienda de juegos favorita, Steam de Valve…

from Linux Adictos https://ift.tt/30ULj8H
via IFTTT

Krita 4.3.0 ha llegado con el cartel de la versión más estable de su historia

Krita 4.3

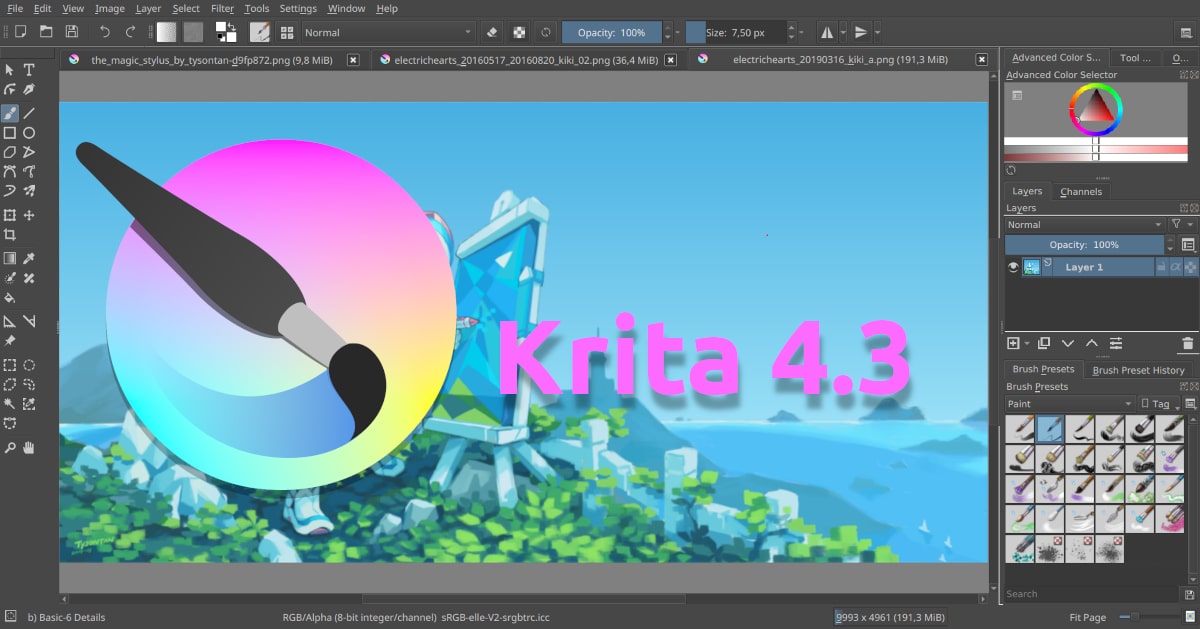
Tres meses después de la versión anterior y un año después de la v4.2.0, el equipo de desarrolladores de este software creado por y para dibujantes ha lanzado Krita 4.3.0. Como leemos en la nota de su lanzamiento, llega con muchas funciones, pero sobre todo para corregir muchísimos fallos. La intención era que este fuera el lanzamiento más estable de la historia de Krita, por lo que han pasado mucho tiempo centrándose en mejorar la estabilidad y el rendimiento.

Krita 4.3.0 ha llegado con más de 2000 cambios, dos millares de mejoras que se han introducido desde la v4.2.9 del software, nada de cambios o mejoras combinadas entre dos o varias versiones. El lanzamiento también incluye el trabajo de los proyectos del Google Summer of Code de 2019, lo que incluye que Krita esté disponible en la Google Play en forma de beta para Android y Chrome OS. Para estos sistemas, el software está basado en el Krita 4.3.0 de escritorio, pero está en fase beta.

Krita 4.3.0 ya disponible, también para Android y Chrome OS

En cuanto a las nuevas funciones, correcciones aparte, destacan:

  • El diálogo del renderizado de la animación tiene ahora una nueva opción para exportar sólo frames sueltos de una animación.
  • Se han incluido nuevas acciones vinculables de teclas de acceso rápido para seleccionar la capa hermana anterior/siguiente, para trabajar dentro de un solo grupo de capas.
  • La función de la capa aislada se llama ahora «Capa activa aislada» para reflejar mejor cómo funciona.
  • Nuevo grupo de preajustes de pincel de efecto acuarela.
  • Los paquetes ahora manejan correctamente las zonas horarias y muestran las fechas en el formato preferido del usuario.
  • Hay un par de nuevos patrones que son buenos para usar con el nuevo filtro Paletizar.
  • Nuevos filtros.
  • Krita ahora permite configurar la opacidad y la ligereza en las puntas de pincel de colores por separado. Esto permite una serie de nuevas posibilidades, entre las cuales la capacidad de obtener una textura remanente de aceite o acrílico impasto.
  • El motor de la brocha del pincel es ahora sobre un 20% más rápido.
  • El formato de manguera de imagen GIMP (gih) admite varias dimensiones, por lo que uno puede tener varias filas de pinceles que se pueden establecer en aleatoriedad horizontalmente, y tal vez incrementar verticalmente. Y ahora el exportador de Krita también lo admite.
  • Ahora es posible sacar el área central del lienzo de la ventana y ponerlo en su propia ventana: el modo de lienzo separado es útil cuando, por ejemplo, tiene una pantalla grande y una pequeña, luego puede colocar la imagen en la pantalla grande y todas las herramientas y acopladores en la pantalla pequeña.
  • Mejoras en la gestión de color.
  • Mejoras en las herramientas, entre las que se incluyen las de rellenado y la de selección contigua.
  • La herramienta de selección magnética es ahora más precisa.
  • Nuevos modos para la herramienta Gradiente.
  • Crear selecciones ahora es mucho más rápido.
  • Krita ahora intenta con más fuerza asegurarse de que un archivo realmente se guarde correctamente: verifica el tamaño, la fecha, abre el archivo, verifica el contenido justo después de guardarlo.
  • Solución al error realmente desagradable que hacía que las selecciones que están completamente fuera de la imagen podrían guardarse y al cargarlas parecería imposible pintar.
  • Añadida una opción para abrir una imagen como una capa de archivo en una imagen ya cargada.
  • Hay una nueva opción para guardar imágenes en .kra con todas las capas recortadas al tamaño de la imagen. Esto está desactivada por defecto.

Ya disponible desde la web del autor

Krita 4.3.0 ya está disponible, pero la única tienda oficial en la que lo está es en la Google Play y se trata de una versión beta. Si no me equivoco y pasa como siempre, en las próximas horas llegará a Flathub, un tiempo después lo hará a Snapcraft y, ya mucho más tarde, llegará a los repositorios oficiales de las diferentes distribuciones. Ahora mismo ya se puede descargar su AppImage desde este enlace.

from Linux Adictos https://ift.tt/2N9pB8K
via IFTTT

WSL ya muestra aplicaciones con GUI y ahora es más fácil de instalar

WSL GUI Apps

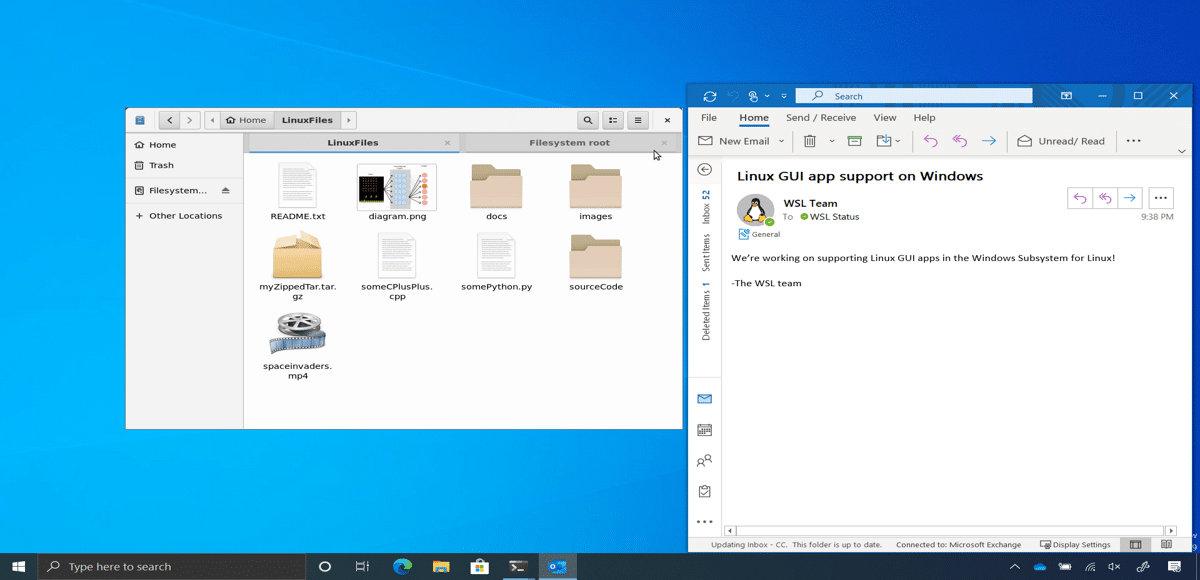
Anticipándome al «hater» de turno, tengo que decir que este artículo trata de una tecnología de Microsoft que se ejecuta en Windows 10, pero cuyo nombre es Windows Subsystem for LINUX; hay que fijarse en la parte en mayúsculas. Explicado esto, aunque no debería ser necesario, desde ayer WSL ha introducido un par de novedades muy interesantes, siendo una de ellas el primer paso para que Linux dentro de Windows se vea un poco más Linux que hasta ahora.

Para concretar un poco más, no, estas novedades no son oficiales, es decir, no han llegado a la versión estable de Windows 10. Llegaron ayer como parte de la Windows 10 Build 20150 y lo hizo al anillo rápido (Fast ring), ahora llamado Dev Channel, para Insiders, los que tenemos un equipo con el sistema de Microsoft suscrito al programa que nos permite ver antes de su lanzamiento las novedades en las que están trabajando. De las dos que mencionaremos en este artículo, la novedad más destacada es que se pueden ejecutar aplicaciones Linux con GUI en WSL2.

Microsoft y NVIDIA llevan CUDA a WSL2

Como parte de la actualización, ahora WSL en su segunda versión puede realizar funciones de computación basadas en la GPU, lo que incluye el uso de la tecnología CUDA de NVIDIA. Esto, y lo del nuevo comando de instalación del que os hablaremos más adelante, fue adelantado en la conferencia que Microsoft celebró en mayo

Microsoft se asoció con NVIDIA para entregar una previsualización inicial del CUDA de NVIDIA para WSL2 (más información), lo que incluye soporte de machine-learning para herramientas ML, librerías y frameworks populares, como los PyTorch y TensorFlow. Microsoft también proporciona un paquete de TensorFlow con un backend DirectML. Por otra parte, AMD también lanzó una versión preliminar de sus drivers gráficos para desbloquear la compatibilidad de la aceleración por GPU de DirectX 12 dentro de WSL para un buen grupo de su hardware Radeon.

wsl.exe -install, el comando de instalación se simplifica

La otra función interesante es el nuevo comando de instalación y actualización de WSL. Hasta ahora había que introducir un par de ellos prácticamente imposibles de recordar, pero ahora se instalará con tan solo abrir el PowerShell de Windows e introducir el nuevo wsl.exe –install. La espera hasta la finalización de la instalación debería ser más corta, pero el resto de pasos, lo que incluye ir a la Microsoft Store e instalar una distribución Linux, son los mismos.

Junto al comando anterior, también han introducido los siguientes:

  • wsl.exe –update actualizará el kernel.
  • wsl.exe –update –status nos mostrará el estado del kernel.
  • wsl.exe –update –rollback nos permitirá volver a una versión anterior del kernel.

Pero esto no debería ser necesario, si todo funciona correctamente y no queremos volver a un versión anterior del kernel, porque ahora las actualizaciones llegan desde el Windows Update del sistema operativo como cualquier otra actualización que no dependa de la Microsoft Store. Hoy, aunque muchos sigamos prefiriendo el Linux nativo y tradicional, para los Insiders, Windows 10 ha dado otro paso para acercarse a Linux.

from Linux Adictos https://ift.tt/2Bhmg4L
via IFTTT

Kubermatic, anteriormente Loodse, abre el código fuente de su tecnología principal

Loodse GmbH, un startup de Kubernetes con un papel notable en el ecosistema de código abierto, cambió su nombre a Kubermatic y lanzó una nueva versión de su plataforma de automatización de infraestructura bajo una licencia de código abierto.

Para quienes desconocen aún de Kubernetes, deben saber que este es el marco de referencia para administrar clústeres de contenedores de software en la empresa para que las aplicaciones puedan ejecutarse en una variedad de entornos informáticos.

Fue lanzado por Google en 2014 como un proyecto de código abierto al que Kubermatic, con sede en Alemania, que se lanzó en 2016, es uno de los mayores contribuyentes. Afirma ser uno de los «cinco principales compromisos corporativos» junto con VMware Inc., Microsoft Corp., Red Hat de IBM Corp. y el propio Google.

La plataforma Kubermatic Kubernetes insignia de la compañía a partir de esta mañana está disponible bajo una licencia gratuita de Apache 2.0.

El software proporciona una interfaz de administración unificada para administrar clústeres de Kubernetes en Amazon Web Services, Microsoft Azure, Google Cloud Platform y la infraestructura local. Lo utilizan empresas como Daimler AG, proveedores de internet y otras que, según afirma la startup alemana, ven una reducción de hasta un 72% en los «costos operativos asociados con las arquitecturas de Kubernetes».

“Ahora que somos Kubermatic de código abierto, también pensamos que las personas deberían entender nuestra visión y cuál es nuestro ADN. Es la automatización de Kubernetes, que ayuda a nuestros clientes a ahorrar realmente dinero en las operaciones de Kubernetes al automatizar tanto como sea posible en el nivel de operación, para que nuestros usuarios puedan realmente concentrarse en la creación de nuevas aplicaciones «, 

La plataforma Kubermatic Kubernetes tarda unos minutos en instalarse en la infraestructura de una empresa. Una vez que todo está instalado, los administradores pueden comenzar a usar el software para escalar su clúster según la demanda de la aplicación, crear nuevos clústeres e implementar configuraciones de protección de datos.

La plataforma Open Source Kubermatic Kubernetes ofrece:

  • HA Kubernetes autorreparable en la arquitectura de Kubernetes basada en Kubernetes CRD y operadores para una gestión simplificada
  • Gestión automatizada del ciclo de vida con aprovisionamiento, escalado, actualización y limpieza de clústeres integrados con solo una llamada API
  • Gestión multiusuario y de usuarios con entornos preestablecidos para diferentes unidades organizativas
  • Identidad y gestión de claves SSH
  • Modelos de clúster, ajustes preestablecidos y complementos para el gobierno y la aplicación de políticas
  • Manejo automatizado de copias de seguridad de múltiples clústeres y múltiples nubes con ubicaciones de copia de seguridad personalizables
  • Registro y monitoreo de infraestructura con Prometheus y Grafana incorporados
  • Portal central de autoservicio a través de múltiples clústeres, múltiples nubes y múltiples regiones para ofrecer Kubernetes-as-a-Service en poco tiempo al mercado
  • Elección gratuita de la pila de infraestructura con soporte nativo de todos los principales proveedores de la nube, incluidos AWS, Google Cloud Platform y Microsoft Azure, así como entornos OpenStack y VMware vSphere
  • Gestión centralizada de aplicaciones en contenedores y virtualizadas con integración nativa de KubeVirt
  • Plano de control de clúster de usuario en contenedor con escalado automático de componentes del plano de control

La plataforma tiene un modo de alta disponibilidad que permite que los entornos de Kubernetes se recuperen de las interrupciones automáticamente.

Para las empresas que ejecutan grandes implementaciones con muchos componentes para administrar, la plataforma proporciona funciones de automatización para facilitar ciertas tareas de mantenimiento.

Los administradores pueden crear políticas para asegurarse de que la configuración de Kubernetes cumpla con los requisitos de seguridad internos. Los usuarios que necesitan funciones de seguridad más avanzadas también pueden conectar la plataforma a herramientas externas como Active Directory, la plataforma de administración de identidad ampliamente utilizada de Microsoft.

Kubermatic argumenta que hacer que el software sea más accesible al ofrecerlo de forma gratuita ayudará a abordar una creciente necesidad en el mercado.

 «Después de una década de computación en la nube centralizada, la industria está al comienzo del próximo ciclo de computación descentralizada, ahora en el límite», dijo el director ejecutivo Sebastian Scheele. «Edge solo tendrá éxito con la automatización completa de la infraestructura y las aplicaciones».

La adición de una nueva solución de automatización al ecosistema de herramientas de código abierto en torno a Kubernetes fortalecerá en última instancia el atractivo empresarial del propio marco.

from Linux Adictos https://ift.tt/2URZY0z
via IFTTT

Google Chrome revive el proyecto para ocultar las URLs en el navegador

A principios de 2014, Google parecía querer hacer un cambio en el comportamiento de su barra de direcciones que se puede usar tanto para buscar en la web, como para ingresar una URL así como para poder acceder a su página de configuración del navegador.

Desde ese entonces, Google nos dio a conocer que no le gusta la barra de direcciones del navegador o la forma en la que se muestran los dominios sobre ella y es por ello que tomo cartas en el asunto.

El cambio que pretendía hacer era ocultar la URL, función que en Chrome Canary build 36, era posible activar. Cuando el usuario navegaba dentro de las diferentes secciones de un sitio, solo se mostrará el nombre del sitio en la barra de direcciones.

Uno de los objetivos detrás de esta maniobra era proporcionar una herramienta contra los ataques de phishing. En donde una de las claves para el éxito de sus ataques radica en persuadir a su víctima de que va a un sitio confiable.

Esto no se llevó a cabo, debido a que una gran cantidad de personas se opusieron aún que las opiniones estaban bastante divididas, incluso dentro del equipo de Chrome.

A pesar de la suspensión del proyecto, la compañía simplemente lo mando a un baul en donde podría retomarlo mas adelante.

Y así fue, unos años más tarde (en la actualidad), la compañía regresó con un renovado entusiasmo por su proyecto.

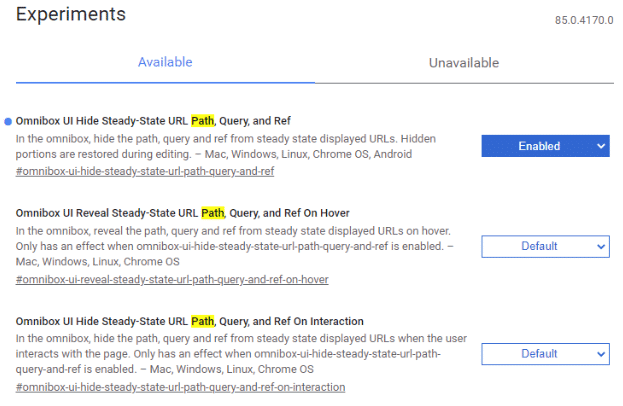
Y es que varios desarrolladores, notaron que aparecieron diversas opciones dentro de la página de configuración del navegador, en donde se muestran funciones nuevas en los canales Dev y Canary de Chrome (V85), que cambian la apariencia y el comportamiento de las direcciones web en la barra de direcciones.

La configuración principal se llama «Omnibox UI» que oculta todo en la dirección web actual, excepto el nombre de dominio.

Además de que encontraron que hay dos indicadores adicionales que cambian este comportamiento y que también se ha creado una página de problemas en el rastreador de errores de Chromium para realizar un seguimiento de los cambios, aunque no hay detalles adicionales allí.

Uno revela la dirección completa una vez que pasa el mouse sobre la barra de direcciones (en lugar de hacer clic en él), mientras que el otro solo oculta la barra de direcciones una vez que interactúa con el página. 

Todavía no hay una explicación pública de por qué Google decidió hacer estos cambios ahora, pero la compañía ha dicho en el pasado que pensó que mostrar la dirección completa podría hacerlo más Es difícil saber si el sitio actual era legítimo.

«Mostrar la URL completa puede dañar partes de la URL que son más importantes para tomar una decisión de seguridad en una página web», dijo Livvie Lin, ingeniera de software de Chromium, en un documento de diseño anterior. 

Sin embargo, también se debe considerar que hacer que la dirección web sea menos importante, al igual que esta característica, beneficia a Google como empresa.

El objetivo de Google con las páginas móviles aceleradas (AMP) y tecnologías similares es mantener a los usuarios en el contenido alojado de Google tanto como sea posible y Chrome para Android ya está cambiando la barra de direcciones en las páginas AMP para ocultar eso.

Este sin dudas es un cambio bastante significativo de lo que los usuarios están acostumbrados a ver cuando navegan con Chrome en una computadora de escritorio.

Ya que actualmente, Chrome muestra la mayor parte de la ruta URL de una página web. Aunque oculta los prefijos como ‘http, https’ y ‘www’.

Pronto, eso se reducirá aún más a solo mostrar el nombre de dominio y la extensión de dominio.

Finalmente, para quienes estén interesados en conocer el cambio, pueden probar las versiones preliminares del navegador web de Google, puede descargar Chrome Dev y Chrome Canary.

Si quieres conocer mas al respecto, puedes consultar la nota original en el siguiente enlace.

Fuente: https://www.androidpolice.com

from Linux Adictos https://ift.tt/3db371J
via IFTTT

Alemania libero el código de Corona-Warn-App, una app para el rastreo de infecciones por coronavirus

El gobierno de Alemania dio a conocer recientemente al público la liberación del código fuente de su aplicación “Corona-Warn-App”, la cual fue creada con la finalidad de ayudar a romper la cadena de infecciones por coronavirus.

Es una de las muchas aplicaciones de este tipo que, según los gobiernos europeos, permitirán relanzar los viajes y el turismo con total seguridad.

Como explican los desarrolladores en la página de GitHub:

«Este proyecto tiene como objetivo desarrollar una aplicación basada en la tecnología con un enfoque descentralizado, fuertemente inspirado por el DP-3T (Rastreo descentralizado de proximidad para preservar la privacidad) y los protocolos TCN y basados Privacidad y preservación de las especificaciones de seguimiento de contactos de Apple y Google.

Al igual que DP-3T y el protocolo TCN, las aplicaciones y la infraestructura del backend serán completamente de código abierto, bajo la licencia Apache 2.0″.

La aplicación Corona-Warn ahora está disponible para dispositivos Apple y Android. En el iPhone, funciona desde iOS 13.5 (última versión de iOS) que está disponible desde el iPhone 6s.

Para teléfonos Android, Bluetooth LE debe ser compatible. Además, Android 6 o una versión más nueva debe estar ejecutándose y los servicios de Google Play deben estar activados, porque la compañía no proporciona interfaces a través de Android, sino a través de estos servicios de Google.

“Esta aplicación no es una panacea. No es un pase gratis. Pero es una herramienta adicional importante para ayudar a contener la pandemia «, dijo el ministro de Salud, Jens Spahn, en un evento de lanzamiento.

Alemania se une a Italia, Polonia y Letonia, que han lanzado aplicaciones basadas en tecnología de Apple y Google, que preserva la confidencialidad al guardar los contactos de Bluetooth de forma segura en los dispositivos.

El ministro se negó a decir cuántas personas necesitarían usar la aplicación para que este proyecto se considere exitoso. También rechazó un estudio publicado por la Universidad de Oxford que afirmaba que dicha aplicación solo podría ser útil si fuera utilizada por más del 60% de la población.

Spahn dijo que el rendimiento también dependerá de cómo la usen las personas que descarguen la aplicación, e instó especialmente a las personas en el transporte público a instalarla. Su participación marcaría una «diferencia cualitativa», dijo Spahn.

El gobierno alemán dice que la aplicación costó 20 millones de euros para desarrollarse y que necesitará alrededor de 3 millones

Sebastian Wolf (SAP), uno de los desarrolladores de la aplicación, intentó responder algunas preguntas de los alemanes sobre Corona-Warn-App.

Uno preguntó por qué el desarrollo cuesta tanto y por qué no usar una aplicación extranjera existente. Le explicó que esto se debía principalmente a la integración en el sistema de salud alemán. Además, se proporcionan más detalles sobre este tema en el repositorio sobre la arquitectura de la aplicación.

Otro quería saber si la aplicación también funciona en segundo plano, es decir, una vez que se cierra la ventana, y propuso, si este fuera el caso, dejar un icono visible en el notificación para mostrar que está activo. El desarrollador respondió «sí, funciona en segundo plano».

Los usuarios de Internet parecen confirmar sus declaraciones, ya que uno de ellos dice:

» La aplicación verifica regularmente en Internet si conoció a una persona que dio positivo. Por lo tanto, la aplicación tiene efectos mínimos en el volumen de datos. Cuento unos 6 KB por hora. Otro que decir: «La aplicación consume aproximadamente 1,5 MB por día».

Al margen de este anuncio, los miembros de la Unión Europea han acordado estándares técnicos para que las aplicaciones nacionales puedan «comunicarse entre sí», un paso hacia la posibilidad de rastrear infecciones a través de las fronteras.

«A medida que se acerca la temporada de viajes, es importante garantizar que los europeos puedan usar la aplicación desde su propio país donde sea que viajen en la UE», dijo el comisionado Thierry Breton en un comunicado. 

Sin embargo, el entusiasmo público por la aplicación se ha mezclado; La encuesta de opinión del Politbarómetro de la semana pasada para ZDF encontró que el 42% de los alemanes tenía la intención de descargarlo, el 46% dijo que no, mientras que el 8% no tenía un smarphone suficientemente nuevo.

Código fuente.

Fuente: https://www.dw.com

from Linux Adictos https://ift.tt/2YI1P97
via IFTTT

Contra Google y Amazon. Acusaciones de competencia desleal y falta de reglas claras

Contra Google y Amazon

Hace un tiempo vengo insistiendo en que hay un cambio de paradigma en la industria tecnológica. No es que haya inventado nada, simplemente estoy siguiendo la opinión de los expertos. Sin embargo, dentro de la comunidad del software libre parecen no haber tomado nota de ese cambio y siguen dando batallas que tenían sentido librar hace 20 años pero que ahora carecen de importancia.

Afortunadamente, los entes reguladores de Europa y Estados Unidos parecen haber tomado nota de las nuevas formas en que las grandes empresas tecnológicas están utilizando para aprovecharse de los usuarios y pequeños competidores y buscan formas de remediarlas.

En nuestro artículo anterior vimos como Apple utilizaba su tienda de aplicaciones para obtener mayores ingresos de los desarrolladores de aplicaciones y como Google aparentemente utilizó los conocimientos obtenidos mediante sus acuerdos de licencia para desarrollar un producto similar al de un competidor.
Ahora veremos otras acusaciones contra Google y las que existen contra Amazon

Críticas contra Google y Amazon. Estas son las quejas

Las principales críticas contra Google vienen por la forma en la que se  determina el posicionamiento en el buscador y por el bloqueo de acceso a sus servicios.

El poder de represalia mediante el posicionamiento en el buscador quedó de manifiesto en la audiencia del Congreso norteamericano que mencionamos en el artículo anterior.

David Barnett, de la tienda digital de venta de accesorios para celulares PopSockets lo resumió en una frase

Podríamos desaparecer de DuckDuckGo y ni siquiera lo notaríamos. Si perdemos a Google, perdemos nuestro negocio.

Desde Basement apuntan a la forma de Google de hacer que compres publicidad.

Este fabricante de software de productividad obtiene más del 40% de tráfico gracias a Google. En los últimos años se dio cuenta que algunos de sus competidores habían comprado publicidad utilizando el nombre de Basement como palabra clave. Por supuesto que obtenían un posicionamiento mucho mejor.

Basement tuvo que comprar publicidad.

Google también recibió quejas por usar la popularidad de sus servicios para conseguir usuarios para su navegador.

Chris Peterson de la Fundación Mozilla denunció hace dos años que un rediseño de Youtube hacía que los navegadores no basados en Chromium fueran más lentos.

La carga de la página de YouTube es 5 veces más lenta en Firefox porque el rediseño de YouTube se basa en la depreciada API Shadow DOM v0 que sólo se implementa en Chrome.

Poco tiempo después, Microsoft anunció su decisión de sacar un nuevo navegador basado en el mismo motor que Chrome.
En noviembre de 2019 en Reddit se denunció que Google estaba bloqueando el acceso a sus servicios a navegadores minoritarios como Konqueror, Falkon, y Qutebrowser.
Los usuarios se encontraban con un mensaje diciendo que su navegador no era seguro y sugerían instalar otro.

Falsificaciones y competencia desleal

Amazon también está en la mira de las autoridades estadounidenses y europeas.

El fabricante de accesorios para teléfonos celulares PopSockets se quejó de que la empresa no solo no actúa contra los productos falsificados de menor precio, si no que presiona a los proveedores de productos legítimos para que bajen los suyos. En caso de no hacerlo amenaza con conseguirlos de otras fuentes.

Desde PopSockets dicen que la tienda de Jeff Bezos además de bajar los precios de manera inconsulta, además, obliga a los vendedores a compensarla por las ganancias perdidas.

La Comisión de Competencia de la Unión Europea abrió esta semana una investigación formal antimonopolio sobre Amazon para determinar si la empresa está utilizando los datos de ventas para obtener una ventaja injusta sobre los pequeños vendedores en su plataforma de comercio electrónico.

Los investigadores no solo analizarán los acuerdos de Amazon con los vendedores, también quieren saber de qué forma se se selecciona al vendedor incluido como “Best Buy”

Cuando buscas un producto específico en el marketplace de Amazon, no solo te muestra las características del producto. En caso de que la empresa venda ese producto te muestra su propio stock. Caso contrario te muestra la mejor oferta de otros dentro de la plataforma. En teoría esa decisión debería tomarse en base a parámetros como precio competitivo, cantidad de reseñas positivas e historial de cumplimiento.

En respuesta a una investigación antimonopolio de Alemania, Amazon aceptó hacer cambios importantes en su acuerdo con los vendedores.

Con las nuevas disposiciones la empresa ahora debe dar 30 días de aviso y una razón antes de retirar a los vendedores de su plataforma. Aquellos comerciantes no conformes con sus decisiones podrán llevar a Amazon ante los tribunales de sus países de origen, en lugar de verse obligados a hacerlo en Luxemburgo.

from Linux Adictos https://ift.tt/2ChpYvQ
via IFTTT