Cómo llegamos a Linux. La aparición de las licencias de software

El camino hacia LInux

Continuando con esta serie de historias sobre como llegamos hasta Linux, vamos a ocuparnos del software y sus licencias

. Habíamos visto como en los 60, la necesidad de competir de igual a igual a la URSS llevó a los Estados Unidos a buscar la cooperación interuniversitaria creando una red que uniera a los diferentes centros de investigación, y, como los desarrolladores de dicha red crearon una metodología de trabajo que después adoptarían las comunidades de proyectos de software libre. Gracias a esa metodología en los 70 se desarrolló un protocolo común para todos los tipos de conexiones.

Hoy es imposible encontrar un lugar donde no haya una computadora. Pero, en los comienzos era algo parecido a lo que hoy sería un avión de pasajeros. El propio Thomas Watson, fundador de IBM había dicho en 1949

Yo creo que hay un mercado mundial tal vez para 5 computadoras.

Para rentabilizar la investigación, desarrollo y producción de estos equipos fue necesario buscar formas alternativas de comercialización. Para aquellas empresas que no se podían permitir comprar o alquilar un equipo, surgió la opción de alquilar el tiempo de uso y proporcionar los conocimientos técnicos

Bajo esta metodología los clientes entregaban a las empresas de informática los datos que era necesario procesar y las instrucciones sobre cómo hacerlo y recibían el resultado en forma impresa varios días después. Originalmente el procesamiento se hacía de a uno en uno. El llamado procesamiento por lotes.

Cómo llegamos hasta Linux. Compartiendo software y hardware

A fines de la década del 50 se inventó el primer sistema de tiempo compartido que permitía a una computadora hacer otra tarea mientras esperaba la respuesta de una impresora u otro dispositivo conectado. Esto disminuyó considerablemente los tiempos de procesamiento.

Pronto, las empresas que habían comprado o alquilado una computadora descubrieron que ellos también podían alquilar sus equipos durante el tiempo no utilizado. Esto era tan rentable que no solo amortizaba el costo de compra si no que resultaba una buena fuente de ingresos.

A los ingresos por el uso del ordenador y asesoramiento técnico se fueron sumando otros. Cuando fue posible acceder a las computadoras en forma remota se agregó el alquiler de espacio para el almacenamiento de datos, las líneas telefónicas especiales para mantener un enlace directo, y de las terminales que permitían el acceso.

Algunos clientes necesitaban un software no estándar para el procesamiento de datos. Ese programa podía ser desarrollado por el propio cliente o por la empresa que proveía el servicio. Algunas de estas descubrieron que un programa desarrollado por un cliente podía adaptarse sin problemas a las necesidades de otros clientes. A cambio del pago de una regalía al desarrollador original comenzaron a ofrecerlo como un servicio adicional. Habían nacido las licencias de software.

Para entender el cambio de paradigma que significó este concepto, tenemos que recordar que los principales fabricantes de computadoras habían sido antes fabricantes de maquinaria de oficina que eran fundamentalmente mecánicas. La idea que podía comercializarse algo intangible nunca había pasado por su cabeza. Por otra parte, las grandes desarrolladoras de software fueron las universidades estadounidenses, en aquel momento más interesadas en compartir conocimientos que en generar divisas.

A medida que la provisión de software mediante licencias fue convirtiéndose en un negocio, quienes ganaban plata con él comenzaron a sentirse molestos con las fabricantes de hardware y su costumbre de proveerlo en forma gratuita. Incluso el gobierno norteamericano calificó esta práctica de anticompetitiva en un juicio antimonopólico contra IBM.

Cuatro años más tarde, en 1974, Estados Unidos incluyó al software como sujeto de derecho de autor ya que era “la creación original de un autor”.

Para esa época AT&T (una empresa que va a tener un par de artículos para ella sola) comenzó a distribuir las primeras versiones de su sistema operativo Unix en forma gratuita a gobiernos y universidades, pero sin autorizar la redistribución en forma original o con modificaciones.

Una década después, cuando ya tenía el mercado cautivo, comenzó a cobrar por las actualizaciones.

Y eso nos deja en la puerta de la historia del señor de barba y la impresora, que quedará para un próximo artículo.

Prometo que cuando termine esta parte de la serie, voy a cumplir mi palabra de incluir la bibliografía.

from Linux Adictos https://ift.tt/2CtSTx1
via IFTTT
mOS, propuesta variante de Linux que prepara Intel para la computación de alto rendimiento

mOS de Intel

Durante esta semana, Intel ha lanzado oficialmente su producto más nuevo. En esta ocasión no estamos hablando de un procesador ni nada de hardware, sino de un sistema operativo en el que llevan tiempo trabajando y que lleva el nombre de mOS. Está basado en el kernel de Linux, pero en uno modificado por la propia compañía para que funcione en el ecosistema HPC.

HPC son las siglas de «High Performance Computing», por lo que mOS, que no hay que confundir con el macOS de Apple, es un sistema operativo centrado en los centros de datos y la computación de alto rendimiento. Por lo que parece, mOS aún está dando sus primeros pasos en cuanto a investigación, pero ya podría usarse en superordenadores como los ASCI Red o IBM Blue Gene. El objetivo de la compañía famosa por sus procesadores es desarrollar una versión estable para el superordenador Aurora cuando esté listo.

mOS, sistema operativo Linux con un kernel modificado por Intel

El sistema operativo seguirá basado en extensiones de Linux, usando la v0.8 más actualizada el kernel Linux 5.4 LTS, pero tiene su propio núcleo ligero LWK, el kernel gestiona un pequeño número de núcleos de la CPU para asegurarse de la compatibilidad y el LWK kernel gestiona el resto del sistema, algo así como el Multi-OS. Por otra parte, es digno de mención que el mOS de Intel está creado mirando al futuro, con aplicaciones 5G, por lo que cuando el 5G se extienda y las aplicaciones se desarrollen, los superordenadores podrán venderse mucho más pronto, por lo que Intel va un paso por delante en este sentido.

En cualquier caso y aunque la noticia guarda una estrecha relación con Linux, en un principio no estamos hablando de una distribución destinada al usuario medio, pero es interesante ver como las grandes compañías siguen apostando por Linux en proyectos de este tipo.

from Linux Adictos https://ift.tt/3iJnINF
via IFTTT

WINE 5.15 llega con implementación inicial de las bibliotecas del motor XACT

WINE 5.15Dos semanas después de la v5.14, y sin modificar ni un ápice su calendario, WineHQ ha lanzado una nueva versión de su software que nos permite ejecutar aplicaciones de Windows en Linux y otros sistemas operativos. Lo que hay disponible desde ayer viernes es WINE 5.15, lo que no tenemos que olvidar que es una nueva versión de desarrollo y no una versión oficial y estable. Esta semana han destacado 5 novedades, además de su habitual «corrección de errores varios».

Pero que sólo destaquen 5+1 novedades no significa que no hayan introducido cambios. De hecho, lo interesante del artículo, al que podéis acceder desde este enlace y como siempre, aparece si miramos más abajo, en donde detallan 27 correcciones y 275 cambios, lo que es algo menos que los 302 de la semana pasada y mucho menos que los más de 400 que han introducido en otras ocasiones. A continuación tenéis la lista de novedades más destacadas que han llegado junto a WINE 5.15.

Novedades más destacadas de WINE 5.15

  • Implementación inicial de las bibliotecas del motor XACT.
  • Inicios de una biblioteca matemática en MSVCRT basada en Musl.
  • Aún más reestructuración del soporte de la consola.
  • Mejoras en el rendimiento de Direct Input.
  • Correcciones de manejo de excepciones en x86-64.
  • Varias correcciones de errores.

Los usuarios interesados ya pueden instalar WINE 5.14 desde su código fuente, disponible en este y este otro enlace, o a partir de los binarios que se pueden descargar desde aquí. En el enlace desde donde podemos descargar los binarios también hay información para añadir el repositorio oficial del proyecto para recibir esta y otras actualizaciones futuras tan pronto en cuanto las tengan listas a sistemas como Ubuntu/Debian o Fedora, pero también para Android y macOS.

La próxima versión de desarrollo será WINE 5.16 y, si no hay sorpresas, algo que parece imposible que pase en la agenda de WineHQ, llegará el próximo 28 de agosto. Entre las mejoras, se espera que sigan trabajando en las dos cosas que han empezado esta semana, es decir, en la implementación de las bibliotecas del motor XACT y en la biblioteca matemática en MSVCRT basada en Musl, además de introducir cientos de pequeños cambios como es habitual.

from Linux Adictos https://ift.tt/3g16rO8
via IFTTT

AMD Ryzen + Wraith Prism RGB: control desde Linux

AMD Wraith Prims RGB Linux

A veces, cuando se adquieren ciertos productos de hardware y usas GNU/Linux, no cuentas con todas las funciones con las que cuentan los usuarios de Windows, especialmente cuando se refiere a técnicas como modding, software para overclocking, etc. Pero no siempre es así, y cada vez existen más proyectos que pretenden hacer que estas diferencias se disipen y que los usuarios de Linux puedan disfrutar en plenitud de todo. Y es el caso del que hoy te voy a hablar, y que seguro que te gusta si tienes un AMD Ryzen con un ventilador AMD Wraith Prism RGB.

Pues bien, si ese es el caso y no puedes controlar los LEDs de colores de este ventilador, eso se ha acabado. Ahora podrás hacerlo desde tu distro favorita con este software. Y es que cuando algunos proveedores oficiales no se preocupan por la plataforma, la comunidad responde con proyectos como Wraith Master para AMD.

Es un proyecto similar a CM-RGB, que seguro que conoces. Pero Wraith Master proporciona una interfaz de usuario con funciones completas, así como una aplicación para línea de comandos con la que poder controlar los LEDs de colores de este producto de refrigeración de AMD.

Aunque está en una etapa muy temprana de desarrollo, pero ha recibido su versión 1.1 recientemente, con lo que hace a Wraith Master algo mejor y lo encamina en la buena dirección. En este caso, vas a encontrar algunas novedades.

Además, la interfaz de usuario de este programa tiene un poco más de trabajo para mejorar la experiencia de usuario y viene con un gran número de bugs solucionados. Al igual que la herramienta equivalente para Windows, la herramienta Wraith Master para Linux necesitará que el ventilador esté conectado con el cable USB interno para comunicarse con él y poder controlarlo. De lo contrario, no funcionaría…

Para saber más sobre el proyecto y comenzar a usarlo, puedes acceder a esta página de GitLab.

from Linux Adictos https://ift.tt/3kO1X1b
via IFTTT

Intel soluciono 22 vulnerabilidades en el firmware de sus motherboards de servidor

intel-bug

Intel ha anunciado la eliminación de 22 vulnerabilidades en el firmware de sus placas base de servidor, sistemas de servidor y módulos informáticos. Tres vulnerabilidades, una de las cuales tiene asignado un nivel crítico aparecen en el firmware del Emulex Pilot 3 BMC utilizado Productos Intel.

BMC es un controlador especializado instalado en servidores, que tiene su propia CPU, memoria, almacenamiento e interfaces de sondeo de sensores, que proporciona una interfaz de bajo nivel para monitorear y controlar el equipo del servidor.

Las vulnerabilidades permiten el acceso no autenticado a la consola de administración remota (KVM), omiten la autenticación al emular dispositivos de almacenamiento USB y provocan un desbordamiento del búfer remoto en el kernel de Linux utilizado por BMC.

La vulnerabilidad CVE-2020-8708 permite que un atacante no autenticado que tenga acceso a un segmento de LAN compartido con un servidor vulnerable obtenga acceso al entorno de control de BMC. Se observa que la técnica de explotación de vulnerabilidades es muy simple y confiable, ya que el problema es causado por un error de arquitectura.

Además, según el investigador que identificó la vulnerabilidad, trabajar con BMC a través de un exploit es mucho más conveniente que usar un cliente Java normal.

El hardware afectado incluye las familias de sistemas de servidor Intel R1000WT, R2000WT, R1000SP, LSVRP, LR1304SP, R1000WF y R2000WF, placas base S2600WT, S2600CW, S2600KP, S2600TP, S1200SP, S2600WF, SB2600ST y módulos de cómputo HS00P26 … Las vulnerabilidades se solucionaron en la actualización de firmware 1.59.

Según datos no oficiales, el firmware para BMC Emulex Pilot 3 fue escrito por AMI, por lo tanto, no se excluye la manifestación de vulnerabilidades en sistemas de otros fabricantes.

Los problemas están presentes en parches externos al kernel de Linux y el proceso de control del espacio de usuario, cuyo código se caracteriza por el investigador que identificó el problema como el peor código que ha encontrado.

En cuanto a las demás vulnerabilidades solucionadas:

  • CVE-2020-8730: causa un desbordamiento en algunas placas que puede permitir que un usuario autenticado habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8731: Puede permitir que un usuario autenticado habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8707: El desbordamiento del búfer puede permitir que un usuario no autenticado habilite potencialmente la escalada de privilegios a través del acceso adyacente.
  • CVE-2020-8719: El desbordamiento del búfer en el subsistema puede permitir que un usuario con privilegios habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8721: la validación de entrada incorrecta puede permitir que un usuario con privilegios habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8710: El desbordamiento del búfer en el cargador de arranque puede permitir que un usuario con privilegios habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8711: El control de acceso inadecuado en el cargador de arranque puede permitir que un usuario con privilegios habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8712: El desbordamiento del búfer en un proceso de verificación para algunas placas puede permitir que un usuario autenticado habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8718: el desbordamiento del búfer en un subsistema para algunas placas puede permitir que un usuario autenticado habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8722: El desbordamiento del búfer en un subsistema para algunas placas puede permitir que un usuario con privilegios habilite potencialmente la escalada de privilegios a través del acceso local.
  • CVE-2020-8732: El desbordamiento de búfer basado en montón en el firmware puede permitir que un usuario no autenticado habilite potencialmente la escalada de privilegios a través del acceso adyacente.
  • CVE-2020-8709: la autenticación incorrecta en los servicios de socket para algunas puede permitir que un usuario no autenticado habilite potencialmente la escalada de privilegios a través del acceso adyacente.
  • CVE-2020-8723: la secuencia de comandos entre sitios para algunas placas puede permitir que un usuario no autenticado habilite potencialmente la escalada de privilegios a través del acceso adyacente.
  • CVE-2020-8713: la autenticación incorrecta para algunas placas puede permitir que un usuario no autenticado habilite potencialmente la escalada de privilegios a través del acceso adyacente.

from Linux Adictos https://ift.tt/3gZKoZx
via IFTTT

Drovorub un malware ruso dirigido a Linux que fue descubierto por la NSA y el FBI

El FBI y la NSA publicaron ayer una alerta de seguridad en conjunto que contiene detalles de un nuevo de malware que afecta a Linux y que según las dos agencias, fue desarrollado y desplegado en ataques reales por hackers militares rusos.

Ambas agencias afirman que los hackers rusos utilizaron el malware, llamado Drovorub, para instalar backdoors dentro de las redes pirateadas.

Sobre Drovorub

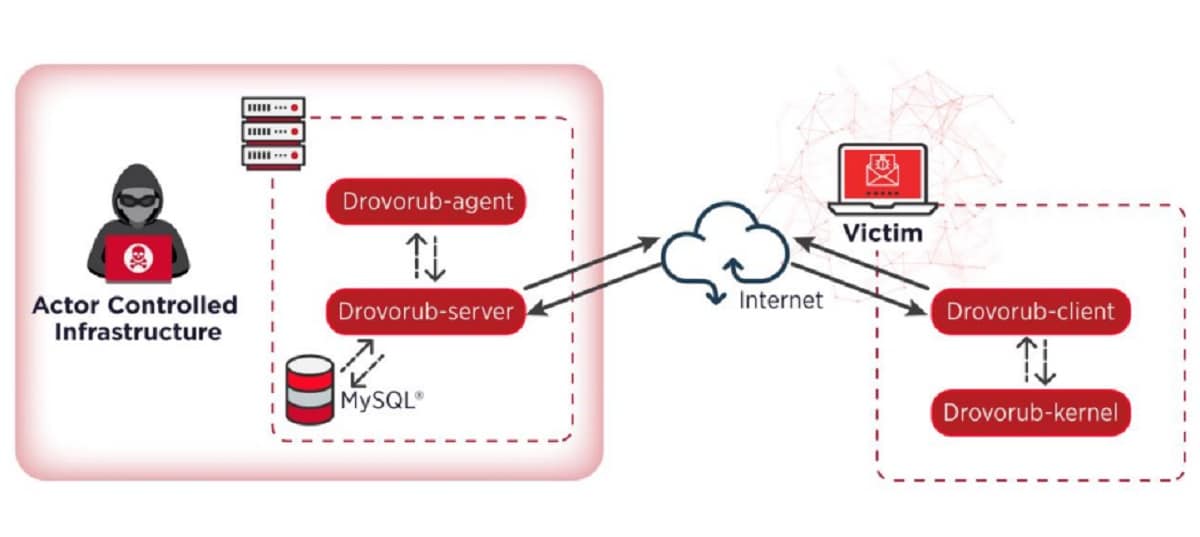
El malware tiene diferentes módulos que garantizan el sigilo, la persistencia y el acceso completo a la máquina comprometida con los privilegios más altos.

En el informe técnico publicado por la NSA y el FBI, se dan a conocer los detalles sobre las capacidades y propuestas de Drovorub para soluciones de detección y prevención.

Según el informe, el rootkit es muy eficaz para esconderse en una máquina infectada y sobrevive a los reinicios a menos que:

«El Arranque seguro de la interfaz de firmware extensible unificada (UEFI) esté habilitado en el modo»Completo»o»Completo».

El informe describe los detalles técnicos de cada parte de Drovorub, que se comunican entre sí a través de JSON sobre WebSockets y encriptan el tráfico hacia y desde el módulo del servidor utilizando el algoritmo RSA.

NSA y el FBI atribuyeron el malware a la principal Dirección de Inteligencia del Estado Mayor Ruso, 85ª.Main Special Services Center (GTsSS), Military Unit 26165.

La actividad cibernética de esta organización está vinculada a las campañas del colectivo de hackeo avanzado conocido como Fancy Bear (APT28, Strontium, Group 74, PawnStorm, Sednit, Sofacy, Iron Twilight ).

Esta asignación se basa en la infraestructura de comando y control operativo que las empresas han asociado públicamente con el GTsSS para defenderse de los ciberataques. Una pista es una dirección IP que Microsoft encontró en una campaña de Strontium que operaba dispositivos IoT en abril de 2019 y que también se utilizó para acceder a Drovorub C2 durante el mismo período.

Detección y prevención

La investigación de la NSA ha determinado que la actividad del malware es visible mediante técnicas de detección adicionales, pero estas no son demasiado efectivas para el módulo del kernel Drovorub.

Los sistemas de detección de intrusiones en la red (NIDS) como Suricata, Snort, Zeek pueden desbloquear dinámicamente mensajes de protocolo WebSocket «ocultos» (mediante scripts) e identificar mensajes C2 entre los componentes del cliente y del agente y el servidor Drovorub.

Un proxy TLS lograría el mismo resultado incluso si el canal de comunicación usa TLS para el cifrado. Sin embargo, una advertencia con estos métodos es que el intercambio de tráfico puede pasar desapercibido si se usa TLS o si el actor cambia a un formato de mensaje diferente.

Para el descubrimiento basado en host, la NSA y el FBI ofrecen las siguientes soluciones:

  • Probar la presencia del módulo del kernel Drovorub mediante un script incluido en el informe (en la página 35)
  • Productos de seguridad que pueden detectar artefactos de malware y funcionalidad de rootkit, como el sistema de auditoría del kernel de Linux;
  • Técnicas de respuesta en vivo, búsqueda de nombres de archivo específicos, rutas, hash y con las reglas de Yara (proporcionadas en el informe de reglas de Snort)
  • Escaneo de memoria, la forma más eficiente de encontrar el rootkit;
  • Escaneo de imágenes de disco, los artefactos de malware son persistentes en el disco, pero los rootkit los ocultan de los archivos binarios y las llamadas normales al sistema.

Como métodos de prevención, ambas agencias recomiendan instalar las últimas actualizaciones de Linux y utilizar las últimas versiones de software disponibles.

Además, los administradores del sistema deben asegurarse de que las máquinas estén ejecutando al menos el kernel de Linux 3.7, que ofrece la aplicación de la firma del kernel. Configurar sistemas para cargar solo módulos que tienen una firma digital válida aumenta el nivel de dificultad para bloquear módulos del kernel maliciosos.

Otra recomendación es habilitar el mecanismo de verificación UEFI Secure Boot (aplicación completa) que solo permite cargar módulos legítimos del kernel. Sin embargo, esto no protege contra la vulnerabilidad BootHole recientemente revelada.

Fuente: https://www.zdnet.com

from Linux Adictos https://ift.tt/341z7nR
via IFTTT

La nueva actualizacion de KDE Applications 20.08 ya esta aquí y estos son sus cambios

Se acaba de presentar el lanzamiento de la actualización acumulativa KDE Applications de agosto (20.08) desarrollada por el proyecto KDE. En total, como parte de la actualización se publicaron las nuevas versiones de 216 programas, bibliotecas y complementos del proyecto.

Para quienes aún desconocen de KDE Applications, les podemos comentar que estas son un conjunto de aplicaciones y bibliotecas compatibles diseñadas por la comunidad de KDE, que se utilizan principalmente en sistemas operativos basados en Linux, pero en su mayoría de estas aplicaciones son multiplataforma y se lanzan en un programa de lanzamiento común.

Novedades de KDE Applications 20.08

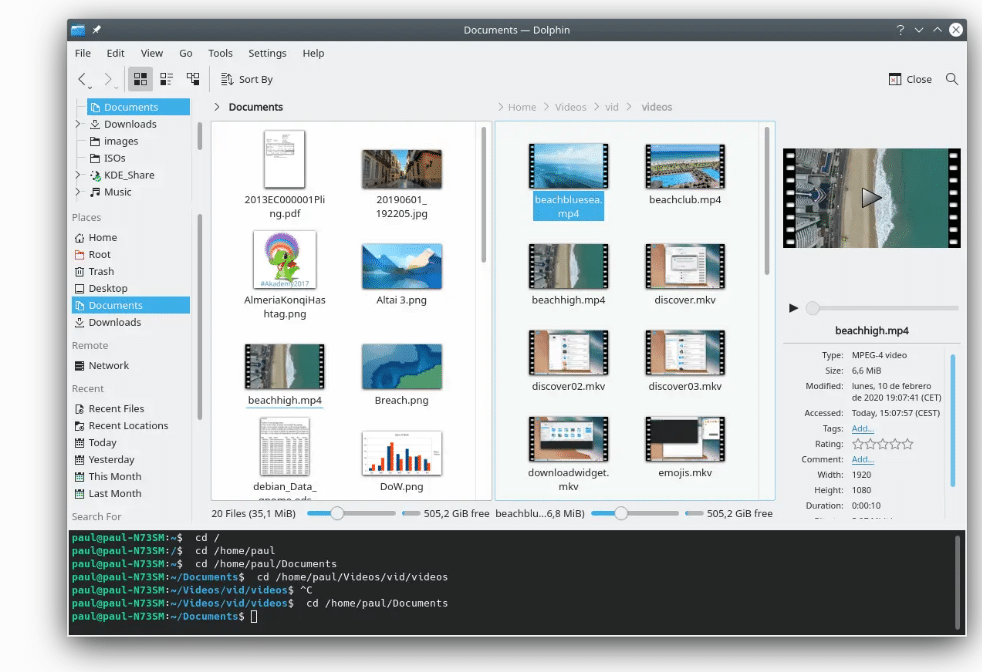
En esta nueva version de KDE Applications 20.08 se introdujeron algunos cambios importantes al administrador de archivos «Dolphin», ya que ahora muestra miniaturas de archivos en formato 3MF con modelos para impresión 3D, también cuenta con la capacidad de obtener una vista previa de miniaturas de archivos y directorios ubicados en sistemas de archivos cifrados, como Plasma Vault, al guardar la caché de miniaturas directamente dentro del sistema de archivos cifrados, y si este sistema de archivos no se puede escribir, entonces sin guardar versiones en caché.

Además, Dolphin ahora trunca el final del nombre largo, pero conserva la extensión para facilitar la identificación del tipo de archivo. La ubicación se guarda en el sistema de archivos cuando se cierra el administrador de archivos y se restaura cuando se abre (este comportamiento se puede cambiar en la configuración en la sección Inicio).

También se destaca la «instalación simplificada de complementos», que ahora se pueden instalar en la ventana «Obtener novedades» sin manipulaciones manuales y sin agregar a la lista de servicios.

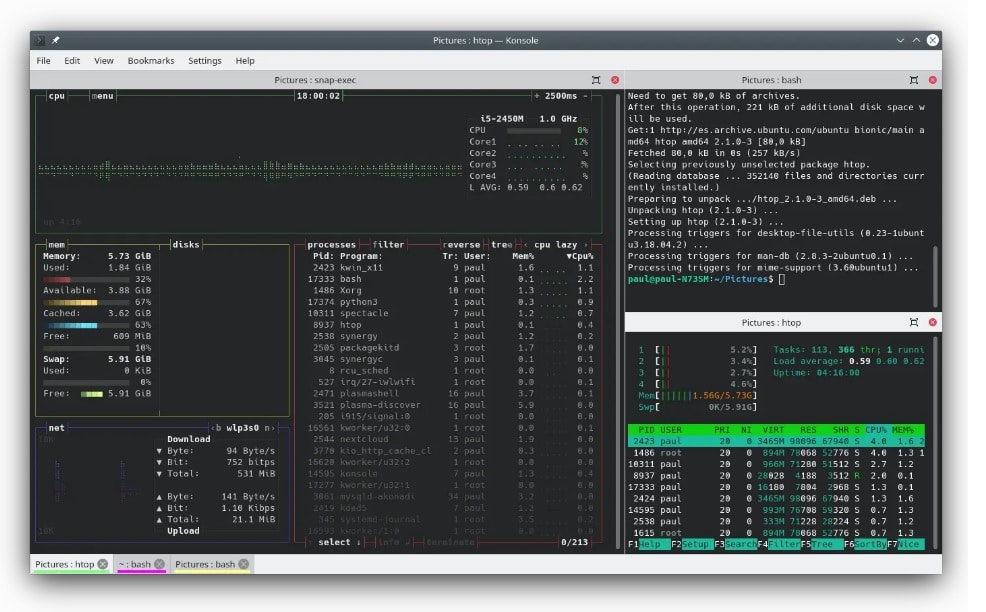
Por otra parte, para el emulador de terminal de Konsole, en el menú contextual, se ha agregado al portapapeles la función de copiar la ruta completa al archivo o directorio al que apunta el cursor, tambien se agregó resaltado de nuevas líneas que aparecen cuando el contenido se desplaza rápidamente.

En el menú contextual que se muestra cuando el cursor del mouse está sobre el nombre del archivo, ahora es posible abrir este archivo en la aplicación seleccionada. Cuando se visualiza en modo de pantalla dividida, se proporciona la separación de títulos de las ventanas mostradas y se ofrece la posibilidad de vincular etiquetas de color a pestañas y realizar un seguimiento de la actividad de los procesos en las pestañas.

En el terminal Yakuake que aparece en la tecla F12, se ha mejorado el trabajo en configuraciones controladas por Wayland, se ha agregado la capacidad de configurar todas las teclas de acceso rápido y se muestra el indicador de inicio del terminal en la bandeja del sistema.

DigiKam 7.0 tiene un sistema completamente rediseñado para clasificar caras en fotografías, que permite identificar y reconocer caras en fotografías y etiquetarlas automáticamente. Puede encontrar una descripción general de los cambios en un anuncio separado.

En el editor de texto de Kate, a través del menú «Abrir reciente», es posible mostrar no solo los archivos abiertos recientemente a través del cuadro de diálogo de apertura de archivos, sino también los transferidos a Kate desde la línea de comandos y otras fuentes. El estilo de la barra de pestañas se ha alineado con otras aplicaciones de KDE.

Elisa ahora tiene la capacidad de mostrar todos los géneros, músicos o álbumes en la barra lateral. La lista de reproducción ahora muestra el progreso de la canción actual en su lugar. El panel superior se adapta al tamaño de la ventana y a la elección de los modos vertical u horizontal.

Okular Document Viewer resuelve problemas con la ubicación de los elementos de Impresión y Vista previa de impresión en los menús.

El visor de imágenes de Gwenview mantiene el tamaño de la última área de recorte para acelerar el recorte de varias imágenes típicas del mismo tamaño.

Si estás interesado en conocer mas al respecto sobre esta nueva actualización liberada de KDE Applications 20.08, puedes consultar el registro completo de cambios en la publicación original. El enlace es este. 

Probar KDE Applications 20.04.02

Finalmente, esta nueva actualización estará llegando de manera gradual a las diferentes distribuciones de Linux, por lo que si aún no está disponible para tu distribución, deberás tener un poco de paciencia.

Aunque también, si ya quieres probar los cambios de esta actualización es posible probar los diferentes componentes por separado con ayuda de la tecnología de los paquetes de Flatpak.


from Linux Adictos https://ift.tt/3fRFv3y
via IFTTT

Collabora Office 6.4: qué es y novedades que trae

Collabora Office

Lo primero, seguro que te suena el nombre de Collabora, se trata de una compañía privada con sede en Cambridge, Reino Unido, y que se mueve en el terreno del código abierto. De hecho, no es la primera vez que se habla de ella en LxA, ya que también ha estado implicada en otros proyectos relacionados con Linux y otros proyectos de código abierto.

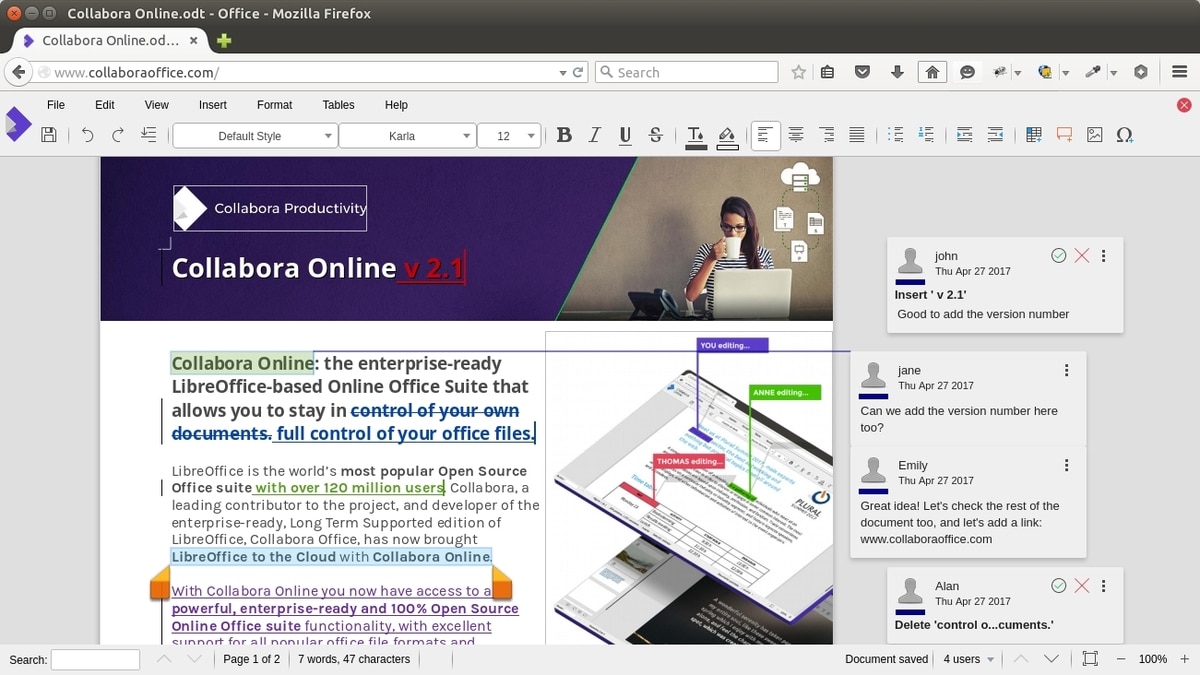
Dicho eso, Collabora Office no es una nueva suite ofimática. No es más que un LibreOffice renombrado, por decirlo de algún modo. Y es que Collabora es una de las principales desarrolladoras que participan en el desarrollo de la popular suite ofimática libre. Por tanto, es una versión remarcada o renombrada que usa LibreOffice (basada en la versión estable para productividad), con algún aditivo…

Una edición de escritorio/dispositivos móviles/nube de la suite ofimática de software libre más utilizada del mundo, pero le agregan utilidades de instalación, administración, y soporte. Además, Collabora también agrega algunas nuevas funciones y errores corregidos.

Ahora hay una nueva versión, Collabora Office 6.4, con novedades respecto a las anteriores versiones, errores reparados, mejor rendimiento, LTS (Long-Term Support), y toda esa estabilidad que se necesita en entornos de productividad profesionales y empresariales.

Además, cuenta con mejoras en cuanto al soporte de formatos nativos de Microsoft Office, su competidora, incluyendo documentos de Word, presentaciones y hojas de cálculo. También es capaz de agregar firmas visibles a documentos PDF generados desde la suite a partir de documentos. La seguridad y la privacidad tampoco se han dejado olvidadas, y ahora cobran mayor importancia con nuevas funciones como la capacidad de cifrar documentos PDF, etc.

¿Lo malo? Que es de pago, a cambio de esos extras… Puedes pagar una suscripción entre las ofrecidas para comenzar a usarla, solicitar una prueba de Collabora Office, o simplemente seguir con LibreOffice gratis…

from Linux Adictos https://ift.tt/31QBbwt
via IFTTT

GNOME 3.36.5 llega como penúltima versión de esta serie para corregir errores en el escritorio y apps del proyecto

GNOME 3.36.5

El proyecto GNOME lanza una nueva versión de su entorno gráfico una vez al mes aproximadamente. El pasado julio lanzó la cuarta versión de punto de la serie 3.36, y este miércoles ha lanzado GNOME 3.36.5, lo que es la penúltima actualización de mantenimiento de un escritorio que se lanzó por primera vez en marzo de 2020. Como versión de punto, llega sin nuevas funciones realmente destacadas, pero sigue mejorando el rendimiento y la fiabilidad de uno de los entornos gráficos más populares de los existentes en Linux.

Pero, como en la mayoría de opciones, GNOME no es sólo la imagen del sistema operativo; también incluye sus propias aplicaciones y todo este software, cuando ha sido necesario, ha recibido corrección de errores y mejoras de rendimiento. A continuación tenéis una lista con las novedades más destacadas que han llegado junto a GNOME 3.36.5.

Novedades más destacadas de GNOME 3.36.5

  • Mejoras en Firefox Sync para Epiphany, anteriormente conocido como GNOME Web. El navegador también ha recibido una corrección para la nueva manera de crear pestañas que se ordenan al cerrar nuevas pestañas y otra corrección para un cierre que se producía al arrastrar y soltar en File Roller, algo que ocurría al cancelar el proceso de sobrescrita.
  • La pantalla de inicio de sesión GNOME Display Manager (GDM) ha recibido mejoras para el cambio de usuarios.
  • La utilidad de discos de GNOME ahora nos permite crear particiones usando parámetros especiales al pedir el máximo del tamaño de la partición.
  • GUPnP ahora incluye una mejor comprobación de suscripciones en las direcciones V6 link-local.
  • GNOME Boxes ahora puede bajar contenido de URI en el asistente de creación de máquinas virtuales, ha mejorado las descargas recomendadas para nuevos lanzamientos de sistemas operativos, varias mejoras en la gestión de pantallas, soporte para la reducción de escala sólo en pantallas SPICE y correcciones recientes de autenticación RDP.
  • Simple Scan ha mejorado el escaneado de colores para el backend Brother ADS 2200 y 2700.
  • Orca ha corregido varios fallos en cómo gestionaba los eventos de Google Docs.
  • Se ha incluido GK 3.99.0.

Ya disponible en Flathub y en forma de código

Para los usuarios interesados, la nueva versión ya está disponible en Flathub, pero también se puede descargar su código desde este enlace y su «snapshot» desde este otro. La próxima versión ya será un GNOME 3.36.6 que llegará el 5 de septiembre. Después de eso, el proyecto ya lanzará GNOME 3.38, que será la versión que incluirán sistemas operativos como Ubuntu 20.10 Groovy Gorilla.

from Linux Adictos https://ift.tt/2DLkhHL
via IFTTT

Imperator: Rome recibe una gran actualización gratuita

Imperator: Rome, captura

La sueca Paradox Interactive sigue viva, aunque últimamente no ha portado títulos AAA como nos gustaría para Linux, pero junto con Paradox Development Studio siguen trabajando para traer novedades. Una de ellas es una actualización de contenido masiva para el título de videojuego Imperator: Rome, uno de los títulos multiplataforma más deseados por fanáticos de la estrategia e historia.

Todo ha estado muy calmado en cuanto a Imperator: Rome hasta la llegada de esta nueva actualización. Ha habido pequeñas cosas, pero nada tan importante con este nuevo paquete de contenido gratuito. Y lo mejor de todo es que no solo está disponible para Windows y macOS, también lo está para que los usuarios de distros GNU/Linux puedan disfrutar de él.

Si ya conoces Imperator: Rome, sabrás de qué va este tipo de títulos de estrategia. En este caso, se basa en la historia de Europa y la evolución del Imperio Romano. Que por cierto, ahora está al 50% de su precio original en Steam…

Pero seguro que estás intrigado con las novedades que vas a encontrar. En ese caso, la actualización gratuita trae:

  • Integración cultural: se han extendido los derechos políticos, incluida la ciudadanía para las minorías, haciendo que así aumente su productividad y lealtad.
  • Rebeliones: ahora es más probable que los rebeldes se vayan haciendo más fuertes entre las distintas provincias.
  • Nobleza: las clases altas de la sociedad, o nobles, en sus provincias tendrán necesidades específicas y serán más propensas a liderar rebeliones.
  • Política: las repúblicas tienen ahora menos partidos políticos que votar y se entiende mucho mejor el sistema.

Una forma de aprender historia de Europa a la par que te diviertes…

Y si no tienes suficiente, existe un Epirus Content Pack, que en este caso se trata de un DLC de pago, que también tiene mejoras como:

  • Modelo de armas único para Epiro
  • Modelo de barco único para Epiro
  • Monumento Epiro especial: el complejo Oráculo de Dodona
  • 6 cadenas de eventos relacionados con la vida de Pirro de Epiro, cada una con nuevo trabajo artístico.
  • 3 eventos adicionales de Epiro para Imperator: Rome
  • Nueva pista musical

from Linux Adictos https://ift.tt/3aoaLpA
via IFTTT