China formaliza a Gitee como una alternativa a GitHub

China acaba de formalizar una alternativa a GitHub (el servicio web estadounidense de alojamiento y gestión de software) siendo Gitee su apuesta para ello, ante la iniciativa para liberarse de las tecnologías estadounidenses

Gitee no es nuevo, ya que existe desde hace 7 años en China, pero apenas acaba de ser reconocida por el Ministerio de Industria e Innovación Tecnológica de China como ganadora de una licitación para una plataforma de alojamiento de proyectos de software de código abierto.

Un resultado de un funcionario de Huawei en relación con este desarrollo dice mucho sobre el objetivo:

“Si China no tiene su propia comunidad de código abierto para mantener y administrar proyectos, nuestra industria de software nacional será muy vulnerable a factores incontrolables. La intervención de Wang Chenglu apunta a las reiteradas sanciones de las autoridades estadounidenses.»

La formalización de Gitee tiene un lado bueno, ya que crea competencia en un sector de servicios en línea dominado por plataformas estadounidenses. Sin embargo, no escapa a la dualidad, China es conocida como el país donde con sus 10 millones de depósitos, las autoridades chinas ya están posicionando a Gitee como la segunda plataforma más grande para alojar y administrar proyectos de software de código abierto.

Los muros siguen levantándose a ambos lados y con ellos el riesgo de que nos encaminemos cada vez más hacia el fin del sueño de Internet: comunicación sin fronteras y conocimiento para todos.

Ya que GitHub es (no debe olvidarse) una plataforma sujeta a las leyes estadounidenses y las cuales rigen las exportaciones de tecnología, la plataforma no puede utilizarse para el desarrollo de armas nucleares, biológicas o químicas; misiles de largo alcance o vehículos aéreos no tripulados.

Esta es probablemente la razón por la que los repositorios privados de Ahmed Saeedi Fard estaban bloqueados. En cualquier caso, estaba convencido de que Estados Unidos le atribuía tales actividades para justificar su sanción. En cuanto a GameHub, no se había filtrado ninguna otra razón que no fuera la nacionalidad.

Para recordar esto, podemos remontarnos al año pasado para comenzar una ilustración de lo que constituye los temores de las autoridades chinas.

Ya que en uno de los informes (que apareció en julio de 2019) de un usuario del servicio de administración de software y alojamiento web afecta principalmente a quienes usan GameHub en Linux.

GitHub bloqueó nuestros repositorios privados sin ninguna notificación previa y ahora no tenemos acceso a los códigos. No debes juzgar a las personas por su país de origen. Puede restringir un gobierno, pero no debe prohibir a sus usuarios activos y leales sin previo aviso.

Ya que GitHub había sido una plataforma gratuita para todos durante muchos años, pero decidió bloquear las cuentas iraníes.

Creo que ser de un país determinado no es una elección que tomemos, pero ser un desarrollador y contribuir a la comunidad de código abierto sí lo es.

GitHub nos niega nuestra libertad de contribuir y ser parte del ecosistema de código abierto porque vivimos en Irán.

Estas medidas pueden verse, con razón, como una extensión de las resultantes de la guerra comercial entre Estados Unidos y China.

Y es que hay que recordar que a mediados de mayo del año anterior, el presidente Donald Trump firmó una orden ejecutiva que sienta las bases para evitar que empresas de telecomunicaciones chinas como Huawei vendan equipos a Estados Unidos.

La medida tiene como objetivo neutralizar la capacidad de China para comprometer las redes inalámbricas y los sistemas informáticos de próxima generación de Estados Unidos.

La orden prohíbe la compra o el uso de cualquier tecnología de comunicaciones producida por entidades controladas por «un adversario extranjero» que podría sabotear los sistemas de comunicaciones estadounidenses o crear «efectos catastróficos» en la infraestructura estadounidense.

Después de eso, el Departamento de Comercio de EE. UU. Tomó una acción relacionada que prohíbe a las empresas estadounidenses vender componentes y software a Huawei y 70 de sus afiliadas (ahora en la Lista de Prohibiciones de EE. UU.) sin autorización. Con el bloqueo de cuentas de usuario en Crimea e Irán, estamos descubriendo una nueva faceta.

from Linux Adictos https://ift.tt/3jbGVrx
via IFTTT
Windows 95 cumple 25 años. Cómo echar una mirada atrás en el tiempo y probarlo en Linux como una sencilla app

Windows 95 presentación

Aunque soy plenamente consciente de que alguno de vosotros se quejará por ver esta noticia en este blog, hoy hay algo que celebrar en el mundo del software: el 25º cumpleaños de Windows 95. Después de un 3.11 en el que ya había «ventanitas» pero todo parecía más desordenado o poco intuitivo, Bill Gates y compañía presentaron algo que a día de hoy se ve como prehistórico, pero con un menú de inicio que para los que no conocíamos otra cosa era innovador.

Pero bueno, casi una década después, un servidor empezó a ser «hater» de Windows, en parte gracias a que su XP era más bonito, pero muy lento (y Vista hizo bueno a XP…), por lo que tampoco es que vaya a defender mucho a los sistemas de Microsoft. El caso es que hoy Windows 95 es noticia y desde hace tiempo es posible ejecutarlo como una app independiente en Linux, macOS y el mismo Windows. Por lo que parece, el desarrollador tampoco es fan de la compañía que ahora dirige Satya Nadella y, como anécdota graciosa, al instalar el paquete en Ubuntu, la descripción (en inglés) es «Windows 95, en una app. Lo siento«.

Cómo instalar Windows 95 en Linux

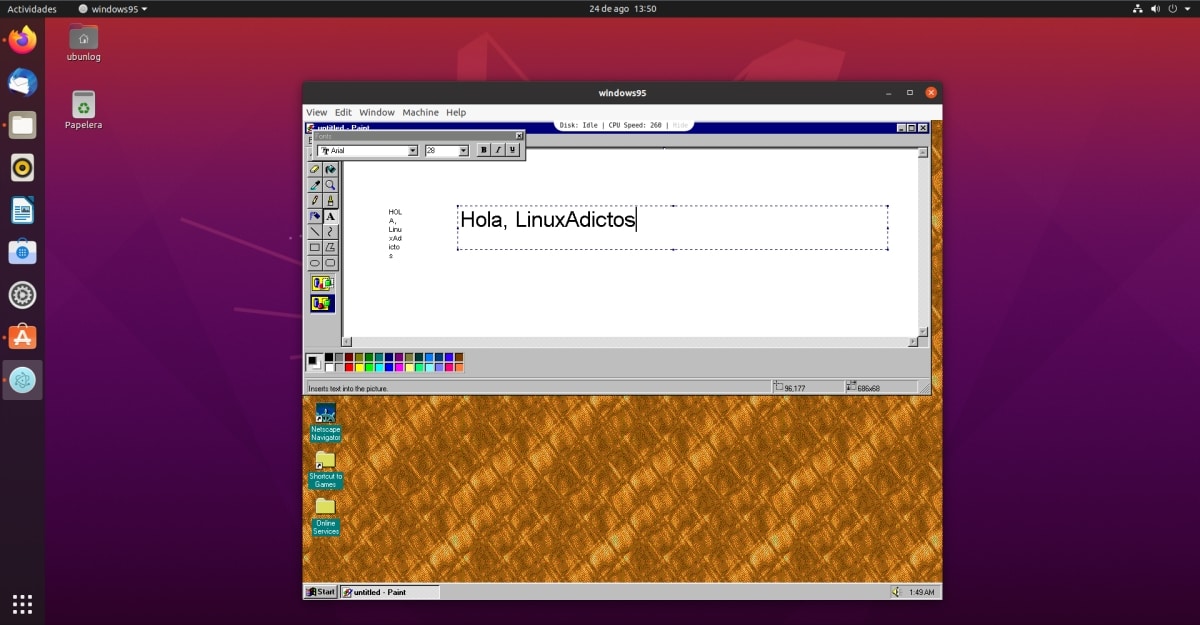
Windows 95 en Linux

Instalar Windows 95 en Linux, tanto como en Windows o en macOS, es muy sencillo. Sólo tenemos que ir a la página de GitHub del proyecto, a la que podemos acceder desde este enlace, descargar el archivo para nuestro sistema operativo e instalarlo. Para Linux está como paquete RPM y DEB, así como en código fuente. Una vez instalado, la aplicación aparecerá con su icono en el menú de aplicaciones de nuestra distribución Linux.

Sobre la app, hay que decir que fue Felix Rieseberg quien tuvo la idea de crearla usando Electron, lo que es un framework multiplataforma. Es eso lo que le permite ejecutarse en los sistemas de Microsoft, Apple y cualquiera de las distribuciones que usen Linux como núcleo. Su funcionamiento es total, es decir, como si estuviéramos frente al Windows 95 lanzado hace más de dos décadas. Eso sí, hay que tener en cuenta que no es el sistema ejecutándose como nativo y, en ocasiones y como me ha pasado a mí (lo mío me ha costado hacer esa captura), el ratón podría no ir todo lo fino que debería. En cuanto a esto, tengo que decir que yo lo he probado en una maquina virtual de Ubuntu 20.10 ejecutándose en GNOME Boxes.

Esta app de Windows 95 incluye en sí misma otras como los famosos Paint o Notepad, así como el explorador de archivos, el juego de las minas y demás, y todo con el mismo diseño que, todo hay que decirlo, seguimos viendo en algunas aplicaciones con una imagen… bueno, descuidada.

En fin. Vayáis a probarlo o no, que sepáis que la posibilidad existe y, aunque seamos un poco haters, ¡feliz cumpleaños, Windows 95!

from Linux Adictos https://ift.tt/32moF8i
via IFTTT

Los juegos de Windows en Linux vía WINE funcionarán mejor gracias a Linux 5.10

Linux 5.10 mejorará los juegos en WINE

Que Linux no es la mejor plataforma para los videojuegos es algo que repetimos cada vez que hablamos de jugar en ordenadores de escritorio, pero con el paso del tiempo las cosas van mejorando. Steam ayuda mucho a que podamos jugar en Linux a títulos interesantes, y también tenemos mucho que agradecerle a Feral Interactive, quien trae juegos de Windows a Linux y macOS, pero dentro de unos meses las cosas podrían mejorar, coincidiendo con el lanzamiento de Linux 5.10.

En estos momentos, Linux 5.10 ni siquiera ha entrado en fase de desarrollo. De hecho, mañana se lanzará Linux 5.9-rc2, versión que llegará como estable dentro de unas seis semanas. Pero eso no significa que no se pueda hablar de planes de futuro, como el que están debatiendo ahora mismo, más concretamente un parche (vía Phoronix) que corregiría problemas en apps que usan SLDT que provocan cuelgues y cierres al ejecutarse en sistemas con UMIP activado.

Linux 5.10 incluirá emulación SLDT/STR y los juegos de WINE mejorarán

Hace un año, WINE añadió emulación para algunas instrucciones de la CPU que eran bloqueadas por UMIP (User-Mode Instruction Prevention), una función implementada en los últimos procesadores de Intel y AMD. Linux 5.10 introducirá una nueva emulación de esas dos instrucciones para intentar ayudar a que estas aplicaciones de Windows funcionen mejor en Linux. Más concretamente, Brendan Shanks, de CodeWeavers, ha añadido soporte para el código UMIP para la emulación de las instrucciones SLDT y STR.

El parche permitirá que las instrucciones SLDT y STR sean falsificadas o emuladas por el kernel en plataformas Intel y AMD con el UMIP activado. Antes de esto, las instrucciones no se podían emular porque no eran usadas generalmente en programas que se ejecutaban en WineHQ o DOSEMU2.

Si no hay nada que obligue a modificar la agenda, Linux 5.10 será lanzado el 6 de diciembre y esta es una de las pocas novedades que se conocen hasta el momento.

from Linux Adictos https://ift.tt/3j5OZdn
via IFTTT

¿Sabías que Firefox tiene un sistema nativo para instalar webapps? Te enseñamos cómo activarlo y usarlo

Webapp de Firefox

Aunque personalmente he me acostumbrado a usar la mayoría de servicios en el navegador, lo cierto es que de vez en cuando sigo mirando cómo instalar webapps en mi sistema operativo sin depender de Chrome. Más concretamente, lo que yo quiero son webapps nativas de Firefox, y esta es una posibilidad que está oculta (desactivada por defecto) en el navegador desde la v73 del mismo. En este artículo te enseñaremos cómo hacer uso de ellas.

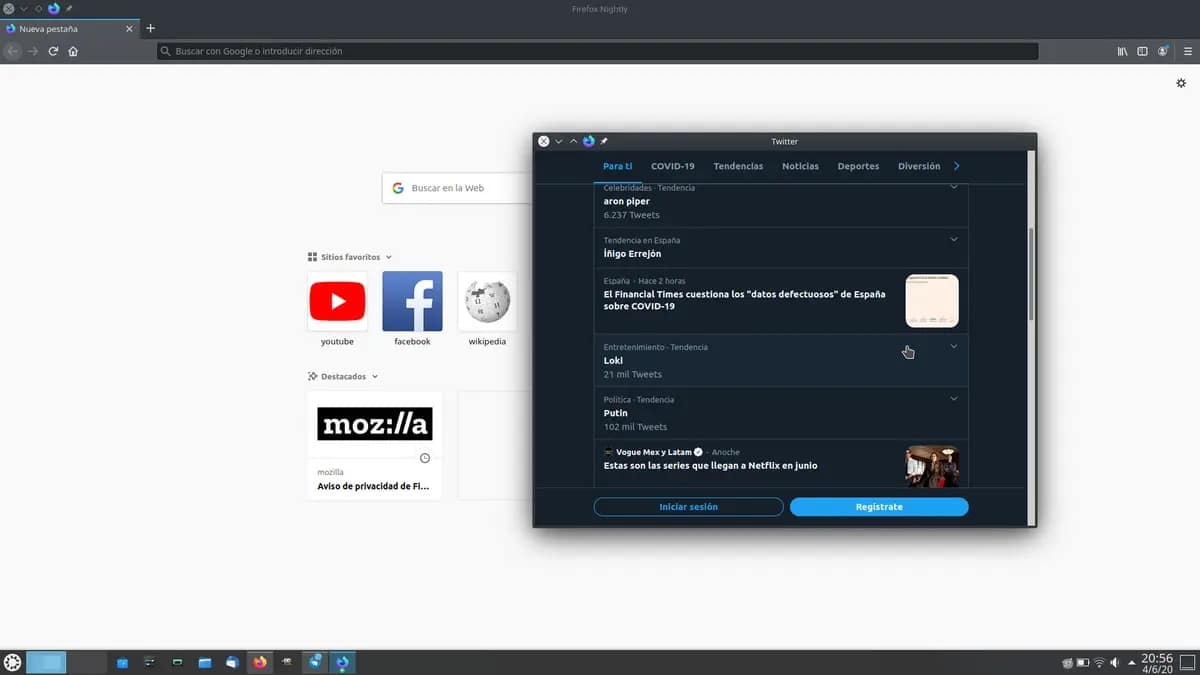
Lo que vamos a explicar es cómo activar el soporte para instalar SSB, lo que son las siglas de Site-Specific Browser. Las PWA (Progressive Web Apps) son un tipo de SSB. Lo que conseguiremos será una ventana separada del navegador sin las funciones del mismo, pero que trabajará perfectamente en servicios como, por ejemplo, Twitter. Las notificaciones funcionan, aunque personalmente me gustaría que mejoraran un poco en este sentido..

Cómo activar el soporte para SSB y las PWA en Firefox

  1. Si usamos Firefox 73 o posterior, vamos a la barra de URL y escribimos about:config. Si es la primera vez que accedemos, veremos el aviso de que estamos entrando a una zona peligrosa. Podemos aceptarlo o pedirle que no nos vuelva a avisar.
  2. En la configuración del navegador, buscamos «ssb» sin las comillas. Lo que nos interesa es el parámetro «browser.ssb.enabled».
  3. Hacemos doble clic sobre él para que cambie de «false» a «true». También podemos modificar el valor con un clic derecho, pero el doble clic es más rápido.
  4. Reiniciamos el navegador.
  5. Para crear una webapp, vamos a la web del servicio, a la página principal y mejor sin siquiera loguearnos.
  6. Hacemos clic en los tres puntos que hay a la derecha de la barra de URL.

Instalar app en firefox

  1. Elegimos la opción «Use This Site in App Mode». Ahora mismo está en inglés, incluso en la versión 81 que actualmente está en el canal Nightly. Y eso sería todo. Una vez creada, se nos abrirá en una nueva ventana totalmente independiente.

Ahora mismo, en Windows está mejor implementado que en Linux, ya que en el sistema de Microsoft nos crea un icono en el menú de inicio y todo. Además, en el panel inferior aparece el logotipo del servicio (el «favicon»), mientras que en Linux aparece el icono del navegador. Teniendo en cuenta que la función está desactivada por defecto, quiero pensar que Mozilla seguirá trabajando en ella y mejorándola también en Linux para que cree el acceso directo, aparezca en el menú de aplicaciones y el icono en los paneles inferiores o docks.

Cómo desinstalar apps

Desinstalar una aplicación web de Firefox es una tarea muy sencilla. Solo tenemos que ir a la hamburguesa, acceder al apartado que en estos momentos también está en inglés y aparece como «Sites in App Mode» y hacer clic en la «x» que aparece al lado de la webapp. Si eliminamos todas las webapps, la opción «Sites in App Mode» desaparecerá, pero aún podremos instalarlas siguiendo el tutorial explicado más arriba. Si no nos gustan los cambios o por el motivo que sea queremos que Firefox vuelva a su estado original, sólo tendremos que realizar los pasos del 1 al 4 en dirección contraria.

La posibilidad de instalar apps basadas en Firefox de esta manera está disponible desde febrero y aún hoy sigue con la etiqueta de «Experimental». Todos sabemos qué significa esto: podemos encontrarnos con todo tipo de fallos o carencias, sobre todo en Linux, donde lo que vemos en el dock o panel inferior es una ventana más del navegador que se solapa con otras si así está configurado. Creo que Mozilla tiene que seguir trabajando para que, como mínimo, haga como Chrome, es decir, crear un .desktop para que podamos lanzar la app desde los diferentes menús de aplicaciones y que el icono que aparezca sea el favicon del servicio, y no el de Firefox que puede llevar a confusión.

¿Hay alguna aplicación web que instalarás usando el sistema explicado en este artículo?

from Linux Adictos https://ift.tt/34rwmwC
via IFTTT

Koombo: ¿quién dice que tu Linux no te puede poner en forma?

Koombo

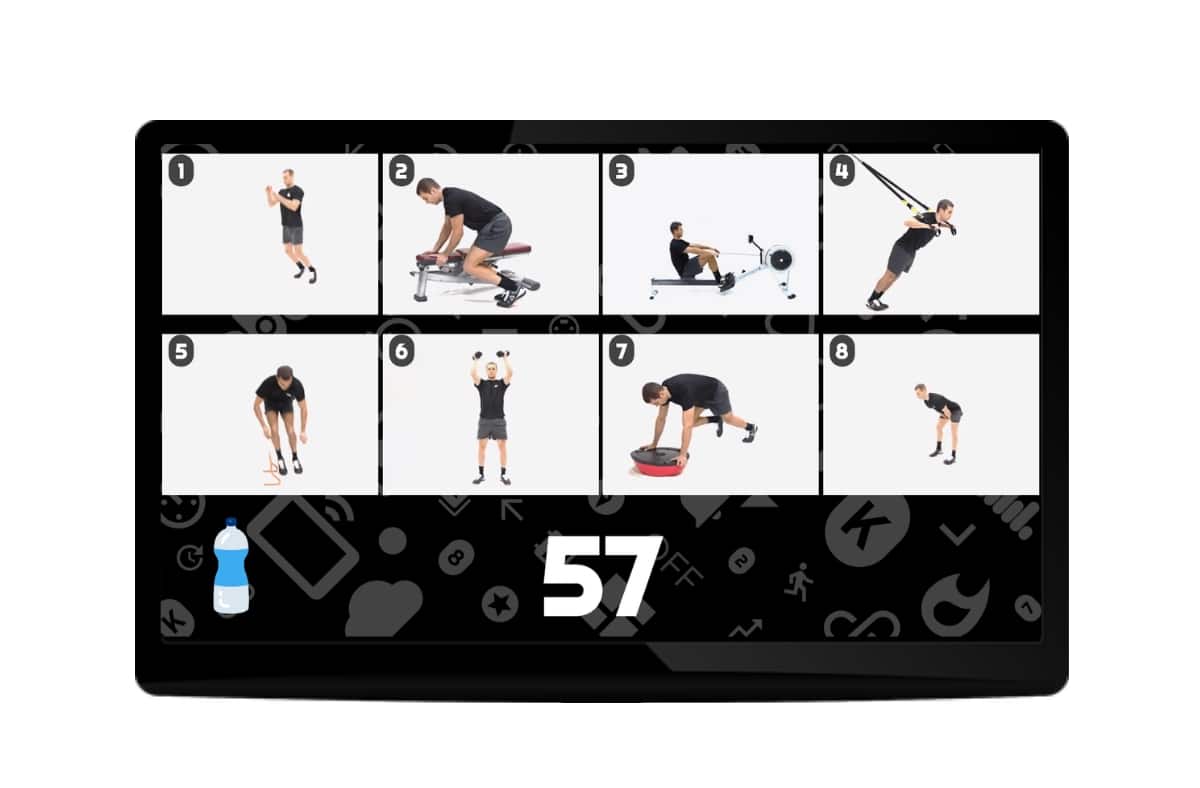
Ahora otro de estos artículos con un software de esos que no son tan conocidos, pero que puede que le sirva de gran ayuda a algunos usuarios que aún no lo conocías. En esta ocasión tiene más que ver con tu forma física y entrenamientos. Se trata de un programa llamado Koombo que puedes encontrar en algunas tiendas de apps, como la de Ubuntu, o descargarla desde la web oficial.

Para poder a usar esta herramienta, una vez que tengas en tu poder la app, ya sea para tu PC para Linux o para tus dispositivos móviles Android, solo tienes que conectarte para comenzar a escoger las rutinas y ejercicios que mejor se adapten al tipo de entrenamiento que necesitas para tu caso particular y según tu estado de forma actual. Puedes ver rutinas dándole al Play de los vídeos para aprender cómo se hacen y centrarte en corregir la ejecución y motivarte para alcanzar nuevas metas.

Una herramienta perfecta para dinamizar tus entrenamientos, ayudar a tu tiempo de actividad física para ofrecer una mejor experiencia. Un soporte audiovisual para deportistas centralizado en una app. Más aún ahora, que con la crisis de la pandemia y las restricciones en instalaciones deportivas, no te vendrá nada mal para practicar en casa.

Además, es ideal para entrenadores, ya que les puede permitir a los alumnos que aprendan a realizar un ejercicio con Koombo y ellos se pueden concentrar en corregir otras actitudes que estén haciendo mal. De hecho, esta es la función específica, aunque muchos usuarios la usan para ser ellos mismos su propio «personal trainer»…

Y si eso te parece poco, puedes complementarla con otras apps similares para cuidar tu salud y estado físico para Linux:

  • Diet Clock / Cron-O-Meter: para controlar tus calorías en la alimentación.
  • SportsTraker: para llevar un seguimiento de tus deportes.

from Linux Adictos https://ift.tt/31kbXaB
via IFTTT

FritzFrog un gusano que infecta servidores a través de SSH y crea una botnet descentralizada

Guardicore (un empresa de seguridad en la nube y centros de datos) ha identificado un nuevo malware de alta tecnología, llamado «FritzFrog», que afecta a los servidores basados ​​en Linux.  FritzFrog combina un gusano que se propaga a través de un ataque de fuerza bruta en servidores con un puerto SSH abierto y componentes para construir una botnet descentralizada que funciona sin nodos de control y no tiene un solo punto de falla.

Según los investigadores, la botnet ya tiene alrededor de 500 nodos, incluidos servidores de varias universidades y una gran empresa ferroviaria.  La peculiaridad de FritzFrog es que mantiene todos los datos y el código ejecutable solo en la memoria.

Los cambios en el disco se reducen solo a agregar una nueva clave SSH al archivo Authorized_keys, que luego se usa para acceder al servidor.

Los archivos del sistema permanecen sin cambios, lo que hace que el gusano sea invisible para los sistemas que verifican la integridad de la suma de comprobación. La memoria también contiene diccionarios para contraseñas de fuerza bruta y datos para minería, que se sincronizan entre nodos mediante el protocolo P2P.

Los componentes maliciosos se camuflan bajo los procesos «ifconfig», «libexec», «php-fpm» y «nginx».

Los nodos de botnet monitorean el estado de sus vecinos y, en el caso de un reinicio del servidor o incluso una reinstalación del sistema operativo (si el archivo autorizado_keys modificado se ha transferido al nuevo sistema), reactivan los componentes maliciosos en el host.

Para la comunicación, se usa SSH regular: el malware además lanza un «netcat» local que se une a la interfaz localhost y escucha el tráfico en el puerto 1234, al que los nodos externos acceden a través de un túnel SSH, usando la clave de allowed_keys para conectarse.

El malware incluye varios módulos que se ejecutan en diferentes subprocesos:

  • Cracker: utiliza contraseñas brutas en servidores atacados.
  • CryptoComm + Parser: organiza una conexión P2P cifrada.
  • CastVotes: es un mecanismo para la selección conjunta de hosts de destino para un ataque.
  • TargetFeed: obtiene una lista de nodos para atacar desde los nodos vecinos.
  • DeployMgmt: es una implementación de un gusano que propaga código malicioso a un servidor comprometido.
  • Owned: es responsable de conectarse a servidores que ya ejecutan código malicioso.
  • Assemble: ensambla un archivo en la memoria a partir de bloques transferidos por separado.
  • Antivir: un módulo para suprimir el malware de la competencia, detecta y termina los procesos con la cadena «xmr» que consumen recursos de la CPU.
  • Libexec: es un módulo para extraer criptomonedas Monero.

El protocolo P2P utilizado en FritzFrog admite alrededor de 30 comandos responsables de transferir datos entre nodos, iniciar scripts, transferir componentes de malware, sondear el estado, intercambiar registros, iniciar un proxy, etc.

La información se transmite a través de un canal cifrado independiente con serialización en formato JSON. Para el cifrado, se utilizan cifrado asimétrico AES y codificación Base64. El protocolo DH ( Diffie-Hellman ) se utiliza para el intercambio de claves. Para determinar el estado, los nodos intercambian constantemente solicitudes de ping.

Todos los nodos de botnets mantienen una base de datos distribuida con información sobre sistemas atacados y comprometidos.

Los objetivos de los ataques se sincronizan en toda la botnet: cada nodo ataca a un objetivo independiente, es decir, dos nodos de botnet diferentes no atacarán el mismo host.

Los nodos también recopilan y transmiten estadísticas locales a los vecinos, como el tamaño de la memoria libre, el tiempo de actividad, la carga de la CPU y la actividad de inicio de sesión SSH.

Esta información se usa para decidir si iniciar el proceso de minería o usar un nodo solo para atacar otros sistemas (por ejemplo, la minería no comienza en sistemas cargados o sistemas con conexiones frecuentes de administrador).

Los investigadores han propuesto un script de shell simple para identificar a FritzFrog.

Para determinar si el sistema está dañado, signos como la presencia de una conexión de escucha en el puerto 1234, la presencia de una clave maliciosa en las claves autorizadas (la misma clave SSH está instalada en todos los nodos) y la presencia de procesos en ejecución «ifconfig», «libexec», «php-fpm» en la memoria y «nginx» que no tienen ejecutables asociados («/proc/<PID>/exe» que apunta a un archivo remoto).

La presencia de tráfico en el puerto de red 5555, que ocurre cuando el malware accede a un grupo típico de web.xmrpool.eu mientras extrae la criptomoneda Monero, también puede servir como señal.

from Linux Adictos https://ift.tt/31kBVLc
via IFTTT

Ghex: un increíble editor hexadecimal para tu distro

Ghex

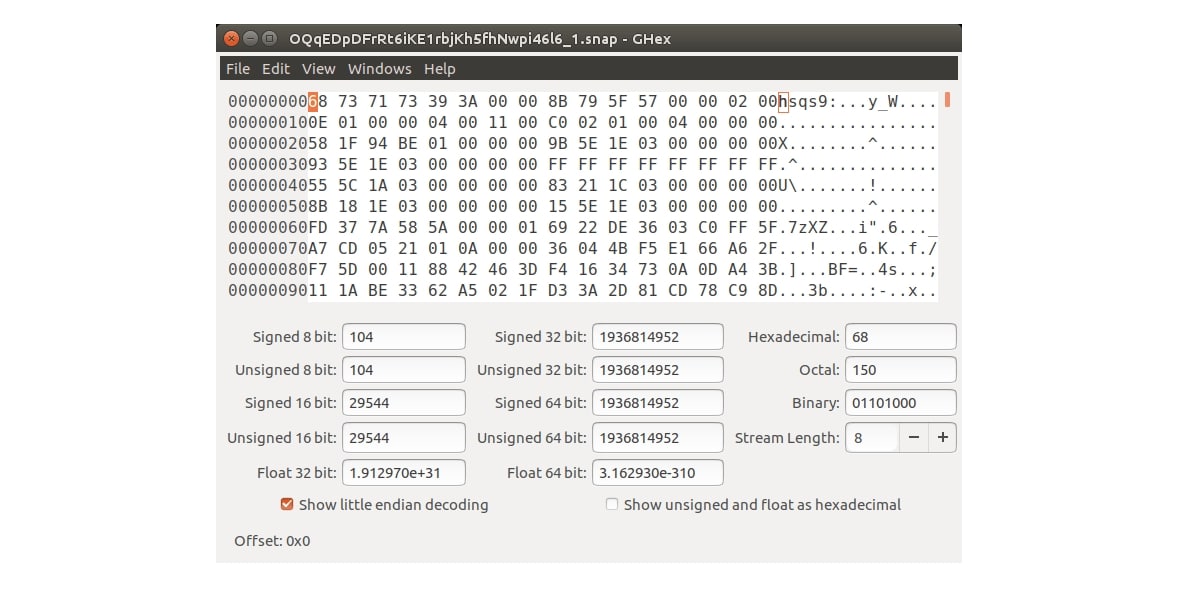
Ghex es un editor hexadecimal de GNOME, aunque se puede instalar en otros entornos sin problema alguno, simplemente se necesita satisfacer las dependencias, en este caso las bibliotecas usadas y nada más (y de eso ya se encargará el gestor de paquetes por ti). Esta es la siguiente app de esa serie de artículos que ya sabes que estoy publicando en LxA para dar a conocer ciertos programas de los que no se suele hablar tanto, pero que darlos a conocer puede despertar interés en algunos usuarios que no los conocían…

Con GHex, los usuarios podrán cargar datos de cualquier fichero, ver y editar en hexadecimal y ASCII, analizar el código para tareas de depuración, ingeniería inversa, etc. Incluso puede ser usado para ciertos tipos de trucos o trampas de videojuegos, agregando puntuaciones más elevadas, desbloqueando ciertos recursos, agregar más vidas, o conseguir nuevas características. Incluso para otros fines más malévolos, quién sabe… Es decir, las aplicaciones son múltiples.

Si deseas descargar y usar esta app, la puedes encontrar en los repos de tu distro favorita, por lo que podrás instalarla de forma sencilla con tu gestor de paquetes. También está disponible en algunas tiendas de apps, para instalar en un solo clic de forma gráfica si lo prefieres. Y si quieres descargar el código fuente para estudiarlo o simplemente para compilar desde él, también puedes encontrarlo aquí.

Como puedes ver en la imagen, la interfaz es bastante sencilla e intuitiva, por lo que no deberías tener mayor problema para usarla. Además, puedes filtrar, te muestra datos divididos por columnas con los valores hexadecimales y la representación en ASCII, y con capacidad de trabajar con datos en crudo (raw).

Así que con esto termino la presentación de hoy, aunque en unas horas estate atento, ya que publicaré otro artículo con otra app poco conocida en LxA… ¡La serie de software menos conocido continúa! Espero que alguna de ellas te sirva de ayuda.

from Linux Adictos https://ift.tt/3hj1LVC
via IFTTT

Cómo instalar Kodi 19 Matrix ya mismo en Ubuntu y derivados (APT)

Kodi 19 alfa

Hace 10 días escribimos un artículo anunciando el lanzamiento de Kodi 19 Matrix. En estos momentos, la v19 del famoso software multimedia está en fase alfa, por lo que no se recomienda su uso en equipos en los que esperamos que responda perfectamente, pero incluye novedades importantes que probablemente os interese probar. Y, aunque un servidor pensaba que no había manera de hacerlo, error que cometí por no haberlo intentado nunca y por ver lo que había en su servidor FTP, sí se puede, y en este artículo vamos a explicar cómo instalar Kodi 19 ALPHA en Linux.

Aunque creo que no es necesario, quiero explicar que lo que estaremos haciendo si seguimos este tutorial es añadir un repositorio desde el que sólo podremos instalar versiones preliminares de Kodi, por lo que, una vez añadido, no volveremos a la versión estable a no ser que se haga el camino de vuelta. En cualquier caso, estos son los pasos que os enseñarán cómo instalar Kodi 19 en Linux, más concretamente en Ubuntu y derivados compatibles con APT.

Cómo instalar Kodi 19 Nightly

Lo primero que tenemos que hacer es abrir un terminal y escribir este comando:

sudo add-apt-repository ppa:team-xbmc/xbmc-nightly

Con el repositorio añadido ya tenemos las opciones de siempre, es decir, podemos abrir el centro de software, buscar Kodi e instalar el paquete o seguir en el terminal y escribir

sudo apt update && sudo apt install kodi

Para eliminar esta versión de Kodi, tendremos que escribir los comandos habituales:

sudo apt remove kodi
sudo apt purge kodi

Y si queremos que en nuestros repositorios oficiales vuelva a aparecer la última versión estable, tenemos que eliminar el repositorio desde Software y Actualizaciones o con estos comandos, siendo el primero para instalar la herramienta «ppa purge»:

sudo apt install ppa-purge
sudo ppa-purge ppa:team-xbmc/xbmc-nightly

El equipo de desarrolladores aún no ha avanzado cuándo lanzarán la versión estable de Kodi 19 Matrix, pero siguiendo los pasos explicados aquí podemos probarlo ya mismo. Personalmente, recomendaría hacerlo en una máquina virtual como las que podemos ejecutar en GNOME Boxes.

from Linux Adictos https://ift.tt/3j4bbop
via IFTTT

Las redes se encuentran y el mensaje que cambió la historia

Las redes se encuentran

A principios de los 70 y de manera paralela a las instituciones académicas, empresariales y estatales encargadas de formar profesionales y operar redes de computadoras, un movimiento subterráneo de autodidactas buscó la forma de construir sus propios equipos y conectarlos. Los primeros grupos de usuarios estaban limitados por el factor geográfico siendo el correo y el teléfono las únicas formas de contactarse con otros más lejanos.

La historia cambiaría en 1975 cuando Ward Christensen escribió y compartió el primer programa que permitía que una computadora no profesional utilizara un modem doméstico para comunicarse con otra utilizando una línea telefónica un año después, junto a un amigo llamado Randy Suess creó el primer sistema de tablero de anuncios computarizado (Computer Bulletin Board System)

Utilizando un hardware construido a partir de piezas comunes, al recibir una llamada telefónica, cargaba un software que permitia a un usuario interactuar en forma remota y crear su propio tablero de anuncios y leer y comentar los de los demás. Además, era posible compartir archivos.

Los boletines de anuncios se popularizaron y en 1984, gracias a una herramienta llamada FidoNet se interconectaron. Una de las características de FidoNet era EchoMail que permitía que cualquier usuario de cualquier lugar de FidoNet pudiera comentar en grupos de discusión comunes.

Las redes se encuentran. El nacimiento de Usenet

En 1979 aparece Usenet (que todavía existe) Se trata de un servicio de tablero de anuncios distribuido, es decir que cada nodo de acceso al sistema tiene una copia exacta del contenido que todos los demás. Usenet proporciona un sistema de discusión basado en hilos es decir que todas las respuestas a un mensaje están conectadas al mismo, lo que permite su lectura secuencial y las respuestas en conjunto e individuales.

El software que gestiona el servicio también organiza los hilos por temas y subtemas.

Al principio fue un foro de discusión para temas relacionados con la informática, pero, como los usuarios que compartían otros intereses también querían hablar de eso, se crearon otros ocho grupos. Estos son:

comp: Debates sobre informática y temas relacionados con la informática
humanities: Literatura, filosofía, bellas artes y afines.
misc: Temas varios
Noticias: Discusiones sobre Usenet
rec: Recreación y entretenimiento
sci: Discusiones relacionadas con la ciencia
soc: Sociológía y otras ciencias sociales.
talk: Discusión sobre temas controvertidos
alt: (para suplente): Todo lo que no tenía cabida en ningún otra parte

Usenet fue la pasarela que fusionó las redes académicas y de aficionados. Nació para unir a las cercanas universidades de Duke y Carolina, llegó a los usuarios comunes a través de FidoNet y a otras instituciones académicas por medio de DARPANET

Sin embargo, para nosotros, la importancia de Usenet radica en que fue el lugar elegido por Linus Torvalds para enviar un mensaje que cambiaría la historia.

Hola a todos los que usan minix:
Estoy haciendo un sistema operativo (gratuito) (solo un pasatiempo, no será grande ni professional como GNU) para clones de AT386/486 . Esto lo estuve gestando desde abril, y estoy listo para comenzar Me gustaría recibir comentarios sobre cosas que a la gente le guste o no les guste en Minix, ya que mi sistema operativo se parece (mismo diseño físico del sistema de archivos (por razones prácticas) entre otras cosas).
Actualmente he portado bash (1.08) y gcc (1.40), y las cosas parecen funcionar.

Esto implica que obtendré algo práctico en unos meses
Me gustaría saber qué características querría la mayoría de la gente. Las sugerencia
son bienvenidos, pero no prometo agregarlas.

PD. Sí, está libre de cualquier código minix y tiene un fs de subprocesos múltiples.
NO es portable (utiliza tareas de conmutacíon de 386, etc.), y probablemente nunca admitirá cualquier cosa que no sean discos duros AT, ya que eso es todo lo que tengo

Minix es un sistema operativo clon de Unix utilizado con propósitos pedagógicos. Bash es un intérprete de comandos y gcc un compilador creados por el proyecto GNU

En el último artículo de esta serie voy a contar el nacimiento del proyecto GNU que es el único cabo suelto que nos queda por anudar en el camino que hizo posible Linux.

from Linux Adictos https://ift.tt/2YnIgUq
via IFTTT

Worms: alternativas para jugar con «gusanitos» en Linux

Worms

Si te han dejado enganchado los famosos gusanos bélicos, entonces seguro que te gustará conocer algunas alternativas para Worms en Linux. Y es que este mítico videojuego ha logrado cautivar a muchos, a pesar de su sencillez no deja de ser muy adictivo, especialmente cuando se juega en modo multijugador contra otros o contra la máquina.

Lo primero que debes saber es que hay títulos Worms oficiales también disponibles para Linux. Por tanto, si no lo sabías, no tendrás que usar WINE ni máquinas virtuales ni nada por el estilo para darte un capricho y echarte una partida a este videojuego. Están disponibles de forma nativa, aunque no es así en todas sus ediciones…

Los títulos Worms que encontrarás en la tienda Steam de Valve también para Linux, están:

  • Worms W.M.D.: este título de 2016 está disponible para Linux por 29,99€, aunque no tiene disponible algunos packs de contenido extra.
  • Worms Reload: es un lanzamiento más antiguo, de 2010, y también está disponible para Linux por 19,99€.
  • Worms Clan Wars: es uno de los lanzamientos intermedios entre los dos anteriores, lanzado en 2013. Está disponible por 29,99€.

Pero si buscas algo diferente a los originales y que también siga esa misma dinámica, tienes que conocer:

  • ShellShock Live: este título es mucho más barato, por 6,99€. En él deberás machacar a los demás con varias armas a tu disposición y de una forma similar a la dinámica de Worms, pero en este caso con tanques en vez de gusanos…
  • Headgewars: un videojuego de lucha por turnos al estilo Worms, pero con erizos rosados en vez de gusanos. Además, es totalmente gratis.
  • OpenLieroX: es un título similar a Worms y Liero, pero de código abierto y gratis. Por tanto, podrás disfrutar de algo similar a Worms sin gastar ni un euro en tu distro favorita gracias a éste proyecto.

from Linux Adictos https://ift.tt/2Em5lzw
via IFTTT