OpenWrt 19.07.4 llega con mayor soporte, mejoras en interfaz web y mas

La nueva version de OpenWrt 19.07.4 ya fue liberada y se encuentra disponible para su descarga e implementación dentro de las mas de 35 plataformas a las que brinda soporte. En esta nueva version se destaca la actualización del Kernel de Linux a la version 4.14.195, así como también las mejoras en la interfaz web y sobre todo llega con mayor soporte de dispositivos.

Para quienes desconocen de OpenWrt, deben saber que esta es una distribución de Linux que está diseñada para su uso en varios dispositivos de red, como enrutadores y puntos de acceso.

OpenWrt es compatible con muchas plataformas y arquitecturas diferentes y tiene un sistema de compilación que le permite realizar una compilación cruzada fácil y conveniente, incluidos varios componentes en el ensamblaje, lo que facilita la creación de un firmware o una imagen de disco listos para usar adaptados para tareas específicas con un conjunto deseado de paquetes preinstalados.

Principales novedades de OpenWrt el 19.07.4

En esta nueva version de la distribución se destaca el soporte para los dispositivos: TP-Link TL-WR802N v1/v2, TL-WR940N v3/v4/v6, TL-WR941ND v6, TL-MR3420 v2, TL-WA701ND v1, TL-WA730RE v1 ha sido portado para la plataforma ath79, que reemplaza al ar71xx , TL-WA830RE v1, TL-WA801ND v1/v3/v4 y TL-WA901ND v1/v4/v5.

Además de que se agregó soporte para enrutadores inalámbricos TP-Link TL-WR710N v2.1.

Por la parte de los componentes del sistema actualizados, podremos encontrar que el kernel de Linux fue actualizado a  la version 4.14.195 y se incluyen las nuevas versiones de mac80211 4.19.137, mbedtls 2.16.8, wolfssl 4.5.0, wireguard 1.0.20200611 y ath10k-ct-firmware.

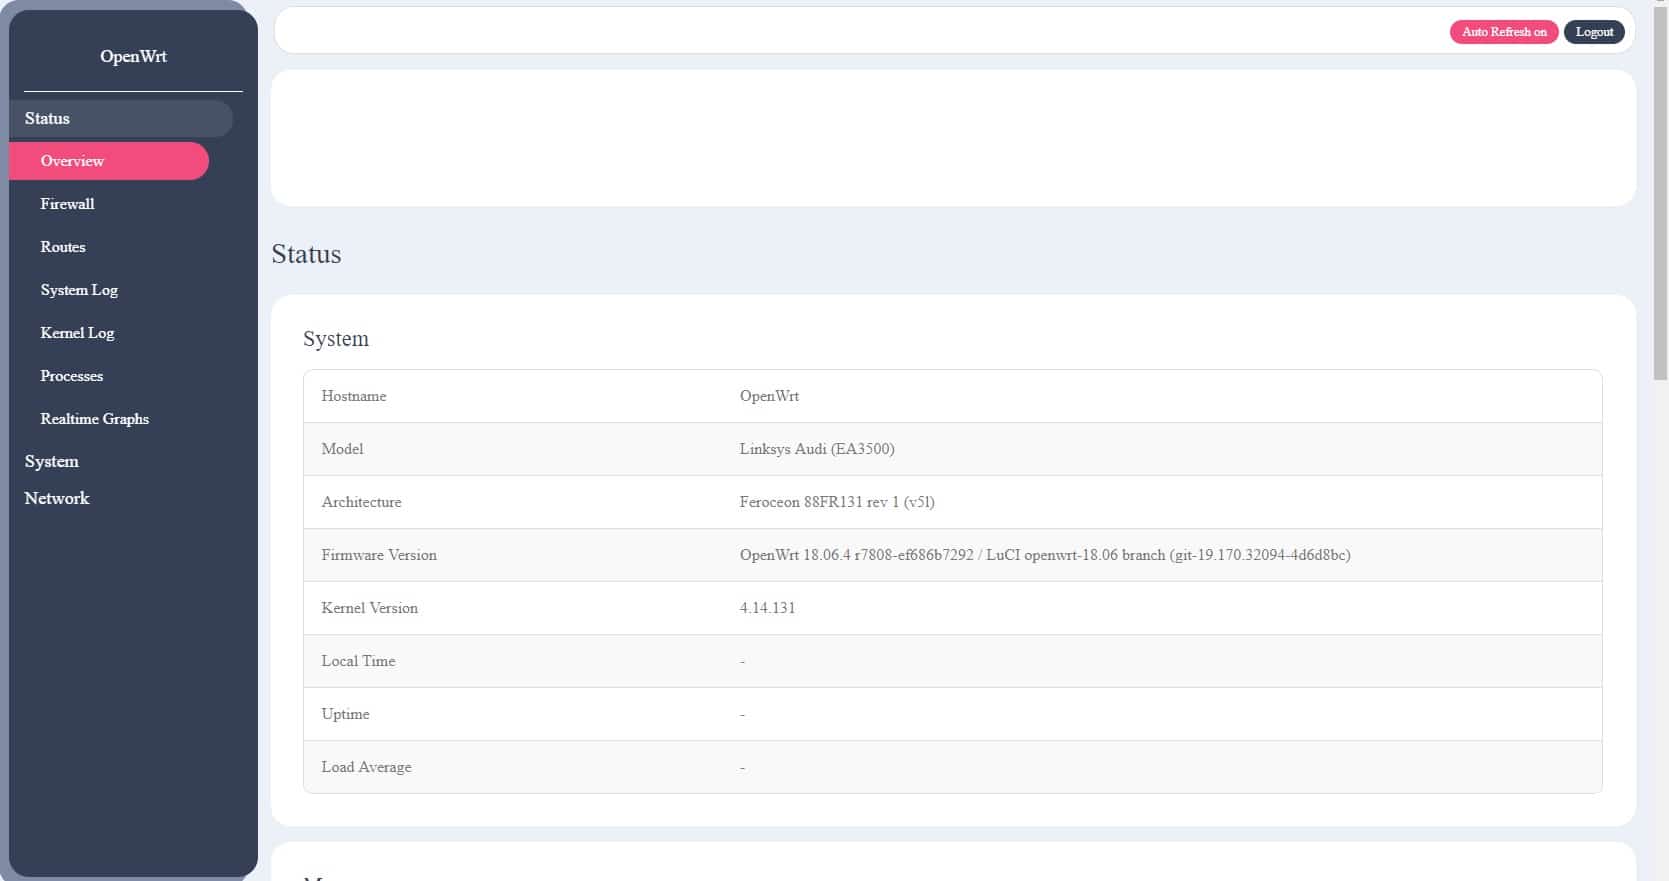
En la interfaz web de LuCI, se ha proporcionado la recarga de las reglas de ACL después de instalar los paquetes, se han resuelto los problemas con la representación de los menús después de instalar los paquetes opkg y se permite anular la plantilla sysauth.htm por temas para cambiar la apariencia de los formularios de autenticación.

Se corrigieron errores en el soporte para ELECOM WRC-1900GST y WRC-2533GST, GL.inet GL-AR150, Netgear DGND3700 v1, Netgear DGND3800B, Netgear WNR612 v2, TP-Link TL-WR802N v1 / v2, TP-Link TL-MR3020, TP-Link TL-MR3020 -Link TL-WR841ND v8, TP-Link CPE210 v3, Linksys WRT610N v2, dispositivos mt7621, ZyXEL P-2601HN-Fx, Astoria Networks ARV7518PW y ARV7510PW22, Arcor 802, Pogoplug v4, Fritzbox 3360, Xiaomi Fritzbox 73362 Fritzbox 73362 Mini, ZyXEL NBG6616, WIZnet WizFi630S, ClearFog Base/Pro, Arduino Yun, UniElec U7623

Por otra parte, en el anuncio se menciona que se suspendió la compilación predeterminada para dispositivos TP-Link con un tamaño de flash de 4 MB, ya que el conjunto básico de paquetes propuesto no encaja en este volumen.

Además la estabilidad SATA fue mejorada para dispositivos compatibles con la plataforma oxnas.

Se corrigió un cambio regresivo en libubox que causaba que algunos servicios no se iniciaran y tambien se corrigió un error en la biblioteca musl que podía bloquear aplicaciones como Fastd VPN en raras ocasiones.

Adicionalmente, podemos destacar el anuncio de la transición del proyecto OpenWrt bajo el patrocinio de Software Freedom Conservancy, que se dedica a la acumulación y redistribución de fondos de patrocinio y la provisión de protección legal a proyectos libres, contribuyendo a su concentración en el proceso de desarrollo.

En particular, la SFC asume las funciones de recaudación de donaciones, se convierte en propietario de los activos del proyecto y libera a los desarrolladores de la responsabilidad personal en caso de litigio.

Dado que el SFC entra en la categoría de impuestos preferenciales, gastar fondos para el desarrollo de OpenWrt a través de esta organización le permitirá organizar una deducción de impuestos al transferir donaciones. Los proyectos respaldados por SFC incluyen Git, Wine, Samba, QEMU, Mercurial, Boost, OpenChange, BusyBox, Inkscape, uCLibc, Homebrew y alrededor de una docena de otros proyectos gratuitos.

Si quieres conocer más al respecto sobre los detalles que se integran a esta nueva liberación del firmware OpenWrt 19.07.4 puedes consultar la información en la publicación original en el siguiente enlace.

Descarga la nueva version de OpenWrt 19.07.4

Las compilaciones de esta nueva versión están preparadas para 37 plataformas diferentes, de las cuales se pueden obtener los paquetes de actualización desde el siguiente enlace.

from Linux Adictos https://ift.tt/32lWeIK
via IFTTT
Marketplace, la nueva puesta de Red Hat para acelerar la innovación en la nube híbrida

Red Hat e IBM dieron a conocer hace poco la disponibilidad general de Red Hat Marketplace, que describen como una ventanilla única para encontrar, probar, comprar, implementar y administrar aplicaciones comerciales en la infraestructura de TI híbrida de una organización, incluidos los entornos locales y multinube.

Junto con ello también se ofrece una opción para el mercado privado y personalizada «Red Hat Marketplace Select» que a partir de un costo adicional para las empresas que desean control y gobernanza adicionales a través de un software de curación para la eficiencia y la escala que está preaprobado para ese negocio en particular.

Red Hat Marketplace y Red Hat Marketplace Select, ofrecen un ecosistema de software de una serie de proveedores de software independientes (ISV) construido sobre Red Hat OpenShift para proporcionar a los clientes descubrimiento, prueba, compra y un despliegue de soluciones modernas y coherentes.

Red Hat OpenShift permite la portabilidad de cargas de trabajo de misión crítica en entornos seguros de nube híbrida con software empresarial certificado que puede ayudar a las organizaciones a evitar el bloqueo de proveedores.

Para las empresas que crean infraestructura y aplicaciones nativas de la nube, Red Hat Marketplace es un destino esencial para desbloquear el valor de las inversiones en la nube, diseñado para minimizar las barreras que enfrentan las organizaciones globales a medida que aceleran los negocios. innovación. Un ecosistema de ISV en crecimiento ha adoptado el mercado porque les proporciona un canal eficiente, independiente del proveedor y basado en datos para la venta de productos y el soporte en cuentas corporativas.

La creciente lista de más de 50 productos comerciales disponibles para la compra incluye soluciones de vanguardia en 12 categorías diferentes que incluyen AI/ML, base de datos, monitoreo, seguridad, almacenamiento, big data, herramientas de desarrollo y más.

Además de otros más proveedores de software independientes como Anchore, Cockroach Labs, CognitiveScale, Couchbase, Dynatrace, KubeMQ, MemSQL, MongoDB y StorageOS.

Todos los productos están certificados para Red Hat OpenShift y cuentan con soporte comercial. Construidos sobre el marco de operador abierto de Kubernetes, pueden ejecutarse en OpenShift como un servicio en la nube, con características como instalación y actualización automatizadas, respaldo, conmutación por error y recuperación.

Con una de las colecciones comerciales más grandes de software administrado y portátil basado en estándares abiertos, Red Hat Marketplace está diseñado para ayudar a resolver los problemas de los clientes en entornos híbridos y de múltiples nubes, con características diseñadas específicamente para equipos de desarrollo, compradores, gerentes de TI y CIO.

Los clientes de Red Hat Marketplace pueden encontrar formas específicas y estratégicas de aprovechar el mercado.

Con la implementación automatizada, Red Hat Marketplace hace que el software esté disponible instantáneamente para su implementación en cualquier clúster de Red Hat OpenShift. Red Hat OpenShift es la plataforma Kubernetes empresarial más completa de la industria, que permite que el software portátil y nativo de la nube funcione como un servicio administrado al integrar la experiencia operativa junto con el software en sí.

«Creemos que eliminar las barreras operativas para implementar y administrar nuevas herramientas y tecnologías puede ayudar a las organizaciones a ser más ágiles en entornos híbridos de múltiples nubes. El software disponible en el mercado de Red Hat está probado, certificado y respaldado. en Red Hat OpenShift para habilitar la lógica empresarial integrada y optimizar los procesos de implementación. Esto permite a los clientes ejecutar más rápido con implementaciones automatizadas mientras se benefician de la escalabilidad, la seguridad y las capacidades de orquestación mejoradas. infraestructura nativa de Kubernetes «.  menciona Lars Herrmann, director sénior, asociaciones tecnológicas, Red Hat.

El software disponible en Red Hat Marketplace puede implementarse en la nube híbrida abierta y ejecutarse en cualquier entorno con una configuración y una sobrecarga mínimas, lo que facilita su administración a escala.

El recuento está habilitado para todo el software comprado en el mercado, lo que brinda visibilidad granular del uso real y los patrones de gasto, lo que ayuda a minimizar el desperdicio y abordar los riesgos financieros asociados con las auditorías de software de fin de año. ; los clientes también tendrán ahora una mayor variedad de modelos de precios.

Fuente: https://www.redhat.com/en/blog/

from Linux Adictos https://ift.tt/3hsdYq9
via IFTTT

PeerTube 2.4 llega con mejoras en la moderación, interfaz de admin y mas

Se acaba de realizar la publicación de la nueva edición de PeerTube 2.4, en la cual se han mejorado las herramientas de moderación, así como también la capacidad de añadir widgets, notificaciones de quejas, mejoras en la interfaz de comentarios y administrador y otras cosas más.

Para quienes desconocen de PeerTube, debo decirles que esta es una plataforma descentralizada para la organización de alojamiento de vídeo y la difusión del vídeo. PeerTube ofrece una alternativa independiente del proveedor a YouTube, Dailymotion y Vimeo, utilizando una red de distribución de contenido basada en P2P y vinculando los navegadores de los visitantes.

PeerTube se basa en el uso de WebTorrent, que se ejecuta en un navegador y utiliza la tecnología WebRTC para establecer un canal P2P-comunicación directa entre el navegador y el protocolo ActivityPub, lo que permite unir servidores dispares con el vídeo en la red federada general en el que los visitantes están involucrados en la entrega de contenido y tienen la capacidad de suscribirse a canales y recibir notificaciones de nuevos vídeos.

La interfaz web proporcionada por el proyecto se construye utilizando el framework angular.

La red federada de PeerTube se forma como una comunidad de pequeños servidores de alojamiento de vídeo interconectados, cada uno de los cuales tiene su propio administrador y se pueden adoptar sus propias reglas.

Cada servidor con vídeo desempeña el papel de similar al de BitTorrent, en el que se encuentran las cuentas de usuario de este servidor y sus vídeos.

¿Qué hay de nuevo en PeerTube 2.4?

En esta nueva version de PeerTube 2.4 se han ampliado las herramientas de moderación. Además de informar a los moderadores sobre videos problemáticos, se ha agregado la capacidad de enviar notificaciones sobre cuentas y comentarios infractores.

Los usuarios que enviaron una alerta de queja ahora reciben una notificación para aceptar o rechazar la queja, con una posible nota de un moderador. La sección «Mis informes de abuso» también apareció en la configuración de la cuenta, donde puede ver la lista de quejas registradas y enviar un mensaje al moderador.

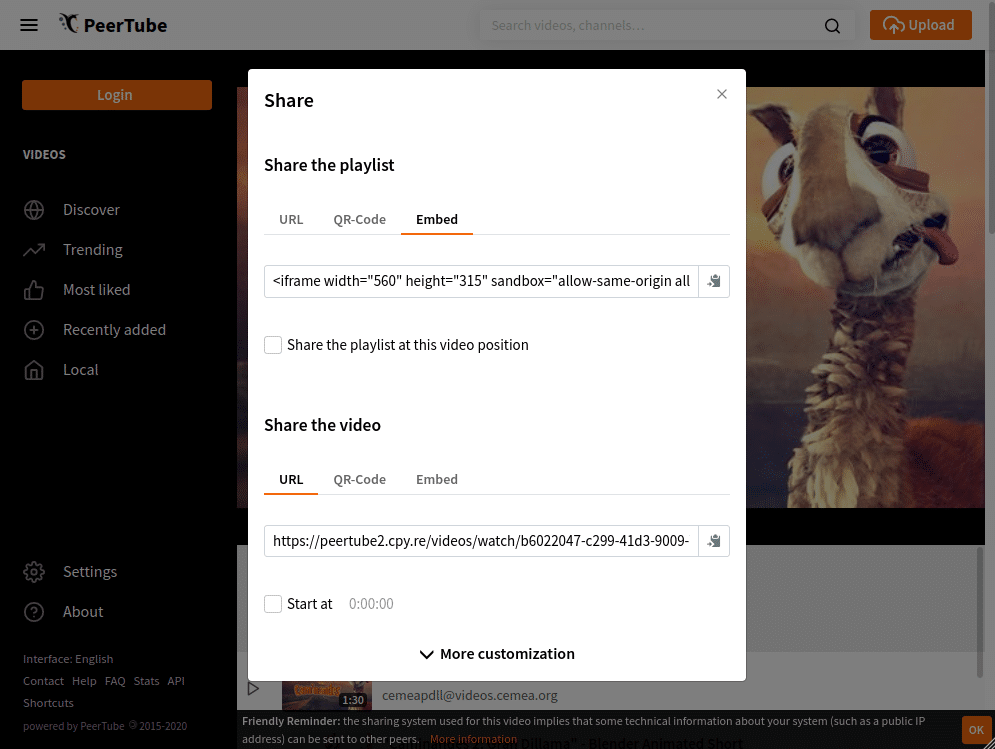
Además de la capacidad de incrustar widgets de video en sitios, se ha agregado un soporte similar para incrustar listas de reproducción.

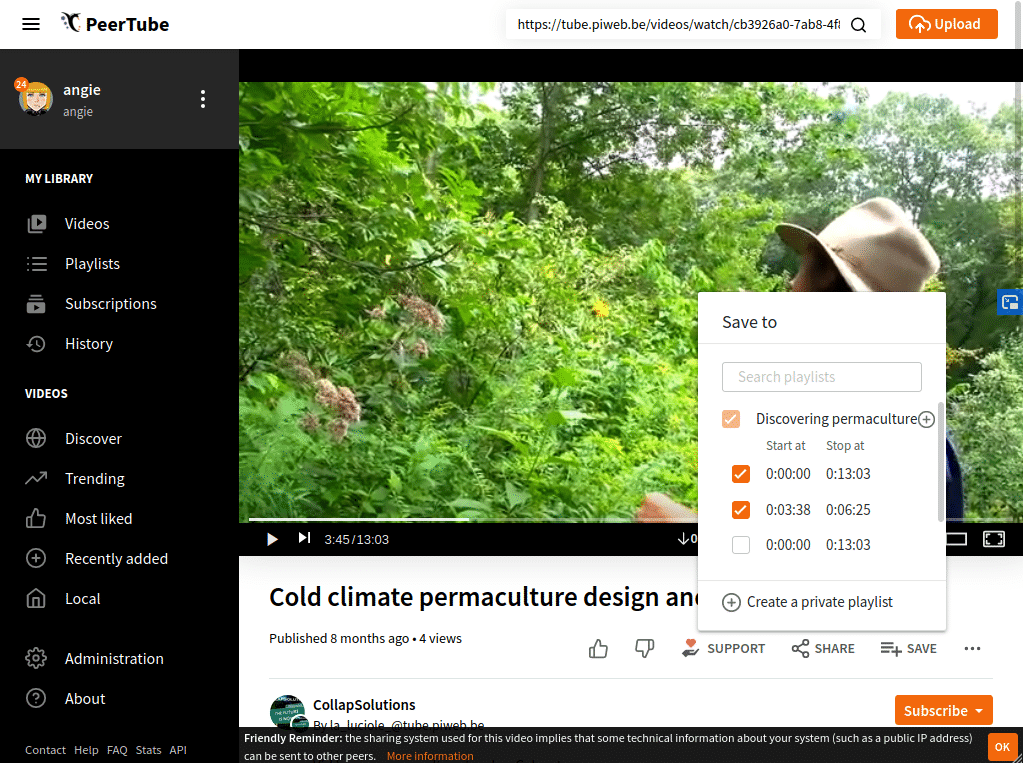
Se agregó la capacidad de mostrar varios extractos (clips) de un video en la lista de reproducción a la vez. Para agregar enlaces a diferentes partes de un video al agregar videos a las listas de reproducción, ahora está disponible una opción a través de la cual puede establecer el desplazamiento y el tamaño del siguiente pasaje. Esta función se puede utilizar, por ejemplo, para crear remezclas a partir de los videoclips más interesantes.

Complemento agregado para agregar anotaciones a videos. Con la ayuda del complemento especificado, el usuario puede especificar la información que se mostrará en un momento determinado de la reproducción del video.

Se ha mejorado la interfaz para escribir comentarios: se ha agregado un botón con un indicador del uso del formato Markdown y se ha implementado la capacidad de eliminar o editar comentarios que quedan sin respuesta.

En la interfaz del administrador, cuando se trabaja con una pestaña en el menú, se proporciona el sombreado de otras pestañas para separarlas visualmente. Se ha cambiado el diseño de las tablas en la pestaña de administración de usuarios: los botones con acciones ahora se muestran a la izquierda, lo que facilita el trabajo en dispositivos móviles. Las cuotas se muestran en forma de indicadores visuales y las categorías de usuarios se resaltan en diferentes colores.

Formulario de edición mejorado que se muestra después de cargar o actualizar el video. El menú de selección de canal muestra el icono del canal actual y el menú de selección de idioma muestra el idioma actual.

Se ha trabajado para aumentar el rendimiento: la primera carga de la interfaz de nodo ahora es mucho más rápida.

Finalmente si quieres conocer mas sobre esta plataforma o sobre esta nueva version, puedes consultar los detalles dirigiéndote al siguiente enlace. 

from Linux Adictos https://ift.tt/3hmxZhX
via IFTTT

Manjaro 20.1 Mikah ya disponible, con Linux 5.8 y estas otras novedades

Manjaro 20.1 Mikah

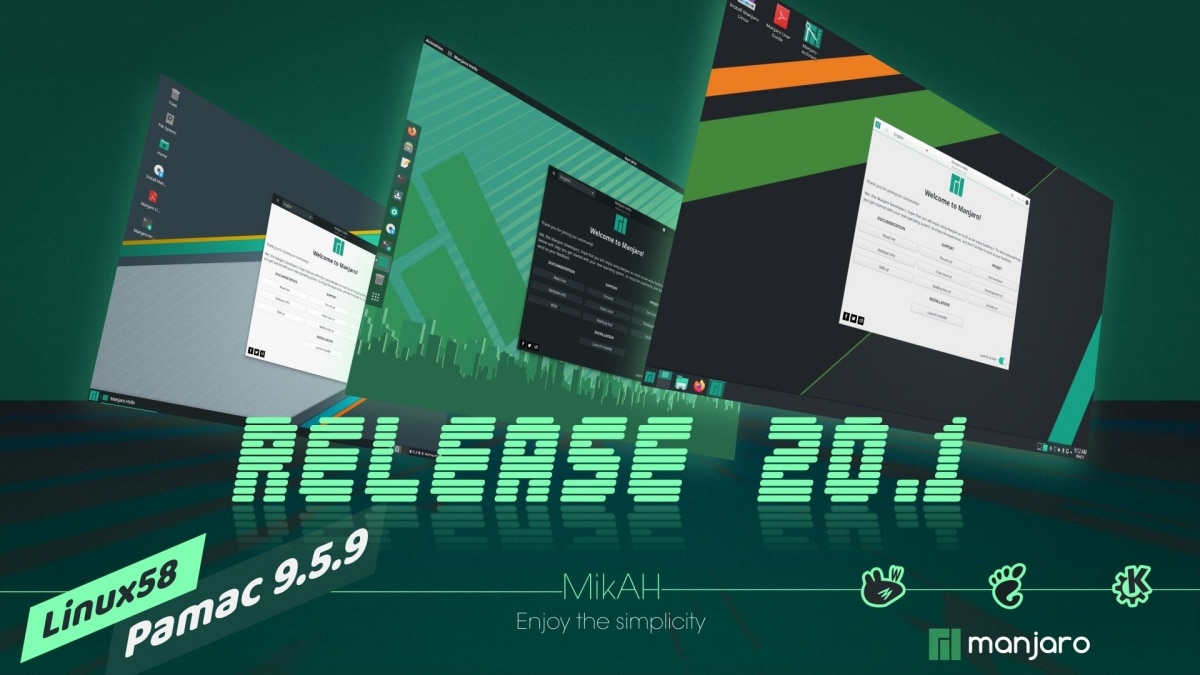
Tras la v20.0 del sistema operativo, cinco meses de desarrollo y tres actualizaciones de mantenimiento, el equipo de desarrolladores que está detrás de una de las distribuciones basadas en Arch Linux más populares ha tenido el placer de anunciar el lanzamiento de Manjaro 20.1. La versión anterior recibió el nombre en clave de Lysia, y esta, con la siguiente letra que era la M, ha sido bautizada como Mikah.

En cuanto a novedades destacadas, siempre es digno de mención la actualización de un kernel, y Mikah ha llegado con la última versión estable, es decir, Linux 5.8. También han actualizado su administrador de paquetes a Pamac 9.5.9, y sí, está bien escrito; no hay que confundirlo con Pacman. A continuación tenéis la lista de novedades más destacadas que han llegado junto a Manjaro 20.1 Mikah, la última versión estable del sistema operativo.

Novedades más destacadas de Manjaro 20.1 Mikah

  • Linux 5.8, y la mayoría de los núcleos han sido actualizados.
  • Algunas actualizaciones más de paquetes de KDE-git y Deepin.
  • Los administradores de contraseñas como bitwarden y enpass se agregaron a los repositorios.
  • Se ha mejorado MHWD para mejorar la gestión del paquete.
  • Pamac tiene otro lanzamiento puntual con muchas correcciones de errores, concretamente y como vemos en la imagen, Pamac 9.5.9.
  • VirtualBox 6.1.14, que admite oficialmente la serie 5.8 del kernel 5.8.
  • Gnome 3.36.6 viene con correcciones de HiDPI y la pantalla de bloqueo.
  • Actualizaciones y reconstrucciones habituales de paquetes de Python y Haskell.

El lanzamiento de Manjaro 20.1 Mikah ya es oficial, pero aún habrá que esperar un tiempo hasta que actualicen su página web para descargar las nuevas imágenes. Los usuarios existentes ya deberían poder actualizar desde el sistema operativo, pero las imágenes, que estarán disponibles en XFCE, Plasma, GNOME y «Architect» aún no están subidas. Recordamos que éstas son sólo para nuevas instalaciones, ya que Manjaro usa el modelo de desarrollo conocido como Rolling Release.

from Linux Adictos https://ift.tt/3kijlu1
via IFTTT

WINE 5.17 llega añadiendo soporte para un nuevo driver de red NDIS

WINE 5.17

Dos semanas después del lanzamiento de una versión de desarrollo de WINE llega la siguiente, y lo hace con precisión suiza. Así, tras la v5.16 ha llegado WINE 5.17, otra versión en desarrollo en la que, como siempre, se destacan pocas novedades importantes. Como hace quince días, WineHQ ha mencionado sólo tres novedades destacadas, a la que hay que sumarle la cuarta de correcciones varias en las que estaría la mayoría del trabajo.

Si miramos más abajo en la nota del lanzamiento de WINE 5.17, podemos ver que han corregido 17 fallos e introducido 268 cambios. Otra vez, han sido muchos menos que en anteriores versiones de desarrollo, en donde se han llegado a introducir más de 400. A continuación tenéis las novedades que WineHQ ha considerado lo suficientemente importantes como para mencionarlas como destacadas, así como enlaces para descargar WINE 5.17.

Novedades más destacadas de WINE 5.17

  • La librería ADVAPI32 se ha convertido a PE.
  • Se ha empezado el desarrollo de un driver de red NDIS.
  • Se sigue reestructurando el soporte para la consola.
  • Correcciones varias.

Los usuarios interesados ya pueden instalar WINE 5.17 desde su código fuente, disponible en este y este otro enlace, o a partir de los binarios que se pueden descargar desde aquí. En el enlace desde donde podemos descargar los binarios también hay información para añadir el repositorio oficial del proyecto para recibir esta y otras actualizaciones futuras tan pronto en cuanto las tengan listas a sistemas como Ubuntu/Debian o Fedora, pero también hay versiones para Android y macOS.

La próxima versión de desarrollo será WINE 5.17 y, si no hay sorpresas, algo que parece imposible que pase en la agenda de WineHQ, llegará el próximo 25 de septiembre. Entre las mejoras que introducirá, se espera que sigan con el desarrollo del driver de red NDIS, además de que introducirán cientos de pequeñas mejoras y correcciones como es habitual

from Linux Adictos https://ift.tt/2FrVjNU
via IFTTT

Deepin 20 llega con base en Debian 10.5, nuevo diseño de instalación y mas

Se acaba de realizar el lanzamiento de la nueva version de la distribución de Linux “Deepin 20”, en la cual esta version presentada llega con base en Debian 10.05, el Kernel de Linux 5.4 o usar 5.7 (esto se define en la instalación) y junto con una nueva interfaz de instalación para el sistema y otras cosas más.

Para quienes desconocen de Deepin OS deben saber que esta es una distribución basada en Debian, pero desarrollando su propio entorno de escritorio Deepin (DDE) y alrededor de 30 aplicaciones de usuario, incluido el reproductor de música DMusic, el reproductor de video DMovie, el sistema de mensajería DTalk y el instalador y centro de instalación del software Deepin.

El proyecto fue fundado por un grupo de desarrolladores de China, pero se transformó en un proyecto internacional.

Los componentes y aplicaciones de escritorio se desarrollan utilizando C/C ++ (Qt5) y Go.

La característica clave del escritorio Deepin es un panel que admite múltiples modos de operación. En el modo clásico, se lleva a cabo una separación más explícita de las ventanas abiertas y las aplicaciones que se ofrecen para el lanzamiento, se muestra el área de la bandeja del sistema.

Principales novedades de Deepin 20

En esta nueva version presentada de Deepin 20, de manera inicial podremos encontrar que se propuso un nuevo diseño de la interfaz de instalación del sistema y que se ha ampliado la funcionalidad del instalador.

Ya que se proporciona una opción de dos métodos para manejar las particiones del disco: manual y automático con cifrado completo de todos los datos del disco.

Además de que se agregó el modo de arranque «Safe Graphics», que se puede usar en caso de problemas con los controladores de video y el modo de gráficos predeterminado. Para sistemas con tarjetas gráficas NVIDIA, se proporciona una opción para instalar controladores propietarios.

En la etapa de instalación, se puede elegir entre dos kernel de Linux: 5.4 (LTS) o 5.7.

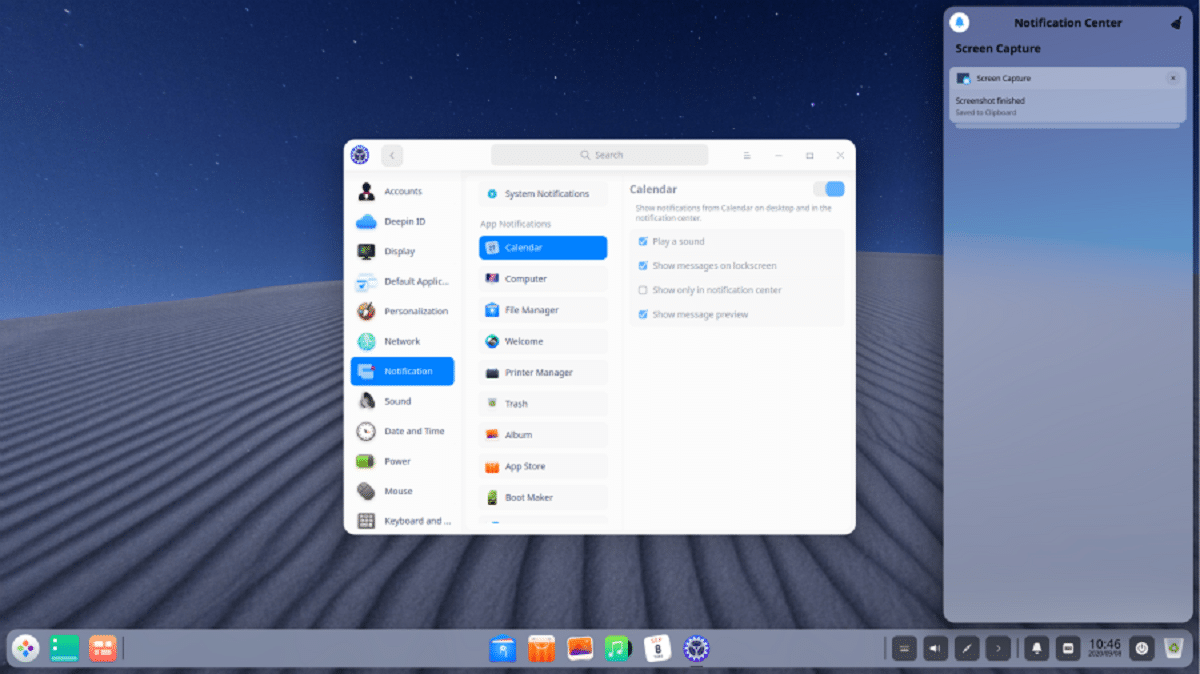
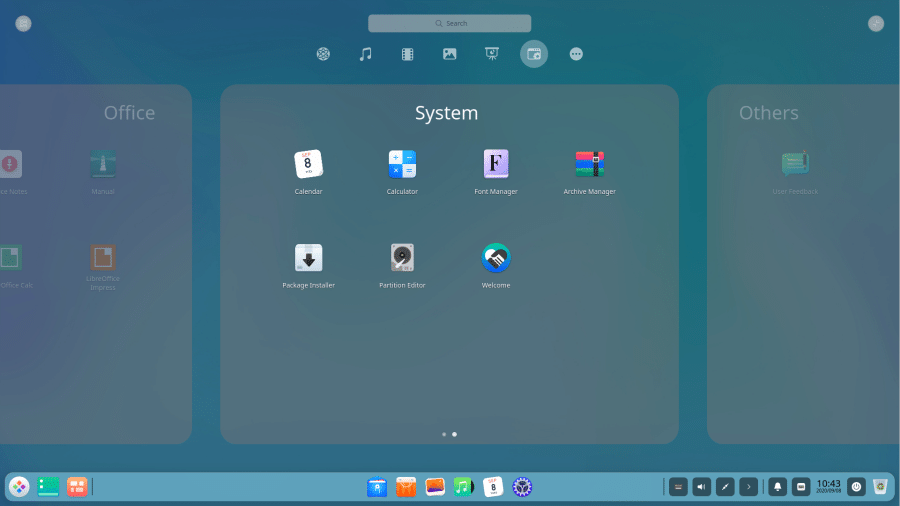
Ahora en cuanto a los cambios que se destaca dentro del sistema, podremos encontrar una nueva apariencia unificada para el escritorio DDE con un nuevo conjunto de iconos de colores, una interfaz actualizada y efectos de animación realistas.

Las ventanas tienen esquinas redondeadas. Se agregó una pantalla con una descripción general de las tareas disponibles y se ha implementado soporte para temas claros y oscuros, transparencia y ajustes de temperatura de color.

También se destacan las capacidades de gestión de notificaciones mejoradas. Se agregaron configuraciones para reproducir un archivo de sonido cuando llega un mensaje, mostrar notificaciones en la pantalla de bloqueo del sistema, mostrar mensajes en el centro de notificaciones y establecer un nivel de recordatorio separado para las aplicaciones seleccionadas.

El usuario tiene la oportunidad de filtrar los mensajes importantes para no distraerse con los menores.

En el administrador de instalación de aplicaciones, se agregó la posibilidad de instalar actualizaciones con un clic y se implementó un sistema para filtrar aplicaciones por categoría. Se modificó el diseño de la pantalla con información detallada sobre el programa seleccionado para su instalación.

Además de que se proporcionó la capacidad de usar la autenticación de huellas digitales para iniciar sesión, desbloquear la pantalla, verificar las credenciales y obtener privilegios de root. Se agregó soporte para varios escáneres de huellas dactilares.

El Administrador de fuentes agrega soporte para instalar y administrar fuentes, así como para obtener una vista previa de la visualización de su texto en la fuente seleccionada.

De los demás cambios que se destacan de esta nueva version:

  • Administrador de dispositivos agregado para ver y administrar dispositivos de hardware.
  • Se agregó un programa de dibujo simple Draw.
  • Configuración de administración de energía mejorada.
  • Visor de registros agregado para analizar y ver registros.
  • Se agregó la aplicación Voice Notes para crear texto y notas de voz.
  • Los programas para crear capturas de pantalla y screencasts se combinan en una aplicación de captura de pantalla.
  • Incluye una aplicación de cámara web Cheese.
  • Interfaz mejorada del visor de documentos y el administrador de archivos.

Si quieres conocer mas al respecto de esta nueva version, puedes consultar la publicación original en el siguiente enlace. 

Descarga

Finalmente si quieres obtener la imagen de esta nueva version, puedes hacerlo en su sección de descargas de su página web oficial.

El tamaño de la imagen ISO de arranque es de 2,6 GB (amd64).

from Linux Adictos https://ift.tt/32lVKlI
via IFTTT

Windows 10 Build 20211 brinda acceso a sistemas de archivos Linux bajo WSL 2, como ext4

Mediante una publicación de blog, Brandon LeBlanc de Microsoft dio a conocer que después de realizar algunas actualizaciones para mejorar el rendimiento de WSL  se pudo realizar un cambio que permite buscar listas de tipos de archivos, protocolos y archivos.

Con ello el acceso a los sistemas de archivos de Linux en el subsistema de Windows para Linux agrega la capacidad para que los usuarios conecten y monten un disco físico dentro de una distribución WSL 2. Esto permite acceder a sistemas de archivos que no son compatibles de forma nativa con Windows como ext4.

Todo esto podrá ser posible a partir de la versión preliminar 20211 de Windows Insiders, WSL 2 se ofrecerá la nueva función: wsl –mount que es la que se encarga de realizar dicha acción.

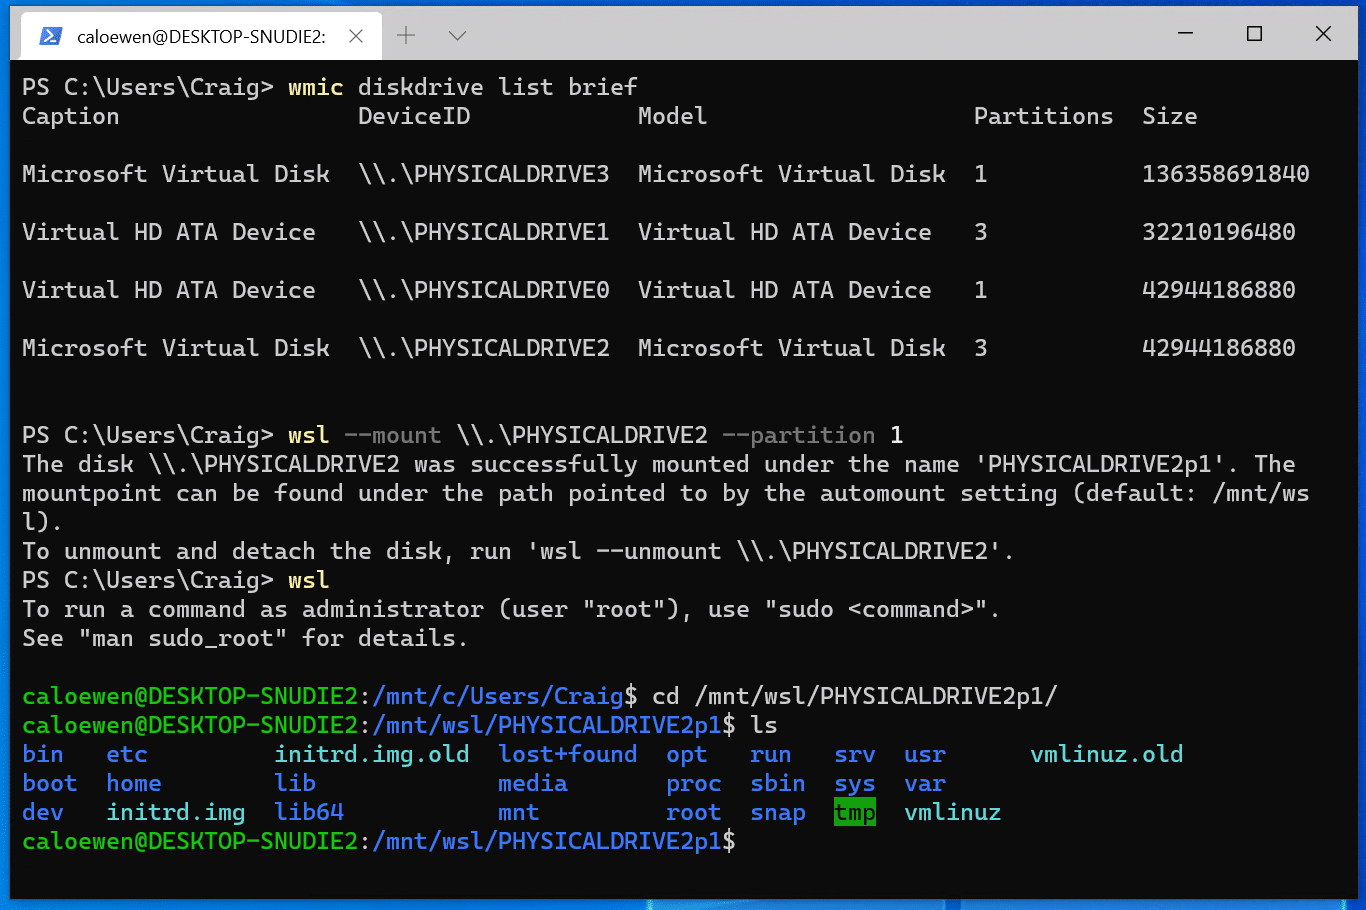
En la publicación de blog, se menciona que para montar un disco, es necesario que se abra una ventana de PowerShell con privilegios de administrador y en ella se ejecute:

wsl --mount <DiskPath>

Y para enumerar los discos disponibles en Windows, se debe ejecutar:

wmic diskdrive list brief

Para desmontar y desconectar el disco de WSL 2, se debe ejecutar:

wsl --unmount <Diskpath>

Las rutas de disco están disponibles en las columnas «DeviceID», generalmente en el formato \\. \\\. \ PHYSICALDRIVE *.

A continuación se muestra un ejemplo de cómo montar una partición específica de un disco duro determinado en WSL y examinar sus archivos.

Una vez montados, también es posible acceder a estos discos a través del Explorador de Windows yendo a \wsl

Por defecto, wsl –mount intenta montar el disco como ext4.

De momento se mencionan que se cuentan con ciertas limitaciones en este momento,  y es que solo se pueden adjuntar discos completos a WSL 2, lo que significa que no es posible adjuntar solo una partición.

Concretamente, esto significa que no es posible utilizar wsl –mount para leer una partición en el dispositivo de arranque, ya que este dispositivo no se puede desconectar de Windows.

Las unidades flash USB no son compatibles en este momento y no se conectarán a WSL 2. Sin embargo, las unidades USB son compatibles.

Solo los sistemas de archivos soportados de forma nativa en el kernel pueden ser montados por wsl –mount. Esto significa que no es posible utilizar los controladores del sistema de archivos instalados (como ntfs-3g, por ejemplo) llamandowsl –mount.

Por otra parte en las actualizaciones para desarrolladores se menciona que siempre que se envíe una nueva versión del sistema operativo al canal de desarrollo, también se enviará el SDK de Windows correspondiente. Siempre puede instalar el SDK de Insider más reciente de aka.ms/InsiderSDK.

Por último de las correcciones que se mencionan en la publicación:

  • Se solucionó un problema por el cual algunas aplicaciones de 32 bits que se ejecutaban en un sistema operativo de 64 bits no se promocionaban correctamente a la GPU discreta para configuraciones híbridas.
  • Solucionamos un problema que podía provocar que los mosaicos del menú Inicio siguieran mostrando una barra de progreso de «Actualización de la aplicación en curso» después de actualizar una aplicación.
  • Solucionamos un problema que podía causar que algunos de los íconos de la aplicación aparecieran inesperadamente en Inicio.
  • Solucionamos un problema en los dispositivos ARM64 que causaba que el menú Inicio se bloqueara al iniciarse la próxima vez que se abriera después de iniciar ciertas aplicaciones desde el menú Inicio y luego cerrarlas.
  • Solucionamos un problema que podía hacer que la pantalla de bloqueo se congelara.
  • Solucionamos un problema que podía hacer que ShellExperienceHost.exe se bloqueara.
  • Solucionamos un problema por el cual la imagen de fondo predeterminada para Windows 10 no se mostraba en las notificaciones (por ejemplo, al tomar una captura de pantalla con WIN + Shift + S).
  • Solucionamos un problema con las últimas versiones que podría hacer que Windows Update se bloquee al descargar la actualización.
  • Ya no se le pedirá que reinstale una actualización de .NET después de cada versión.

Si quieres conocer mas al respecto sobre la nota, puedes consultar la publicación realizada en el blog de Microsoft dirigiéndote al siguiente enlace.

from Linux Adictos https://ift.tt/3ij3avI
via IFTTT

El equipo de GNOME anuncia el lanzamiento de GNOME 3.38 que traerá varias mejoras a Mutter

El equipo que está a cargo del desarrollo del popular entorno de escritorio “Gnome” ha dado a conocer que durante los últimos dos meses han estado trabajando a marchas forzadas y que “A medida que se acercaba la congelación de la versión, parte de la cola de solicitudes de fusión necesitaba una decisión final sobre si estaban listas o no” para la próxima versión de GNOME 3.38.

Pero finalmente realizaron una publicación de blog en la cual comparten lo mas relevante del trabajo que han estado realizando para la próxima version de Gnome 3.38 que esta ya casi a la vuelta de la esquina.

Y es que según el equipo, en los días en que Clutter era un conjunto de herramientas de aplicación, solo tenía que procesar un reloj de un solo cuadro. Sin embargo, dado que ahora es un conjunto de herramientas de composición, tener un reloj con un solo cuadro se ha convertido en un aspecto limitante de Clutter, ya que cada monitor funciona a veces a ritmos y tiempos diferentes.

Por otra parte el equipo recordó que aplicaciones como juegos, reproductores multimedia, etc.  Permiten su funcionamiento en modo de pantalla completa.

Idealmente, cuando una aplicación está en modo de pantalla completa, debería poder evitar un diseño de escritorio innecesario cuando lo único visible es la ventana de pantalla completa del cliente.

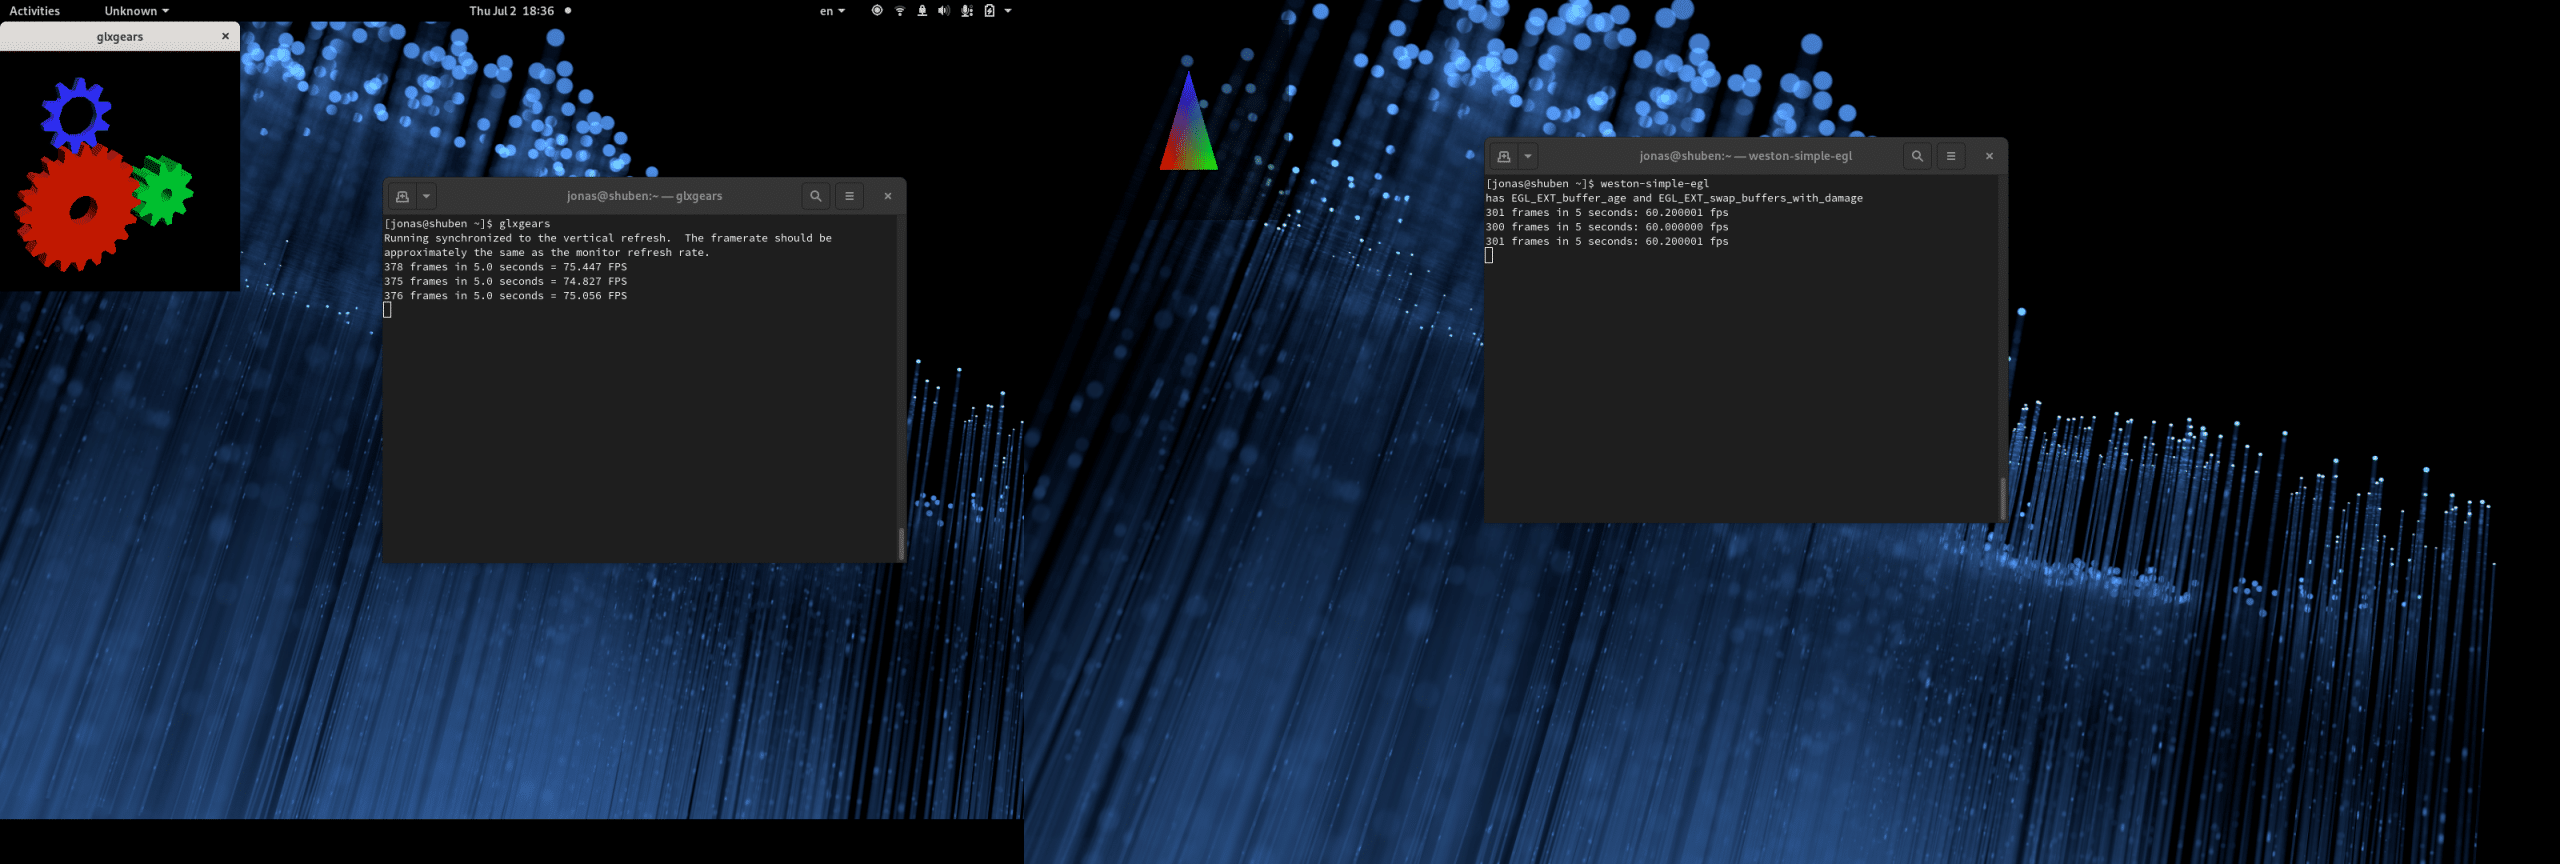
Esto se conoce comúnmente como «bypass del compositor» o «pantalla completa no redireccionada». En GNOME 3.38, el equipo hizo que Mutter ahora admita la omisión del compositor siempre que sea posible.

Al omitir el compositor, el contenido de la ventana se muestra directamente en la pantalla, sin ninguna composición innecesaria. Los resultados varían de un hardware a otro, pero, en principio, esto debería reducir el uso de CPU y GPU y, por lo tanto, mejorar el rendimiento.

Otro grupo de mejoras de screencasting llegó a Mutter. De hecho, el equipo cree que el screencasting ahora funciona bien, incluso en los casos en que una aplicación pasa por alto al compositor.

En estos últimos casos, Mutter copia el contenido de la aplicación directamente en la transmisión de screencast. Además, la transmisión de ventana ha sido objeto de una serie de correcciones de errores y mejoras.

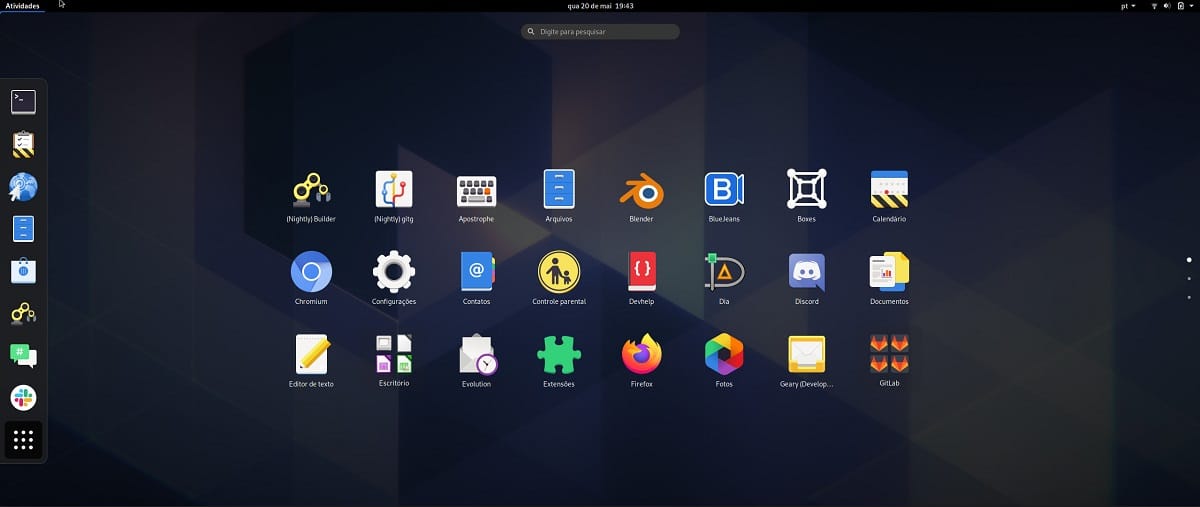
También el equipo señala que ha habido un gran cambio en GNOME 3.38: la capacidad de personalizar la cuadrícula de la aplicación. Esta característica ha sido un deseo desde hace mucho tiempo, pero requirió una serie de mejoras bajo el capó y otros cambios para respaldarla. Actualmente le permite crear carpetas arrastrando iconos de aplicaciones uno encima del otro, mover aplicaciones hacia y desde carpetas y reposicionar aplicaciones en la cuadrícula. Pero eso no es todo.

Los diálogos también han visto pequeñas mejoras visuales para adaptarse a estos nuevos cambios.

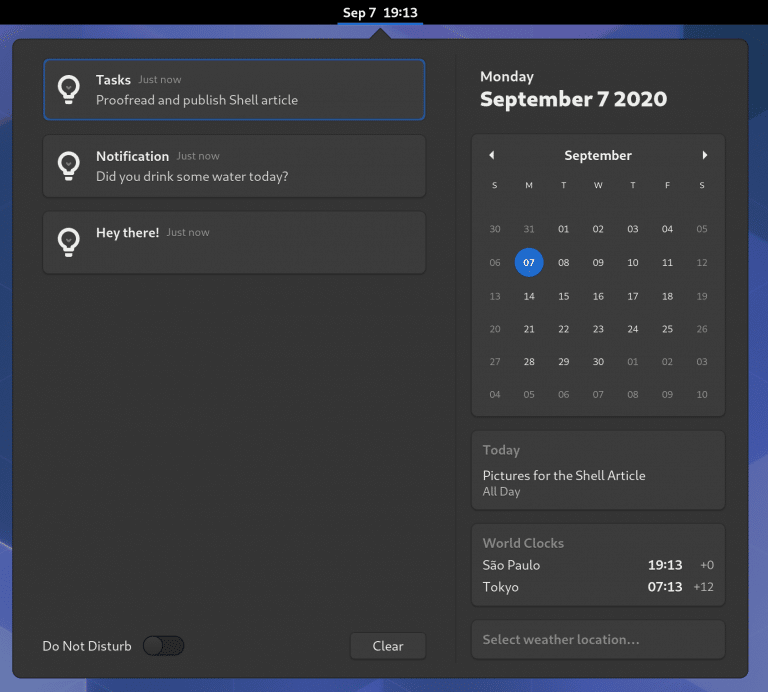
Mientras que para el menú del calendario también ha experimentado algunas mejoras visuales. Los eventos del calendario ahora se muestran debajo del calendario real y las secciones ya no son visibles. Se han realizado otras mejoras en este menú, pero están en cola para la próxima versión.

Además de que ahora varios componentes del entorno se integran opcionalmente con el servicio de controles parentales que forma parte de GNOME 3.38. Esto permite a los padres, tutores, supervisores, escuelas, etc. limitar a qué aplicaciones puede acceder un usuario en particular.

Finalmente en la publicación, también mencionan que:

  • El menú de apagado se ha dividido y que la opción de «Reiniciar» es ahora una entrada, junto con «Apagar».
  • El algoritmo de diseño de cuadrícula de la aplicación se ha reescrito y debería mejorar el diseño de los iconos en diferentes escenarios.
  • El número de filas y columnas ahora se establece en función del formato de pantalla y el espacio disponible, y los iconos crecen y se reducen en consecuencia.
  • El número de iconos por página se fija en 24 iconos. Este límite se ha establecido, porque al cambiar el número de iconos por página se corre el riesgo de perder las personalizaciones realizadas en la cuadrícula de la aplicación.

Fuente: https://blogs.gnome.org

from Linux Adictos https://ift.tt/2FuYLqS
via IFTTT

Raccoon: una vulnerabilidad en TLS que permite la determinación de claves para conexiones DH

Raccoon Attack

Se ha revelado información sobre una nueva vulnerabilidad en el protocolo TLS, cuyo nombre en código es «Raccoon Attack» y que permite, en raras circunstancias, determinar una clave primaria preliminar que se puede usar para descifrar conexiones TLS, incluido HTTPS al interceptar el tráfico de tránsito (MITM).

De la información que se dio a conocer, se menciona que el ataque es muy difícil de implementar en la práctica y es de naturaleza más teórica. Un ataque requiere una configuración específica del servidor TLS y la capacidad de medir con mucha precisión el tiempo de procesamiento de las operaciones por parte del servidor.

El problema está presente directamente en la especificación TLS y solo afecta a las conexiones que utilizan cifrados basados ​​en el protocolo de intercambio de claves DH.

Los cifrados ECDH no manifiestan el problema y siguen siendo seguros. Solo los protocolos TLS hasta la versión 1.2 incluida son vulnerables y el protocolo TLS 1.3 no se ve afectado y la vulnerabilidad se manifiesta en las implementaciones de TLS que reutilizan la clave secreta DH en diferentes conexiones TLS.

En OpenSSL 1.0.2e y versiones anteriores, la clave DH se reutiliza en todas las conexiones de servidor, a menos que la opción SSL_OP_SINGLE_DH_USE esté establecida explícitamente.

Mientras que desde OpenSSL 1.0.2f, la clave DH se reutiliza solo cuando se utilizan cifrados DH estáticos. En OpenSSL 1.1.1, la vulnerabilidad no se manifiesta por sí misma, ya que esta rama no usa la clave DH primaria y no usa cifrados DH estáticos.

Cuando se utiliza el método de intercambio de claves DH, ambos lados de la conexión generan claves privadas aleatorias (en adelante, clave «a» y clave «b»), sobre la base de las cuales se calculan y envían las claves públicas (ga  mod p y gbmod p).

Después de recibir las claves públicas, cada parte calcula una clave primaria común (gab mod p), que se utiliza para generar claves de sesión.

El ataque Raccoon permite determinar la clave primaria mediante el análisis de la información a través de canales laterales, partiendo del hecho de que las especificaciones TLS hasta la versión 1.2 requieren que todos los bytes cero iniciales de la clave primaria sean descartados antes de los cálculos con su participación.

La inclusión de la clave primaria truncada se pasa a la función de generación de claves de sesión basada en funciones hash con diferentes retrasos al procesar diferentes datos.

Medir con precisión el tiempo de las operaciones clave realizadas por el servidor permite a un atacante identificar pistas que proporcionan una forma de juzgar si la clave principal comienza en cero o no. Por ejemplo, un atacante puede interceptar la clave pública (ga) enviada por el cliente , reenviarla al servidor y determinar si la clave primaria resultante comienza con cero.

Por sí misma, la definición de un byte de la clave no da nada, pero interceptando el valor «ga» transmitido por el cliente durante la negociación de la conexión, el atacante puede formar un conjunto de otros valores relacionados con «ga» y enviarlos al servidor en sesiones de negociación de conexión separadas.

Al formar y enviar los valores «gri*ga«, el atacante puede, mediante el análisis de cambios en los retrasos de respuesta del servidor, determinar los valores que conducen a la recepción de claves primarias a partir de cero. Con estos valores determinados, el atacante puede componer un conjunto de ecuaciones para resolver el problema del número oculto y calcular la clave primaria original.

La vulnerabilidad de OpenSSL se calificó de gravedad baja, y la solución fue mover los cifrados problemáticos «TLS_DH_ *» en la versión 1.0.2w a la categoría «cifrados débiles» que estaba deshabilitada de forma predeterminada. Los desarrolladores de Mozilla hicieron lo mismo al deshabilitar los conjuntos de cifrado DH y DHE en la biblioteca NSS utilizada en Firefox.

Por separado, hay problemas adicionales en la pila TLS de dispositivos F5 BIG-IP que hacen que el ataque sea más realista.

En particular, se encontraron desviaciones en el comportamiento de dispositivos con un byte cero al comienzo de la clave primaria, que se pueden usar en lugar de medir la latencia exacta en los cálculos.

Fuente: https://raccoon-attack.com/

from Linux Adictos https://ift.tt/33muqmL
via IFTTT

Ya es oficial, Harmony OS será el OS predeterminado para los nuevos productos de Huawei

En HDC 2020, Huawei dio a conocer mediante un anunció la expansión de planes para el nuevo sistema operativo en el que ha estado trabajando «Harmony OS» anunciado el año pasado.

Además de los dispositivos portátiles anunciados originalmente y los productos de Internet de las cosas (IoT), como pantallas, dispositivos portátiles, altavoces inteligentes y sistemas de información para automóviles, el sistema operativo que se está desarrollando también se aplicará a los teléfonos inteligentes.

Las pruebas del SDK para desarrollar aplicaciones móviles para Harmony comenzarán a fines de 2020, y los primeros teléfonos inteligentes basados ​​en el nuevo sistema operativo están programados para ser lanzados hasta el último trimestre del próximo año, es decir si las cosas salen bien podremos ver los resultados en octubre del 2021.

Se destaca que el nuevo SO ya está listo para dispositivos IoT con RAM de 128KB a 128MB y se estaba trabajando para que en abril de 2021 comenzará la promoción de la opción para dispositivos con memoria de 128MB a 4GB y en octubre para dispositivos con más de 4GB de RAM.

Recordemos que el proyecto Harmony ha estado en desarrollo desde 2017 y es un sistema operativo de microkernel que puede verse como un competidor del sistema operativo Fuchsia de Google.

La plataforma se publicará en código fuente como un proyecto de código completamente abierto con gestión independiente (Huawei ya está desarrollando LiteOS abierto para dispositivos IoT).

El código de la plataforma se donará a China Open Atomic Open Source Foundation, una organización sin fines de lucro.

Huawei cree que Android no es tan bueno para los dispositivos móviles debido a la cantidad innecesariamente grande de código, el programador de procesos desactualizado y los problemas de fragmentación de la plataforma.

Dentro de las características que se detallan de Harmony OS, son las siguientes:

  • El núcleo del sistema se verifica a un nivel de lógica/matemática formal para minimizar el riesgo de vulnerabilidades. La verificación se realizó utilizando métodos que se utilizan comúnmente en el desarrollo de sistemas críticos en áreas como la aviación y la astronáutica, y pueden lograr el cumplimiento del nivel de seguridad EAL 5+.
  • El micronúcleo está aislado de dispositivos externos. El sistema está desacoplado del hardware y permite a los desarrolladores crear aplicaciones que se pueden utilizar en diferentes categorías de dispositivos sin crear paquetes separados.
  • El microkernel solo implementa el planificador y el IPC, y todo lo demás se traslada a los servicios del sistema, la mayoría de los cuales se ejecutan en el espacio del usuario.
  • Como programador de tareas, se propone un motor de latencia determinista, que analiza la carga en tiempo real y utiliza métodos para predecir el comportamiento de la aplicación. En comparación con otros sistemas, el programador logra una reducción del 25,7% en la latencia y una reducción del 55,6% en el jitter de latencia.
  • Para proporcionar comunicación entre el microkernel y los servicios externos del kernel, como el sistema de archivos, la pila de red, los controladores y el subsistema de lanzamiento de la aplicación, se utiliza IPC, que según la compañía es cinco veces más rápido que IPC en Zircon y tres veces más rápido que IPC en QNX.
  • En lugar de la pila de protocolos de cuatro capas que se usa comúnmente para reducir la sobrecarga, Harmony emplea un modelo simplificado de una sola capa basado en un bus virtual distribuido que se comunica con equipos como pantallas, cámaras, tarjetas de sonido y similares.
  • El sistema no proporciona acceso de usuario a nivel raíz.
  • La aplicación está construida con su propio compilador Arc, que admite código C, C ++, Java, JavaScript y Kotlin.

Además, para poder crear aplicaciones para varias clases de dispositivos, como televisores, teléfonos inteligentes, relojes inteligentes, sistemas de información para automóviles, etc., Huawei menciona que proporcionara un marco universal para desarrollar interfaces y SDK con un entorno de desarrollo integrado.

El kit de herramientas adaptará automáticamente las aplicaciones para diferentes pantallas, controles y métodos de interacción del usuario. También menciona la provisión de herramientas para que Harmony adapte las aplicaciones de Android existentes con cambios mínimos.

Fuente: https://www.xda-developers.com

from Linux Adictos https://ift.tt/3md0e6j
via IFTTT