Aplicaciones para escribir en Linux

En Linux encontramos 4 tipos principales de programas para escritura.

Una de las preocupaciones más comunes entre quienes planean pasarse a Linux es si van a disponer del software que necesitan para su trabajo, estudio o entretenimiento. En este artículo comentaremos una categoría en la que el sistema operativo del Pingüino está bastante bien provisto: las aplicaciones para escribir.

En lo personal, no comparto la costumbre de muchos difusores de establecer tablas de equivalencias entre títulos de software libre y privativo ya que creo que los títulos de software libre son lo suficientemente buenos y cuentan con características distintivas que hacen innecesario definirlos a partir de otros títulos.

Del papel a los bits

Con aplicaciones para escribir en Linux nos estamos refiriendo a programas que sirven para redactar y corregir textos. Vamos a dejar afuera por el momento a 2 tipos de programas: los basados en LaTeX y los de creación de publicaciones de escritorio dado que estos están más enfocados a la presentación del texto que a la redacción del mismo.

En la época en que la escritura manuscrita era más frecuente que ahora, uno podía encontrar en las papelerías tres tipos de soporte para escribir.

En primer lugar, teníamos los que en Argentina llamábamos anotadores. Una serie de hojas unidas por la parte superior completamente lisas en las cuales uno elegía la posición en la cual empezar a escribir y el formato se lo daba a mano haciendo los subrayados y viñetas en forma artesanal.

El siguiente peldaño eran los cuadernos tanto de tapa dura como blanda. Ellos incluían hojas con formato, ya sea renglones, cuadrículas o pentagramas. También estaban las que permitían llevar las cuentas con columnas para el Debe y el Haber.

La cima de la pirámide les correspondía a las agendas. Estas incluían hojas formateadas y ordenadas alfabética o cronológicamente para guardar teléfonos y recordar compromisos.

Con el tiempo aparecieron las hojas sueltas con un adhesivo que permitían adherir y quitarlas de cualquier superficie.

Este formato sería replicado por los sistemas operativos modernos.

Aplicaciones para escribir en Linux

Dado que el primer sistema operativo con interfaz gráfica estaba pensado para el manejo de impresoras láser, no es casualidad que uno de los primeros programas que aprovecharan estas características fuera un procesador de textos.

Con el tiempo llegaría la primera versión de Windows incluyendo un bloc de notas. Cuenta la leyenda que este bloc surgió a partir de un fallido procesador de textos que iba a ocupar el lugar que después sería de Word. Bill Gates decidió reciclar el código.

En general en Linux contamos con las siguientes aplicaciones de escritura:

  • Bloc de notas: en principio es la más simple de las herramientas de edición de texto dado que sólo trae funciones básicas para la escritura, copiado y pegado. Algunos permiten una forma básica de formateo encerrando porciones del texto entre código. Un Bloc de notas simples que puedes instalar es Paper, que permite un formateo básico y el esquema de colores se adapta al color del fondo.
  • Editor de textos: El editor de textos incluye herramientas para diferenciar y establecer jerarquías entre diferentes partes del texto. También se agregan funciones de edición como la búsqueda y reemplazo de palabras. Cada uno de los escritorios incluye su propio editor por lo que solo debes buscarlo en el menú.
  • Procesador de textos: El procesador de textos suele formar parte de una suite ofimática que incluye además una planilla de cálculo y un programa de presentaciones. Se diferencia del editor en que puede incorporar elementos como imágenes, tablas o gráficos e incluso incrustar documentos de la suite. Algunos agregan también funciones básicas para la creación de publicaciones de escritorio. La mayoría de las distribuciones Linux incluyen LibreOffice Writer preinstalado y como alternativa (Solo la elijo porque casi nunca habló de ella) WPS Office.
  • Entorno integrado de desarrollo: Es un editor pensado para programadores. Es decir, que no solo permite escribir texto, modificar o reemplazarlo, sino que además cuenta con herramientas que corrigen automáticamente la diagramación y auto completan el código dependiendo del lenguaje de programación elegido. Tal vez el mejor IDE por su relación prestaciones, respeto por la privacidad sea VSCodium

Hoy las fronteras entre este tipo de programas están completamente diluidas. Algunos editores de texto incluyen funciones de edición de código mientras que varios entornos integrados de desarrollo disponen de extensiones que incorporan la función de corrección ortográfica convirtiéndolos en un más que decente procesador de textos.

¿Qué opción elegir en cada caso? La verdad es que eso depende de cada usuario. Solamente tienes que descargar, probar y quedarte con la que más te convenga

from Linux Adictos https://ift.tt/OXhspzS
via IFTTT
Detectaron múltiples vulnerabilidades en módems Exynos

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Los investigadores del equipo de Google Project Zero, dieron a conocer hace poco mediante una publicación de blog, el descubrimiento de 18 vulnerabilidades detectadas en los módems Samsung Exynos 5G/LTE/GSM.

Según los representantes de Google Project Zero, después de un poco de investigación adicional, los atacantes calificados podrán preparar rápidamente un exploit funcional que permita obtener el control de forma remota a nivel del módulo inalámbrico, conociendo solo el número de teléfono de la víctima. El ataque puede llevarse a cabo sin que el usuario lo perciba y no requiere que realice ninguna acción, lo que vuelve criticas algunas de las vulnerabilidades detectadas.

Las cuatro vulnerabilidades más peligrosas (CVE-2023-24033) permiten la ejecución de código a nivel de chip de banda base a través de la manipulación de redes externas de Internet.

A fines de 2022 y principios de 2023, Project Zero informó dieciocho vulnerabilidades de día cero en los módems Exynos producidos por Samsung Semiconductor. Las cuatro más graves de estas dieciocho vulnerabilidades (CVE-2023-24033 y otras tres vulnerabilidades a las que aún no se les han asignado CVE-ID) permitieron la ejecución remota de código de Internet a banda base.

De las 14 vulnerabilidades restantes, se menciona que tienen un nivel de gravedad menor, ya que el ataque requiere acceso a la infraestructura del operador de red móvil o acceso local al dispositivo del usuario. Con la excepción de la vulnerabilidad CVE-2023-24033, cuya solución se propuso en la actualización de firmware de marzo para los dispositivos Google Pixel, los problemas siguen sin solucionarse.

Hasta el momento, lo único que se sabe sobre la vulnerabilidad CVE-2023-24033 es que está causada por una verificación incorrecta del formato del atributo «accept-type» transmitido en los mensajes SDP (Session Description Protocol ) .

Las pruebas realizadas por Project Zero confirman que esas cuatro vulnerabilidades permiten que un atacante comprometa de forma remota un teléfono a nivel de banda base sin interacción del usuario, y solo requiere que el atacante conozca el número de teléfono de la víctima. Con investigación y desarrollo adicionales limitados, creemos que los atacantes expertos podrían crear rápidamente un exploit operativo para comprometer los dispositivos afectados de forma silenciosa y remota.

Las vulnerabilidades se manifiestan en dispositivos equipados con chips Samsung Exynos, según la información de los sitios web públicos que asignan conjuntos de chips a dispositivos, es probable que los productos afectados incluyan:

  • Dispositivos móviles de Samsung, incluidos los de las series S22, M33, M13, M12, A71, A53, A33, A21s, A13, A12 y A04;
  • Dispositivos móviles de Vivo, incluidos los de las series S16, S15, S6, X70, X60 y X30;
  • Las series de dispositivos Pixel 6 y Pixel 7 de Google; y
  • cualquier vehículo que use el chipset Exynos Auto T5123.

Hasta que los fabricantes solucionen las vulnerabilidades, se recomienda a los usuarios que deshabiliten la compatibilidad con VoLTE (Voice-over-LTE) y la función de llamada a través de Wi-Fi en la configuración. Desactivar estas configuraciones eliminará el riesgo de explotación de estas vulnerabilidades.

Debido al peligro de las vulnerabilidades y al realismo de la rápida aparición de un exploit, Google decidió hacer una excepción para los 4 problemas más peligrosos y posponer la divulgación de información sobre la naturaleza de los problemas.

 Como siempre, alentamos a los usuarios finales a que actualicen sus dispositivos lo antes posible para asegurarse de que están ejecutando las últimas compilaciones que solucionan las vulnerabilidades de seguridad reveladas y no reveladas.

Para el resto de vulnerabilidades se seguirá el calendario de divulgación de detalles 90 días después de la notificación al fabricante (información sobre vulnerabilidades CVE-2023-26072, CVE-2023-26073, CVE-2023-26074, CVE-2023-26075 y CVE -2023-26076 ya está disponible en el sistema de seguimiento de errores y para los 9 problemas restantes, la espera de 90 días aún no ha vencido).

Las vulnerabilidades reportadas CVE-2023-2607* son causadas por un desbordamiento de búfer al decodificar ciertas opciones y listas en los códecs NrmmMsgCodec y NrSmPcoCodec.

Finalmente, si estás interesado en poder conocer más al respecto puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/LPpc70U
via IFTTT

Cheerp un compilador open source de C/C++ a WebAssembly y JavaScript

Cheerp

Cheerp: un compilador de C++ para la Web

Se dio a conocer hace poco el lanzamiento de Cheerp 3.0, un compilador que permite compilar cualquier código C/C++ en WebAssembly o JavaScript. La nueva rama se destaca por mover el compilador y las bibliotecas que lo acompañan para usar licencias permisivas de Apache 2.0 y LLVM, en lugar de la política de licencias limitada aplicada anteriormente, que ofrece una opción de licencia GPLv2 para proyectos no comerciales y una licencia propietaria para proyectos comerciales.

Cheerp se puede utilizar tanto para portar bibliotecas y aplicaciones C/C++ existentes para ejecutarlas en el navegador como para crear aplicaciones web de alto rendimiento y componentes WebAssembly desde cero.

Ha pasado más de un año desde el lanzamiento anterior de Cheerp ( Cheerp 2.7 ), y esta nueva versión viene repleta de nuevas características y optimizaciones que, una vez más, mueven el estado del arte del uso de C++ como lenguaje de programación para aplicaciones Web y juegos.

Lo que es más importante, con este lanzamiento estamos realizando un cambio significativo en el modelo de licencias de Cheerp. A partir de Cheerp 3.0, todos los componentes y bibliotecas principales del compilador ahora tienen licencia permisiva bajo la licencia Apache 2.0/LLVM . Esto marca un cambio radical con respecto a nuestro modelo de licencia comercial dual/GPLv2 anterior, lo que permite que Cheerp 3.0 se use para cualquier propósito, sin restricciones.

Sobre Cheerp

El proyecto permite combinar código C/C++ y JavaScript en una aplicación web con la capacidad de acceder desde código JavaScript a funciones desarrolladas originalmente en C/C++, y desde código C/C++ a objetos JavaScript, JavaScript bibliotecas, Web API y todas las características DOM, ademas de que se permite crear compilaciones combinadas, parte del código que se compila en JavaScript y parte en WebAssembly. Admite proyectos de construcción que utilizan las bibliotecas libc y libc++ estándar.

En comparación con el compilador Emscripten, Cheerp genera código intermedio WebAssembly más optimizado y compacto (en promedio, el tamaño de los archivos resultantes es un 7 % más pequeño).

Conceptualmente, las diferencias se reducen al hecho de que Emscripten se utiliza como formato de objeto de WebAssembly y realiza el enlace y la optimización en la etapa de posprocesamiento de WebAssembly (wasm-opt). Cheerp usa el código de bytes LLVM como una representación intermedia para bibliotecas y archivos de objetos, lo que permite optimizaciones más amplias en todo el proyecto que usan metadatos de nivel LLVM sin necesidad de posprocesamiento.

Además, Cheerp usa el optimizador PreExecuter para ejecutar código de forma preventiva en tiempo de compilación, por ejemplo, para convertir constructores usados ​​para inicializar objetos globales en constantes. Además, durante la compilación se utiliza PartialExecuter, que, basándose en el análisis de los parámetros de la función, elimina código que se garantiza que no se utilizará durante la ejecución.

Cheerp también puede generar código JavaScript para trabajar dinámicamente con la memoria cubierta por el recolector de basura. En particular, en lugar de emular un espacio de direcciones tradicional con matrices escritas, Cheerp proporciona una asignación directa de objetos de C++ a objetos de JavaScript, lo que reduce el consumo de memoria porque el recolector de elementos no utilizados de JavaScript tiene la capacidad de eliminar objetos no utilizados. Para mejorar el rendimiento, el código intermedio WebAssembly generado utiliza extensiones SIMD para organizar la paralelización de las operaciones de datos.

Cheerp se puede usar como una plataforma para crear aplicaciones web integradas de cliente/servidor en C++. En la práctica actual, es común desarrollar un front-end separado basado en navegador escrito en JavaScript y un back-end separado escrito en PHP, Python, Ruby o JavaScript/Node.js.

Cheerp proporciona los medios para crear aplicaciones web C++ completas que admitan el backend y el frontend en una sola base de código.

Durante el proceso de compilación, el lado del servidor se compila en código nativo y la interfaz se convierte en una representación de JavaScript. La depuración de todos los componentes del proyecto, incluidos los convertidos a JavaScript, se lleva a cabo utilizando textos fuente C++ utilizando la tecnología Source Map.

Finalmente, si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

El código del compilador se basa en los desarrollos de LLVM y Clang e incluye optimizaciones adicionales para mejorar el rendimiento y reducir el tamaño del resultado compilado.

from Linux Adictos https://ift.tt/czChT8K
via IFTTT

NordVPN lanzo un cliente de código abierto para Linux

NordVPN Linux

NordVPN está lanzando tres de sus productos bajo una licencia de código abierto

El proveedor de VPN, NordVPN dio a conocer hace poco mediante una publicación de blog el lanzamiento de un cliente para Linux de código abierto, la biblioteca de red Libtelio y la biblioteca para compartir archivos Libdrop.

El cliente de Linux proporciona una interfaz de línea de comandos para administrar las conexiones a los servidores NordVPN, lo que permite seleccionar un servidor de la lista en función de la ubicación deseada, cambiar la configuración del protocolo y habilitar el modo Kill Switch, que bloquea el acceso a la red si la conexión a la VPN del servidor se pierde.

Para quienes desconocen de NordVPN, deben saber que este es un servicio VPN proporcionado por la empresa Nordsec con aplicaciones para Microsoft Windows, macOS, Linux, Android, iOS y Android TV.

NordVPN enruta el tráfico a través de un servidor remoto ocultando así la dirección IP y encriptando todos los datos entrantes y salientes. Para el cifrado, NordVPN ha estado utilizando las tecnologías OpenVPN e Internet Key Exchange v2/IPsec en sus aplicaciones y también introdujo su tecnología patentada NordLynx.

NordLynx es una herramienta VPN basada en el protocolo WireGuard , que tiene como objetivo un mejor rendimiento que los protocolos de tunelización IPsec y OpenVPN.

NordVPN para Linux

Sobre el cliente para Linux, se menciona que es compatible con los protocolos NordLynx (basados ​​en WireGuard) y OpenVPN. Usa iptables para cambiar la configuración del firewall, iproute para enrutar, tuntap para tunelizar conexiones y systemd-resolved para resolver nombres DNS.

La biblioteca Libtelio incluye funciones de red típicas y proporciona una implementación de una red virtual MeshNet formada a partir de sistemas de usuario y usada para comunicarse entre sí. Meshnet le permite establecer túneles encriptados entre dispositivos y crear una apariencia de una red local separada basada en ellos.

Estamos haciendo que estos productos sean de código abierto como una señal de nuestro compromiso con la transparencia y la responsabilidad. Queremos el aporte y el escrutinio de la comunidad de programación y mostrarle que tenemos confianza en nuestro propio software.

Este paso también subraya nuestra firme creencia en el progreso colaborativo. La comunidad de ciberseguridad y desarrollo de aplicaciones está llena de codificadores y pentesters talentosos que pueden aportar sus propias perspectivas únicas a nuestras aplicaciones.

A diferencia de VPN, las conexiones en Meshnet no se establecen entre el dispositivo y el servidor VPN, sino entre dispositivos finales, que también participan como nodos para el enrutamiento del tráfico.

Para toda la red MeshNet, puede definir un servidor común para interactuar con el mundo exterior (por ejemplo, si el nodo saliente está ubicado en la casa del usuario, entonces no importa a qué viajes y lugares se conecte el usuario desde los dispositivos conectados a MeshNet, para servicios externos, la actividad de la red se verá así, como si el usuario se estuviera conectando desde su dirección IP de casa).

El código abierto de Libtelio es un paso particularmente importante porque este código forma la columna vertebral de todas nuestras aplicaciones NordVPN, no solo de nuestro cliente Linux. Poner este material en manos de la comunidad de Linux, una de las comunidades de código abierto más sólidas actualmente activas, alienta a los codificadores y desarrolladores talentosos a examinar nuestro código y mejorar nuestro servicio.

Se pueden usar varias implementaciones de Wireguard para cifrar el tráfico en MeshNet. Tanto los servidores VPN como los nodos de usuario dentro de MeshNet se pueden usar como nodos de salida.

Se proporciona un filtro de paquetes configurable para limitar el tráfico dentro de la red y se proporciona un servicio basado en DNS para determinar los hosts. La biblioteca publicada le permite organizar sus propias redes MeshNet en sus aplicaciones.

La biblioteca Libdrop proporciona funciones para organizar el intercambio seguro de archivos entre dispositivos de usuario. Admite el envío y la recepción directos de archivos a través de MeshNet o la red global, sin involucrar servidores de terceros.

Finamente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Debes saber que el código del cliente está abierto bajo la licencia GPLv3. En el desarrollo se utilizaron los lenguajes de programación Go, Rust, C y Python. Las distribuciones compatibles son Ubuntu, Fedora, Manjaro, Debian, Arch, Kali, CentOS y Rasbian.


from Linux Adictos https://ift.tt/prlnUCo
via IFTTT

Detectaron una vulnerabilidad critica en Wasmtime

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace pocos días se dio a conocer el lanzamiento de las actualizaciones correctivas de Wasmtime 6.0.1, 5.0.1 y 4.0.1 que llegan a solucionan una vulnerabilidad (ya catalogada bajo CVE-2023-26489) que se calificó como crítica.

La vulnerabilidad permite organizar la escritura de datos en un área de memoria fuera de los límites permitidos para el código WebAssembly aislado, que potencialmente puede ser utilizado por un atacante para organizar la ejecución de su código fuera del entorno WASI aislado.

Para quienes desconocen de Wasmtime, deben saber que este es un tiempo de ejecución para ejecutar aplicaciones WebAssembly con extensiones WASI (WebAssembly System Interface) como aplicaciones independientes normales.

Wasmtime está escrito en Rust y la vulnerabilidad se debe a un error lógico en la definición de reglas de direccionamiento de memoria lineal en el generador de código Cranelift, que traduce una representación intermedia independiente de las arquitecturas de hardware en un código de máquina ejecutable para la arquitectura x86_64.

Sobre la vulnerabilidad corregida, se menciona que en particular, se calcularon direcciones efectivas de 35 bits para las aplicaciones de WebAssembly en lugar de las direcciones de 33 bits permitidas en WebAssembly, lo que cambió el límite de memoria virtual permitida para operaciones de lectura y escritura a 34 GB, mientras que la configuración del entorno de espacio aislado proporciona protección para 6 GB. de la dirección base.

El generador de código de Wasmtime, Cranelift, tiene un error en los objetivos x86_64 donde el cálculo del modo de dirección calcularía por error una dirección efectiva de 35 bits en lugar de la dirección efectiva de 33 bits definida por WebAssembly. Este error significa que, con la configuración de generación de código predeterminada, una operación de carga/almacenamiento controlada por wasm podría leer/escribir direcciones de hasta 35 bits de distancia de la base de la memoria lineal. 

Como resultado, el rango de memoria virtual de 6 a 34 GB desde la dirección base estuvo disponible para lectura y escritura desde aplicaciones WebAssembly. Esta memoria puede albergar otros entornos de WebAssembly o componentes de tiempo de ejecución de WebAssembly.

Por ejemplo (i32.load (i32.shl (local.get 0) (i32.const 3))), se carga desde la dirección WebAssembly $local0 << 3. Cuando se traduce a Cranelift, el calculo de $local0 << 3 en un valor de 32 bits, se amplía a cero a un valor de 64 bits y luego se agrega a la dirección base de la memoria lineal. Cranelift generaría una instrucción de la forma movl (%base, %local0, 8), %dst que calcula %base + %local0 << 3.

El error aquí, sin embargo, es que el cálculo de la dirección ocurre con valores de 64 bits, donde $local0 << 3 se suponía que el cálculo se truncaba a un valor de 32 bits. Esto significa que %local0, que puede usar hasta 32 bits para una dirección, obtiene 3 bits adicionales de espacio de direcciones para ser accesible a través de movl .

Por último, como siempre se recomienda actualizar la paquetería a la última versión disponible, tambien vale la pena mencionar que existen varias soluciones posibles que se pueden emplear para mitigar este problema si la actualización no es posible.

Se menciona que ninguna de estas soluciones está activada de forma predeterminada y requiere una configuración explícita:

  • Si no es posible actualizar la versión de Wasmtime, se menciona la opción «Config::static_memory_maximum_size(0)» para habilitar la verificación de límites separados obligatorios en cualquier acceso a la memoria lineal como solución alternativa para bloquear el error (da como resultado una degradación significativa del rendimiento).
  • Otra opción es utilizar la configuración «Config::static_memory_guard_size(1 < 36)» para aumentar la cantidad de páginas de protección (Página de protección, se lanza una excepción cuando se accede) ubicadas en el rango de memoria virtual problemático (conduce a reservar una gran cantidad de memoria virtual y limitando el número de aplicaciones WebAssembly concurrentes).
  • Si es posible usar un host que no sea x86_64, eso también solucionará este error. Este error no afecta al backend AArch64 de Wasmtime o Cranelift, por ejemplo.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/GJU8KhF
via IFTTT

OpenSSH 9.3 llega con varias correcciones de errores y mas

openssh

OpenSSH es un conjunto de aplicaciones que permiten realizar comunicaciones cifradas a través de una red, usando el protocolo SSH

Se ha publicado el lanzamiento de OpenSSH 9.3, una implementación abierta de cliente y servidor para trabajar con los protocolos SSH 2.0 y SFTP. La nueva versión de OpenSSH 9.3 llega a corregir algunos problemas de seguridad, ademas de añadir algunas nuevas caracteristicas

Para quienes desconocen de OpenSSH (Open Secure Shell) deben saber que este es un conjunto de aplicaciones que permiten realizar comunicaciones cifradas a través de una red, usando el protocolo SSH. Fue creado como una alternativa libre y abierta al programa Secure Shell, que es software propietario.

Principales novedades de OpenSSH 9.3

En esta nueva versión que se presenta de OpenSSH 9.3 de las nuevas características, es que sshd agrega una opción `sshd -G` que analiza e imprime la configuración efectiva sin intentar cargar claves privadas y realizar otras comprobaciones. Esto permite el uso de la opción antes se han generado claves y para la evaluación de la configuración y verificación por parte de usuarios sin privilegios.

Por la parte de la corrección de errores, se encontró un error lógico en la utilidad ssh-add, por lo que, al agregar claves de tarjetas inteligentes a ssh-agent, las restricciones especificadas con la opción «ssh-add -h» no se pasaban al agente. Como resultado, se agregó una clave al agente, por lo que no se aplicaron restricciones que permitieran conexiones solo desde ciertos hosts.

Otra de las correcciones que se implemento, es el de la vulnerabilidad en la utilidad ssh que podría hacer que los datos se leyeran desde el área de la pila fuera del búfer asignado al procesar respuestas de DNS especialmente diseñadas si la configuración VerifyHostKeyDNS está incluida en el archivo de configuración.

El problema existe en la implementación integrada de la función getrrsetbyname(), que se usa en versiones portátiles de OpenSSH creadas sin usar la biblioteca ldns externa (–with-ldns) y en sistemas con bibliotecas estándar que no admiten getrrsetbyname () llamar. La posibilidad de explotación de la vulnerabilidad, que no sea para iniciar una denegación de servicio para el cliente ssh, se considera improbable.

De las nuevas versiones que se destacan:

  • En scp y sftp corrige la corrupción del medidor de progreso en pantallas anchas;
  • ssh-add y ssh-keygen usa RSA/SHA256 cuando prueba la usabilidad de claves privadas, ya que algunos sistemas están comenzando a deshabilitar RSA/SHA1 en libcrypto.
  • En sftp-server se realizo un arreglo para una fuga de memoria.
  • En ssh, sshd y ssh-keyscan se elimino el código de compatibilidad y simplificar lo que queda del protocolo «vestigal».
  • Se realizo una corrección en la serie de resultados de análisis estático de Coverity de bajo impacto.
    Estos incluyen varios informados:
    * ssh_config(5), sshd_config(5): mencionar que algunas opciones no son
    primer partido ganado.
    * Registro de reelaboración para las pruebas de regresión. Las pruebas de regresión ahora
    capturar registros separados para cada invocación ssh y sshd en una prueba.
    * ssh(1): hacer que `ssh -Q CASignatureAlgorithms` funcione como página de manual
    dice que debería; bz3532.

Por último cabe destacar, que se puede observar una vulnerabilidad en la biblioteca libskey incluida con OpenBSD, que se usa en OpenSSH. El problema ha estado presente desde 1997 y puede provocar un desbordamiento del búfer en la pila cuando se procesan nombres de host especialmente diseñados.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión, puedes consultar los detalles dirigiéndote al siguiente enlace.

¿Como instalar OpenSSH 9.3 en Linux?

Para quienes estén interesados en poder instalar esta nueva versión de OpenSSH en sus sistemas, de momento podrán hacerlo descargando el código fuente de este y realizando la compilación en sus equipos.

Esto es debido a que la nueva versión aún no se ha incluido dentro de los repositorios de las principales distribuciones de Linux. Para obtener el código fuente, puedes hacer desde el siguiente enlace.

Hecha la descarga, ahora vamos a descomprimir el paquete con el siguiente comando:

tar -xvf openssh-9.2.tar.gz

Entramos al directorio creado:

cd openssh-9.2

Y podremos realizar la compilación con los siguientes comandos:

./configure --prefix=/opt --sysconfdir=/etc/ssh
make
make install

from Linux Adictos https://ift.tt/2dyFrb8
via IFTTT

Docker Hub anuncia la elimincion del servicio gratuito Docker Free Team

Docker Free Team

Docker es un proyecto de código abierto que automatiza el despliegue de aplicaciones, está finalizando Docker Free Team

Docker enfureció a los usuarios del plan Free Team después de anunciar hace poco que abandonaría el plan gratuito. A las organizaciones y desarrolladores que utilizan Free Team se les notificó por correo electrónico que tenían un mes para actualizarse a un plan pago o correr el riesgo de que se suspendiera su cuenta y se eliminaran sus imágenes.

Para quienes desconocen de Docker, deben saber que esta es una plataforma de código abierto para desarrollar, enviar y ejecutar aplicaciones. Permite a los desarrolladores y organizaciones separar sus aplicaciones de su infraestructura para que puedan entregar software rápidamente y administrar su infraestructura de la misma manera que administran sus aplicaciones. Y Docker Hub es la biblioteca y comunidad de imágenes de contenedores más grande del mundo. Una imagen de Docker es una forma conveniente de empaquetar aplicaciones y entornos de servidor preconfigurados, que puede usar para su uso privado o compartir con otros usuarios de Docker.

Docker abandona Free Team

Se ha notificado a algunos desarrolladores de código abierto que alojan imágenes de contenedores en el directorio de Docker Hub que el servicio de suscripción «Docker Free Team», que anteriormente se proporcionaba de forma gratuita a las organizaciones que mantienen proyectos de código abierto, está a punto de finalizar. Se mantiene la posibilidad de colocación personal gratuita de imágenes por parte de desarrolladores individuales. Las imágenes con apoyo oficial de los proyectos de código abierto también seguirán alojándose de forma gratuita.

Docker estima que el cambio afectará a alrededor del 2% de los usuarios a los que se les recomienda actualizar a un plan pago ($420 por año) antes del 14 de abril o completar una solicitud para participar en la iniciativa del Programa de código abierto patrocinado por Docker, que permite obtenga acceso gratuito a Docker Hub para proyectos de código abierto actualizados activamente que cumplan con los criterios de Open Source Initiative, desarrollados en repositorios públicos y no reciban beneficios comerciales de sus desarrollos (proyectos que existen en donaciones (pero sin patrocinadores), así como se permiten proyectos de fundaciones sin fines de lucro como Cloud Native Computing Foundation y Apache Foundation)

Existe preocupación en la comunidad de que la eliminación pueda interrumpir el funcionamiento de varias infraestructuras vinculadas a las imágenes de contenedores descargadas de Docker Hub, ya que no se sabe qué imágenes del proyecto se eliminarán (solo se muestra una advertencia sobre la próxima finalización del trabajo en la cuenta personal del propietario de la imagen) y no hay garantía de que la imagen en uso no desaparezca. Debido a esto, se alienta a los proyectos de código abierto que usan Docker Hub a dejar en claro a los usuarios si sus imágenes se mantendrán en Docker Hub o se moverán a otro servicio como GitHub Container Registry.

La ira es más intensa en la comunidad de software de código abierto, ya que corre el riesgo de romper las automatizaciones de compilación para muchos proyectos de código abierto. Los críticos dicen que esto podría afectar las imágenes utilizadas en los scripts de compilación de integración continua.

Docker tiene un nivel gratuito y también ofrece planes de suscripción pagados. Y con su servicio Free Team, la compañía les dio a los usuarios de Docker Hub la capacidad de crear equipos y dar acceso a los miembros a repositorios de imágenes compartidas. Este servicio sería utilizado principalmente por mantenedores de proyectos de código abierto.

Pero con esta decisión los usuarios de Docker con una cuenta Free Team comenzaron a informar que recibieron un correo electrónico de Docker informándoles que pronto ya no podrán usar el servicio y deberán actualizar a una suscripción paga en 30 días bajo pena de perder el acceso a sus datos.

Después del 14 de abril, se limitará el acceso a los repositorios de imágenes públicos y privados y se congelarán las cuentas de las organizaciones (las cuentas personales de los desarrolladores individuales seguirán siendo válidas). En el futuro, durante otros 30 días, los propietarios tendrán la oportunidad de reanudar el acceso después de cambiar a un plan pago, pero luego se eliminarán las imágenes y las cuentas de las organizaciones, y los nombres se reservarán para evitar que los atacantes se vuelvan a registrar.

from Linux Adictos https://ift.tt/Blz5xQ7
via IFTTT

Amazon Linux 2023, una distro optimizada para la nube

Amazon Linux

Amazon Linux 2023 es la tercera generación de nuestras distribuciones de Amazon Linux.

Hace poco se dio a conocer el lanzamiento de “Amazon Linux 2023”, siendo esta la primera versión estable de una nueva distribución de propósito general, Amazon Linux 2023 (LTS), que está optimizada para la nube y se integra con las herramientas y características avanzadas de Amazon EC2.

La distribución ha reemplazado al producto Amazon Linux 2 y se distingue por su alejamiento del uso de CentOS como base a favor de la base del paquete Fedora.

La distribución tiene un ciclo de mantenimiento predecible, con nuevos lanzamientos importantes cada dos años, con actualizaciones trimestrales intermedias. Cada versión importante se deriva de la versión actual de Fedora en ese momento. Se planea que los lanzamientos provisionales incluyan nuevas versiones de algunos paquetes populares como Python, Java, Ansible y Docker, pero estas versiones se enviarán en paralelo en un espacio de nombres separado.

Amazon Linux 2023 facilita la planificación y administración del ciclo de vida del sistema operativo . Las nuevas versiones principales de Amazon Linux estarán disponibles cada dos años. Los lanzamientos principales incluyen nuevas funciones y mejoras en la seguridad y el rendimiento en toda la pila. Las mejoras pueden incluir cambios importantes en el kernel, la cadena de herramientas, GLib C, OpenSSL y cualquier otra biblioteca y utilidad del sistema.

El tiempo total de soporte para cada lanzamiento será de cinco años, de los cuales dos años la distribución estará en desarrollo activo y tres años en fase de mantenimiento con la formación de actualizaciones correctivas. El usuario tendrá la oportunidad de vincularse al estado de los repositorios y elegir de forma independiente las tácticas para instalar actualizaciones y cambiar a nuevas versiones.

Amazon Linux 2023 está construido con componentes de Fedora 34, 35 y 36, así como de CentOS Stream 9. La distribución usa su propio kernel, construido sobre el kernel 6.1 LTS y mantenido independientemente de Fedora. Las actualizaciones para el kernel de Linux se lanzan utilizando la tecnología de “parcheo en vivo”, que permite corregir vulnerabilidades y aplicar correcciones importantes al kernel sin reiniciar el sistema.

Durante esos dos años, un lanzamiento principal recibirá una actualización cada tres meses. Estas actualizaciones incluyen actualizaciones de seguridad, correcciones de errores y nuevas funciones y paquetes. Cada versión secundaria es una lista acumulativa de actualizaciones que incluye correcciones de errores y seguridad, además de nuevas funciones y paquetes. Estos lanzamientos pueden incluir los tiempos de ejecución de lenguaje más recientes, como Python o Java. También pueden incluir otros paquetes de software populares como Ansible y Docker. Además de estas actualizaciones trimestrales, se proporcionarán actualizaciones de seguridad tan pronto como estén disponibles.

Además de la transición a la base del paquete Fedora, los cambios más significativos incluyen la inclusión predeterminada del sistema de control de acceso forzado SELinux en el modo de «enforcing» y el uso de funciones avanzadas en el kernel de Linux para mejorar la seguridad, como la verificación del kernel y los módulos por firma digital. La distribución también ha trabajado para optimizar el rendimiento y reducir los tiempos de arranque. Es posible utilizar sistemas de archivos distintos de XFS como sistema de archivos para la partición root.

Cada versión principal, incluida la 2023, vendrá con cinco años de soporte a largo plazo. Después del período inicial de dos años, cada versión principal entra en un período de mantenimiento de tres años. Durante el período de mantenimiento, seguirá recibiendo correcciones de errores de seguridad y parches tan pronto como estén disponibles. Este compromiso de soporte le brinda la estabilidad que necesita para administrar ciclos de vida prolongados de proyectos.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Obtener Amazon Linux 2023

Finalmente, debes saber que las compilaciones ofrecidas se generan para las arquitecturas x86_64 y ARM64 (Aarch64). Aunque está dirigida principalmente a AWS (Amazon Web Services), la distribución también se presenta en forma de una imagen de máquina virtual genérica que se puede usar en las instalaciones o en otros entornos de nube.

Amazon Linux 2023 no es diferente a otras distribuciones de Linux. Para poder utilizarla deben ejecutar una instanciarun-instancesAPI de EC2, la interfaz de línea de comandos de AWS (AWS CLI) o la consola de administración de AWS y una de las cuatro AMI de Amazon Linux 2023 que se proporciona. 

from Linux Adictos https://ift.tt/GdCpZrP
via IFTTT

El nuevo Bing ya está disponible para todos sin lista de espera… o casi

Nuevo Bing

Microsoft pisa el acelerador. Mientras Google presenta herramientas que nos ayudarán a gestionar aplicaciones suyas como Gmail y Apple ha asomado un poquito la cabecita diciendo que están haciendo pruebas semanales para mejorar (y puede que sustituir casi por completo) a Siri, Microsoft no sólo presentó su nuevo Bing hace semanas; ahora dice que está abierto a todos sin listas de espera. Pero, como usuario de Linux y no de Edge, creo que es una verdad a medias.

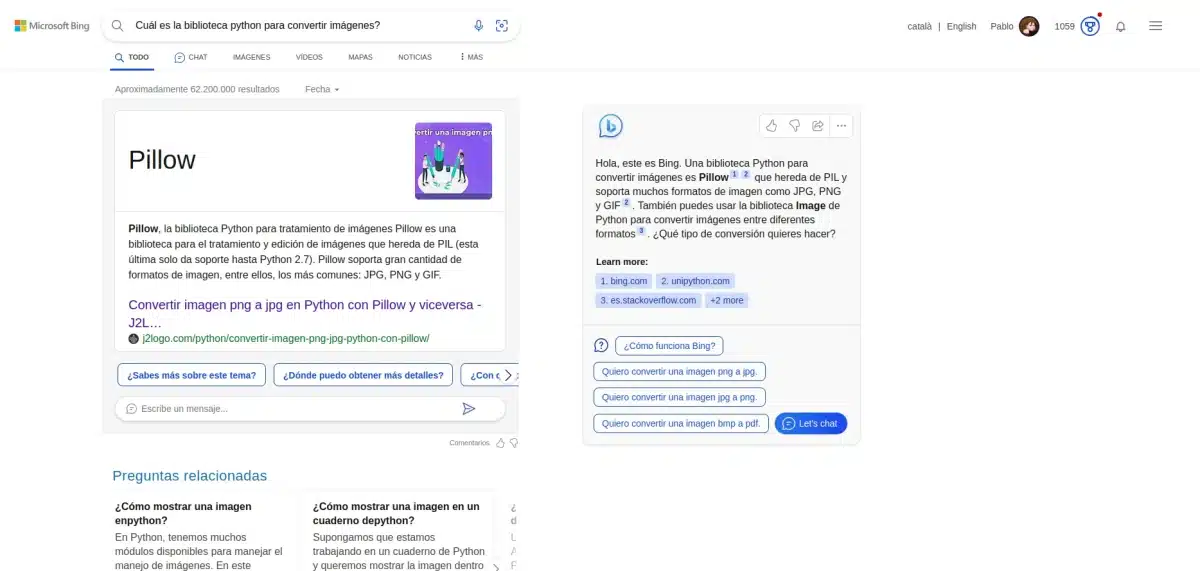
Es cierto que al entrar a bing.com y hacer una búsqueda he visto lo que tenéis en la captura de cabecera, pero poco más. Lo que sí me ha sorprendido ha sido la velocidad con la que me ha respondido que la biblioteca que busco es Pillow, o quizá haya tenido esa sensación de velocidad por un tema de placebo que ha contrastado con lo lento que me ha respondido su ChatGPT. Y una vez he mirado al chat, me he dado cuenta de que no todo está disponible para todos.

Nuevo Bing disponible, pero no su chat

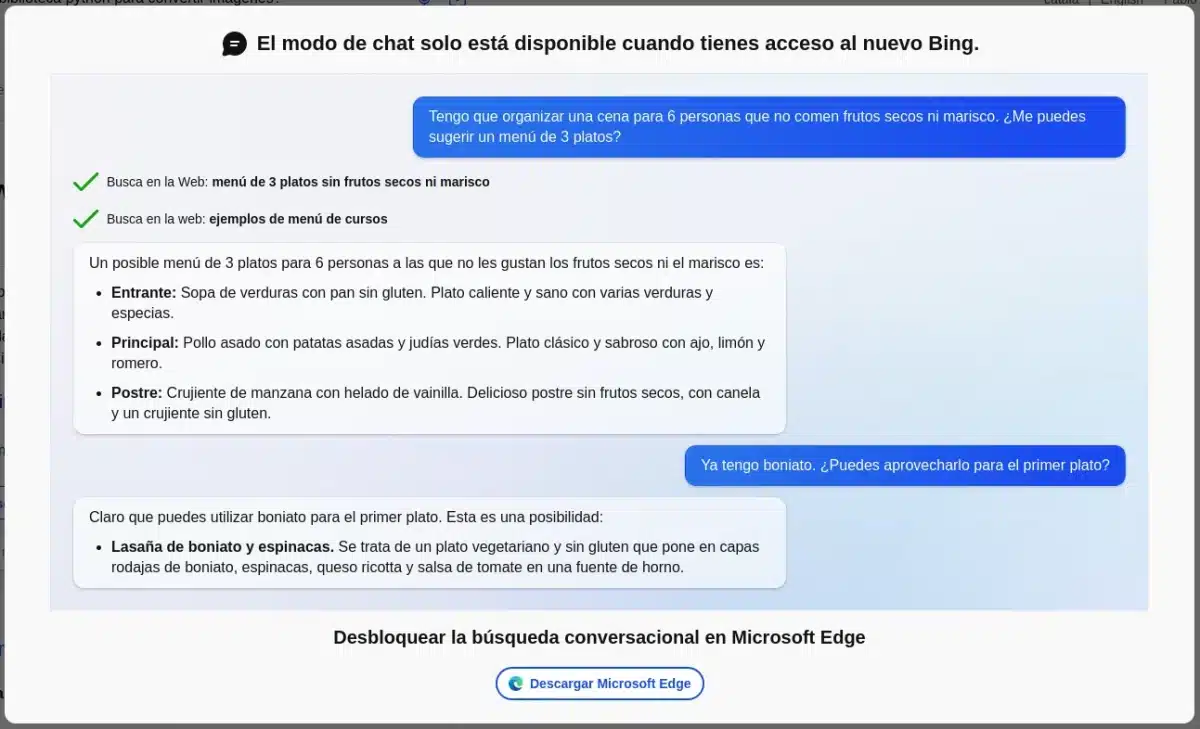
Aunque estoy logueado con mi cuenta de Microsoft y ya no me aparece nada de listas de espera (sí me aparece si no estoy dentro), no podemos chatear con ChatGPT desde el nuevo Bing, o no en el momento de empezar a escribir este artículo. Si hacemos clic en «Let’s chat», veremos una imagen como la siguiente:

Chat no disponible

Se está hablando en diferentes medios, y hay usuarios reportando lo mismo, de que el nuevo Bing ya está disponible para todos, pero a mí no me lo parece. Si bien es cierto que la interfaz ha cambiado, la imagen anterior es un portazo en toda regla. Es probable que sea un fallo o que estén liberando la posibilidad paulatinamente, pero ahora mismo yo estoy entre la interfaz y uso del nuevo Bing y el viejo mensaje que me dice que no puedo chatear.

En cualquier caso, debería ser cuestión de horas. Y si todo funciona como comentan los que lo han probado a fondo, Google puede tener un problema serio. Microsoft lo sabe, y por eso está dando pasos grandes y rápidos.

from Linux Adictos https://ift.tt/yx6Cl7d
via IFTTT

OpenSSL 3.1.0 ya fue liberado y estas son sus novedades

OpenSSL

Openssl es una api que proporciona un entorno adecuado para encriptar los datos enviados

Después de un año y medio de desarrollo y diversas versiones correctivas en la versión anterior, se dio a conocer el lanzamiento de la nueva versión de la biblioteca “OpenSSL 3.1.0” con la implementación de los protocolos SSL/TLS y varios algoritmos de encriptación.

El soporte para esta nueva versión de OpenSSL 3.1 continuará hasta marzo de 2025, mientras que la compatibilidad con las versiones heredadas de OpenSSL 3.0 y 1.1.1 continuará hasta septiembre de 2026 y septiembre de 2023, respectivamente.

Para quienes desconocen de OpenSSL deben saber que este es un proyecto de software libre basado en SSLeay, el cual consiste en un robusto paquete de herramientas de administración y bibliotecas relacionadas con la criptografía, que suministran funciones criptográficas a otros paquetes como OpenSSH y navegadores web (para acceso seguro a sitios HTTPS).

Estas herramientas ayudan al sistema a implementar el Secure Sockets Layer (SSL), así como otros protocolos relacionados con la seguridad, como el Transport Layer Security (TLS). OpenSSL también permite crear certificados digitales que pueden aplicarse a un servidor, por ejemplo Apache.

OpenSSL se emplea en la validación cifrada de clientes de correo, transacciones basadas en web para pagos con tarjetas de crédito y en muchos casos en sistemas que requieran seguridad para la información que se expondrá en la red “datos confidenciales”.

Principales novedades de OpenSSL 3.1.0

En esta nueva versión que se presenta de OpenSSL 3.1.0, se destaca que el módulo FIPS implementa soporte para algoritmos criptográficos que cumplen con el estándar de seguridad FIPS 140-3, ademas de que se ha iniciado el proceso de certificación de módulos para obtener la certificación de cumplimiento FIPS 140-3.

Se menciona que hasta que se complete la certificación después de actualizar OpenSSL a la rama 3.1, los usuarios pueden continuar usando un módulo FIPS certificado para FIPS 140-2. De los cambios en la nueva versión del módulo, se destaca la inclusión de los algoritmos Triple DES ECB, Triple DES CBC y EdDSA, que aún no han sido probados para el cumplimiento de los requisitos de FIPS. También en la nueva versión, se han realizado optimizaciones para mejorar el rendimiento y se ha hecho una transición para ejecutar pruebas internas con cada carga de módulo, y no solo después de la instalación.

Otro de los cambios que se destaca, es que se realizo un cambio en la longitud salt predeterminada para las firmas PKCS#1 RSASSA-PSS al tamaño máximo que es más pequeño o igual a la longitud del resumen para cumplir con
FIPS 186-4. Esto se implementa mediante una nueva opción `OSSL_PKEY_RSA_PSS_SALT_LEN_AUTO_DIGEST_MAX` («auto-digestmax») para el parámetro `rsa_pss_saltlen`, que ahora es el predeterminado.

Ademas de ello, el código OSSL_LIB_CTX se reelaborado, la nueva opción está libre de bloqueos innecesarios y permite lograr un mayor rendimiento.

Tambien se destaca el rendimiento mejorado de los marcos de codificador y decodificador, asi como tambien una optimización de rendimiento realizada relacionada con el uso de estructuras internas (tablas hash) y almacenamiento en caché y tambien una velocidad mejorada de generación de claves RSA en modo FIPS.

Los algoritmos AES-GCM, ChaCha20, SM3, SM4 y SM4-GCM tienen optimizaciones de ensamblador específicas para diferentes arquitecturas de procesador. Por ejemplo, el código AES-GCM se acelera mediante las instrucciones AVX512 vAES y vPCLMULQDQ.

Se ha agregado soporte para el algoritmo KMAC (Código de autenticación de mensajes KECCAK) a KBKDF (Función de derivación de clave basada en clave), ademas de que sé han adaptado varias funciones «OBJ_*» para su uso en código de subprocesos múltiples.

Se agregó la capacidad de usar la instrucción RNDR y los registros RNDRRS disponibles en los procesadores basados ​​en la arquitectura AArch64 para generar números pseudoaleatorios.

Por otra parte, se menciona que la macro `DEFINE_LHASH_OF` ahora está obsoleta en favor de la macro `DEFINE_LHASH_OF_EX`, que omite la función específica del tipo correspondiente para definiciones de estas funciones, independientemente de si se define `OPENSSL_NO_DEPRECATED_3_1`. Es por ello que los usuarios de `DEFINE_LHASH_OF` pueden comenzar a recibir advertencias de obsolescencia para estos funciones independientemente de si las están utilizando. Se recomienda que los usuarios hacen la transición a la nueva macro, `DEFINE_LHASH_OF_EX`.

Finalmente, si estás interesado en poder conocer más al respecto sobre este nuevo lanzamiento, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/mR9zVv6
via IFTTT