.NET 8 llega con mejoras de rendimiento, soporte y más

Net-logo

Logo de .NET

Microsoft dio a conocer, mediante una publicación de blog, el lanzamiento de la nueva versión de .NET 8, su plataforma open source, pensada para desarrolladores que crean aplicaciones multiplataforma (navegador, nube, el escritorio, dispositivos IoT y plataformas móviles.

En esta nueva versión que se presenta de .NET 8, se destaca que es una rama que está clasificada como LTS y tendrá soporte durante tres años, hasta noviembre de 2026.

Por la parte de las novedades, se destaca que se han realizado importantes optimizaciones de rendimiento, pues ahora, de forma predeterminada, está habilitado un nuevo generador de código que admite la optimización dinámica basada en perfiles de ejecución de código (optimización guiada por perfiles dinámicos).

El uso del nuevo generador de código proporciona un aumento en el rendimiento de la aplicación de hasta un 20%. Además, la nueva versión añade soporte para instrucciones AVX-512, lo que mejora el rendimiento de operaciones paralelas sobre datos vectoriales. Se menciona que para los tipos primitivos, se ha implementado una nueva interfaz que permite analizar y formatear datos directamente en formato UTF-8 sin recodificar.

Otro de los cambios que se destaca de esta nueva versión de .NET 8, es que se ha agregado «.NET Aspire«, la cual está diseñada para desarrollar aplicaciones nativas de la nube utilizando tecnologías .NET. Se menciona que.NET Aspire proporciona un amplio conjunto de componentes que podría necesitar para crear aplicaciones que se ejecuten en entornos de nube, incluidas herramientas para recopilación de telemetría, configuración, pruebas de estado y tolerancia a fallas.

Además de ello, también se destaca que se han ampliado las herramientas para aplicaciones de compilación en contenedores aislados. De forma predeterminada, las imágenes de contenedor se publican sin un Dockerfile y sin un usuario root, además de que se ha reducido el tamaño de la imagen del contenedor base con componentes de la plataforma .NET y se agregó una opción de imagen minimalista para iniciar aplicaciones compiladas en archivos ejecutables (AOT nativo).

En .NET 8 se realizaron mejoras en Blazor, pues ahora se reducen los tiempos de carga de páginas, mejora la escalabilidad y permite el uso de Blazor Server y Blazor WebAssembly en la misma aplicación para crear programas que combinen funciones de servidor y cliente . Se agregó Jiterpreter, un nuevo tiempo de ejecución de WebAssembly más rápido, que hizo posible acelerar la representación de la interfaz en un 20%. Se han ampliado las capacidades de autenticación, autorización e identificación.

MAUI se ha ampliado para el desarrollo de interfaces de usuario multiplataforma, lo que brinda la capacidad de utilizar una base de código para crear interfaces para Windows, macOS, iOS y Android.

C# 12 agrega soporte para una sintaxis simplificada para crear constructores primarios en cualquier clase y estructura, y también simplifica la creación de matrices, tramos y otros tipos de colecciones, además de que ahora se proporcionan herramientas para establecer valores predeterminados para los parámetros de expresión lambda. Se han ampliado las capacidades de las interfaces de software que se pueden utilizar en sistemas de aprendizaje automático. Por ejemplo, la biblioteca System.Numerics ha aumentado la compatibilidad con los sistemas de IA generativa. Se agregaron ejemplos para crear chatbots, generar contenido y acceder a servicios de Azure AI.

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó soporte de compilación experimental (AOT nativo).
  • Se agregó soporte para Xcode 15 y Android API 34.
  • Manejo simplificado de argumentos opcionales.
  • Se agregó la capacidad de crear alias de cualquier tipo usando la directiva «alias».
  • Elementos gráficos y botones modernizados, manejo mejorado de los clics del mouse y eventos del teclado.
  • ASP.NET Core para aplicaciones web (Blazor) de una sola página implementa soporte para autenticación basada en tokens y cookies.
  • Se ha propuesto una nueva interfaz de usuario para la autenticación. Protección mejorada contra ataques XSRF/CSRF.
  • Entity Framework Core proporciona nuevos tipos complejos que se pueden utilizar como objetos. Se agregó soporte para datos jerárquicos en SQL Server.
  • El administrador de paquetes NuGet simplifica la auditoría de paquetes en proyectos y proporciona información sobre la presencia de vulnerabilidades conocidas.
  • .NET Runtime agrega el modo de compilación anticipada (AOT) para las plataformas WebAssembly (WASM) y Android.
  • WPF agregó un cuadro de diálogo de apertura de directorio (OpenFolderDialog) y habilitó la compatibilidad con la aceleración de hardware en RDP.
  • Soporte significativamente mejorado para la arquitectura ARM64 y calidad de código mejorada para ARM.
  • El depurador proporciona una visualización de resumen de depuración y capas de depuración simplificadas para los tipos .NET de uso común.
  • Se agregó una versión más segura de imágenes basada en Chiseled Ubuntu .

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Para los interesados en la nueva version del SDK y runtime de .NET 8, deben saber que están disponibles para Linux, macOS y Windows.

from Linux Adictos https://ift.tt/PeZruBv
via IFTTT
Llega la 62ª edición del top 500 

TOP500

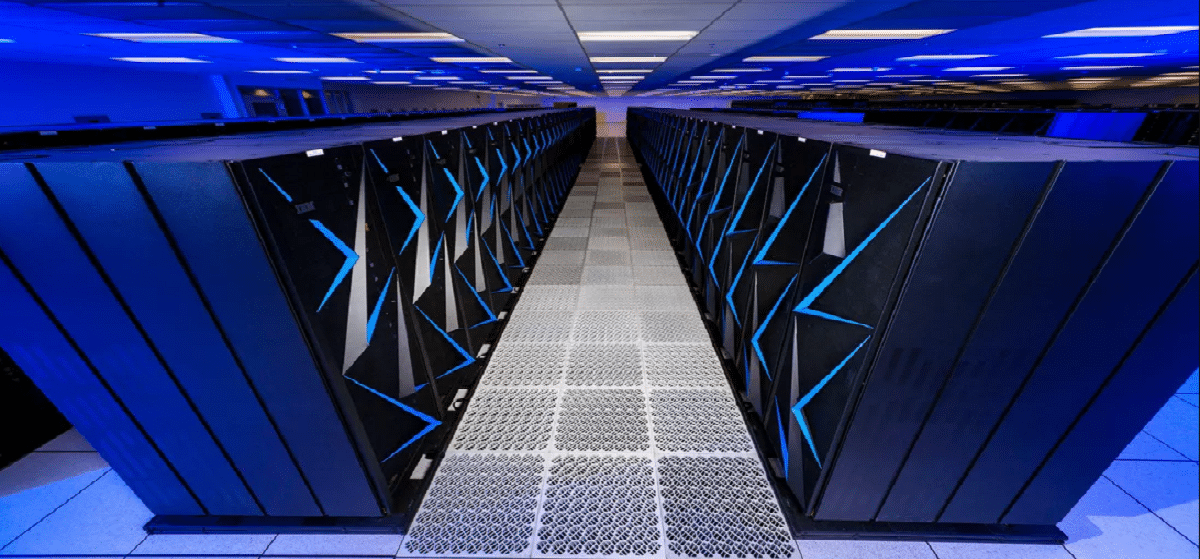
TOP500 clasifica y detalla los 500 sistemas computación no distribuida más potentes del mundo.

Hace pocos días se dio a conocer la 62ª edición del top 500 de las supercomputadoras más potentes del mundo. En esta nueva edición hubieron algunos movimientos en las posiciones dentro del top 10, pues ahora el segundo lugar lo ocupó el nuevo clúster Aurora, desplegado en el Laboratorio Nacional Argonne del Departamento de Energía de Estados Unidos. El clúster tiene casi 4,8 millones de núcleos de procesador y proporciona un rendimiento de 585 petaflops, que es 143 petaflops más que el clúster que anteriormente ocupaba el segundo lugar.

Por la parte del top 10, el Frontier, ubicado en el Laboratorio Nacional Oak Ridge del Departamento de Energía de Estados Unidos, sigue posicionado en el primer lugar (manteniendo desde mediados del año pasado). El clúster tiene 8.7 millones de núcleos de procesador y proporciona un rendimiento de 1194 exaflops, el doble que el clúster, que ocupa el segundo lugar (con un menor consumo de energía).

El tercer puesto del ranking lo ocupó el clúster Eagle, lanzado este año por Microsoft para la nube Azure. El clúster contiene 1,12 millones de núcleos de procesador (CPU Xeon Platinum 8480C 48C 2GHz) y demuestra un rendimiento máximo de 561 petaflops. El software del clúster está basado en Ubuntu 22.04.

El clúster Fugaku, ubicado en el Instituto de Investigaciones Físico-Químicas RIKEN (Japón), ha pasado al cuarto lugar. El clúster se construye utilizando procesadores ARM y ofrece 442 petaflops de rendimiento.

El quinto lugar lo ocupa el clúster LUMI, ubicado en el Centro Europeo de Supercomputación (EuroHPC) en Finlandia y que proporciona un rendimiento de 379 petaflops. El clúster está construido sobre la misma plataforma que el líder de la clasificación.

Los lugares sexto, séptimo y décimo los ocupan los clusters Leonardo, Summit y Sierra presentados anteriormente en el ranking, pero los lugares octavo y noveno los ocupan los recién llegados clusters MareNostrum 5 ACC desplegado en un centro de supercómputo de Barcelona y Eos NVIDIA DGX SuperPOD lanzado por NVIDIA.

En cuanto a las tendencias que se presentan en esta nueva edicion se menciona que desde noviembre de 2017, Linux continúa dominando en el ranking de sistemas operativos utilizados en las supercomputadoras.

La distribución por distribuciones de Linux, se enlista de la siguiente forma (´% actual vs el % de hace 6 meses):

  1. El 44.6% (47%) utiliza sistemas basados ​​en Linux, pero no especifica la distribución.
  2. El 11% (16%) utiliza CentOS (esto supone una perdida del 5% en comparación de la edición anterior)
  3. El 12.6% (10.8%) utiliza RHEL.
  4. El 9.6% (9.2%) utiliza Cray Linux.
  5. El 7.8% (6.4%) utiliza Ubuntu.
  6. El 4.4% (4.6%) utiliza SUSE.
  7. El 2% (1.6%)utiliza Rocky Linux.
  8. El 1% (1.2%) utiliza Alma Linux.
  9. El 0.2% (0.2%) utiliza Amazon Linux.
  10. El 0.2% (0.2%) utiliza Scientific Linux.

Por otra parte, se menciona que entre los fabricantes de clusters, Lenovo ocupó el primer lugar con un 33,8% (hace seis meses, un 33,6%), mientras que HP ocupó el segundo lugar con un 20,6% (20%), EVIDEN ocupó el tercer lugar con un 9,6% (0%).

Además de ello, se menciona que en el ranking actual, el número de sistemas que utilizan la tecnología InfiniBand para conectar nodos ha superado por primera vez al número de sistemas basados ​​en Ethernet. InfiniBand se utiliza para conectar nodos en el 43.8% (hace seis meses, 40%) de los clústeres, Ethernet se utiliza en el 41.8% (45.4%) de los clústeres, Omnipath, en el 6.6% (7%). En cuanto al rendimiento general, los sistemas basados ​​en InfiniBand representan el 41.4% (35.3%) del rendimiento general del Top500, mientras que Ethernet representa el 44% (45.5%).

El umbral mínimo de rendimiento para ingresar al Top 500 durante 6 meses fue de 2.02 petaflops (hace seis meses, 1.87 petaflops). Hace cinco años, sólo 272 clusters mostraban un rendimiento de más de un petaflop, hace seis años 138 y hace siete años – 94). Para el Top 100, el umbral de entrada aumentó de 6.3 a 7.89 petaflops, y para el Top 10, de 61.44 a 94.64 petaflops.

El rendimiento total de todos los sistemas en la clasificación durante 6 meses aumentó de 5.2 a 7 exaflops (hace cuatro años era 1.650 exaflops y hace seis años, 749 petaflops). El sistema que cierra el ranking actual ocupaba en la última edición el puesto 454.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva edición del TOP 500, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/eABOwnM
via IFTTT

Se aproxima el fin del SMS tal y como lo conocemos: Apple adoptará finalmente el protocolo RCS

RCS y Apple

La Unión Europea hace cambios que llegan a ser molestos (¿alguien dijo aviso de cookies?), pero también otros que nos benefician. Algunos de ellos van a cambiar las cosas para siempre, y creo que el cambio más notorio llegará el año que viene. Apple, cuyos iPhone se quedan con más del 50% de cuota de mercado en EEUU y en países europeos llega a superar ese porcentaje (61% en Noruega; 21% en España) adoptará finalmente el protocolo RCS.

Los de Tim Cook han estado años rechazando las propuestas de Google de adoptar este protocolo, propuestas que han llegado hasta en forma de anuncios con cierto nivel de sarcasmo. También Samsung presionó a la compañía de la manzana, pero no hay presión más efectiva que la de las leyes, y a Apple no le queda otra. La fecha será ya en 2024, y probablemente nos lo vendan como una novedad propia. Seguro es que hablarán de ella como algo bueno, primero porque lo añaden, y no pueden hacer lo contrario, y segundo porque lo es.

Por qué es bueno que Apple use RCS

Hasta la llegada de WhatsApp, cuando queríamos comunicarnos con un mensaje corto usábamos los SMS. El problema es que su precio era de 25pts ó 0.15€ + IVA (en España), y si se te iba de las manos, yo conozco a uno que llegó a pagar más de 100€ por culpa de este tipo de mensajes. Cuando llegó WhatsApp, pronto empezamos a hablar de «mensajes gratis», y el SMS dejó de usarse casi por completo, pero sigue existiendo.

RCS es algo que creó Google, en resumen, adaptando los mensajes tradicionales a las nuevas tecnologías. Aunque se usaron menos, también existen los MMS, que son mensajes con contenido multimedia, y RCS lo unirá todo para que podamos enviar mensajes de calidad, repletos de contenido, y sin teórico coste añadido.

En la página en la que he consultado la cuota de mercado de iPhone, se ve que prácticamente el 100% de los usuarios usa Android o iOS. Por lo tanto, si todos usamos RCS y este protocolo funciona por la red de datos, podremos enviar mensajes desde la aplicación por defecto y la factura no se verá afectada.

Habrá que esperar a 2024

Esto será una realidad en 2024, pero mucho seguirá igual. El que quiera olvidarse de WhatsApp, no podrá hacerlo, no por este cambio. Sí será posible crear grupos y todas esas cosas, pero lo de WhatsApp se quedará en WhatsApp. Es decir, si tu comunidad de vecinos o grupo de padres de alumnos está en WhatsApp, seguirá estando en la app propiedad de Meta. Ahora bien, siempre será posible migrar a un grupo que resida en la aplicación Mensajes de Android o iOS.

En esta historia, el siguiente episodio lleva el texto de «Próximamente», que es que Apple adopte el protocolo RCS. Lo que ya no está tan claro es lo que viene después. ¿Nos acostumbraremos y nos pasaremos a lo que haya en la aplicación de mensajes de nuestro teléfono? O lo que a mí me preocupa más: ¿las operadoras se quedarán sin hacer ningún movimiento más para no perder lo que ahora les aportan los SMS?

No se puede descartar que las operadoras pongan alguna piedra en el camino. Aunque ellas están metidas en el ajo, se hace difícil pensar en que los únicos beneficiados vayamos a ser los usuarios. En teoría, y más con el nombre que recibe, «WhatsApp de las operadoras», todo será gratis y seguro, ya que RCS cuenta con cifrado de extremo a extremo. Si hablo del futuro es porque en el presente Apple nos obliga a seguir fijándonos a quién le enviamos qué.

Coexistirán con los SMS

Aún así, los SMS seguirán vivos, y habrá que tener cuidado antes de enviar un mensaje. En la app de Mensajes de Google, cuando vamos a enviar un mensaje y es SMS, aparecen esas siglas junto al botón de envío. Deberían aparecer menos a cuando Apple adopte el protocolo. En cuanto a su llegada a las versiones móviles de Linux, dependerá de si sus desarrolladores deciden implementarlo o no. Seguro que lo harán, aunque no estén obligados a ello.

from Linux Adictos https://ift.tt/R3h92Eo
via IFTTT

Fanboys y haters, ese tipo de usuarios que no se ponen de acuerdo ni consigo mismos y que no hacen mucho bien

Fanboys y haters

Hacía tiempo que quería escribir un artículo como este, pero no encontraba el momento ni un motivo bien definido. Pero voy a hacerlo hoy, ya que Sony acaba de lanzar su Portal y los fanboys de la marca ya están atacando a cualquiera que habla mínimamente mal del nuevo dispositivo. Resumiendo el post antes de empezarlo, voy a recoger varios ejemplos de cómo no hay que ser, ya que sólo conseguimos algo negativo.

En el lado opuesto del ring estarían los haters, personas que no hacen más que criticar a algo. La teoría dice que el hater es aquel que critica prácticamente cualquier cosa y sin una razón seria, pero del que vamos a hablar aquí es del que critica, por ejemplo, a una marca haga lo que haga, justo lo contrario del fanboy. Y lo peor, estos «odiadores» lanzan su veneno también hacia las personas que no piensan igual.

Fanboys: «gracias por tus latigazos»

Está claro que nadie ha dicho nada como eso, pero creo que se entiende. El Portal de Sony que ahora mismo está por todas partes es un accesorio, no una consola. Permite jugar a los títulos de PlayStation 5 en una pantalla un pelín más grande que la de la Steam Deck con un mando también pegado a ella. Sony la anuncia algo así como «¿Tienes la pantalla ocupada? No hay problema: sigue jugando en Portal«, y es verdad, pero sólo si estás cerca de la consola y tu WiFi es muy muy bueno. El problema es que si te alejas un poco hay lag, y no se puede jugar si hay cierto retraso.

https://platform.twitter.com/widgets.js

Lo que está pasando en las redes es que hay gente, incluso especializada en el tema, que se queja de esto, y los fanboys atacan a los que critican el aparato. Les dicen cosas como que su conexión es mala, que se ponga repetidores… cualquier excusa para defender a Sony, como si fuera un hincha de un equipo de fútbol o Sony les diera de comer.

Los fanboys de Apple lo justifican todo

Lo que me hizo pensar en este artículo por primera vez fue otro de un medio anglosajón sobre el Touch ID y no Face ID en los Mac. El autor decía que en el iPhone sí tenía sentido el Face ID porque al coger el teléfono la pantalla se enciende y el Face ID actúa. En el Mac eso no pasa, y si hay que tocar un botón, ¿por qué no el del Touch ID? Bueno, yo respondería que por seguridad, y que por qué aceptar menos.

El Face ID, dice la teoría, recoge muchísimos más puntos de información biométrica que el Touch ID, por lo que es mucho más seguro. ¿Hay que sacrificar seguridad porque… esa patata tan poco cocinada? Yo tengo un iMac de 2009, y cuando no era obligatorio poner clave antes de que hubiera llavero de contraseñas compartido, no tenía clave. Al sentarme delante de ese ordenador, tocaba el ratón o el Magic Trackpad y, ¡hala, magia!, se encendía la pantalla. Justamente porque tenemos que tocar algo del Mac para que se encienda, ese algo debería ser cualquier otra tecla que no fuera el Touch ID y tener más seguridad. Es más, iOS 17 nos ha demostrado que ni siquiera es necesario tocar nada.

La verdad, además de que los fanboys se lo tragan todo, es otra: los Mac van siempre por detrás del iPhone, el aparato que más beneficios le aporta a la compañía de la manzana. Y se puede criticar a Apple, y más desde un medio con muchos seguidores, para que intenten mejorar. Algo así como ha pasado alguna vez con algo publicado en OMG! Ubuntu!, que Canonical ha llegado a añadir extensiones por defecto tras un artículo en el famoso medio sobre Ubuntu y Linux en general.

El Apple fanboy oveja negra

Interesante es también el hecho de que Apple «lo ha inventado todo». Las pantallas táctiles, los reproductores portátiles, los lectores de huellas, las tablets… No. Sencillamente resumir con la verdad: Apple no inventa; Apple coge una buena idea que no llegó a funcionar, la mejora y la convierte en un éxito. Pero no inventa, como no inventó la interfaz gráfica.

Luego hay otros a los que se les nota que son fans de Apple y lo quieren todo, pero por lo menos critican un poco la marca. Quizá la diferencia esté en que unos estén dentro del equipo selecto de Apple, que circulan rumores sobre el trato en incluso envío de aparatos, y otros no, pero si éstos llegaran a criticar… Recientemente he leído un par de artículos, de medios bajo el mismo paraguas, que en ambos decían que los 8GB de RAM que ofrecen ahora Apple en algunos MacBook no son suficientes. Ese es el camino… pero también podrías no comprar un Mac por el potosí de precio que describes si no estás de acuerdo con lo que ofrece. Es una opción.

Aunque no seré yo quien critique al que se compra lo que quiere con su dinero si tiene el suficiente. Yo compré un iMac cuando me iba mucho mejor económicamente y nunca me he arrepentido. ¿Lo volveré a hacer? No está descartado al 100%.

Haters: «¡Mal, todo mal! ¡Y tu cabeza también!»

Los haters son aquellos que critican, pero pasándose un poco con las marcas y las personas que usan algo suyo. En la comunidad Linux también los hay, que no nos salva nadie. Y como hay tantas opciones, hay hate (no diré odio en español) para todos. Hace tiempo publiqué una encuesta para saber qué escritorio preferían nuestros lectores. Salió que preferíais KDE, seguido de GNOME y, algo más de lejos, Cinnamon. Luego publiqué un artículo con los datos de la encuesta. Pues nada, recibí críticas diciendo que estaba mal, luego cuando me ven publicar sobre KDE tiran de sarcasmo… ¿Por publicar una encuesta y sus resultados, por poca participación que tuviera?

Entre nosotros también está el hater de Ubuntu, porque es el sistema Linux más usado y todo está mal, el hater del Rolling Release, el hater de Manjaro, que incluso hay una web contando los días desde su último error… Y mucho más generalizado, el hate hacia Windows. Ahí sí estoy yo por el sencillo motivo de que lo sufrí en mi primer ordenador propio. XP iba bien tras la instalación de 0, pero se iba fastidiando con el tiempo. Me iba mal, y Ubuntu 6.06 lo cambió todo para mí.

También se critica a Windows y macOS porque ambos son software privativo y porque no son de las compañías más éticas del mundo. Y a los usuarios de cualquier aparato de Apple se les critica también por faltos de inteligencia al gastar tanto dinero.

Quedémonos en un punto medio

La mayoría de los usuarios de Linux estamos en un punto medio, que es lo mejor. Podemos criticar a Microsoft y su Windows, pero muchos tenemos inicio dual o algo con Windows por lo que pueda pasar. Criticamos a Canonical con sus últimas decisiones, pero probablemente acabemos con algo basado en su sistema operativo. Y si hay algo que nos toca de lleno, como podemos cambiarlo todo todito todo (si el sistema no es inmutable)…

Lo que no podemos hacer es defender que Apple te ponga 8GB de RAM porque se gestiona mejor, aunque sea cierto, porque se ha demostrado que a veces se queda corto. Tampoco podemos defender que no incluyan un sistema más seguro en un aparato tan caro porque… «es que hay que tocar el teclado igual» (me tapo la cara de vergüenza). Tampoco podemos defender el Portal de Sony si ni siquiera vamos a poder hacer algo que, aunque suene mal, se va a hacer mucho con él, que es ir al baño.

Hay que hacer críticas constructivas, como las que he visto de los 8GB de RAM en los Mac. Y si la crítica es la no-compra, el mensaje también les llega y pueden tratar de mejorar. Aunque el hater pueda molestar, el fanboy es lo peor para avanzar. Sé que entre nuestros lectores no hay tantos de esos, pero lo diré igualmente: no seamos fanboys. Seguidores sí, usuarios también, pero no fanboys. Ni haters. Respeto ante todo.

from Linux Adictos https://ift.tt/ub2x8FQ
via IFTTT

Reptar, una vulnerabilidad que afecta a procesadores Intel 

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace poco un investigador de seguridad de Google dio a conocer, mediante una publicación de blog, el descubrimiento de una nueva vulnerabilidad (CVE-2023-23583) en los procesadores Intel, con nombre en código Reptar, que afecta a varias CPU de escritorio, móviles y de servidor de Intel, pero especialmente a los sistemas en la nube que ejecutan máquinas virtuales de diferentes usuarios.

La vulnerabilidad «Reptar» permite que el sistema se cuelgue o bloquee cuando se realizan determinadas operaciones en sistemas invitados sin privilegios. Teóricamente, la vulnerabilidad se puede utilizar para escalar privilegios del tercer anillo de protección al cero (CPL0) y escapar de entornos aislados, pero este escenario aún no se ha confirmado en la práctica debido a las dificultades de depuración a nivel de microarquitectura.

El equipo de ingeniería de seguridad de la información de Google informó la vulnerabilidad a Intel, quien la reveló hoy. Gracias a la cuidadosa colaboración entre Google, Intel y los socios de la industria, se implementaron mitigaciones y los empleados de Google y nuestros clientes están protegidos.

Según el investigador, la vulnerabilidad está presente en una gran cantidad de familias de procesadores Intel y se informa que el problema aparece a partir de la décima generación de los procesadores Intel Core y la tercera generación de los procesadores Xeon Scalable, así como en los procesadores Xeon E/D/W.

Sobre Reptar

Se menciona que la vulnerabilidad se debe al hecho de que la ejecución de una instrucción «REP MOVSB» codificada con un prefijo «REX» (un prefijo de un solo byte) redundante da como resultado un comportamiento indefinido. El prefijo REX puede proporcionar bits adicionales a la siguiente instrucción para usarlos como operandos, por lo que permite codificar los 16 registros de propósito general posibles y estos bits opcionales dan espacio para codificar registros de propósito más general en la siguiente instrucción.

En agosto, nuestro proceso de validación produjo una afirmación interesante. Encontró un caso en el que agregar prefijos REX redundantes a una operación «rep movs» optimizada de FSRM parecía causar resultados impredecibles.

Observamos un comportamiento muy extraño durante las pruebas. Por ejemplo, bifurcaciones a ubicaciones inesperadas, bifurcaciones incondicionales que se ignoran y el procesador ya no registra con precisión el puntero de instrucción xsaveo calllas instrucciones.

Curiosamente, al intentar comprender lo que estaba sucediendo, veíamos un depurador que informaba estados imposibles.

El problema se descubrió durante las pruebas de prefijos redundantes, que en teoría deberían ignorarse, pero que en la práctica provocaban efectos extraños, como ignorar ramas incondicionales y romper el guardado de punteros en las instrucciones xsave y call. Un análisis más detallado mostró que agregar un prefijo redundante a la instrucción «REP MOVSB» provoca corrupción en el contenido del búfer ROB (ReOrder Buffer) utilizado para ordenar instrucciones.

Una característica interesante de x86 es que la decodificación de instrucciones es generalmente bastante relajada. Si utiliza un prefijo que no tiene sentido o entra en conflicto con otros prefijos, no sucederá gran cosa, normalmente simplemente se ignorará.

Este hecho es a veces útil; los compiladores pueden usar prefijos redundantes para rellenar una sola instrucción hasta un límite de alineación deseable.

Se cree que el error se debe a un cálculo incorrecto del tamaño de la instrucción «MOVSB» con un prefijo excesivo, lo que conduce a una violación del direccionamiento de las instrucciones escritas en el búfer ROB después de MOVSB ​​y al desplazamiento del puntero de instrucción.

Esta desincronización puede limitarse a la interrupción de los cálculos intermedios con la posterior restauración del estado integral. Pero si bloquea varios núcleos o subprocesos SMT al mismo tiempo, puede causar suficiente daño al estado de la microarquitectura como para bloquearlo.

Una revisión interna de Intel también mostró el potencial de explotación de la vulnerabilidad para aumentar los privilegios bajo ciertas condiciones.

Finalmente, cabe mencionar que para probar la integridad de los sistemas, se ha publicado una utilidad que crea las condiciones para la manifestación de vulnerabilidades, además de que la vulnerabilidad en cuestión se solucionó en la actualización del microcódigo 20231114.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3d6oaeO
via IFTTT

RHEL 9.3 ya fue liberado y estas son sus novedades

RHEL9

La rama RHEL 9 se está desarrollando con un proceso de desarrollo más abierto y utiliza la base del paquete CentOS Stream 9 como base

Hace poco Red Hat dio a conocer la disponibilidad de la nueva versión de RHEL 9.3, la cual es la primera versión cuyos paquetes rpm no se publicaron en el repositorio público de CentOS y se proporcionan a los clientes de la empresa únicamente a través de una sección cerrada del sitio que prohíbe la redistribución de datos.

En este lanzamiento, que se presenta de RHEL 9.3 se destacan las mejoras implementadas en DNF, pues se añadieron nuevos complementos»dnf leaves» para mostrar todos los paquetes instalados que no son dependencias de otros paquetes; «show-leaves» para mostrar paquetes similares instalados recientemente o paquetes que ya no se utilizan como dependencias después de una transacción.

También podremos encontrar el comando «reboot» en DNF para reiniciar automáticamente una vez completada la actualización y en el cual los siguientes modos están disponibles, «never» predeterminado sin reiniciar, «when-changed» el cua´l reiniciar después de cualquier actualización  y «when-needed» el cual reinicia solo si lo requieren los cambios instalados (por ejemplo, después de instalar una actualización del kernel o systemd). Para apagar en lugar de reiniciar, se proporciona el parámetro «–poweroff».

Otro de los cambios que se destaca es en NetworkManager, en el cual se ha agregado soporte para la opción «no-aaaa» en resolv.conf, que deshabilita las consultas DNS para registros AAAA, asi como tambien que se agregó soporte para la opción «lacp_active» para controlar el procesamiento de tramas LACPDU y se implementó el reinicio de NetworkManager después de reiniciar el servicio dbus.

Ademas de ello, OpenSSH ha comenzado a dejar de utilizar algoritmos basados ​​en hash SHA-1 en favor de SHA-2. Si el servidor no tiene claves basadas en SHA-1, sshd ahora solo usará SHA-2 para validar las claves del host, lo que puede resultar en incompatibilidad con clientes RHEL 8 y versiones anteriores.

OpenSSL agrega soporte para ajustar los parámetros de las curvas elípticas seguras de Brainpool y brinda protección contra ataques de descifrado RSA basados ​​en el tiempo de las operaciones utilizando variantes del método Bleichenbacher.

SELinux ha agregado la opción virt_qemu_ga_run_unconfined, que permite que el proceso qemu-ga ejecute comandos, como montar, en modo no seguro que estaban restringidos de forma nativa por SELinux.

De los demás cambios que se destacan de esta nueva versión:

  • Las implementaciones de los protocolos SCTP (Stream Control Transmission Protocol) y MPTCP (Multipath TCP) se han transferido desde la última versión del kernel de Linux.
  • La plataforma ARM64 proporciona soporte completo para cámaras con interfaz USB, adaptadores inalámbricos (Wi-Fi) y Bluetooth.
  • Se proporciona soporte completo para tarjetas gráficas discretas Intel Arc A-Series (Alchemist o DG2).
    La implementación del subsistema eBPF está sincronizada con el kernel de Linux 6.3.
  • systemd-udevd se ha modificado para permitir nombres permanentes para las interfaces de red InfiniBand.
  • Postfix incluye la capacidad de verificar los registros SRV de DNS para determinar el host y el puerto del servidor de correo que se utilizará para transmitir mensajes.
  • FUSE3 agrega la capacidad de invalidar una entrada de directorio sin desmontar automáticamente los puntos de montaje asociados con esa entrada.
  • Para protegerse contra los ataques de Spectre v2 relacionados con la ejecución especulativa de instrucciones, se agregó el modo AutoIBRS, compatible con CPU AMD a partir de la familia EPYC 9004 Genoa.
  • Para los contenedores, es posible utilizar chips virtuales para almacenar claves criptográficas (vTPM), implementados sobre la base de un TPM (Trusted Platform Module) físico común.
  • LVM ha agregado soporte para particiones lógicas vmcore para volcados de núcleo generados por el subsistema kdump.
  • Se agregó una función del sistema para administrar e instalar unidades systemd.
  • Se ha agregado una función del sistema para instalar, configurar, administrar y ejecutar el DBMS PostgreSQL.
  • Se ha agregado soporte para definir, cambiar y eliminar ipsets a la función del sistema de firewall.
  • Se agregó soporte para herramientas de virtualización para procesadores Intel Xeon Scalable de cuarta generación.
  • Podman agrega soporte para contenedores comprimidos usando el algoritmo zstd.
  • Se agregó la capacidad de usar Quadlets para generar automáticamente servicios systemd a partir de descripciones de contenedores.
  • Capacidades ampliadas para clústeres y sistemas tolerantes a fallas: se agregó soporte para el reemplazo de grupos de particiones que no tienen particiones físicas al agente de activación LVM.
  • RHEL Image Builder ha agregado la capacidad de generar archivos OVA para VMware VSphere.
    Se han agregado nuevas opciones «–ipv4-dns-search» y «–ipv6-dns-search»
  • Se agregó compatibilidad con el arranque en modo UEFI a las imágenes AMI para entornos de nube AWS EC2.
  • Se agregó una característica experimental para la aceleración de hardware de IPsec al mover las operaciones de encapsulación de paquetes al lado de la tarjeta de red.
  • La implementación experimental de kTLS (TLS a nivel de kernel) está sincronizada con el kernel 6.3.
  • Se agregó soporte para usar kTLS para acelerar GnuTLS.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Obtener Red Hat Enterprise Linux

Las imágenes de instalación listas para usar pronto estarán disponibles para los usuarios registrados del Portal de clientes de Red Hat (también puede usar imágenes iso de CentOS Stream 9 para evaluar la funcionalidad).

from Linux Adictos https://ift.tt/pZBLvHw
via IFTTT

El código de Dagor Engine ha sido liberado como open source

Dagor_Engine

El código del motor Dagor ya es open source

Se dio a conocer la noticia de que Gaijin Entertainment, una desarrolladora de videojuegos húngara, mejor conocida por el simulador de vuelo IL-2 Sturmovik: Birds of Prey y War Thunder, ha tomado la decisión de liberar por completo el código del motor de juegos Dagor Engine, que ha estado en desarrollo durante más de 20 años y se ha utilizado para crear diferentes juegos de shooters 3D.

Y es que hace algunos meses, Gaijin Entertainment abrió partes de Dagor Engine y compartió el código en GitHub y ahora ha anunciado la liberación completa del código fuente, como open source bajo la licencia BSD-3.

Hace unos meses, silenciosamente abrimos algunas partes de nuestro motor Dagor bajo la licencia BSD-3. Esta no es una práctica nueva para nosotros, ni será la última vez que interactuemos con la comunidad de código abierto de esta manera: nuestros lenguajes de programación daScript y Quirrell han estado disponibles en nuestro repositorio de GitHub durante un par de años. Creemos profundamente en el enfoque FOSS y su futuro papel central en el desarrollo de juegos.

El motor es compatible con múltiples plataformas, tales como Windows, Linux, macOS, Nintendo Switch, PlayStation, Xbox, tvOS e iOS. Entre las capacidades del motor: renderizado físicamente correcto, motor de simulación integrado para procesos físicos, colisiones, destrucción y física de vehículos, la capacidad de conectar motores de física externos y entornos dinámicamente destructibles.

Ademas de ello, también cuenta con el soporte para NVIDIA Waveworks, asi como una amplia gama de gráficos efectos y métodos de control de iluminación, sombras dinámicas y suaves, iluminación global, soporte HDR, sonido envolvente, sintetizador de voz, la capacidad de usar el lenguaje de descripción del sombreador HLSL, representación realista de superficies de agua, fuego y humo, simulador de plantas, soporte para esqueletos, animación procedimental e híbrida, subsistema para la creación de juegos multijugador en red y en línea, editores de niveles y recursos.

Recientemente, esta acción ha llamado la atención, lo que ha generado mucha especulación. La decisión de hacer que Dagor Engine sea de código abierto no fue simplemente un acto independiente sino parte de una visión mucho más amplia, y estamos casi listos para darle un primer vistazo a los proyectos en los que hemos estado trabajando durante bastante tiempo. .

Espere nuestro anuncio completo este noviembre. ¡Manténganse al tanto!

Por la parte del código del motor, cabe mencionar que está escrito en C/C++ y como ya se mencionó arriba, el código está abierto bajo la licencia BSD-3. Según las notas del repositorio, el código publicado se importa del repositorio Dagor Engine 4, pero los archivos individuales mencionan la versión 6.5.

Además del motor, el repositorio contiene ejemplos del uso del motor de física, sombreadores de cielo e iluminación global, así como utilidades auxiliares como un visor de recursos, un generador de fuentes, un compilador de sombreadores, utilidades de conversión de formatos, Dargbox, editor de scripts y creador de escenas.

Adicional a ello, vale la pena también mencionar que VK durante la reciente conferencia magistral de Nau Engine, el jefe de desarrollo, Andrey Karsakov, dijo que el equipo utilizará el motor Dagor de código abierto en el motor de juego Nau Engine previamente anunciado.

 «tomar el núcleo de renderizado y los componentes a nivel de sistema del motor Dagor de código abierto». Añadió que esto permitirá a los desarrolladores crear productos con gráficos modernos para la gran mayoría de plataformas.

Se menciona que para construir Nau Engine, se decidió utilizar cmake. Los scripts para la lógica del juego se pueden crear en varios lenguajes de programación, incluidos Lua, Python, C# y TypeScript. El formato glTF se utilizará para datos gráficos, escenas y modelos 3D, permitiendo la portabilidad con Blender, 3DS Max y Maya.

En este mes se iniciaron las pruebas alfa cerradas de la implementación inicial del Nau Engine y está previsto que las pruebas beta abiertas se lancen antes de finales de 2024, mientras que el lanzamiento está previsto para finales de 2025.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/Qiq9bHA
via IFTTT

Vivaldi llega a Flathub y ya se puede instalar sin dificultad en sistemas inmutables

Vivaldi en Flathub

Estos días estoy hablando con un compañero sobre la Steam Deck. Entre mis conclusiones personales, hay una idea que me ronda la cabeza: si alguna vez me compro otro ordenador «de torre», será algo como la consola de Valve. Que en realidad es un ordenador. Usa Linux por defecto, pero la mueve una variante de Arch Linux, SteamOS, que es inmutable. Para instalar software confía en Flathub, y como usuario de Vivaldi la noticia que ha tenido lugar esta semana ha llegado justo a tiempo.

Es lo que tiene estar metido en un tema, que parece que uno adivina el futuro, pero en realidad pasan las cosas que tienen que pasar donde y cuando tienen que pasar. Y los paquetes flatpak son lo que prefieren los desarrolladores, muy por encima de los snap. Sistemas operativos como elementary OS los usan como opción principal, y algunos inmutables los usan como única opción. Si un usuario quiere instalar algo en SteamOS, por lo general tiene que salirse al escritorio, abrir Discover e instalar lo que aparezca, y ahora aparece el navegador Vivaldi.

Vivaldi ya está disponible como paquete flatpak

El paquete flatpak de Vivaldi no está verificado. No aún. Pero es oficial, ya que quien lo mantiene es un trabajador de Vivaldi Technologies. Ahora mismo todo está en fase de pruebas, pero no por el software en sí, sino que quieren comprobar si la plataforma merece el tiempo y esfuerzo para crear el paquete; si no se descarga lo suficiente, podría llegar a desaparecer.

La versión que ha llegado a Flathub es la última, la 6.4 lanzada el pasado 26 de octubre. Sus desarrolladores prefieren que los usuarios de Linux usemos paquetes nativos, como los DEB o RPM, pero lo cierto es que desde siempre ha existido un instalador para Linux con extensión .sh, por lo que este este es sólo un formato más. No estoy siendo preciso con las palabras, ya que el funcionamiento general es mejor si no está todo en un paquete, de ahí que recomienden paquetes nativos, pero para los usuarios de Vivaldi en la Steam Deck, por ejemplo, es la mejor manera de seguir usando su navegador favorito en su dispositivo favorito.

Los usuarios interesados pueden instalar el paquete flatpak de Vivaldi desde este enlace, o desde su tienda de software habitual si tienen el soporte habilitado. Como curiosidad, el peso que me muestra Pamac es justo el mismo del paquete de Vivaldi sumado al de vivaldi-ffmpeg-codecs.

from Linux Adictos https://ift.tt/3NQ7teS
via IFTTT

Epic Games sigue sin ser rentable, su idea de dar el 100% a desarrolladores no ha funcionado 

epic games

Epic Games Store es una tienda de videojuegos digitales creada por Epic Games

Hace algunas semanas compartimos aquí en el blog la noticia sobre Epic First Run, en la cual hablamos un poco sobre este y que el programa en cierta parte podía ser un atractivo para desarrolladores, ya que promete un 100% de ingresos durante seis meses, a cambio de que no lancen su juego en otra tiendas (exclusividad)

Afortunadamente, y a petición de muchos, este programa no ha sido lo que Epic Games buscaba, pues de haber tenido una gran aceptación por parte de desarrolladores, la tienda de Epic Games se hubiera convertido básicamente en un monopolio, ya que otras tiendas de juegos difícilmente podrían competir, además de que no existiría forma de encontrar juegos que sean exclusivos en oferta o a precios más bajos (algo que suele ocurrir cuando un juego esta disponible en diversas plataformas y tiendas de juegos).

Para quienes aún desconocen de la Epic Games Store, rápidamente les puedo decir que es una plataforma de distribución de videojuegos online y su objetivo era competir con Steam. Sin embargo, cinco años después de su lanzamiento, Epic Games Store aún no ha alcanzado la rentabilidad, según documentos judiciales revelados durante el juicio entre Epic Games y Google. Cabe mencionar que la demanda de Epic contra Google, no será una repetición precisa de la demanda que tuvo contra Apple.

La revelación de que Epic Games Store aún no ha alcanzado la rentabilidad, se produjo durante una batalla legal en curso entre Epic y Google por los esfuerzos del primero para evitar entregarle a Google el 30% del dinero real gastado en compras dentro de la aplicación en la versión móvil de Fortnite, de acuerdo con Google Play.

La decisión de Epic de incentivar a los jugadores a comprar moneda del juego (V-Bucks) directamente de ellos ofreciendo un descuento del 20% llevó a Google a eliminar Fortnite de su tienda de Android en 2020, lo que resultó en una demanda por acusaciones antimonopolio (a la que Google respondió de la misma manera con una demanda por presunto incumplimiento de contrato).

Fue durante este último episodio de su batalla legal que el jefe de Epic Games Store, Steve Allison, reveló que

Epic aún no ha obtenido un centavo de ganancias desde su lanzamiento en diciembre de 2018. Allison dijo que Epic todavía planea crecer

Desde entonces, Epic ha seguido invirtiendo millones en juegos gratuitos semanales y obteniendo exclusivas para PC al tiempo que ofrece a los usuarios reembolsos en efectivo por los juegos que compran a través del programa Epic Rewards.

«Desde hace algún tiempo, hemos estado gastando mucho más dinero del que ganamos», dijo en ese momento el director ejecutivo Tim Sweeney. (Sweeney, por su parte, todavía no tiene licencia). Parece que esto también es cierto para Epic Games Store, y podría permanecer así por un tiempo, aunque Epic espera que eventualmente obtenga ganancias.

Y aunque Epic Games dice que estas inversiones son necesarias para construir una base de usuarios leales y diversos que genere ingresos a largo plazo y menciona que espera conseguir rentabilidad a través del crecimiento de su catálogo de juegos, la mejora de su experiencia de usuario y la ampliación de su ecosistema de servicios (como Unreal Engine, la plataforma de creación de contenidos Core o la red social Houseparty).

La realidad es que Epic Games ha admitido que sus grandes planes de gastar cientos de millones de dólares en juegos gratuitos para sus usuarios para hacer crecer su tienda a un ritmo artificialmente rápido no dieron resultado y todavía no lo ha hecho rentable

Sin embargo, algunos analistas se muestran escépticos sobre la capacidad de Epic Games Store para competir con Steam tal como está, destacando los hábitos de los jugadores, pero también las funciones que ofrece Steam.

Epic Games Store enfrenta un gran desafío para encontrar un lugar en el mercado de los videojuegos en línea, ya que la empresa tendrá que seguir invirtiendo masivamente para atraer desarrolladores y jugadores, al tiempo que mejora su oferta de servicios y su calidad técnica.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/NOWb6Tp
via IFTTT

Clonezilla live 3.1.1 llega con Linux 6.5.8, mejoras y mas

clonezilla

Clonezilla es un software libre de recuperación

Se dio a conocer el lanzamiento de la nueva versión de Clonezilla live 3.1.1, en la cual tanto la base del sistema como el Kernel, se han actualizado junto con diversos paquetes del sistema, además de que se incluyen mejoras, nuevas opciones y mas.

Para quienes desconocen de esta distribución, deben saber que se basa en Debian GNU/Linux y en su trabajo utiliza el código de proyectos como DRBL, Partition Image, ntfsclone, partclone, udpcast.

En Clonezilla existe un modo de clonación masiva a través de la red, que incluye la transmisión de tráfico en modo multidifusión, que permite clonar simultáneamente el disco de origen en un gran número de máquinas cliente, además de que es posible tanto clonar de un disco a otro como crear copias de seguridad guardando una imagen de disco en un archivo. Es posible la clonación a nivel de discos completos o particiones individuales.

Hay un modo de clonación masiva en modo de multidifusión, que le permite clonar simultáneamente el disco de origen en un gran número de máquinas cliente.

Principales novedades de Clonezilla Live 3.1.1

En esta nueva versión que se presenta de Clonezilla live 3.1.1, el sistema llega sincronizado con la base de Debian Sid a partir del 2 de noviembre, junto con el kernel de Linux que se actualizó a la rama 6.5.8 (la versión anterior era el kernel 6.1).

Por la parte de las mejoras que se presentan en esta nueva versión de Clonezilla live 3.1.1, se menciona que se actualizaron los archivos de idiomas ca_ES, de_DE, el_GR.UTF-8, es_ES, fr_FR, ja_JP, pl_PL, sk_SK y tr_TR, ademas de que el paquete ezio, utilizado para distribuir imágenes de disco en una red local utilizando el protocolo BitTorrent, se ha actualizado a la versión 2.0.5 con soporte para archivos torrent de más de 4 MB y que se agregó un mecanismo para la implementación desde dispositivos sin formato en modo de multidifusión.

Otros de los cambios que se destacan, es que se agregó la opción «-edio» a TUI para habilitar E/S directa en Partclone al guardar y restaurar SSD NVMe, asi como también que se agregó soporte para el parámetro de inicio ocs_screen_blank=»no» que prohíbe apagar la pantalla cuando está inactiva.

Además de ello, ahora al guardar imágenes en TUI, el modo de compresión «-z9p» (compresión multiproceso zstd) está habilitado de forma predeterminada, el modo bt_restoredisk permite restaurar imágenes en un dispositivo con un nombre diferente.

Se mejoró el mecanismo para el nombre de palabra reservada «all» cuando se está en el modo de restauración de restoredisk/restoreparts, ademas de que se agregaron los nombres reservados «unmounted_disk» y «unmounted_parts» para los modos de restauración y restauración, respectivamente.

De los demás cambios que se destacan de esta nueva versión:

  • Partclone se ha actualizado a la versión 0.3.27 de Partclone, que ahora admite las opciones «–read-direct-io» y «–write-direct-io» para habilitar la E/S directa al leer y escribir.
  • El paquete mlocate ha sido reemplazado por plocate.
  • Se agregaron las opciones «-ssnf» y «-iui» a ocs-live-feed-img.
  • La utilidad Memtest86+ se ha actualizado a la versión 6.20 .
  • Proporciona la posibilidad de seleccionar el adaptador de red activo en sistemas con varias tarjetas de red.
  • Ahora se muestra la ruta de ID del disco en la información del disco.
  • Las opciones -bdt y -bsdf de ocs-live-feed-img están en desuso. 
  • Se reemplazan por -cdt y -csdf, lo que significa conversión (incluidos bittorrent y multidifusión), no solo para bittorrent.

Finalmente si quieres conocer más al respecto sobre este lanzamiento, puedes consultar los detalles del anuncio en el siguiente enlace.

Descargar Clonezilla Live 3.1.1

Si estás interesado en poder descargar la nueva versión de Clonezilla para poder probarla o realizar de manera inmediata tus respaldos. Basta con que te dirijas a la página web oficial del proyecto y en la sección de descargas encontraremos el enlace para descargar el sistema, o si lo prefieres te dejo el enlace aquí.

El tamaño de la imagen iso de distribución es de 417 MB (i686, amd64).

En cuanto a la cantidad de requisitos para la ejecución de Clonezilla es mínimo, dado que el sistema no cuenta con una interfaz gráfica, por lo que solo está limitada al uso mediante terminal.

from Linux Adictos https://ift.tt/rCTKn6t
via IFTTT