«Wayland lo rompe todo»… pues a mí sólo me lo rompe GIMP

GIMP rompe Wayland

A finales de 2024, Nate Graham, de KDE, escribió un artículo que tituló «¿De verdad Wayland lo rompe todo?». En él nos explica, por resumir, que no es así, que no es culpa de Wayland que las cosas fallen. El protocolo está bien, y los fallos suelen experimentarse por el lado del otro programa. Esto podría llevarnos a un debate de todo, menos sencillo, pero por mi experiencia personal parece que es así. Mi única piedra en el pie se llama GIMP.

Vale, lo confieso: no todo va perfecto. Pero si funciona lo suficientemente bien como para que yo no use X11 más de una vez cada varios meses. Y en general es para probar y comprobar algunas cosas. Ahora mismo, mis únicas quejas sobre Wayland son los problemas con GIMP, los iconos de algunas aplicaciones… y creo que eso es todo.

Es que… GIMP sigue en GTK2

GTK son las siglas de GIMP Took Kit. Vamos, que es una biblioteca que empezó con el software que sigue en GTK2. GIMP 3 dará el salto a GTK3, pero no se sabe cuándo llegará. La versión más reciente es GIMP 2.10.36, y es el programa que más me fastidia. Para empezar, el icono no es compatible con el panel inferior de Plasma; si lo fijo, sólo sirve de lanzador, pero cuando se abre tengo dos iconos de GIMP, uno de ellos monocromático. Ya dentro del programa, el selector de colores me funciona desde la herramienta de texto, pero no en la del pincel o viceversa.

Son problemas molestos, pero lo peor para mí, que no sé si os habréis dado cuenta pero escribo en un blog, es abrir GIMP, editar una imagen, volver al navegador – base Chromium, da igual cuál – y, al pasar el cursor por el editor, ver como si estuviera arrastrando una imagen para subirla. Ya he aprendido a solucionarlo – arrastro una imagen de verdad y vuelve a su sitio -, pero no deja de ser un incordio.

Los iconos no siempre se ven en Wayland

El otro problema que no lo es tanto son los iconos de algunas aplicaciones. Por ejemplo, si tengo una aplicación en Python con interfaz en Qt, el icono de la aplicación en barra superior y gestor de tareas es el de Wayland, algo que también veo en otro software como GNOME Boxes.

Por lo tanto, ¿quién es el culpable de que algo no funcione? Aunque en mi caso podría decir que de los desarrolladores de aplicaciones, no todos están de acuerdo. Los de PCSX2 aseguran que el problema es de Wayland, y han llegado al punto de desactivar el soporte por defecto. Se quejan más de GNOME que de KDE, por lo que yo me inclino más a dejar la responsabilidad en el tejado de los desarrolladores, y, según esta queja, KDE está haciendo las cosas mejor que GNOME.

Lo que parece claro es que el futuro pasa por Wayland, e incluso GIMP terminará funcionando bien en este protocolo. Aún tendremos que esperar, pero merecerá la pena.

from Linux Adictos https://ift.tt/KflNhuB
via IFTTT
Linus Torvalds critica a un colaborador de Google y dice que su código enviado es un «basura»

Linus-Torvalds

Linus Torvalds el padre de Linux

Linus Torvalds lanzó el domingo la tercera versión candidata del kernel Linux 6.8 (Linux 6.8-rc3). Pero antes de eso, en la lista de correo del kernel de Linux, hubo un acalorado debate entre Linus Torvalds y un colaborador del kernel de Google sobre los inodos en los sistemas de archivos de Linux.

Y es que muchos sabemos que Linus Torvalds no es alguien que se reserve sus comentarios y su temperamento es algo de temer, pues durante muchos años el padre de Linux no ha ganado fama solo por haber creado a Linux, sino que también es conocido por su estilo directo y a veces abrasivo que lanza sin pensarlo dos veces.

En esta ocasión, Linus Torvalds no dejo pasar la ocasión y criticó duramente y rechazó las propuestas del colaborador de Google, recordándole que el mundo ya no vive en los años 70 y que los sistemas de archivos han evolucionado mucho. El lenguaje fuerte y el tono utilizado por Linus Torvalds en su respuesta al colaborador recuerdan sus ataques frívolos pasados, por los que anteriormente se disculpó.

El debate se centró en el uso de «inodos» como identificadores únicos para los metadatos de un sistema de archivos. Un nodo de índice o inodo (contracción del inglés index y node) es un identificador único para un elemento específico de metadatos en un sistema de archivos. En otras palabras, un inodo es una estructura de datos que contiene información sobre un archivo o directorio almacenado en algún sistema de archivos. Los inodos han sido objeto de debate durante las últimas semanas, con intercambios «robustos» entre Linux Torvalds y un empleado de Google llamado Steven Rostedt.

“Irónicamente, una de las responsabilidades que pospuse para corregir eventsfs»Fue escribir esto sobre un grupo de apoyo para el agotamiento del personal de mantenimiento», dijo el empleado de Google. (El agotamiento de los mantenedores y contribuyentes es una gran preocupación en la comunidad de software libre y de código abierto. Las soluciones a este problema se debaten constantemente, pero las cosas no parecen estar avanzando. Esta situación amenaza la supervivencia de ciertos proyectos que podría acabar careciendo de contribuyentes.)

El debate comenzó en la lista de correo del kernel de Linux, donde se discutió la utilidad y la relevancia de los inodos como identificadores únicos para los metadatos de los archivos y directorios en los sistemas de archivos de Linux. Los inodos, una parte esencial de la estructura de los sistemas de archivos, han sido objeto de controversia en las últimas semanas.

«Dejen de complicar las cosas más de lo necesario». Y maldita sea, DEJA DE COPIAR FUNCIONES DE LA CAPA VFS. Fue una mala idea la última vez, y esta vez también es una muy mala idea. No soporto ese tipo de tonterías”. La principal crítica de Torvalds al enfoque de Rostedt es que el empleado de Google no entendió completamente el tema, lo que Rostedt reconoció más tarde. Pero mientras tanto, Torvalds lo había quemado de la siguiente manera: «copiaste esta función sin entender por qué hace lo que hace y, por lo tanto, tu código es basura».

En un intercambio de correos electrónicos, Torvalds expresó su frustración con el enfoque propuesto por el colaborador de Google, instándolo a comprender completamente el problema antes de proponer soluciones. Su crítica, aunque directa, refleja su compromiso con la excelencia técnica y su deseo de mantener los estándares de calidad del kernel Linux.

En la comunidad hay reacciones encontradas ante este enfrentamiento entre Torvalds y el empleado de Google. Torvalds es criticado por algunos, mientras que otros no ven ningún problema en estas declaraciones. Otro grupo intenta encontrar justificación a los comentarios del creador de Linux. «Torvalds es el punto focal de tantas cosas, supongo que es muy difícil ser educado y no agresivo», decían los comentarios.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles de las discusiones de la lista de correo sobre el kernel de Linux en los siguientes enlaces. Correo 1, Correo 2, Correo 3 y Correo 4

from Linux Adictos https://ift.tt/kXml37B
via IFTTT

OPNsense 24.1 «Savvy Shark» ya fue liberado y estas son sus novedades

OPNsense

Logo de OPNsense

Se ha dado a conocer el lanzamiento de la nueva versión OPNsense 24.1 con nombre clave «Savvy Shark», versión en la cual se presenta las actualizaciones de OpenSSL 3, Suricata 7, varias conversiones MVC/API, una nueva función de configuración de ARP/NDP, la inclusión principal de los complementos os-firewall y os-wireguard, seguimiento CARP VHID para OpenVPN y WireGuard, servidor Kea DHCPv4 funcional con soporte HA y mucho más.

Para quienes desconocen de OPNsense, deben saber que es una bifurcación del proyecto pfSense, creado con el objetivo de formar un kit de distribución completamente abierto que pudiera tener funcionalidad a nivel de soluciones comerciales para el despliegue de firewalls y gateways de red.

A diferencia de pfSense, el proyecto se posiciona como no controlado por una sola empresa, ya que es desarrollado con la participación directa de la comunidad y tiene un proceso de desarrollo completamente transparente, además de brindar la oportunidad de utilizar cualquiera de sus desarrollos en productos de terceros, incluidos los comerciales.

Principales novedades de OPNsense 24.1  «Savvy Shark»

La versión 24.1 de OPNsense, apodada «Savvy Shark», continúa impulsando la innovación en el firewall de código abierto con varias actualizaciones y mejoras importantes. Aquí hay un resumen de las características y cambios más destacados:

  1. OpenSSL 3 basado en ports: La nueva versión incluye OpenSSL 3, lo que proporciona mejoras en seguridad y rendimento. Esta version de OpenSSL 3.0 cuenta con el módulo FIPS y también OpenSSL ha cambiado a la licencia de Apache 2.0.
  1. Suricata 7: Se ha actualizado Suricata a la versión 7, con soporte para el mecanismo de aislamiento de aplicaciones Landlock, que permite un proceso para crear entornos aislados seguros y  capacidad de detectar y guardar certificados TLS de clientes en el registro, entre otros.
  2. Conversiones MVC/API: La página de descripción general y los componentes para configurar la puerta de enlace, NPTv6, ARP y NDP se transfirieron al marco MVC, lo que permitió implementar en ellos soporte para la gestión de API.
  3. Nueva función de configuración de vecinos para ARP/NDP: Se ha agregado una nueva función que permite configurar vecinos para ARP/NDP de manera más eficiente.
  4. Complementos os-firewall y os-wireguard: Se han incluido los complementos os-firewall y os-wireguard para mejorar la funcionalidad y seguridad del firewall.
  5. Mejoras en OpenVPN y WireGuard: Se ha agregado soporte para seguimiento CARP VHID en conexiones OpenVPN y WireGuard. Además en OpenVPN ahora se permite la verificación OCSP opcional por instancia, también emite el nombre del dispositivo, se agregó una solución alternativa para redes net30/p2p menores que /29, asi como también una opción push «route-metric» opcional para instancias de servidor. El módulo WireGuard instalado de forma predeterminada utiliza el módulo de kernel FreeBSD 13.2 incluido y agregar soporte experimental para mapas de red.
  6. Servidor Kea DHCPv4 funcional con soporte HA: Se ha mejorado el servidor Kea DHCPv4 para proporcionar soporte de alta disponibilidad (HA) y que permite administrar de forma centralizada la configuración de varios servidores DHCPv4 y DHCPv6.
  7. Correcciones y actualizaciones menores: Se han realizado varias correcciones y actualizaciones de terceros para garantizar la confiabilidad y la seguridad del sistema.

Algunas de las correcciones y actualizaciones incluyen mejoras en el sistema, la interfaz de usuario, el firewall, WireGuard, DHCP, IPsec, OpenVPN, os-haproxy 4.2, os-nrpe actualizado a NRPE 4.1.x, os-postfix actualizado a Postfix 3.8.x, php 8.2.15, py-duckdb 0.9.2 y optimizaciones en el backend. Además, se han actualizado varios complementos y puertos para mantener el sistema actualizado y seguro.

Finalmente si estás interesado en poder conocer más al respecto sobre este nuevo lanzamiento, puedes consultar los detalles en el siguiente enlace.

Descargar la nueva versión de OPNsense 24.1  «Savvy Shark»

Si quieres obtener esta nueva versión solamente debes de dirigirte a su página web oficial y en la sección de descargas en donde podrás encontrar la imagen compilada en forma de LiveCD y una imagen del sistema para escribir en unidades Flash en el siguiente enlace.

El código fuente de los componentes de la distribución, así como las herramientas utilizadas para la construcción, se distribuyen bajo la licencia BSD.

from Linux Adictos https://ift.tt/YJGve6I
via IFTTT

Despues de 12 años, Damn Small Linux renace entre las cenizas y presenta Damn Small Linux 2024

Damn Small Linux 2024

Screenshot de Damn Small Linux 2024

Se ha dado a conocer el lanzamiento de la nueva versión de «Damn Small Linux 2024», la cual marca el regreso de esta distribución después de 12 años desde su última versión de prueba y 16 años desde la formación de la última versión estable. Diseñado específicamente para sistemas de bajo consumo y equipos obsoletos, esta nueva versión está en calidad alfa y está disponible en compilaciones para la arquitectura i386.

Para quienes desconocen de Damn Small Linux, deben saber que esta se posicionó como una distribución de Linux ligera y versátil que proporciona una solución eficiente y funcional para una variedad de escenarios de uso, especialmente aquellos que involucran hardware antiguo o recursos limitados.

Debido al estado de abandono que presento la distribucion durante casi 12 años, se pensó que el desarrollo del proyecto había muerto y la distribucion pasaría a la historia. Pero esto ha cambiado con el reciente lanzamiento de la nueva versión de «Damn Small Linux 2024» impulsada por la necesidad de una distribución Live compacta adecuada para sistemas heredados y de bajos recursos y como tal busca proporcionar una solución Live compacta que quepa en un CD estándar (menos de 700 MB) y que ofrezca entornos gráficos y dé consola adecuados para el trabajo diario.

Principales novedades de Damn Small Linux 2024

El lanzamiento de esta nueva versión de Damn Small Linux 2024 llega construido sobre la base de AntiX 23 Live, que a su vez se fundamenta en la base del paquete Debian, el renacimiento de Damn Small Linux proporcionan dos opciones de administradores de ventanas: Fluxbox y JWM.

Las características principales de Damn Small Linux incluyen:

  1. Tamaño reducido: La distribución está diseñada para ser lo más pequeña posible, lo que significa que puede ejecutarse desde medios de almacenamiento muy limitados, como CD-ROMs, unidades USB o incluso tarjetas CompactFlash Con un tamaño de conjunto de arranque de 666 MB, esta versión es considerablemente más grande que su predecesora, que tenía un tamaño de solo 50 MB.
  2. Eficiencia en recursos: Damn Small Linux está optimizada para ejecutarse en sistemas con recursos limitados de memoria RAM, CPU y espacio en disco. Esto la hace adecuada para revitalizar hardware antiguo o para dispositivos con requisitos de hardware mínimos.
  3. Entorno gráfico: A pesar de su tamaño reducido, Damn Small Linux se envia con dos administradores de ventanas: Fluxbox y JWM. Ambos son livianos, bastante intuitivos y fáciles de usar
  4. Conjunto de aplicaciones: con una variedad de aplicaciones útiles, Damn Small Linux 2024 cuenta con tres navegadores web «BadWolf, Dillo y Links2», los clientes de correo electrónico Sylpheed y Mutt, AbiWord como editor de texto, Gnumeric como procesador de hojas de cálculo y Zathura como visor de PDF. Para el contenido multimedia, se incluyen MPV y XMMS. La distribución también cuenta con mtPaint como editor gráfico, zzzFM como administrador de archivos, gFTP como cliente FTP/SFTP y Leafpad como editor de texto.
    Entre las aplicaciones de consola se encuentran Ranger como administrador de archivos, VisiData como procesador de hojas de cálculo, Tmux como multiplexor de terminal, Mutt como cliente de correo electrónico, Cmus como reproductor de música, CDW como programa de grabación de CD/DVD, SurfRaw como sistema de búsqueda, y los editores de texto Vim y Nano, así como los navegadores W3M y Links2.
  5. Flexibilidad y personalización: A pesar de su pequeño tamaño, Damn Small Linux es altamente personalizable y se puede adaptar a las necesidades específicas del usuario. Los usuarios avanzados pueden agregar o quitar aplicaciones según sus preferencias y requisitos. Además de que utiliza el instalador básico de Calamares para la instalación y cuenta con soporte de escritorio LIVE.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener Damn Small Linux 2024

Para los interesados en poder probar esta nueva alfa de Damn Small Linux 2024, deben saber que el tamaño de la imagen ISO es de 666 MB para ser precisos, poco menos para caber en un solo CD, que probablemente ya nadie utilice las unidades de CD para la instalacion de una distribucion.

from Linux Adictos https://ift.tt/pK5jbVn
via IFTTT

Identificaron una vulnerabilidad en la biblioteca GNU C

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace poco se dio a conocer información sobre una vulnerabilidad que afecta a la biblioteca C estándar Glibc, catalogada bajo «CVE-2023-6246» y una puntuación de 8.4 en la escala CVSS, fue identificada por investigadores de Qualys.

La vulnerabilidad CVE-2023-6246 permite la manipulación del inicio de aplicaciones SUID para ejecutar código con privilegios elevados y se origina en un desbordamiento de búfer en las funciones «vsyslog_internal()» utilizadas al llamar a las funciones «syslog()» y «vsyslog()».

Sobre CVE-2023-6246

Este problema se produce debido a un error al intentar generar un nombre de aplicación que es demasiado largo a través de la macro SYSLOG_HEADER. Al intentar expandir un búfer basado en un nombre largo, se produce un desbordamiento, lo que resulta en la escritura de datos en el búfer original de tamaño más pequeño.

Las vulnerabilidades identificadas en las funciones syslog y qsort de glibc resaltan un aspecto crítico de la seguridad del software: incluso los componentes más fundamentales y confiables no son inmunes a las fallas. Las ramificaciones de estas vulnerabilidades se extienden mucho más allá de los sistemas individuales y afectan a muchas aplicaciones y potencialmente a millones de usuarios en todo el mundo. Este artículo pretende arrojar luz sobre la naturaleza específica de estas vulnerabilidades, sus posibles impactos y las medidas adoptadas para mitigarlos.

Al organizar un ataque a través de la utilidad SU, un atacante puede cambiar el nombre del proceso cuando se inicia la aplicación reemplazando el valor argv[0], que se utiliza para obtener información sobre el nombre del programa al enviar al registro y lograr un control de sobrescritura de datos fuera del búfer asignado. Luego, el desbordamiento se puede utilizar para sobrescribir la estructura nss_module en la biblioteca nss para crear una biblioteca compartida y cargarla como root

El problema ha estado presente desde el lanzamiento de glibc 2.37, publicado en agosto de 2022, el cual incluyó un cambio para manejar la situación de intentar escribir mensajes demasiado grandes. La solución se actualizó a glibc 2.36 y a los paquetes de distribución con versiones anteriores de glibc porque abordaba la vulnerabilidad mientras se solucionaba una vulnerabilidad diferente y menos grave. Resultó que solucionar una vulnerabilidad no peligrosa provocó la aparición de un problema crítico. Es notable mencionar que en 1997 se informó de una vulnerabilidad similar en la función vsyslog() de la biblioteca libc 5.4.3.

El descubrimiento de vulnerabilidades en las funciones syslog y qsort de la biblioteca GNU C plantea importantes preocupaciones de seguridad. 

Los investigadores de Qualys que descubrieron la vulnerabilidad probaron varios sistemas de instalación populares basados en Linux y confirmaron que varios de ellos eran vulnerables, como Debian 12/13, Ubuntu 23.04/23.10 y Fedora 37-39.

Para demostrar la vulnerabilidad, los investigadores han desarrollado un exploit funcional que permite obtener derechos de root manipulando los argumentos de la línea de comando al ejecutar la utilidad SU. El exploit se demostró la capacidad de obtener derechos de root por parte de un usuario sin privilegios y se ejecuto bajo un entorno Fedora 38 completamente actualizado con todos los mecanismos de protección habilitados en la configuración predeterminada. La vulnerabilidad solo puede explotarse localmente, ya que requiere pasar más de 1024 bytes a través del parámetro argv[0] o el argumento ident a la función openlog().

Por la parte de la corrección de la vulnerabilidad, se menciona que ya se incluyó en el código base de Glibc y será parte de la actualización de Glibc 2.39, junto con las correcciones para dos vulnerabilidades más (CVE-2023-6779, CVE-2023-6780) que también afectan el código __vsyslog_internal() y provocan desbordamientos del buffer.

Además, Qualys advirtió sobre la identificación de un desbordamiento del buffer en la implementación de la función qsort(), que no fue clasificada por los desarrolladores de Glibc como una vulnerabilidad, ya que la explotación implica el uso de una función de comparación atípica como argumento al llamar a qsort, que devuelve la diferencia de los parámetros comparados.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar el estado de la vulnerabilidad en páginas: Debian, Ubuntu, SUSE, RHEL, Fedora, Arch Linux, Gentoo y Slackware

Fuente: https://blog.qualys.com

from Linux Adictos https://ift.tt/UMieYTs
via IFTTT

KDE se plantea eliminar las Actividades en Plasma 6.x. Qué son y cómo nos afectaría

Actividades de KDE Plasma

Este mes llegará Plasma 6 junto a Frameworks 6 y las aplicaciones de febrero de 2024. Es un momento importante por los cambios, y además se puede aprovechar para tomar algunas decisiones. Una que aún está por ver es si KDE elimina las Actividades de Plasma. En un principio se pensó que no se usan lo suficiente, pero comentar que podrían eliminarlas ha hecho que los usuarios que sí las aprovechan levanten la voz y expliquen porqué sería mala idea, pero esto podría no ser suficiente.

Así lo explica Nate Graham en su blog, en donde los fines de semana también nos habla de las novedades en el proyecto de la K. Parece haber un problema con las Actividades de KDE, uno o varios, ya que es parte del escritorio que no recibe mucha atención y eso hace que esté llena de bugs. Una solución es cortar por lo sano, y la otra sería justamente cuidarlas un poco más.

Qué son las actividades de KDE Plasma

Las actividades de KDE Plasma son un giro más de tuerca a los escritorios virtuales, o por lo menos es así como las veo yo. Cuando tenemos al menos dos escritorios virtuales podemos hacer cosas como tener un vídeo-tutorial a pantalla completa en uno y Writter o un editor de textos en otra. Deslizando cuatro dedos a un lado y a otro si estamos en Wayland podemos pasar de uno a otro en un instante. Se pueden crear los escritorios virtuales que se necesiten y separar las ventanas abiertas en ellos.

Por otra parte, las actividades nos permiten tener otra versión de nuestra interfaz con sus propios escritorios virtuales y ventanas, y hasta pueden tener un fondo de pantalla distinto. Por poner un ejemplo, si vamos a hacer un viaje y tenemos mucho que preparar, podemos crear una actividad, ponerle un fondo de pantalla de una playa, abrir el navegador, una aplicación de notas, la calculadora… lo que se nos ocurra. Y todo estará mejor organizado que si usáramos sólo los escritorios virtuales.

Tres puntos a tener en cuenta:

  • No podremos acceder a ellas si no creamos al menos una segunda actividad. Se puede hacer desde Preferencias del Sistema y por defecto se seleccionan con las teclas META + TAB.
  • Las actividades, por lo menos en la actualidad, no separan apartados como las carpetas personales. Esto lo comento porque si dejamos iconos en el escritorio de una actividad, éstos estarán también en las otras.
  • No son una nueva sesión, y no podremos tener un programa que sólo permite una ventana en una actividad y otra instancia en la otra.

Básicamente es un intento por organizar mejor las cosas, y es similar a la función espacios de trabajo de Vivaldi.

Qué pasará con las Actividades

El futuro de las Actividades de KDE Plasma es incierto. Con los problemas que da en la actualidad y creyendo que no lo usaba mucha gente, se habían planteado eliminarlas, y esa idea no está descartada por completo. Graham dice que la función está en riesgo y podría ser eliminada si la gente no da un paso adelante y aporta trabajo técnico para corregir los bugs conocidos o mejora la función.

El desarrollador dice que le gustaría ver como cambia y se convierte en algo en donde cada actividad tuviera diferentes configuraciones y ajustes, algo que ya vemos en el fondo de pantalla, pero sería llevar la función a otro nove. Esto serían más bien de Perfiles más Actividades, y funcionarían como nuevas sesiones:

«Personalmente, me gustaría que las actividades se convirtieran en una función en la que cada actividad tuviera un conjunto independiente de ajustes y datos de configuración, pero con acceso a los mismos archivos de usuario. Además, podrías configurar aplicaciones individuales que utilizas en varias actividades (como reproductores de música) para que utilicen ajustes y datos de configuración compartidos, lo que sería básicamente la función de «perfiles» que tienen ahora muchos navegadores web, pero aplicada automáticamente a todas las aplicaciones que quieras».

Yo siento un poco lo mismo que los desarrolladores de KDE: no le doy uso porque me es suficiente con los escritorios virtuales y además me parecen confusas. Si terminan desapareciendo, no las echaré de menos. Si las mejoran, a lo mejor les doy uso.

from Linux Adictos https://ift.tt/RxHPhts
via IFTTT

Amazon estaría preparando un sistema operativo basado en Linux para sus dispositivos Fire

Amazon Fire TV con Linux

Entre los dispositivos más interesantes para convertir cualquier tele normal en smart destacan los que usan Android o una variante. Muchos TV Boxes, incluso esos con un precio de risa tan raros que no suelen recibir ni una sola actualización, usan Android, y los que no, como los Fire de Amazon, usan AOSP, que es la versión de código abierto. Esto podría cambiar en el futuro si tomamos como buenos los últimos rumores.

El gigante del comercio electrónico publicó una oferta de trabajo con la descripción «Fire TV Experience Software Development Engineer», es decir, que buscaba un ingeniero de desarrollo de software para la experiencia de Fire TV. La oferta desapareció minutos después, y no se sabe el motivo. Descartando que fuera un error y no estén buscando nada, las otras dos opciones por las que desapareció la oferta podrían ser que quisieran mantener el secreto o que ya hayan encontrado a alguien.

¿Amazon se prepara para abandonar Android?

El objetivo final del sistema será algo basado en Rust que no use nada de Android. Algunos rumores aseguran que el sistema operativo se llamará Vega, y tendrá base Linux. Este sistema ofrecería una experiencia más suave entre dispositivos, como los Fire o incluso los Alexa.

Estamos ante lo que no es más que el último de una lista de fabricantes que se plantean hacer lo mismo, abandonar el sistema de Google para ofrecer algo propio. Si es buena idea o no sólo lo sabremos con el tiempo. En mi opinión, no es la solución más fácil. Android tiene disponibles millones de aplicaciones, y todos los desarrolladores suben sus aplicaciones a la Google Play o distribuyen un APK por otros medios. Si Vega es un sistema propio se perderá todo esto, pero es muy pronto para conocer con detalle los planes de Amazon.

Ahora mismo, Fire 8 es la versión más reciente del sistema operativo que usan los aparatos de Amazon. Tratándose de una compañía de sus dimensiones, tengo curiosidad por ver cómo termina esto. Si el sistema se acerca más a Linux que Android, podríamos salir beneficiados como ha demostrado la Steam Deck con los juegos, y podrían llegar más aplicaciones a nuestro ecosistema. Soñar es gratis.

from Linux Adictos https://ift.tt/e49Ka2l
via IFTTT

Microsoft recula: Visual Studio Code disponible en Ubuntu 18.04 y otras distros hasta 2025

Visual Studio Code en Ubuntu 18.04

Todo va bien si bien acaba. La semana pasada llegó una actualización de Visual Studio Code (1.86) y lo hizo con una novedad que no notaremos los que usamos una distribución Linux de pocos meses y sí los que estén en una de unos cuantos años, pero para mal: sus requisitos mínimos incluían que glibc tenía que ser 2.28 como mínimo, y como Ubuntu 18.04, lanzado en abril de 2028, usa glib 2.27 y no se espera una actualización para esa librería, ya no era compatible.

El principal problema lo tienen muchos desarrolladores que gestionan servidores, aunque no sean los únicos que pueden preferir no actualizar. La semana pasada se quejaron al conocer esta noticia, y no sin razón si llegó sin ningún tipo de aviso que les diera tiempo a tomar las medidas necesarias. Pero Microsoft les ha escuchado y planea lanzar una actualización «de recuperación» para Visual Studio Code muy pronto. Entre lo que se recuperará, la posibilidad de usar las herramientas remotas del desarrollador en el popular editor de textos.

Visual Studio Code da más tiempo a las distros «viejas»

Entre los afectados, los que más ruido hicieron fueron los de Ubuntu 18.04, pero también están los de RHEL 7, CentOS 7, Amazon Linux 2 y todo lo basado en estos sistemas.  Ahora bien, tal y como informa OMG! Ubuntu! citando a Isidor Nikolic de Microsoft, sólo se amplia el soporte durante 12 meses:

«Hemos discutido esto más a fondo en el equipo de VS Code y hemos decidido permitir que VS Code se conecte a un sistema operativo que no es compatible con VS Code (no es compatible con glibc >= 2.28) durante 12 meses más».

12 meses es lo que la compañía que está detrás del sistema operativo para escritorio más usado del mundo considera suficiente tiempo para que se pasen a una opción más moderna, y debería serlo. De hecho, creo que lo correcto habría sido hacer esto directamente, tal y como hacen con sus sistemas operativos: con bastante tiempo de margen, avisan de que se quedará sin soporte en una fecha determinada y da tiempo a actualizar o a asumir las consecuencias, pero tomando una decisión informada.

A principios de 2025, todo aquel que use una distribución Linux con glibc 2.27 o anterior sí deberá haber subido a algo más nuevo o dejará de poder usar el editor y sus herramientas para gestionar servidores remotamente.

from Linux Adictos https://ift.tt/iLz0FrQ
via IFTTT

Nitrux 3.3 «ab» llega con Linux 6.7.3, nueva herramienta de actualización y mas

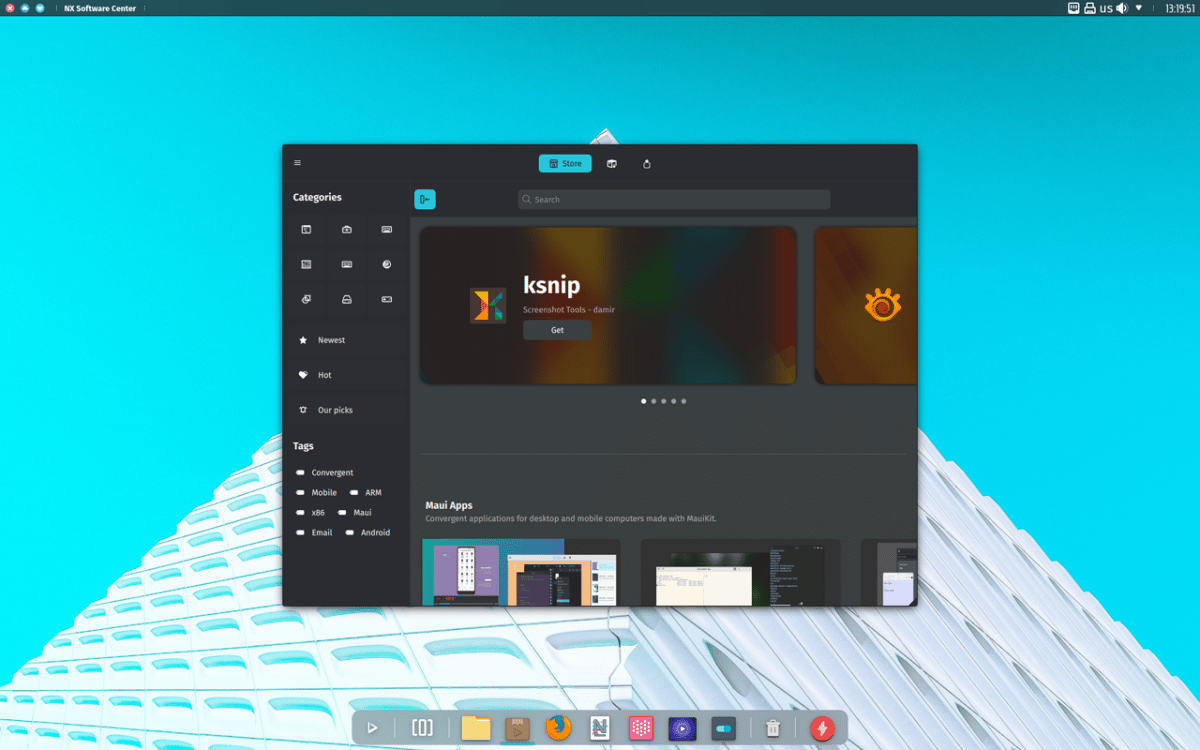
Nitrux

Nitrux continua con la migración hacia Maui Shell

Ya fue liberada, la nueva versión de Nitrux 3.3 con nombre clave «ab» el cual se refiere a la iniciativa NX AppImage Build Hub. Nitrux 3.3 viene cargada de nuevas características, mejoras y actualizaciones.

Para quienes desconocen de esta distribución, deben saber que está construida sobre la base del paquete Debian, las tecnologías KDE y el sistema de inicio OpenRC. Esta distribución se destaca por el desarrollo de su propio escritorio «NX», que es un complemento sobre el entorno KDE Plasma del usuario, además de que el proceso de instalación de aplicaciones está basado en el uso de paquetes AppImages.

Principales novedades de Nitrux 3.3 «ab»

En esta nueva versión que se presenta de Nitrux 3.3 «ab» una de las novedades más importantes es la renovada herramienta NUTS (Nitrux Update Tool System) que se encarga de gestionar las actualizaciones del sistema operativo. Esta nueva versión de NUTS introduce cambios significativos en el proceso de actualización, además de que elimina el código utilizado para actualizar el kernel del componente de instalación de actualización Nuts-cru. Esta actualización permite la generación de actualizaciones OTA que no incluyen nuevos kernels, ofreciendo a los usuarios la posibilidad de agregar nuevos kernels utilizando la interfaz Kernel Boot.

En lugar de utilizar rsync, el proceso de actualización en Nuts-cru ahora implica el uso de un paquete AppImage separado. Este paquete se encarga de cargar un archivo TAR y extraer de él la imagen de la partición root durante el proceso de actualización. Además, se han incorporado nuevas configuraciones que permiten a los usuarios elegir si desean eliminar o conservar las copias de seguridad que quedan después de la actualización.

Por otro lado, el componente de limpieza Nuts-ccu también ha experimentado mejoras significativas, pues ahora es compatible con paquetes en formato AppImage y archivos ejecutables vinculados estáticamente, lo que garantiza una limpieza más completa y eficaz del sistema después de las actualizaciones.

Otra de las novedades que presenta esta nueva versión de Nitrux 3.3 es el Kernel de Linux 6.7.3 con parches de Liquorix proporcionando un rendimiento óptimo y un soporte de hardware mejorado.

Por la parte de la paquetería del sistema, Nitrux 3.3 implementa las nuevas versiones de Firefox 122.0, OpenRC versión 0.53, los controladores AMD Open Source para Vulkan® hasta la versión v-2024.Q1.1, NVIDIA Linux x64 (AMD64/EM64T) Display Driver 550.40.07, Mesa 23.3.4, Pipewire 1.0.1, Wireplomber 0.4.17 y Plymouth a la versión 22.02.122.

En cuanto al entorno de escritorio, esta nueva versión de Nitrux 3.3 continúa usando KDE Plasma 5, pese a que en cuestión de semanas Plasma 6 estaría siendo liberado. Las versiones que aún se utilizan en este lanzamiento son KDE Plasma 5.27.10, KDE Frameworks 5.114, KDE Gear 23.08.4 y QT 5.15.12.

Además de una sesión de Wayland habilitada de forma predeterminada en esta versión, también se destaca que esta versión agrega kdotool, un xdotoolclon de KDE Wayland, que utiliza la API de secuencias de comandos de KWin para ofrecer nuevas capacidades para los usuarios del entorno de escritorio KDE.

De los demás cambios que se destacan de esta nueva versión:

  • Nitrux 3.3 también ha eliminado algunos componentes de la distribución, lo que indica un enfoque en la optimización y la eliminación de elementos innecesarios.
  • Se discontinuaron las versiones ISO mínimas de la distribución.
  • Se discontinuaron los lanzamientos de OVA de la distribución.
  • Ahora los archivos ISO están firmados con una clave GPG

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar la nueva versión de Nitrux 3.3

Si quieren descargar esta nueva versión de Nitrux deberán de dirigirse a la página web oficial del proyecto en donde podrán obtener el enlace de descarga de la imagen del sistema y la cual podrán grabar en un USB con ayuda de Etcher. Nitrux está disponible para su descarga inmediata desde el siguiente enlace. 

Para aquellos que ya se encuentran sobre una versión anterior de la distribución, pueden hacer la actualización a la nueva versión, tecleando los siguientes comandos:

sudo apt update

sudo apt install --only-upgrade nitrux-repositories-config amdgpu-firmware-extra

sudo apt install -o Dpkg::Options::="--force-overwrite" linux-firmware/trixie

sudo apt dist-upgrade

sudo apt autoremove

sudo reboot

from Linux Adictos https://ift.tt/tqiL9nF
via IFTTT

KaOS 2024.01 llega con Linux 6.6.14, Systemd 254.9, Plasma 6 y mas

KaOS

KaOS con KDE 6

Hace poco se dio a conocer el lanzamiento de la nueva versión KaOS 2024.01, siendo este el primer lanzamiento importante de este año y el cual añade la nueva versión de KDE Plasma 6 RC2, a la cual aún se le están refinando algunos detalles.

KaOS 2024.01 representa lanzamiento que introduce cambios significativos, siendo el más destacado el paso definitivo hacia Plasma 6 como entorno de escritorio predeterminado y marcando así el final de Plasma 5 en KaOS. Y es que el equipo de KaOS menciona que durante los últimos quince meses, se ha dedicado intensamente a la migración completa hacia un entorno basado en Frameworks 6 y Plasma 6.

Para quienes desconocen de KaOS deben saber que a diferencia de otras distros fue desarrollada desde cero. De acuerdo a sus desarrolladores, su objetivo ser más diferenciado. Entre ellas, una selección limitada de aplicaciones o el soporte exclusivo para arquitectura de 64 bits.

Principales novedades de KaOS 2024.01

En este nuevo lanzamiento que se presenta de KaOS 2024.01, como ya se mencionó la novedad más importante es la transición hacia KDE Plasma 6, y es que el lanzamiento del Plasma 6 Release Candidate 2 se considera lo suficientemente pulido como para ofrecer una experiencia de usuario superior en comparación con Plasma 5. Para el escritorio Plasma 6, se incluyen las últimas versiones de Plasma (5.93.0), KDE Gear (24.01.95) y Frameworks (5.249.0), todo construido en Qt 6.6.1.

Otro de los aspectos destacados de la nueva versión de KaOS 2024.01 es la actualización de la base de los paquetes del sistema, ya que este lanzamiento nos ofrece el Kernel de Linux 6.6.14, Systemd 254.9, la pila de graficos mesa 23.3.4-1, las bibliotecas KDE Frameworks 6-RC2 y la colección de aplicaciones KDE Gear 6-RC2. Para las aplicaciones que aún no se han portado a las tecnologías KDE 6, se incluyen paquetes con bibliotecas de KDE Frameworks 5.

Además de ello también se destacan las actualizaciones incluidas de: Wayland 1.22 FFMPEG 6, Boost 1.83.0/ICU 74.1, LLVM/Clang 17.0.6, Python 3.10.13, Util-Linux 2.39.3, IWD 2.13, MariaDB 11 y Postgresql 16. 

Además, la versión 0.20.0 de SDDM agrega la opción de ejecutar este administrador de pantalla en modo Wayland, lo que en el futuro le permitirá negarse a enviar componentes X11. Cuando trabaja con Wayland, SDDM utiliza el administrador compuesto kwin_wayland en lugar del estándar Weston.

En cuanto a la experiencia de instalación, el instalador Calamares ahora ofrece la opción de partición automática en la cual es posible seleccionar sistemas de archivos (XFS, EXT4, BTRFS y ZFS) sin cambiar al modo de partición manual.

Finalmente para quienes estén interesados en conocer más al respecto sobre este lanzamiento, pueden consultar los detalles dentro del anuncio oficial en el siguiente enlace.

Descargar KaOS 2024.01

Finalmente, si aún no cuentas con KaOS instalado en tu equipo y quieres descargar e instalar esta distribución de Linux enfocada en el entorno de escritorio KDE en tu equipo o la quieres probar bajo una máquina virtual. Las compilaciones se publican para sistemas x86_64 (3.3 GB).

Basta con que te dirijas al sitio web oficial de la distribución y en su sección de descargas podrás obtener la imagen del sistema. El enlace es este. La imagen descargada la puedes grabar en un dispositivo USB con ayuda de la aplicación Etcher.

Cabe mencionar que este lanzamiento de KaOS ofrece un proceso de migración mediante la inclusión de aplicaciones portadas desde la rama Frameworks 6 en las instantáneas ISO previas. La mayoría de las aplicaciones que los usuarios están acostumbrados a ver en la versión de Frameworks 5/Plasma 5 están disponibles como puertos de Frameworks 6/Plasma 6.

Para aquellas aplicaciones que aún no están listas, Frameworks 5 todavía está empaquetado para su uso en un entorno Plasma 6. Sin embargo, las partes de Plasma 5 que aún no están listas no estarán disponibles en los repositorios de KaOS hasta que sus ports estén listos para un uso diario.

Si ya eres usuario de KaOS, debiste haber recibido estas actualizaciones durante estos últimos días. Pero si no sabes si ya las tienes instaladas, basta con que abras una terminal y en ella ejecutes los siguientes comandos:

sudo pacman -Syuu

Con ello solo debes de aceptar las actualizaciones en caso de existir y te recomiendo reiniciar tu equipo.

from Linux Adictos https://ift.tt/E1xTkt6
via IFTTT