Jonathan Carter es reelegido como líder del proyecto Debian por cuarta vez

Jonathan Carter

Jonathan Carter es el DPL por cuarta vez consecutiva

Hace pocos días fueron anunciados los resultados de la elección anual del líder del proyecto Debian en los cuales la victoria se la llevó Jonathan Carter, que fue reelegido por cuarta vez para estar al mando.

Y es que desde el 2020 Jonathan Carter ha estado al mando de Debian, desde aquellas votaciones ademas de Jonathan, tambien participaron por el mando Sruthi Chandran, Brian Gupta.

Antes de que Jonathan estuviera al mando era Sam Hartman el DPL que fue elegido en 2019 y desde entonces Jonathan Carter ha sido elegido durante 4 años consecutivos (2020-2021-2022 y ahora 2023).

A diferencia de los procesos de votación anterior, en esta ronda no se esperaban sorpresas en la elección, ya que Jonathan Carter era el único candidato.

Por lo tanto, de los aproximadamente 1000 desarrolladores de Debian que podían votar solo tenían la opción de votar a favor o en contra de Carter. El actual y nuevo líder del proyecto, Carter, recibió 259 votos y hubo 15 votos en contra. La participación fue de 279 votos o alrededor del 28 por ciento.

En la votación participaron 274 promotores, lo que supone el 28% del total de participantes con derecho a voto (el año pasado la participación fue del 34%, el antepasado del 44%, máximo histórico en 2000 -62,25%, mínimo en 2016- 27,56%). Y como se menciono las elecciones de este año se destacaron por el hecho de que se presentó un solo candidato, lo que redujo la votación a elegir entre «a favor» y «en contra» (259 votos a favor, 15 en contra).

Y es que para ser líder del proyecto Debian implica:

El líder del proyecto Debian (o DPL para abreviar) es el principal representante oficial del proyecto Debian.

Externamente, represento el proyecto en el mundo real. Esto implica dar charlas y presentaciones sobre Debian, asistir a ferias comerciales, establecer relaciones con otras organizaciones, establecer contratos y manejar asuntos legales. 

Jonathan Carter ha mantenido más de 60 paquetes de Debian desde 2016, contribuyendo a la calidad de las imágenes en vivo en el equipo debian-live y co-desarrollando AIMS Desktop, una versión de Debian utilizada por varias instituciones académicas y educativas de Sudáfrica.

Antes de las elecciones, Jonathan Carter anunció en su plataforma electoral que quería modernizar Debian para que no fuera solo un punto de partida para los derivados. Un movimiento muy discutido por Carter es la inclusión de firmware no libre en los medios de instalación, que el proyecto ya ha votado. Otro proyecto que describe en su plataforma es reducir los tiempos de espera para que se liberen los paquetes.

Por qué me postulo para DPL (una vez más)
Cuando me eligieron por primera vez, mi objetivo era aportar una sensación de estabilidad y normalidad al proyecto, después de haber pasado por algunos asuntos polémicos en los años anteriores. Sabía que esto iba a ser difícil, ya que algunas heridas eran profundas y más allá de Debian, muchas cosas en el mundo simplemente están fuera de nuestro control.

Creo que se ha hecho un gran progreso para hacer de Debian un proyecto mucho más estable, y mucha gente ha trabajado muy duro para que lo logremos, pero la razón por la que quiero la estabilidad no es solo por su propio bien. La estabilidad trae consigo seguridad y espacio para crecer, y creo que Debian se encuentra ahora en una etapa en la que está lista para crecer y convertirse en algo más.

Probablemente no haya nada que pueda prepararlo más para un término de DPL que haber cumplido algunos términos de DPL. Entiendo muy bien Debian, entiendo bien nuestros desafíos, he aprendido cómo trabajar mejor con las personas dentro de nuestro proyecto, todo lo cual me ayudó a identificar y eliminar los bloqueadores, y aunque creo que hay mucha gente en Debian que podría ser un buen DPL, creo que mis habilidades, experiencia, paciencia y comprensión reúnen una gran combinación para ayudar a guiar a Debian durante el próximo año.

Para los interesados en poder conocer los resultados de la votación pueden consultarlos aquí.

Finalmente si estás interesado en poder conocer más al respecto sobre las propuestas de Jonathan Carter, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/xL60QCb
via IFTTT
Proton Pass, el nuevo gestor de contraseñas con cifrado de extremo a extremo

Proton Pass

Proton Pass está construido por el mismo equipo de científicos que se reunieron en el CERN y crearon Proton Mail

Hace pocos días Proton, la compañía detrás de los populares productos «Proton Mail y Proton VPN», dio a conocer mediante un anuncio el lanzamiento de su nuevo administrador de contraseñas, «Proton Pass».

Proton Pass se encuentra actualmente en estado beta y solo está disponible para los miembros de Lifetime y Visionary del ecosistema de Proton. El nuevo administrador de contraseñas ofrece cifrado de extremo a extremo y el mismo grado de protección no solo para contraseñas, sino también para otros datos personales: nombres de usuario, notas, direcciones web y más.

El desarrollador asegura que todas las operaciones criptográficas, incluida la generación de claves y el cifrado de datos, se realizan localmente, en el dispositivo del usuario, sin posibilidad de acceso a las mismas por parte del desarrollador.

La compañía dijo que desarrollar un administrador de contraseñas ha sido una de las solicitudes más frecuentes de la comunidad de Proton desde el lanzamiento de Proton Mail. Sin embargo, Proton Pass no es solo un administrador de contraseñas estándar. La compañía afirma que será mucho más que eso.

Proton se complace en anunciar otro hito importante en el crecimiento del ecosistema de Proton con el lanzamiento de la versión beta de Proton Pass para usuarios de por vida y visionarios. Las invitaciones se enviarán durante la próxima semana y recibirá un correo electrónico nuestro en su dirección de correo electrónico de Proton Mail cuando sea elegible.

Un administrador de contraseñas ha sido una de las solicitudes más populares de la comunidad de Proton desde el lanzamiento de Proton Mail. Sin embargo, aunque Proton Pass utiliza cifrado de extremo a extremo para proteger sus credenciales de inicio de sesión, será mucho más que un administrador de contraseñas estándar. Esto quedará más claro en las próximas semanas y meses mientras preparamos Proton Pass para un lanzamiento público a finales de este año.

Proton Pass utiliza cifrado de extremo a extremo para todos los campos, incluido el nombre de usuario y la dirección web. Esta es una característica crucial porque incluso los bits más pequeños de información se pueden utilizar para crear un perfil muy detallado de una persona.

El desarrollo de Proton Pass estuvo a cargo del equipo de SimpleLogin, que unió fuerzas con Proton en 2022 para ofrecer a los usuarios de Proton alias avanzados para ocultar su dirección de correo electrónico.

En 2022, Proton unió fuerzas con SimpleLogin para ofrecer a millones de usuarios de Proton «alias de encubrimiento de direcciones de correo electrónico» avanzados. Hacer que los inicios de sesión sean más seguros, privados y fáciles estaba en el corazón de la visión original de SimpleLogin. De hecho, Son Nguyen Kim, el fundador de SimpleLogin, eligió el nombre SimpleLogin precisamente por este motivo.

La fusión reunió a dos organizaciones con el mismo interés en resolver este problema. Es por eso que el equipo de SimpleLogin, junto con algunos ingenieros de Proton, dirigió el trabajo en Proton Pass.

Proton Pass beta está disponible en iPhone/iPad, Android y escritorio. Las extensiones de navegador están disponibles para Brave y Chrome, y pronto para Firefox. El cifrado de extremo a extremo utilizado en Proton Pass garantiza que los datos de los usuarios estén protegidos incluso si pierden o les roban el dispositivo.

Proton Pass es la última incorporación al conjunto de productos centrados en la privacidad ya que la misión de la empresa es proporcionar a los usuarios herramientas de comunicación seguras y privadas que protejan sus datos personales de miradas indiscretas. Con el lanzamiento de Proton Pass, Proton da un paso más para lograr este objetivo.

Cabe mencionar que Proton planea abrir el código fuente del nuevo administrador de contraseñas una vez que esté disponible para el público en general. Si bien Proton Pass podría terminar siendo uno de los mejores administradores de contraseñas disponibles, su estado beta lo retrasará por el momento. Además, debido a que solo los usuarios de Proton Mail tendrán acceso por ahora, solo aquellos realmente comprometidos con la seguridad en línea se beneficiarán por un tiempo.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/J3lMOwY
via IFTTT

Detectaron una vulnerabilidad en los procesadores Intel que conduce a la fuga de datos

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Un grupo de investigadores de universidades de china y estados unidos han identificado una nueva vulnerabilidad en los procesadores de Intel que conduce a la fuga de información sobre el resultado de operaciones especulativas a través de canales de terceros, que puede utilizarse, por ejemplo, para organizar un canal de comunicación oculto entre procesos o detectar fugas durante ataques Meltdown.

La esencia de la vulnerabilidad es un cambio en el registro del procesador EFLAGS, que ocurrió como resultado de la ejecución especulativa de instrucciones, afecta el tiempo de ejecución posterior de las instrucciones JCC (salto cuando se cumplen las condiciones especificadas).

Las operaciones especulativas no se completan y el resultado se descarta, pero el cambio de EFLAGS descartado se puede determinar analizando el tiempo de ejecución de las instrucciones JCC. Las operaciones de comparación previas al salto realizadas especulativamente, si la comparación es exitosa, dan como resultado un pequeño retraso que se puede medir y usar como una característica para hacer coincidir el contenido.

El ataque de ejecución transitoria es un tipo de ataque aprovechando la vulnerabilidad de las tecnologías de optimización de CPU. Los nuevos ataques surgen rápidamente. El canal lateral es una clave parte de los ataques de ejecución transitoria para filtrar datos.

En este trabajo, descubrimos una vulnerabilidad que cambio el registro EFLAGS en ejecución transitoria que puede tener un efecto secundario en la instrucción Jcc (código de condición de salto) CPUs Intel. Basándonos en nuestro descubrimiento, proponemos un nuevo ataque de canal lateral que aprovecha el momento de la ejecución transitoria e instrucciones Jcc para entregar datos.

Este ataque codifica datos secretos al cambio de registro que hace que el tiempo de ejecución que hace ligeramente más lento y que puede ser medido por el atacante para decodificar datos. Este ataque no depende del sistema de caché.

A diferencia de otros ataques similares a través de canales de terceros, el nuevo método no analiza el cambio en el tiempo de acceso a los datos en caché y no en caché y no requiere la etapa de restablecer el registro EFLAGS al estado inicial, lo que dificulta detectar y bloquear el ataque.

A modo de demostración, los investigadores implementaron una variante del ataque Meltdown, utilizando en él un nuevo método para obtener información sobre el resultado de una operación especulativa. El funcionamiento del método para organizar la fuga de información durante un ataque Meltdown se ha demostrado con éxito en sistemas con CPU Intel Core i7-6700 e i7-7700 en un entorno con kernel Ubuntu 22.04 y Linux 5.15. En un sistema con una CPU Intel i9-10980XE, el ataque solo tuvo un éxito parcial.

La vulnerabilidad Meltdown se basa en que durante la ejecución especulativa de instrucciones, el procesador puede acceder a un área de datos privados y luego descartar el resultado, ya que los privilegios establecidos prohíben dicho acceso desde el proceso del usuario.

En un programa, un bloque ejecutado especulativamente se separa del código principal mediante un salto condicional, que en condiciones reales siempre se activa, pero debido al hecho de que la instrucción condicional utiliza un valor calculado que el procesador no conoce durante el código preventivo. ejecución, todas las opciones de bifurcación se ejecutan especulativamente.

En la versión clásica de Meltdown, dado que se usa el mismo caché para operaciones ejecutadas especulativamente que para instrucciones normalmente ejecutadas, es posible durante la ejecución especulativa establecer marcadores en el caché que reflejen el contenido de bits individuales en un área de memoria cerrada, y luego en el código normalmente ejecutado para determinar su significado a través del análisis del tiempo de acceso a los datos en caché y no en caché.

La nueva variante utiliza el cambio en el registro EFLAGS como marcador de una fuga. En la demostración de Covert Channel, un proceso moduló los datos que se enviaban para cambiar el contenido del registro EFLAGS y otro proceso analizó el cambio en el tiempo de ejecución de JCC para recrear los datos enviados por el primer proceso.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/KRek2mE
via IFTTT

Despues de varios años, Google Authenticator ahora sincronizará los códigos con la cuenta del usuario

google-authenticator

Google por fin toma en cuenta a los usuarios y añade una característica que era primordial para google authenticator

La autenticación de dos factores (A2F), también usada la sigla inglesa 2FA (de two-factor authentication), es un método que confirma que un usuario es quien dice ser combinando dos componentes diferentes de entre: 1) algo que saben; 2) algo que tienen; y 3) algo que son. Es el método más extendido en la actualidad para acceder a cuentas de sitios web, redes sociales, etc.

Existen diversas soluciones para la autenticación de dos factores, entre las más populares está Google Authenticator, la cual es una aplicación de seguridad móvil basada en autenticación de dos factores (2FA) que ayuda a verificar la identidad de los usuarios antes de otorgarles acceso a sitios web y servicios.

Como la mayoría de las aplicaciones de autenticación de dos factores basadas en la web, Google Authenticator combina funciones de conocimiento y posesión. Para acceder a sitios web o servicios basados ​​en la web, el usuario ingresa su nombre de usuario y contraseña habituales, y luego un código de acceso de un solo uso (OTP) que el sistema envió a su dispositivo y que fue activado por la conexión.

Esta combinación verifica que la persona que ingresa los datos de inicio de sesión en el sitio está en posesión del dispositivo en el que se descargó la aplicación Google Authenticator. Sin embargo, aunque el servicio ha funcionado relativamente bien desde su lanzamiento, los desarrolladores y usuarios lo critican regularmente por la falta de ciertas funciones, incluida la sincronización en la nube.

Y es que para quienes en su momento llegaron a utilizar Google Authenticator o quienes lo utilizan, no me dejaran mentir, pero una de las características de las que carecía la app tal y como se menciono es la sincronización en la nube, ya que si por alguna razón restaurabas tu móvil, cambiabas de ROM o en el peor de los casos perdías tu móvil, todas aquellas cuentas que tenías con 2FA activado, podrías irte despidiendo de ellas (en muchos casos).

Esto es algo que muchos sufrimos (mi incluyo) y es que sin saber en mis momentos en el que me dedicaba a ir probando roms para mis equipos, me tope con la triste realidad de que los códigos que ya tenía sincronizados jamás los podría recuperar y en ciertos sitios, perdí mis accesos, ya que fue imposible poder hacer una platica o conciliación con el área de soporte y en los que logre recuperar acceso por suerte, tenía que enviar hasta la cartilla de vacunación del perro …

Pero bueno, pasando al tema del artículo y dejando de lado mi triste historia (y la de muchos que seguro tambien pasaron), después de tantos años y sobre todo tantas críticas por parte de los usuarios, Google por fin se digno a incluir esta función de sincronización.

Pero ya está hecho y es que desde el 24 de abril de 2023, Google Authenticator responde a esta solicitud de larga data: ahora puede sincronizar sus códigos de autenticación de dos factores con su cuenta de Google.

Entonces, ahora cuando un usuario configure un nuevo teléfono e inicie sesión en su cuenta, Google Authenticator estará listo para funcionar sin requerir un proceso de configuración limpio y, por otra parte, también significa que si pierden su teléfono o se lo roban, podrán volver a iniciar sesión en sus cuentas desde otro dispositivo, lo que será mucho menos estresante.

Nos complace anunciar una actualización de Google Authenticator, tanto en iOS como en Android, que agrega la capacidad de guardar de forma segura sus códigos de un solo uso (también conocidos como contraseñas de un solo uso u OTP) en su cuenta de Google.

Para todas sus cuentas en línea, iniciar sesión es la puerta de entrada a su información personal. También es el principal punto de entrada de riesgos, de ahí la importancia de protegerlo.

Hacemos que sea fácil y seguro iniciar sesión en Google y en todos los servicios y aplicaciones que le gustan con herramientas de autenticación integradas como Google Password Manager e Iniciar sesión con Google., así como protecciones automáticas como alertas al acceder a tu cuenta de Google desde un nuevo dispositivo.

Cabe mencionar que para habilitar la sincronización en la nube de códigos de dos factores, se debe actualizar a la última versión de Google Authenticator para Android e iOS. Google tiene una página de soporte que detalla la función y confirma que si ha iniciado sesión en su cuenta de Google en Google Authenticator, sus códigos se respaldarán y restaurarán automáticamente en cualquier dispositivo nuevo que use.

Finalmente, de manera personal si no quieren lidiar y tener problemas, les puedo recomendar el uso de Authy, la cual es una excelente aplicacion que he utilizado desde que descubrí la terrible falla que tenía Google Authenticator.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/NFru9eI
via IFTTT

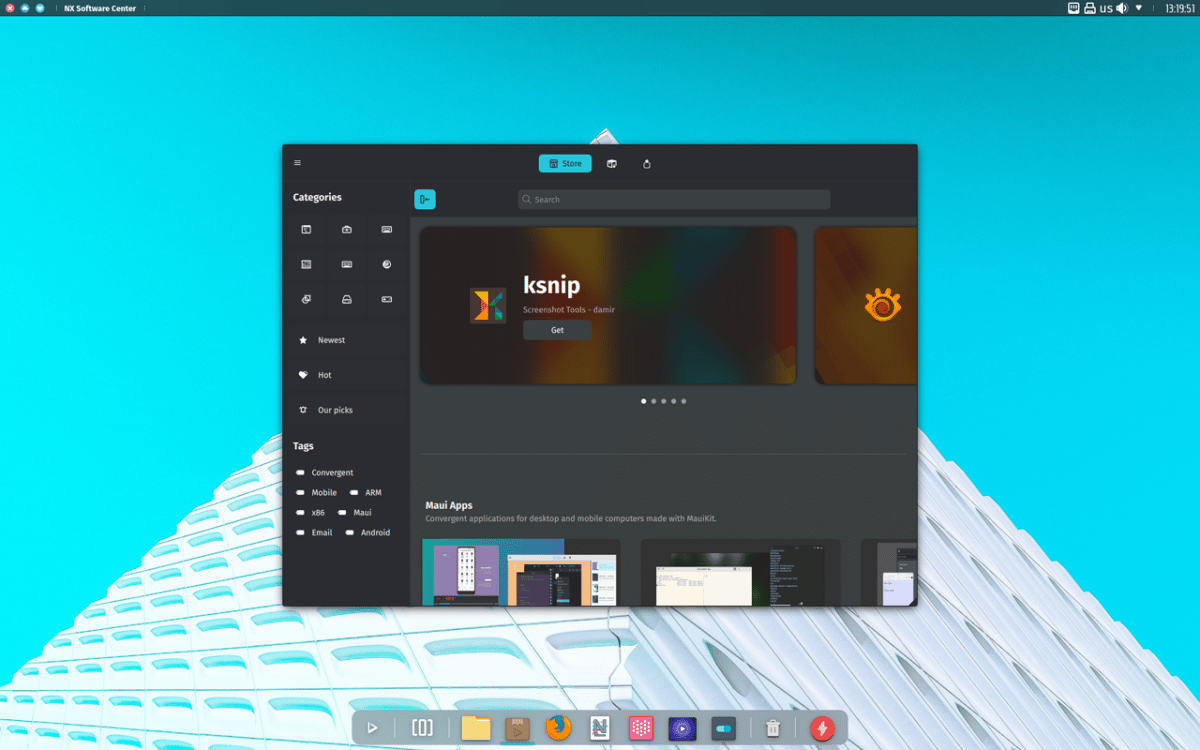
Nitrux 2.8.0 llega con soporte para pantallas tactiles, Linux 6.2.13 y mas

Nitrux

Nitrux continua con la migración hacia Maui Shell

Se dio a conocer el lanzamiento de la nueva versión de Nitrux 2.8.0, la cual llega con diversas mejoras y correcciones de errores. Dentro de las principales novedades que se destacan de este lanzamiento es el soporte para pantallas táctiles, las actualizaciones del Kernel, entorno de escritorio y aplicaciones, entre otras cosas mas.

Para quienes desconocen de esta distribución, deben saber que está construida sobre la base del paquete Debian, las tecnologías KDE y el sistema de inicio OpenRC. Esta distribución se destaca por el desarrollo de su propio escritorio «NX», que es un complemento sobre el entorno KDE Plasma del usuario, además de que el proceso de instalación de aplicaciones está basado en el uso de paquetes AppImages.

El escritorio NX ofrece un estilo diferente, su propia implementación de la bandeja del sistema, el centro de notificaciones y varios plasmoides, como un configurador de conexión de red y un subprograma multimedia para control de volumen y control de reproducción de medios.

Principales novedades de Nitrux 2.8

En esta nueva versión de Nitrux 2.8.0 los desarrolladores trabajaron en añadir el soporte para su uso en tabletas y monitores táctiles, junto con el cual para organizar la entrada de texto sin teclado físico, se ha añadido el teclado en pantalla Maliit Keyboard (no activado por defecto).

Por parte de los cambios en este nuevo lanzamiento, podremos encontrar que por defecto se utiliza el kernel de Linux 6.2.13 con parches de Liquorix, ademas de que los componentes de NX Desktop se han actualizado a KDE Plasma 5.27.4, KDE Frameworks 5.105.0 y KDE Gear (KDE Applications) 23.04. Versiones de software actualizadas que incluyen Mesa 23.2-git y Firefox 112.0.1.

Tambien podremos encontrar que en Nitrux 2.8.0 se incluye un entorno para ejecutar aplicaciones de Android WayDroid y prevé el lanzamiento de un servicio con un contenedor WayDroid utilizando OpenRC.

El instalador, basado en el kit de herramientas de Calamares, se ha modificado con respecto a la partición. Por ejemplo, la creación de secciones separadas /Applications y /var/lib/flatpak para AppImages y Flatpaks se suspendió cuando se selecciona el modo automático.

De los demás cambios que se destacan:

  • Para las particiones /home y /var/lib, en lugar de XFS, se utiliza el sistema de archivos F2FS , desarrollado por Samsung y optimizado para trabajar con unidades basadas en flash.
  • Optimizaciones de rendimiento realizadas.
  • Sysctls habilitados que cambian la forma en que funciona el caché de VFS y la memoria de paginación en la partición de intercambio, además de habilitar la E/S asíncrona sin bloqueo.
  • Se utiliza la tecnología prelink, que permite acelerar la carga de programas relacionados con una gran cantidad de bibliotecas. Se ha aumentado el límite en el número de archivos abiertos.
  • El mecanismo zswap está habilitado de forma predeterminada para reducir la partición de intercambio.
  • Se agregó soporte para compartir archivos a través de NFS.
  • La utilidad fscrypt está incluida.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar la nueva versión de Nitrux

Si quieren descargar esta nueva versión de Nitrux 2.8, deberán de dirigirse a la página web oficial del proyecto en donde podrán obtener el enlace de descarga de la imagen del sistema y la cual podrán grabar en un USB con ayuda de Etcher. Nitrux está disponible para su descarga inmediata desde el siguiente enlace. El tamaño completo de la imagen de arranque es de 3,3 GB (NX Desktop).

Para aquellos que ya se encuentran sobre una versión anterior de la distribución, pueden hacer la actualización a la nueva versión, tecleando los siguientes comandos:

sudo apt update

sudo apt install --only-upgrade nitrux-repositories-config amdgpu-firmware-extra

sudo apt install -o Dpkg::Options::="--force-overwrite" linux-firmware/trixie

sudo apt dist-upgrade

sudo apt autoremove

sudo reboot

En cuanto a los que cuentan con una versión anterior de la distribución, pueden realizar la actualización del Kernel tecleando alguno de los siguientes comandos:

sudo apt install linux-image-mainline-lts
sudo apt install linux-image-mainline-current

Para los que estén interesados en poder instalar o probar los kernels Liquorix y Xanmod:

sudo apt install linux-image-liquorix
sudo apt install linux-image-xanmod-edge
sudo apt install linux-image-xanmod-lts

Finalmente para los que prefieren el uso de los kernels Linux Libre LTS y no LTS más recientes:

sudo apt instalar linux-image-libre-lts
sudo apt instalar linux-image-libre-curren

from Linux Adictos https://ift.tt/aQZ9Sv2
via IFTTT

Linux Mint 21.2 mejorará la presentación de notificaciones y mensajes de información

Linux Mint 21.2 colorido

Si hace un mes nos adelantaron que Linux Mint 21.2 mejorará su paleta de colores en iconos y temas, este mayo han informado de que esas pequeñas mejoras llegarán a más rincones de la interfaz. Lo ha hecho Clem Lefebvre, líder del proyecto Linux Mint, en su blog, en el apartado de su boletín mensual. Hacía tiempo que estaban pensando en cambiar algunas cosas, y se han decidido a hacerlo en el próximo 21.2.

Como todo el mundo recomienda hacerse al inglés si estás haciendo algo que te obligue a usar un lenguaje de programación o buscar documentación por la red, yo estoy cogiendo unos vicios un poco malos si la mayoría de la gente con la que hablo es hispanohablante, y por ese motivo he tenido que buscar por la red cómo traducir «tooltip». Como hoy estaba un poco perezoso, me ha dado por preguntarle a ChatGPT, y me ha dicho que la traducción sería «información sobre la herramienta» o, sencillamente, información emergente. Básicamente son esos mensajes que aparecen con información cuando dejamos el cursor encima, y Linux Mint 21.2 va a mejorar esos tooltips.

Linux Mint 21.2 llegará durante el verano

El rediseño lleva en preparación durante un tiempo, y el principal motivo para hacer el cambio es la falta de consistencia, algo que hace que se vea diferente si se está en GTK2, GTK3 o en Cinnamon. Además, mostraban un borde gris que no parecía limpio. El equipo de Clem se fijó en su propio trabajo, y también en otros temas de Linux y lo que es tendencia en la web para llegar a la conclusión de que lo mejor es algo como lo de la siguiente imagen:

Tooltips en Linux Mint 21.2

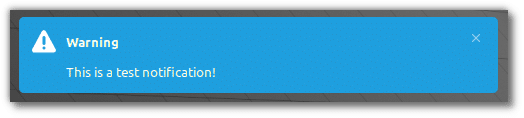
Y las notificaciones se verán de la siguiente manera:

Notificaciones en Linux Mint

En general, se busca mejorar el diseño y la presentación, algo que ya empezaron en el lanzamiento anterior eliminando del escritorio los iconos por defecto.

En el boletín de este mayo (correspondiente a abril) han hablado del secureboot para decir que una actualización en Ubuntu rompió la compatibilidad entre Linux Mint y el «inicio seguro». Es probable que no se pueda instalar en algunos escenarios, para lo que recomiendan entrar a la BIOS y desactivarlo.

Disponible en verano…

… o invierno en el hemisferio sur. Linux Mint llegará a mediados de 2023, y también una ISO EDGE con Linux 5.19 y LMDE 6, basado en el Debian 12 que llegará en aproximadamente un mes. No se ha dado ninguna fecha exacta sobre ninguno de estos lanzamientos.

from Linux Adictos https://ift.tt/zubmk9n
via IFTTT

Ubuntu 23.10 ya tiene nombre en clave, y dudo de que vayamos a encontrar un animal de estos en África

Ubuntu 23.10

Las cosas como son. Es difícil recordar todos los nombres que ha usado Canonical en los últimos casi 20 años, a dos por año. Por ese motivo, me ha sorprendido conocer el nombre en clave de Ubuntu 23.10, la versión que llegará en octubre de este año. La tradición es que se use el nombre de un animal que se encuentre en África y un adjetivo que le acompañe, empezando ambos por la misma letra, pero lo cierto es que es una tradición que no siempre se ha respetado.

Ubuntu 23.04 llevará el nombre en clave de Mantic Minotaur (sólo Mantic internamente). Un minotauro no es un animal real, por lo que no se encuentra ni en África ni en ninguna otra parte de este universo. Sí se puede encontrar en videojuegos, como en un God of War Chains of Olympus que me lo puso difícil en nivel espartano.

Ubuntu 23.10 Mantic Minotaur

Minotauro es un monstruo de la mitología griega, y tiene cuerpo de hombre (un hombre muy grande en los videojuegos de God of War…) y cabeza de toro. Fue encerrado en el laberinto que creó Dédalo para retenerlo. Por otra parte, Mantic no tiene traducción directa al español. Google Translate lo traduce como «mántico», pero esa palabra no existe. Sí existe mántica, y es una palabra que proviene del griego y cuya definición es «Conjunto de prácticas mediante las cuales se trataba de adivinar el porvenir«. Por lo tanto, podríamos decir que se trata de un minotauro futurólogo o algo así.

Y sobre lo de los animales, entre sus nombres encontramos un unicornio (14.10) y un hombre lobo (15.10). Además, un dingo suele encontrarse en Australia. Así que no podemos decir que se haya roto ninguna tradición, aunque en un principio lo haya parecido porque nuestra memoria no nos haya querido echar un cable.

Ubuntu 23.10 Mantic Minotaur llegará en octubre de este año, y sobre sus novedades sólo podemos decir que usará GNOME 45, un kernel que estará, más o menos, entre Linux 6.5 y 6.6 y algunas mejoras, como añadir por defecto una extensión para apilar ventanas.

from Linux Adictos https://ift.tt/vby4NE8
via IFTTT

¿Se puede aprender a programar en forma autodidacta?

Aprender a programar es muy fácil

Cada tanto se pone de moda una profesión que, si la estudias será tu pasaporte a la fama o la fortuna o, una habilidad que si tus hijos no la aprenden los condenará al fracaso. En la actualidad es la creación de aplicaciones y, antes de que sea reemplazada por la Inteligencia Artificial intentaremos responder a la pregunta ¿Se puede aprender a programar en forma autodidacta?

Dejemoslo en claro, no hay absolutamente ninguna disciplina que te garantice el éxito y, si bien es cierto que un buen programador adquiere habilidades que le serán de utilidad en la vida, también se pueden adquirir estudiando otras cosas.

Recuerdo de mi adolescencia transcurrida en los años ochenta, una publicidad que decía que si aprendías Basic las empresas se pelearían por contratarte Basic es un lenguaje de propósito general que difícilmente sirve para construir aplicaciones que se usen en el mundo real. Años más tarde se incluyó la enseñanza de informática en los colegios que no era más que explicar el uso de las herramientas ofimáticas de Microsoft. En los últimos años popularizaron los cursos de programación que en realidad deberían llamarse cursos de codificación porque solo se limitan a enseñar los rudimentos de un lenguaje de programación.

¿Se puede aprender a programar en forma autodidacta?

La discusión sobre si se estudiar en una universidad para hacer carrera como programador reaparece cada tanto en las redes sociales.  Por supuesto que quienes la cursaron son fervientes partidarios del diploma, mientras que los que se formaron a sí mismos niegan esa necesidad. En general, las empresas del sector parecen preferir la demostración de las habilidades antes que los pergaminos.

De todas formas, no solo se aprende a programar para ganar dinero. También se puede hacerlo para colaborar en proyectos de código abierto o para crear aplicaciones que se adapten a nuestras necesidades.

Con respecto a la pregunta del título, es cierto que se puede, pero teniendo presente que cuanto más practiques mejor programador serás.

¿Qué debe aprender un programador?

Probablemente cualquier estudiante aplicado de escuela primaria sepa sobre la gramática española lo mismo que Pérez Reverte o Vargas Llosa. Sin embargo, no será capaz de escribir una buena novela. Lo mismo sucede con la programación. Puedes saberte de memoria todos los comandos de un lenguaje y memorizar miles de líneas de código y, sin embargo, eso no te convierte en un programador.

La primera habilidad requerida para un programador es la objetividad y la capacidad de razonamiento lógico. Una aplicación debe resolver problemas y quien la desarrolla debe identificar cuál es, imaginar una solución y ser capaz de implementarla antes de ponerse a escribir código.

El siguiente paso es identificar que lenguaje de programación es el más adecuado para construir la aplicación. En el sector se da mucho eso de que si solo tienes un martillo creerás que todos los problemas son clavos.

Para cada lenguaje de programación existen varios entornos integrados de desarrollo. Muchos son compatibles con varios lenguajes de programación por lo que familiarizarse con alguno de ellos ahorrará bastante trabajo.

La mayoría de las distribuciones Linux incluyen soporte para los lenguajes de programación más populares además de una selección de entornos integrados de desarrollo.

Algunas distribuciones recomendadas para aprender a programar

Esta es una selección absolutamente personal. En principio cualquier distribución Linux puede usarse para programar.

  • Ubuntu: Es una distribución muy popular por lo que si buscas cómo hacer algo en Linux probablemente encuentres cómo hacerlo en Ubuntu. Además, cuenta con la más completa selección de programas y distintas formas de instalación.
  • Red Hat Enterprise Linux: Si eres desarrollador, podrás obtener una licencia gratuita y acceder a herramientas muy útiles para programadores como gestión de contenedores y soporte para distintos lenguajes de programación.
  • Fedora:  Es una distribución comunitaria en la que se prueban las características que más adelante formarán parte de Red Hat Enterprise Linux. En sus repositorios se encuentran las versiones más actuales de las herramientas de programación.

from Linux Adictos https://ift.tt/akQRFAy
via IFTTT

Más derivadas de Arch Linux

Comentamos más distribuciones derivadas de Arch Linux

En mi artículo sobre CachyOS les comenté sobre que algunas distribuciones habían dado lugar a muchas otras. En este les voy a enumerar más derivadas de Arch Linux.

Debido a que se trata de una distribución enfocada en la configurabilidad y a que tiene una completa documentación, Arch Linux es una de las más elegidas para construir nuevas versiones.

Algunos conceptos básicos

Muchas veces los difusores solemos olvidarnos que todos los días se incorporan nuevos usuarios a Linux y que es un error pensar que todos saben de que estamos hablando, por lo que permítanme antes de seguir repasar algunos conceptos.

Distribución Linux

Una distribución Linux es una combinación de software incluyendo el núcleo Linux, utilidades varias (Generalmente desarrolladas por el proyecto GNU) un servidor gráfico, un gestor de ventanas, un escritorio y una colección de programas utilitarios como navegadores o suites ofimáticas.

Distribución derivada

Es una modificación de una distribución Linux existente modificada para adaptarla a las necesidades de un grupo de usuarios en particular como principiantes o especialistas en análisis forense.

Más derivadas de Arch Linux

Manjaro

¿Recuerdas la colección de libros llamada «Elige tu propia aventura»? En un momento dado te daban dos opciones y de acuerdo con cuál eligieras te mandaban a la página correspondiente. Bueno, Arch Linux es algo así, a medida que vas avanzando por el proceso de instalación puedes ir optando por las múltiples opciones que Linux ofrece para cada cosa.

Ahora bien, imagina que alguien edita esos libros y los transforma en novelas tradicionales que se leen en forma lineal. Eso sería Manjaro.

Esta distribución Linux selecciona varias de las distintas opciones de Arch y las empaqueta en soluciones listas para usar. Cuenta con tres sabores comunitarios: KDE Plasma, XFCE y GNOME. También hay versiones desarrolladas por la comunidad para los escritorios Budgie, Cinnamon y Mate y con los gestores de ventanas I3 y Sway.

El instalador Calamares (Usado por otras muchas distribuciones) es un auténtico placer, tanto por su diseño como por su uso intuitivo.  Para la instalación de aplicaciones de extenso repositorio de Arch Linux contamos con un gestor de paquetes gráficos.

Parabola GNU/Linux-libre

El software libre cómo tantas otras cosas tiene sus fundamentalistas y, si quieres probar una distribución basada en Arch Linux que no tenga un solo componente no aprobado por la FSF acá está lo que buscas.

Por empezar, en lugar del kernel Linux tradicional utiliza el del proyecto GNU Linux-libre que se asegura de expurgar cada componente privativo del mismo. Por supuesto que puedes ir olvidándote de tener soporte completo para mucho hardware, especialmente el más moderno. También identifica aquellos paquetes de los repositorios de Arch que no son considerados libres y no podrás descargarlos.

La distribución viene en dos sabores, uno sin interfaz gráfica y otro con el escritorio LXDE.

EndeavourOS

Se presenta como una distribución centrada en la terminal lo que parece limitarse a no tener un gestor de paquetes gráficos porque por lo demás tiene herramientas gráficas muy completas.

Si te conformas con el escritorio XFCE, podrás usar el ya mencionado instalador Calamares offline, pero para optar por las otras opciones gráficas: Gnome, KDE, Deepin, Budgie, Cinnamon, Mate, LXQT o i3 deberás usarlo en conjunto con una conexión a Internet. Aparentemente la distribución funciona muy bien con las tarjetas gráficas de Nvidia.

Las aplicaciones de Bienvenida se han popularizado en muchas distribuciones Linux y EndeavourOS ofrece la suya con enlaces a la documentación y sugerencias de aplicaciones que puedes instalar.

BlackArch

Si llevas suficiente tiempo en Linux habrás oído hablar de Kali Linux, una distribución especializada en seguridad informática y test de penetración basada en Debian. Bueno, BlackArch es exactamente lo mismo solo que está basada y usa los repositorios de Arch Linux. Es posible descargarse la versión con todas las herramientas o una más pequeña que permita instalar las herramientas que necesitas ya sea por rubro o por título.

El proyecto cuenta con una guía en pdf, pero lamentablemente no está ne español.

from Linux Adictos https://ift.tt/C8iNz4Z
via IFTTT

CachyOS, otra derivada más de Arch Linux ¿O no?

CachyOS promete hacer más rápido a tu ordenador

Hace poco mi compañero Pablinux se preguntaba por la necesidad de tantos sabores oficiales o aspirantes a oficiales de Ubuntu. Mi preocupación es en cambio por la proliferación de sabores no oficiales, este es el caso de CachyOS, otra derivada más de Arch Linux.

Que algo se pueda hacer, no significa que deba hacerse. Es cierto que las 4 libertades del software libre no solo permiten, sino que promueven la modificación y distribución del código. Sin embargo, debería existir un motivo para ello. Me refiero un motivo mejor que la vanidad de tener tu propia distro o una rabieta porque dentro de la comunidad no aceptaron tu propuesta.

La sobreabundancia de distribuciones Linux no solo es una pérdida de recursos materiales y humanos, además confunde a los nuevos usuarios. Microsoft y Apple tienen desarrolladores a tiempo completo dedicados a sus sistemas operativos. La mayoría de los sabores Linux dependen de voluntarios que trabajan en su tiempo libre. La creación de software es una actividad que demanda mucha atención.

¿Por qué hay tantas distros basadas en Arch Linux?

La mayoría de las distribuciones actuales son derivadas de Debian o de Arch Linux. En el caso de Debian es por su estabilidad y disponibilidad de útiles herramientas y su previsible ciclo de actualizaciones. En el caso de Arch Linux por su simplicidad y opciones de personalización.

En sus comienzos Arch Linux fue un proyecto individual que consistía en un script que instalaba los componentes básicos de una distribución Linux permitiendo que el usuario construyera a partir de ahí de acuerdo con sus preferencias. En el 2007 publicó su primera imagen iso y más tarde incorporó su gestor de paquetes.

En la actualidad es una de las distribuciones Linux que cuenta con una documentación más completa.

CachyOS, una derivada más de Arch Linux

Aunque todavía no la he probado, tengo que darle un punto a favor a CachyOS, al menos es original. Sus desarrolladores no apostaron a ser la millonésima versión fácil de instalar de Arch Linux.

El foco de esta distribución está en la velocidad. Lo primero que se lee cuando ingresas a su sitio web es:

CachyOS está diseñado para ofrecer una velocidad y una estabilidad ultrarrápidas, garantizando una experiencia informática fluida y agradable cada vez que lo utilices. Tanto si eres un usuario experimentado de Linux como si acabas de empezar, CachyOS es la opción ideal para quienes buscan un sistema operativo potente, personalizable y rapidísimo

¿Cómo logra esa velocidad?
En primer lugar, modifica el núcleo para que use algo llamado advanced BORE Scheduler for unparalleled performance. Se trata de una forma más equitativa de distribuir el tiempo de la CPU entre las tareas propias del sistema y las necesidades del usuario. Para la gestión de la CPU, además del tradicional CFS de Linux ofrece otras tres opciones

Por otra parte, cada núcleo se compila utilizando diferentes técnicas de optimización.

El sistema de archivos por defecto es XFS, se trata de una opción poco usada en sistemas de escritorio pero que es muy popular en servidores dado que puede trabajar con grandes cantidades de datos y facilita la recuperación de la información.

Con respecto a lo que ve el usuario, este puede optar por dos instaladores: uno gráfico y el otro por la línea de comandos. Con ellos podrá optar por los escritorios yy gestores de ventanas KDE, GNOME, XFCE, i3, bspwm, LXQT, Openbox, Wayfire y Cutefish.

Según quienes la probaron, la distribución no trae muchas aplicaciones preinstaladas más allá de su propio navegador, una versión mejorada de Firefox con prestaciones adicionales de seguridad. También trae su propio gestor de paquetes y una muy completa utilidad de configuración.

Desde luego que por la descripción parece una distribución que vale la pena probar. Aunque, si la promesa es cierta quedará pendiente la pregunta ¿Ese aumento en la velocidad aporta algo? Será el tiempo y los usuarios quienes la respondan.

Si alguno de ustedes la prueba antes de que yo lo haga, me encantará leer sus comentarios.

from Linux Adictos https://ift.tt/BCWSLFN
via IFTTT