elementaryOS introduce pocas novedades en mayo porque ya están centrados en un lanzamiento futuro

elementaryOS 7.0

Va llegando el verano y eso se nota en los proyectos cuya sede está en el hemisferio norte. Danielle Foré es canadiense de nacimiento, pero la sede de elementaryOS está en Seattle, y en ambos casos están en primavera y entrarán en verano este junio. Lo normal es bajar el ritmo cuando el calor aprieta o cuando se cogen vacaciones, pero que este mes se hayan centrado en el mantenimiento tiene otra razón.

Foré dice que este mes tenemos sobre todo actualizaciones de mantenimiento menores, pero porque ya están preparando un lanzamiento futuro lleno de nuevas funciones. También dice que disfrutemos de este mayo suave porque este verano va a ser caliente, lo que sin duda deja caer que la próxima versión de elementaryOS llegará con algo novedoso. No ha adelantado de qué se trata, por lo que podemos dejar volar nuestra imaginación… o sencillamente disfrutar lo que ya tenemos entre manos, que ese sería mi consejo personal e intransferible.

Novedades de mayo en elementaryOS

Todo lo tratado este mes son novedades en aplicaciones del proyecto. La calculadora ahora permite copiar y pegar usando los atajos del teclado, incluso cuando la entrada principal no está seleccionada. Por otra parte, ya no se quedará con un espacio blanco extra en la parte de la derecha de la ventana cuando se usa con capas de ventanas de botones alternativas. La calculadora ahora siempre usará la hoja de estilos e iconos de elementary, incluso cuando se ejecuta en otros sistemas operativos.

Los ajustes tienen ahora una nueva versión de Seguridad y Privacidad y ahora soporta el portal de la zona. Es un método más seguro para aplicaciones cuando piden acceso a los servicios de localización y el último estándar FreeDesktop.org para hacerlo.

La aplicación de música ahora acepta arrastrar y soltar carpetas completas y se puede hacer clic secundario en una carpeta desde Archivos y abrirla con la aplicación Música. Además, se ha actualizado la versión flatpak y corrige ciertas animaciones.

Entre el resto de actualizaciones, la última versión de Web ha corregido un cierre inesperado en la ventana emergente de los favoritos, ha mejorado la fiabilidad al crear aplicaciones web y se ha añadido un parche relacionado a una petición de almacenamiento local.

Las aplicaciones Calculadora, Cámara, Captive Network Assistant, Música, Capturas de pantalla y Videos se han actualizado a la última versión de la plataforma flatpak, lo que ahorra un poco de espacio en el disco duro.

Para obtener todas estas actualizaciones basta con abrir AppCenter y hacer clic en «Actualizar too».

from Linux Adictos https://ift.tt/4R7VxOu
via IFTTT
NetBeans 18 llega con mejoras soporte para Rust,mejoras de mantenimiento y mas

apache-netbeans

NetBeans es un entorno de desarrollo integrado libre, hecho principalmente para el lenguaje de programación Java

Hace poco se dio a conocer el lanzamiento de la nueva versión de Apache NetBeans 18, en la cual se han realizado una gran cantidad de cambios y mejoras tanto para Java, PHP, asi como tambien mejoras de mantenimiento, correcciones de errores y sobre todo el soporte iniciar para Rust.

Para quienes desconocen de NetBeans, deben saber que este es un IDE bastante popular que proporciona soporte para lenguajes de programación Java SE, Java EE, PHP, C/C ++, JavaScript y Groovy.

Principales novedades de NetBeans 18

En esta nueva versión que se presenta de NetBeans 18 Gradle recibido algunas mejoras y correcciones, de las cuales se destaca la corrección de mensajes falsos impresos en la consola, ademas de que Gradle Tooling se ha actualizado a 8.1-rc-2 con soporte JDK 20, se ha mejorado el manejo de dependencias sin versiones y tambien se mejoro el soporte para el sistema de compilación.

Por otra parte, Maven recibió mejoras de soporte para el sistema de compilación, ademas de que se ha integrado la actualización de la versión 3.9.1. Tambien se destaca que en Maven se agregaron configuraciones para cargar un índice externo, asi como tambien la detección mejorada de la ejecución de maven en modo de subprocesos múltiples y se agregó la capacidad de ejecutar pruebas desde un directorio arbitrario.

Ademas de ello, en NetBeans 18 se destaca que se ha mejorado el soporte mejorado para funciones introducidas en versiones más nuevas de PHP en el entorno PHP, asi como tambien que se realizaron una gran cantidad de correcciones de errores con operadores, constantes, problemas con espacios en blanco, entre otros mas.

Por otra parte, se destaca que en el entorno de proyectos web, se ha mejorado el soporte de CSS, se han actualizado las plantillas de HTML5 y se ha mejorado el manejo de campos públicos y privados en las clases de JavaScript.

Tambien se destaca que en esta nueva versión de NetBeans 18 se ha implementado el soporte inicial para el entorno de desarrollo de proyectos en el lenguaje Rust, añadiendo el panel de opciones de Rust y la selección de ejecutable de Cargo.

De los demás cambios que se destacan de esta nueva versión:

  • Ajustes de diseño de ventana de opciones y correcciones de interfaz de usuario
  • Se ha agregado soporte inicial para HCL (lenguaje de definición de configuración de HashiCorp Terraform) al editor de código.
  • Se corrigió el uso incorrecto de expresiones regulares en KODataBindContext
  • Se agregó soporte de resaltado de sintaxis para el código Go.
  • Se actualizo el controlador PostgreSQL JDBC
  • Se actualizo ServletJSPAPI a la familia Jakarta 
  • Soporte para Glassfish 7.0.
  • Capacidades ampliadas asociadas con el uso de servidores LSP (Language Server Protocol).
  • El kit de herramientas y la API de Gradle se actualizaron a la versión 8.1 con soporte para JDK 20.
  • Se eliminaron muchas advertencias del compilador
  • Se mejoro el soporte de TomEE para JPA
  • Para los proyectos de Java, se agregó compatibilidad con JDK 20 y se implementó un controlador de cadenas grandes.
  • Se mejoro la apariencia de los íconos deshabilitados en FlatLAF Dark
  • Limpieza simplificando la comparación de cadenas con JDK7 Objects.equals()
  • Se agregó soporte para la plataforma Glassfish 7.0.x y soporte para JPA 3.1 de Jakarta EE 10.
  • Se mejoro la herramienta de visualización de imágenes

Finalmente si quieres conocer más al respecto de esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar Apache NetBeans 18 en Linux?

Para aquellos que quieran obtener esta nueva versión deben descargar el código fuente de la aplicación, la cual podrán obtener desde el siguiente enlace.

Una vez que tengas todo instalado entonces, descompriman el archivo recién descargado en un directorio de su agrado.

Y desde la terminal vamos a ingresar a este directorio y luego ejecuten:

ant

Para construir el IDE de Apache NetBeans. Una vez construido puedes ejecutar el IDE escribiendo

./nbbuild/netbeans/bin/netbeans

También existen otros métodos de instalación con los cuales se pueden apoyar, uno de ellos es con ayuda de los paquetes Snap.

Solo deben contar con el soporte para poder instalar este tipo de paquetes en su sistema. Para realizar la instalación por este método deben teclear el siguiente comando:

sudo snap install netbeans --classic

Otro de los métodos es con ayuda de los paquetes de Flatpak, por lo que deben contar con el soporte para instalar estos paquetes en su sistema.

El comando para realizar la instalación es el siguiente:

flatpak install flathub org.apache.netbeans

from Linux Adictos https://ift.tt/8bBKMuf
via IFTTT

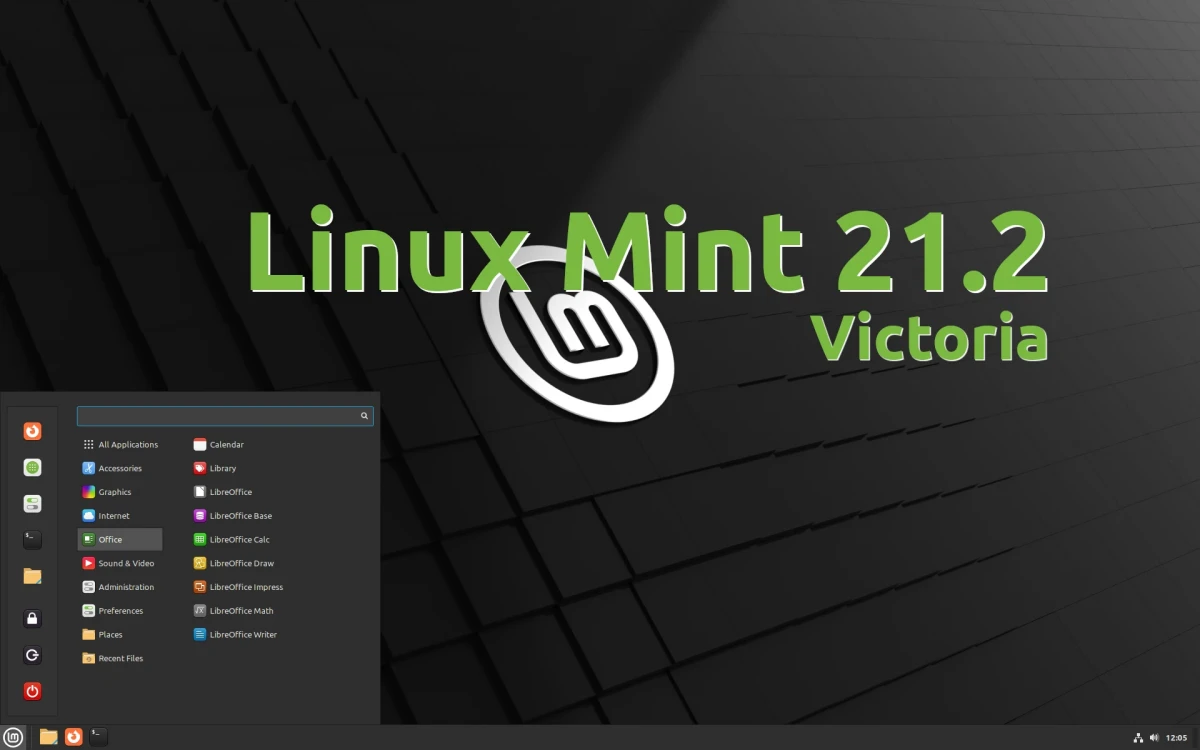
El ciclo de desarrollo de Linux Mint 21.2 se cierra con Xfce 4.18 y un Cinnamon 5.8 que soporta gestos para la gestión de ventanas

Linux Mint 21.2 Victoria

Clem Lefebvre ha publicado el boletín mensual de junio de 2023, en el que se recoge lo más importante que ha pasado durante el mes de mayo. No ha sido un artículo largo ni con demasiadas florituras, pero sí ha incluido algunos detalles interesantes. Lo primero es que el ciclo de desarrollo de Linux Mint 21.2 ya se ha cerrado y la mayoría de proyectos se han subido a los repositorios para el próximo lanzamiento.

Linux Mint 21.2 tendrá el nombre en clave de Victoria, algo que ya se conocía, pero aún se tenían que confirmar las versiones de los escritorios que llevará. Xfce se actualizará a la v4.18, y Cinnamon, aunque esto era casi una certeza, lo hará a la v5.8. De su escritorio propio, Clem dice que Cinnamon 5.8 soportará gestos para la gestión de ventanas y espacios de trabajo, apilado y controles multimedia. Estos gestos se soportarán tanto en touchpads como en pantallas táctiles y tablets. De la edición MATE no ha habido noticias hoy.

Linux Mint 21.2 llevará el nombre en clave de Victoria

Entre el resto de cambios, CJS ha pasado a basarse en GJS 1.74 y Mozjs 102, se ha añadido soporte para XDG Desktop Portal en todos los escritorios disponibles, que como recordatorio son Cinnamon, MATE y Xfce, entre otras cosas que traen un ajuste del modo oscuro global.

Este ajuste afecta a aplicaciones que lo soportan y permite elegir entre preferir claro, oscuro o dejar que las aplicaciones decidan. Entre las aplicaciones que lo soportan tenemos Firefox, Xed, Thingy, Xreader, junto a otras que tienen el tema oscuro por defecto como Xviewer o Pix. Este ajusto también está soportado por muchas aplicaciones en formato flatpak y GNOME/libadwaita. El boletín de este junio termina hablando por encima de que el gestor de software ha recibido retoques estéticos, mejorado los alrogirmos de puntiación y ordenado y una lista de paquetes ajustada.

Linux Mint 21.2 Victoria llegará en algún momento de este verano en el hemisferio norte, probablemente en agosto.

from Linux Adictos https://ift.tt/Tkw8JQD
via IFTTT

CrabLang, el fork de Rust que promete dejar todos los intereses corporativos de lado

crablang

Una bifurcación comunitaria de Rust

Hace poco se dio a conocer la noticia de que nació un fork del popular lenguaje de programación Rust, el cual tiene como nombre CrabLang y que cabe mencionar que no tienen la intención de dividir a la comunidad y no desarrollarán una rama separada propia en paralelo.

El proyecto se presenta como una bifurcación sincronizada que proporciona una solución alternativa basada en el código base original de Rust, que sigue considerándose una referencia.

La bifurcación comunitaria Crab (o «CrabLang») se creó como una respuesta alegre pero mesurada a las crecientes preocupaciones dentro de la comunidad sobre la influencia de las corporaciones y la política restrictiva de marcas registradas propuesta por la fundación. Esta no fue una reacción «instintiva», ni fue un intento de sembrar el miedo o causar pánico. Si bien el documento que redactó la fundación condujo a la bifurcación, creemos que es una solución atrasada para un problema que ya existía y aborda algunos problemas que muchos miembros de la comunidad han tenido durante algún tiempo.

El desarrollo de una bifurcación del lenguaje Rust y el administrador de paquetes Cargo (la bifurcación se suministra con el nombre Crabgo) será liderada por Travis A. Wagner. Los motivos de la bifurcación se citan como la insatisfacción con la creciente influencia de las corporaciones en el lenguaje Rust y la cuestionable política de marca de la Fundación Rust.

La bifurcación migrará periódicamente los cambios del idioma Rust y el administrador de paquetes, después de lo cual se formarán versiones de Crab que son idénticas en funcionalidad a las versiones de Rust, pero no imponen restricciones a los desarrolladores inherentes al proyecto Rust.

El objetivo principal de Crab es brindar a la comunidad una alternativa que sea consistente con sus valores y no imponga restricciones de uso por intereses corporativos. Se espera que Crab sea de interés para aquellos que desean más libertad en el uso del lenguaje, la creación de productos basados ​​en él y la promoción de estos productos sin temor a infringir la marca registrada. El proyecto será impulsado por la comunidad y tratará de mantener el espíritu de colaboración, innovación y libertad creativa.

Queremos recalcar que no estamos reñidos con el proyecto ni con el idioma original. Agradecemos todo lo que hacen para mejorar el lenguaje, y la rama principal de nuestra bifurcación seguirá estando actualizada con el código base original. Nuestro objetivo principal es asegurar que la comunidad tenga una alternativa que se alinee con sus valores y deseo de uso sin restricciones.

La bifurcación de la comunidad Crab está impulsada por nuestro amor por un idioma que lleva el nombre de un tipo de hongo.

Sin más, cabe mencionar que toca esperar a como se desarrolla este «fork» de Rust el cual personalmente veo innecesario, pero puede que llegue a tomar alguna relevancia, aunque como menciono personalmente no le veo futuro, ya que tal parece que tendrá el mismo destino que Glimpse, un fork que después de tantos años de una disputa por el nombre de GIMP simplemente paso al olvido.

Por último y no menos importante, tambien vale la pena mencionar que hablando sobre Rust, pocos días antes de que se creara la bifurcación, ocurrió un conflicto en la comunidad de Rust en el cual el miembro del proyecto JT abandonó el proyecto.

El motivo fue la transferencia de JeanHeyd Meneide, quien fue invitada a la conferencia RustConf 2023, del estado de conferencia principal a regular, luego de lo cual JeanHeyd se negó a hablar en la conferencia. JeanHeyd Meneide es una de las editoras de C Standard y activista. JeanHeyd está promoviendo la inclusión de soporte de reflexión en tiempo de compilación en Rust, al que planeó dedicar su charla.

El motivo de la salida de JT del Equipo central fueron las acciones de dos miembros importantes de la comunidad que pasaron por alto las decisiones tomadas por el comité directivo. En particular, el Comité Directivo de Rust y los organizadores de RustConf aprobaron por mayoría la recomendación de que JeanHeyd hablara en la sección principal. Algún tiempo después, después de que JeanHeyd fuera notificado de la decisión y aceptara hablar, dos miembros del grupo sin derecho a voto no estuvieron de acuerdo con la decisión general debido a preocupaciones sobre la imposición de la promoción de soporte de reflexión de Rust, cuya implementación se encuentra en un momento muy difícil.

El Órgano reconoció que el incidente fue causado por problemas en la organización de gestión del proyecto, se disculpó con JeanHeyd y la comunidad, y comenzó a trabajar para modernizar los procesos y las reglas de decisión.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/akDcYZK
via IFTTT

Open Image Denoise, una biblioteca de código abierto de eliminación de ruido en imagenes

Intel Open Image

Intel Open Image Denoise es una biblioteca de código abierto de filtros de eliminación de ruido de alta calidad y alto rendimiento para imágenes renderizadas con trazado de rayos

Hoy en día existen una gran cantidad de aplicaciones y bibliotecas que están enfocadas hacia las imágenes, de los más conocidos tenemos a Photoshop, GIMP, Krita, paint, entre otros, aunque claro está que de los más completos son los primeros dos.

Pero para casos específicos de trabajo no hace falta utilizar tantos recursos para la ejecución de alguno de estos, dígase por ejemplo solo recortar imágenes, cambiar tamaño, aspecto, formato, manejar algunos retoques menores, entre otros.

El punto de esto, es que hace poco me tope con una excelente biblioteca que llamo mi atención, ya que está enfocada en la eliminación de ruido en imágenes y que sobre todo es de código abierto y es desarrollado de la mano de Intel.

Cuando hablamos de ruido en imágenes, no, no es en referencia a sonido/audio (cosa que no tiene sentido si hablamos de imágenes), si no que el ruido digital tal es:

La variación aleatoria del brillo o el color en las imágenes digitales producido por el dispositivo de entrada básicamente son esos “granos” o pixeles que no coinciden con el color. 

Y bien volviendo al punto de la biblioteca de la que hablaremos hoy es «Open Image Denoise» que desarrolla una colección de filtros para eliminar el ruido de las imágenes preparadas con sistemas de renderizado de trazado de rayos.

Sobre Open Image Denoise

Open Image Denoise se está desarrollando como parte de un proyecto más grande de oneAPI Rendering Toolkit destinado a desarrollar herramientas de visualización de software para cálculos científicos incluida la biblioteca de trazado de rayos Embree, el sistema de renderizado fotorrealista GLuRay, el trazado de rayos distribuido OSPRay plataforma y el sistema de rasterización de software OpenSWR.

El objetivo del proyecto es proporcionar funciones de eliminación de ruido de alta calidad, eficientes y fáciles de usar que se puedan aplicar para mejorar la calidad de los resultados del trazado de rayos. Los filtros propuestos permiten, basándose en el resultado de un ciclo de trazado de rayos más corto, obtener un nivel de calidad final comparable al resultado de un proceso de renderizado detallado más costoso y lento.

Open Image Denoise filtra el ruido aleatorio, como el trazado de rayos de integración numérica de Monte Carlo (MCRT). Para lograr una representación de alta calidad en dichos algoritmos, se requiere el seguimiento de una gran cantidad de rayos; de lo contrario, en la imagen resultante aparecen artefactos notables en forma de ruido aleatorio.

El uso de Open Image Denoise permite reducir la cantidad de cálculos necesarios en varios órdenes de magnitud al calcular cada píxel. Como resultado, es posible generar una imagen ruidosa inicialmente mucho más rápido, pero luego llevarla a una calidad aceptable utilizando algoritmos de reducción de ruido rápidos. Con el equipo adecuado, las herramientas propuestas pueden incluso usarse para el trazado de rayos interactivo con eliminación de ruido sobre la marcha.

Open Image Denoise recientemente recibió su nueva versión 2.0 en la cual se destacan los siguientes cambios:

  • Compatibilidad para acelerar las operaciones de reducción de ruido mediante la GPU. Compatibilidad implementada para la descarga de GPU con sistemas SYCL, CUDA y HIP que se pueden usar con GPU basadas en la arquitectura Intel Xe, AMD RDNA2, AMD RDNA3, NVIDIA Volta, NVIDIA Turing, NVIDIA Ampere, NVIDIA Ada Lovelace y NVIDIA Hopper.
  • Se agregó una nueva API de administración de búfer, que le permite seleccionar el tipo de almacenamiento, copiar datos del host e importar búferes externos desde API de gráficos como Vulkan y Direct3D 12.
  • Se agregó soporte para el modo de ejecución asíncrono (funciones oidnExecuteFilterAsync y oidnSyncDevice).
  • Se agregó una API para enviar solicitudes a dispositivos físicos presentes en el sistema.
  • Se agregó la función oidnNewDeviceByID para crear un nuevo dispositivo basado en la identificación del dispositivo físico, como UUID o dirección PCI.
  • Funciones añadidas para la portabilidad con SYCL, CUDA y HIP.
  • Se agregaron nuevas opciones de escaneo de dispositivos (systemMemorySupported,
  • ManagedMemorySupported, externalMemoryTypes).
  • Se agregó un parámetro para establecer el nivel de calidad de los filtros.

Open Image Denoise se puede usar en varias clases de dispositivos, desde computadoras portátiles y PC hasta nodos en clústeres. La implementación está optimizada para varias clases de CPU Intel de 64 bits. Si quieres conocer los requisitos para poder ejecutar Open Image Denoise asi como su método de instalación puedes consultar el siguiente enlace.

El código está escrito en C++ y publicado bajo la licencia Apache 2.0.

from Linux Adictos https://ift.tt/chdBJax
via IFTTT

Ubuntu inmutable basado en snaps. El próximo experimento de Canonical

Ubuntu inmutable

Siendo la distribución Linux más popular, es normal que un gran porcentaje de las noticias sobre distribuciones basadas en el kernel de Linux Torvalds guarden relación con Ubuntu. No siempre son noticias buenas, ya que a veces imponen cambios que no gustan a parte de la comunidad, pero es lo que hay. Sobre la que os traemos hoy, si yo tuviera que opinar y hacerlo con sinceridad, no sería capaz. Antes tendría que ponerlo a prueba.

Y es que proyectos de peso en el mundo Linux están experimentando con la inmutabilidad. ¿Qué es eso? Bueno, aunque a veces podemos leer sobre esto como la propiedad que hace que un sistema sea sólo de lectura, yo prefiero pensar en ello como en algo más restrictivo, en aras de la seguridad y fiabilidad. Dicho de otro modo, un sistema más difícil de romper, y si lo lleváramos al extremo tendríamos el iPhone OS original del que ni siquiera era posible cambiarle el fondo de pantalla.

Ubuntu 24.04 llegaría en dos versiones: la normal y la inmutable

Pero que nadie se ponga nervioso. Primero, porque estamos hablando de un experimento que veremos por primera vez en abril de 2024, coincidiendo con el lanzamiento de Ubuntu 22.04, y que será una versión aparte. Segundo, porque inmutable no es sinónimo de no poder hacer nada. Se podrán hacer ciertos cambios, y la instalación de aplicaciones siempre será una posibilidad. Pero, a diferencia de lo que propone Fedora (Silverblue), este Ubuntu confiará en los paquetes Snap de Canonical, y no en los flatpak.

Desde hace ocho años, Canonical ya ofrece una versión inmutable de su sistema operativo, pero no es una para el escritorio. Es un Ubuntu Core que está diseñado para el Internet de las cosas (IoT). Lo que planean lanzar dentro de diez meses será un Ubuntu de escritorio a prueba de manazas, y también para todo aquel que quiera probarlo.

La duda que me queda a mí es el rendimiento. Los paquetes snap tardan un ratillo en abrirse la primera vez que se lanzan tras iniciar el sistema operativo, pero lo cierto es que el punto fuerte de los paquetes snap es que pueden empaquetar todo tipo de software, como drivers y demás. El rendimiento del sistema operativo en general no debería verse mermado, pero las aplicaciones sí podrían tardar un poco más en abrirse. Y no sólo Firefox y Telegram. Todas.

Sea como fuere, aún quedan diez meses para que veamos este Ubuntu Inmutable. Y la versión principal seguirá siendo la normal.

from Linux Adictos https://ift.tt/s5LerNo
via IFTTT

¿Realmente se necesitan antivirus en Linux?

¿Necesitamos antivirus en Linux?

Desde ayer venimos haciendo una reseña de los tipos de herramientas de seguridad informática y las opciones disponibles para Linux. En este post vamos a contestar a uno de los mitos más difundidos respondiendo a la pregunta ¿Realmente se necesitan antivirus en Linux?

Los virus son una forma de malware muy extendida que dificulta o impide el funcionamiento de sistemas informáticos y gracias a su capacidad de autoreplicarse extenderse de manera rápida a otros equipos.

¿Realmente se necesitan antivirus en Linux?

La función de los programas antivirus es proteger a los sistemas informáticos de virus y otro software malicioso que pueda afectar al sistema operativo, aplicaciones y archivos importantes. Uso la expresión software malicioso ya que en general este tipo de aplicaciones no solo se ocupa de los virus sino también de los gusanos, ransomware, spyware y adware.

Este tipo de programas busca no solo detectar y alertar el software malicioso sino también eliminarlo monitoreando las diferentes actividades del ordenador para encontrar patrones conocidos de malware o comportamientos poco habituales.

Para la detección de patrones se utilizan bases de datos de los malwares ya conocidos En el caso del comportamiento, toda actividad no justificada se tomará como indicio y se informará al usuario.

De acuerdo con las configuraciones establecidas por el usuario, al detectar un programa potencialmente sospechoso, el antivirus elegirá algunas de las siguientes alternativas:

  • Poner en cuarentena (aislar) el archivo infectado.
  • Eliminar o intentar reparar el archivo infectado.
  • Pedirle al usuario que decida el curso de acción.

Además de las actividades del ordenador, el programa antivirus supervisa en tiempo real los sitios de Internet por los que navegamos, los archivos que descargamos y los adjuntos que recibimos por correo electrónico.

Debido a que todos los días aparece nuevo software malicioso es importante mantenerlo actualizado para que la base de datos en la que se basa su funcionamiento esté al día.

Muy bien, Diego. ¿Pero necesitamos o no un antivirus en Linux?

Permítanme hacer una analogía con el sexo. Si tienes una pareja estable que sabes que no te engaña y la posibilidad de un embarazo no es algo que te preocupe, la posibilidad de que te contagies de una enfermedad de transmisión sexual sin usar condón es muy baja, pero no desaparece totalmente.

Tu pareja puede ser infectada con sangre contaminada por una transfusión, una jeringa o un corte accidental.

Si no tienes parejas estables y sueles preferir tener sexo con personas promiscuas es como jugar a la ruleta rusa con todas las balas en el cargador.

Volviendo al tema que nos ocupa, Usar Linux es como tener sexo con una pareja estable. Su sistema cuidadosamente medido de otorgar privilegios de acceso a las diferentes partes del sistema es una barrera para que el software malicioso destruya componentes sensibles.

Sin embargo, a menos que te desconectes completamente de la red y no instales nada nuevo manualmente, no estás a salvo de que un archivo que te enviaron por mail o una actualización no autorizada mediante un ataque a los repositorios de tu distribución Linux, sea el punto de entrada del software malicioso.

Y, recuerda que al ser parte de una red eres solidariamente responsable de la seguridad general. Aunque no te afecte el virus puedes ser el portador asintomático que lo extienda.

En general, en lo que se refiere a sistemas domésticos, la decisión depende de cada usuario. Donde sí debe instalarse obligatoriamente un antivirus es en los servidores corporativos. Sobre todo, en el caso de que se utilicen para el envío o recepción de correo electrónico o como plataforma para compartir archivos.

En los últimos años fueron apareciendo antivirus comerciales (Las malas lenguas dicen que esa fue la causa y no la consecuencia del aumento de malware para Linux) Sin embargo, también existen alternativas de código abierto que puedes encontrar en los repositorios y que comentaremos en el próximo artículo.

Mientras tanto, me gustaría saber. ¿Utilizan algún antivirus en Linux?

from Linux Adictos https://ift.tt/9GLin1b
via IFTTT

Tipos de herramientas de seguridad informática

Algunos firewall para Linux

En los artículos anteriores hablamos de la importancia y necesidad de contar con elementos adecuados de protección de nuestros datos y programas. Ahora hablaremos de los tipos de herramientas de seguridad informática.

En el pasado se creía que instalar Linux protegía de cualquier tipo de ataques, sin embargo, la extensión de su popularidad en los sectores estatales y corporativos lo volvió un blanco de los delincuentes informáticos.

Tipos de herramientas de seguridad informática

Ya explicamos en los artículos anteriores que hay dos tipos de ataques: los que se dirigen a vulnerabilidades de software y los que buscan explotar las características psicológicas de las personas. Estas herramientas se ocupan de proteger de ambos tipos de ataques tanto el hardware (los sistemas informáticos y las redes que los conectan) y la información sensible como los datos de acceso.

Firewall

Son la versión informática de las aduanas ya que monitoriza el tráfico de red que entra y sale de y hacia un equipo o red local y una red externa. Lo hace aplicando un conjunto de políticas (Reglas predefinidas) para prevenir accesos no autorizados y la ejecución de software malicioso.

Las mencionadas políticas determinan cuál es el tráfico que puede atravesarlo en base a criterios como protocolos, direcciones IP o aplicaciones.

Los métodos de análisis del tráfico que aplican los firewalls son:

  • Filtrado de paquetes: Es el método que describimos más arriba, se analiza cada paquete de datos de acuerdo con los criterios establecidos y de acuerdo con ellos deciden si pasan o no.
  • Inspección de estado: La decisión de permitir o no el paso de un paquete se basa en la monitorización de la conexión con el origen del paquete.
  • Cortafuegos en la capa de aplicación: Se trata de filtros más avanzados que a nivel de la aplicación inspeccionan los paquetes enfocándose en aplicaciones y dispositivos específicos.

Algunos firewalls para Linux

IPFire

Construida a partir de Linux From Scratch (Un framework para construir desde cero distribuciones Linux) esta distribución Linux permite utilizar como firewalls a un extenso número de dispositivos como la Raspberry Pi.

El proceso de instalación es muy fácil e intuitivo ya que las diferentes configuraciones se dividen en rubros identificados por colores. El verde está reservado a los equipos conectados en la red local mientras que el rojo  se refiere a Internet. Para que un tráfico pueda pasar del rojo al verde tienes que autorizarlo específicamente.

Con la distribución también pueden detectarse intrusiones y construir redes privadas locales.

Uncomplicated Firewall (UFW)

Es el software que probablemente tengas instalado en tu distribución Linux o que encontrarás en los repositorios. Su nombre significa literalmente firewall sin complicaciones.

Su funcionamiento se basa en framework Netfilter que viene incluido de fábrica en el kernel de Linux. Para configurar Netfilter se utiliza una suite de comandos conocida como iptables.

Ufw es entonces un frontend para iptables que facilita la gestión de netfilter, mediante el uso de una interfaz de línea de comandos para manipular el cortafuegos. Esta interfaz es muy fácil de usar tanto por usuarios novatos como administradores profesionales.

Es posible usarlo en conjunto con una interfaz gráfica.

Shorewall

Shorewall se parece a UFW en que no requiere el uso de hardware o soluciones de virtualización para funcionar. También funciona sobre Netfilter.

Para establecer los requerimientos d funcionamiento se utilizan archivos de configuración que el programa se encargará de aplicar usando iptables.

Es una herramienta ideal para equipos con poca memoria ya que una vez terminado el proceso de configuración no necesita seguir funcionando. Sin embargo, su flexibilidad y potencia tiene como contrapartida de que no es la más fácil de usar.

Pfsense

Otro firewall instalado en una distribución, esta vez de FreeBSD. Puede utilizarse a nivel de router, DHCP o servidor DNS.

Su configuración se hace desde una interfaz web y cuenta con una excelente documentación además de soporte comercial.

En el próximo artículo continuaremos hablando de otras herramientas de seguridad para Linux.

from Linux Adictos https://ift.tt/8d06BDN
via IFTTT

El uso de herramientas de seguridad informática

Comentamos las ventajas del uso de herramientas de seguridad.
En estos tiempos de interconexión el uso de herramientas de seguridad informática en Linux es tan esencial como en Windows y otros sistemas operativos. No importa que seamos usuarios individuales o parte de la red de una gran corporación.

En el artículo anterior habíamos comenzado a enumerar las razones por las cuales hay que usar herramientas de seguridad. En este post continuaremos con el tema.

Razones para el uso de herramientas de seguridad.

Protección de la privacidad y los datos personales.

No recuerdo la fecha exacta, pero el caso fue bastante impactante. Un adolescente paraguayo de 17 años pasó un año secuestrado hasta que se pagó el rescate. La idea de secuestrarlo surgió del robo de la computadora de los padres que contenía una planilla Excel con el detalle de los ingresos de dinero y las cuentas bancarias en las que estaban depositados.

Por supuesto que es un caso extremo, pero ilustra la importancia de garantizar la confidencialidad de los datos personales y otro contenido que no deseamos que se hagan públicos. No pasa tanto ahora, pero en una época era muy común el robo de fotos intimas de los teléfonos móviles.

Prevención de las filtraciones de datos

Si utilizamos nuestro ordenador para actividades profesionales seguramente tenemos información importante sobre nuestros clientes. En el 2018 el bufete de abogados panameños Mossack Fonseca sufrió el robo de información sensible de sus clientes que fue publicada en periódicos de todo el mundo. Aparentemente la brecha de seguridad estaba en un complemento del gestor de contenidos que usaba la web de la empresa.

Cuidarse de los ataques de phishing e ingeniería social

Mientras que el malware se basa en explotar debilidades técnicas, tanto el phishing como la ingeniería social buscan explotar las debilidades humanas para poder conseguir información sensible.

Phishing

Esta forma de ciberataque consiste en hacerse pasar por una entidad de confianza (Por ejemplo, el sitio web de un banco) para poder obtener datos críticos como nombres de usuarios, contraseñas o información financiera.

El método más común de phishing es el correo electrónico, aunque también se suelen usar llamadas telefónicas (vishing) o mensajes de texto (smishing).

Ingeniería social

La ingeniería social incluye diversas técnicas psicológicas de manipulación las personas. El objetivo es obtener acceso no autorizado o información crítica. Se busca que las personas realicen ciertas acciones o divulguen información que no compartirían voluntariamente. Este tipo de ataques puede adoptar diferentes formas, tales como hacerse pasar por alguien de confianza, explotar el respeto a la autoridad, producir una sensación de miedo o urgencia o utilizar métodos de persuasión. Al igual que el phishing este tipo de ataques se realizan a través de distintos canales, como interacciones interpersonales, llamadas telefónicas, correos electrónicos o mensajerías instantánea.

¿Es Linux más seguro que Windows?

Hace veinte años a los usuarios de Linux nos gustaba creer que éramos menos vulnerables a los ataques que los que utilizaban Windows. Sin embargo, en los últimos años debimos revisar esa opinión.

En aquella época los usuarios de Linux teníamos un conocimiento mayor que el usuario de informática promedio, además que por la relativamente poca participación en el mercado no había interés por parte de los delincuentes informáticos en crear software malicioso. Sin embargo, al extenderse su uso en el mercado corporativo y a la aparición de distribuciones más amigables con los usuarios. Esas ventajas fueron desapareciendo.

Tampoco la ventaja teórica de que el código fuente fuera abierto resultó servir de mucho en la práctica. Es cierto que algunos proyectos como el núcleo Linux tienen muchos usuarios supervisando cada línea, pero hay otros componentes que a pesar de ser muy utilizados no reciben la misma atención.

Otro punto a favor de Linux, el que por defecto se concedan a los usuarios privilegios limitados, pueden anularse por la acción de un usuario root o administrador que no sepa lo que está haciendo.

Tampoco ayuda demasiado si el usuario responsable no instala las actualizaciones a medida de que se publican.

from Linux Adictos https://ift.tt/NLAc1IR
via IFTTT

Uso de herramientas de seguridad informática para Linux

En Linux también se necesitan herramientas de seguridad informática

¿Se necesitan herramientas de seguridad informática para Linux? Aún hoy mucha gente cree que no. Sin embargo, es un mito muy peligroso. Es cierto que Linux tiene un sistema de permisos más eficiente, pero no significa que sea infalible.

En este artículo y los que siguen, vamos a explicar el por qué la sola elección de un sistema operativo que no sea Windows no garantiza por si sola la inmunidad ante los ataques de delincuentes informáticos.

Herramientas de seguridad informática para Linux

En los primeros tiempos era relativamente fácil mantener nuestros datos y programas seguros. Bastaba con un buen antivirus, no descargar archivos de ubicaciones sospechosas ni abrir correos electrónicos desde orígenes desconocidos.

Sin embargo, cada vez más nuestros ordenadores y dispositivos móviles interactúan con servicios en la nube. Tareas como el procesamiento de textos, la edición de imágenes o incluso el diseño de sitios web, que antes se hacían localmente, hoy se realizan muchas veces con aplicaciones en línea. Nuestros datos, que estamos obligados a dar para recibir atención médica, obtener documentación personal o estudiar y trabajar o manejar nuestros ahorros, están en manos de terceros cuya responsabilidad en el manejo de nuestros datos es algo que ignoramos.

Desarrollar aplicaciones informáticas es una actividad muy costosa y las empresas suelen recurrir a componentes de proveedores externos cuyas prácticas de control de calidad no siempre son las adecuadas.

Y no olvidemos a los componentes que más fallan en los sistemas informáticos. Me refiero a esos que se ubican entre el respaldo de la silla y el teclado.

Y hasta aquí solo estoy enumerando errores humanos. También hay que contar con los delincuentes informáticos. Hace algunos años los sistemas de una de las prestadoras de telefonía de Argentina se cayeron porque uno de los empleados descargó un pdf infectado con actividades de un festival teatral.

El uso de las herramientas de seguridad informática nos aporta las siguientes ventajas.

Protección contra software malicioso

Aunque es muy común creer que todo software malicioso es un virus, en realidad los virus son solo una clase. Una clasificación posible es:

Los términos virus y el malware suelen utilizarse indistintamente, pero no son lo mismo. Aquí tienes un desglose de la diferencia entre virus y malware:

  • Virus: Se trata de programas con fines maliciosos con la capacidad de replicarse a sí mismo insertando su código a otros programas o archivos. Desde el momento que se ejecuta el programa o se abre el archivo infectado, el virus se extiende infectando otro contenido llegando hasta causar daños en el sistema. También llegan a tener la capacidad de modificar o eliminar archivos, entorpecer el funcionamiento del sistema e infiltrarse en otros ordenadores por medio de dispositivos extraíbles o archivos adjuntados a correos electrónicos.
  • Malware: Este término es una combinación de las palabras software y malicioso. Incluye varios tipos de software malicioso pensados para dañar sistemas informáticos o redes o estafar usuarios. Además de los virus entran en la categoría los elementos listados más abajo
  • Gusanos: Comparten con los virus la capacidad de autoreplicarse. La diferencia es que no necesitan un programa anfitrión para replicarse ya que lo hacen a través de los puntos vulnerables de las redes informáticas.
  • Troyanos: También conocidos como caballos de Troya, a primera vista parecen legítimos, aunque en realidad contienen código malicioso. Al ejecutarse dan acceso al sistema a los atacantes.
  • Ransomware: La función de este progama es obtener el pago de un rescate. Para conseguirlo cifra los archivos del sistema de la víctima quien deberá pagar siquiere desbloquearlo
  • Spyware: Este programa recoge información sensible sobre un usuario o usuarios sin su conocimiento y transmitirla a terceros sin consentimiento.
  • Adware: Más molesto que malicioso el adware muestra publicidad mediante la apertura de avisos en múltiples ventanas emergentes. Los bloqueadores de anuncios redujeron bastante el uso de estos programas.

En el próximo artículo continuaremos con las razones por las que es necesario utilizar herramientas de seguridad informática sin importar cuál sea nuestro sistema operativo.

from Linux Adictos https://ift.tt/9nDxVUt
via IFTTT