Debería el software libre integrar Inteligencia Artificial?

Mono delante de un teclado

Este sábado, con la publicación de una reseña que estoy preparando, será la cuarta vez en el año que hablo de un programa para Linux que se integra con un servicio motorizado por Inteligencia Artificial. Hasta donde recuerdo, Pablinux también hizo sus aportes. Dado que en el futuro es probable que se sigan acumulando títulos, es buen momento para plantear el debate ¿Debería el software libre integrar Inteligencia Artificial?

Más allá del muy interesante y necesario debate sobre la privacidad está el de si, al igual que la comida rápida o el streaming, los efectos colaterales no terminan superando a los beneficios.

La (Des) Inteligencia natural

Es curioso como las circunstancias conspiran para que uno escriba un artículo.  El fin de semana pasado volví a leer ‘Bóvedas de acero’, una novela de Asimov que transcurre en medio del conflicto entre los humanos del espacio, quienes viven solo para su propio placer y dejan el trabajo en manos de los robots, y los nativos de la Tierra que añoran volver a una época pre-robótica en la que no existían máquinas que hicieran el trabajo.

El miércoles, me encuentro a Twitter Argentina revolucionada por un tweet del capítulo local de la Organización Internacional del Trabajo (OIT) en contra del trabajo infantil. Pueden ver la captura debajo de este párrafo.

Un tweet que la OIT se vio obligada a borrar.

Este tweet de la OIT fue repudiado por la mayoría de quienes lo vieron.

Difícilmente esa campaña podría generar repudios salvo que, la gran mayoría de quienes la vieron pensaron que la OIT se oponía a que los niños hicieran su parte en las tareas domésticas.

Apenas vi el tweet adiviné lo que pasó. Esa imagen es a todas luces una plantilla de Canva o algún otro servicio online de diseño gráfico. Le pidieron a un becario que buscara una foto de un niño trabajando, eligió esa de las que les mostró el buscador, armó la imagen y la publicó automáticamente sin salir de la página.

Horas después el tweet se borraba y la OIT pedía disculpas.

Esta nota comienza con la ilustración de un primate frente a un teclado. Seguramente habrán oído hablar del teorema o visto el chiste de los Simpson’s sobre el tema. La cuestión que le pedí a una herramienta de inteligencia artificial que me generara la imagen y se negó porque tienen bloqueada la palabra «mono» ya que podría generar contenido ofensivo. Es un término que en algunos países se usa para referirse a los afrodescendientes. Tampoco aceptan gorilas.

Después de un intercambio de tweets los de Canva me sugirieron que probara «primate y una máquina de escribir». Solo conseguí el resultado que encabeza el artículo.

Ahora bien, imaginemos un futuro muy próximo. Los de la OIT prescinden de los becarios y le piden a una herramienta de IA «Genera un tweet donde se vea a un niño trabajando y un mensaje basado en ella en contra del trabajo infantil. Postéalo en las redes sociales.

La mayoría de las IA traduce primero al inglés y trabaja con los resultados mayoritarios, por lo que es probable que elija la foto de un niño haciendo su homework (tareas escolares). Está todo servido para que en las cuentas oficiales de la OIT aparezcan mensajes en contra de las tareas escolares.

¿Debería el software libre integrar Inteligencia Artificial?

Me doy cuenta de la contradicción de la pregunta. Obviamente que si el software es libre cualquiera podría integrarlo con las herramientas. A lo que me estoy refiriendo es que debería haber un debate sobre en qué condiciones se integra. Y, no solo, como dije antes, pensando en la privacidad.

En los contenidos generados por IA debería agregarse un mensaje que obligue a la intervención de un humano para retirarlo. Ese contenido debería insertarse en forma aleatoria para obligar a una cuidadosa revisión.

He usado las herramientas de Inteligencia Artificial para temas que conozco y para temas que desconozco. En mi opinión resultan de mayor utilidad en los primeros. Cuanto mejor sabes que preguntarle más útiles son los resultados.

Pero, si las dejas en mano de aprendices de brujos, lo más probable en que en algún momento termine en desastre.

from Linux Adictos https://ift.tt/Z8ep2AD
via IFTTT
SDL 2.28.0 llega con mejoras y abriendo paso a la rama 3.0

SDL_Logo

SDL es un conjunto de bibliotecas desarrolladas en el lenguaje de programación C que proporcionan funciones básicas para realizar operaciones multimedia (audio y video), además de carga y gestión de imágenes

Después de siete meses de desarrollo se dio a conocer el lanzamiento de la nueva versión de SDL 2.28.0 (Simple DirectMedia Layer), la cual es básicamente una versión correctiva, aunque se han añadido algunos cambios y novedades.

Para quienes desconocen de la biblioteca SDL, deben saber que esta, proporciona herramientas como salida de gráficos 2D y 3D acelerada por hardware, procesamiento de entrada, reproducción de audio, salida 3D a través de OpenGL/OpenGL ES y muchas otras operaciones relacionadas.

SDL es análogo a DirectX, a lo cual se podría argumentar que el análogo de DirectX es OpenGL. DirectX, también funciona con dispositivos de entrada y con sonido. Cuando Loki Software comenzó a hacer ports de juegos AAA en Linux, reemplazó Direct3D con OpenGL y no hubo reemplazo para todo lo demás y dado que actualmente es difícil escribir aplicaciones en «X» incluso con WinAPI en la API X11, pero con DirectDraw en WinAPI lo cual ya es un problema, es el cómo nació SDL.

Principales novedades de SDL 2.28.0

Tal y como se menciono al inicio, este lanzamiento se considera como una versión correctiva y prácticamente es la última versión que añade cambios y mejoras, ya que se anunció que la rama SDL 2.x pasó a la etapa de mantenimiento, lo que implica solo la corrección de errores y la resolución de problemas. Es decir, ya no se agregará ninguna funcionalidad nueva a la rama SDL 2.x, y el desarrollo se centrará en la preparación para la versión SDL 3.0.

De los cambios en la rama SDL 3 destacan el procesamiento de algunos subsistemas, cambios en la API que violan la compatibilidad y una gran limpieza de características obsoletas que han perdido su relevancia en las realidades modernas.

Por ejemplo, en SDL 3 se espera una revisión completa del código para trabajar con sonido, el uso de Wayland y PipeWire de forma predeterminada, la terminación del soporte para OpenGL ES 1.0 y DirectFB, la eliminación del código para trabajar en plataformas heredadas como QNX, Pandora, WinRT y OS/2.

Por la parte de los cambios de este nuevo lanzamiento de SDL 2.28.0, entre las innovaciones que se encuentran, podemos encontrar por ejemplo esta la adición de las funciones SDL_HasWindowSurface() y SDL_DestroyWindowSurface() para cambiar entre las API SDL_Rederer y SDL_Surface.

Ademas de ello, tambien se destaca la adicción de un nuevo evento SDL_DISPLAYEVENT_MOVED generado cuando el monitor principal cambia o la posición relativa de cambios de pantalla en configuraciones de varios monitores.

Tambien, podremos encontrar el indicador SDL_HINT_ENABLE_SCREEN_KEYBOARD para controlar la visualización del teclado en pantalla, asi como la correccion de errores en general.

Por último y no menos importante, cabe mencionar que el trabajo de los desarrolladores también estará enfocado en la capa de compatibilidad sdl2-compat, que proporciona una API que es compatible con SDL 2.x binario y fuente, pero se ejecuta sobre SDL 3. para SDL 2 usando las capacidades de la rama SDL 3.

Finalmente si estás interesado en poder conocer más al respecto de esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Como instalar Simple DirectMedia Layer en Linux?

La instalación de esta biblioteca en Linux es bastante sencilla puesto que la mayoría de las distribuciones de Linux cuentan con ella dentro de sus repositorios.

Para el caso de Debian, Ubuntu y distribuciones derivadas de estos, solo tendrán que ejecutar los siguientes comandos en una terminal:

sudo apt-get install libsdl2-2.0
sudo apt-get install libsdl2-dev

Mientras que para el caso de los que son usuarios de Arch Linux solo tenemos que ejecutar lo siguiente:

sudo pacman -S sdl2

Para el caso de los que son usuarios de Fedora, Centos, RHEL o cualquier distribución basada en estas, solo tienen que ejecutar el siguiente comando:

sudo yum install SDL2
sudo yum install SDL2-devel

Para el resto de las distribuciones de Linux, pueden realizar la búsqueda del paquete “sdl” o “libsdl” para su instalación o realizar la descarga y compilación del código fuente.

Esto lo hacen con:

git clone https://hg.libsdl.org/SDL SDL
cd SDL
mkdir build
cd build
./configure
make
sudo make install

from Linux Adictos https://ift.tt/3UZHGSu
via IFTTT

SysLinuxOS una distribución para administradores de sistemas basada en Debian

SysLinuxOS

SysLinuxOS proporciona un sistema operativo robusto y rico en funciones, diseñado específicamente para profesionales en integración de sistemas

En Linux contamos con infinidad de distribuciones para todo tipo, desde distribuciones para uso en general, para ámbitos educativos, de investigación, para trabajos multimedia, juegos, entre otros. Como tal, una distribucion de Linux puede ser adaptada acorde a las necesidades del usuario.

La razón de hablar sobre ello, es que hace poco se dio a conocer el lanzamiento de la nueva versión de SysLinuxOS 12, la cual es una distribucion de Linux que esta construida sobre la base del paquete Debian 12 y que proporciona un entorno en vivo de arranque optimizado para integradores y administradores de sistemas.

Sobre SysLinuxOS

SysLinuxOS está enfocada en ofrecer un sistema operativo GNU/Linux lista y totalmente funcional para integradores y administradores de sistemas, ya que presume de ofrecer un entorno de red completo que está organizado para integrar varias herramientas de software, sin dejar de lado el tema de la estética, porque visualmente es atractivo y sobre todo bastante amigable con el usuario.

El desarrollador de SysLinuxOS menciona que la distribucion está diseñada de tal forma para funcionar de inmediato y que como tal no se requiere de realizar la instalación de paquetes adicionales, ya que SysLinuxOS cuenta todas las herramientas necesarias para integradores y administradores de sistemas ya lo contiene el sistema, es decir es como una navaja suiza de Linux que puede ser llevada a todos lados.

Dentro de los paquetes que más se destacan del sistema, en el sitio web se mencionan los siguientes:

  • USB bootable
  • Mate Desktop
  • Gnome Desktop
  • Calamares Installer
  • kernel 6.3.8
  • Firefox, Chrome, Chromium, Microsoft Edge, Tor Browser
  • Teamviewer, Anydesk, Remmina,, Zoom, Skype
  • Wireshark, Packet Tracer 8.2.1, GNS3, Nmap, Lssid, Etherape, Ettercap, PackETH
  • Packetsender, Sparrow-Wifi, Angry Ip Scanner, Fast-cli, Speedtest-cli, ipcalc, iperf3
  • Munin, Stacer, Zabbix-agent2 Zabbix-fronted
  • Suricata, Firetools, Firewalk, Firejails, Cacti
  • Icinga, Monit, Nagios4, Fail2ban
  • Putty, Cutecom, Gtkterm, Minicom, Terminator
  • Isc-dhcp-server, Filezilla, Wine, Balena Etcher, Vlc
  • Openvpn, Openconnect, Fortinet SSLVPN, Vpnc Wireguard
  • Virtualbox 7.0.2
  • Firewalld, Gufw, Opensnitch, Shorewall

A pesar de ser una distribucion basada en Debian, este cuenta con algunos cambios y mejoras, ya que por ejemplo a diferencia de Debian 12, OS-Prober está habilitado de forma predeterminada en SysLinuxOS 12. Ademas de ello se menciona que cuenta con entorno de escritorio escritorio mejorado, medidas de seguridad mejoradas, capacidades de red avanzadas y herramientas de monitoreo integrales.

Uno de los puntos que llama personalmente mi atención, es que cuenta con la integración de varios firewalls de forma predeterminada, los cuales ya se mencionaron: Gufw, Firewalld, Opensnitch y Shorewall, ademas de que se incluye el paquete de Suricata como Sistema de Prevención de Intrusiones (IPS). Para quienes desconocen de este, deben saber que es un software está basado en un conjunto de reglas desarrolladas externamente para supervisar el tráfico de la red y proporcionar alertas al administrador del sistema cuando se producen eventos sospechosos.

Finalmente si estás interesado en poder conocer más al aspecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener SysLinuxOS

Para los interesados en poder probar SysLinuxOS, deben saber que la distribucion cuenta con dos versiones para su descarga, ya que ofrece compilaciones con escritorios GNOME (con un peso de 4,8 GB) y MATE (con un peso de 4,6 GB). Las imágenes del sistema las pueden obtener desde el siguiente enlace.

La imagen ISO descarga la pueden grabar en su medio extraíble con ayuda de Etcher, la cual es una herramienta multiplataforma o en el caso de los que prefieren la terminal, pueden crear una USB booteable ejecutando el siguiente comando:

sudo dd if=SysLinuxOS_12-Mate-amd64.iso of=/dev/sdX status=progress

Donde if=xxx es la ruta donde tienen la imagen ISO de SysLinuxOS (aquí es recomendable posicionarse sobre la carpeta donde descargaron la ISO) y of=/dev/sdX es la ruta de su USB (pueden consultar ejecutando sudo fdisk -l)

Como ya se menciono, el sistema puede ser ejecutado en modo live y es importante mencionar que para poder acceder al entorno las credenciales de acceso son las siguientes:

user = admin
password = root

from Linux Adictos https://ift.tt/q6CZeJg
via IFTTT

SUSE Linux Enterprise 15 SP5 ya fue liberado y estas son sus novedades

SUSE-Enterprise-Linux

SUSE Linux Enterprise Server es un sistema operativo diseñado para servidores, mainframes y estaciones de trabajo, pero también se puede instalar en computadoras de escritorio para realizar pruebas

Después de un año de desarrollo, SUSE ha dado a conocer el lanzamiento de la nueva versión de SUSE Linux Enterprise 15 SP5, el cual mantiene la compatibilidad completa del paquete binario con la distribución openSUSE Leap 15.5 impulsada por la comunidad, que se lanzó hace dos semanas.

SP5 logra un alto nivel de compatibilidad usando el mismo conjunto de paquetes binarios en openSUSE que SUSE Linux Enterprise, en lugar de reconstruir paquetes src. Se espera que los usuarios puedan crear y probar una solución funcional primero con openSUSE y luego cambiar sin problemas a una versión comercial de SUSE Linux con soporte completo, SLA, certificación, tiempos de lanzamiento prolongados y herramientas avanzadas de implementación masiva.

Principales novedades de SUSE Linux Enterprise 15 SP5

En esta nueva versión de SUSE Linux Enterprise 15 SP5, el Kernel de Linux no ha cambiado, ya que se sigue manteniendo la versión 5.14, pero las correcciones de las nuevas ramas del kernel se han trasladado al paquete del kernel, junto con la integración de las mejoras de soporte para nuevos procesadores y conjuntos de chips de Intel, AMD, ARM e IBM y tambien de los controladores actualizadas.

Por la parte de la versión Workstation/Desktop el entorno de escritorio se ha actualizado a GNOME 41 junto con GTK 4.6, systemd 249.12, ademas de que se incluyen los controladores Mesa 22.3.5. El controlador open nouveau está deshabilitado para las tarjetas de video NVIDIA Turing y Ampere, para lo cual se recomienda el uso del nuevo controlador openGPU (paquetes nvidia-open-driver-G06-signed-kmp-default, kernel-firmware-nvidia-gsp-G06).

En KVM, el límite en la cantidad de VCPU utilizadas en una máquina virtual se incrementó de 288 a 768, ademas de que se agregó soporte para la virtualización de GPU NVIDIA (vGPU, NVIDIA Virtual GPU).

Otro de los cambios que se destaca, es que la implementación predeterminada de OpenMPI es el paquete openmpi4 aunque los paquetes openmpi2 y openmpi3 todavía están en la distribución, pero se eliminarán en SLES 15 SP6.

Ademas de ello, tambien podremos encontrar que se agregaron imágenes de contenedores para ejecutar soluciones basadas en Go, Node.js, Python, entre otras, tambien se destaca que la plataforma de administración de infraestructura centralizada SUSE Manager se actualizó a la versión 4.3.6, que admite la administración de sistemas basada en 15 distribuciones de Linux diferentes.

Por otra parte, se menciona que SUSE Edge ha agregado un nuevo componente Akri que permite descubrir y administrar sistemas integrados y recursos de dispositivos IoT, como cámaras IP, dispositivos USB, sensores, GPU, FPGA.

De los demás cambios que se destacan:

  • Se agregó el paquete Warewulf4 para la administración centralizada de sistemas y clústeres. Varias utilidades auxiliares para clústeres se han trasladado a paquetes separados.
  • Se ha proporcionado una nueva pila de Python basada en la rama de Python 3.11. Los paquetes con la nueva versión de Python se pueden instalar junto con el sistema Python basado en la rama Python 3.6.
  • Se agregó un paquete con la utilidad cpuid que proporciona información detallada de la CPU.
  • Se agregó el paquete rage-encryption , que incluye una implementación de Rust del formato AGE y tiene como objetivo reemplazar gpg para el cifrado de archivos.
  • Se agregó la capacidad de buscar paquetes de forma selectiva en relación con los módulos incluidos (zypper search-packages -d SEARCH_TERM).
  • Se eliminaron los paquetes samba-ad-dc-libs, thunderbolt-user-space, zypper-docker y xpram. Se eliminó la capacidad de configurar Kerberos con un backend LDAP a través de YaST.
  • Uso extendido de parches en vivo para actualizar los componentes del espacio de usuario sobre la marcha (corrección de vulnerabilidades en bibliotecas como Glibc y OpenSSL sin reiniciar los procesos).
  • Se recomienda usar bijiben en lugar de la aplicación para tomar notas gnote.
  • Se agregó soporte para Confidential Computing, que encripta los datos, la memoria y el estado de ejecución de las máquinas virtuales para protegerlas si el entorno del host o el hipervisor se ven comprometidos.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener

La descarga y el uso de la distribución son gratuitos, pero el acceso a actualizaciones y parches está limitado a un período de prueba de 60 días. El lanzamiento está disponible en versiones para las arquitecturas aarch64, ppc64le, s390x y x86_64.

El enlace es este.

from Linux Adictos https://ift.tt/gDvqi4H
via IFTTT

Linux Mint 21.2 Beta ya disponible con Cinnamon 5.8 Xfce 4.18 y MATE 1.26

Linux Mint 21.2 Beta

Hacía un par de días o tres que se venía publicando en la blogosfera Linux, pero la noticia no era oficial. La mayoría de proyectos suben sus trabajos horas o días antes de anunciar su disponibilidad, y eso ha vuelto a pasar con el lanzamiento de Linux Mint 21.2 Beta: primero subieron las imágenes, y hoy han publicado que ya se puede descargar y los primeros detalles confirmados sobre la versión que debería llegar a mediados de julio.

Como desde casi siempre, Linux Mint 21.2, que llevará el nombre en clave de Victoria, está disponible en tres opciones, la Cinnamon, que es la principal, y además en Xfce y MATE. Algunas de las novedades son compartidas, pero hay diferencias que le llegan, en su mayoría (por no decir totalidad), de los proyectos que hay detrás de cada uno de los escritorios.

Linux Mint 21.2 debería llegar en julio

Entre lo compartido, Linux Mint 21.2 usa Linux 5.15, que es la versión LTS del kernel que usa Ubuntu 22.04. Y es que Jammy Jellyfish es la base de la v21.2 de este Linux con sabor a menta. En cuanto a los escritorios, estará disponible en:

Como Ubuntu 22.04, estará soportado hasta 2027, aunque en la información oficial sólo menciona «actualizaciones de seguridad». Hasta 2024, todas las versiones de Linux Mint usarán esta misma base, ya que sólo la suben cuando se lanza otra versión LTS de Ubuntu, y la próxima está programada (salvo sorpresa mayúscula) para abril de ese año.

Para conocer un poco más al detalle lo que incluye esta versión, podéis leer nuestros artículos sobre boletines mensuales, como este o este, los enlaces de la lista de escritorios disponibles y también, cómo no, las publicaciones oficiales que se incluyen al final de este artículo. Cuando se lance la versión estable, aquí en Linux Adictos publicaremos artículos extensos con todo lujo de detalles.

Más información: qué hay de nuevo en Linux Mint 21.2 en ediciones Cinnamon, Xfce y MATE.

from Linux Adictos https://ift.tt/JfMe5Sn
via IFTTT

Softmaker Office 2024 ya está entre nosotros.

Softmaker Office 2024 tiene un programa de presentaciones

Menos de dos meses después de la aparición de la beta pública, ya tenemos entre nosotros a Softmaker Office 2024, a mi criterio la mejor alternativa a Microsoft Office disponible para Windows, Linux y Mac. Al igual que Linus Torvalds prefiero las prestaciones a la ideología, y cualquier software de calidad para Linux, no importa si es software privativo, me parece una gran noticia.

Softmaker Office también es una excelente opción para quienes no confían en la nube, dado que tiene versiones para dispositivos móviles, también es muy fácil comenzar un documento en el teléfono y continuarlo en el ordenador.

Las novedades de Softmaker Office 2024

Comencemos diciendo que Softmaker es una empresa alemana de más de 35 años de experiencia en el desarrollo de aplicaciones ofimáticas.  La empresa nació en 1987, dos años después de la aparición de StarOffice (El abuelo de LibreOffice) y tres años antes del nacimiento de Microsoft Office.

Además de la suite ofimática que comentamos (Y que incluye un procesador de textos, una planilla de cálculo y un programa de presentaciones) también desarrollan un editor de pdf y bibliotecas tipográficas.

Con respecto a las novedades de la versión 2024 (No es un error de tipeo, es la versión 2024) estas son las novedades:

  • Disponible en dos versiones: La normal es el tradicional pago de licencia por única vez La NX es la licencia por suscripción mensual.
  • Traducción automática entre más de 30 lenguajes usando DeepL (Solo versión NX), El documento traducido conserva la diagramación y formato del documento original. DeepL es a mi criterio el mejor servicio de traducción online y representa un gran avance con respecto a los diccionarios de Berlitz que incluían las versiones anteriores.
  • Integración con ChatGPT (Versión NX):  Esto permite escribir textos de acuerdo con las especificaciones de los usuarios, crear resúmenes de textos largos y corregir estilos usando a la más famosa de las herramientas de inteligencia artificial.
  • Chequeo gramatical en 75 idiomas.
  • Compatibilidad en forma nativa con los formatos de Microsoft Office. Se puede guardar en estos formatos por defecto.
  • Herramienta de creación de código QR y de barras.
  • Incrustación de tipografías en documentos. Esto es muy útil cuando quieres crear documentos con tipografías que posiblemente no estén en el equipo del lector, por ejemplo, hay tipos de letras especiales para disléxicos.
  • Compatibilidad con video y sonido para la versión Linux.
  • Soporte para la API de aceleración gráfica Metal en Mac.
  • Capacidad de reducir la resolución de los gráficos.
  • Copiado de múltiples porciones de texto en el procesador.

El procesador de textos

El procesador de textos se intregra con ChatGPT

El procesador de textos

La integración con ChatGPT u otra herramienta de Inteligencia Artificial parece a punto de convertirse en una prestación estándar. No he tenido la posibilidad de probarla, pero si lo hice con la traducción automática de DeepL y funciona sin problemas (Con las limitaciones propias de los servicios de traducción automática como su incapacidad de diferenciar cuando corresponde o no el tuteo o alguna confusión con el género) Pero, esto no es responsabilidad de la suite ofimática.

En Youtube hay mucho tutorial diciendo cómo hacerte millonario pidiéndole a ChatGPT que escriba un libro y vendiéndolo en Amazon. Hasta que Amazon se dé cuenta puedes aprovechar la mejorada capacidad de exportación en Epub y PDF de TextMaker 2024 e intentarlo.

Planilla de cálculo

PlanMaker es una completa planilla de cálculo

Se sabe que mucha gente usa las planillas de cálculo para trabajar con bases de datos. PlanMaker 2024 ahora importa y exporta bases de datos SQLite. Por otra parte, en los archivos CSV se pueden especificar separadores decimales y de miles personalizados.

También es posible alternar el orden de las fechas en los formatos DMA, MDA e AMD.ordenar y filtrar por colores, y trabajar mejor con las tablas dinámicas.

Presentaciones

Una característica interesante es la capacidad de crear presentaciones autoejecutables. Se acabaron las preocupaciones de si el equipo que vas a utilizar tiene un programa actualizado ya que las creadas con Softmaker Office 2024 no lo necesitarán.

Se agrega una nueva vista que permite añadir notas e información adicional a las diapositivas y se incorporan nuevas transiciones dinámicas.

Si quieres probar Softmaker Office 2024, puedes hacerlo durante 30 días desde esta página. La licencia cuesta desde 29,90 euros/dólares anuales para la suscripción y 99,95 euros/dólares anuales para la licencia permanente.

from Linux Adictos https://ift.tt/YG12vmI
via IFTTT

GravityRAT un malware en Android que va tras tus copias de seguridad de WhatsApp

GravityRAT

La última versión de GravityRAT viene con mejoras notables, incluida la capacidad de robar archivos de respaldo de WhatsApp

Android sin dudas es uno de los sistemas operativos más populares debido a la gran cantidad de dispositivos móviles en los que está presente y que lejos de eso, su gran popularidad tal vez se deba a que es de código abierto y lo cual permite a los entusiastas y desarrolladores poder implementar el sistema en una gama amplia de dispositivos de hardware.

Dejado esto de lado, el motivo del porqué mencionar que Android tiene bastante presencia en el mercado, es debido a que tambien se ha convertido en uno de los objetivos principales para muchos hackers, ya que no es extraño escuchar sobre aplicaciones son eliminadas de la PlayStore por motivos de seguridad o que se han detectado amenazas que ponen en riesgo los datos del usuario.

Tal es el caso de GravityRAT, un malware que ha estado presente durante muchos años en Android, ya que este troyano de acceso remoto (RAT) de espionaje conocido se ha utilizado en diversas vocaciones para poder obtener datos de las víctimas.

En este caso, en el cual fue detectado GravityRAT dentro de la aplicación de chat llamada «BingeChat» por parte del equipo de ESET, se menciona que el malware intenta robar datos de los dispositivos de las víctimas y que cuenta con la capacidad de robar archivos de copia de seguridad de WhatsApp.

Como muchos sabrán las copias de seguridad de WhatsApp se crean para ayudar a los usuarios a transferir su historial de mensajes, archivos multimedia y datos a nuevos dispositivos. Pueden contener datos confidenciales como texto, videos, fotos, documentos y más.

La aplicación BingeChat afirma ser un servicio de chat encriptado de extremo a extremo con una interfaz básica pero con funciones avanzadas. Se proporciona principalmente a través del sitio oficial y otros canales de distribución de terceros, pero la descarga sigue estando basada en invitación.

Los usuarios que instalaban BingeChat, no notaban nada «extraño en los permisos que se concedían en la aplicacion ya que esta requiere permisos como acceso a contactos, ubicación, teléfono, SMS, almacenamiento, registro de llamadas, cámara y micrófono, aparentemente arriesgado pero en realidad normal para un servicio de mensajería instantánea.

Una vez que se instala la aplicación BingeChat, GravityRAT toma medidas inmediatas al enviar registros de llamadas, listas de contactos, mensajes SMS, ubicación del dispositivo e información básica del dispositivo al servidor de comando y control del atacante.

Por lo tanto, se roban todos los archivos y documentos e incluso Crypt32, ya que pueden contener datos confidenciales de interés. Estas extensiones se refieren principalmente a las copias de seguridad de WhatsApp Messenger, que el malware puede incluso eliminar.

GravityRAT puede recibir comandos para eliminar todos los contactos, todos los registros de llamadas y todos los archivos con una extensión específica.

ESET dice que la aplicación se entregaba a través de «bingechat.net» y posiblemente otros dominios o canales de distribución, pero la descarga se basa en una invitación, lo que requiere que los visitantes ingresen credenciales válidas o registren una nueva cuenta.

Si bien los registros están actualmente cerrados, este método solo les permite distribuir aplicaciones maliciosas a personas específicas. Esto hace que sea más difícil para los investigadores acceder a una transcripción para su análisis.

Finalmente cabe mencionar que esta campaña de GravityRAT se dirige a usuarios en la India, no quiere decir que los demás queden exentos, ya que como siempre se recomienda a todos los usuarios de Android deben tener cuidado y tomar las precauciones necesarias y sobre todo abstenerse de descargar APK de sitios no oficiales.

Además, los usuarios deben tener cuidado de otorgar permisos excesivos o innecesarios al instalar cualquier aplicación. En el caso de BingeChat, los permisos solicitados pueden parecer normales para una aplicación de mensajería instantánea, lo que dificulta que los usuarios reconozcan comportamientos sospechosos. Sin embargo, revisar y evaluar los permisos solicitados por cualquier aplicación antes de otorgarlos es fundamental.

Sobre ello cabe mencionar que las ultimas versiones de Android cuenta con la capacidad de mostrar información en blanco, solo es cuestión de ingresar en el apartado de los permisos de las aplicaciones e ir configurando y desactivando los que consideren que no son necesarios que obtenga esa aplicacion.

from Linux Adictos https://ift.tt/2DgwsaH
via IFTTT

Los más inútiles proyectos de software libre

Algunos proyectos sin sentido

Lo que sigue es un artículo de opinión. Los criterios para definir los más inútiles proyectos de software libre son algo subjetivos y, por supuesto los lectores son bienvenidos a expresar su acuerdo o desacuerdo.

Los proyectos de esta lista llevan tiempo entre nosotros y su utilidad desapareció con los años o hay otras alternativas que cumplen mejor con las necesidades de los usuarios. Sin embargo, siguen consumiendo tiempo y recursos que estarían mejor dedicados a otros fines.

Los más inútiles proyectos de software libre

Debian GNU/Hurd

Cuando Richard Stallman inició el movimiento del software libre, no solo pensaba en las licencias y en algunas herramientas, también se proponía crear un sistema operativo que reemplazara a UNIX.  La base de ese sistema operativo que nunca llegó era GNU/Hurd.

Para poder construir este sistema operativo GNU/Hurd ofrece:

  • Un conjunto de protocolos para la interacción entre los distintos componentes. Incluyen definiciones de interfaces de manipulación de archivos y directorios y resolución de nombre de rutas.
  • Un conjunto de servidores en los que se implementan estos protocolos. Incluyendo sistemas de archivos, protocolos de red y autenticación. .

En resumen, de lo que se trata es, en propias palabras de Stallman:

La misión del proyecto Hurd es: crear un núcleo de propósito general adecuado para el sistema operativo GNU, que sea viable para el uso diario, y que proporcione a los usuarios y programas tanto control sobre su entorno informático como sea posible.

Actualmente Hurd funciona sobre el microkernel GNU Match.

Sobre la base de GNU/Hurd se construyó una versión de Debian. La propia descripción del proyecto justifica la inclusión en esta lista.

Hurd aún no está terminado y no es adecuado para el uso diario, pero se sigue trabajando en él. Actualmente, The Hurd sólo se está desarrollando para la arquitectura i386, aunque se realizarán adaptaciones a otras arquitecturas una vez que el sistema sea más estable.[

OpenOffice

La que fue hace tiempo la única suite ofimática de código abierto hace tiempo que tiene compañía y, las alternativas son mucho mejores. Ya escribí sobre esto un post y no voy a aburrirlos con los mismos argumentos.

ReactOS

Prometía poder usar programas de Windows sin pagar la licencia de Windows. Nunca pudo alcanzar la misma compatibilidad de software y hardware que se lograba usando WINE y mucho menos del sistema operativo que pretendía emular.

from Linux Adictos https://ift.tt/VW2aTgp
via IFTTT

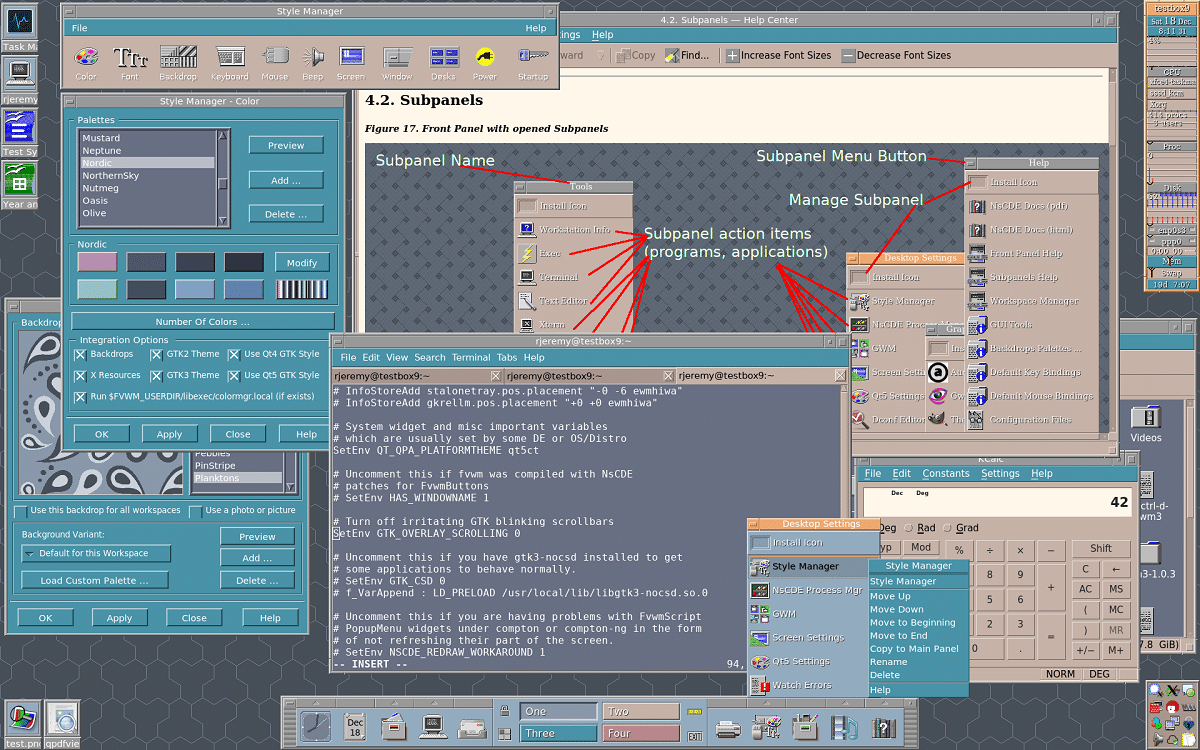
NsCDE 2.3 llega con soporte para QT 6 mejoras de soporte y mas

NsCDE

NsCDE es un retro, pero poderoso entorno de escritorio que se asemeja a CDE

Después de 11 meses de desarrollo, se ha publicado el lanzamiento de la nueva versión del proyecto NsCDE 2.3 (Not so Common Desktop Environment)

Para quienes desconocen de NsCDE, deben saber que este es un proyecto que desarrolla un entorno de escritorio con una interfaz retro al estilo CDE (Common Desktop Environment), adaptado para su uso en sistemas modernos tipo Unix y Linux.

NsCDE puede considerarse como un tema FVWM de peso pesado con esteroides, pero combinado con un par de otros componentes de software libre y aplicaciones FVWM personalizadas y mucha configuración, NsCDE puede considerarse un entorno de escritorio híbrido liviano.

NsCDE imita a CDE, el conocido Common Desktop Environment de muchos sistemas UNIX comerciales de los años noventa. Admite fondos y paletas con conjuntos de colores y tiene un generador de temas para Xt, Xaw, Motif, GTK2y GTK3.

Principales novedades de NsCDE 2.3

En esta nueva versión que se presenta de NsCDE 2.3 se han implementado muchas correcciones y mejoras, así como algunas funciones nuevas y de las cuales se destaca el soporte de integración Qt6, asi como la compatibilidad interna opcional para usar el servidor compuesto Picom (una bifurcación de Compton).

Otro de los cambios que se destaca, es que el administrador de fuentes y estilos de color se ha rediseñado y se ha movido a un cuadro de diálogo separado, ademas de que se agregó la capacidad de recargar el tema sin reiniciar el administrador de ventanas FVWM.

Ademas de ello, tambien podremos encontrar el soporte para usar temas CSS de Thunderbird 102+ y Firefox 113+, asi como tambien que se implementó la capacidad de procesar el parámetro gsetting org.gnome.desktop.interface al configurar esquemas de color.

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó soporte para el protector de pantalla Xscreensaver 6.X.
  • Recursos X11 optimizados para aplicaciones más antiguas.
  • Se corrigieron problemas con los temas de GTK3.
  • Solución de ubicación inicial del panel frontal en lugar de una solución alternativa
  • Más íconos faltantes en el tema de íconos XDG
  • Corrección del tema GTK3: trate la barra de encabezado desagradable como una barra de herramientas
  • Configuración inicial: agregue preguntas de integración detalladas, compatibilidad con Qt6
  • Reloj del panel frontal: manecillas triangulares de horas y minutos para que coincidan con el original
  • GWMPager como ventana emergente en el cambio de espacio de trabajo en modo sin página
  • Se corrigieron algunas llamadas accidentales de atajos de teclado fáciles de hacer

¿Como instalar NsCDE en Linux?

Para los que están interesados en poder instalar esta nueva versión, pueden hacerlo descargando e instalando los paquetes compilados que son ofrecidos desde el repositorio de NsCDE.

Por ejemplo para los que son usuarios de Debian, Ubuntu o cualquier otra distribución basada en estas, el paquete que deben descargar es el siguiente:

wget https://github.com/NsCDE/NsCDE/releases/download/2.3/nscde_2.3-3_amd64.deb

Mientras que la versión ARM:

wget https://github.com/NsCDE/NsCDE/releases/download/2.3/nscde_2.3-3_arm64.deb

Ahora vamos a instalar las dependencias necesarias tecleando:

sudo apt update
sudo apt dist-upgrade
sudo apt install -y ksh xutils/x11-utils xdotool imagemagick \
xscreensaver x11-xserver-utils python3-yaml python3-pyqt5 \
qt5ct qt5-style-plugins stalonetray xterm python3 \
python3-xdg libstroke0 xsettingsd fvwm fvwm-icons \
libfile-mimeinfo-perl gkrellm rofi xclip libx11-dev \
libxext-dev libxpm-dev gettext build-essential xinit

Y procedemos a instalar el paquete con:

sudo apt install ./nscde_2.3-3_amd64.deb

Ahora para el caso de los que son usuarios de Fedora o cualquier otra derivada de esta, el paquete que deben de descargar es el siguiente:

wget https://github.com/NsCDE/NsCDE/releases/download/2.3/NsCDE-2.3-3.fc38.x86_64.rpm

E instalan las dependencias necesarias con:

sudo dnf update
sudo dnf install -y ksh xorg-x11-utils xdotool ImageMagick xscreensaver \
python3-pyyaml python3-qt5 qt5ct qt5-styleplugins \
stalonetray xterm pyhon3 pyhon3-pyxdg libstroke xsettingsd \
fvwm perl-File-MimeInfo gkrellm rofi xclip

Y para instalar el entorno, solo deben ejecutar:

sudo rpm -i NsCDE-2.3-3.fc38.x86_64.rpm

Ahora en el caso de los usuarios de OpenSUSE Leaf/Tumbleweed/GeckoLinux, el paquete para su sistema es el siguiente:

wget https://github.com/NsCDE/NsCDE/releases/download/2.3/NsCDE-2.3-3.suse.x86_64.rpm

Las dependencias a instalar son:

sudo zypper ref
sudo zypper up
sudo zypper in ksh-93uv xorg xdotool ImageMagick xscreensaver \
python3-pyyaml python3-PyQt5 qt5ct libqt5-styleplugins \
stalonetray xterm pyhon3 libstroke xsettingsd fvwm2 \
perl-File-MimeInfo gkrellm rofi xclip

Y procedemos a instalar el entorno con:

sudo rpm -i NsCDE-2.3-3.fc38.x86_64.rpm

Finalmente para los que son usuarios de Arch Linux o cualquier otra derivada de esta, solo deben tener el repositorio de AUR habilitado y teclear:

yay -S nscde

from Linux Adictos https://ift.tt/Mqex6Yr
via IFTTT

Google completo el proyecto OpenTitan

OpenTitan 

OpenTitan es el primer proyecto de código abierto que crea un diseño de referencia transparente y de alta calidad

A finales del año pasado compartimos aquí en el blog sobre el proyecto OpenTitan creado por Google y los cuales en su momento G + D Mobile Security, Nuvoton Technology y Western Digital y ahora Google ha anunciado que el proyecto OpenTitan ha sido completado.

Con ello tras superar las etapas de desarrollo, prueba y verificación de esquemas RTL (Register Transfer Level) y descripciones de bloques de hardware en el lenguaje SystemVerilog, Google considera que el proyecto es apto para el diseño lógico de la plataforma para construir un chip físico y se ha declarado congelado frente a cambios posteriores. 

OpenTitan se posiciona como un proyecto de colaboración independiente y se desarrolla bajo los auspicios de la organización sin fines de lucro lowRISC, que supervisa el desarrollo de un microprocesador libre basado en la arquitectura RISC-V. Además de Google y lowRISC, están involucrados en el desarrollo Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC y G+D Mobile Security, así como ETH Zurich.

Para quienes desconocen de OpenTitan, deben saber que es una plataforma Root of Trust (ROT) que se puede utilizar donde sea necesario para garantizar la integridad de los elementos de hardware y software del sistema, asegurando que las partes críticas del sistema no hayan sido alteradas y se basen en un sistema verificado y fabricante de código autorizado.

Nos complace anunciar que la coalición OpenTitan® ha alcanzado con éxito un hito clave: ¡la congelación RTL de su primer candidato de lanzamiento de muestra de ingeniería ! Se ha publicado una instantánea de nuestra implementación de hardware confianza de silicio de código abierto y alta calidad para síntesis, diseño y fabricación. Esperamos que los chips de muestra de ingeniería estén disponibles para pruebas y evaluaciones de laboratorio a fines de 2023.

El proyecto proporciona un marco listo para usar, probado y confiable que le permite aumentar la credibilidad de sus soluciones y reducir los costos en el desarrollo de chips de seguridad especializados.

Los chips basados ​​en OpenTitan se pueden usar en placas base de servidor, tarjetas de red, dispositivos de consumo, enrutadores, dispositivos IoT para verificar el firmware y los componentes descargables, así como para generar identificadores de sistema criptográficamente únicos (protección contra la sustitución de equipos), proteger claves criptográficas (aislamiento de clave si un atacante obtiene acceso físico al equipo), proporcionando servicios relacionados con la seguridad y manteniendo un registro de auditoría aislado que no se puede editar ni eliminar.

OpenTitan incluye varios bloques lógicos necesarios en los chips RoT, como un microprocesador abierto basado en la arquitectura RISC-V (RV32IMCB Ibex), coprocesadores criptográficos, un generador de números aleatorios de hardware, un administrador de claves habilitado para DICE, un motor de almacenamiento seguro para memoria de acceso aleatorio, tecnologías de seguridad, bloques de E/S, herramientas de arranque seguro, etc.

El dispositivo también proporciona bloques que implementan algoritmos de cifrado genéricos, como AES y HMAC-SHA256, y un acelerador matemático utilizado en algoritmos de firma digital de clave pública, como RSA y algoritmos de curva elíptica.

Las soluciones utilizadas en OpenTitan se basan en tecnologías ya utilizadas en los tokens USB criptográficos y chips TPM de Google Titan para garantizar descargas verificadas instaladas en servidores de la infraestructura de Google, así como en dispositivos Chromebook y Pixel.

Al mismo tiempo, a diferencia de las implementaciones existentes de Root of Trust, OpenTitan se desarrolla de acuerdo con el concepto de «seguridad a través de la transparencia», lo que implica la disponibilidad de código y esquemas, así como un proceso de desarrollo completamente abierto que no está atado a proveedores específicos y fabricantes de chips.

El trabajo ha pasado a la etapa de síntesis lógica, que convierte el RTL de alto nivel en una descripción de bajo nivel a nivel de elementos lógicos y conductores. Se menciona que está disponible para pruebas y se planea que los prototipos funcionales de los chips comiencen la producción a fines de 2023.

Para los interesados en el código asociado y las especificaciones de hardware se publican bajo la licencia Apache 2.0. Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/CF2tWui
via IFTTT